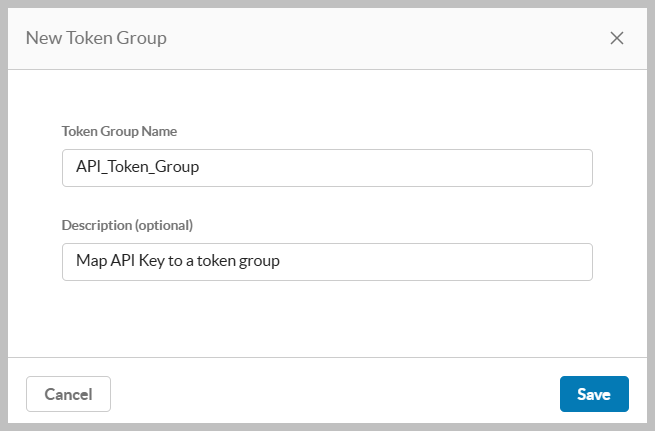
Les clés d'API des fournisseurs d'IA, ou clés virtuelles, stockent les informations d'identification des fournisseurs d'IA dans AI Gateway au lieu de les partager avec des applications ou des développeurs individuels. Vous enregistrez une fois la clé API réelle d'un fournisseur ; AI Gateway la mappe à un groupe de jetons. Les applications continuent de s'authentifier avec leurs jetons fournis par Netskope tandis qu'AI Gateway remplace la clé de fournisseur appropriée en arrière-plan.
Cela permet de garder les clés d’OpenAI, d’Anthropic, de Gemini et des fournisseurs personnalisés hors du code des applications, des fichiers de configuration et des mains des développeurs tout en donnant à chaque application l’accès dont elle a besoin.
Pourquoi utiliser des clés virtuelles
- Reduce key sprawl: Stockez chaque identifiant de fournisseur une fois dans AI Gateway au lieu de le distribuer à chaque application, script ou machine de développeur.
- Support compliance and security requirements: Les propriétaires d'applications et les développeurs ne voient ou ne traitent jamais la clé de fournisseur sous-jacente.
- Simplify key rotation: Faites pivoter ou révoquez une clé de fournisseur à un seul endroit sans redéployer le code de l'application.
- Control access by group: Les administrateurs attribuent des groupes de jetons (et leurs applications) à des informations d'identification de fournisseur en amont spécifiques.
- Keep existing workflows: Les applications continuent de s'authentifier avec leur jeton Netskope actuel — aucune modification côté client n'est nécessaire.
Comment ça marche
Lorsqu'AI Gateway reçoit une demande, il vérifie si le jeton ou le groupe de jetons présentant la demande possède une clé de fournisseur qui y est mappée :
- AI Gateway vérifie l'existence d'une clé associée au groupe de jetons de la requête.
- Si aucune clé n'existe, AI Gateway revient à toute clé associée au niveau du groupe d'utilisateurs, le cas échéant.
- S'il trouve une clé associée, AI Gateway substitue cette information d'identification dans la requête sortante vers le fournisseur — le jeton de votre application n'est jamais transféré en amont.
- Si aucune association n'est applicable, AI Gateway transfère la requête en utilisant l'authentification fournie par l'application, de sorte que les requêtes restent non bloquées pendant le déploiement de la fonctionnalité.
Cette substitution est transparente pour votre application pour les demandes en streaming et hors streaming.
Avant de commencer
- Vous avez ajouté le fournisseur d'IA (prédéfini, prédéfini sur le cloud ou personnalisé) sous AI Provider List.
- Vous avez créé au moins un groupe de jetons sous Authentication Token and Group.
Ajouter une clé API de fournisseur
-
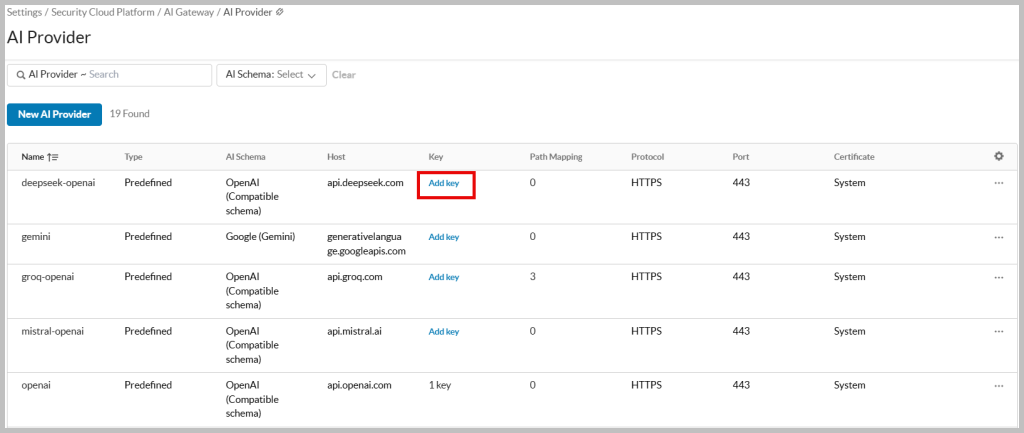
Accédez à Settings > Security Cloud Platform > AI Gateway > Provider et sélectionnez le fournisseur d'IA pour ajouter une clé.
-
Select Add Key.
-
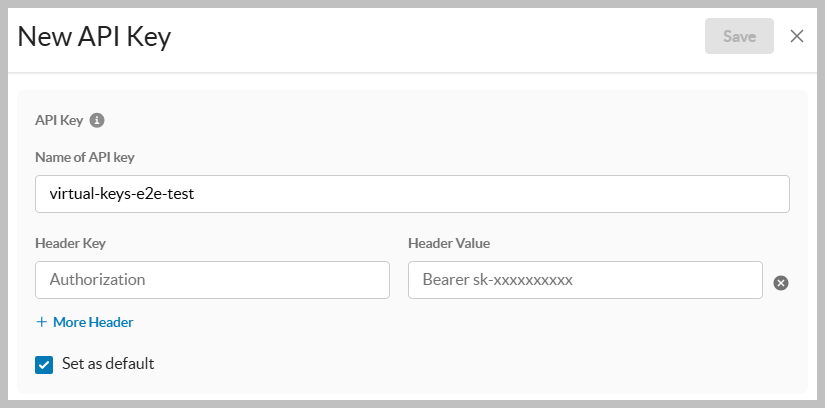
Entrez un Name of API key unique (unique au sein de ce fournisseur) et collez la clé API du fournisseur.
-
Marquez éventuellement la clé comme default pour ce fournisseur. La définition d'une New valeur par défaut efface le drapeau par défaut sur toute autre clé pour ce fournisseur.
-
Enregistrez la clé. AI Gateway la valide auprès du fournisseur avant de la stocker.
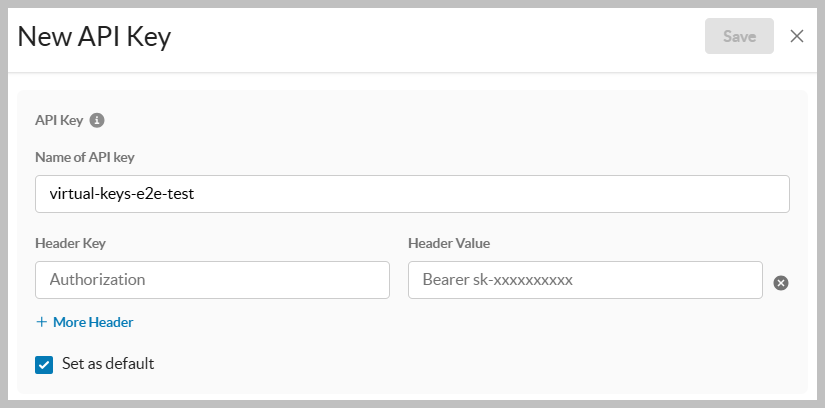
Vous pouvez ajouter plusieurs clés par fournisseur — par exemple, des clés distinctes pour les équipes ou les centres de coûts — jusqu'à la limite de votre locataire.
Mapper une clé à un groupe de jetons
-
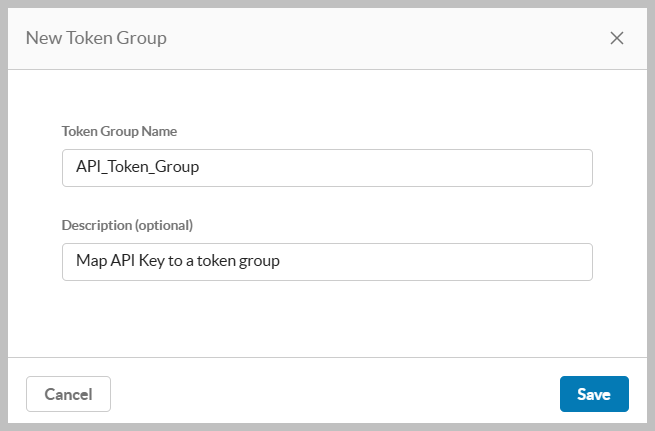
Allez sur Settings > Security Cloud Platform > AI Gateway > Token Group.
-
Ouvrez le groupe de jetons à configurer.
-
Sous AI provider keys, sélectionnez le fournisseur et choisissez la clé stockée que le groupe de jetons doit utiliser.
-
Répétez l'opération pour chaque fournisseur appelé par les applications du groupe de jetons.
-
Enregistrez vos modifications.
Toute application qui s'authentifie avec un jeton dans ce groupe utilise désormais automatiquement la clé mappée, sans aucune modification apportée à l'application.
Faire pivoter ou supprimer une clé
Pour faire pivoter une clé, ajoutez la nouvelle valeur et mettez à jour vos mappages de groupe de jetons pour qu'ils pointent vers elle. Pour révoquer immédiatement l'accès, supprimez la clé. Le déploiement sur le trafic actif prend effet peu après l'enregistrement. Laissez une courte fenêtre de propagation pour que le changement soit pris en compte avant de supprimer l'ancienne clé partout où elle est utilisée.
Bon à savoir
- Netskope stocke votre clé de fournisseur en toute sécurité et ne l'affiche pas après l'enregistrement ; elle n'est jamais écrite dans les journaux ou les messages d'erreur.
- Les clés de chaque locataire et de chaque groupe de jetons sont isolées : une demande ne peut être résolue que par une clé appartenant à son locataire et à son groupe de jetons.
- Si une clé de fournisseur est invalide ou expirée, AI Gateway renvoie l'erreur du fournisseur à l'application appelante.