

Pour le flux standard qui configure manuellement l’appareil via la CLI, voir Déploiement AI Gateway sur Netskope portail — Inscription AI Gateway.
Complétez les étapes suivantes avant de lancer votre instance AI Gateway pour activer l’inscription automatisée au démarrage.
Étape 1 : Créer le secret Bootstrap dans AWS Secrets Manager
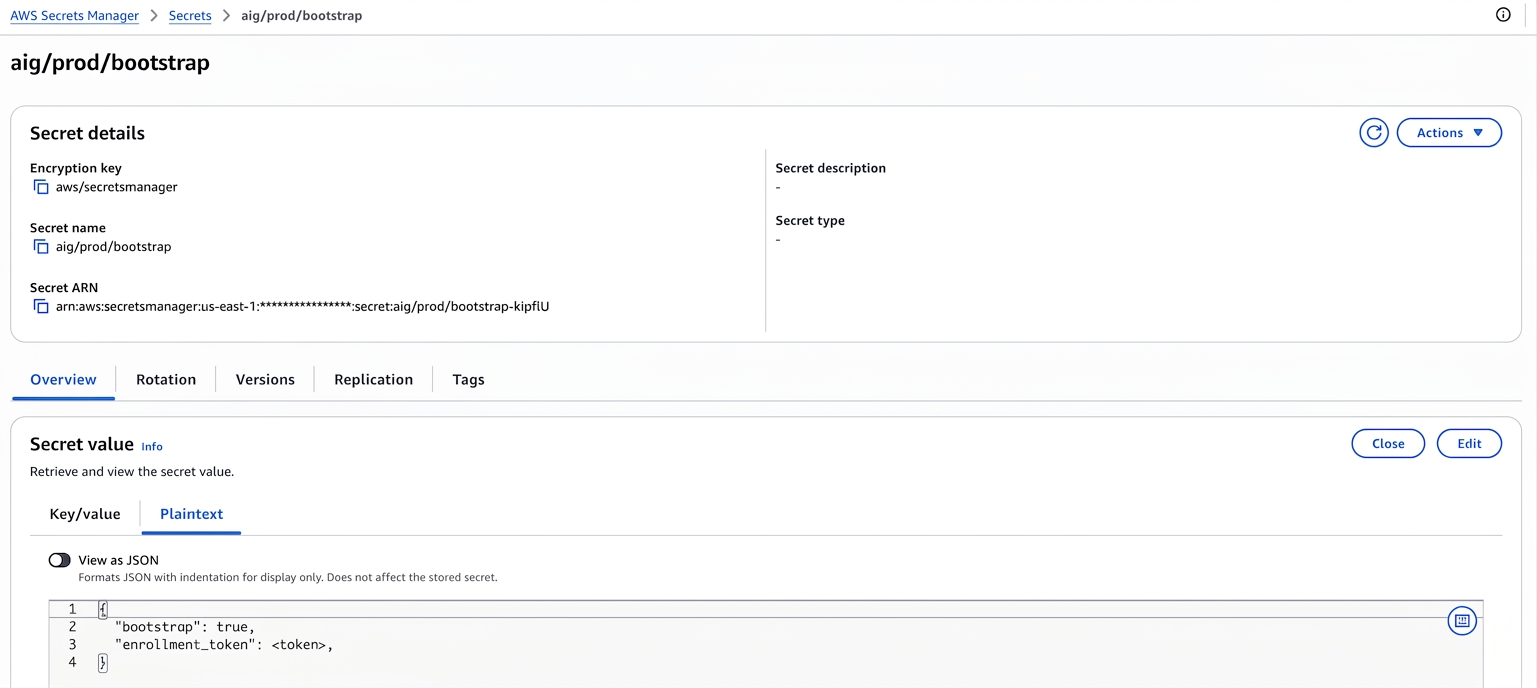
- Dans la console AWS, allez dans Secrets Manager et cliquez sur Store a new secret.
- Select Other type of secret.
- Sous Key/value pairs, ouvrez l'onglet Plaintext et saisissez le code JSON suivant :
{
 "bootstrap": true,
 "enrollment_token": "<token>"
}
Le jeton d'inscription est généré dans l'interface utilisateur de Netskope lorsque vous ajoutez une nouvelle instance AI Gateway. Le jeton a une durée de vie (TTL) de 24 heures ; réémettez-le depuis l'interface utilisateur s'il expire avant le lancement de l'instance. - Cliquez sur Next, nommez le secret (par exemple,
aig/prod/bootstrap), puis terminez l'assistant.
Étape 2 : Attacher un profil d’instance IAM
Donnez à votre AI Gateway instance un rôle IAM avec la permission de lire le secret. Vous n’avez pas besoin d’identifiants statiques.
- Dans la console AWS, allez dans IAM > Policies et cliquez sur Create policy.
- Passez à l’éditeur JSON et entrez :
{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "ReadAIGBootstrapSecret",
"Effect": "Allow",
"Action": "secretsmanager:GetSecretValue",
"Resource": "arn:aws:secretsmanager:<region>:<account-id>:secret:aig/prod/bootstrap-*"
}
]
}
Note: Ajustez laResourceà l’ARN secret spécifique plutôt qu’à une carte sauvage. - Sauvegardez la politique.
- Allez sur IAM > Roles et associez-le au rôle IAM utilisé par votre profil d’instance AI Gateway .
Étape 3 : Lancer l’instance EC2
Lorsque vous lancez l’instance EC2, configurez à la fois le profil d’instance IAM et le champ données utilisateur.
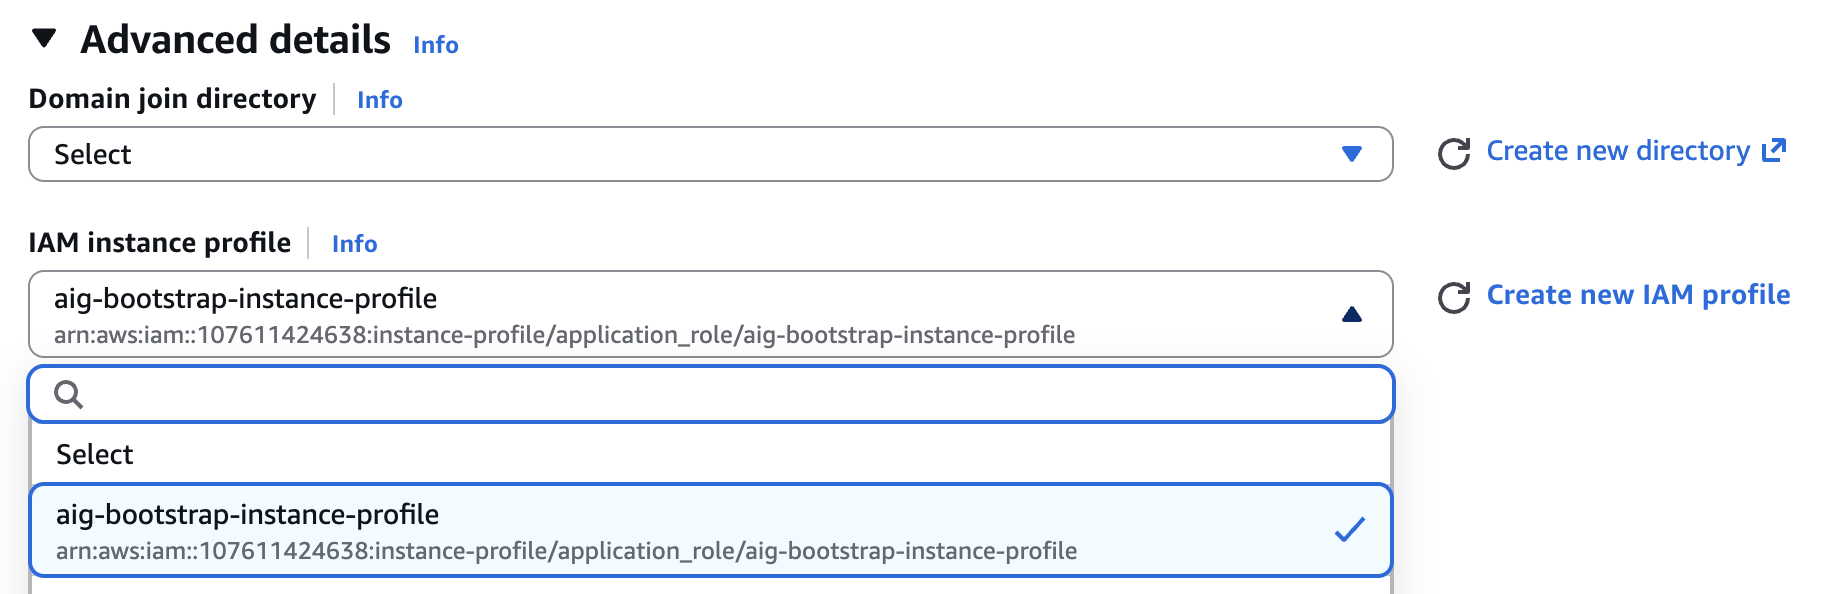
IAM instance profile
- Sous Advanced details > IAM instance profile, sélectionnez le profil d’instance associé au rôle IAM à l’étape 2. Ce profil donne à l’instance la permission de lire le secret bootstrap dès le départ. Sans cela, l’appareil ne peut pas récupérer le secret et l’inscription échoue.
User Data
- Définissez le champ User data sur le JSON suivant, en remplaçant la valeur par votre nom secret ou ARN.
{"bootstrap_secret": "aig/prod/bootstrap"}
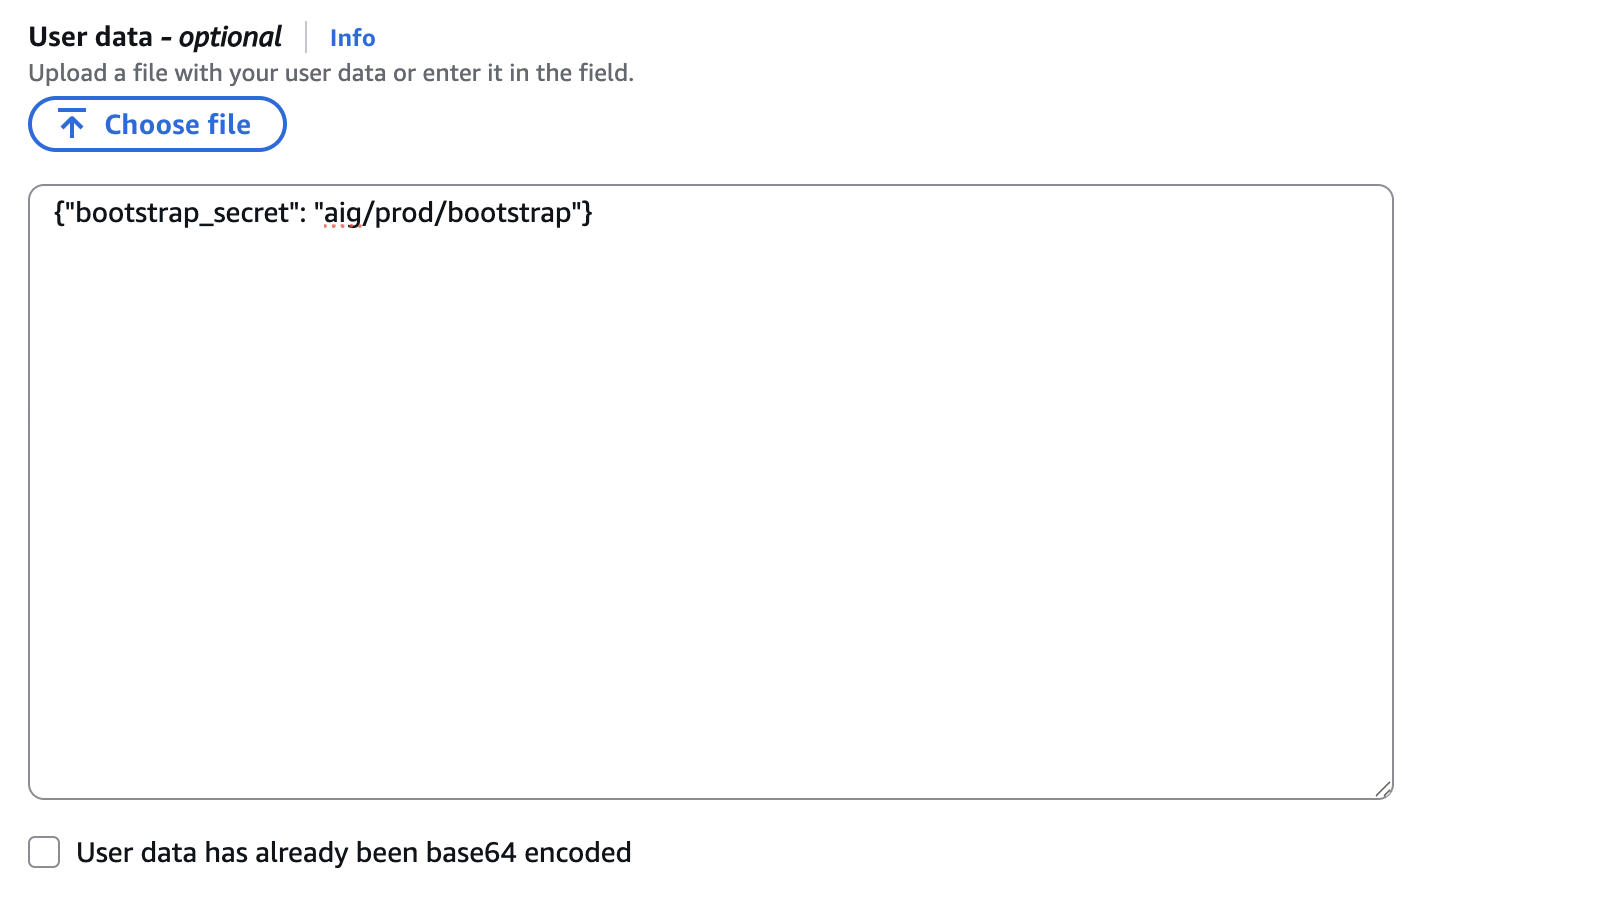
Au premier démarrage, l’appliance AIG lit les données utilisateur, utilise le profil d’instance IAM pour récupérer le secret depuis Secrets Manager, et complète automatiquement l’inscription. Pas besoin d’étapes SSH ou de CLI manuel.
Vérifier l’inscription accomplie
L’appareil effectue automatiquement la préinscription et l’inscription. Confirmez la complétion en utilisant l’une ou l’autre option ci-dessous.
Option 1: Netskope UI
Après l’inscription réussie, allez dans l’interface utilisateur du locataire Netskope et allez sur Settings > Security Cloud Platform > VM Onboarding. Vous verrez une icône verte à côté de votre VM enregistrée dans la colonne VM-Nom.
Option 2 — Get System Log in AWS
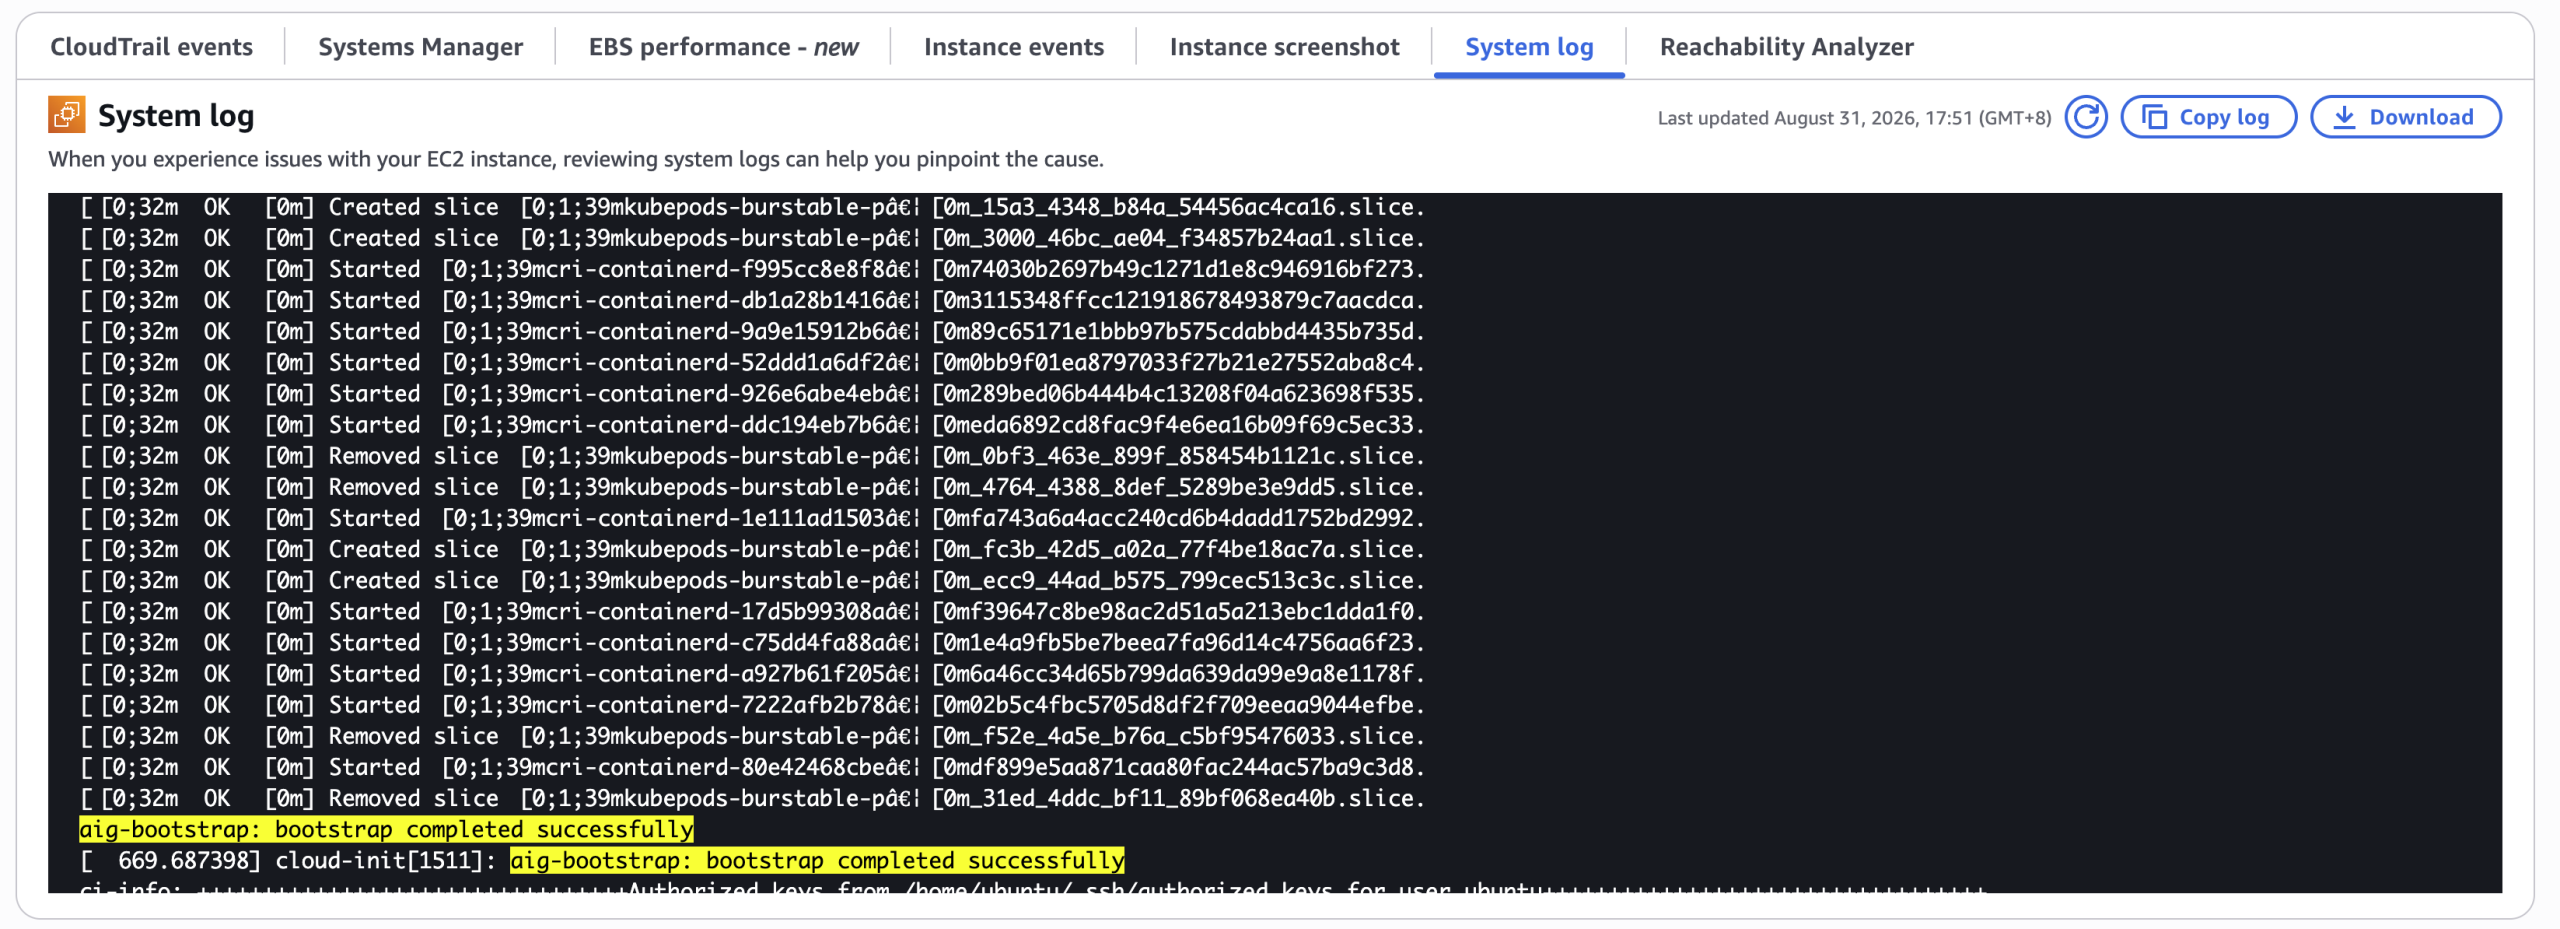
Dans la console EC2, sélectionnez l'instance d'appliance et choisissez Actions > Monitor and troubleshoot > Get system log. Recherchez la ligne suivante dans le journal.
aig-bootstrap: bootstrap completed successfully
Cela signifie que l'amorçage automatisé s'est terminé avec succès. Le filtrage du journal pour aig-bootstrap: affiche chaque message émis par l'étape d'amorçage, ce qui est également utile lorsqu'elle n'a pas pu aller à son terme.
Option 3: Public API
Appelez GET /api/v2/aig/appliances (utilisez votre jeton Netskope API v2 et incluez l’en-tête x-netskope-tenantid — voir REST API v2 Overview) et vérifiez le champ d’état de l’appliance.
| Statut | Meaning |
|---|---|
| connected | Inscrit et en bonne santé (battement cardiaque reçu dans les 30 dernières minutes) — l’inscription a réussi |
| not-registered | L’inscription n’est pas terminée |
| disconnected | Inscrit, mais pas de battement de cœur depuis 30 minutes |
Exemple de réponse :
{
  "elements": [
    {
      "id": "00000000-0000-7000-0000-000000000001",
      "name": "Taipei Lab",
      "status": "connected"
    }
  ],
  "total_count": 1
}
Un statut de connecté confirme que l’appareil est enregistré et en cours de rapport.
Si l’appareil n’a pas atteint la connexion (ou n’a pas affiché une icône verte dans l’interface) dans l’heure suivant le lancement, voir la section Troubleshooting ci-dessous.
Optionnel : configurez DLP (Prévention des pertes de données) à la demande et AI Guardrails sur Bootstrap
Pour configurer DLP (Prévention des pertes de données) à la demande ou AI Guardrails lors du bootstrap, ajoutez les blocs correspondants à votre secret du gestionnaire de secrets. Si présent, l’appareil applique la configuration immédiatement après l’inscription.
DLP on-demand:
{
  "bootstrap": true,
  "enrollment_token": "<token>",
  "dlp": {
    "certificate": "-----BEGIN CERTIFICATE-----\n...",
    "host": "https://dlp.company.internal"
  }
}
Certificat et hôte sont tous deux nécessaires lors de l’inclusion du bloc DLP (Prévention des pertes de données).
AI Guardrails:
{
  "bootstrap": true,
  "enrollment_token": "<token>",
  "ai_guardrails": {
    "host": "https://<llm-endpoint>/invocations",
    "certificate": "-----BEGIN CERTIFICATE-----\n...",
    "jwt_url": "https://<auth-provider>/oauth2/token",
    "client_id": "<client-id>",
    "client_secret": "<client-secret>",
    "scope": "<scope>"
  }
}
Il suffit de host. Ajoutez les autres champs uniquement si votre backend LLM nécessite une configuration de certificat TLS ou une authentification basée sur un jeton.
Dépannage
Le flux bootstrap est automatisé, donc normalement vous n’avez pas besoin d’interaction SSH ou CLI. Utilisez les étapes ci-dessous uniquement si l’appareil a not connecté (ou affiché une icône verte dans l’interface) dans les one hour suivant le lancement.
Step 1: Check the system log in AWS
Dans la console EC2, sélectionnez l'instance d'appliance et choisissez Actions > Monitor and troubleshoot > Get system log, puis recherchez aig-bootstrap dans le journal. Le tableau ci-dessous répertorie chaque message que l'étape d'amorçage peut émettre.
| Message dans le journal système | Meaning | Ce qu'il faut faire |
|---|---|---|
aig-bootstrap: starting | L'instance a trouvé bootstrap_secret dans ses données utilisateur et a lancé l'amorçage automatisé. | Recherchez l'un des messages ci-dessous pour voir comment l'opération s'est terminée. |
aig-bootstrap: bootstrap completed successfully | L'enrôlement s'est terminé avec succès. | Rien — l'appareil est enrôlé. |
(aucun message aig-bootstrap) | Le service de métadonnées d'instance ou les données utilisateur n'ont pas pu être lus, de sorte que l'étape d'amorçage s'est arrêtée avant de pouvoir signaler quoi que ce soit. Le plus souvent, l'instance a été lancée sans données utilisateur. | Relancez l’instance avec les données utilisateur décrites ci-dessus. |
aig-bootstrap: no bootstrap_secret in user-data, skipping | Les données utilisateur étaient présentes mais ne contenaient aucune clé bootstrap_secret. | Relancez l'instance avec les données utilisateur correctes. |
aig-bootstrap: failed to get region from IMDS, skipping | Impossible de lire la région de l'instance à partir du service de métadonnées d'instance. | Confirmez que le service de métadonnées d'instance est accessible, puis relancez l'opération. |
aws: [ERROR]: An error occurred (AccessDeniedException) when calling the GetSecretValue operation | Le profil d'instance IAM associé à l'instance n'est pas autorisé à lire le secret. Le reste de la ligne indique le nom du rôle et l'autorisation secretsmanager:GetSecretValue manquante. Il apparaît immédiatement après aig-bootstrap: starting et est produit par l'AWS CLI, de sorte qu'il ne comporte pas le préfixe aig-bootstrap. | Accordez secretsmanager:GetSecretValue sur le secret au rôle du profil de l'instance, puis relancez. |
aig-bootstrap: bootstrap not enabled in secret, skipping | Soit bootstrap n'est pas défini sur true dans le secret, soit le secret n'est pas un JSON valide. Vérifiez si une ligne jq: parse error se trouve immédiatement au-dessus de celle-ci ; si c'est le cas, le secret lui-même est mal formé (une virgule finale ou une valeur non mise entre guillemets, par exemple). | Corrigez le secret afin qu'il soit un JSON valide et contienne "bootstrap": true, puis relancez l'opération. |
aig-bootstrap: payload rejected | L'appliance a rejeté la configuration extraite du secret. La ligne complète indique également le statut HTTP renvoyé et le corps de sa réponse. | Vérifiez les champs du secret par rapport aux exemples ci-dessus, puis relancez l'opération. |
aig-bootstrap: bootstrap failed, see /opt/ns/log/aig-va-mgmt.log for details | Le bootstrap s'est exécuté, mais l'enrôlement lui-même a échoué ; par exemple, le jeton d'enrôlement contenu dans le secret a été rejeté. | Accédez à l’étape 2. |
Si le journal indique aig-bootstrap: bootstrap failed, ou s'il n'affiche aucun des messages ci-dessus expliquant pourquoi l'amorçage s'est arrêté, passez à l'étape 2.
Step 2: Collect a debug bundle and contact Netskope Support
Connectez-vous en SSH à l'appliance avec le compte nsadmin et lancez la CLI AIG (voir Connexion à votre appliance).
Depuis le menu principal, sélectionnez Debug Bundle et suivez les instructions (entrez un mot de passe pour lancer la génération). Pour plus de détails, consultez Gérer les journaux (à partir de l’étape 4). Une fois l’opération terminée, la CLI affiche :
Le pack peut être téléchargé depuis le compte SCP/SFTP avec nsdebug
Récupérez le bundle via SCP/SFTP à l’aide du compte nsdebug, puis téléchargez le bundle ns-debug.zip et son mot de passe de déchiffrement correspondant sur le portail de support Netskope afin de faciliter l’analyse des journaux par l’équipe d’ingénierie.