

Notes de mise à jour
1.3.0 (Minimum required CE version 6.0.0)
Added
- Prise en charge ajoutée pour les compartiments provisionnés en externe.
- Ajout de solutions pour les journaux d'erreurs.
Changed
- Modification des vérifications d’existence et de connectivité des compartiments pour utiliser HeadBucket, qui ne nécessite que l’autorisation s3:ListBucket sur le compartiment cible au lieu de l’autorisation s3:ListAllMyBuckets à l’échelle du compte.
1.2.0
Added
- Ajout de la prise en charge du remplissage dynamique des champs en fonction de la méthode d'authentification sélectionnée. Pour utiliser la fonctionnalité de remplissage dynamique des champs, mettez à jour votre version CE vers la 6.0.0.
1.1.0
Added
- Ajout de deux New méthodes d'authentification.
- Prise en charge ajoutée pour le type d'événement d'incident. Pour extraire et intégrer ce type d'événement, mettez à jour votre version de CE vers la 4.1.0
- Ajout de la prise en charge du type d'alerte CTEP. Pour extraire et ingérer ce type d'alerte, mettez à jour votre version de CE vers la 4.2.0.
Removed
- Suppression des identifiants secrets pour l’authentification.
Changed
- Structure d'objet mise à jour dans la fonctionnalité de push.
1.0.0
Added
- Initial release.
Ce document explique comment configurer le plugin AWS S3 Events, Alerts v1.3.0 avec le module Log Shipper de la plateforme Netskope Cloud Exchange. Ce plugin est utilisé pour envoyer les journaux d'alertes (DLP (Prévention des pertes de données), Malware, Politique, Identifiants compromis, Malsite, Quarantaine, Remédiation, Évaluation de la sécurité, Liste de surveillance, UBA, CTEP, Périphérique, Contenu) et d'événements (Page, Application, Audit, Infrastructure, Réseau, Incident, Endpoint, Statut du client) de Netskope vers le compartiment AWS S3 spécifié. Remarque : Ce plugin est conçu pour envoyer uniquement des données au format JSON vers le compartiment S3.
Conditions préalables
Pour compléter cette configuration, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- Un locataire Netskope Cloud Exchange avec le plugin Tenant et le plugin Log Shipper déjà configurés.
- Autorisations pour les seaux Amazon S3 pour l'utilisateur IAM.
- ListBucket
- CreateBucket
- GetBucketLocation
- PutObject
- Pour le compartiment provisionné en externe, vous devez configurer les politiques dans les deux comptes comme indiqué dans Configurer un compartiment provisionné en externe.
- Connectivité avec les hôtes suivants : AWS S3 Bucket access.
Support du plugin AWS S3 Events, Alerts
Ce plugin est utilisé pour envoyer les journaux d'alertes (DLP (Prévention des pertes de données), Malware, Policy, Compromised Credential, Malsite, Quarantine, Remediation, Security Assessment, Watchlist, UBA, CTEP, périphérique, Content) et d'événements (Page, Application, Audit, Infrastructure, Network, Incident, Endpoint, Client Status) de Netskope vers le compartiment AWS S3 spécifié. Remarque : Ce plugin est conçu pour envoyer uniquement des données au format JSON vers le compartiment S3.
| Type de données | Description |
|---|---|
| Soutien aux événements | Oui : Page, Application, Audit, Infrastructure, Réseau, Incident, Point final et Statut du client |
| Support d'alerte | Oui : DLP (Prévention des pertes de données), Malware, Policy, Compromised Credential, Malsite, Quarantaine, Remediation, Security Assessment, Watchlist, UBA, CTEP, périphérique, et Content |
| Soutien WebTx | Non |
| Cloud Exchange Logs | Non |
Permissions
Autorisations pour l'utilisateur IAM d'envoyer des données d'événements et d'alertes aux buckets Amazon S3.
- ListBucket
- CreateBucket
- GetBucketLocation
- PutObject
Détails de l'API
Liste des API utilisées
Ce plugin utilise des bibliothèques Python pour créer des objets fichiers dans AWS S3.
Library: Le SDK AWS pour Python (Boto3)
Utilisation : Le SDK AWS pour Python (Boto3) pour créer, configurer et gérer les services AWS, tels que Amazon Elastic Compute Cloud (Amazon EC2) et Amazon Simple Storage Service (Amazon S3). Le SDK fournit une API orientée objet ainsi qu'un accès de bas niveau aux services AWS.
Create a Client
s3_client = boto3.client(
               "s3",
               aws_access_key_id=self.aws_public_key,
               aws_secret_access_key=self.aws_private_key,
               aws_session_token=self.aws_session_token,
               region_name=self.configuration.get("region_name",   "").strip(),
               config=Config(proxies=self.proxy, user_agent=self.useragent),
           )
Create an STS Client
sts_client = boto3.client(
    "sts",
    aws_access_key_id=self.aws_public_key,
    aws_secret_access_key=self.aws_private_key,
    aws_session_token=self.aws_session_token,
    region_name=self.configuration.get("region_name", "").strip(),
    config=Config(proxies=self.proxy, user_agent=self.useragent),
)
Create a Bucket
s3_client.create_bucket(
    Bucket=bucket_name,
    CreateBucketConfiguration={"LocationConstraint": region_name},
)
Upload to File to the Bucket
s3_client.upload_file(
               file_name,
               bucket_name,
               object_name,
           )
Get an AWS Resource
s3_resource = boto3.resource(
               "s3",
               aws_access_key_id=self.aws_public_key,
               aws_secret_access_key=self.aws_private_key,
               region_name=self.region_name,
               config=Config(proxies=self.proxy, user_agent=self. user-agent),
           )
Check Bucket Existence and Accessibility (HeadBucket)
s3_client.head_bucket(Bucket=bucket_name)
Verify Bucket Ownership (HeadBucket with ExpectedBucketOwner)
s3_client.head_bucket(
    Bucket=bucket_name, ExpectedBucketOwner=own_account_id
)
Get Caller Identity
sts_client.get_caller_identity()
Verify Bucket Region
location = s3_client.get_bucket_location(Bucket=bucket_name)
Matrice de performance
Ces performances sont celles d'un CE à grande pile testé avec ces spécifications de VM. Ces données sont ajoutées en tenant compte du fait qu'il ingère des fichiers d'une taille d'environ 10K en 30 secondes.
| Description | Spécifications |
|---|---|
| Détails de la pile | Taille : Grande RAM : 32 GB CPU : 16 cœurs |
| Evénements, alertes ingérés dans le SIEM d'une tierce partie | ~ 200K EPM |
Agent utilisateur
User-Agent : APN/1.1 (ahq9d89xj9gspapczzdb59goq)
Workflow
- Générez les informations d'identification requises pour l'accès au seau AWS S3.
- Créez un S3 Bucket et une Policy.
- Générer la clé privée, le corps du certificat, la phrase de passe, l'ARN du profil, l'ARN du rôle, l'ARN de l'ancre de confiance si vous utilisez AWS IAM Role Anywhere.
- Configurez le plugin AWS S3 Events, Alerts.
- Configurez les règles commerciales de Log Shipper pour le plugin AWS S3 Events, Alerts.
- Configurez les correspondances SIEM Log Shipper pour le plugin AWS S3 Events, Alerts.
- Validez le plugin AWS S3 Events, Alerts.
Regardez une vidéo
Cliquer sur « play » pour regarder une vidéo.
Création d'un bac source AWS S3
Ce seau sera utilisé dans le paramètre de configuration AWS S3 Source Bucket lors de la configuration du plugin.
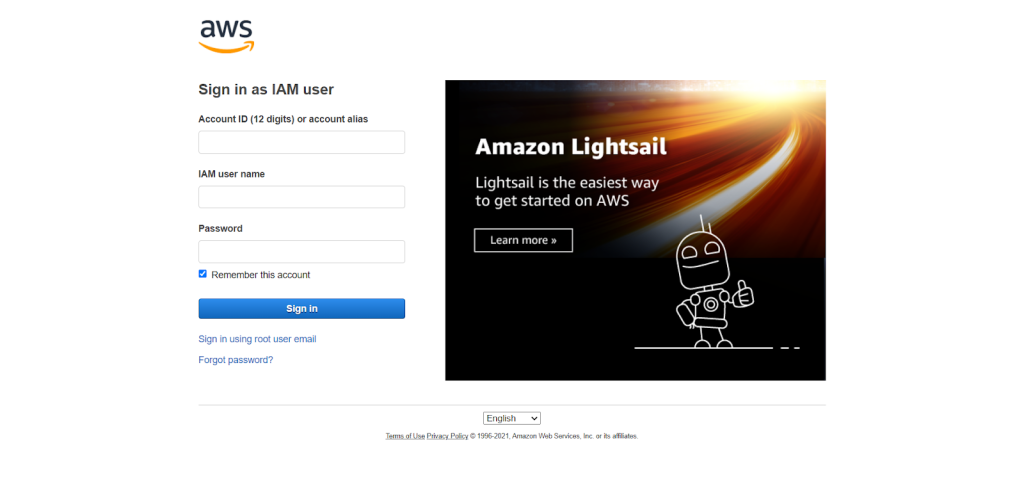
- Pour créer un Bucket et définir les politiques requises, connectez-vous à la console AWS.

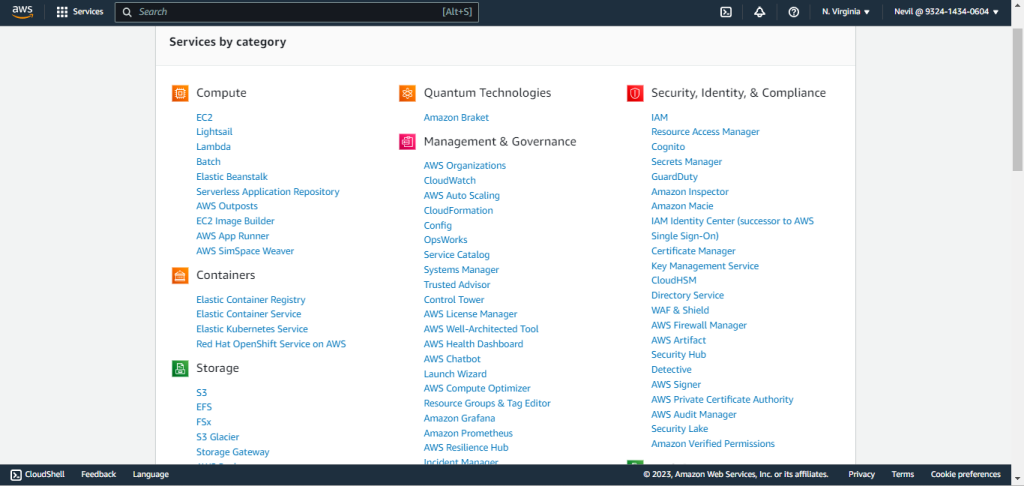
- À partir de All Services, sélectionnez S3 ou recherchez S3 dans la barre de recherche.

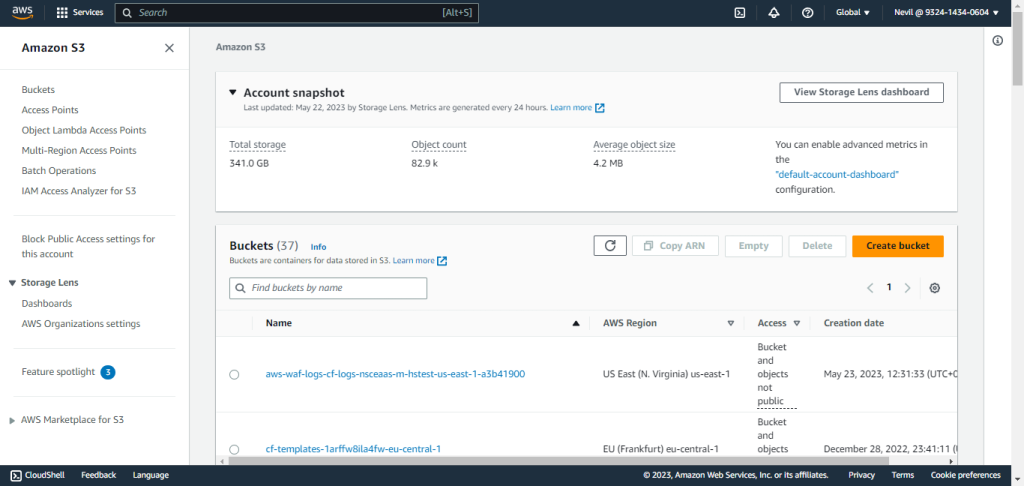
- Cliquez sur Create Bucket.

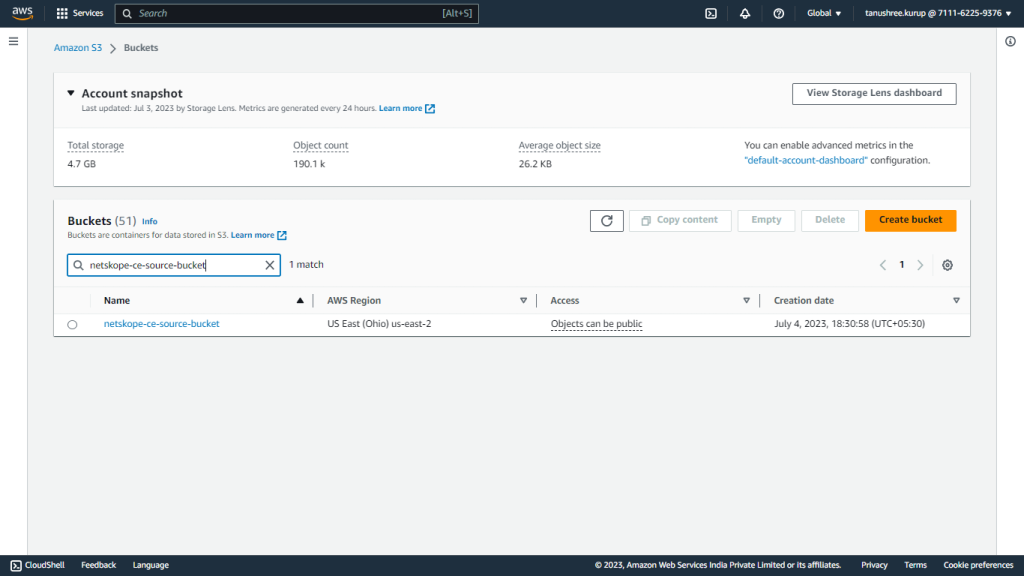
- Enter Bucket Name, scroll down, and click Create Bucket. Example: netskope-ce-source-bucket.
- Recherchez votre seau et cliquez sur son nom pour l'ouvrir.

- Cliquez sur Permissions pour ouvrir l'onglet des autorisations et définir la politique.
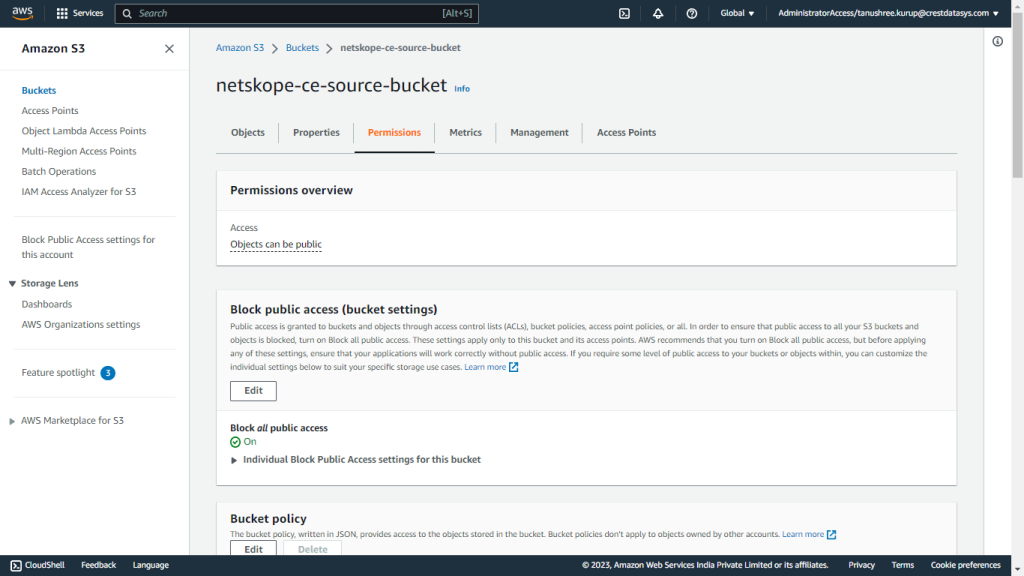

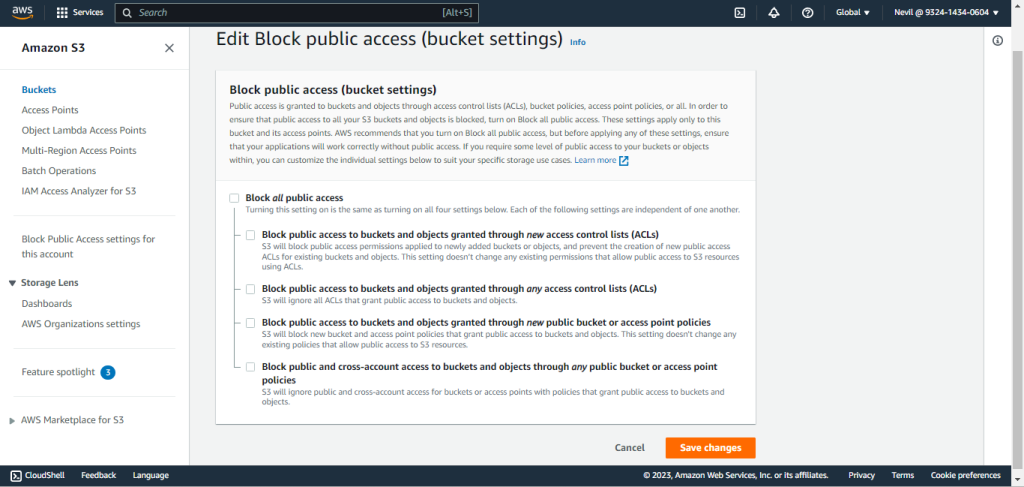
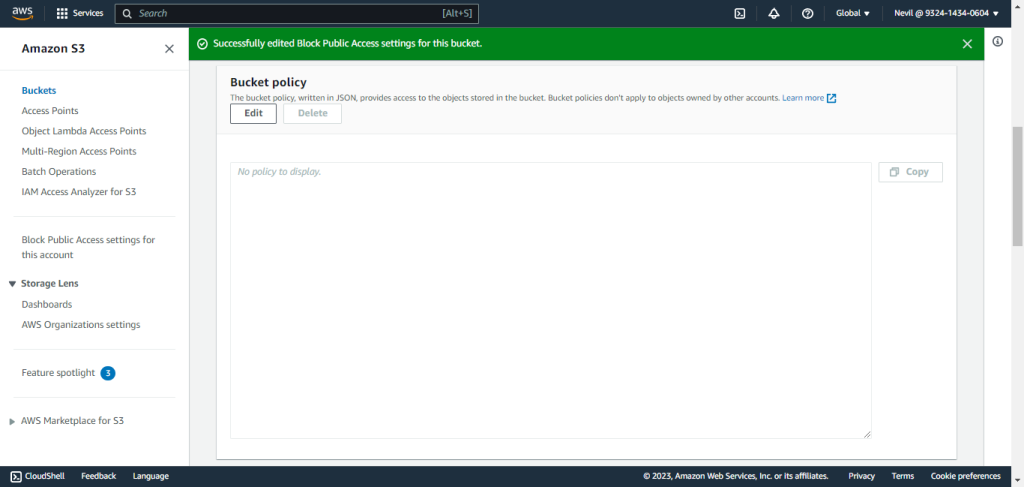
- Cliquez sur Edit dans la section Bloquer l'accès public (paramètres du compartiment) . Décochez toutes les cases et cliquez sur Save Changes. Une confirmation vous sera demandée ; confirmez-la et cliquez sur Confirm.

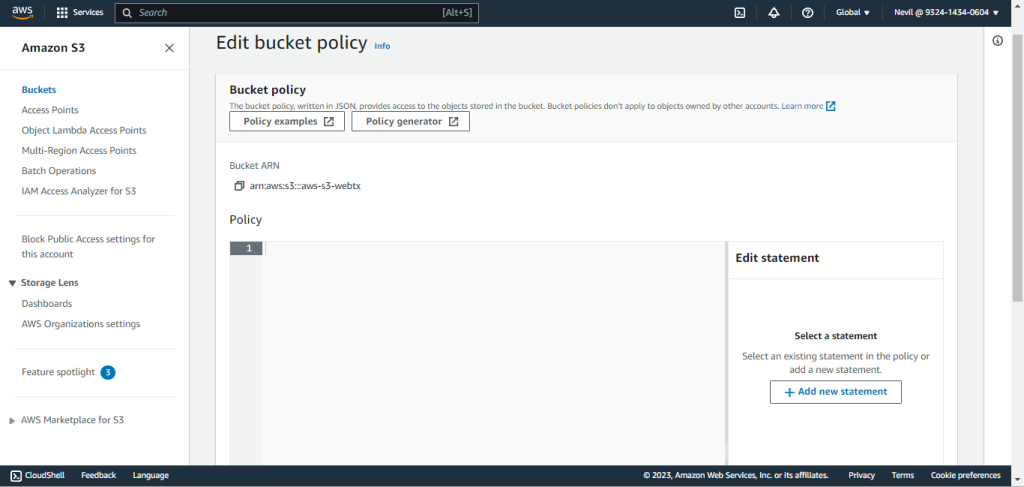
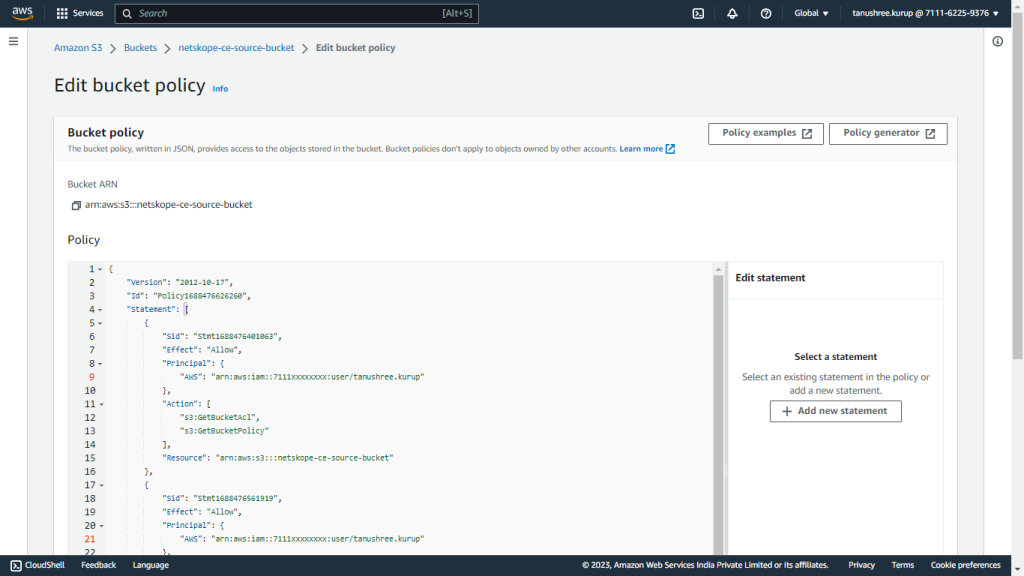
- Under the Permissions tab in the bucket, click Edit in the Bucket Policy section.

- Cliquez sur Policy generator.

- Select S3 Bucket policy comme type de politique, ajoutez les détails de la déclaration et générez la politique :
Remplacez <user-arn> par l'ARN de l'utilisateur utilisé pour accéder au seau source et <bucket-name> par le seau source créé ci-dessus. Échantillon<user-arn>: arn:aws:iam::7111xxxxxxxx:user/xxxxxxxx, and <bucket-name>: netskope-ce-source-bucket- Select Type de politique : Politique relative aux seaux S3
- Effet : Autoriser
- Principal: <user-arn>
- Actions :
- GetBucketAcl
- GetBucketPolicy
- ARN: arn:aws:s3:::<bucket-name>
- Cliquez sur Add Statement.
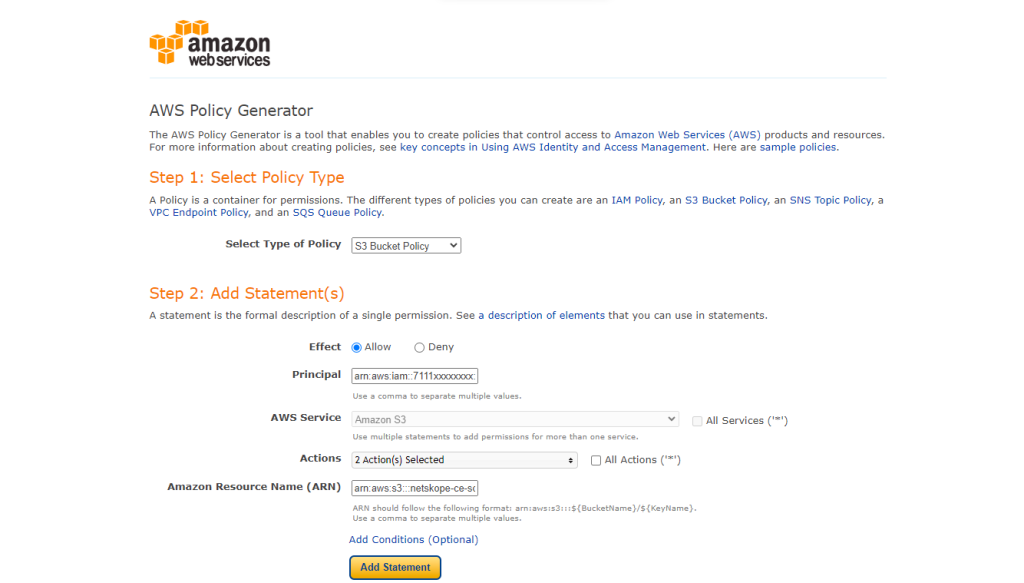

- Remontez vers le haut et ajoutez une autre déclaration.
- Select Type de politique : Politique relative aux seaux S3
- Effet : Autoriser
- Principal: <user-arn>
- Actions :
- PutObject
- PutObjectAcl
- ARN: arn:aws:s3:::<bucket-name>/*
- Cliquez sur Add Statement.
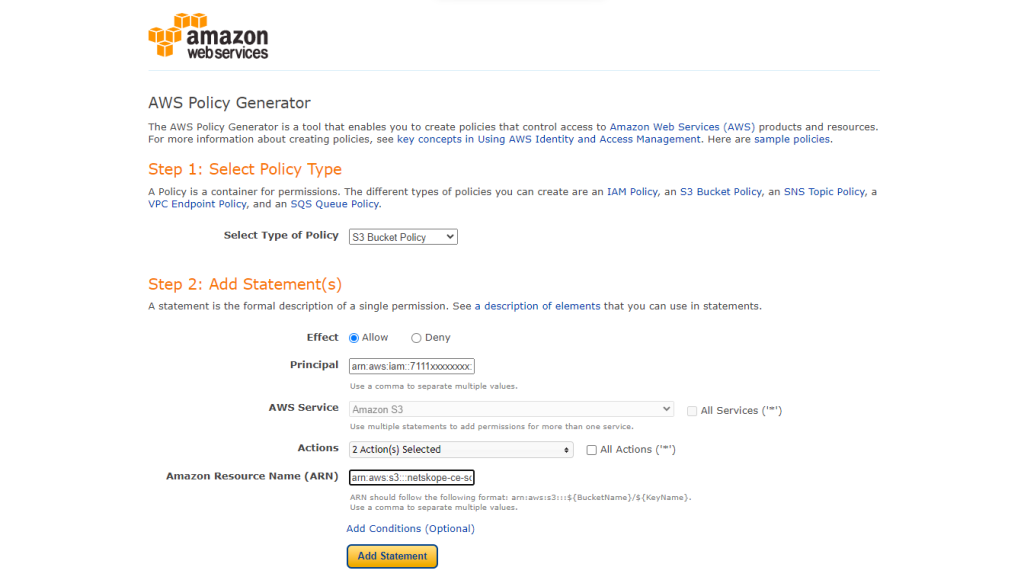


- Cliquez sur Generate Policy. Veillez à copier la politique générée à cette étape, car elle sera utilisée à l'étape suivante pour attacher le seau source.
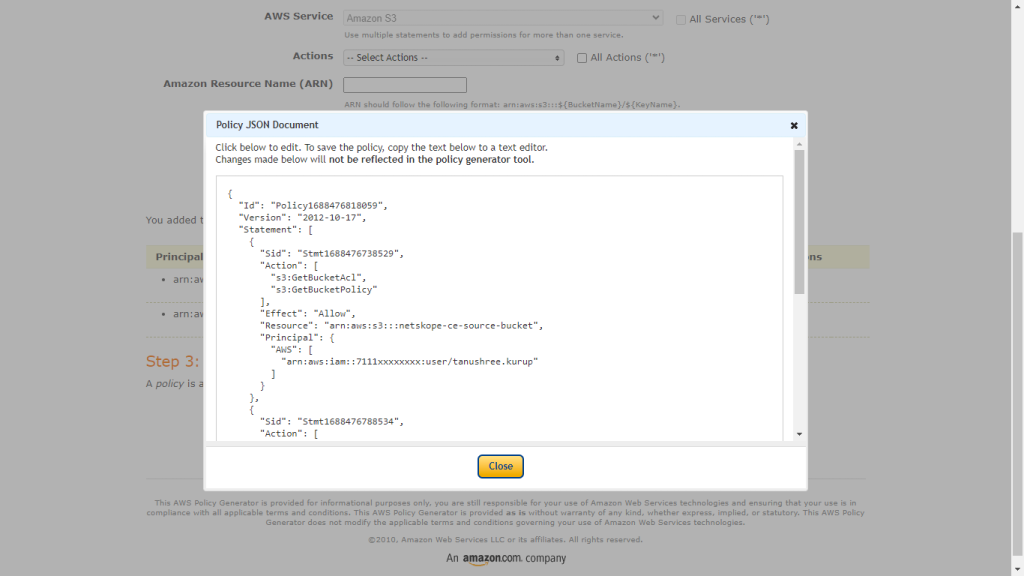

- Ajoutez cette politique dans la boîte de texte. Faites défiler jusqu’en bas et cliquez Save Changes.

Création d'une politique de gestion des seaux
- Recherchez IAM dans la zone de recherche, et dans le panneau de gauche, cliquez sur Policies.
- Cliquez sur Create Policy.
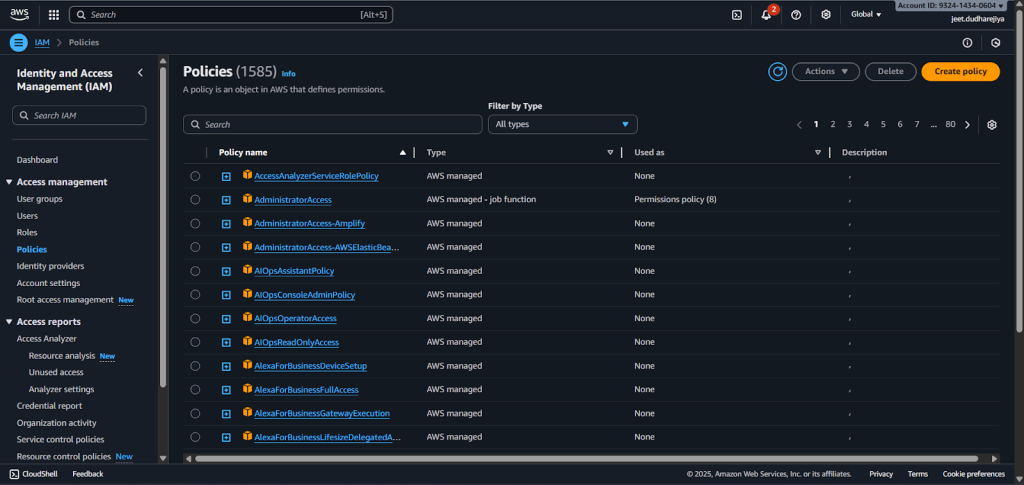

- On the JSON tab, enter this policy. Click Next: Tags, and click Next: Review.
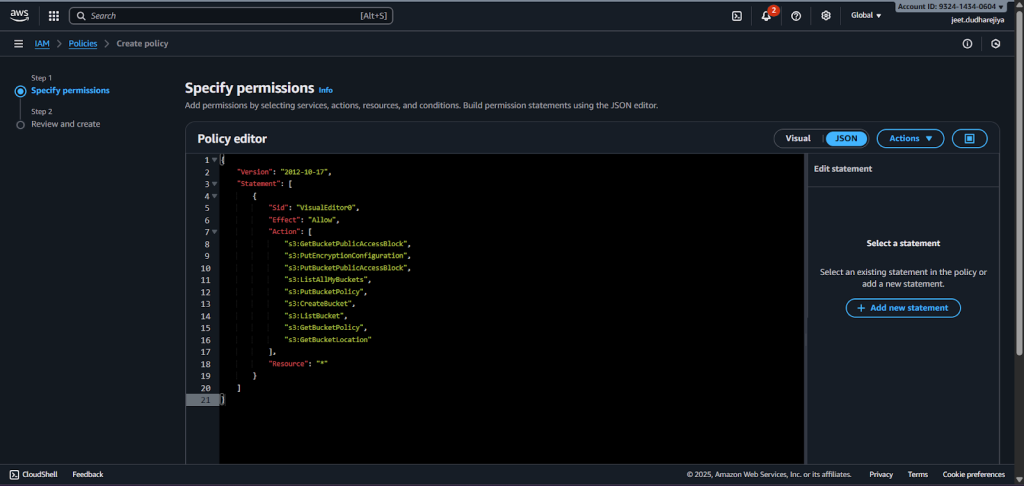
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "VisualEditor0",
            "Effect": "Allow",
            "Action": [
                "s3:GetBucketPublicAccessBlock",
                "s3:PutEncryptionConfiguration",
                "s3:PutBucketPublicAccessBlock",
                "s3:ListAllMyBuckets",
                "s3:PutBucketPolicy",
                "s3:CreateBucket",
                "s3:ListBucket",
                "s3:GetBucketPolicy",
                "s3:GetBucketLocation"
                "s3:PutObject"
            ],
            "Resource": "*"
        }
    ]
}

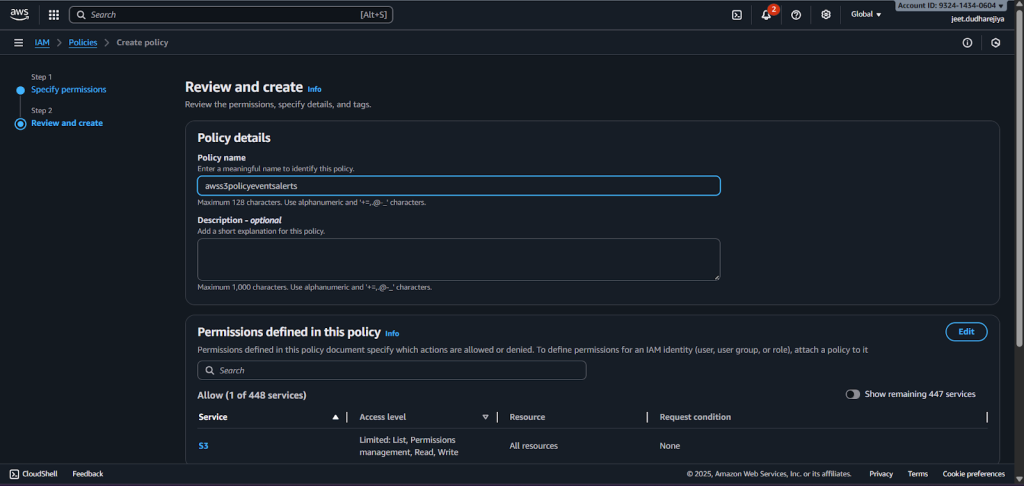
- Saisissez un nom et cliquez sur Create Policy.

- Attachez cette politique à l'utilisateur. Allez sur IAM > Users et sélectionnez l'utilisateur pour lequel vous voulez attacher une politique. Cliquez sur Add permissions, puis cliquez à nouveau sur Add permissions.
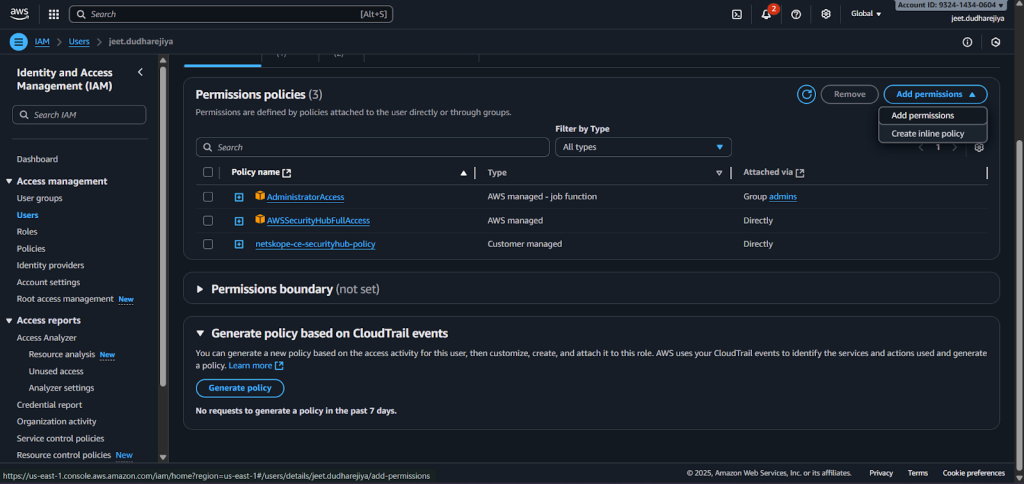

- Select Attach policies directly sous Permissions, puis recherchez et sélectionnez la politique créée à l'étape précédente pour la file d'attente source.
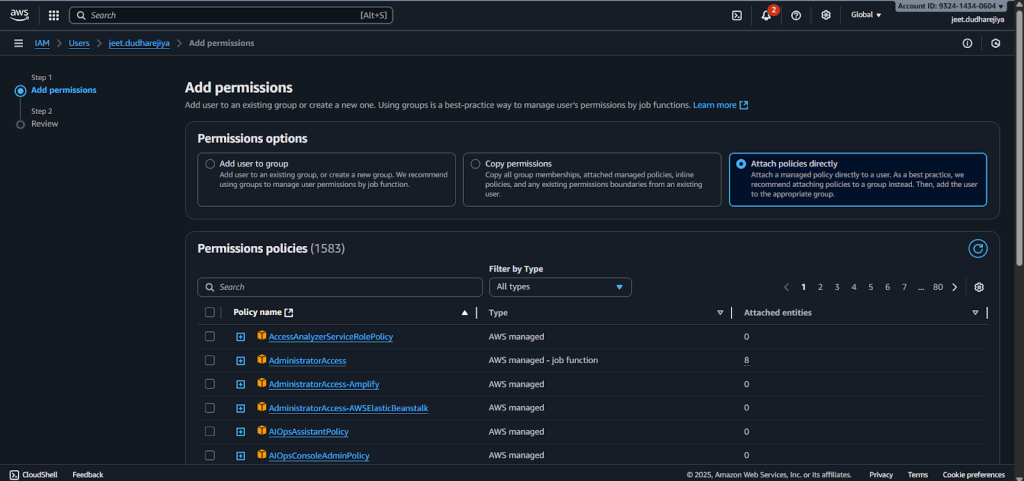

- Cliquez sur Next puis sur Add permissions. Une politique sera attachée à l'utilisateur.
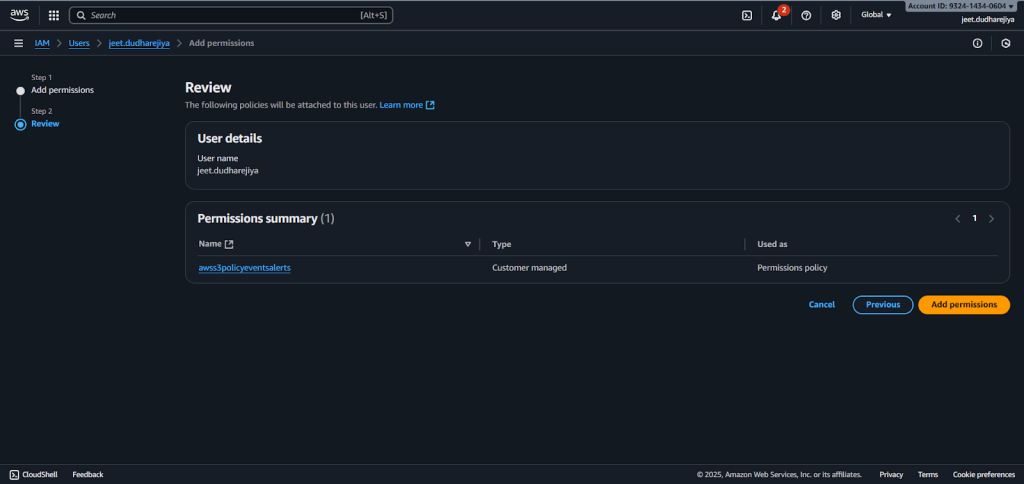

Méthodes d'authentification des plugins
Configuration de IAM Role Anywhere
Conditions préalables
Le service AWS Certificate Manager doit être activé pour authentifier le plugin à l'aide de la méthode d'authentification AWS IAM Roles Anywhere.
Note
Assurez-vous de créer l'autorité de certification privée, l'ancre de confiance et le profil dans la même région que celle où se trouve votre AWS S3 Source Bucket.
Créer une politique IAM
Cette politique contient les autorisations requises pour la création d'un certificat d'autorité de certification privé (y compris les autorisations pour la création d'une ancre de confiance et d'un profil) et l'utilisation des rôles IAM Anywhere.
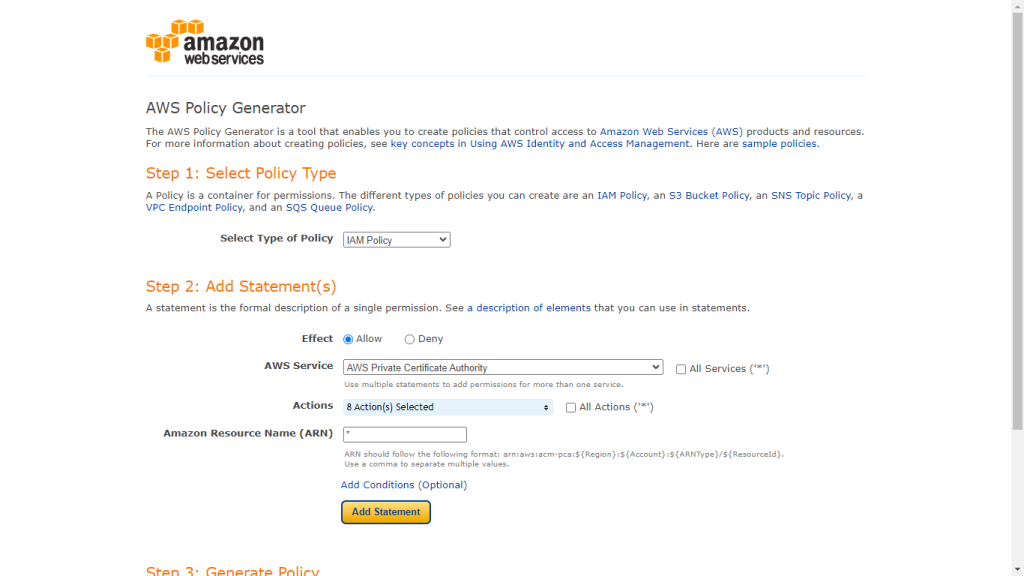
- Accédez au générateur de politiques et cliquez sur Add Statement pour générer une politique.
- Select Type de politique : Politique IAM
- Effet : Autoriser
- Service AWS : Autorité de certification privée AWS
- Actions :
- Créer une autorité de certification
- DescribeCertificateAuthority
- Obtenir un certificat
- Obtenir un certificat d'autorité
- Obtenir l'autorité de certification (GetCertificateAuthorityCsr)
- ImportCertificateAuthorityCertificate
- Délivrer un certificat
- Liste des autorités de certification
- ARN : *
- Cliquez sur Add Statement.

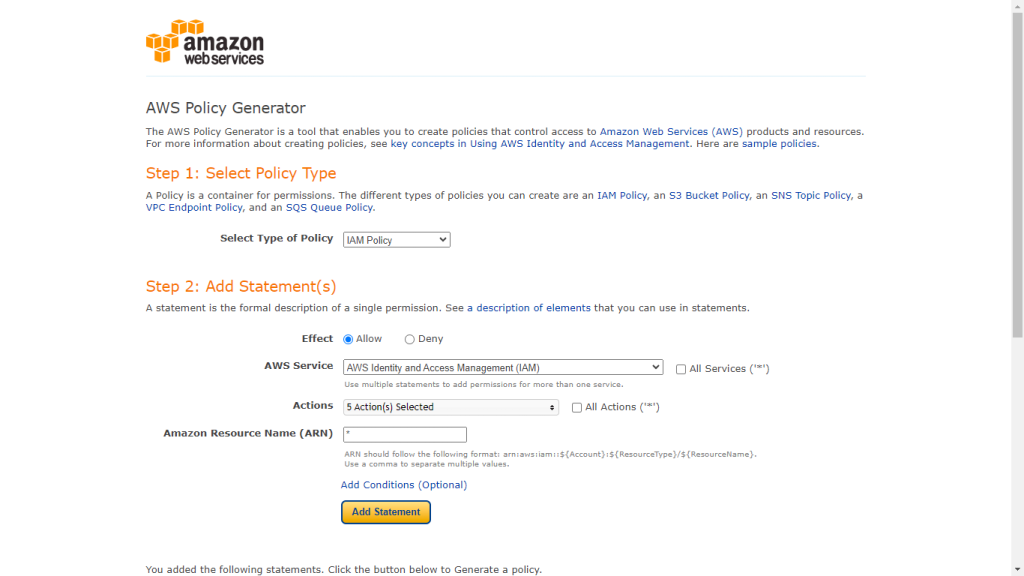
- Select Type de politique : Politique IAM
- Effet : Autoriser
- Service AWS : Gestion des identités et des accès (IAM) d'AWS
- Actions :
- Politique de rattachement des rôles
- Créer une clé d'accès
- Créer un rôle
- Supprimer un rôle
- PassRole
- ARN : *
- Cliquez sur Add Statement.

- Select Type de politique : Politique IAM
- Effet : Autoriser
- Service AWS : Gestionnaire de certificats AWS
- Actions :
- Décrire le certificat
- Certificat d'exportation
- Obtenir un certificat
- Liste des certificats
- ListTagsForCertificate
- Demande de certificat
- ARN : *
- Cliquez sur Add Statement.
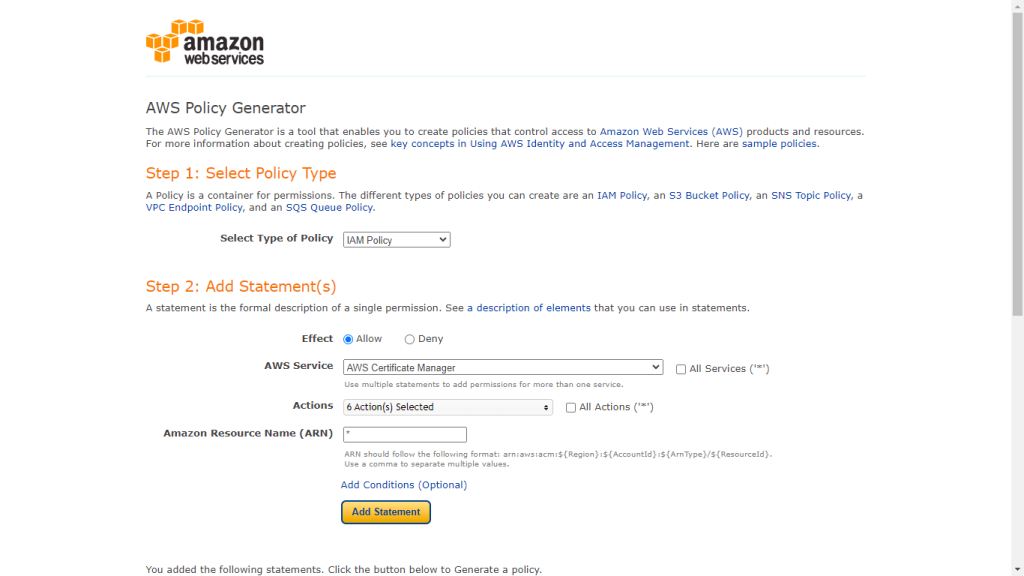

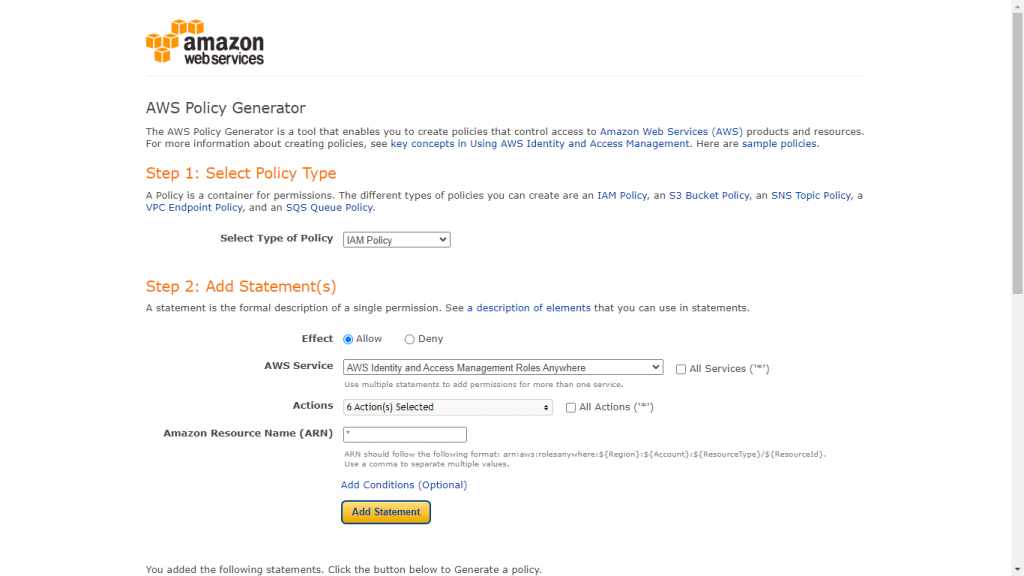
- Select Type de politique : Politique IAM
- Effet : Autoriser
- Service AWS : Gestion des identités et des accès AWS Rôles en tout lieu
- Actions :
- Créer un profil
- CreateTrustAnchor
- Obtenir un profil
- GetTrustAnchor
- Liste des profils
- ListTrustAnchors
- ARN : *
- Cliquez sur Add Statement.

- Cliquez sur Generate Policy.
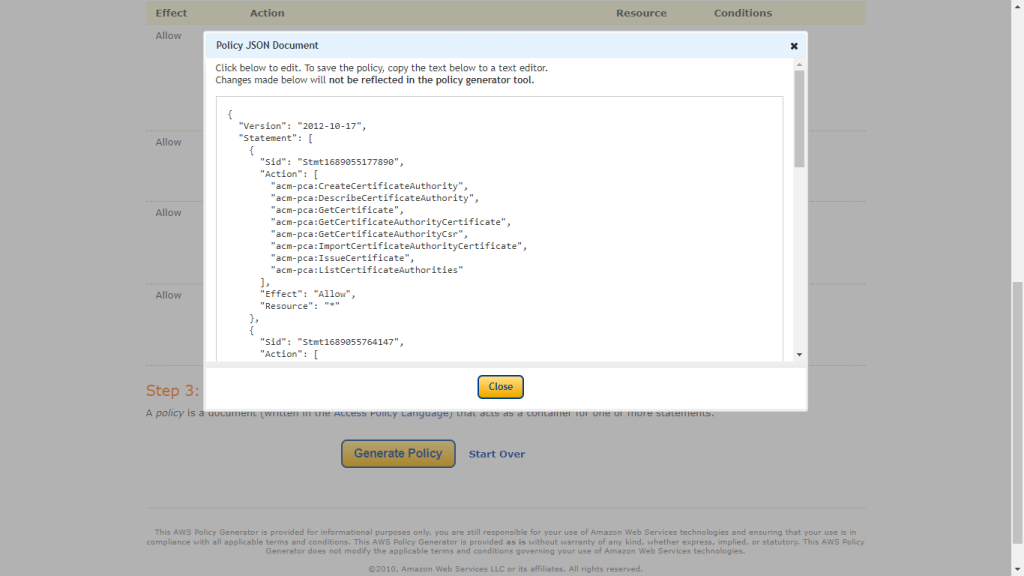

- Copiez la politique car elle sera utilisée dans l'étape suivante pour créer la politique nécessaire à la création des certificats de l'AC privée.
- Accédez à la console AWS et sélectionnez IAM dans Tous les services. Cliquez sur Policies dans le panneau de gauche, puis sur Create Policy.
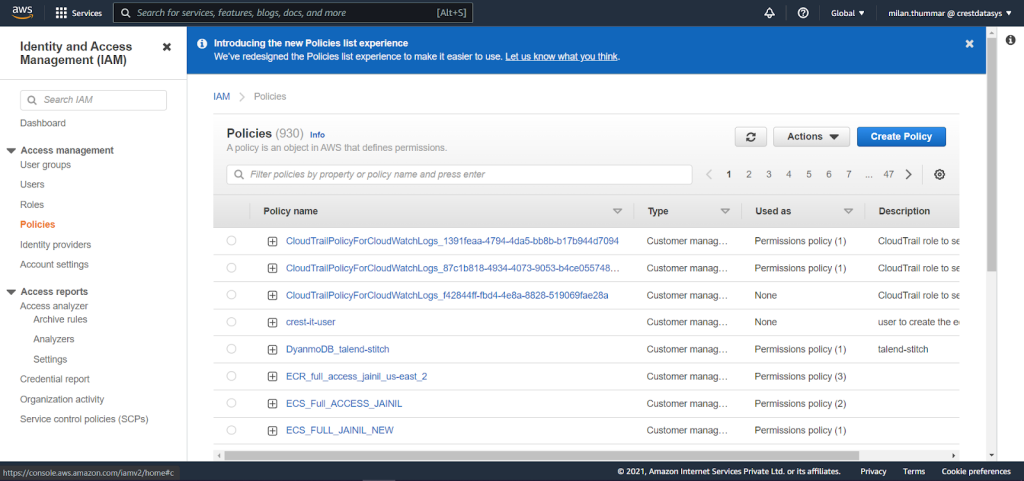

- Copiez la politique dans l’onglet JSON, puis cliquez sur Next: Tags et Next: Review..
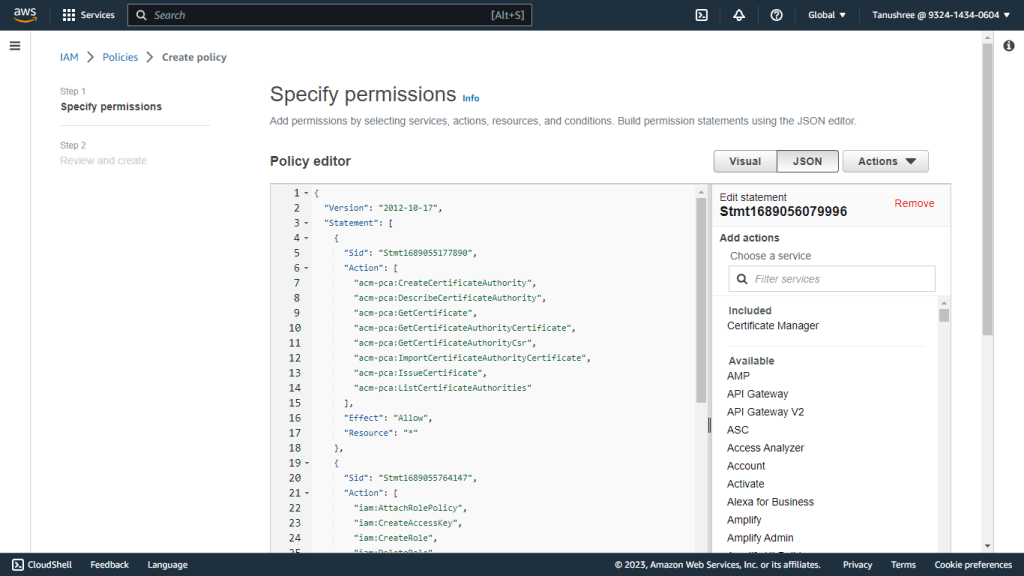

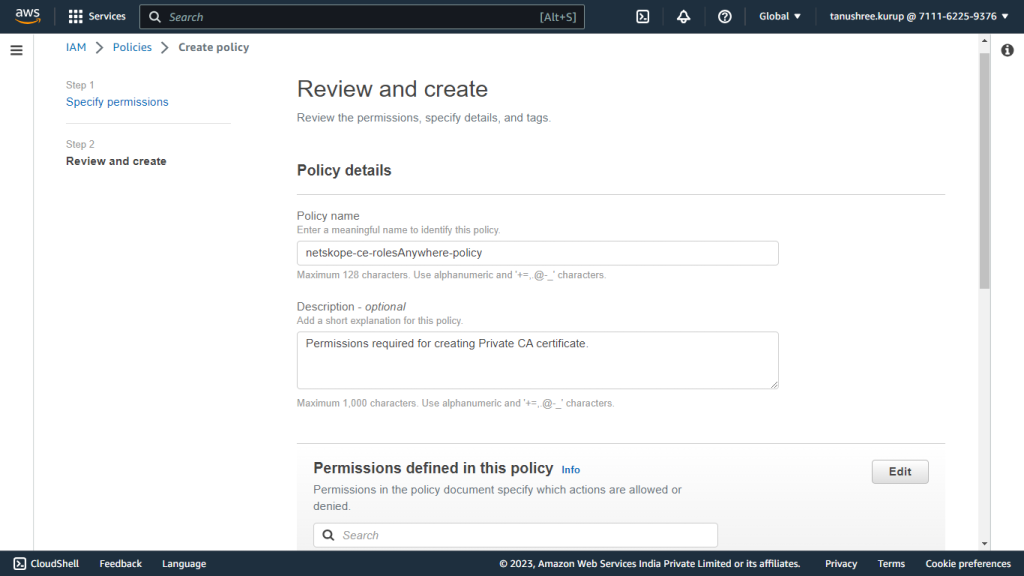
- Enter a name, like netskope-ce-rolesAnywhere-policy, and click Save Changes.

Créer une autorité de certification privée
- Connectez-vous à la console AWS.
- Cherche Certificate Manager.
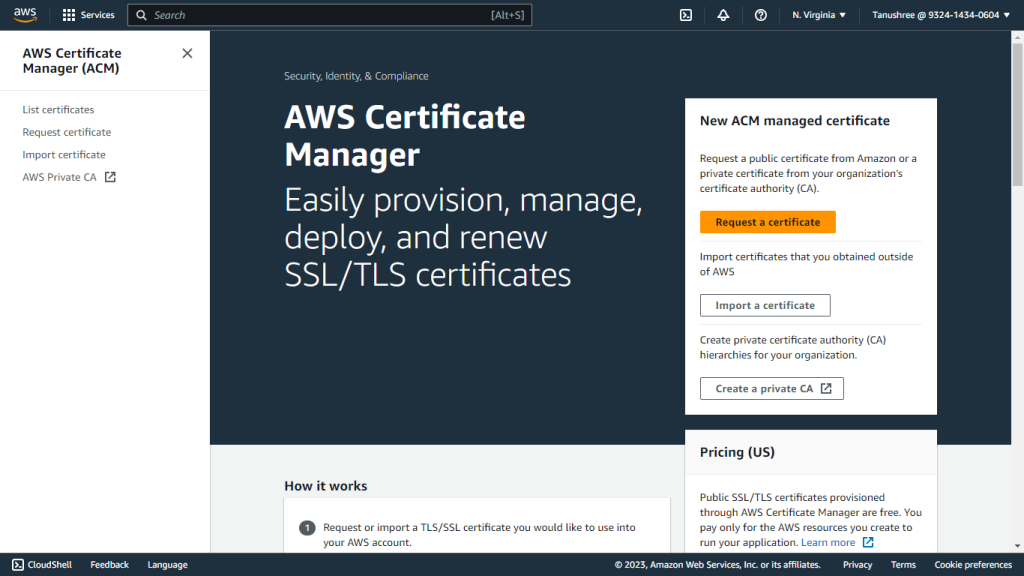

- Cliquez sur AWS Private CA.
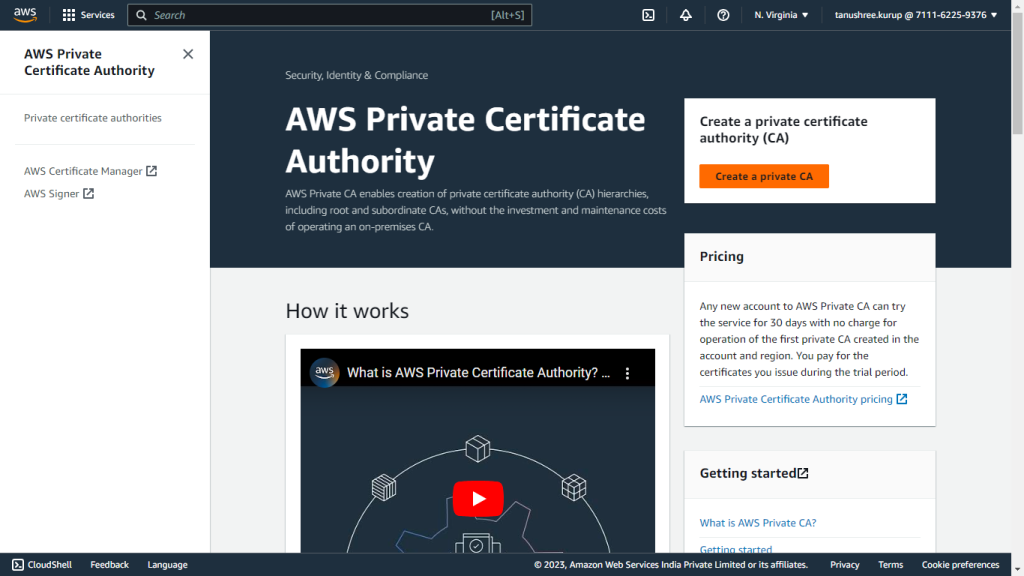
- Cliquez sur Create a private CA.

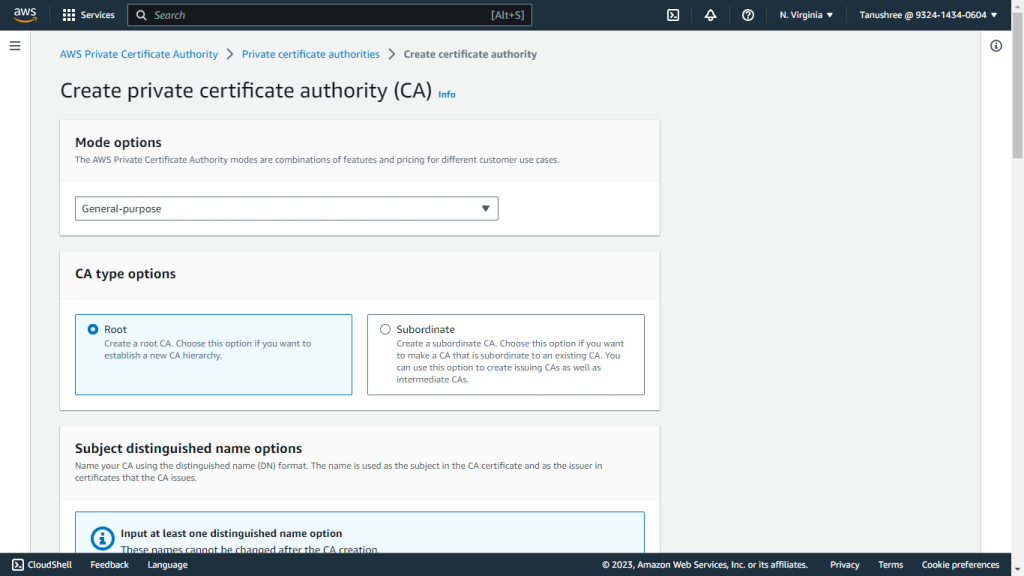
- Select General-purpose pour les options de mode.
- Select Root pour les options de type CA.

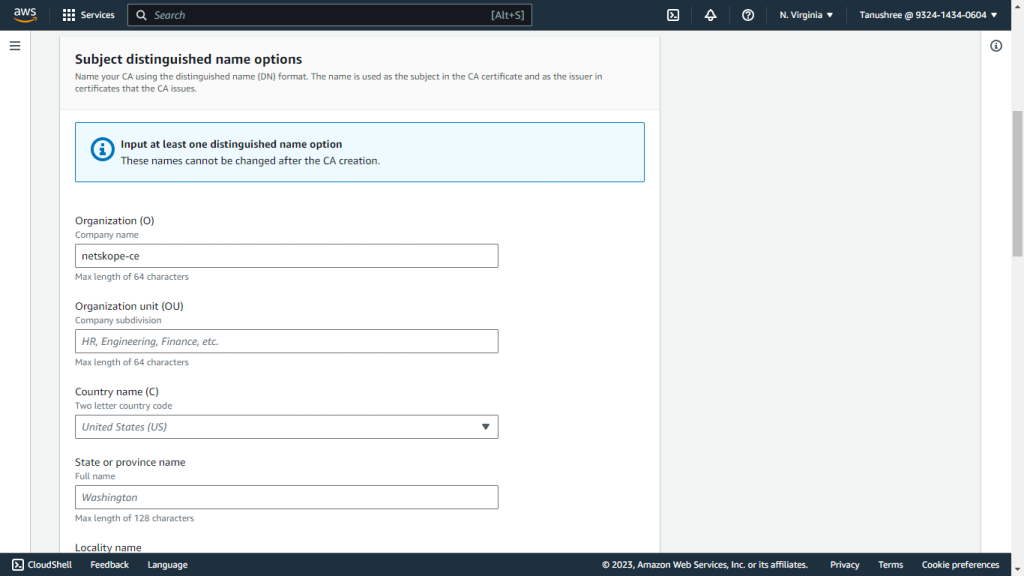
- Saisissez l'organisation (O).

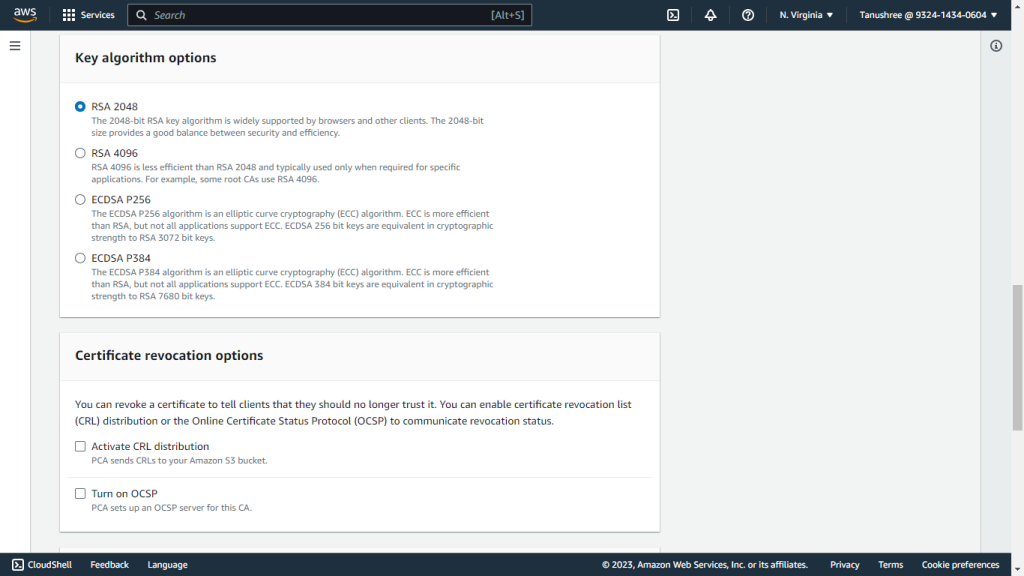
- Select RSA 2048 pour Options de l'algorithme de la clé.
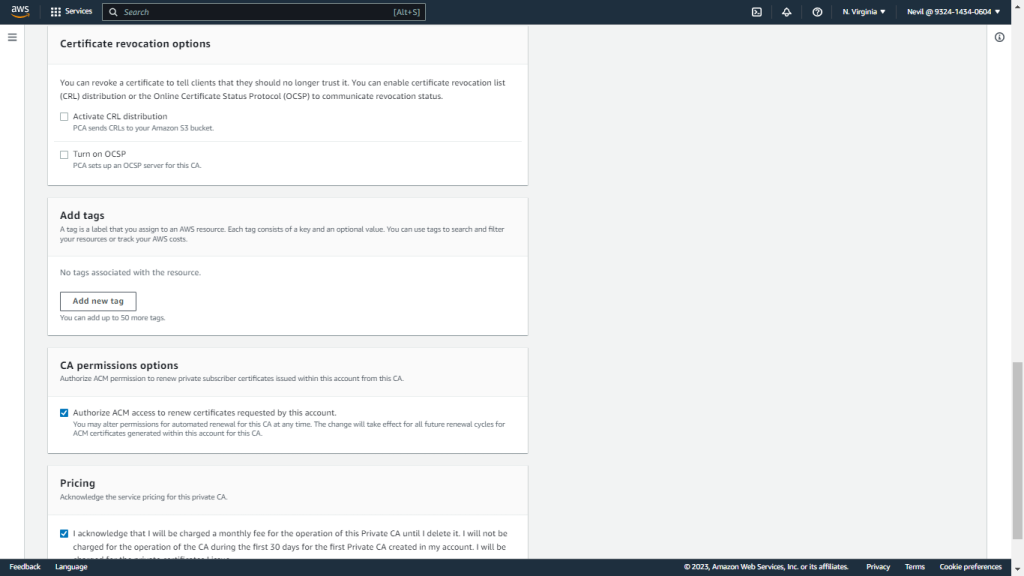


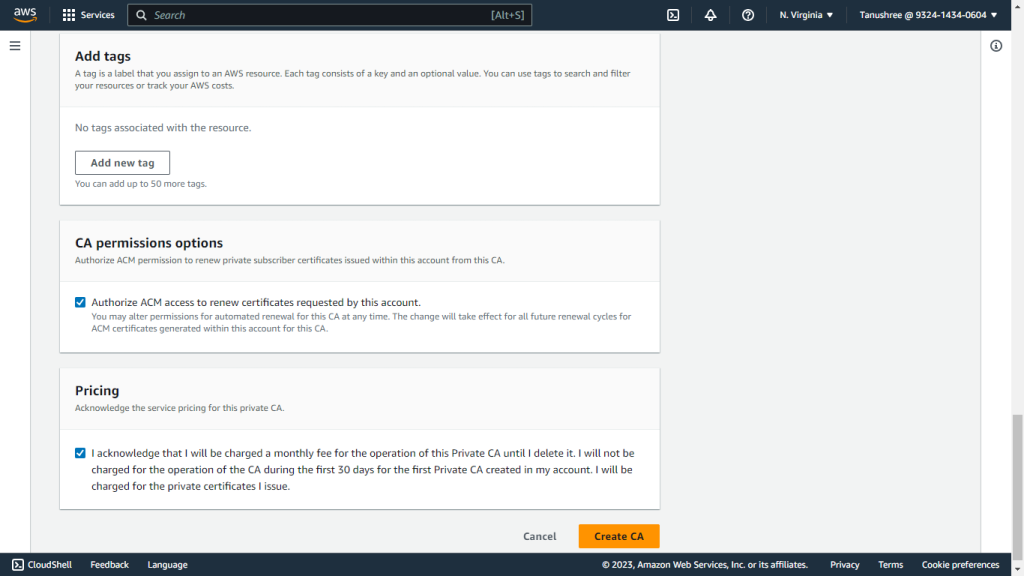
- Add tags if any (optional).
- Enable the checkbox in the CA permissions options section.
- Enable the checkbox in the Pricing section.
- Cliquez sur Create pour créer le certificat CA.
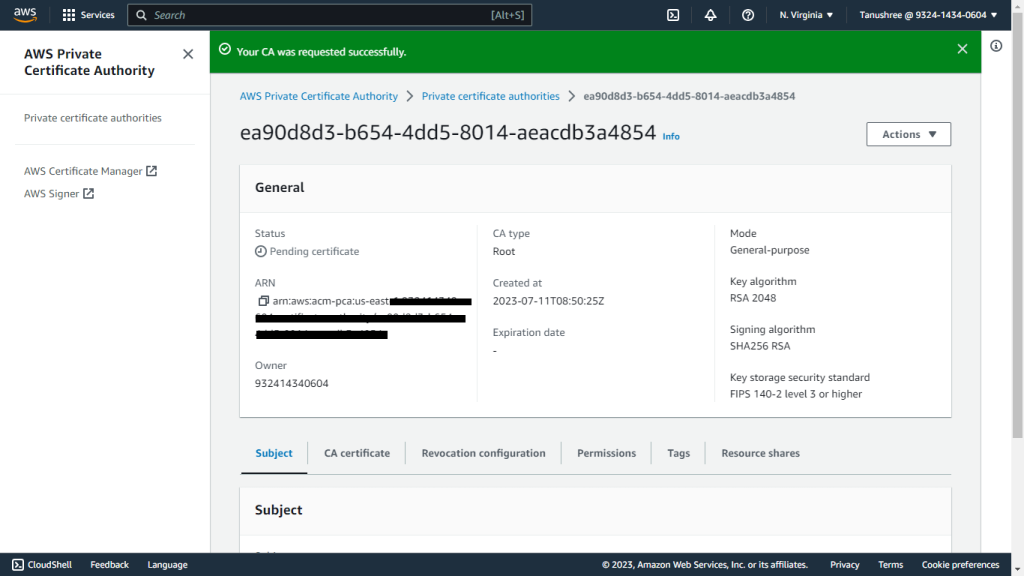


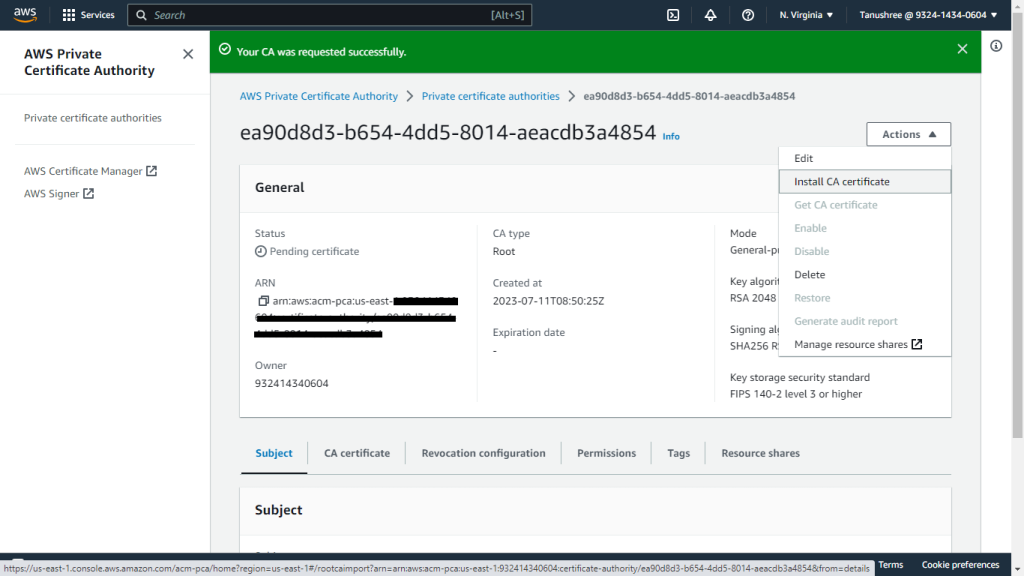
- Depuis Actions, sélectionnez Install.

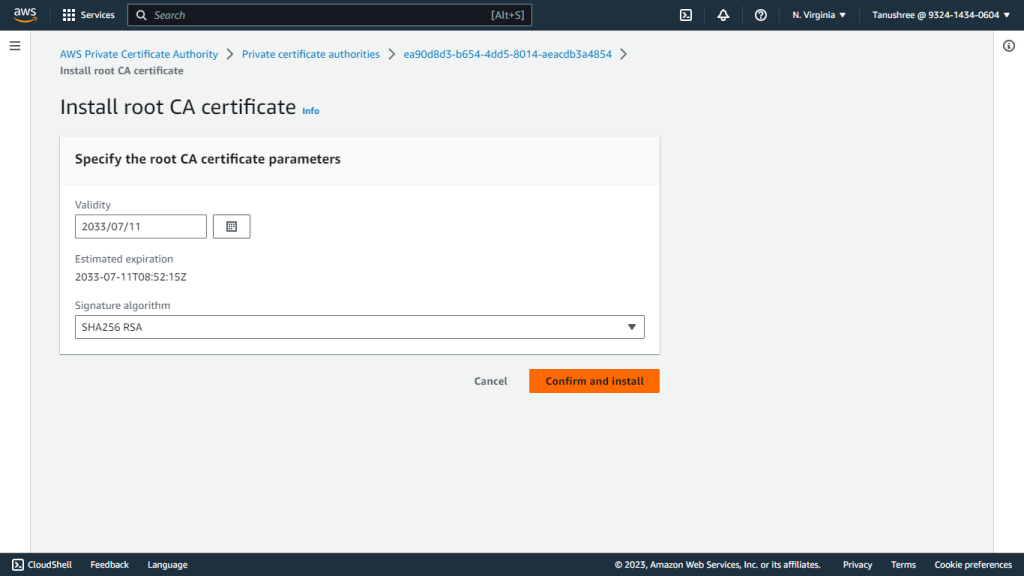
- Cliquez sur Confirm and Install.
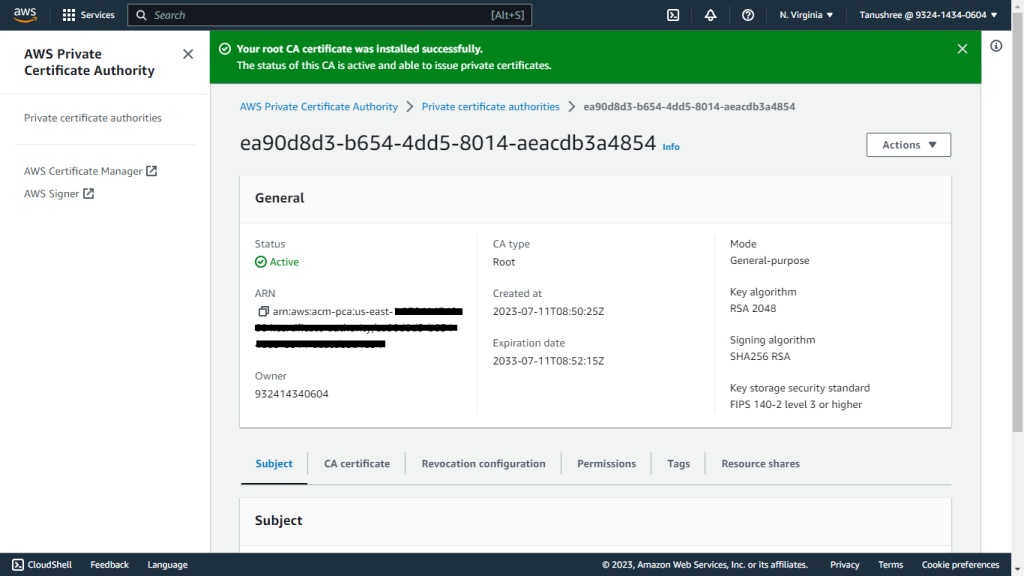


Créer un ancrage de confiance
- Recherchez le service IAM et accédez à Roles sous Gestion des accès. Faites défiler vers le bas jusqu'à Rôles Anywhere et sélectionnez Manage.
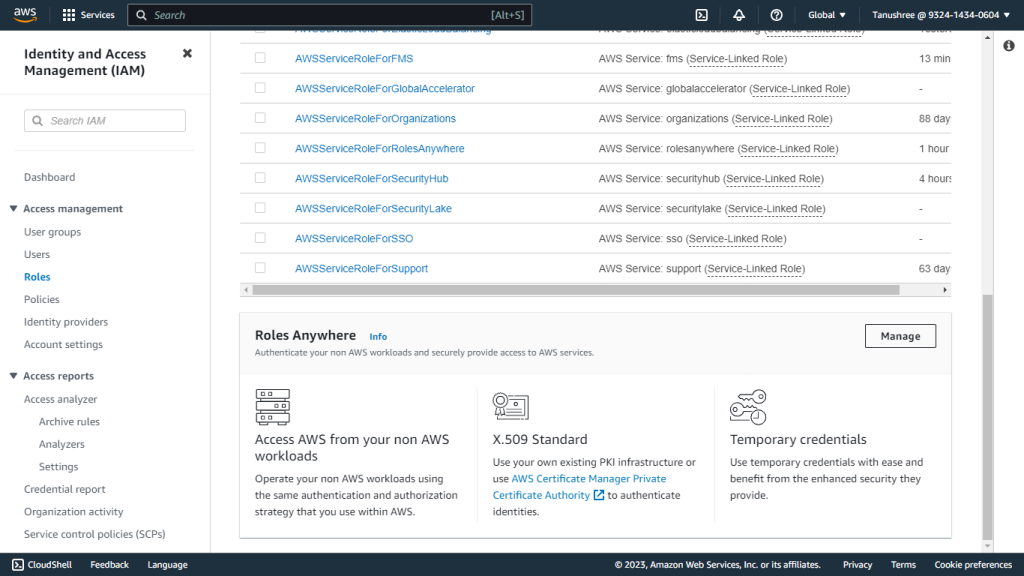

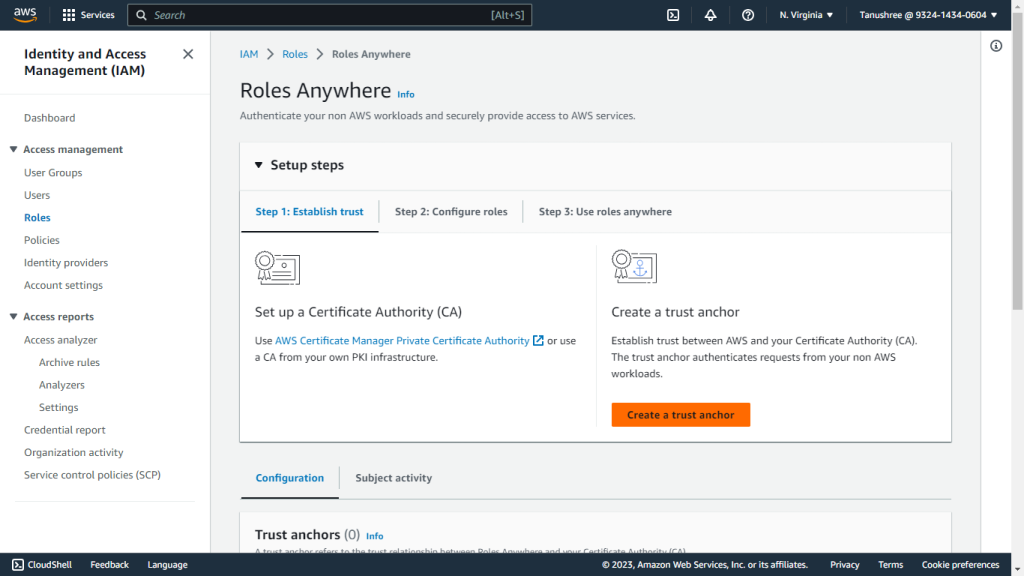
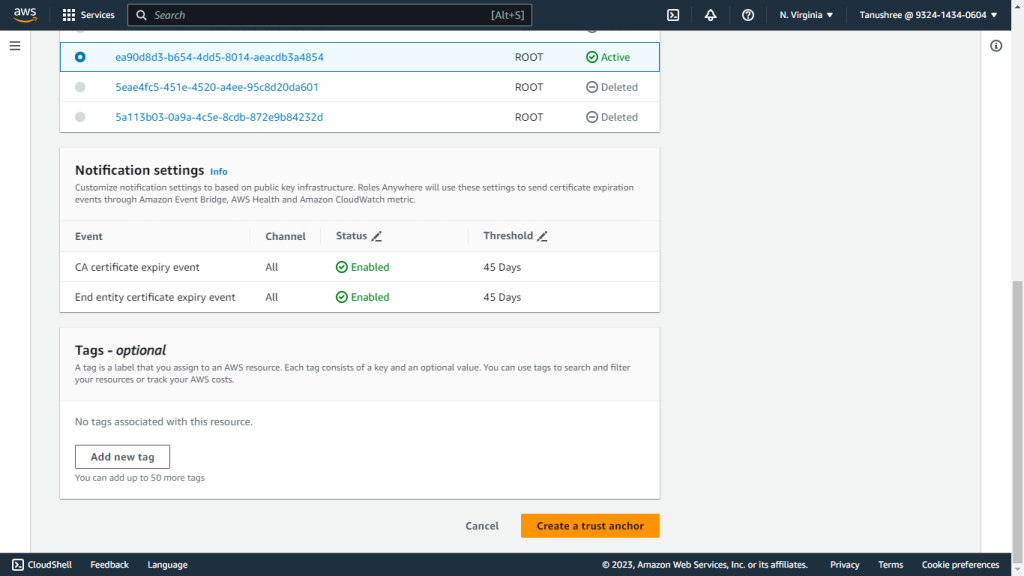
- Cliquez sur Create a Trust anchor.

- Enter the Trust anchor name, like netskope-ce-trust-anchor.
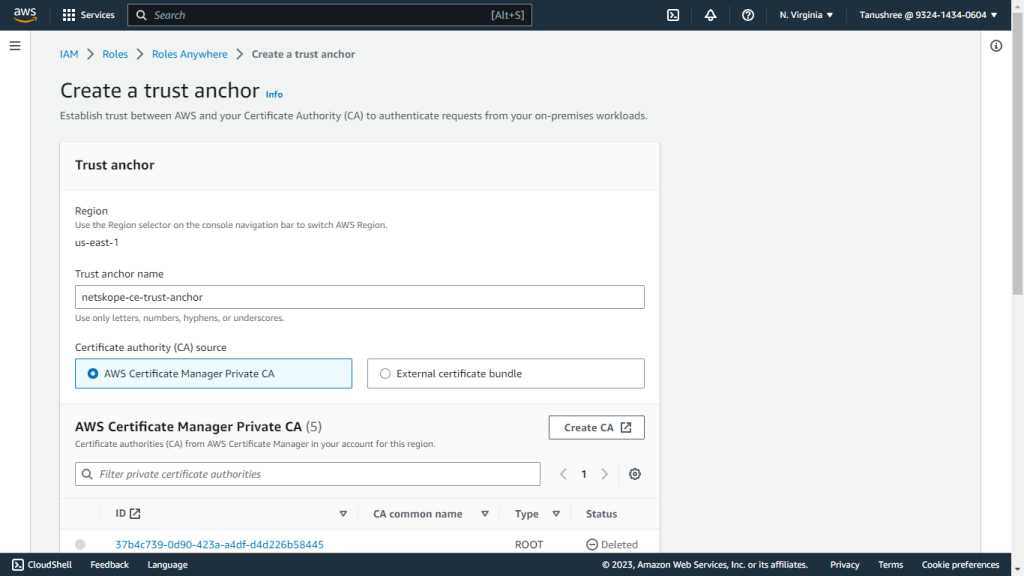

- Select AWS Certificate Manager Private CA (créé dans les étapes précédentes) en tant que source d'autorité de certification (CA).
- Ajoutez des étiquettes si nécessaire.
- Cliquez sur Create a trust anchor.
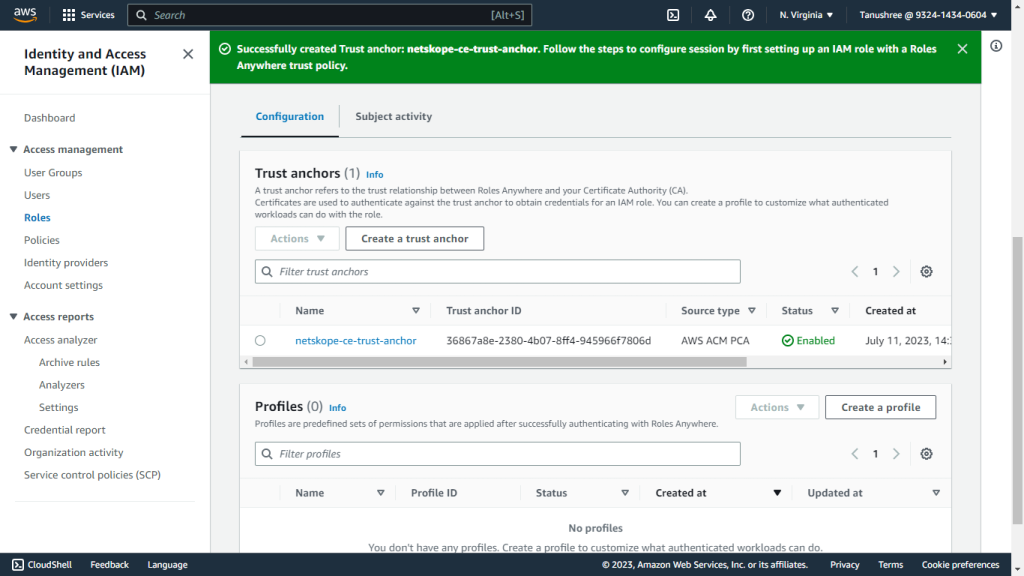


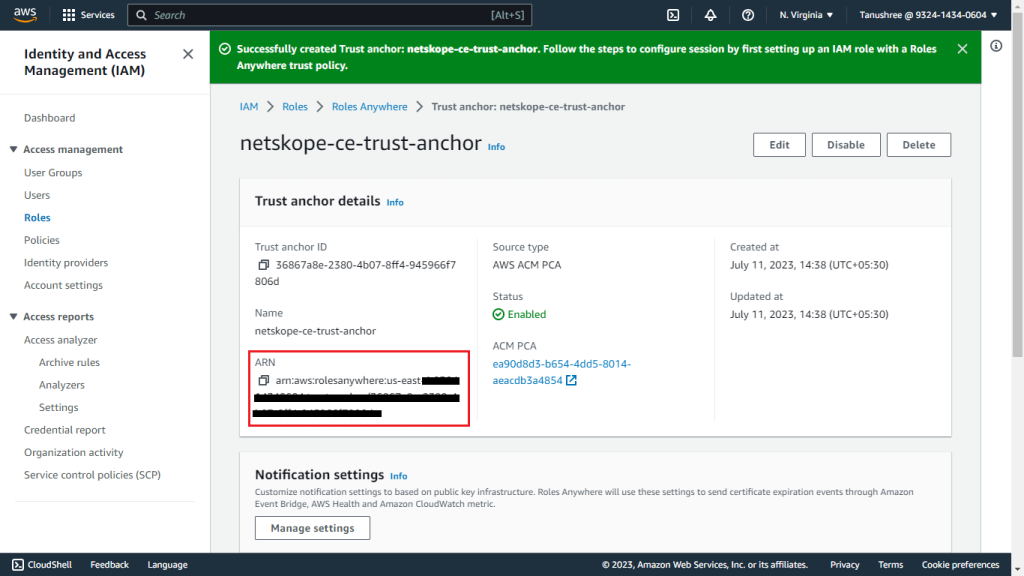
- Cliquez sur l'Ancre de confiance créée et copiez l'ARN de l'Ancre de confiance.

Créer un rôle IAM
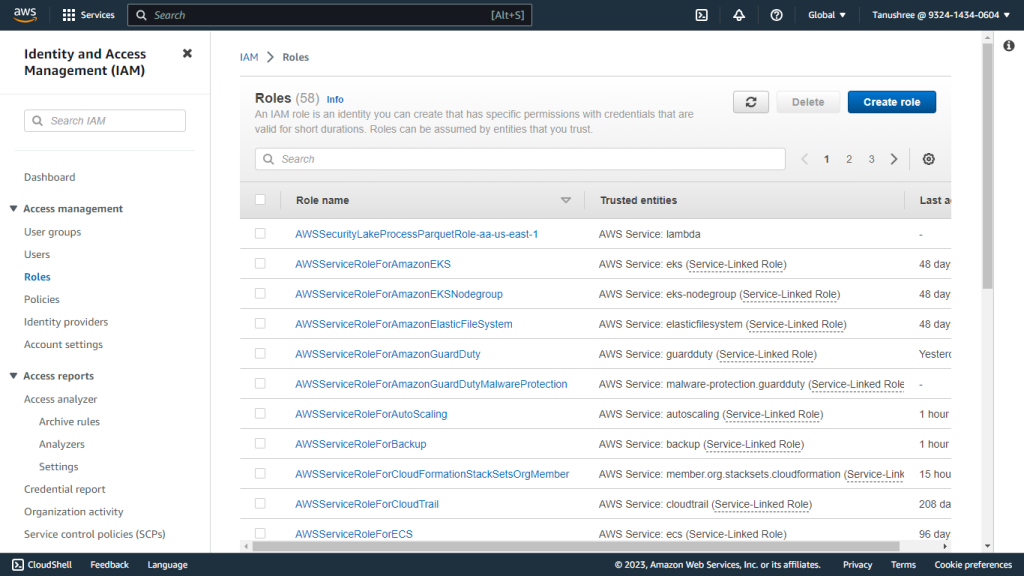
- Accédez aux services IAM dans la console AWS.
- Click Role under Access management.
- Cliquez sur Create Role.

- Pour le type d'entité de confiance, sélectionnez Custom Trust Policy.
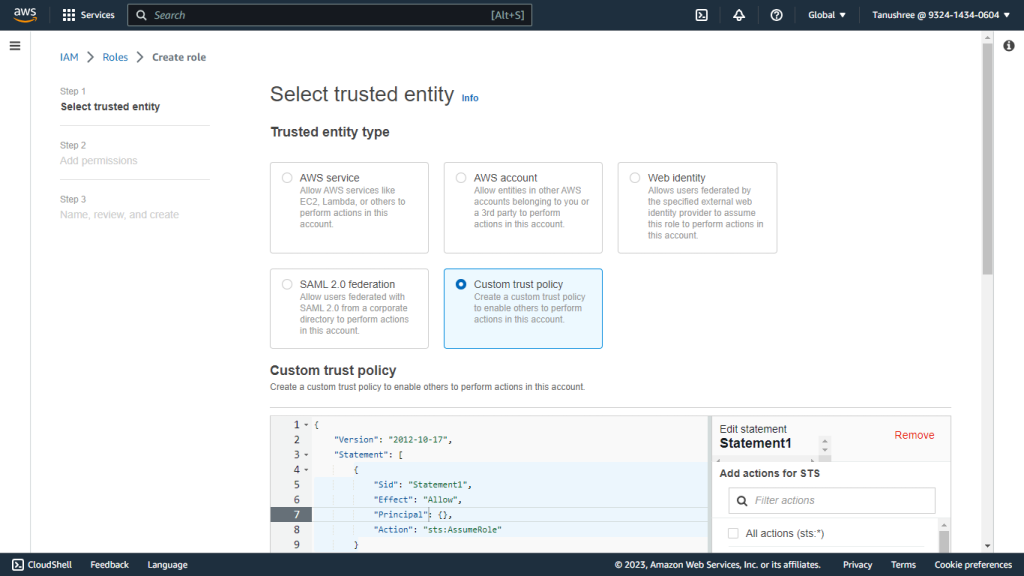

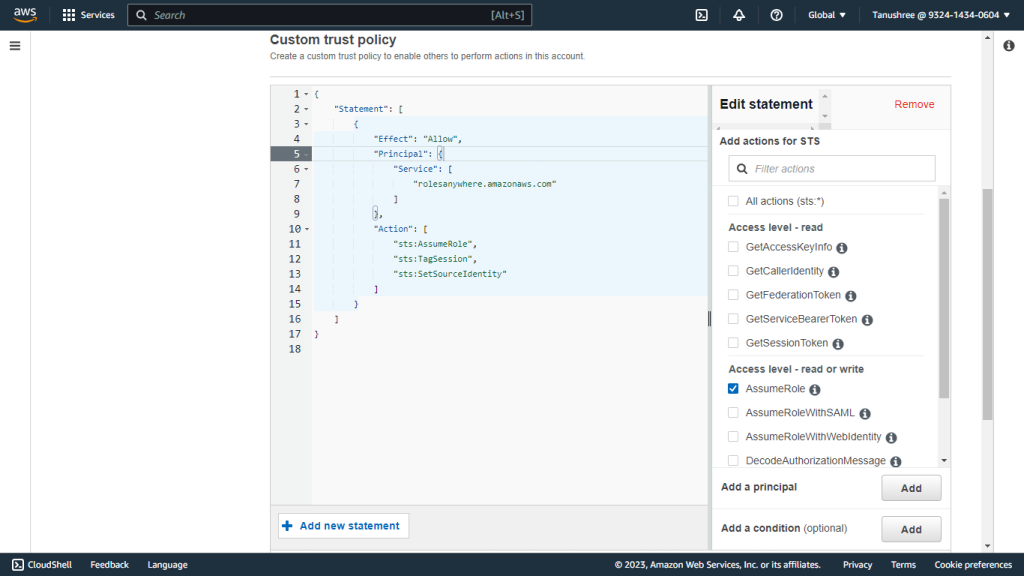
- Remplacez la stratégie de confiance personnalisée par la stratégie de confiance ci-dessous. Cette stratégie contient les autorisations nécessaires pour utiliser le service Roles Anywhere :
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "Service": [
                    "rolesanywhere.amazonaws.com"
                ]
            },
            "Action": [
                "sts:AssumeRole",
                "sts:TagSession",
                "sts:SetSourceIdentity"
            ]
        }
    ]
}

- Cliquez sur Next.
- Dans les politiques de permissions, sélectionnez la politique de seau créée précédemment.
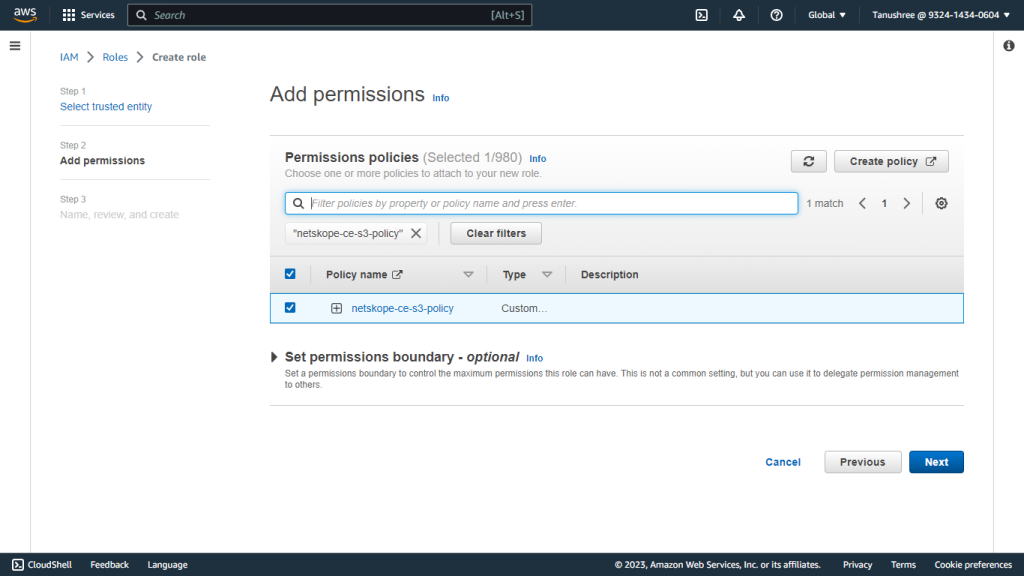

- Cliquez sur Next.
- Donnez un nom de rôle, comme Netskope-ce-roleAnywhere, et ajoutez une description pour le rôle.
- Cliquez sur Create role.
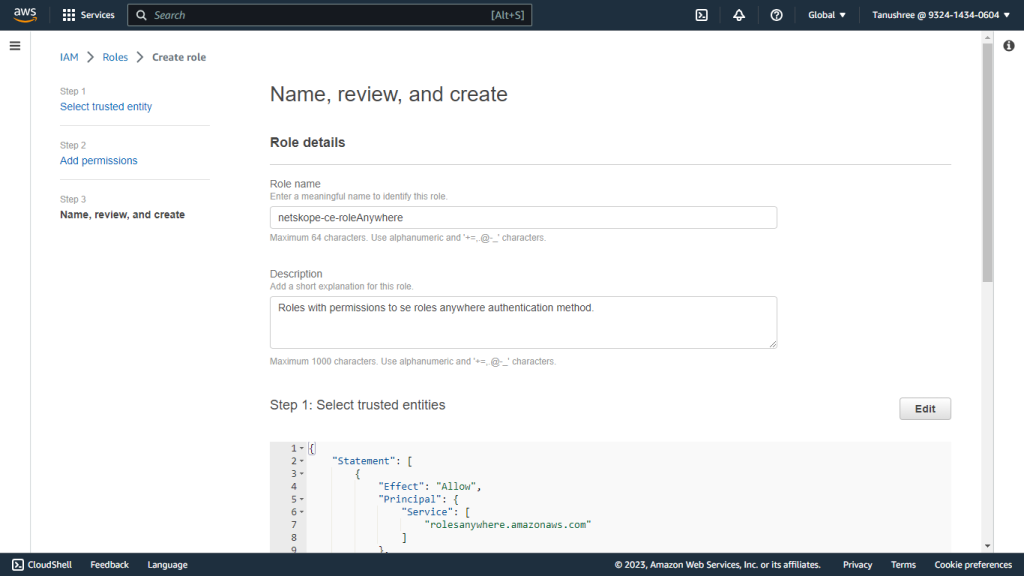

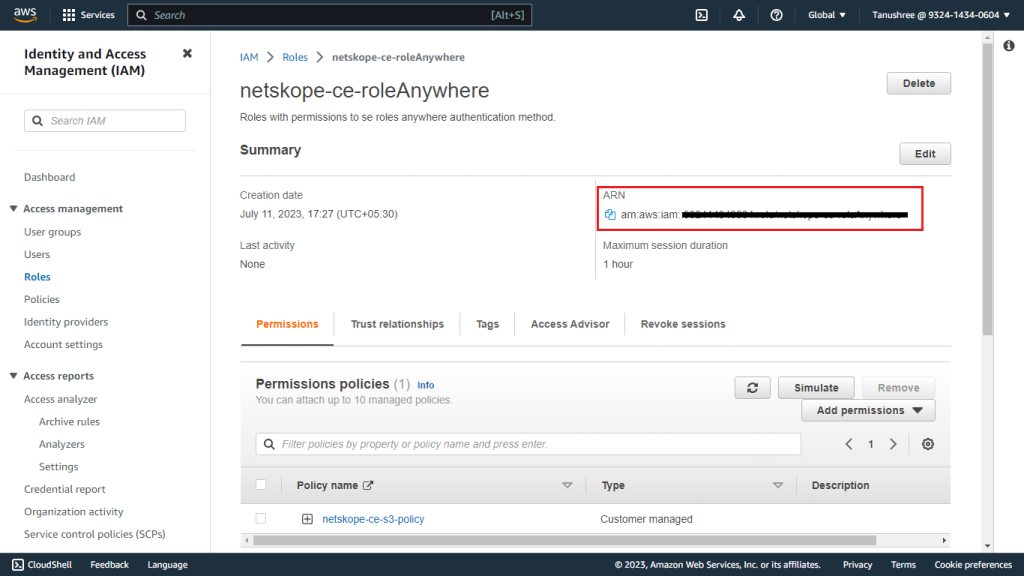
- Notez l'adresse Role ARN car elle sera requise dans le paramètre de configuration du plugin : Rôle ARN pour la méthode d'authentification AWS IAM Roles Anywhere.

Créer un profil
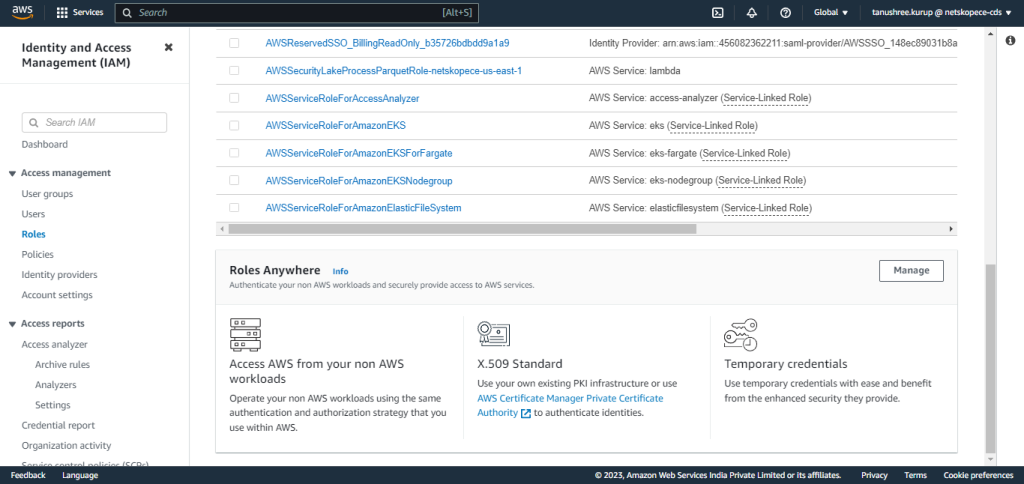
- Select Roles under Access management.
- Faites défiler vers le bas jusqu'à Rôles Anywhere et cliquez sur Manage.

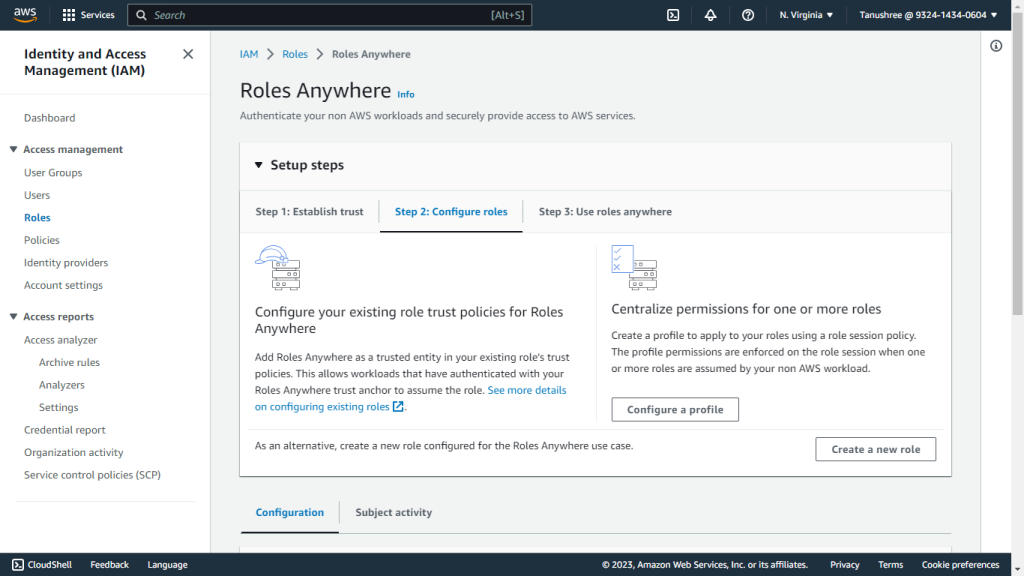
- Développez les étapes de la configuration.
- Cliquez sur Step 2: Configure roles.
- Cliquez sur Configure a profile.

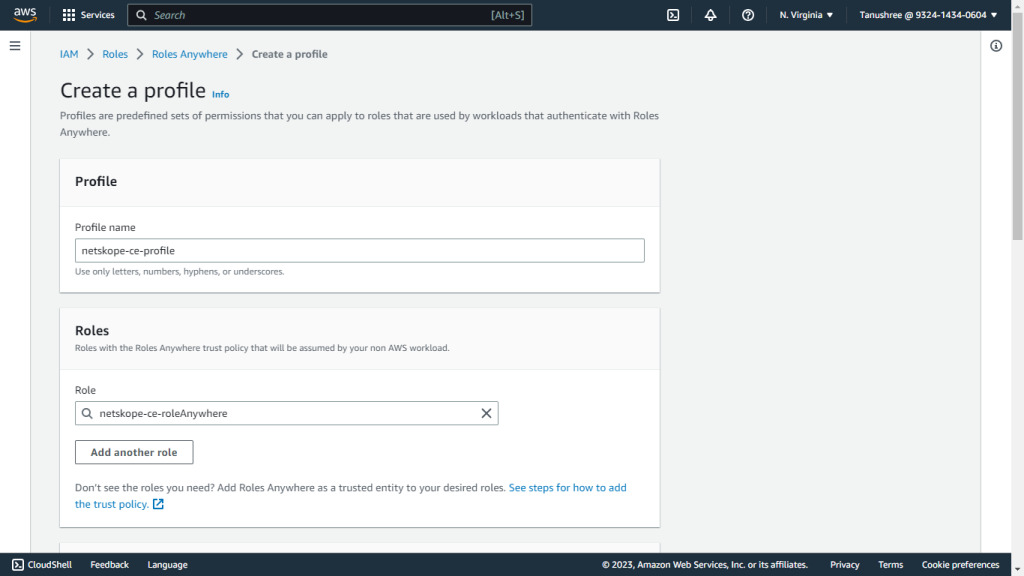
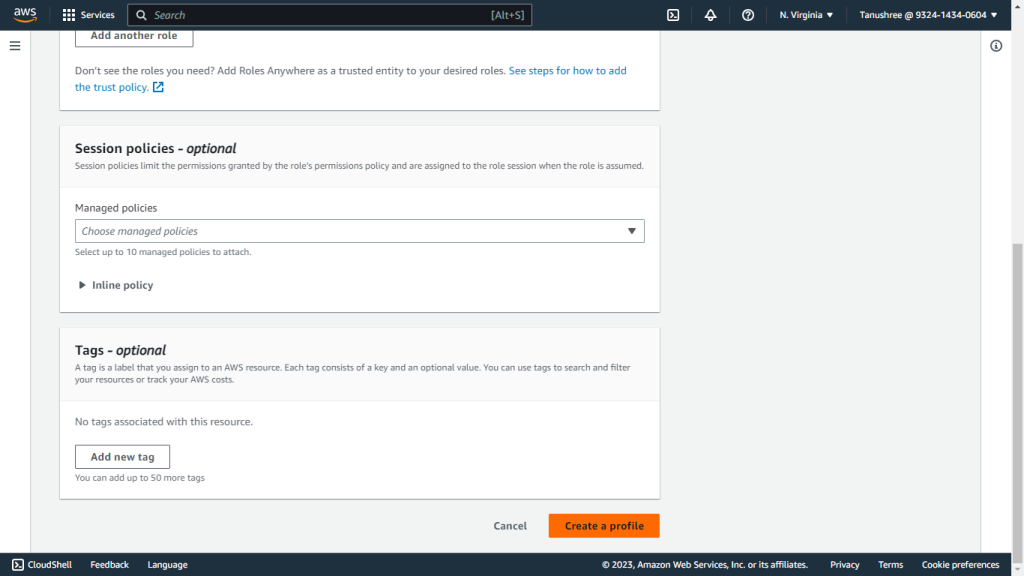
- Enter a Profile name, like netskope-ce-profile.
- Select le rôle créé dans la section Create IAM Role (Netskope-ce-roleAnywhere).

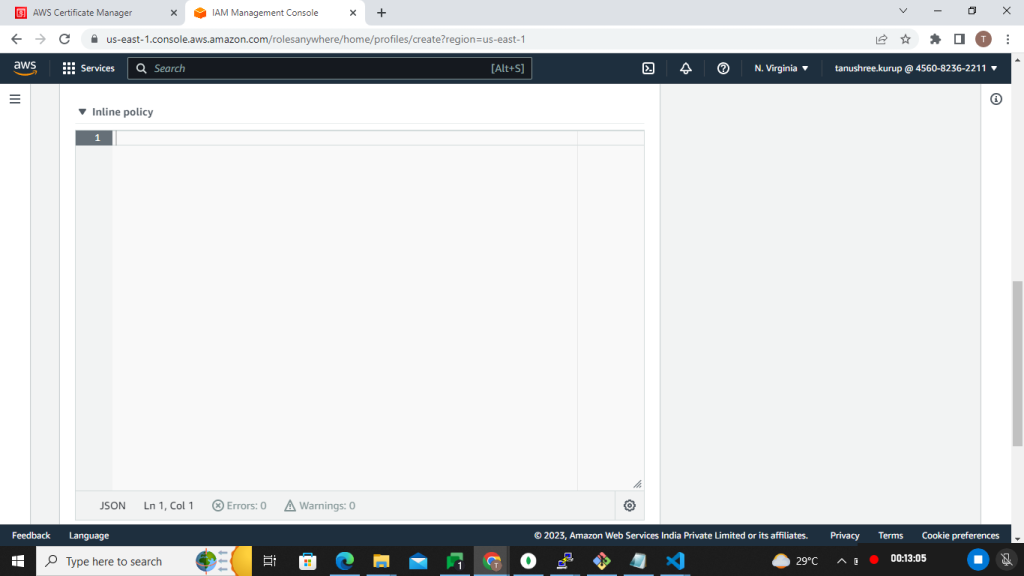
- Supprimez le Inline Policy.
- Cliquez sur Create profile.
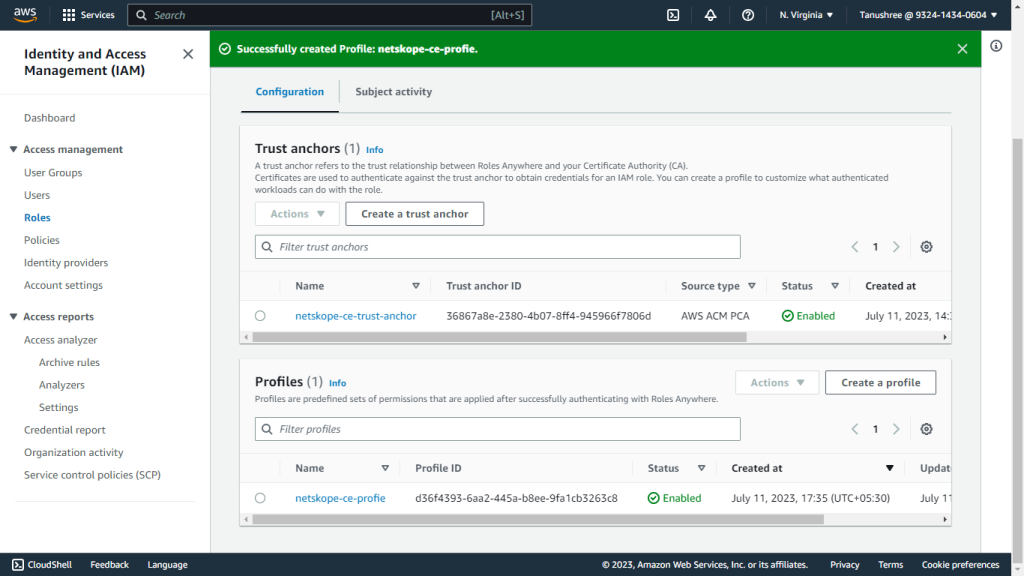


- Cliquez sur le profil créé et copiez l'ARN du profil.
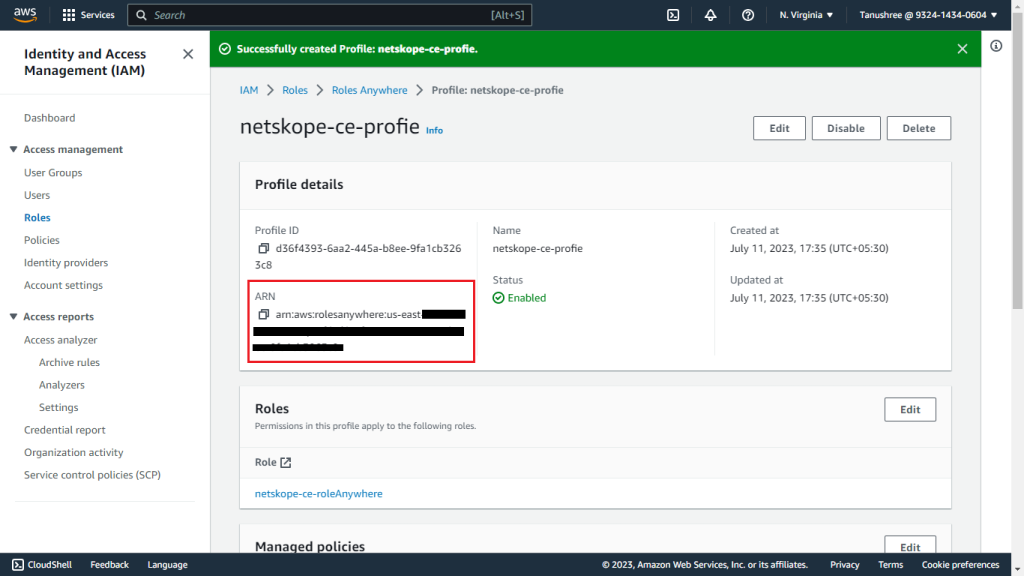

Demander un certificat privé
- Allez sur AWS Certificate Manager > Request certificate.
- Select Request a private certificate.
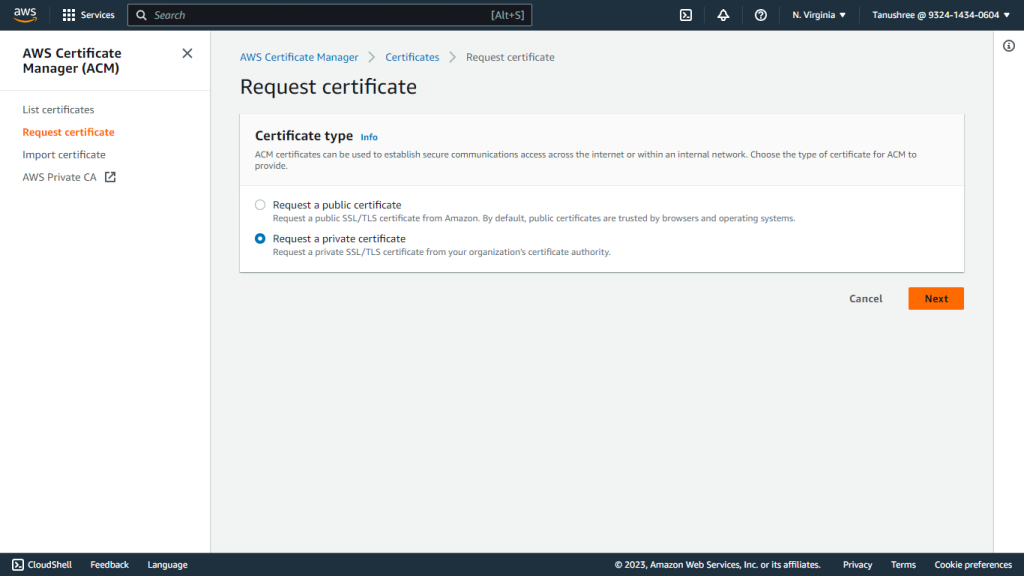

- Cliquez sur Next.
- Select l'autorité de certification créée dans les étapes précédentes.
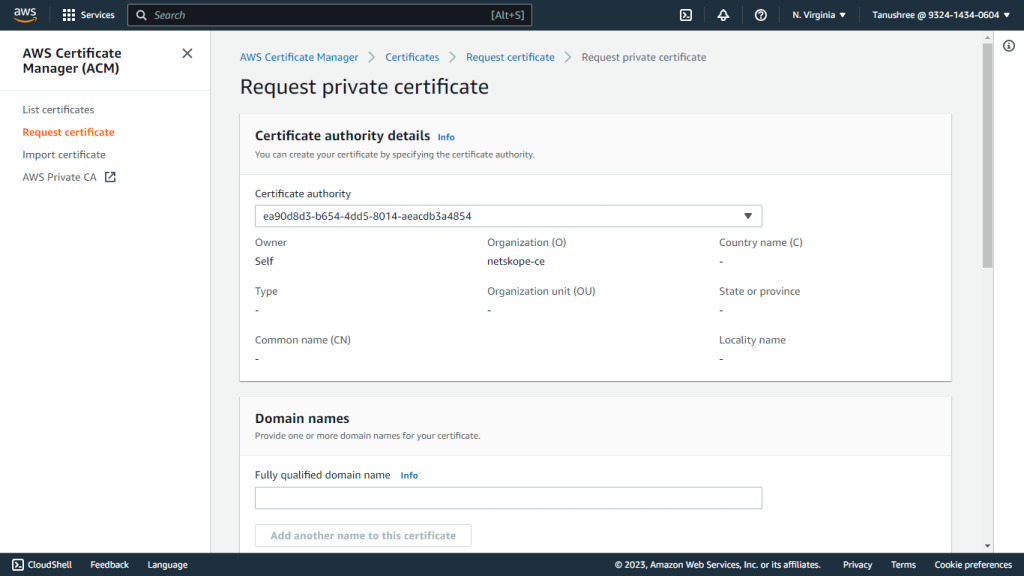

- Indiquez un nom de domaine dans le champ Fully Qualified Domain Name, comme Netskope-ce.com.
- Select RSA 2048 pour l'algorithme de la clé.
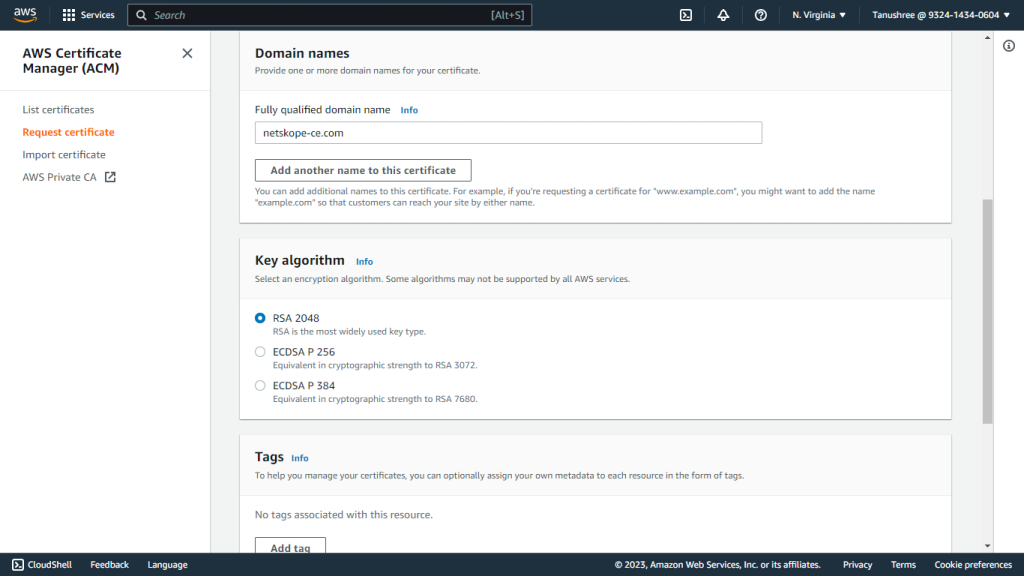

- Ajoutez des étiquettes si nécessaire.
- Confirmez les autorisations de renouvellement du certificat.
- Cliquez sur Request.
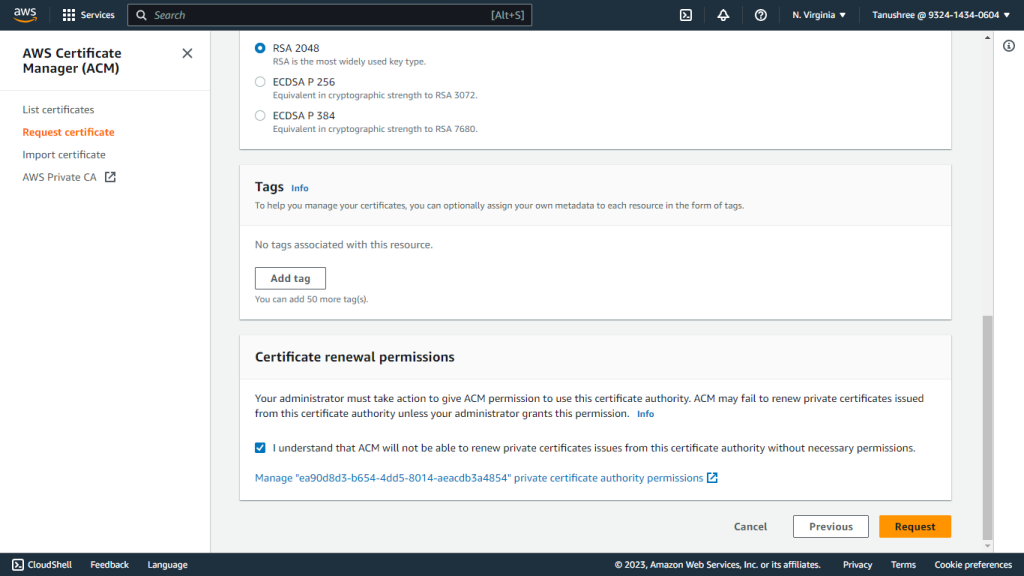

- Allez sur List certificates dans le volet de navigation d'AWS Certificate Manager.
- Select le certificat créé précédemment.


- Cliquez sur Export.
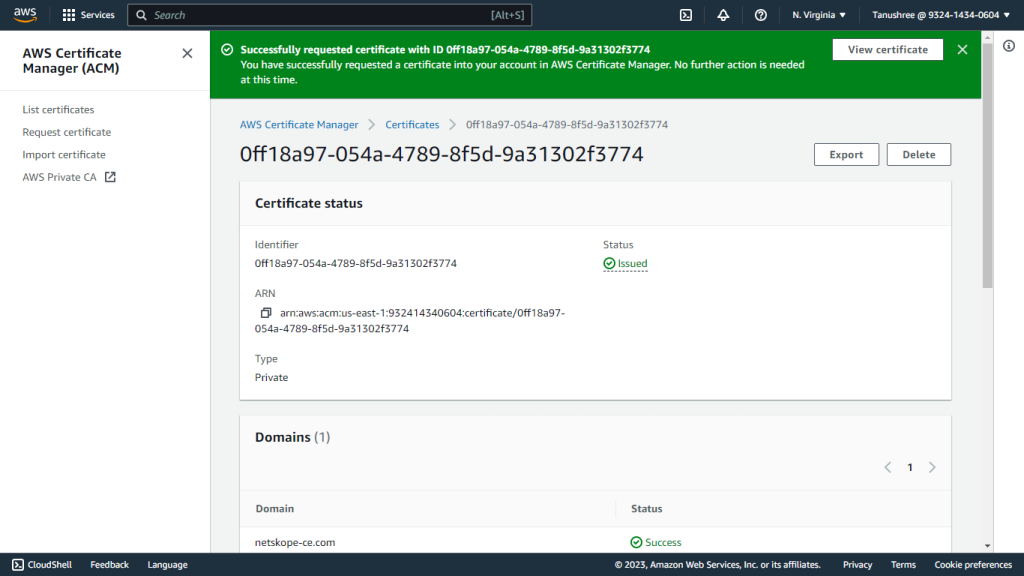

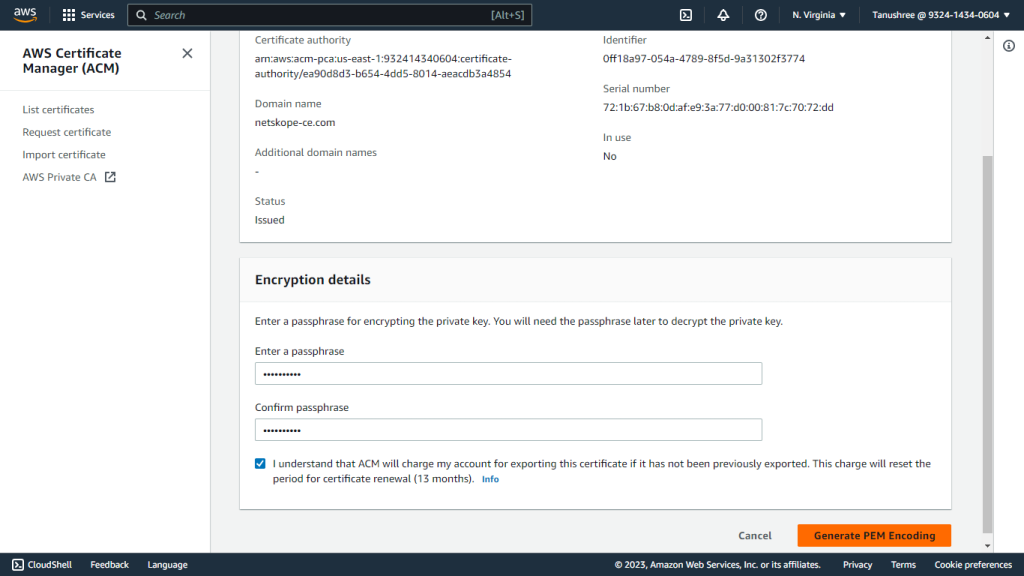
- Saisissez le passphrase. Notez la phrase d'authentification car elle sera nécessaire pour la configuration du plugin AWS S3 à l'aide de la méthode d'authentification AWS IAM Roles Anywhere.
- Cliquez sur Generate PEM Encoding.

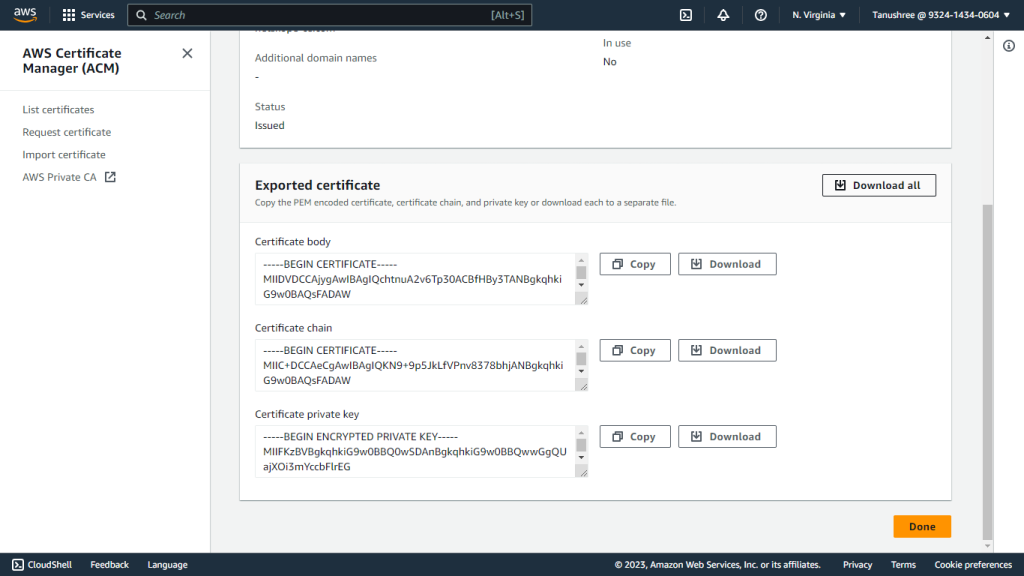
- Téléchargez tous les Certificates car ils ne seront plus visibles. Pour New certificats, il faudra l’exporter à nouveau. Pour plus d’informations, rendez-vous sur AWS IAM Role Anywhere

Déployé sur AWS Configuration
Créer un rôle
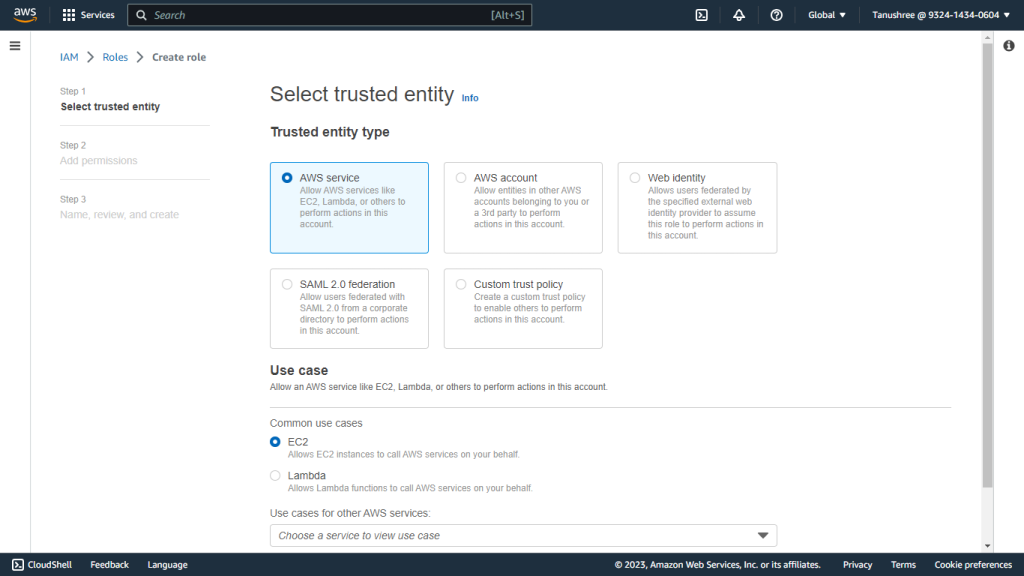
- Allez sur IAM services dans la console AWS.
- Cliquez sur Create role.
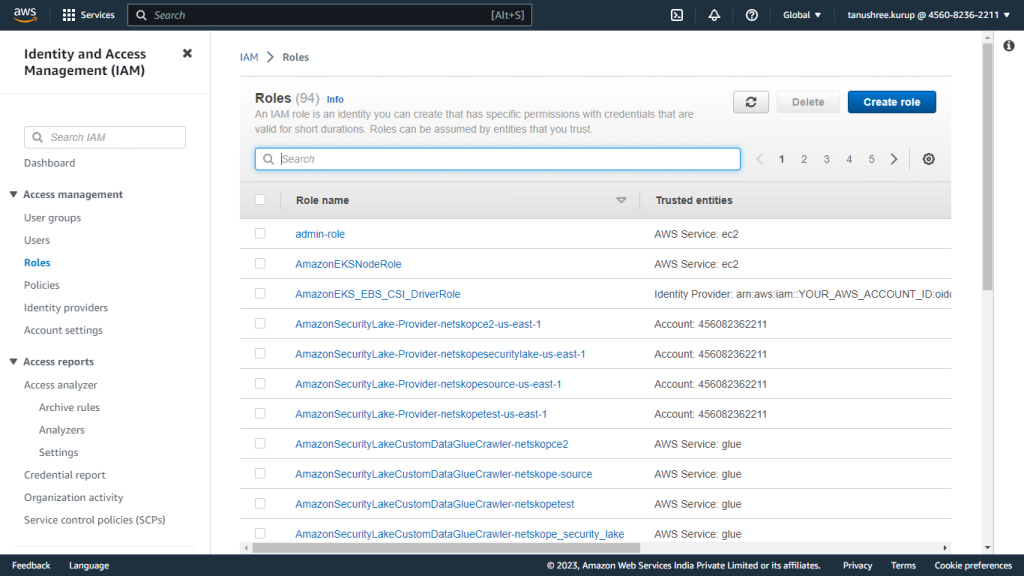

- Select le AWS Service.
- Pour le cas d'utilisation, sélectionnez EC2.
- Cliquez sur Next.

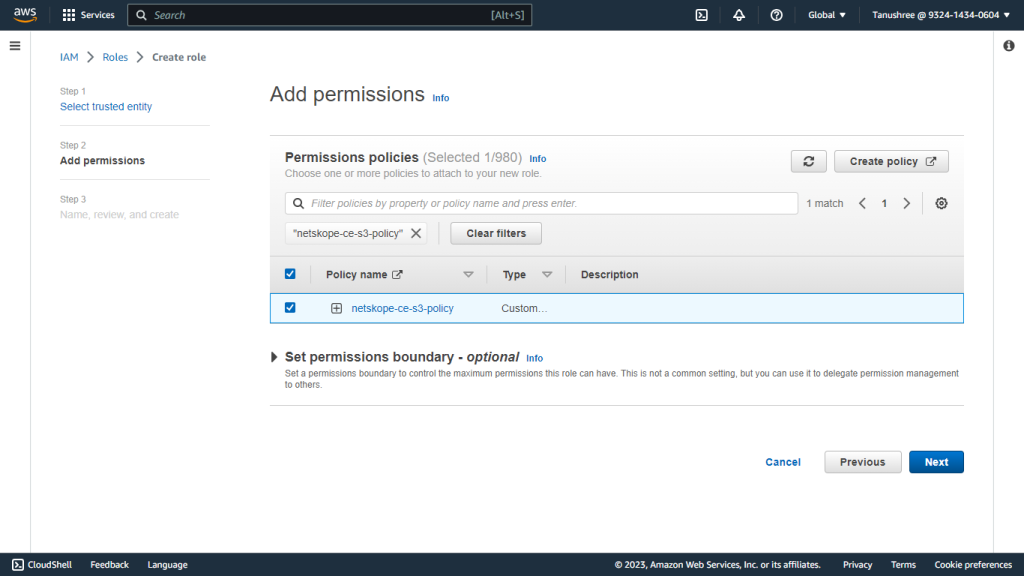
- Select la politique de permission créée dans votre Bucket Policy.
- Cliquez sur Next.

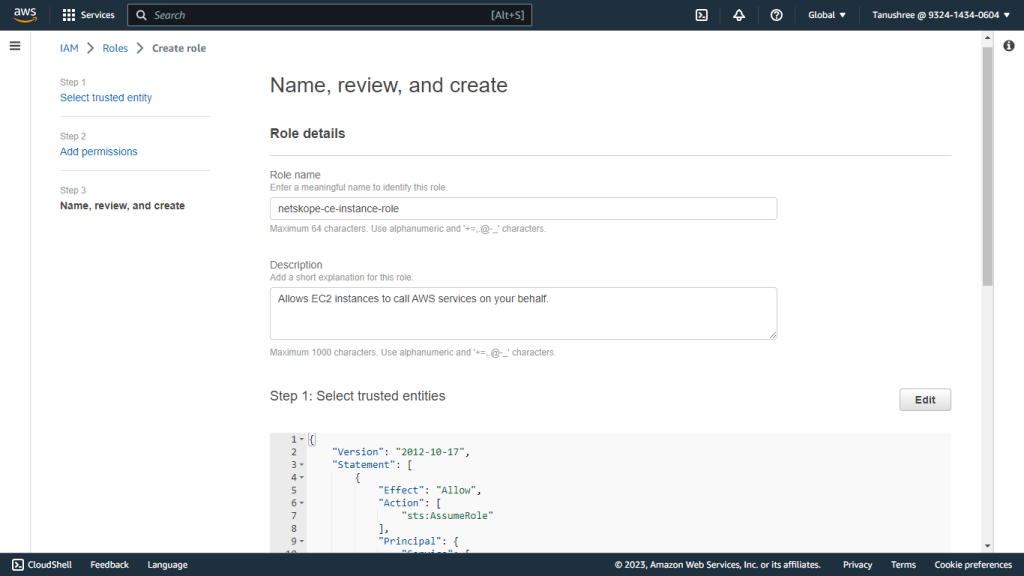
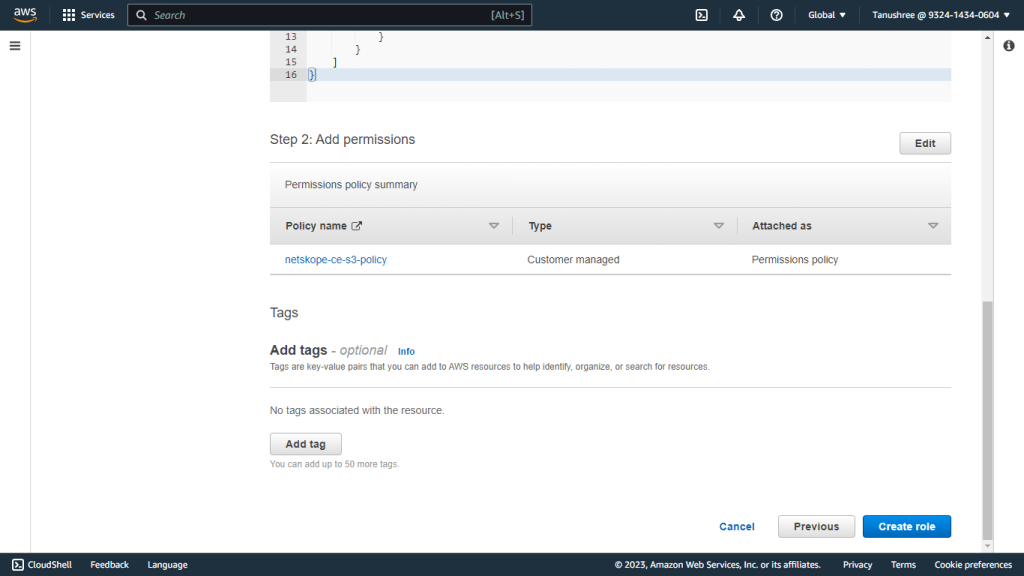
- Saisissez un nom de rôle, comme Netskope-ce-instance-role, et ajoutez une description.
- Cliquez sur Create Role.


Attribuer un rôle à une instance EC2
- Ouvrez la console de votre instance EC2.
- Click Instances under Instances.
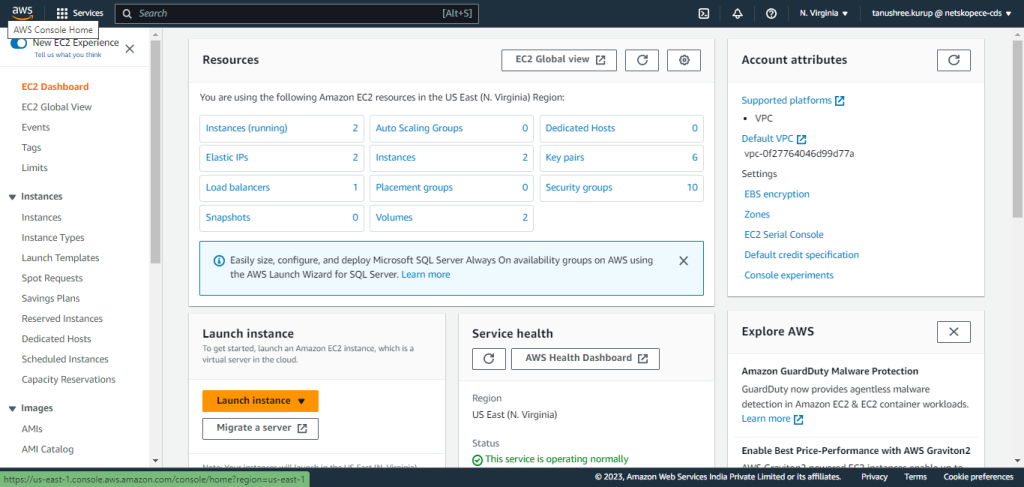
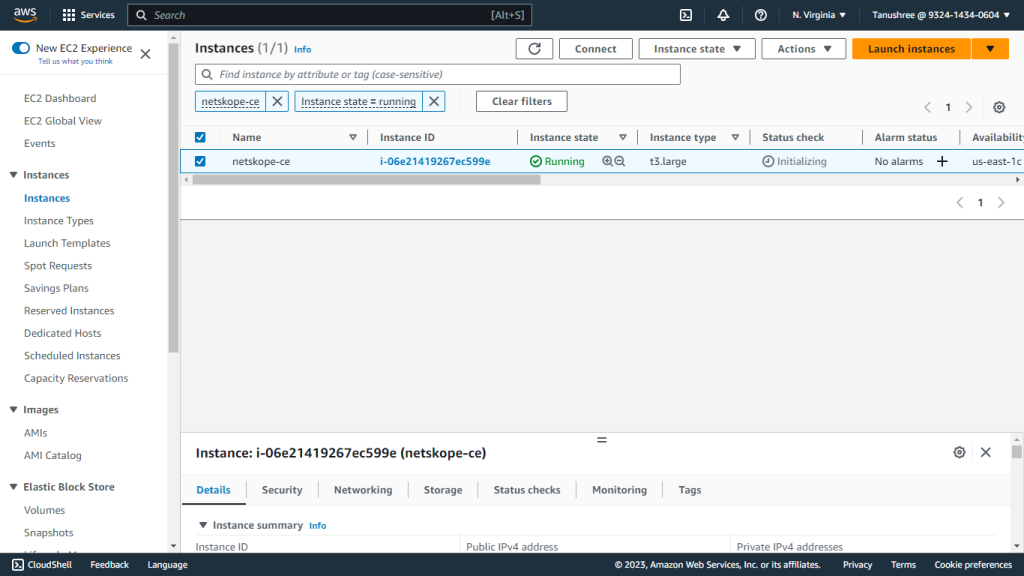


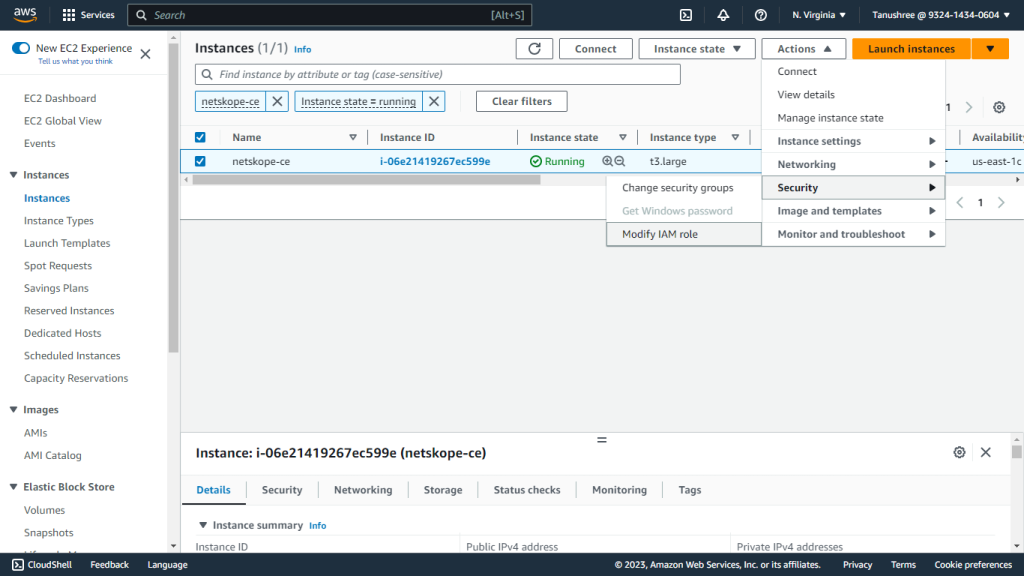
- Allez sur Action > Security > Modify IAM Role.

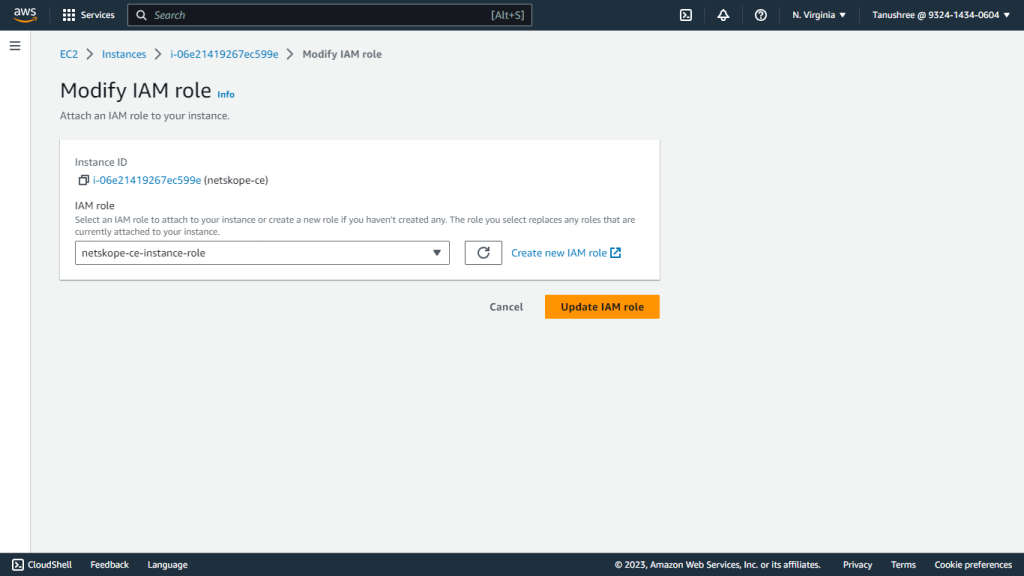
- Select le rôle que vous avez créé auparavant (comme Netskope-ce-instance-role).
- Cliquez sur Update IAM Role.

Attribuer un rôle à une instance de Fargate
- Ouvrez votre script CFN.
- Get the ExistingECSTaskRole Parameter value if present.
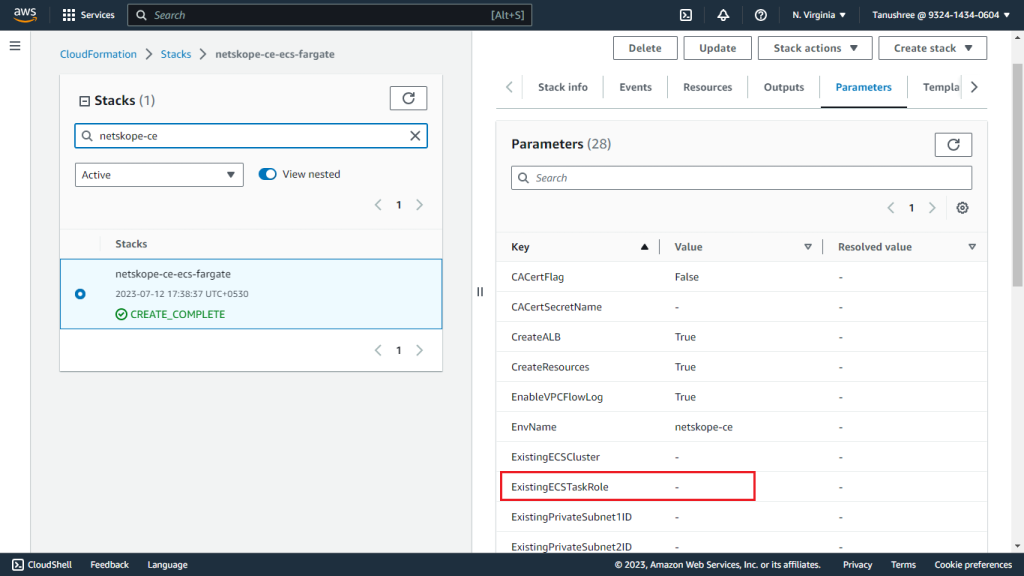

- Allez sur IAM > Roles.
- Search for the ExistingECSTaskRole parameter value. Otherwise, search for NetskopeCloudExchangeTaskRole-<CFN name> and select the role.
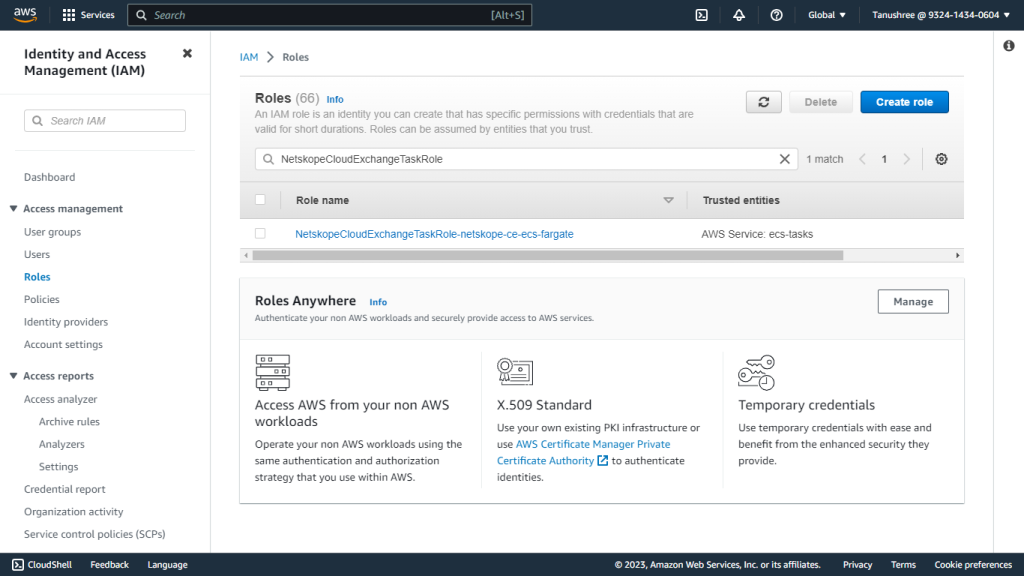

- Attachez à ce rôle la politique de création de seaux créée précédemment.
- Cliquez sur Add permission > Attach policies.
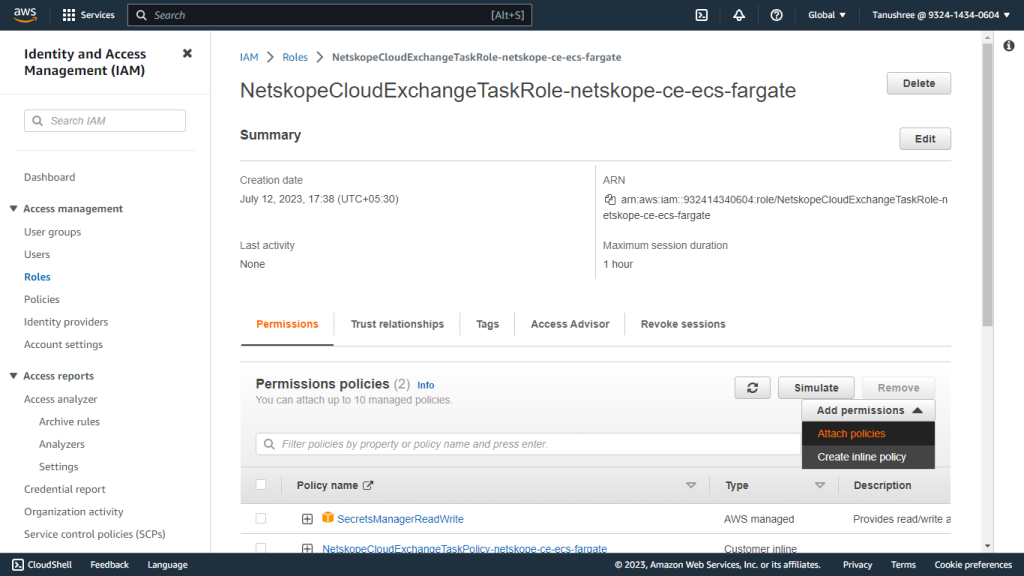

- Recherchez et sélectionnez la politique de seau précédemment créée (Netskope-ce-s3-policy).
- Cliquez sur Add permissions.
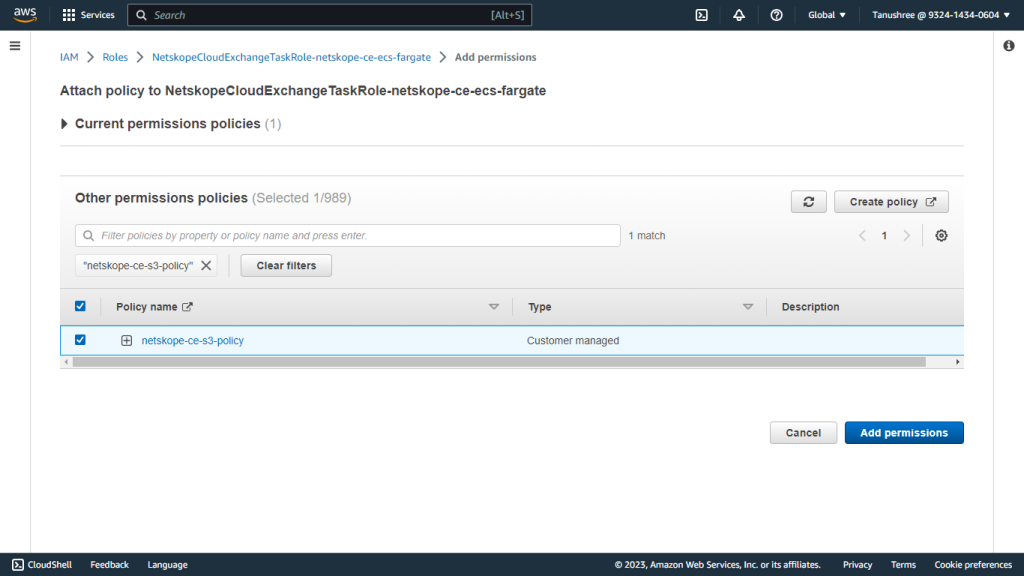

Attribuer le rôle à une instance de K8s
- Ouvrez votre rôle créé pour ServiceAccount lors de la création de l'instance K8s.
- Rattachez la politique de gestion des seaux créée précédemment.
Configurer un compartiment provisionné en externe
Pour un compartiment provisionné en externe, vous disposerez de 2 comptes différents :
- Account A (Plugin Account): exécute l'instance CE (EC2 / VM Ubuntu avec IAM Roles Anywhere)
- Account B (Core Account): Gère le compartiment S3 provisionné en externe
Vous trouverez ci-dessous les étapes exactes que nous avons suivies pour faire fonctionner le plugin avec un compartiment provisionné en externe.
On Account A (Plugin Account — CE instance)
Allez sur IAM > Roles > <CE_ROLE_NAME> (le rôle attaché à l'instance EC2, ou le rôle configuré dans le profil IAM Roles Anywhere) > Add permissions > Create inline policy et ajoutez :
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "s3:ListBucket",
        "s3:GetBucketLocation"
      ],
      "Resource": "arn:aws:s3:::<external bucket name>"
    },
    {
      "Effect": "Allow",
      "Action": [
        "s3:PutObject"
      ],
      "Resource": "arn:aws:s3:::<external bucket namme>/*"
    }
  ]
}
On Account B (Core Account — bucket owner)
-
Accédez à S3 > Bucket > Permissions > Bucket Policy et ajoutez la politique suivante pour accorder l'accès au rôle CE du compte A :
{ "Version": "2012-10-17", "Statement": [ { "Sid": "AllowCECrossAccountAccess", "Effect": "Allow", "Principal": { "AWS": "arn:aws:iam::<ACCOUNT_A_ID>:role/<CE_Account_A_ROLE_NAME>" }, "Action": [ "s3:ListBucket", "s3:GetBucketLocation", "s3:PutObject" ], "Resource": [ "arn:aws:s3:::<bucket name>", "arn:aws:s3:::<bucket name>/*" ] } ] } -
Accédez à S3 > Bucket > Permissions > Object Ownership > Edit et réglez-le sur Bucket owner enforced. Cela garantit que les objets téléchargés par le compte A appartiennent au compte B.
Configurer le plugin AWS S3 Events, Alerts
-
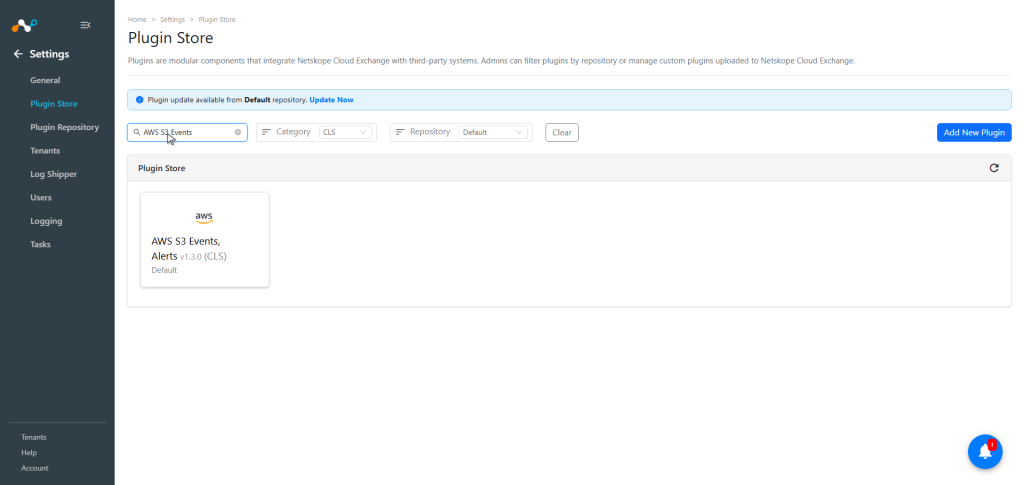
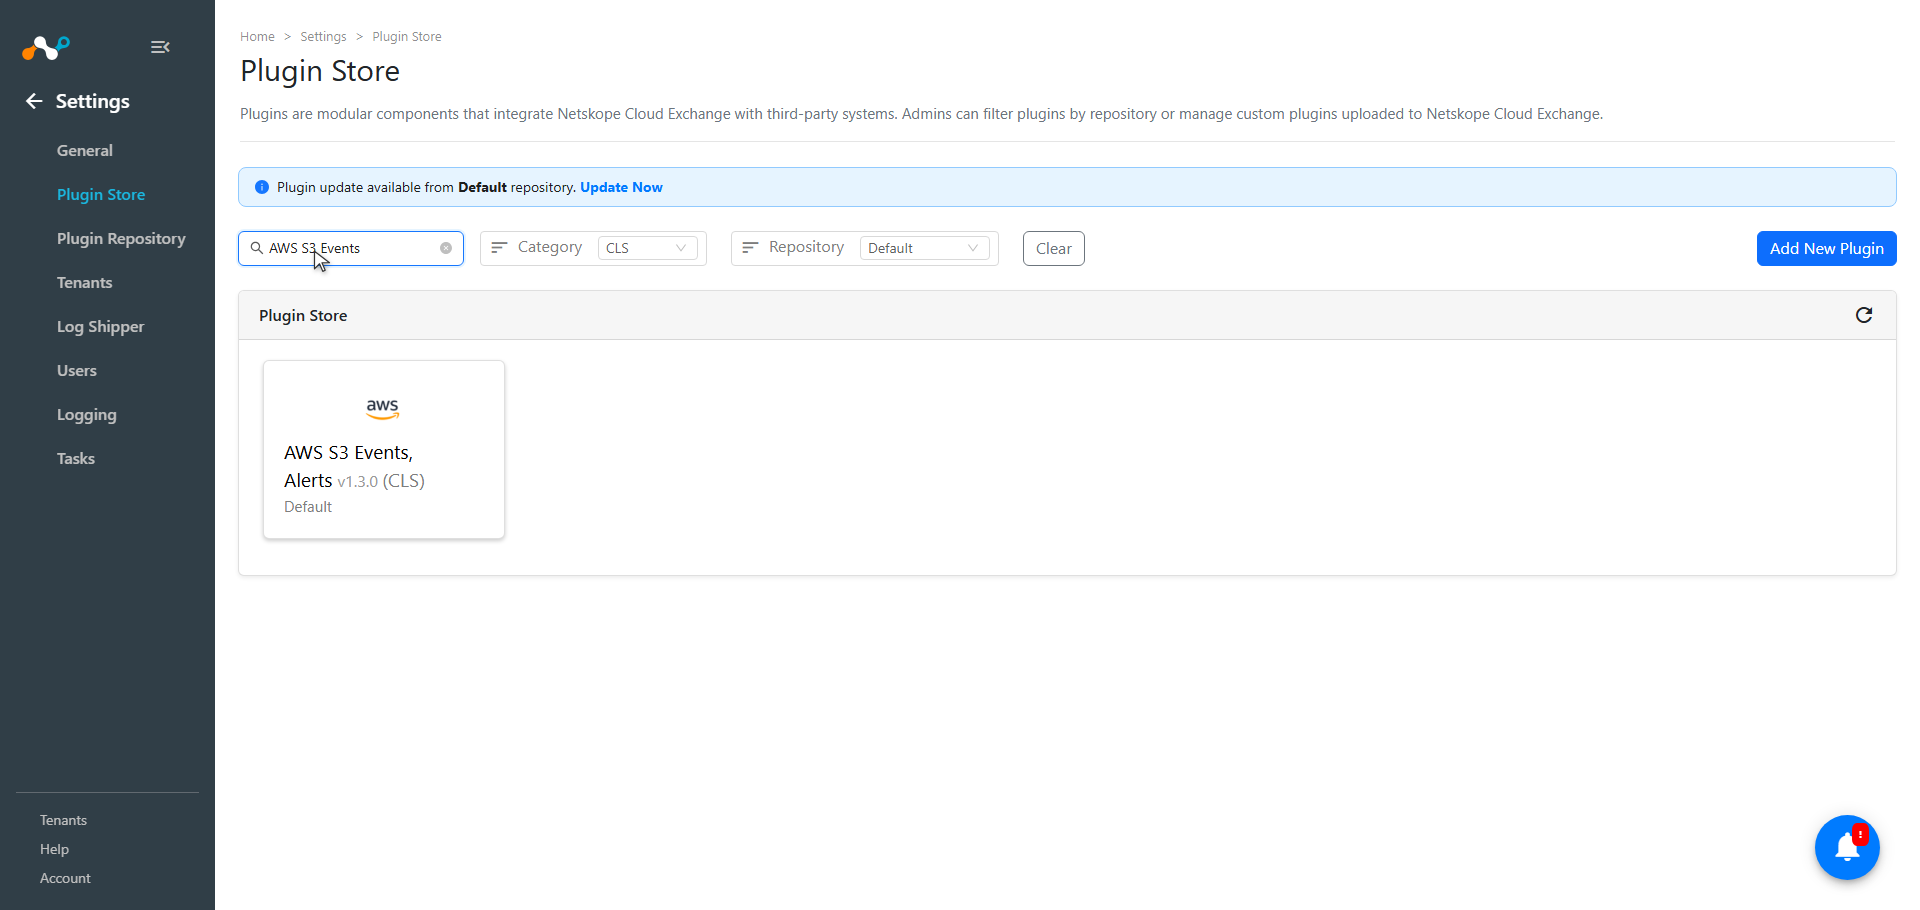
Connectez-vous à Cloud Exchange et accédez à Settings > Plugin Store. Rechercher et sélectionner le plugin AWS S3 Events, Alerts v1.3.0 (CLS).
-
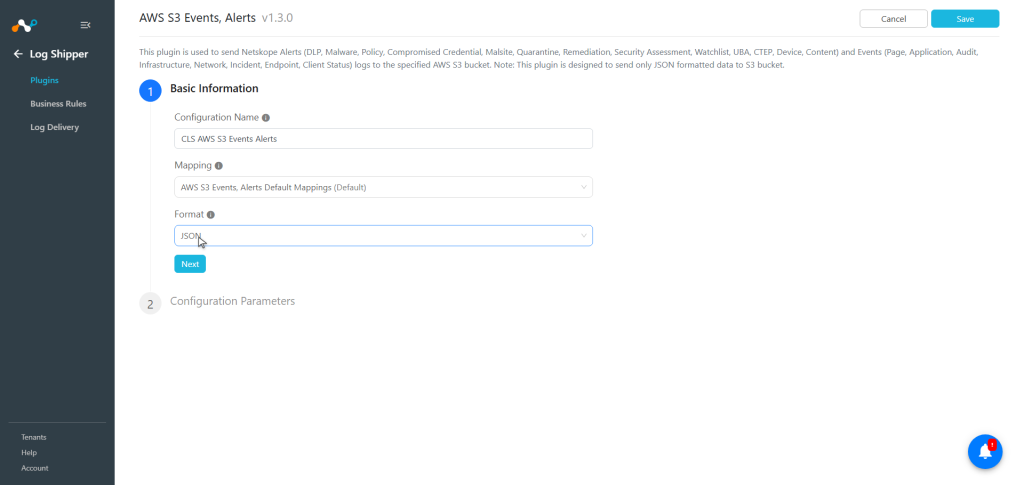
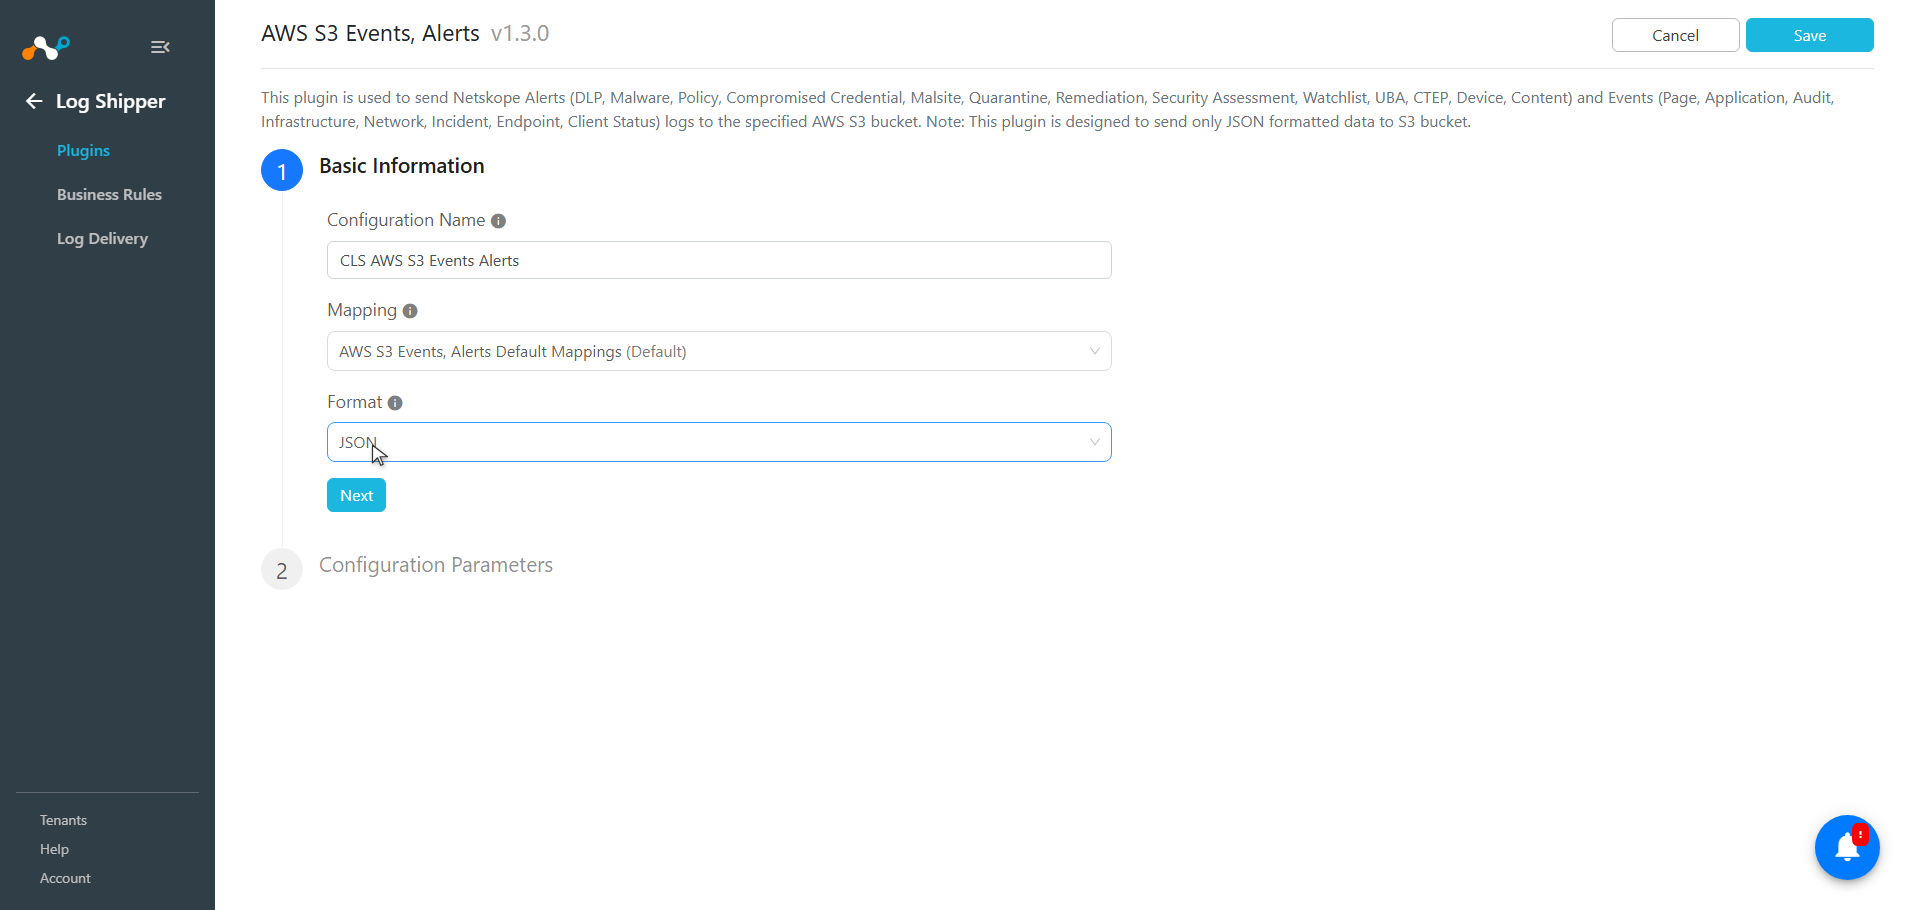
Saisissez un nom de configuration de plugin et assurez-vous que les AWS S3 Events, Alerts Default Mappings sont sélectionnés.
-
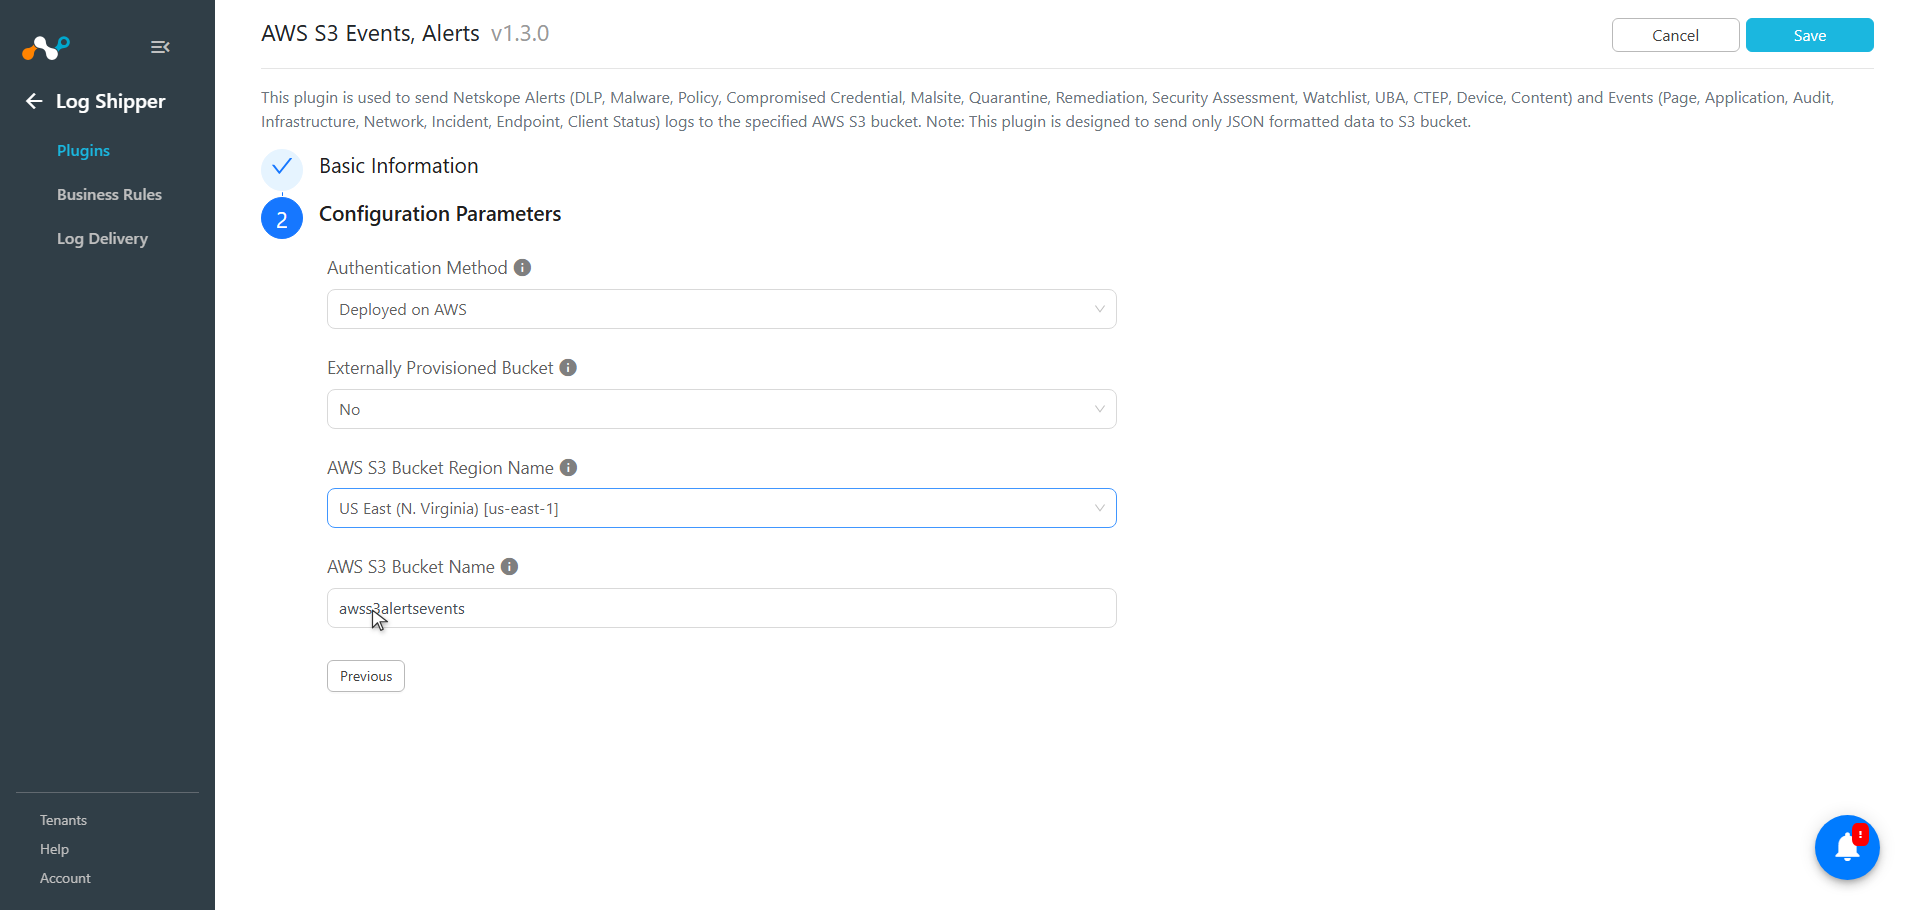
Cliquez sur Next et entrez les paramètres de configuration :
- Authentication Method: Sélectionne la méthode d’authentification client AWS. Select Deployed on AWS pour utiliser la chaîne d’identification AWS ambiante, ou AWS IAM Roles Anywhere pour utiliser l’authentification par certificat.
- Externally Provisioned Bucket: Select Yes si le compartiment S3 cible réside dans un compte AWS externe. Select No pour que le plugin crée automatiquement le compartiment s’il n’existe pas déjà dans votre compte.
- AWS S3 Bucket Region Name: Région AWS où réside le compartiment S3 cible.
- AWS S3 Bucket Name: Nom du compartiment S3 AWS cible où les données d'alertes/événements Netskope seront stockées.
- Private Key: Clé privée encodée au format PEM utilisée pour signer la requête CreateSession d’IAM Roles Anywhere. Applicable uniquement lorsque AWS IAM Roles Anywhere est sélectionné comme méthode d’authentification.
- Certificate Body: Certificat X.509 encodé au format PEM émis par l’autorité de certification (CA) privée ou publique AWS. Applicable uniquement lorsque AWS IAM Roles Anywhere est sélectionné comme méthode d’authentification.
- Password Phrase: Phrase secrète utilisée pour déchiffrer la clé privée si elle est chiffrée. Applicable uniquement lorsque AWS IAM Roles Anywhere est sélectionné comme méthode d'authentification.
- Profile ARN: ARN du profil IAM Roles Anywhere. Applicable uniquement lorsque AWS IAM Roles Anywhere est sélectionné comme méthode d'authentification.
- Role ARN: ARN du rôle IAM à assumer. Applicable uniquement lorsque AWS IAM Roles Anywhere est sélectionné comme méthode d'authentification.
- Trust Anchor ARN: ARN de l'ancre de confiance IAM Roles Anywhere. Applicable uniquement lorsque AWS IAM Roles Anywhere est sélectionné comme méthode d'authentification.
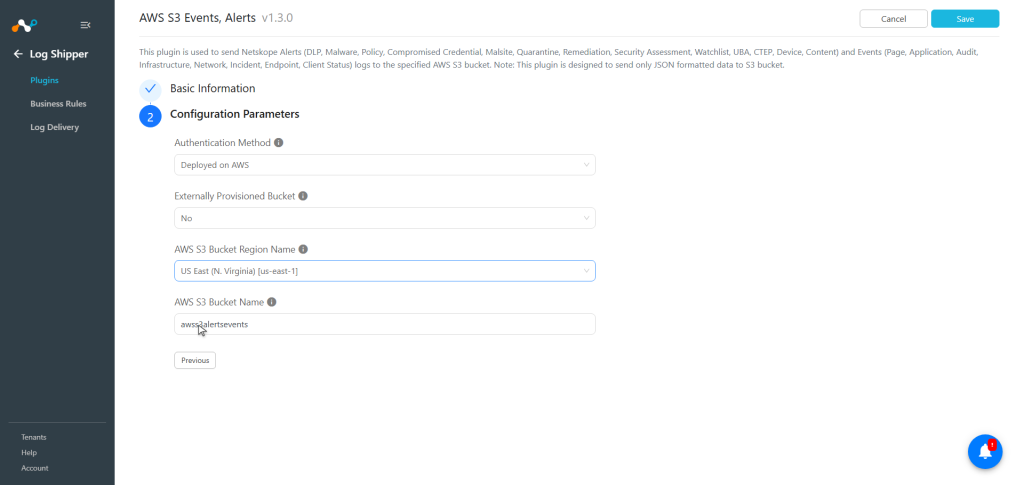 Si Externally Provisioned Bucket est défini sur Yes, le compartiment cible doit déjà exister dans le compte AWS externe. Le plugin ne tentera pas de le créer, et la validation indiquera une erreur si le compartiment est manquant ou inaccessible.
-
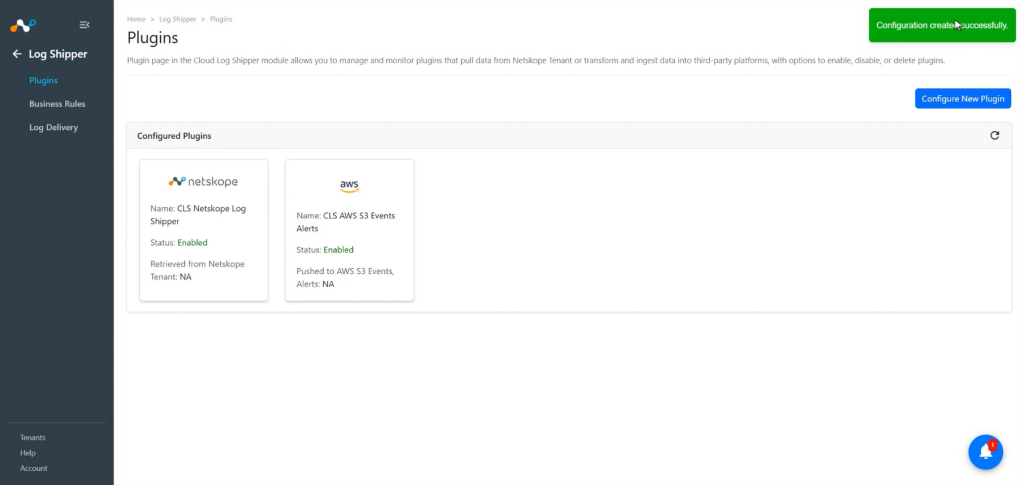
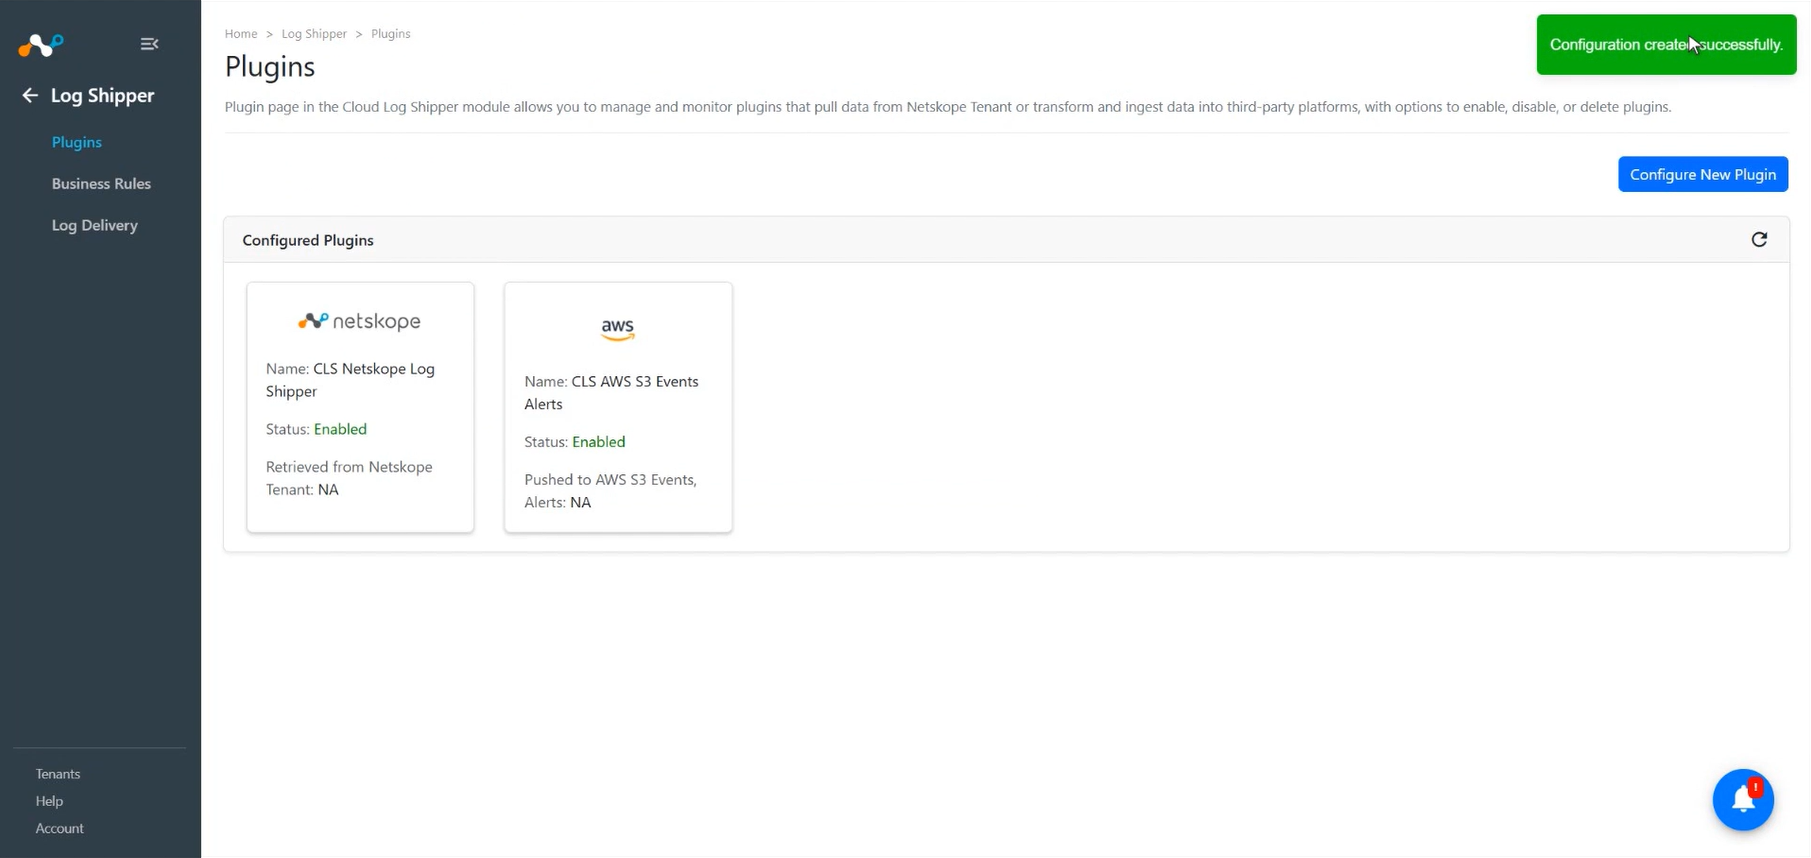
Cliquez sur Save.
Configurer une règle de gestion de l'expéditeur de journaux pour les événements et alertes AWS S3
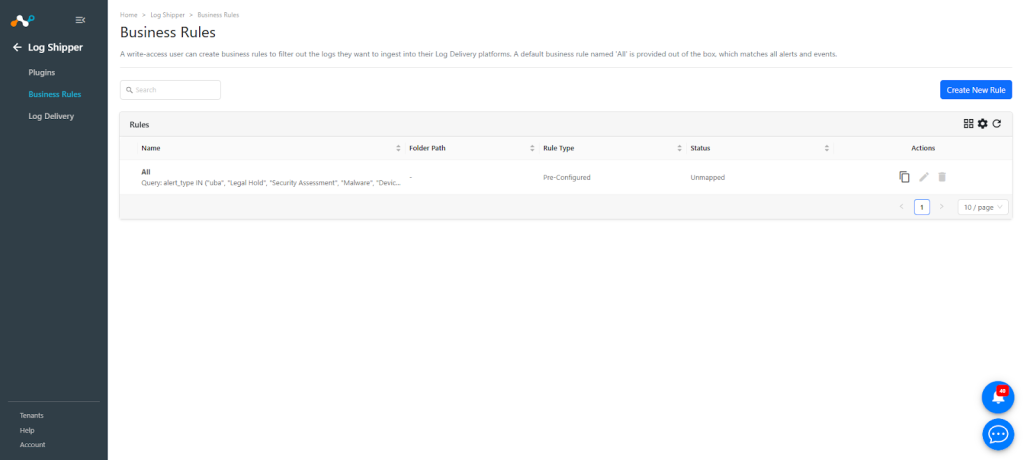
- Dans Log Shipper, allez à Business Rules.
- Par défaut, une règle de gestion filtre toutes les alertes et tous les événements. Si vous souhaitez filtrer un type spécifique d'alerte ou d'événement, cliquez sur Create New Rule et configurez une règle de gestion New en ajoutant le nom de la règle et le(s) filtre(s).
- Cliquez sur Save.

Configurer la livraison des journaux pour les événements et alertes AWS S3
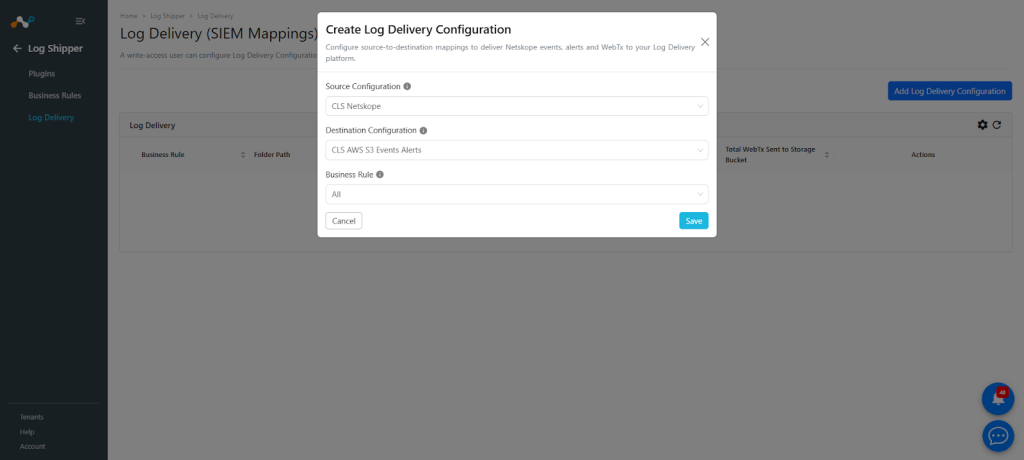
- Allez à Log Delivery et cliquez sur Add Log Delivery Configuration.
- Select le plugin Source (Netskope CLS), le plugin Destination (AWS S3 Events, Alerts), votre règle métier et cliquez sur Save.
- Une fois le mappage de livraison des journaux ajouté, les données commenceront à être extraites du locataire Netskope, transformées et ingérées dans la plateforme AWS.

Validez le plugin AWS S3 Events, Alerts
Valider le retrait
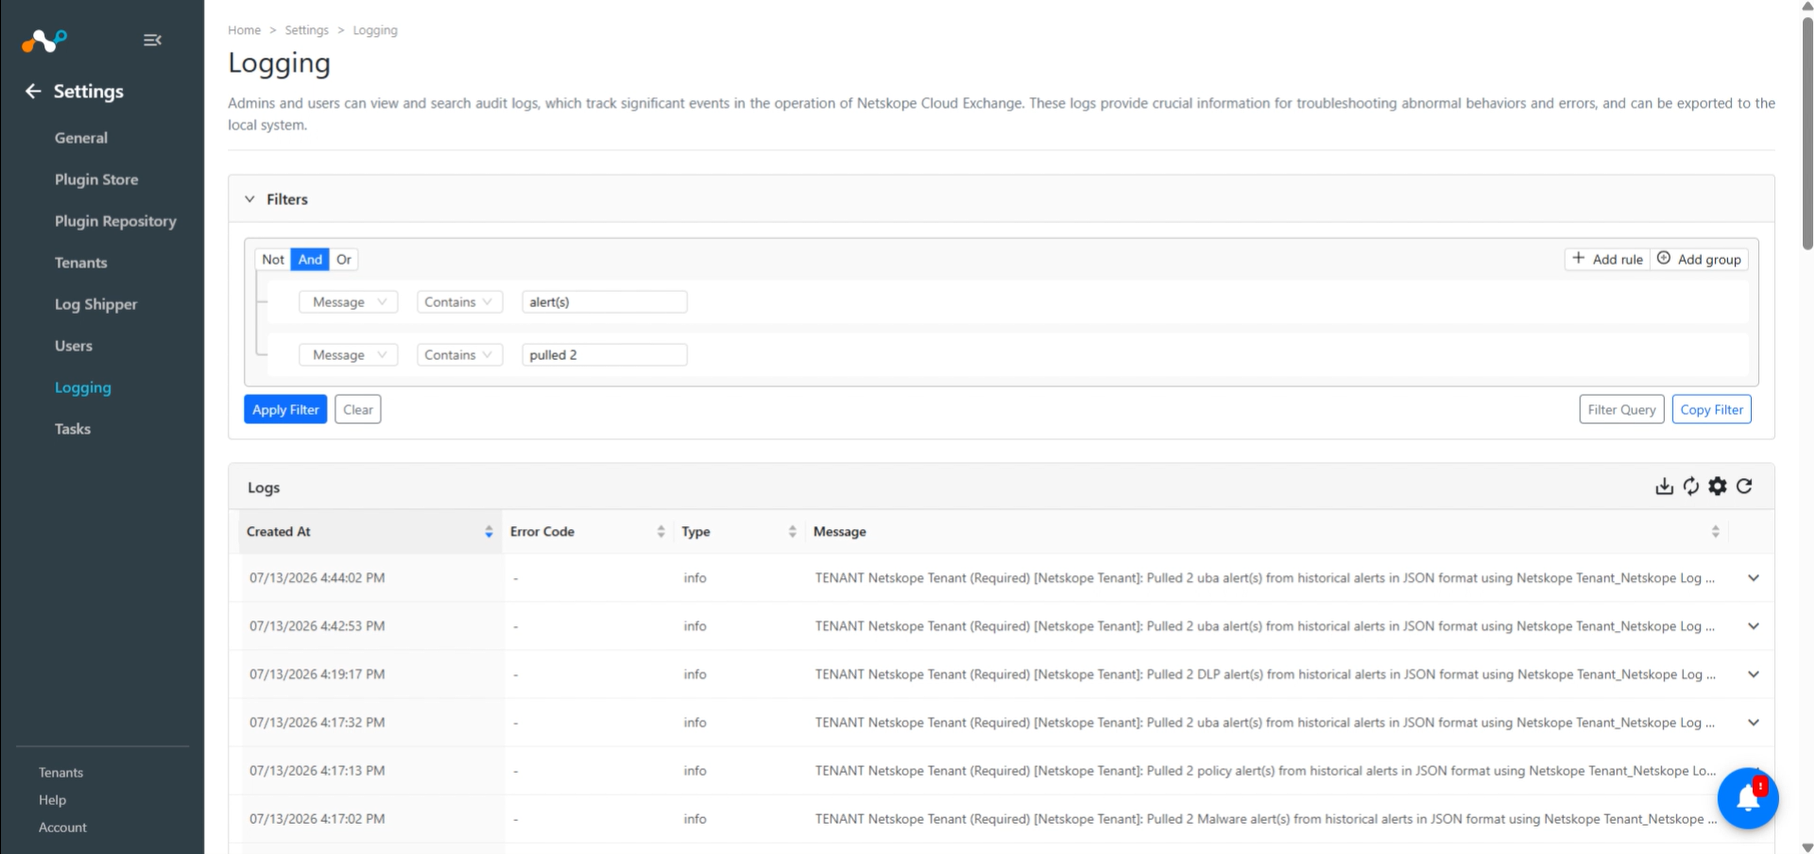
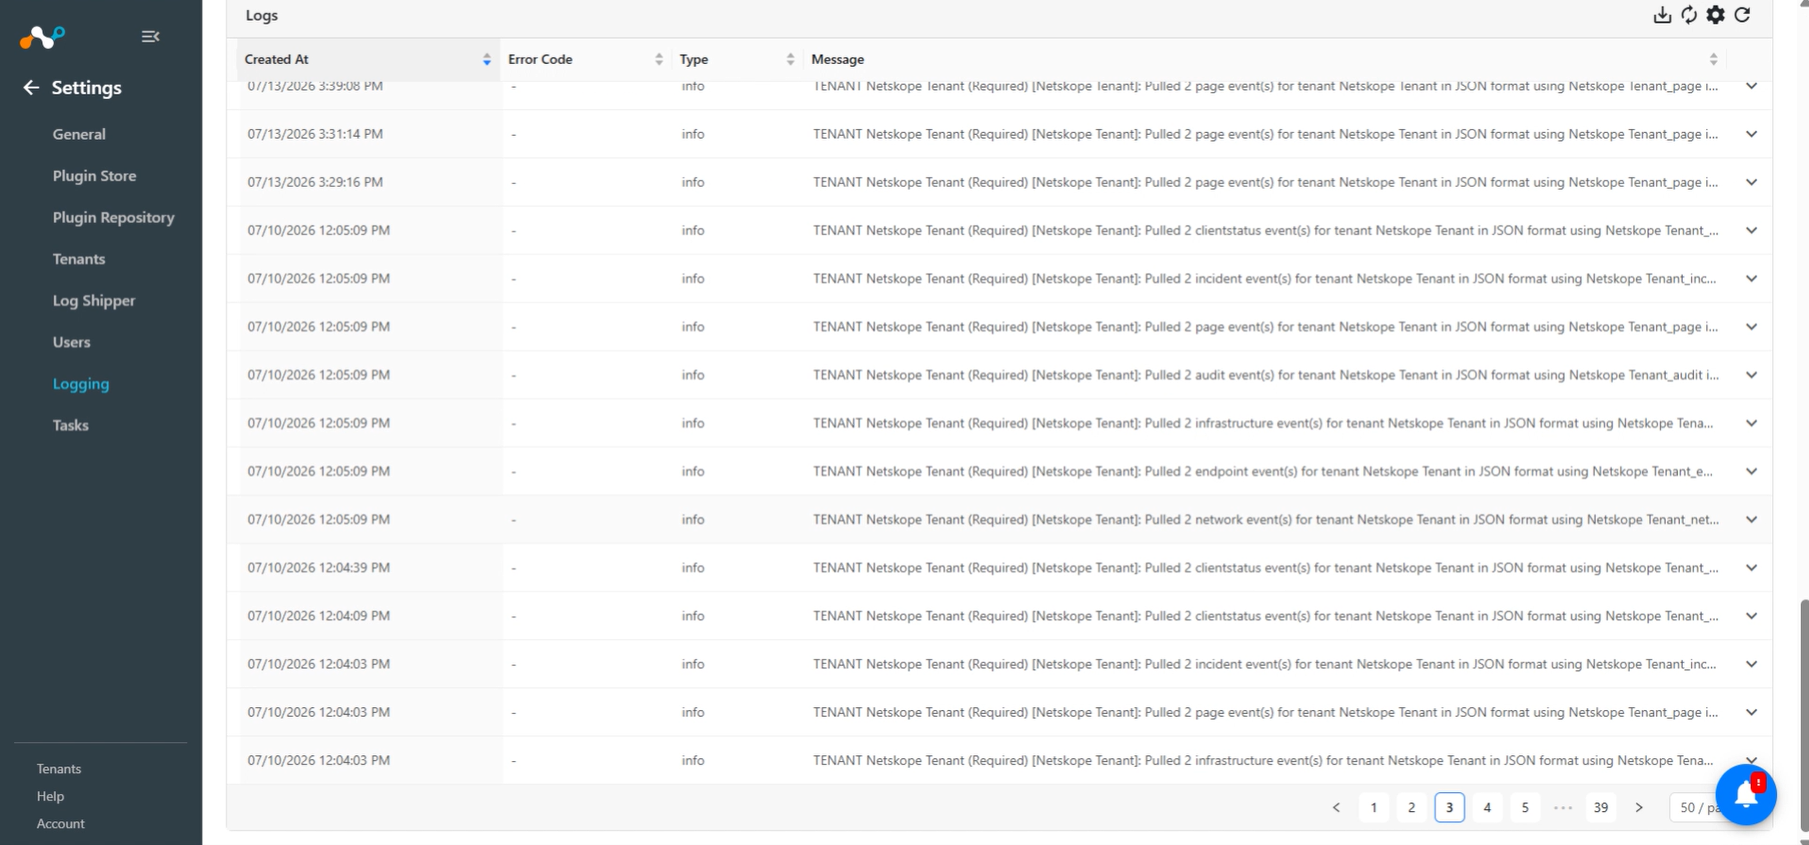
Pour valider l'extraction des indicateurs du locataire Netskope.
Allez sur Logging dans Cloud Exchange et recherchez les journaux tirés.
Valider le push
Pour valider le workflow du plugin sur Netskope Cloud Exchange.
-
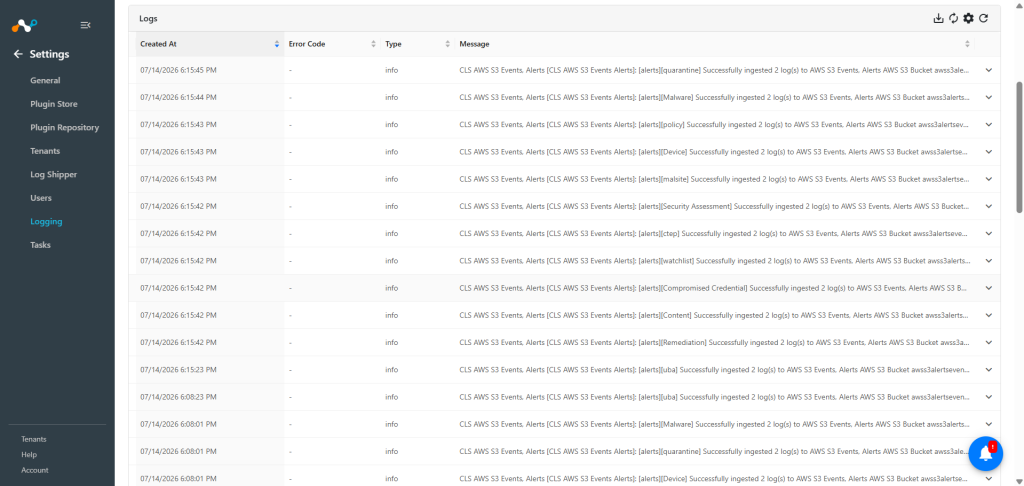
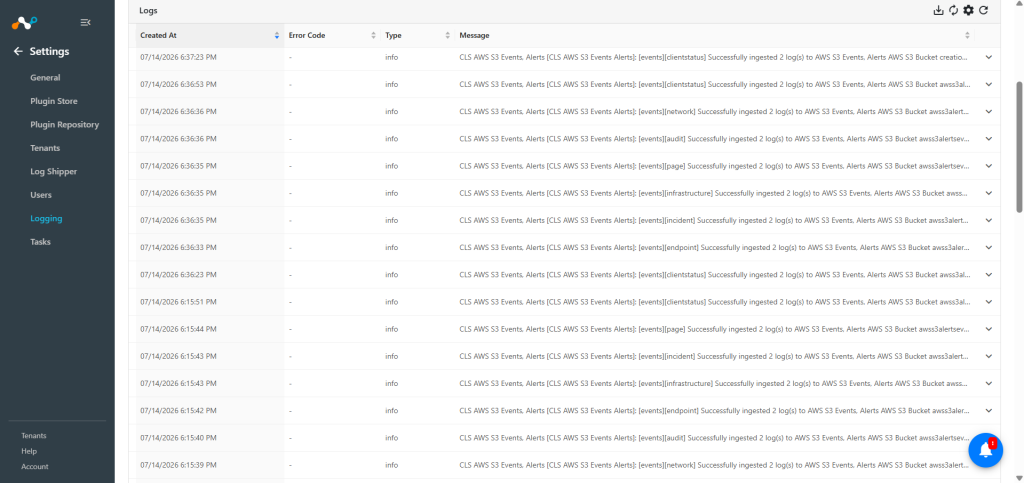
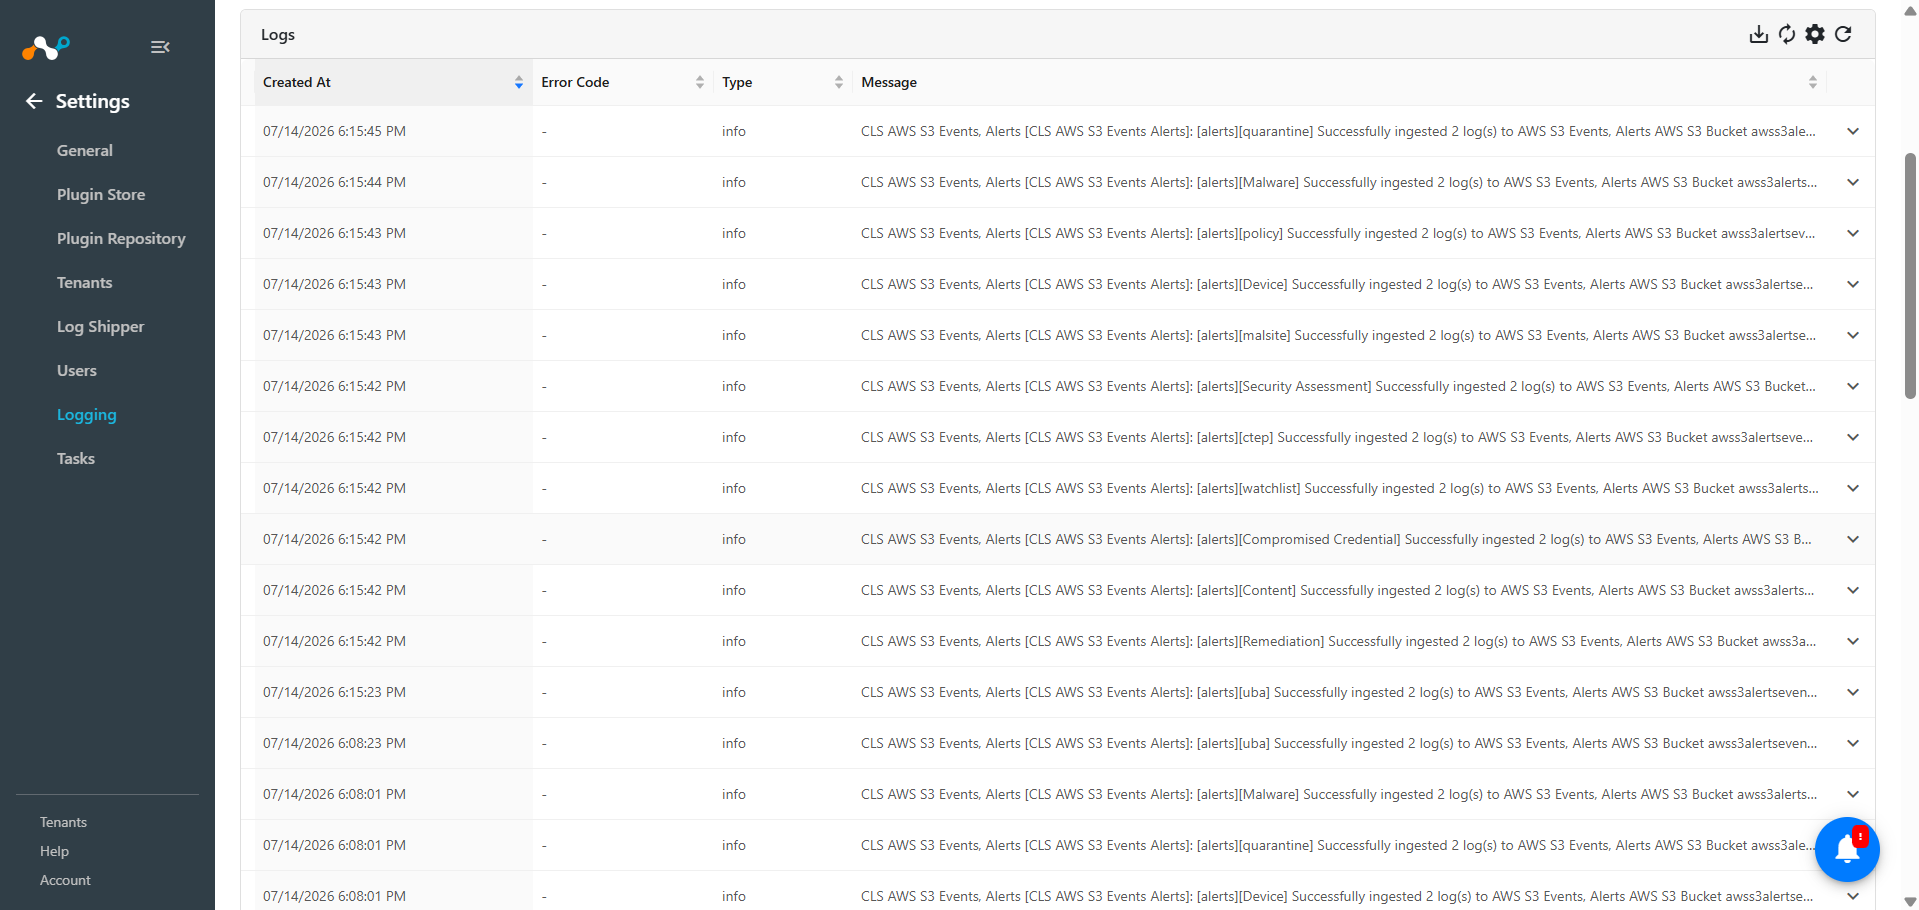
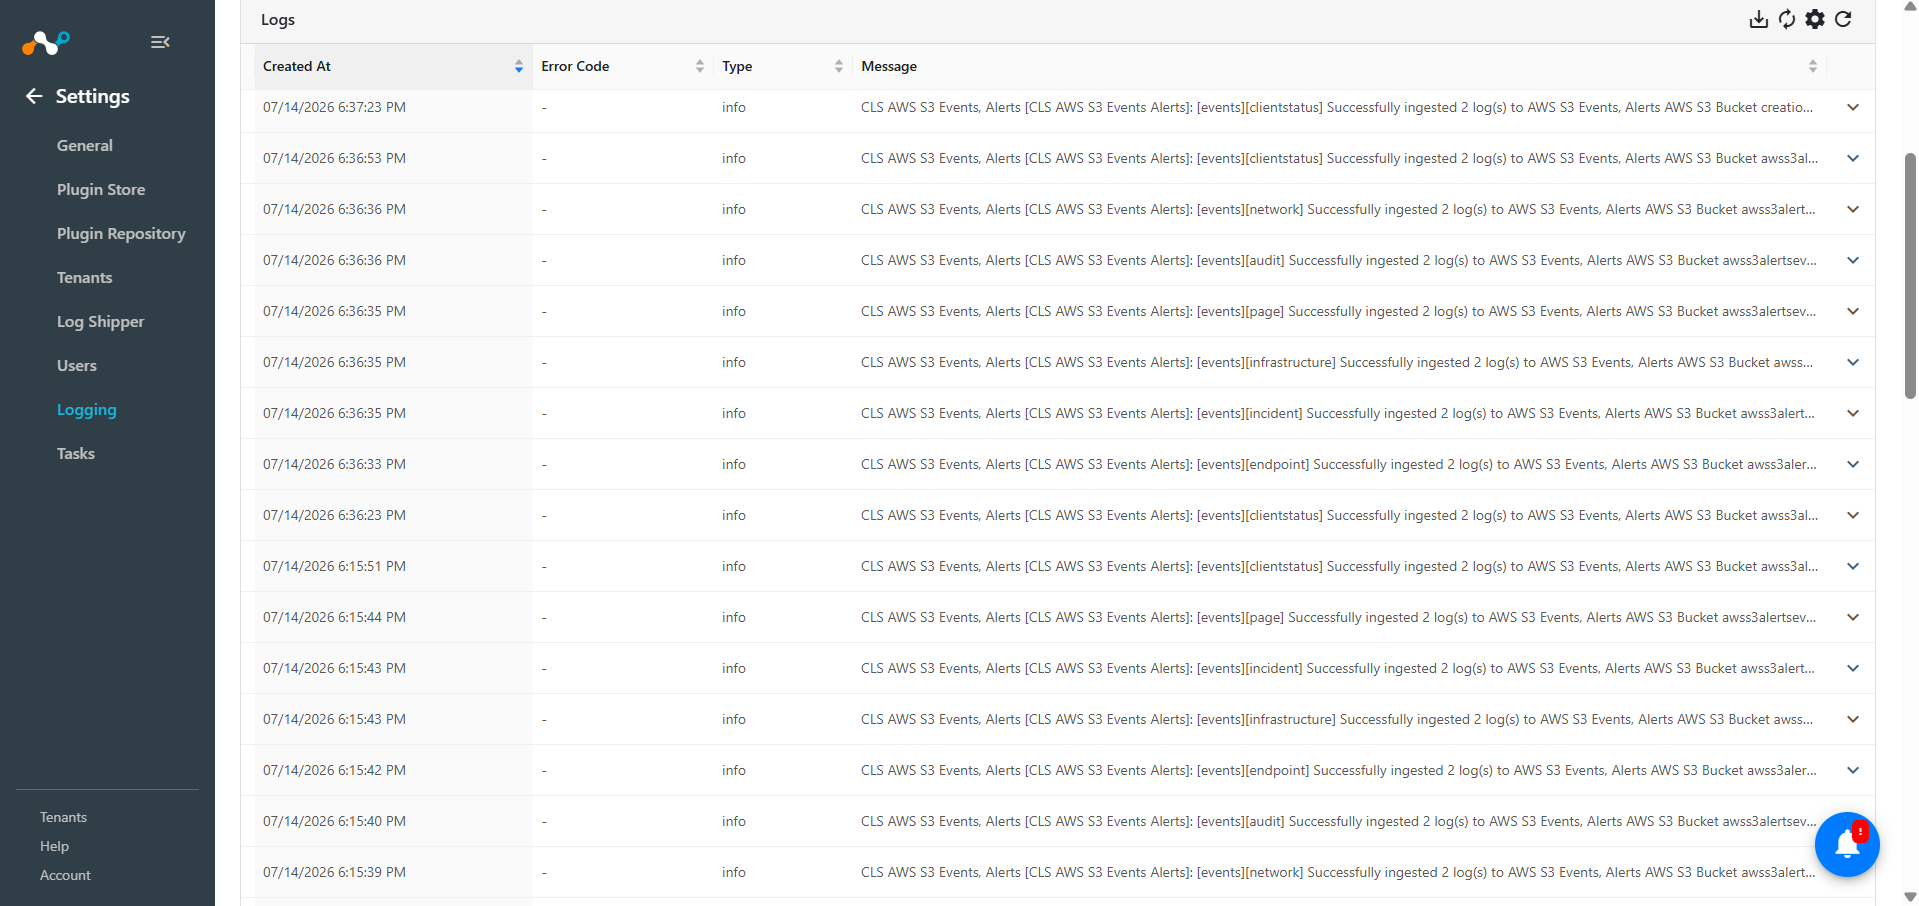
Accédez à Logging et recherchez les événements et alertes ingérés avec le filtre : message contains “ingested”.
-
Pour valider le push sur AWS S3 :
- Va chez AWS S3. Dans la barre de recherche, recherchez et sélectionnez Buckets.
- Recherchez le seau que vous avez utilisé lors de la création du plugin.
- Cliquez sur le nom du seau.
Note
La structure du dossier sera la suivante : alerts/feedname/year/month/day/hour/filename.gz
Example: awsdemobucket/alerts/feedname=Malware/year=2023/month=11/day=30/hour=9/1701336881_139977276685128.txt


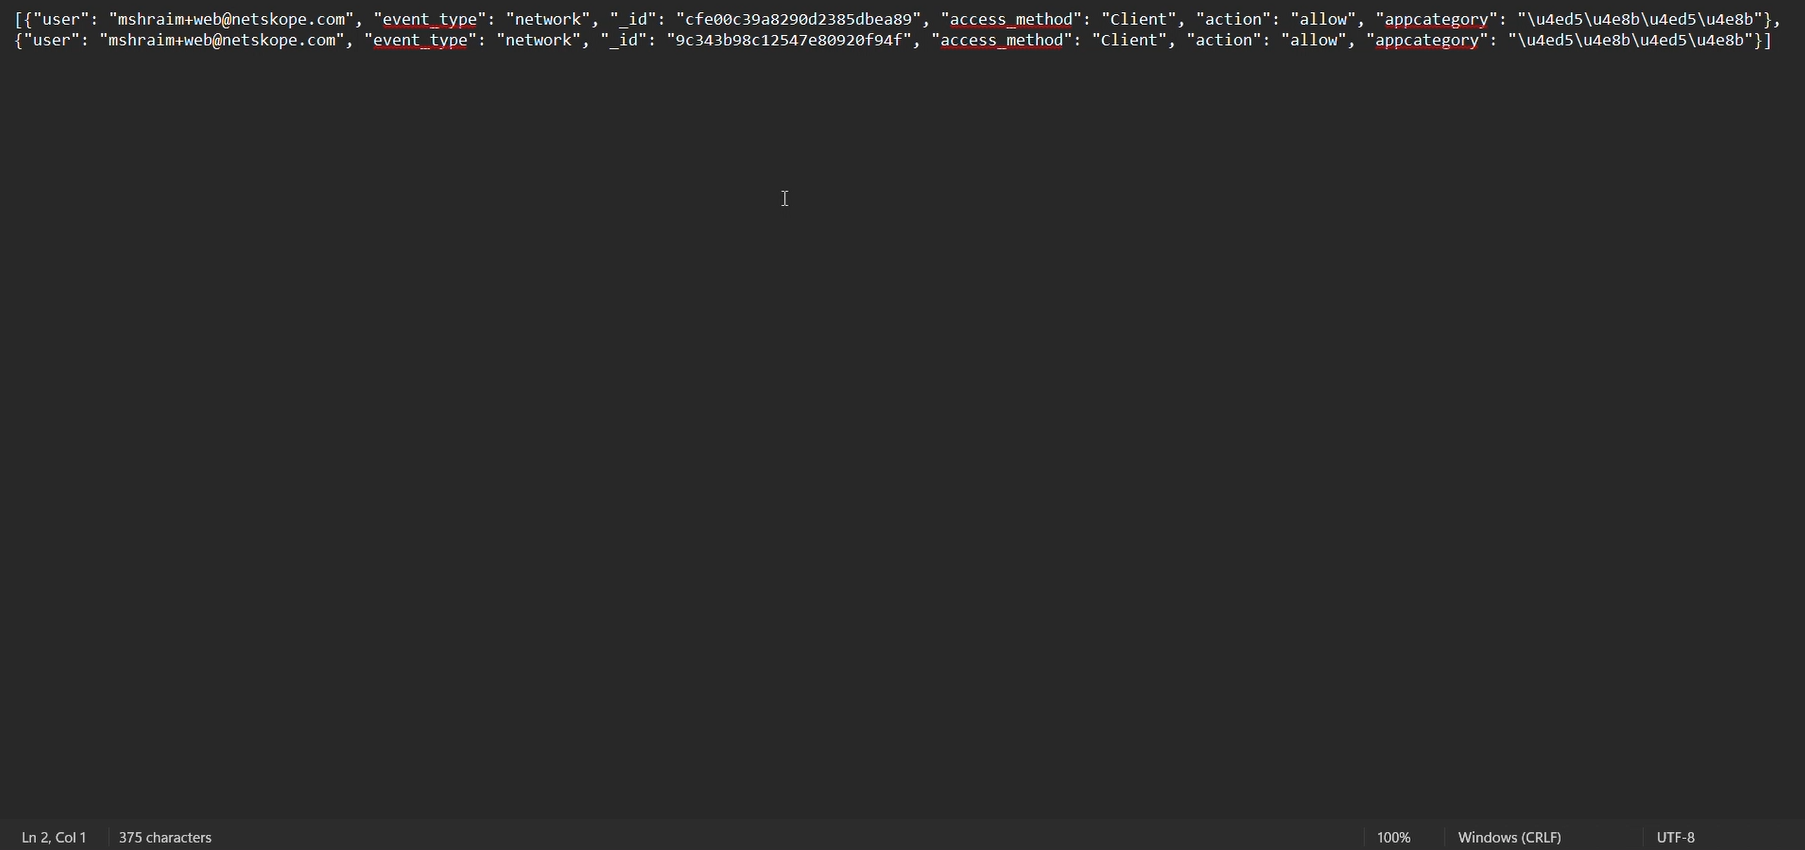
Après avoir téléchargé le fichier, l'alerte/événement se présentera comme suit :


Échantillonnage de données ingérées au format JSON avec une correspondance personnalisée ne contenant que des champs sélectionnés :
Dépannage du plugin d'alertes et d'événements AWS S3
Problèmes dans la configuration existante du plugin après la mise à jour du plugin
Si vous avez récemment mis à jour votre plugin AWS S3, il est possible que la modification de la configuration du plugin existant entraîne l'affichage d'une interface Cloud Exchange vide. Ce problème peut survenir dans les versions 4.2.0 et 5.0.0 de Cloud Exchange si les utilisateurs tentent de modifier la configuration du plugin après la mise à jour et accèdent à la page des paramètres de configuration.
Voici ce que vous pouvez faire sur votre version de Cloud Exchange :
Pour les versions 4.2.0, 5.0.0 : La seule solution disponible est de supprimer la configuration actuelle du plugin et d’en créer un New depuis zéro.
Problèmes lors de la configuration du plugin New
Si vous créez un plugin New avec AWS IAM Roles Anywhere et que vous rencontrez une erreur de 400, la cause principale de l'impossibilité de sauvegarder le plugin peut être trouvée dans la section de journalisation lorsque vous développez les journaux.


What to do:
En développant le journal, vous pouvez voir qu'au moins un des ARN de l'ancre de confiance, de l'ARN du rôle et de l'ARN du profil a un ID de compte différent. Vous devez donc vérifier que les paramètres fournis sont générés à partir du même compte et de la même région.
Aucune information d'identification AWS trouvée dans l'environnement
Si l’utilisateur rencontre le message « No AWS Credentials were found in the environment. Déployez le plugin dans un environnement AWS ou utilisez l’authentification AWS IAM Roles Anywhere », cela peut être dû à l’une des raisons suivantes :
- La méthode d’authentification Deployed on AWS est sélectionnée, mais aucun profil d’instance ou rôle IAM n’est attaché à l’hôte CE.
- AWS IAM Roles Anywhere est mal configuré et la chaîne d'identification ambiante est utilisée involontairement.
What to do:
- Vérifiez que l'hôte CE dispose d'un profil d'instance IAM avec les autorisations S3 requises, ou basculez la méthode d'authentification sur AWS IAM Roles Anywhere.
- Si vous utilisez IAM Roles Anywhere, confirmez que la clé privée (Private Key), le corps du certificat (Certificate Body), l'ARN du profil (Profile ARN), l'ARN du rôle (Role ARN) et l'ARN de l'ancre de confiance (Trust Anchor ARN) sont correctement configurés.
Accès refusé pour AWS IAM Roles Anywhere
Si l'utilisateur rencontre le message « Access Denied. Vérifiez l'ARN du profil, l'ARN du rôle et l'ARN de l'ancre de confiance fournis dans les paramètres de configuration ainsi que les politiques attachées au rôle », cela peut être dû à l'une des raisons suivantes :
- Les ARN fournis dans la configuration ne correspondent pas ou sont incorrects.
- La politique de confiance du rôle IAM n’autorise pas le principal de service Roles Anywhere.
What to do:
- Vérifiez que l'ARN du profil, l'ARN du rôle et l'ARN de l'ancre de confiance sont corrects et font référence à des ressources existantes dans votre compte AWS.
- Confirmez que la politique de confiance du rôle IAM accorde les autorisations requises au service AWS IAM Roles Anywhere.
Ressource introuvable pour AWS IAM Roles Anywhere
Si l’utilisateur rencontre le message « Resource not found. Vérifiez le Profile ARN, le Role ARN et le Trust Anchor ARN fournis dans les paramètres de configuration », cela peut être dû à l’une des raisons suivantes :
- Un ou plusieurs des ARN configurés font référence à un profil, un rôle ou une ancre de confiance inexistant.
- Le format ARN est incorrect.
What to do:
- Connectez-vous à la console AWS et vérifiez que le profil, le rôle et l'ancre de confiance référencés par les ARN configurés existent et sont actifs.
- Assurez-vous que le format ARN est correct : arn:aws:rolesanywhere:{region}:{account-id}:profile/{profile-id}.
Clé privée ou corps de certificat non valide
Si l’utilisateur rencontre le message « Invalid Private Key provided. Private Key should be in a valid PEM format » ou « Invalid Certificate Body provided. Certificate Body must be in valid PEM format », cela peut être dû à l’une des raisons suivantes :
- Le champ Clé privée ne contient pas de clé privée valide encodée en PEM.
- Le champ Corps du certificat ne contient pas de certificat X.509 valide encodé en PEM.
- La phrase de passe est incorrecte pour une clé privée chiffrée.
What to do:
- Vérifiez que la clé privée commence par —–BEGIN RSA PRIVATE KEY—– ou —–BEGIN PRIVATE KEY—– et qu'elle est complète.
- Vérifiez que le corps du certificat commence par —–BEGIN CERTIFICATE—– et qu’il est complet.
- Confirmez que la phrase de mot de passe correspond à la phrase secrète utilisée lors de la génération de la clé privée, ou laissez ce champ vide si la clé n'est pas chiffrée.
Compartiment S3 inaccessible
Si l'utilisateur rencontre des messages tels que « AWS S3 Bucket ‘{bucket}’ already exists at a different region or is not accessible » ou « AWS S3 Bucket ‘{bucket}’ is not accessible. Étant donné que le compartiment est configuré comme provisionné en externe, il s'agit très probablement d'une autorisation IAM inter-comptes manquante plutôt que d'un conflit de nom de compartiment », cela pourrait être dû à l'une des raisons suivantes :
- Les identifiants IAM ne disposent pas des autorisations s3:ListBucket, s3:GetBucketLocation ou s3:PutObject requises sur le compartiment cible.
- Pour les compartiments provisionnés en externe, la politique de compartiment du compte propriétaire ne contient pas d’autorisation inter-comptes pour le rôle IAM configuré.
- Le nom du compartiment entre en conflit avec un compartiment appartenant à un autre compte AWS.
What to do: Pour résoudre le problème mentionné ci-dessus, suivez les points indiqués ci-dessous.
- Vérifiez que le rôle IAM ou le profil d'instance dispose des autorisations s3:ListBucket, s3:GetBucketLocation et s3:PutObject sur le compartiment cible.
- Pour les compartiments provisionnés en externe, demandez à l'équipe propriétaire d'ajouter une politique de compartiment inter-comptes accordant les autorisations requises au rôle IAM configuré.
- Si le nom du compartiment est déjà utilisé par un autre compte AWS, choisissez un nom de compartiment unique différent.
Inadéquation de la région du compartiment S3
Si l'utilisateur rencontre le message « AWS S3 bucket ‘{bucket}’ exists but is in region ‘{actual}’, not the configured region ‘{configured}’ », cela peut être dû à l'une des raisons suivantes :
- Le nom de la région du compartiment AWS S3 configuré dans le plugin ne correspond pas à la région réelle où réside le compartiment.
What to do:
- Connectez-vous à la console AWS S3, accédez au compartiment et confirmez sa région réelle.
- Mettez à jour le champ AWS S3 Bucket Region Name dans la configuration du plugin pour qu'il corresponde à la région réelle du compartiment.
Comportement connu
- Si l’ensemble du lot d’enregistrements transmis au plugin se compose d’enregistrements vides ou faux, l’envoi signale une réussite avec le message « No log(s) to push to … AWS S3 Bucket … » et aucun objet n’est téléchargé vers S3. Il s’agit d’un comportement attendu, et non d’un échec.
- Le plugin télécharge le lot complet sous forme d'un seul objet S3 par cycle de transfert, sans découpage ni fractionnement de taille. Les très grands lots provenant du cœur de CE produisent des objets S3 tout aussi volumineux, sans limite de taille intégrée.