

New les utilisateurs ne peuvent être ajoutés que par le Super Admin (utilisateur ayant le nom d'utilisateur admin ). Il existe ces types de rôles d'utilisateur :
- Admin: Un administrateur dispose d'un accès en écriture à l'application et pourra créer des configurations, charger des plugins, configurer le partage et modifier des paramètres.
- Read-only User: L’utilisateur en lecture seule aura un accès limité à l’application et ne pourra effectuer aucune action de modification ou de mise à jour sur les plugins et leurs paramètres de configuration.
- Custom Admin: Les utilisateurs peuvent se voir accorder des permissions de lecture/écriture personnalisées afin qu’ils puissent effectuer des actions d’administration spécifiques au module en fonction du type de permissions fournies.
La page Utilisateurs affiche tous les utilisateurs actuels dans un tableau. Les utilisateurs peuvent être modifiés ou supprimés.
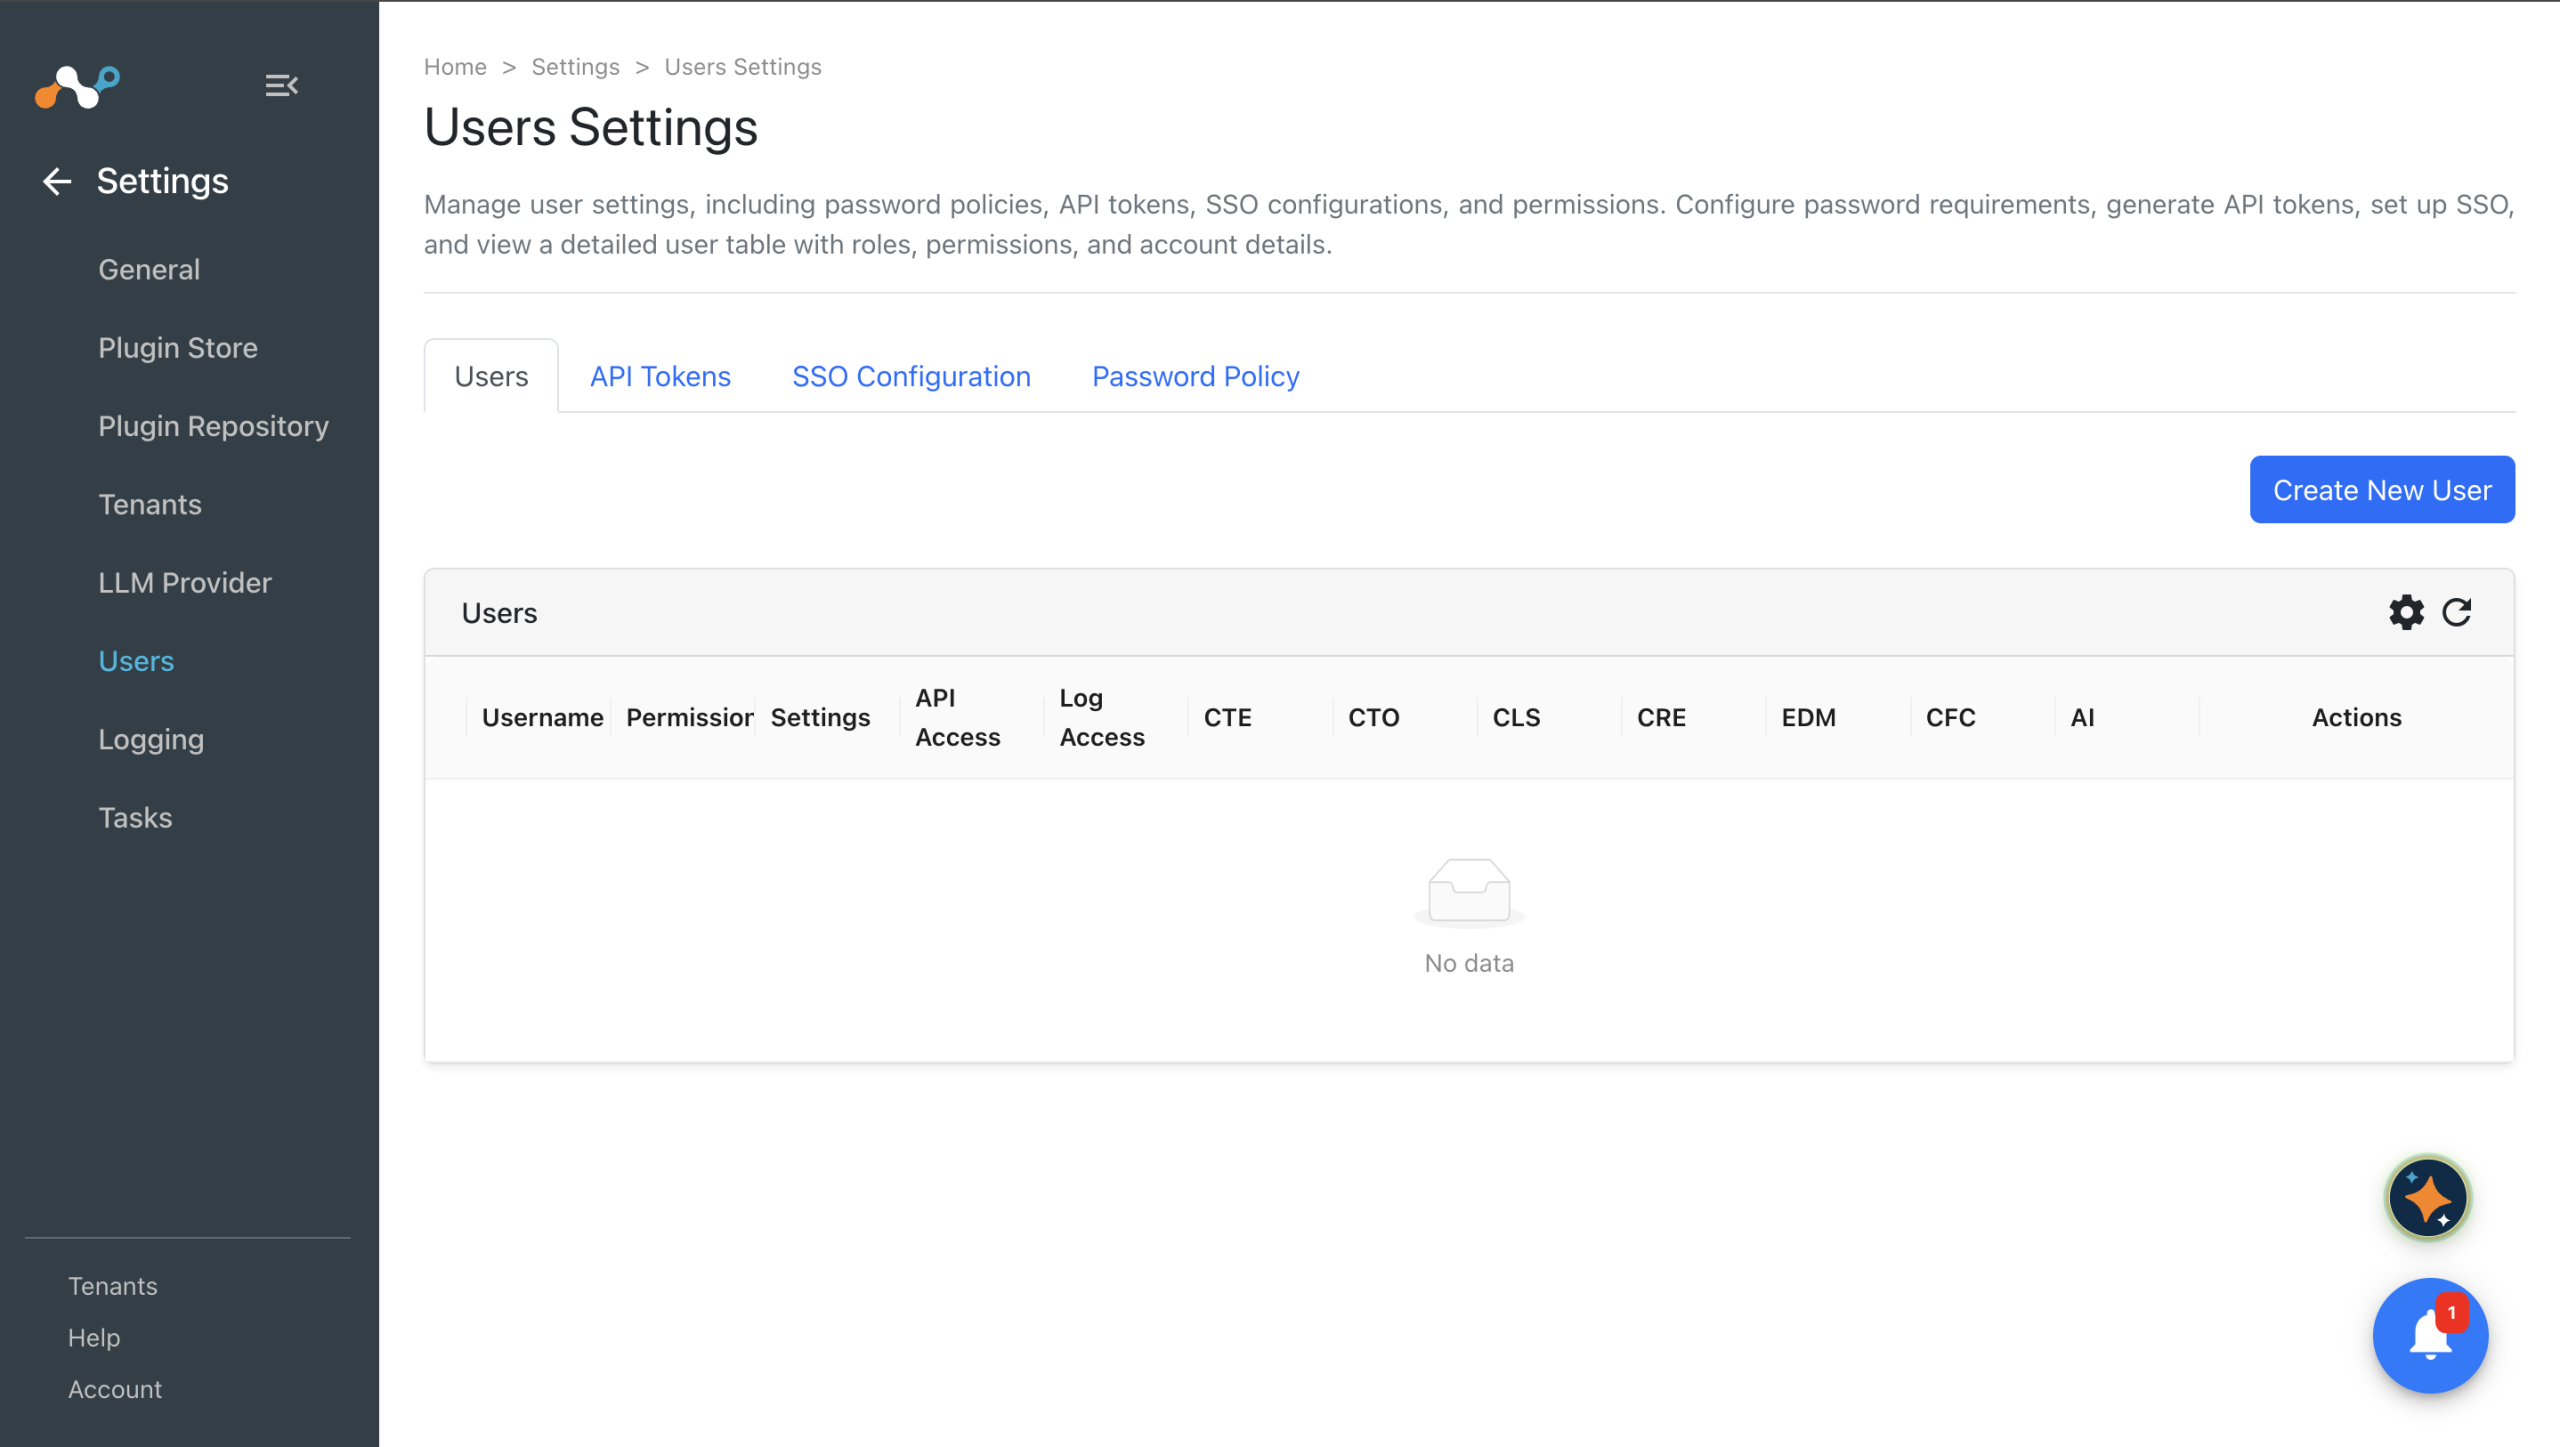
New peuvent être créés en cliquant sur l'icône Add User dans le coin supérieur droit. Créez un utilisateur en entrant ces paramètres :
- Username: Nom d'utilisateur associé à ce compte.
- Password: Mot de passe initial pour l’utilisateur. : Mot de passe initial de l'utilisateur.
- User Role: Les rôles Super administrateur, Utilisateur en lecture seule ou Utilisateur personnalisé peuvent être attribués. L’utilisateur personnalisé peut disposer d’autorisations de lecture/écriture spécifiques au module (reportez-vous aux rôles utilisateur ci-dessous). Cochez les cases pour donner à l’utilisateur personnalisé un accès à l’API et la possibilité de générer des jetons d’API.
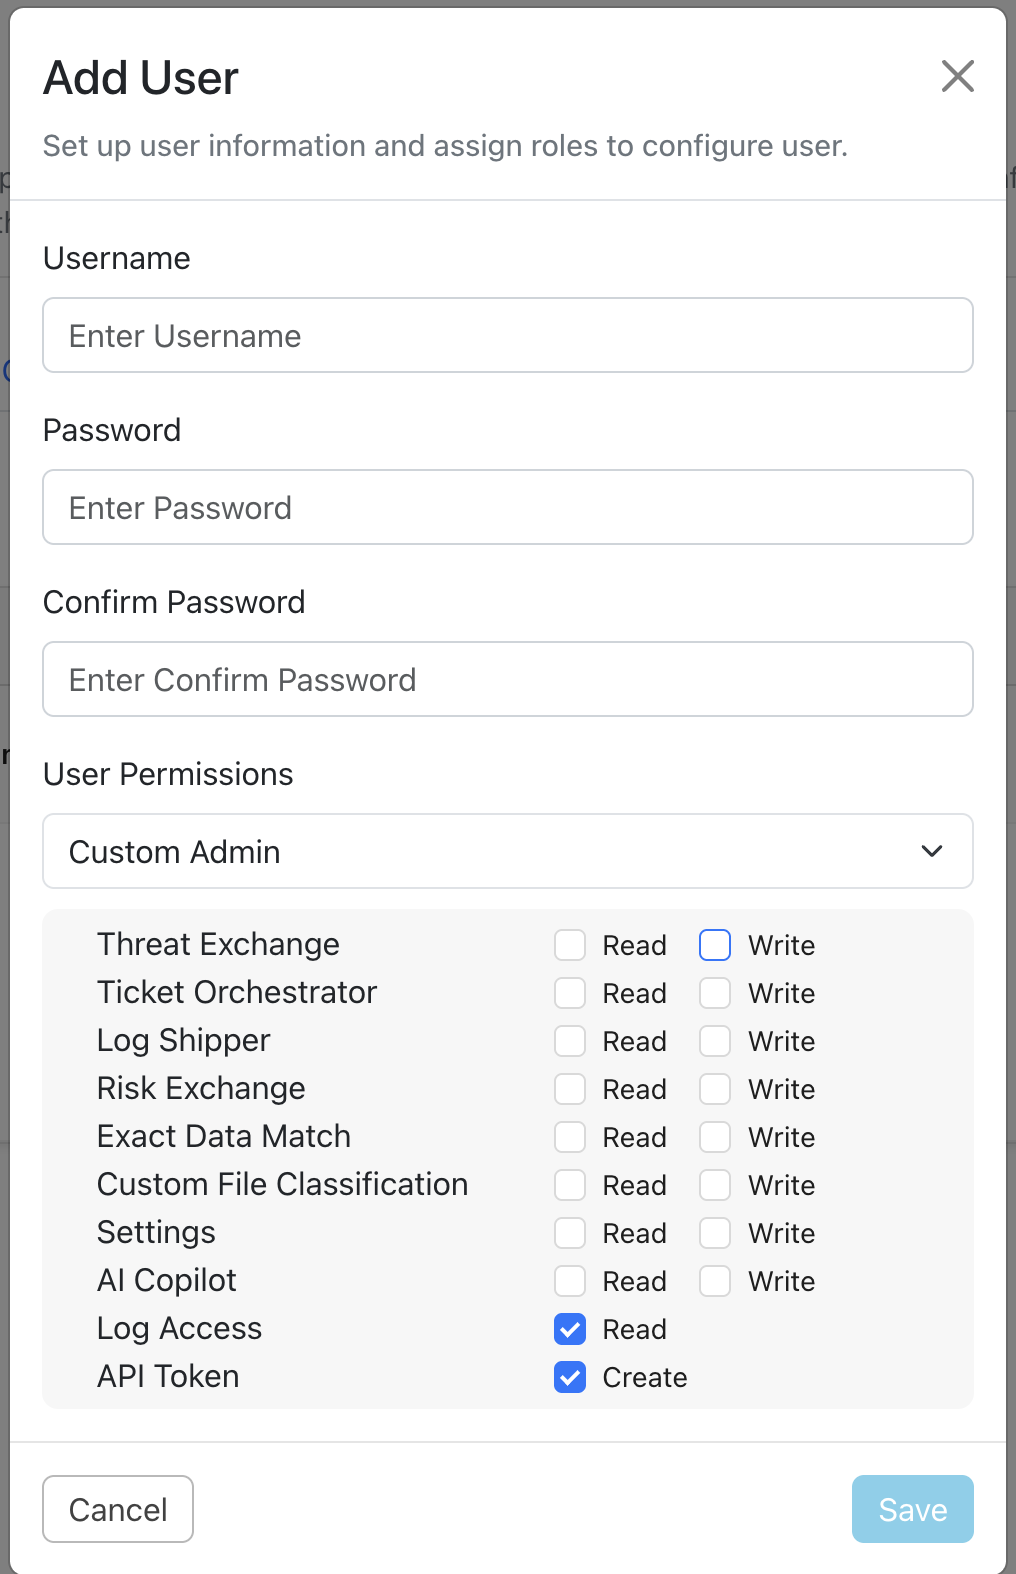
Lorsque vous avez terminé, cliquez sur Save.
Rôles des utilisateurs
Utilisateur Admin
Cet utilisateur aura un accès en écriture à l'application. Les utilisateurs pourront créer des configurations, télécharger des plugins, configurer le partage et modifier les paramètres.
Les utilisateurs administrateurs ne pourront pas créer d'utilisateurs New.
Utilisateur en lecture seule
L'utilisateur en lecture seule aura un accès limité à l'application. Cet utilisateur ne pourra pas effectuer d'action d'édition/mise à jour sur les plugins, leur configuration et leurs paramètres.
Utilisateur personnalisé
L'utilisateur personnalisé peut se voir attribuer des autorisations spécifiques au module qui lui permettent d'effectuer les actions suivantes :
| Read | Write | |
|---|---|---|
| Paramètres |
|
|
| Expéditeur de grumes |
|
|
| Orchestrateur de billets |
|
|
| Échange de menaces |
|
|
| Échange de risques |
|
|
| Correspondance exacte des données |
|
|
| Classification personnalisée des fichiers |
|
|
Le générateur de schéma universel est couvert par les autorisations de Risk Exchange, car il fait partie de Risk Exchange et non d'un module activé séparément. Un mappage unifié qui joint l'entité des indicateurs de Threat Exchange nécessite également l'autorisation Threat Exchange : lecture pour prévisualiser ou exécuter, écriture pour enregistrer ou modifier. Accorder uniquement l'écriture à Risk Exchange ne suffit donc pas pour un mappage qui utilise des indicateurs.
RBAC Privileges
Accès à l'API
Si ce rôle est attribué, l'utilisateur peut créer le jeton d'API New sous Utilisateurs > Jetons d'API. L'utilisateur peut également accéder à la page API Docs.
Accès aux journaux
If this role is given the user will be able to access the Logging and Tasks page.