

Cloud Firewall prend en charge la génération d'un seul événement DNS consolidé par transaction au lieu de deux événements distincts (une requête et une réponse). L'activation de cette fonctionnalité réduit le volume d'événements DNS en double ingérés dans les outils SIEM tiers. Cette fonctionnalité s'applique à diverses transactions DNS.
Pour activer les événements DNS consolidés :
-
Connectez-vous à votre locataire Netskope.
-
Allez sur Settings > Security Cloud Platform > Configuration.
-
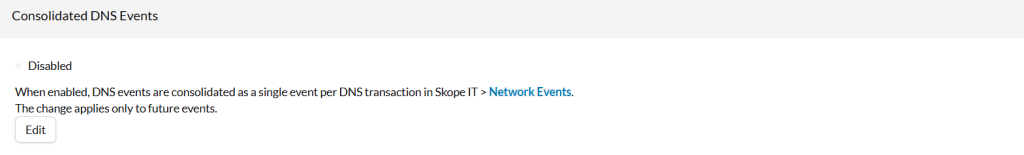
Sous Consolidated DNS Events, cliquez Edit.
-
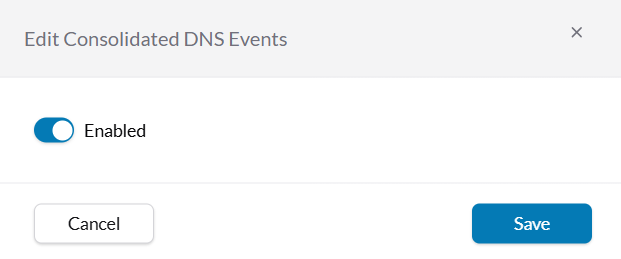
Dans le menu contextuel Edit Consolidated DNS Events, activez le bouton de bascule.
-
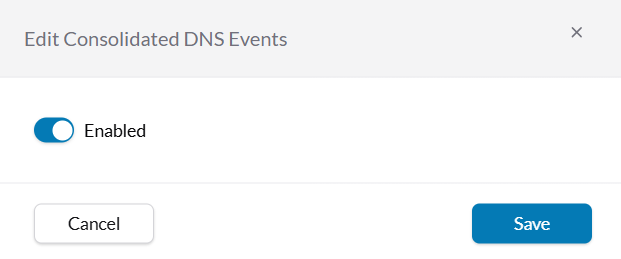
Cliquez sur Save.
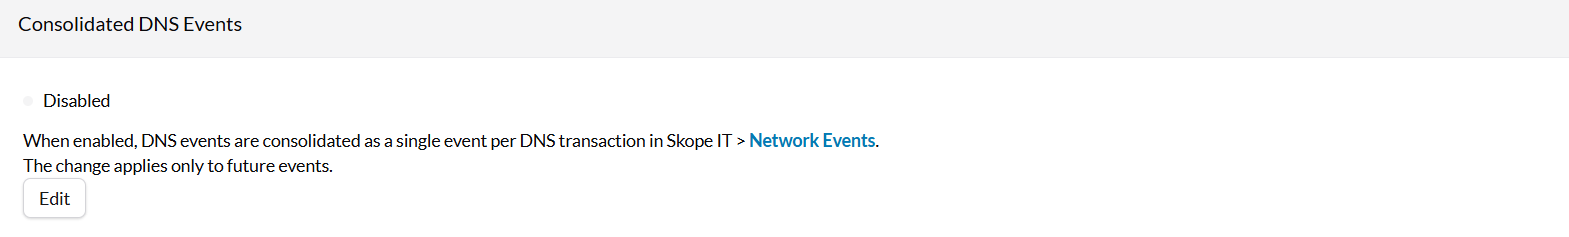
Pour vérifier, allez dans Skope IT > Network Events.
Une fois que Consolidated DNS Event est activé, vos événements réseau commencent immédiatement à afficher un événement DNS unique et consolidé par transaction avec les champs suivants :
- Enregistrer l'IP
- Profil DNS
- Temps de réponse DNS
- Type de menace
- Type de requête
- Domaine de requête
- Serveur DNS utilisé
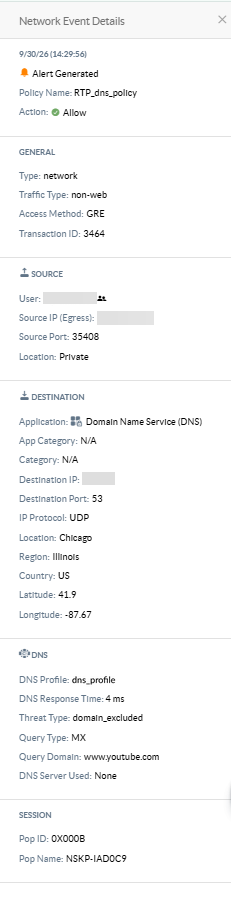
Les événements précédents restent inchangés.