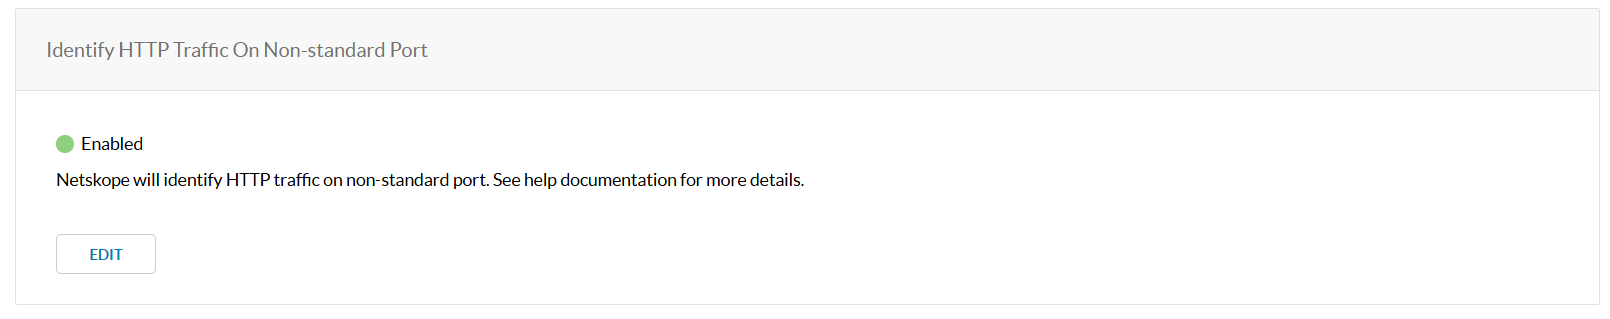
Par défaut, Netskope dirige le trafic HTTP(S) sur les ports 80 et 443 vers le proxy Netskope. Pour diriger le trafic HTTP(S) sur des ports non standard, un administrateur doit ajouter ces ports à la configuration de pilotage de ports non standard, comme indiqué dans Configurer un port personnalisé.
Si votre client dispose de Cloud Firewall, le trafic sur les ports qui ne figurent pas dans la configuration de pilotage des ports non standard est acheminé vers Cloud Firewall à la place. Dans Cloud Firewall, la détection automatique HTTP identifie le trafic HTTP(S) sur les ports non standard et l'envoie au proxy Netskope pour une inspection complète, de sorte que les administrateurs n'ont pas besoin d'ajouter chaque port manuellement.
Méthodes d'accès prises en charge
-
IPSec
-
GRE
-
Agent Netskope
-
Explicit Proxy over Tunnel
-
Explicit Proxy over Client
Enable HTTP Auto Detect
To enable HTTP Auto Detect on the tenant:
-
Connectez-vous à votre locataire Netskope.
-
Va à Settings > Security Cloud Platform > Configuration.
-
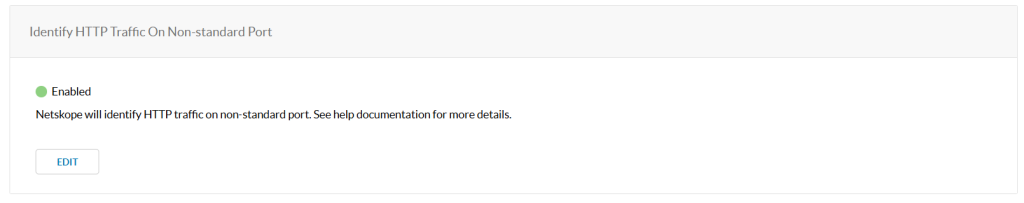
Allez à Identify HTTP Traffic On Non-Standard Port et cliquez sur Edit.
-
Select le bouton de bascule sous Status pour activer la détection automatique HTTP.
Les ports répertoriés dans votre configuration de pilotage de ports non standard ne sont pas bloqués. -
Cliquez sur Save.