
L'authentification OpenID Connect (OIDC) permet à votre entreprise d'utiliser Okta comme fournisseur d'identité (IdP) externe pour le proxy de transfert Netskope. En implémentant ce protocole standard de l'industrie, vous pouvez offrir une authentification utilisateur transparente, fiable, et sécurisée dans l'ensemble de votre environnement d'entreprise.
Suivez ces étapes pour configurer l'authentification OpenID Connect (OIDC) pour le proxy de transfert Netskope à l'aide d'Okta.
Conditions préalables avant de configurer OIDC
-
Une URL de callback pour l'application OIDC
-
Un jeton d’authentification pour une authentification sécurisée
Accéder aux paramètres de configuration OIDC
-
Connectez-vous à la console d'administration Netskope.
-
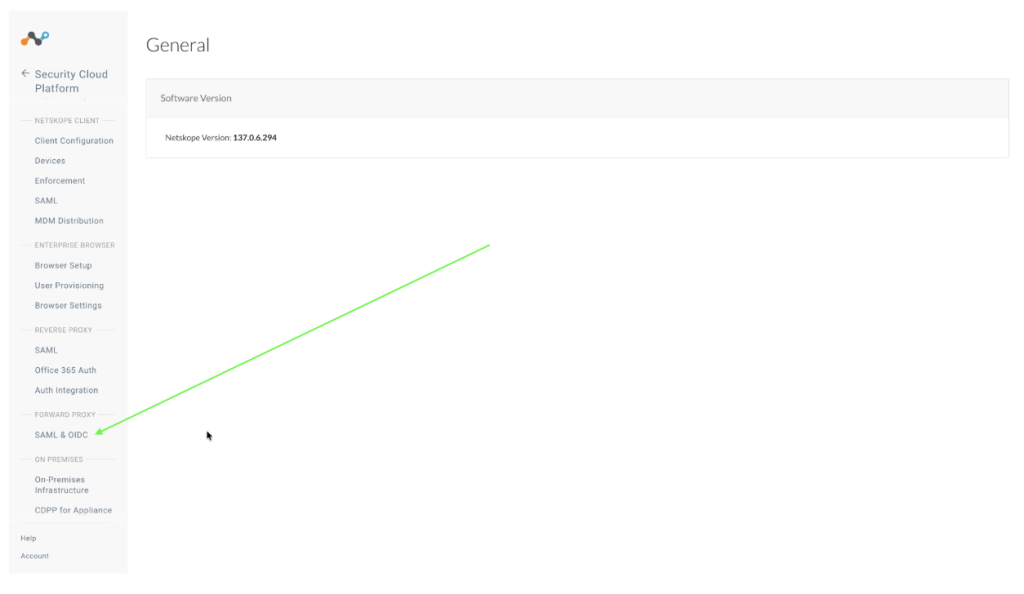
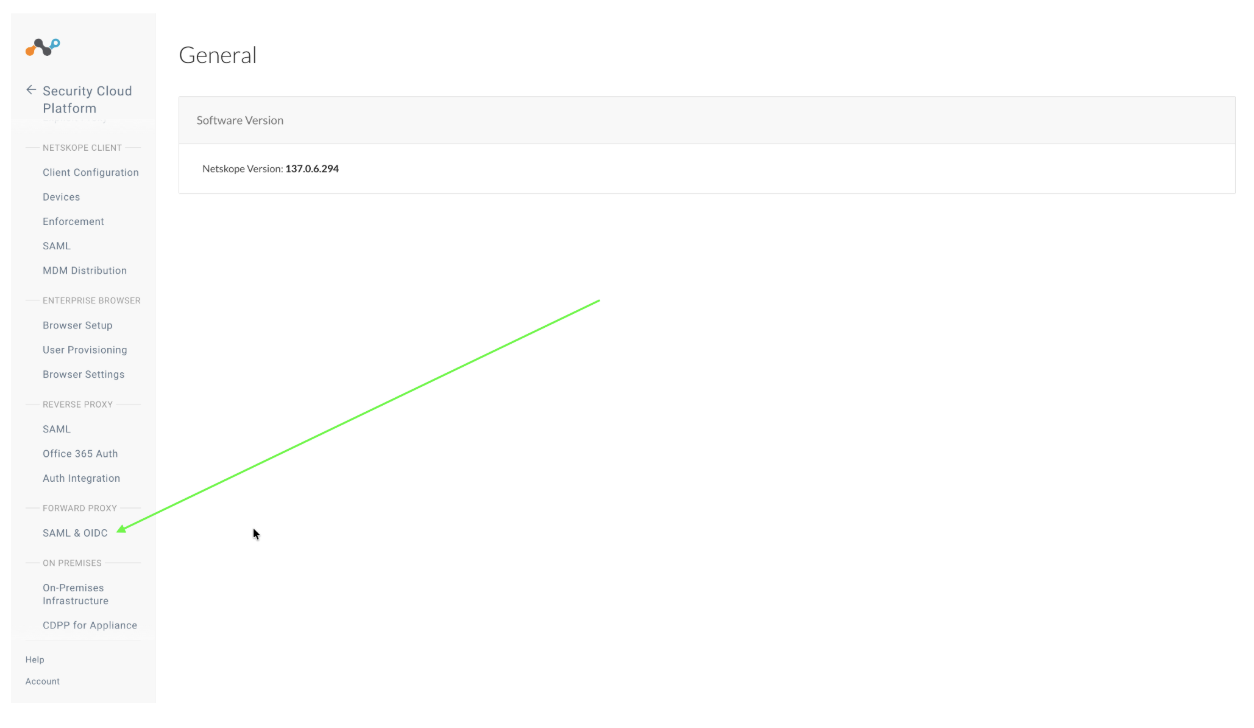
Allez sur Settings > Security Cloud Platform > Forward Proxy > SAML & OIDC.
-
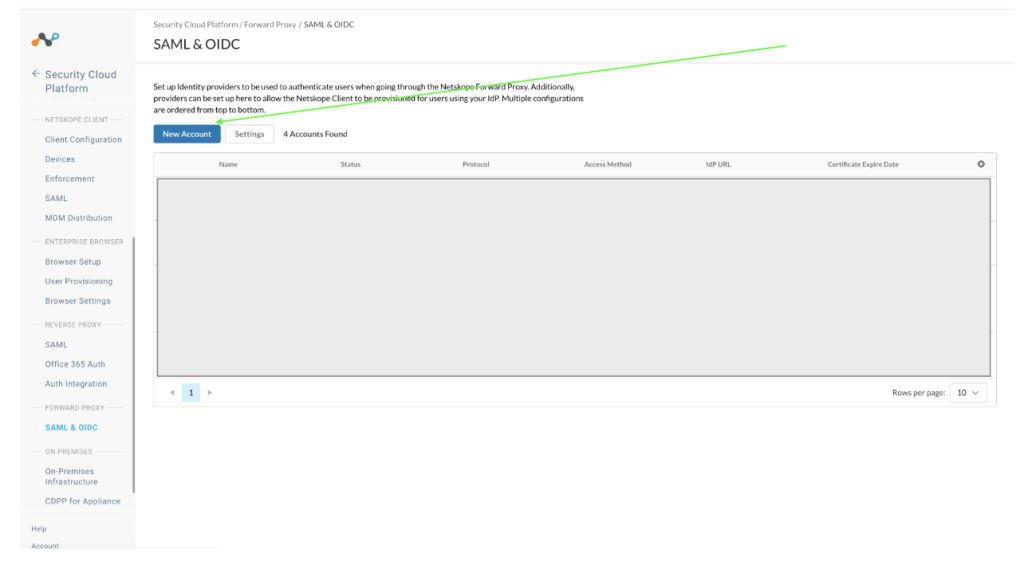
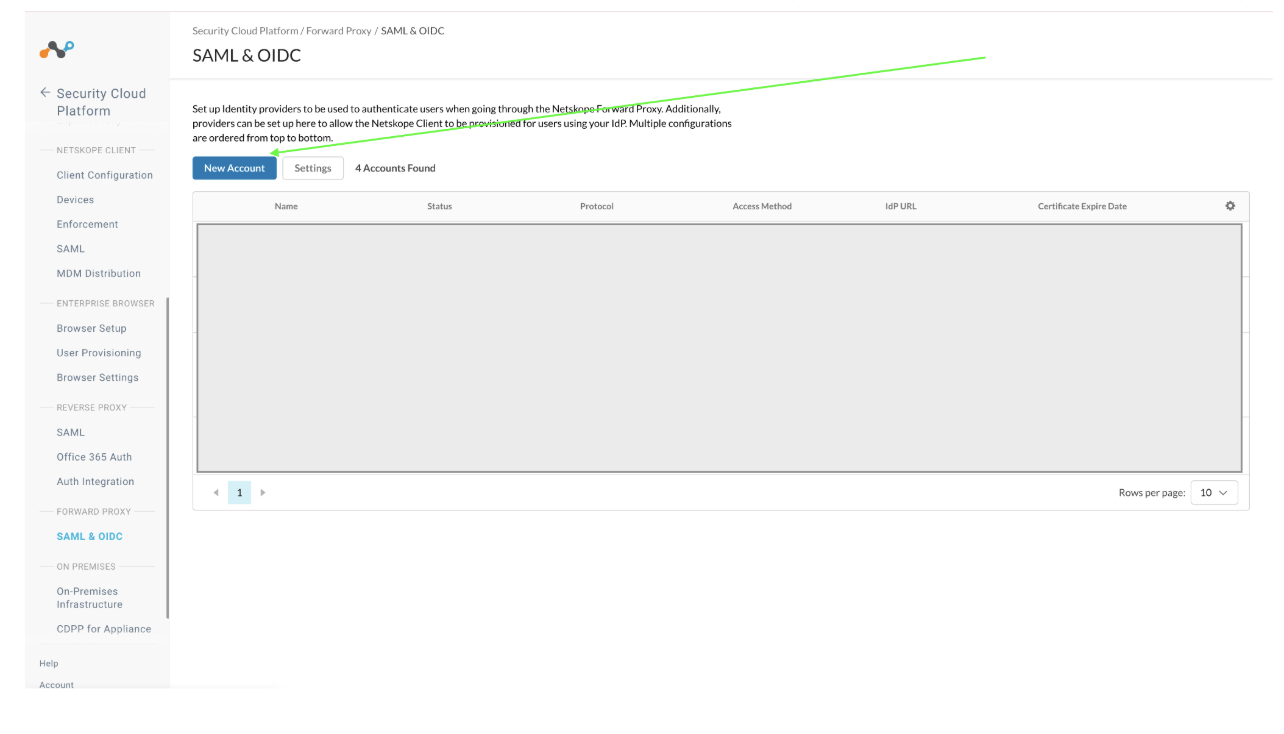
Click New Account
-
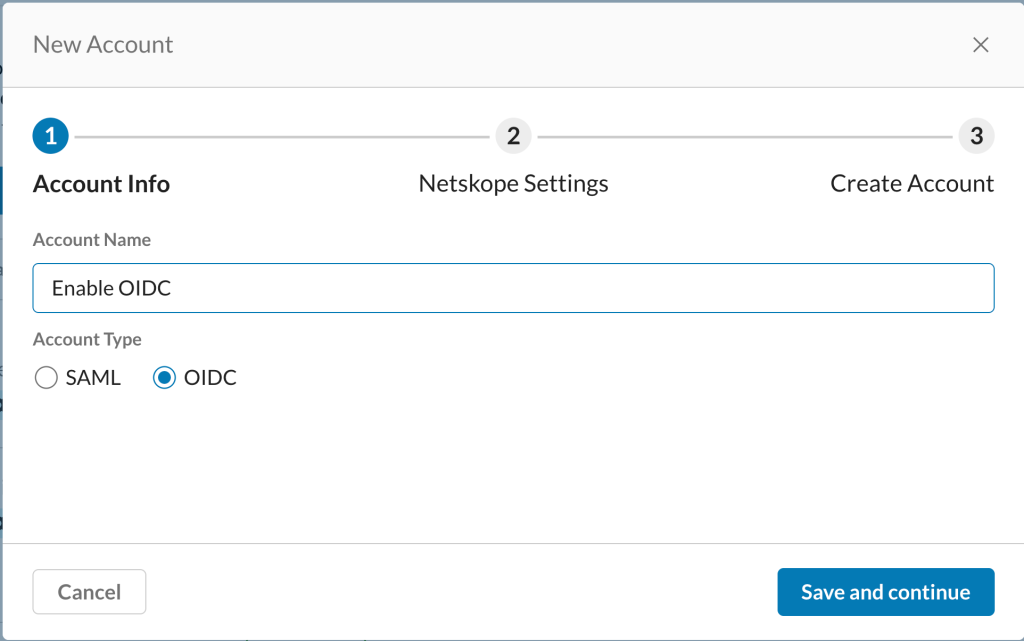
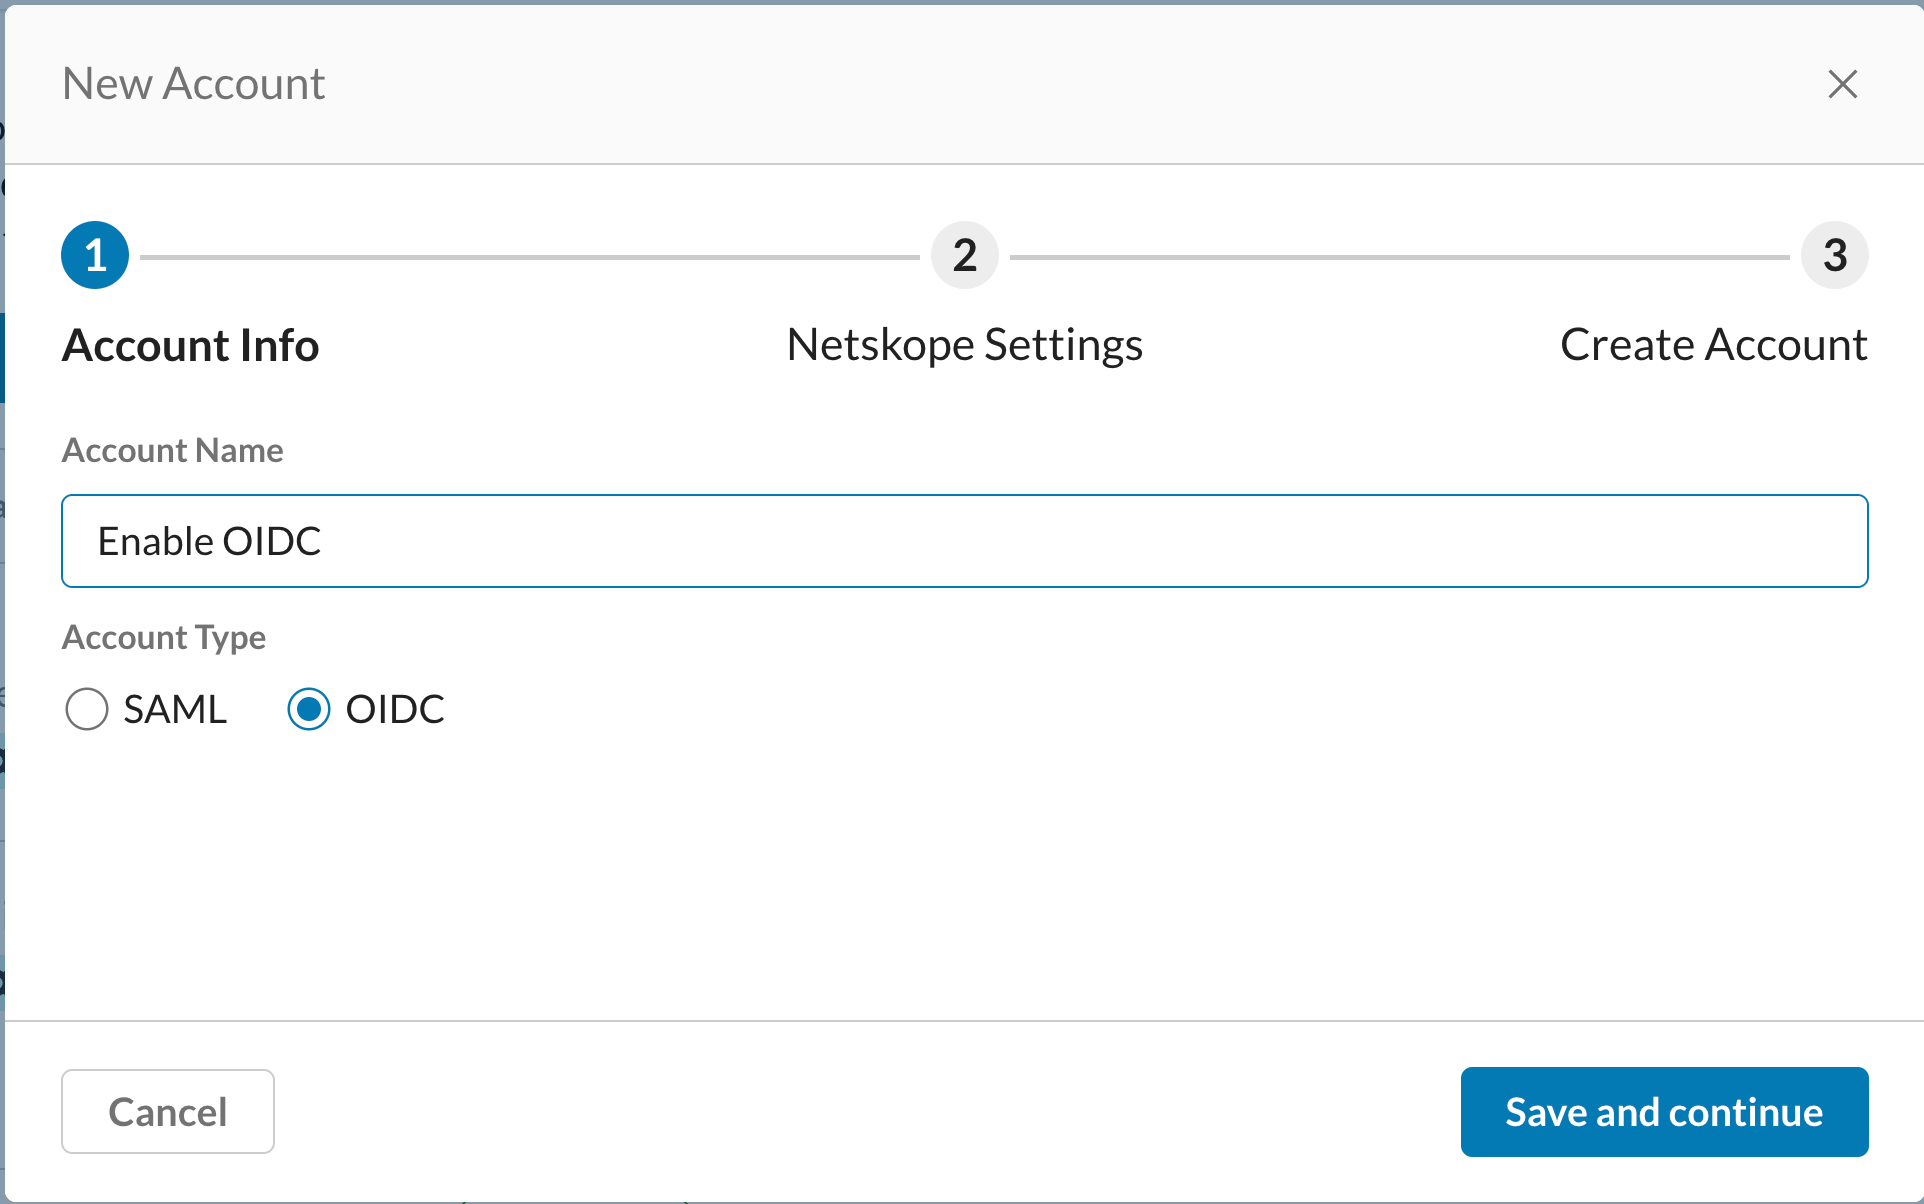
Dans l’assistant New Accounts, entrez un Account Name et sélectionnez OIDC dans Account Type. Cliquez sur Save and Continue.
-
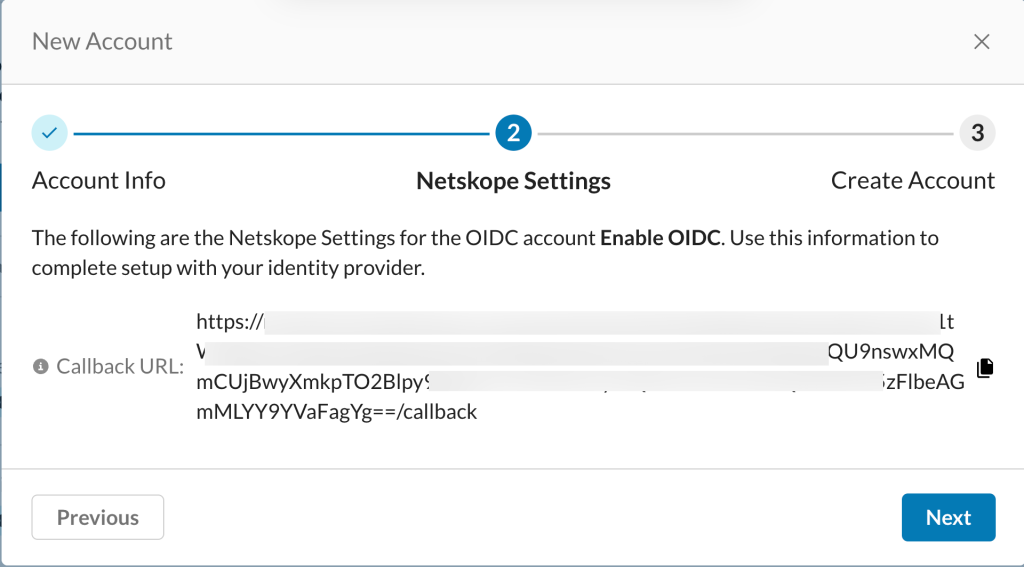
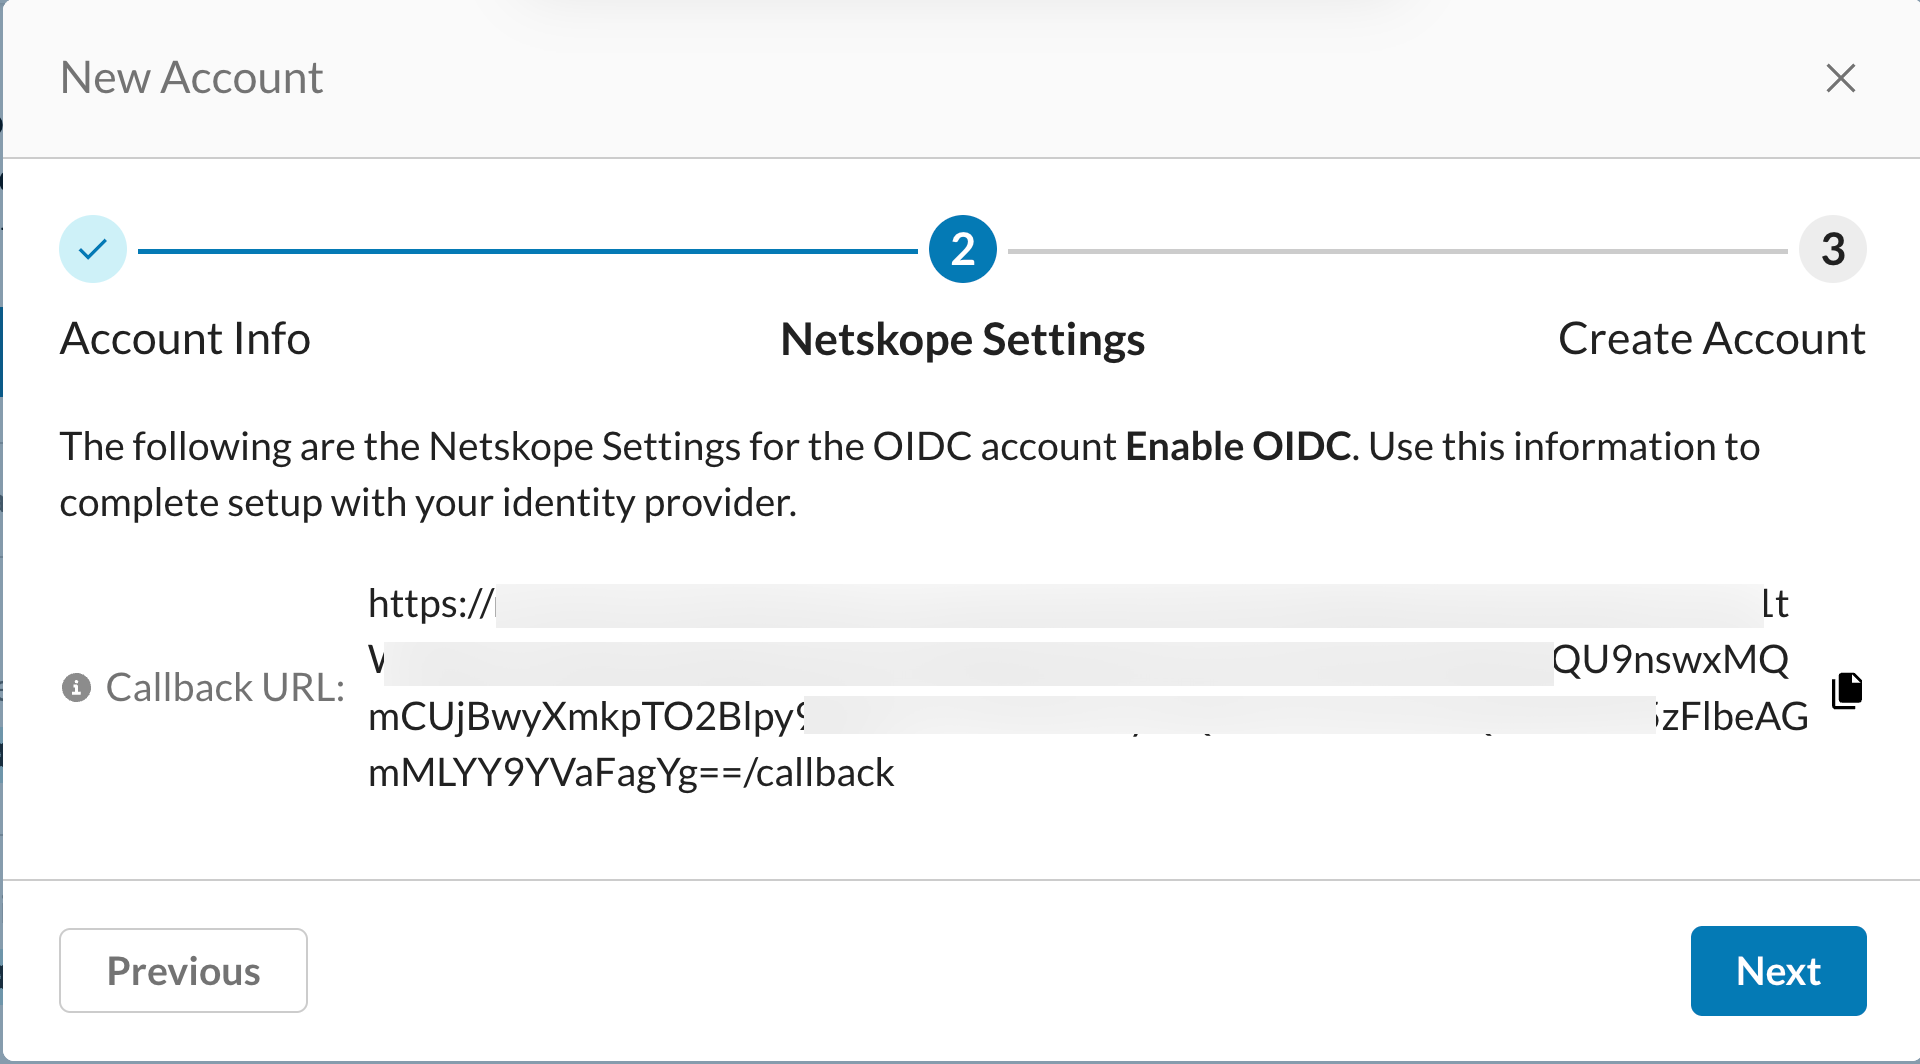
Dans la section Netskope Settings, copiez le Callback URL affiché et conservez-le en lieu sûr. Cette URL de callback sera requise pour configurer OIDC dans votre compte OKTA. Cliquez sur Next pour continuer.
-
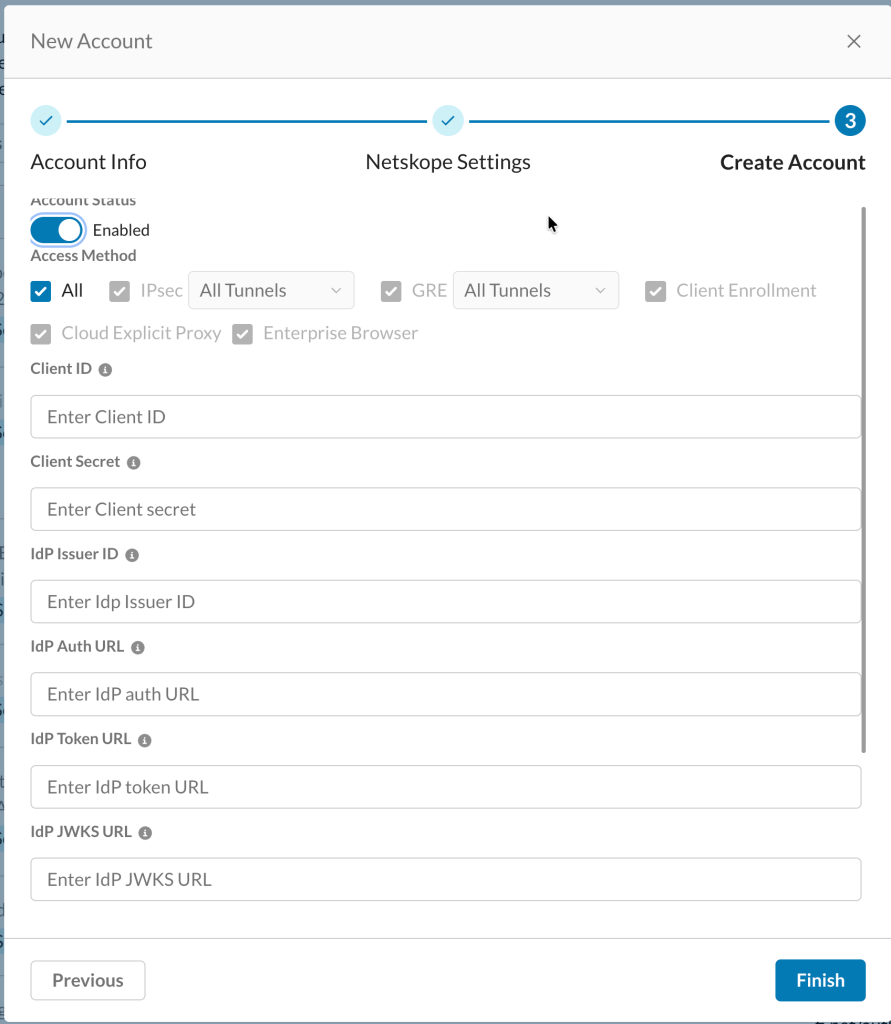
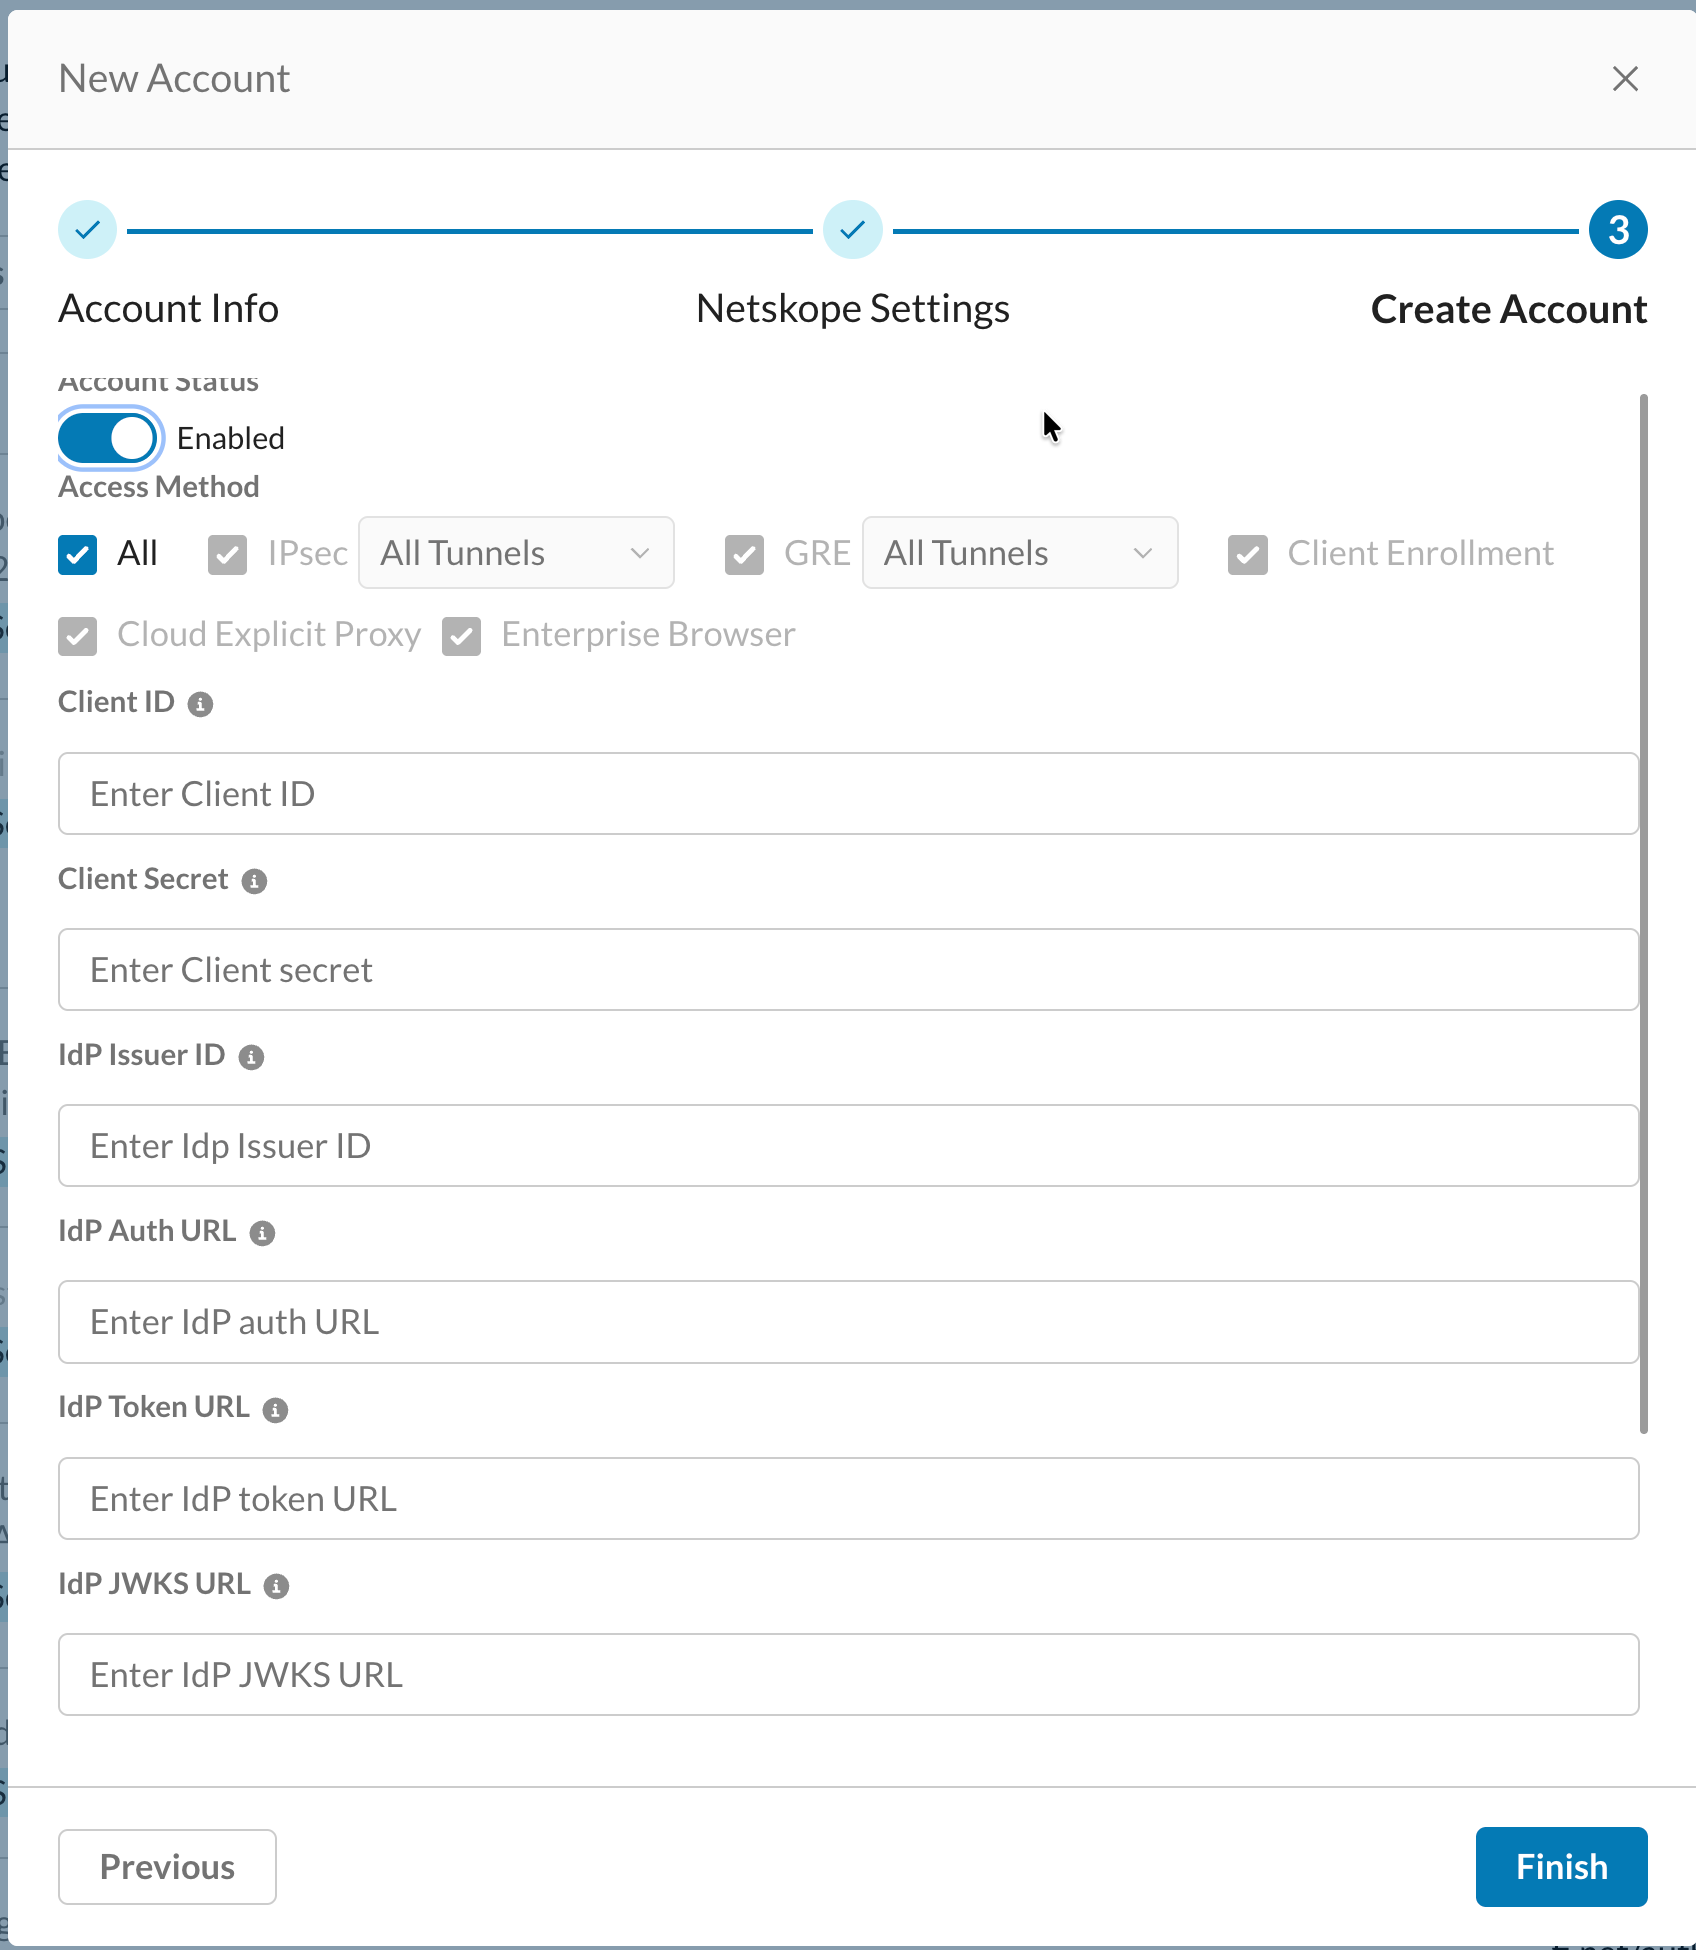
Dans la section Create Account, entrez les informations suivantes recueillies à partir de votre compte OKTA . Après avoir renseigné les champs suivants, basculez Account Status sur Enabled et sélectionnez Access Method comme All. Cliquez sur Finish pour terminer la création du New compte.
-
Identifiant du client
-
Secret du client
-
ID de l'émetteur IdP
-
URL d'autorisation du fournisseur d'identité (IdP)
-
URL de jeton du fournisseur d'identité (IdP)
-
URL JWKS du fournisseur d'identité (IdP)
-
Configurations OKTA pour OIDC
-
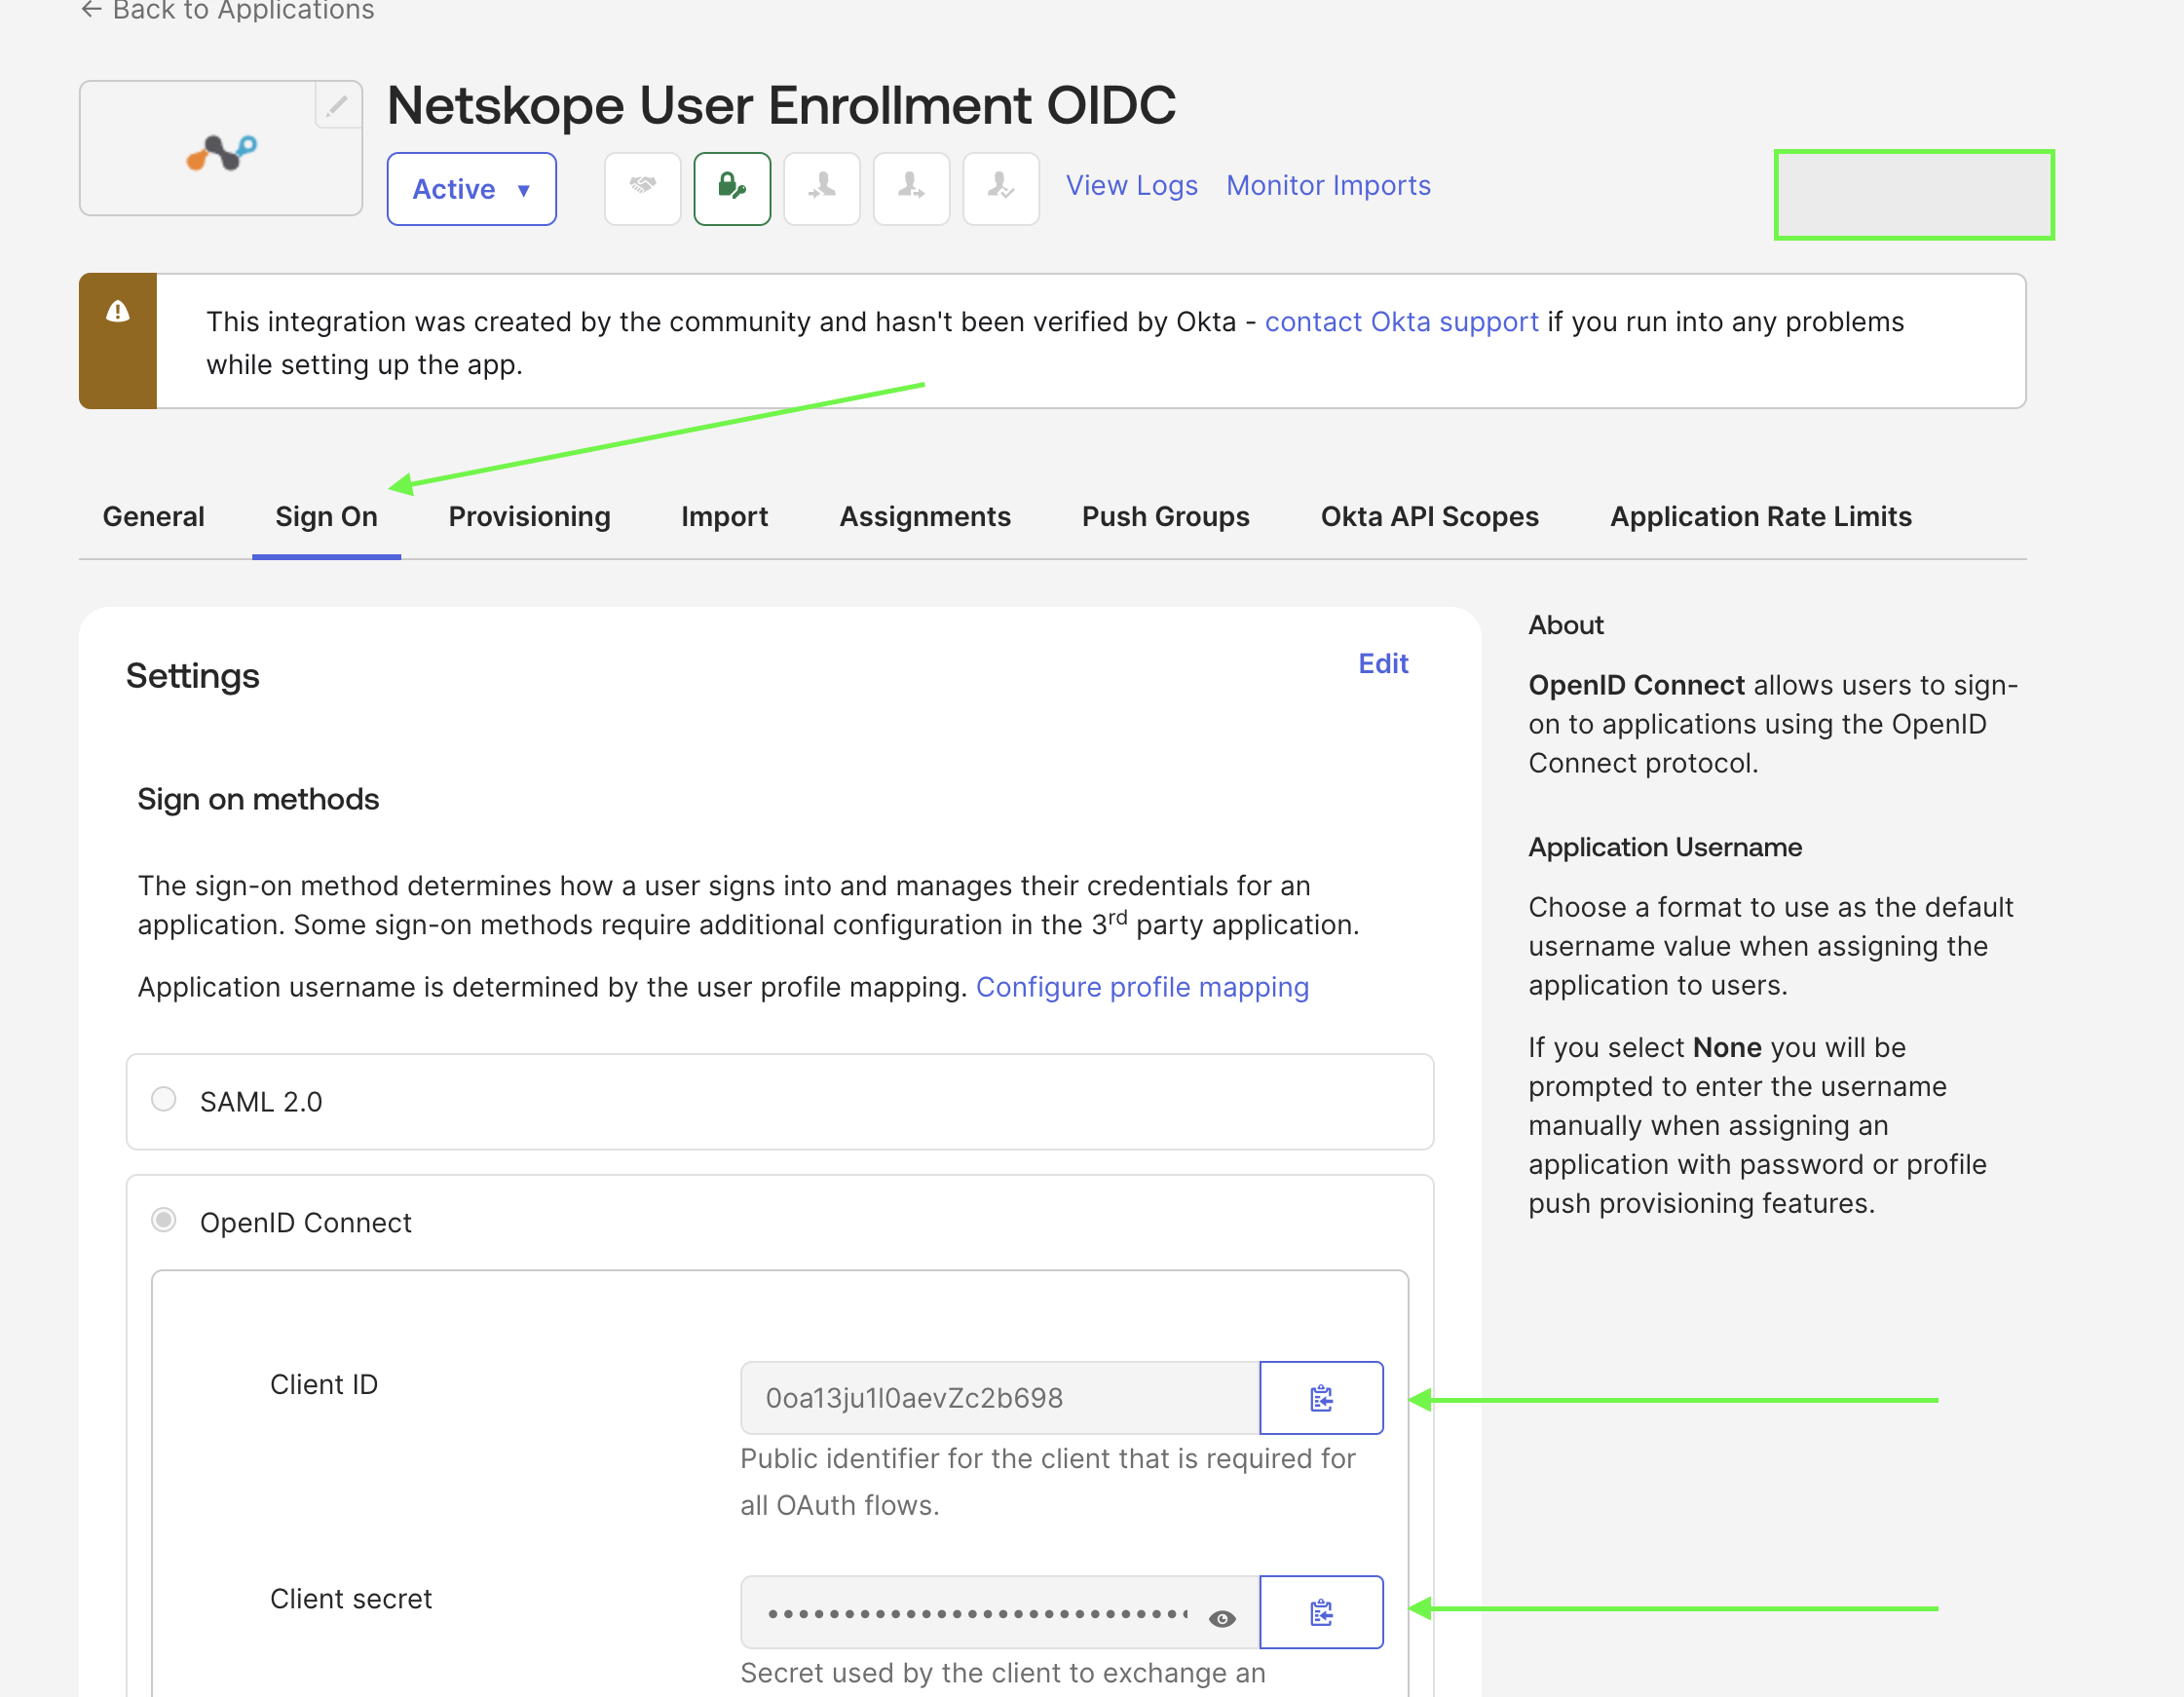
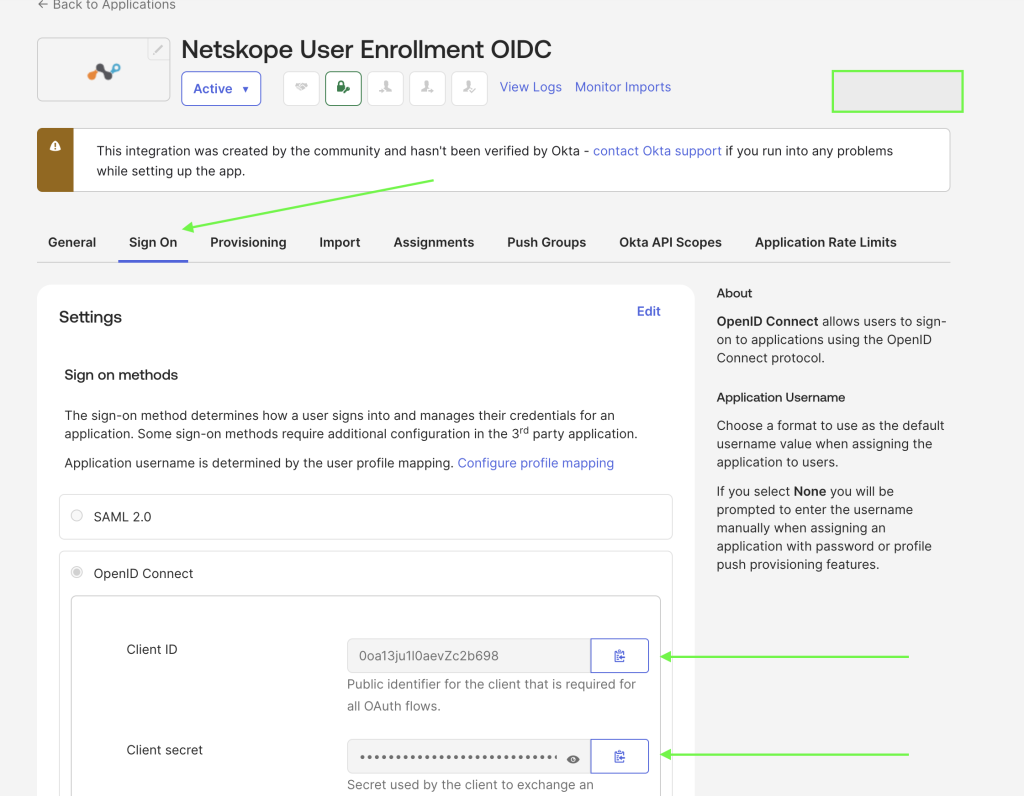
Ouvrez votre application OIDC désignée dans la console d'administration OKTA et accédez à l'onglet Sign On. Vous pouvez récupérer vos éléments Client ID et Client Secret à partir de cet onglet.
-
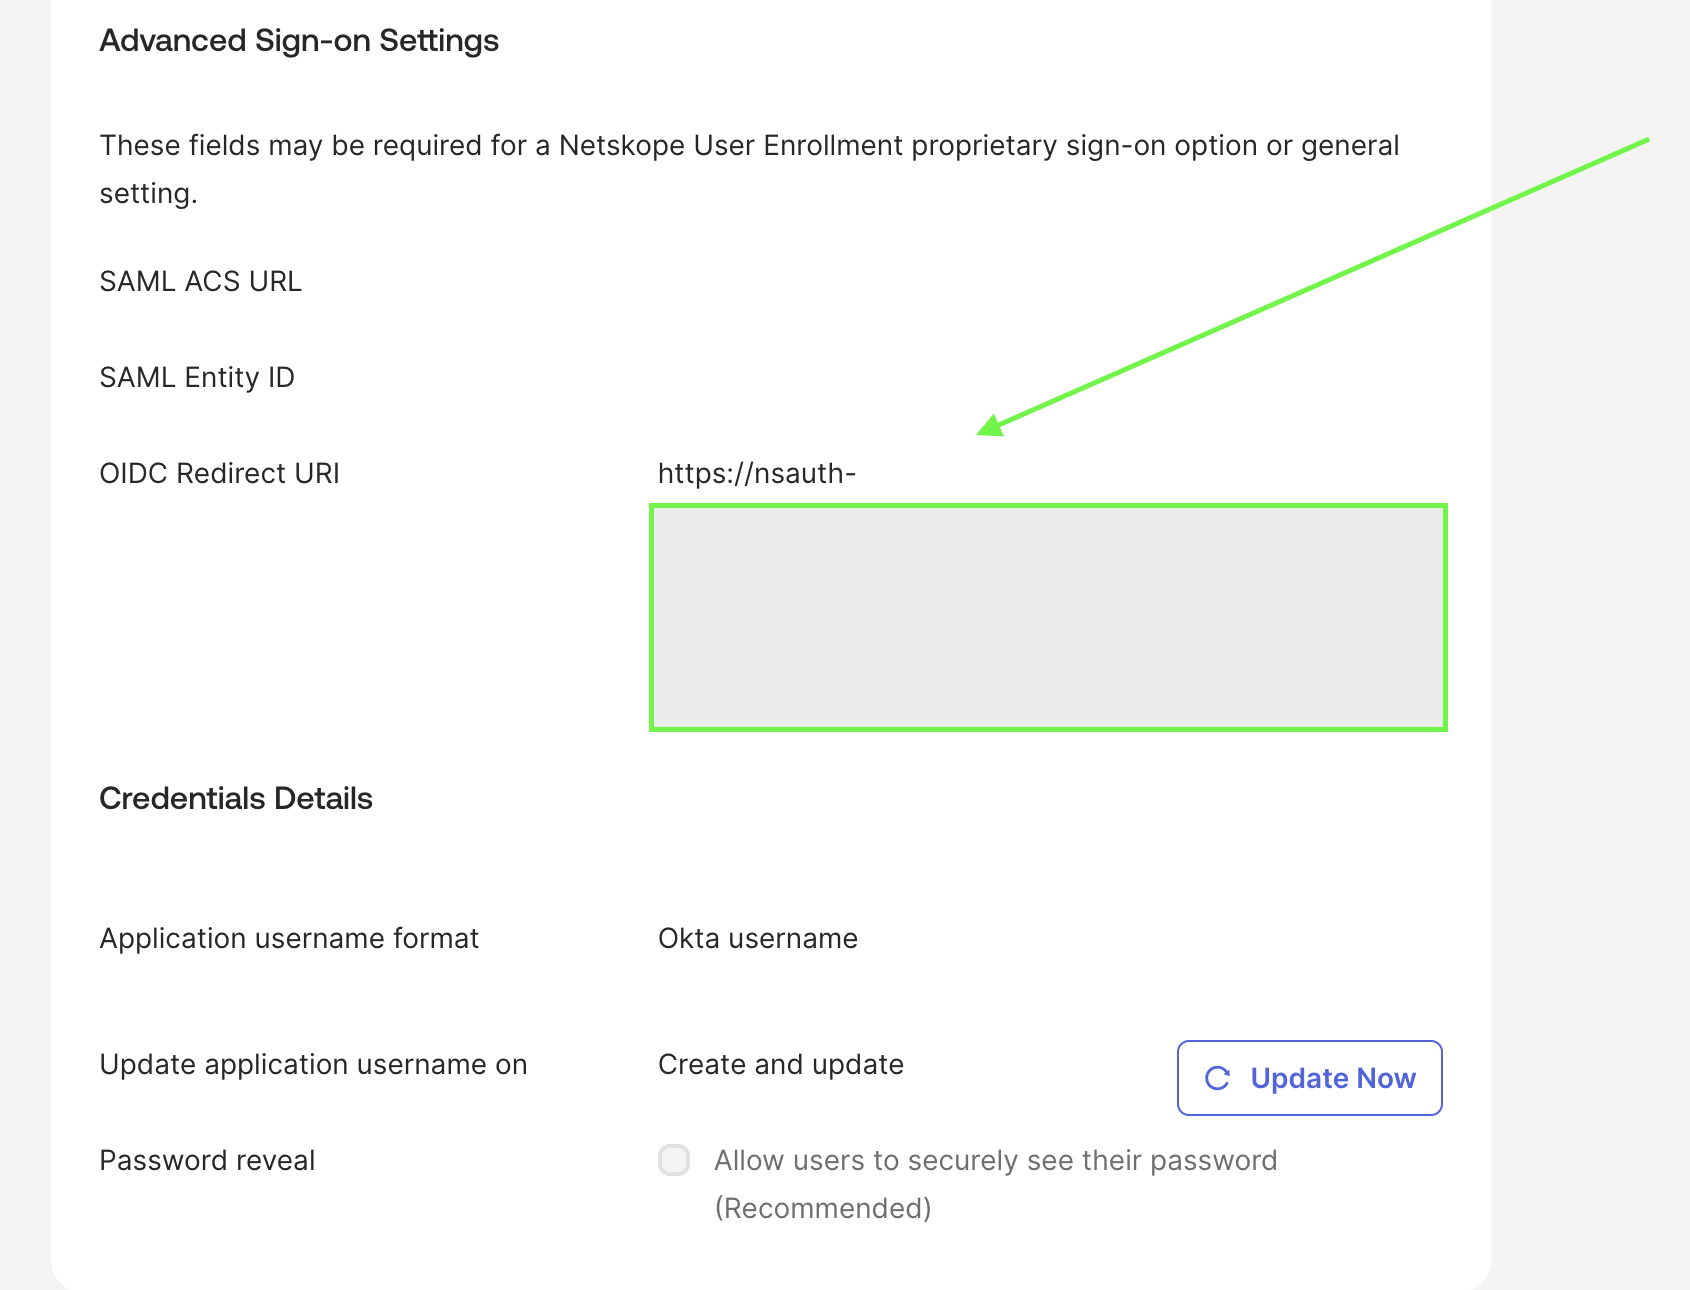
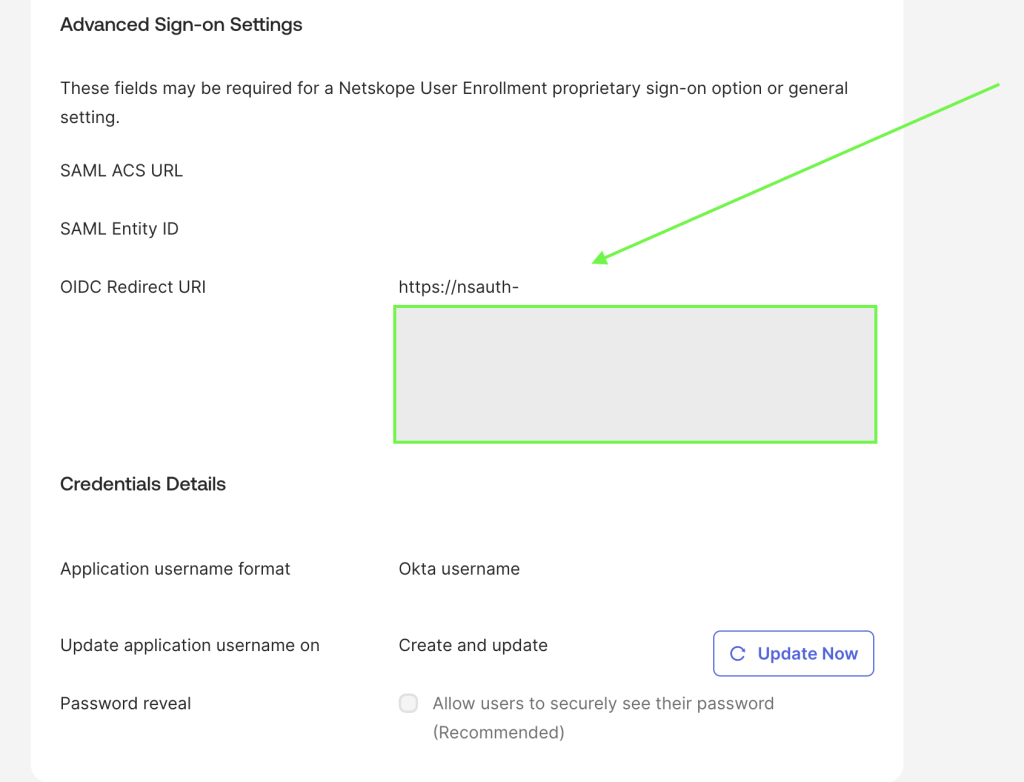
Collez l'élément Callback URL dans le champ OIDC Redirect URI . L'URL de rappel a été générée lors du processus de création de compte New OIDC.
-
Pour localiser vos URL de métadonnées d'IdP (URL JWKS, de jeton et d'autorisation), ajoutez votre domaine Okta au format de l'point de terminaison de découverte :
https://<your-okta-domain>.okta.com/.well-known/openid-configuration -
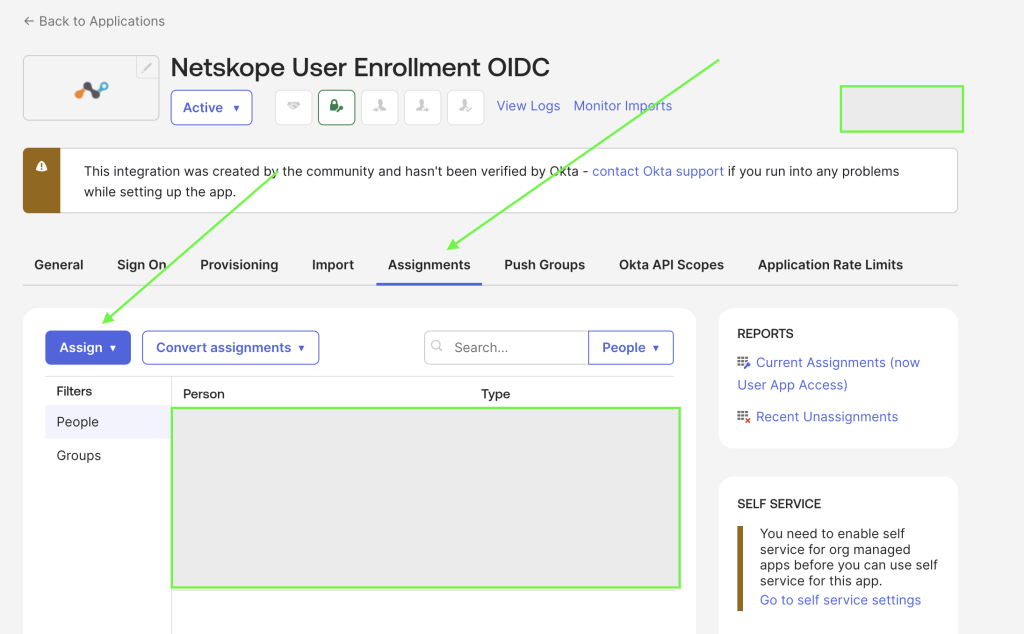
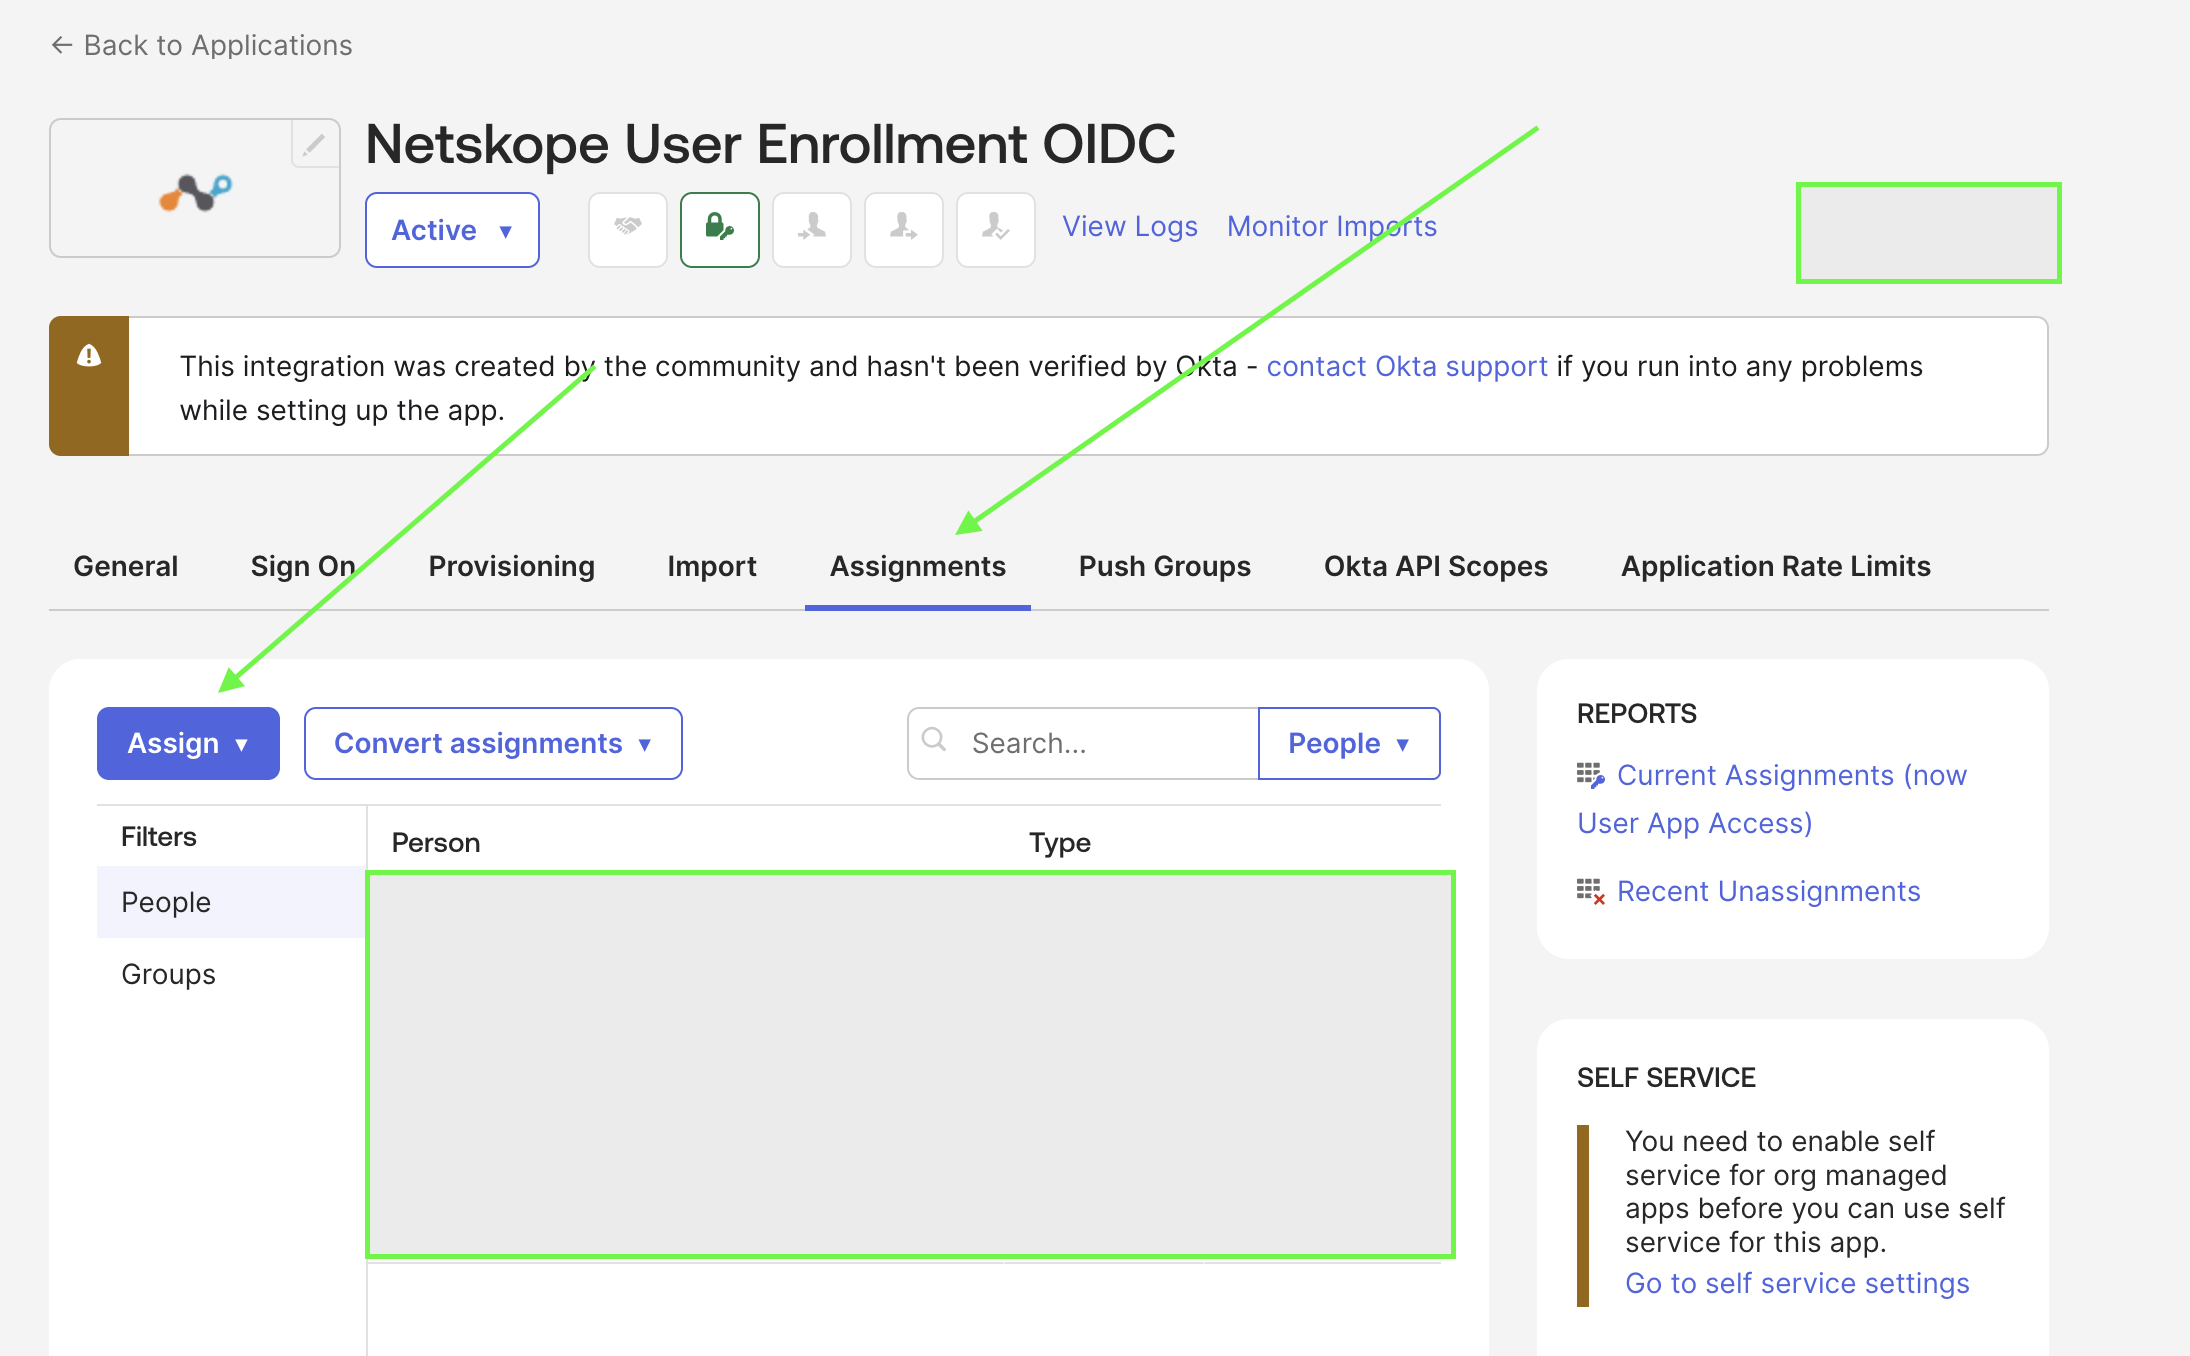
Accédez à l'onglet Assignments dans l'application Okta. Attribuez l'application aux individus ou aux répertoires de groupes appropriés pour leur accorder un accès par authentification.