

Ce document explique comment configurer le plugin CrowdStrike Falcon Cloud Security v1.0.1 avec le module Risk Exchange de la plateforme Netskope Cloud Exchange. Ce plugin récupère les utilisateurs de la page Sécurité du cloud > Détections > Cloud Indicators of Attack (IOA) et les charges de travail du cloud (applications) de la page Sécurité du cloud > Posture et conformité > Posture de sécurité du cloud > Indicators of Misconfiguration (IOM). Ce plugin ne prend pas en charge les actions sur les utilisateurs ou les charges de travail en nuage (applications) dans CrowdStrike Falcon Cloud Security.
Calcul du score de normalisation de Netskope pour les utilisateurs => (100 - score IOA de CrowdStrike) x 10.
Conditions préalables
Pour réaliser cette intégration, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- Un locataire Netskope Cloud Exchange avec le plugin Tenant et le plugin Risk Exchange déjà configurés.
- Accès à la plateforme CrowdStrike Falcon Cloud Security (URL de base, ID client, secret client).
- Connexion à l'hôte suivant : https://api.<region>CrowdStrike.com
- Si vous avez configuré la liste d’IP sur CrowdStrike, assurez-vous d’ajouter l’IP publique de la machine où Cloud Exchange fonctionne. Pour plus d’informations, consultez la documentation.
Support du plugin de sécurité cloud CrowdStrike Falcon
Le plugin CrowdStrike Falcon Cloud Security récupère les utilisateurs à partir de la page Cloud Indicators of Attack (IOA) et les charges de travail (applications) à partir de la page Indicators of Misconfiguration (IOM). Les deux pages sont disponibles sous Cloud Security > Cloud Posture dans le locataire CrowdStrike. Ce plugin ne prend pas en charge les actions sur les utilisateurs ou les applications dans CrowdStrike Falcon Cloud Security.
| Type de données extraites | Type d'actions soutenues |
|---|---|
| No Action |
Mises en correspondance
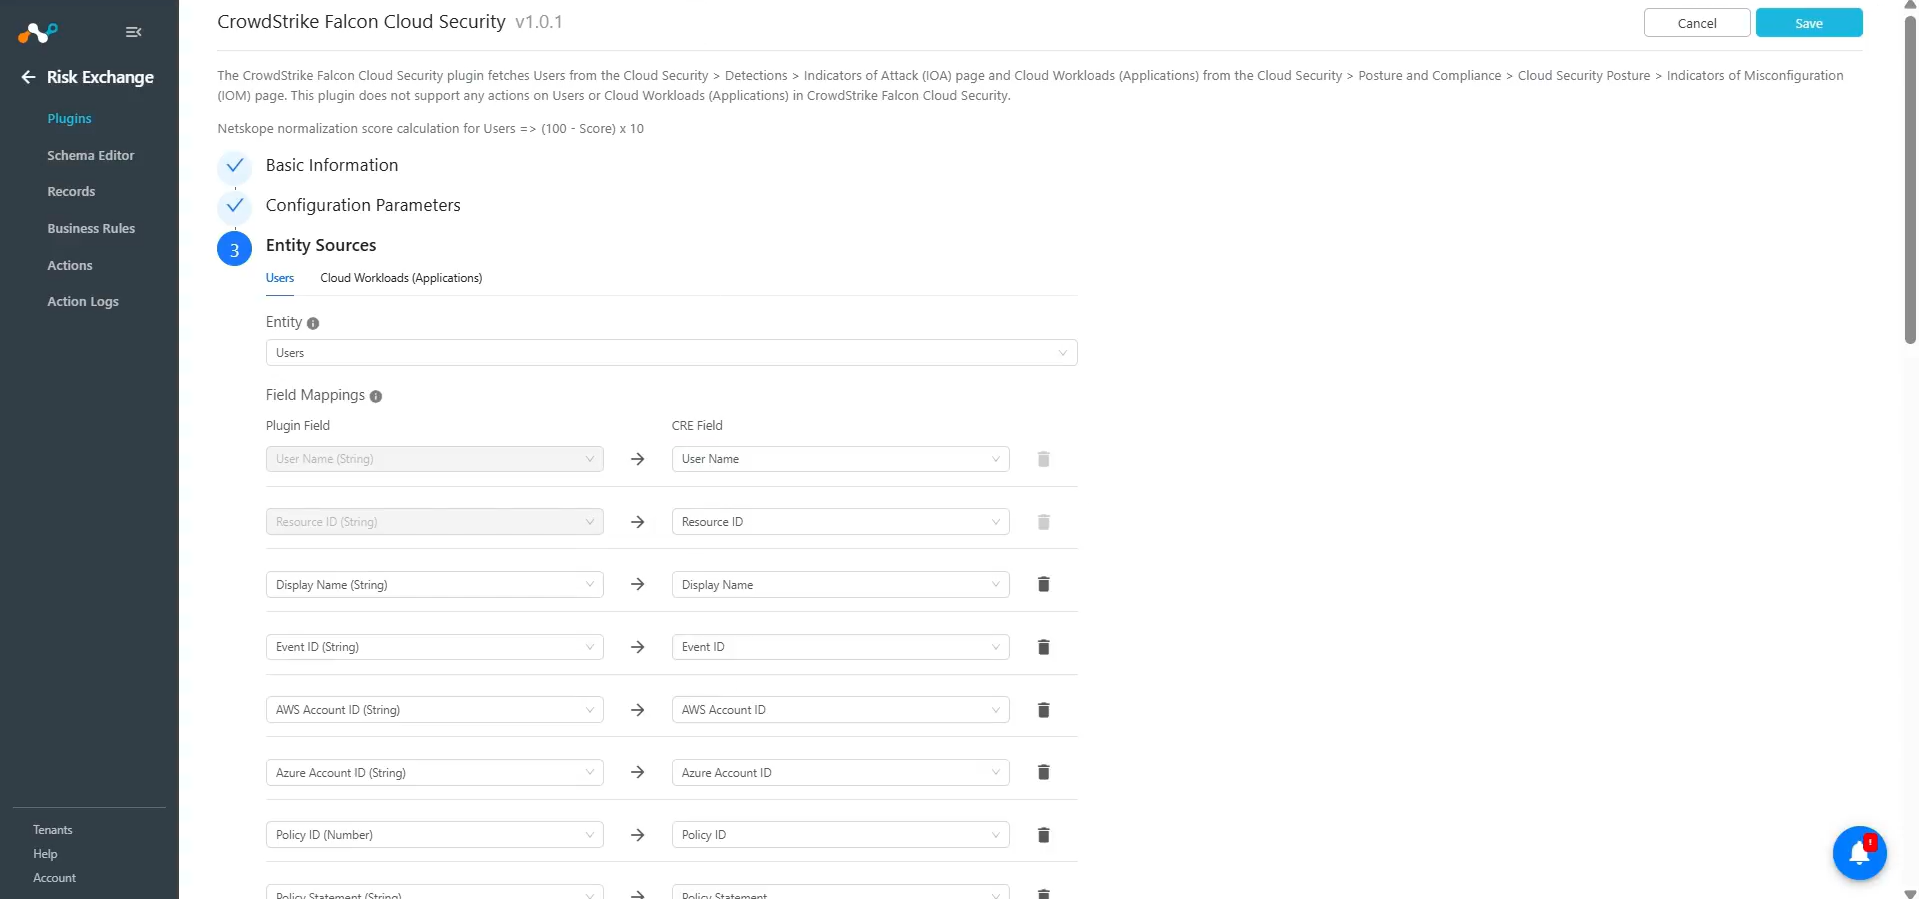
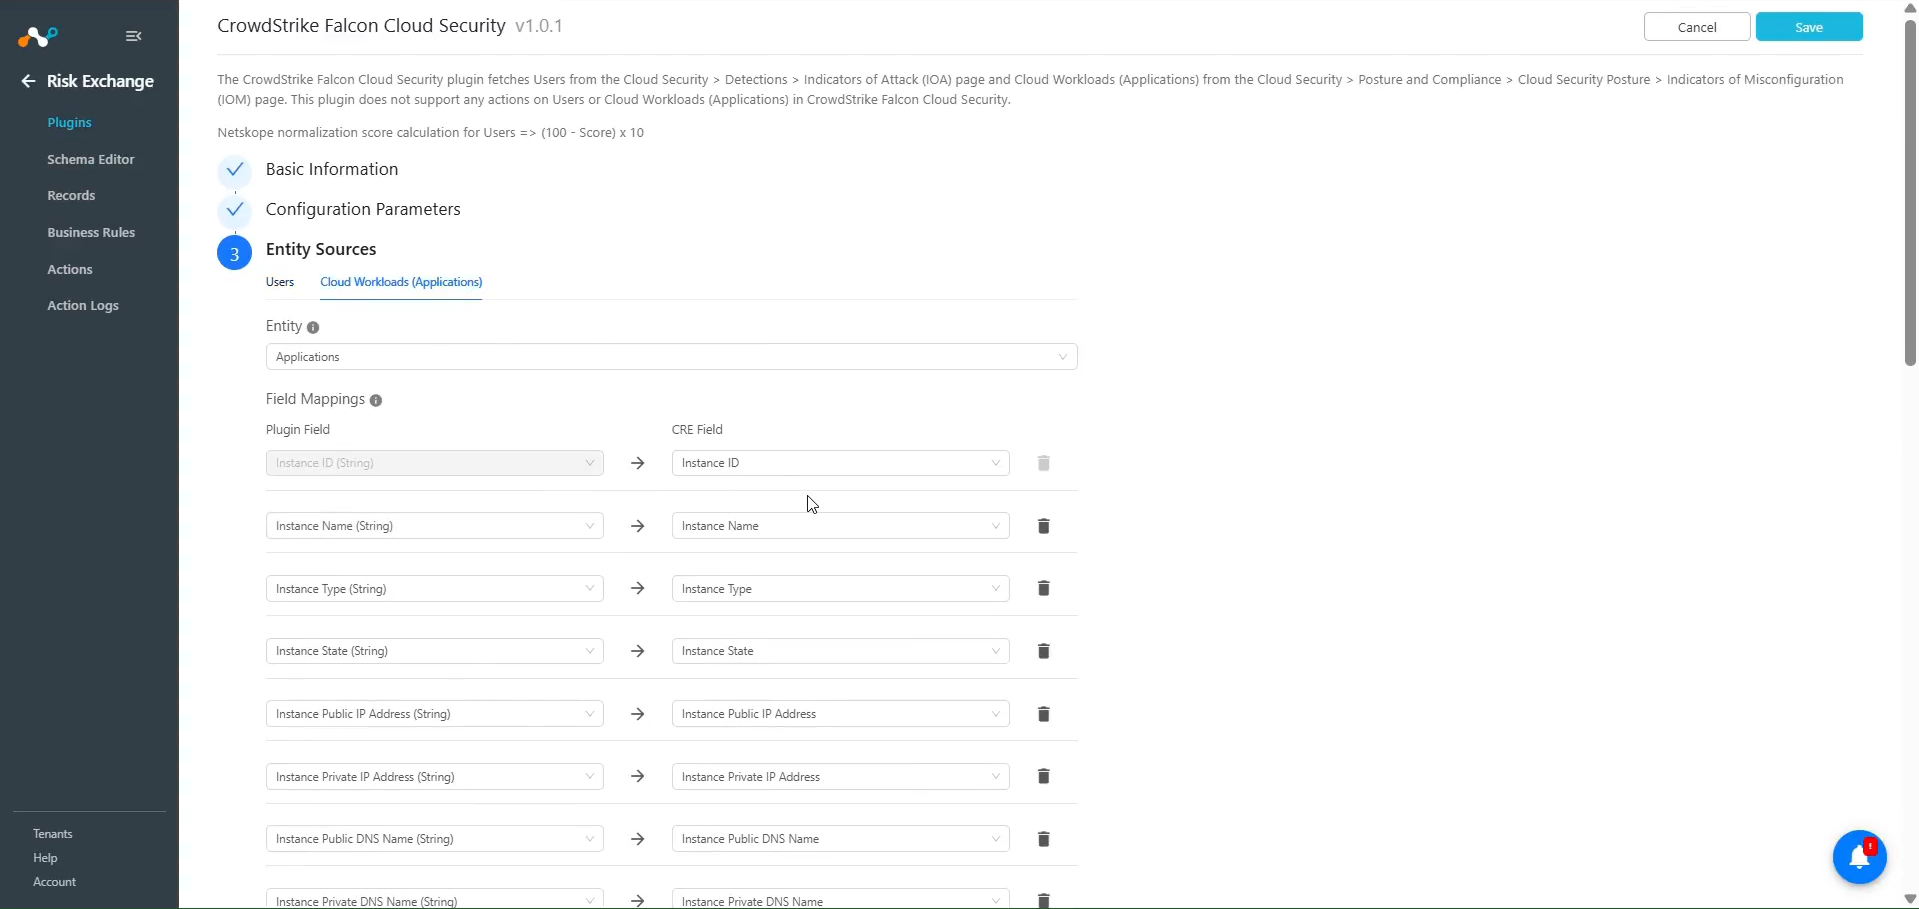
Les mappings sont utilisés pour visualiser les utilisateurs et les applications tirés ainsi que leurs détails respectifs. Les champs mappés lors de la configuration du plugin seront visibles sur la page Enregistrements une fois les données extraites. Voici les mappings suggérés à utiliser lors de la configuration du plugin.
Mappages d'extraction pour les utilisateurs
| Champ du plugin | Type de données attendu | Nom de champ suggéré | Stratégie suggérée pour les agrégats de terrain |
|---|---|---|---|
| Nom de l'utilisateur | String | CrowdStrike Falcon Username | Unique |
| Display Name | String | Nom d'affichage CrowdStrike Falcon | Overwrite |
| ID de l'événement | String | ID de l'événement CrowdStrike Falcon | Overwrite |
| ID du compte AWS | String | ID du compte AWS CrowdStrike Falcon | Overwrite |
| ID du compte Azure | String | ID du compte CrowdStrike Falcon Azure | Overwrite |
| ID de la politique | Number | CrowdStrike Falcon Policy ID | Overwrite |
| Déclaration de politique générale | String | Déclaration de politique générale de CrowdStrike Falcon | Overwrite |
| Sévérité | String | Gravité de CrowdStrike Falcon | Overwrite |
| Fournisseur de services en nuage | String | CrowdStrike Falcon Cloud Provider (en anglais) | Overwrite |
| Service en nuage | String | CrowdStrike Falcon Cloud Service | Overwrite |
| Région des nuages | String | CrowdStrike Falcon Cloud Region | Overwrite |
| Vertex ID | String | CrowdStrike Falcon Vertex ID | Overwrite |
| Type de sommet | String | CrowdStrike Falcon Vertex Type | Overwrite |
| État de l'événement | String | État de l'événement CrowdStrike Falcon | Overwrite |
| Catégorie d'événement | String | Catégorie d'événement CrowdStrike Falcon | Overwrite |
| Nom de l'événement | String | Nom de l'événement CrowdStrike Falcon | Overwrite |
| Source de l'événement | String | CrowdStrike Falcon Event Source | Overwrite |
| Type d'événement | String | CrowdStrike Falcon Type d'événement | Overwrite |
| Événement de gestion | String | Événement CrowdStrike Falcon Management | Overwrite |
| ID de la demande | String | CrowdStrike Falcon Request ID | Overwrite |
| Adresse IP source | String | Adresse IP source de CrowdStrike Falcon | Overwrite |
| ARN utilisateur | String | ARN utilisateur CrowdStrike Falcon | Overwrite |
| ID de clé d'accès AWS | String | ID de clé d'accès AWS CrowdStrike Falcon | Overwrite |
| Principal ID | String | Identifiant principal de CrowdStrike Falcon | Overwrite |
| Confidence | String | Confiance de CrowdStrike Falcon | Overwrite |
| Clés de jonction | String | Clés d'accès CrowdStrike Falcon | Overwrite |
| Score | Number | CrowdStrike Falcon Score | Overwrite |
| ID de la ressource | String | CrowdStrike Falcon Resource ID | Unique |
| UUID de la ressource | String | UUID de la ressource CrowdStrike Falcon | Overwrite |
| Score normalisé de Netskope | Number | CrowdStrike Falcon Netskope Score normalisé | Overwrite |
Mappages de traction pour les applications
| Champ du plugin | Type de données attendu | Nom de champ suggéré | Stratégie suggérée pour les agrégats de terrain |
|---|---|---|---|
| ID de l'instance | String | ID d'instance CrowdStrike Falcon | Unique |
| Nom de l'instance | String | Nom de l'instance CrowdStrike Falcon | Overwrite |
| Type d'instance | String | Type d'instance CrowdStrike Falcon | Overwrite |
| État de l'instance | String | État de l'instance CrowdStrike Falcon | Overwrite |
| Adresse IP publique de l'instance | String | Adresse IP publique de l'instance CrowdStrike Falcon | Overwrite |
| Adresse IP privée de l'instance | String | Adresse IP privée de l'instance CrowdStrike Falcon | Overwrite |
| Nom DNS public de l'instance | String | Nom DNS public de l'instance CrowdStrike Falcon | Overwrite |
| Nom DNS privé de l'instance | String | Nom DNS privé de l'instance CrowdStrike Falcon | Overwrite |
| ID VPC de l'instance | String | CrowdStrike Falcon Instance VPC ID | Overwrite |
| ID de sous-réseau de l'instance | String | CrowdStrike Falcon Instance Subnet ID | Overwrite |
| Plate-forme d'instance | String | CrowdStrike Falcon Instance Platform | Overwrite |
| Architecture de l'instance | String | Architecture de l'instance CrowdStrike Falcon | Overwrite |
| ID de l'événement IOM | String | ID de l'événement CrowdStrike Falcon IOM | Overwrite |
| ID de la ressource | String | CrowdStrike Falcon Resource ID | Overwrite |
| Type d'identification de la ressource | String | Type d'identification de la ressource CrowdStrike Falcon | Overwrite |
| URL de la ressource | String | CrowdStrike Falcon Resource URL | Overwrite |
| UUID de la ressource | String | UUID de la ressource CrowdStrike Falcon | Overwrite |
| Fournisseur de services en nuage | String | CrowdStrike Falcon Cloud Provider (en anglais) | Overwrite |
| Service en nuage | String | CrowdStrike Falcon Cloud Service | Overwrite |
| Groupe de sécurité | String | CrowdStrike Falcon Security Group | Overwrite |
| NACL ID | String | CrowdStrike Falcon NACL ID | Overwrite |
| Port(s) | Number | Port(s) Falcon(s) CrowdStrike | Overwrite |
| Region | String | CrowdStrike Région Falcon | Overwrite |
| Sévérité | String | Gravité de CrowdStrike Falcon | Overwrite |
| Statut | String | Statut CrowdStrike Falcon | Overwrite |
| Déclaration de politique générale | String | Déclaration de politique générale de CrowdStrike Falcon | Overwrite |
| Tags | List | CrowdStrike Falcon Tags | Append |
| Est géré | String | CrowdStrike Falcon est géré | Overwrite |
Permissions
Inscription à la GPSC : Accès en lecture.
Détails de l'API
Liste des API utilisées
| Détails de l'API | Méthode | Endpoint | Champ d'application de l'API |
|---|---|---|---|
| Obtenir un jeton d'authentification | PUBLIER | /oauth/token | Aucun |
| Récupérer les événements de l'AIO | OBTENIR | /detects/entities/ioa/v1 | Inscription à la GPSC : Lire l'accès |
| Récupérer les ID d'événements IOM | OBTENIR | /detects/queries/iom/v2 | Inscription à la GPSC : Lire l'accès |
| Obtenir les détails d'un événement OIM | OBTENIR | /detects/entities/iom/v2 | Inscription à la GPSC : Lire l'accès |
| Récupérer les événements IOA pour les enregistrements de mise à jour | OBTENIR | /detects/entities/ioa/v1 | Inscription à la GPSC : Lire l'accès |
| Mise à jour des ID d'événements de l'OIM pour les enregistrements de mise à jour | OBTENIR | /detects/queries/iom/v2 | Inscription à la GPSC : Lire l'accès |
| Obtenir des détails sur les événements de l'OIM pour la fonctionnalité de mise à jour | OBTENIR | /detects/entities/iom/v2 | Inscription à la GPSC : Lire l'accès |
Obtenir un jeton d'authentification
API Endpoint: <Base URL>/oauth2/token
Method: POST
Headers
| Clé | Value |
|---|---|
| User-Agent | netskope-ce-6.0.0-cre-crowdstrike-falcon-cloud-security/1.0.1 |
Parameters
| Clé | Value |
|---|---|
| grant_type | client_credentials |
| client_id | <Client ID> |
| client_secret | <Client Secret> |
Sample API Response
{
 "access_token": "eyJhbGciOiJSUzI1NiIsImtpZCI6InB1YmxpYzphNDdiNTc2MS0zYzk3LTQwMmItOTgzNi0wNmNhODI0NTViOTMiLCJ0eXAiOiJKV1QifQ..a8oiNJivyV1AJKoICvr1IH5r4kMsWZ2xds7Qb_JRB6sD1JcbGqAkFq_wgw5-EAB-hHiRB-coF2Yy_PeP-8IvjWQVIjlDJrRmRQ-s-NmAkm8XaG9GojFZvaT-sufiBxKEDmpdntABNkEG1fcbVvd7tVW-vi36PFPoc3p1t4sbaMhf9_Kts8iAHsv6BudVyFsPhPAreGc2OXUFT39ZvuDTN5BxOFiPT_9_gadXt-7N*************************************************************************************",
 "expires_in": 1799,
 "token_type": "bearer"
}
Récupérer les événements de l'AIO
API Endpoint: <Base URL>/detects/entities/ioa/v1
Method: GET
Headers
| Clé | Value |
|---|---|
| Authorization | Bearer <Bearer Token> |
| User-Agent | netskope-ce-6.0.0-cre-crowdstrike-falcon-cloud-security/1.0.1 |
Parameters
| Clé | Value |
|---|---|
| limit | 1000 |
| date_time_since | 2024-06-28T12:45:55Z |
| cloud_provider | aws or azure |
| service | EC2 |
Sample API Response
{
    "meta": {
        "query_time": 0.034113355,
        "powered_by": "cspm-registration",
        "trace_id": "8e2d3332-c402-4d2d-862d-e4f244cccc63",
        "pagination": {
            "offset": 0,
            "limit": 1,
            "total": 10,
            "next_token": "MTox"
        }
    },
    "errors": [],
    "resources": {
        "events": [
            {
                "cid": "c17f3a80ded0418eb107db3d26a27983",
                "cloud_account_id": {
                    "aws_account_id": "208764385157"
                },
                "policy_id": 211,
                "policy_statement": "EC2 security group modified to allow ingress from the public internet",
                "service": "EC2",
                "severity": "High",
                "cloud_provider": "aws",
                "cloud_region": "us-east-1",
                "vertex_id": "211:2ce0321e-48d0-419c-bbae-9daef1133c0d:ioa",
                "vertex_type": "ioa",
                "state": "open",
                "event_category": "Management",
                "event_created": "2024-07-31T14:25:40Z",
                "event_id": "2ce0321e-48d0-419c-bbae-9daef1133c0d",
                "event_name": "AuthorizeSecurityGroupIngress",
                "event_source": "ec2.amazonaws.com",
                "event_type": "AwsApiCall",
                "management_event": true,
                "request_id": "21e73b1e-5ec4-40c7-bb79-064795b6ed2c",
                "source_ip_address": "116.73.77.236",
                "user_agent": "Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/127.0.0.0 Safari/537.36",
                "request_parameters": {
                    "ipPermissions": {
                        "items": [
                            {
                                "ipProtocol": "tcp",
                                "fromPort": 3389,
                                "toPort": 3389,
                                "groups": {},
                                "ipRanges": {
                                    "items": [
                                        {
                                            "cidrIp": "0.0.0.0/0"
                                        }
                                    ]
                                },
                                "ipv6Ranges": {},
                                "prefixListIds": {}
                            },
                            {
                                "ipv6Ranges": {},
                                "prefixListIds": {},
                                "ipProtocol": "tcp",
                                "fromPort": 443,
                                "toPort": 443,
                                "groups": {},
                                "ipRanges": {
                                    "items": [
                                        {
                                            "cidrIp": "0.0.0.0/0"
                                        }
                                    ]
                                }
                            },
                            {
                                "ipRanges": {
                                    "items": [
                                        {
                                            "cidrIp": "0.0.0.0/0"
                                        }
                                    ]
                                },
                                "ipv6Ranges": {},
                                "prefixListIds": {},
                                "ipProtocol": "tcp",
                                "fromPort": 80,
                                "toPort": 80,
                                "groups": {}
                            }
                        ]
                    },
                    "groupId": "sg-02d8f8ce94a97d8f0"
                },
                "response_elements": {
                    "requestId": "21e73b1e-5ec4-40c7-bb79-064795b6ed2c",
                    "_return": true,
                    "securityGroupRuleSet": {
                        "items": [
                            {
                                "securityGroupRuleId": "sgr-0675ee169e0b5c992",
                                "isEgress": false,
                                "ipProtocol": "tcp",
                                "fromPort": 3389,
                                "toPort": 3389,
                                "cidrIpv4": "0.0.0.0/0",
                                "groupOwnerId": "208764385157",
                                "groupId": "sg-02d8f8ce94a97d8f0"
                            },
                            {
                                "fromPort": 443,
                                "toPort": 443,
                                "cidrIpv4": "0.0.0.0/0",
                                "groupOwnerId": "208764385157",
                                "groupId": "sg-02d8f8ce94a97d8f0",
                                "securityGroupRuleId": "sgr-06aca1ba549b2f084",
                                "isEgress": false,
                                "ipProtocol": "tcp"
                            },
                            {
                                "ipProtocol": "tcp",
                                "fromPort": 80,
                                "toPort": 80,
                                "cidrIpv4": "0.0.0.0/0",
                                "groupOwnerId": "208764385157",
                                "groupId": "sg-02d8f8ce94a97d8f0",
                                "securityGroupRuleId": "sgr-09aff7747dce9ae06",
                                "isEgress": false
                            }
                        ]
                    }
                },
                "user_identity": {
                    "user_name": "kmaheshwari@netskope.com",
                    "aws_access_key_id": "ASIATBG2TW6CW5KOAJGY",
                    "display_name": "kmaheshwari@netskope.com",
                    "arn": "arn:aws:iam::208764385157:user/kmaheshwari@netskope.com",
                    "account_id": {
                        "aws_account_id": "208764385157"
                    },
                    "principal_id": "AIDATBG2TW6CTVCBTSOBK",
                    "mfa_authenticated": "true",
                    "creation_date": "2024-07-31T06:56:42Z"
                },
                "aggregate": {
                    "confidence": 75,
                    "count": 1,
                    "first_timestamp": "2024-07-31T14:25:40Z",
                    "last_timestamp": "2024-07-31T14:25:40Z",
                    "timestamps": [
                        "2024-07-31T14:25:40Z"
                    ],
                    "events": [
                        "2ce0321e-48d0-419c-bbae-9daef1133c0d"
                    ],
                    "join_keys": [
                        "211:208764385157",
                        "us-east-1",
                        "sg-02d8f8ce94a97d8f0",
                        "AuthorizeSecurityGroupIngress",
                        "116.73.77.236",
                        "AIDATBG2TW6CTVCBTSOBK:ASIATBG2TW6CW5KOAJGY"
                    ],
                    "score": 75,
                    "resource": {
                        "id": [
                            "sg-02d8f8ce94a97d8f0"
                        ],
                        "uuid": [
                            "9ef86af7d028faf2b09a175af900d1fa3bb621dc38dd88de3094710509ba636d"
                        ]
                    }
                },
                "enrichments": {}
            }
        ]
    }
}
Récupérer les ID d'événements IOM
API Endpoint: <Base URL>/detects/queries/iom/v2
Method: GET
Headers
| Clé | Value |
|---|---|
| Authorization | Bearer <Bearer Token> |
| User-Agent | netskope-ce-6.0.0-cre-crowdstrike-falcon-cloud-security/1.0.1 |
Parameters
| Clé | Value |
|---|---|
| limit | 1000 |
| sort | horodatage|asc |
| filter | scan_time : >='2024-06-28T12:45:55Z' + +cloud_provider : ['aws', 'azure', 'gcp'] + cloud_service_keyword : ['EC2', 'AMI'] |
| next_token | Pour la pagination, elle n'est pas définie au départ, mais pour les autres demandes de pages, c'est la valeur obtenue dans la réponse et envoyée dans la demande suivante. |
Sample API Response
{
    "meta": {
        "query_time": 0.645592294,
        "powered_by": "cspm-registration",
        "trace_id": "89240319-cb80-4843-ae38-272e44b33065",
        "pagination": {
            "offset": 0,
            "limit": 500,
            "total": 172095,
            "next_token": "eyJwYXJhbXMiOlsxNzIwNjEyNzQyMzczLDE3MjA2MTI3NDIzNzNdLCJzb3J0X2ZpZWxkIjoiQHRpbWVzdGFtcCIsInNvcnRfZGlyZWN0aW9uIjoiYXNjIiwib2Zmc2V0Ijo1MDB9"
        }
    },
    "errors": [],
    "resources": [
        "5ee912ec88bcda9b79ce661c_f1675a3acbf3d0c4ce946bf36837d6e19d016459435b7b8372fbbbf701296f9d",
]
}
Obtenir les détails d'un événement OIM
API Endpoint: <Base URL>/detects/entities/iom/v2
Method: GET
Headers
| Clé | Value |
|---|---|
| Authorization | Bearer <Bearer Token> |
| User-Agent | netskope-ce-6.0.0-cre-crowdstrike-falcon-cloud-security/1.0.1 |
Parameters
| Clé | Value |
|---|---|
| ids | [“5ee912ec88bcda9b79ce661c_f1675a3acbf3d0c4ce946bf36837d6e19d016459435b7b8372fbbbf701296f9d”] |
Sample API Response
{
    "meta": {
        "query_time": 0.888697747,
        "powered_by": "cspm-registration",
        "trace_id": "a0042645-c191-4663-b387-9f83742167a6"
    },
    "resources": [
        {
            "id": "509248b1864fb0e8f0fc0c7a_f69a895ace9a575ae3e488fcc457831343ac948f87c5f4eab9fbee26e494e140",
            "account_id": "208764385157",
            "account_name": "208764385157",
            "cid": "c17f3a80ded0418eb107db3d26a27983",
            "cloud_provider": "aws",
            "scan_time": "2024-07-26T03:51:07.570266034Z",
            "finding": {
                "NACL Id": "acl-0d4de7e314cee3ebc",
                "Port(s)": "1514",
                "Public IP Address": "3.84.123.40",
                "SG Owner": "208764385157",
                "Security Group": "sg-0a063c5907aa3b644"
            },
            "findings": [
                {
                    "NACL Id": "acl-0d4de7e314cee3ebc",
                    "Port(s)": "1514",
                    "Public IP Address": "3.84.123.40",
                    "SG Owner": "208764385157",
                    "Security Group": "sg-0a063c5907aa3b644"
                },
                {
                    "NACL Id": "acl-0d4de7e314cee3ebc",
                    "Port(s)": "22",
                    "Public IP Address": "3.84.123.40",
                    "SG Owner": "208764385157",
                    "Security Group": "sg-0a063c5907aa3b644"
                },
                {
                    "NACL Id": "acl-0d4de7e314cee3ebc",
                    "Port(s)": "8000",
                    "Public IP Address": "3.84.123.40",
                    "SG Owner": "208764385157",
                    "Security Group": "sg-0a063c5907aa3b644"
                }
            ],
            "policy_id": 1005,
            "policy_statement": "EC2 instance allows global public internet access on non-web ports while running",
            "policy_type": "default",
            "region": "us-east-1",
            "report_date_time": "2024-07-26T03:54:25.577823632Z",
            "resource_attributes": {
                "EBS Optimized": false,
                "Hypervisor": "xen",
                "Instance Architecture": "x86_64",
                "Instance Id": "i-05581b174aa59cc20",
                "Instance Image Id": "ami-080e1f13689e07408",
                "Instance Launch Time": 1718619847,
                "Instance Name": "DataGenerationInstance",
                "Instance Placement Availability Zones": "us-east-1d",
                "Instance Placement Tenancy": "default",
                "Instance Platform": "Linux",
                "Instance Private DNS Name": "ip-172-31-37-148.ec2.internal",
                "Instance Private IP Address": "172.31.37.148",
                "Instance Profile Arn": "arn:aws:iam::208764385157:instance-profile/AmazonSSMRoleForInstancesQuickSetup",
                "Instance Profile Id": "AIPATBG2TW6CUVAK3BLEK",
                "Instance Public DNS Name": "ec2-3-84-123-40.compute-1.amazonaws.com",
                "Instance Public IP Address": "3.84.123.40",
                "Instance Root Device Name": "/dev/sda1",
                "Instance Root Device Type": "ebs",
                "Instance Source Destination Check": true,
                "Instance State": "running",
                "Instance Subnet Id": "subnet-053b1726e297ac5bb",
                "Instance Type": "t2.xlarge",
                "Instance VPC Id": "vpc-043241d3e23fd223e",
                "Instance Virtualization Type": "hvm"
            },
            "resource_create_time": "2024-06-17T10:24:07Z",
            "resource_id": "i-05581b174aa59cc20",
            "resource_id_type": "Instance Id",
            "resource_url": "https://us-east-1.console.aws.amazon.com/ec2/home?region=us-east-1#InstanceDetails:instanceId=i-05581b174aa59cc20",
            "resource_uuid": "15851e2e3798696fc80c6b22aa60ede7a205beef7f39e32cfc39ebcb5fbba980",
            "service": "EC2",
            "severity": "High",
            "status": "reoccurring",
            "tags": {
                "Name": "DataGenerationInstance"
            },
            "is_managed": false
        }
]
}
Récupérer les événements IOA pour les enregistrements de mise à jour
API endpoint: <Base URL>/detects/entities/ioa/v1
Method: GET
Headers
| Clé | Value |
|---|---|
| Authorization | Bearer <Bearer Token> |
| User-Agent | netskope-ce-6.0.0-cre-crowdstrike-falcon-cloud-security/1.0.1 |
Parameters
| Clé | Value |
|---|---|
| limit | 1000 |
| date_time_since | 2024-06-28T12:45:55Z |
| cloud_provider | aws or azure |
| service | EC2 |
| resource_id | [“sg-02d8f8ce94a97d8f0”] |
Sample API Response
{
    "meta": {
        "query_time": 0.11061447,
        "powered_by": "cspm-registration",
        "trace_id": "a3b62d75-4710-456b-815b-35a92dfee4a6",
        "pagination": {
            "offset": 0,
            "limit": 200,
            "total": 1
        }
    },
    "errors": [],
    "resources": {
        "events": [
            {
                "cid": "c17f3a80ded0418eb107db3d26a27983",
                "cloud_account_id": {
                    "aws_account_id": "208764385157"
                },
                "policy_id": 211,
                "policy_statement": "EC2 security group modified to allow ingress from the public internet",
                "service": "EC2",
                "severity": "High",
                "cloud_provider": "aws",
                "cloud_region": "us-east-1",
                "vertex_id": "211:2ce0321e-48d0-419c-bbae-9daef1133c0d:ioa",
                "vertex_type": "ioa",
                "state": "open",
                "event_category": "Management",
                "event_created": "2024-07-31T14:25:40Z",
                "event_id": "2ce0321e-48d0-419c-bbae-9daef1133c0d",
                "event_name": "AuthorizeSecurityGroupIngress",
                "event_source": "ec2.amazonaws.com",
                "event_type": "AwsApiCall",
                "management_event": true,
                "request_id": "21e73b1e-5ec4-40c7-bb79-064795b6ed2c",
                "source_ip_address": "116.73.77.236",
                "user_agent": "Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/127.0.0.0 Safari/537.36",
                "request_parameters": {
                    "ipPermissions": {
                        "items": [
                            {
                                "ipProtocol": "tcp",
                                "fromPort": 3389,
                                "toPort": 3389,
                                "groups": {},
                                "ipRanges": {
                                    "items": [
                                        {
                                            "cidrIp": "0.0.0.0/0"
                                        }
                                    ]
                                },
                                "ipv6Ranges": {},
                                "prefixListIds": {}
                            },
                            {
                                "ipv6Ranges": {},
                                "prefixListIds": {},
                                "ipProtocol": "tcp",
                                "fromPort": 443,
                                "toPort": 443,
                                "groups": {},
                                "ipRanges": {
                                    "items": [
                                        {
                                            "cidrIp": "0.0.0.0/0"
                                        }
                                    ]
                                }
                            },
                            {
                                "ipRanges": {
                                    "items": [
                                        {
                                            "cidrIp": "0.0.0.0/0"
                                        }
                                    ]
                                },
                                "ipv6Ranges": {},
                                "prefixListIds": {},
                                "ipProtocol": "tcp",
                                "fromPort": 80,
                                "toPort": 80,
                                "groups": {}
                            }
                        ]
                    },
                    "groupId": "sg-02d8f8ce94a97d8f0"
                },
                "response_elements": {
                    "requestId": "21e73b1e-5ec4-40c7-bb79-064795b6ed2c",
                    "_return": true,
                    "securityGroupRuleSet": {
                        "items": [
                            {
                                "securityGroupRuleId": "sgr-0675ee169e0b5c992",
                                "isEgress": false,
                                "ipProtocol": "tcp",
                                "fromPort": 3389,
                                "toPort": 3389,
                                "cidrIpv4": "0.0.0.0/0",
                                "groupOwnerId": "208764385157",
                                "groupId": "sg-02d8f8ce94a97d8f0"
                            },
                            {
                                "fromPort": 443,
                                "toPort": 443,
                                "cidrIpv4": "0.0.0.0/0",
                                "groupOwnerId": "208764385157",
                                "groupId": "sg-02d8f8ce94a97d8f0",
                                "securityGroupRuleId": "sgr-06aca1ba549b2f084",
                                "isEgress": false,
                                "ipProtocol": "tcp"
                            },
                            {
                                "ipProtocol": "tcp",
                                "fromPort": 80,
                                "toPort": 80,
                                "cidrIpv4": "0.0.0.0/0",
                                "groupOwnerId": "208764385157",
                                "groupId": "sg-02d8f8ce94a97d8f0",
                                "securityGroupRuleId": "sgr-09aff7747dce9ae06",
                                "isEgress": false
                            }
                        ]
                    }
                },
                "user_identity": {
                    "user_name": "kmaheshwari@netskope.com",
                    "aws_access_key_id": "ASIATBG2TW6CW5KOAJGY",
                    "display_name": "kmaheshwari@netskope.com",
                    "arn": "arn:aws:iam::208764385157:user/kmaheshwari@netskope.com",
                    "account_id": {
                        "aws_account_id": "208764385157"
                    },
                    "principal_id": "AIDATBG2TW6CTVCBTSOBK",
                    "mfa_authenticated": "true",
                    "creation_date": "2024-07-31T06:56:42Z"
                },
                "aggregate": {
                    "confidence": 75,
                    "count": 1,
                    "first_timestamp": "2024-07-31T14:25:40Z",
                    "last_timestamp": "2024-07-31T14:25:40Z",
                    "timestamps": [
                        "2024-07-31T14:25:40Z"
                    ],
                    "events": [
                        "2ce0321e-48d0-419c-bbae-9daef1133c0d"
                    ],
                    "join_keys": [
                        "211:208764385157",
                        "us-east-1",
                        "sg-02d8f8ce94a97d8f0",
                        "AuthorizeSecurityGroupIngress",
                        "116.73.77.236",
                        "AIDATBG2TW6CTVCBTSOBK:ASIATBG2TW6CW5KOAJGY"
                    ],
                    "score": 75,
                    "resource": {
                        "id": [
                            "sg-02d8f8ce94a97d8f0"
                        ],
                        "uuid": [
                            "9ef86af7d028faf2b09a175af900d1fa3bb621dc38dd88de3094710509ba636d"
                        ]
                    }
                },
                "enrichments": {}
            }
        ]
    }
}
Mise à jour des ID d'événements de l'OIM pour les enregistrements de mise à jour
API Endpoint: <Base URL>/detects/queries/iom/v2
Method: GET
Headers
| Clé | Value |
|---|---|
| Authorization | Bearer <Bearer Token> |
| User-Agent | netskope-ce-6.0.0-cre-crowdstrike-falcon-cloud-security/1.0.1 |
Parameters
| Clé | Value |
|---|---|
| limit | 1000 |
| sort | horodatage|asc |
| filter | scan_time:>='2024-06-28T12:45:55Z' + +cloud_provider: ['aws', 'azure', 'gcp'] + cloud_service_keyword: ['EC2', 'AMI']+ resource_id: [“i-05581b174aa59cc20”] |
| next_token | Pour la pagination, elle n'est pas définie au départ, mais pour les autres demandes de pages, c'est la valeur obtenue dans la réponse et envoyée dans la demande suivante. |
Sample API Response
{
    "meta": {
        "query_time": 0.288582613,
        "powered_by": "cspm-registration",
        "trace_id": "02c50d49-8d95-4470-8412-3eef177e9678",
        "pagination": {
            "offset": 0,
            "limit": 500,
            "total": 1377,
            "next_token": "eyJwYXJhbXMiOlsxNzIxMzc4NzAwOTcwLDE3MjEzNzg3MDA5NzBdLCJzb3J0X2ZpZWxkIjoiQHRpbWVzdGFtcCIsInNvcnRfZGlyZWN0aW9uIjoiYXNjIiwib2Zmc2V0Ijo1MDB9"
        }
    },
    "errors": [],
    "resources": [     "5ee912ec88bcda9b79ce661c_2c9dccde64f8e3a010e426545e7a3b7c49674be6c8ea2bb4ec3473536f5c4916",
]
}
Obtenir des détails sur les événements de l'OIM pour la fonctionnalité de mise à jour
L'appel d'API pour cette fonctionnalité est le même que celui de la section Fetch IOM Event Details ci-dessus.
Matrice de performance
Voici la matrice de performance réalisée sur une grande pile CE avec les spécifications ci-dessous en tirant 500K applications et enregistrements d'utilisateurs.
| Description | Spécifications |
|---|---|
| Taille de la pile | Grandes dimensions RAM : 32 GB Cœur : 16 |
| Temps nécessaire pour stocker les dossiers des utilisateurs tirés et mis à jour | ~33 minutes |
| Temps nécessaire pour stocker les dossiers de demande tirés et mis à jour | ~32 minutes |
Agent utilisateur
netskope-ce-6.0.0-cre-crowdstrike-falcon-cloud-security/1.0.1
Workflow
- Génération de l'identifiant et du secret du client
- Configurez le plugin CRE CrowdStrike Falcon Cloud Security
- Ajouter une règle de gestion
- Ajouter des actions
- Validation
Regardez une vidéo
Cliquer sur « play » pour regarder une vidéo.
Obtenir l'ID et le secret du client à partir de la plateforme CrowdStrike
- Dans CrowdStrike, allez au menu Icon > Support and resources > API clients and Keys.
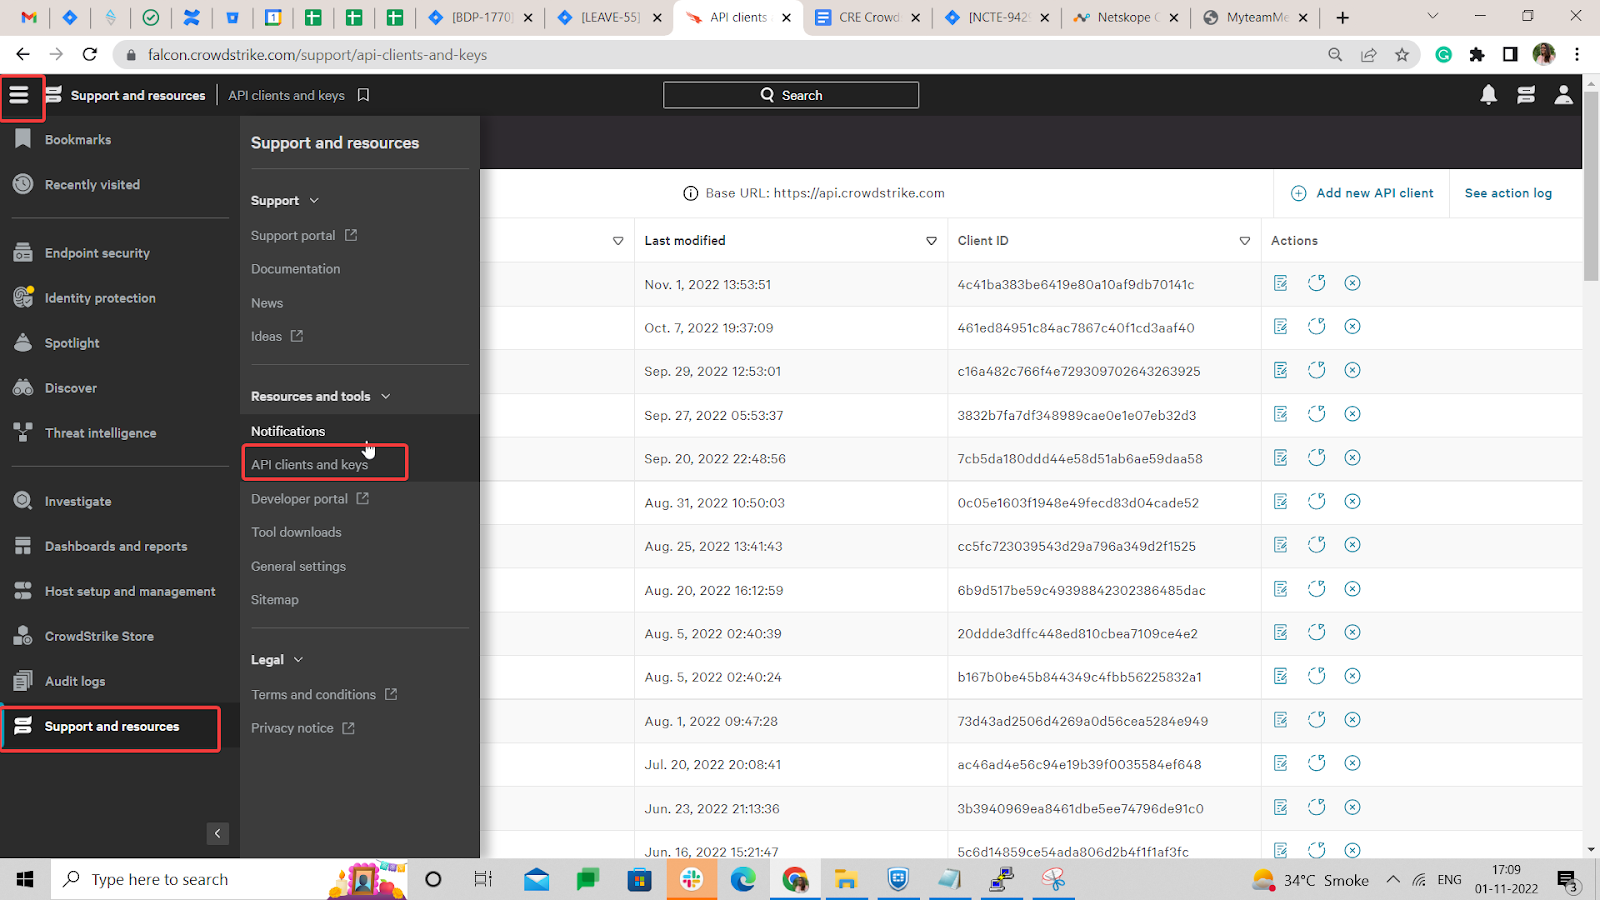
- Cliquez sur Add new API Client.
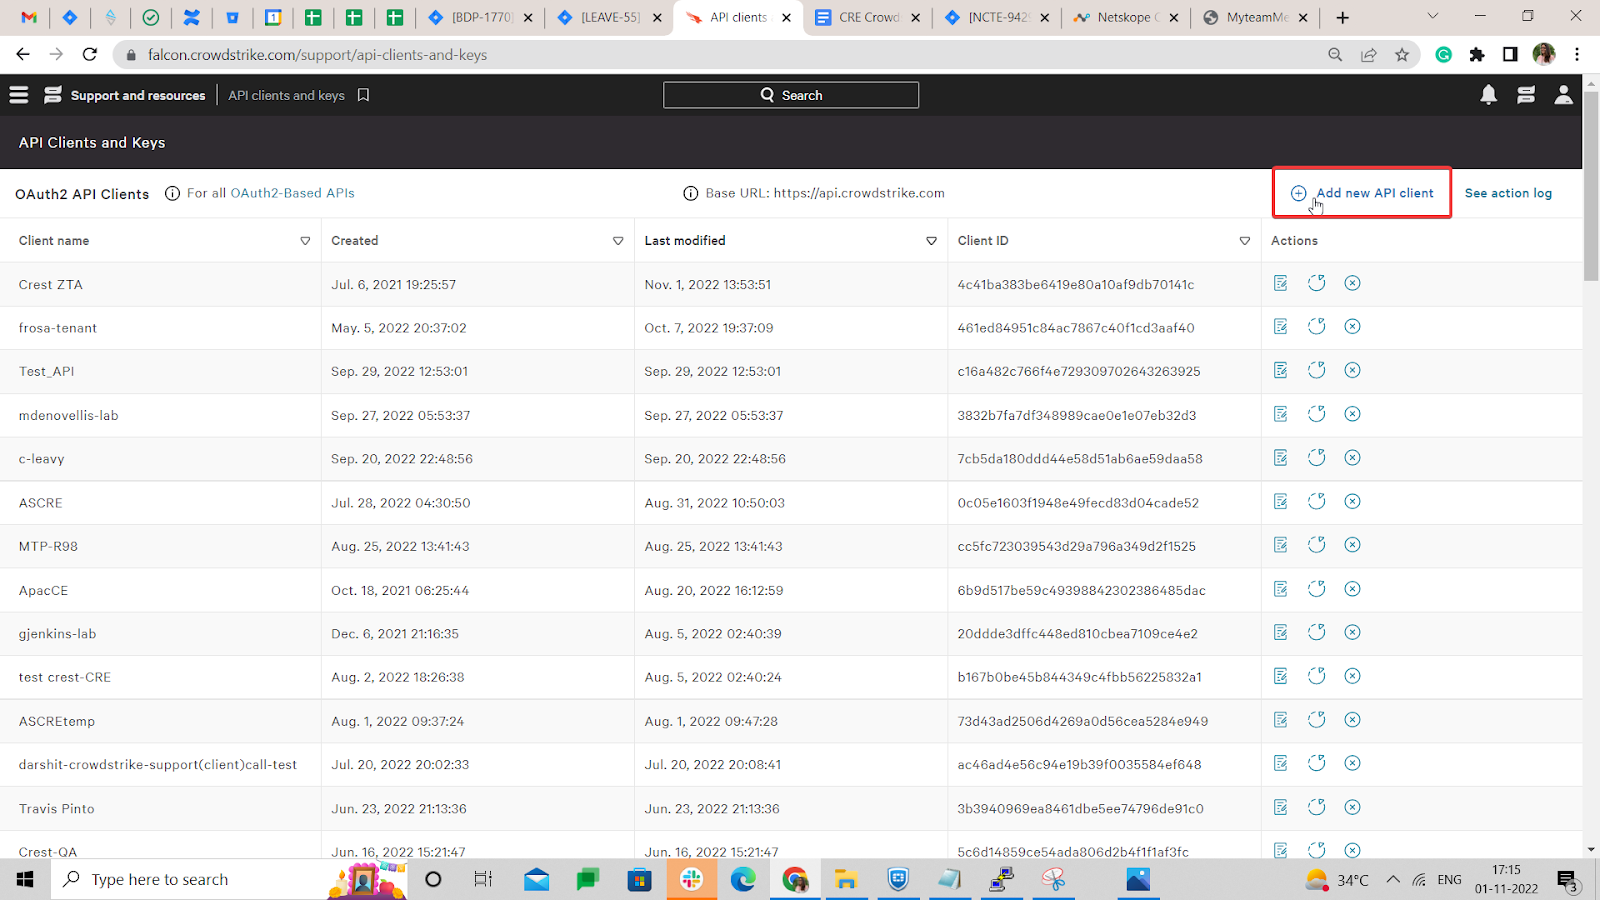
- Ajoutez les champs d'application suivants pour l'utilisation du plugin CrowdStrike :
Champ d'application Read Write Inscription à la GPSC Oui – - Faites une copie de l'identifiant et du secret du client. Vous en aurez besoin pour configurer le plugin.
Configurer le plugin CrowdStrike Falcon Cloud Security
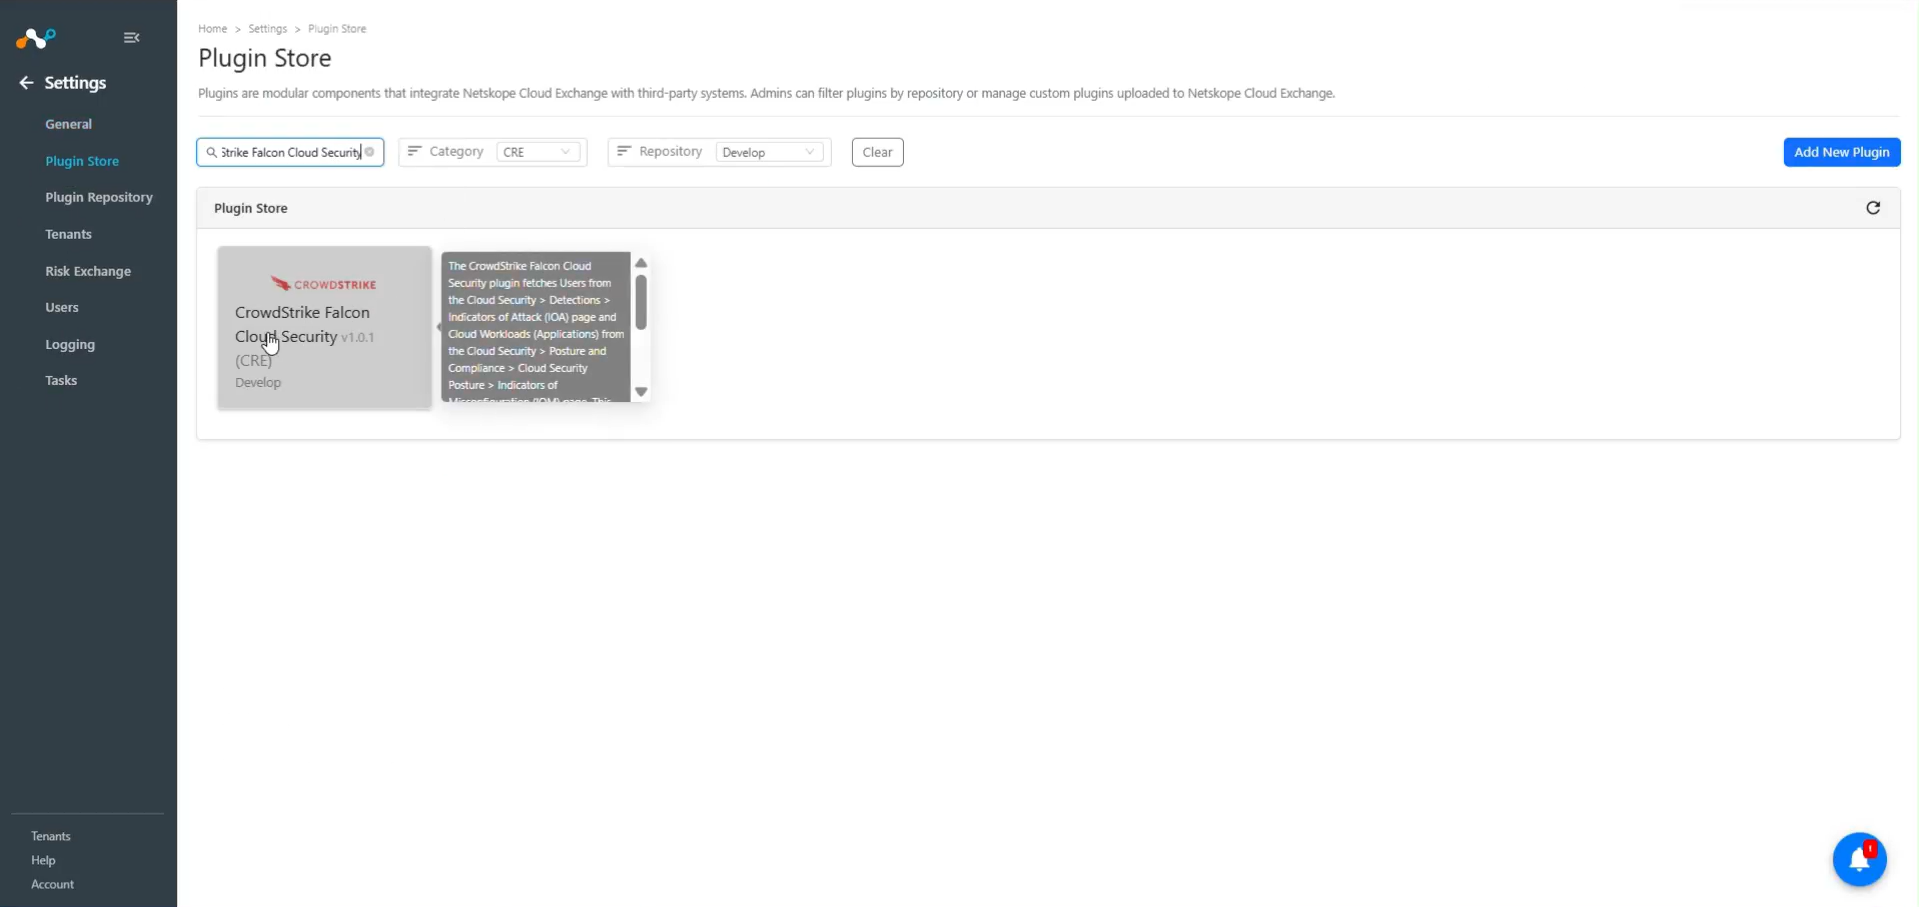
- Dans Cloud Exchange, allez sur Settings > Plugin Store. Cherchez et sélectionnez la boîte de plugin CrowdStrike Falcon Cloud Security v1.0.1 (CRE) .
- Ajoutez un nom de configuration du plugin et modifiez l'intervalle de synchronisation si nécessaire.
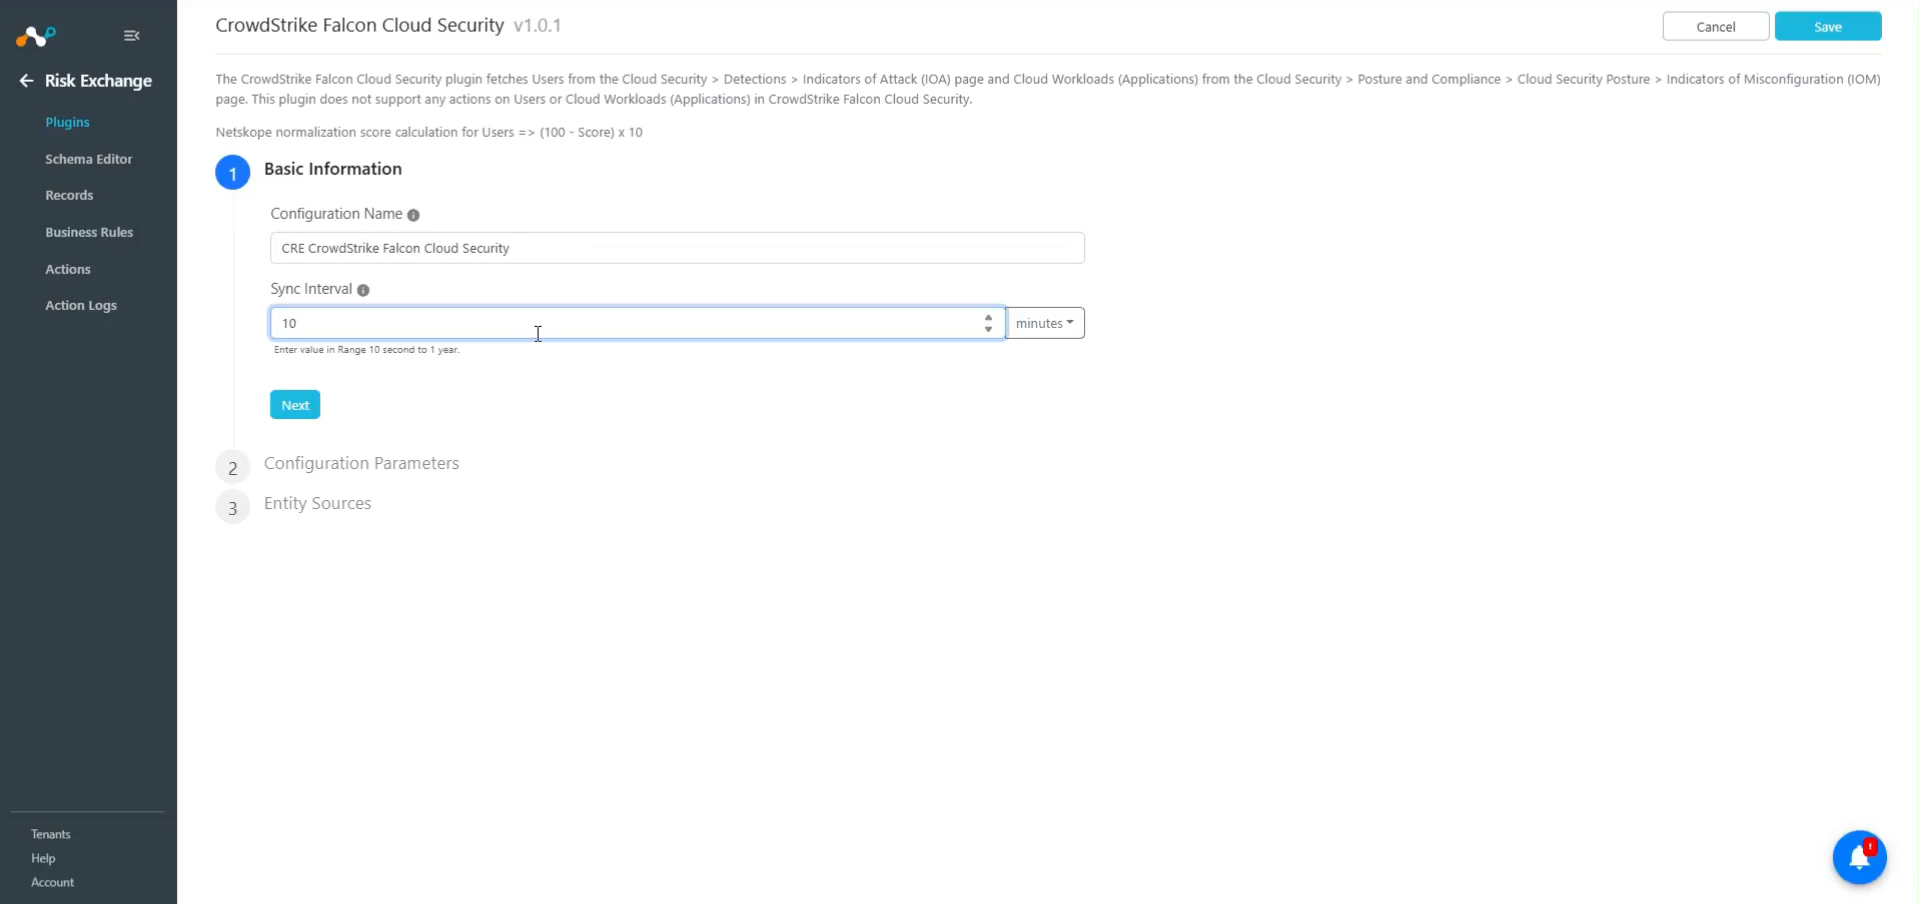
- Cliquez sur Next et ajoutez les paramètres de configuration :
- Base URL: URL de base de l’instance CrowdStrike, comme https://api.crowdstrike.com.
- Client ID: L’identifiant du client est généré à partir de la plateforme CrowdStrike.
- Client Secret: Client Secret généré à partir de la plateforme CrowdStrike.
- IOA Cloud Provider: Les utilisateurs du fournisseur cloud IOA spécifié seront retirés des événements Cloud Indicateurs d’attaque (IOA).
- IOA Cloud Service: Les utilisateurs du service cloud IOA spécifié seront extraits des indicateurs d'attaque cloud (IOA). Laisser vide pour récupérer les utilisateurs de tous les services cloud.
- IOM Cloud Provider: Les applications (charges de travail cloud) du fournisseur cloud IOM spécifié seront extraites des événements d'indicateurs de mauvaise configuration (IOM). Gardez vide pour extraire les applications (charges de travail cloud) de tous les fournisseurs cloud.
- IOM Cloud Service: Les applications (charges de travail cloud) du service cloud IOM spécifié seront extraites des événements d'indicateurs de mauvaise configuration (IOM). Laisser vide pour extraire les applications (charges de travail cloud) de tous les services cloud.
- Initial Range (in days): Nombre de jours pour extraire les données pour l'exécution initiale.
- Cliquez sur Next et sélectionnez l'entité dans la liste déroulante Entité. Les champs d'entité peuvent être créés à partir de la page de l'éditeur de schéma , ou en utilisant l'option + Add Field de la liste déroulante des champs. Fournissez les cartographies de terrain. Pour le mappage suggéré, veuillez vous référer à la section Mappages.
Note
Le nom d'utilisateur et l'identifiant de la ressource sont nécessaires pour extraire les utilisateurs, et l'identifiant de l'instance est nécessaire pour extraire les applications.
- Cliquez sur Save.
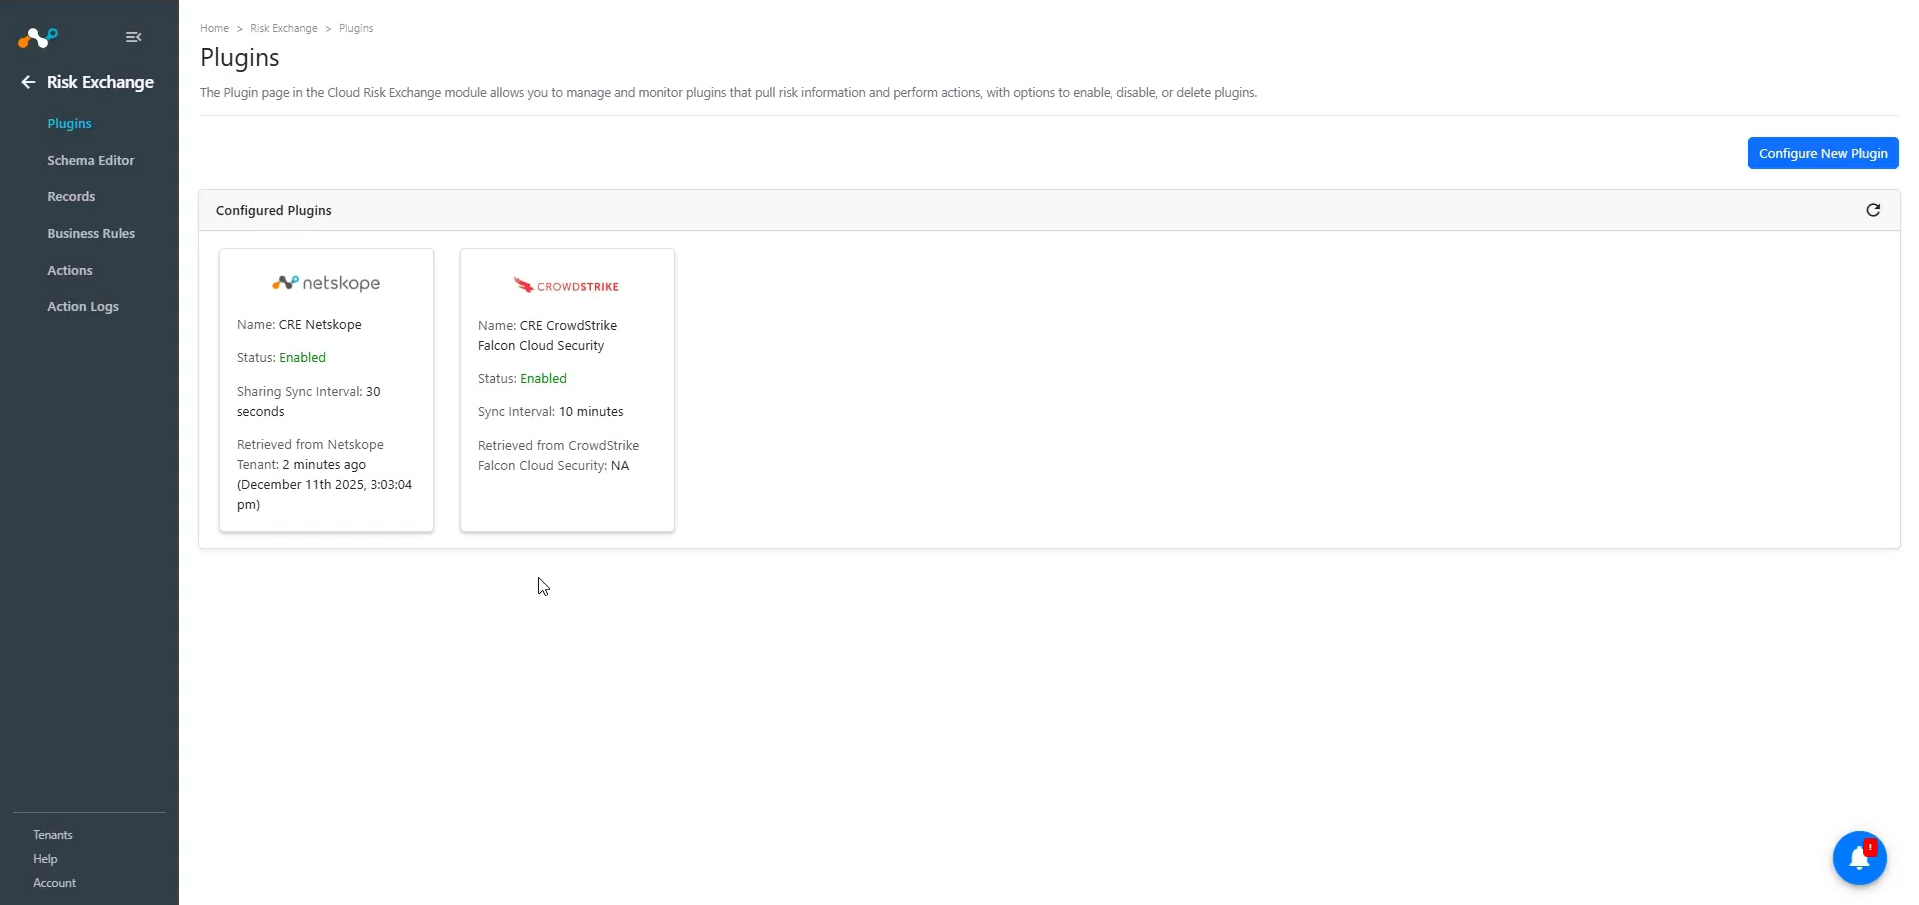
Ajouter une règle de gestion de l'échange de risques pour CrowdStrike
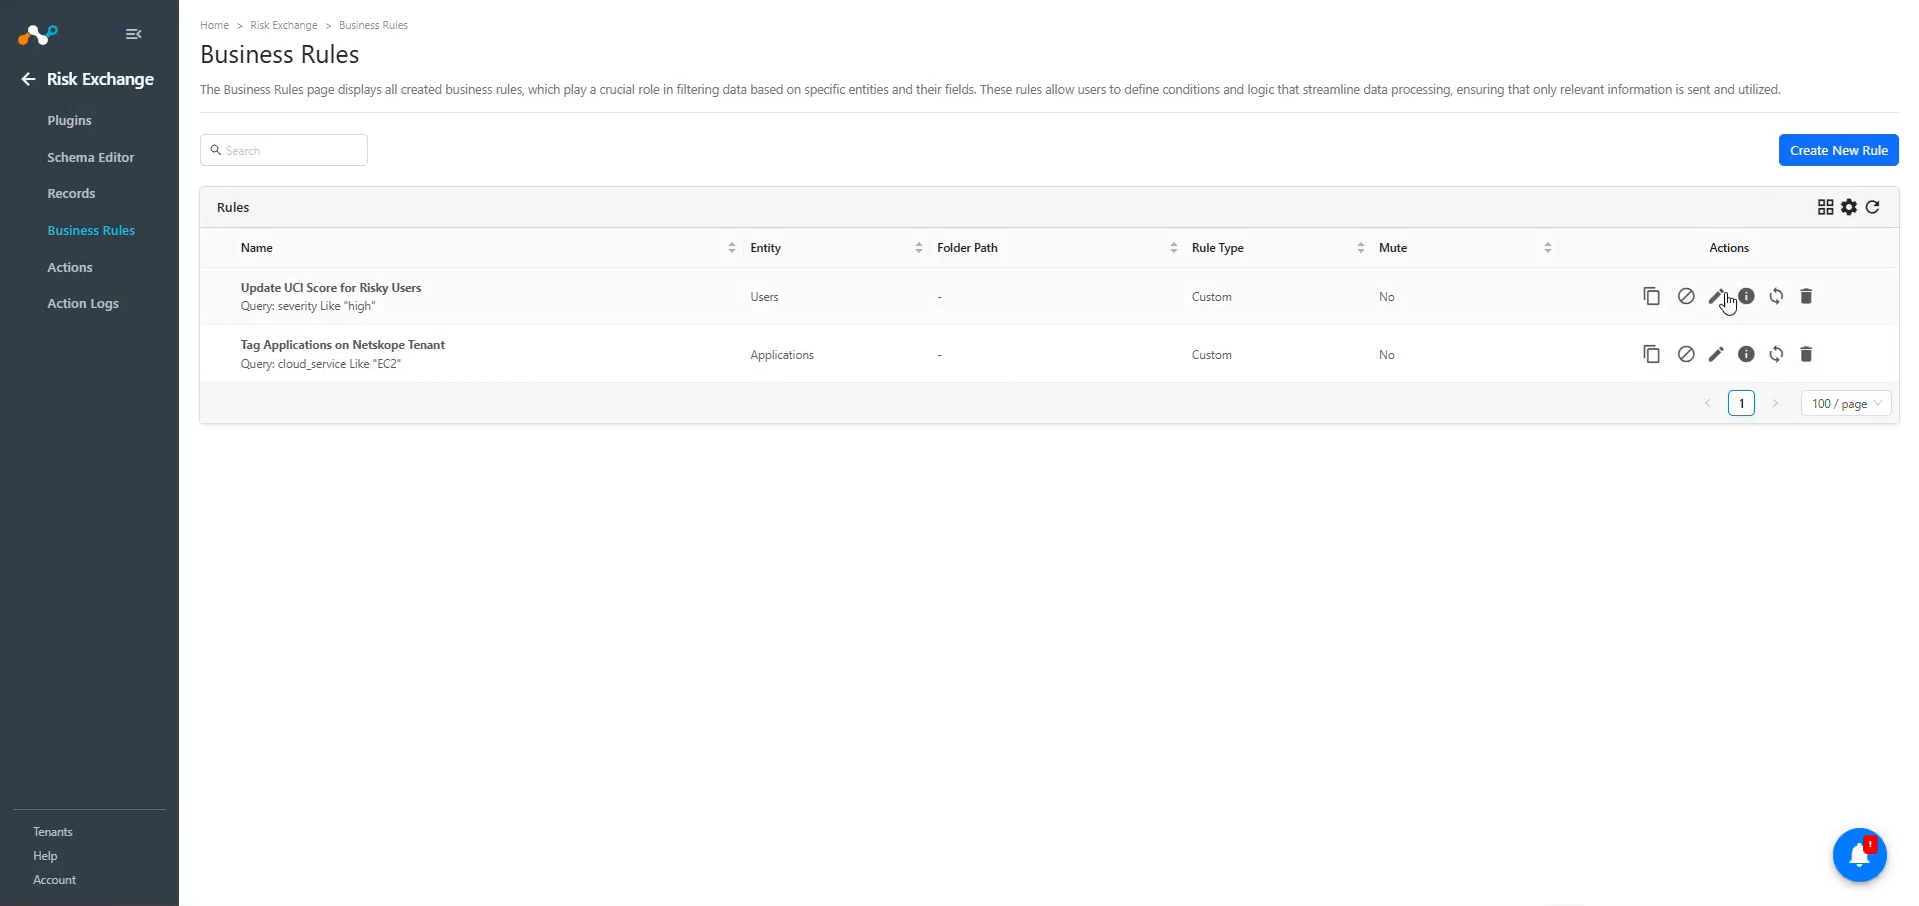
- Dans Risk Exchange, allez à Business Rules et cliquez sur Create New Rule.
- Saisissez un nom de règle. Select l'entité pour les champs configurés pour le plugin CrowdStrike Falcon Cloud Security, et configurez la requête en fonction de vos besoins. Il s'agit d'exemples de filtres pour les données extraites du plugin.
- Cliquez sur Save.
Ajoutez des actions d'échange de risques pour CrowdStrike
CrowdStrike Falcon Cloud Security prend en charge le type d'action suivant :
No Action
Aucune action ne sera effectuée pour cette action. Vous pouvez générer des alertes UBA dans Ticket Orchestrator en utilisant cette action et en activant l'option Générer des alertes.
Note
Vous pouvez effectuer les actions sur les utilisateurs et l'application tirés de CrowdStrike Falcon Cloud Security sur le locataire Netskope.
Steps to configure the Action
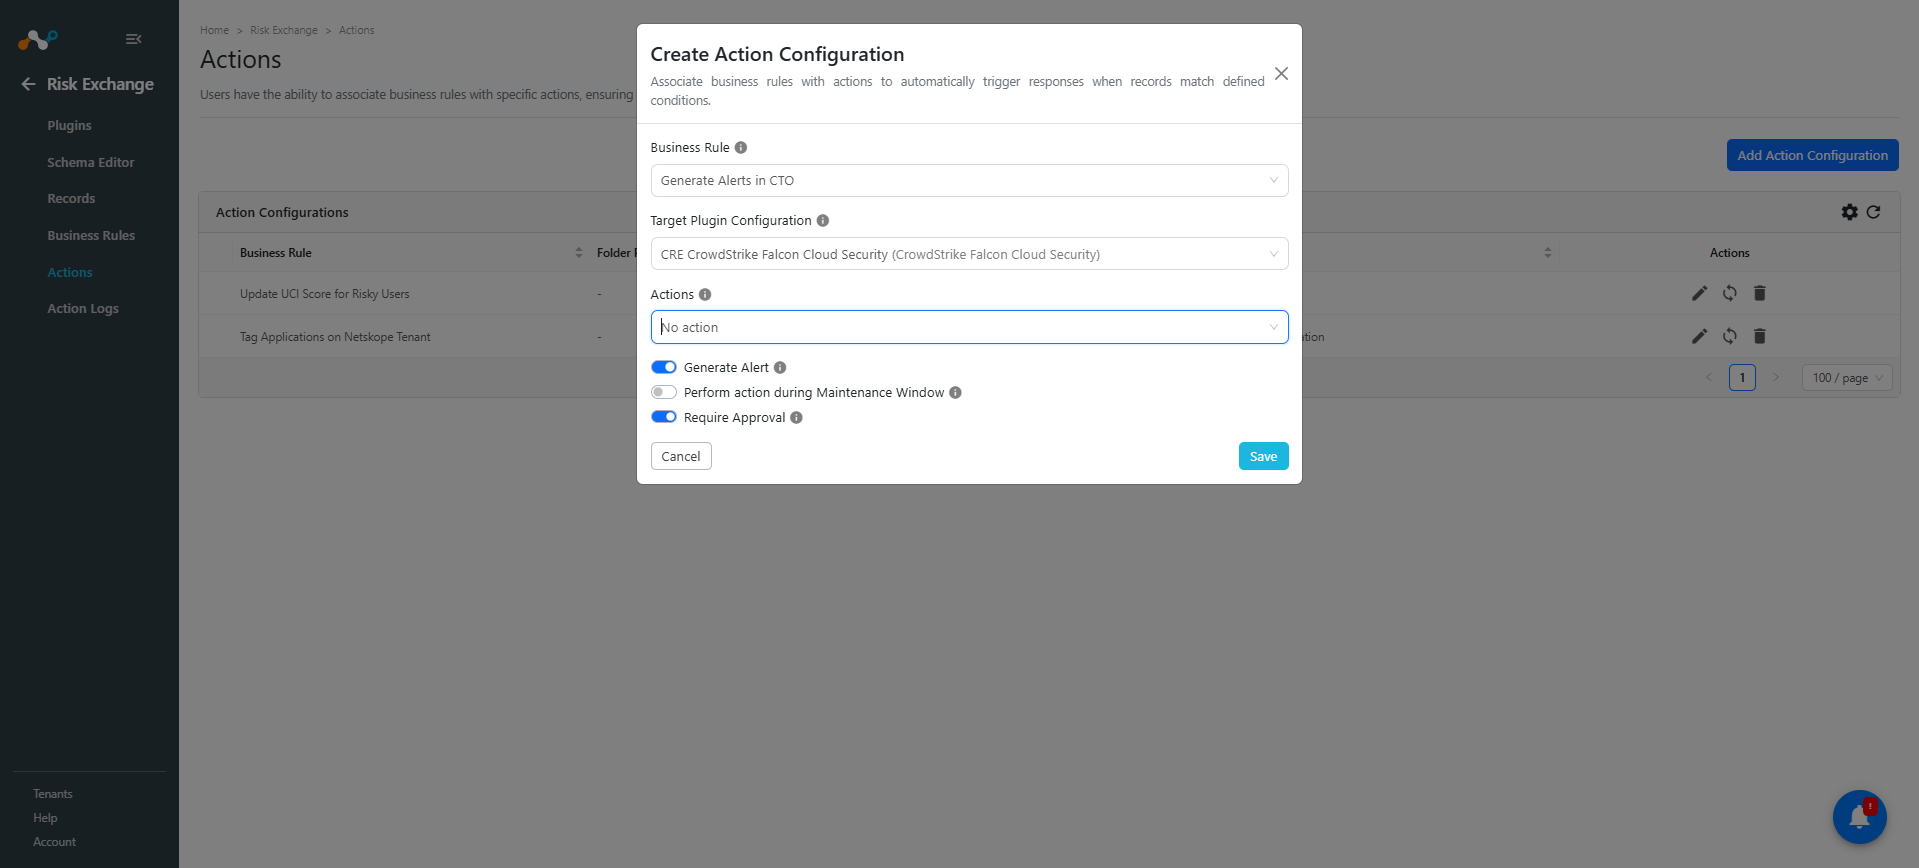
- Dans Risk Exchange, allez à Actions et cliquez sur Add Action Configuration.
- Select la règle de gestion, la configuration et l'action requises dans leur liste déroulante respective.
- Activez la case à cocher Require Approval si une approbation est nécessaire avant d'effectuer une action sur les utilisateurs/applications.
- Cliquez sur Save.
Valider le plugin CrowdStrike
Valider dans Cloud Exchange
Dans Cloud Exchange, pour valider le tirage, suivez les étapes ci-dessous.
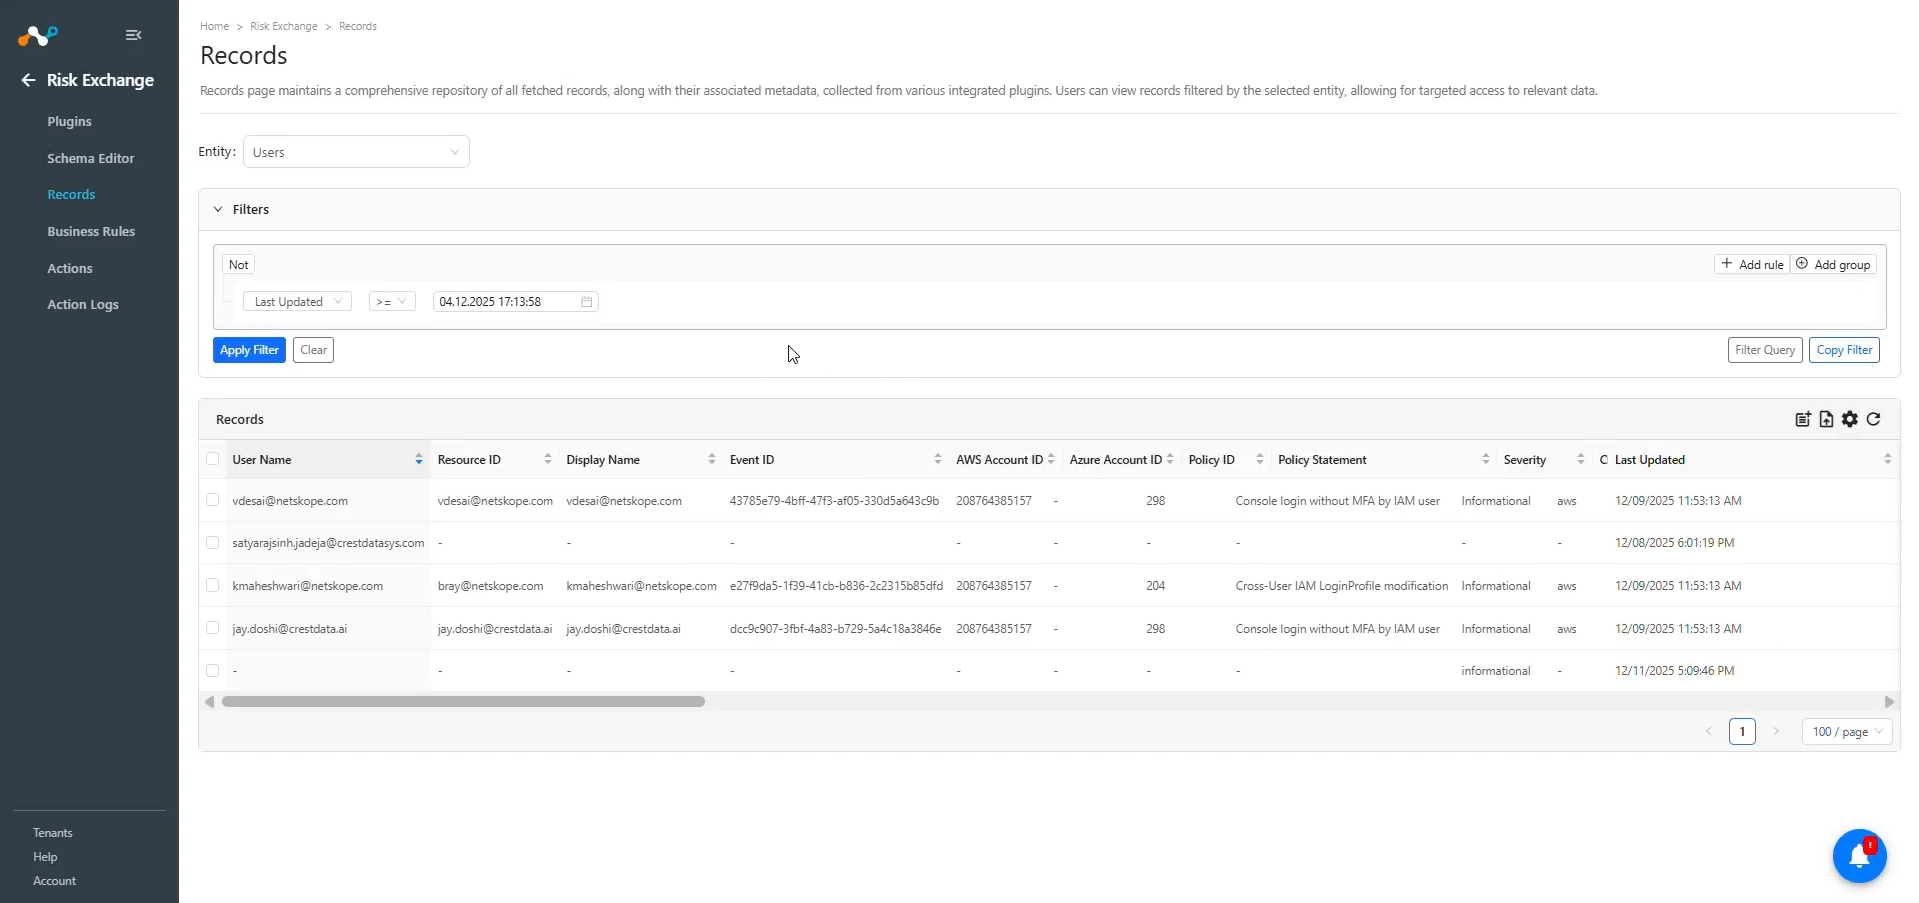
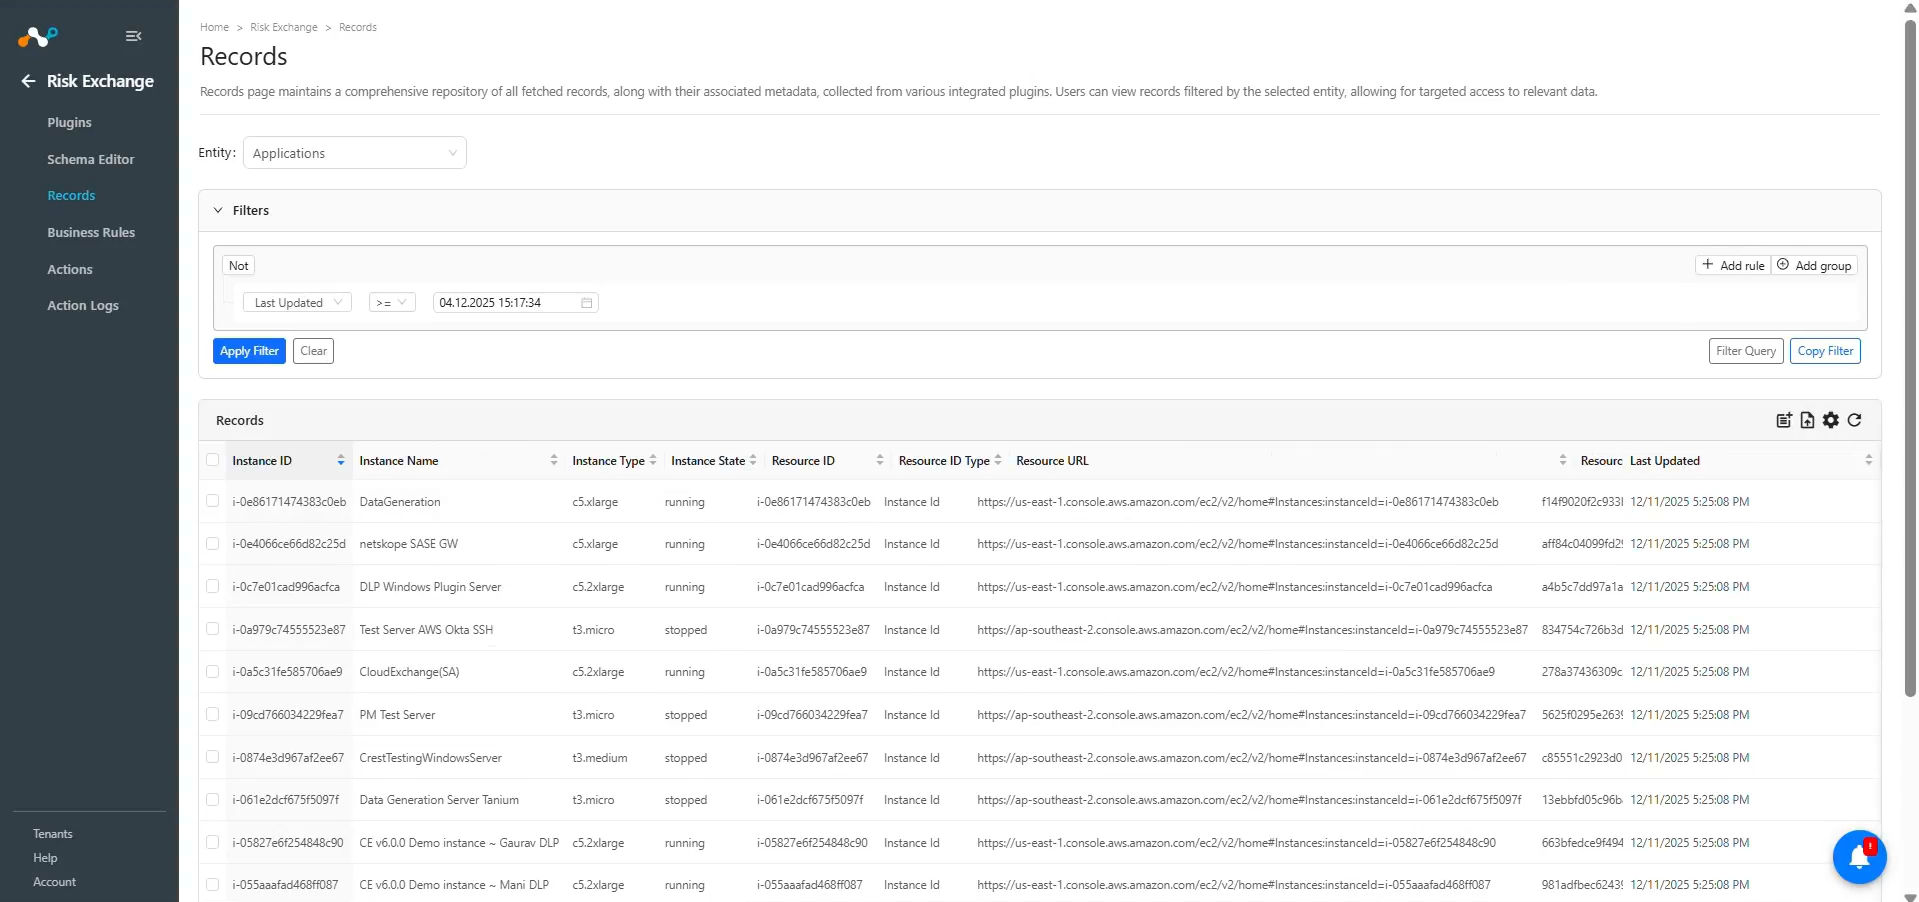
Dans Risk Exchange, allez sur Records. Select l'entité qui a été utilisée lors de la configuration des mappages de champs pour les utilisateurs et les applications afin de visualiser les données extraites du plugin.
For Users
For Applications
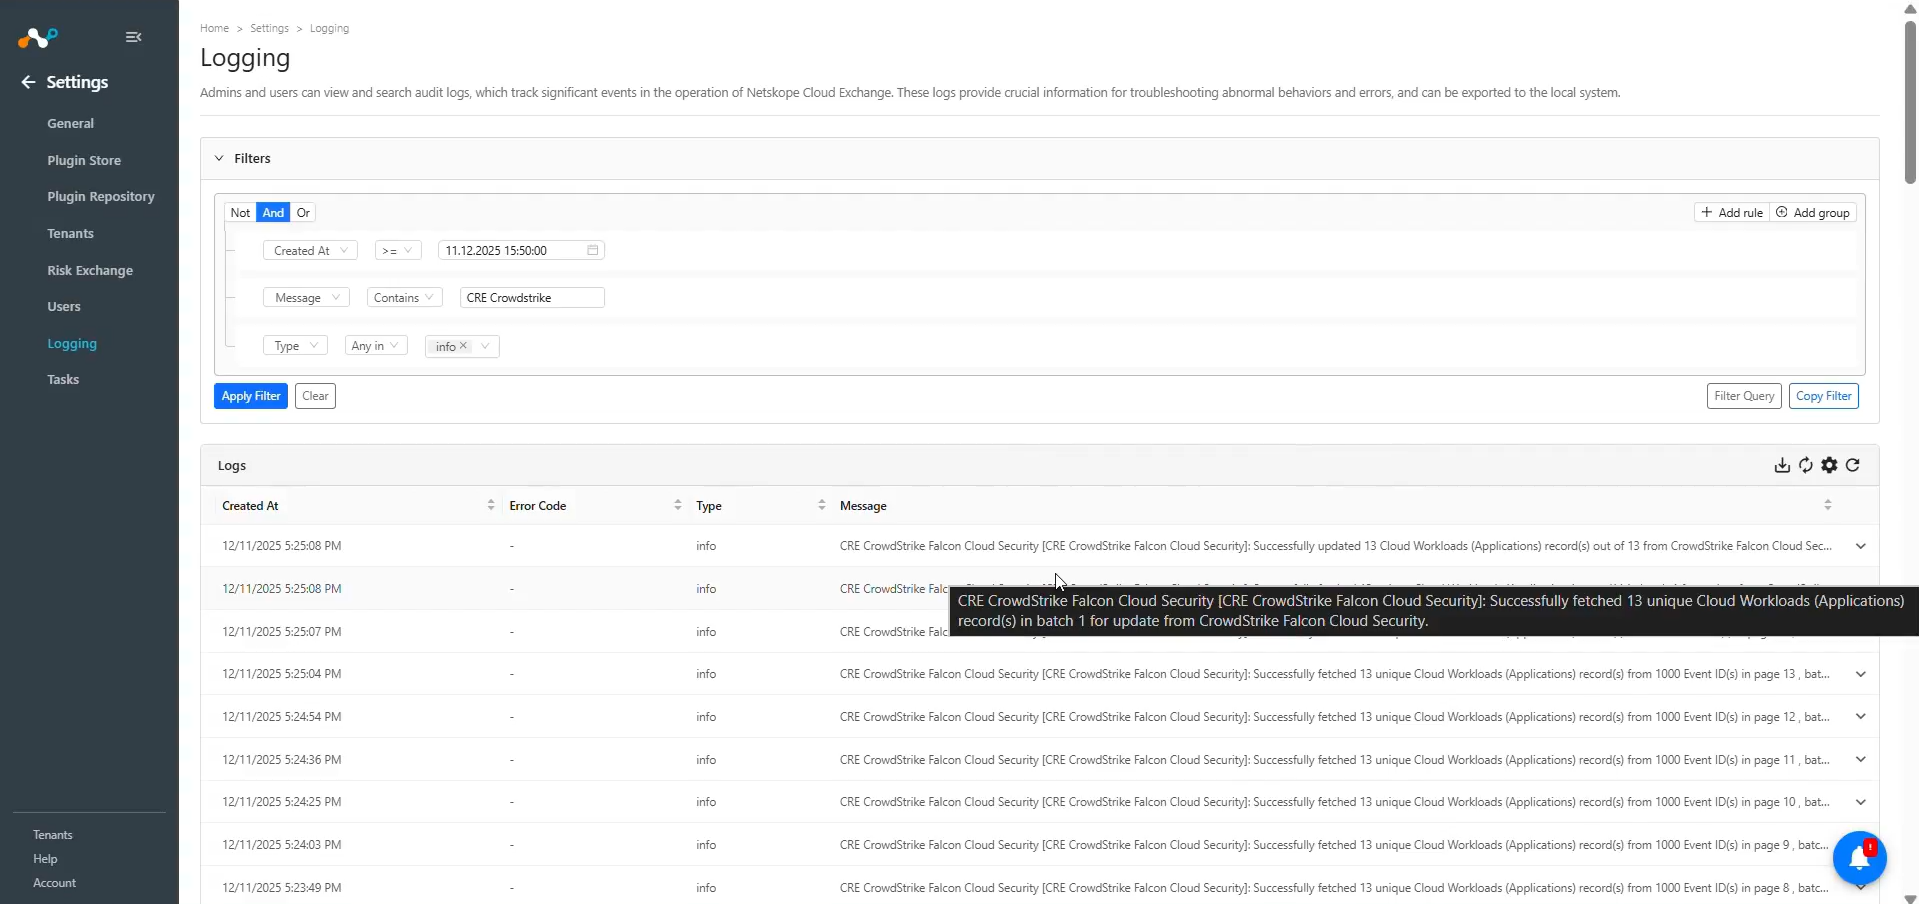
Allez sur Logging et recherchez les journaux du plugin.
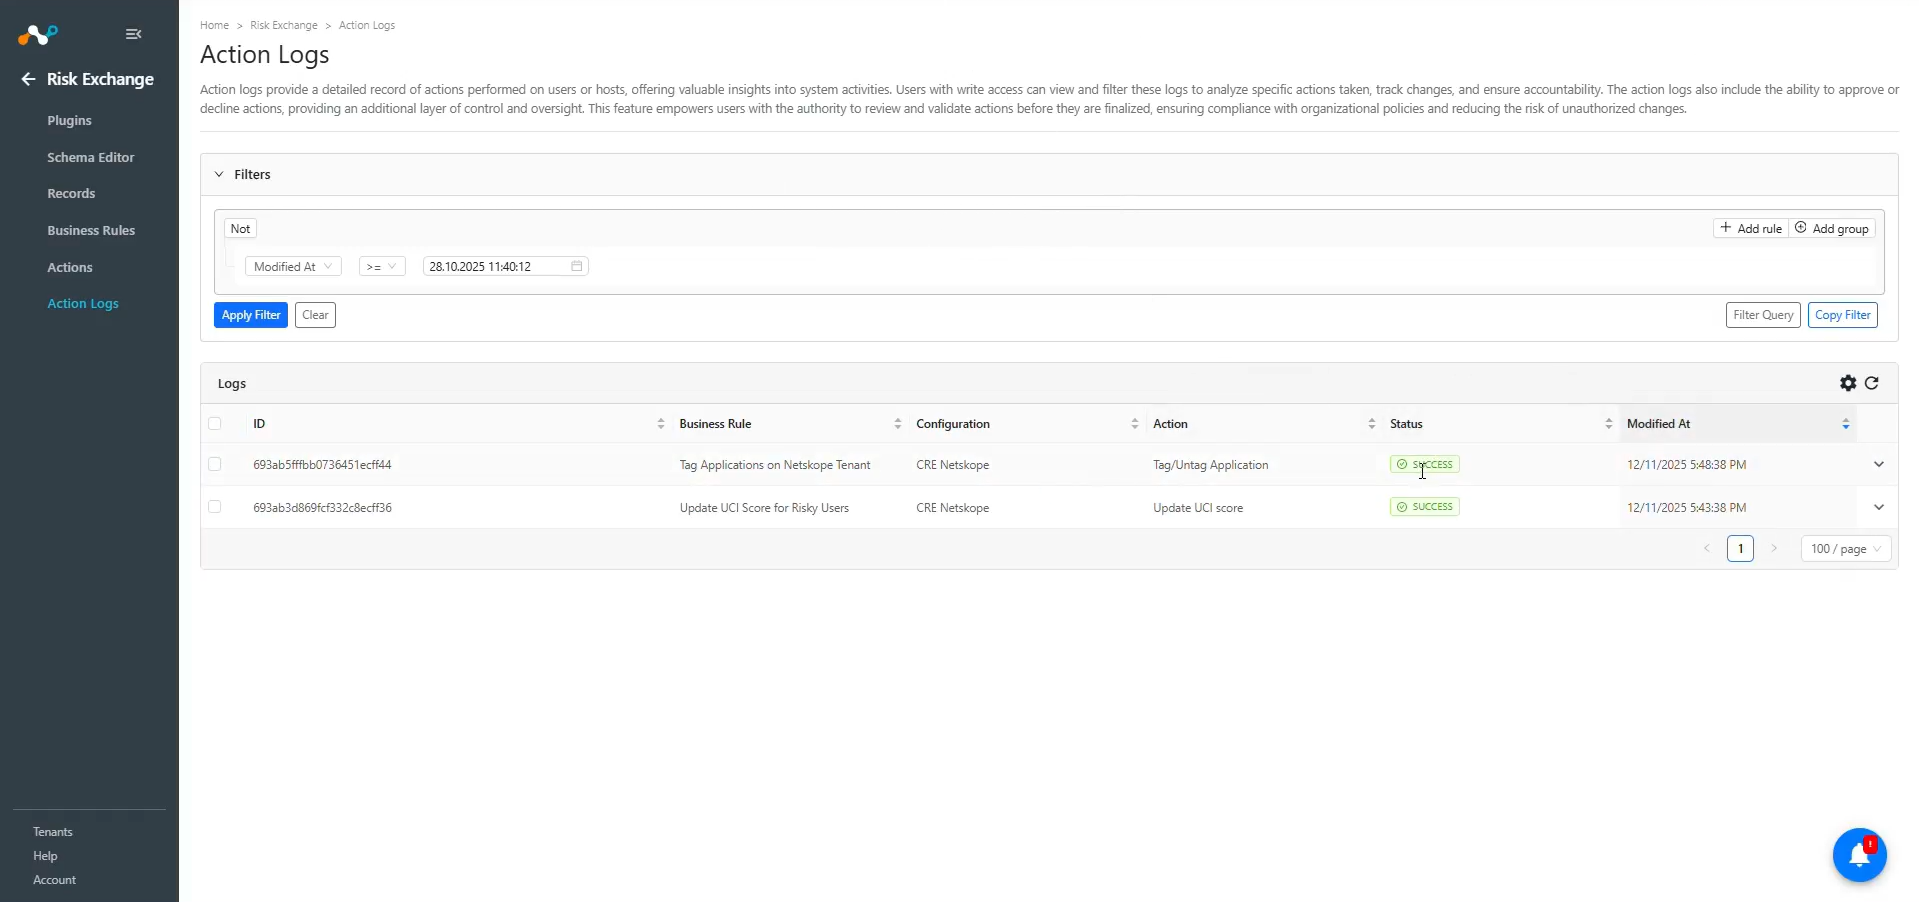
Lorsqu'un enregistrement correspond à l'une des règles métier configurées, l'action configurée sera exécutée sur l'utilisateur/l'application. Cela se voit dans Risk Exchange à Action Logs.
Valider dans CrowdStrike Falcon Cloud Security
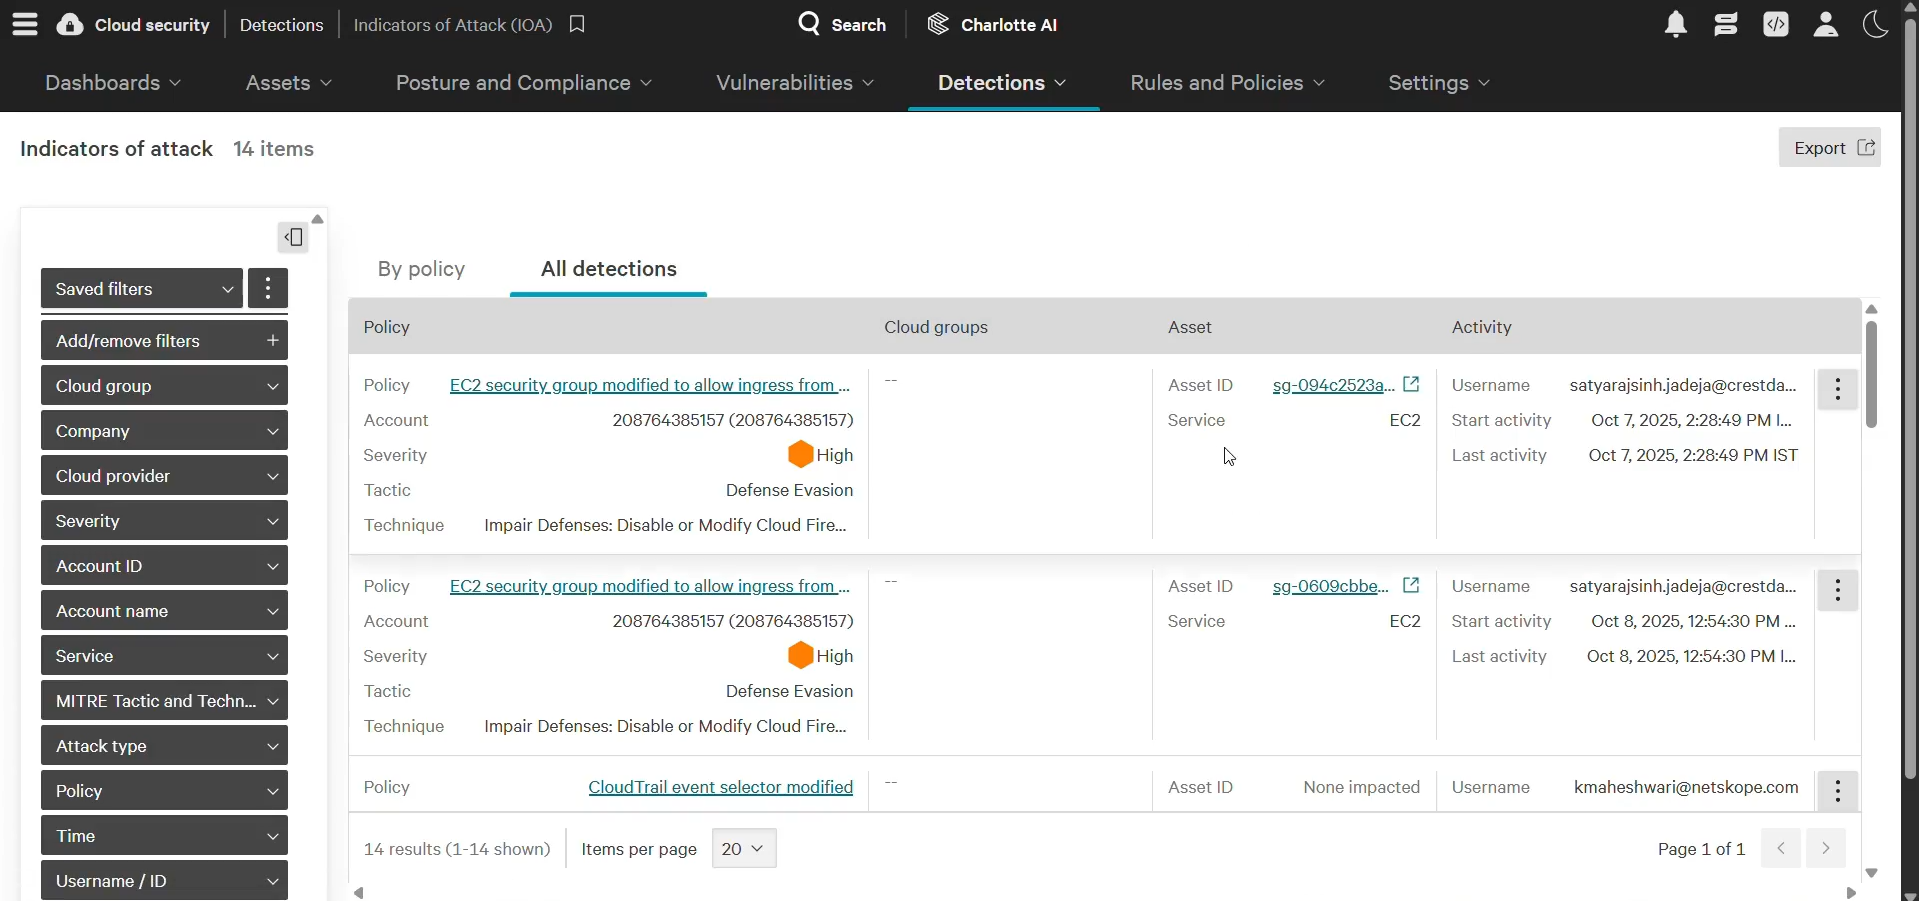
Pour vérifier que les utilisateurs proviennent bien de CrowdStrike, notez que le plugin extrait les détails de l'utilisateur de la page Indicateurs d'attaque (IOA) sous Cloud Security > Detections dans le locataire CrowdStrike.
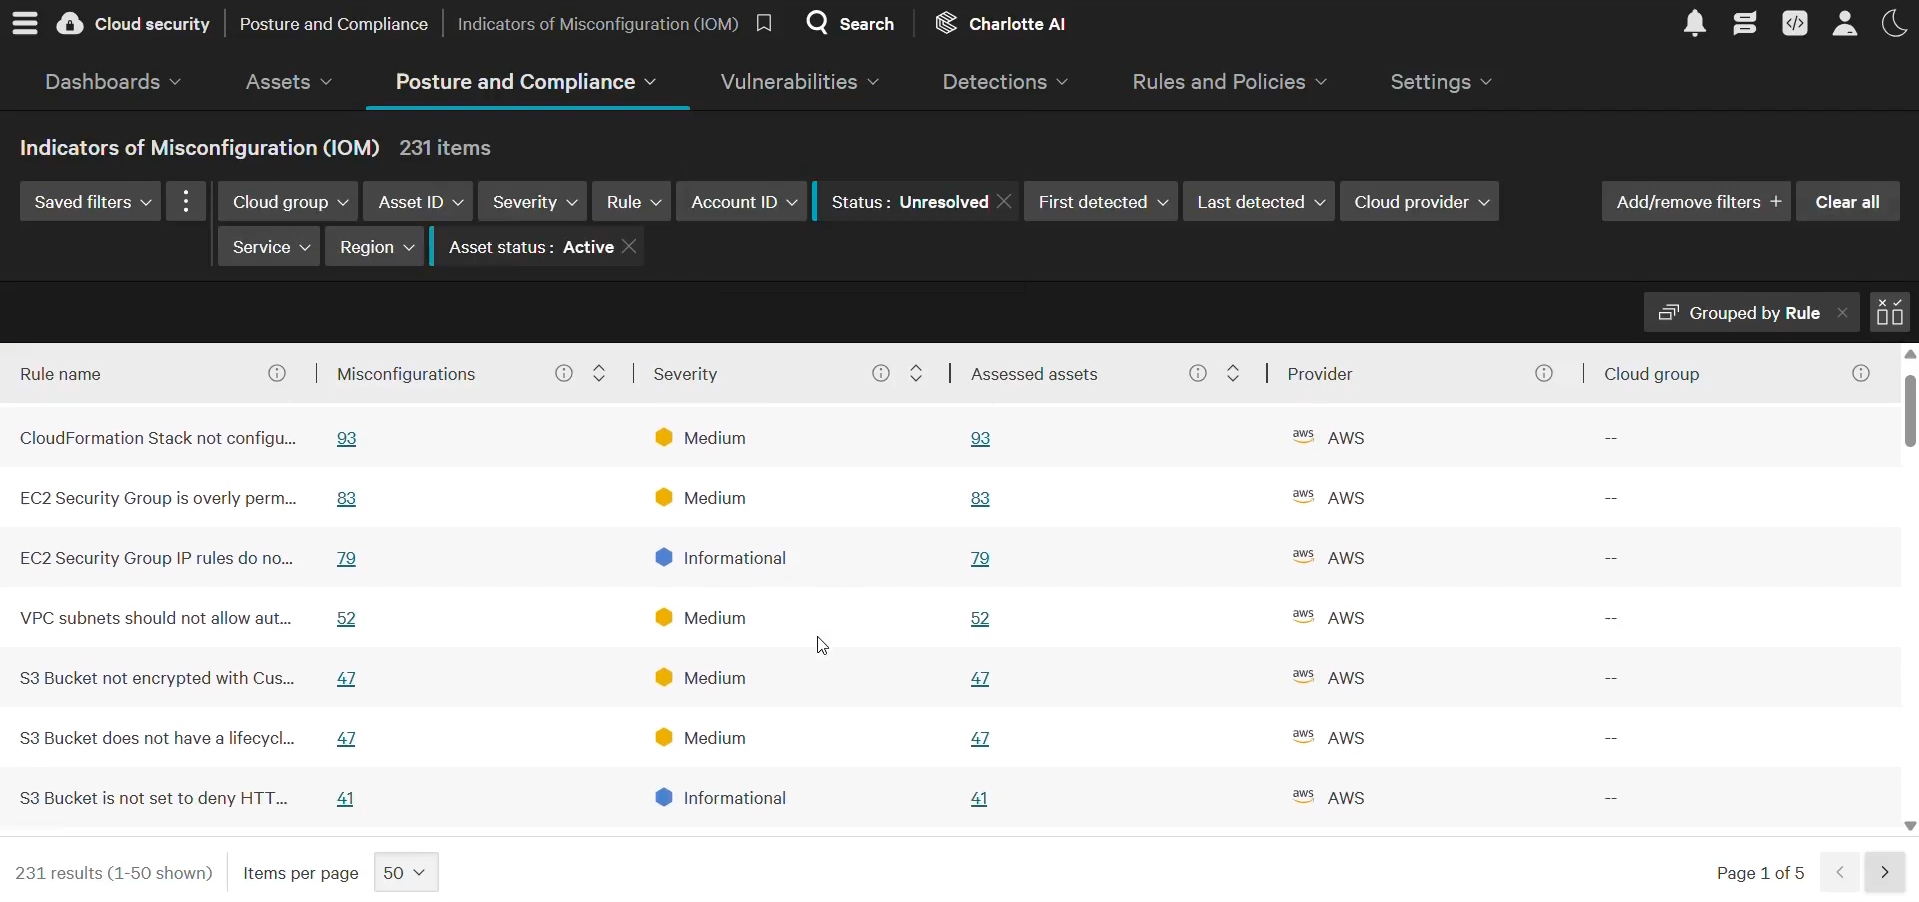
Pour vérifier les applications à extraire de CrowdStrike, notez que le plugin extrait les détails de l'application des charges de travail en nuage (applications) de la page Indicateurs de mauvaise configuration (IOM) sous Cloud Security > Posture and Compliance dans le locataire CrowdStrike.
Dépannage du plugin CrowdStrike
Impossible de configurer le plugin CRE CrowdStrike Falcon Cloud Security.
Si vous n'arrivez pas à configurer le plugin CrowdStrike Falcon Cloud Security, cela peut être dû à l'une des raisons suivantes :
- Vous avez fourni un identifiant ou un secret client incorrect.
- Les informations d'identification fournies ne disposent pas d'autorisations suffisantes.
What to do:
- Pour obtenir l'identifiant et le secret du client, procédez comme suit.
- Pour accorder les autorisations nécessaires au paramètre de configuration, procédez comme suit.
Réception d'une erreur 403 interdite lors de la configuration du plugin
Si vous recevez l'erreur 403, cela peut être dû à l'une des raisons suivantes :
- Vérifiez que les valeurs fournies pour l'identifiant et le secret du client sont correctes.
- Le client de l'API dispose des autorisations nécessaires. Vérifiez que vous disposez des autorisations nécessaires pour le client API.
- Vous avez ajouté des groupes d'adresses IP dans la page Gestion des listes d'adresses IP.
What to do:
Suivez les étapes suivantes pour ajouter l'IP publique de votre Cloud Exchange à la liste des IP autorisées de CrowdStrike
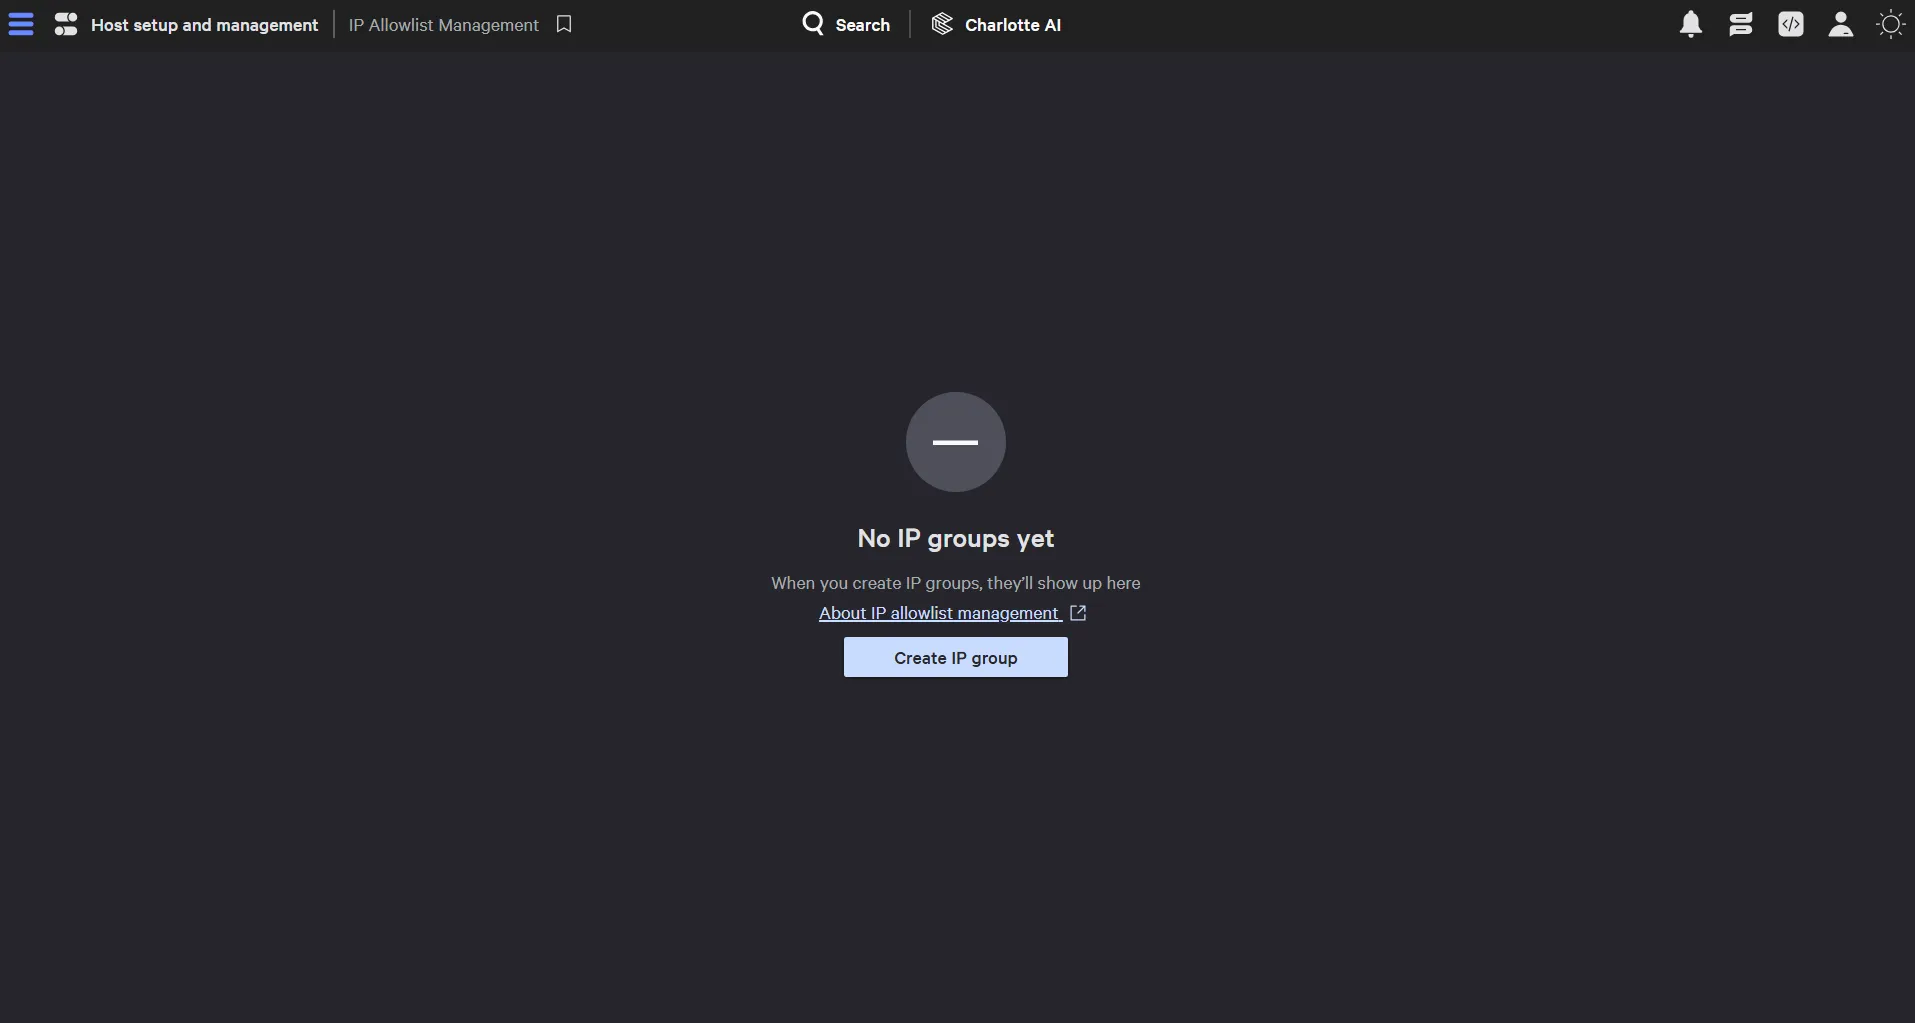
- Dans CrowdStrike, allez à Host setup and management > Falcon users > IP Allowlist Management et vérifiez si des groupes d'adresses IP ont été ajoutés. Si elle est ajoutée, elle figurera sur la page. Sinon, votre écran ressemblera à ceci. Poursuivez si vous avez ajouté les groupes d'adresses IP sur la page de gestion des listes d'autorisation IP.
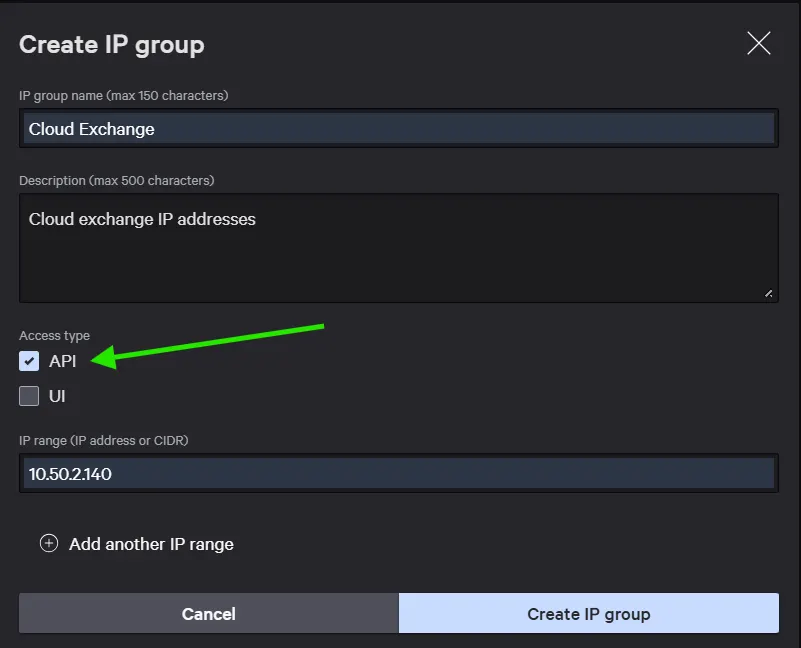
- Si vous avez configuré des groupes de listes d'autorisation d'adresses IP sur votre locataire CrowdStrike , assurez-vous d'ajouter l'adresse IP publique de la machine virtuelle sur laquelle Cloud Exchange est exécuté à un groupe existant, ou vous pouvez créer un New groupe de liste d'autorisation d'adresses IP. Lors de l'ajout de cet élément, assurez-vous d'avoir sélectionné le type d'accès API comme indiqué.
Impossible d'extraire des utilisateurs/applications
Si vous ne parvenez pas à extraire des applications du plugin, cela peut être dû à l'une des raisons suivantes :
- Une erreur est survenue lors de l'extraction des données de la plate-forme.
- Le mappage n'est pas ajouté lors de la configuration du plugin dans la page source de l'entité.
What to do:
- Vérifiez sur la plateforme si des applications existent ou non.
- Réception d'une erreur 500 : Le serveur pourrait être en panne. Attendez un peu et vérifiez plus tard.
- Réception d'une erreur 403 : Le paramètre de configuration du plugin ne dispose pas d'autorisations suffisantes ou les informations d'identification n'existent plus. Vérifiez l'autorisation de l'ID du client et du secret du client.
- Réception d'une erreur 401 : Les informations d'identification fournies lors de la configuration du plugin n'existent plus. Vérifiez les informations d'identification et modifiez la configuration du plugin avec des informations d'identification valides si nécessaire.
- S'il n'y a pas d'erreur dans les journaux, il se peut que les applications ne soient pas disponibles sur la plate-forme à tirer. Vérifiez les applications disponibles sur CrowdStrike et confirmez-les.
- Assurez-vous que le mappage est ajouté et que le champ id est mappé lors de la configuration du plugin.
Impossible de voir les détails de l'utilisateur ou de l'application dans l'enregistrement
Si vous ne parvenez pas à consulter les détails de la demande dans le tableau des enregistrements, c'est peut-être pour l'une des raisons suivantes :
- Le mappage des champs obligatoires/any n'a pas été fourni lors de la configuration du plugin.
- Les enregistrements extraits sont affichés sur une ligne avec des valeurs séparées par des virgules.
What to do:
- Veillez à fournir le mappage nécessaire lors de la configuration du plugin.
- Assurez-vous que les champs créés dans une entité sont conformes à la cartographie.