

Ce document explique comment configurer le plugin CrowdStrike Falcon Spotlight v1.0.0 avec le module Risk Exchange de la plateforme Netskope Cloud Exchange. Ce plugin est utilisé pour récupérer les vulnérabilités de la page Gestion de l'exposition > Gestion des vulnérabilités > Vulnerabilities dans votre locataire CrowdStrike. Ce plugin ne supporte aucune action sur les vulnérabilités dans le locataire CrowdStrike.
Conditions préalables
Pour configurer ce plugin, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- A Netskope Cloud Exchange instance with the Netskope Tenant and Risk Exchange plugin already configured.
- Accès à la plateforme CrowdStrike Falcon Spotlight (URL de base, ID client, secret client)
- Connectivité avec l'hôte suivant : https://api.<region>CrowdStrike.com
- Si vous avez configuré la liste d’IP sur CrowdStrike, assurez-vous d’ajouter l’IP publique de la machine où Cloud Exchange fonctionne. Pour plus d’informations, consultez la documentation.
Support du plugin CrowdStrike Falcon Spotlight
Ce plugin est utilisé pour récupérer les vulnérabilités de la page Gestion de l'exposition > Gestion des vulnérabilités > Vulnerabilities du locataire CrowdStrike. Ce plugin ne supporte aucune action sur les vulnérabilités dans le locataire CrowdStrike.
| Type de données extraites | Actions soutenues |
|---|---|
| Vulnerabilities | No action |
Mises en correspondance
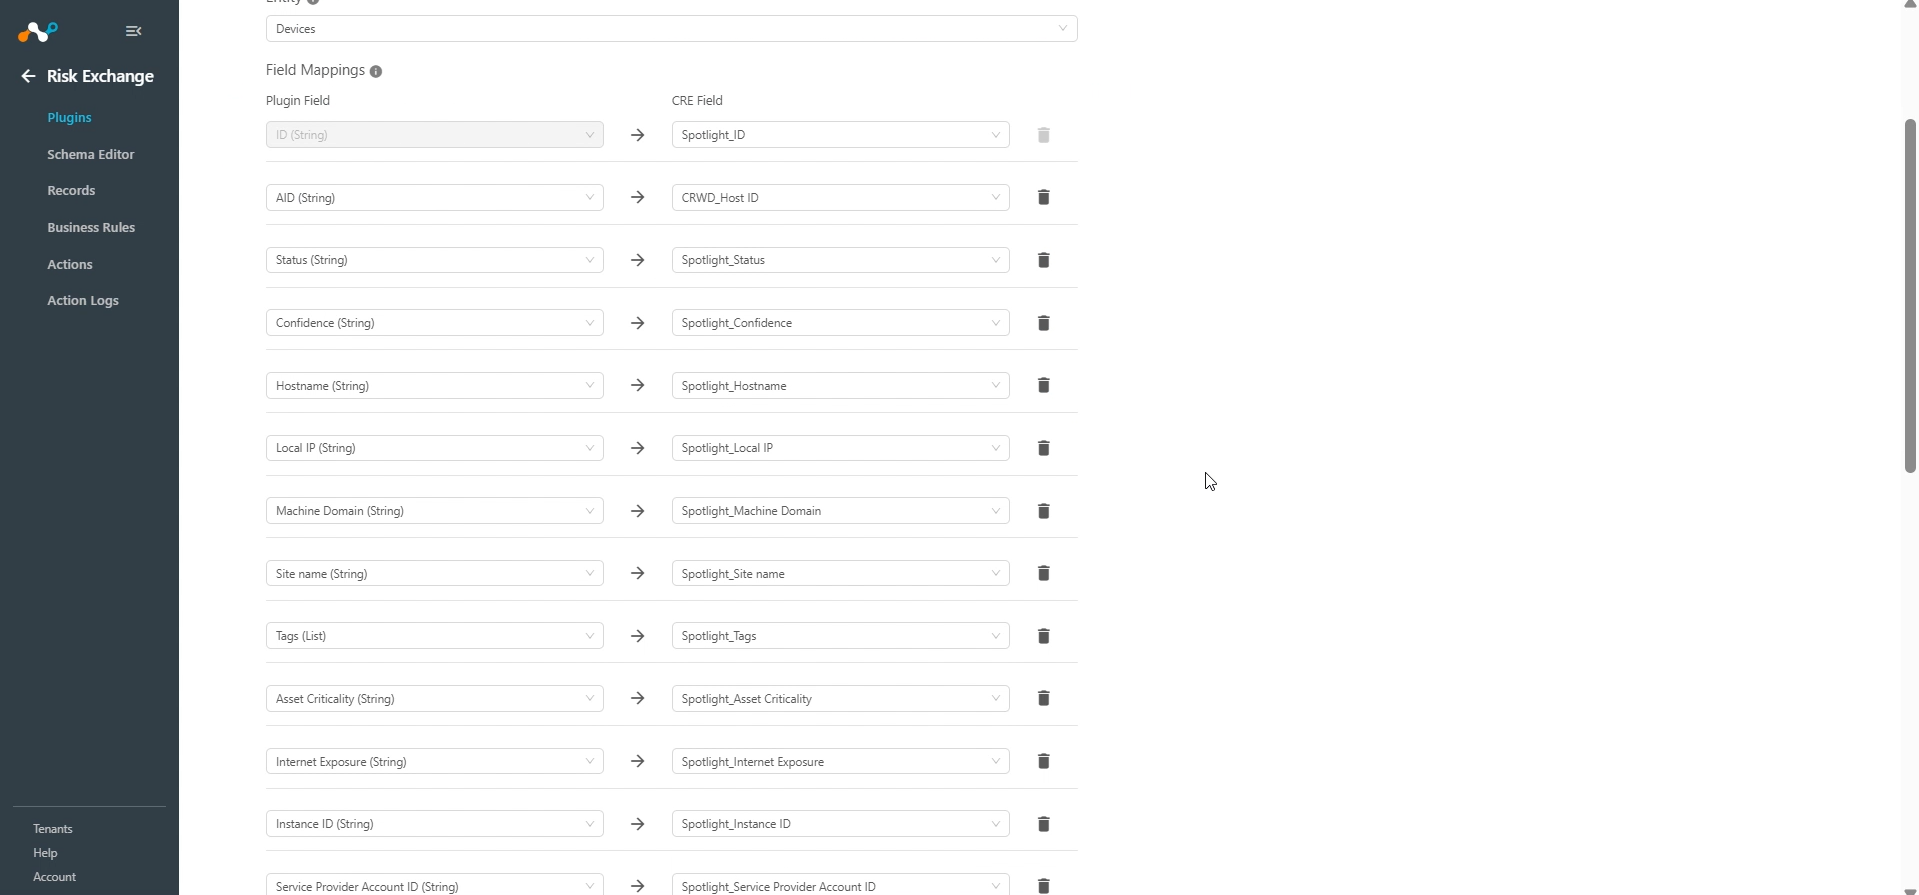
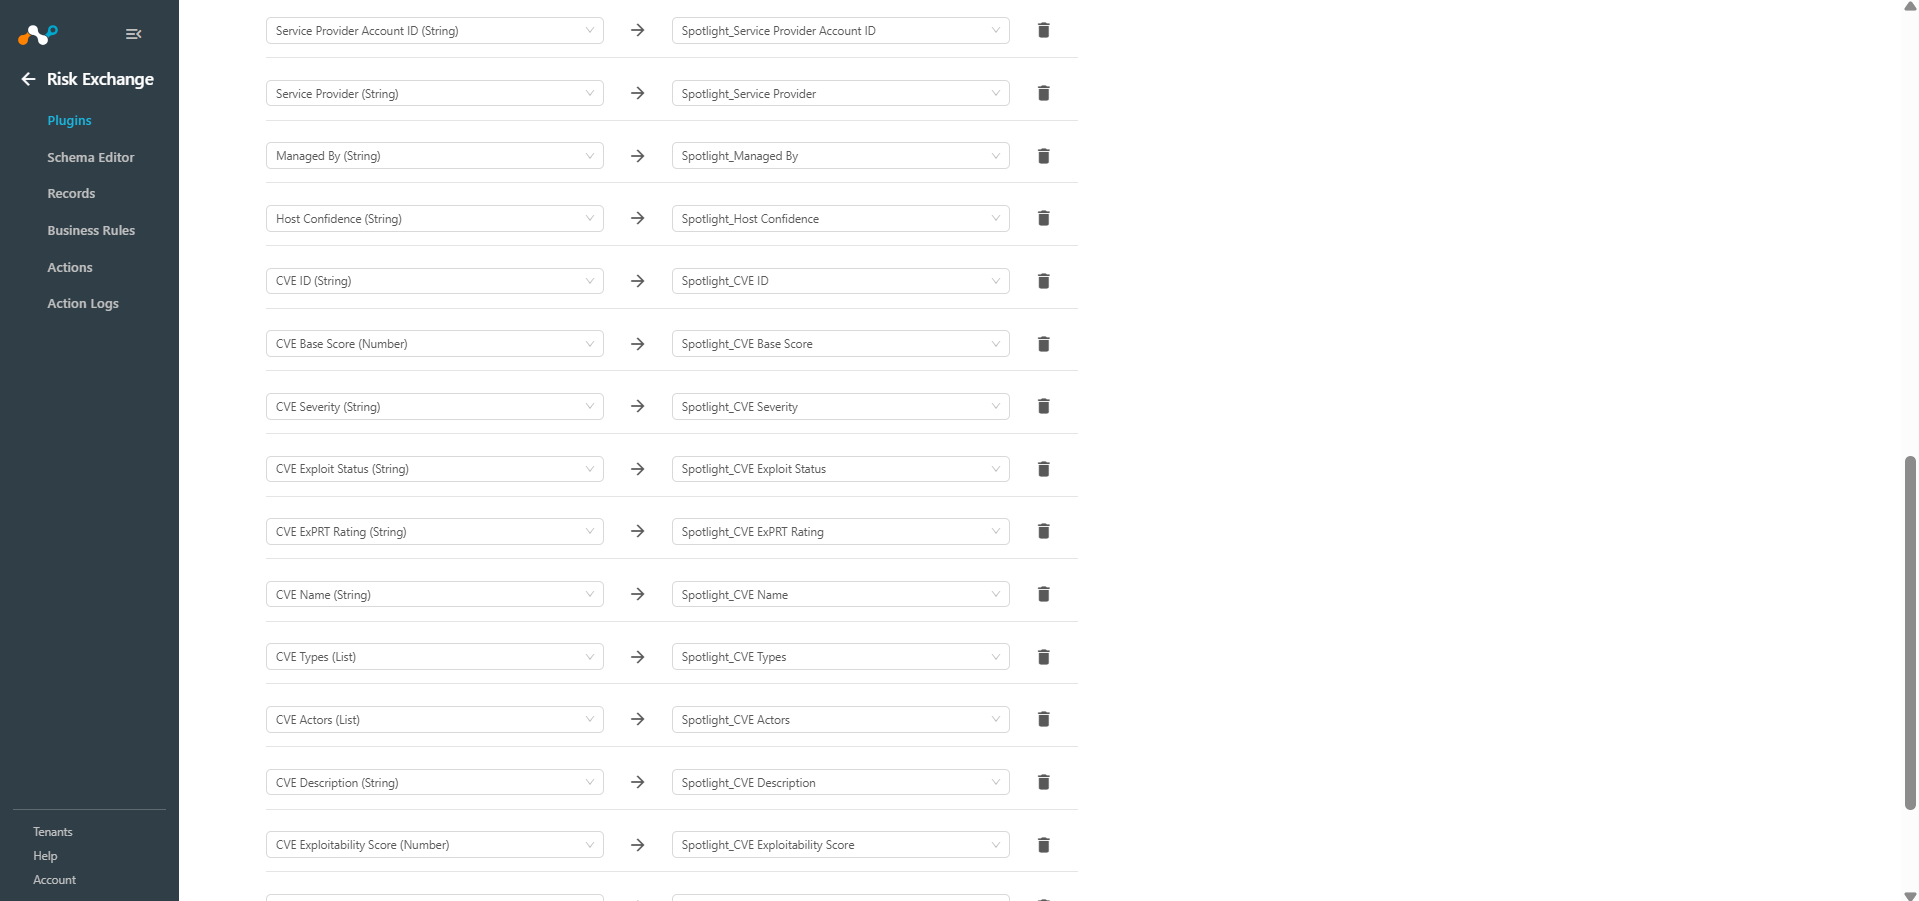
La cartographie sera utilisée pour visualiser les vulnérabilités tirées et leurs détails respectifs. Les champs mappés lors de la configuration du plugin seront visibles sur la page Enregistrements une fois les données extraites. Vous trouverez ci-dessous la cartographie suggérée qui doit être utilisée lors de la configuration du plugin.
Cartographie des vulnérabilités
|
Étiquette du champ du plugin |
Type de données attendu |
Étiquette suggérée pour le champ |
Stratégie globale suggérée |
|---|---|---|---|
|
ID |
String |
ID |
Unique |
|
AID |
String |
AID |
Overwrite |
|
Statut |
String |
Statut |
Overwrite |
|
Confidence |
String |
Confidence |
Overwrite |
|
Hostname |
String |
Hostname |
Overwrite |
|
Local IP |
String |
Local IP |
Overwrite |
|
Domaine des machines |
String |
Domaine des machines |
Overwrite |
|
Site Name |
String |
Site Name |
Overwrite |
|
Tags |
List |
Tags |
Overwrite |
|
Criticité des actifs |
String |
Criticité des actifs |
Overwrite |
|
Exposition à Internet |
String |
Exposition à Internet |
Overwrite |
|
ID de l'instance |
String |
ID de l'instance |
Overwrite |
|
Identifiant du compte du prestataire de services |
String |
Identifiant du compte du prestataire de services |
Overwrite |
|
Prestataire de services |
String |
Prestataire de services |
Overwrite |
|
Géré par |
String |
Géré par |
Overwrite |
|
Confiance de l'hôte |
String |
Confiance de l'hôte |
Overwrite |
|
ID CVE |
String |
ID CVE |
Overwrite |
|
Score de base CVE |
Number |
Score de base CVE |
Overwrite |
|
Gravité du CVE |
String |
Gravité du CVE |
Overwrite |
|
CVE Exploit Status |
String |
CVE Exploit Status |
Overwrite |
|
Classification CVE ExPRT |
String |
Classification CVE ExPRT |
Overwrite |
|
CVE Name |
String |
CVE Name |
Overwrite |
|
Types de CVE |
List |
Types de CVE |
Overwrite |
|
Acteurs CVE |
List |
Acteurs CVE |
Overwrite |
|
Description du CVE |
String |
Description du CVE |
Overwrite |
|
Score d’exploitabilité CVE |
Number |
Score d’exploitabilité CVE |
Overwrite |
|
Score d'impact CVE |
Number |
Score d'impact CVE |
Overwrite |
|
Vecteur CVE |
String |
Vecteur CVE |
Overwrite |
Note
Si vous avez les mêmes enregistrements dans plusieurs plugins, assurez-vous que vous mappez le même champ dans les plugins.
Permissions
Vous aurez besoin de cette autorisation pour extraire les enregistrements des utilisateurs et des applications : Vulnérabilités - Accès en lecture.
Détails de l'API
Liste des détails de l'API
| Point final de l'API | Méthode | Cas d'utilisation |
|---|---|---|
| /oauth2/token | PUBLIER | Générer un jeton d'accès |
| /spotlight/combined/vulnerabilities/v1 | OBTENIR | Vulnérabilités de Fetch |
Generate Access Token
Endpoint: https://<BASE_URL>/oauth2/token
Method: PUBLIER
Headers:
| Clé | Value |
|---|---|
| User-Agent | netskope-ce-6.0.0-cre-crowdstrike-falcon-spotlight/1.0.0 |
| Content-Type | application/x-www-form-urlencoded |
Request Body:
| Clé | Value |
|---|---|
| grant_type | client_credentials |
| client_id | <Client ID> |
| client_secret | <Client Secret> |
Sample Response
{
  "access_token": "eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...",
  "expires_in": 1799,
  "token_type": "bearer"
}
Fetch Vulnerabilities
Endpoint: https://<BASE_URL>/spotlight/combined/vulnerabilities/v1
Method: OBTENIR
Headers:
| Clé | Value |
|---|---|
| User-Agent | netskope-ce-6.0.0-cre-crowdstrike-falcon-spotlight/1.0.0 |
| Authorization | Bearer <access_token> |
Query Parameters
| Clé | Value |
|---|---|
| limit | 5000 |
| facet | ["host_info", "cve"] |
| sort | updated_timestamp.asc |
Sample Response
{
    "meta": {
        "query_time": 0.47325536,
        "pagination": {
            "limit": 500,
            "total": 96128,
            "after": "next_page_token"
        },
        "powered_by": "spapi",
        "trace_id": "6120930d-fb71-45e6-b93b-b7e938d5bc22"
    },
    "resources": [
        {
            "id": "u:ip:a6dc46f29f9d952826910ea2baca3c1a4d1e857949b9f0e59f04c84e8d6c1f5e_bc5f0e094c76339fa2da49dac2943448",
            "cid": "c17f3a80ded0418eb107db3d26a27983",
            "aid": "c17f3a80ded0418eb107db3d26a27983_ASCB75xg0shOejrl80b5msNO4NpbjSrOX5OYPq_e34Yk1JUn2NDFbK0a",
            "vulnerability_id": "CVE-2023-48795",
            "data_providers": [
                {
                    "provider": "Falcon EASM"
                }
            ],
            "created_timestamp": "2025-10-16T02:08:07Z",
            "closed_timestamp": "2025-10-25T21:50:43Z",
            "updated_timestamp": "2025-10-25T21:50:54Z",
            "status": "closed",
            "apps": [
                {
                    "vendor_normalized": "Openbsd",
                    "product_name_version": "openssh 6.0",
                    "product_name_normalized": "openssh",
                    "sub_status": "closed",
                    "remediation": {},
                    "evaluation_logic": {
                        "id": ""
                    }
                }
            ],
            "suppression_info": {
                "is_suppressed": false
            },
            "services": [
                {
                    "port": 122,
                    "transport": "tcp",
                    "protocol": "ssh"
                }
            ],
            "confidence": "potential",
            "host_info": {
                "hostname": "54.193.116.198",
                "local_ip": "",
                "machine_domain": "",
                "os_version": "",
                "ou": "",
                "site_name": "",
                "system_manufacturer": "",
                "tags": [],
                "platform": "",
                "asset_criticality": "Unassigned",
                "internet_exposure": "Yes",
                "instance_id": "i-09d14923a29da1be3",
                "service_provider_account_id": "703303484057",
                "service_provider": "AWS",
                "third_party_asset_ids": [
                    "Falcon EASM: a6dc46f29f9d952826910ea2baca3c1a4d1e857949b9f0e59f04c84e8d6c1f5e"
                ],
                "managed_by": "Unmanaged",
                "confidence_label": "High",
                "subsidiaries": [
                    "Netskope"
                ],
                "host_last_seen_timestamp": "2025-10-15T00:00:00Z"
            },
            "remediation": {},
            "cve": {
                "id": "CVE-2023-48795",
                "base_score": 5.9,
                "severity": "MEDIUM",
                "exploit_status": 90,
                "exprt_rating": "CRITICAL",
                "cisa_info": {
                    "is_cisa_kev": false
                },
                "spotlight_published_date": "2023-12-19T11:39:00Z",
                "name": "Terrapin",
                "types": [
                    "Vulnerability"
                ],
                "actors": [
                    "COZY BEAR",
                    "LABYRINTH CHOLLIMA",
                    "SILENT CHOLLIMA"
                ],
                "cwes": [
                    "CWE-222"
                ],
                "description": "",
                "published_date": "2023-12-18T00:00:00Z",
                "vendor_advisory": [
                    "https://lists.fedoraproject.org/archives/list/package-announce%40lists.fedoraproject.org/message/MKQRBF3DWMWPH36LBCOBUTSIZRTPEZXB/"
                ],
                "references": [
                    "http://packetstormsecurity.com/files/176280/Terrapin-SSH-Connection-Weakening.html",
                    "http://seclists.org/fulldisclosure/2024/Mar/21"
                ],
                "exploitability_score": 2.2,
                "impact_score": 3.6,
                "vector": "CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:N/I:H/A:N"
            }
        },
        {
            "id": "09ea7af71597467089d06313b4fe337d_ce97718801cb38ef9d3d7908fd878ae4",
            "cid": "c17f3a80ded0418eb107db3d26a27983",
            "aid": "09ea7af71597467089d06313b4fe337d",
            "vulnerability_id": "CVE-2025-26634",
            "data_providers": [
                {
                    "provider": "Falcon sensor"
                }
            ],
            "created_timestamp": "2025-03-13T02:39:46Z",
            "updated_timestamp": "2025-03-13T02:39:46Z",
            "status": "open",
            "apps": [
                {
                    "vendor_normalized": "Microsoft",
                    "product_name_version": "Windows Server 2022",
                    "product_name_normalized": "Windows Server 2022",
                    "sub_status": "open",
                    "remediation": {
                        "ids": [
                            "07c271aa28eb328da300ebaf6afa625f"
                        ]
                    },
                    "evaluation_logic": {
                        "id": "eab3262f71893574b3ea99391191845c"
                    },
                    "remediation_info": {
                        "recommended_id": "07c271aa28eb328da300ebaf6afa625f"
                    }
                }
            ],
            "suppression_info": {
                "is_suppressed": false
            },
            "confidence": "confirmed",
            "host_info": {
                "hostname": "EC2AMAZ-32GSOEF",
                "local_ip": "172.31.19.16",
                "machine_domain": "",
                "os_version": "Windows Server 2022",
                "ou": "",
                "site_name": "",
                "system_manufacturer": "Xen",
                "tags": [],
                "platform": "Windows",
                "instance_id": "i-09d14923a29da1be3",
                "service_provider_account_id": "703303484057",
                "service_provider": "AWS",
                "os_build": "20348",
                "product_type_desc": "Server",
                "asset_criticality": "Unassigned",
                "internet_exposure": "No",
                "managed_by": "Falcon sensor"
            },
            "cve": {
                "id": "CVE-2025-26634",
                "base_score": 7.5,
                "severity": "HIGH",
                "exploit_status": 0,
                "exprt_rating": "HIGH",
                "remediation_level": "O",
                "cisa_info": {
                    "is_cisa_kev": false
                },
                "spotlight_published_date": "2025-03-12T17:23:00Z",
                "types": [
                    "Vulnerability"
                ],
                "cwes": [
                    ""
                ],
                "description": "Heap-based buffer overflow in Windows Core Messaging allows an authorized attacker to elevate privileges over a network.\n",
                "published_date": "2025-03-11T07:00:00Z",
                "vendor_advisory": [
                    "https://msrc.microsoft.com/update-guide/en-us/vulnerability/CVE-2025-26634",
                    "https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-26634"
                ],
                "exploitability_score": 1.6,
                "impact_score": 5.9,
                "vector": "CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H"
            }
        },
        {
            "id": "280f4d789bcexxxxxxxxx9abcc3811914f",
            "cid": "0123456789ABCDEFGHIJKLMNOPQRSTUV-WX",
            "aid": "280f4d…2a7f7bbd",
            "vulnerability_id": "CVE-2025-26633",
            "data_providers": [
                {
                    "provider": "Falcon sensor"
                }
            ],
            "created_timestamp": "2025-06-03T00:38:46Z",
            "updated_timestamp": "2025-06-06T00:10:34Z",
            "status": "open",
            "apps": [
                {
                    "vendor_normalized": "Microsoft",
                    "product_name_version": "Windows Server 2012 R2",
                    "product_name_normalized": "Windows Server 2012 R2",
                    "sub_status": "open",
                    "remediation": {
                        "ids": [
                            "91b4ee1abe763150a74150dfddf93840"
                        ]
                    },
                    "evaluation_logic": {
                        "id": "9b022daf26493769863d5a22be528b9b"
                    },
                    "remediation_info": {
                        "recommended_id": "91b4ee1abe763150a74150dfddf93840",
                        "minimum_id": "ec48482667043f9e9578742143ed29bf",
                        "patch_publication_date": "2025-03-11T00:00:00Z"
                    },
                    "patch_publication_date": "2025-03-11T00:00:00Z"
                }
            ],
            "suppression_info": {
                "is_suppressed": false
            },
            "confidence": "confirmed",
            "app": {
                "vendor_normalized": "Microsoft",
                "product_name_version": "Windows Server 2012 R2",
                "product_name_normalized": "Windows Server 2012 R2"
            },
            "cve": {
                "id": "CVE-2025-26633",
                "base_score": 7,
                "severity": "HIGH",
                "exploit_status": 90,
                "exprt_rating": "CRITICAL",
                "remediation_level": "O",
                "cisa_info": {
                    "is_cisa_kev": true,
                    "due_date": "2025-04-01T00:00:00Z"
                },
                "spotlight_published_date": "2025-03-12T17:23:00Z",
                "name": "MSC EvilTwin",
                "types": [
                    "Vulnerability"
                ],
                "cwes": [
                    ""
                ],
                "description": "CVE-2025-26633 is a security feature bypass vulnerability (CWE-1023) in Microsoft Management Console due to improper neutralization of input.",
                "published_date": "2025-03-11T07:00:00Z",
                "vendor_advisory": [
                    "https://msrc.microsoft.com/update-guide/en-us/vulnerability/CVE-2025-26633"
                ],
                "references": [
                    "https://www.vicarius.io/vsociety/posts/cve-2025-26633-security-feature-bypass-in-microsoft-management-console-detection-script"
                ],
                "exploitability_score": 1,
                "impact_score": 5.9,
                "vector": "CVSS:3.1/AV:L/AC:H/PR:N/UI:R/S:U/C:H/I:H/A:H"
            },
            "host_info": {
                "hostname": "CsFlows_win_280f4d789bce47a28e3769052a7f7bbd",
                "local_ip": "222.116.81.67",
                "machine_domain": "nelsonosborn.com",
                "os_version": "Windows 10",
                "ou": "chase79",
                "site_name": "desktop-66.maxwell.org",
                "system_manufacturer": "CsFlows System Manufacturer Inc",
                "groups": [
                    {
                        "id": "7023064081fa41578f00c5f6f8aaeba0",
                        "name": "CsFlows_win"
                    }
                ],
                "tags": [
                    "SensorGroupingTags/main/tags",
                    "SensorGroupingTags/wp-content/explore"
                ],
                "platform": "Windows",
                "os_build": "17134",
                "product_type_desc": "Workstation",
                "asset_criticality": "Unassigned",
                "internet_exposure": "No",
                "managed_by": "Falcon sensor",
                "host_last_seen_timestamp": "2025-06-03T00:00:00Z"
            }
        }
    ]
}
Matrice de performance
Voici la matrice de performance réalisée sur une grande pile de Cloud Exchange avec ces spécifications en tirant 500k vulnérabilités.
| Description | Spécifications |
|---|---|
|
Taille de la pile | Grandes dimensions RAM : 32 GO Cœurs : 16 |
|
Temps nécessaire pour stocker les enregistrements périphériques tirés et mis à jour |
~9 minutes |
Agent utilisateur
netskope-ce-6.0.0-cre-crowdstrike-falcon-spotlight/1.0.0
Workflow
- Obtenez votre ID client et votre secret client dans CrowdStrike.
- Configurez le plugin CrowdStrike Falcon Spotlight.
- Ajouter une règle de gestion pour CrowdStrike Falcon Spotlight.
- Ajouter une action pour CrowdStrike Falcon Spotlight.
- Validez le plugin CrowdStrike Falcon Spotlight.
Regardez une vidéo
Cliquer sur « play » pour regarder une vidéo.
Obtenez votre ID client et votre secret client sur la plateforme CrowdStrike
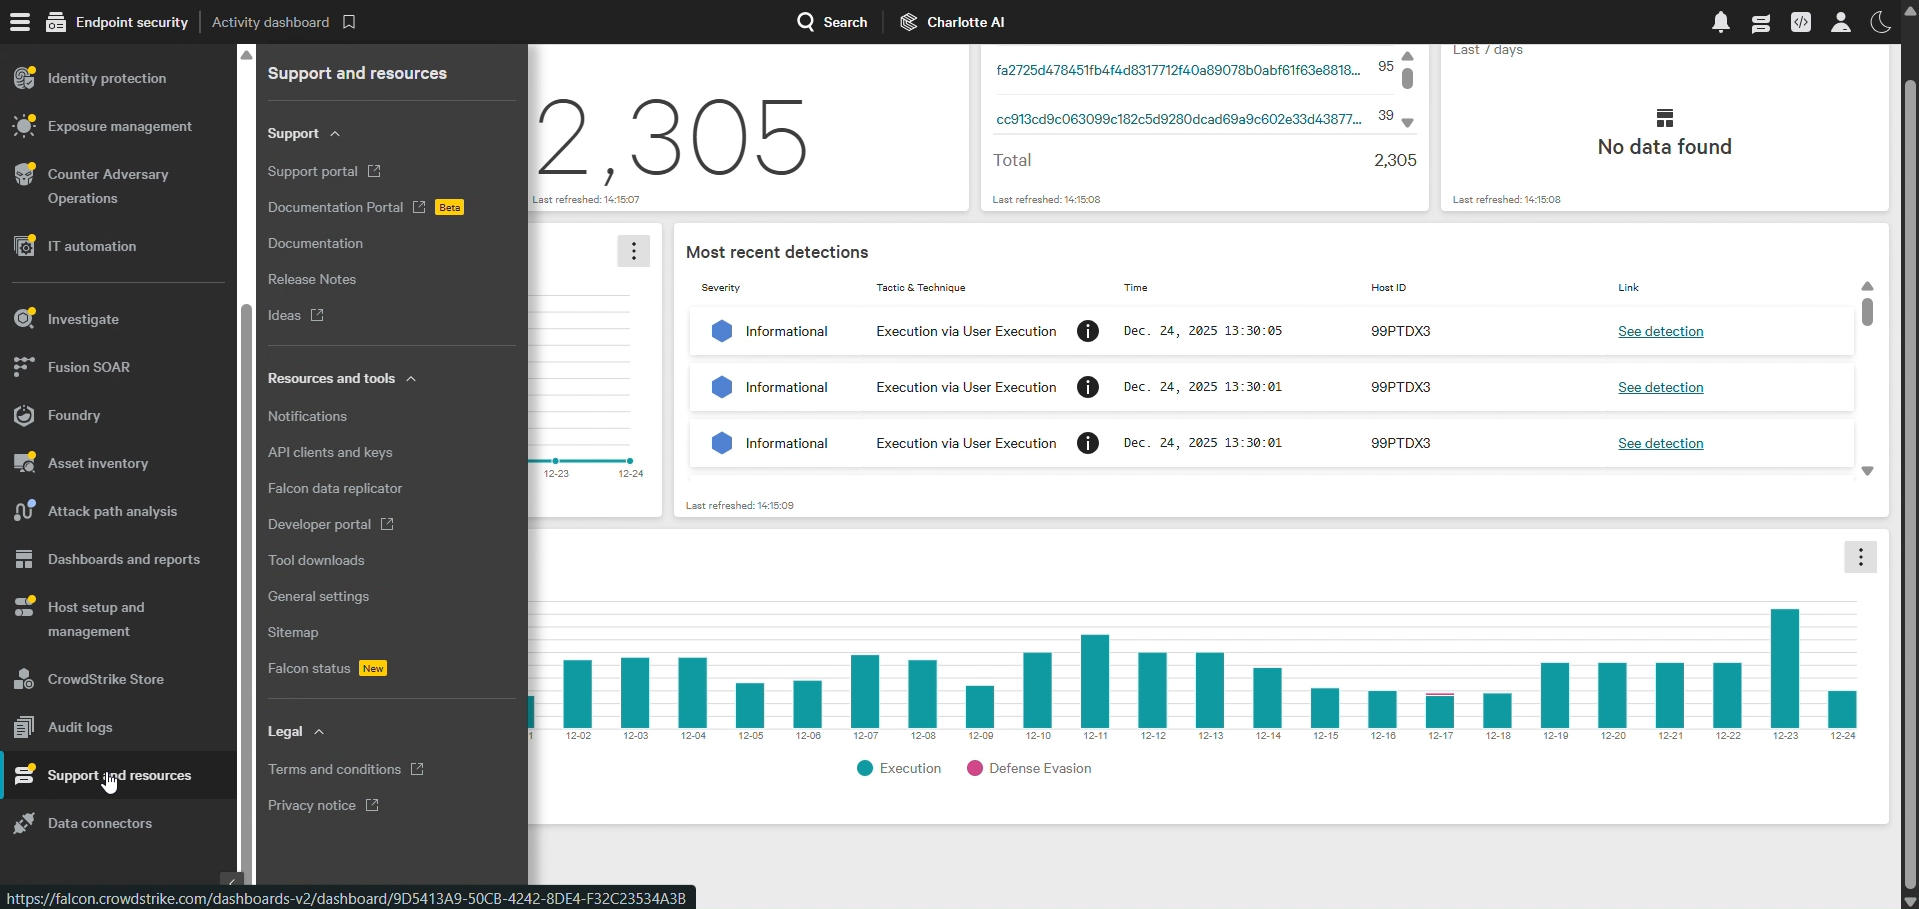
- Connectez-vous à CrowdStrike et allez à menu Icon > Support and resources > API clients and Keys.
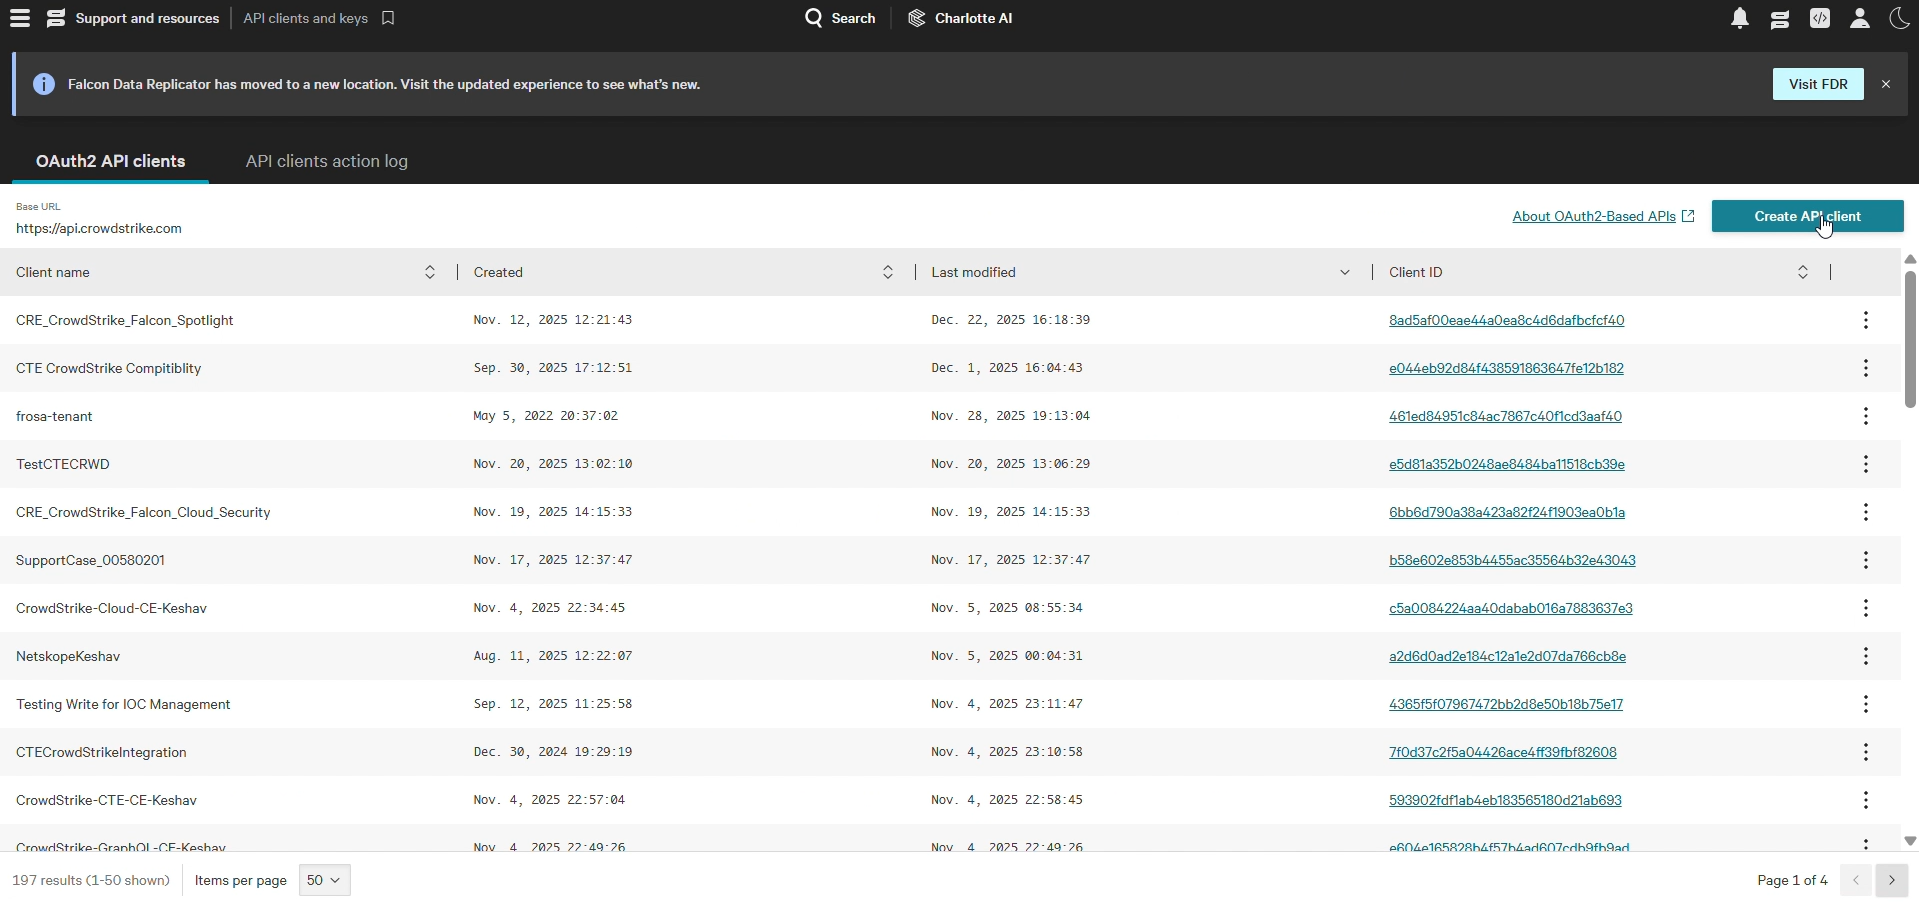
- Click Add new API Client.
- Ajoutez les champs d'application suivants pour l'utilisation du plugin CrowdStrike :
API Scopes Permissions
Scope
Read
Write
Vulnerabilities
Oui
–
Notez l'identifiant et le secret du client.
Configurer le plugin CrowdStrike Falcon Spotlight
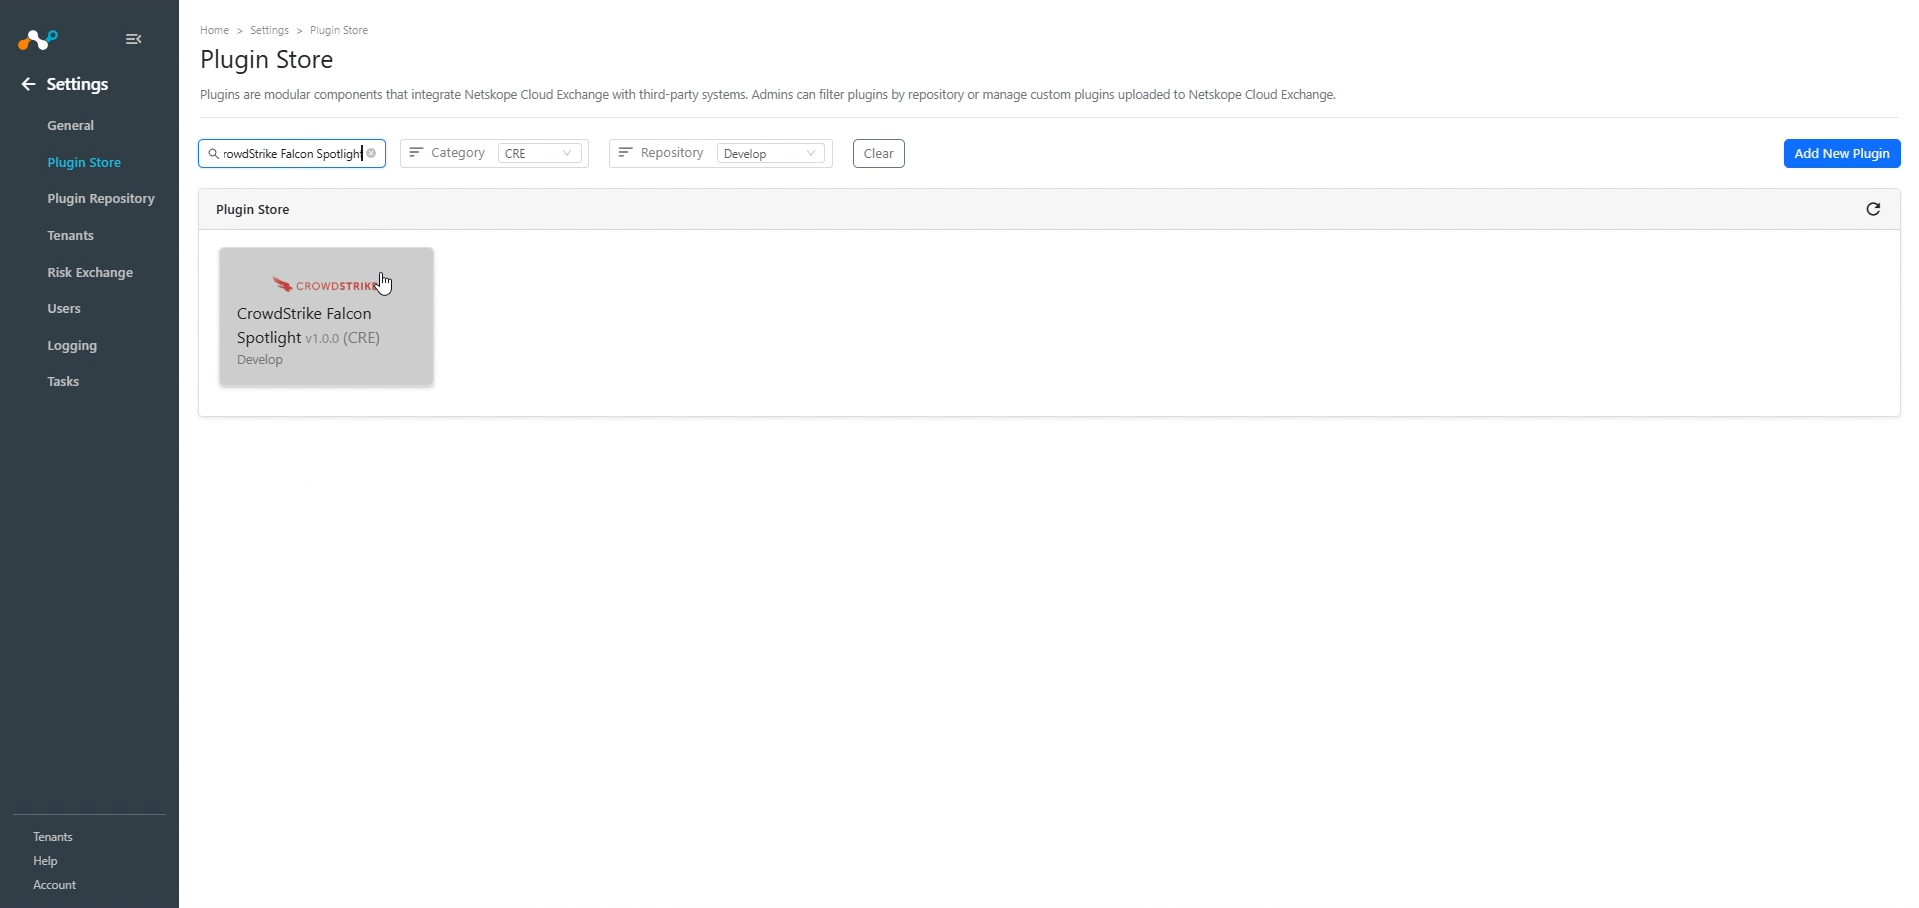
- Dans Cloud Exchange, allez sur Settings > Plugin Store. Recherchez et sélectionnez le plugin CrowdStrike Falcon Spotlight v1.0.0 (CRE).
- Ajoutez un nom de configuration du plugin et modifiez l'intervalle de synchronisation si nécessaire.
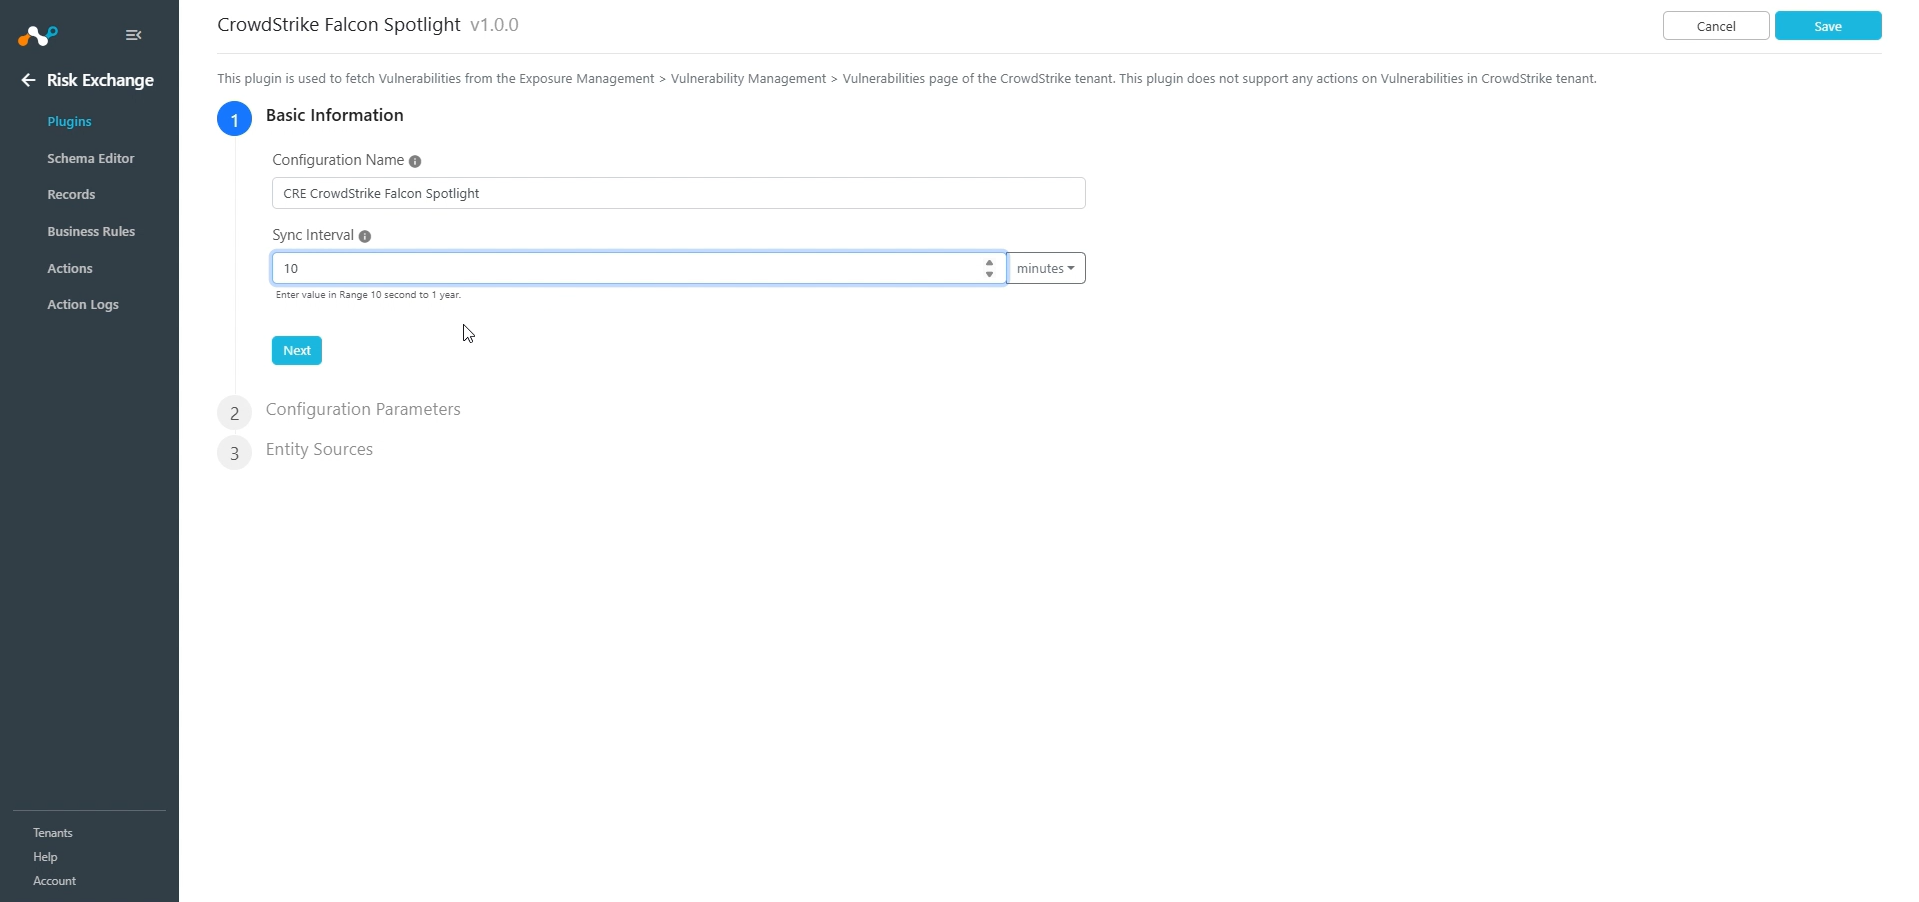
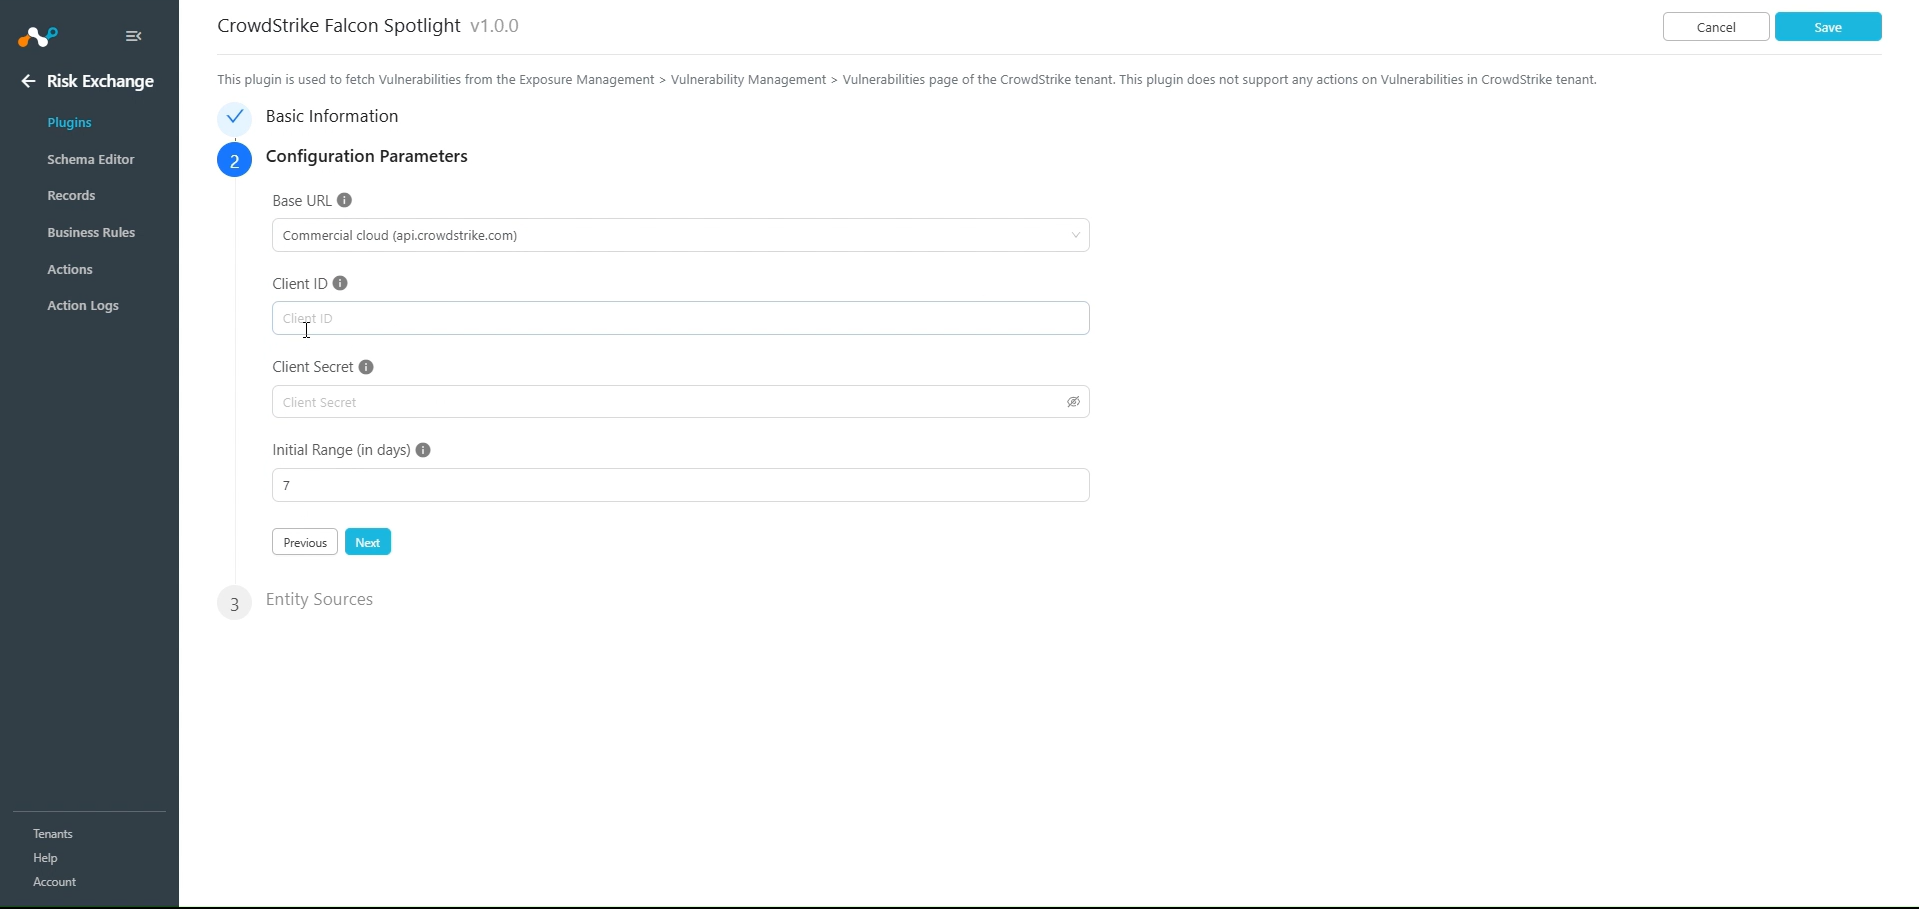
- Cliquez sur Next et entrez les paramètres de configuration :
- Base URL: URL de base de l'instance CrowdStrike (par exemple : https://api.crowdstrike.com).
- Client ID: ID client généré dans CrowdStrike.
- Client Secret: Secret client généré dans CrowdStrike.
- Initial Range (in days): Le nombre de jours nécessaires pour extraire les données de la première exécution. La valeur doit être comprise entre 0 et 200.
- Cliquez sur Next et sélectionnez l'entité dans la liste déroulante Entité. Les champs d'entité peuvent être créés à partir de la page de l'éditeur de schéma ou en utilisant + Add Field à partir du menu déroulant des champs. Fournissez les correspondances entre les champs. Pour la cartographie suggérée, reportez-vous à la section "Cartographie".
Note
Le champ ID est nécessaire pour extraire les vulnérabilités.
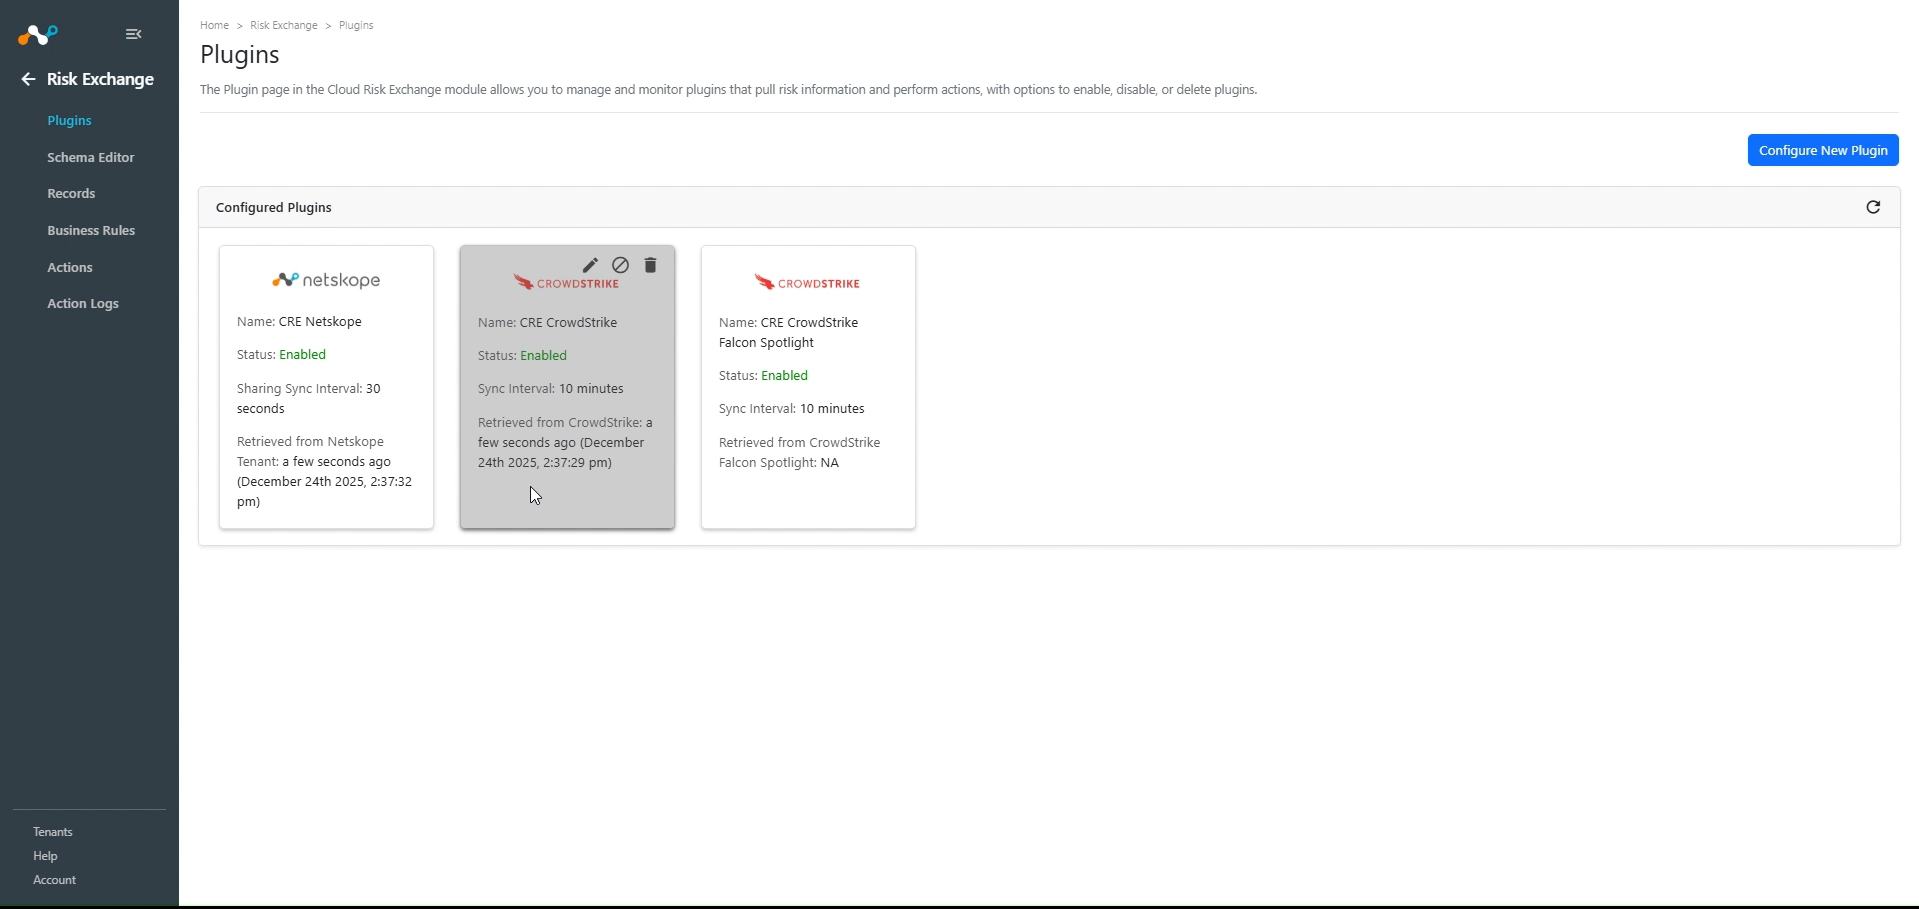
- Cliquez sur Save.
Ajouter une règle de gestion de l'échange de risques pour CrowdStrike Falcon Spotlight
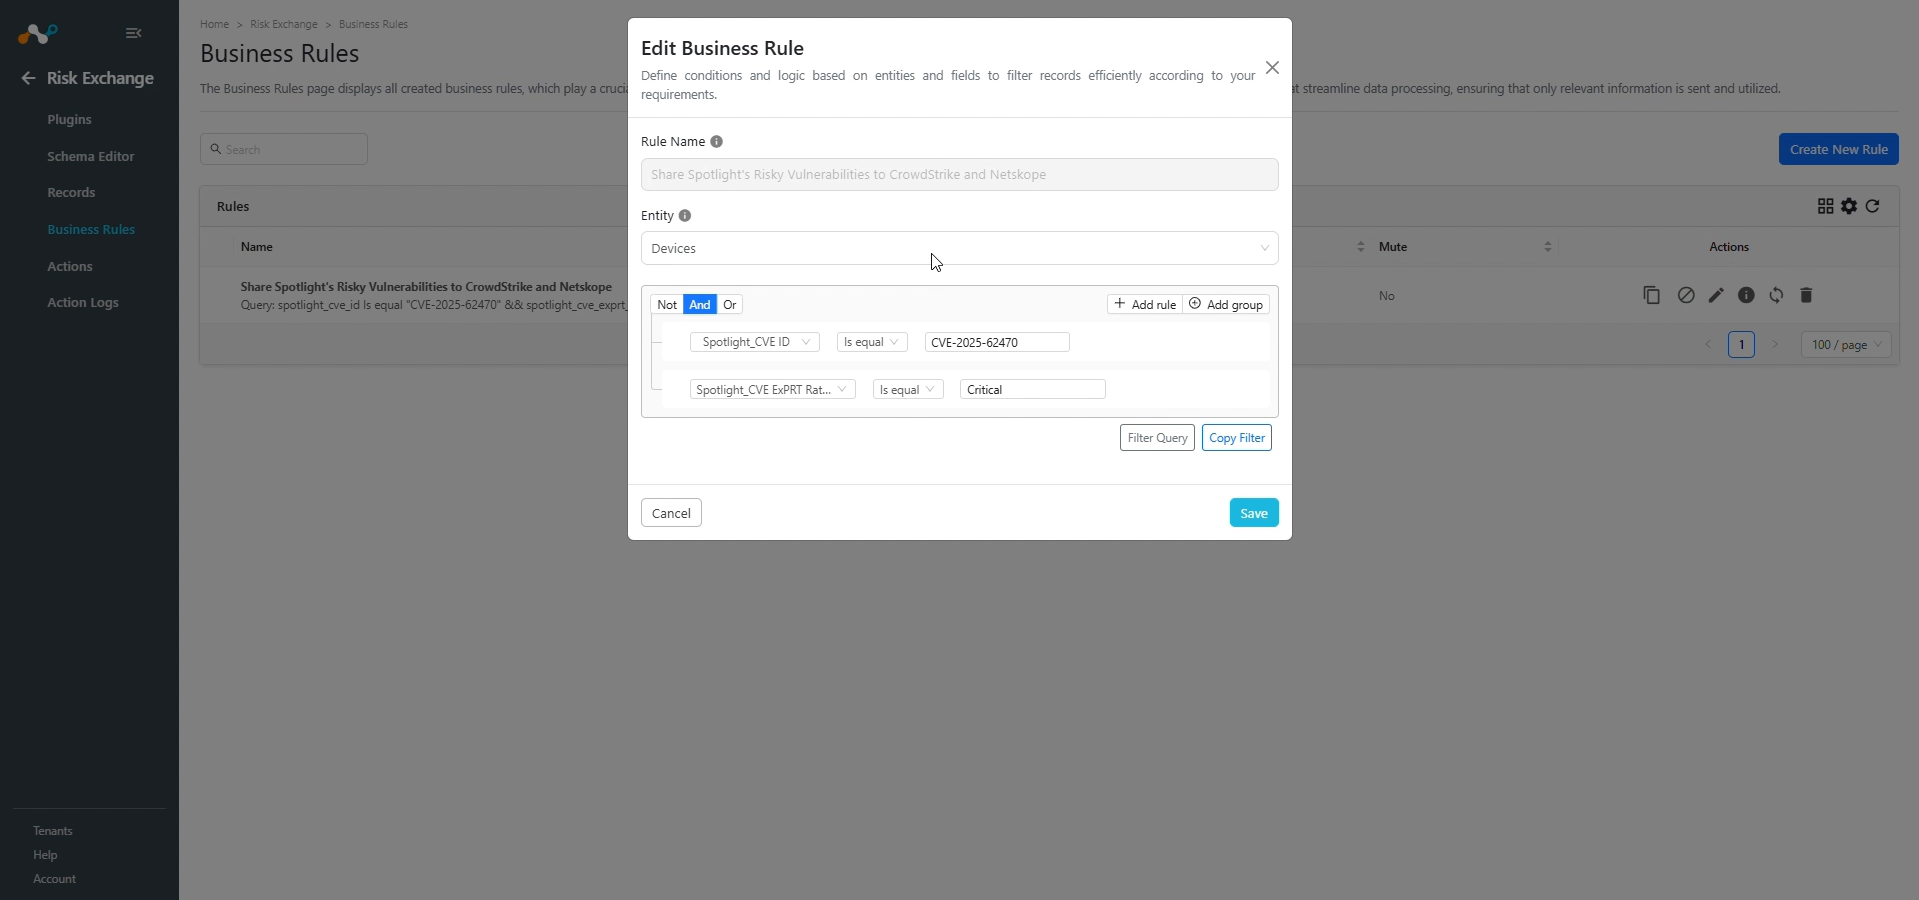
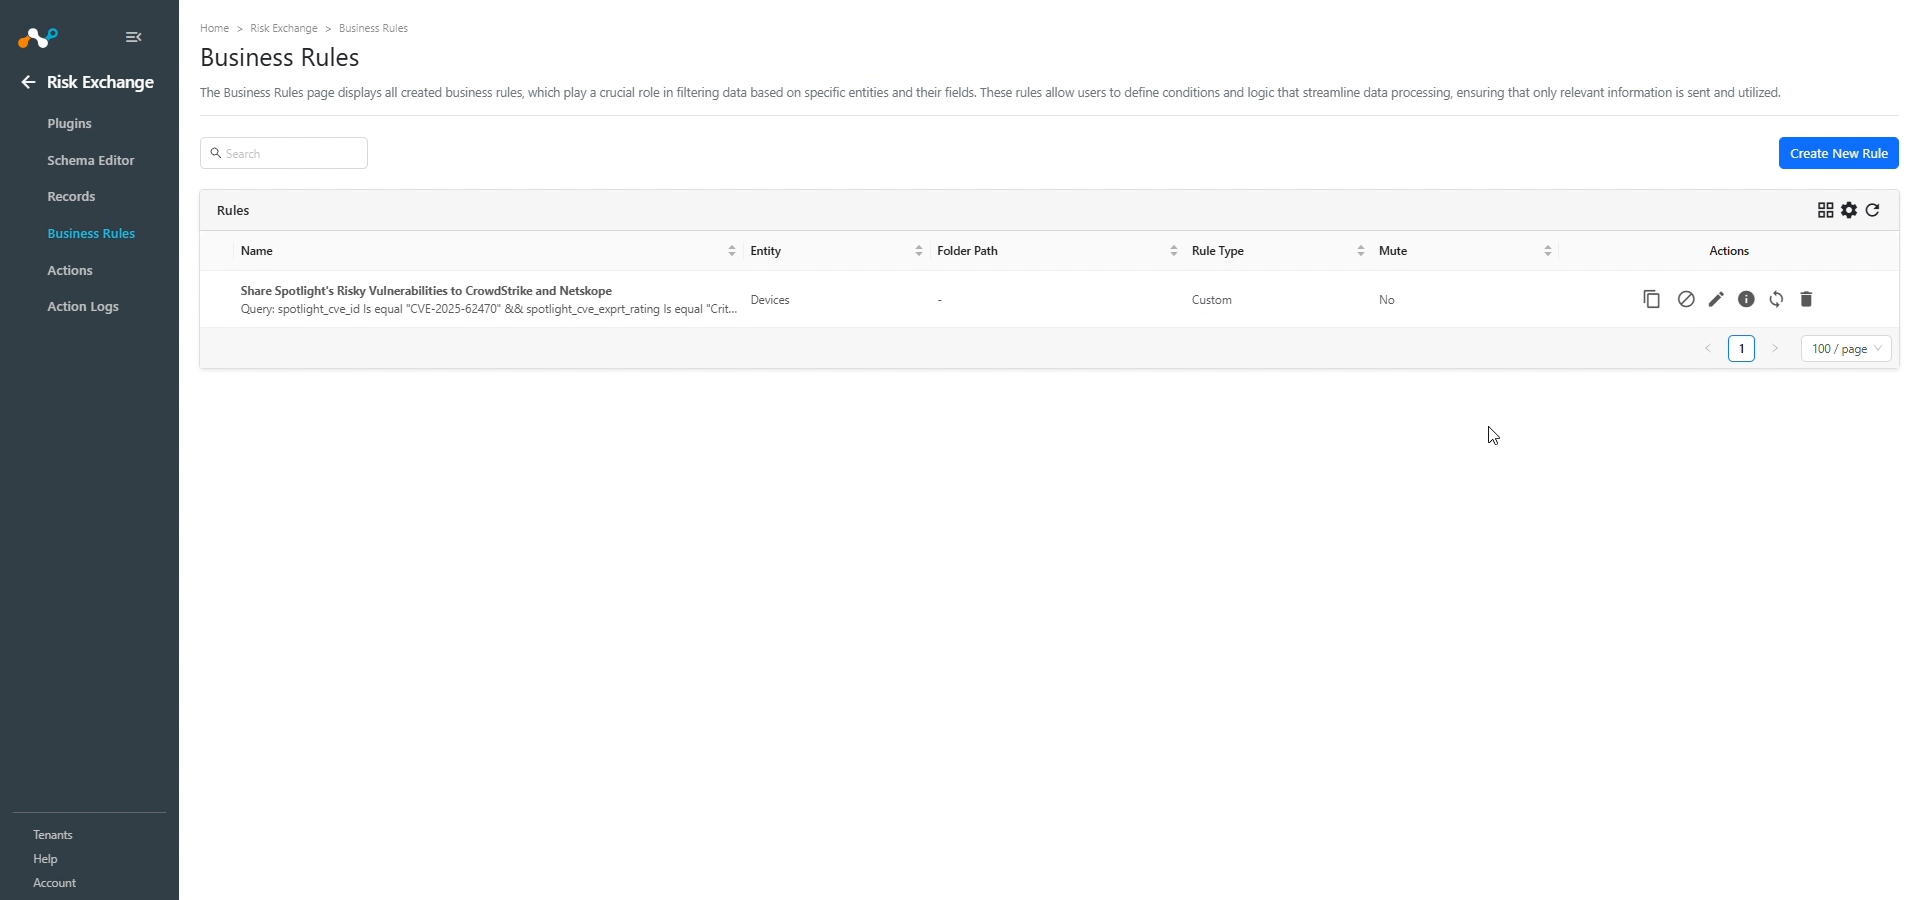
- Dans Risk Exchange, allez à Business Rules et cliquez sur Create New Rule.
- Saisissez un nom de règle et sélectionnez l'entité dans laquelle les enregistrements d'utilisateurs sont stockés, puis configurez la requête en fonction de vos besoins.
- Cliquez sur Save.
Ajouter une action d'échange de risque pour CrowdStrike Falcon Spotlight
CrowdStrike Falcon Spotlight prend en charge le type d'action No Action.
No Action
Aucune action ne sera effectuée pour cette action. Vous pouvez générer des alertes UBA dans Ticket Orchestrator en utilisant cette action et en activant l'option Générer des alertes.
Note
Vous pouvez effectuer les actions sur les utilisateurs et les vulnérabilités des hôtes provenant de CrowdStrike Falcon Spotlight sur le locataire Netskope.
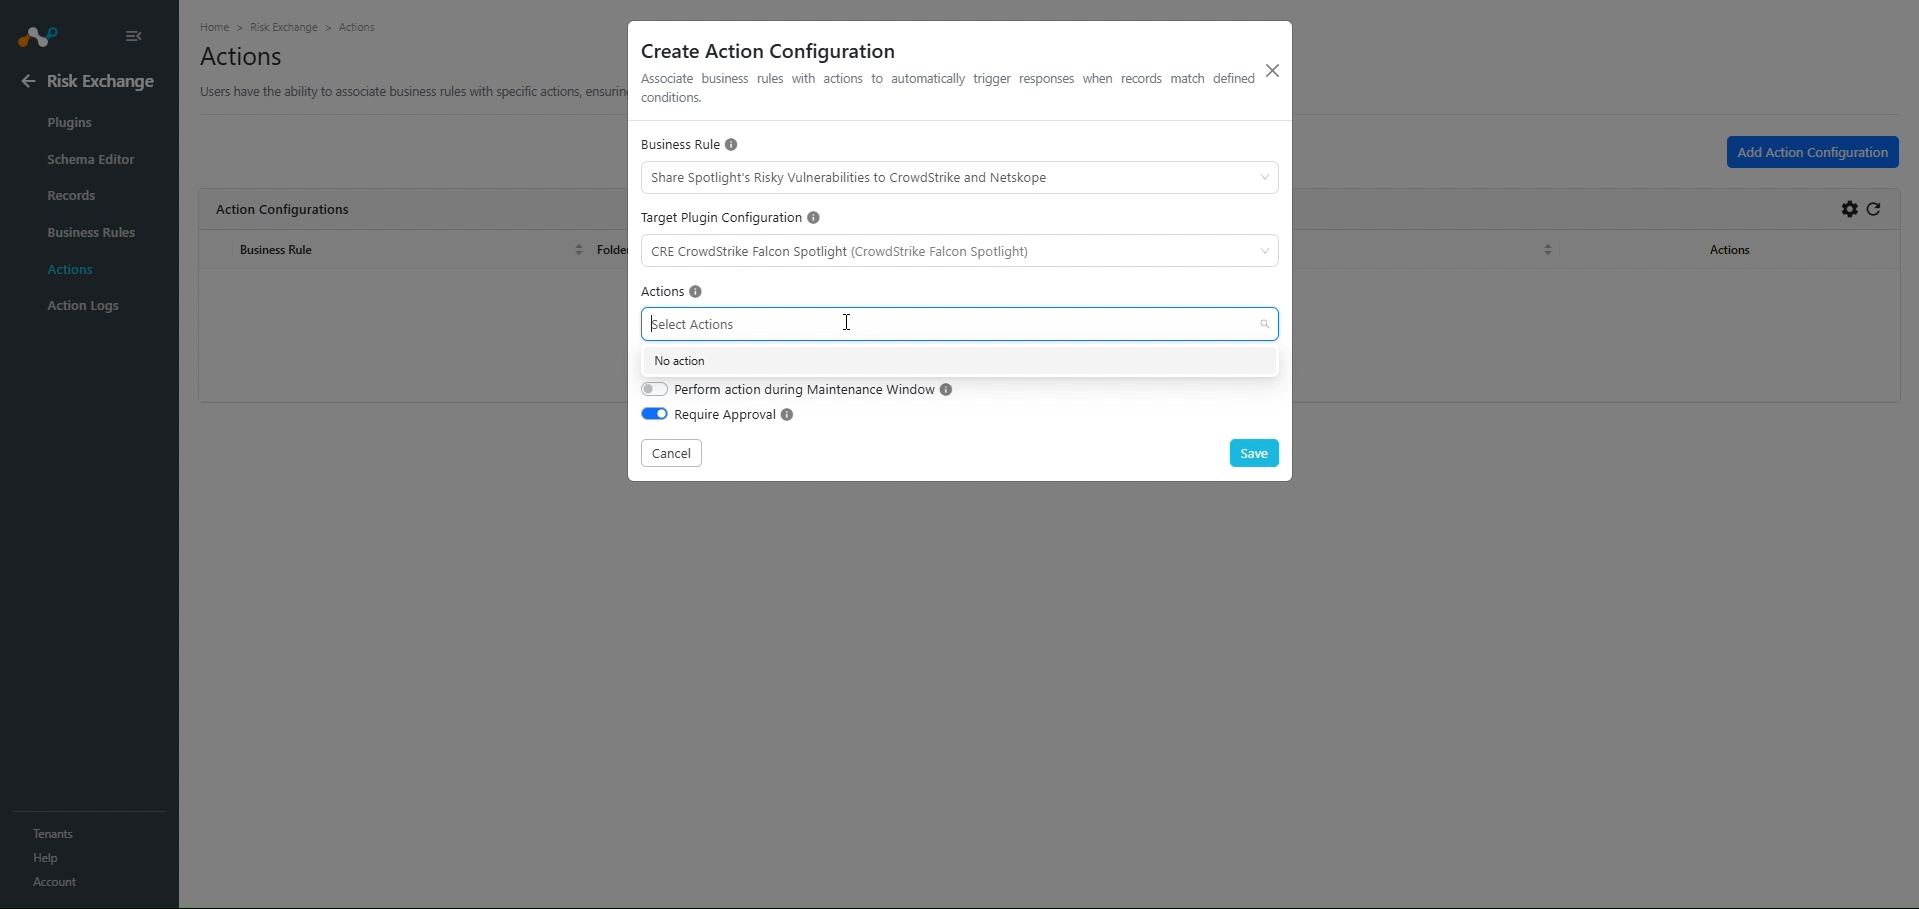
- Dans Risk Exchange, allez à Actions et cliquez sur Add Action Configuration.
- Select une règle de gestion, Configuration (nom de votre plugin configuré).
- Pour Actions, sélectionnez Aucune action et activez la case à cocher Générer une alerte pour générer des alertes dans le module Ticket Orchestrator.
- Activez la case à cocher Exiger l'approbation si une approbation est nécessaire avant d'effectuer une action sur les utilisateurs.
- Cliquez sur Save.
Valider le plugin CrowdStrike Falcon Spotlight
Valider dans Cloud Exchange
Pour valider le tirage :
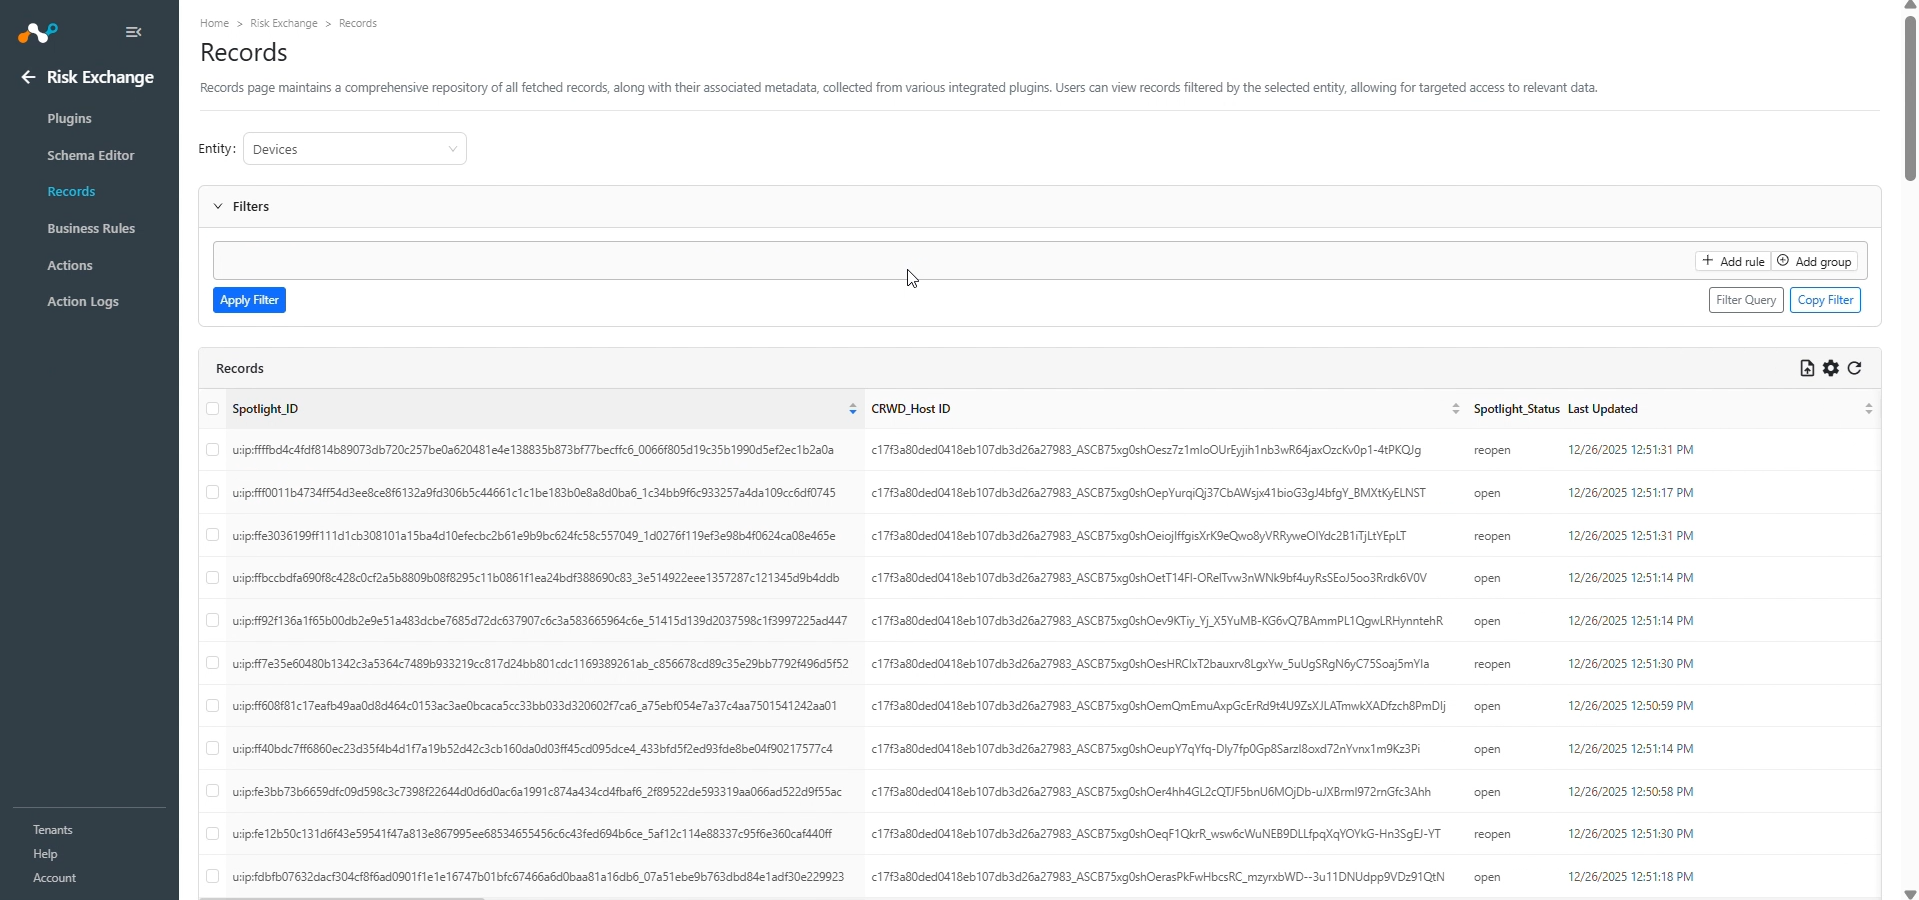
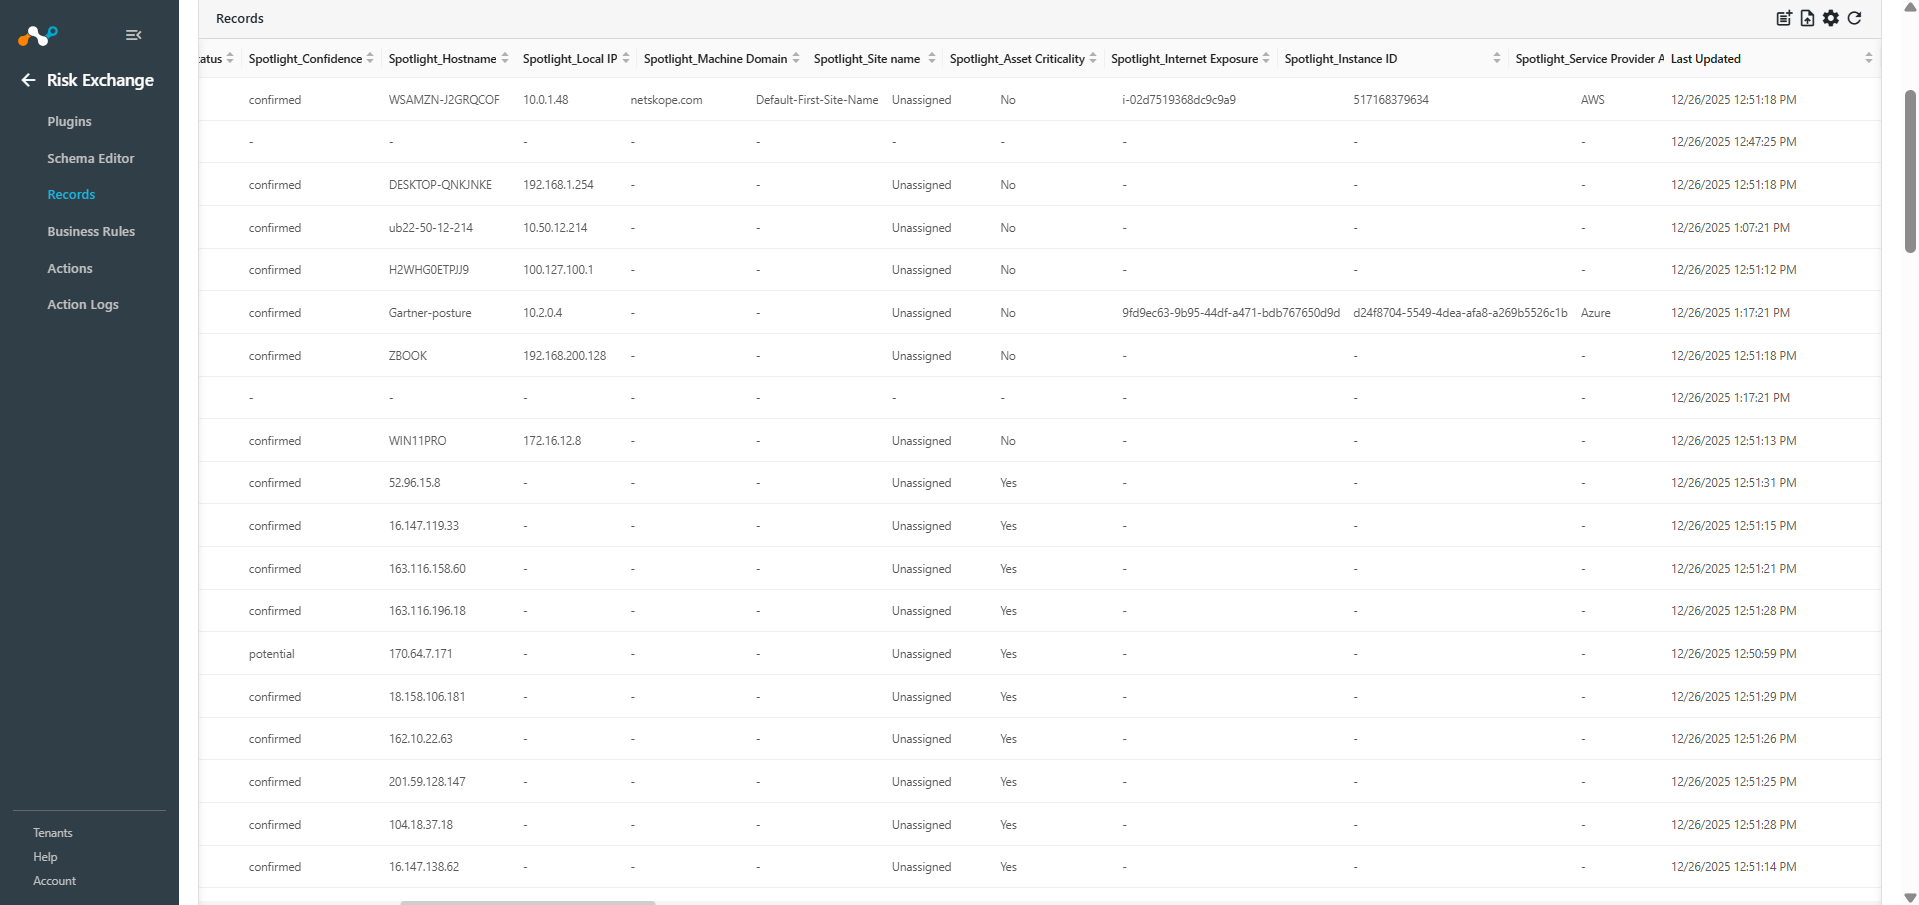
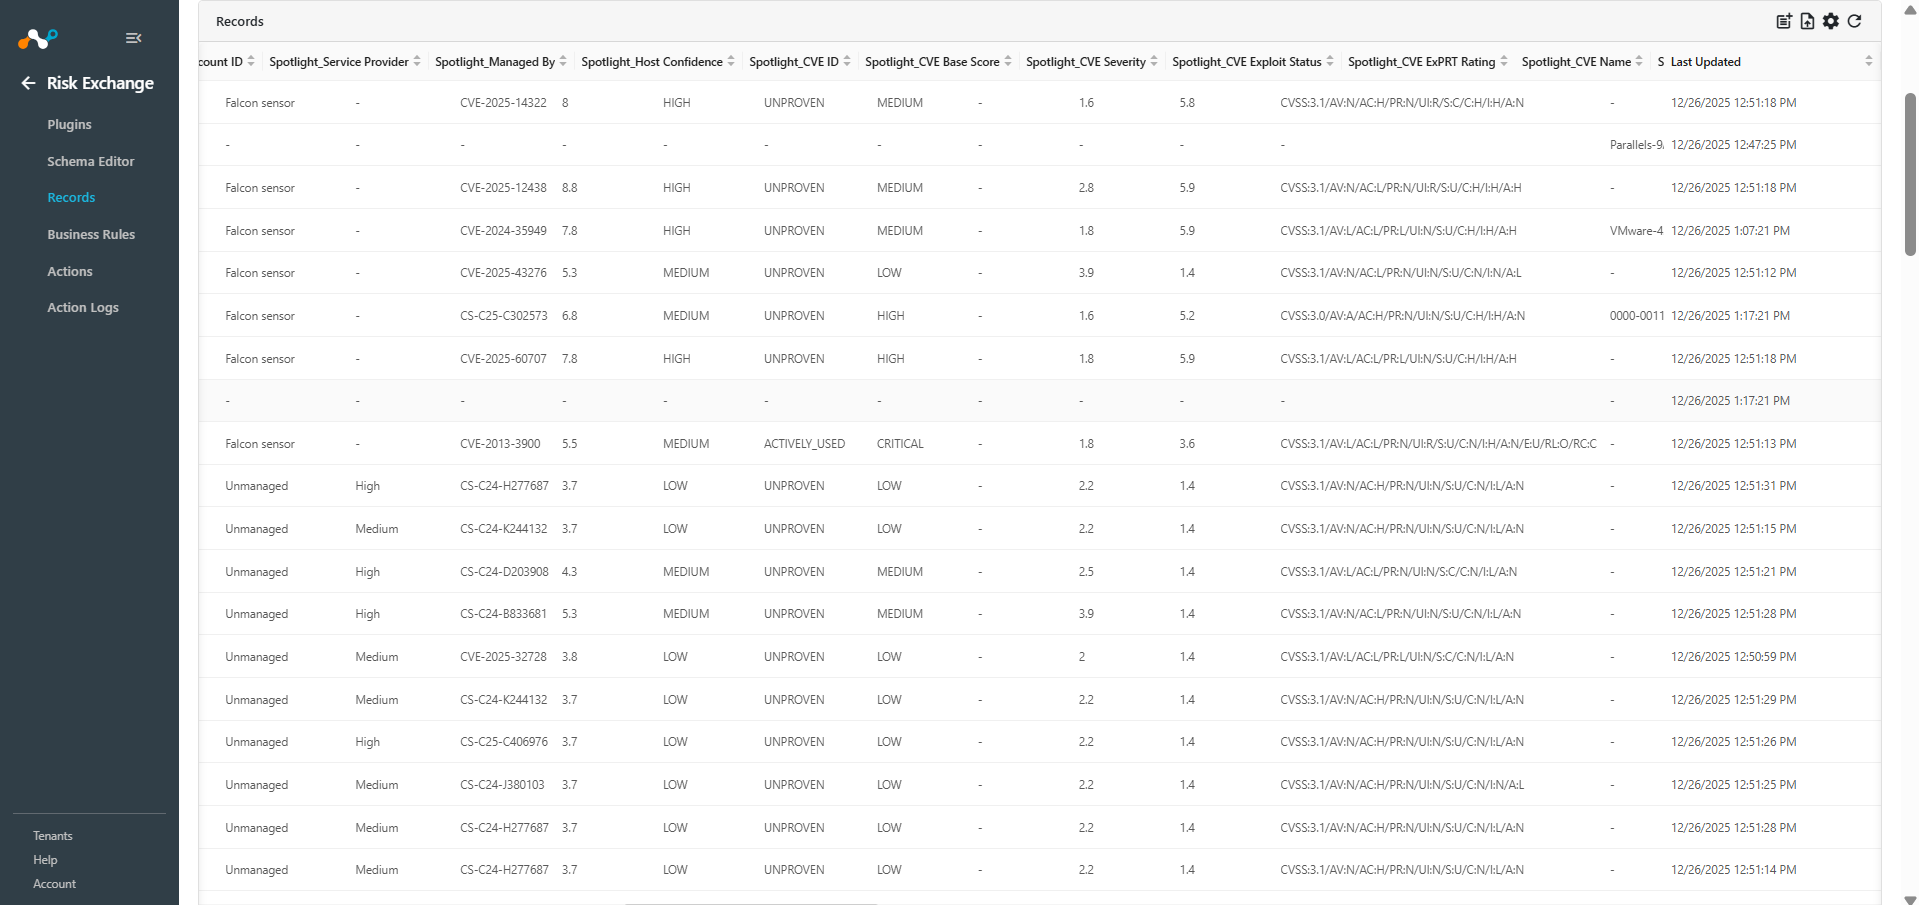
Dans Risk Exchange, allez sur Records. Select l'entité qui a été utilisée lors de la configuration du mappage des champs pour les vulnérabilités afin d'afficher les données extraites du plugin.
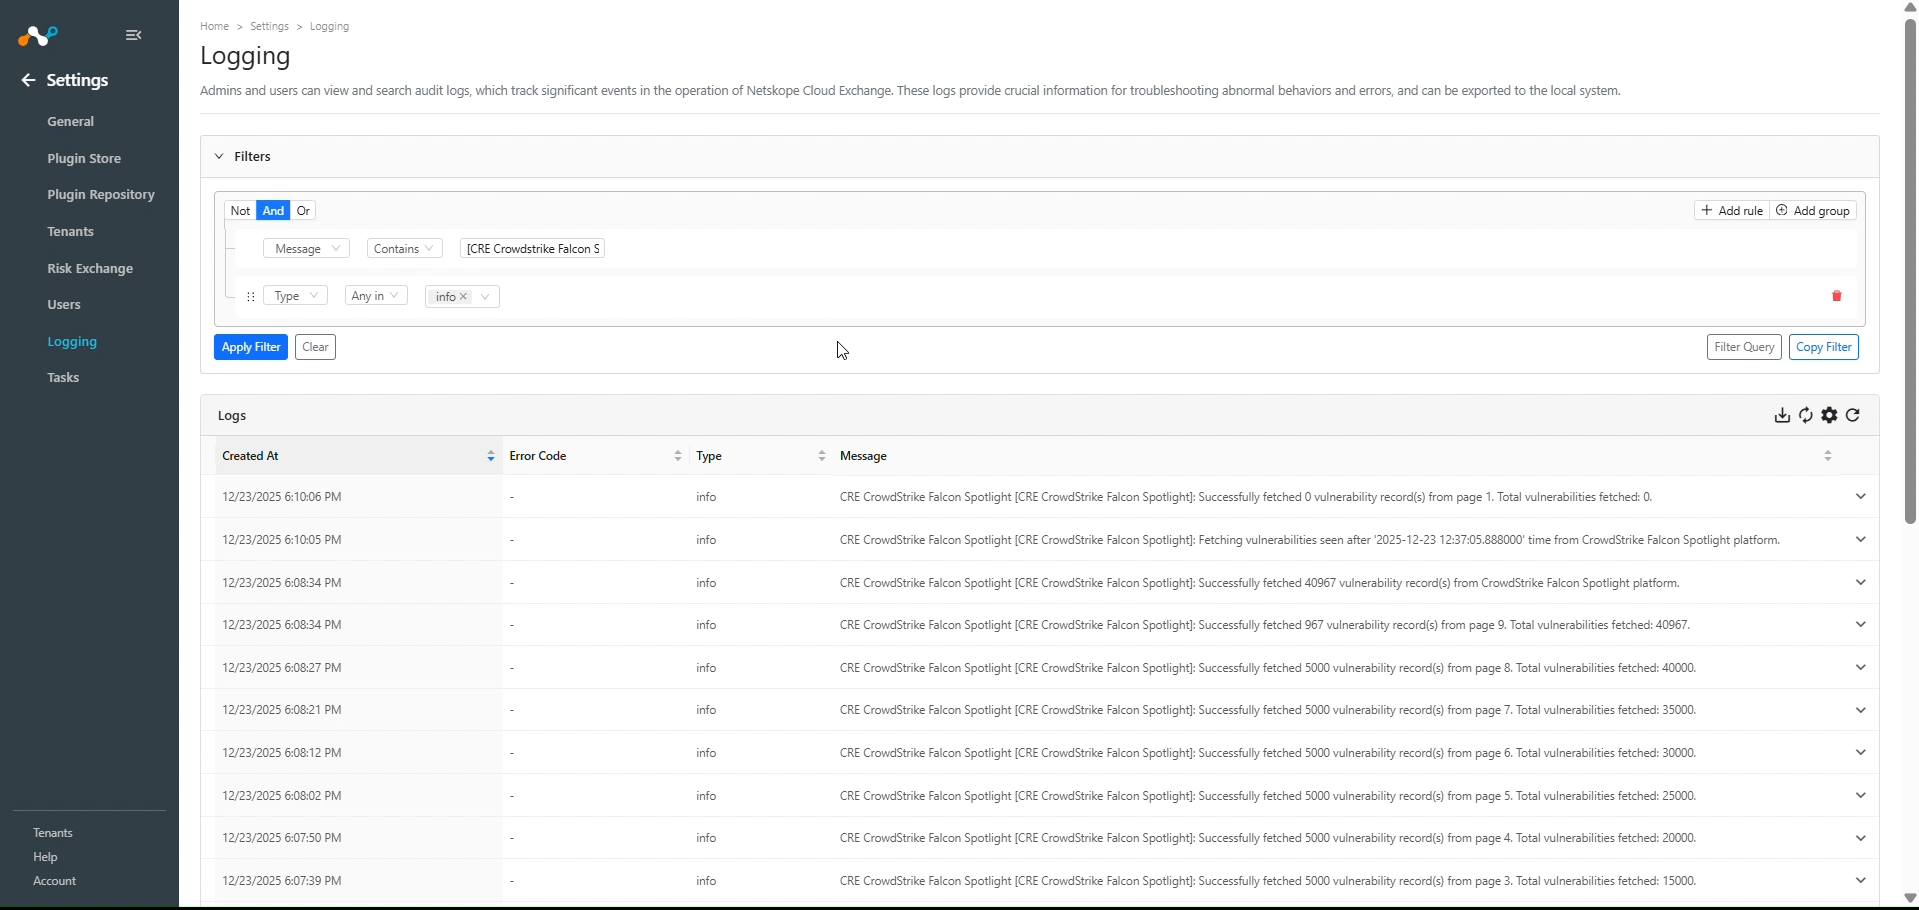
Allez sur Logging et recherchez les journaux du plugin.
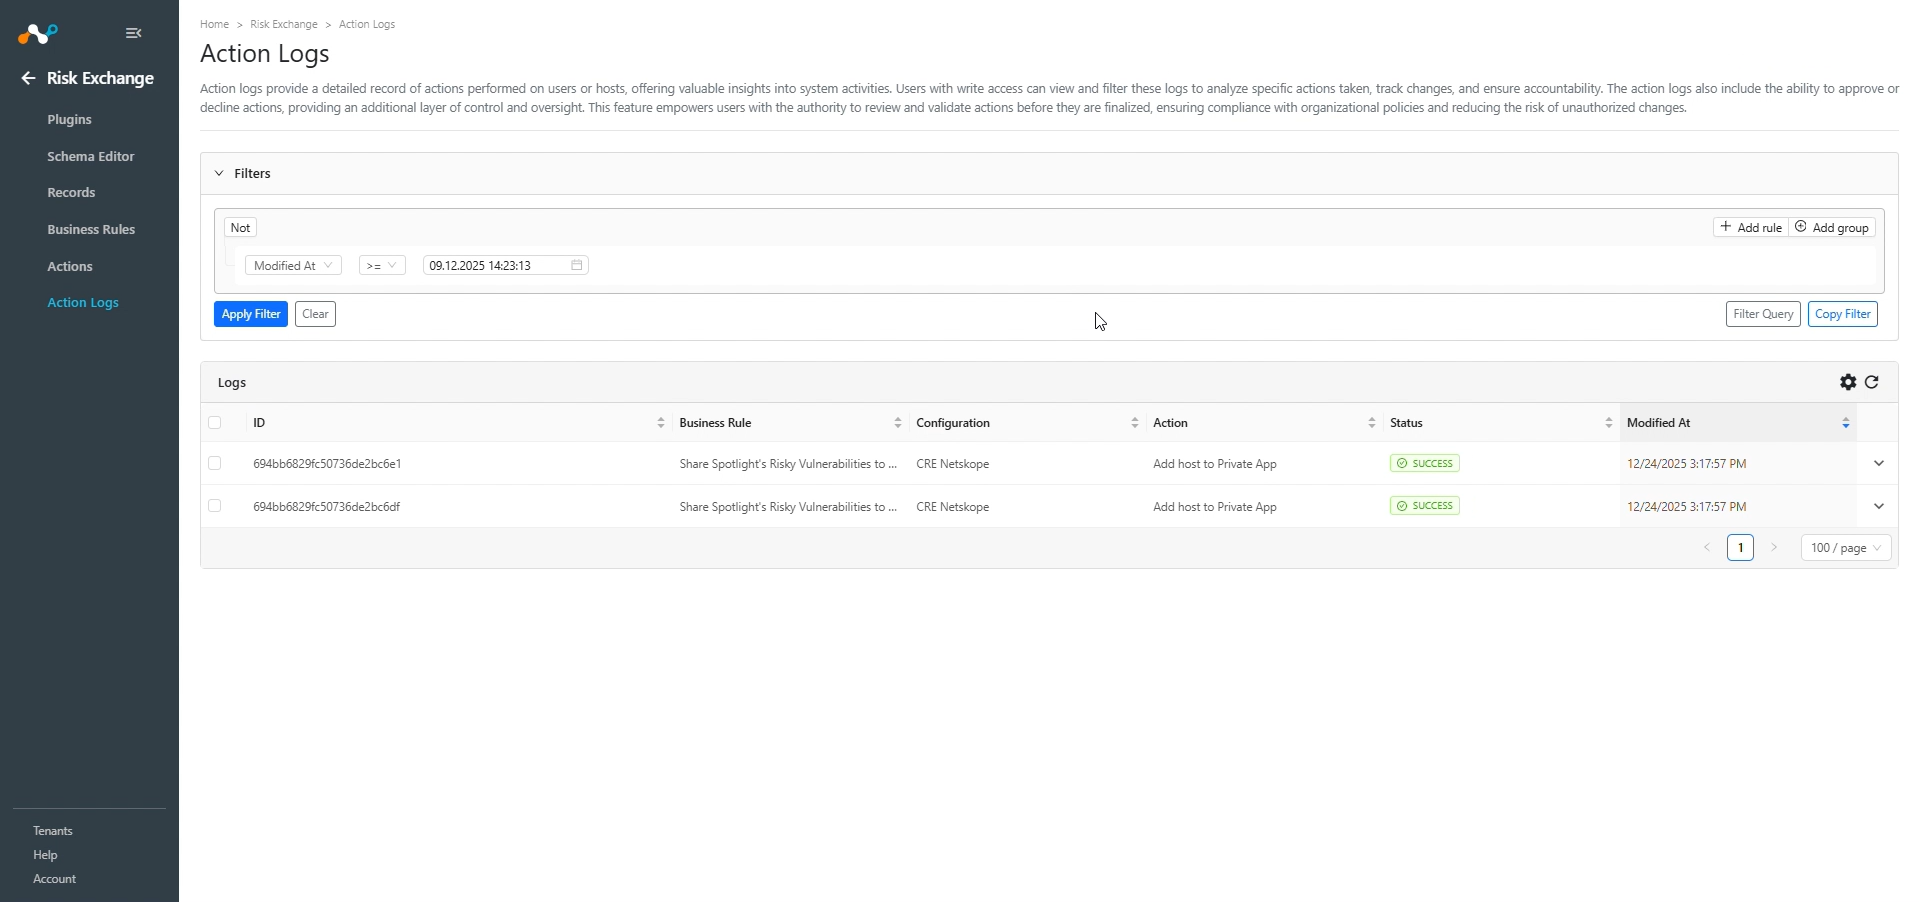
Lorsqu’un enregistrement correspond à l’une des règles métier configurées, l’action configurée sera effectuée sur les vulnérabilités des hôtes. Cela se constate dans Action Logs.
Valider dans CrowdStrike Falcon Spotlight
Pour vérifier les utilisateurs de CrowdStrike, notez que les détails des vulnérabilités sont tirés de Exposure Management > Vulnerability Management > Vulnerabilities dans le locataire CrowdStrike.
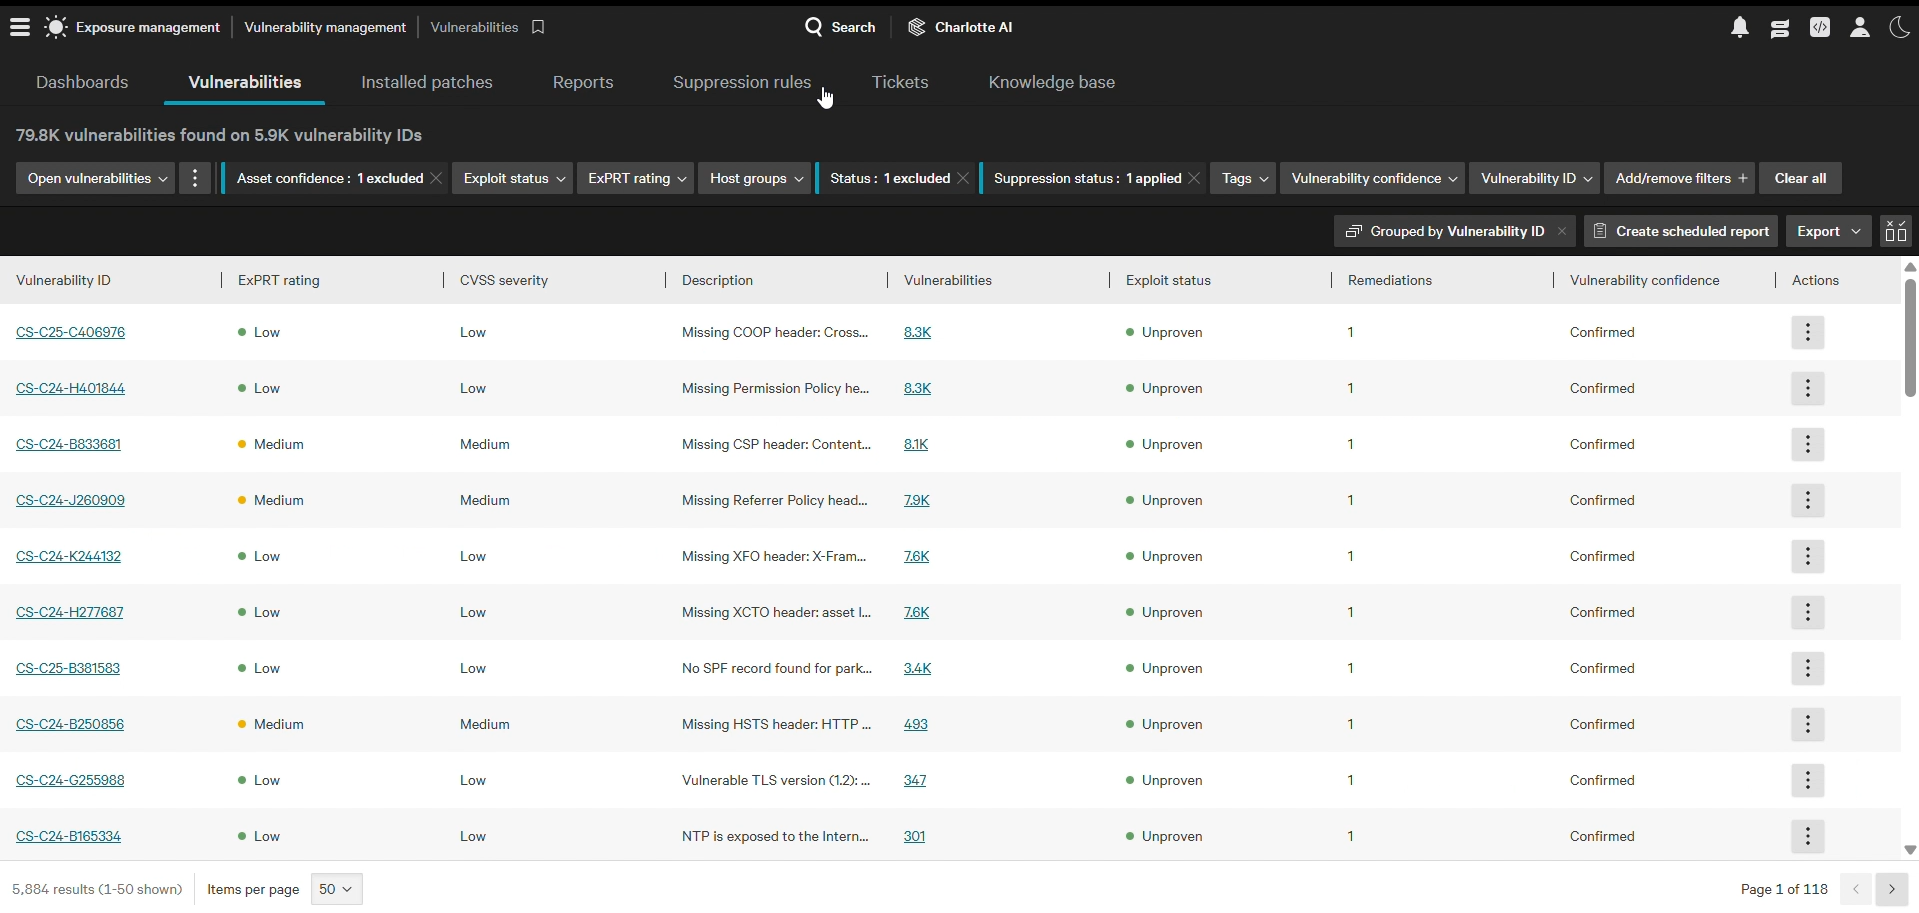
Dépannage du plugin CrowdStrike Falcon Spotlight
Impossible de configurer le plugin CrowdStrike Falcon Spotlight.
Si vous n'arrivez pas à configurer le plugin CrowdStrike Falcon Spotlight, cela peut être dû à l'une des raisons suivantes :
- Vous avez fourni un identifiant ou un secret client incorrect.
- Les informations d'identification fournies n'ont pas les autorisations suffisantes.
What to do:
- Pour obtenir l'identifiant et le secret du client, procédez comme suit.
- Pour fournir les permissions appropriées au paramètre de configuration, référez-vous aux étapes .
Réception d'une erreur 403 interdite lors de la configuration du plugin
Si vous recevez une erreur 403, cela peut être dû à l'une des raisons suivantes :
- Vérifiez que les valeurs fournies pour l'identifiant et le secret du client sont correctes.
- Le client de l'API dispose des autorisations nécessaires.
- Vérifiez que vous disposez des autorisations nécessaires pour le client API.
- Vous avez ajouté des groupes d'adresses IP dans la page Gestion des listes d'adresses IP.
Pour ajouter l'IP publique de votre Cloud Exchange à la liste des IP autorisées de CrowdStrike :
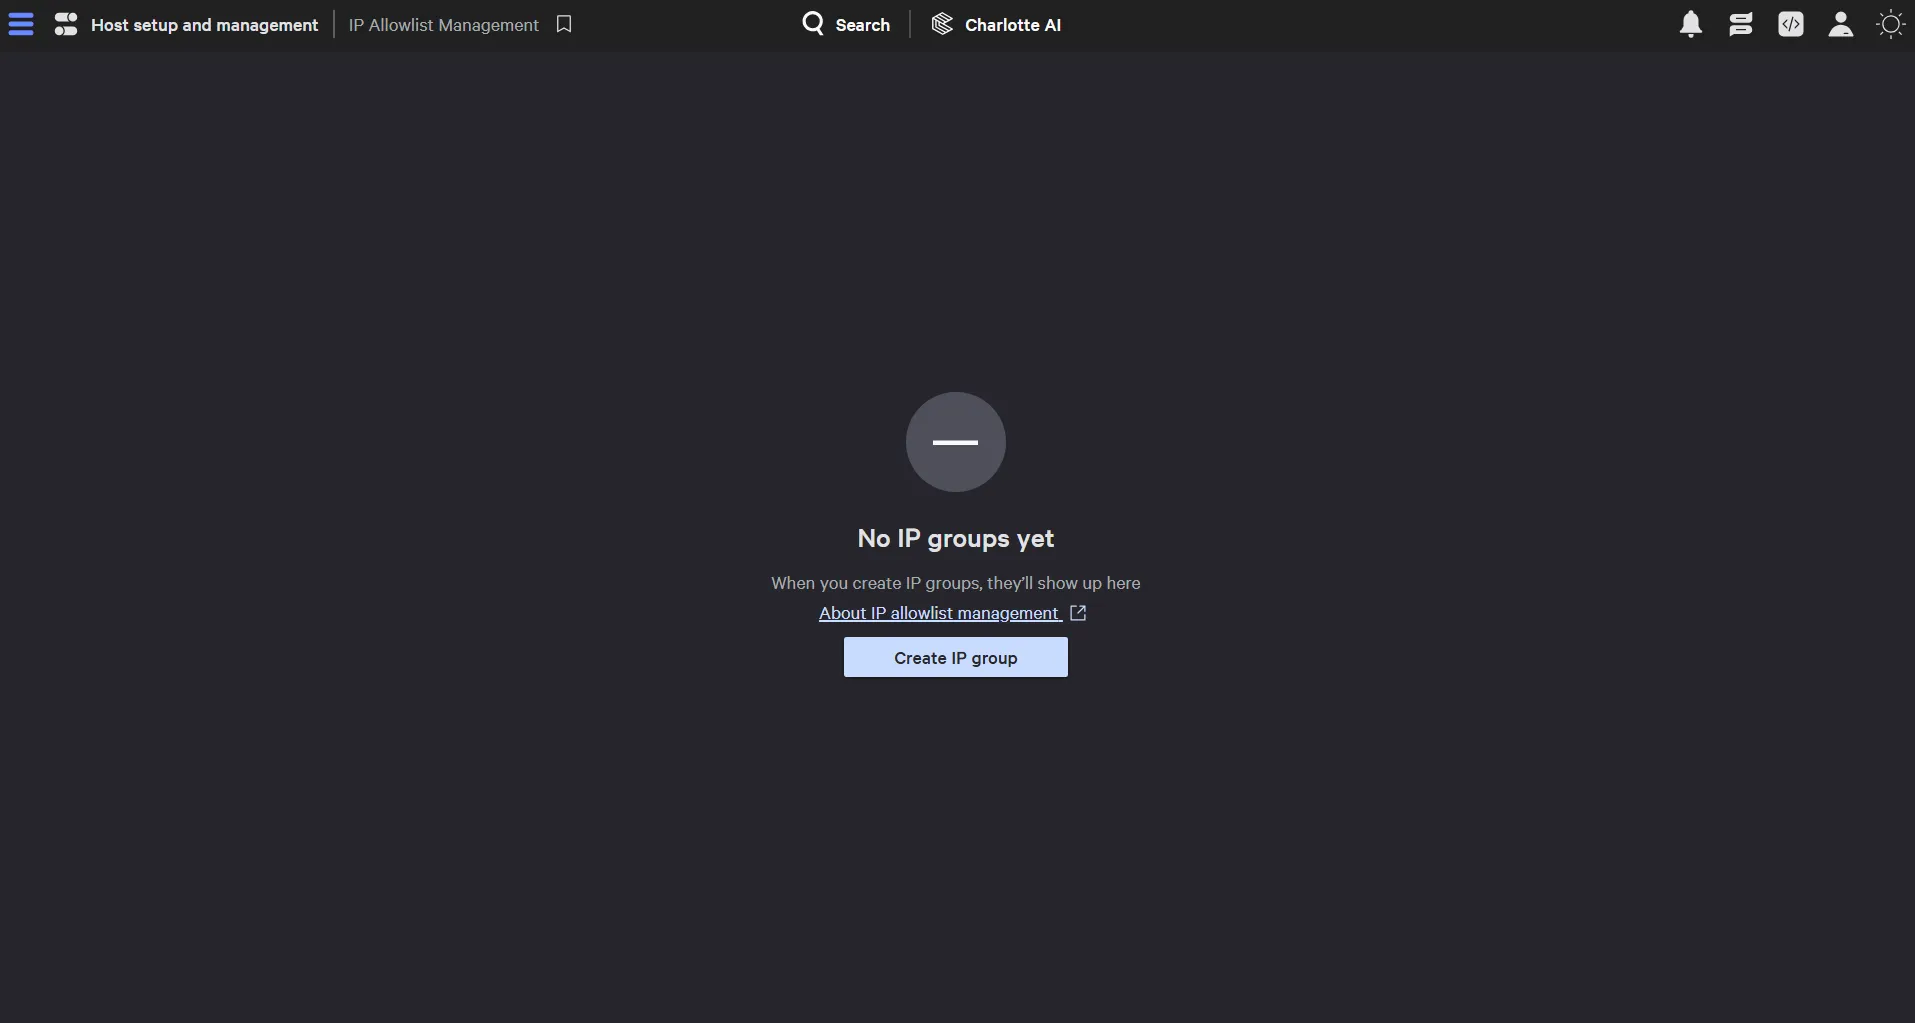
- Sur votre locataire CrowdStrike, allez sur Host setup and management > Falcon users > IP Allowlist Management et vérifiez si des groupes IP ont été ajoutés. Si elle est ajoutée, elle sera indiquée sur la page. Sinon, votre écran apparaîtra comme ci-dessous. Suivez ces étapes au cas où vous auriez ajouté les groupes IP dans la page de gestion des listes IP (IP) Liste de Permis.
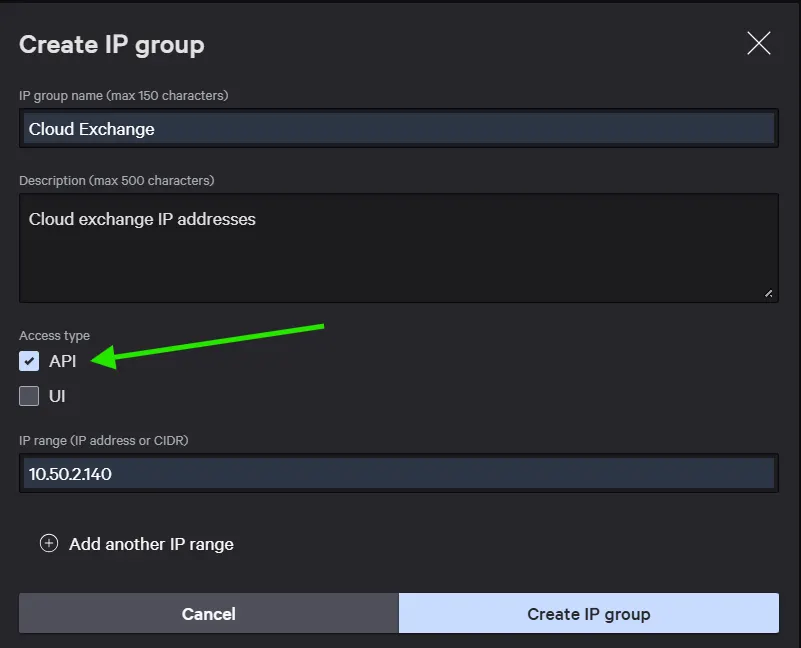
- Si vous avez configuré des groupes IP allowlist sur votre locataire CrowdStrike, assurez-vous d'ajouter l'adresse IP publique de la machine virtuelle sur laquelle s'exécute Cloud Exchange dans un groupe existant, ou vous pouvez créer un groupe IP allowlist New. Lors de l'ajout, assurez-vous que le type d'accès API est sélectionné.
Impossible de tirer des vulnérabilités
Si vous n'arrivez pas à extraire les vulnérabilités du plugin CrowdStrike Falcon Spotlight, cela peut être dû à l'une des raisons suivantes :
- Aucune vulnérabilité n'est présente sur la plateforme CrowdStrike Falcon Spotlight.
- Une erreur s'est produite lors de l'extraction des vulnérabilités de la plateforme.
- Le mappage n'est pas ajouté lors de la configuration du plugin dans la page source de l'entité.
What to do:
- Vérifier sur la plateforme CrowdStrike Falcon Spotlight s'il existe ou non des vulnérabilités.
- Réception d'une erreur 500 : Le serveur est peut-être en panne, attendez un peu et vérifiez plus tard.
- Réception d'une erreur 403 : Le paramètre de configuration du plugin ne dispose pas d'autorisations suffisantes ou les informations d'identification n'existent plus. Vérifiez l'autorisation de l'ID et du secret du client.
- S'il n'y a pas d'erreur dans les journaux, il se peut que les vulnérabilités ne soient pas disponibles sur la plate-forme. Vérifiez le périphérique disponible sur CrowdStrike Falcon Spotlight et confirmez la même chose.
- Assurez-vous que le mappage est ajouté et que le champ périphérique ID a été mappé lors de la configuration du plugin.
Impossible d'afficher les détails des vulnérabilités sur la page des enregistrements
Si vous ne pouvez pas afficher les détails des vulnérabilités dans le tableau des enregistrements, cela peut être dû au fait que le mappage de tous les champs de CrowdStrike Falcon Spotlight n'a pas été fourni lors de la configuration du plugin CrowdStrike Falcon Spotlight.
What to do:
- Vérifier sur la plateforme CrowdStrike Falcon Spotlight s'il existe ou non des vulnérabilités.
- Réception d'une erreur 500 : Le serveur est peut-être en panne, attendez un peu et vérifiez plus tard.
- Réception d'une erreur 403 : Le paramètre de configuration du plugin ne dispose pas d'autorisations suffisantes ou les informations d'identification n'existent plus. Vérifiez l'autorisation de l'ID et du secret du client.
- S'il n'y a pas d'erreur dans les journaux, il se peut que les vulnérabilités ne soient pas disponibles sur la plate-forme. Vérifiez le périphérique disponible sur CrowdStrike Falcon Spotlight et confirmez la même chose.
- Assurez-vous que le mappage est ajouté et que le champ périphérique ID a été mappé lors de la configuration du plugin.