

Note
Cette fonctionnalité est disponible avec les méthodes d'accès IPSec, GRE, Netskope Client ou DNSaaS.
405: “method not allowed, please contact support to migrate v1 DNS Profiles”
Si vous rencontrez cette erreur, veuillez contacter l'assistance client de Netskope à l'adresse support@netskope.com.
Les profils DNS vous permettent de contrôler, d'inspecter et d'enregistrer tout ou partie du trafic DNS. Lors de la configuration d'un profil DNS, vous pouvez configurer les actions entreprises pour des catégories de domaines spécifiques et choisir d'autoriser ou de bloquer des domaines spécifiques. En outre, vous pouvez choisir de bloquer tous les tunnels DNS et de sélectionner les tunnels DNS à exempter.
Pour créer un profil DNS :
-
Accédez à Policies > DNS.
-
Cliquez sur New DNS Profile. La page DNS Profile s'affiche.
-
Entrez un nom pour le profil DNS.
-
Select votre groupe d'héritage. Cliquez sur le champ pour le rechercher.
-
Select si vous souhaitez générer des événements uniquement pour le trafic DNS bloqué ou pour tout le trafic DNS.
-
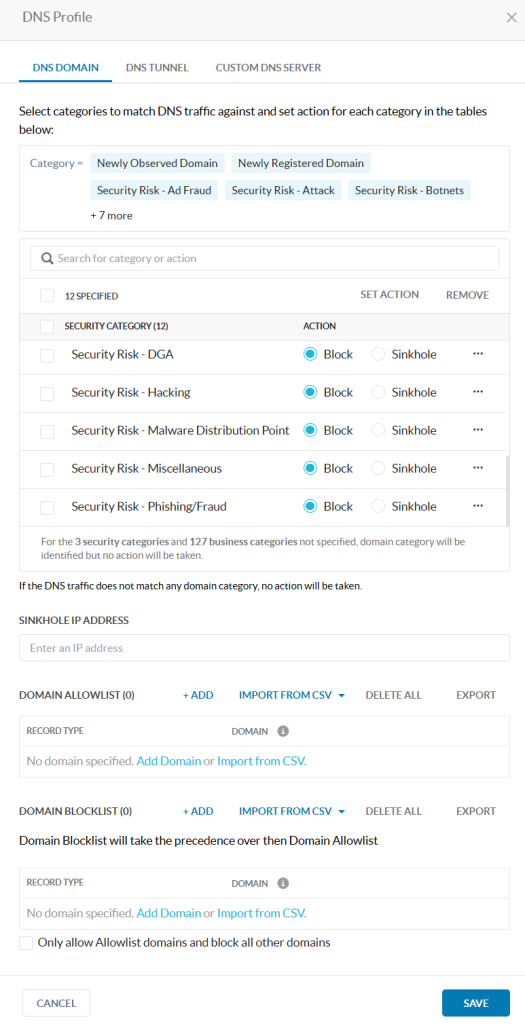
Sous l'onglet DNS Domain, vous pouvez effectuer les opérations suivantes :
-
Select Category. Au lieu de saisir et de bloquer les domaines un par un, sélectionnez une catégorie et choisissez ce que Netskope doit faire des requêtes DNS pour les domaines de cette catégorie.
Les catégories disponibles sont :
-
Catégorie de sécurité : Domaines qui représentent une menace pour la sécurité. Par exemple, le hameçonnage ou les domaines nouvellement enregistrés.
-
Catégorie d’entreprise : regroupe les domaines par leur objectif ou leur contenu, tels que les réseaux sociaux ou le streaming.
-
-
Select Action pour déterminer comment Netskope traite les requêtes DNS pour les domaines dans les catégories sélectionnées. Select l'une des options suivantes :
-
Bloquer : bloque les requêtes DNS pour les domaines de cette catégorie.
-
Trou noir : renvoie Sinkhole IP Address configuré au lieu de l'adresse IP réelle du domaine.
-
-
Si vous avez choisi « Sinkhole » comme action pour une catégorie de domaine, saisissez une adresse IP « Sinkhole ».
-
Pour les champs Liste d'autorisation de domaine et Liste de blocage de domaine, vous pouvez spécifier les domaines que vous souhaitez autoriser ou bloquer.
Pour chaque domaine, vous devez spécifier un type d'enregistrement ou sélectionner Tous les types d'enregistrement.-
Pour les champs Domain Allowlist et Domain Blocklist, vous pouvez spécifier les domaines dont vous voulez autoriser ou bloquer toutes les requêtes DNS.
Pour le domaine, vous devez spécifier le Record Type ou choisir All Record Types. Vous pouvez cliquer sur + Add pour ajouter d'autres domaines ou sur Import From CSV pour télécharger un fichier CSV (le téléchargement maximal est de 8 Mo).
Pour en savoir plus, consultez la rubrique Type d’enregistrement DNS.
La liste de blocage des domaines est prioritaire sur la liste d'autorisation des domaines.
-
-
Select Only allow Allowlist domains and block all other domains pour limiter les requêtes DNS aux domaines autorisés.
Cette option utilise la liste d’autorisation des domaines comme liste d’exceptions. Une requête doit correspondre à la fois au domaine et au type d’enregistrement configurés dans une entrée de la liste d’autorisation. Select tous les types d’enregistrement pour correspondre à n’importe quel type d’enregistrement pour ce domaine.
-
-
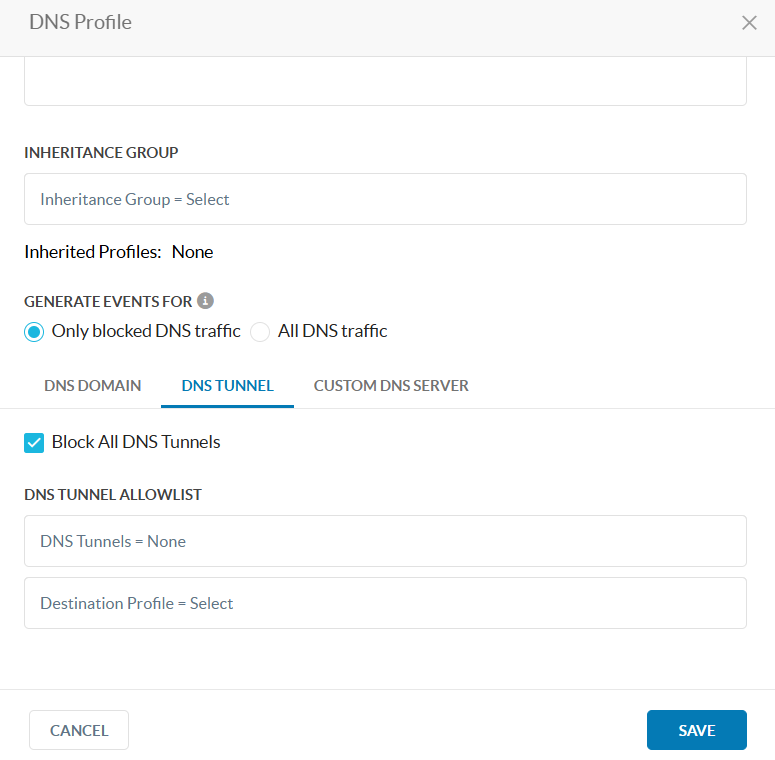
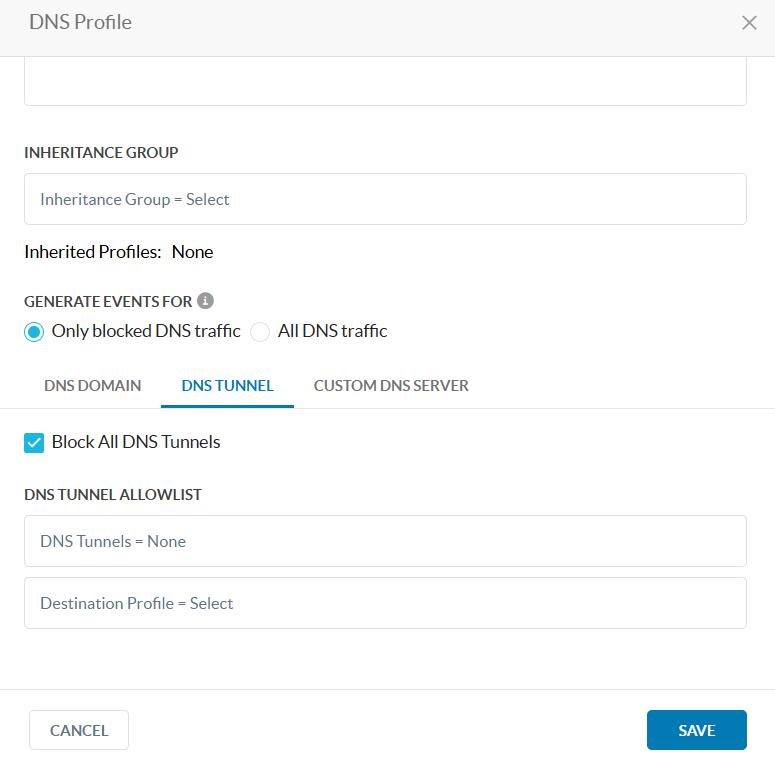
Sous l’onglet DNS Tunnel, activez Block All DNS Tunnels.
-
Sous DNS Tunnel Allowlist sélectionnez DNS Tunnels que vous souhaitez autoriser.
-
Select Destination Profile qui contient les domaines que vous souhaitez exclure du blocage de tunnel.
- Contactez le service d'assistance de Netskope pour obtenir l'activation de la fonction Profil de destination.
- Les domaines ajoutés à la liste d’autorisation du tunnel DNS via le profil de destination sont exemptés du blocage du tunnel DNS, même si le tunnel DNS est détecté sur ceux-ci. Pour en savoir plus, consultez le Profil de destination.
-
-
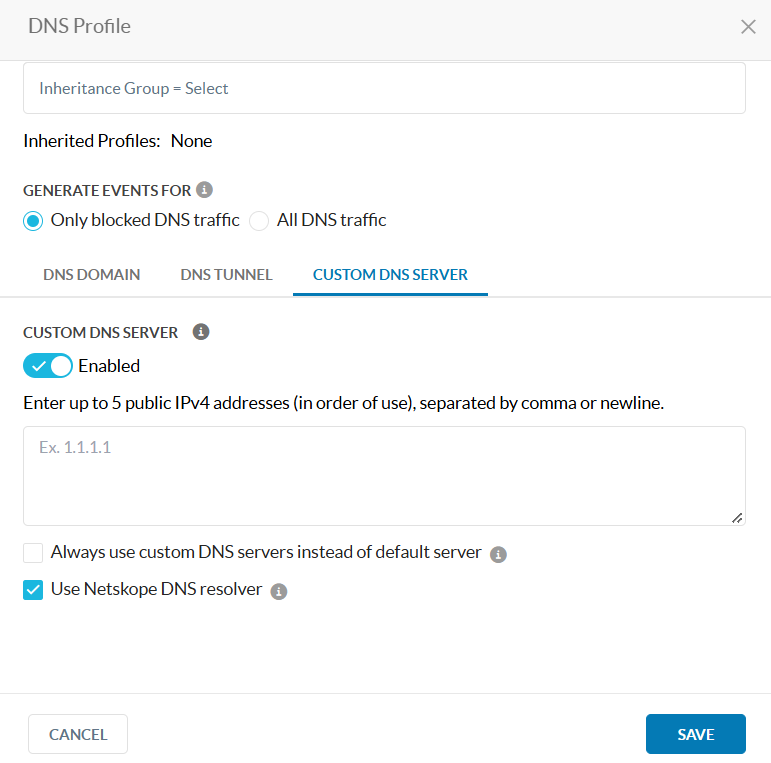
Sous Custom DNS Server, vous pouvez activer la fonctionnalité Custom DNS Server et saisir jusqu'à cinq adresses IPv4 publiques séparées par des virgules ou des New lignes pour transférer le trafic DNS. Les serveurs DNS sont évalués dans l'ordre où vous les saisissez.
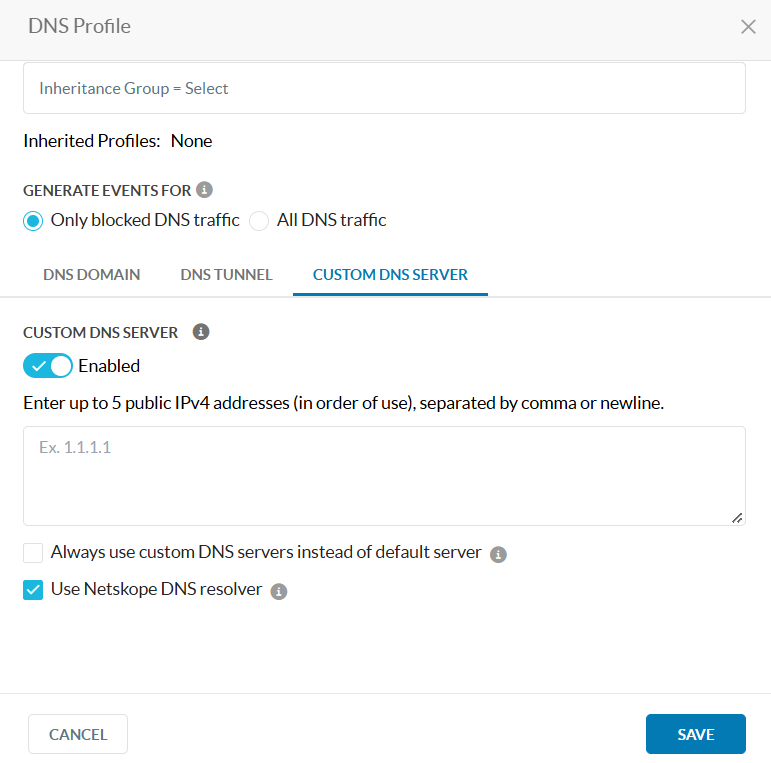
Netskope transférera la destination à ces serveurs DNS pour la résolution lorsque les serveurs DNS par défaut sont privés, inaccessibles depuis le Cloud Netskope ou rejettent les demandes.
L’option Always use custom DNS servers instead of default server remplacera l’adresse de destination par l’adresse IP du serveur DNS personnalisé pour tout le trafic DNS.
L’option Use Netskope DNS resolver utilisera le résolveur DNS interne de Netskope si les serveurs DNS par défaut et personnalisés échouent. -
Cliquez sur Save pour enregistrer le profil DNS.
Le trafic d'applications TCP non DNS envoyé sur le port 53 est considéré comme du trafic DNS et traité en conséquence.
Le serveur DNS personnalisé ne peut pas être modifié au milieu d'un flux TCP si le serveur est marqué comme inaccessible pendant la durée de vie du flux, car cela nécessite une séquence de connexion New avec le serveur New.
Après avoir créé un profil DNS, vous devez l’ajouter à une politique de protection en temps réel. Pour en savoir plus : Politiques de protection en temps réel.
Profils de destination et groupes d'héritage

Les profils de destination remplacent les listes de domaines actuellement utilisées dans Allowlist et Blocklist.
Cette fonctionnalité permet également de prendre en charge les groupes d'héritage, grâce auxquels vous pouvez ajouter un certain nombre de profils DNS en tant que profil parent - qui peut être protégé ou non protégé. Les profils DNS du groupe d'héritage sont évalués en plus du profil DNS enfant de la règle de politique temps réel correspondante.
Terminology:
- Child DNS Profile - Profil DNS utilisé dans la règle de politique temps réel correspondante
- Parent DNS Profiles - Groupe de profils DNS classés comme "protégés" ou "non protégés".
- Protected Parent DNS Profiles - Les profils DNS parents dont l'action ne peut pas être remplacée par le profil DNS enfant. Évalué avant l'évaluation du profil DNS de l'enfant
- Unprotected Parent DNS Profiles - Les profils DNS parents dont l'action peut être remplacée par le profil DNS enfant. Évalué après l'évaluation du profil DNS de l'enfant
- Inheritance Group - En tant qu'entité où les profils DNS parent peuvent être ajoutés dans des groupes "protégés" ou "non protégés".
Pour créer un Inheritance Group:
-
Cliquez sur Inheritance Groups > New Inheritance Group.

-
Remplissez le formulaire Inheritance Group Name et sélectionnez les Protected Parent DNS Profiles et les Unprotected Parent DNS Profiles.
Les profils DNS enfants ont la priorité sur les profils DNS parents non protégés, mais ils ont la priorité sur les profils DNS parents protégés.
