

Ce document explique comment configurer le plugin HPE Aruba Networking Central v1.0.0 avec le module Risk Exchange de la plateforme Netskope Cloud Exchange. Ce plugin est utilisé pour récupérer les données des clients Wired et Wireless d'Aruba Networking Central de HPE Greenlake. Il récupère les clients à partir de la page Clients d'Aruba Networking Central > . Ce plugin prend également en charge les actions Ajouter un client à la liste noire, Supprimer un client de la liste noire et Déconnecter un client d'un périphérique de mise en réseau sur Aruba Networking Central.
Conditions préalables
Pour réaliser cette intégration, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- Un locataire Netskope Cloud Exchange avec les plugins Tenant et Risk Exchange déjà configurés.
- Connectivité à la plateforme HPE GreenLake.
- Un abonnement au service HPE Aruba Networking Central.
- Accès pour générer l'ID du client, le secret du client et tirer des clients avec ou sans fil.
- Connectivité avec l'hôte suivant : https://*.central.arubanetworks.com.
Support du plugin HPE Aruba Networking Central
Ce plugin est utilisé pour récupérer les données des clients Wired et Wireless d'Aruba Networking Central de HPE Greenlake. Il récupère les clients à partir de la page Clients d'Aruba Networking Central > . Ce plugin prend également en charge les actions Ajouter un client à la liste noire, Supprimer un client de la liste noire et Déconnecter un client d'un périphérique réseau sur Aruba Networking Central.
| Type de données extraites | Actions soutenues |
|---|---|
|
|
Mises en correspondance
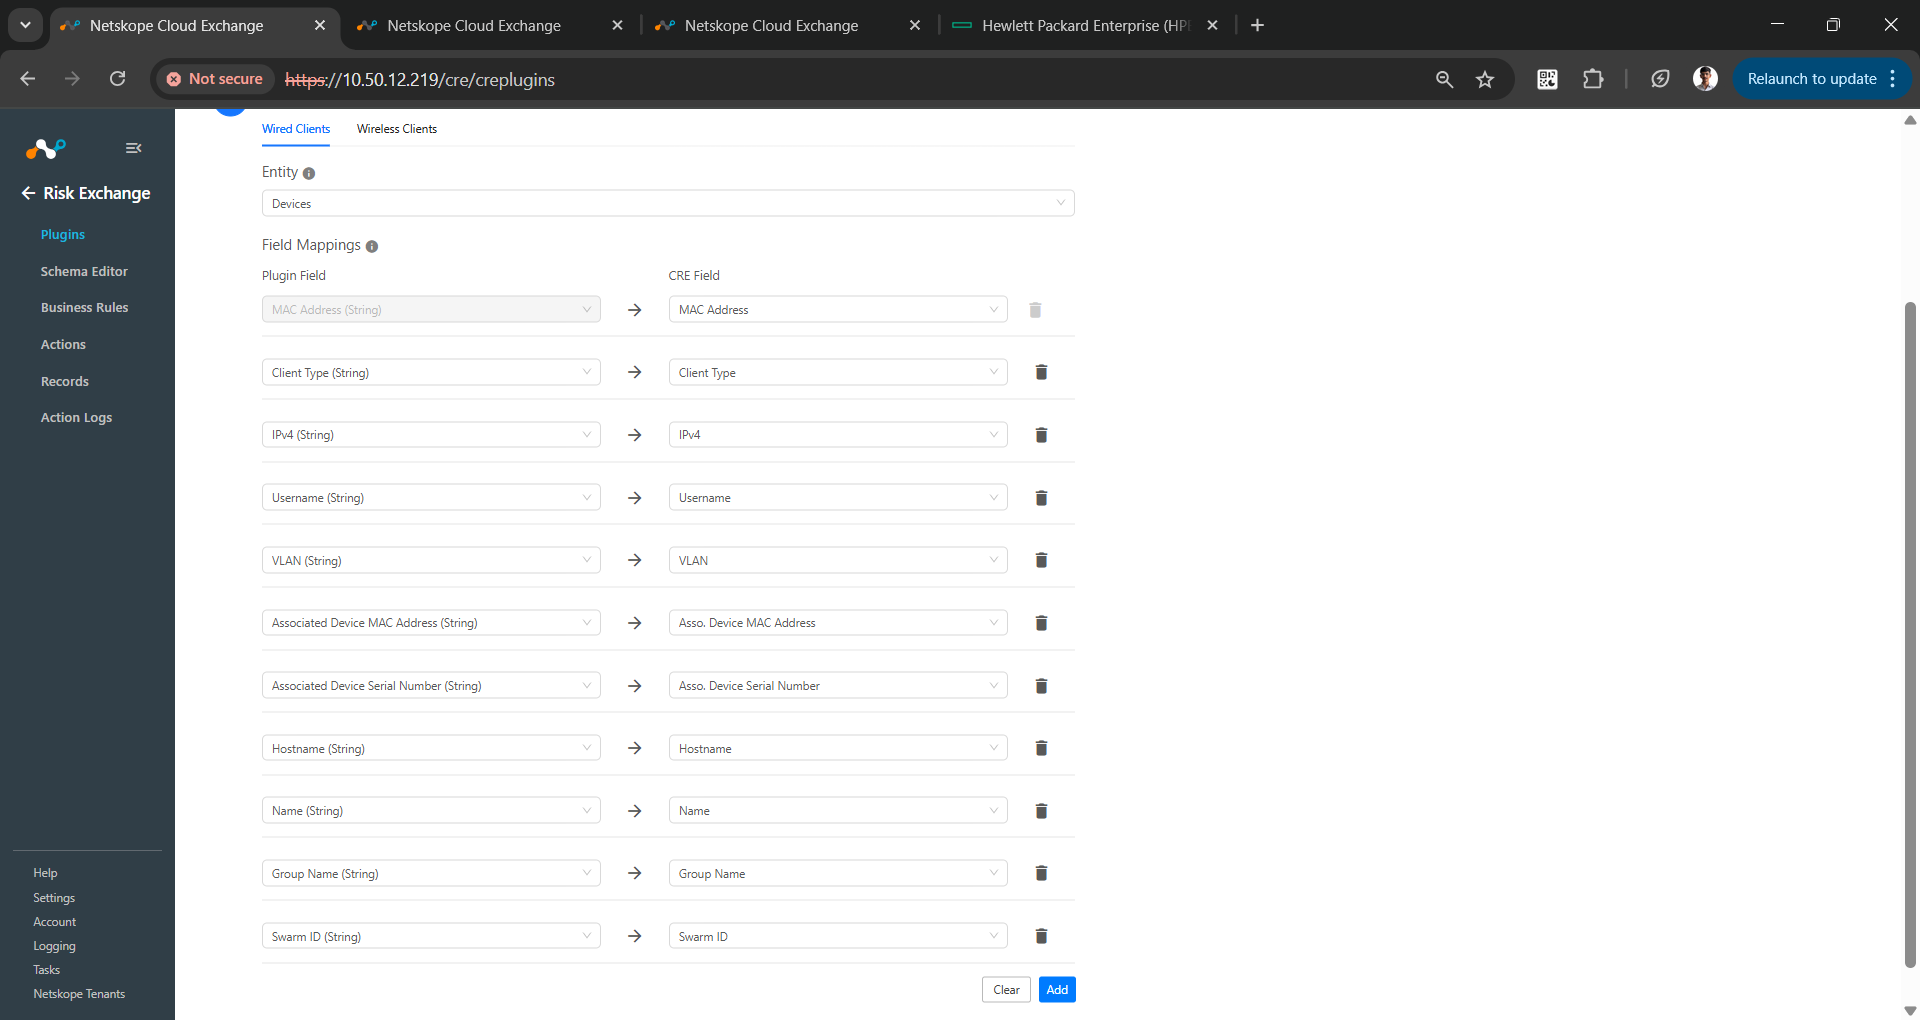
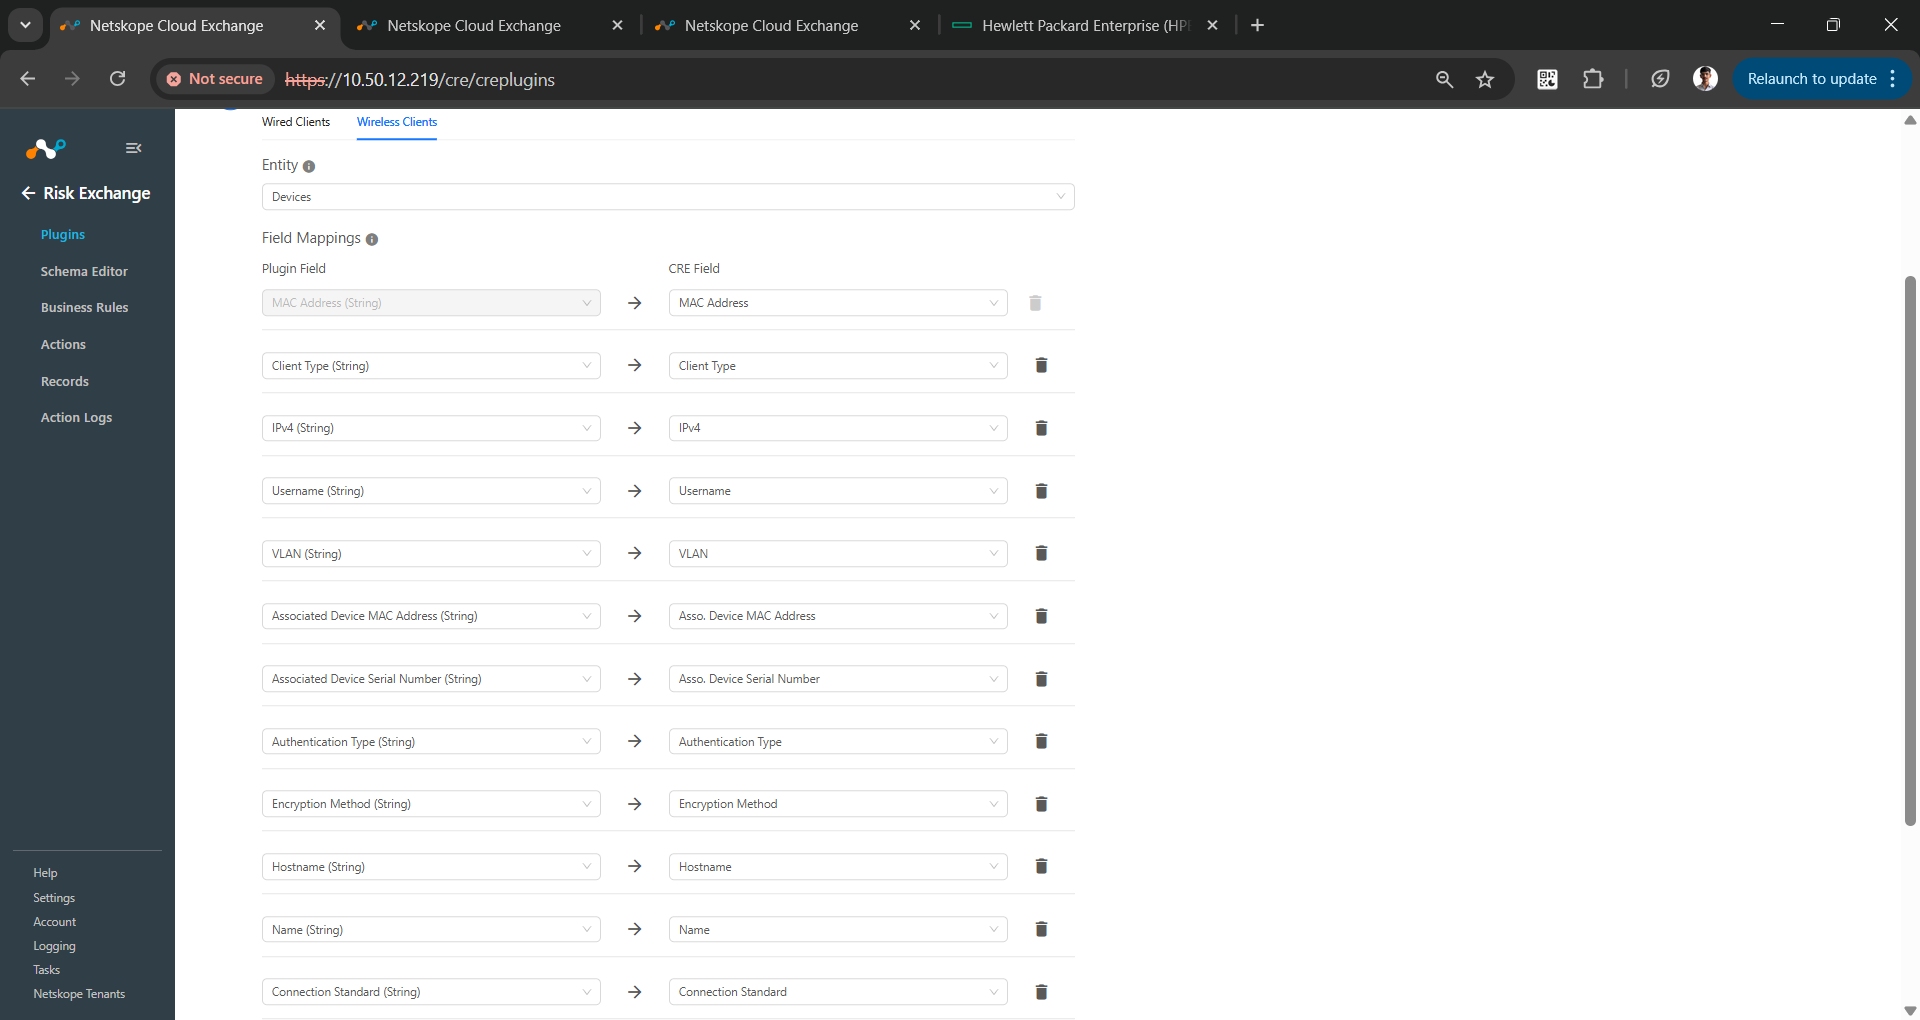
Les mappages sont utilisés pour afficher les clients câblés et sans fil tirés et leurs détails respectifs. Les champs mappés lors de la configuration du plugin seront visibles sur la page Enregistrements une fois les données extraites. Voici les mappings suggérés à utiliser lors de la configuration du plugin.
Mappages de traction
| Champ du plugin | Type de données attendu | Nom de champ suggéré | Stratégie suggérée pour les agrégats de terrain |
|---|---|---|---|
| Adresse MAC | String | Adresse MAC | Unique |
| Type de client | String | Type de client | Overwrite |
| IPv4 | String | IPv4 | Overwrite |
| Username | String | Username | Overwrite |
| VLAN | String | VLAN | Overwrite |
| Périphérique associé Adresse MAC | String | Périphérique associé Adresse MAC | Overwrite |
| Périphérique associé Numéro de série | String | Périphérique associé Numéro de série | Overwrite |
| Hostname | String | Hostname | Overwrite |
| Nom | String | Nom | Overwrite |
| Nom du groupe | String | Nom du groupe | Overwrite |
| ID de l'essaim | String | ID de l'essaim | Overwrite |
| Type d'authentification | String | Type d'authentification | Overwrite |
| Méthode de cryptage | String | Méthode de cryptage | Overwrite |
| Norme de connexion | String | Norme de connexion | Overwrite |
| Type de système d'exploitation | String | Type de système d'exploitation | Overwrite |
Permissions
Pour récupérer des clients et effectuer des actions à l'aide du plugin, vous aurez besoin de ces rôles :
- Plate-forme HPE Greenlake > Workspace Observer
- HPE Aruba Networking Central > Aruba Central view edit role
Détails de l'API
Liste des API utilisées
Liste des API utilisées
| Point final de l'API | Méthode | Cas d'utilisation |
|---|---|---|
| /oauth2/authorize/central/api/login | PUBLIER | Générer un jeton d'accès étape 1 : Se connecter et obtenir un jeton de session et un jeton CSRF |
| /oauth2/authorize/central/api | PUBLIER | Générer le jeton d'accès étape 2 : Obtenir le code d'autorisation |
| /oauth2/token | PUBLIER | Générer un jeton d'accès étape 3 : Obtenir un jeton d'accès et de rafraîchissement |
| /oauth2/token | PUBLIER | Régénérer le jeton d'accès et de rafraîchissement |
| /monitoring/v1/clients/wireless | OBTENIR | Tirer des clients sans fil |
| /monitoring/v1/clients/wired | OBTENIR | Tirer les clients câblés |
| /configuration/v1/swarm/<device_id>/blacklisting | PUBLIER | Ajouter un client à la liste noire |
| /configuration/v1/swarm/<device_id>/blacklisting | DELETE | Supprimer le client de la liste noire |
| /device_management/v1/périphérique/<device_serial>/action/disconnect_user | PUBLIER | Déconnecter le client du réseau périphérique |
Authorization
Generate access token Step 1
API Endpoint: /oauth2/authorize/central/api/login
Method: PUBLICATION
Headers:
| Clé | Value |
|---|---|
| User-Agent | netskope-ce-5.1.1-cre-hpe-aruba-networking-central-v1.0.0 |
Body:
| Clé | Value |
|---|---|
| nom d'utilisateur | abc.xyz@pqr.com |
| password | abc123xyz |
Parameters:
| Clé | Value | Description |
|---|---|---|
| client_id | 6xioIybft2hW5s8keMQPSxAc4XJGfLf8 | ID du client central du réseau Aruba |
Sample API Response
Response body:
{"status":true}
Response Headers:
{
    "Server": "openresty/1.13.6.2",
    "Date": "Wed, 16 Apr 2025 09:36:57 GMT",
    "Content-Type": "application/json",
    "Content-Length": "16",
    "Connection": "keep-alive",
    "X-RateLimit-Limit-Second": "3",
    "X-RateLimit-Remaining-Second": "0",
    "Cache-Control": "no-cache, no-store, must-revalidate, private",
    "Pragma": "no-cache",
    "Set-Cookie": "csrftoken=IjdkMGABRFVkYTA23ftqN2M3ialjMDBiNjUyYTIzYzZiO83F2BViZDQi.Z_96OQ.6qxNHAMZKZOGqSHgPSYiy77Rg38; Secure; Path=/, session=e8067gfte772a53b_67ff7a39.OO4EUpf-lqpXP5QTvCD64flNbJy0; Secure; HttpOnly; Path=/"
}
Generate access token Step 2
API Endpoint: /oauth2/authorize/central/API
Method: PUBLICATION
Headers
| Clé | Value | Description |
|---|---|---|
| Cookie | e8067gfte772a53b_67ff7a39.OO4EUpf-lqpXP5QTvCD64flNbJy0 | Jeton de session (Cookie) obtenu lors de l'étape 1 de la génération du jeton d'accès |
| X-CSRF-TOKEN | IjdkMGABRFVkYTA23ftqN2M3ialjMDBiNjUyYTIzYzZiO83F2BViZDQi.Z_96OQ.6qxNHAMZKZOGqSHgPSYiy77Rg38 | Jeton CSRF obtenu lors de l'étape 1 de la génération du jeton d'accès |
| User-Agent | netskope-ce-5.1.1-cre-hpe-aruba-networking-central-v1.0.0 | Agent utilisateur |
Parameters
| Clé | Value |
|---|---|
| client_id | 6xioIybft2hW5s8keMQPSxAc4XJGfLf8 |
| response_type | code |
| scope | all |
Body
| Clé | Value | Description |
|---|---|---|
| customer_id | z04d7db8e34al3x9aed754ebb74bce52 | Aruba Networking Central Customer ID. |
Sample API Response
{
   "auth_code": "dfmyIjq3cZ5G1ofsxS4Dgl122q0vQyE"
}
Generate access token step 3
API Endpoint: /oauth2/token
Method: POST
Headers:
| Clé | Value |
|---|---|
| User-Agent | netskope-ce-5.1.1-cre-hpe-aruba-networking-central-v1.0.0 |
Body:
| Clé | Value | Description |
|---|---|---|
| client_id | 6xioIybft2hW5s8keMQPSxAc4XJGfLf8 | ID du client central Aruba Networking |
| client_secret | ivlV40m8SDM3Sgck4ClqdrskkSRya9fB2 | Secret du client central Aruba Networking |
| grant_type | authorization_code | Type d'octroi du jeton |
| code | dfmyIjq3cZ5G1ofsxS4Dgl122q0vQyE | Auth_code obtenu lors de l'étape 2 de la génération du jeton d'accès |
Sample API Response
{
    "refresh_token": "knsdFAjnfEFks34adf76WDKW62jad",
    "token_type": "bearer",
    "access_token": "Nfjad8449NFf7asd0ea3wj3FFmwlald",
    "expires_in": 7200
}
Régénérer le jeton d'accès et de rafraîchissement
API Endpoint: /oauth2/token
Method: POST
Headers:
| Clé | Value |
|---|---|
| Authorization | Bearer <Token> |
| User-Agent | netskope-ce-5.1.1-cre-hpe-aruba-networking-central-v1.0.0 |
Parameters:
| Clé | Value | Description |
|---|---|---|
| client_id | 6xioIybft2hW5s8keMQPSxAc4XJGfLf8 | ID du client central Aruba Networking |
| client_secret | ivlV40m8SDM3Sgck4ClqdrskkSRya9fB2 | Secret du client central Aruba Networking |
| grant_type | refresh_token | Type d'octroi du jeton |
| refresh_token | knsdFAjnfEFks34adf76WDKW62jad | Rafraîchir le jeton obtenu à l'étape 3 de la génération du jeton d'accès |
Sample API Response
{
    "refresh_token": "5nadsiuef7F7aFJ02pdam",
    "token_type": "bearer",
    "access_token": "naknfde7faoijfdioREMD9e3s",
    "expires_in": 7200
}
Tirer des clients sans fil
API Endpoint: /monitoring/v1/clients/wireless
Method: GET
Headers:
| Clé | Value |
|---|---|
| Authorization | Porteur <Token> |
| User-Agent | netskope-ce-5.1.1-cre-hpe-aruba-networking-central-v1.0.0 |
Parameters:
| Clé | Value | Description |
|---|---|---|
| limit | 1000 | Pagination limit |
| offset | 0 | Pagination offset |
Sample API Response:
{
    "clients": [
        {
            "associated_device": "Network device 0",
            "associated_device_mac": "23:7f:de:3f:61:27",
            "associated_device_name": "23:7f:de:3f:61:27",
            "authentication_type": "",
            "band": 5,
            "channel": "100 (80 MHz)",
            "client_category": "Home Audio/Video Equipment",
            "client_type": "WIRELESS",
            "connected_device_type": "AP",
            "connection": "802.11ac",
            "encryption_method": "WPA2_PSK",
            "failure_stage": "",
            "group_id": 0,
            "group_name": "default",
            "health": 92,
            "hostname": "Google-Home",
            "ht_type": 5,
            "ip_address": "32.127.208.96",
            "label_id": [],
            "labels": [],
            "last_connection_time": 1742203795505,
            "macaddr": "27:88:56:2a:ac:c8",
            "manufacturer": "Google, Inc.",
            "maxspeed": 433,
            "name": "WirelessClient0",
            "network": "netskope",
            "os_type": "Chromecast Media Player",
            "phy_type": 1,
            "radio_mac": "23:7f:de:3f:61:27",
            "radio_number": 0,
            "signal_db": -64,
            "signal_strength": 4,
            "snr": 28,
            "speed": 325,
            "swarm_id": "1jLK1NxqiVhglBXXN2qA5BYiWuFCUejF2Fz8Yx5kRYORIiByix",
            "user_role": "netskope",
            "username": "user.name@domain.com",
            "vlan": 244
        }
    ],
    "count": 1
}
Tirer des clients câblés
API Endpoint: /monitoring/v1/clients/filaire
Method: ALLEZ
Headers:
| Clé | Value |
|---|---|
| Authorization | Porteur <Token> |
| User-Agent | netskope-ce-5.1.1-cre-hpe-aruba-networking-central-v1.0.0 |
Parameters:
| Clé | Value | Description |
|---|---|---|
| limit | 1000 | Pagination limit |
| offset | 0 | Pagination offset |
Sample API Response
{
    "clients": [
        {
            "macaddr": "74:84:b4:11:af:b3",
            "name": "WiredClient0",
            "ip_address": "137.115.81.35",
            "username": "User.name@domain.com",
            "associated_device": "Network device 0",
            "group_name": "default",
            "interface_mac": "dd:e2:cb:7d:5c:fa",
            "interface_port": 63526,
            "vlan": 456,
            "associated_device_name": "dd:e2:cb:7d:5c:fa",
        }
    ],
    "count": 1
}
Ajouter des clients à une liste noire
API Endpoint: /configuration/v1/essaim/<device_id>/liste noire
Method: PUBLICATION
Headers:
| Clé | Value |
|---|---|
| Authorization | Porteur <Token> |
| User-Agent | netskope-ce-5.1.1-cre-hpe-aruba-networking-central-v1.0.0 |
Parameter:
| Clé | Value | Description |
|---|---|---|
| device_id | 14b3743c01f8080bfa07ca053ef1e895df9c0680fe5a17bfd5 | Swarm ID/périphérique id of virtual controller or C2C access point from where client will be blacklisted. |
Body:
| Clé | Value | Description |
| blacklist | Liste des <client_mac_address> | Liste des adresses Mac des clients à mettre sur liste noire |
Supprimer des clients d'une liste noire
API Endpoint: /configuration/v1/essaim/<device_id>/liste noire
Method: SUPPRIMER
Headers:
| Clé | Value |
|---|---|
| Authorization | Porteur <Token> |
| User-Agent | netskope-ce-5.1.1-cre-hpe-aruba-networking-central-v1.0.0 |
Parameter:
| Clé | Value | Description |
|---|---|---|
| device_id | 14b3743c01f8080bfa07ca053ef1e895df9c0680fe5a17bfd5 | Swarm ID/périphérique id of virtual controller or C2C access point from where client will be blacklisted. |
Body:
| Clé | Value | Description |
|---|---|---|
| blacklist | Liste des <client_mac_address> | Liste des adresses Mac des clients à supprimer de la liste noire |
Déconnecter un client d'un périphérique de mise en réseau
API Endpoint: /configuration/v1/essaim/<device_id>/liste noire
Method: SUPPRIMER
Headers:
| Clé | Value |
|---|---|
| Authorization | Porteur <Token> |
| User-Agent | netskope-ce-5.1.1-cre-hpe-aruba-networking-central-v1.0.0 |
Parameter:
| Clé | Value | Description |
|---|---|---|
| device_serial | FT592BGL | Numéro de série du périphérique de mise en réseau à partir duquel le client sera déconnecté |
Body:
| Clé | Value | Description |
|---|---|---|
| disconnect_user_mac | <client_mac_address> | Mac address of périphérique to be disconnected from networking périphérique |
Sample API response
{
    "serial": "FT592BGL",
    "state": "QUEUED",
    "task_id": 17447940919521
}
Matrice de performance
Ces mesures de performance sont effectuées sur une pile CE de grande taille avec ces spécifications de VM en tirant 500 000 clients câblés et clients sans fil du plugin HPE Aruba Networking Central.
| Description | Spécifications |
|---|---|
| Détails de la pile | Taille : Grande RAM : 32 GB CPU : 16 cœurs |
| Clients câblés récupérés à partir de HPE Aruba Networking Central | ~26.2k per minute |
| Clients sans fil récupérés à partir de HPE Aruba Networking Central | ~23.6k per minute |
Agent utilisateur
netskope-ce-5.1.1-cre-hpe-aruba-networking-central-v1.0.0
Workflow
- Obtenez l'URL de base de votre API, l'ID du client, le secret du client et l'ID du client à partir de la plateforme HPE GreenLake.
- Configurez le plugin HPE Aruba Networking Central.
- Ajouter une règle de gestion.
- Ajouter des actions.
- Validez le plugin HPE Aruba Networking Central.
Cliquer sur « play » pour regarder une vidéo.
Obtenez votre URL de base API, votre ID client, votre secret client et votre ID client auprès de HPE GreenLake.
Pour obtenir l'URL de base de votre API, l'ID du client et le secret du client :
- Connectez-vous à votre compte HPE GreenLake et accédez à votre espace de travail.
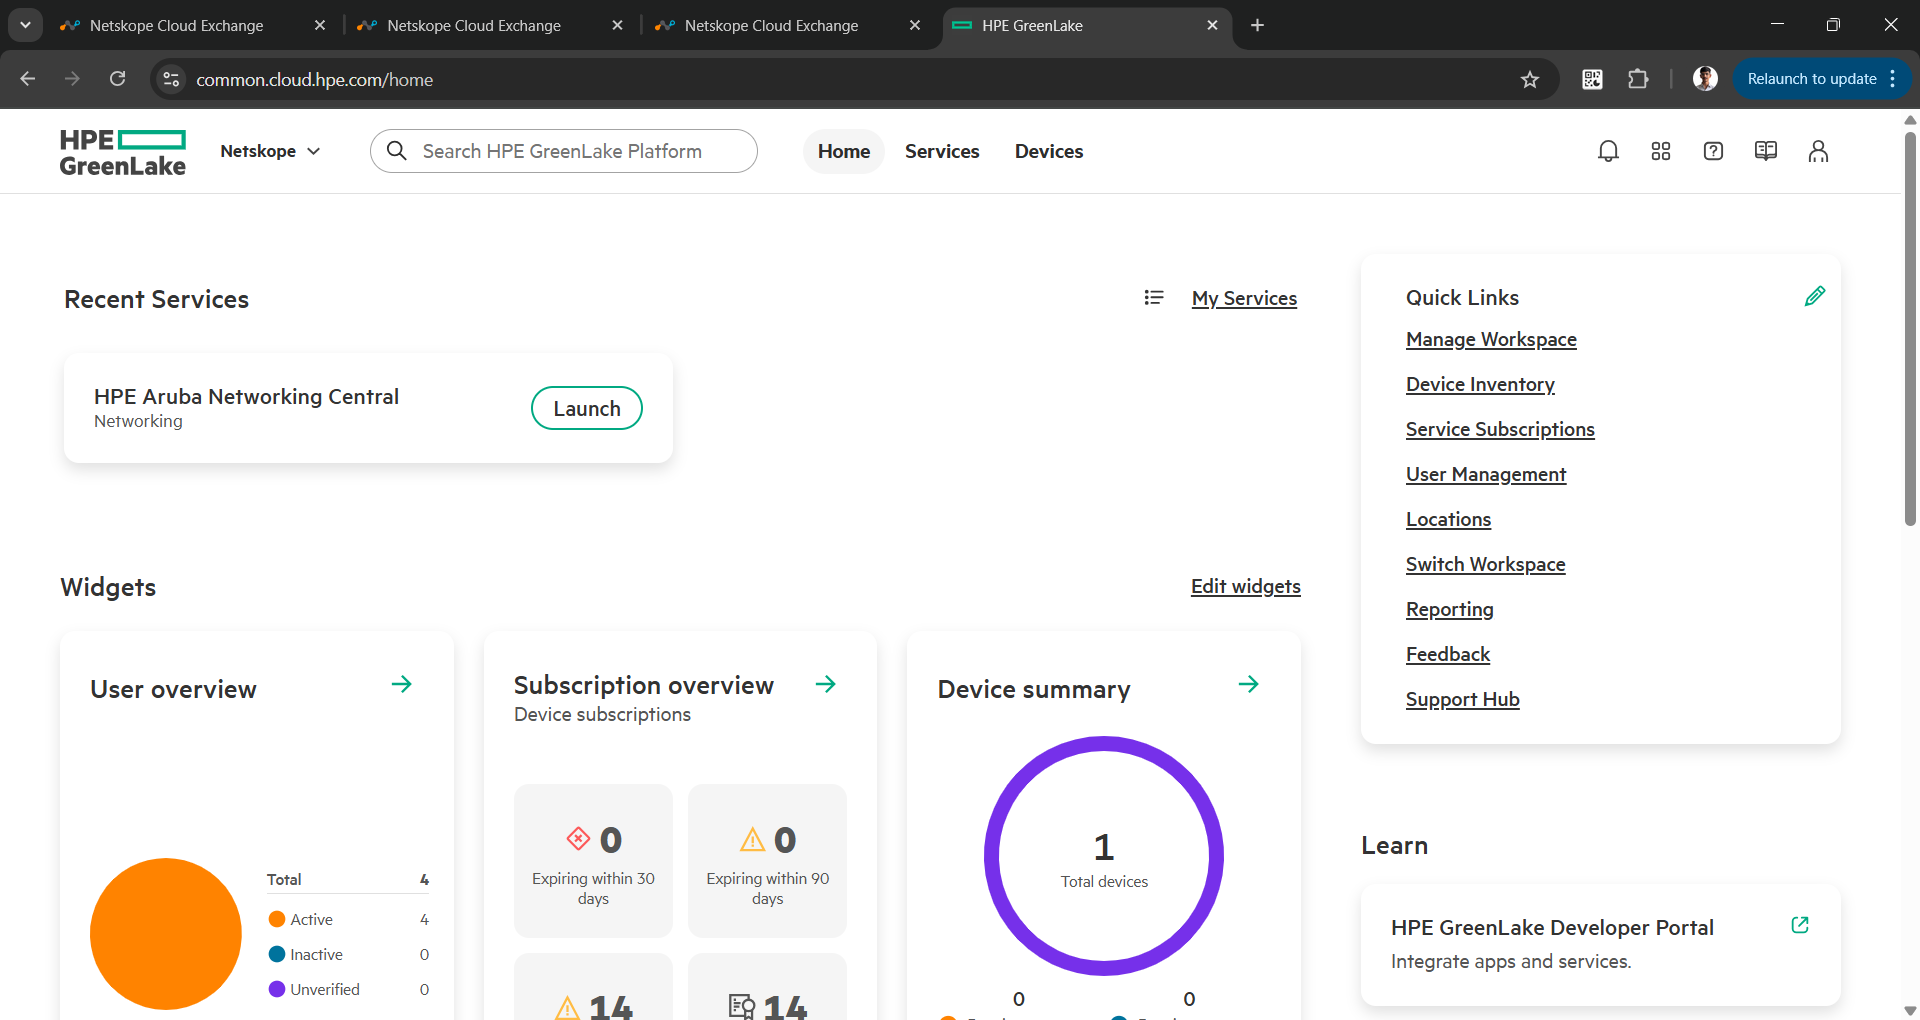
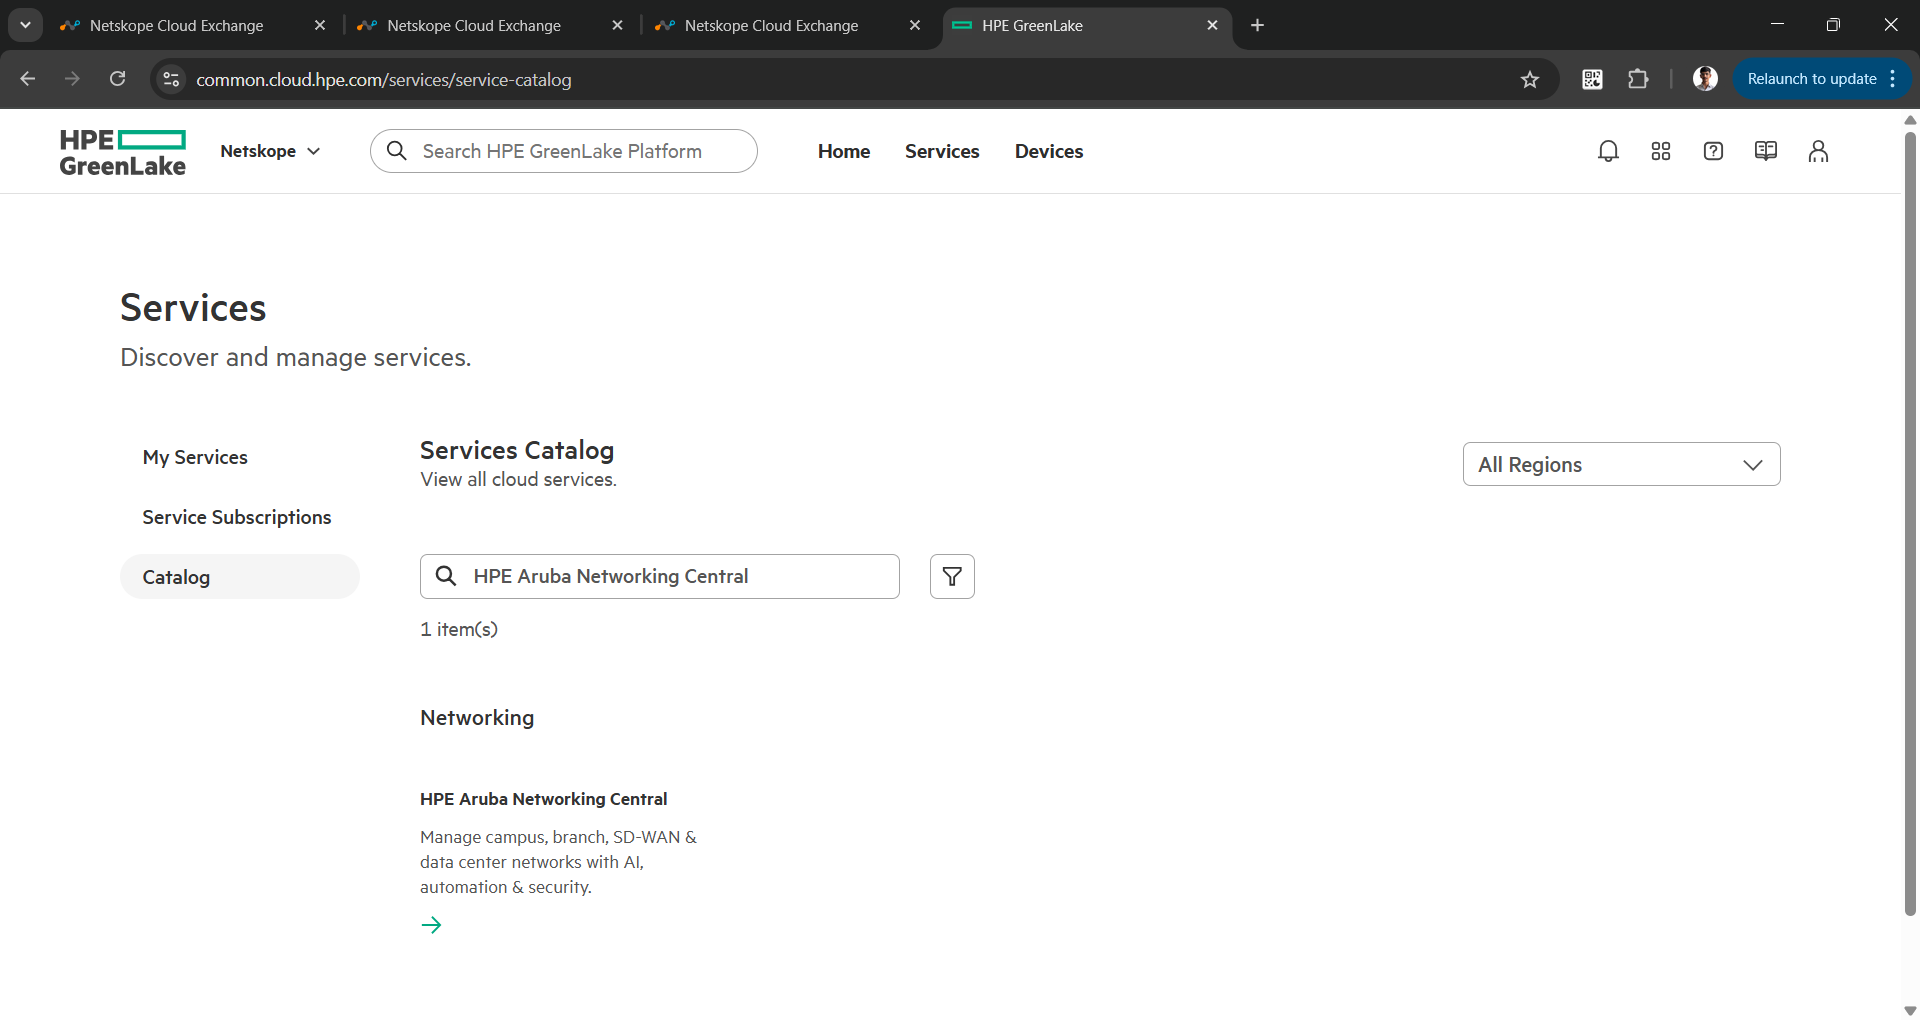
- Allez sur Services > Catalog et cherchez HPE Aruba NetworkingCentra l.
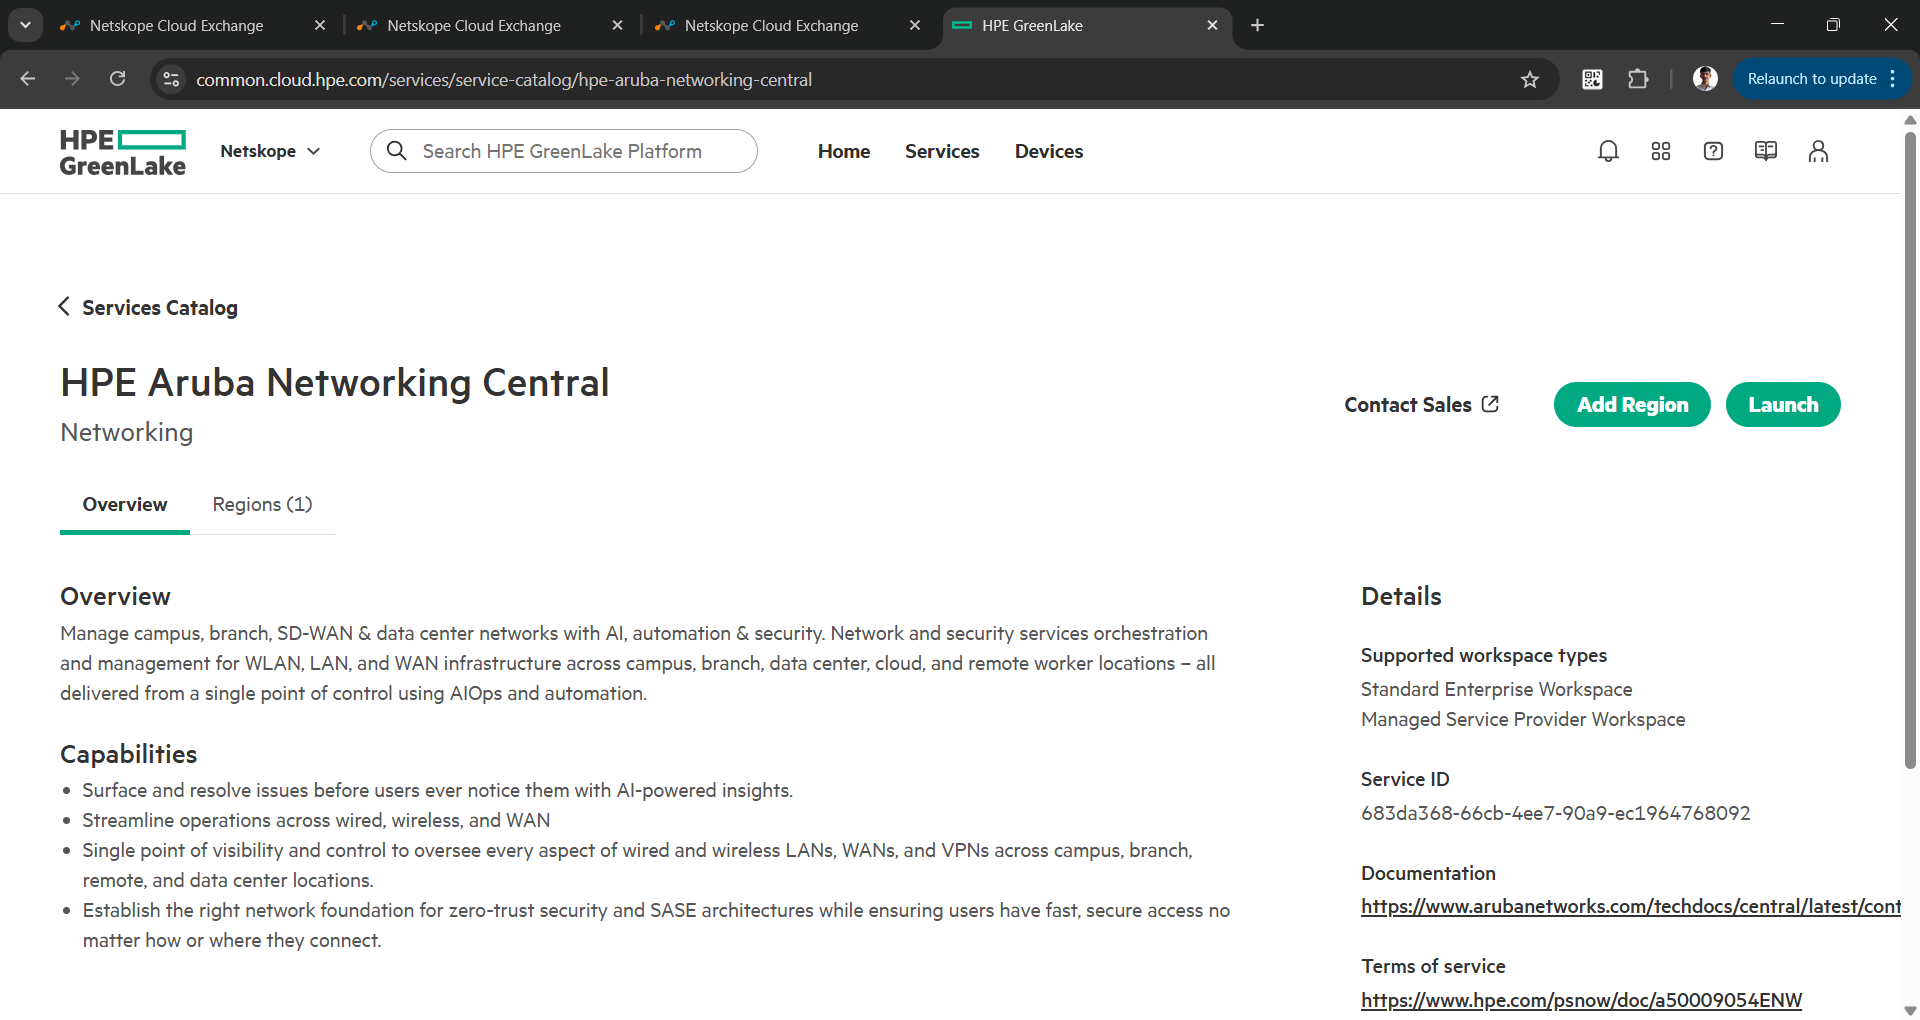
- Cliquez sur le service et cliquez sur Add Region pour déployer un service.
- Après le déploiement réussi du service, cliquez sur Launch pour démarrer le service.
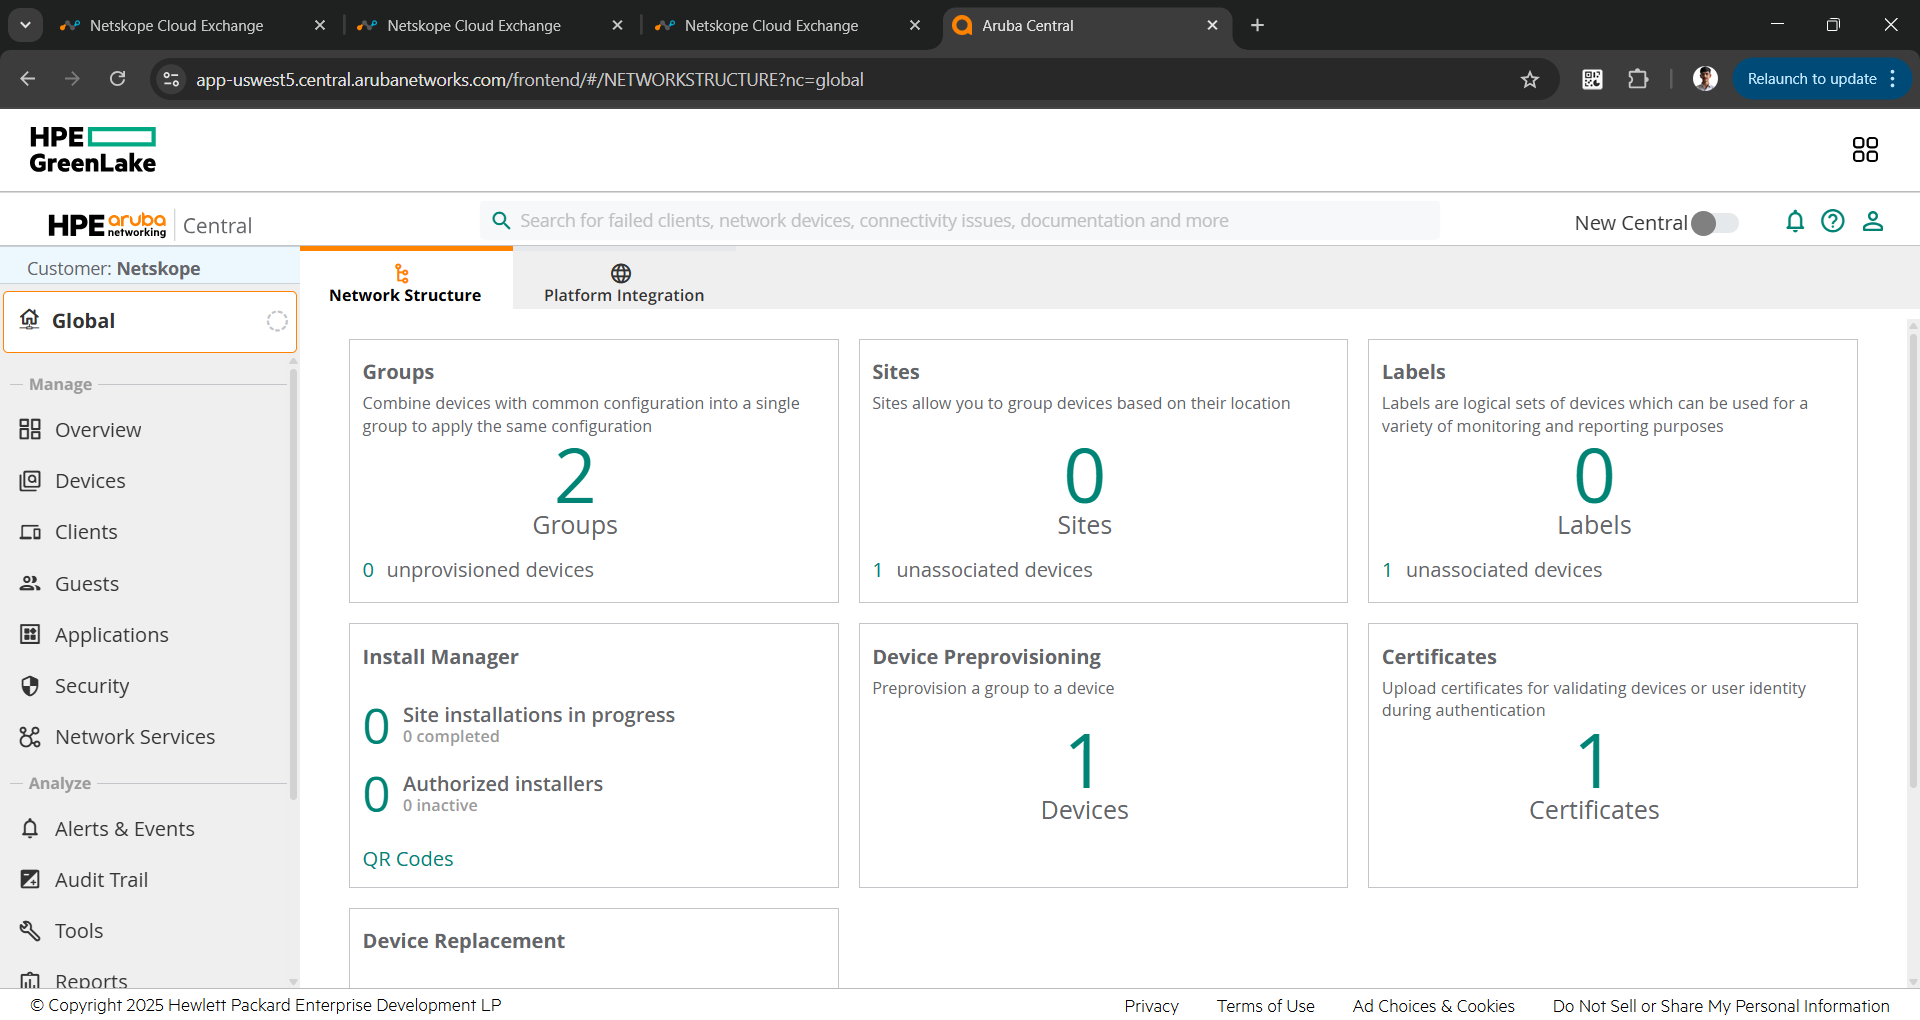
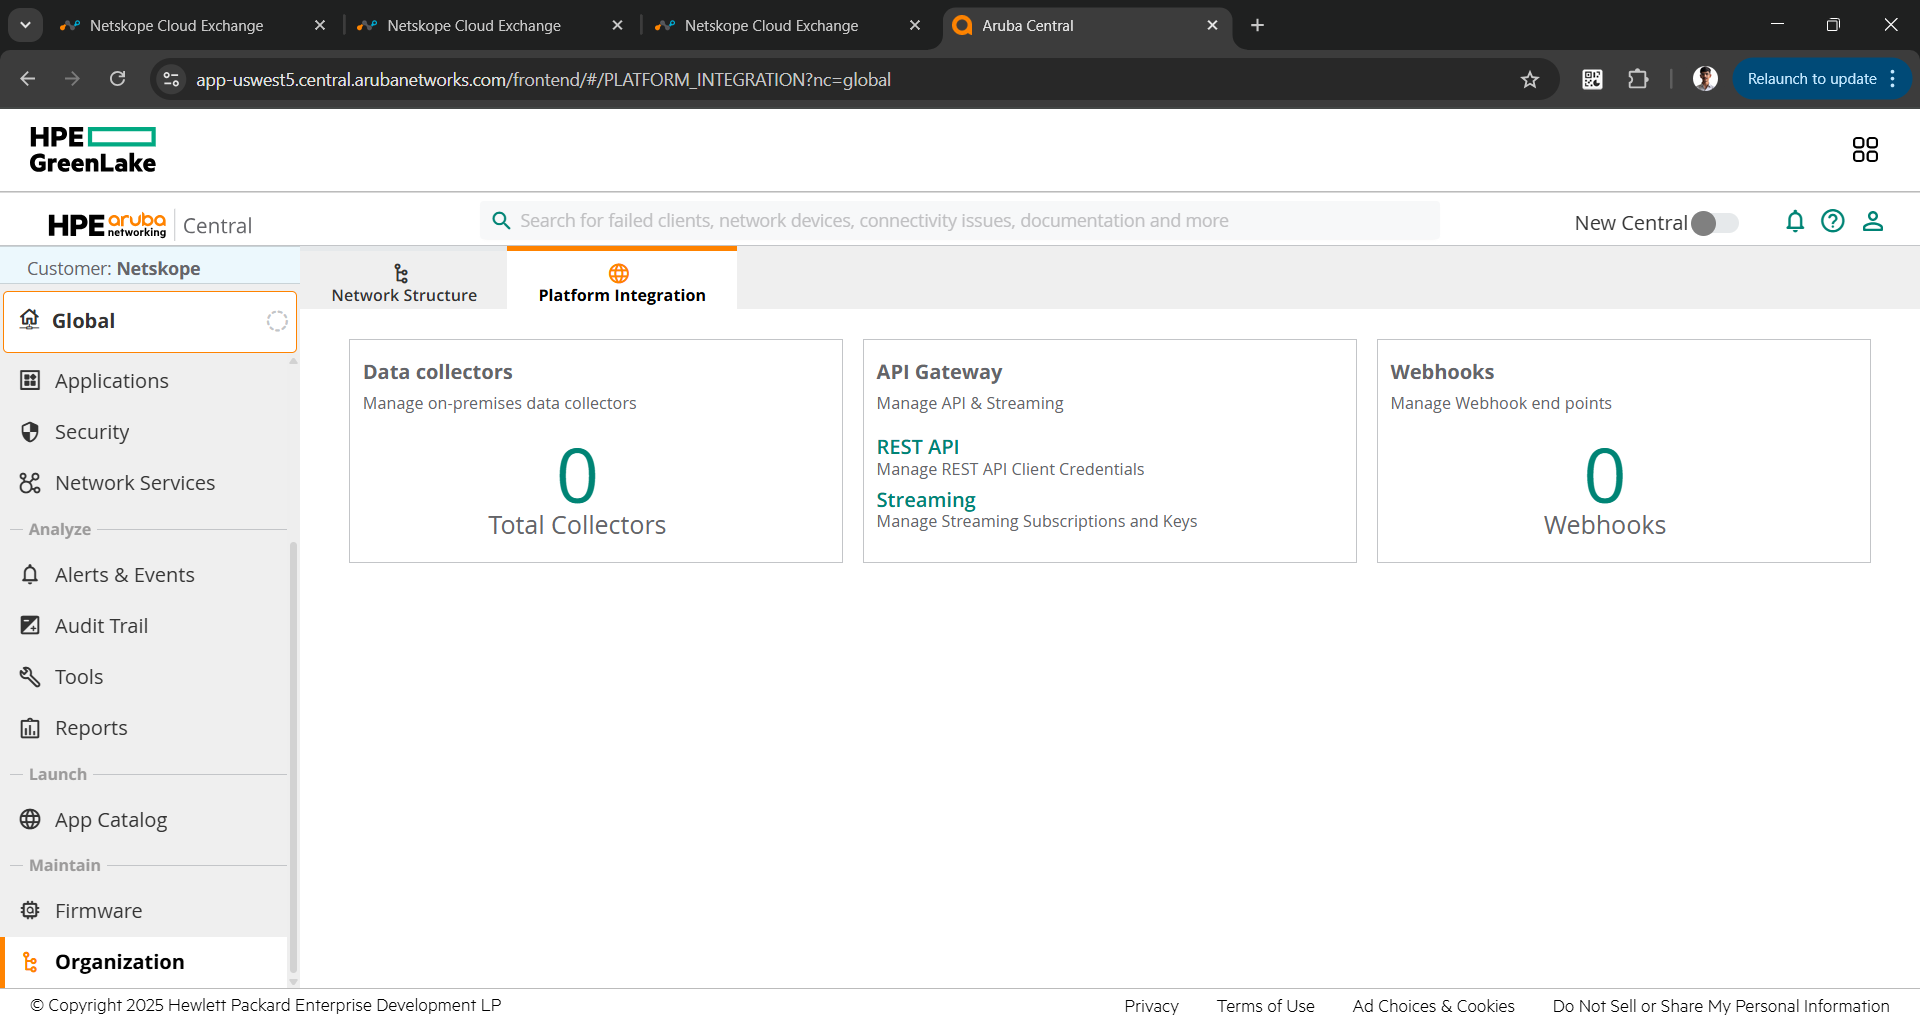
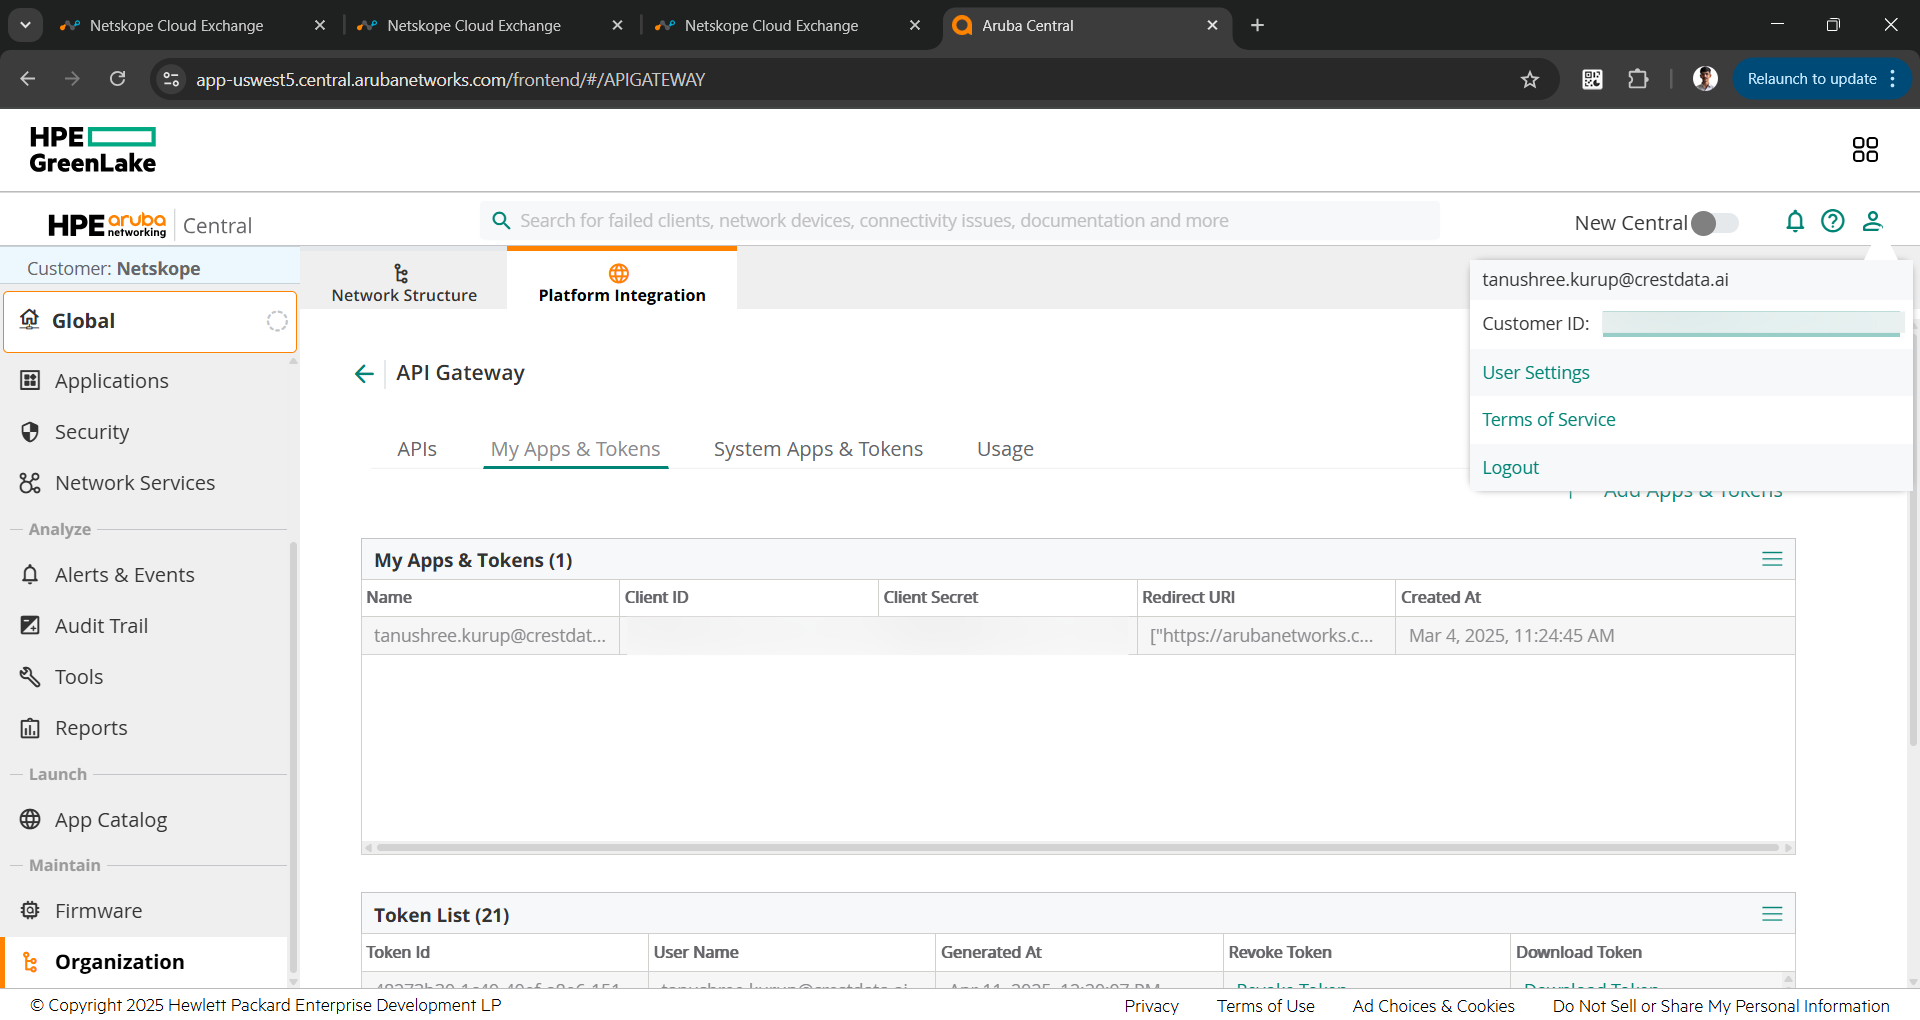
- Allez dans Organization > Platform Integration et cliquez sur REST API sous la section API Gateway .
- Sous API , vous trouverez l' URL de base de l'API. Il vous suffit de copier l'URL de base sans le chemin d'accès pour configurer le plugin.
Par exemple : https://apigw-uswest5.central.arubanetworks.com.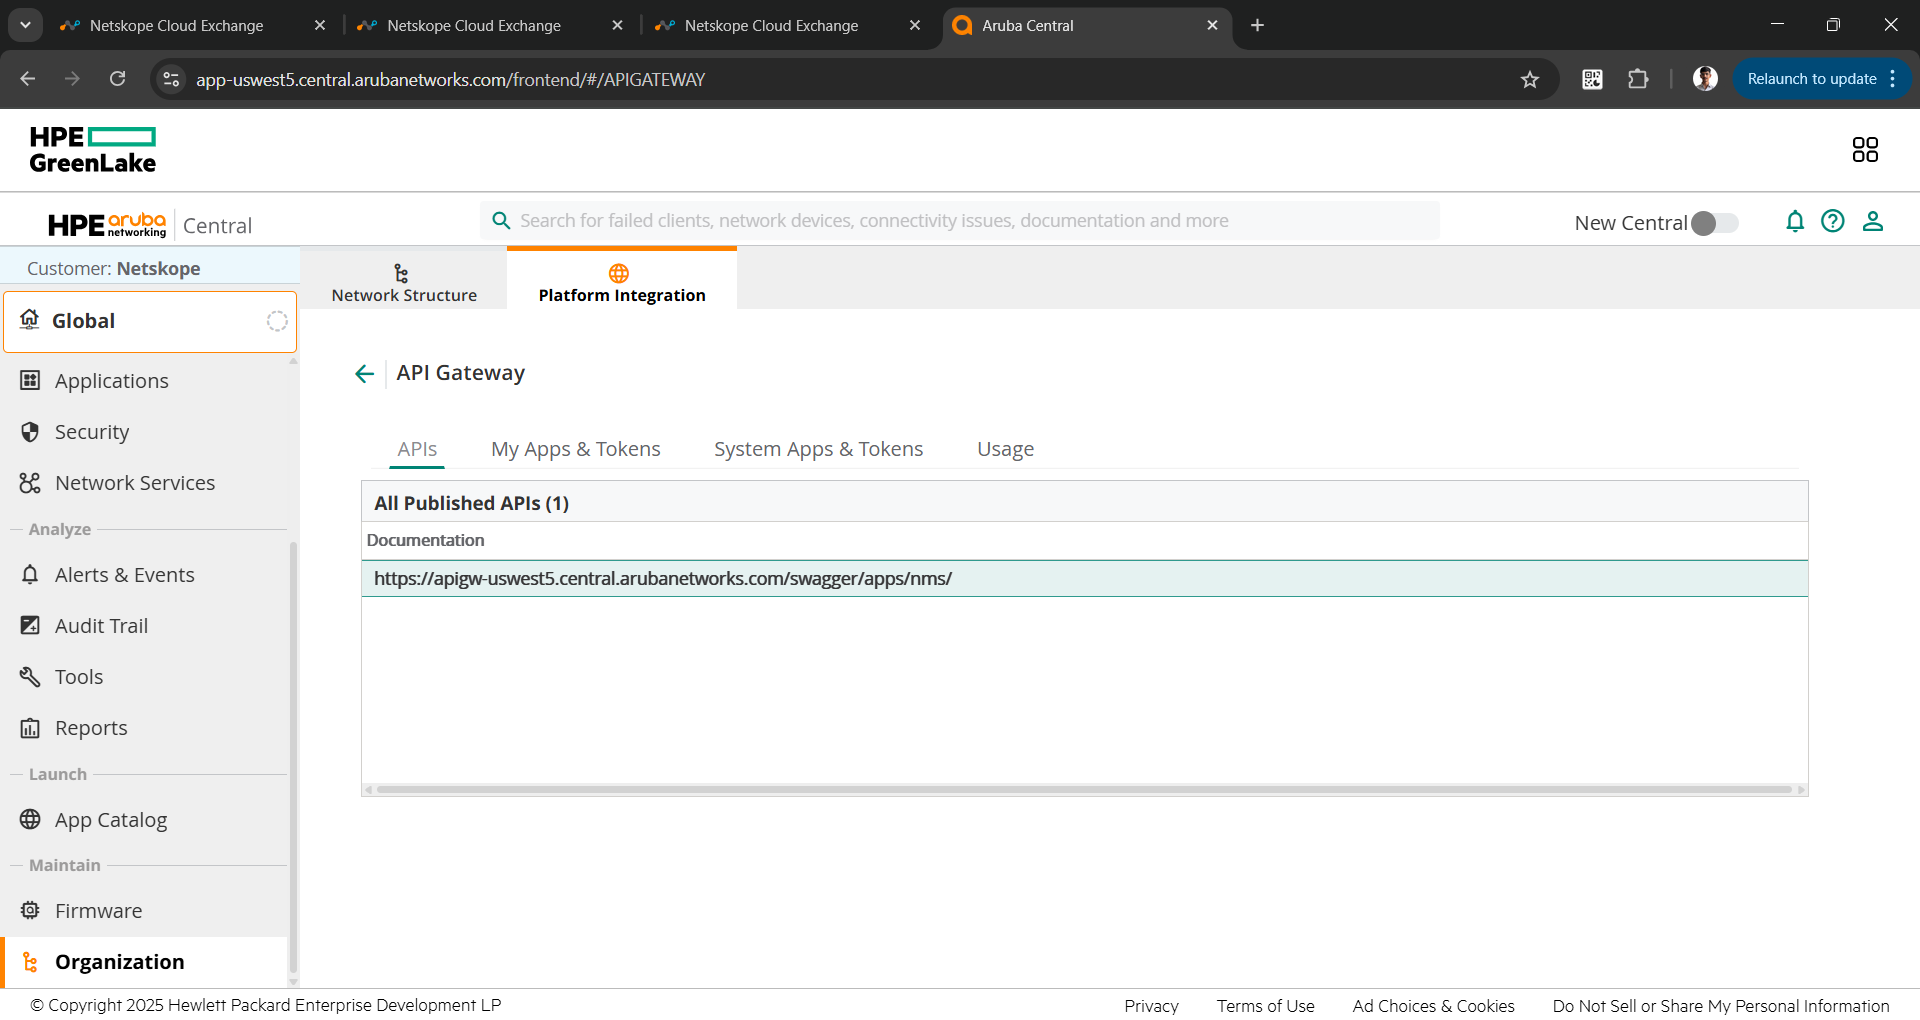
- Pour obtenir l'identifiant et le secret du client, rendez-vous à l'adresse suivante My Apps & Tokens.
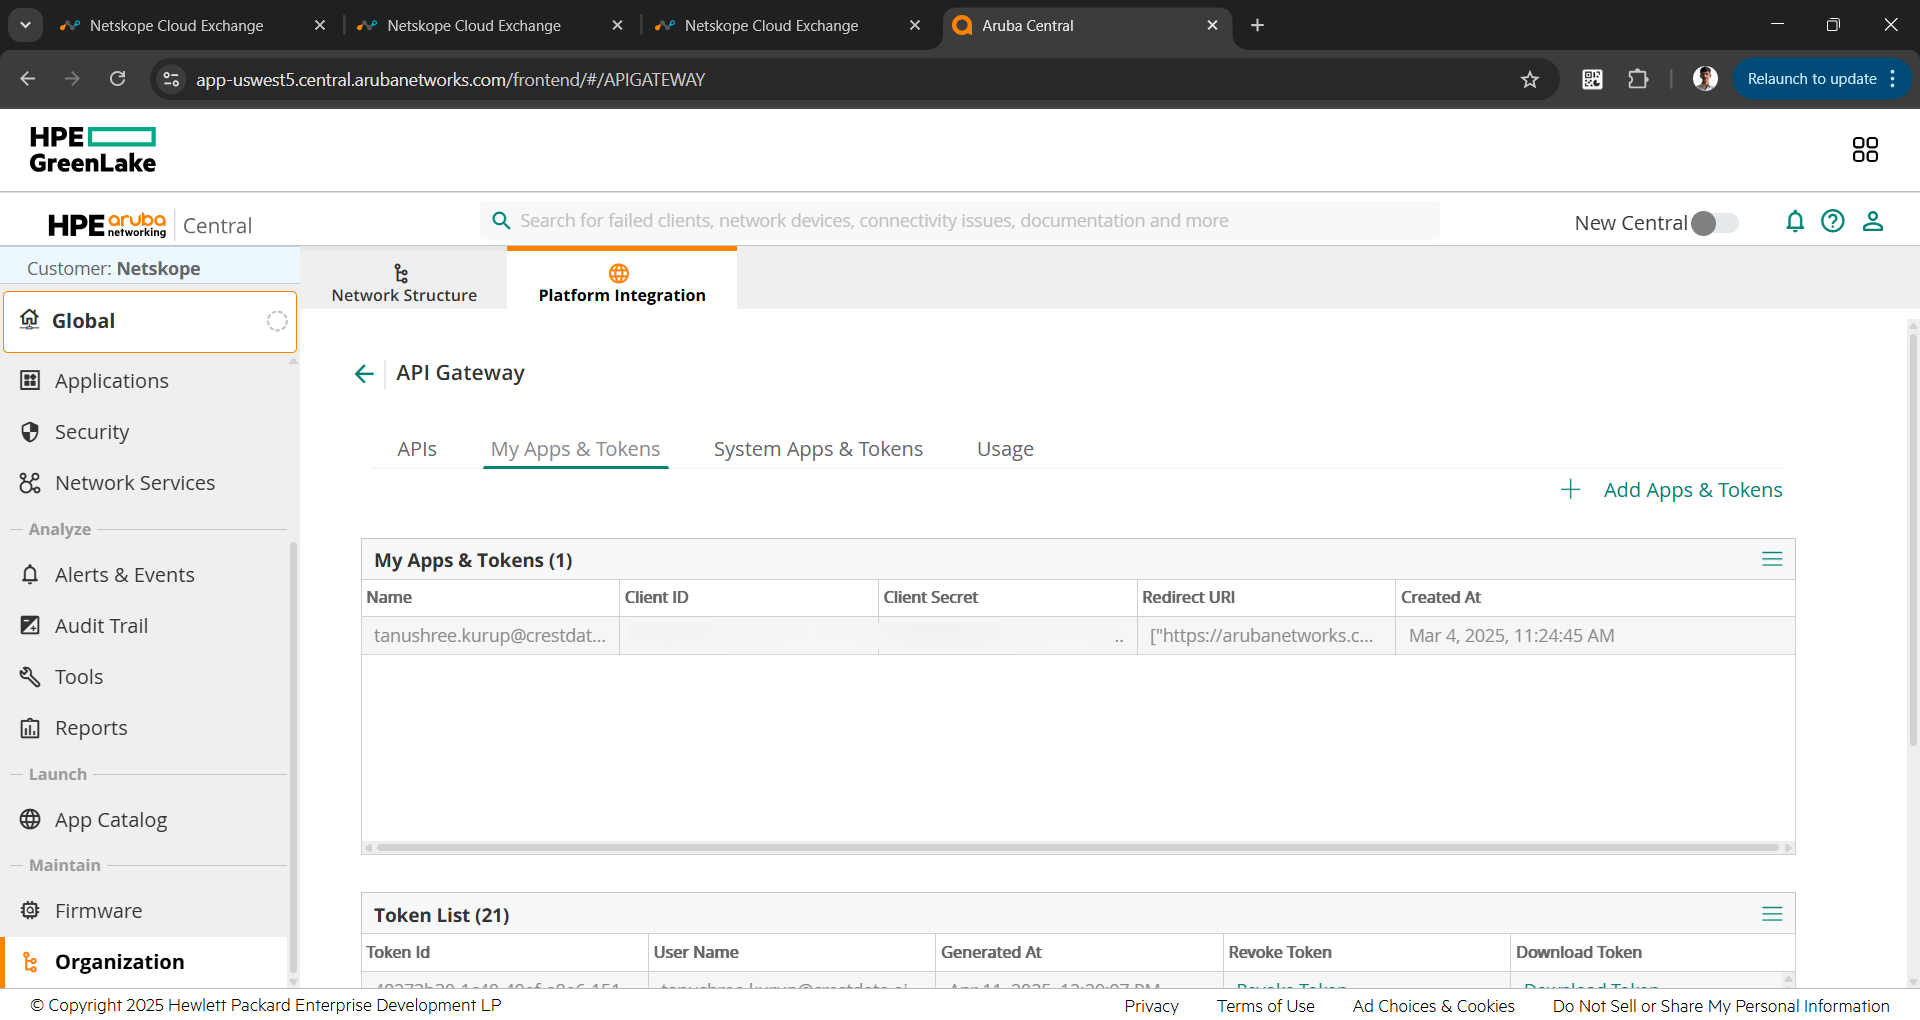
- Cliquez sur Add Apps & Tokens, puis sur Generate pour générer l'identifiant et le secret du client.
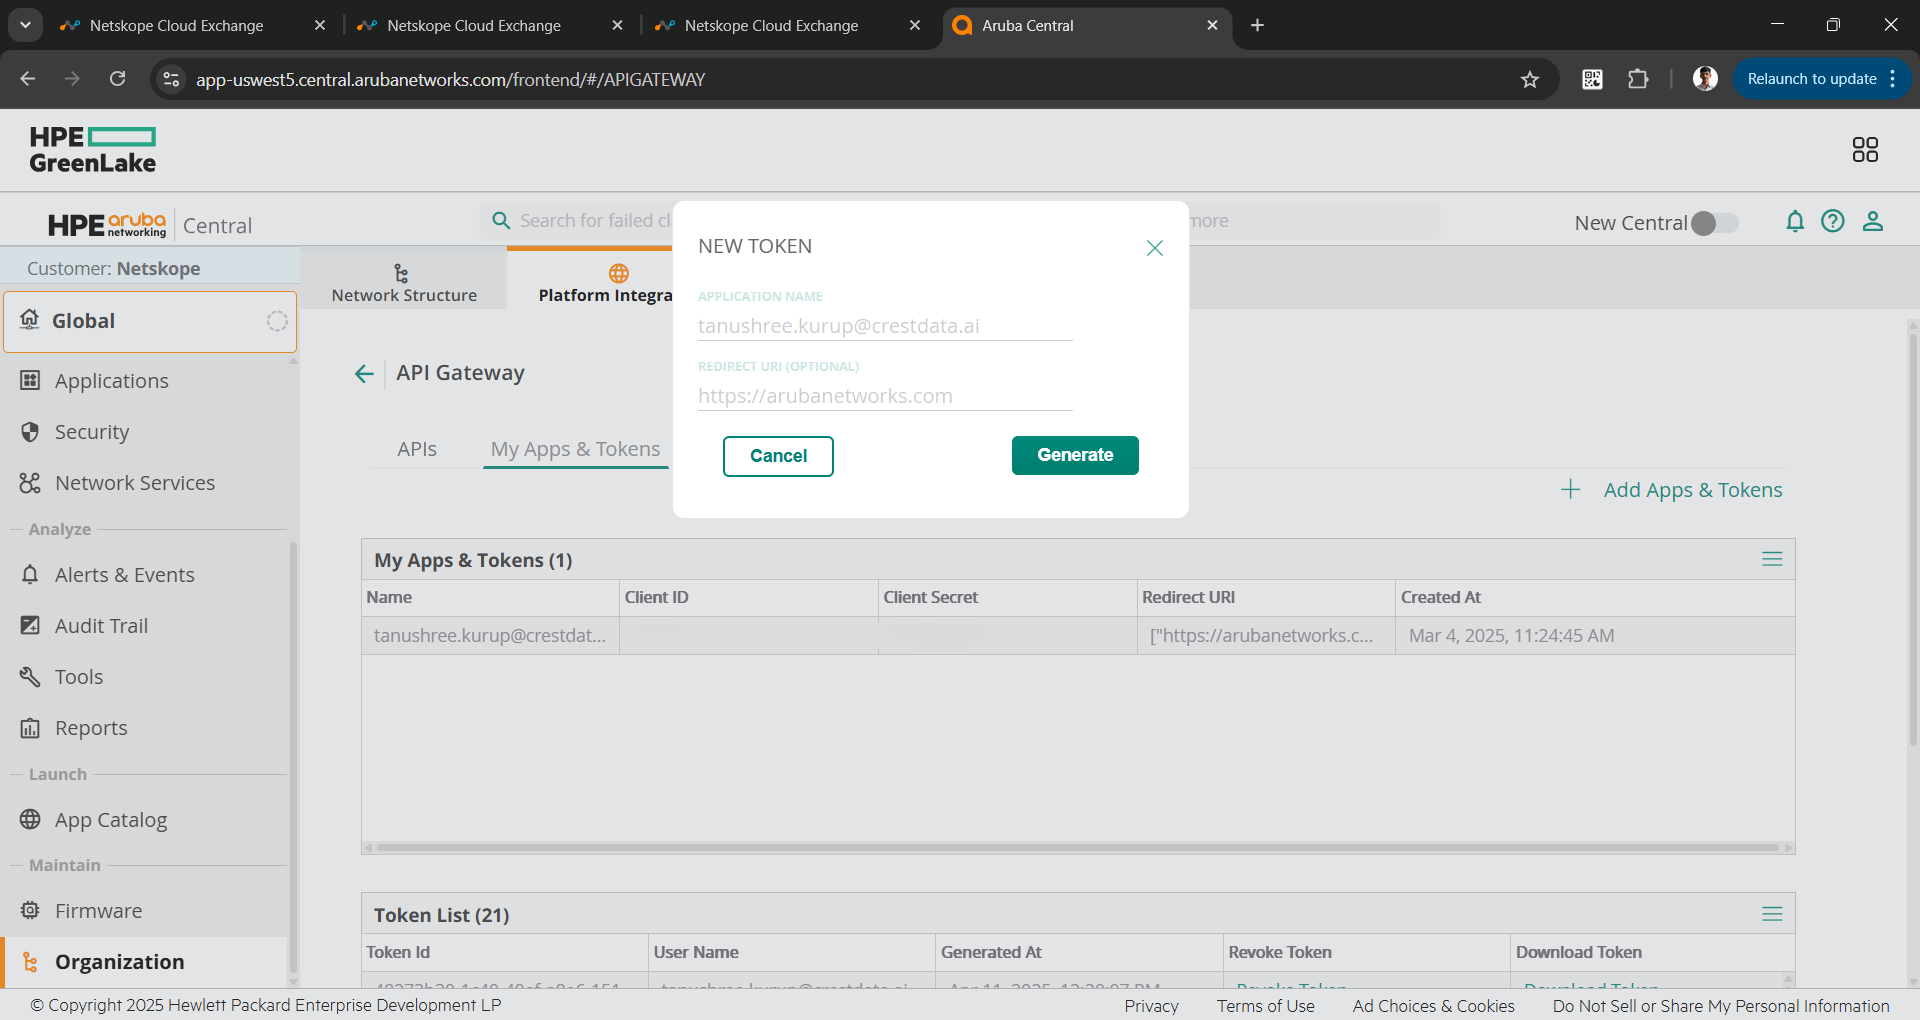
- Enregistrez-les pour les utiliser lors de la configuration du plugin.
- Pour Customer ID, vous cliquez sur l’icône Profil et copiez l’identifiant client.
Configurer le plugin HPE Aruba Networking Central
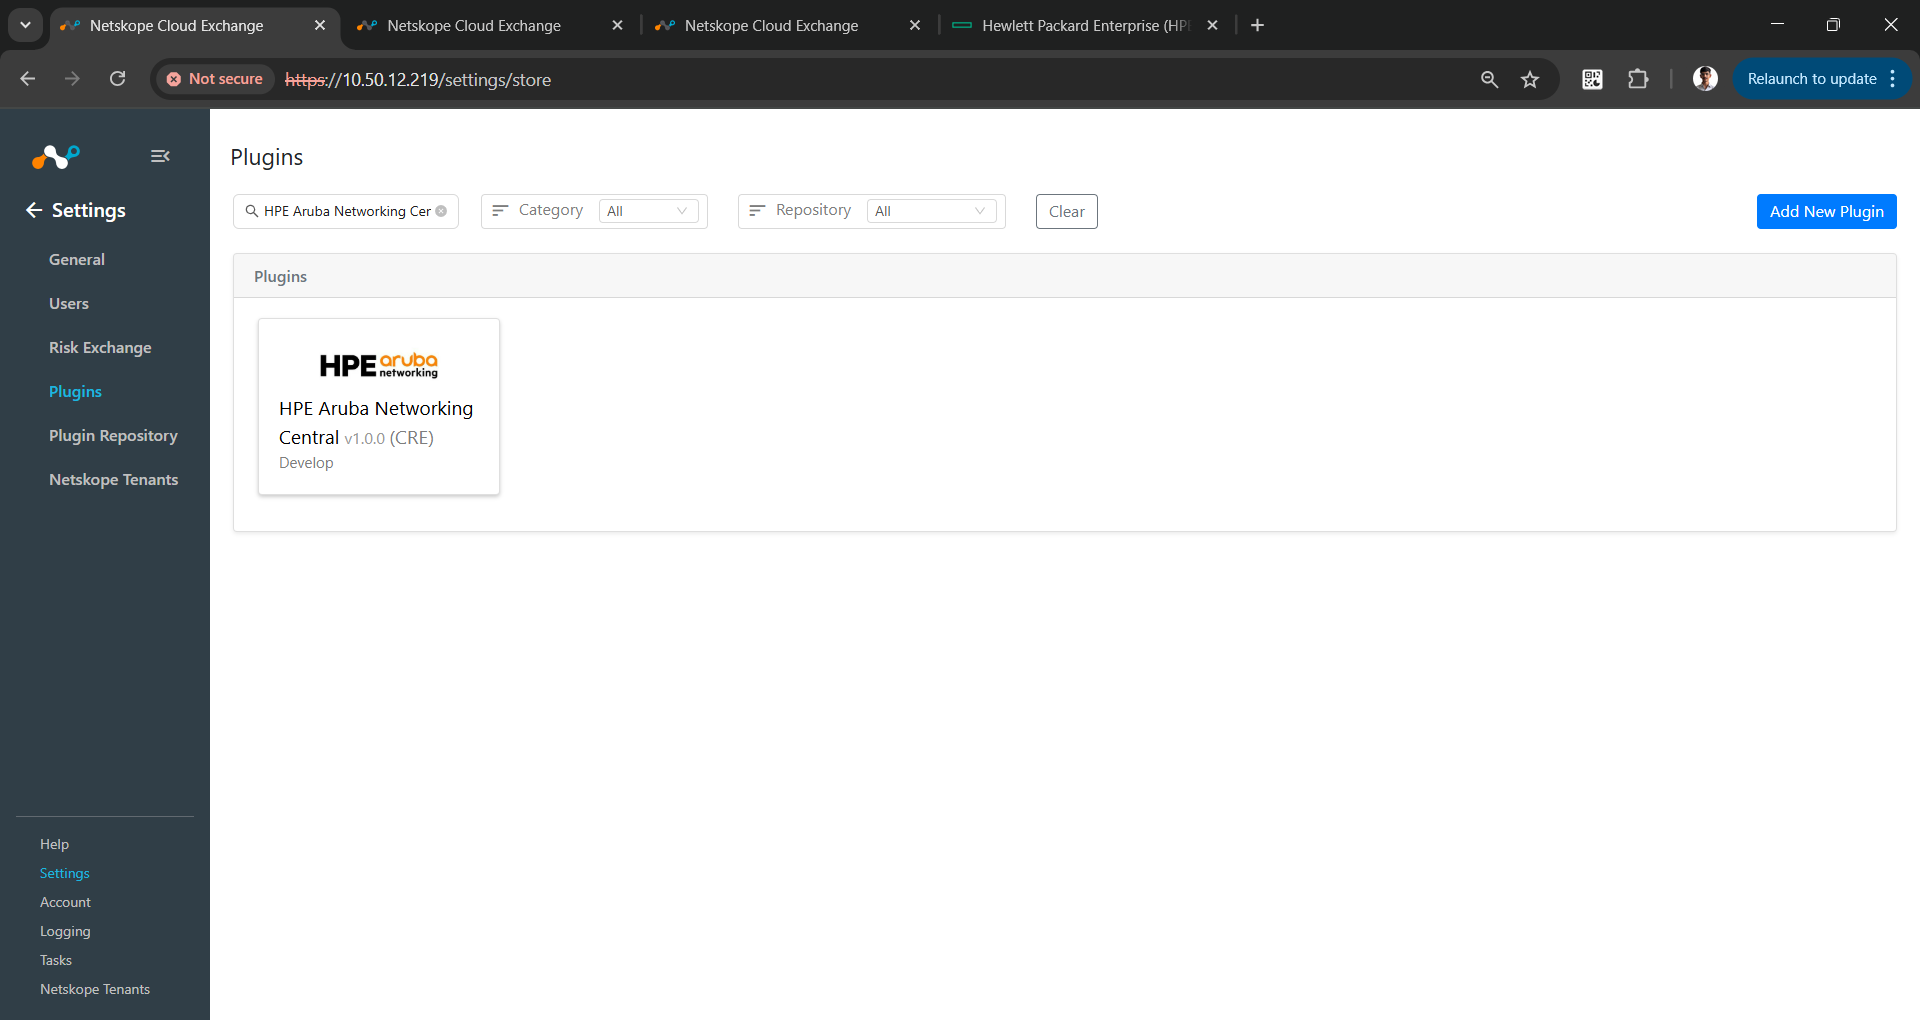
- Connectez-vous à Cloud Exchange et accédez à Settings > Plugins. Recherchez et sélectionnez la case du plugin HPE Aruba Networking Central v1.0.o (CRE) .
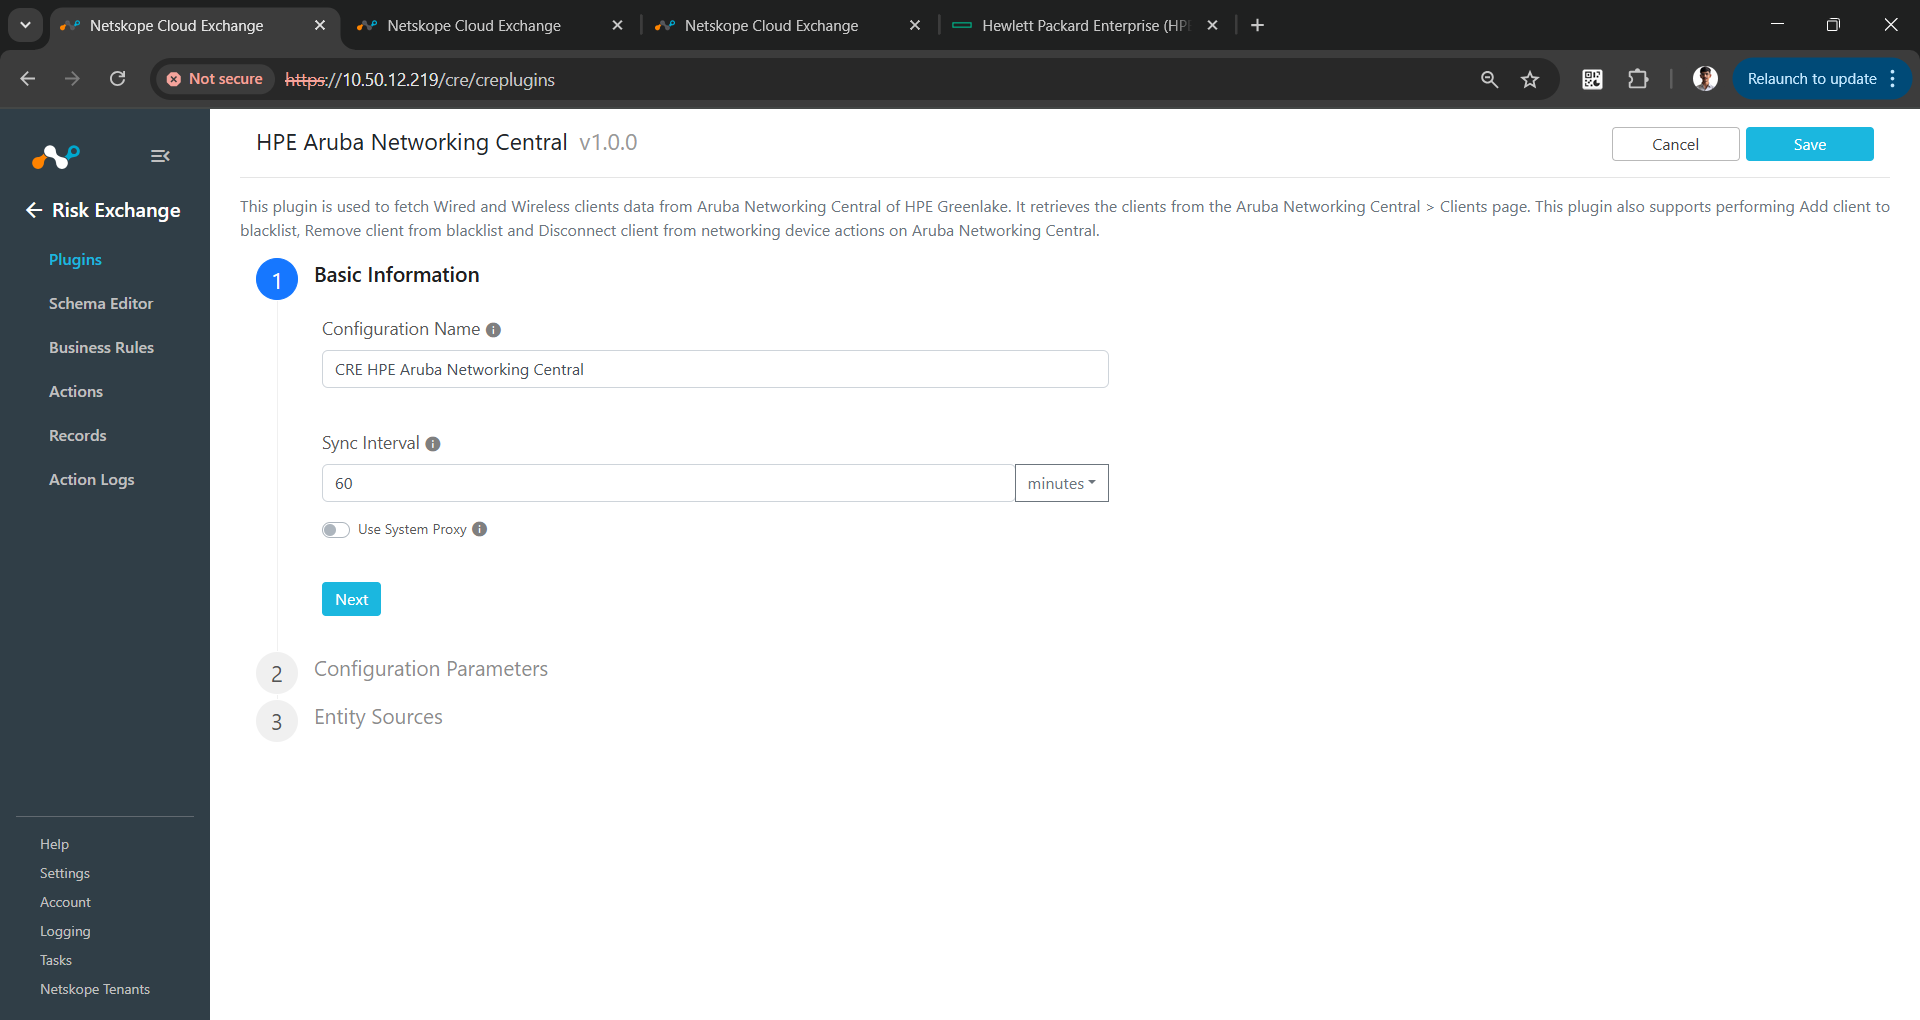
- Saisissez un nom de configuration du plugin et modifiez l'intervalle de synchronisation si nécessaire.
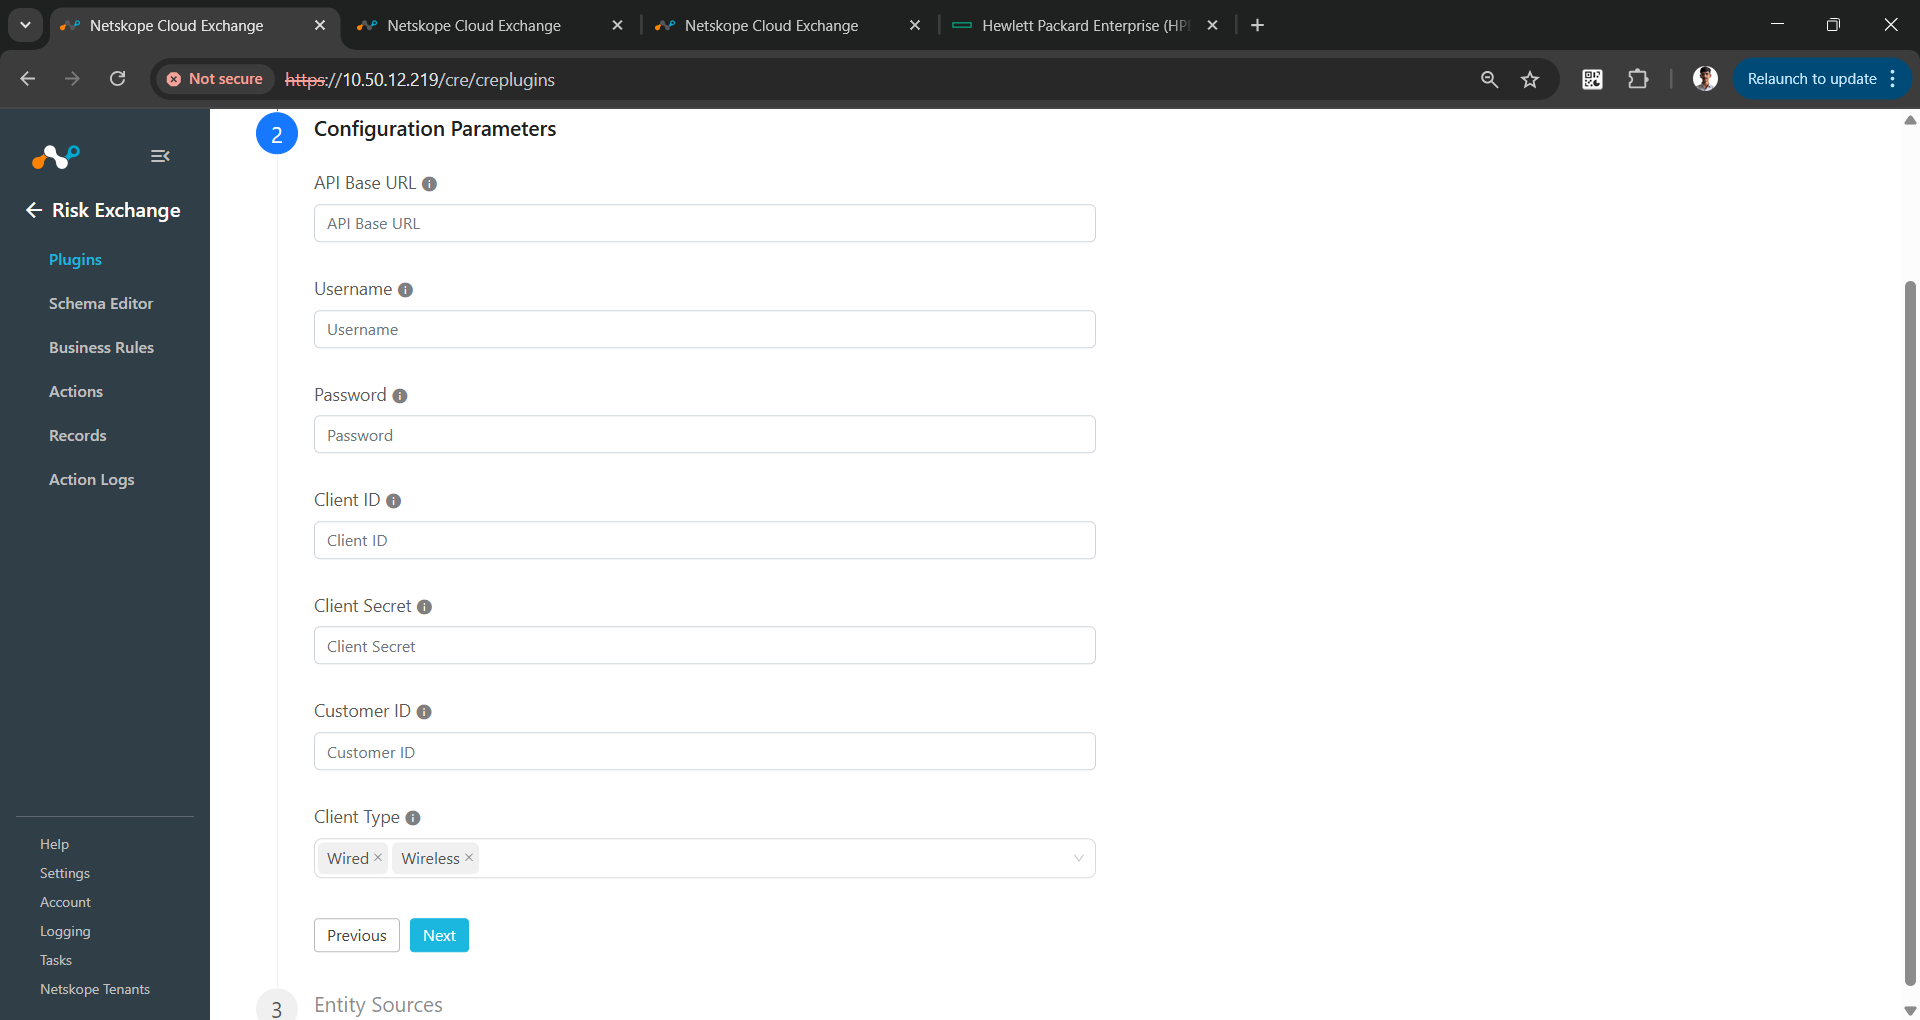
- Cliquez sur Next et entrez les paramètres de configuration :
- API Base URL : Votre URL de base API pour l'instance Aruba Networking Central.
- Nom d'utilisateur : le nom d'utilisateur de votre compte HPE Greenlake.
- Mot de passe : Le mot de passe de votre compte HPE Greenlake.
- ID client : Votre ID de client de la centrale de réseautage Aruba.
- Secret du client : votre secret du client Aruba Networking Central.
- Identifiant client : Votre numéro de client Aruba Networking Central.
- Type de client : Le type de client à extraire d'Aruba Networking Central. Select au moins un des types de clients.
- Cliquez Next. Select l'entité dans la liste déroulante Entité . Les champs d'entité peuvent être créés sur la page de l'éditeur de schéma , ou en utilisant l'option + Ajouter un champ dans la liste déroulante des champs. Fournissez les cartographies de terrain. Pour la cartographie suggérée, veuillez vous référer à la section Cartographies.
- Cliquez sur Save.
Ajouter une règle de gestion de l'échange de risques pour HPE Aruba Networking Central
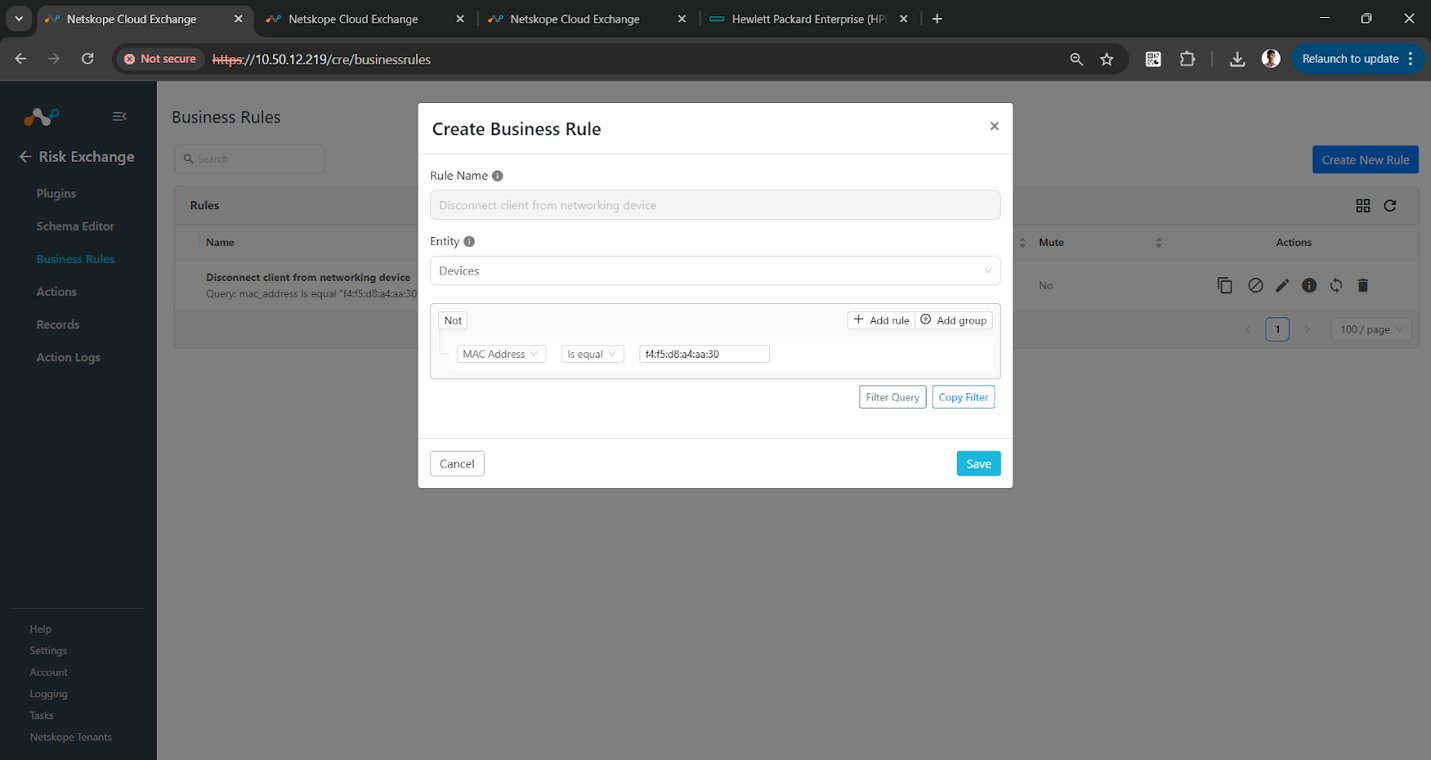
- Dans Risk Exchange, allez sur Business Rules et cliquez sur Create New Rule dans le coin supérieur droit.
- Saisissez le nom de la règle. Select l'entité pour les champs qui ont été configurés pour le plugin HPE Aruba Networking Central, et configurez la requête en fonction de vos besoins.
- Cliquez sur Save.
Ajoutez des actions d'échange de risques pour HPE Aruba Networking Central
Le plugin HPE Aruba Networking Central prend en charge les types d'action suivants :
Ajouter un client à une liste noire
Cette action ajoutera des clients à la liste noire de HPE Aruba Networking Central.
Supprimer un client d'une liste noire
Cette action supprimera les clients de la liste noire de HPE Aruba Networking Central.
Déconnecter un client d'un périphérique de mise en réseau
Cette action déconnectera le client d'un périphérique de mise en réseau existant.
No Action
Aucune action ne sera effectuée pour cette action. Vous pouvez générer des alertes UBA dans Ticket Orchestrator en utilisant cette action et en activant l'option Générer des alertes.
Vous pouvez effectuer les actions liées à Netskope sur les clients extraits de HPE Aruba Networking Central. Pour plus d'informations sur les actions et leurs validations, reportez-vous au guide de l'échange de risques.
Configurer une action
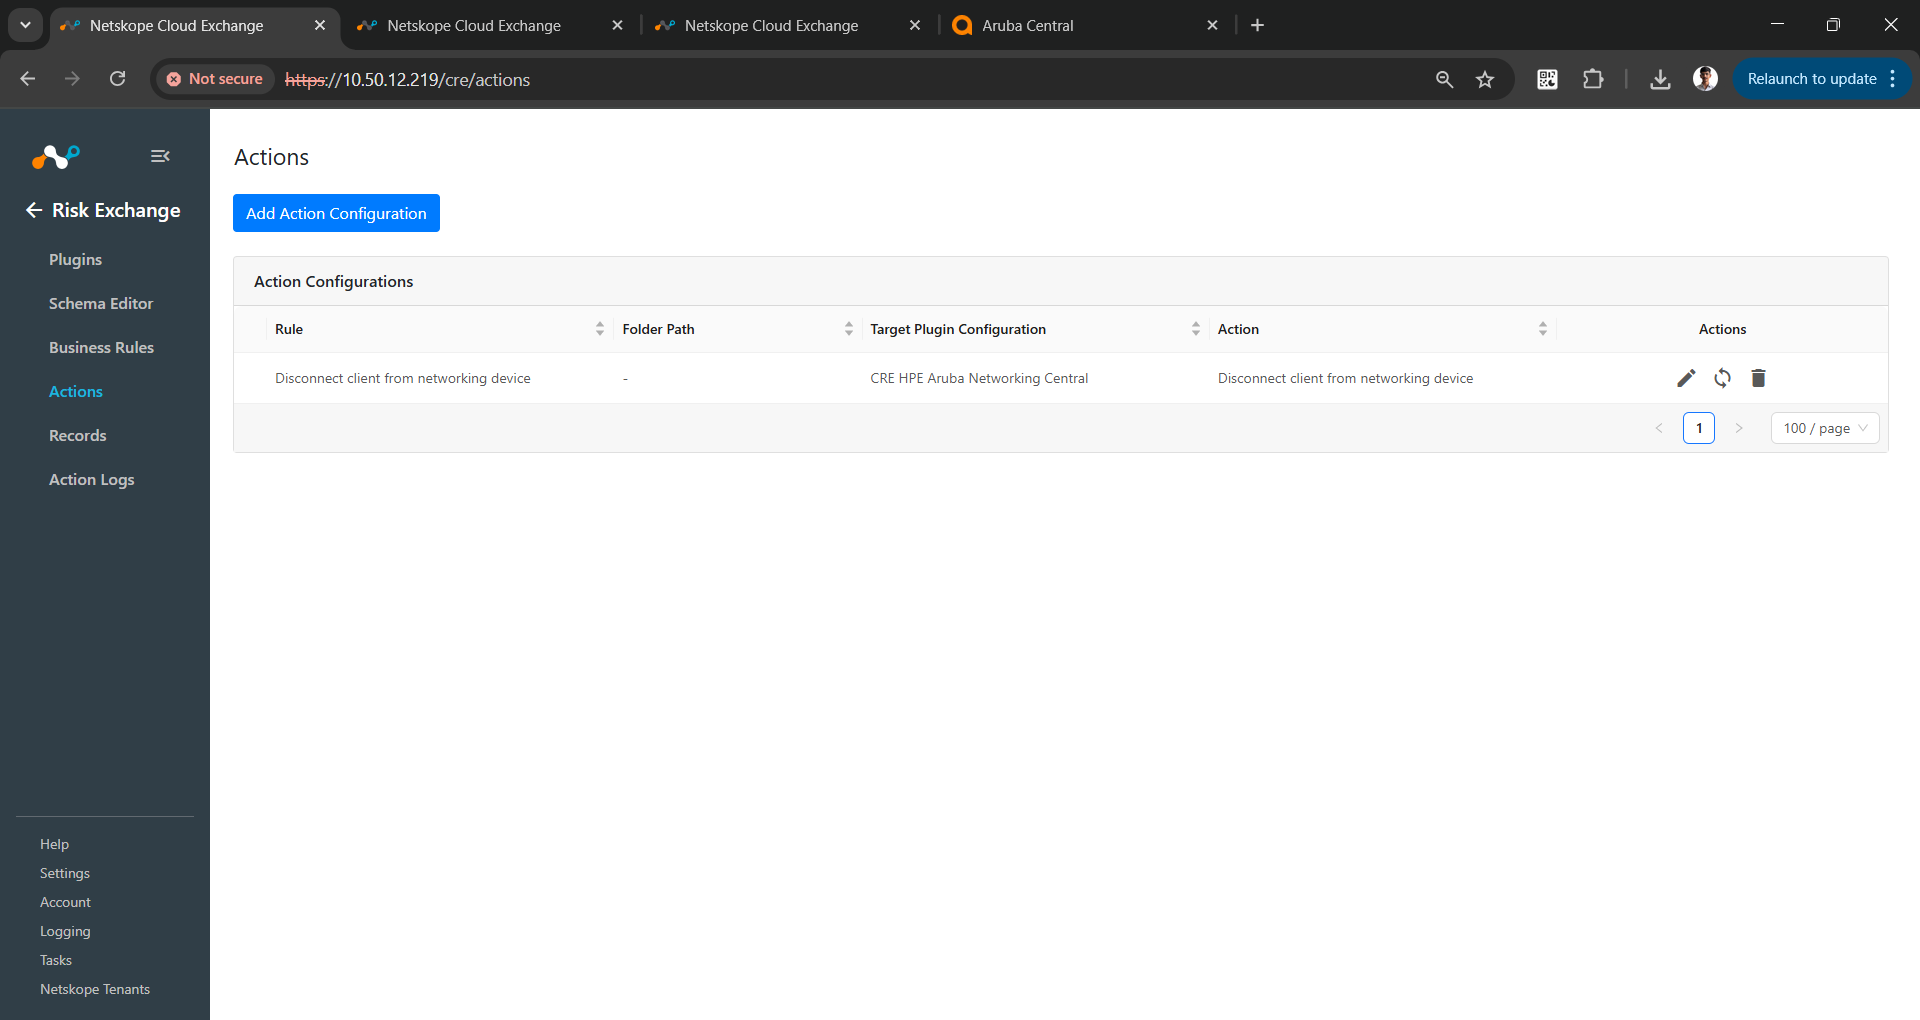
- Allez à Risk Exchange > Actions et cliquez sur Add Action Configuration.
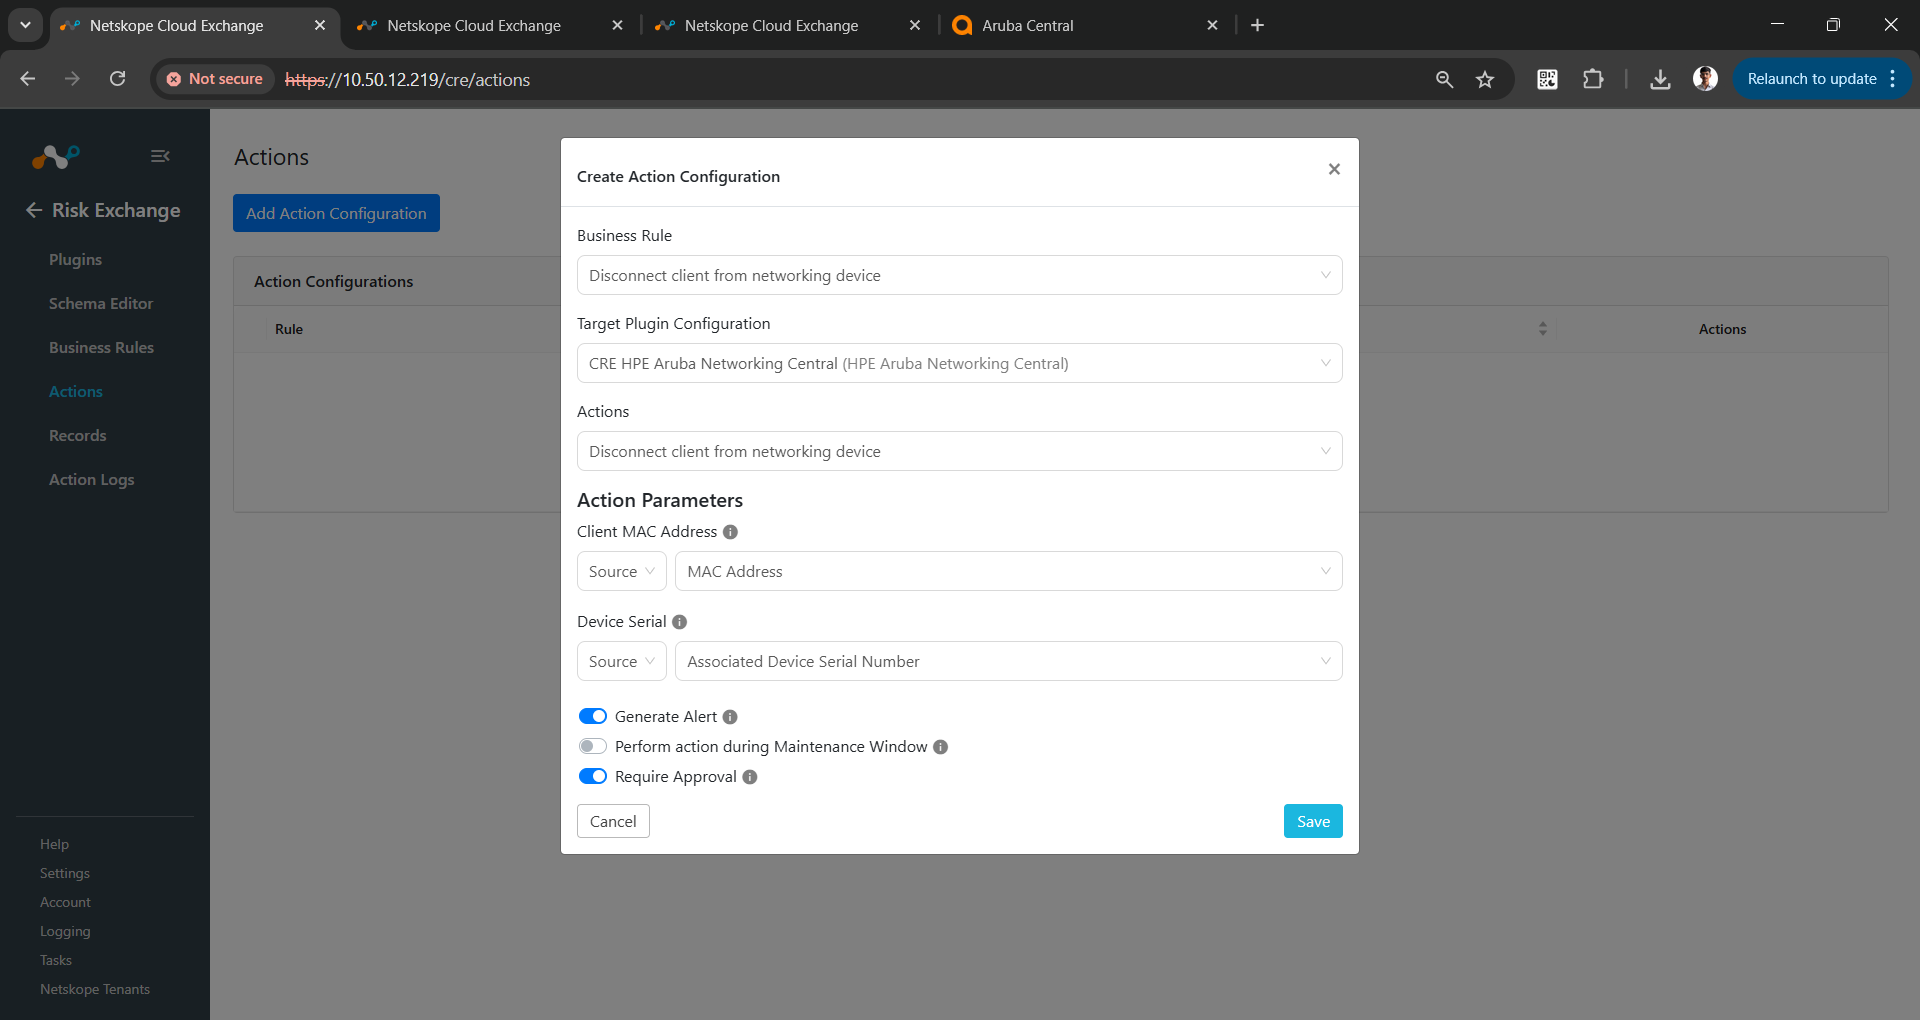
- Select une règle de gestion, une configuration et une action dans leurs listes déroulantes respectives.
- Pour l'action Déconnecter un client d'un périphérique de mise en réseau, sélectionnez le champ contenant l'adresse MAC et sélectionnez le champ contenant le périphérique Serial mapped.
- Activez la case à cocher Exiger l'approbation si une approbation est nécessaire avant d'effectuer une action.
- Si l'option « Approbation requise » est activée, pour approuver l'action, allez à Risk Exchange > Action Logs, sélectionnez l'action à approuver et cliquez sur Approve.
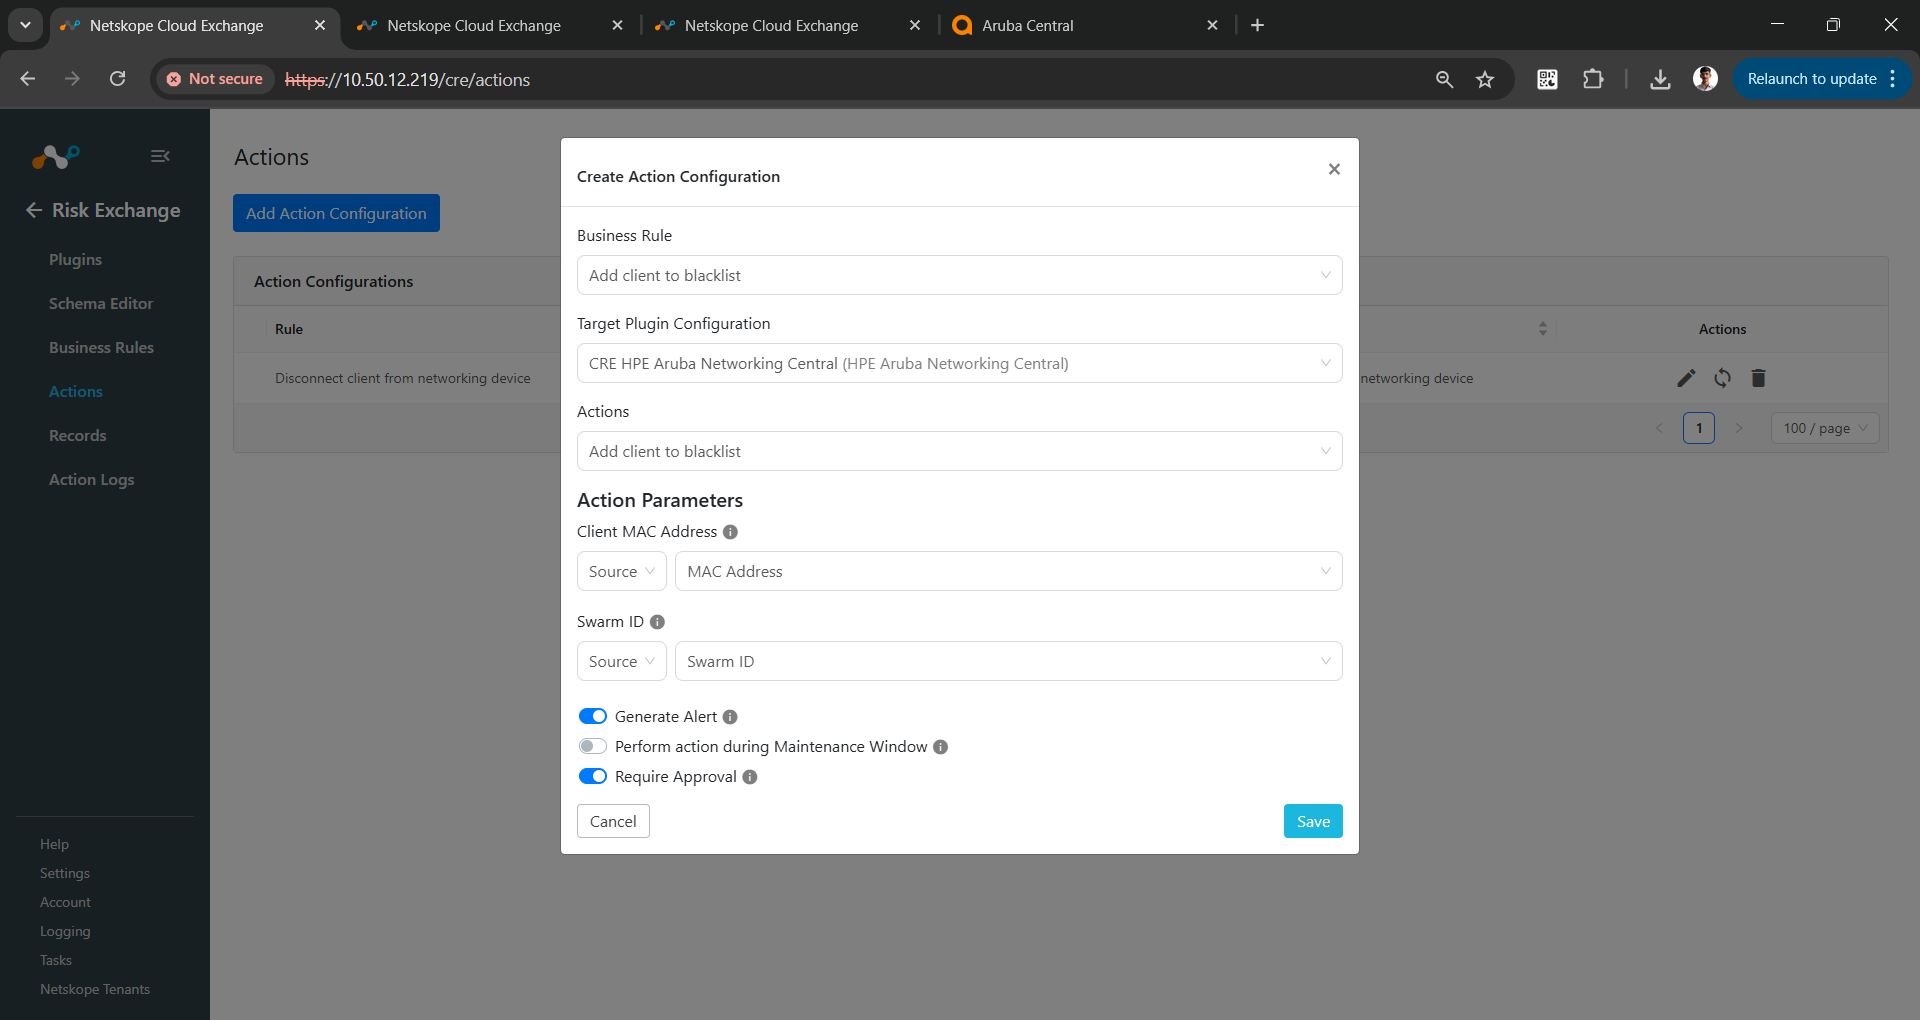
 Pour les actions « Ajouter un client à une liste noire » et « Supprimer un client d'une liste noire » , vous devrez fournir l'adresse MAC du client et l'identifiant Swarm dans les paramètres de l'action.
- Cliquez Save.
Validez le plugin HPE Aruba Networking Central
Valider dans Cloud Exchange
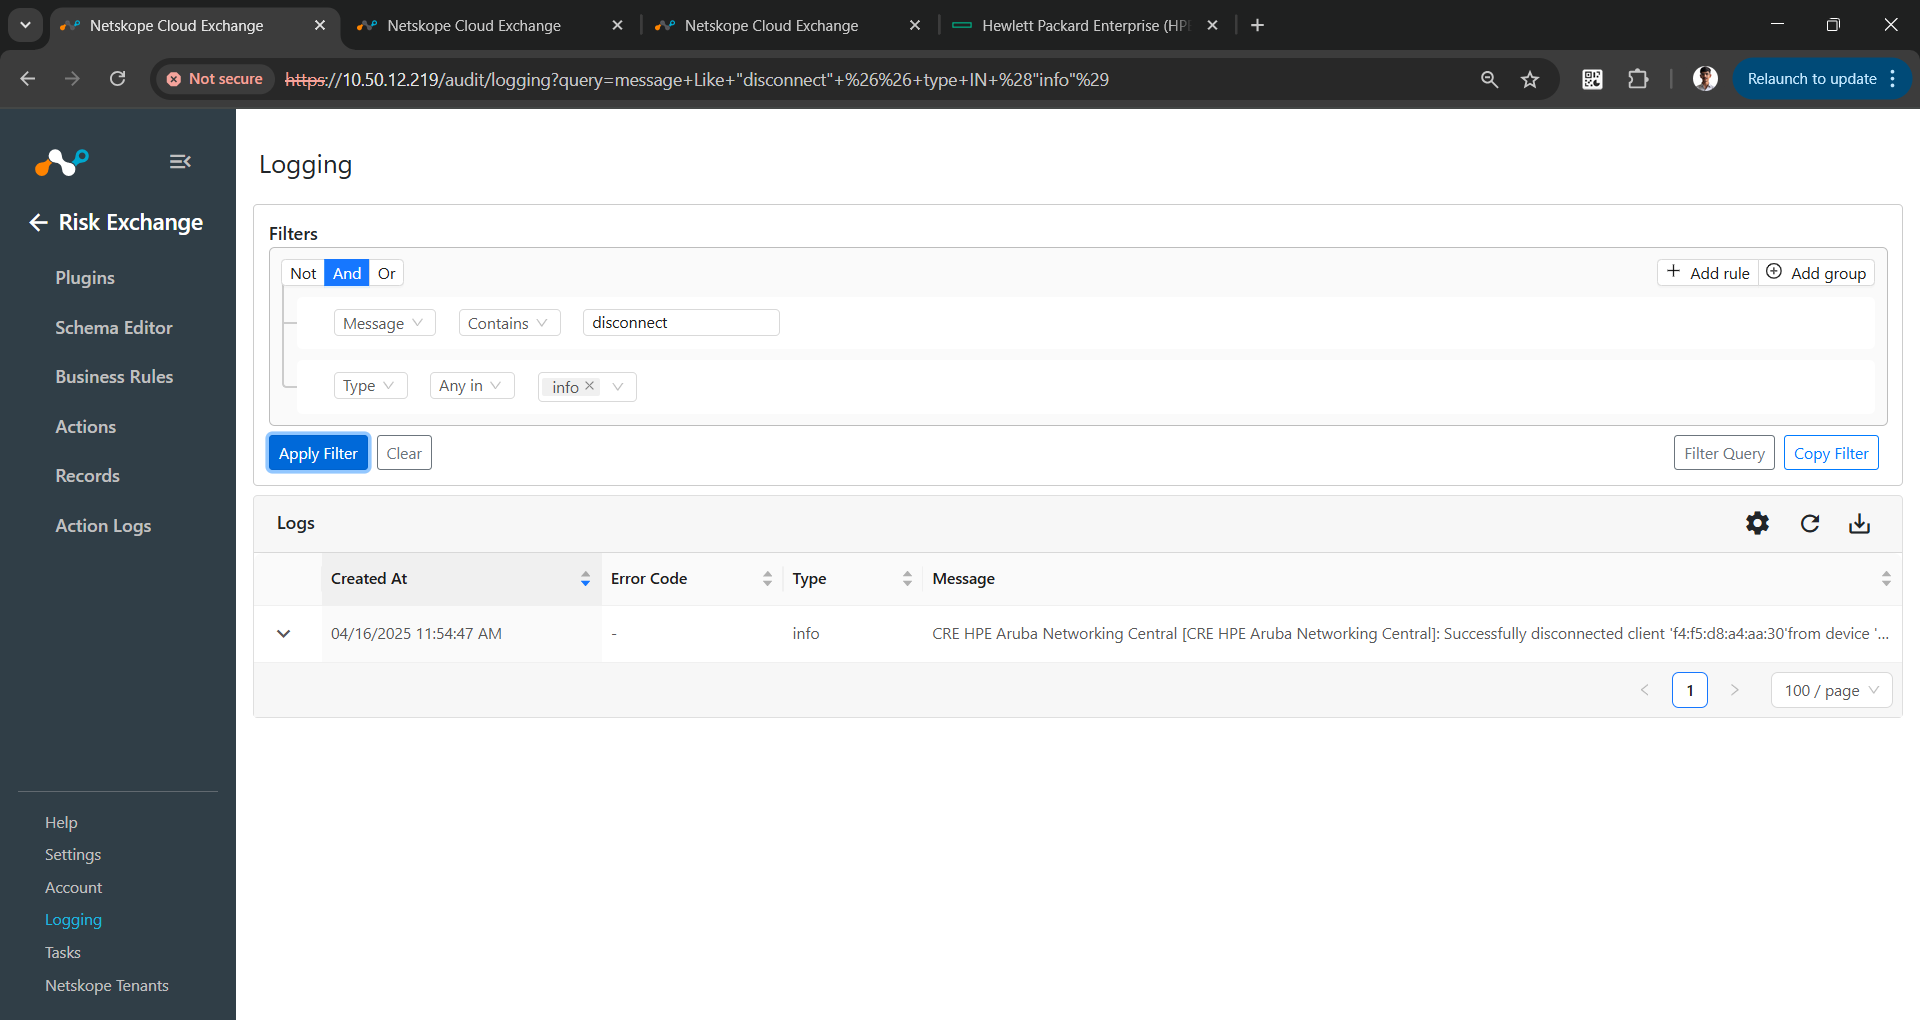
Pour vérifier les clients tirés de HPE Aruba Networking Central, allez sur Logging et recherchez les journaux du plugin CRE HPE Aruba Networking Central.
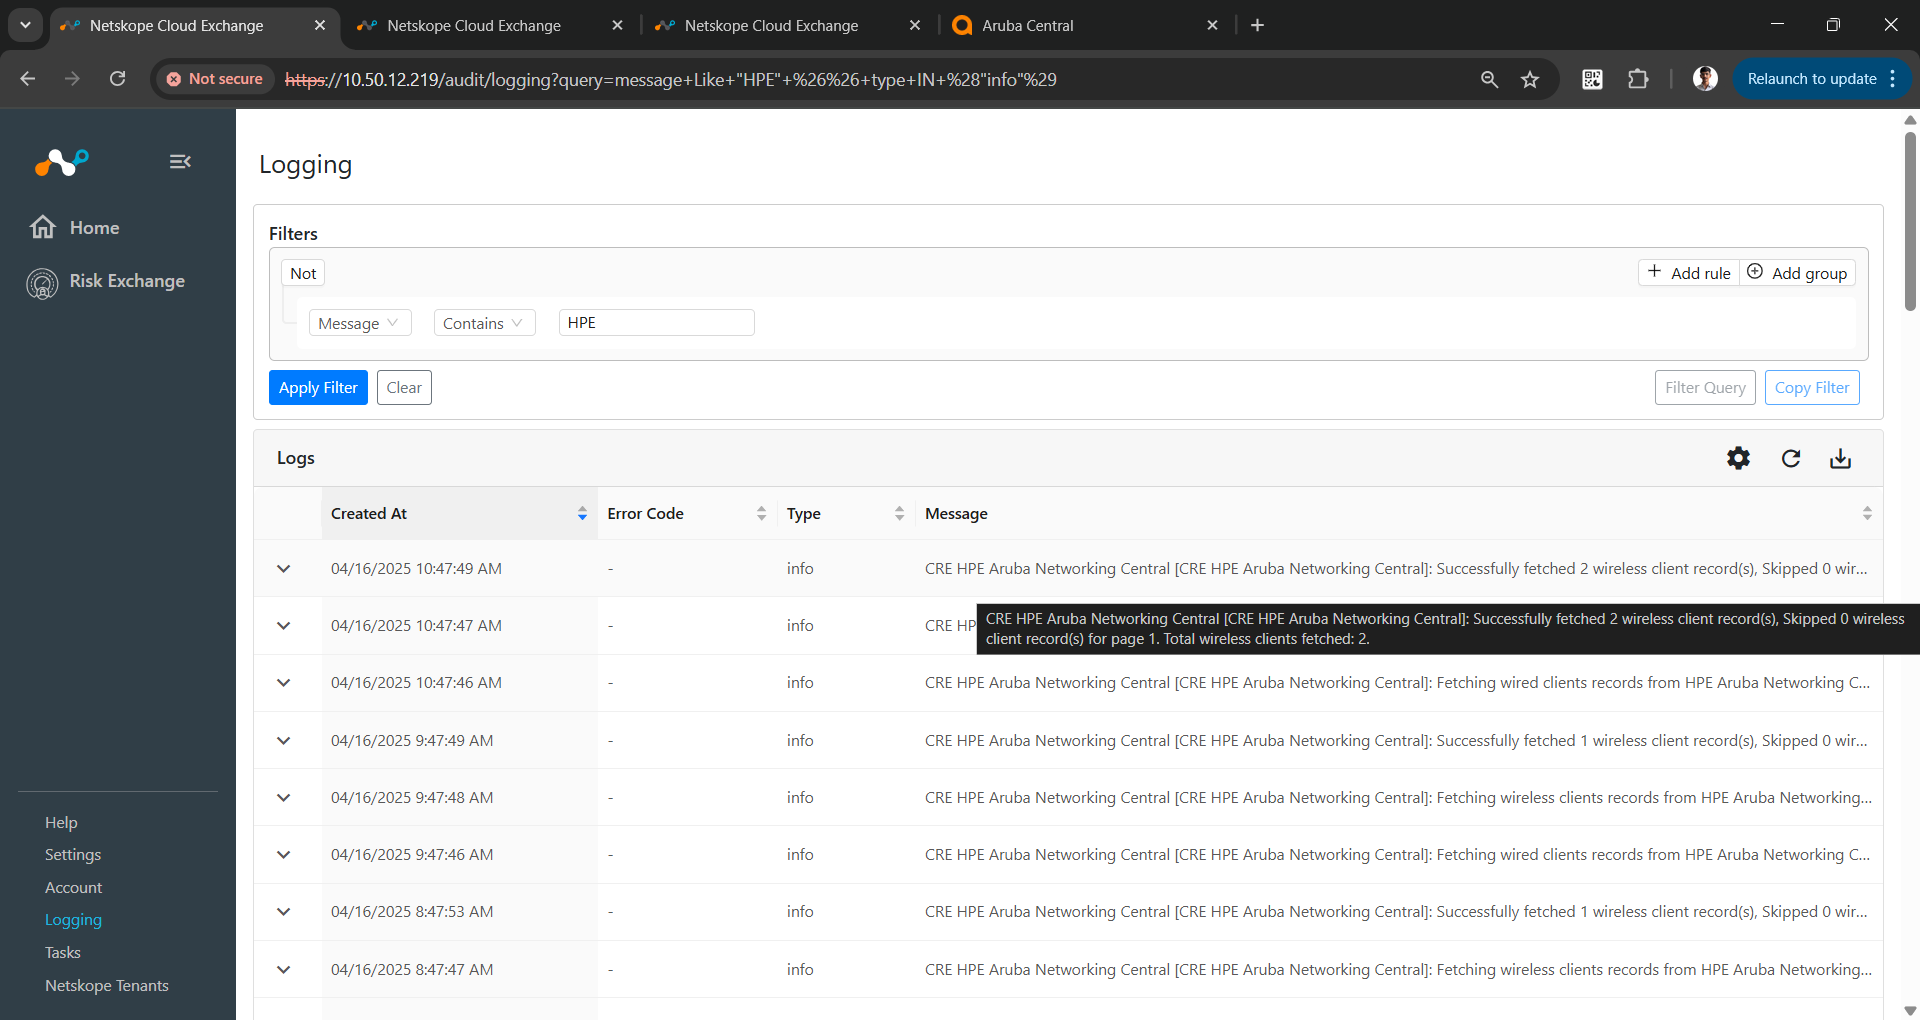
Pour vérifier la déconnexion du client du périphérique réseau, consultez les journaux.
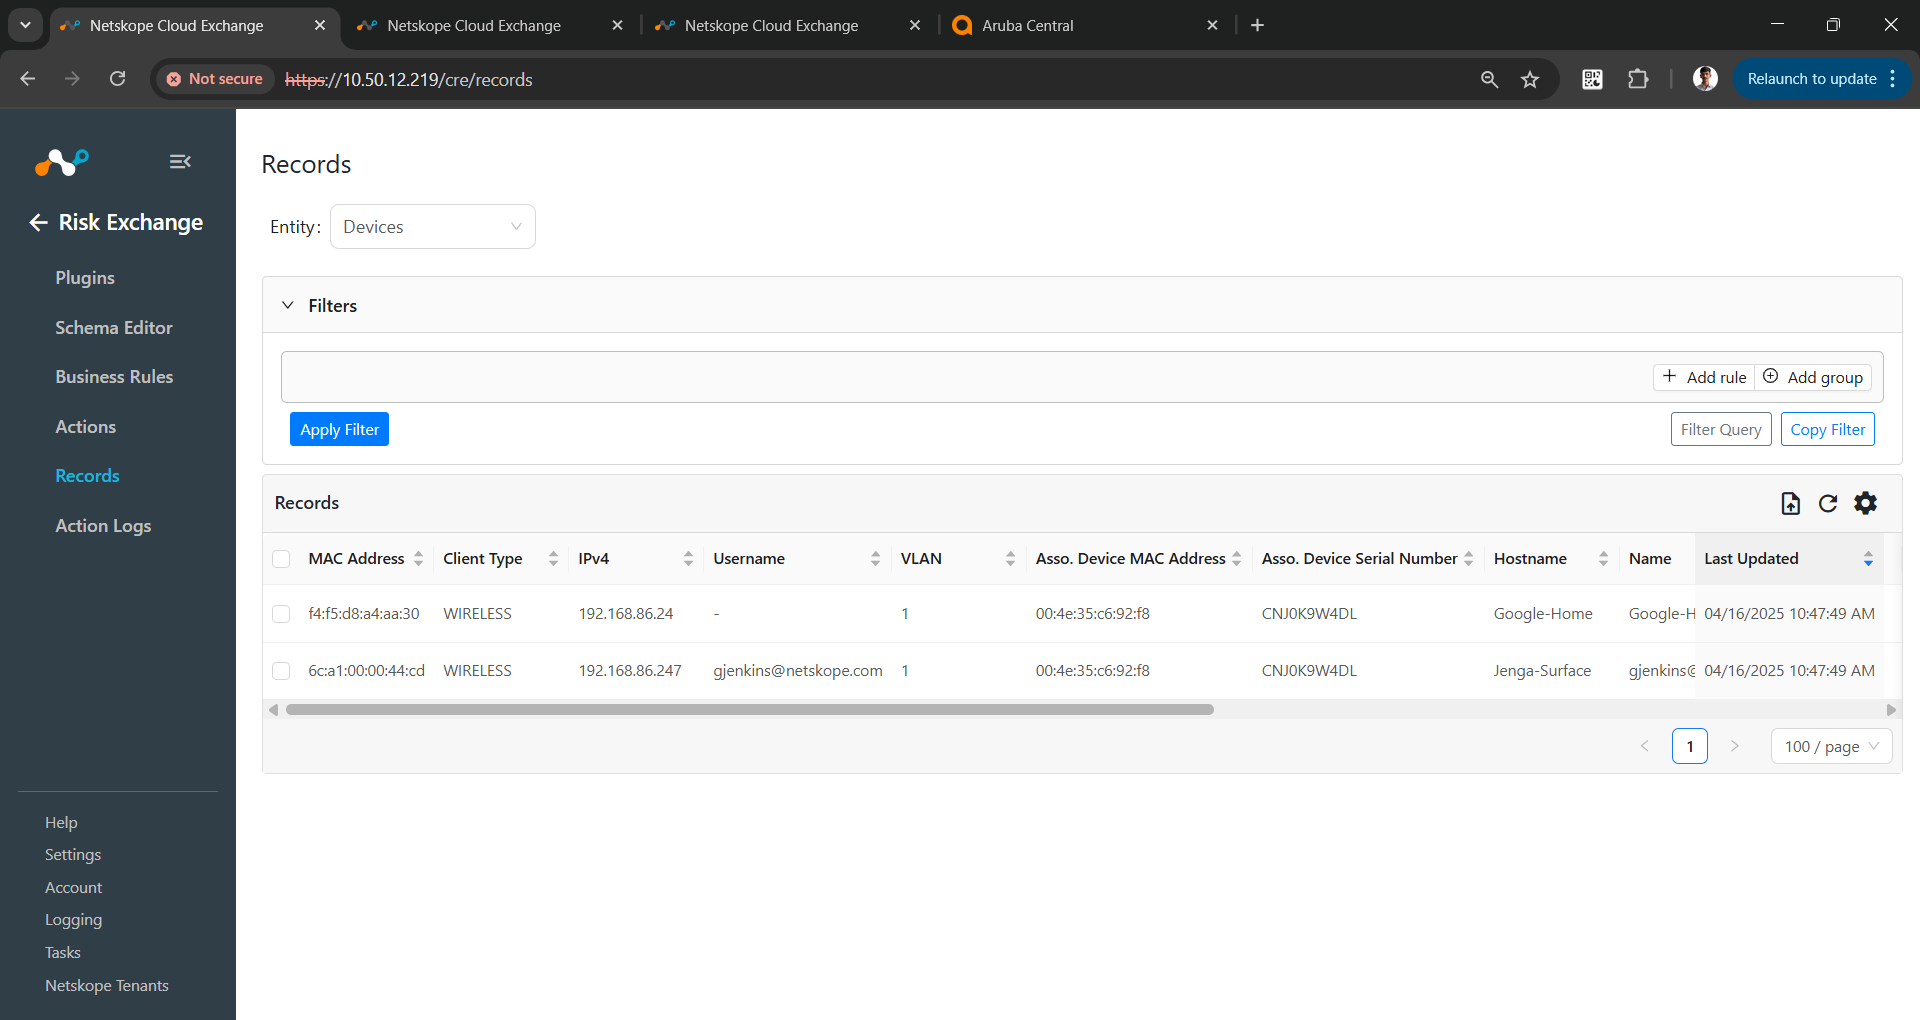
Pour vérifier les enregistrements extraits et stockés dans Cloud Exchange, allez sur Records dans Risk Exchange. Select l'entité que vous avez utilisée lors de l'ajout du mappage dans la configuration du plugin.
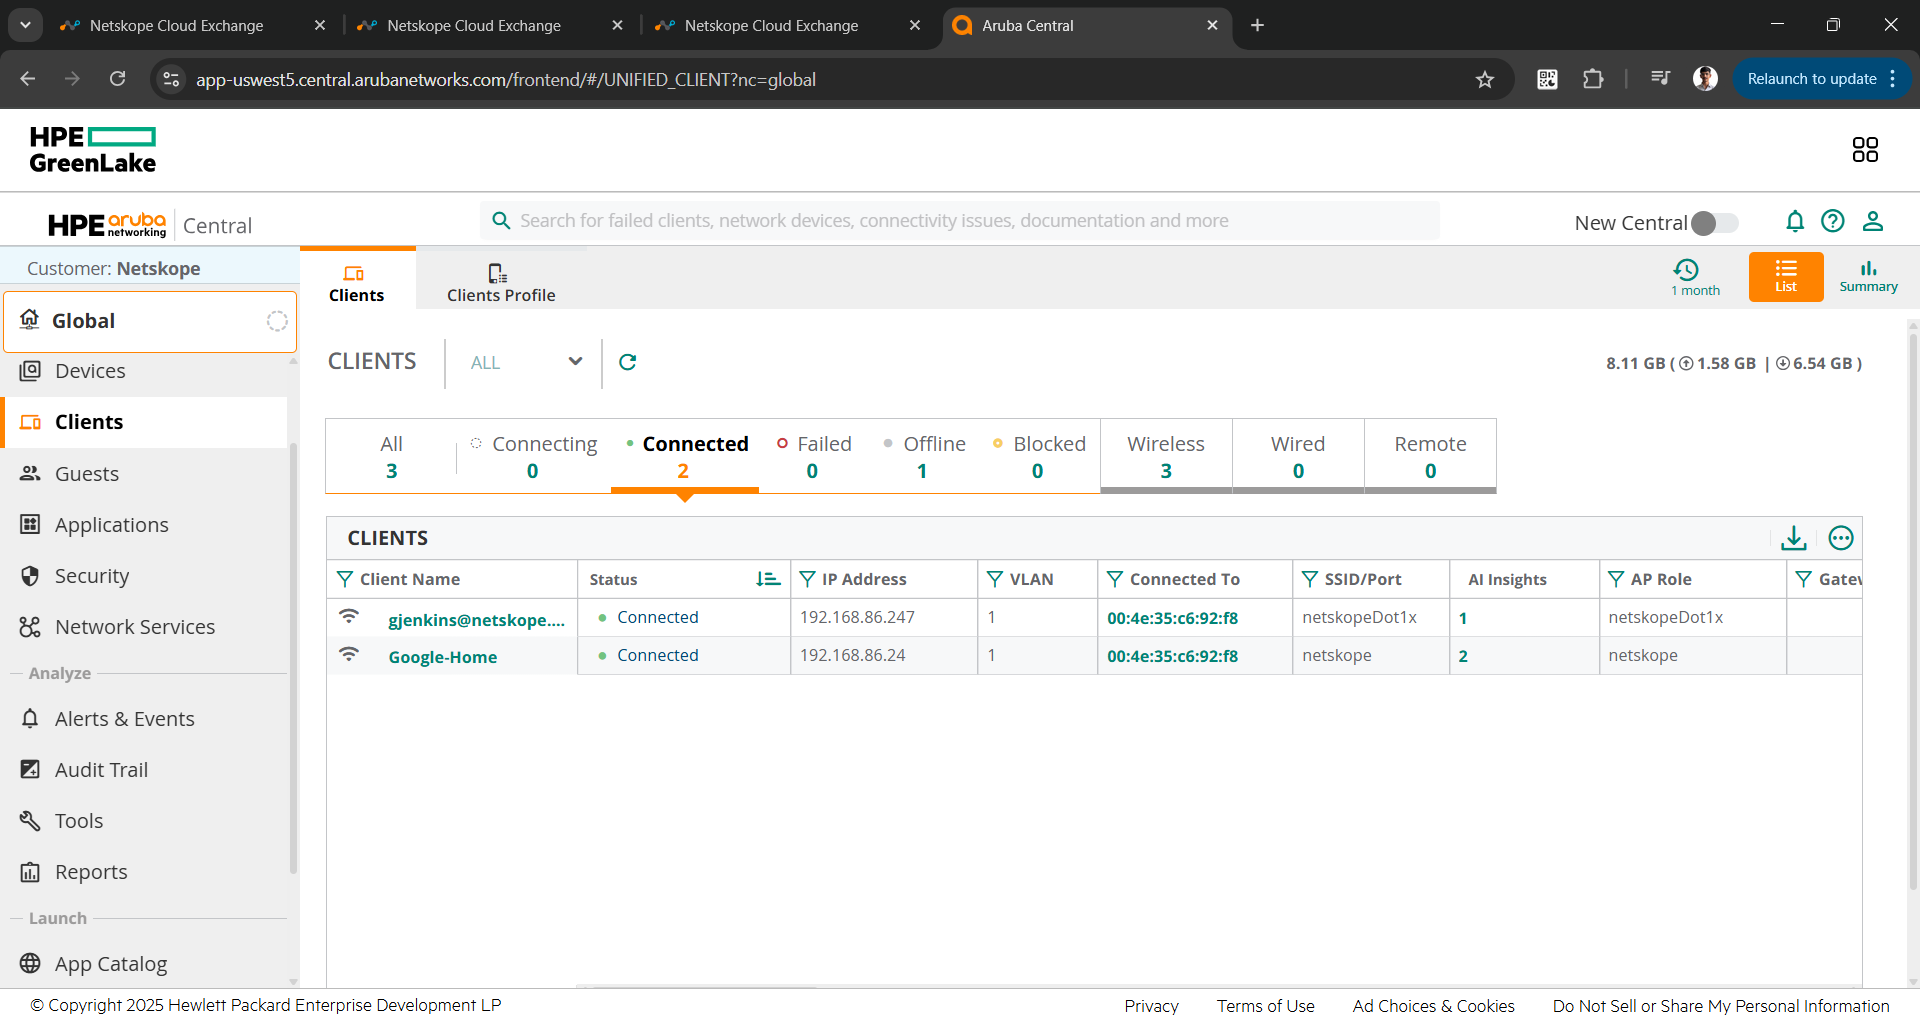
Valider dans HPE Aruba Networking Central
Le plugin extrait les clients filaires et sans fil de HPE Aruba Networking Central. Les clients sont extraits de la page Aruba Networking Central > Clients > Connected.
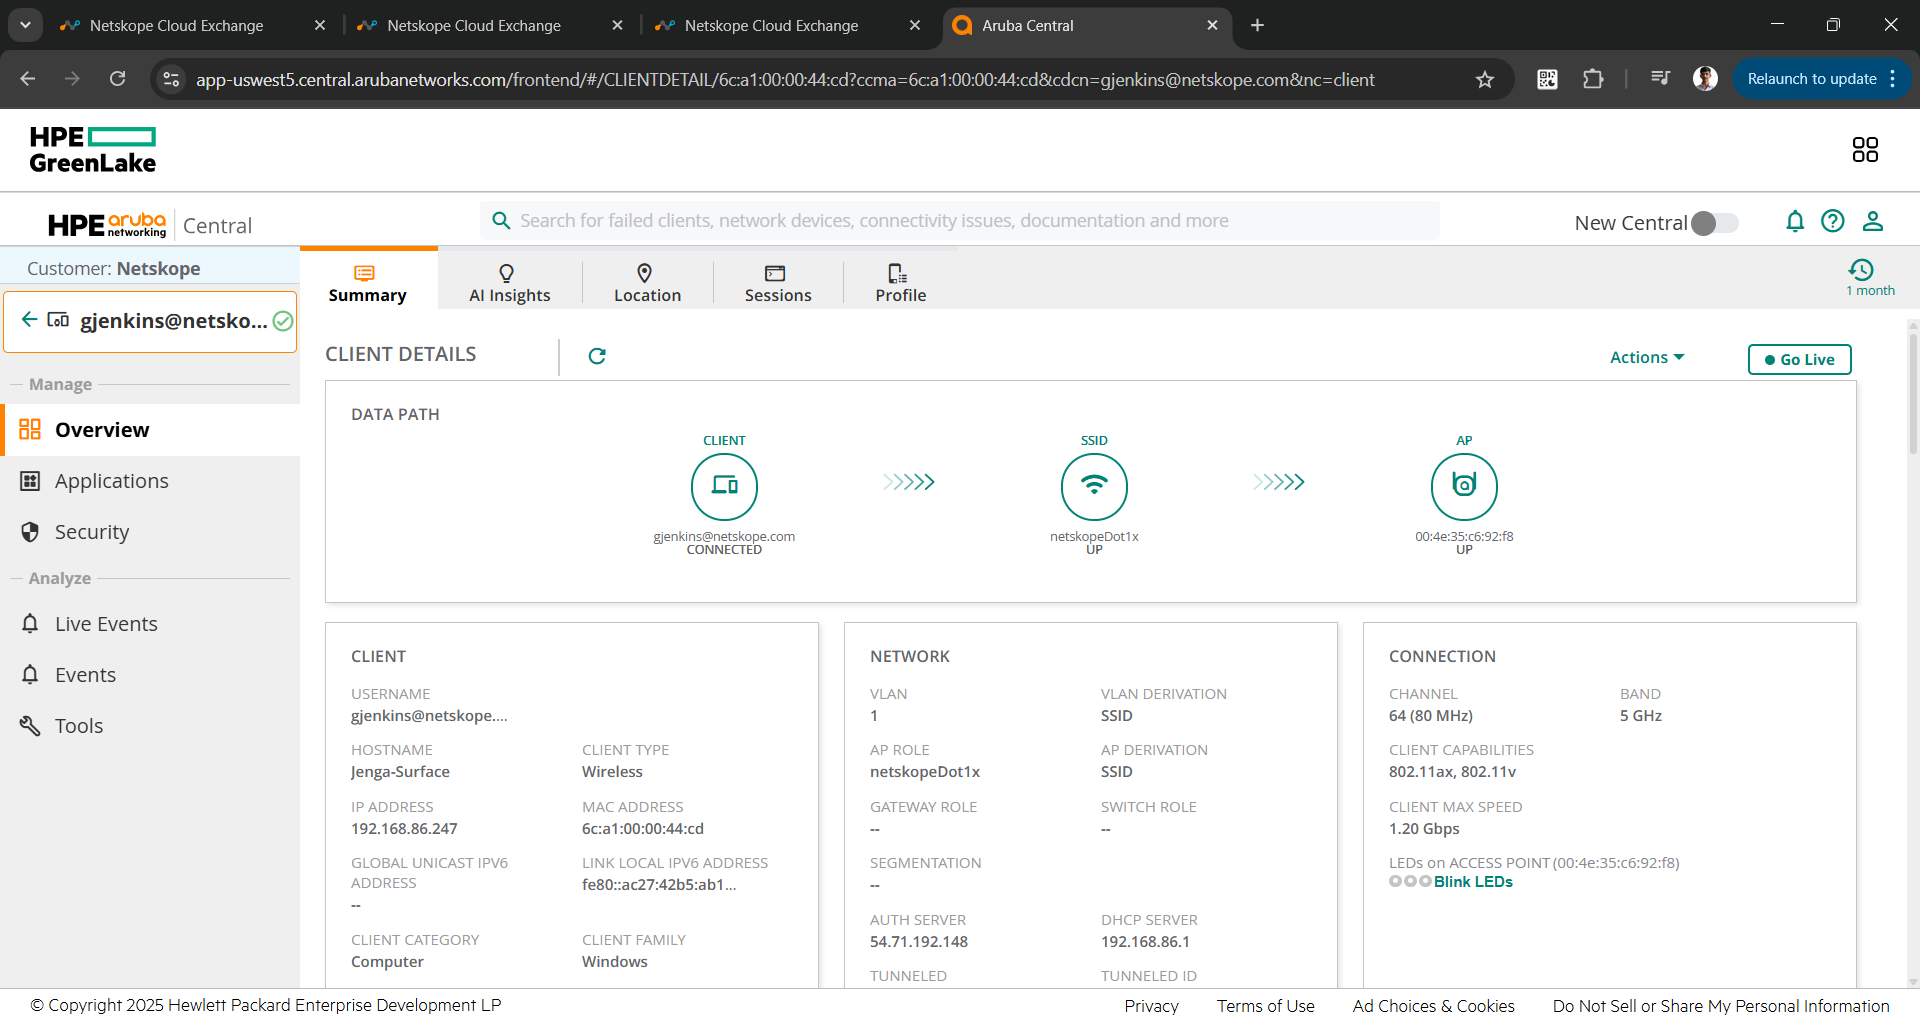
Pour vérifier les détails du client, cliquez sur l'un des clients.
Dépannage du plugin HPE Aruba Networking
Réception d'une erreur dans le plugin workflow
CRE HPE Aruba Networking Central [nom_de_configuration] : Validation error occurred, Received exit code 401, Unauthorized, Verify Username, Password, Client ID, Client Secret et Customer ID provided in the configuration parameters.
What to do: Vérifiez l'ID client et le secret pour HPE Aruba Networking Central. Consultez la section « Obtenez votre URL de base API, votre ID client, votre secret client et votre ID client à partir de HPE GreenLake » .
Les clients ne sont pas extraits de HPE Aruba Networking Central.
Si aucune donnée n'est extraite pour les clients, cela peut être dû à l'une des raisons suivantes :
- Aucun client n'est disponible sur la plateforme pour tirer
- La cartographie n'est pas ajoutée dans le plugin
What to do:
- Accédez à HPE Aruba Networking Central et vérifiez si les clients sont disponibles pour être extraits de la page Clients > Connected.
- Modifiez la configuration du plugin et vérifiez la page Entity Source. Certains champs doivent être mis en correspondance afin d'extraire les clients.
Impossible d'effectuer une action sur HPE Aruba Networking Central
Si un client a échoué lors de l'exécution de l'action Déconnecter le client du périphérique réseau, cela peut être dû à l'une des raisons suivantes :
- Le client n'existe pas sur HPE Aruba Networking Central.
- Le client est hors ligne à ce moment-là.
What to do:
Pour vérifier les clients connectés, reportez-vous à la section Valider dans HPE Aruba Networking Central.