Pour simplifier le traitement par le proxy, Netskope dissocie la configuration du pilotage du traitement par le proxy.
Netskope a activé ce comportement pour les New locataires en 2025 et déployant actuellement une migration afin que les locataires existants puissent profiter de cette nouvelle fonctionnalité.
Cette modification affecte deux zones :
- Contournements de proxy à partir des exceptions de pilotage
- Gestion des ports non standard par le proxy Netskope
Terminologie
Ce guide utilise les termes suivants :
| Term | Définition |
|---|---|
| Netskope Client | Netskope Client, installé sur l'appareil terminal. |
| Netskope Proxy | Traitement par proxy inline du trafic Web dirigé vers Netskope Cloud. |
| RTP | Protection en temps réel. |
| Steering Configuration | La configuration qui indique au Netskope Client quel trafic diriger vers le Netskope Security Cloud et quel trafic contourner. |
| Steering Exception | Entrée dans une configuration de pilotage qui exclut le trafic du pilotage. Cinq types d'exception seulement sont pertinents pour cette migration : le domaine, la catégorie, l'emplacement de destination, l'emplacement source et le pays d'origine. |
| Steering bypass | La requête contourne Netskope Security Cloud ; le périphérique accède directement à la destination. |
| Proxy bypass | Le proxy Netskope reçoit la requête mais ignore l'interception SSL et le contrôle d'accès, puis la transfère vers la destination. |
| Coupled Proxy | Comportement actuel : une exception de pilotage agit à la fois comme une exclusion de pilotage et une exclusion de proxy. |
| Decoupled Proxy | Comportement cible : une exception de pilotage agit uniquement comme un contournement de pilotage. Le proxy Netskope évalue les politiques SSL et RTP de manière indépendante. |
| Non-standard port | N'importe quel port TCP autre que 80 et 443. |
Pourquoi Netskope dissocie la configuration du pilotage du traitement par le proxy
Le comportement du proxy couplé prête souvent à confusion :
- Il chevauche les politiques de déchiffrement SSL et de protection en temps réel, qui offrent une plus grande flexibilité.
- Le proxy Netskope ne prend en charge que partiellement les exceptions de pilotage : il ne prend pas en charge le pilotage dynamique et n'évalue que cinq types d'exceptions (voir ci-dessous)
- L'emplacement source et le pays source n'affectent pas l'aiguillage : seul le proxy Netskope les évalue
- Les exclusions de proxy issues des exceptions de pilotage peuvent masquer les politiques de déchiffrement SSL personnalisées
- Les contournements de proxy issus des exceptions de pilotage n'apparaissent que dans les événements, ce qui rend leur interprétation plus difficile pour vous.
- Deux configurations différentes affectent le contrôle d'accès aux ports non standard : la configuration de pilotage et les politiques RTP
Avec le proxy dissocié (Decoupled Proxy) :
- Netskope Client et le proxy Netskope utilisent des configurations indépendantes
- Plus de contournements de proxy grâce aux exceptions de pilotage
- Vous conservez un contrôle total du pilotage et des contournements de proxy
- La plateforme est plus simple à exploiter
Contournement du proxy dû à des exceptions de pilotage
Cette section explique comment une exception de pilotage affecte le proxy Netskope aujourd'hui, comment identifier les contournements de proxy résultants et ce qui change après la migration.
Contournement du routage et contournement du proxy
Rappel des deux cas de contournement :
- Contournement du pilotage : la requête contourne le Netskope Security Cloud et le périphérique atteint directement la destination.
- Contournement du proxy : le proxy de Netskope reçoit la requête mais ignore l'interception SSL et le contrôle d'accès, puis transfère la requête vers la destination distante.
Comportement du proxy couplé
Avec Coupled Proxy, une exception de pilotage fait à la fois office de contournement du pilotage et de contournement du proxy.
Le proxy Netskope évalue les exceptions de pilotage avant les politiques SSL et RTP. Le trafic correspondant à l'une des exceptions de pilotage prises en charge contourne l'inspection : le proxy n'intercepte pas le trafic SSL et n'évalue pas la politique RTP.
Le proxy Netskope n'évalue que cinq types d'exceptions de contournement :
- domaine
- Catégorie
- Lieu de destination
- Lieu de la source
- Source Pays
Si votre configuration de pilotage utilise le pilotage dynamique, les exceptions de contournement sur site et hors site s'appliquent à tous les emplacements et à toutes les méthodes d'accès.
Cela affecte tous les types de trafic :
- Si Netskope Client achemine partiellement le trafic avec le routage dynamique (Dynamic Steering), le proxy n'inspecte pas le trafic acheminé correspondant aux exceptions de routage (Steering Exceptions)
- Si Netskope Client achemine le trafic parce qu’il ne peut pas identifier le domaine de destination, le proxy n’inspecte pas le trafic acheminé correspondant aux exceptions de routage.
- Si Netskope Client achemine le trafic parce qu'il ne peut pas encore résoudre la catégorie, le proxy n'inspecte pas le trafic acheminé correspondant aux exceptions de pilotage.
- Pour les autres méthodes d'accès, le proxy n'inspecte pas le trafic piloté correspondant aux exceptions de pilotage
Proxy-bypass-only Steering Exceptions
Les exceptions de routage par emplacement source et par pays source ne sont actuellement que des contournements de proxy ; Netskope Client ne les évalue pas.
Unaffected behavior
Netskope Proxy n'évalue pas les autres types d'exceptions de contournement, de sorte qu'aucune migration n'est nécessaire. Il s'agit notamment de Certificate Pinned Applications, d'Applications et de Service & Destination Profile.
Tunnel + Bypass (Application avec certificat épinglé) n'est pas non plus affectée : le contournement du proxy s'applique toujours à ce trafic après la migration.
Identification des contournements de proxy
Lorsque le proxy de Netskope applique un contournement en raison d'exceptions de pilotage, il génère deux types d'événements :
- Événements de transaction (exhaustifs) :
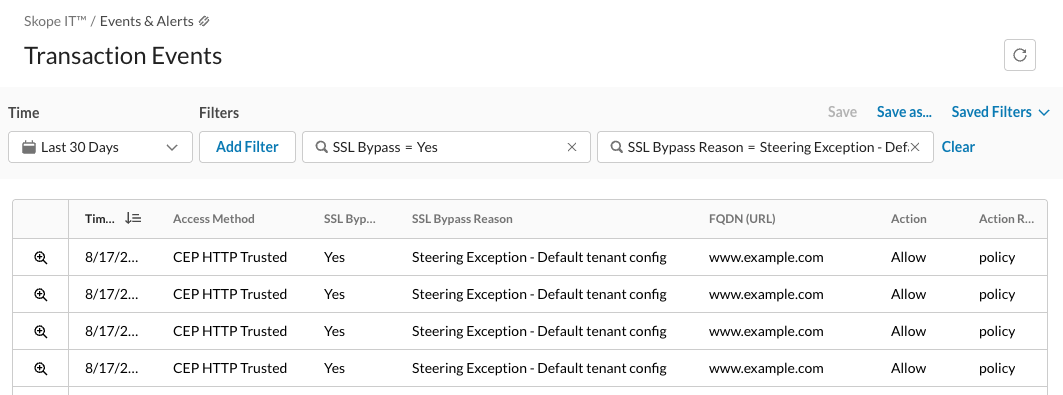
x-ssl-bypass/SSL Bypass=oui,x-ssl-bypass-reason/SSL Bypass Reason=Steering Exception - [Configuration Name] - Événements de page (partiel) : Contournement=
Yes, Motif du contournement=Steering Exception - [Configuration Name]
Exemple d'événement de transaction Skope IT avec filtre pour trouver le contournement du proxy :
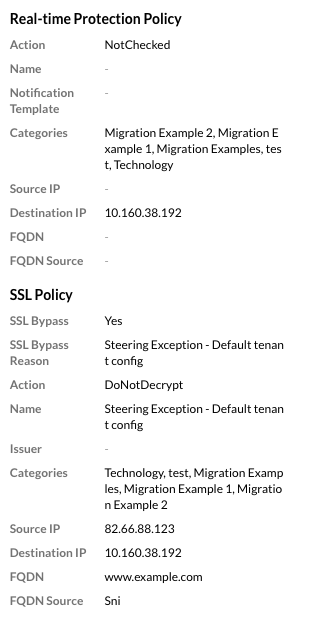
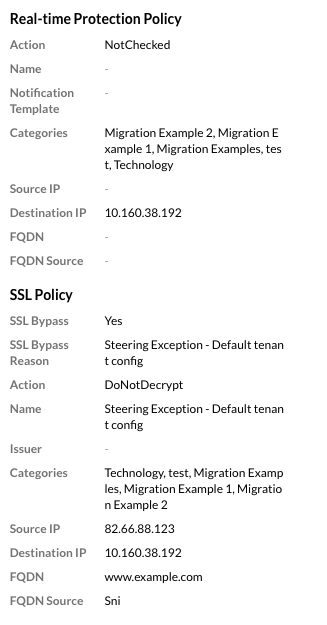
L'ouverture de l'événement affiche RTP Action: NotChecked et SSL Bypass Reason: Steering Exception – Default tenant config.
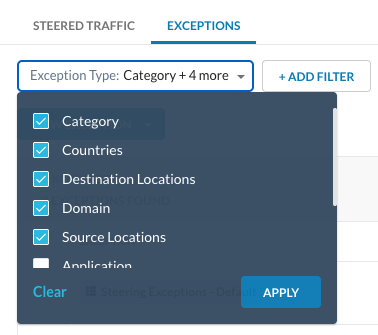
Pour examiner les exceptions de pilotage (Steering Exceptions) classées comme contournements de proxy (proxy bypasses), appliquez ce filtre aux exceptions de pilotage :
Comportement du proxy découplé
Avec le proxy découplé, une exception de pilotage fonctionne uniquement comme un contournement de pilotage.
Après la dissociation, le proxy de Netskope évalue les politiques SSL et RTP indépendamment des configurations de pilotage.
Le mode Tunnel + Contournement de Netskope Client avec des applications épinglées de certificat s'applique toujours.
Après la dissociation, les exceptions de pilotage ne proposent plus les options Emplacement source et Pays source, car l'heure du contournement du pilotage ne les prend pas en charge.
Gestion des ports non standard
Le découplage modifie également la manière dont le proxy Netskope gère le trafic sur les ports non standard. Un port non standard est tout port TCP autre que les ports 80 et 443.
Comportement du proxy couplé
Avec le proxy couplé, le proxy Netskope restreint les ports non standard par défaut.
Dans le comportement initial, Netskope Proxy rejette les ports non standard, à moins que vous n’ajoutiez une configuration de port non standard dans la configuration du pilotage.
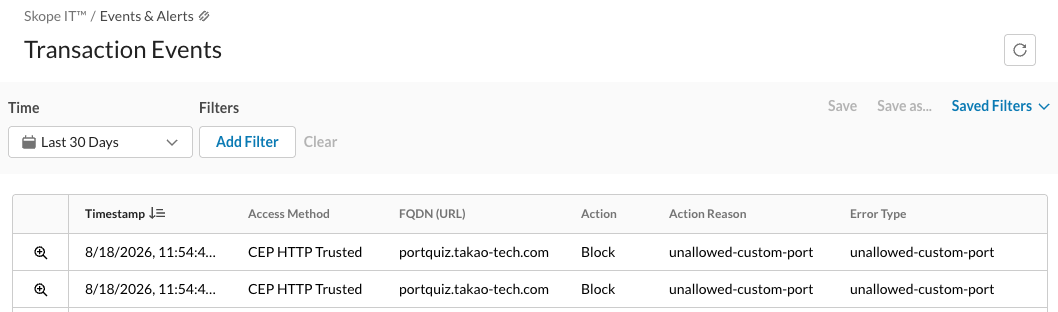
Lorsque cela se produit, Netskope Proxy génère un événement de transaction avec x-action-reason « unallowed-custom-port ».
Comportement du proxy découplé
Avec le proxy découplé, Netskope Proxy autorise tous les ports par défaut.
Après la migration, le proxy Netskope ne rejette pas les ports non standard par défaut et traite toutes les requêtes conformément aux politiques RTP configurées.
Vous pouvez désormais définir le contrôle d’accès par port avec un profil de service.
Processus de migration
Pour migrer la configuration existante, Netskope exécute un processus de migration qui reproduit le comportement du proxy couplé en mode proxy découplé :
- Netskope duplique les contournements de pilotage en tant que politiques SSL Do Not Decrypt.
- Netskope duplique les contournements de pilotage en tant que politiques d'autorisation RTP.
- Netskope applique la configuration
- Netskope active le mode Proxy découplé
Vous effectuez un retour arrière en réactivant le mode proxy couplé.
Netskope exécute la migration par phases.
Conditions préalables
Assurez-vous qu'il n'y a aucune configuration en attente sur le tenant.
Modifications appliquées lors de la migration
La migration crée des profils de destination, des catégories personnalisées, des politiques de déchiffrement SSL et des politiques RTP qui reproduisent vos contournements de pilotage existants.
Réplication de l'évaluation de la configuration du pilotage
Il est important de comprendre comment Netskope Client évalue et applique les configurations de pilotage :
- Netskope Client évalue les configurations de pilotage de haut en bas.
- Le premier groupe/OU correspondant sélectionne la configuration de pilotage et les exceptions de pilotage incluses.
- La configuration de pilotage par défaut s'applique uniquement si aucun groupe ou aucune unité organisationnelle ne correspond
Par conséquent, un utilisateur final ne dispose que des contournements de pilotage d'une configuration de pilotage spécifique, même s'il appartient à d'autres groupes ou unités organisationnelles. De plus, les exceptions de pilotage par défaut ne s'appliquent pas à tous les utilisateurs, mais uniquement à ceux qui ne disposent pas d'une configuration de pilotage spécifique.
Pour reproduire le même comportement dans les politiques de déchiffrement SSL et RTP, la migration ajoute des conditions de groupe/OU négatives.
Mappage des types d'exceptions
| Type d'exception | Profil de destination + Catégorie personnalisée | Politique de déchiffrement SSL | Politique RTP |
|---|---|---|---|
| domaine | ns-migrate <Steering Name> dst-profile-domainns-migrate <Steering Name> cust-cate-domain | ns-migrate <Steering Name> ssl-cate | ns-migrate <Steering Name> rtp-cate |
| Catégorie | Aucun | ns-migrate <Steering Name> ssl-cate | ns-migrate <Steering Name> rtp-cate |
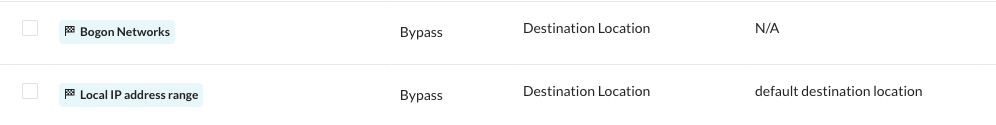
| Lieu de destination | ns-migrate <Steering Name> dst-profile-dst-locns-migrate <Steering Name> cust-cate-dst-loc | ns-migrate <Steering Name> ssl-dest-loc | ns-migrate <Steering Name> rtp-cate |
| Lieu de la source | Aucun | ns-migrate <Steering Name> ssl-src-loc | ns-migrate <Steering Name> rtp-src-loc |
| Source Pays | Aucun | ns-migrate <Steering Name> ssl-src-country | ns-migrate <Steering Name> rtp-src-country |
Profils de destination
La migration duplique deux types d'exceptions de pilotage dans les profils de destination :
- Exceptions d'aiguillage de domaines → Profil de destination « ns-migrate <Steering Name> dst-profile-domain »
- Emplacements réseau associés aux emplacements de destination → Profil de destination « ns-migrate <Steering Name> dst-profile-dst-loc »
Catégories personnalisées
Pour chaque profil de destination qu'il crée, la migration crée également une catégorie personnalisée :
- Profil de destination « ns-migrate <Steering Name> dst-profile-domain » → Catégorie personnalisée « ns-migrate <Steering Name> cust-cate-domain »
- Destination Profile “ns-migrate <Steering Name> dst-profile-dst-loc” → Custom Category “ns-migrate <Steering Name> cust-cate-dst-loc”
Politiques de déchiffrement SSL
Pour chaque configuration de pilotage, la migration crée jusqu’à quatre politiques en haut des politiques de déchiffrement SSL existantes :
| Politique de déchiffrement SSL | Criteria | Action |
|---|---|---|
| ns-migrate <Steering Name> ssl-cate | Groups/OU to match the Steering Configuration groups/OUCategory: Steering Exception categoriesns-migrate <Steering Name> cust-cate-domain | Ne pas déchiffrer |
| ns-migrate <Steering Name> ssl-dest-loc | Groups/OU to match the Steering Configuration groups/OUDestination Location: Network Locations attached to Steering Exception Destination Locations | Ne pas déchiffrer |
| ns-migrate <Steering Name> ssl-src-loc | Groupes/OU à faire correspondre avec les groupes de la configuration du pilotage/OU Source Location : Emplacements réseau associés aux emplacements source des exceptions de pilotage | Ne pas déchiffrer |
| ns-migrate <Steering Name> ssl-src-country | Groupes/UO à faire correspondre aux groupes/UO de la configuration du pilotage. Pays d'origine : pays d'origine issus de l'exception de pilotage | Ne pas déchiffrer |
Politiques RTP
Pour chaque configuration de pilotage, la migration crée jusqu'à trois politiques en haut des politiques d'en-tête RTP :
| Politique RTP | Criteria | Action |
|---|---|---|
| ns-migrate <Steering Name> rtp-cate | Groupes/OU to match the Steering Configuration groups/OUCategory: Steering Exception categories“ns-migrate <Steering Name> cust-cate-domain”“ns-migrate <Steering Name> cust-cate-dst-loc” | Allow |
| ns-migrate <Steering Name> rtp-src-loc | Groupes/OU à faire correspondre avec les groupes de la configuration du pilotage/OU Source Location : Emplacements réseau associés aux emplacements source des exceptions de pilotage | Allow |
| ns-migrate <Steering Name> rtp-src-country | Groupes/UO à faire correspondre aux groupes/UO de la configuration du pilotage. Pays d'origine : pays d'origine issus de l'exception de pilotage | Allow |
Annulation de la migration
Si vous rencontrez un problème après la migration, Netskope peut réactiver le contournement du proxy à partir des exceptions de pilotage sur votre locataire :
- Contactez le service d'assistance de Netskope pour rétablir votre locataire en mode Proxy couplé.
- Une fois que Netskope a rétabli le comportement, désactivez les politiques de déchiffrement SSL et RTP créées automatiquement.
Suivi après la migration
Après la migration, Netskope recommande :
- Examiner la configuration migrée automatiquement
- Examiner les événements de transaction qui correspondent aux New politiques
- Pour les stratégies obsolètes ou indésirables, désactivez-les pendant plusieurs jours ou semaines avant de les supprimer.
Exemple de migration
Cette section fournit un exemple de migration à titre de référence.
Cet exemple utilise un locataire avec quatre configurations de pilotage et le pilotage dynamique activé.
Avant la migration
Les captures d'écran suivantes montrent la configuration du locataire avant la migration.
Configuration du pilotage avant la migration
Les quatre configurations de pilotage, évaluées du haut vers le bas :
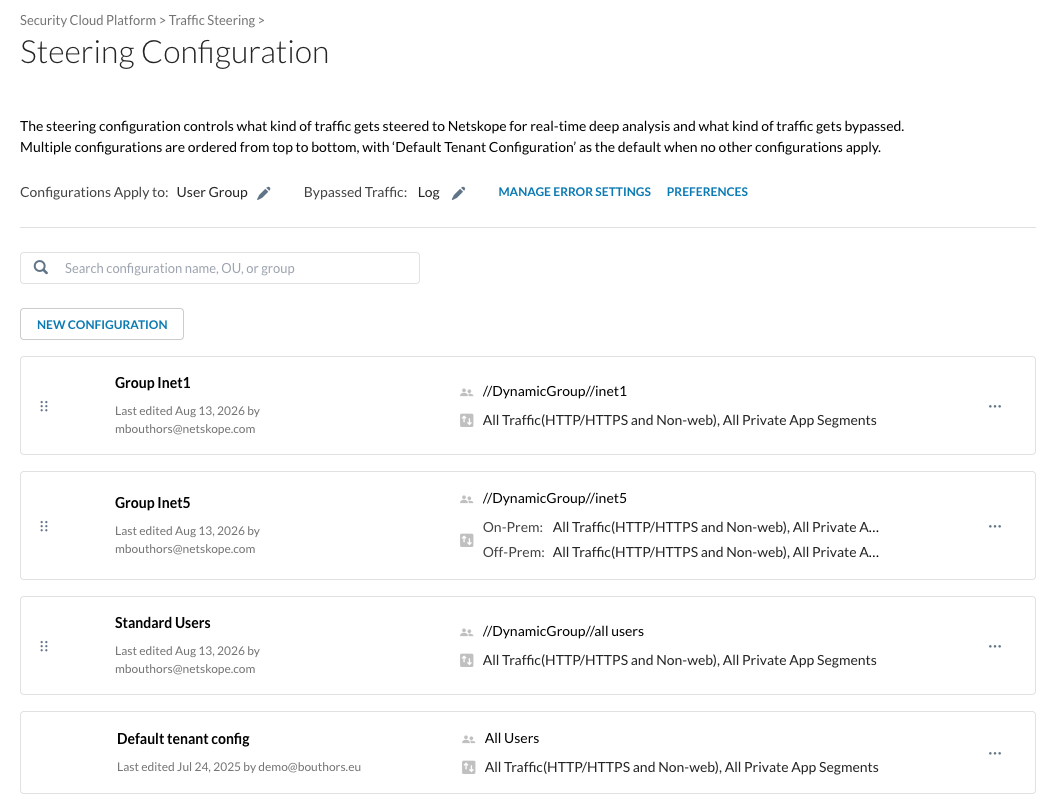
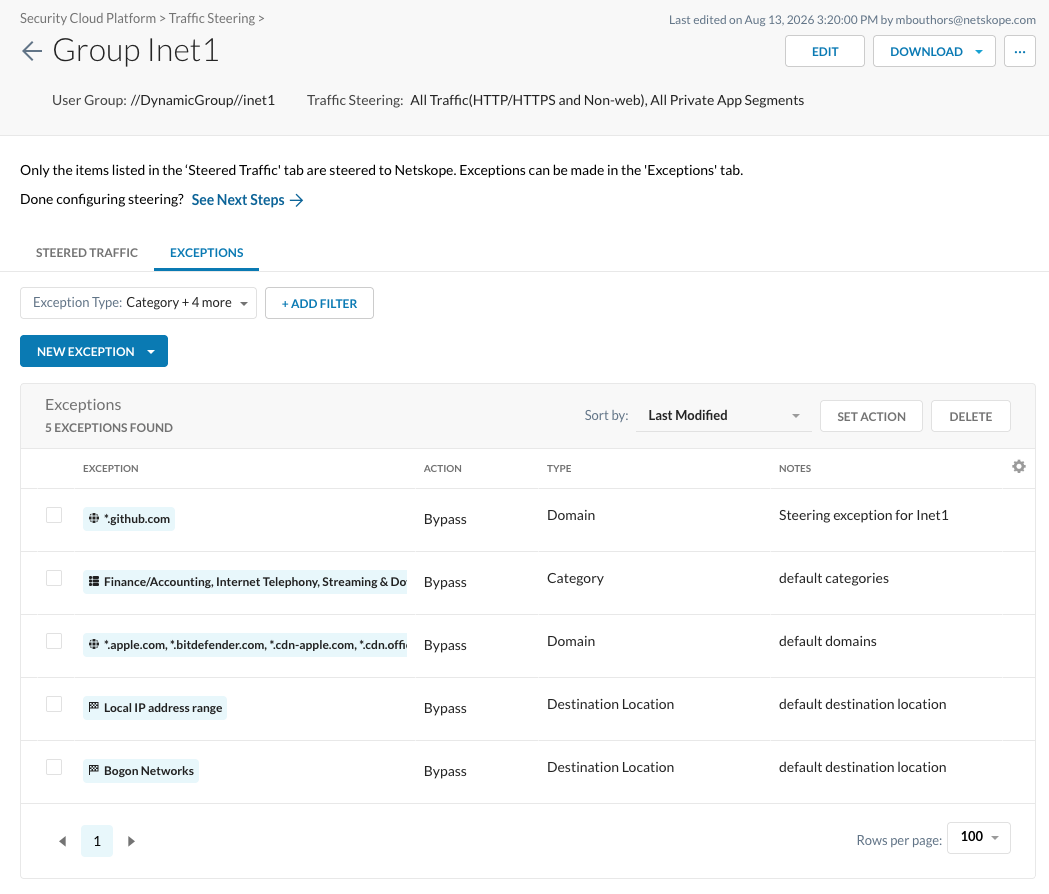
Group Inet1 — five exceptions:
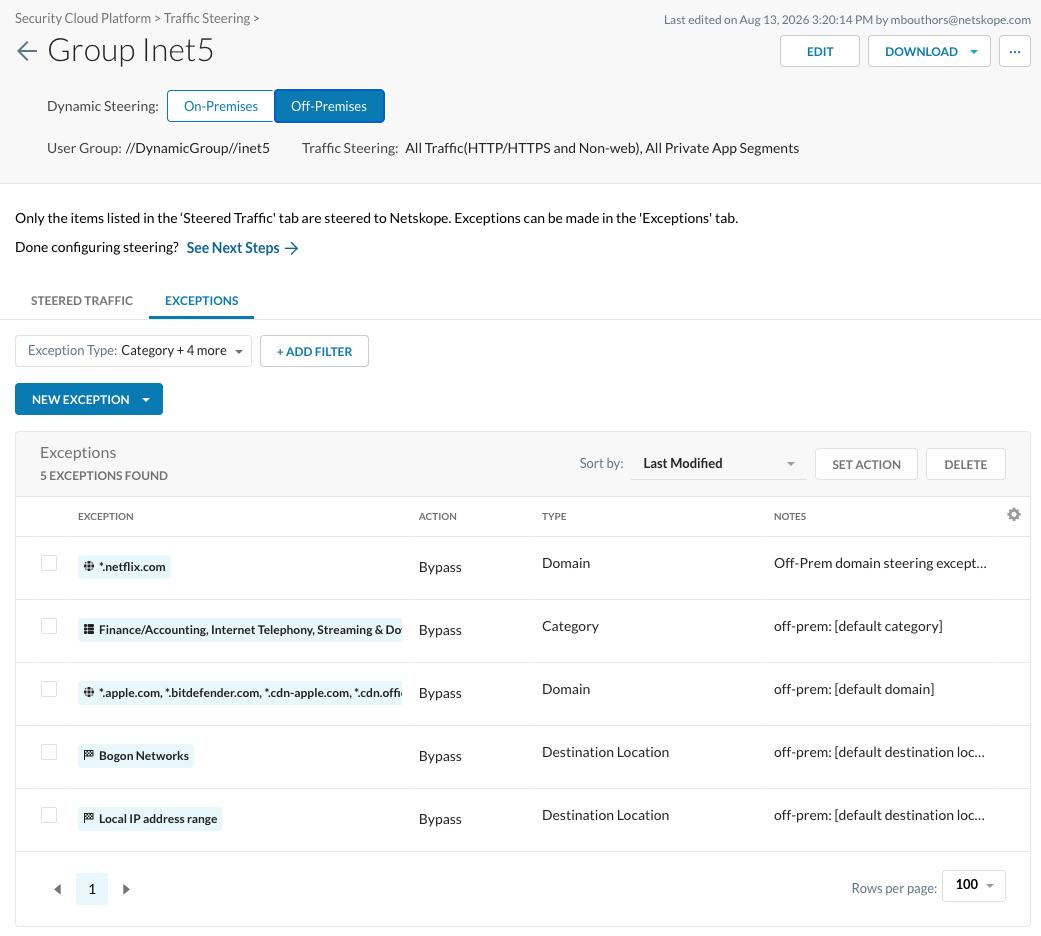
Group Inet5, On-Premises — five exceptions:
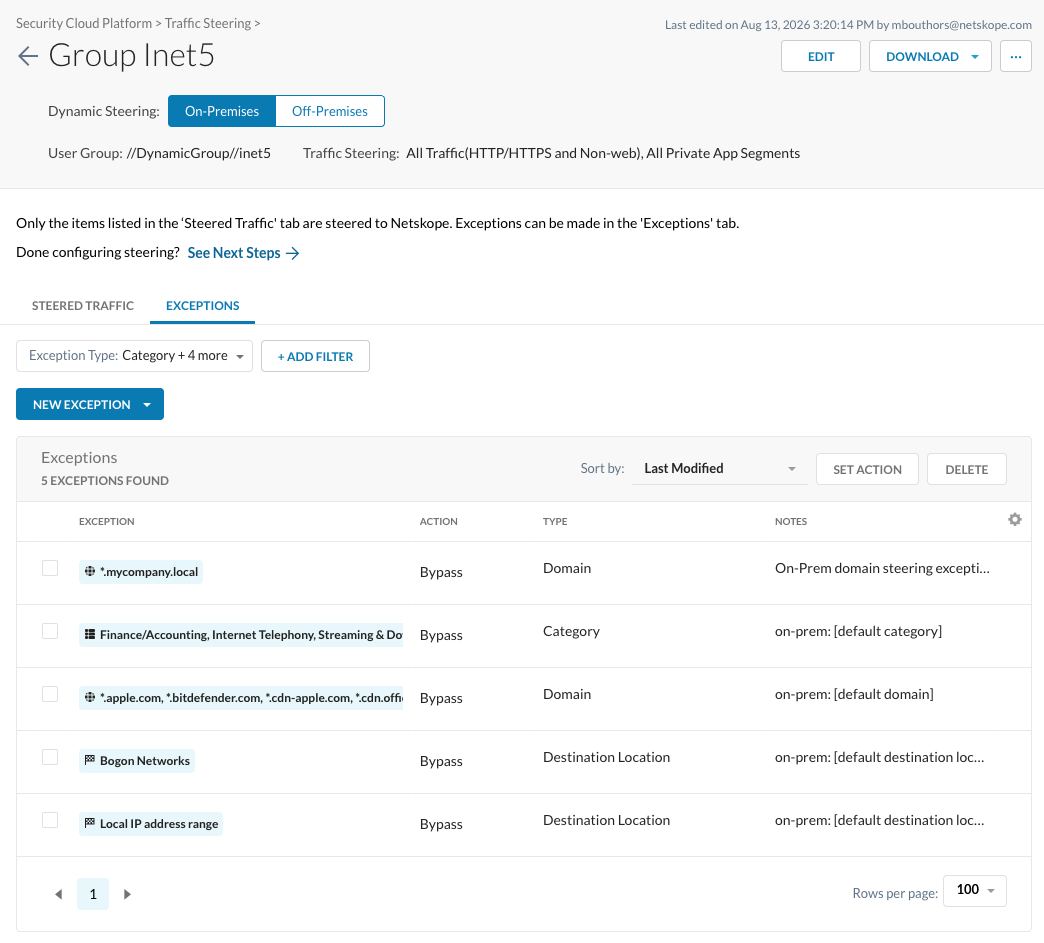
Group Inet5, Off-Premises — five exceptions:
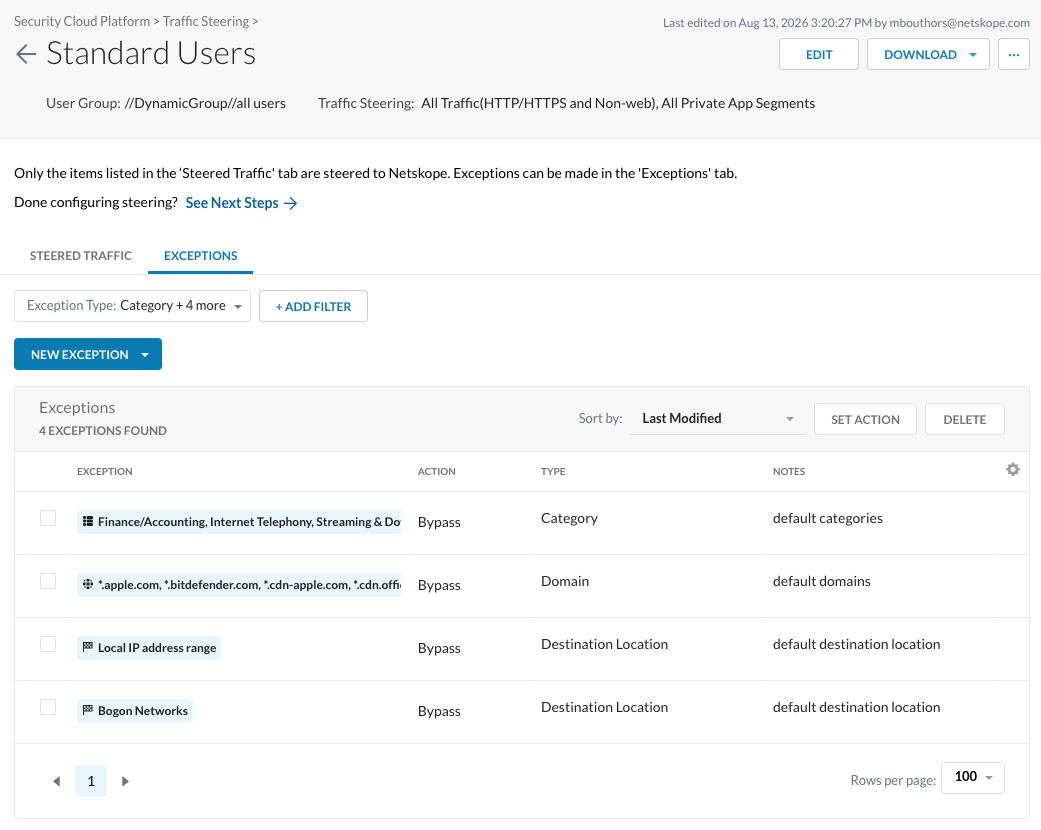
Standard Users — four exceptions:
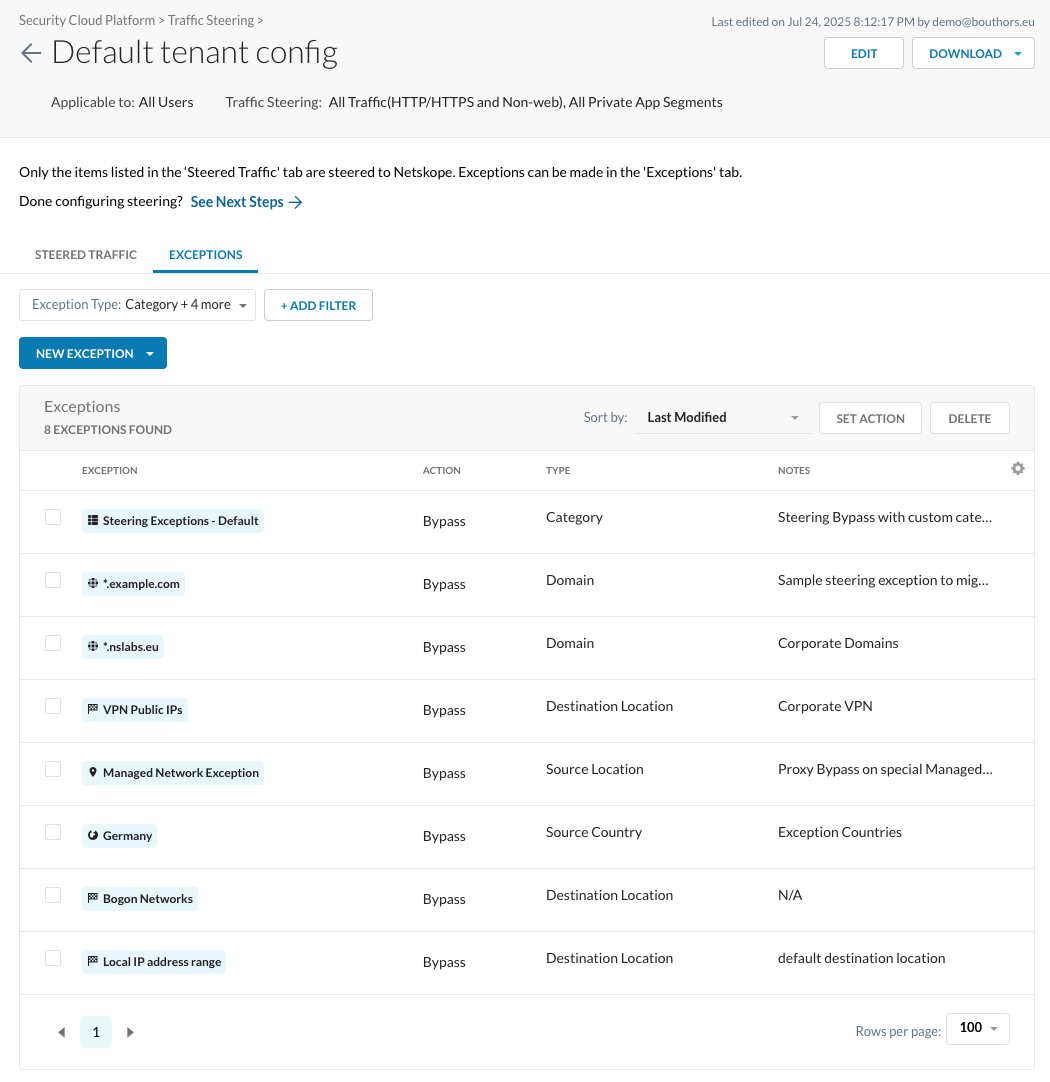
Configuration de tenant par défaut — huit exceptions, couvrant l'ensemble des cinq types migrés :
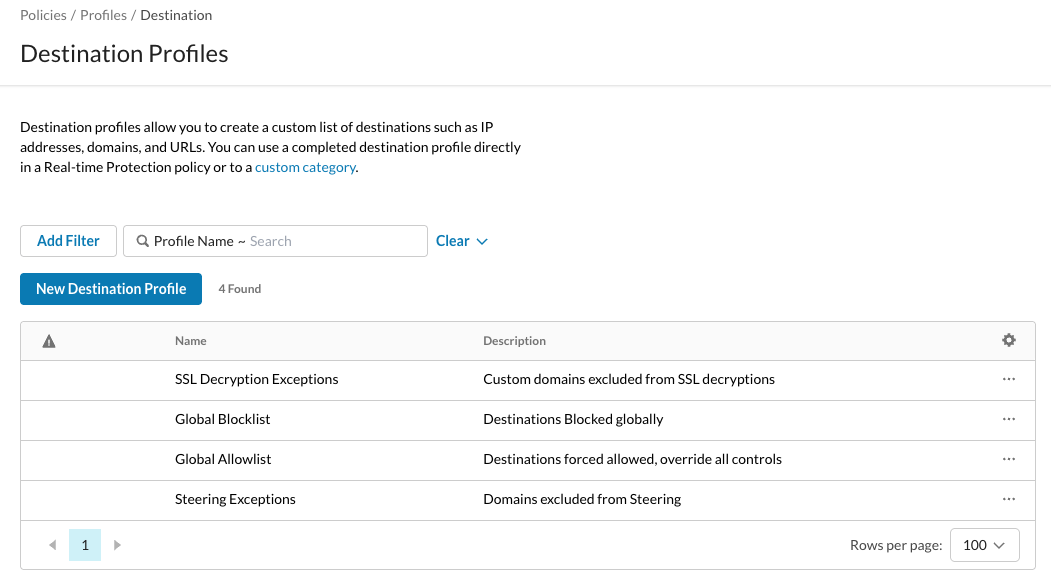
Profils de destination avant la migration
Il existe quatre profils de destination :
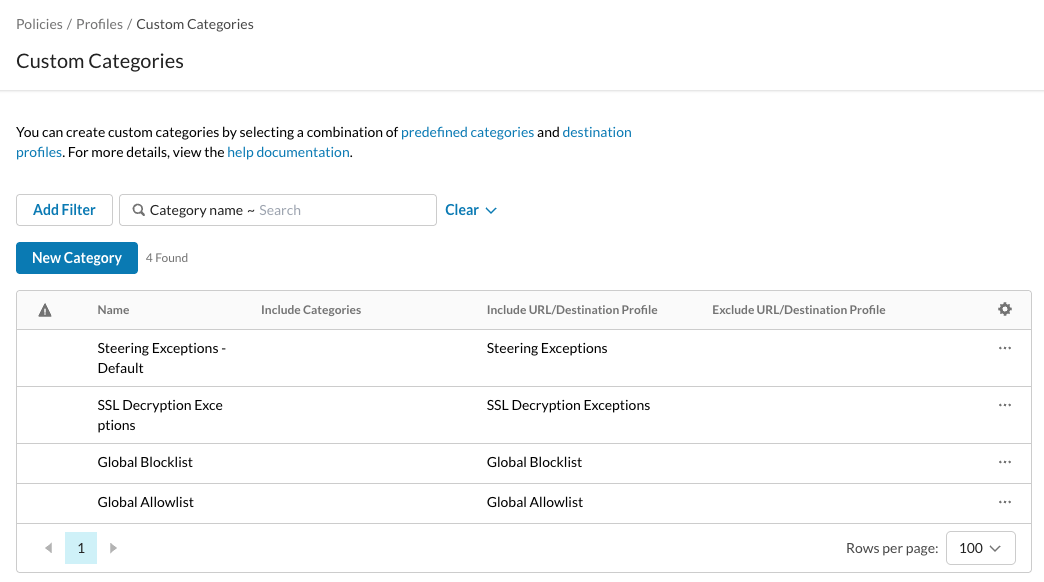
Catégories personnalisées avant la migration
Il existe quatre catégories personnalisées :
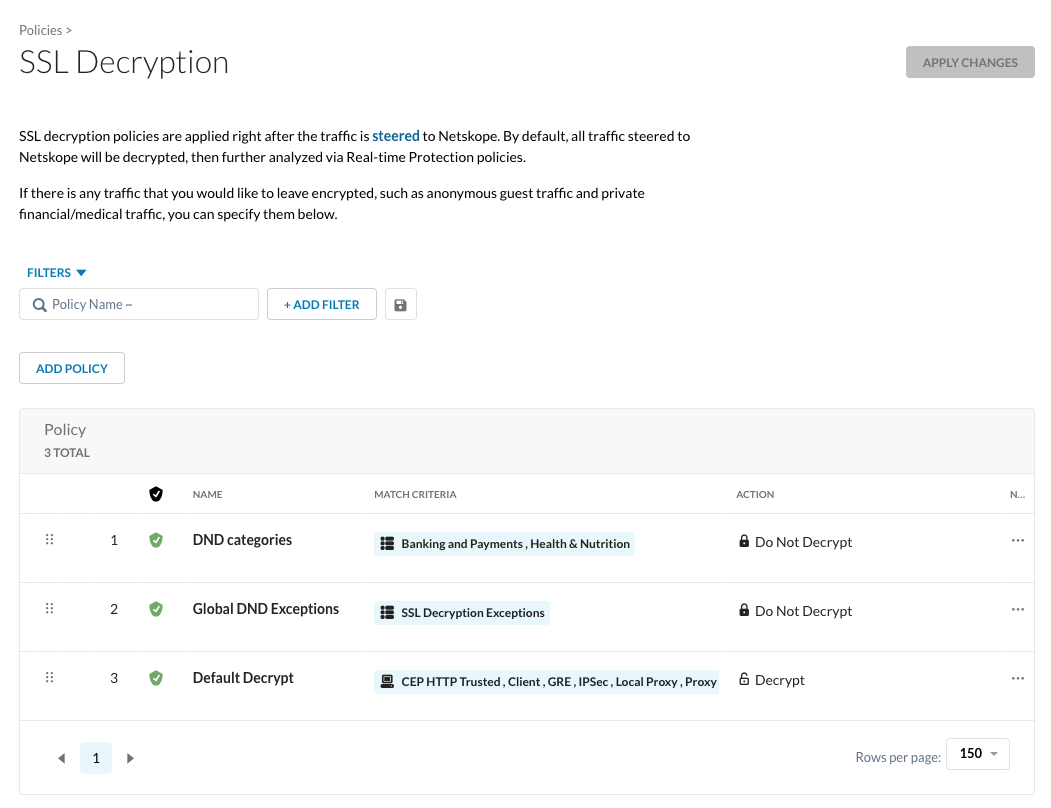
Stratégies de déchiffrement SSL avant la migration
Il existe trois politiques de déchiffrement SSL :
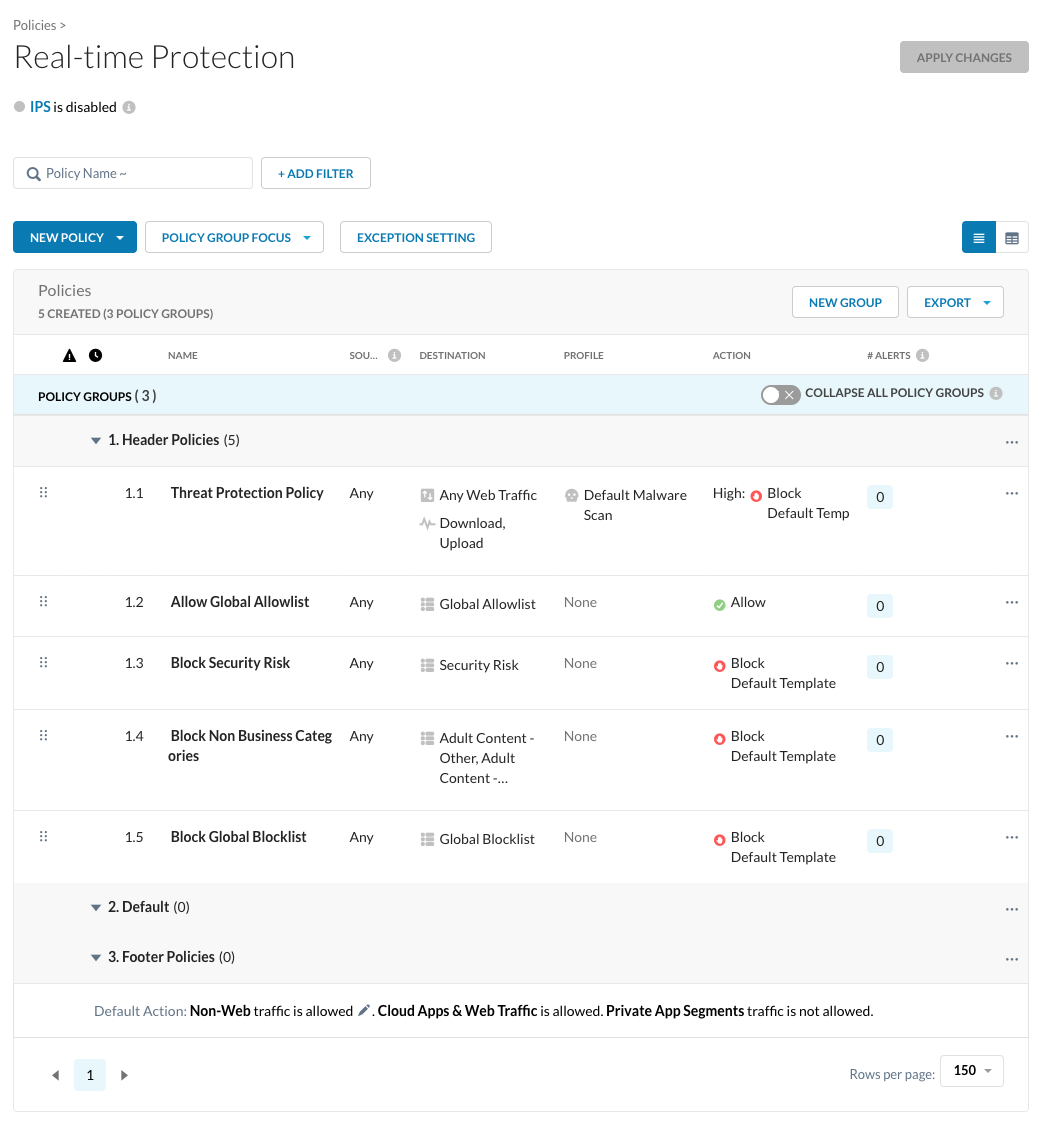
Stratégies RTP avant la migration
Il existe cinq politiques dans le groupe Politiques en matière d'en-tête :
Événement de transaction avant la migration
Le proxy Netskope attribue le contournement à l’exception de pilotage et n’évalue pas le RTP :
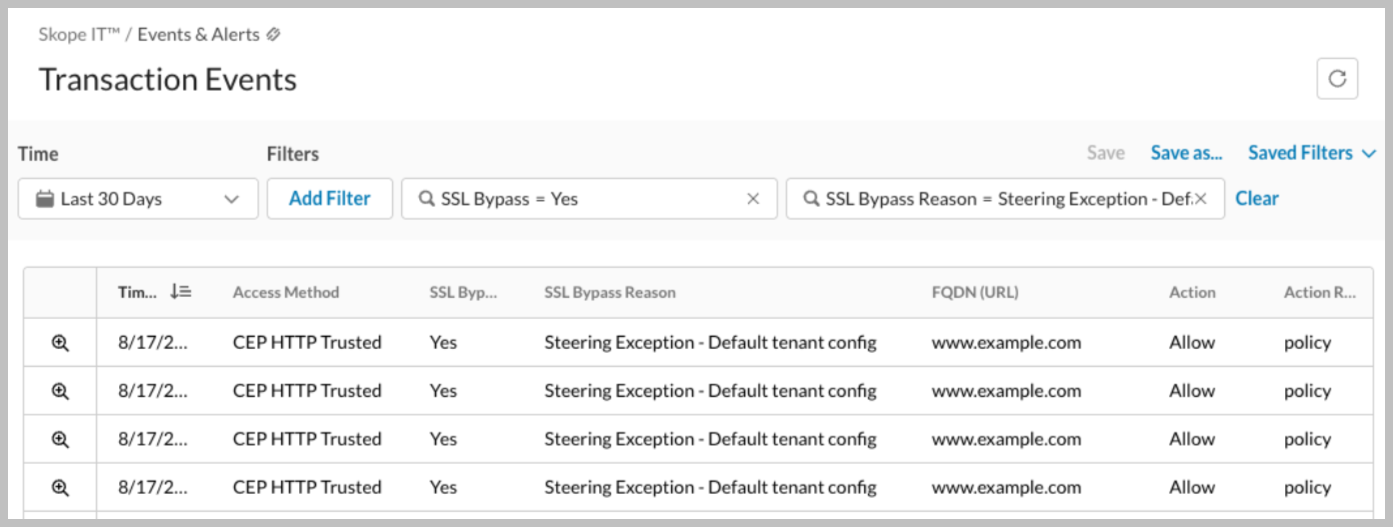
L’ouverture de l’événement affiche RTP Action: NotChecked et SSL Bypass Reason: Steering Exception – Default tenant config.
Après la migration
Tous les noms de configuration générés commencent par le préfixe « ns-migrate ».
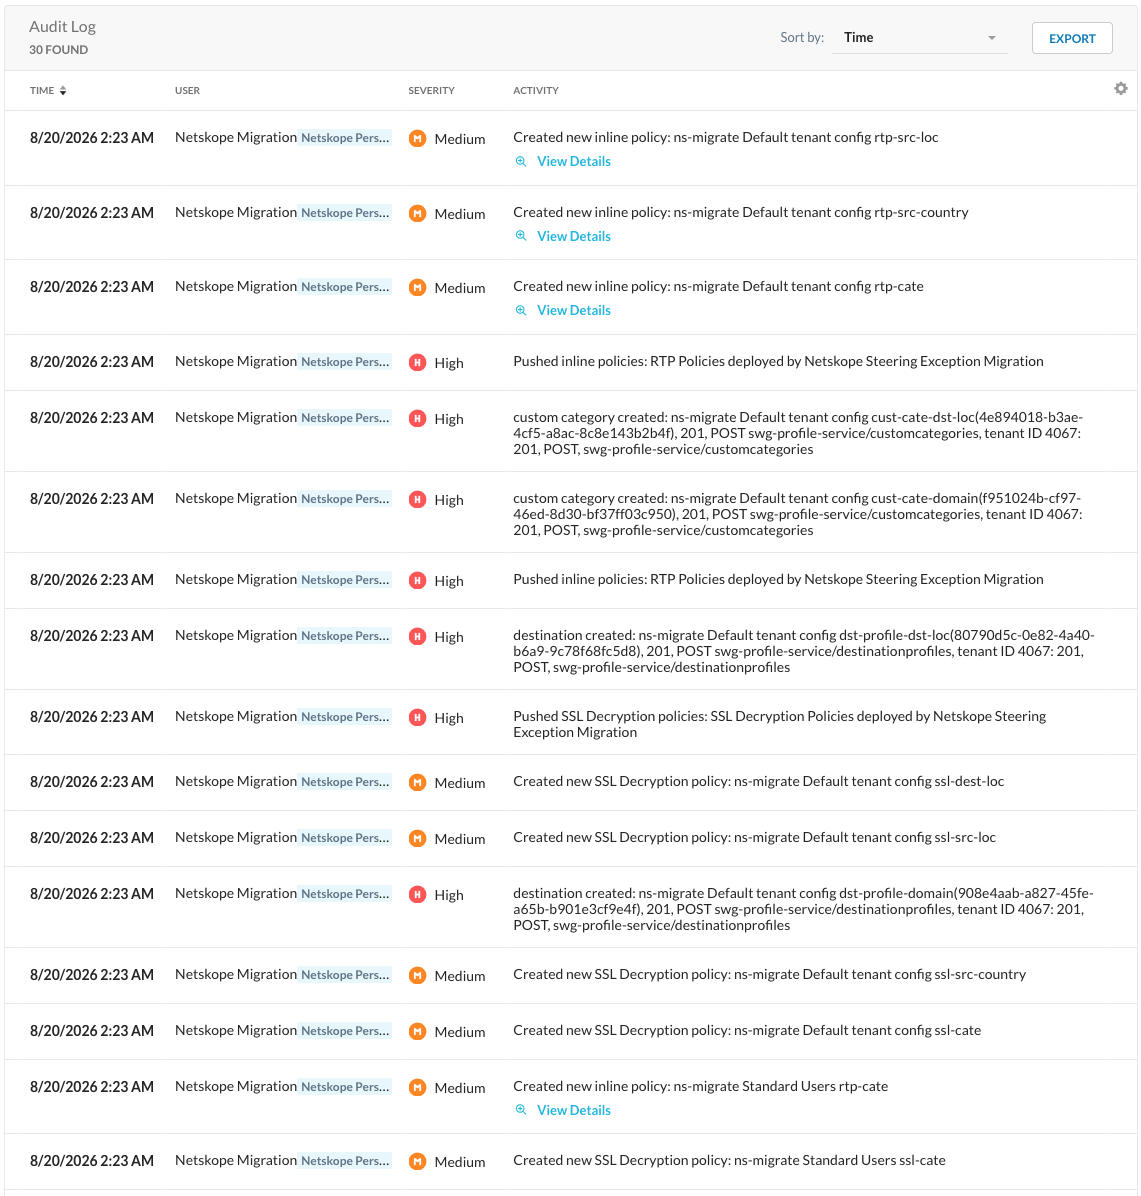
Journaux d’audit après la migration
Les journaux d'audit affichent l'ensemble des actions effectuées par la migration :
Profils de destination après la migration
La migration a ajouté cinq profils de destination :
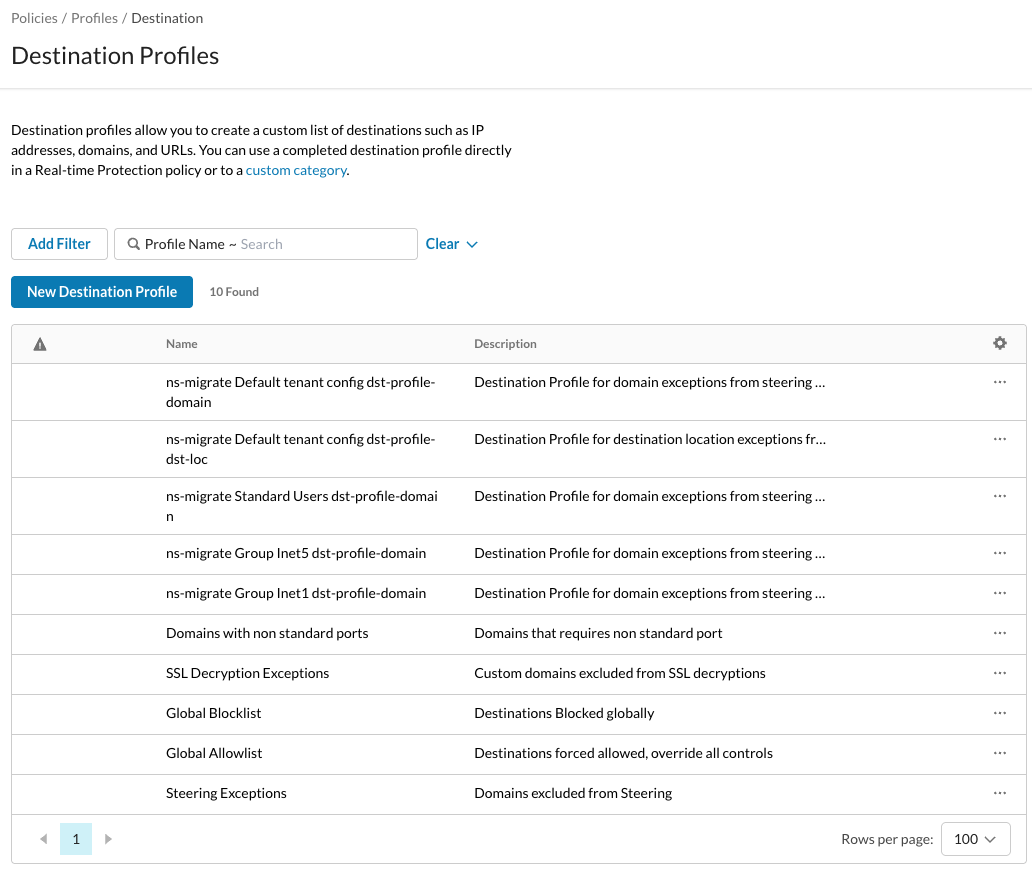
Détails de chaque profil de destination :
| Nom du profil de destination | Description | Contenu |
|---|---|---|
| ns-migrate Default tenant config dst-profile-domain | Profil de destination pour les exceptions de domaine de la configuration de pilotage : configuration du tenant par défaut | # Corporate Domains *.nslabs.eu # Sample steering exception to migrate *.example.com |
| ns-migrate Default tenant config dst-profile-dst-loc | Profil de destination pour les exceptions d'emplacement de destination de la configuration de pilotage : configuration du locataire par défaut | # Corporate VPN #Network Location: VPN Public IPs 1.2.3.4 |
| ns-migrate Standard Users dst-profile-domain | Profil de destination pour les exceptions de domaine de la configuration de pilotage : utilisateurs standard | # default domains *.apple.com *.bitdefender.com *.cdn-apple.com ... |
| ns-migrate Group Inet5 dst-profile-domain | Profil de destination pour les exceptions de domaine de la configuration du pilotage : Groupe Inet5 | # off-prem: [default domain] *.apple.com *.bitdefender.com *.cdn-apple.com ... # on-prem: [default domain] *.apple.com *.bitdefender.com *.cdn-apple.com ... # On-Prem domain steering exception *.mycompany.local # Off-Prem domain steering exception *.netflix.com |
| ns-migrate Group Inet1 dst-profile-domain | Profil de destination pour les exceptions de domaine de la configuration du pilotage : Group Inet1 | # default domains *.apple.com *.bitdefender.com *.cdn-apple.com ... # Steering exception for Inet1 *.github.com |
Catégories personnalisées après la migration
Les catégories personnalisées générées ainsi que les catégories préexistantes :
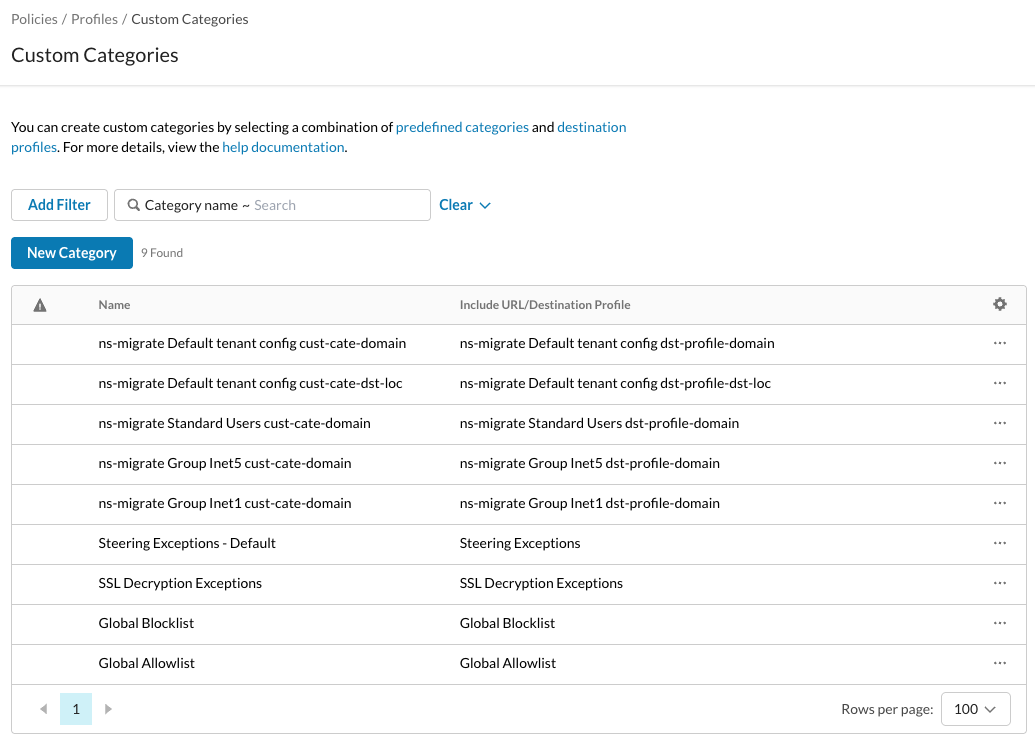
Les catégories personnalisées correspondent de manière univoque aux profils de destination.
| Nom de la catégorie | Inclure le profil de destination |
|---|---|
| ns-migrate Default tenant config cust-cate-domain | ns-migrate Default tenant config dst-profile-domain |
| ns-migrate Default tenant config cust-cate-dst-loc | ns-migrate Default tenant config dst-profile-dst-loc |
| ns-migrate Standard Users cust-cate-domain | ns-migrate Standard Users dst-profile-domain |
| ns-migrate Group Inet5 cust-cate-domain | ns-migrate Group Inet5 dst-profile-domain |
| ns-migrate Group Inet1 cust-cate-domain | ns-migrate Group Inet1 dst-profile-domain |
Politiques de déchiffrement SSL après la migration
Les sept stratégies générées se trouvent en haut de la liste, toutes avec Ne pas décrypter :
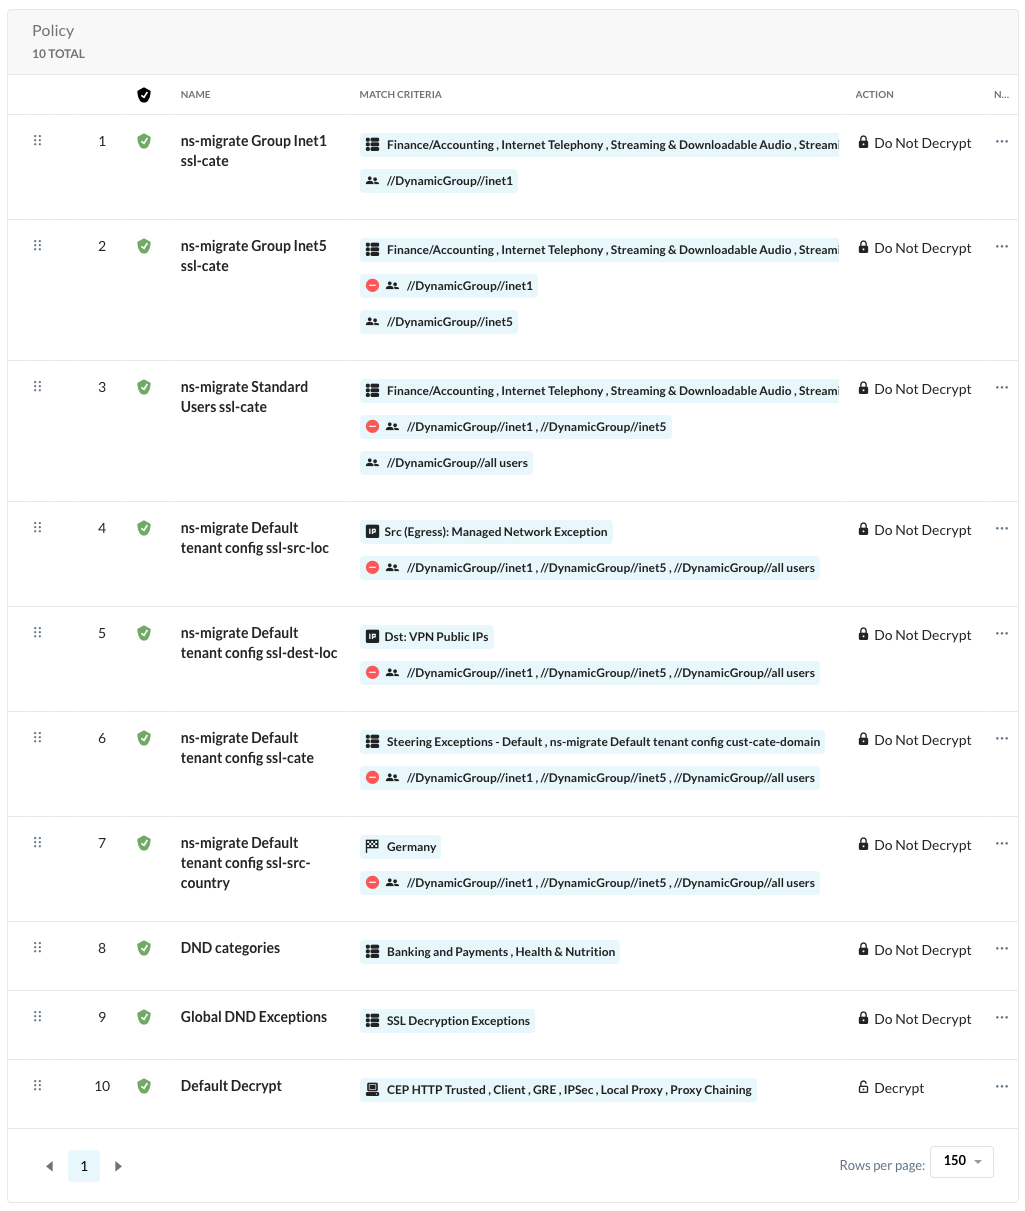
Détails des politiques ajoutées :
| ID de la politique | Nom | Description | Critères du groupe | Autres critères | Action |
|---|---|---|---|---|---|
| 1 | ns-migrate Group Inet1 ssl-cate | Migré depuis la configuration des exceptions de pilotage : Group Inet1 | Groupe inet1 | Category:Finance/AccountingInternet TelephonyStreaming & Downloadable AudioStreaming & Downloadable VideoTelecom and Call CenterWeb Conferencingns-migrate Group Inet1 cust-cate-domain | Ne pas déchiffrer |
| 2 | ns-migrate Group Inet5 ssl-cate | Migré depuis la configuration des exceptions de pilotage : Groupe Inet5 | Group inet5NOT:Group inet1 | Catégorie : Finance/Comptabilité ; Téléphonie sur Internet ; Audio en continu et téléchargeable ; Vidéo en continu et téléchargeable ; Télécommunications et centre d'appels ; Conférence Web ; ns-migrate Group Inet5 cust-cate-domain | Ne pas déchiffrer |
| 3 | ns-migrate Standard Users ssl-cate | Migré à partir de la configuration des exceptions de pilotage : Utilisateurs standard | Group all usersNOT:Group inet1Group inet5 | Category: Finance/AccountingInternet TelephonyStreaming & Downloadable AudioStreaming & Downloadable VideoTelecom and Call CenterWeb Conferencingns-migrate Standard Users cust-cate-domain | Ne pas déchiffrer |
| 4 | ns-migrate Default tenant config ssl-src-loc | Migré à partir de la configuration des exceptions de pilotage : configuration du locataire par défaut | NOT:Group inet1Group inet5Group all users | IP source (sortante) : Exception de réseau géré | Ne pas déchiffrer |
| 5 | ns-migrate Default tenant config ssl-dest-loc | Migré à partir de la configuration des exceptions de pilotage : configuration du locataire par défaut | NOT:Group inet1Group inet5Group all users | IP de destination : IP publiques du VPN | Ne pas déchiffrer |
| 6 | ns-migrate Default tenant config ssl-cate | Migré à partir de la configuration des exceptions de pilotage : configuration du locataire par défaut | NOT:Group inet1Group inet5Group all users | Catégorie : Exceptions de pilotage – Default ns-migrate Default tenant config cust-cate-domain | Ne pas déchiffrer |
| 7 | ns-migrate Default tenant config ssl-src-country | Migré à partir de la configuration des exceptions de pilotage : configuration du locataire par défaut | NOT:Group inet1Group inet5Group all users | Pays d'origine : Allemagne | Ne pas déchiffrer |
Politiques RTP après la migration
La migration place les six politiques générées en haut du groupe de politiques d'en-tête, avant la politique de protection contre les menaces existante :
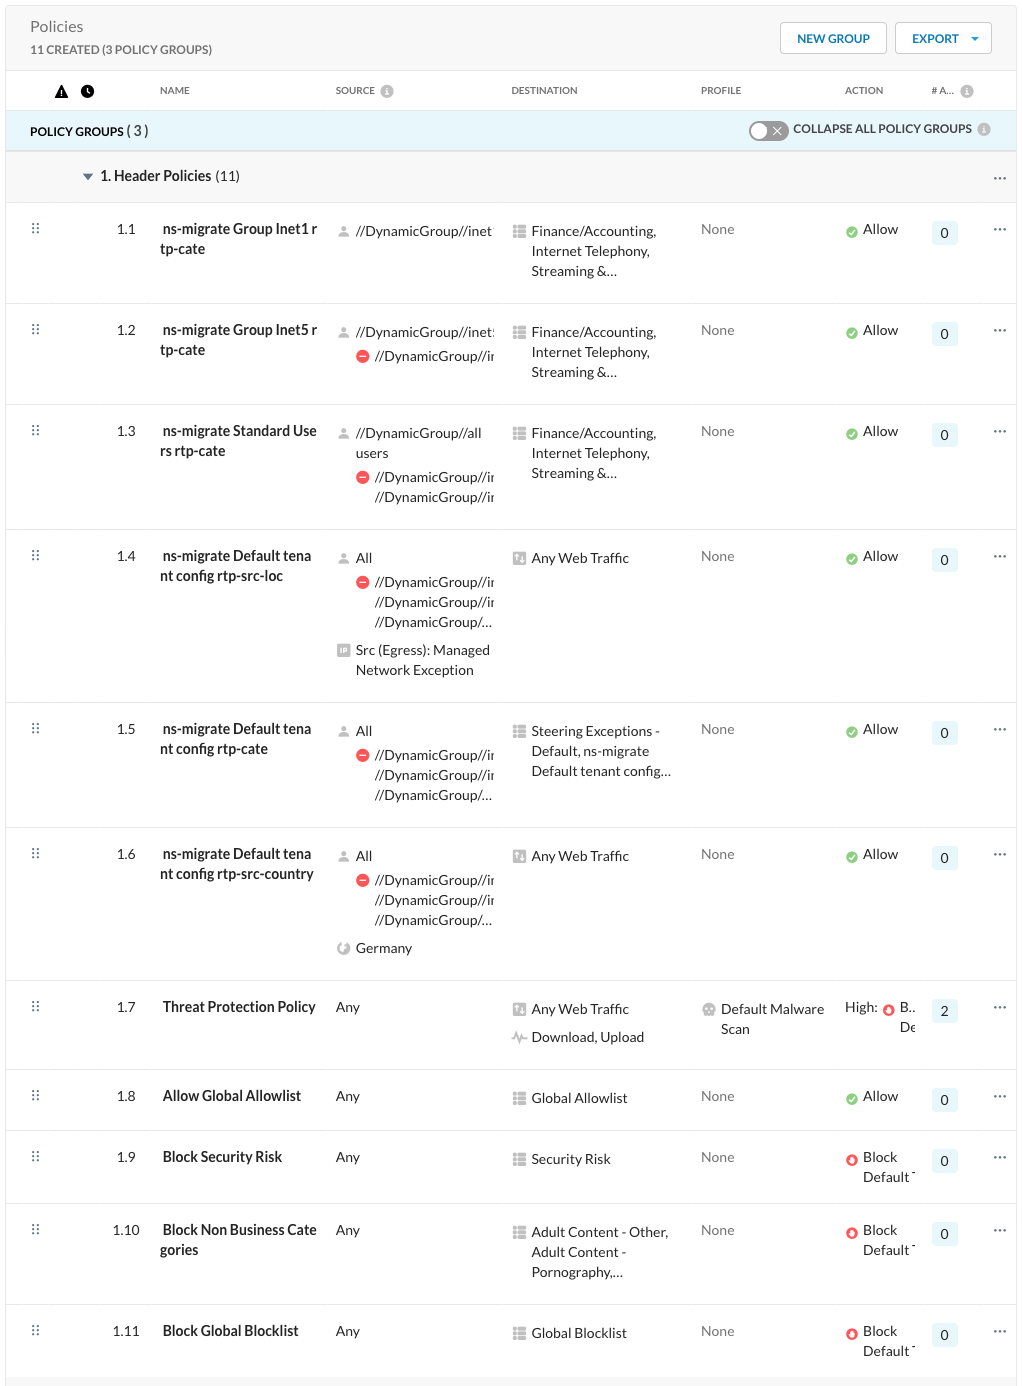
Détails des politiques ajoutées :
| Policy ID | Name | Description | Group Criteria | Other Criteria | Action |
|---|---|---|---|---|---|
| 1.1 | ns-migrate Group Inet1 rtp-cate | Groupe inet1 | Category:Finance/AccountingInternet TelephonyStreaming & Downloadable AudioStreaming & Downloadable VideoTelecom and Call CenterWeb Conferencingns-migrate Group Inet1 cust-cate-domain | Allow | |
| 1.2 | ns-migrate Group Inet5 rtp-cate | Group inet5NOT:Group inet1 | Category:Finance/AccountingInternet TelephonyStreaming & Downloadable AudioStreaming & Downloadable VideoTelecom and Call CenterWeb Conferencingns-migrate Group Inet5 cust-cate-domain | Allow | |
| 1.3 | ns-migrate Standard Users rtp-cate | Group all usersNOT:Group inet1Group inet5 | Catégorie : Finance/Comptabilité, Téléphonie sur Internet, Audio en streaming et téléchargeable & Vidéo en streaming et téléchargeable, Télécommunications et centre d'appels, Webconférence, ns-migrate Standard Users cust-cate-domain | Allow | |
| 1.4 | ns-migrate Default tenant config rtp-src-loc | NOT:Group inet1Group inet5Group all users | IP source (sortante) : Exception de réseau géré | Allow | |
| 1.5 | ns-migrate Default tenant config rtp-cate | NOT:Group inet1Group inet5Group all users | Catégorie : Exceptions de pilotage – Defaultns-migrate Default tenant config cust-cate-domainns-migrate Default tenant config cust-cate-dst-loc | Allow | |
| 1.6 | ns-migrate Default tenant config rtp-src-country | NOT:Group inet1Group inet5Group all users | Pays d'origine : Allemagne | Allow |
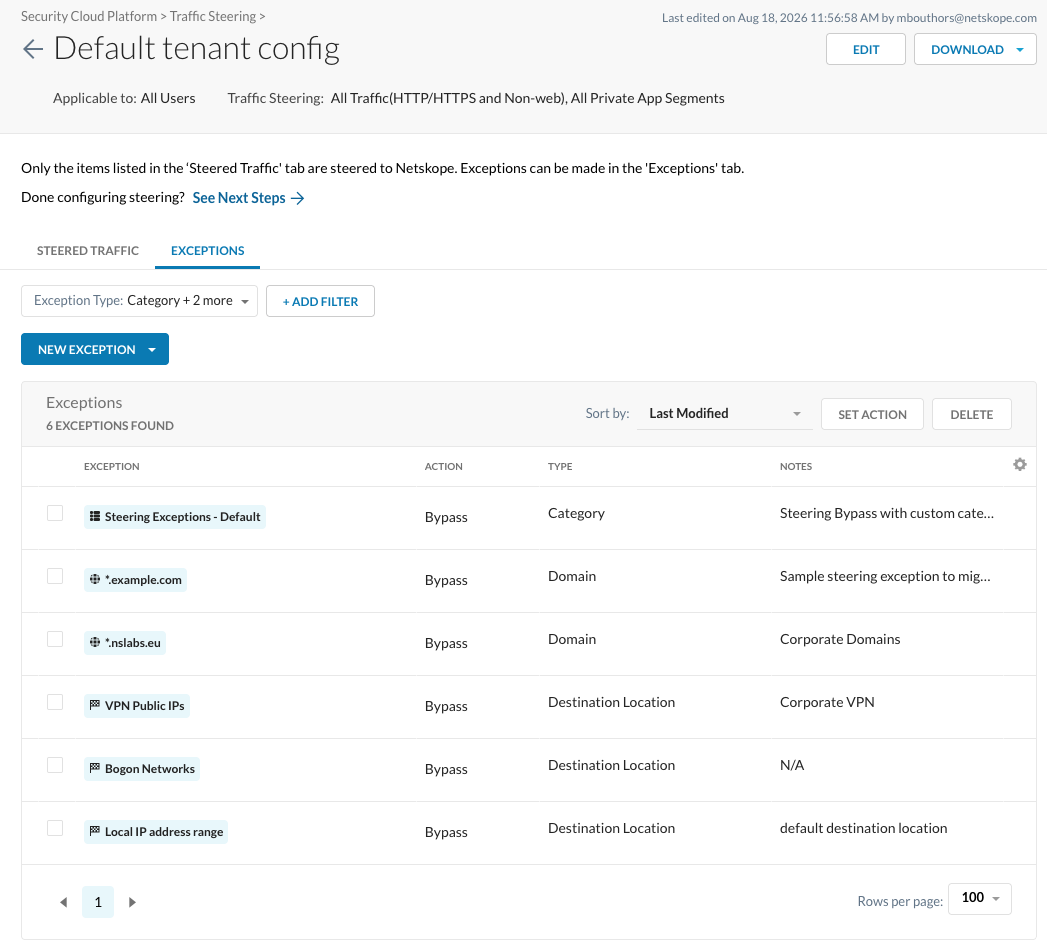
Configuration du pilotage après la migration
Après la migration, les exceptions de pilotage n’offrent plus l’emplacement source ni le pays source ; toutes les autres exceptions restent visibles :
Événement de transaction après migration
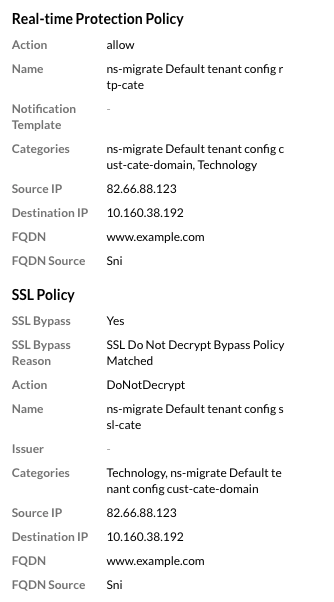
Après la migration, les New politiques remplacent le contournement de l'exception de pilotage :
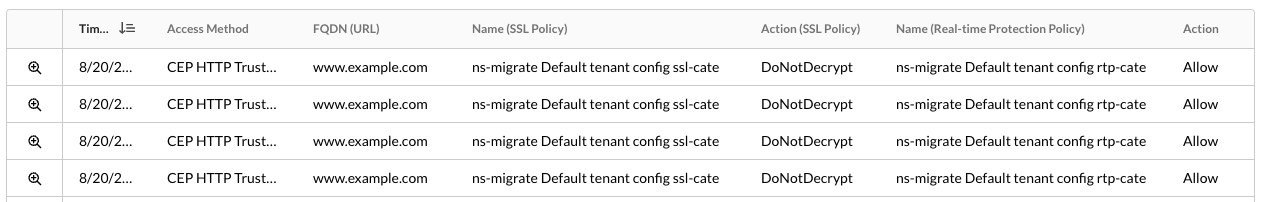
Le motif de contournement est désormais SSL Do Not Decrypt Bypass Policy Matched, nommant les stratégies générées dans les stratégies SSL et de protection en temps réel. La politique de protection en temps réel est désormais Allow au lieu de NotChecked: