

Overview
Suivez ces étapes pour intégrer les comptes AWS et les organisations AWS à Netskope DSPM en tant que connexions d'infrastructure via Terraform. Ces connexions permettent à DSPM de découvrir les magasins de données et d'effectuer des analyses et des classifications.
Ce processus a été mis à jour pour utiliser des autorisations IAM plus granulaires et basées sur des fonctionnalités. Les modèles Terraform téléchargés comprennent désormais des commentaires en ligne et ne déploient que les autorisations nécessaires pour les fonctionnalités que vous sélectionnez.
Prerequisites:
Avant de commencer, assurez-vous que les outils nécessaires sont installés et configurés sur votre machine :
Modèle de résumé d'autorisation
Le modèle Terraform que vous allez télécharger est généré dynamiquement en fonction des capacités que vous sélectionnez dans l'interface utilisateur de Netskope. Cette section explique quelles autorisations le modèle créera automatiquement dans votre environnement AWS, vous offrant ainsi une transparence totale.
| Type d'autorisation | Politiques & Permissions | Objectif |
|---|---|---|
| Permissions de base (toujours inclus) | - IAMReadOnlyAccess (Politique gérée)- AWSOrganizationsReadOnlyAccess (Politique gérée, Org uniquement)- Politique de confiance pour Netskope & EC2 | Fournit un accès de base en lecture seule et permet à Netskope d'assumer le rôle. |
| Permissions optionnelles (en fonction des capacités) | • If "Ingest Tags" is enabled: - tag:GetResources (Custom Permission)• If "Auto-Discover New Data Stores" is enabled: - 5 Managed Policies (S3, Redshift, RDS, EC2, DynamoDB ReadOnly) - 3 Custom Policies (EFS, Redshift Credentials, Athena/Glue) • If "Scan EBS/EFS and Auto-Discover Unmanaged Data Stores" is enabled: - 7 custom EC2 policies for creating and deleting temporary scan environments. • If "Authorize Data Store Snapshots Access" is enabled: - All permissions from "Unmanaged Data Stores" - 8 Custom RDS & KMS Policies for scanning snapshots. • If Enable AWS Inventory is enabled: - s3:PutInventoryConfiguration (Custom Permission). Required when Enable AWS Inventory is toggled on. Allows DSPM to configure S3 Inventory on customer buckets to store metadata in a dedicated inventory bucket. The inventory bucket is server-side encrypted using AWS S3 Managed Keys (SSE-S3). | Ajoute des autorisations spécifiques pour chaque fonctionnalité sélectionnée dans l'interface utilisateur. |
Instructions pour le raccordement de l'infrastructure
Suivez les étapes ci-dessous pour intégrer votre infrastructure AWS à l'application Netskope DSPM. En fonction de votre configuration, choisissez la section Compte AWS individuel ou Organisation AWS pour continuer.
Ce site workflow commence par Netskope DSPM, se poursuit par des actions dans votre terminal et se termine par DSPM pour achever l'installation.
-
In the Netskope DSPM Console:
-
Allez sur Administration > Infrastructure Connections.
-
Cliquez sur Add Infrastructure > Select AWS > Add Account.
-
Select Capabilities onglet > Ajustez les onglets en fonction de vos besoins en matière de découverte et de classification :
Basculer la description Details Découverte automatique des comptes New (Org) S'applique uniquement aux organisations AWS.
La DSPM de Netskope détecte automatiquement les comptes qui rejoignent votre organisation (ou l'OU sélectionnée) après l'intégration, et le rôle Netskope leur est automatiquement déployé.Auto-Discover New données Stores Permet à DSPM de détecter automatiquement les magasins New données au fur et à mesure de leur création. Analyse d'EBS/EFS et découverte automatique des magasins de données non gérés Recherche les magasins de données sur les volumes de disques.
Cette option est désactivée par défaut en raison de l'impact potentiel sur les performances dans les environnements de grande taille.Ingest Tags Tire les balises AWS de chaque magasin de données connecté à des fins de filtrage et d'utilisation de règles. Authorize Data Store Snapshots Access Ajoute les autorisations IAM requises aux modèles CloudFormation ou Terraform pour l'onboarding basé sur des instantanés. Ces modèles sont créés à l'étape suivante. Enable AWS Inventory Activez cette option pour permettre à DSPM d’utiliser la fonction native AWS S3 Inventory pour les magasins de données S3. Lorsqu’il est activé, le DSPM stocke les métadonnées du compartiment dans un bac d’inventaire dédié au lieu d’effectuer des appels API individuels pour récupérer les métadonnées des fichiers. Cela réduit considérablement les coûts d’API pour les grands buckets.
Note: Ce bouton est désactivé par défaut car il nécessite des permissions AWS supplémentaires. Lorsqu’elle est activée au niveau de l’infrastructure, l’option Utiliser l’inventaire S3 devient disponible lors de la connexion de différents magasins de données S3. Pour plus de détails, voir Connecter AWS S3 au DSPM. -
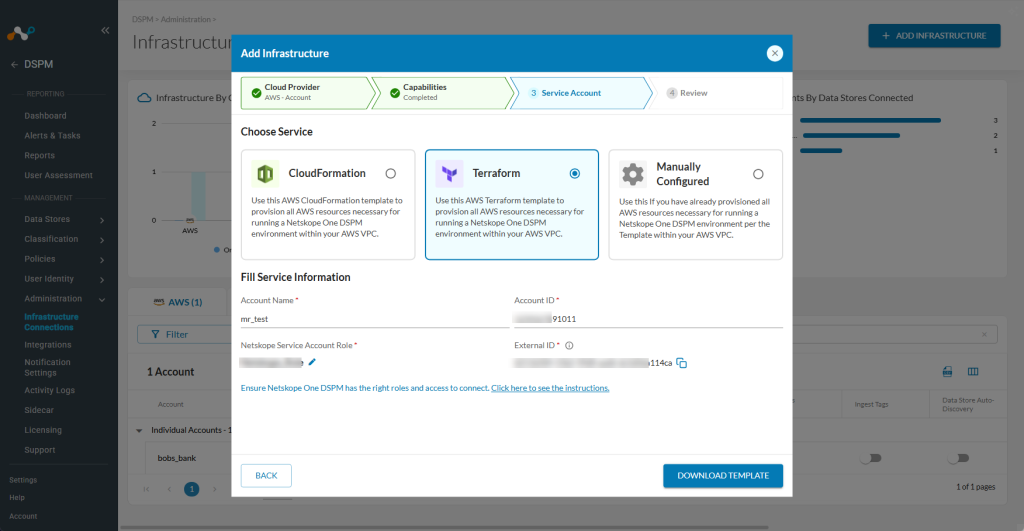
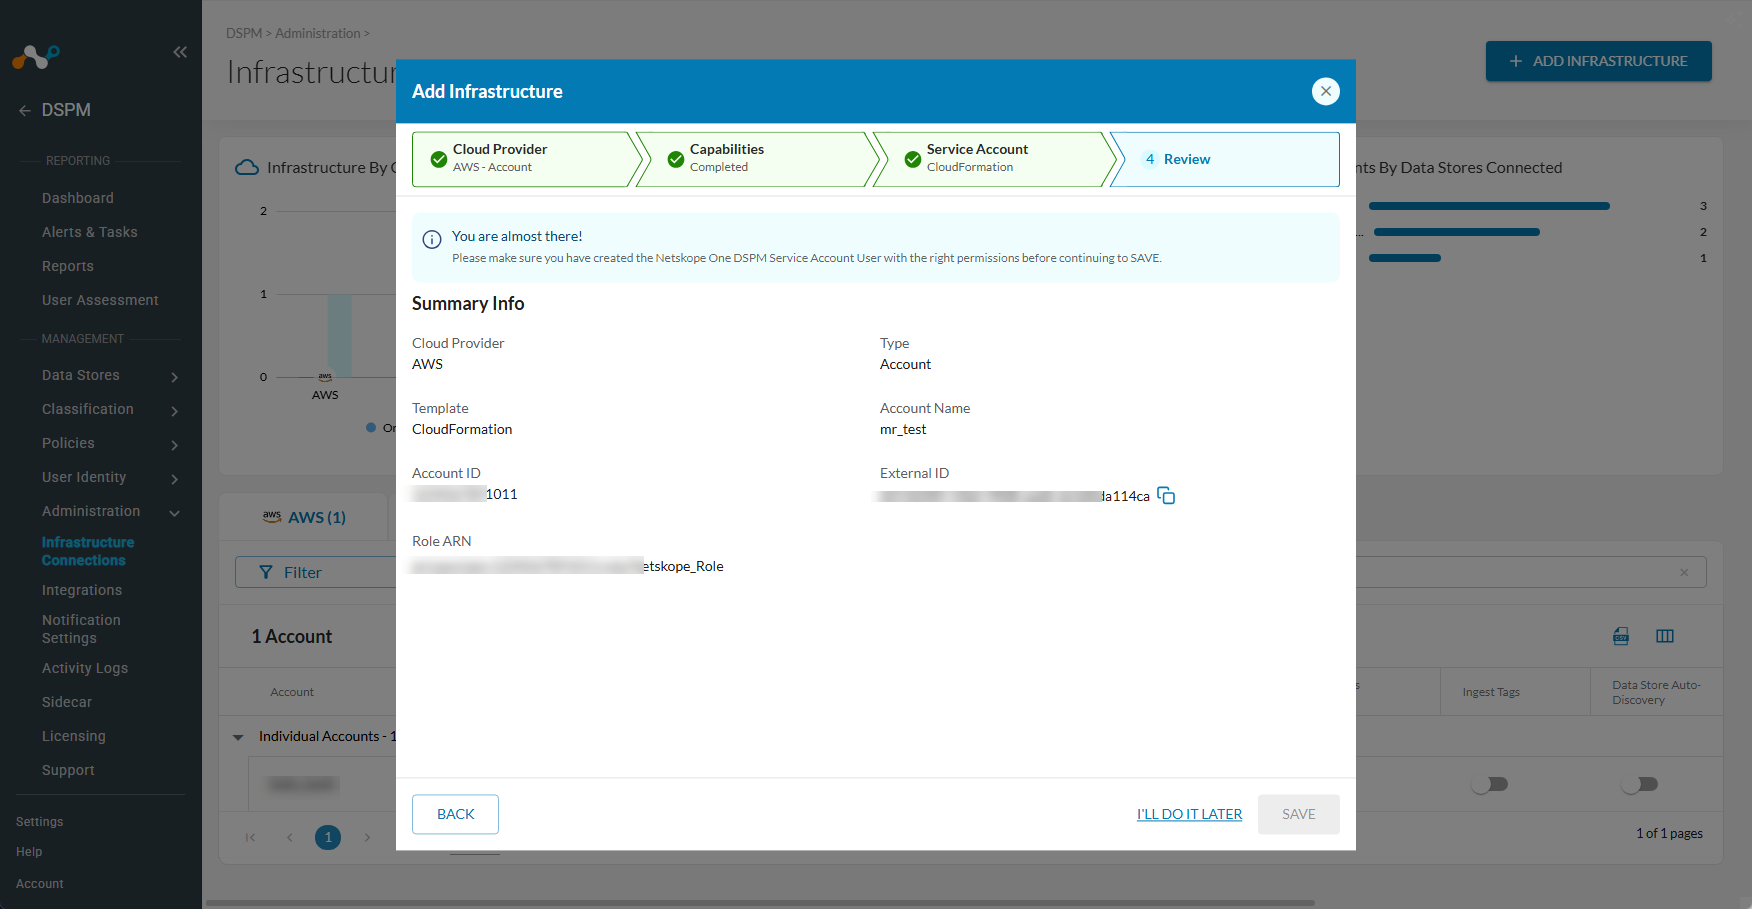
Select Terraform > Remplissez les valeurs suivantes > Cliquez sur Next.
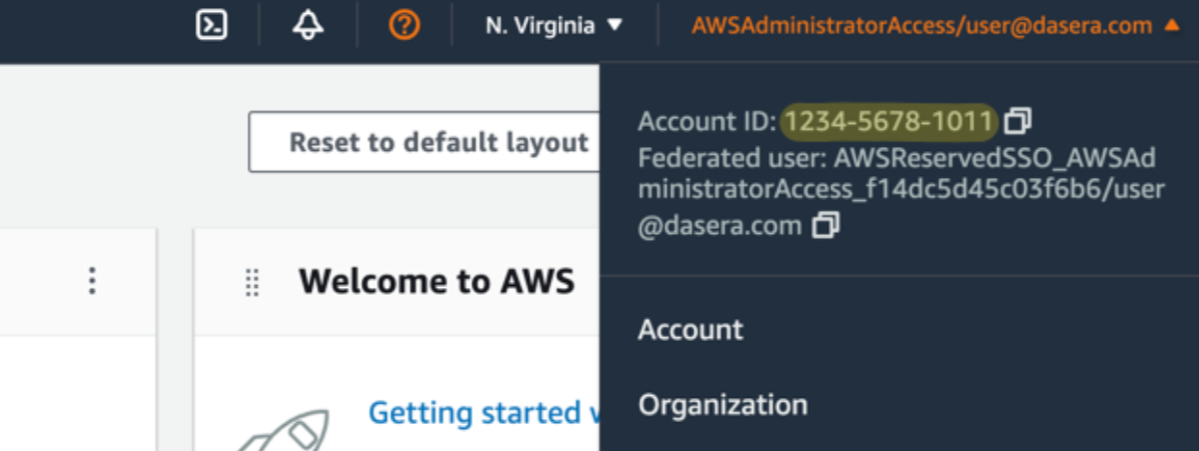
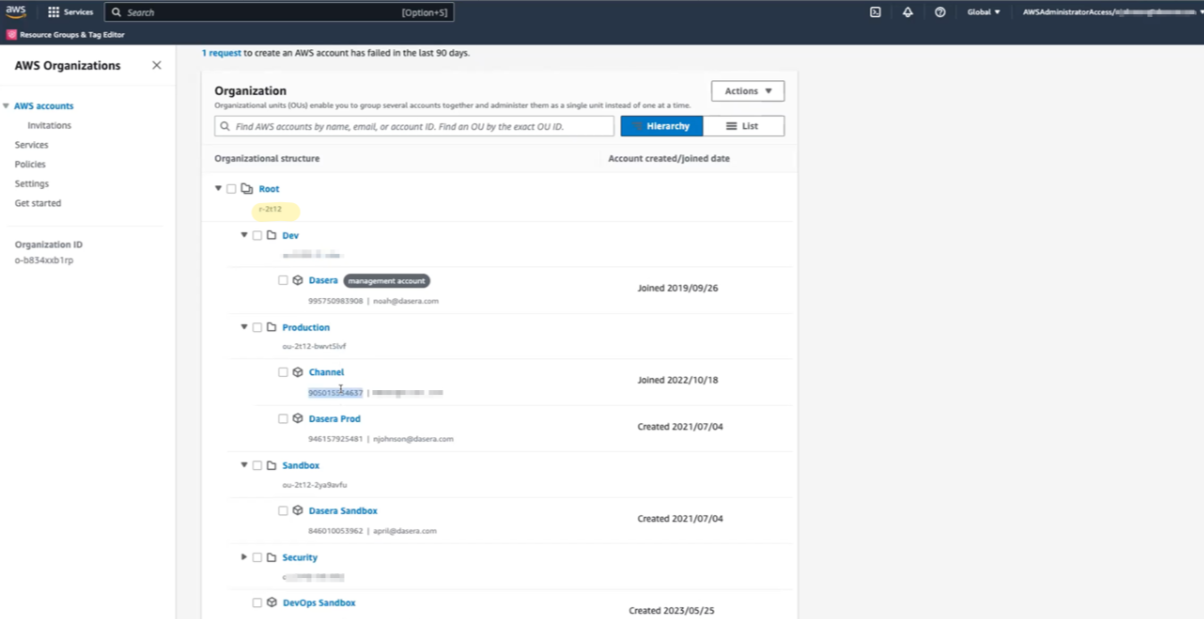
Field Value Nom du compte Un nom quelconque pour vous aider à identifier la connexion dans Netskope DSPM. ID du compte Obtenez-le à partir de votre console AWS Organizations.

Rôle du compte de service Netskope La valeur par défaut est Netskope_Role. Ce nom doit être unique pour chaque organisation embarquée. -
Click Download Template
- Cette opération permet de télécharger un fichier
.zip.
- Cette opération permet de télécharger un fichier
-
Ne fermez pas cette fenêtre et laissez-la sur la modale Add Infrastructure pour y revenir plus tard.
-
-
In your Terminal:
-
Accédez au répertoire où vous avez téléchargé le fichier (par exemple,
cd ~/Downloads). -
Décompressez le fichier (par exemple,
unzip file_name.zip). -
Naviguez dans le dossier New contenant les fichiers
.tf. -
Exécutez
terraform initpour initialiser le répertoire. -
Exécutez
terraform applypour créer les ressources. -
Examinez le plan et tapez
yespour en approuver l'exécution. -
Wait for the Apply complete! message.
-
-
In the Netskope Console:
-
Retournez à l'onglet du navigateur Netskope DSPM que vous avez laissé ouvert.
-
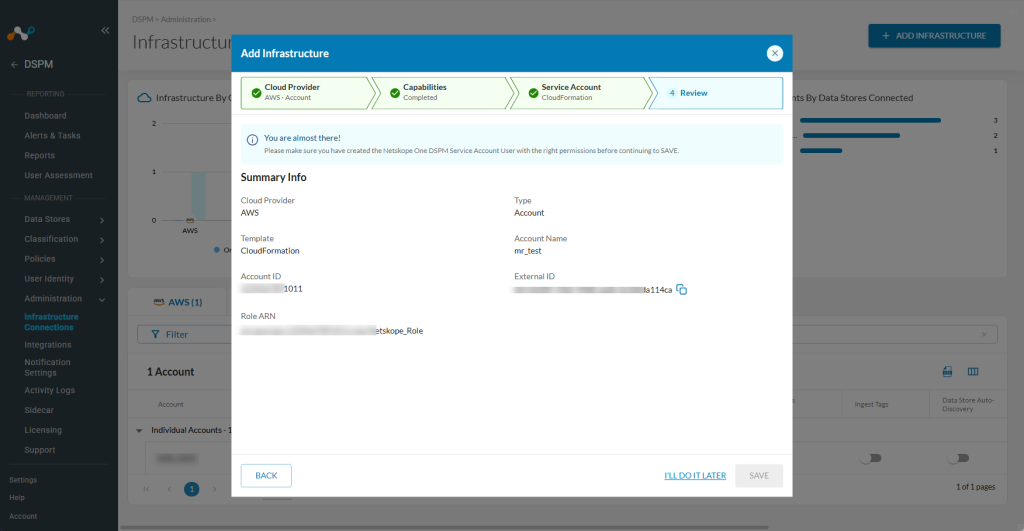
Cliquez sur Save.
-
Before you start:
- Configurez vos informations d’identification CLI AWS pour l’organisation management account. Terraform nécessite des autorisations de compte de gestion pour créer le rôle au niveau de l’organisation et déployer des ressources sur les comptes membres.
Ce site workflow commence par Netskope DSPM, se poursuit par des actions dans votre terminal et se termine par DSPM pour achever l'installation.
-
In the Netskope DSPM Console:
-
Allez sur Administration > Infrastructure Connections.
-
Cliquez sur Add Infrastructure > Select AWS > Add Organization.
-
Select Capabilities onglet > Ajustez les onglets en fonction de vos besoins en matière de découverte et de classification :
Basculer la description Details Découverte automatique des comptes New (Org) S'applique uniquement aux organisations AWS.
La DSPM de Netskope détecte automatiquement les comptes qui rejoignent votre organisation (ou l'OU sélectionnée) après l'intégration, et le rôle Netskope leur est automatiquement déployé.Auto-Discover New données Stores Permet à DSPM de détecter automatiquement les magasins New données au fur et à mesure de leur création. Analyse d'EBS/EFS et découverte automatique des magasins de données non gérés Recherche les magasins de données sur les volumes de disques.
Cette option est désactivée par défaut en raison de l'impact potentiel sur les performances dans les environnements de grande taille.Ingest Tags Tire les balises AWS de chaque magasin de données connecté à des fins de filtrage et d'utilisation de règles. Authorize Data Store Snapshots Access Ajoute les autorisations IAM requises aux modèles CloudFormation ou Terraform pour l'onboarding basé sur des instantanés. Ces modèles sont créés à l'étape suivante. Enable AWS Inventory Activez cette option pour permettre à DSPM d’utiliser la fonction native AWS S3 Inventory pour les magasins de données S3. Lorsqu’il est activé, le DSPM stocke les métadonnées du compartiment dans un bac d’inventaire dédié au lieu d’effectuer des appels API individuels pour récupérer les métadonnées des fichiers. Cela réduit considérablement les coûts d’API pour les grands buckets.
Note: Ce bouton est désactivé par défaut car il nécessite des permissions AWS supplémentaires. Lorsqu’elle est activée au niveau de l’infrastructure, l’option Utiliser l’inventaire S3 devient disponible lors de la connexion de différents magasins de données S3. Pour plus de détails, voir Connecter AWS S3 au DSPM. -
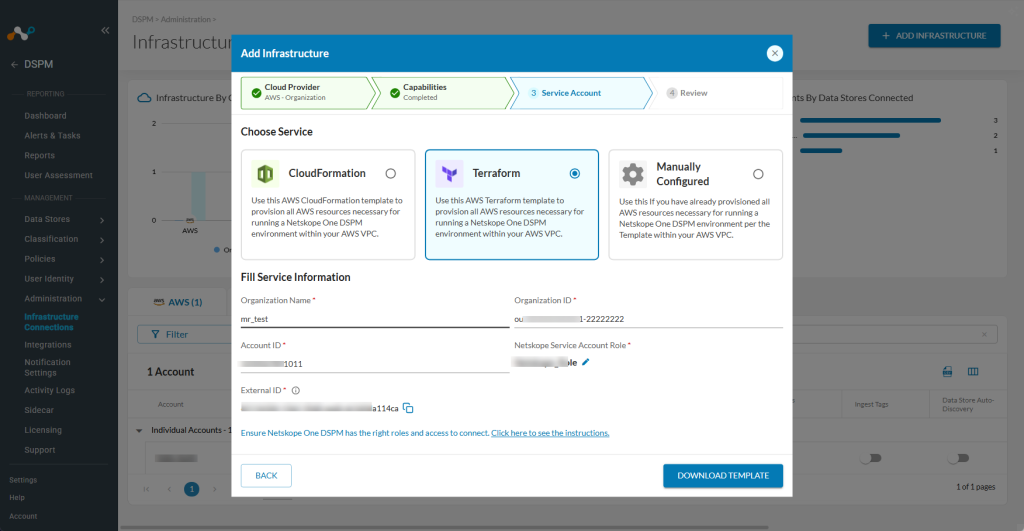
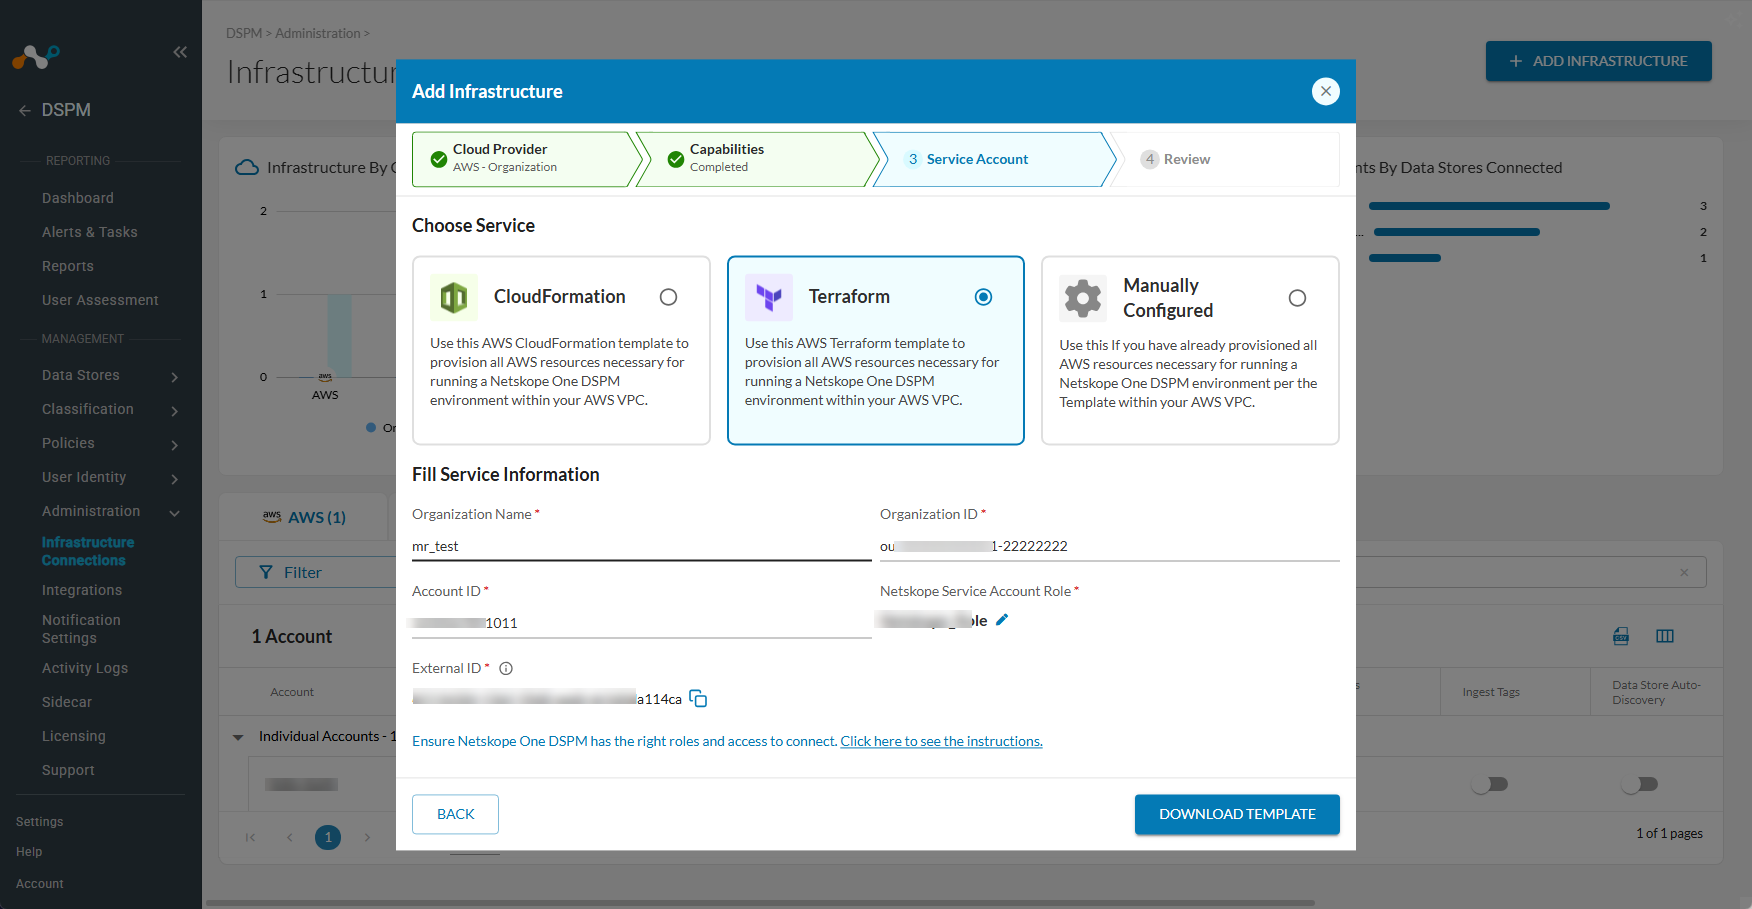
Select Terraform > Remplissez les valeurs ci-dessous > Cliquez sur Next.
4 Value Nom de l'organisation Un nom quelconque pour vous aider à identifier la connexion dans Netskope DSPM. ID de l'organisation Obtenez-le à partir de votre console AWS Organizations. Vous pouvez procéder à l'intégration au niveau de la racine ou de l'OU afin d'inclure tous les comptes liés.
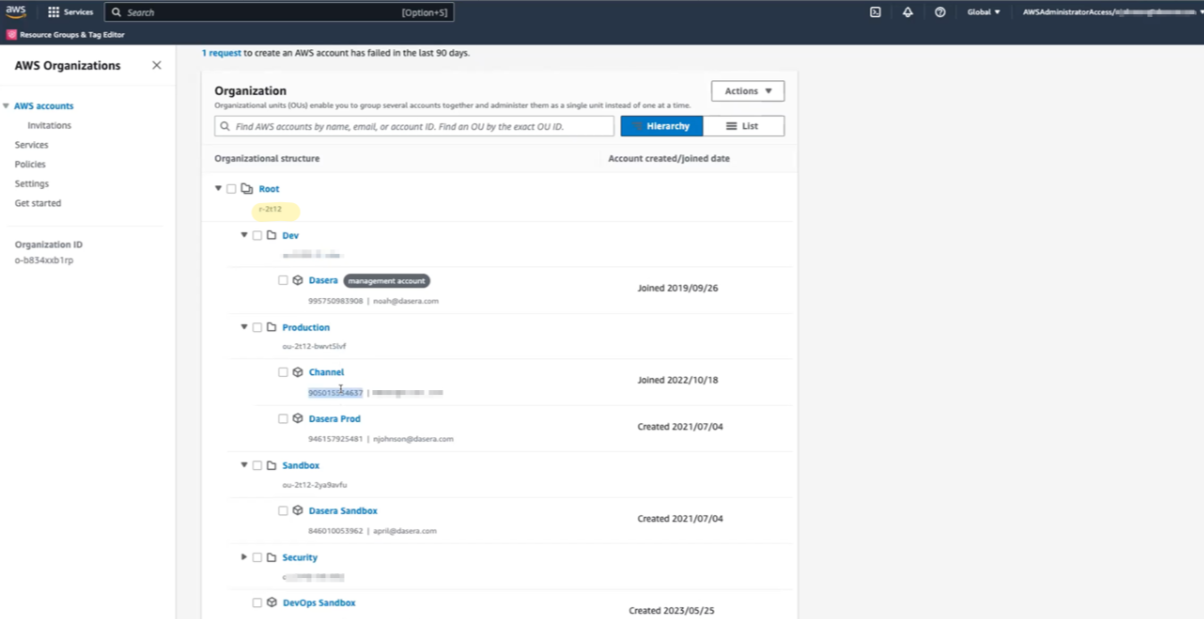
ID du compte Obtenez-le à partir de votre console AWS Organizations. Rôle du compte de service Netskope La valeur par défaut est Netskope_Role. Ce nom doit être unique pour chaque organisation embarquée. -
Click Download Template
- Cette opération permet de télécharger un fichier
.zip.
- Cette opération permet de télécharger un fichier
-
Ne fermez pas cette fenêtre et laissez-la sur la modale Add Infrastructure pour y revenir plus tard.
-
-
In your Terminal:
-
Accédez au répertoire où vous avez téléchargé le fichier (par exemple,
cd ~/Downloads). -
Décompressez le fichier (par exemple,
unzip file_name.zip). -
Naviguez dans le dossier New contenant les fichiers
.tf. -
Exécutez
terraform initpour initialiser le répertoire. -
Exécutez
terraform applypour créer les ressources. -
Examinez le plan et tapez
yespour en approuver l'exécution. -
Wait for the Apply complete! message.
-
-
In the Netskope Console:
-
Retournez à l'onglet du navigateur Netskope DSPM que vous avez laissé ouvert.
-
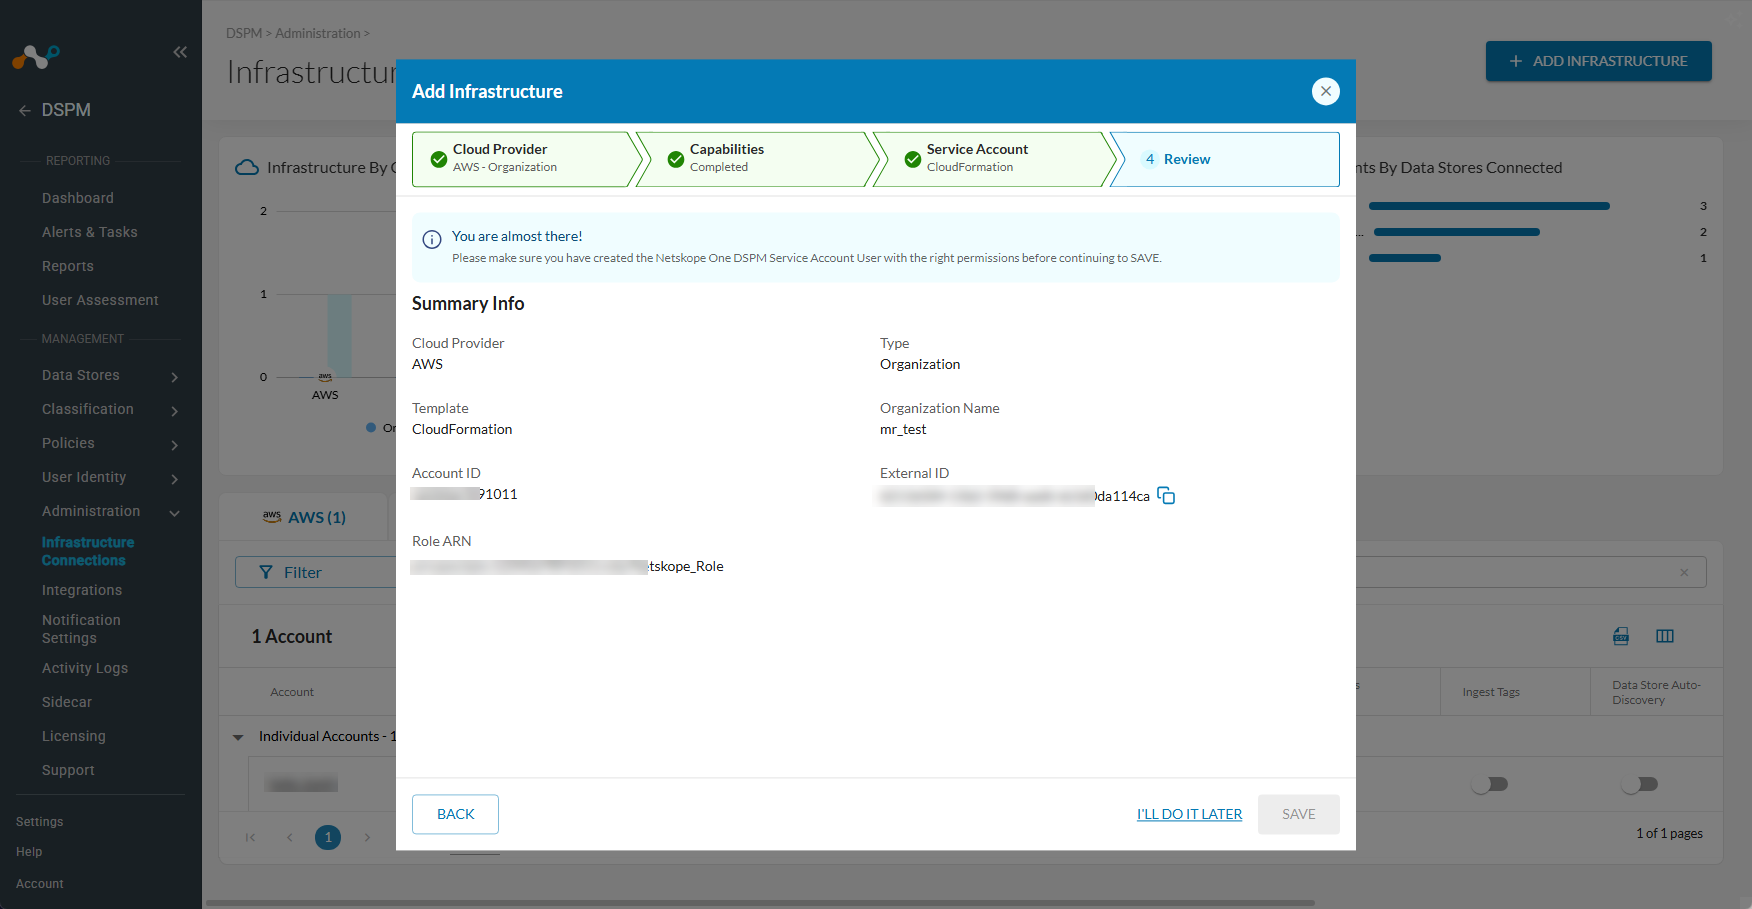
Cliquez sur Save.
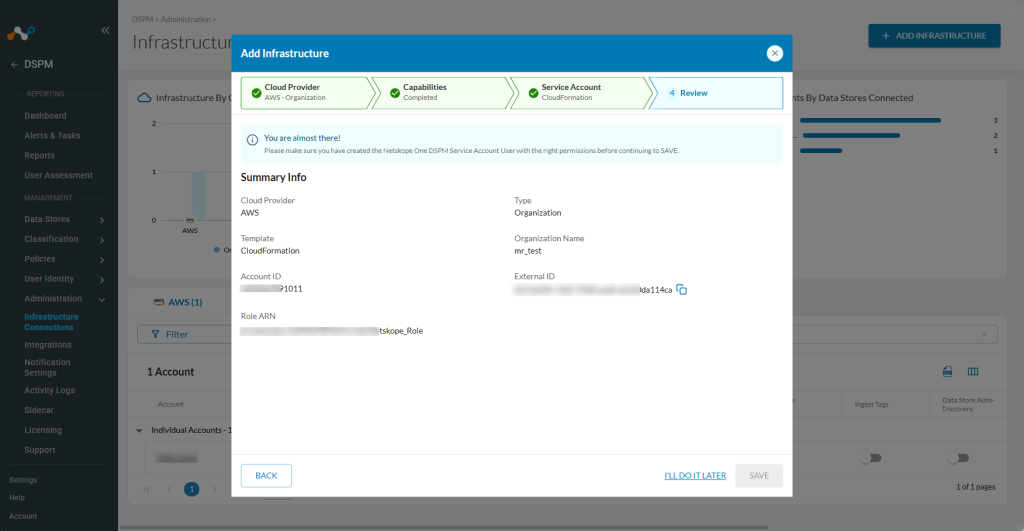
Votre infrastructure AWS Organization est désormais connectée et Netskope DSPM peut commencer à découvrir les comptes et les magasins de données de votre organisation à des fins d'analyse.
-
Si vous avez intégré votre organisation AWS avant cette mise à jour, le rôle Netskope existe uniquement dans le compte de gestion et les comptes membres ne sont pas mis à jour automatiquement.
Pour activer l’analyse sur tous les comptes membres, téléchargez le modèle Terraform mis à jour depuis Netskope DSPM et réexécutez
terraform apply pour déployer le rôle sur les comptes membres.En cas de mise à jour à partir du module Terraform précédent, supprimez d’abord le StackSet précédent pour éviter les conflits d’état :
# Using the old module's directory and state, destroy the StackSet instance and StackSet: terraform destroy -target=aws_cloudformation_stack_set_instance.Netskope_role_instanceterraform destroy -target=aws_cloudformation_stack_set.Netskope_role_stack_set # Confirm the old StackSet is gone in the AWS Console (CloudFormation > StackSets), then: rm terraform.tfstate terraform.tfstate.backup terraform init && terraform applyDépannage
- Error: « Impossible d'ingérer les balises AWS en raison de permissions manquantes. »
- Cause: La fonctionnalité « Ingest Tags » n’a pas été sélectionnée lors de l’intégration initiale.
- Fix: Téléchargez à nouveau le modèle depuis Netskope DSPM avec Ingest Tags activé et réexécutez
terraform apply.
- Fix: Téléchargez à nouveau le modèle depuis Netskope DSPM avec Ingest Tags activé et réexécutez
- Cause: La fonctionnalité « Ingest Tags » n’a pas été sélectionnée lors de l’intégration initiale.
- Error: « Netskope a rencontré une erreur lors de l’analyse… Autorisations AWS requises manquantes : ec2:DeleteSnapshot »
- Cause: La fonctionnalité « Analyser EBS/EFS et découvrir automatiquement les magasins de données non gérés » n'a pas été sélectionnée.
- Fix: Téléchargez à nouveau le modèle avec cette fonctionnalité activée et exécutez à nouveau
terraform apply.
- Fix: Téléchargez à nouveau le modèle avec cette fonctionnalité activée et exécutez à nouveau
- Cause: La fonctionnalité « Analyser EBS/EFS et découvrir automatiquement les magasins de données non gérés » n'a pas été sélectionnée.
- Error: « Échec du déchiffrement KMS pour l’instantané RDS »
- Cause: La fonctionnalité « Authorize données Store Snapshots Access » n'a pas été sélectionnée.
- Fix: Téléchargez à nouveau le modèle avec cette fonctionnalité activée et exécutez à nouveau
terraform apply.
- Fix: Téléchargez à nouveau le modèle avec cette fonctionnalité activée et exécutez à nouveau
- Cause: La fonctionnalité « Authorize données Store Snapshots Access » n'a pas été sélectionnée.
- Member accounts are not scanned or data stores are not discovered:
- Cause 1: L'organisation a été intégrée avant la mise à jour du déploiement du rôle de compte membre ; le rôle Netskope n'existe donc que dans le compte de gestion.
- Fix 1: Téléchargez le modèle Terraform mis à jour à partir de Netskope DSPM et relancez
terraform applypour déployer le rôle sur tous les comptes membres.
- Fix 1: Téléchargez le modèle Terraform mis à jour à partir de Netskope DSPM et relancez
- Cause 2: Les informations d’identification AWS CLI utilisées au cours de
terraform applyn’appartenaient pas au compte de gestion ou manquaient des autorisations au niveau de l’organisation.- Fix 2: Vérifiez que vos identifiants AWS CLI sont destinés au compte de gestion de l'organisation avec les autorisations pour déployer dans les organisations, puis réexécutez
terraform apply.
- Fix 2: Vérifiez que vos identifiants AWS CLI sont destinés au compte de gestion de l'organisation avec les autorisations pour déployer dans les organisations, puis réexécutez
- Cause 1: L'organisation a été intégrée avant la mise à jour du déploiement du rôle de compte membre ; le rôle Netskope n'existe donc que dans le compte de gestion.
- Session timed out or expired before clicking Save in Netskope DSPM:
- Cause: La session de navigateur dans la DSPM de Netskope a expiré lors de l'exécution des commandes de déploiement Terraform dans votre terminal.
- Fix: Une fois
terraform applyterminé avec succès, terminez la connexion sans réexécuter Terraform :- Reconnectez-vous à Netskope DSPM et allez sur Administration > Infrastructure Connections.
- Cliquez sur Add Infrastructure > Select AWS > Add Organization (ou Add Account lors de l’intégration d’un compte individuel).
- Select Manually Configured.
- Saisissez votre Organization Name (ou Account Name) et cliquez sur Next.
- Dans la console AWS, accédez à IAM > Roles, recherchez le rôle créé par votre script Terraform (par défaut
Netskope_Role) et copiez son Role ARN. - Collez le Role ARN dans le champ Summary Info dans Netskope DSPM.
- Cliquez sur Save.
- Fix: Une fois
- Cause: La session de navigateur dans la DSPM de Netskope a expiré lors de l'exécution des commandes de déploiement Terraform dans votre terminal.
Prochaines étapes
Maintenant que votre infrastructure AWS est connectée, si vous avez activé Auto-Discover New Data Stores, vous pouvez aller sur Data Stores Inventory pour voir vos ressources découvertes.