

Note de mise à jour
1.0.0 (Requires minimum Cloud Exchange version 6.1.0)
Added
- Initial release.
- Entités : utilisateurs, charges de travail
- Actions : Analyser les données maintenant, Ajouter/Supprimer une étiquette personnalisée
Ce document explique comment configurer le plugin Orca Security v1.0.0 avec le module Risk Exchange de la plate-forme Netskope Cloud Exchange. Ce plugin est utilisé pour récupérer les charges de travail (workloads) et les utilisateurs à partir de la page Inventory > Inventory Overview pour les catégories ou types de ressources suivants dans Orca Security : AWS EC2 Instance, Azure Compute VM Instance, Azure Container Instance, GCP Compute VM Instance, OCI Compute VM Instance, GCP User, AWS IAM User, OCI User, Azure User, Azure Service Principal, GCP IAM Service Account, K8s Service Account. Ce plugin prend en charge l’action « Scan Data Now » pour déclencher une analyse Orca à la demande, ainsi que l’action « Add/Remove Custom Tag » pour ajouter ou supprimer des tags personnalisés pour les charges de travail (workloads) et les utilisateurs.
Score normalisé Netskope = round((10 – Risk Score) * 100), calculé uniquement lorsque le score de risque (Risk Score) est présent et compris entre [0,0 et 10,0].
Conditions préalables
Pour réaliser cette intégration, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- Un locataire Netskope Cloud Exchange avec le plugin Tenant et le plugin Risk Exchange déjà configurés.
- Une instance Orca Security.
- Connectivité avec les hôtes suivants :
- https://app.orcasecurity.io (Global)
- https://app.in.orcasecurity.io (Inde)
- https://app.eu.orcasecurity.io (Europe)
- https://app.au.orcasecurity.io (Australie)
- https://app.sa.orcasecurity.io (South America)
- https://app.id.orcasecurity.io (Indonésie)
- https://app.gov.orcasecurity.io (Secteur public)
Prise en charge du plugin Orca Security
Ce plugin est utilisé pour récupérer les charges de travail et les utilisateurs à partir de la page Inventory > Inventory Overview pour les catégories ou types d'actifs suivants : instance AWS EC2, instance de machine virtuelle Azure Compute, instance de conteneur Azure, instance de machine virtuelle GCP Compute, instance de machine virtuelle OCI Compute, utilisateur GCP, utilisateur AWS IAM, utilisateur OCI, utilisateur Azure, principal de service Azure, compte de service GCP IAM, compte de service K8s dans Orca Security. Ce plugin prend en charge l'action Scan Data Now pour déclencher une analyse Orca à la demande et l'action Add/Remove Custom Tag pour ajouter ou supprimer des balises personnalisées pour les charges de travail et les utilisateurs.
Score normalisé Netskope = round((10 – Risk Score) * 100), calculé uniquement lorsque le score de risque (Risk Score) est présent et compris entre [0,0 et 10,0].
| Type de données extraites | Actions |
|---|---|
| Charges de travail, utilisateurs | Analyser les données maintenant Ajouter/Supprimer une balise personnalisée Aucune action |
Mises en correspondance
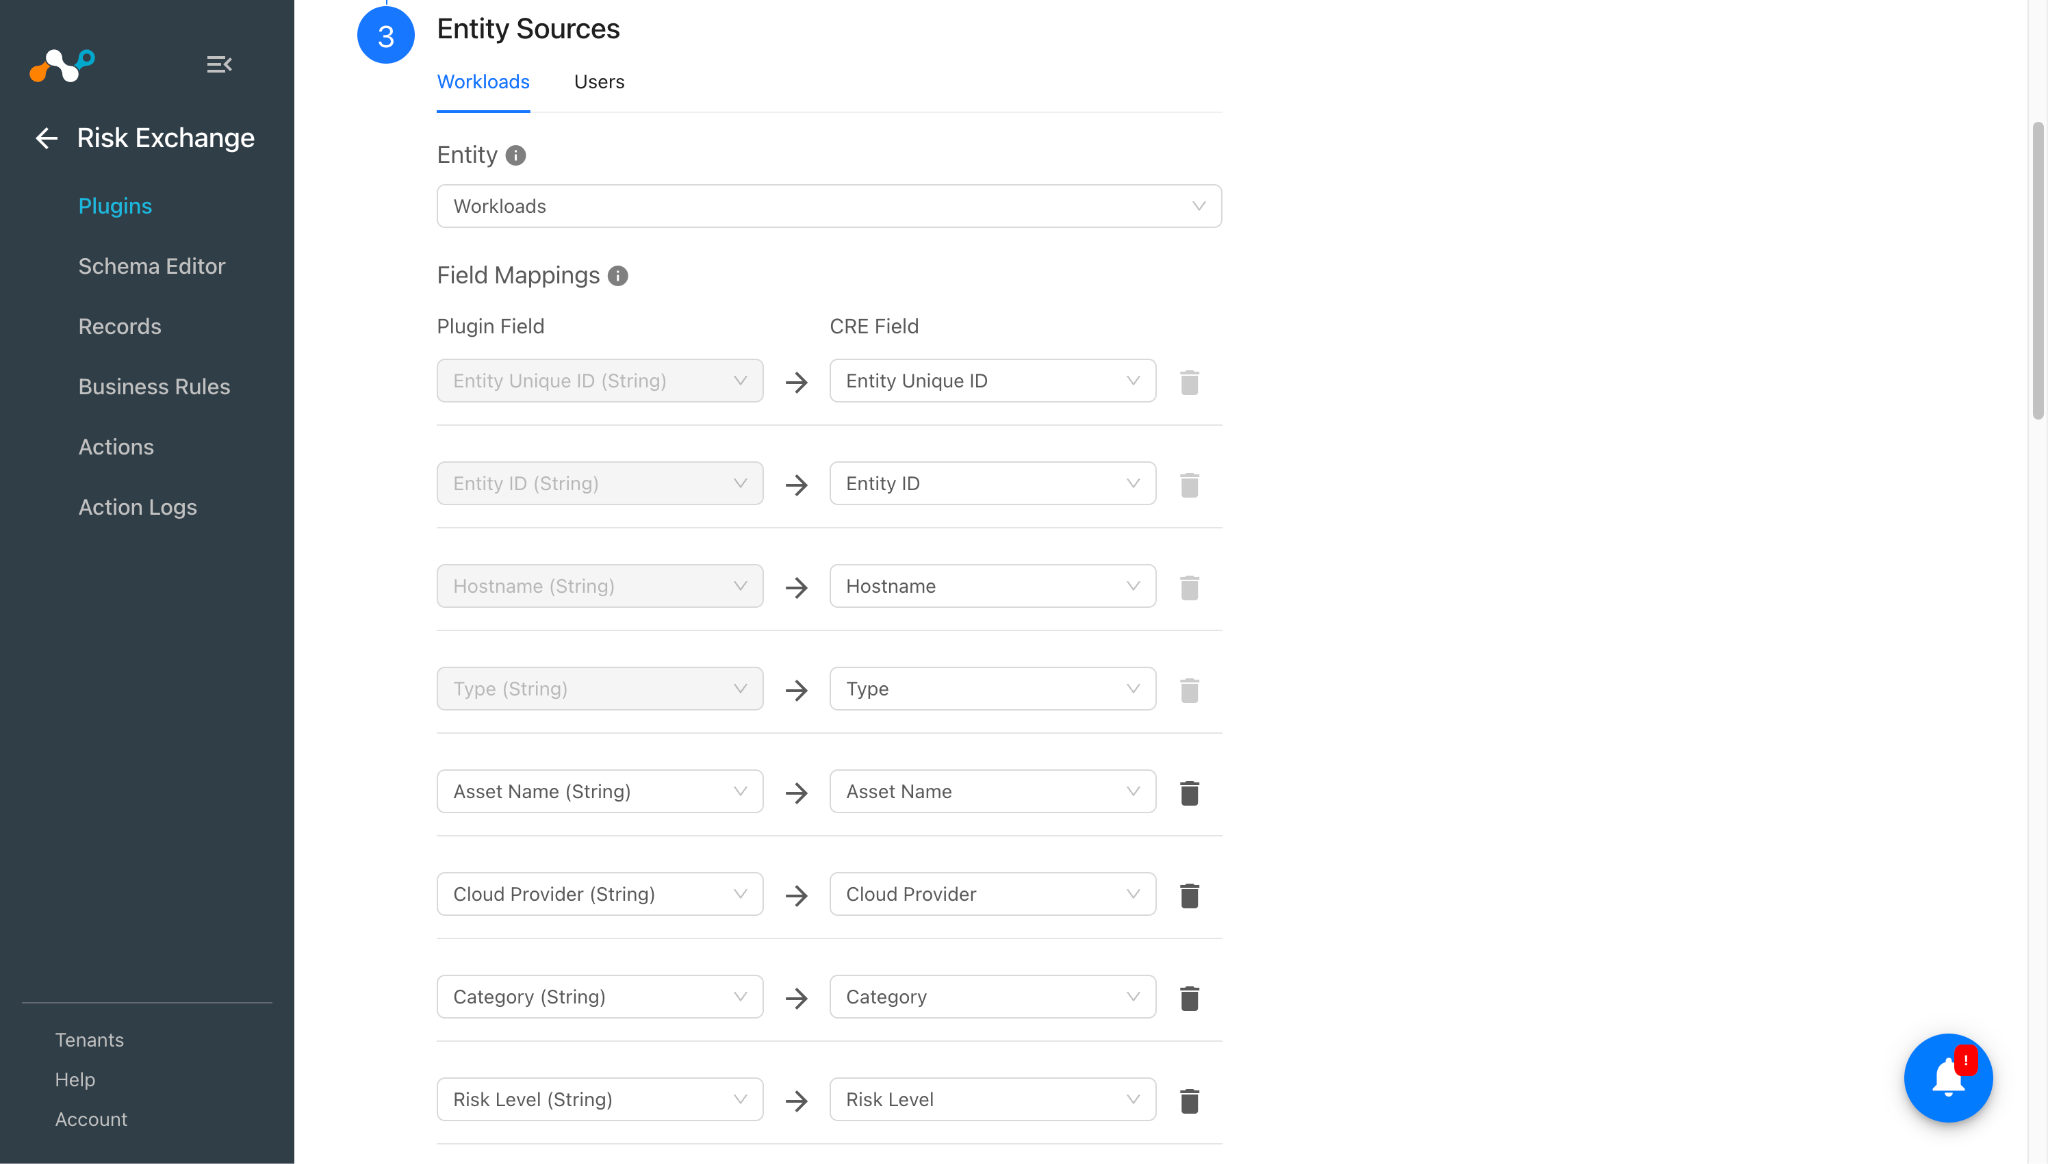
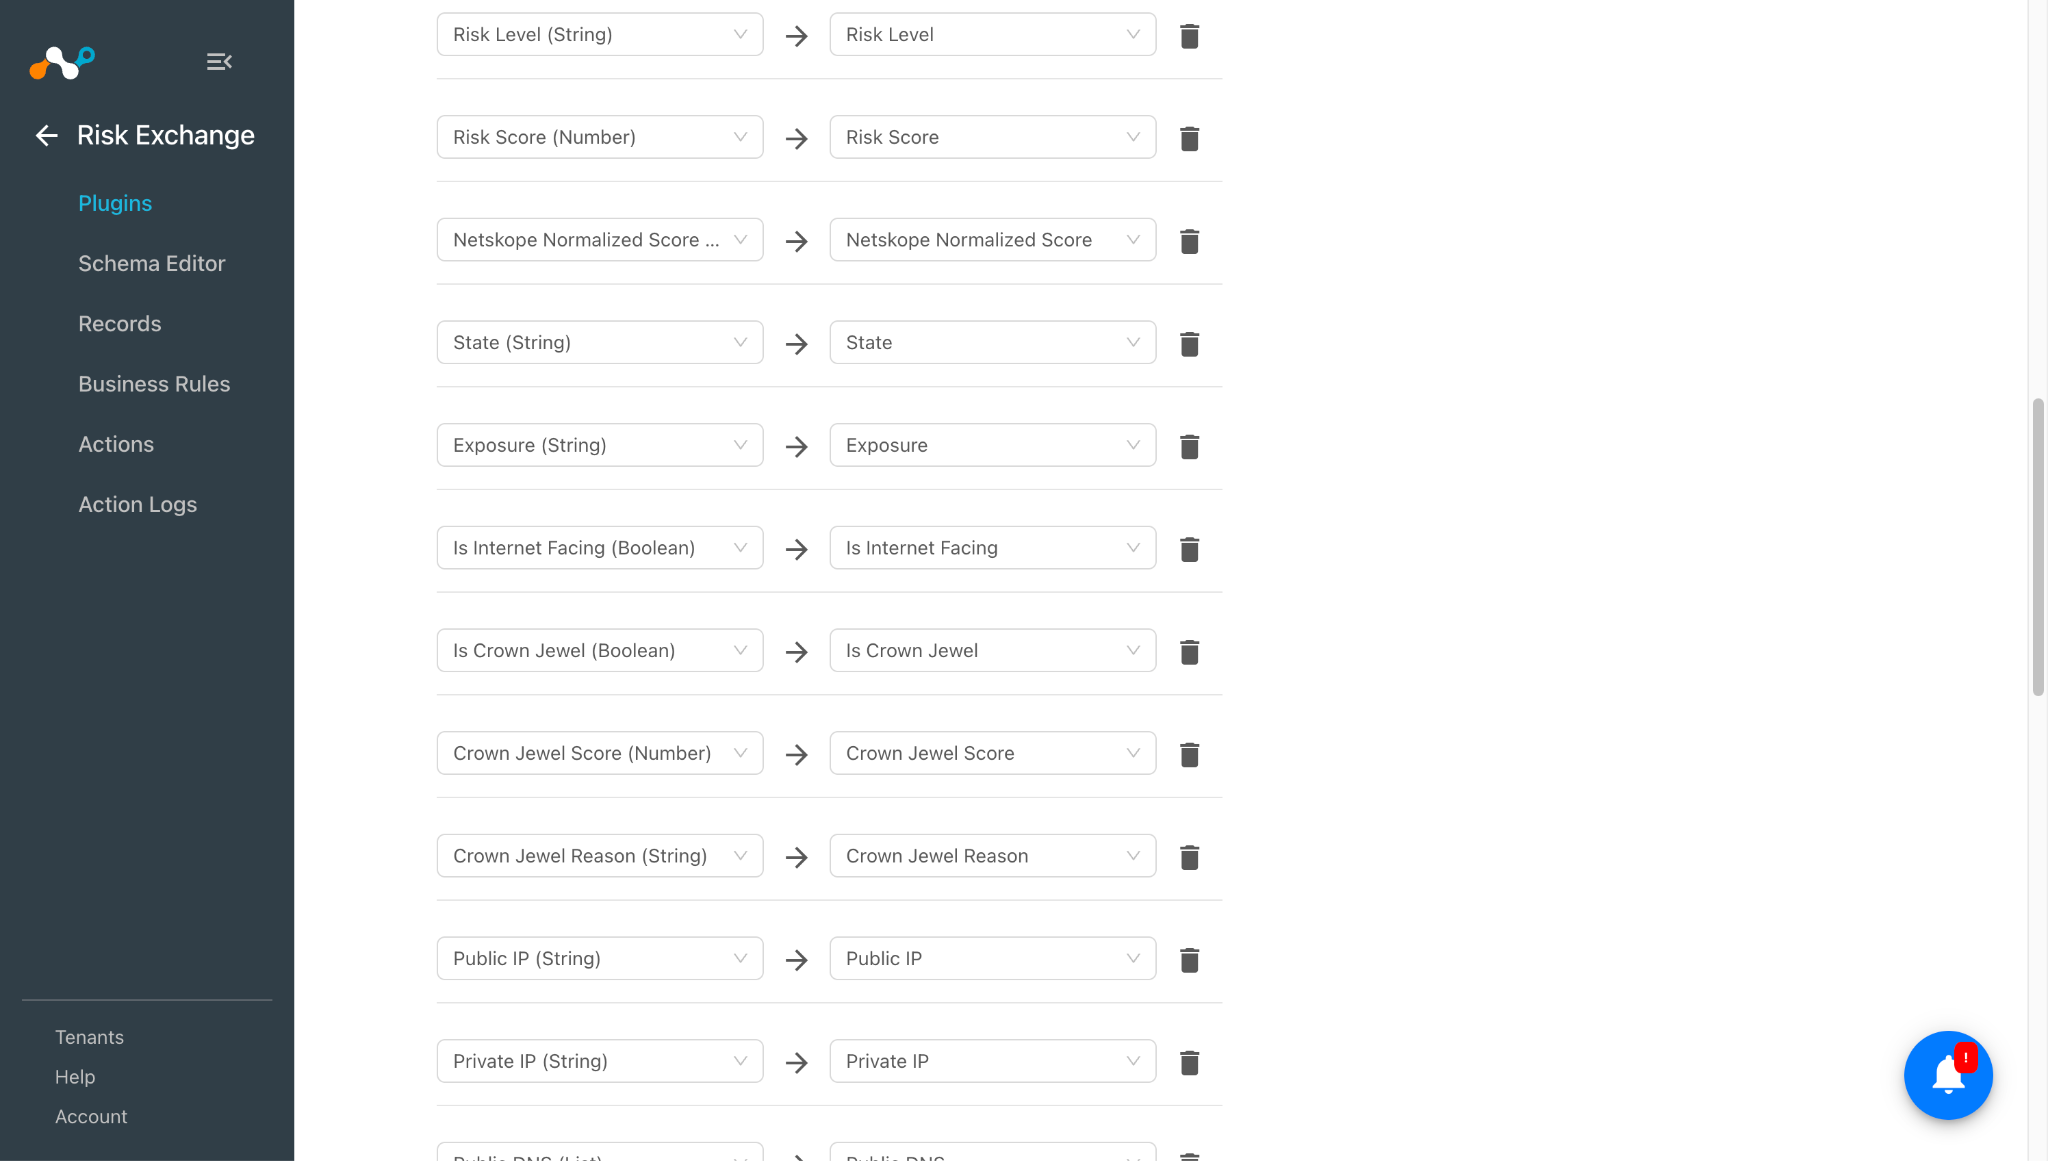
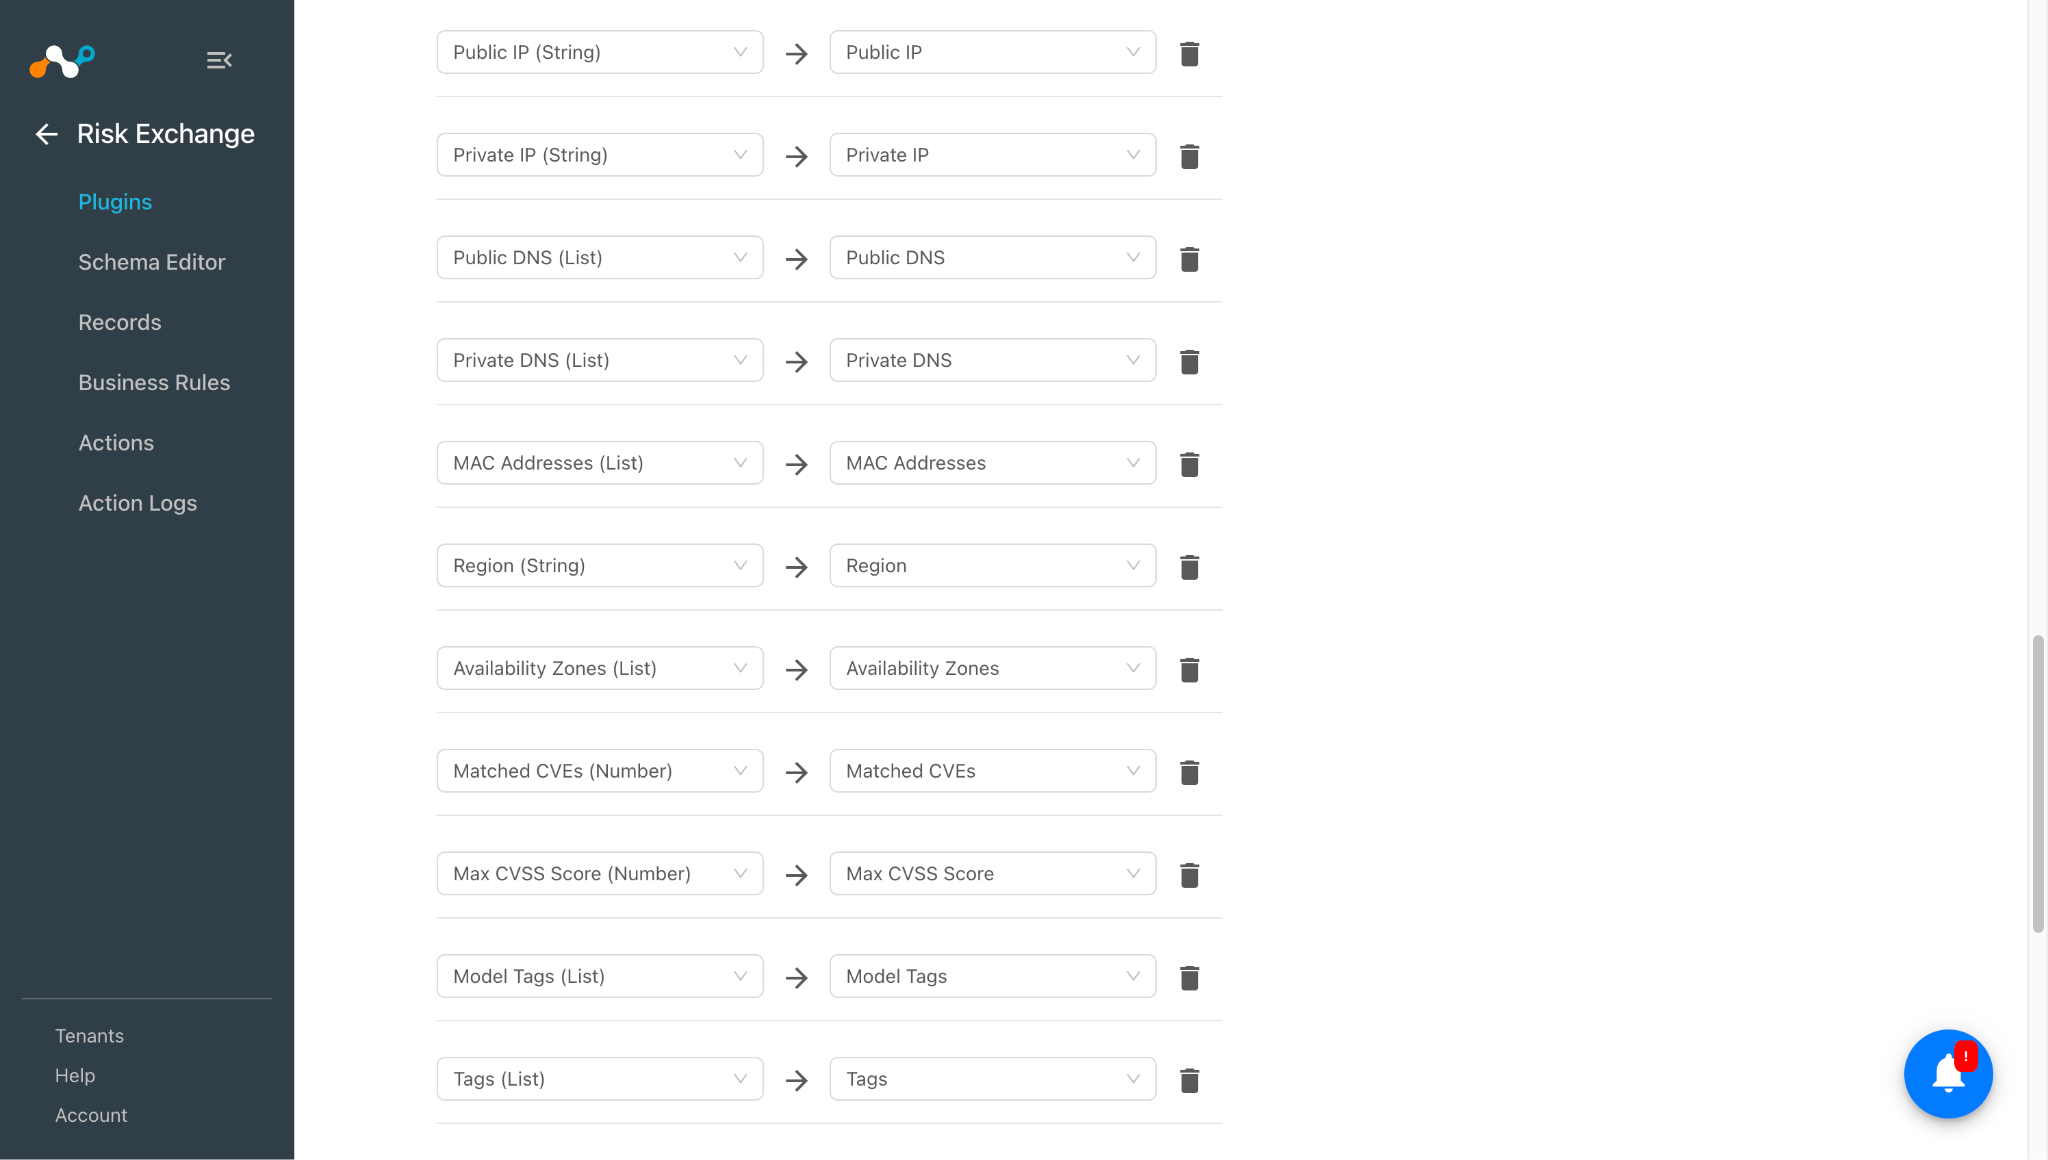
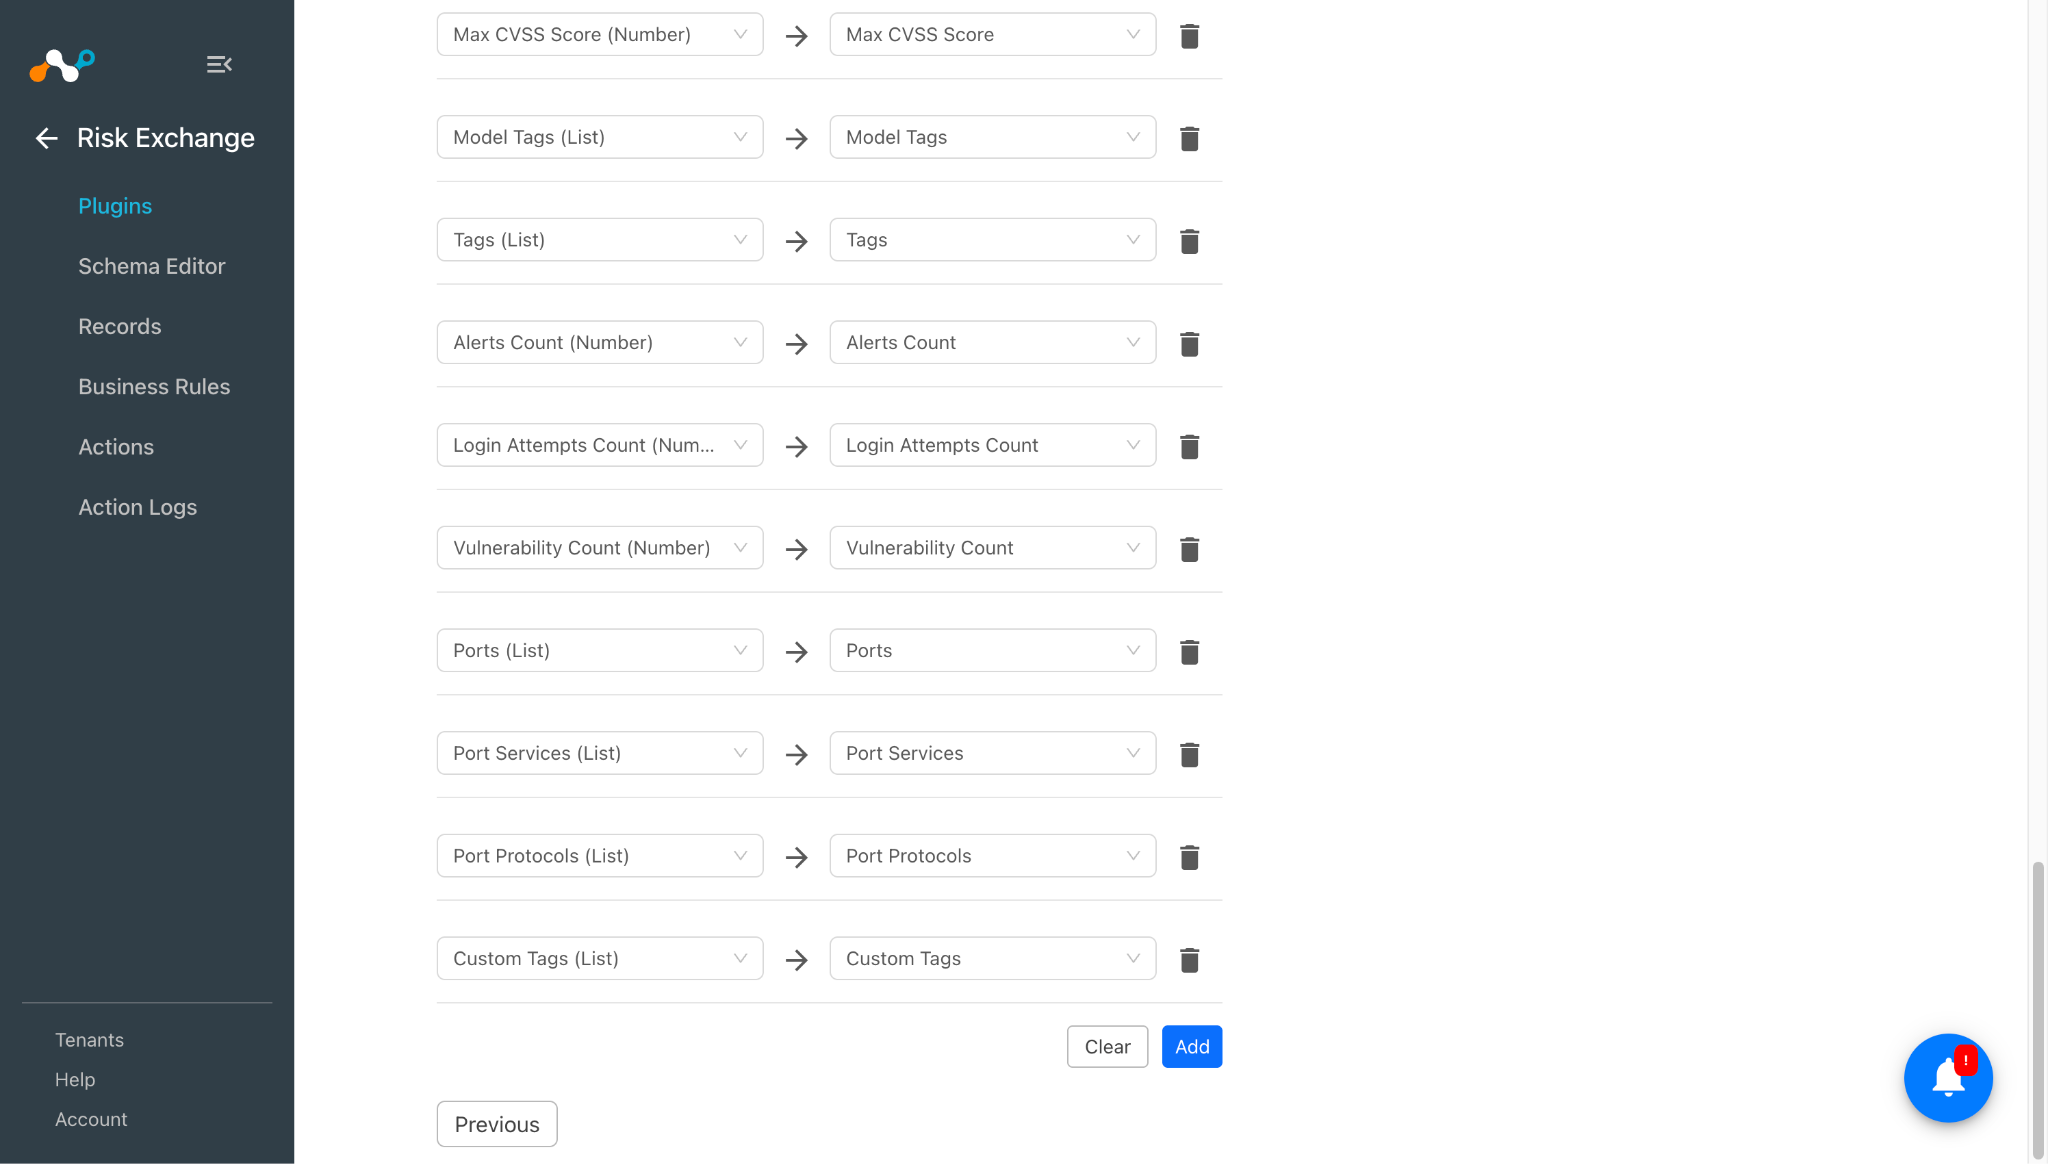
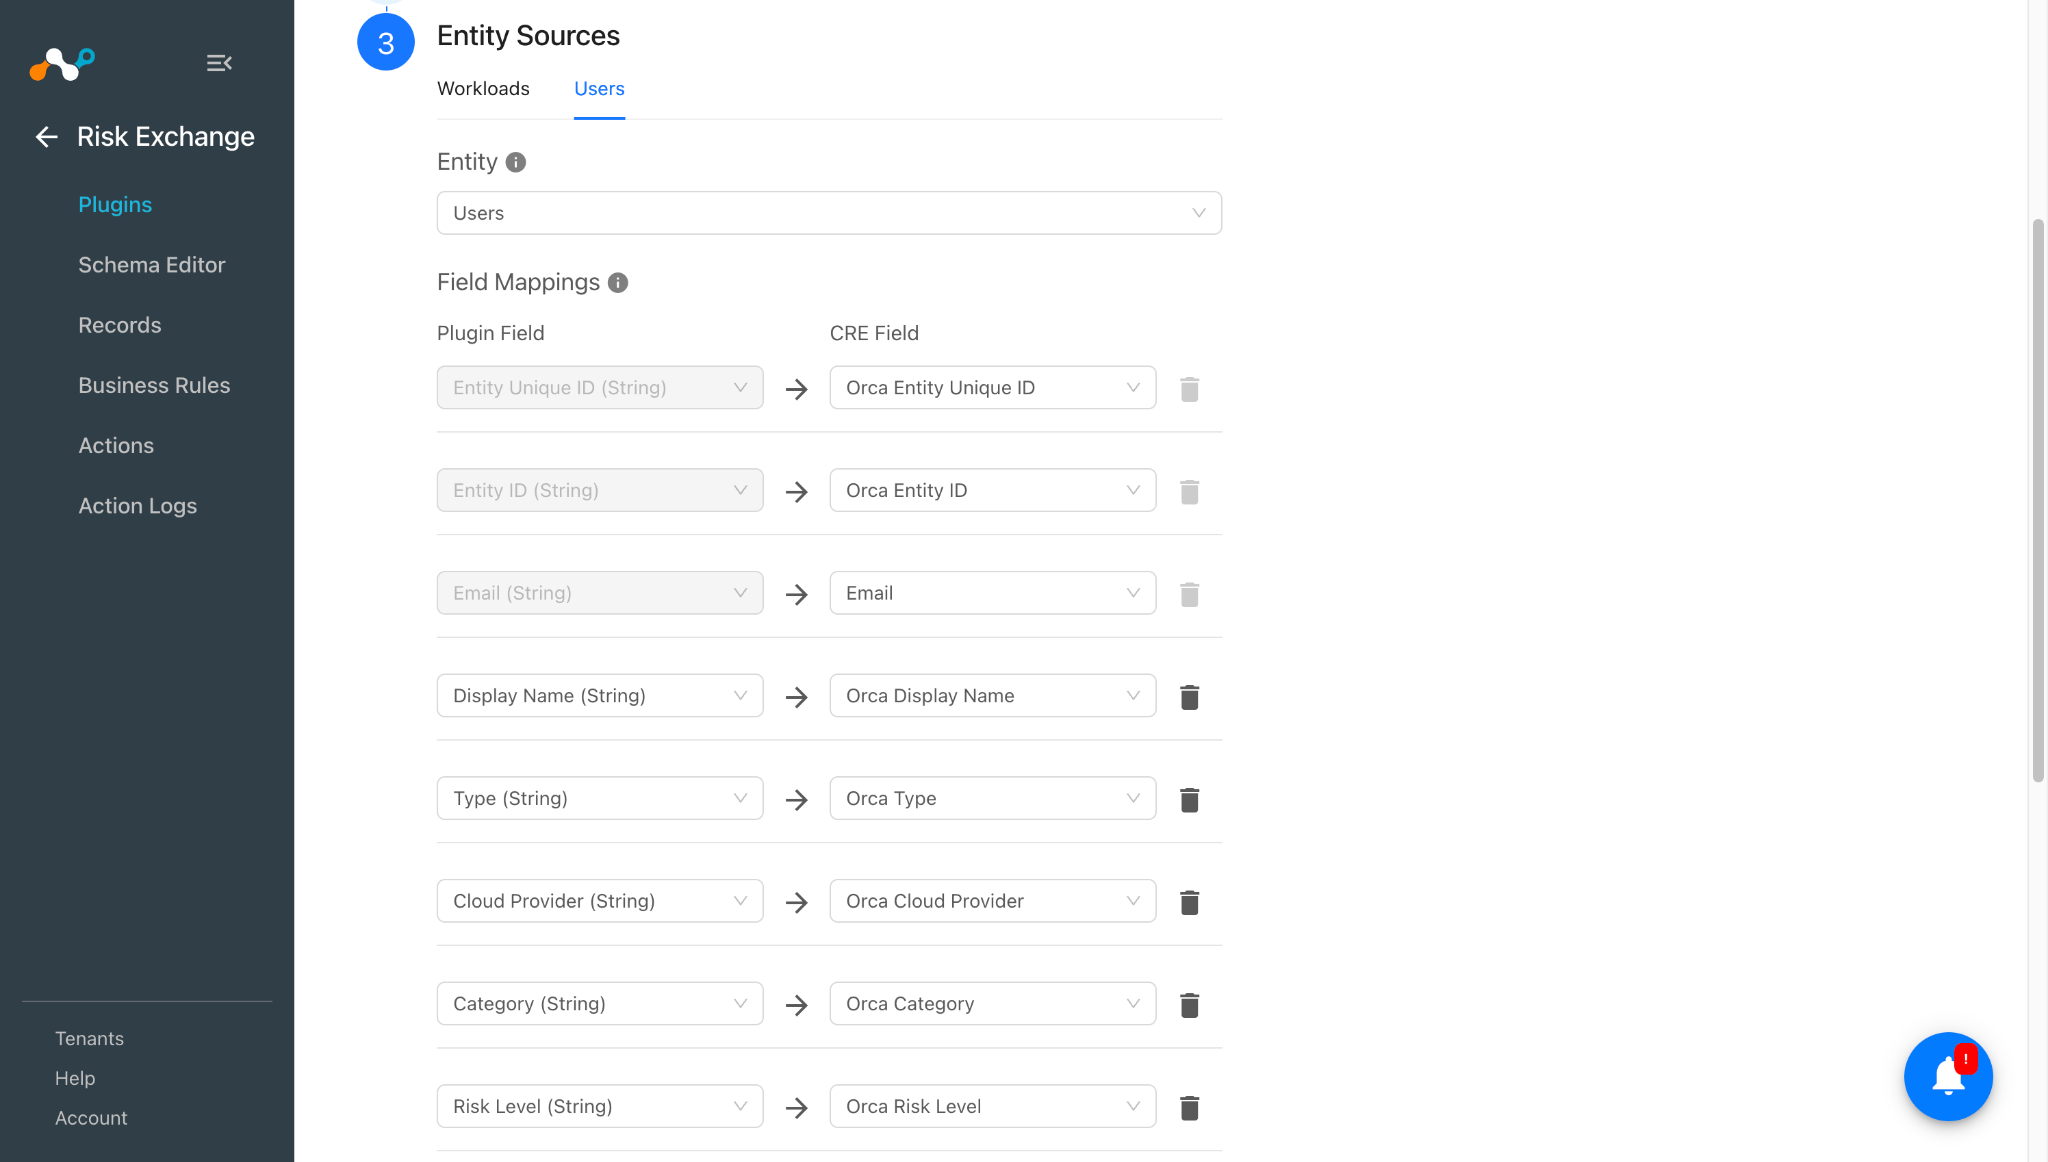
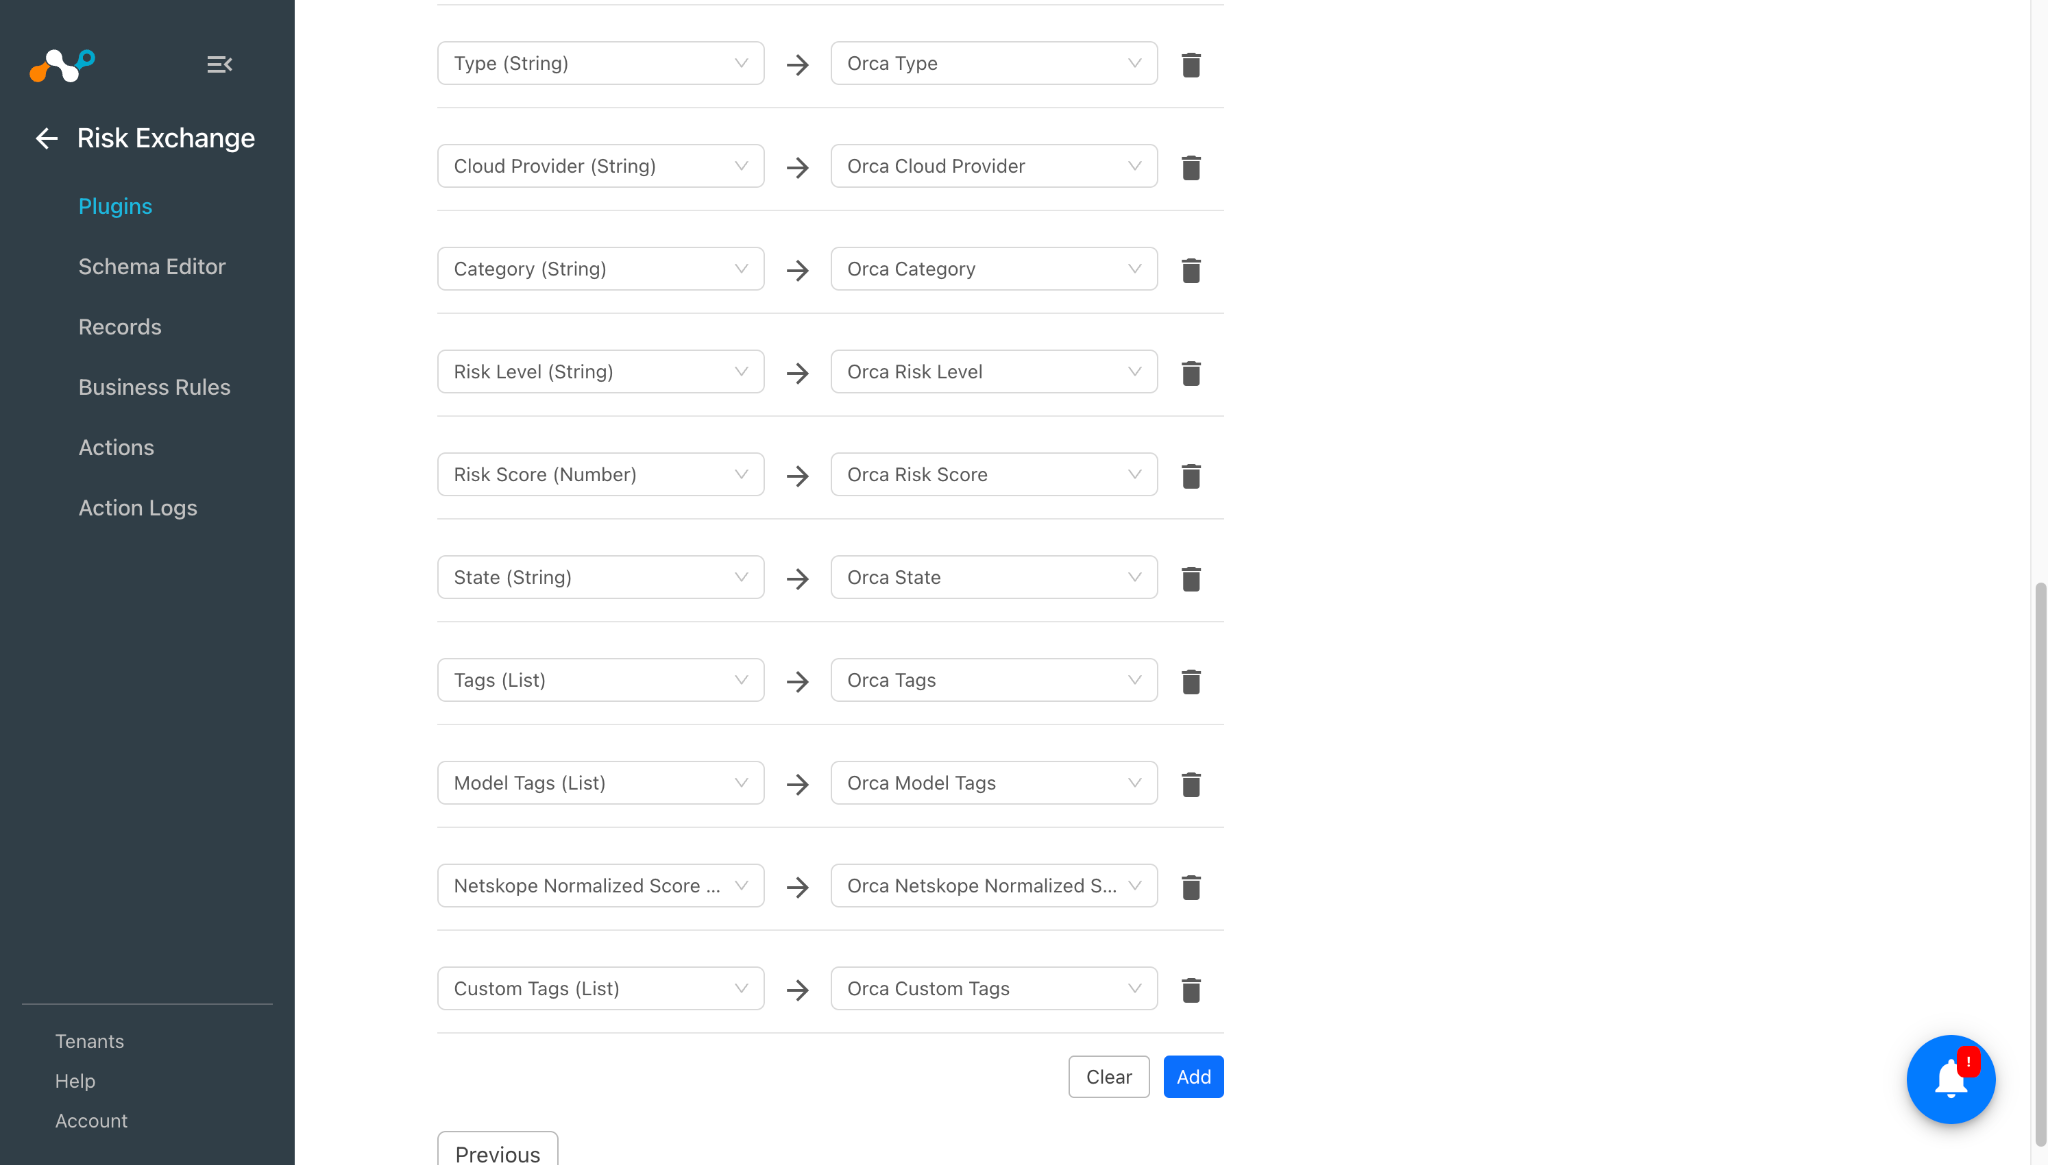
Des mappages sont utilisés pour afficher les enregistrements extraits ainsi que leurs détails respectifs. Les champs mappés lors de la configuration du plugin seront visibles sur la page Records une fois les données extraites. Voici les suggestions de mappage à utiliser lors de la configuration du plugin.
Cartographie des charges de travail
| Étiquette du champ du plugin | Type de données attendu | Étiquette suggérée pour le champ | Stratégie globale | Exemple |
|---|---|---|---|---|
| Entity Unique ID | String | ID unique d'entité Orca | Unique | a1b2c3d4-e5f6-7890-abcd-ef1234567890 |
| Entity ID | String | Orca Entity ID | Overwrite | orca-id-98765 |
| Hostname | String | Nom d’hôte Orca | Overwrite | web-server-01 |
| Nom de l'actif | String | Nom de la ressource Orca | Overwrite | web-server-01 |
| Type | String | Type d’actif Orca | Overwrite | AwsEc2Instance |
| Fournisseur de services en nuage | String | Fournisseur de cloud Orca | Overwrite | AWS |
| Catégorie | String | Catégorie de ressource Orca | Overwrite | Compute |
| Niveau de risque | String | Niveau de risque Orca | Overwrite | Haut |
| Score de risque | Number | Cotation des risques Orca | Overwrite | 6.5 |
| État | String | État Orca | Overwrite | Running |
| Exposition | String | Exposition Orca | Overwrite | public_facing |
| Accessible depuis Internet | Boolean | Orca est accessible depuis Internet | Overwrite | true |
| Est le joyau de la couronne | Boolean | Orca est l'élément le plus précieux | Overwrite | false |
| Score des joyaux de la couronne | Number | Score Crown Jewel d’Orca | Overwrite | 8 |
| Raison relative aux joyaux de la couronne | String | Raison principale d'Orca | Overwrite | Contient des données personnelles |
| IP publique | String | Adresse IP publique Orca | Overwrite | 54.23.1.10 |
| IP privé | String | Adresse IP privée Orca | Overwrite | 10.0.0.5 |
| DNS public | List | Nom DNS public d’Orca | Overwrite | [“ec2-54-23-1-10.compute.amazonaws.com”] |
| DNS privé | List | Nom DNS privé Orca | Overwrite | [“ip-10-0-0-5.ec2.internal”] |
| Adresses MAC | List | Adresse MAC Orca | Overwrite | [“02:1a:2b:3c:4d:5e”] |
| Region | String | Orca Region | Overwrite | us-east-1 |
| Zones de disponibilité | List | Zone de disponibilité Orca | Overwrite | [« us-east-1a »] |
| CVE correspondantes | List | CVE correspondantes d'Orca | Overwrite | [« CVE-2024-1234 »] |
| Max CVSS Score | Number | Score CVSS max. d'Orca | Overwrite | 9.8 |
| Tags | List | Orca Tags | Overwrite | [“env: production”] |
| Model Tags | List | Tags de modèle Orca | Overwrite | [“owner: platform-team”] |
| Score normalisé de Netskope | Number | Score normalisé Orca Netskope | Overwrite | 350 |
| Nombre d'alertes | Number | Nombre d'alertes | Overwrite | 3 |
| Nombre de tentatives de connexion | Number | Nombre de tentatives de connexion Orca | Overwrite | 0 |
| Nombre de vulnérabilités | Number | Nombre de vulnérabilités Orca | Overwrite | 12 |
| Ports | List | Ports ouverts Orca | Overwrite | [443, 8080] |
| Services de port | List | Services de ports Orca | Overwrite | [“https”] |
| Protocoles de port | List | Protocoles de port Orca | Overwrite | [“tcp”] |
| Custom Tags | List | Orca Custom Tags | Overwrite | [« team: security »] |
Cartographie en mode "pull" pour les utilisateurs
| Étiquette du champ du plugin | Type de données attendu | Étiquette suggérée pour le champ | Stratégie globale | Exemple |
|---|---|---|---|---|
| Entity Unique ID | String | ID d'identité unique Orca | Unique (Conservez cette valeur si vous souhaitez fusionner des enregistrements avec le plugin Netskope Risk Exchange) | b2c3d4e5-f6a7-8901-bcde-f23456789012 |
| Entity ID | String | ID d'identité Orca | Overwrite | orca-user-id-54321 |
| String | Écraser (Conservez cette valeur unique si vous souhaitez fusionner des enregistrements avec le plugin Netskope Risk Exchange) | jane.doe@example.com | ||
| Display Name | String | Orca Display Name | Overwrite | Jane Doe |
| Type | String | Type d'identité Orca | Overwrite | AwsUser |
| Fournisseur de services en nuage | String | Fournisseur de cloud Orca | Overwrite | AWS |
| Catégorie | String | Catégorie d'identité Orca | Overwrite | Identity |
| Niveau de risque | String | Niveau de risque Orca | Overwrite | Moyen |
| Score de risque | Number | Cotation des risques Orca | Overwrite | 4.2 |
| État | String | État Orca | Overwrite | Actif |
| Tags | List | Orca Tags | Overwrite | [“dept: finance”] |
| Model Tags | List | Tags de modèle Orca | Overwrite | [“managed-by: iam-team”] |
| Score normalisé de Netskope | Number | Score normalisé Orca Netskope | Overwrite | 580 |
| Custom Tags | List | Orca Custom Tags | Overwrite | [“reviewed: true”] |
Permissions
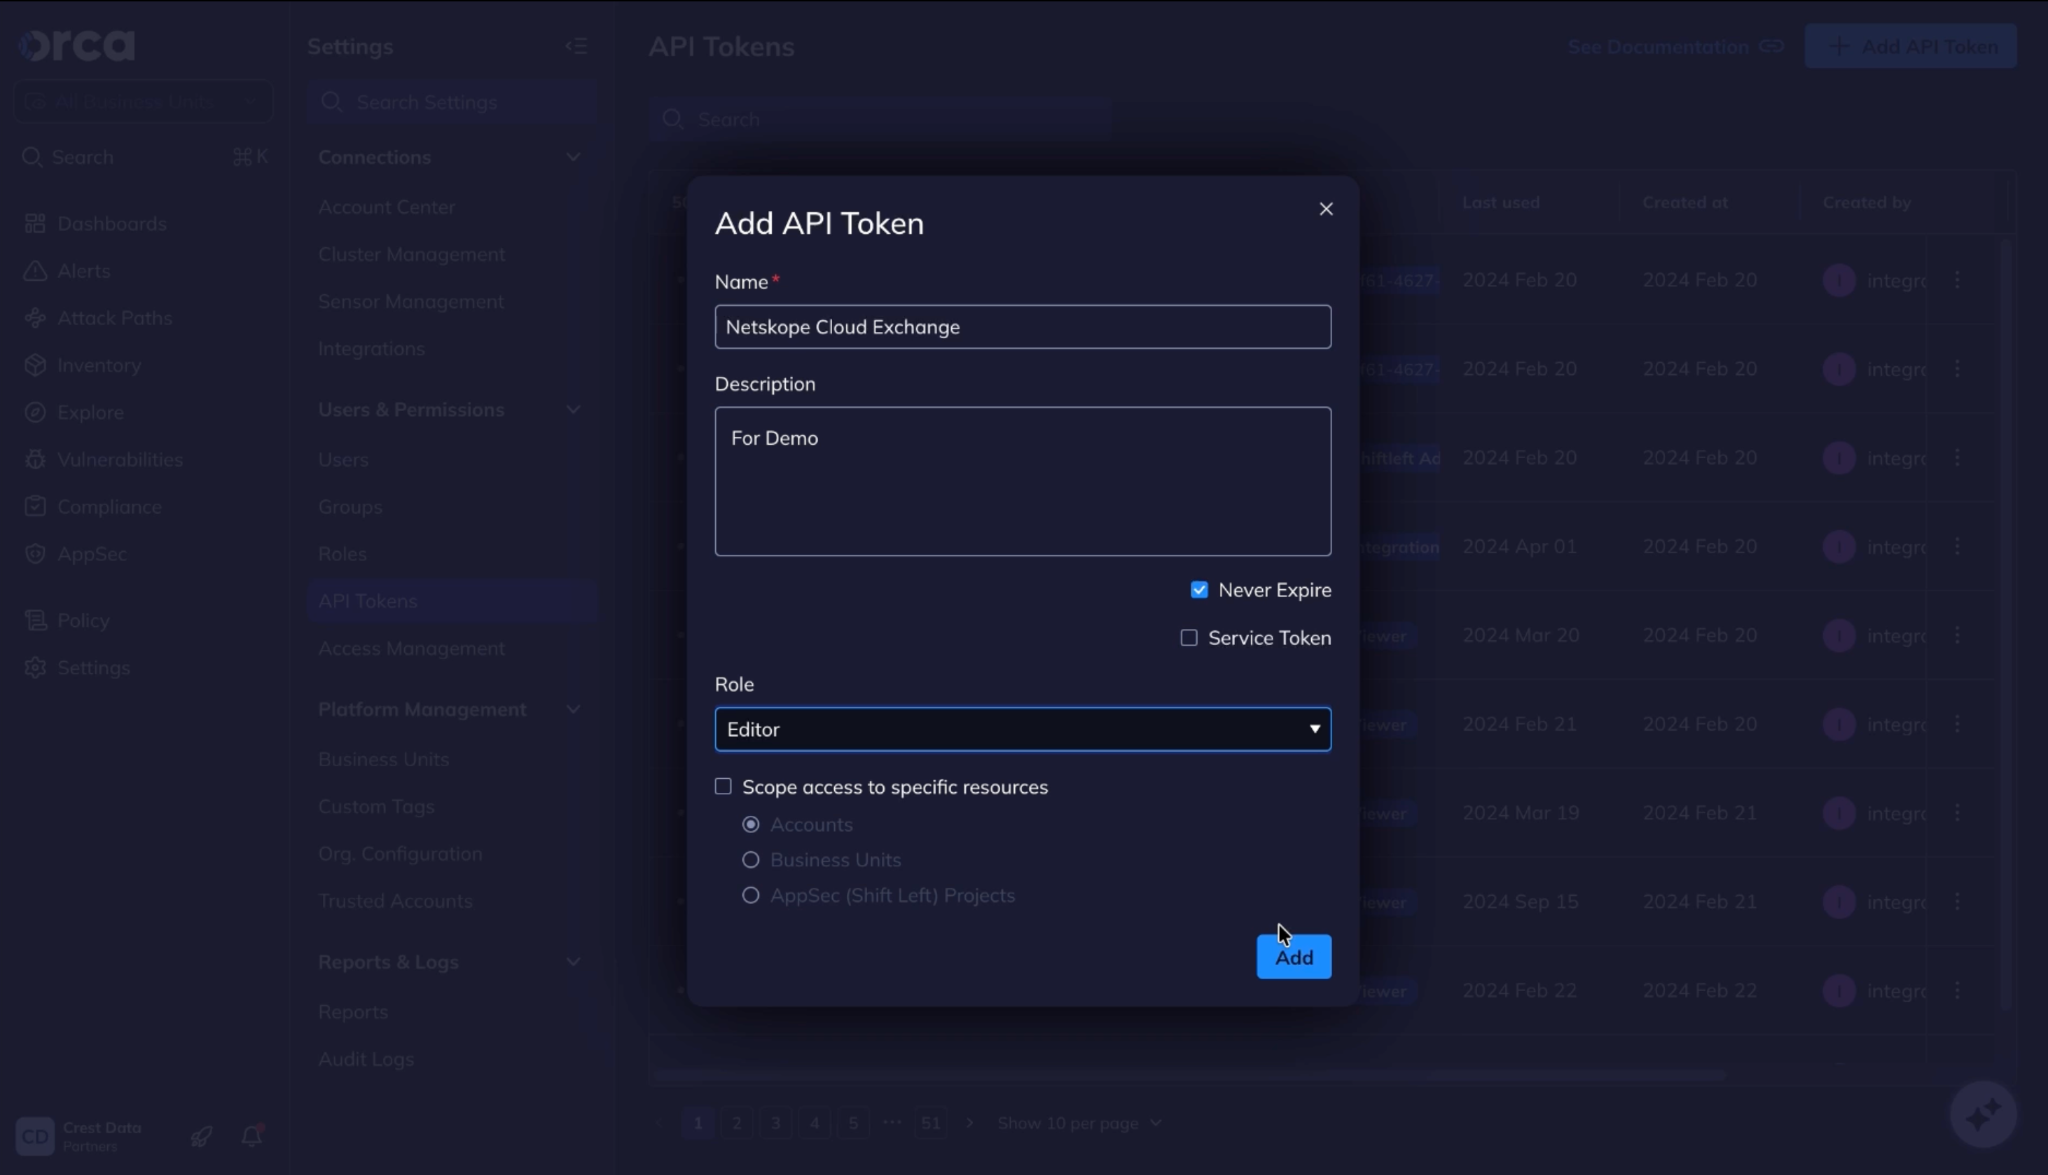
Le jeton API doit disposer d'un rôle d'éditeur.

Détails de l'API
Liste des API utilisées
| Point final de l'API | Méthode | Cas d'utilisation |
|---|---|---|
| /api/serving-layer/query | PUBLIER | Extraire les enregistrements de charges de travail et d'utilisateurs ; récupérer les données des ports ouverts ; vérifier la connectivité |
| /api/serving-couche/linked_entities_count | PUBLIER | Récupérer le nombre d'alertes, de tentatives de connexion et de vulnérabilités pour les charges de travail |
| /api/manual_tags/{asset_id} | OBTENIR | Récupérer les tags personnalisés pour une charge de travail ou un utilisateur |
| /api/manual_tags/{asset_id} | PUBLIER | Ajouter un tag personnalisé à une charge de travail ou à un utilisateur |
| /api/manual_tags/{asset_id} | DELETE | Supprimer un tag personnalisé d'une charge de travail ou d'un utilisateur |
| /api/scan/asset/{asset_unique_id} | PUBLIER | Déclencher une analyse à la demande pour une charge de travail ou un utilisateur |
Interroger les ressources
Endpoint: POST /api/serving-layer/query
Request Headers
| Clé | Value |
|---|---|
| Authorization | Token {api_token} |
| Content-Type | application/json |
Request Body
{
  "query": {
    "type": "object_set",
    "models": [
      "AwsEc2Instance",
      "AzureComputeVm",
      "AzureContainerInstance",
      "GcpVmInstance",
      "OciComputeVmInstance"
    ]
  },
  "get_results_and_count": true,
  "start_at_index": 0,
  "limit": 100
}
Sample Response
{
"status": "success",
"data": [
{
"id": "e739eb76-324e-d680-bb39-94ba3aec1bf7",
"type": "OciComputeVmInstance",
"data": {
"AgentConfiguration": {
"value": {
"areAllPluginsDisabled": false,
"isManagementDisabled": false,
"isMonitoringDisabled": false,
"pluginsConfig": [
{
"desiredState": "DISABLED",
"name": "Vulnerability Scanning"
},
{
"desiredState": "DISABLED",
"name": "Oracle Java Management Service"
},
{
"desiredState": "DISABLED",
"name": "Oracle Autonomous Linux"
},
{
"desiredState": "DISABLED",
"name": "OS Management Service Agent"
},
{
"desiredState": "DISABLED",
"name": "OS Management Hub Agent"
},
{
"desiredState": "DISABLED",
"name": "Management Agent"
},
{
"desiredState": "ENABLED",
"name": "Custom Logs Monitoring"
},
{
"desiredState": "DISABLED",
"name": "Compute RDMA GPU Monitoring"
},
{
"desiredState": "ENABLED",
"name": "Compute Instance Run Command"
},
{
"desiredState": "ENABLED",
"name": "Compute Instance Monitoring"
},
{
"desiredState": "DISABLED",
"name": "Compute HPC RDMA Auto-Configuration"
},
{
"desiredState": "DISABLED",
"name": "Compute HPC RDMA Authentication"
},
{
"desiredState": "ENABLED",
"name": "Cloud Guard Workload Protection"
},
{
"desiredState": "DISABLED",
"name": "Block Volume Management"
},
{
"desiredState": "DISABLED",
"name": "Bastion"
}
]
}
},
"AutoUpdatesStatus": {
"value": "on"
},
"AvailabilityConfiguration": {
"value": {
"isLiveMigrationPreferred": null,
"recoveryAction": "RESTORE_INSTANCE"
}
},
"AvailabilityDomain": {
"value": "Lhkx:US-ASHBURN-AD-2"
},
"AvailabilityZones": {
"value": [
"Lhkx:US-ASHBURN-AD-2"
]
},
"CVECount": {
"value": {
"In-2017": 1,
"In-2024": 450,
"In-2025": 1848,
"In-2026": 1794,
"LastYear": 1848,
"TwoYearsAgo": 450
}
},
"Category": {
"value": "VM"
},
"ConsoleUrlLink": {
"value": "https://cloud.oracle.com/compute/instances/ocid1.instance.oc1.iad.anuwcljschxdvzyc5s6pkckvj52t4q4u4s4lrtg7hd6md3zuogovb7lsohmq?region=us-ashburn-1"
},
"CpuFamily": {
"value": "AMD"
},
"CreationTime": {
"value": "2024-09-19T22:40:35+00:00"
},
"DetectedCrownJewelReason": {
"value": "Sensitive Data"
},
"DetectedCrownJewelScore": {
"value": 75
},
"DisksInfo": {
"value": [
"{'size_bytes': 50010783744, 'size': '46.58 GB', 'used_bytes': 6843484160, 'used': '6.37 GB', 'volume_id': 'ocid1.bootvolume.oc1.iad.abuwcljspo2bszfbfhmxpif22vr7lumcdffcxnp4xhpwjl6juyv3foy7duiq'}"
]
},
"DistributionInfoSite": {
"value": "https://ubuntu.com/"
},
"DistributionMajorVersion": {
"value": "24"
},
"DistributionName": {
"value": "Ubuntu"
},
"DistributionVersion": {
"value": "24.04"
},
"DistroCategory": {
"value": "debian"
},
"EnableSecureBoot": {
"value": false
},
"EsmStatus": {
"value": "disabled"
},
"Exposure": {
"value": "public_facing"
},
"FaultDomain": {
"value": "FAULT-DOMAIN-2"
},
"FirstSeen": {
"value": "2026-02-04T12:48:17+00:00"
},
"HasMalwareWithHighConfidence": {
"value": false
},
"HasSensitiveKeys": {
"value": false
},
"Hostname": {
"value": "shw-helper-ubuntu"
},
"ImageId": {
"value": "ocid1.image.oc1.iad.aaaaaaaa5by4latw3wcb7ekg4xyj2v6k2bnuebtrw5iiqmy6igxqzox45byq"
},
"IngressPorts": {
"value": [
"0-65535"
]
},
"InstanceId": {
"value": "ocid1.instance.oc1.iad.anuwcljschxdvzyc5s6pkckvj52t4q4u4s4lrtg7hd6md3zuogovb7lsohmq"
},
"InstanceShape": {
"value": "VM.Standard.E5.Flex"
},
"InstanceType": {
"value": "VM.Standard.E5.Flex"
},
"IsCrownJewel": {
"value": true
},
"IsIMDSV2Required": {
"value": false
},
"IsInternetFacing": {
"value": true
},
"KernelVersion": {
"value": "6.8.0-1022-oracle"
},
"LastSeen": {
"value": "2026-08-19T03:06:26+00:00"
},
"LastUpdateTime": {
"value": "2026-01-07T06:12:16+00:00"
},
"LaunchMode": {
"value": "PARAVIRTUALIZED"
},
"LaunchOptions": {
"value": {
"bootVolumeType": "PARAVIRTUALIZED",
"firmware": "UEFI_64",
"isConsistentVolumeNamingEnabled": true,
"isEncryptionInTransitEnabled": null,
"isPvEncryptionInTransitEnabled": false,
"networkType": "PARAVIRTUALIZED",
"remoteDataVolumeType": "PARAVIRTUALIZED"
}
},
"MacAddresses": {
"value": []
},
"MatchedCVEs": {
"value": 4093
},
"MaxCVSSScore": {
"value": 10.0
},
"ModelTags": {
"value": {
"Category": "Compute"
}
},
"Name": {
"value": "shw-helper-ubuntu-24"
},
"NewCategory": {
"value": "Compute Services"
},
"NewSubCategory": {
"value": "Virtual Instances"
},
"NumberOfContainers": {
"value": 1
},
"Observations": {
"value": [
"public_facing",
"sensitive_data"
]
},
"OciState": {
"value": "STOPPED"
},
"OrcaScore": {
"value": 10.0
},
"OrcaTags": {
"value": {}
},
"OsEndOfSupport": {
"value": "2029-04-30T00:00:00+00:00"
},
"OsSupportInfoSite": {
"value": "https://wiki.ubuntu.com/Releases"
},
"PiiTypes": {
"value": []
},
"PrivateDnss": {
"value": []
},
"PrivateIps": {
"value": [
"10.88.0.168"
]
},
"PublicDnss": {
"value": []
},
"PublicIps": {
"value": [
"150.136.78.78"
]
},
"Region": {
"value": "us-ashburn"
},
"Regions": {
"value": [
"us-ashburn"
]
},
"RegionsNames": {
"value": []
},
"RelatedCompliances": {
"value": [
"HITRUST Level 1 v11.0.0",
"ISO 27001 2022",
"US MARS-E Volume 1 2.2.0",
"NZISM (New Zealand Information Security Manual)",
"EU NIS (Network and Information Security) v2",
"US ARC-AMPE Volume 2",
"CIS Ubuntu Linux 24.04 Benchmark",
"Indian DPDPA (Digital Personal Data Protection Act)",
"NIST 800-171 (Rev 2)",
"US CMMC (Cybersecurity Maturity Model Certification) Level 2",
"HITRUST Level 2 v11.0.0",
"US GLBA (Gramm-Leach-Bliley Act) Standards For Safeguarding Customer Information",
"India SEBI CSCRF (Cybersecurity and Cyber Resilience Framework) 1.0.1 (Aug 2024)",
"Indonesian PDPL (Personal Data Protection Law)",
"NIST 800-172",
"CIS Oracle Cloud Infrastructure Foundations Benchmark 2.0.0",
"AU Essential 8 Maturity Level 1 November 2022",
"CIS Controls v8.1.2",
"UK NCSC CAF (National Cyber Security Centre Cyber Assessment Framework) 4.0.0",
"CSA CCM Lite v4.0.13",
"MITRE ATT&CK v13",
"test",
"Orca Identity & Access Best Practices",
"Privacy Shield",
"Hong Kong PDPO (Personal Data Privacy Ordinance)",
"HITRUST Level 3 v9.6.0",
"ISO 27018 2019",
"CIS Oracle Cloud Infrastructure Foundations Benchmark 3.0.0",
"MPA (Motion Picture Association) 5.3.0",
"Multi-Level Protection Scheme 2.0 (Level 3)",
"NIST 800-53 (Rev 5.1.1)",
"CIS Docker Benchmark 1.3.1",
"US FERPA (Family Educational Rights and Privacy Act)",
"US CJIS (Criminal Justice Information Services) 5.8.0",
"Spain National Security Scheme",
"FedRAMP",
"ISO 27701",
"CMORG Cloud Control Framework",
"US COPPA (Children’s Online Privacy Protection)",
"OWASP NHI Top Ten",
"CSA CCM v4.0.5",
"Singapore PDPA (Personal Data Protection Act)",
"Canada PIPEDA (Personal Information Protection and Electronic Documents Act)",
"AU Essential 8 Maturity Level 3 November 2022",
"AU Essential 8 Maturity Level 2 November 2022",
"NYDFS (New York Department of Financial Services)",
"SOC 2",
"Japan FISC Security Guidelines on Computer Systems for Financial Institutions 11th Edition",
"RBI (Reserve Bank of India)",
"Telecommunications Security Code of Practice",
"MPA (Motion Picture Association) 5.0.0",
"South Korea ISMS-P (Personal information & Information Security Management System)",
"PCI DSS 3.2.1",
"EU DORA (Digital Operational Resilience Act)",
"HITRUST Level 3 v11.0.0",
"ISM (Australian Government Information Security Manual) September 2022",
"DSPM (Data Security Posture Management) Best Practices",
"HIPAA",
"MASTRM (Monetary Authority of Singapore Technology Risk Management)",
"China PIPL (Personal Information Protection Law)",
"CPRA (California Privacy Rights Act)",
"ISM (Australian Government Information Security Manual) March 2024",
"US FFIEC (Federal Financial Institutions Examination Council)",
"ISO 27002 2022",
"LGPD (Brazilian General Data Protection)",
"ISM (Australian Government Information Security Manual) March 2026",
"CIS Controls v8",
"APRA CPS 234 Information Security",
"PCI DSS 4.0.0",
"NIST 800-190",
"Indian DPDPA (Digital Personal Data Protection Act) 2025",
"Orca Best Practices 2.0.0",
"AU Essential 8 Maturity Level 2 November 2023",
"SOX 404",
"Japan FISC Security Guidelines on Computer Systems for Financial Institutions 13th Edition",
"NERC CIP (Critical Infrastructure Protection)",
"UK Cyber Essentials",
"GDPR",
"Swift CSCF (Customer Security Controls Framework)",
"AU Essential 8 Maturity Level 1 November 2023",
"PCI DSS 4.0.1",
"NIST 800-53 (Rev 5)",
"ISO 27017",
"CCPA",
"US CJIS (Criminal Justice Information Services) 6.0.0",
"NIST 800-53 (Rev 4)",
"CIS Oracle Cloud Infrastructure Foundations Benchmark 1.2.0",
"India SEBI CSCRF (Cybersecurity and Cyber Resilience Framework)",
"AU Essential 8 Maturity Level 3 November 2023",
"NIST CSF 2.0.0",
"MITRE ATT&CK v12",
"ISO 27001 2013",
"Germany TISAX VDA",
"Orca for Post Quantum Cryptography",
"NIST 800-171 (Rev 3)",
"UK NCSC CAF (National Cyber Security Centre Cyber Assessment Framework) 3.1.0"
]
},
"RiskLevel": {
"value": "critical"
},
"Score": {
"value": 3
},
"SourceType": {
"value": "image"
},
"State": {
"value": "stopped"
},
"StopDate": {
"value": "2026-02-04T12:48:13+00:00"
},
"SubCategory": {
"value": "VM"
},
"Tags": {
"value": {
"Lifetime": "Long Term",
"Oracle-Tags-CreatedBy": "oktasso_qualys_oraclecengg1/saher@qualys.com",
"Oracle-Tags-CreatedOn": "'2024-09-19T22:40:34.067Z'",
"Owner": "Shweta Aher"
}
},
"TotalDisksBytes": {
"value": 50010783744
},
"TotalVulnerabilitiesFound": {
"value": 6419
},
"Type": {
"value": "OciComputeVmInstance"
},
"UiUniqueField": {
"value": "ocid1.instance.oc1.iad.anuwcljschxdvzyc5s6pkckvj52t4q4u4s4lrtg7hd6md3zuogovb7lsohmq"
},
"UpdatedTime": {
"value": "2026-01-07T06:12:16+00:00"
},
"Zones": {
"value": [
"Lhkx:US-ASHBURN-AD-2"
]
},
"AssetUniqueId": {
"value": "vm_xn7itwhk7keokamq_ocid1.instance.oc1.iad.anuwcljschxdvzyc5s6pkckvj52t4q4u4s4lrtg7hd6md3zuogovb7lsohmq"
},
"bu_tags": {
"value": ",-32325982428363234,"
},
"cluster_unique_id": {
"value": "vm_xn7itwhk7keokamq_ocid1.instance.oc1.iad.anuwcljschxdvzyc5s6pkckvj52t4q4u4s4lrtg7hd6md3zuogovb7lsohmq"
},
"full_scan_time": {
"value": "2026-08-19T01:38:59+00:00"
},
"GroupUniqueId": {
"value": "vm_xn7itwhk7keokamq_ocid1.instance.oc1.iad.anuwcljschxdvzyc5s6pkckvj52t4q4u4s4lrtg7hd6md3zuogovb7lsohmq"
}
},
"name": "shw-helper-ubuntu-24",
"group_unique_id": "vm_xn7itwhk7keokamq_ocid1.instance.oc1.iad.anuwcljschxdvzyc5s6pkckvj52t4q4u4s4lrtg7hd6md3zuogovb7lsohmq",
"cluster_unique_id": "vm_xn7itwhk7keokamq_ocid1.instance.oc1.iad.anuwcljschxdvzyc5s6pkckvj52t4q4u4s4lrtg7hd6md3zuogovb7lsohmq",
"asset_unique_id": "vm_xn7itwhk7keokamq_ocid1.instance.oc1.iad.anuwcljschxdvzyc5s6pkckvj52t4q4u4s4lrtg7hd6md3zuogovb7lsohmq",
"last_seen": "2026-08-19T03:50:49+00:00"
}
],
"total_items": 1142
}
Utilisateurs de requêtes
Endpoint: POST /api/serving-layer/query
Request Headers
| Clé | Value |
|---|---|
| Authorization | Token {api_token} |
| Content-Type | application/json |
Request Body
{
  "query": {
    "type": "object_set",
    "models": [
      "GcpUser",
      "AwsUser",
      "OciUser",
      "AzureUser",
      "AzureServicePrincipal",
      "GcpIamServiceAccount",
      "K8sServiceAccount"
    ]
  },
  "get_results_and_count": true,
  "start_at_index": 0,
  "limit": 100
}
Sample Response
{
    "status": "success",
    "data": [
        {
            "id": "e739eb76-3b38-9580-8805-1c9b10b4b088",
            "type": "AzureServicePrincipal",
            "data": {
                "AppId": {
                    "value": "076af1ed-de03-4981-9ed2-066f89d2aafe"
                },
                "AppOwnerOrganizationId": {
                    "value": "ff4e2413-65ab-4dc2-9e5b-1ea02d3d94eb"
                },
                "AzureId": {
                    "value": "ef893edf-6aab-494b-b037-935e7a237cb5"
                },
                "Category": {
                    "value": "Users and Access"
                },
                "CreationTime": {
                    "value": "2024-02-27T05:44:00+00:00"
                },
                "Exposure": {
                    "value": "N/A"
                },
                "FirstSeen": {
                    "value": "2026-01-20T05:05:57+00:00"
                },
                "IdentityId": {
                    "value": "ef893edf-6aab-494b-b037-935e7a237cb5"
                },
                "IsCrownJewel": {
                    "value": false
                },
                "IsEnabled": {
                    "value": true
                },
                "IsInternal": {
                    "value": true
                },
                "IsTrusted": {
                    "value": true
                },
                "LastSeen": {
                    "value": "2026-08-19T22:32:09+00:00"
                },
                "Name": {
                    "value": "aro-app-1709012625479"
                },
                "NewCategory": {
                    "value": "Identity and Access"
                },
                "NewSubCategory": {
                    "value": "Cloud Non-Human Identities (NHI)"
                },
                "Observations": {
                    "value": []
                },
                "OrcaScore": {
                    "value": 1.0
                },
                "PrincipalId": {
                    "value": "ef893edf-6aab-494b-b037-935e7a237cb5"
                },
                "RelatedCompliances": {
                    "value": [
                        "APRA CPS 234 Information Security",
                        "AU Essential 8 Maturity Level 1 November 2023",
                        "AU Essential 8 Maturity Level 2 November 2023",
                        "AU Essential 8 Maturity Level 3 November 2022",
                        "AU Essential 8 Maturity Level 3 November 2023",
                        "Azure Well-Architected",
                        "CCPA",
                        "CIS Azure Kubernetes Service (AKS) Benchmark 1.7.0",
                        "CIS Controls v8",
                        "CIS Controls v8.1.2",
                        "CIS Microsoft Azure Foundations Benchmark 5.0.0",
                        "CIS Microsoft Azure Foundations Benchmark 6.0.0",
                        "CMORG Cloud Control Framework",
                        "CPRA (California Privacy Rights Act)",
                        "CSA CCM Lite v4.0.13",
                        "CSA CCM v4.0.5",
                        "Canada PIPEDA (Personal Information Protection and Electronic Documents Act)",
                        "China PIPL (Personal Information Protection Law)",
                        "DSPM (Data Security Posture Management) Best Practices",
                        "EU DORA (Digital Operational Resilience Act)",
                        "EU NIS (Network and Information Security) v2",
                        "FedRAMP",
                        "GDPR",
                        "Germany TISAX VDA",
                        "HIPAA",
                        "HITRUST Level 1 v11.0.0",
                        "HITRUST Level 2 v11.0.0",
                        "HITRUST Level 3 v11.0.0",
                        "HITRUST Level 3 v9.6.0",
                        "Hong Kong PDPO (Personal Data Privacy Ordinance)",
                        "ISM (Australian Government Information Security Manual) March 2024",
                        "ISM (Australian Government Information Security Manual) March 2026",
                        "ISM (Australian Government Information Security Manual) September 2022",
                        "ISO 27001 2013",
                        "ISO 27001 2022",
                        "ISO 27002 2022",
                        "ISO 27017",
                        "ISO 27018 2019",
                        "India SEBI CSCRF (Cybersecurity and Cyber Resilience Framework)",
                        "India SEBI CSCRF (Cybersecurity and Cyber Resilience Framework) 1.0.1 (Aug 2024)",
                        "Indian DPDPA (Digital Personal Data Protection Act)",
                        "Indian DPDPA (Digital Personal Data Protection Act) 2025",
                        "Indonesian PDPL (Personal Data Protection Law)",
                        "Japan FISC Security Guidelines on Computer Systems for Financial Institutions 11th Edition",
                        "Japan FISC Security Guidelines on Computer Systems for Financial Institutions 13th Edition",
                        "LGPD (Brazilian General Data Protection)",
                        "MASTRM (Monetary Authority of Singapore Technology Risk Management)",
                        "MCSB (Microsoft Cloud Security Benchmark)",
                        "MITRE ATT&CK v12",
                        "MITRE ATT&CK v13",
                        "MPA (Motion Picture Association) 5.3.0",
                        "Multi-Level Protection Scheme 2.0 (Level 3)",
                        "NERC CIP (Critical Infrastructure Protection)",
                        "NIST 800-171 (Rev 2)",
                        "NIST 800-171 (Rev 3)",
                        "NIST 800-172",
                        "NIST 800-53 (Rev 4)",
                        "NIST 800-53 (Rev 5)",
                        "NIST 800-53 (Rev 5.1.1)",
                        "NIST CSF",
                        "NIST CSF 2.0.0",
                        "NYDFS (New York Department of Financial Services)",
                        "NZISM (New Zealand Information Security Manual)",
                        "OWASP NHI Top Ten",
                        "Orca Best Practices",
                        "Orca Best Practices 2.0.0",
                        "Orca Identity & Access Best Practices",
                        "Orca for Post Quantum Cryptography",
                        "PCI DSS 3.2.1",
                        "PCI DSS 4.0.0",
                        "PCI DSS 4.0.1",
                        "Privacy Shield",
                        "RBI (Reserve Bank of India)",
                        "SOC 2",
                        "SOX 404",
                        "Singapore PDPA (Personal Data Protection Act)",
                        "South Korea ISMS-P (Personal information & Information Security Management System)",
                        "Spain National Security Scheme",
                        "Swift CSCF (Customer Security Controls Framework)",
                        "Telecommunications Security Code of Practice",
                        "UK Cyber Essentials",
                        "UK NCSC CAF (National Cyber Security Centre Cyber Assessment Framework) 3.1.0",
                        "UK NCSC CAF (National Cyber Security Centre Cyber Assessment Framework) 4.0.0",
                        "US ARC-AMPE Volume 2",
                        "US CJIS (Criminal Justice Information Services) 5.8.0",
                        "US CJIS (Criminal Justice Information Services) 6.0.0",
                        "US CMMC (Cybersecurity Maturity Model Certification) Level 2",
                        "US COPPA (Children’s Online Privacy Protection)",
                        "US FERPA (Family Educational Rights and Privacy Act)",
                        "US FFIEC (Federal Financial Institutions Examination Council)",
                        "US GLBA (Gramm-Leach-Bliley Act) Standards For Safeguarding Customer Information",
                        "US MARS-E Volume 1 2.2.0",
                        "test"
                    ]
                },
                "RiskLevel": {
                    "value": "informational"
                },
                "Score": {
                    "value": 4
                },
                "ServicePrincipalNames": {
                    "value": [
                        "076af1ed-de03-4981-9ed2-066f89d2aafe"
                    ]
                },
                "ServicePrincipalType": {
                    "value": "Application"
                },
                "SubCategory": {
                    "value": "ManagedIdentities"
                },
                "Type": {
                    "value": "AzureServicePrincipal"
                },
                "UiUniqueField": {
                    "value": "ef893edf-6aab-494b-b037-935e7a237cb5"
                },
                "Zones": {
                    "value": []
                },
                "AssetUniqueId": {
                    "value": "AzureServicePrincipal_ff4e2413-65ab-4dc2-9e5b-1ea02d3d94eb_e739eb76-2a3a-17ce-84bc-a1f8765d0902"
                },
                "bu_tags": {
                    "value": ",-32325982428363234,-1894962669124995387,2112785123256613438,-4124477540523243805,-7644646143476473755,-7911719698443582879,-3252461980860312900,"
                },
                "cluster_unique_id": {
                    "value": "AzureServicePrincipal_ff4e2413-65ab-4dc2-9e5b-1ea02d3d94eb_e739eb76-2a3a-17ce-84bc-a1f8765d0902"
                },
                "full_scan_time": {
                    "value": "2026-08-19T22:32:03+00:00"
                },
                "GroupUniqueId": {
                    "value": "AzureServicePrincipal_ff4e2413-65ab-4dc2-9e5b-1ea02d3d94eb_e739eb76-2a3a-17ce-84bc-a1f8765d0902"
                }
            },
            "name": "aro-app-1709012625479",
            "group_unique_id": "AzureServicePrincipal_ff4e2413-65ab-4dc2-9e5b-1ea02d3d94eb_e739eb76-2a3a-17ce-84bc-a1f8765d0902",
            "cluster_unique_id": "AzureServicePrincipal_ff4e2413-65ab-4dc2-9e5b-1ea02d3d94eb_e739eb76-2a3a-17ce-84bc-a1f8765d0902",
            "asset_unique_id": "AzureServicePrincipal_ff4e2413-65ab-4dc2-9e5b-1ea02d3d94eb_e739eb76-2a3a-17ce-84bc-a1f8765d0902",
            "last_seen": "2026-08-19T22:34:47+00:00"
        }
],
    "total_items": 6643
}
Rechercher les nombres d'entités liées
Endpoint: POST /api/serving-layer/linked_entities_count
Request Headers
| Clé | Value |
|---|---|
| Authorization | Token {api_token} |
| Content-Type | application/json |
Request Body
{
  "model": "OciComputeVmInstance",
  "base_id": "{{asset_id}}"
}
Sample Response
{
    "status": "success",
    "data": {
        "asset_id": "e739eb76-324e-d680-bb39-94ba3aec1bf7",
        "links": [
            {
                "related_model": "AttackPathInventories",
                "relation_key": "AttackPathInventories",
                "reversed_relation_key": "Inventory",
                "count": 2
            },
            {
                "related_model": "Application",
                "relation_key": "Applications",
                "reversed_relation_key": "Compute",
                "count": 5
            },
            {
                "related_model": "Container",
                "relation_key": "Containers",
                "reversed_relation_key": "Vm",
                "count": 1
            },
            {
                "related_model": "Subnet",
                "relation_key": "SubnetList",
                "reversed_relation_key": "ComputeObjects",
                "count": 1
            },
            {
                "related_model": "InventoryCustomTags",
                "relation_key": "CustomTags",
                "reversed_relation_key": "inventory",
                "count": 1
            },
            {
                "related_model": "OciIdentityCompartment",
                "relation_key": "Compartment",
                "reversed_relation_key": "VmInstances",
                "count": 1
            },
            {
                "related_model": "OciVnic",
                "relation_key": "OciVnics",
                "reversed_relation_key": "Vm",
                "count": 1
            },
            {
                "related_model": "Alert",
                "relation_key": "InventoryAlerts",
                "reversed_relation_key": "Inventory",
                "count": 263
            },
            {
                "related_model": "Alert",
                "relation_key": "Alerts",
                "reversed_relation_key": "Inventories",
                "count": 263
            },
            {
                "related_model": "AssetScanStatus",
                "relation_key": "AssetScanStatus",
                "reversed_relation_key": "Inventory",
                "count": 1
            },
            {
                "related_model": "AssetSshKeyPair",
                "relation_key": "AssetSshKeyPairs",
                "reversed_relation_key": "Content",
                "count": 4
            },
            {
                "related_model": "ConfigurationFile",
                "relation_key": "ConfigurationFiles",
                "reversed_relation_key": "Content",
                "count": 4
            },
            {
                "related_model": "InstalledPackage",
                "relation_key": "InstalledPackages",
                "reversed_relation_key": "Content",
                "count": 992
            },
            {
                "related_model": "LocalPort",
                "relation_key": "LocalPorts",
                "reversed_relation_key": "Compute",
                "count": 4
            },
            {
                "related_model": "LoginAttempt",
                "relation_key": "LoginAttempts",
                "reversed_relation_key": "Compute",
                "count": 38
            },
            {
                "related_model": "OrcaScanStatus",
                "relation_key": "OrcaLastScanStatus",
                "reversed_relation_key": "Inventory",
                "count": 1
            },
            {
                "related_model": "PIIDirectory",
                "relation_key": "PIIDirectories",
                "reversed_relation_key": "Content",
                "count": 7
            },
            {
                "related_model": "Role",
                "relation_key": "Roles",
                "reversed_relation_key": "Compute",
                "count": 1
            },
            {
                "related_model": "RunningService",
                "relation_key": "RunningServices",
                "reversed_relation_key": "Compute",
                "count": 42
            },
            {
                "related_model": "ScanEngineData",
                "relation_key": "ScanEngineData",
                "reversed_relation_key": "Content",
                "count": 1
            },
            {
                "related_model": "SensitiveData",
                "relation_key": "SensitiveData",
                "reversed_relation_key": "Inventory",
                "count": 16
            },
            {
                "related_model": "SensitiveFile",
                "relation_key": "SensitiveFiles",
                "reversed_relation_key": "Content",
                "count": 12
            },
            {
                "related_model": "ShellHistoryFile",
                "relation_key": "ShellHistoryFiles",
                "reversed_relation_key": "Content",
                "count": 2
            },
            {
                "related_model": "ShellHistorySuspiciousCommand",
                "relation_key": "ShellHistorySuspiciousCommands",
                "reversed_relation_key": "Content",
                "count": 1
            },
            {
                "related_model": "SshAuthorizedKey",
                "relation_key": "SshAuthorizedKeys",
                "reversed_relation_key": "Content",
                "count": 2
            },
            {
                "related_model": "SshAuthorizedKeyFile",
                "relation_key": "SshAuthorizedKeyFiles",
                "reversed_relation_key": "Content",
                "count": 3
            },
            {
                "related_model": "SSHConfigurationFile",
                "relation_key": "SSHConfigurationFiles",
                "reversed_relation_key": "Content",
                "count": 1
            },
            {
                "related_model": "SshKey",
                "relation_key": "SshKeys",
                "reversed_relation_key": "Content",
                "count": 6
            },
            {
                "related_model": "VulnerabilityV2",
                "relation_key": "VulnerabilityV2s",
                "reversed_relation_key": "Inventory",
                "count": 7105
            },
            {
                "related_model": "CloudAccount",
                "relation_key": "CloudAccount",
                "reversed_relation_key": "vm",
                "count": 1
            },
            {
                "related_model": "CloudAccount",
                "relation_key": "CloudAccount",
                "reversed_relation_key": "compute",
                "count": 1
            },
            {
                "related_model": "CloudAccount",
                "relation_key": "CloudAccount",
                "reversed_relation_key": "content",
                "count": 1
            },
            {
                "related_model": "CloudAccount",
                "relation_key": "CloudAccount",
                "reversed_relation_key": "inventory",
                "count": 1
            },
            {
                "related_model": "CloudAccount",
                "relation_key": "CloudAccount",
                "reversed_relation_key": "ocicomputevminstance",
                "count": 1
            }
        ],
        "from_cache": false
    }
}
Fetch Custom Tags
Endpoint: GET /api/manual_tags/{asset_id}
Request Headers
| Clé | Value |
|---|---|
| Authorization | Token {api_token} |
Sample Response
{
  "status": "success",
  "data": {
    "netskope-ce": "managed",
    "cost-center": "CC-4471",
    "owner": "platform-team"
  }
}
Add Custom Tag
Endpoint: POST /api/manual_tags/{asset_id}
Request Headers
| Clé | Value |
|---|---|
| Authorization | Token {api_token} |
| Content-Type | application/json |
Request Body
{
  "tag_key": "netskope-ce",
  "tag_value": "quarantine"
}
Sample Response
{
  "status": "success",
  "data": {
    "asset_id": "b1f4c3d2-8a6e-4f19-9c07-2d5e7a1b8f43",
    "tag_key": "netskope-ce",
    "tag_value": "quarantine"
  }
}
Supprimer le tag personnalisé
Endpoint: DELETE /api/manual_tags/{asset_id}
Request Headers
| Clé | Value |
|---|---|
| Authorization | Token {api_token} |
| Content-Type | application/json |
Sample Request
{
  "tag_key": "netskope-ce"
}
Sample Request
{
  "status": "success",
  "data": {
    "asset_id": "b1f4c3d2-8a6e-4f19-9c07-2d5e7a1b8f43",
    "tag_key": "netskope-ce"
  }
}
Analysez vos données dès maintenant
Endpoint: PUBLIER /api/scan/asset/{asset_unique_id}
Request Headers
| Clé | Value |
|---|---|
| Authorization | Token {api_token} |
| Content-Type | application/json |
Sample Response
{
    "scan_unique_id": "req_73521d3c-d567-4f71-aeb8-ee19e12811ee",
    "asset_unique_id": "vm_xn7itwhk7keokamq_ocid1.instance.oc1.iad.anuwcljschxdvzyc5s6pkckvj52t4q4u4s4lrtg7hd6md3zuogovb7lsohmq"
}
Matrice de performance
Vous trouverez ci-dessous la matrice de performances réalisée sur une grande pile CE avec les spécifications mentionnées ci-dessous en extrayant 500 000 charges de travail et utilisateurs.
| Description | Spécifications |
|---|---|
| Détails de la pile | Taille : Grande RAM : 32 GB CPU : 16 cœurs |
| Charges de travail récupérées et mises à jour depuis Orca Security | ~95 minutes |
| Utilisateurs récupérés et mis à jour depuis Orca Security | ~95 minutes |
Agent utilisateur
netskope-ce-6.1.0-cre-orca-security-v1.0.0
Workflow
- Obtenez votre jeton API Orca Security.
- Configurer le plugin Orca Security.
- Configurer une règle de gestion Risk Exchange.
- Configurer les actions Risk Exchange.
- Validation
Regardez une vidéo
Cliquez sur "play" pour regarder une vidéo :
Obtenez votre jeton API Orca Security
-
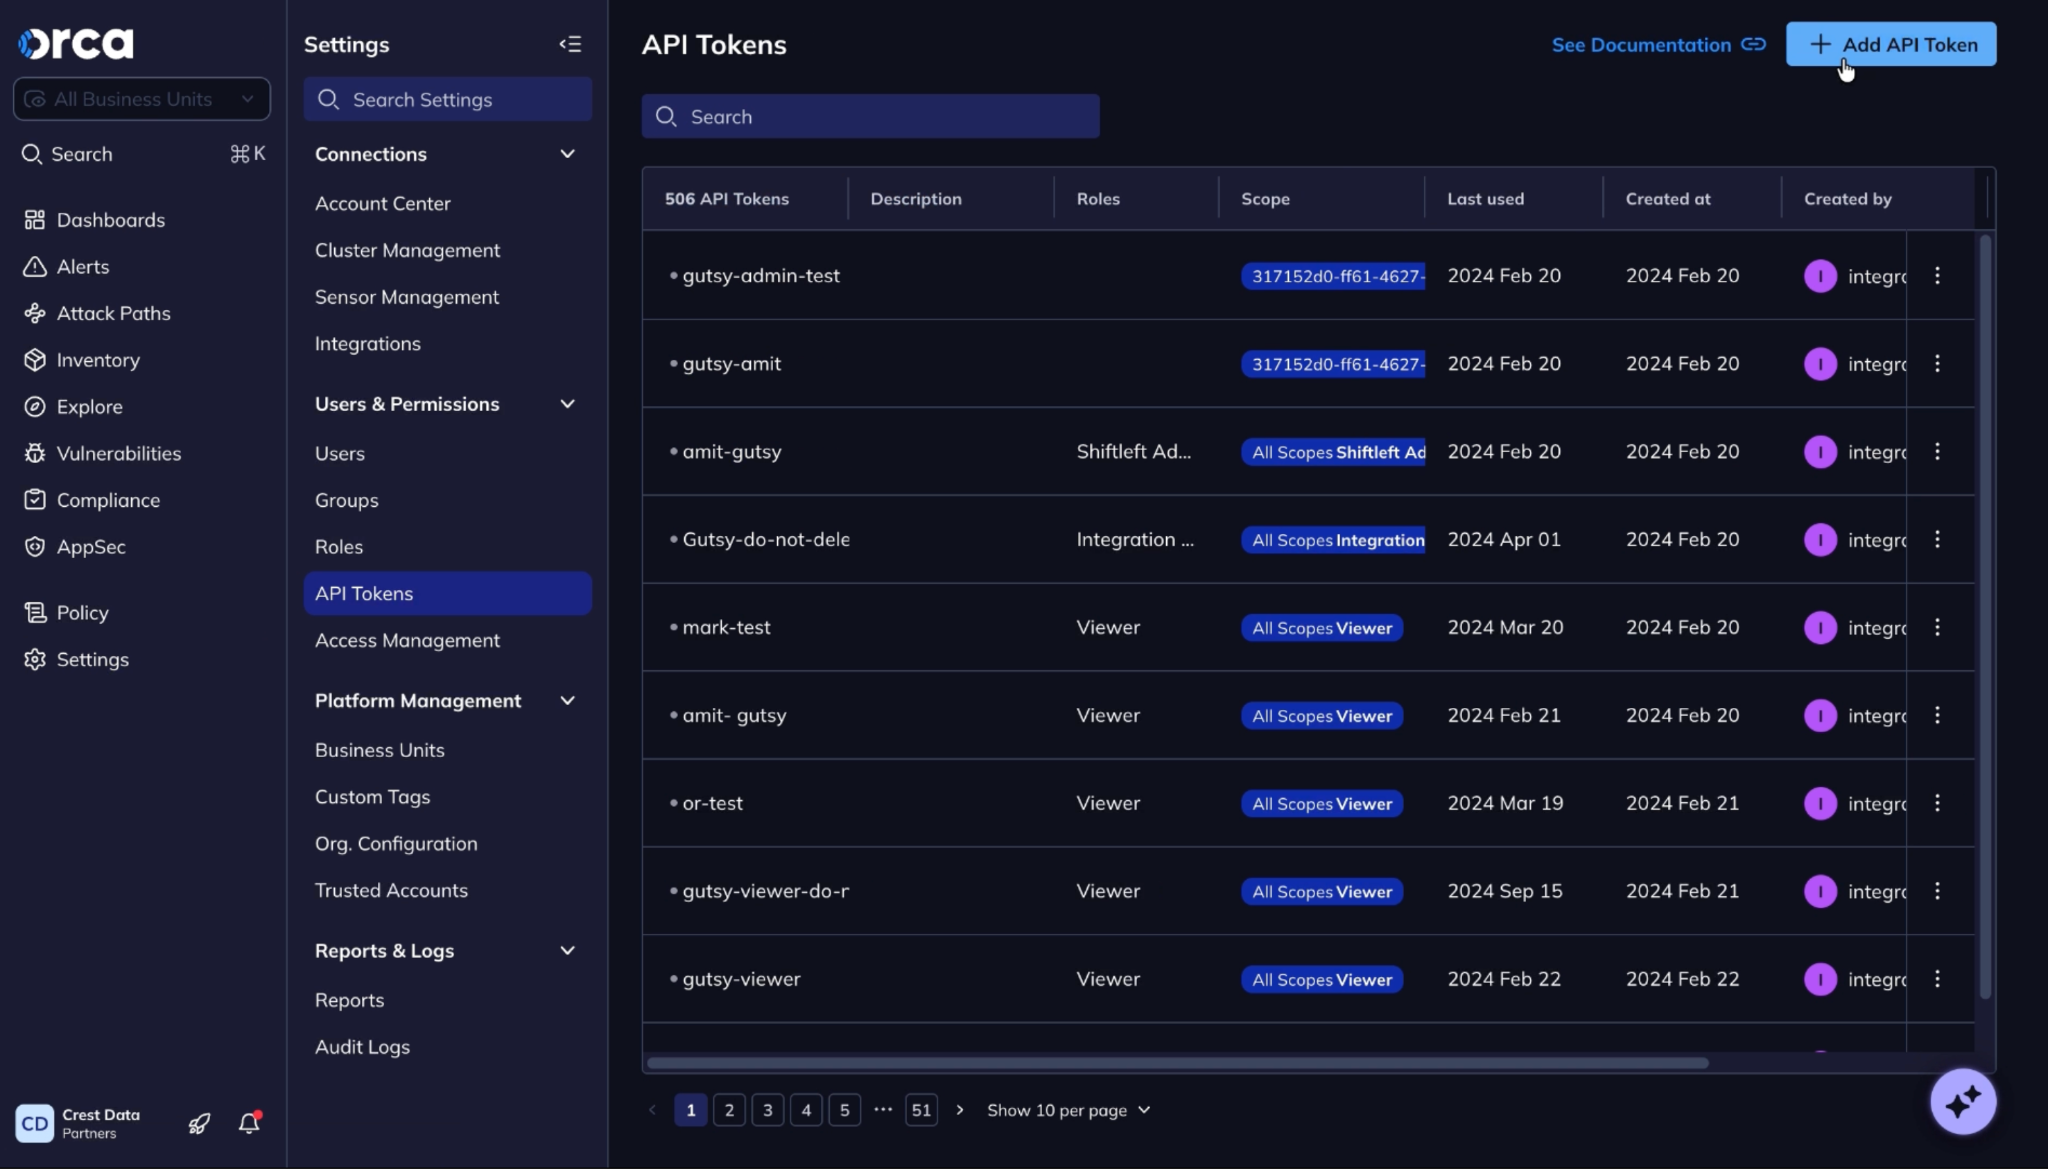
Connectez-vous à votre périphérique Orca Security. Accédez à Settings > API Token et cliquez sur Add API Token.

-
Saisissez un nom, une description et une date d'expiration selon vos besoins, puis cliquez sur Add.

-
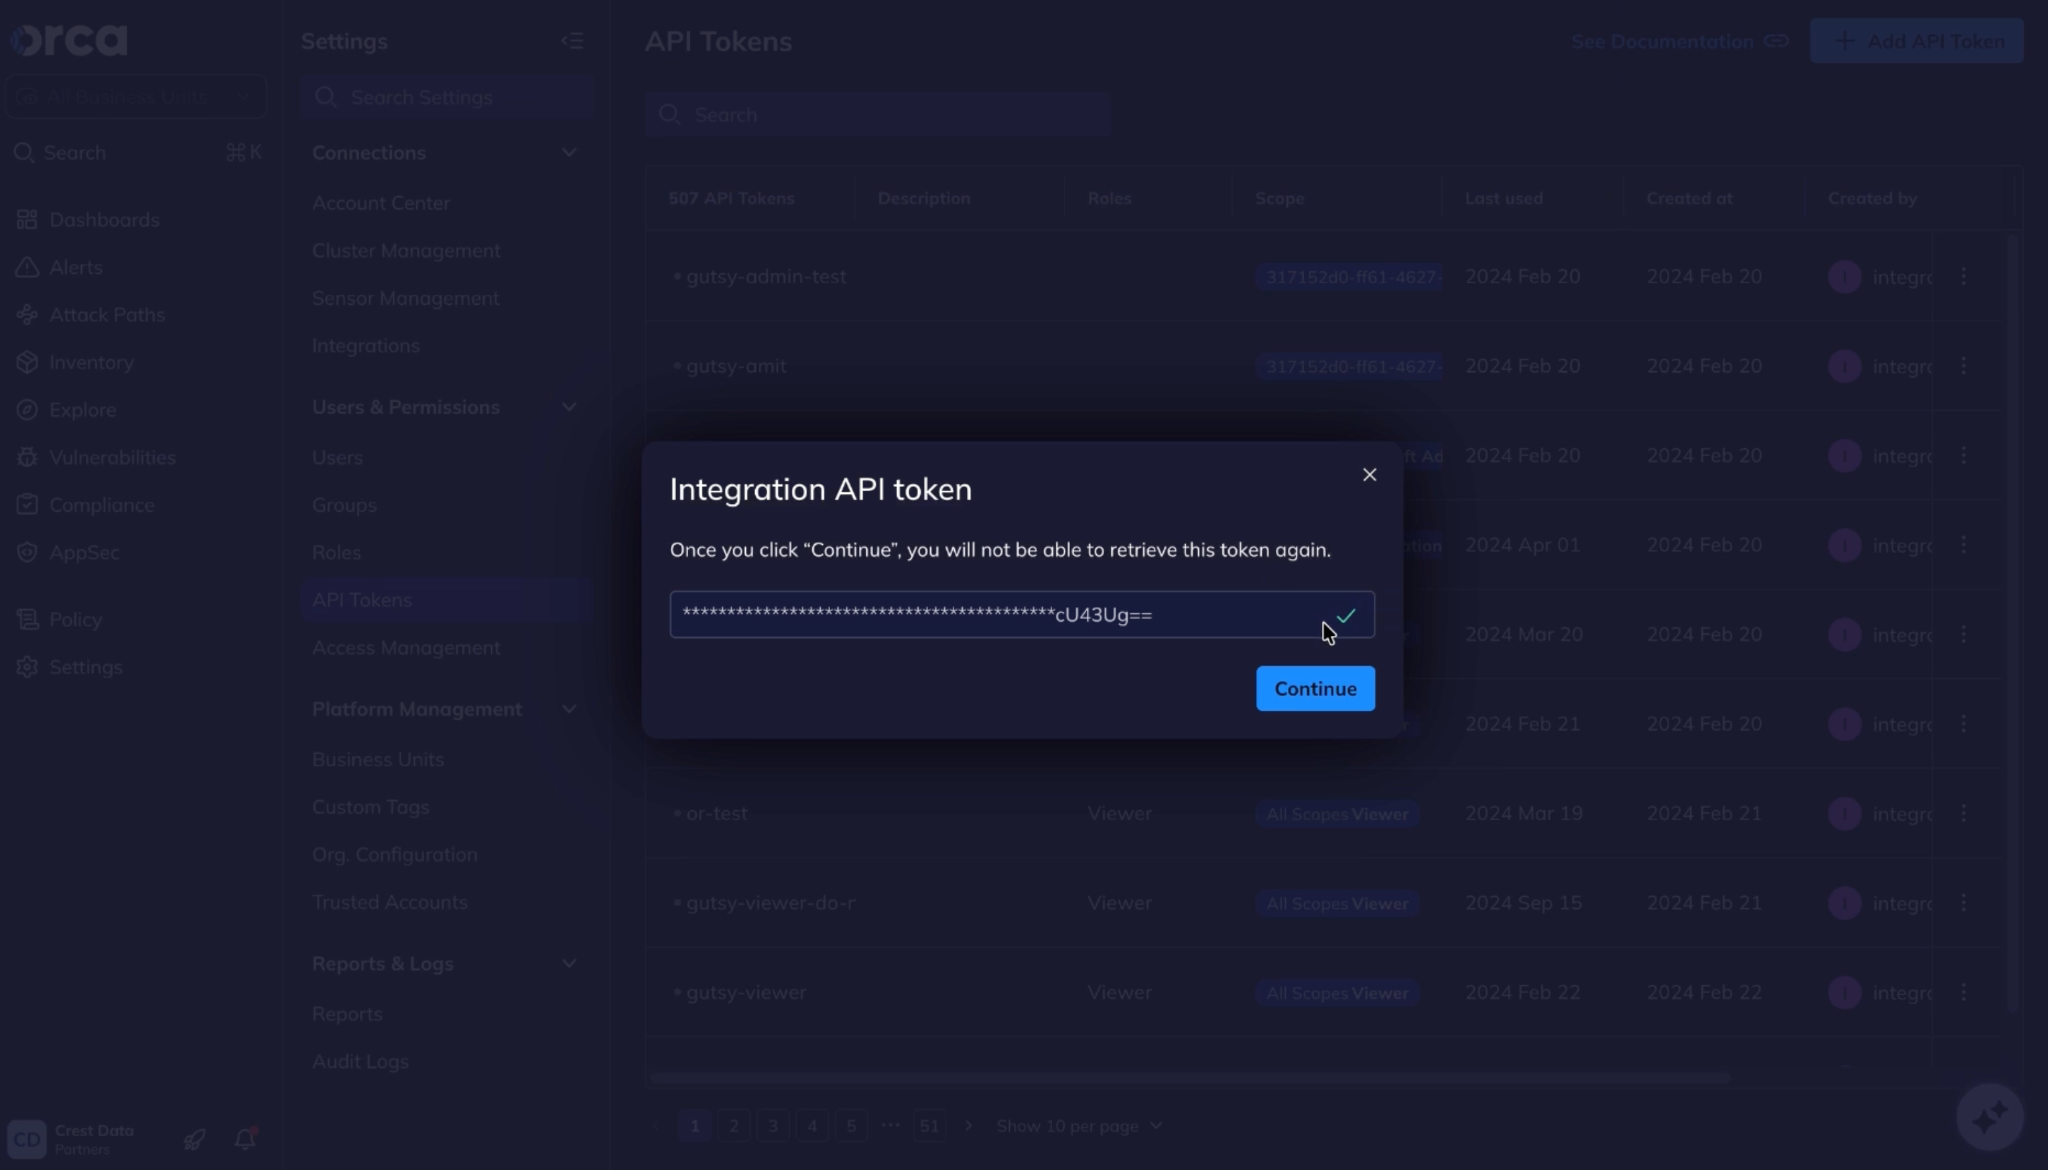
Copiez le jeton généré.

Configurer le plugin Orca Security
-
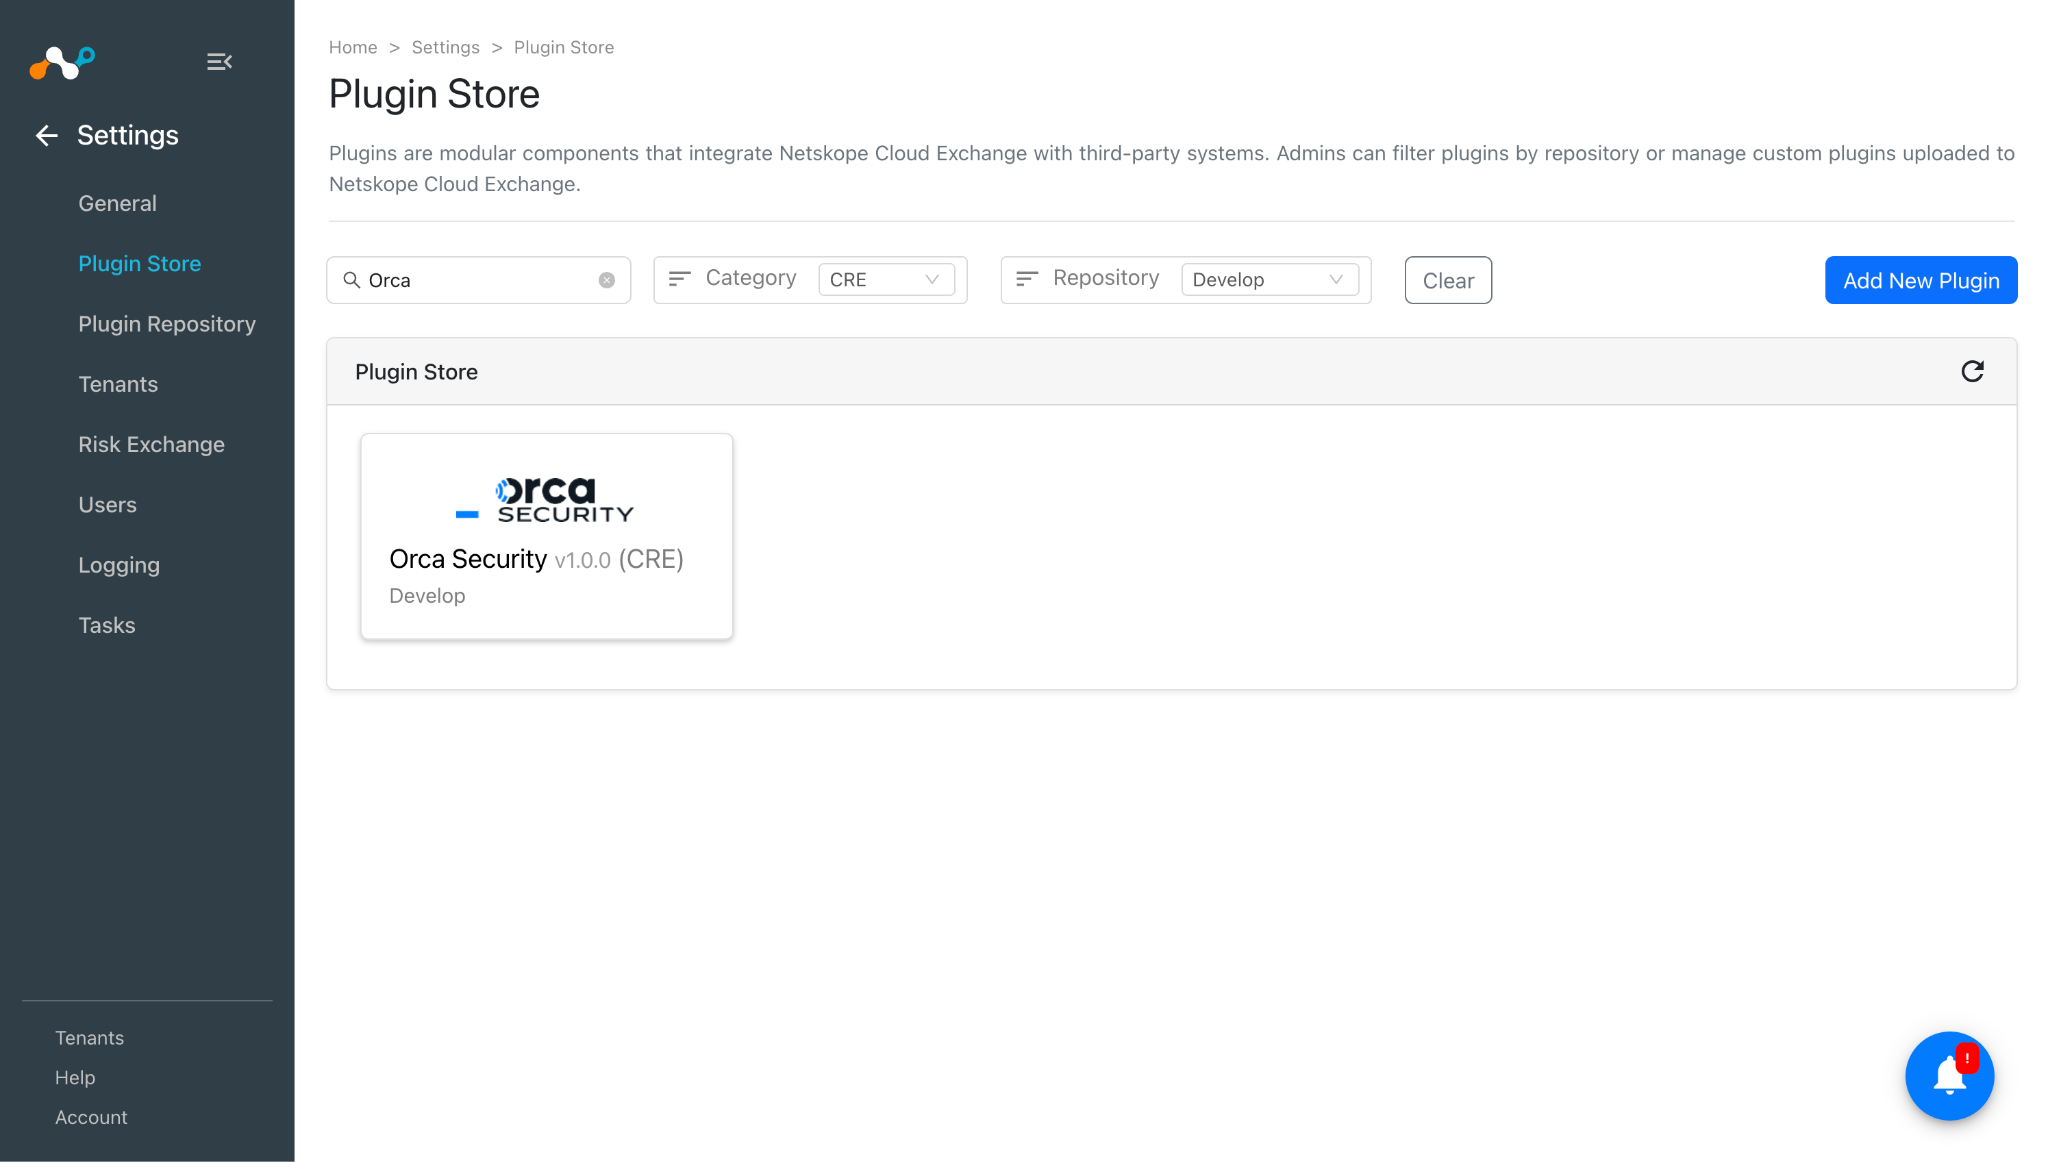
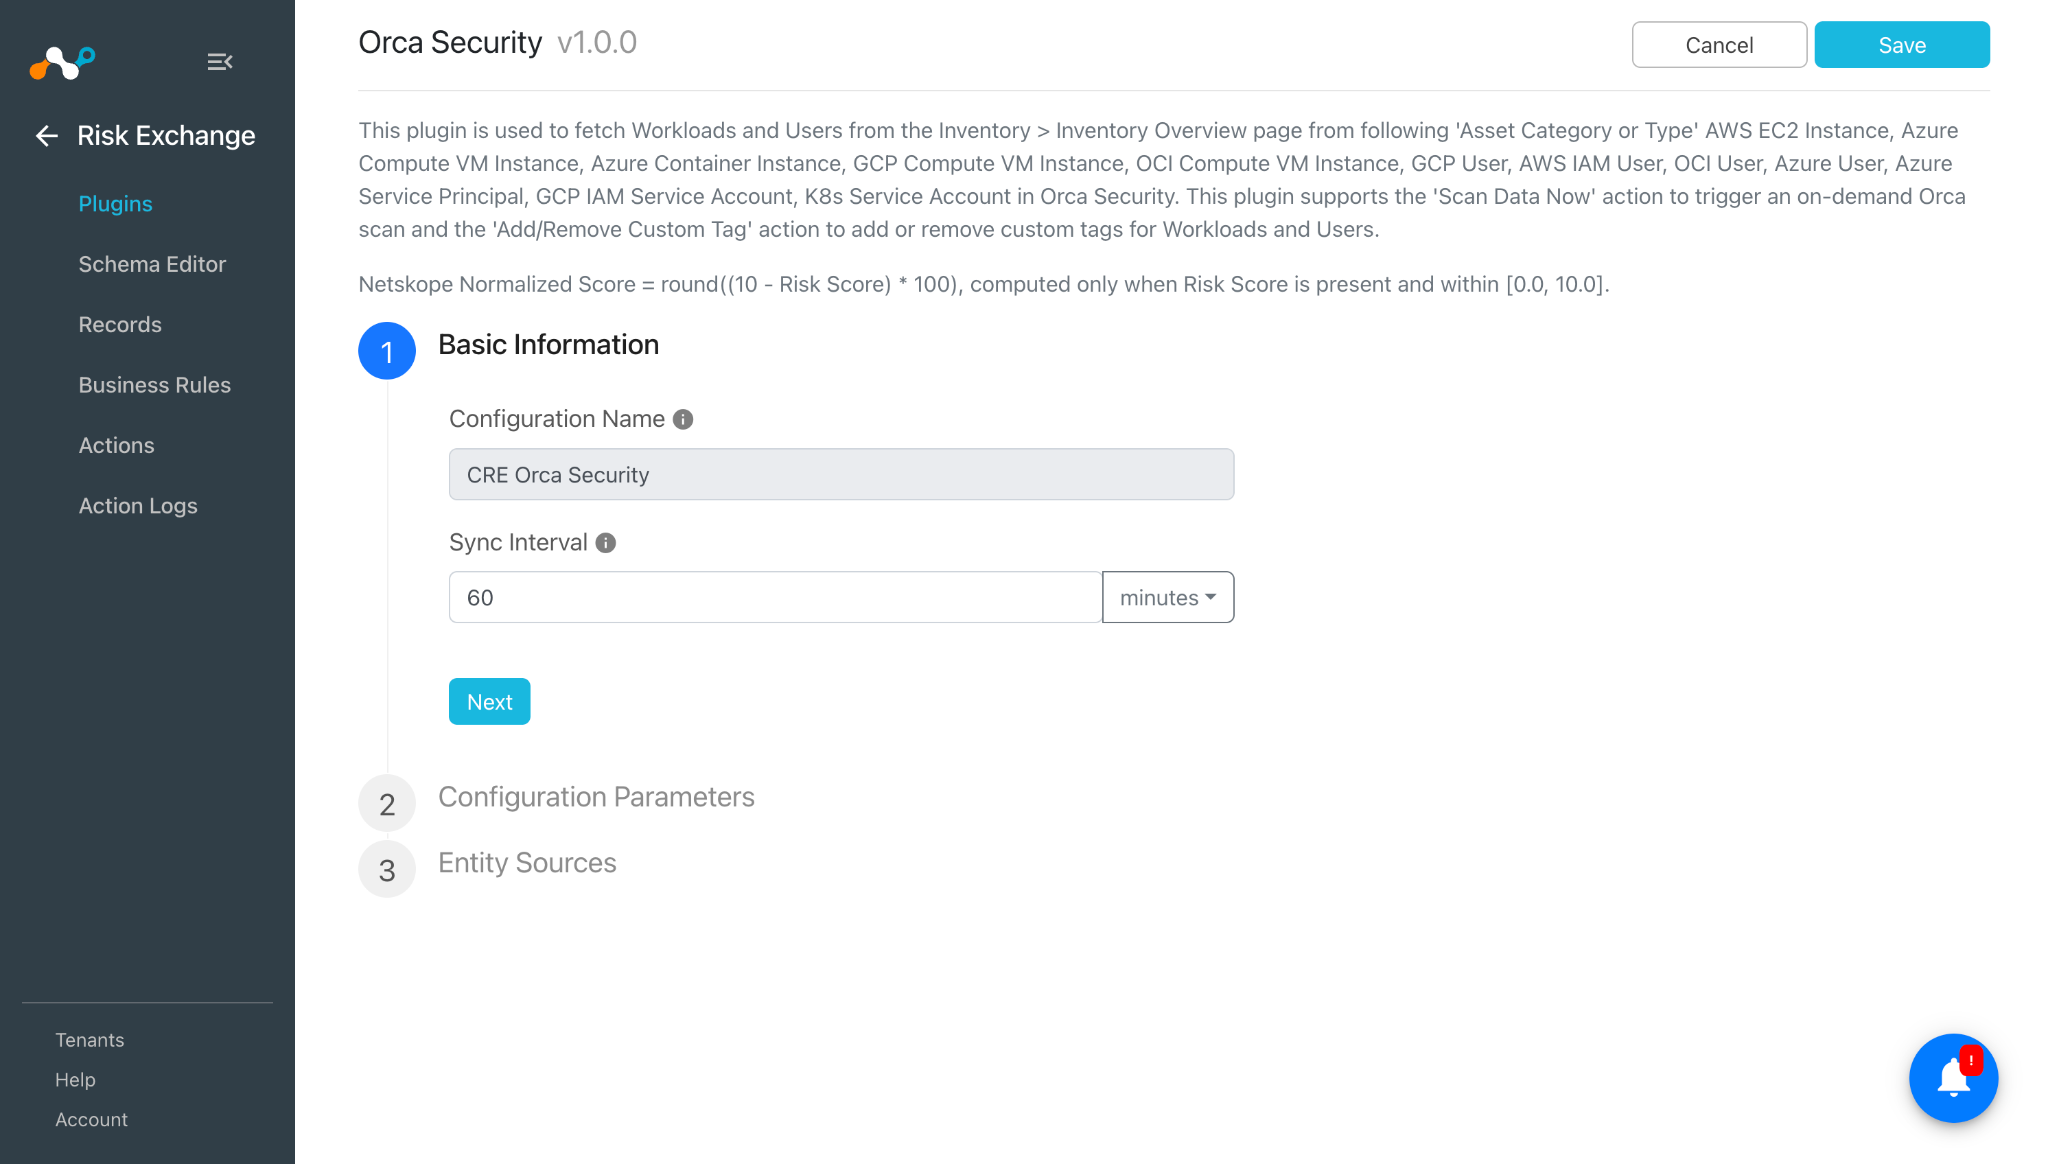
Dans Cloud Exchange, allez sur Settings > Plugin Store. Recherchez et sélectionnez le plugin Orca Security v1.0.0.

-
Saisir un nom de configuration de plugin et modifier l’intervalle de synchronisation si nécessaire.

-
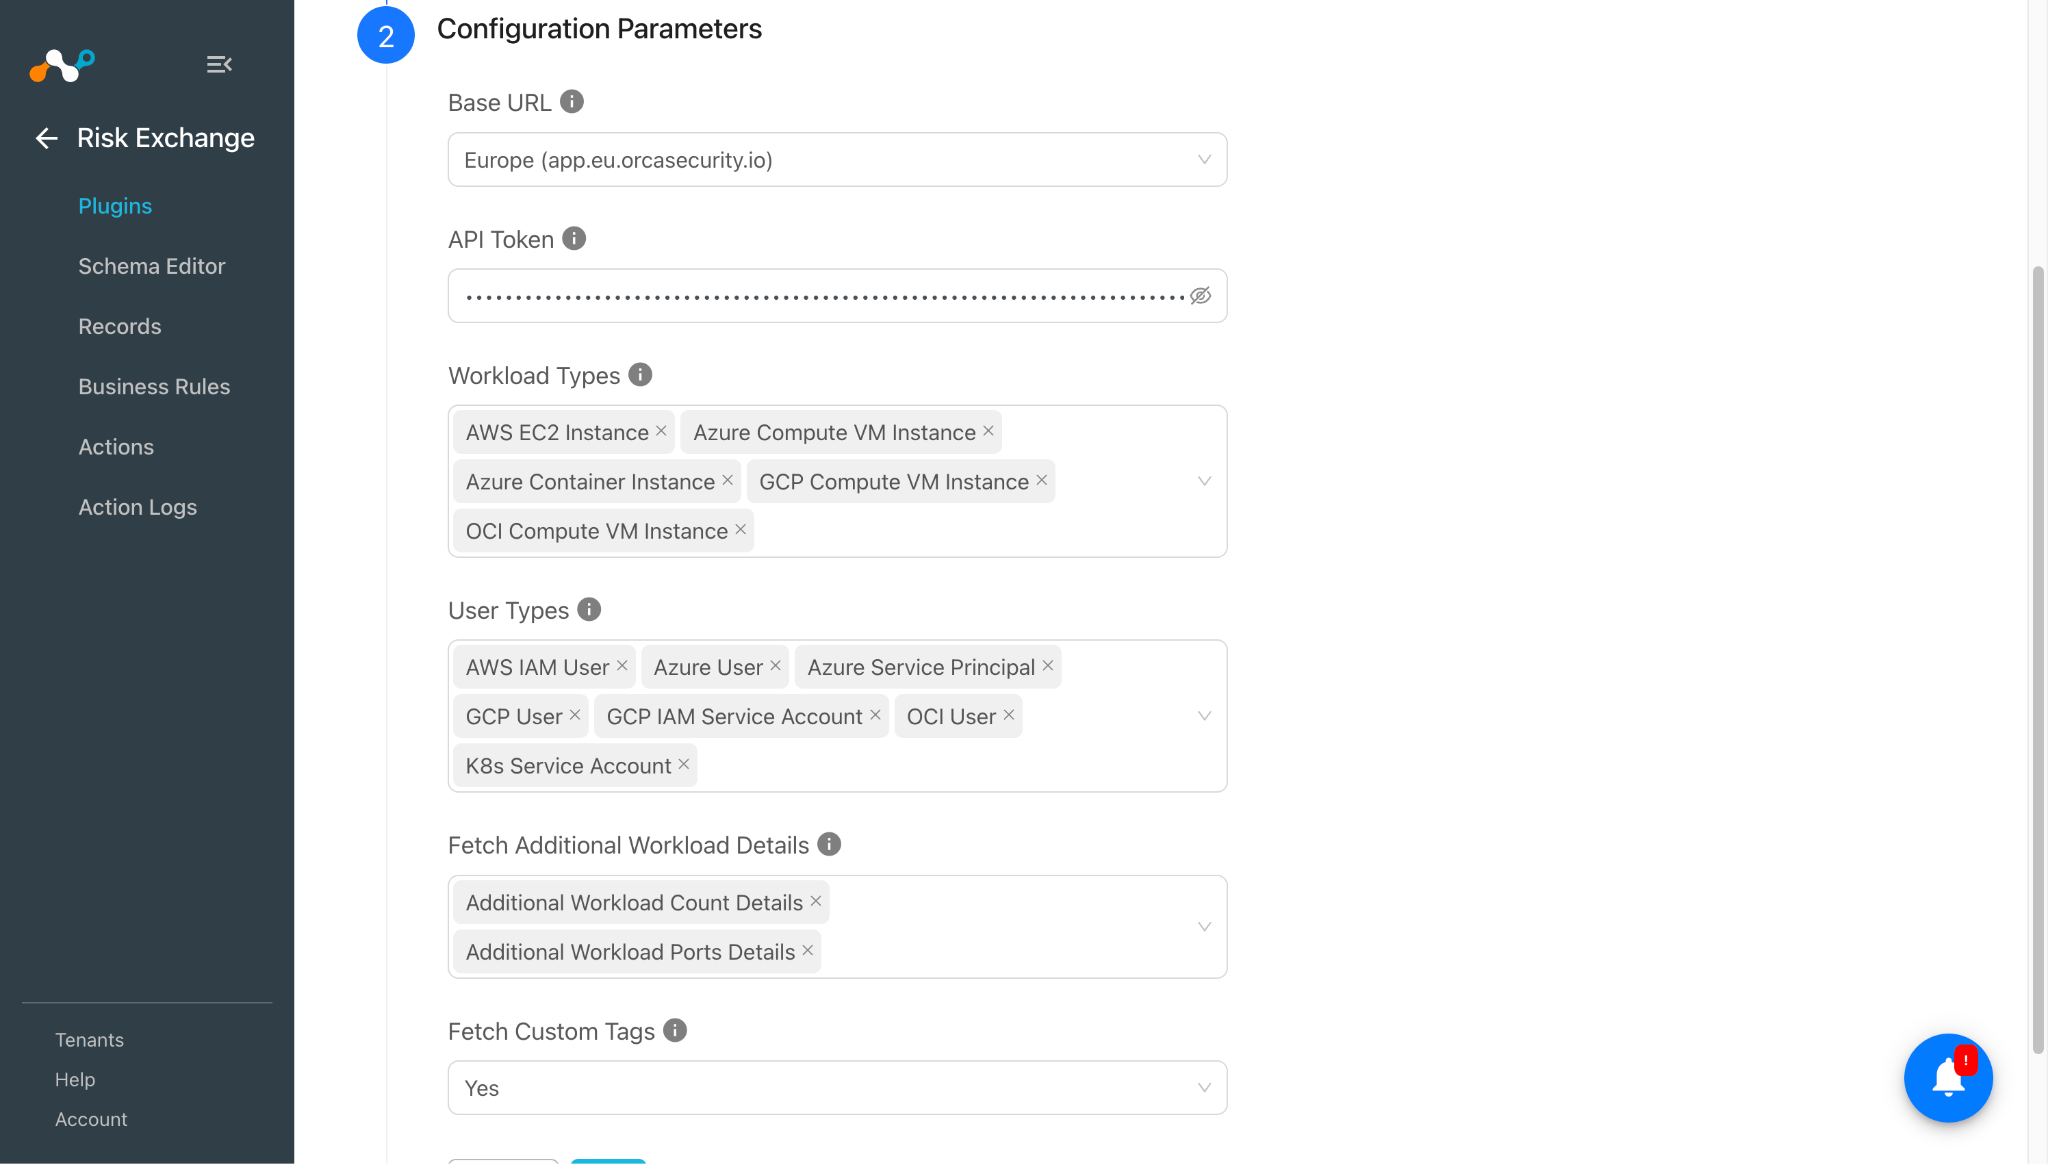
Cliquez sur Next et entrez les paramètres de configuration :
- Base URL: Select la région de votre locataire Orca Security. Select Custom pour afficher un champ d'URL de base personnalisée pour les locataires qui utilisent une URL de base différente.
- Custom Base URL: affiché uniquement lorsque l'URL de base est personnalisée ; obligatoire chaque fois qu'il est affiché. URL de base entièrement personnalisée pour le locataire Orca Security, qui doit inclure un schéma d'URL et un emplacement réseau.
- API Token: Jeton d’API permettant de s’authentifier auprès de la plateforme Orca obtenue précédemment.
- Workload Types: Select les types de charges de travail pour récupérer les enregistrements de l'entité Workloads. Laissez le champ vide pour récupérer tous les enregistrements de l'entité Workloads.
- User Types: Select User Types to pull the Users entity records. Laissez vide pour extraire tous les enregistrements d'entités des utilisateurs.
- Fetch Additional Workload Details: Select les détails de charge de travail supplémentaires à récupérer pendant le cycle de mise à jour. Lorsque l'option Détails du nombre de charges de travail supplémentaires est sélectionnée, un appel API supplémentaire vers
/serving-layer/linked_entities_countest effectué une fois par charge de travail pour récupérer le nombre d'alertes, le nombre de tentatives de connexion et le nombre de vulnérabilités. Lorsque l'option Détails des ports de charges de travail supplémentaires est sélectionnée, un appel API supplémentaire vers/serving-layer/queryest effectué pour les charges de travail exposées au public afin de récupérer les ports, les services de ports et les protocoles de ports. - Fetch Custom Tags: Lorsque la valeur Yes est sélectionnée, un appel d’API supplémentaire à
/manual_tags/{asset_id}est effectué une fois par actif pour récupérer les balises personnalisées sur les charges de travail et les utilisateurs.

-
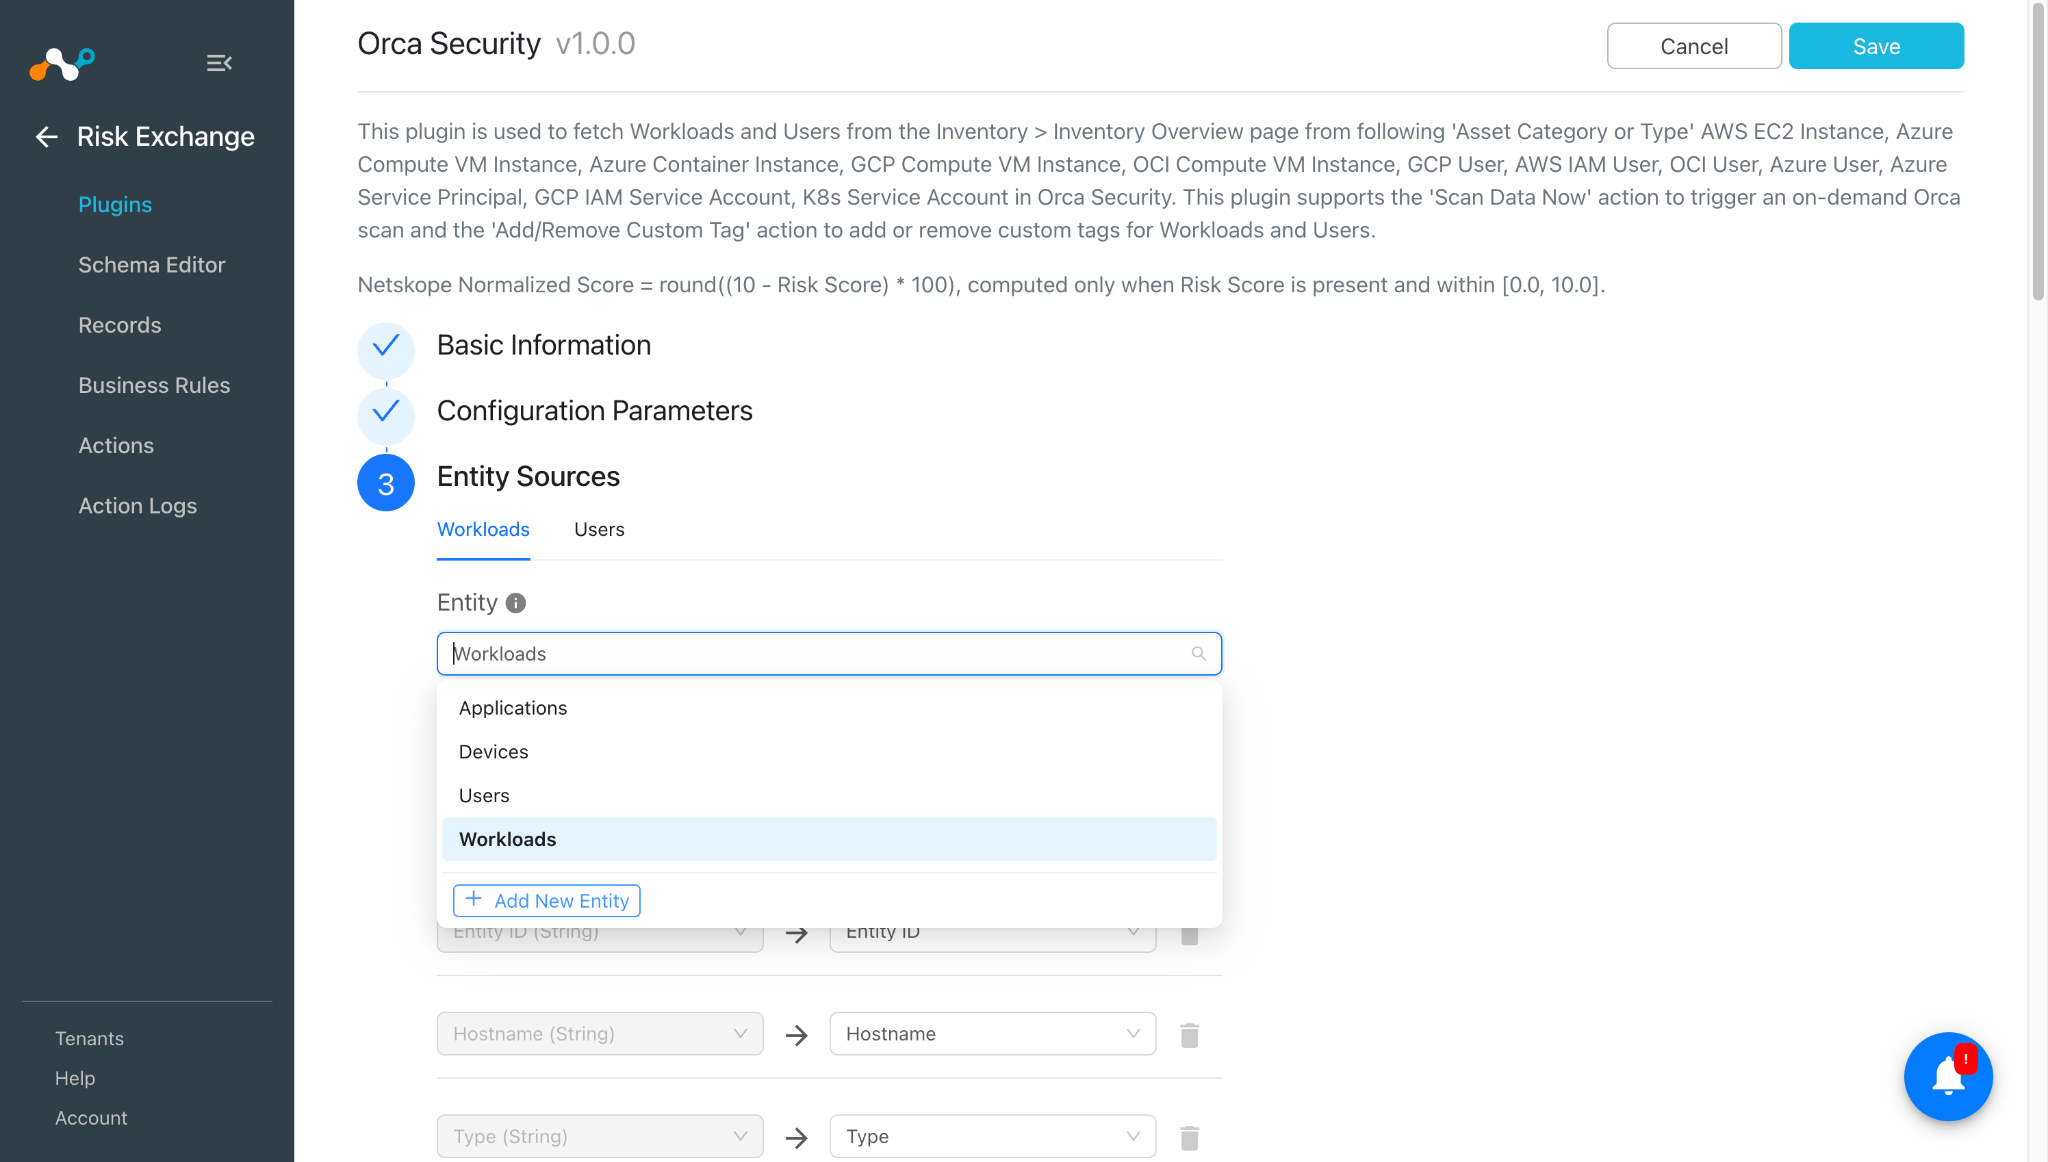
Cliquez sur Next et sélectionnez l'entité requise dans le menu déroulant Entity. Fournissez le mappage des champs selon vos besoins. Vous pouvez créer une New Entity en cliquant sur Add New Entity.

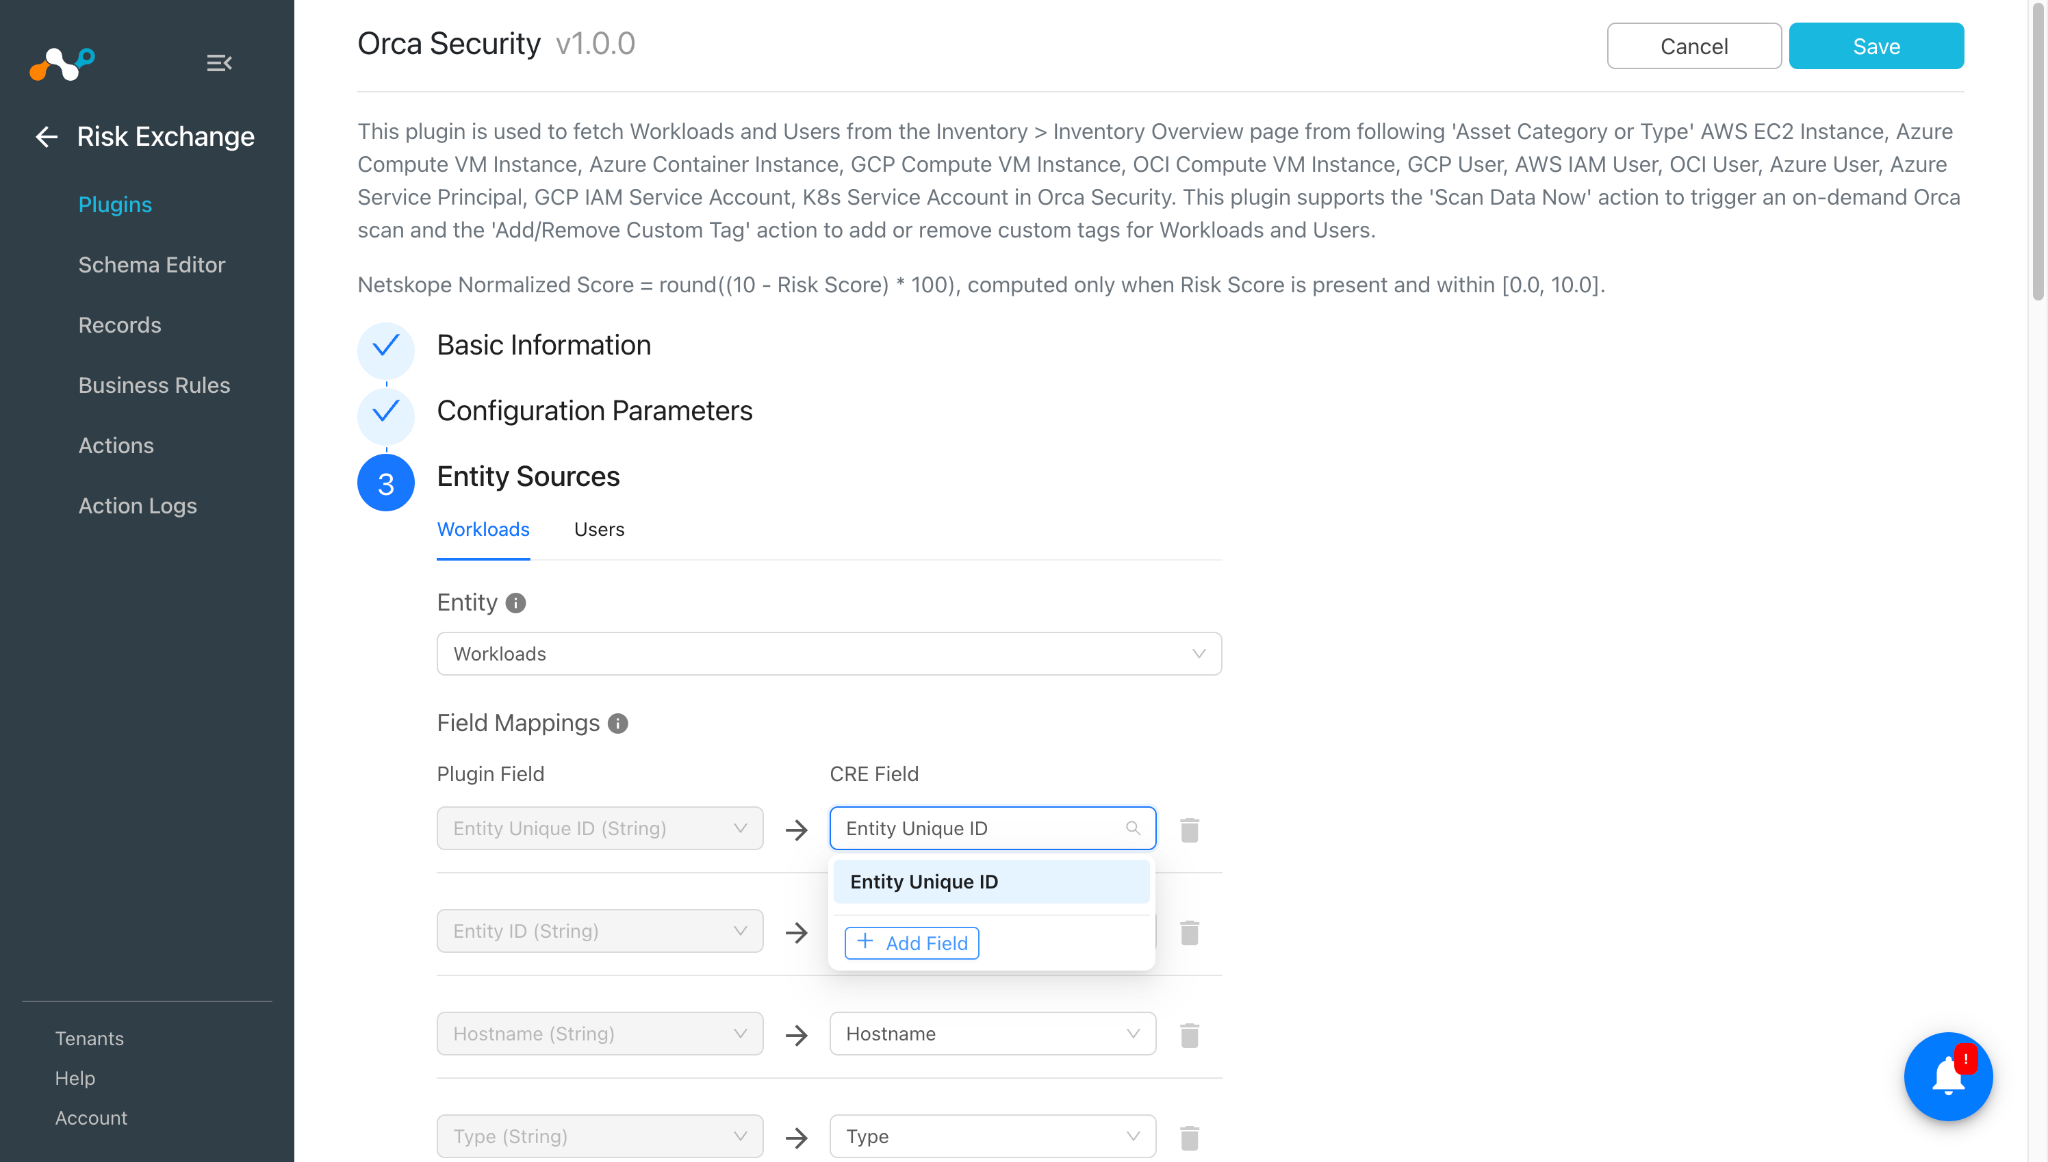
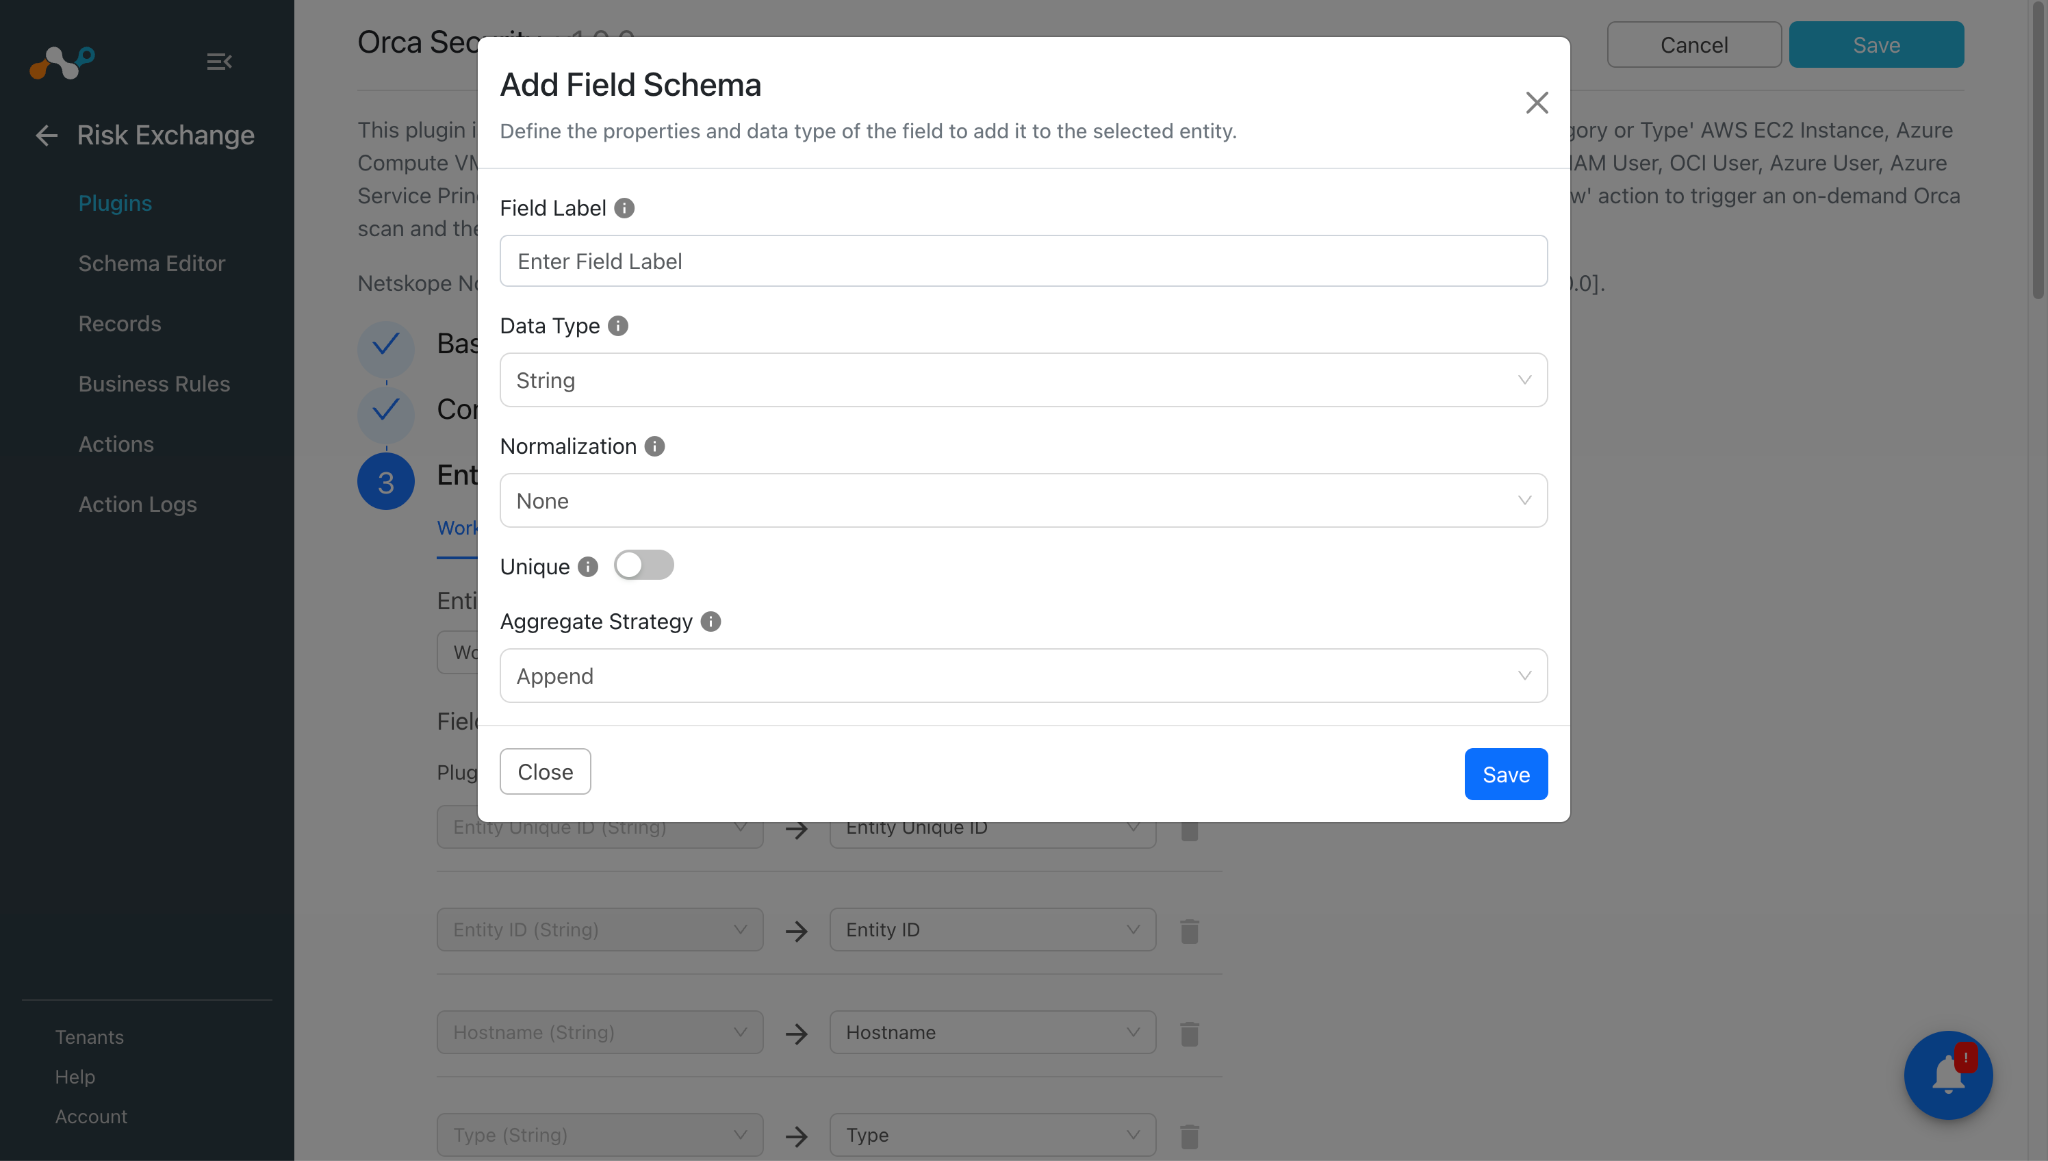
Pour créer un champ New, cliquez sur Add field.

Fournissez l'étiquette de champ, le type de données, la normalisation et la stratégie d'agrégation selon vos besoins, puis cliquez sur Save.

Map the created fields:


De même, voici les champs mappés pour l'entité Utilisateurs :

 Reportez-vous à la section Mappings avant de configurer le plugin.
-
Cliquez sur Save.

Ajouter une règle métier Risk Exchange pour le plugin Orca Security
-
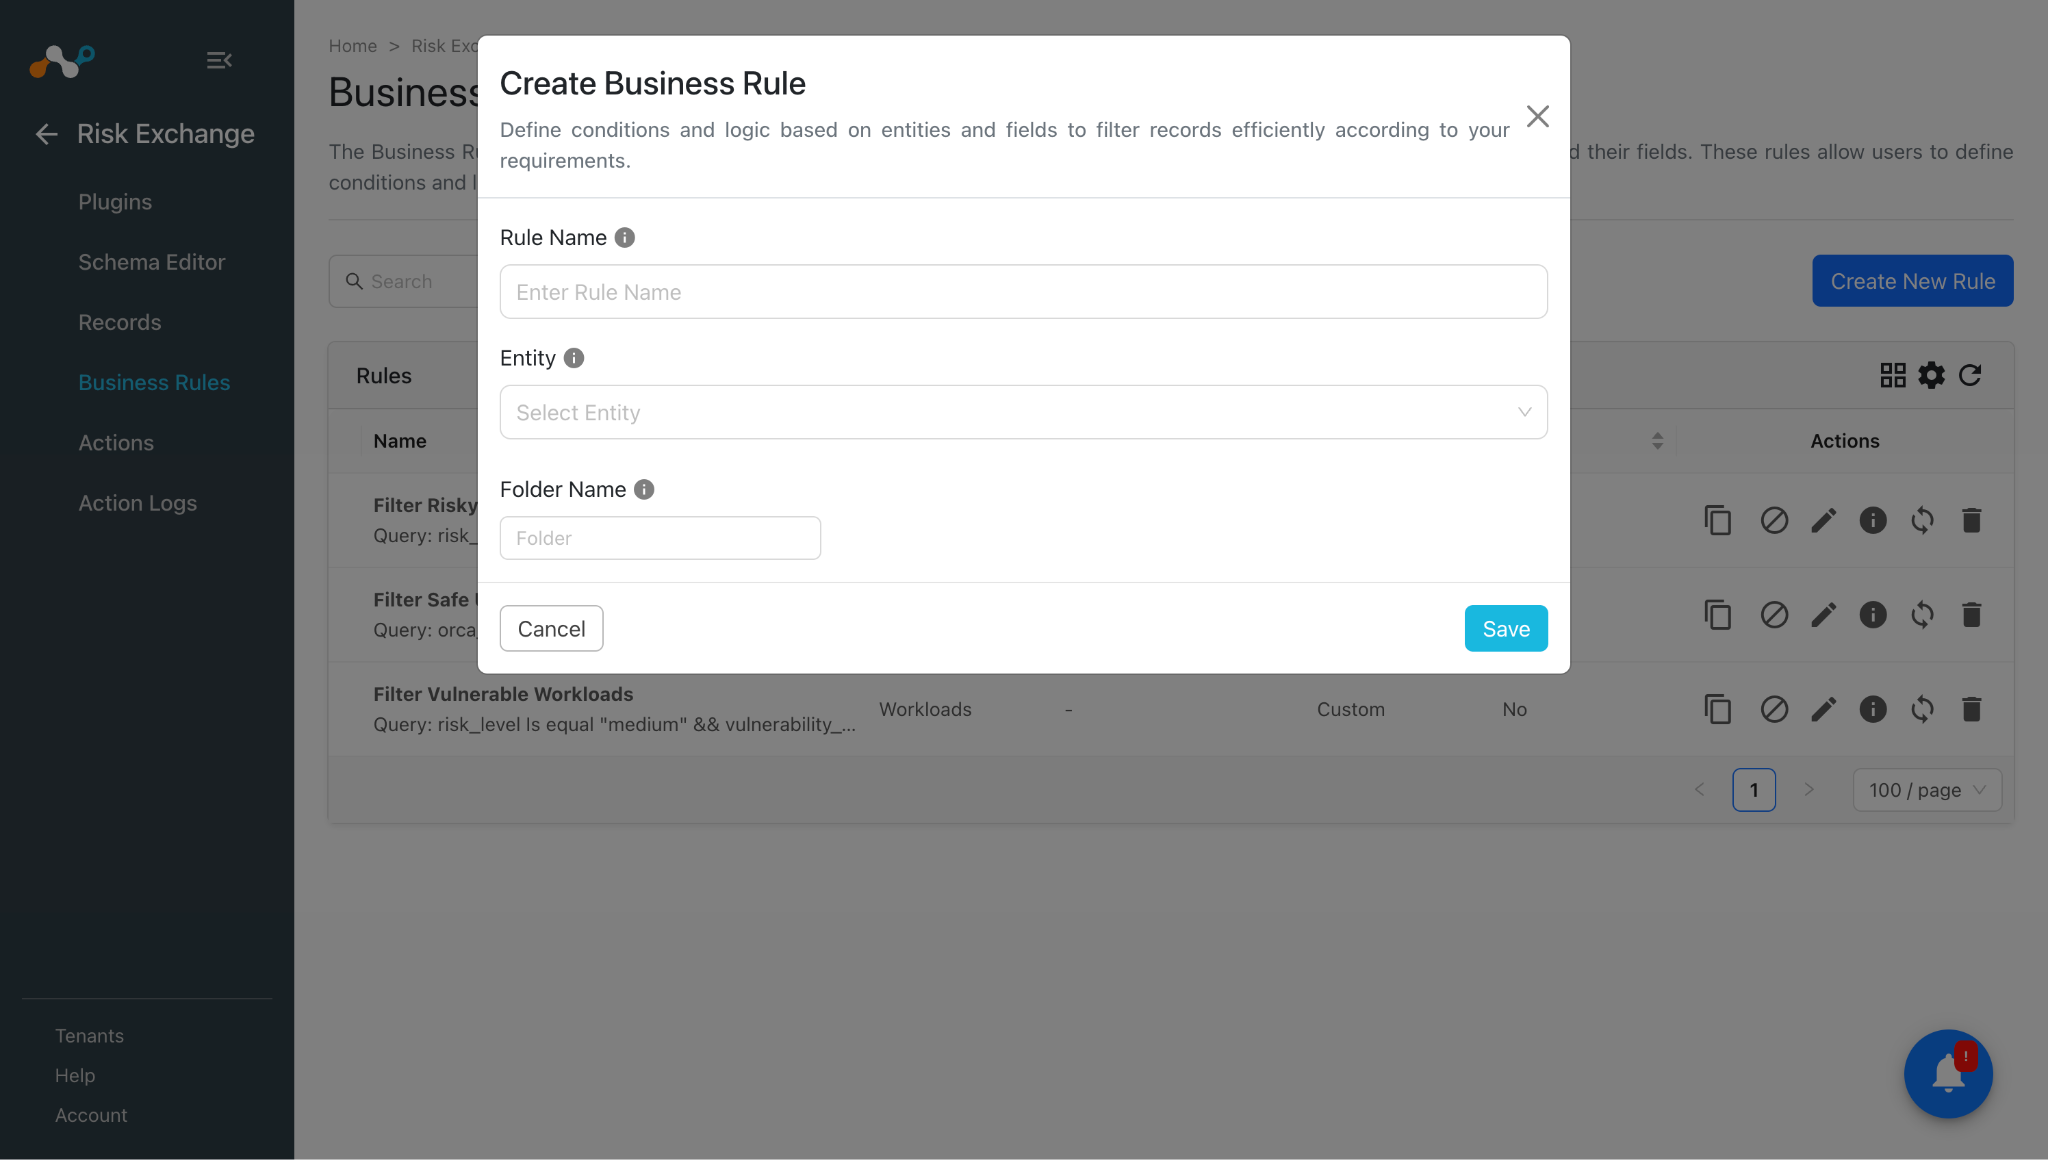
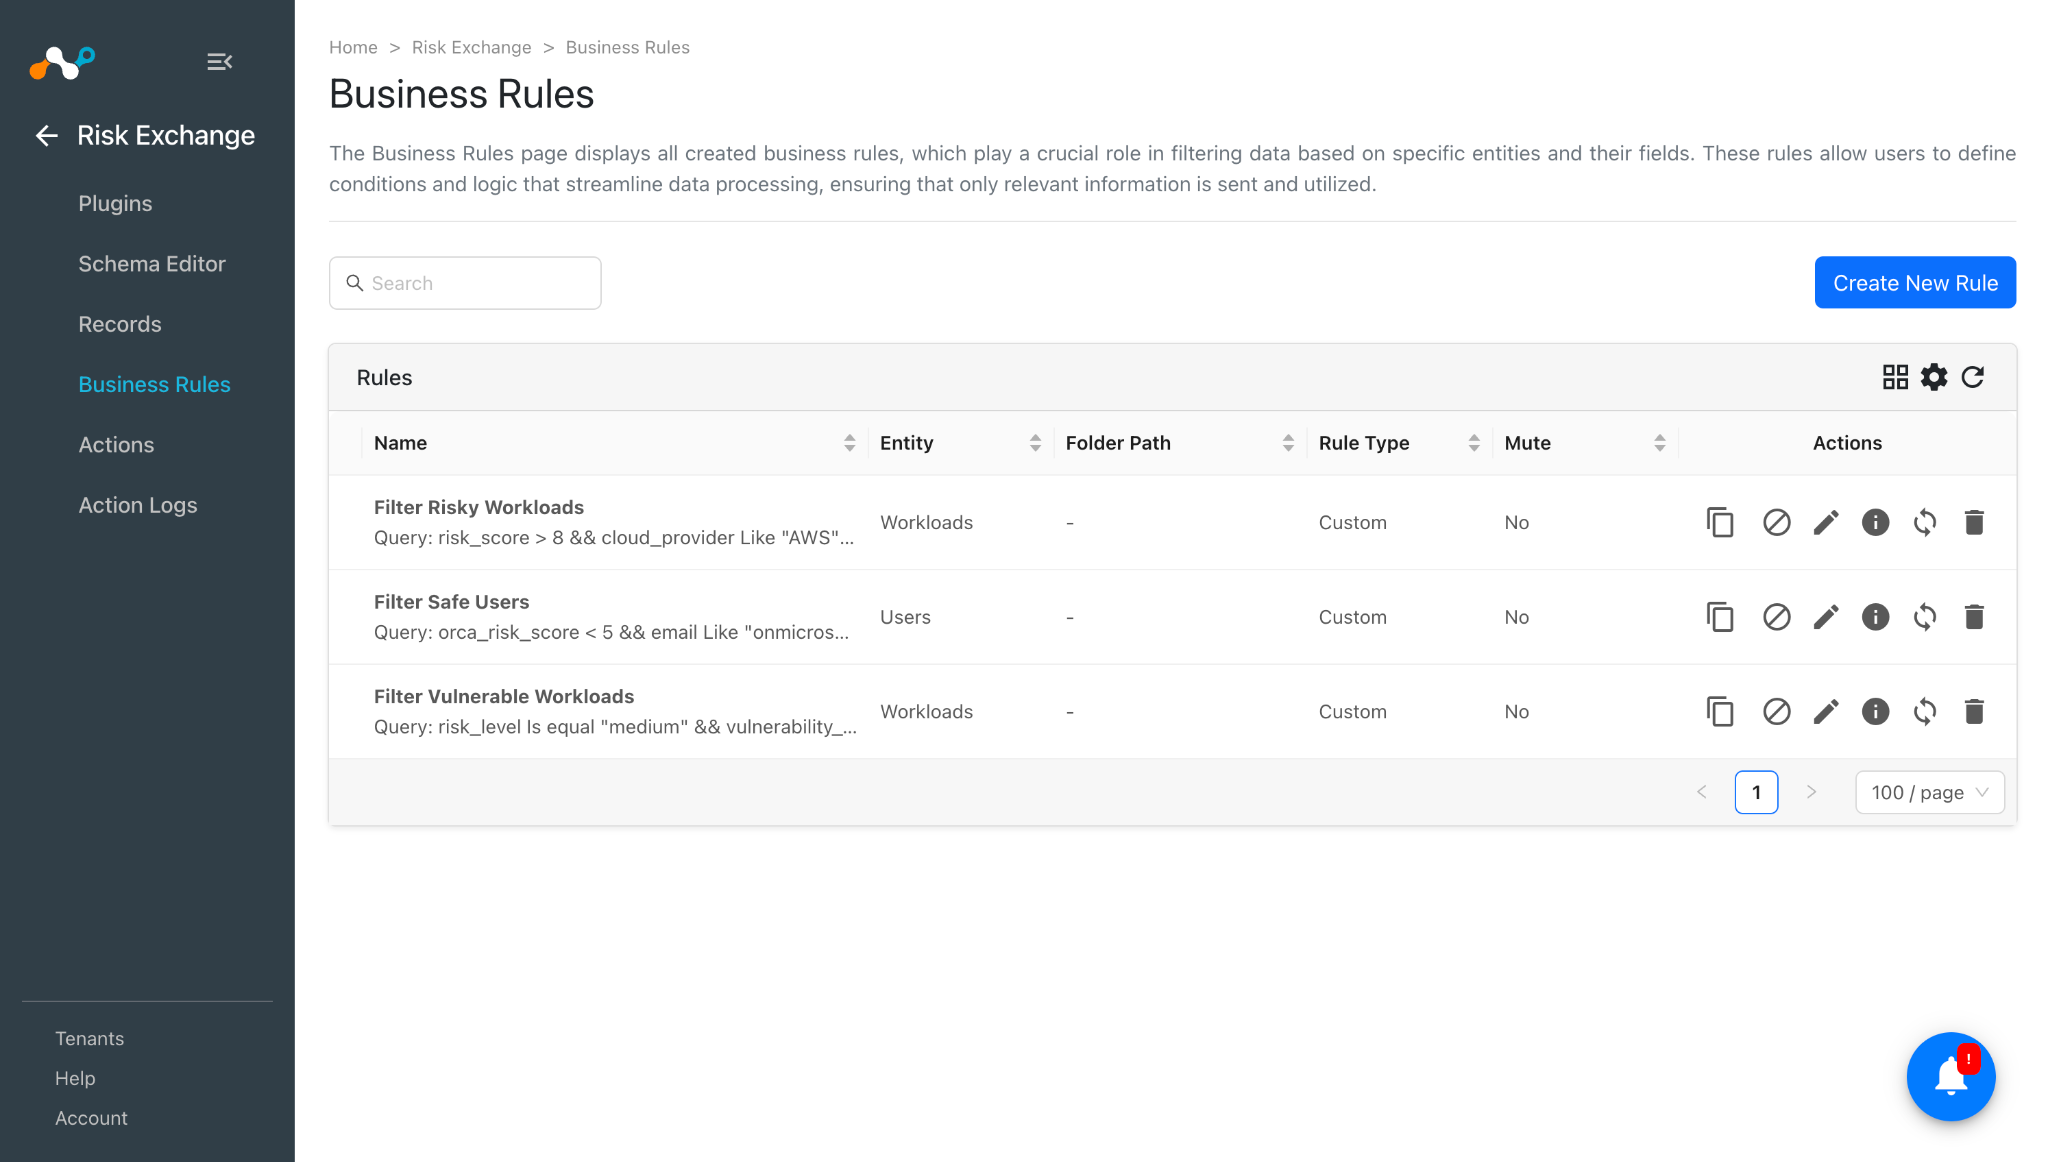
Allez à Risk Exchange > Business Rules et cliquez sur Create New Rule.
-
Saisissez un nom de règle. Select l'entité pour les champs configurés pour le plugin Orca Security, puis configurez la requête selon vos besoins. Cet exemple filtre les données récupérées à partir du plugin.

-
Cliquez sur Save.

Ajouter des actions Risk Exchange pour le plugin Orca Security
Le plug-in Orca Security prend en charge les types d’action suivants :
- Add/Remove Custom Tag: Cette action peut être utilisée pour ajouter ou supprimer des balises des charges de travail et des utilisateurs pris en charge extraits de l'instance Orca Security.
- Scan Data Now: cette action peut être utilisée pour déclencher l'action « Scan Data Now » sur les charges de travail prises en charge et les utilisateurs extraits de l'instance Netskope Security.
- No ActionAucune action ne sera effectuée pour cette action. Vous pouvez générer des alertes UBA dans Ticket Orchestrator en utilisant cette action et en activant l'option « Générer des alertes » .
Add/Remove Custom Tag
- Allez à Risk Exchange > Actions et cliquez sur Add Action Configuration.
- Select la règle de gestion, la configuration et l'action requises dans leurs listes déroulantes respectives, puis entrez ces paramètres d'action :
- Tag Action: Indique s’il convient d’ajouter ou de supprimer le tag sur l’actif. Select Static pour l’action de tag dans le menu déroulant.
- Tag Key: Clé du tag personnalisé à ajouter/supprimer. Select Static pour la valeur du tag dans la liste déroulante. Remarque : les valeurs multiples ne sont pas autorisées dans ce champ.
- Tag Value: Valeur du tag personnalisé. Requis uniquement lorsque l’action sur le tag est définie sur Add. Select uniquement le champ statique. Remarque : les valeurs multiples ne sont pas autorisées dans ce champ.
- Entity ID: L'Orca
idde l'actif à taguer/détaguer. Select le champ source Entity ID pour le résoudre automatiquement à partir de chaque enregistrement correspondant de la règle métier, ou saisissez une valeur statique fixe pour étiqueter/désétiqueter un actif spécifique unique, quels que soient les enregistrements correspondants. Veuillez noter que les valeurs multiples ne sont pas autorisées dans ce champ.
- Activez la case à cocher Exiger l' approbation si une approbation est nécessaire avant d'effectuer une action sur les enregistrements tirés.
- Cliquez sur Save.


Analysez vos données dès maintenant
- Allez à Risk Exchange > Actions et cliquez sur Add Action Configuration.
- Select la règle de gestion, la configuration et l'action requises dans leurs listes déroulantes respectives, puis renseignez les paramètres d'action suivants :
Asset Unique ID: L'ID d'actif unique Orca (« asset_unique_id ») de l'actif à analyser. Select l'ID d'entité unique pour le champ Source afin de le résoudre automatiquement à partir de chaque enregistrement correspondant de la règle de gestion, ou entrez une valeur fixe pour analyser un seul actif spécifique, quels que soient les enregistrements correspondants. Notez que plusieurs valeurs ne sont pas autorisées dans ce champ. - Activez la case à cocher Exiger l' approbation si une approbation est nécessaire avant d'effectuer une action sur les enregistrements tirés.
- Cliquez sur Save.

No Action
- Allez à Risk Exchange > Actions et cliquez sur Add Action Configuration.
- Select la règle de gestion, la configuration et l'action requises dans leur liste déroulante respective.
- Activez la case à cocher Exiger l' approbation si une approbation est nécessaire avant d'effectuer une action sur les enregistrements tirés.
- Cliquez sur Save.

Valider le plugin Orca Security
Valider dans Cloud Exchange
Accédez à Risk Exchange et cliquez sur Records. Select l’entité qui a été sélectionnée lors de la configuration du mappage des champs pour afficher les enregistrements récupérés.


To verify the logs related to pulled records, go to the Settings > Logging and apply the filter with plugin name or plugin configuration name.


Validation de l'action
Journaux pour l'action Add/Remove Custom Tag effectuée :


Journaux pour l’action Scan données Now effectuée :

Journaux pour l'action No action effectuée :

Lorsqu'un enregistrement extrait correspond à l'une des règles de gestion configurées, l'action configurée est exécutée sur l'enregistrement. Ceci est visible dans Cloud Risk Exchange > Action Logs.

Valider dans Orca Security
Pour afficher les actifs disponibles (utilisateurs et charges de travail) sur Orca Security, connectez-vous à votre instance Orca Security.

Aller à Inventory > Inventory Overview. C’est la page à partir de laquelle les enregistrements seront extraits vers Cloud Exchange.

Appliquez le filtre avec la catégorie d'actif pour afficher les utilisateurs. Par exemple :

Cliquez sur l'un des actifs pour afficher ses détails.

De même, vous pouvez filtrer la catégorie associée aux charges de travail comme indiqué ci-dessous :

Cliquez sur l'un des actifs pour en afficher les détails.

Validation de l'action
Pour la fonctionnalité Ajouter/Supprimer une balise personnalisée, filtrez l'actif concerné et ouvrez sa vue détaillée.


Pour Analyser vos données maintenant, vous pouvez vérifier la notification sur l'instance Orca Security

Pour vérifier l'état de l'analyse, ouvrez la vue détaillée de la ressource concernée.

Dépannage du plugin Orca Security
Impossible de configurer le plugin Orca Security
Si le plugin ne parvient pas à s'enregistrer et renvoie une erreur, cela peut être dû à l'une des raisons suivantes :
- L'URL de base est incorrecte ou inaccessible depuis l'instance CE.
- Le jeton d'API n'est pas valide, a expiré ou ne dispose pas des autorisations suffisantes.
What to do: Pour résoudre le problème mentionné ci-dessus, suivez les points indiqués ci-dessous.
- Vérifiez que l'URL de base est l'URL d'instance Orca Security correcte
- Vérifiez que le jeton d'API n'a pas expiré et qu'il dispose de toutes les autorisations nécessaires. Reportez-vous à la section Configuration sur la plateforme Orca Security.
Impossible de récupérer les enregistrements du plugin Orca Security
Si vous ne parvenez pas à récupérer les enregistrements de ressources, c’est peut-être parce qu’ils ne sont pas disponibles sur la plateforme Orca Security.
What to do: vérifiez si les enregistrements sont présents sur la plateforme Orca Security sous les types de charges de travail et les types d'utilisateurs utilisés dans la configuration du plugin. Reportez-vous à la section Valider dans Orca Security.
Comportements connus
- L'API d'Orca Security renvoie le code d'état 200 pour les identificateurs uniques d'actifs (Asset Unique ID) introuvables sur l'instance Orca. Par conséquent, les journaux d'actions afficheront Réussi (Success) dans Cloud Exchange.
- L'interface utilisateur d'Orca Security affiche parfois plusieurs enregistrements pour un même ID unique d'actif.
