

Ce document explique comment configurer le plugin Proofpoint v1.0.0 avec le module Risk Exchange de la plateforme Netskope Cloud Exchange. Ce plugin est utilisé pour récupérer l'index d'attaque des utilisateurs dans Proofpoint sur la page TAP Dashboard > People en utilisant le module VAP. Le plugin ne permet pas d'effectuer des actions sur les utilisateurs dans Proofpoint.
Calcul du score de normalisation Netskope pour les utilisateurs > (1 - ((indice d'attaque de l'utilisateur - min de l'indice d'attaque de l'utilisateur) / (max de l'indice d'attaque de l'utilisateur - min de l'indice d'attaque de l'utilisateur)) * 999) + 1.
Conditions préalables
Pour compléter cette configuration, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- A Netskope Cloud Exchange tenant with the Tenant plugin and Risk Exchange plugin already configured.
- Votre URL, votre nom d'utilisateur et votre mot de passe Proofpoint.
- Connectivité avec l'hôte suivant : https://tap-api-v2.proofpoint.com
Support du plugin Proofpoint
Ce plugin est utilisé pour récupérer l'index d'attaque des utilisateurs à partir de la page Proofpoint TAP Dashboard > People en utilisant le module VAP. Le plugin ne permet pas d'effectuer des actions sur les utilisateurs dans Proofpoint.
| Type de données extraites | Actions |
|---|---|
| Utilisateurs | Aucune action |
Mises en correspondance
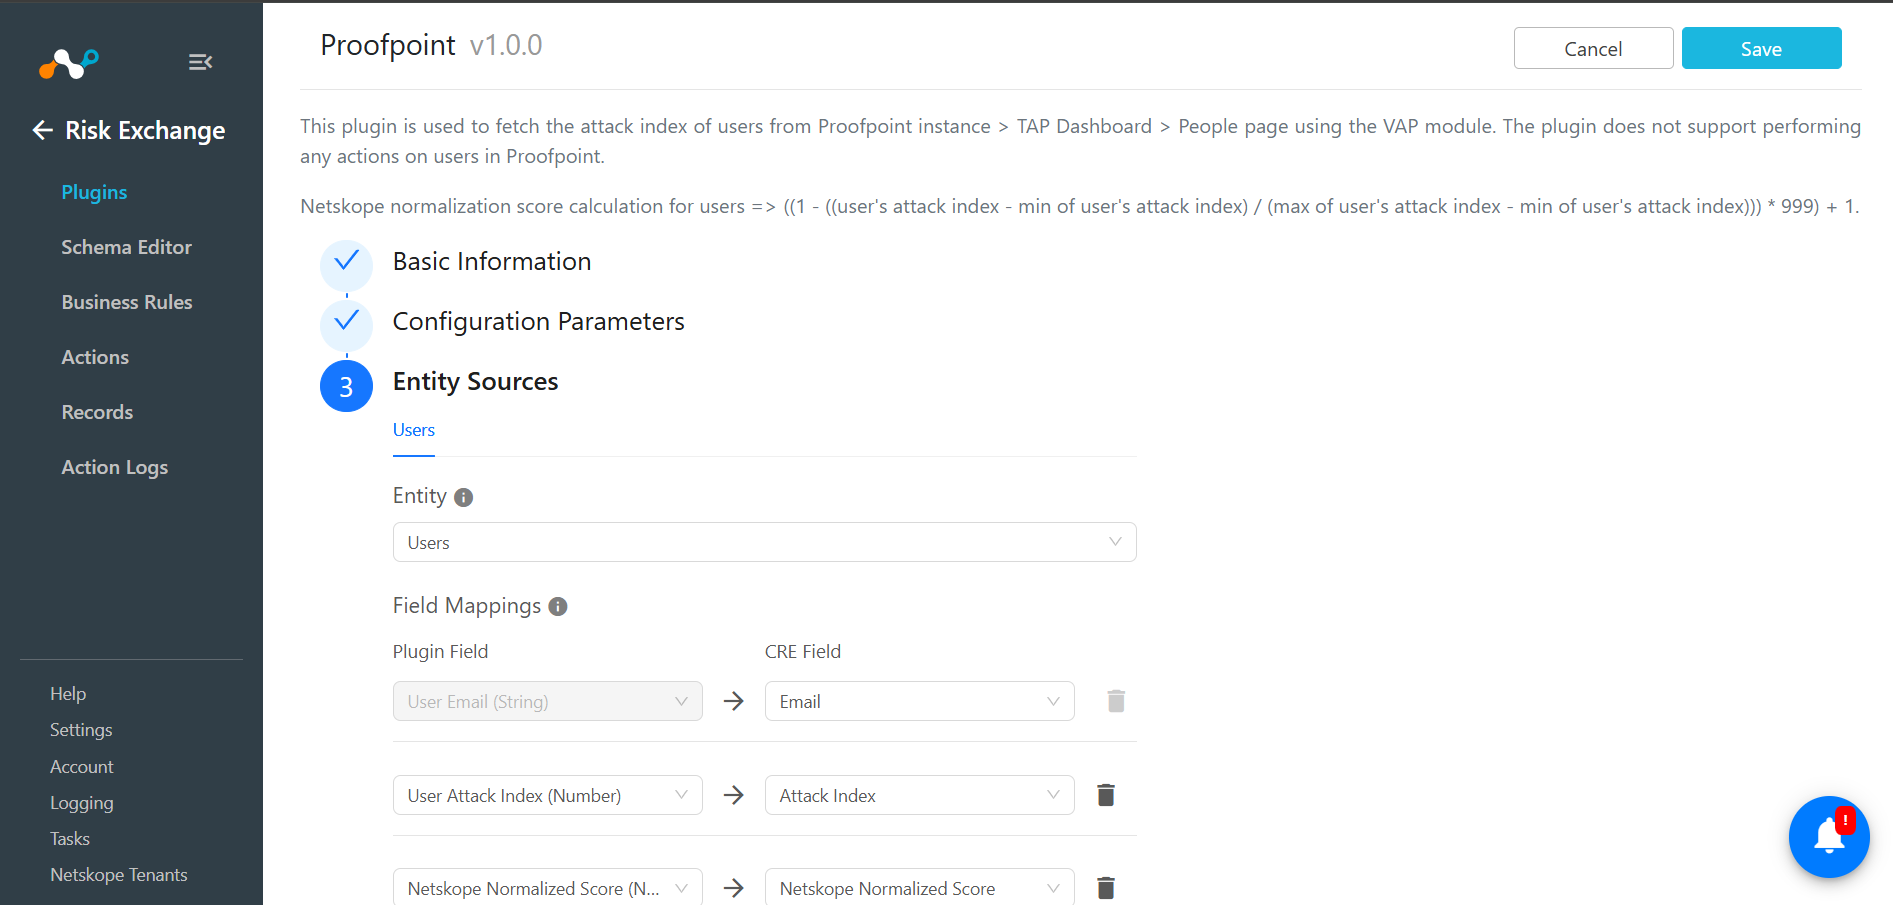
La cartographie sera utilisée pour visualiser les utilisateurs tirés et leurs détails respectifs. Les champs mappés lors de la configuration du plugin seront visibles sur la page Enregistrements une fois les données extraites. Vous trouverez ci-dessous la cartographie suggérée qui doit être utilisée lors de la configuration du plugin.
Cartographie en mode "pull" pour les utilisateurs
| Champ du plugin | Type de données attendu | Nom de champ suggéré | Stratégie globale suggérée |
|---|---|---|---|
| Courriel de l'utilisateur | String | Courriel de l'utilisateur | Unique |
| Index des attaques d'utilisateurs | Number | Index des attaques d'utilisateurs | Overwrite |
| Score normalisé de Netskope | Number | Score normalisé de Netskope | Overwrite |
Calcul de la note normalisée
Calcul du score de normalisation Netskope pour les utilisateurs => (1 - ((indice d'attaque de l'utilisateur - min de l'indice d'attaque de l'utilisateur) / (max de l'indice d'attaque de l'utilisateur - min de l'indice d'attaque de l'utilisateur)) * 999) + 1.
Permissions
Un utilisateur doit avoir le rôle d'utilisateur administratif.
Détails de l'API
Liste des API utilisées
| API Endpoint | Method | Use Case |
|---|---|---|
| /v2/people/vap | OBTENIR | Fetch Users |
Fetch Users
API Endpoint: <Proofpoint URL>/v2/people/vap
Method: GET
Params
| Clé | Value |
|---|---|
| window | <Proofpoint Date Range><Plage de dates de point d'épreuve> |
| size | 5000 |
| page | 1 |
Auth
| Clé | Value |
|---|---|
| nom d'utilisateur | <Proofpoint Username><Nom d’utilisateur Proofpoint> |
| password | <Proofpoint Password> |
Sample API Response
    "users": [
        {
            "identity": {
                "guid": "c23d2fc6-adb1-c625-0a4b-9cad87bc0a6d",
                "customerUserId": null,
                "emails": [
                    "user@example.com"
                ],
                "name": null,
                "department": null,
                "location": null,
                "title": null,
                "vip": false
            },
            "threatStatistics": {
                "attackIndex": 341679,
                "families": [
                    {
                        "name": "credential phishing",
                        "score": 3551651
                    },
                    {
                        "name": "malspam",
                        "score": 411
                    },
                    {
                        "name": "stealer",
                        "score": 150
                    }
                ]
            }
        }
    ],
    "totalVapUsers": 3965,
    "interval": "2025-01-02T05:21:10Z/2025-01-16T05:21:10Z",
    "averageAttackIndex": 293.44128,
    "vapAttackIndexThreshold": 5193.266
}
Matrice de performance
Voici les relevés de performance effectués sur une grande pile CE avec ces spécifications de VM en tirant 10k enregistrements d'utilisateur dans le plugin Proofpoint.
| Description | Spécifications |
|---|---|
| Détails de la pile | Taille : Grande RAM : 32 GB CPU : 16 cœurs |
| Temps nécessaire pour stocker les enregistrements d'utilisateurs tirés au sort avec les scores de risque | ~ 1 minute |
Agent utilisateur
netskope-ce-5.1.0-cre-proofpoint-v1.0.0
Workflow
- Créez un utilisateur Proofpoint.
- Créez un jeton API Proofpoint.
- Configuration du plugin Proofpoint.
- Ajouter une règle de gestion.
- Ajouter une action.
- Valider le plugin
Créer un utilisateur Proofpoint
- Connectez-vous à Proofpoint.
- Va sur TAP Dashboard > Settings > Privileges.
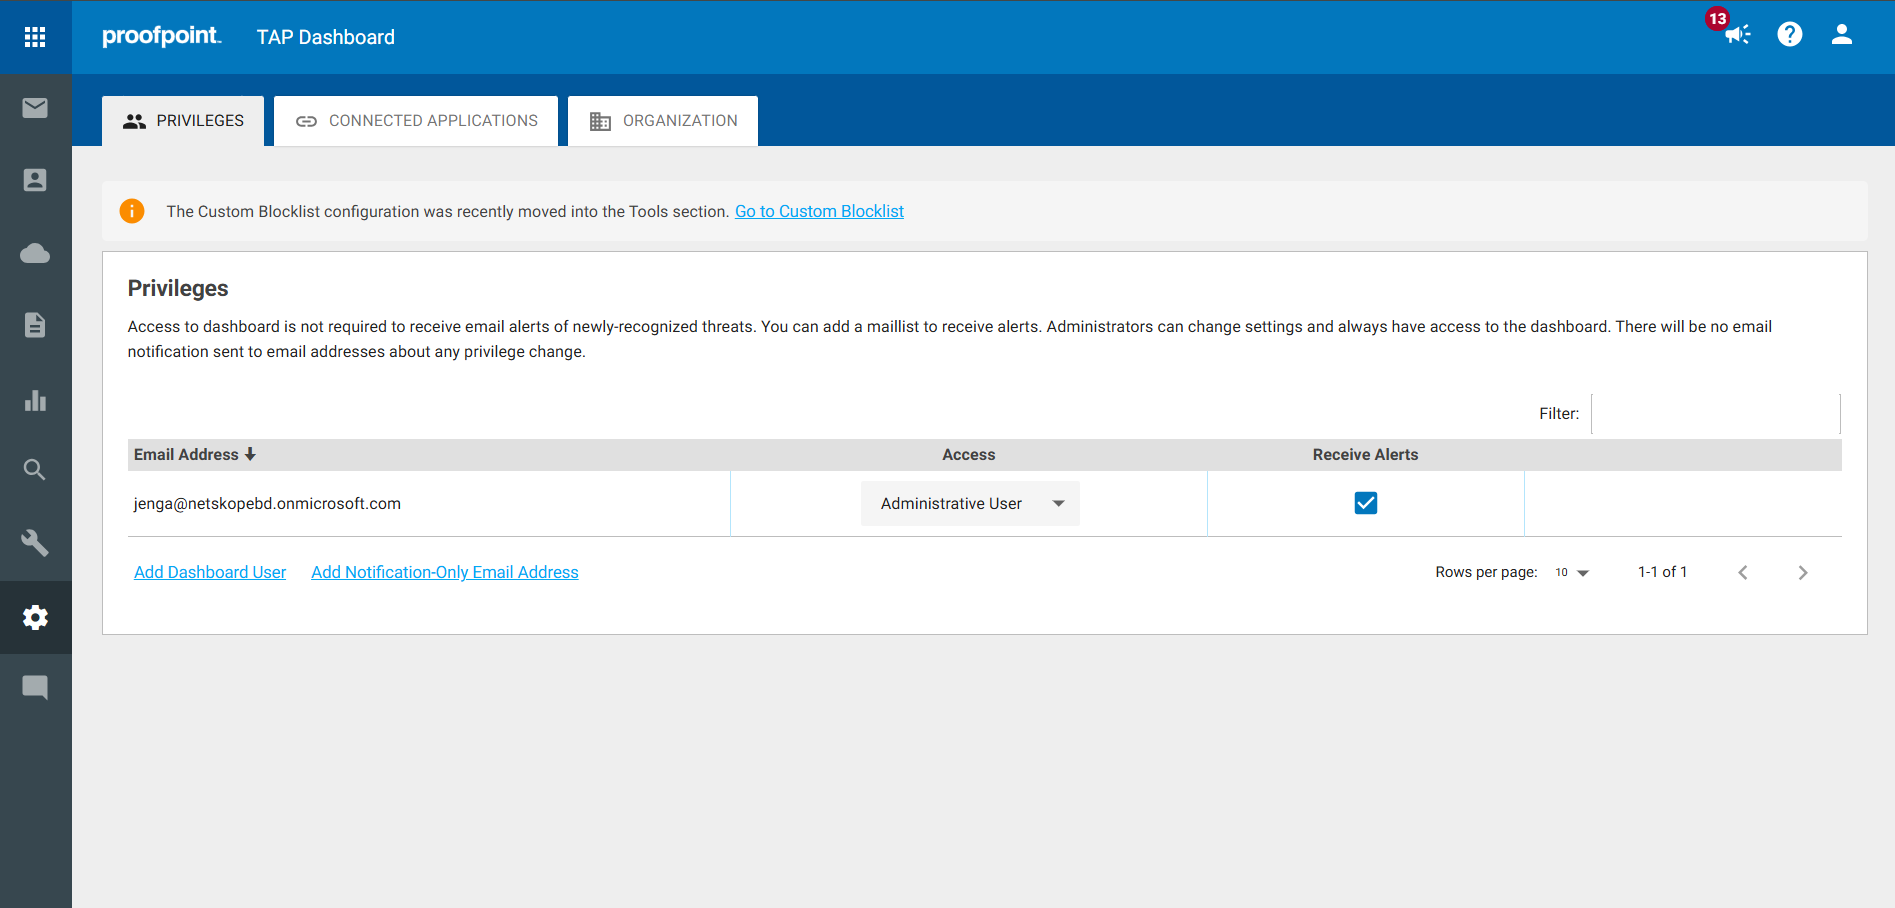
- Cliquez sur Add Dashboard User.
- Saisissez une adresse électronique, sélectionnez l'accès utilisateur administratif et activez l'option Recevoir des alertes.
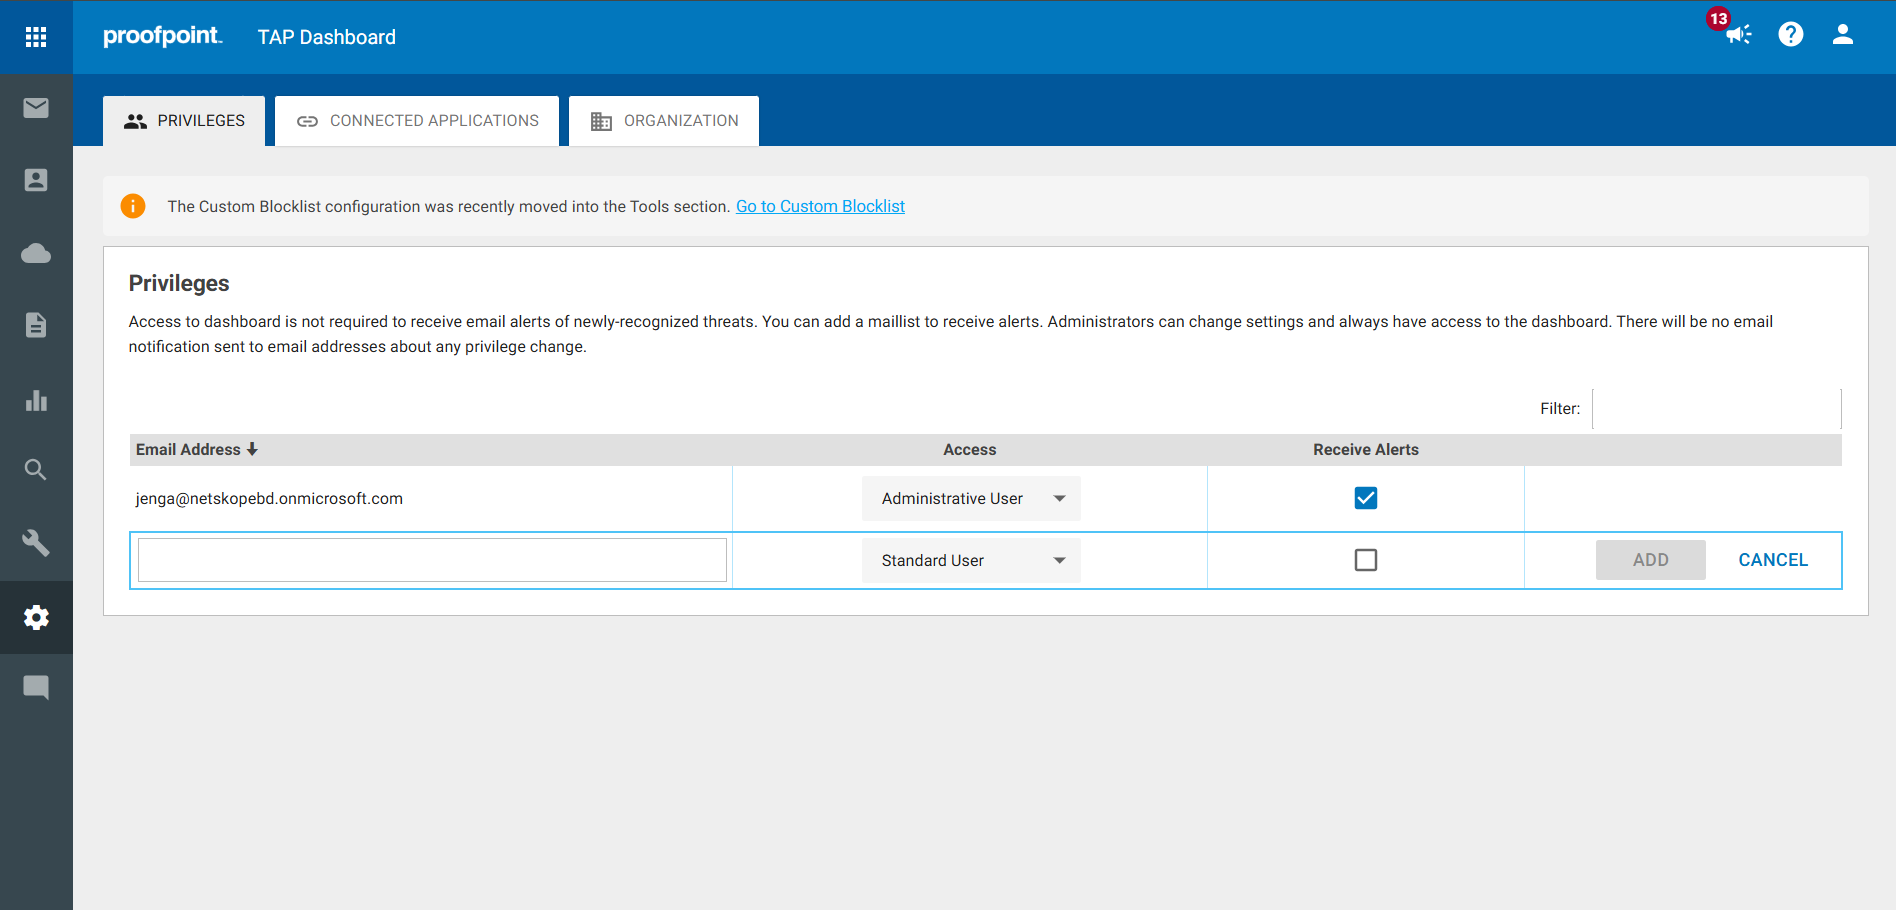
- Cliquez sur Add.
Créer un justificatif d'identité Proofpoint
- Allez sur TAP Dashboard > Settings > Connected Applications.
- Cliquez Create New Credential.

- Saisissez un nom et cliquez sur Generate. Notez votre nom d'utilisateur et votre mot de passe à utiliser lors de la configuration du plugin.
Configurer le plugin Proofpoint
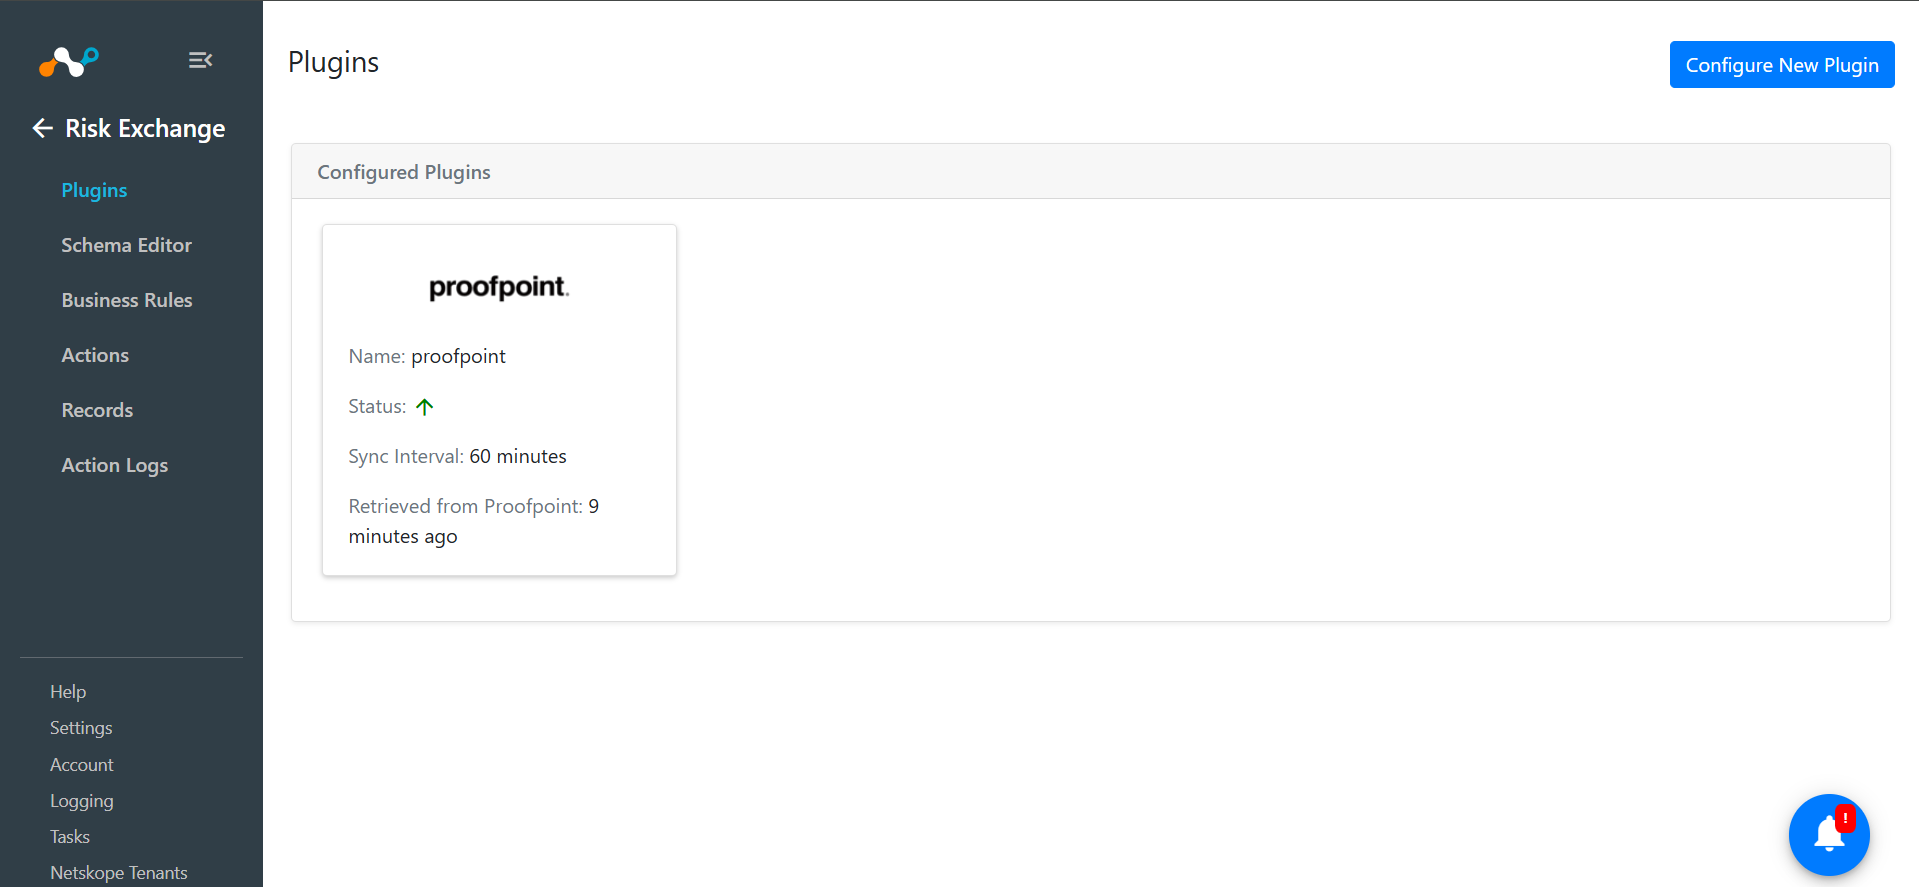
- Dans Cloud Exchange, allez sur Settings > Plugins. Cherchez et sélectionnez la boîte de plugin Proofpoint v1.0.0 (CRE) .

- Saisissez les informations de base.
- Configuration Name: Saisissez un nom pour la configuration.
- Sync Interval: Intervalle de récupération des données de cette source de plugin.
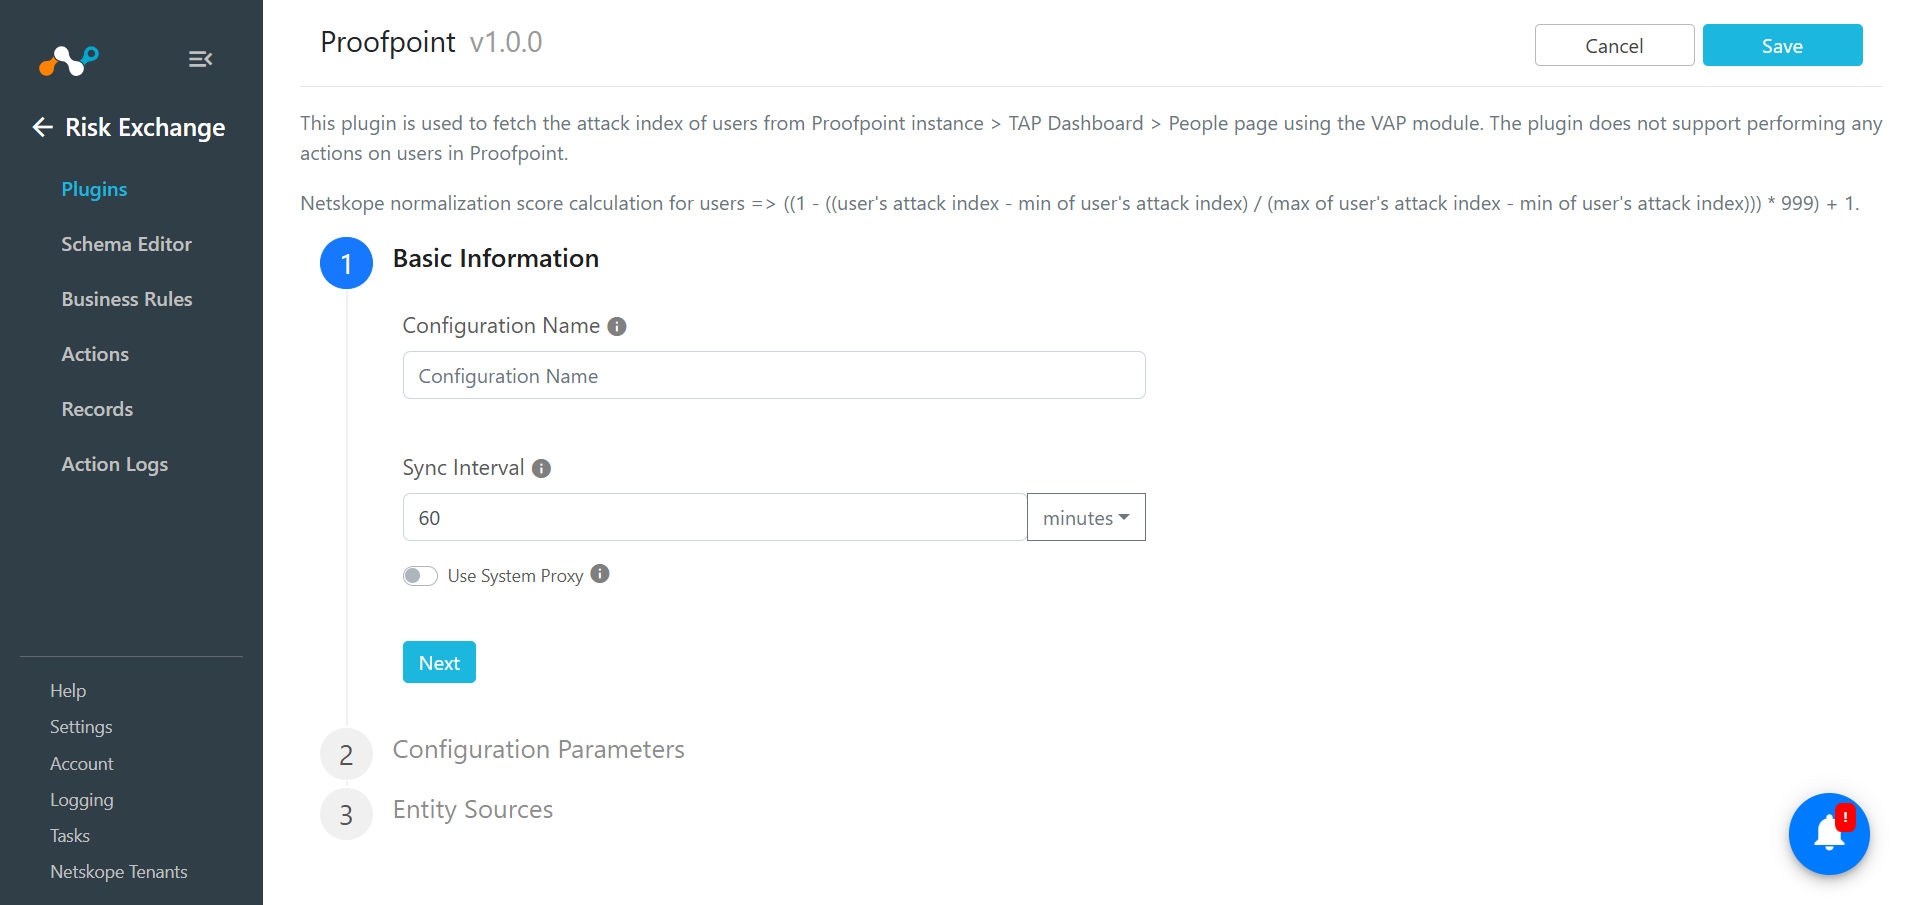
- Cliquez sur Next et entrez les paramètres de configuration :
- Proofpoint URL: URL de votre point de terminaison d'API Proofpoint.
- Proofpoint Username: Votre nom d’utilisateur de l’API Proofpoint.
- Proofpoint Password: Votre mot de passe de l’API Proofpoint.
- Date Range: Plage de dates en jours pour récupérer les utilisateurs et les scores depuis l’API Proofpoint.
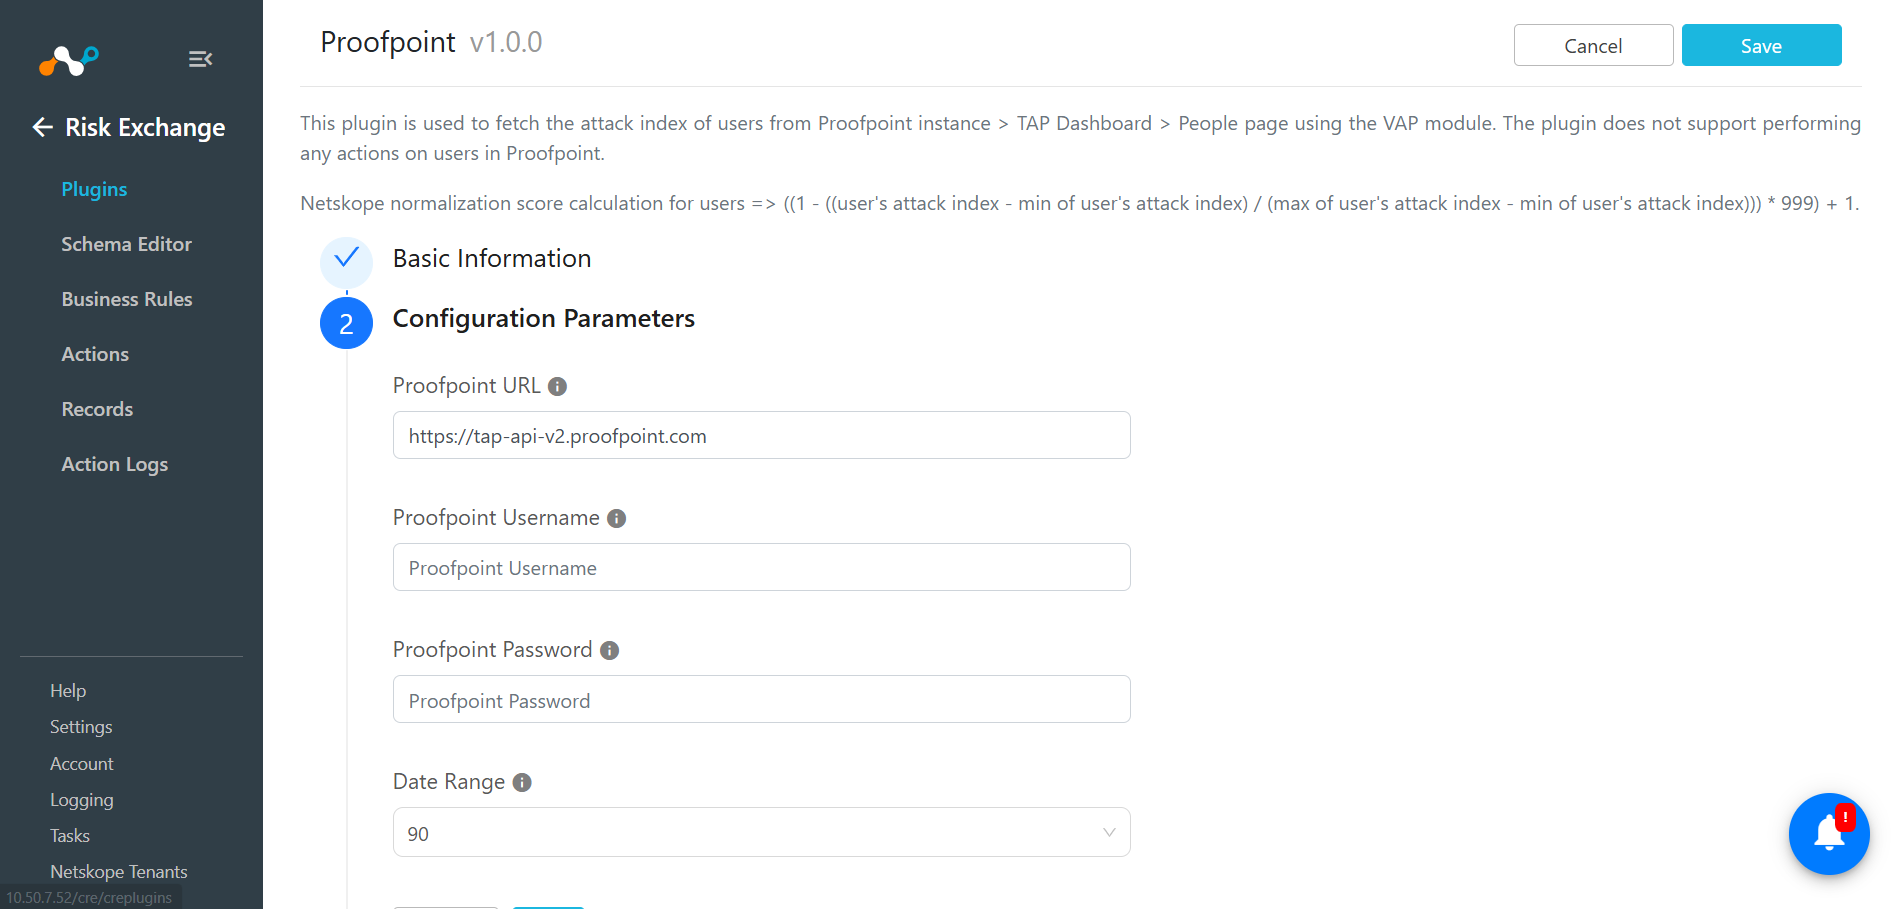
- Cliquez sur Next et sélectionnez une Entité dans le menu déroulant Entité . Les champs Entity peuvent être créés depuis la page de l’éditeur de schéma , ou en utilisant l’option + Add Field dans le menu déroulant du champ.
Fournissez la cartographie du terrain. Pour les correspondances suggérées, consultez la section Cartographies .
- Cliquez Save.
Ajouter une règle de gestion de l'échange de risques pour Proofpoint
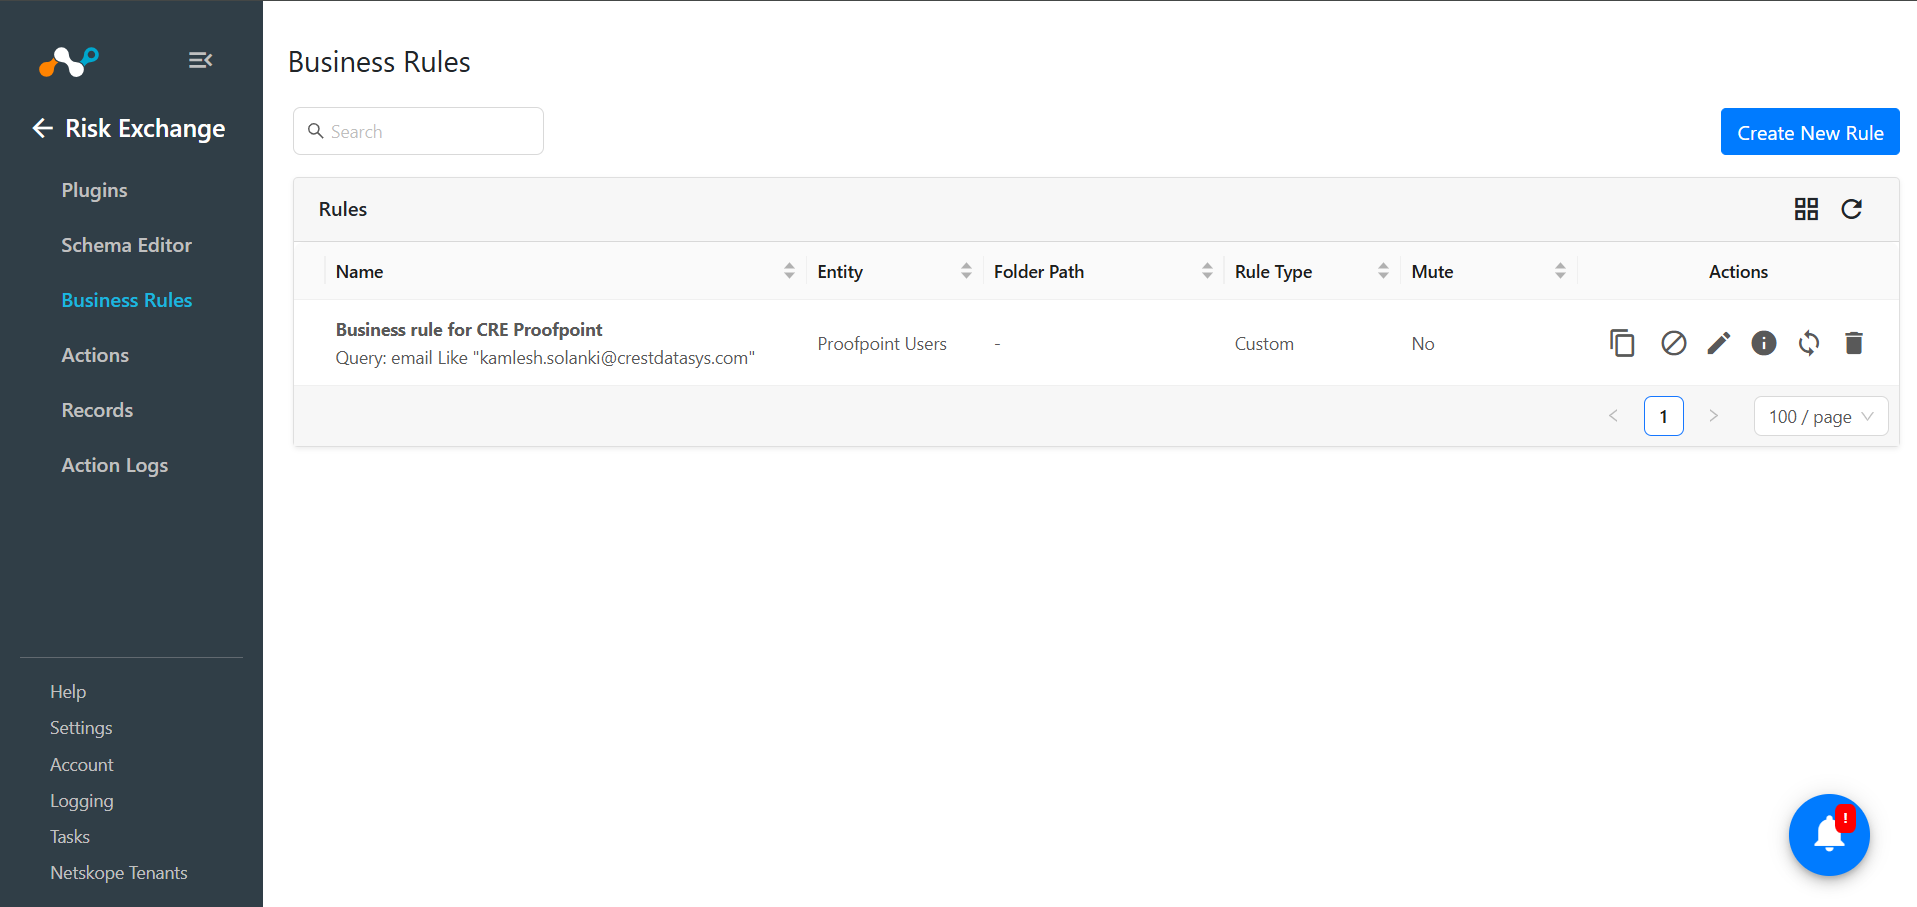
Utilisez les règles de gestion pour filtrer les utilisateurs. Suivez les étapes ci-dessous pour configurer une règle de gestion.
- Dans Risk Exchange, allez Business Rules cliquez Create New Rule.
- Select un nom de règle métier, sélectionnez une Entité, et fournissez le filtre selon vos besoins pour effectuer des Actions. Cliquez Save.
Ajoutez une action d'échange de risques pour Proofpoint
Proofpoint ne prend en charge que l'action "Pas d'action".
No Action
Cette action n'effectuera aucune action. Vous pouvez utiliser cette action pour générer les alertes UBA dans le module Ticket Orchestrator.
- Dans Risk Exchange, allez à Actions et cliquez sur Add Action Configuration.
- Select une règle de gestion, la configuration de votre plugin et une action (pas d'action).
- Generate Alert doit être activée lors de la création de l'action pour générer des alertes dans Ticket Orchestrator. Assurez-vous que le module Ticket Orchestrator est activé.
- Cliquez sur Save.

Vous pouvez effectuer d'autres actions sur les utilisateurs extraits de Proofpoint sur le locataire Netskope.
Valider le plugin Proofpoint
Valider dans Cloud Exchange
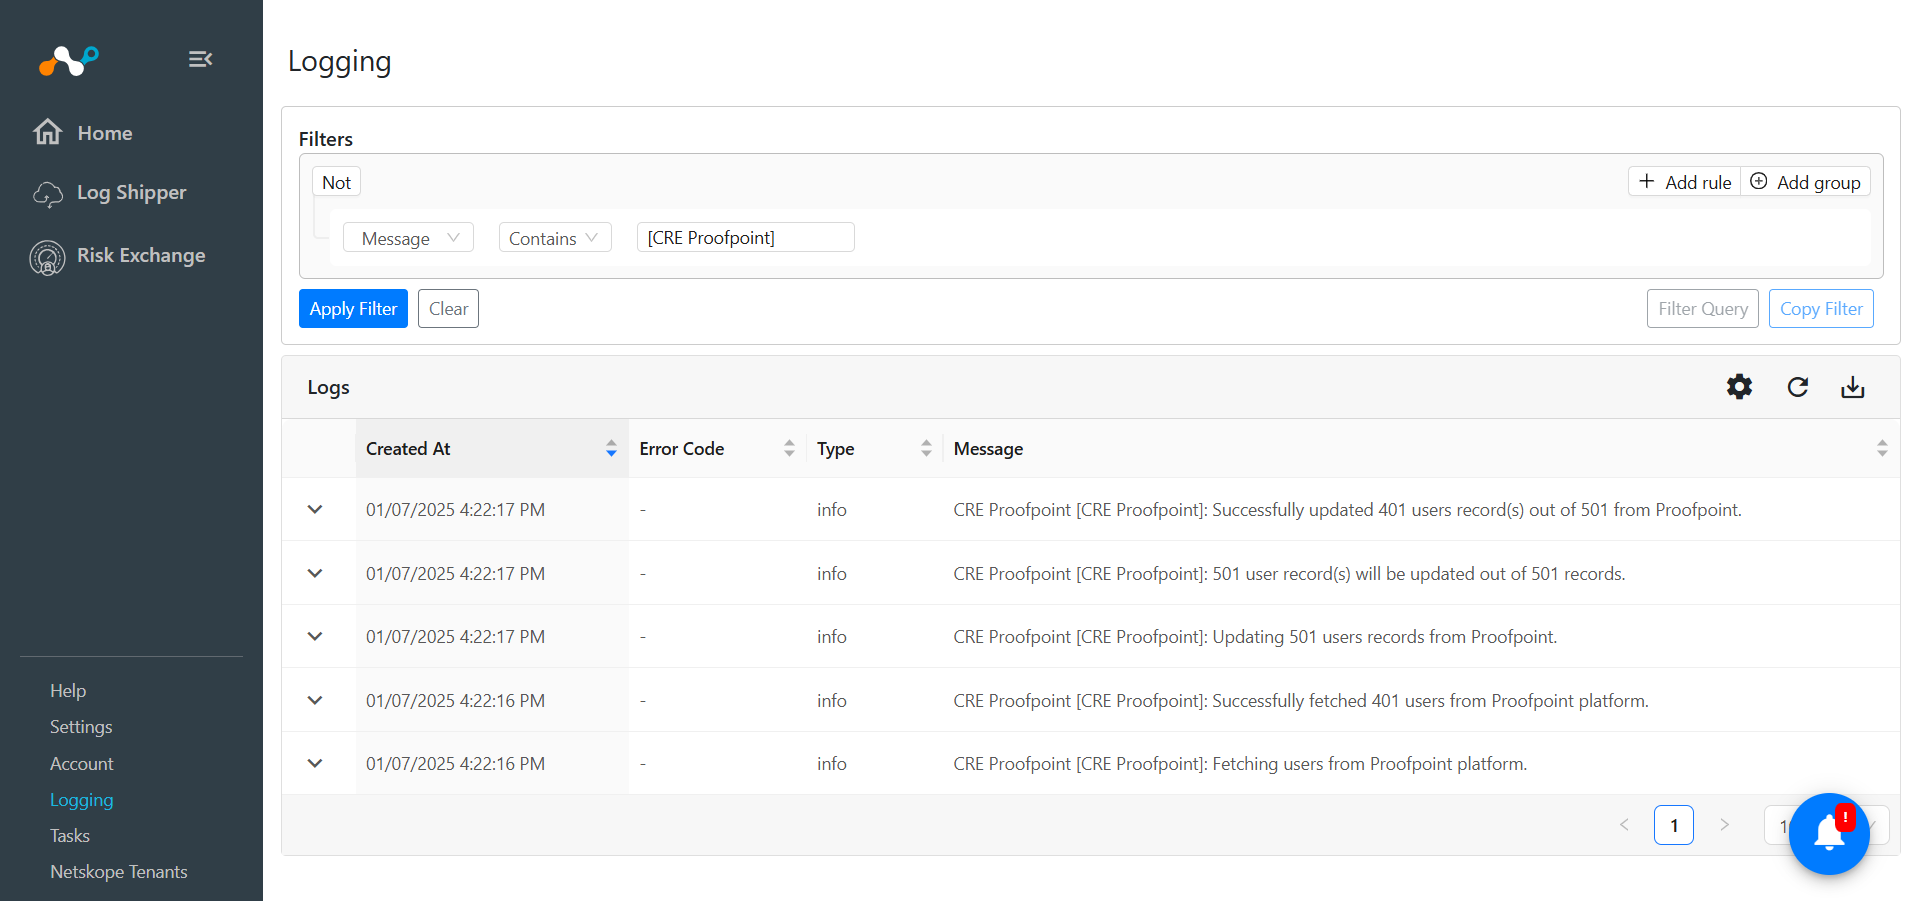
Pour valider les enregistrements d'utilisateurs provenant de Proofpoint, allez sur Logging et recherchez les journaux provenant du plugin CRE Proofpoint.
Example: message Like “[CRE Proofpoint]”
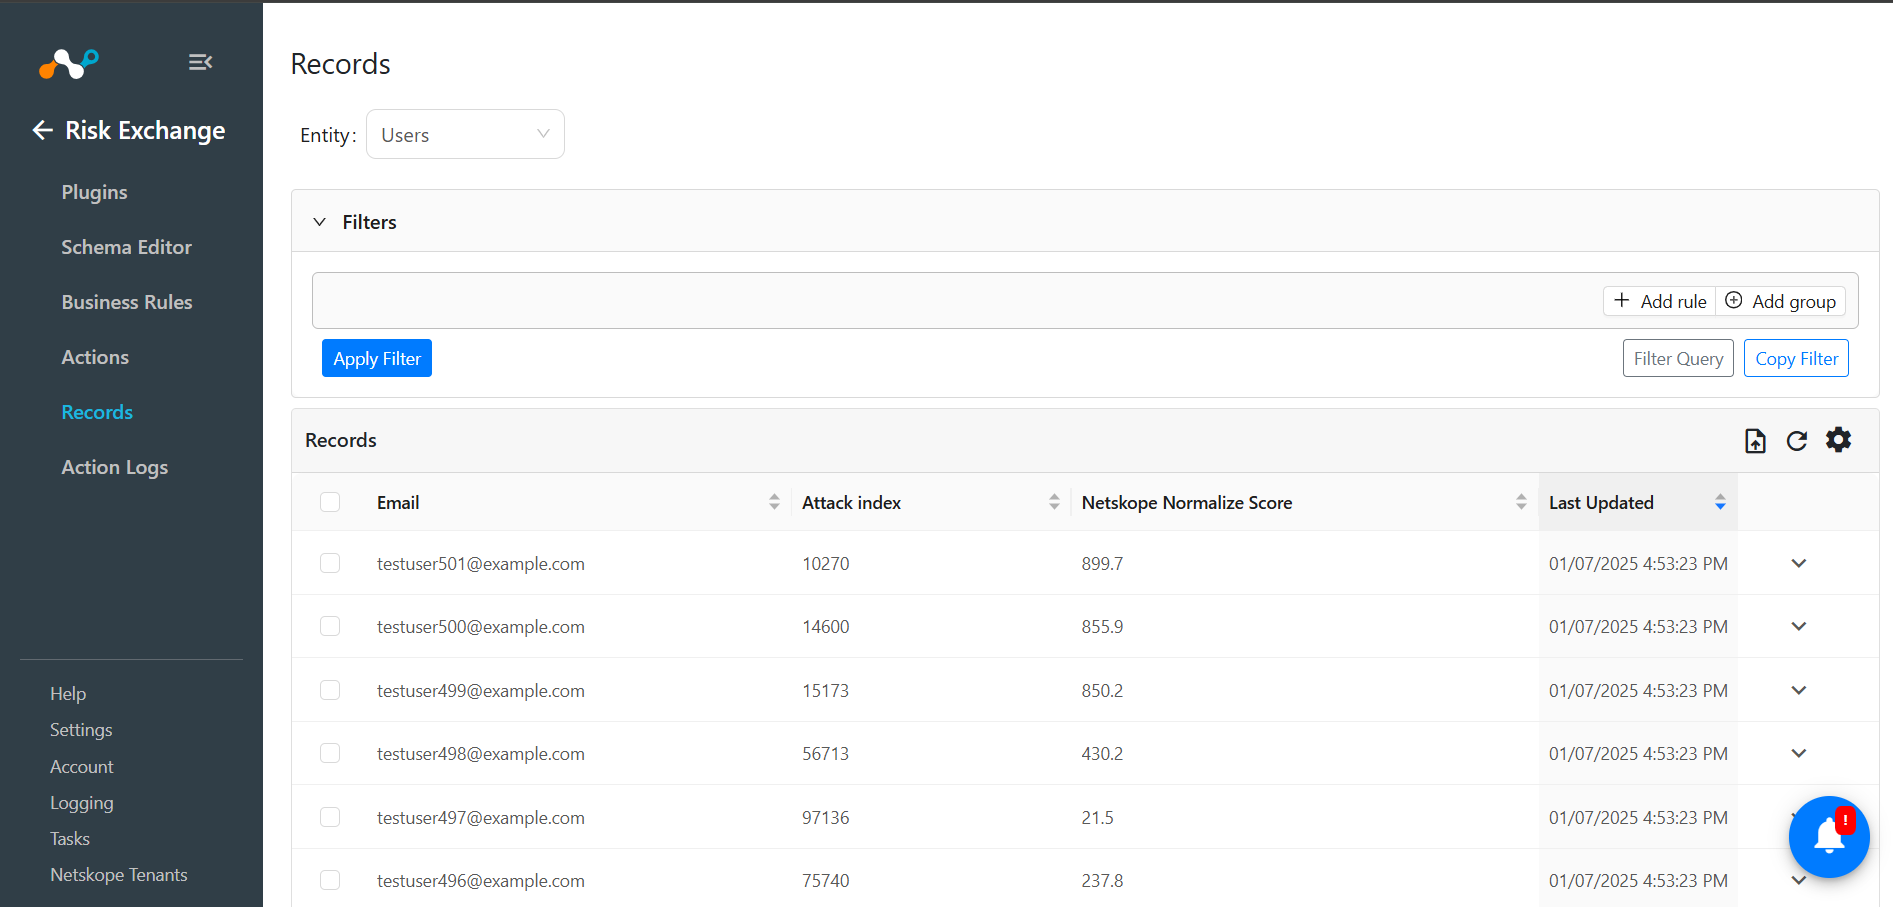
Pour vérifier les données extraites, allez sur Records, et sélectionnez le type d'entité que vous avez utilisé lors de la configuration du plugin Proofpoint. Vérifiez les dossiers tirés au sort.
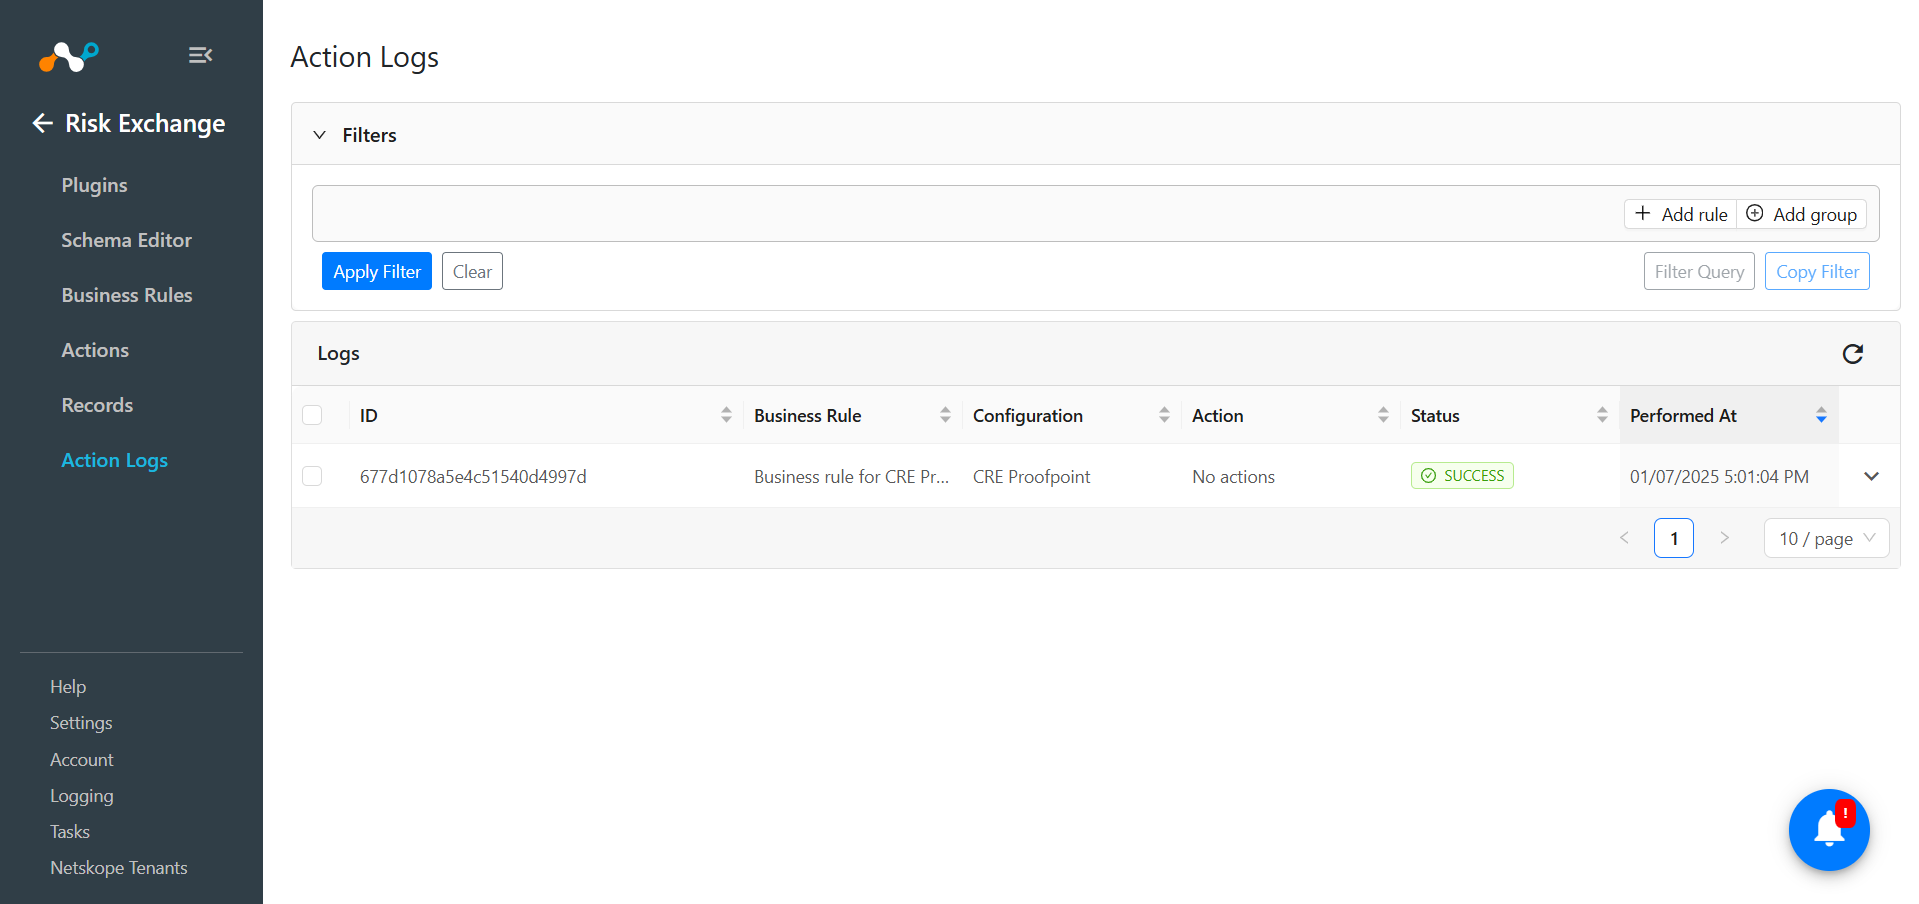
Vérifiez les journaux dans Logging pour le plugin Proofpoint pour les actions effectuées.

Si l'option Require Approval est activée lors de la configuration de l'action, assurez-vous de fournir l'approbation à partir de la page Action Log montrée ci-dessus en sélectionnant les entrées d'approbation en attente, et activez l'option Approval.
Valider dans Proofpoint
Le plugin extrait les utilisateurs et leur indice d'attaque respectif de la page TAP Dashboard > People dans Proofpoint.
Dépannage du plugin Proofpoint
Réception d'une erreur dans le plugin workflow
CRE Proofpoint [configuration_name]: Validation error occurred, Received exit code 401, Unauthorized, Verify Password provided in the configuration parameters.
What to do: Vérifiez le mot de passe pour Proofpoint.
Les utilisateurs ne sont pas extraits de Proofpoint
Si aucune donnée n'est tirée pour l'utilisateur, cela peut être dû à l'une ou l'autre des raisons suivantes :
- Aucun utilisateur n'est disponible sur la plateforme pour tirer.
- La cartographie n'est pas ajoutée dans le plugin.
What to do:
- Allez sur Proofpoint et vérifiez si les utilisateurs sont disponibles à partir de la page TAP Dashboard > People.
- Modifiez la configuration du plugin et vérifiez la page Entity Source. Il devrait y avoir des champs mappés afin de tirer la même chose.
Limites
L'API autorise jusqu'à 50 requêtes sur une période de 24 heures. Si vous dépassez cette limite, l'API ne sera de nouveau disponible qu'après 24 heures. Vous pouvez consulter les détails de la limite de débit de l'API dans la documentation de l'API Proofpoint People.
Le plugin affichera cette erreur si trop de requêtes sont effectuées sur Proofpoint :
CRE Proofpoint [configuration_name]: Received exit code 429, API rate limit exceeded while fetching users for page 3 from Proofpoint. Max retries for rate limit handler exceeded hence returning status code 429.