

Les politiques de protection en temps réel (RTP) pour la sécurité du protocole de contexte modèle (MCP) vous permettent de contrôler les communications entre les agents IA et les serveurs MCP — les services tiers qui exposent les outils, les invites et les ressources à ces agents. Vous pouvez créer des politiques RTP sophistiquées spécifiquement pour le trafic MCP afin de permettre, alerter ou bloquer les communications basées sur le serveur de destination, la catégorie du serveur, des activités protocolaires spécifiques ou la version du protocole MCP utilisée.
Prérequis pour les politiques de protection en temps réel MCP
-
Un permis Agentic Broker actif. Contactez votre équipe de compte Netskope pour activer Agentic Broker dans votre compte.
-
Le déchiffrement SSL activé pour le trafic concerné. Les politiques RTP pour MCP n’évaluent pas le trafic qui contourne le déchiffrement SSL, et ne fonctionneront pas si une politique SSL Do Not Decrypt s’applique.
-
La licence Agentic Broker DLP (Prévention des pertes de données), si vous souhaitez appliquer un profil DLP (Prévention des pertes de données) au trafic MCP.
Façons de créer des politiques RTP pour le trafic MCP
Vous pouvez créer des politiques RTP pour le trafic MCP des manières suivantes :
Politique basée sur les en-têtes HTTP
Créer des politiques basées sur des champs dans les en-têtes HTTP tels que mcp-session-id et mcp-protocol-version. Voir Configurer les politiques basées sur l’en-tête HTTP pour la procédure complète.
Type de politique d’accès agent
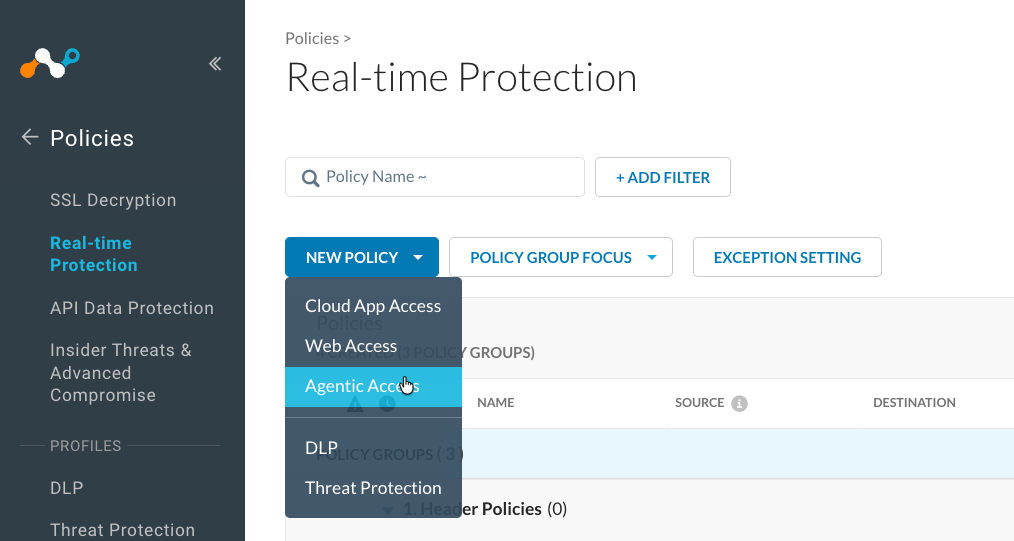
Le trafic MCP est contrôlé via un type de politique dédié d’accès agentique, confirmé à Policies > Real-time Protection > New Policy > Agentic Access. Cela remplace l’approche précédente consistant à sélectionner un serveur MCP ou la catégorie serveur MCP à partir du menu déroulant général de l’application ou catégorie d’accès au cloud — les serveurs MCP et la catégorie serveur MCP n’y apparaissent plus.
Activités MCP pour des politiques de protection en temps réel
| Nom de l’activité | Direction | RTP |
|---|---|---|
| PingRequest | Serveur client <-> | RTP |
| SetLevelRequest | Serveur client -> | RTP |
| CompleteRequest | Serveur client -> | RTP |
| CompleteResult | Client serveur -> | RTP |
Destination
Les serveurs MCP sont désormais une catégorie dédiée de Profil de Destination dans le menu déroulant « Cloud App ». Vous pouvez sélectionner l’option Profil de destination utilisée lorsque vous souhaitez ajouter des serveurs MCP non catalogués.
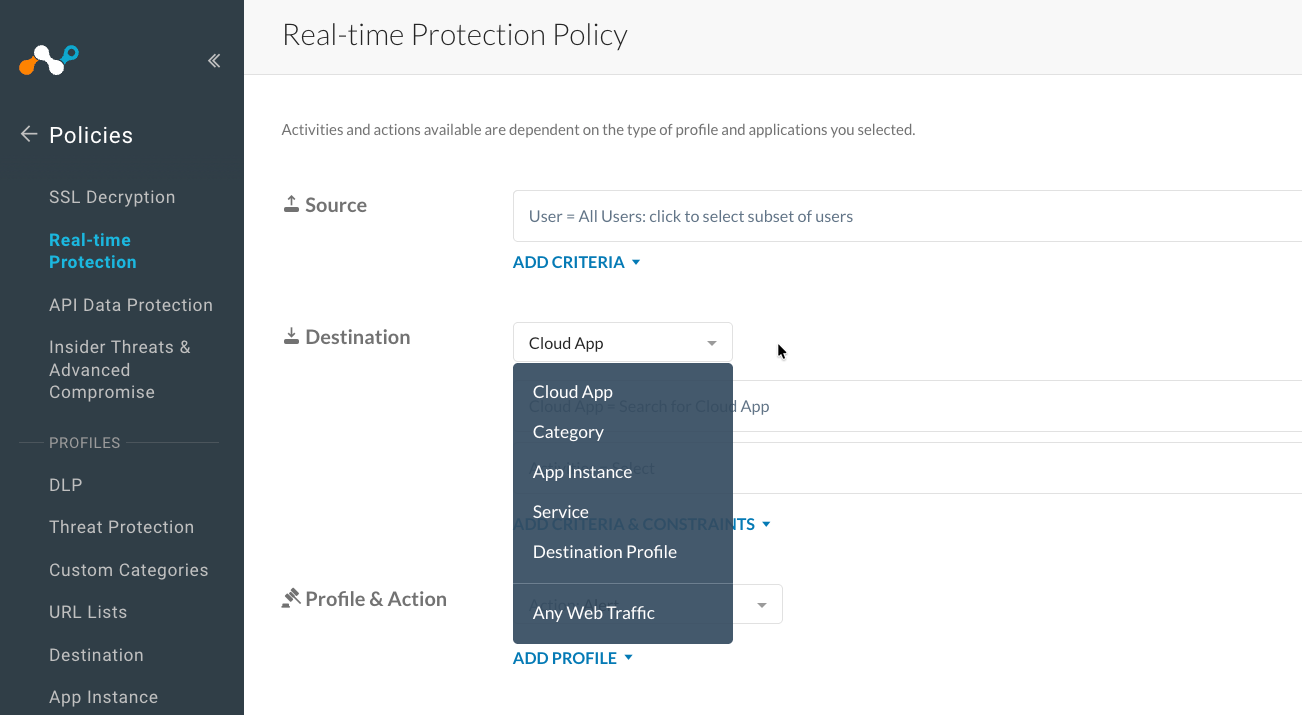
* Les politiques MCP basées sur des catégories créées avant cette version devraient migrer vers l’option de destination de trafic serveur MCP n’importe quel serveur.
Profil de la destination
Cette section fournit des instructions pour créer et utiliser des profils de destination afin d’ajouter un serveur MCP non catalogué par son URL, puis référer ce profil dans une politique de protection en temps réel — comme critre, comme contrainte sur la catégorie serveur MCP, ou comme destination elle-même — afin de bloquer l’accès à celui-ci.
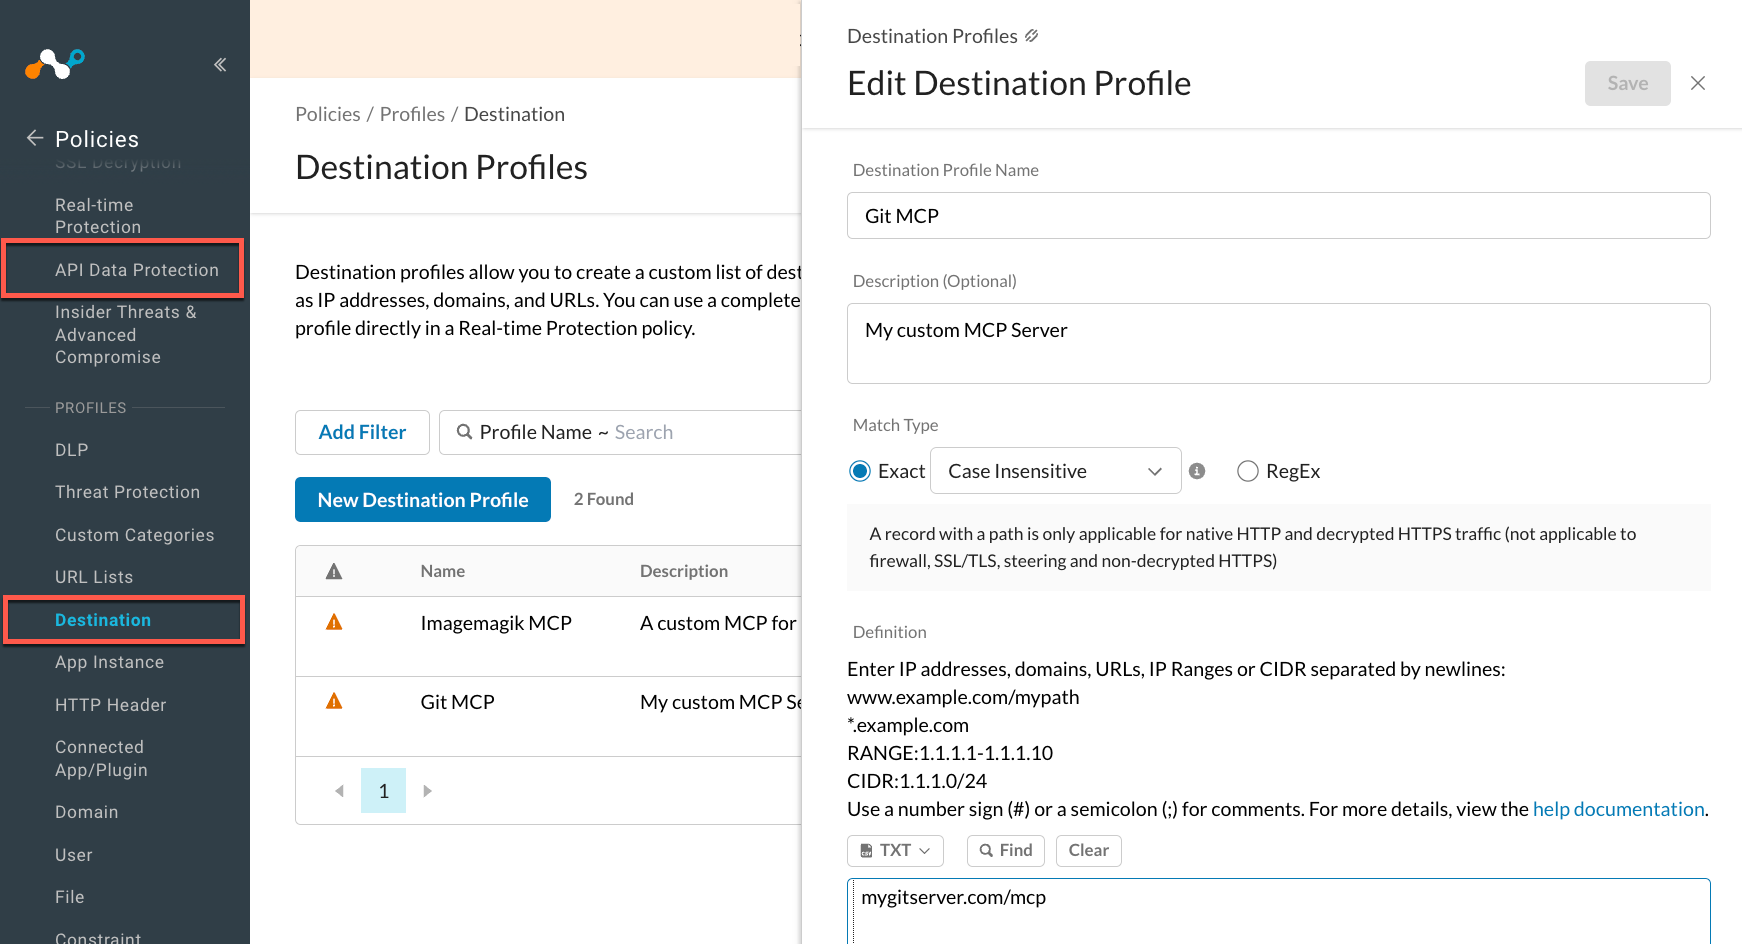
Création d’un profil de destination pour un serveur MCP distant qui ne figure pas dans le catalogue des serveurs MCP que vous souhaitez bloquer
-
Aller à Policies > Real-time Protection > Destination
-
Saisissez un nom de profil de destination
-
Dans le champ Definition , ajoutez une seule URL serveur MCP.
-
Cliquez sur Save.
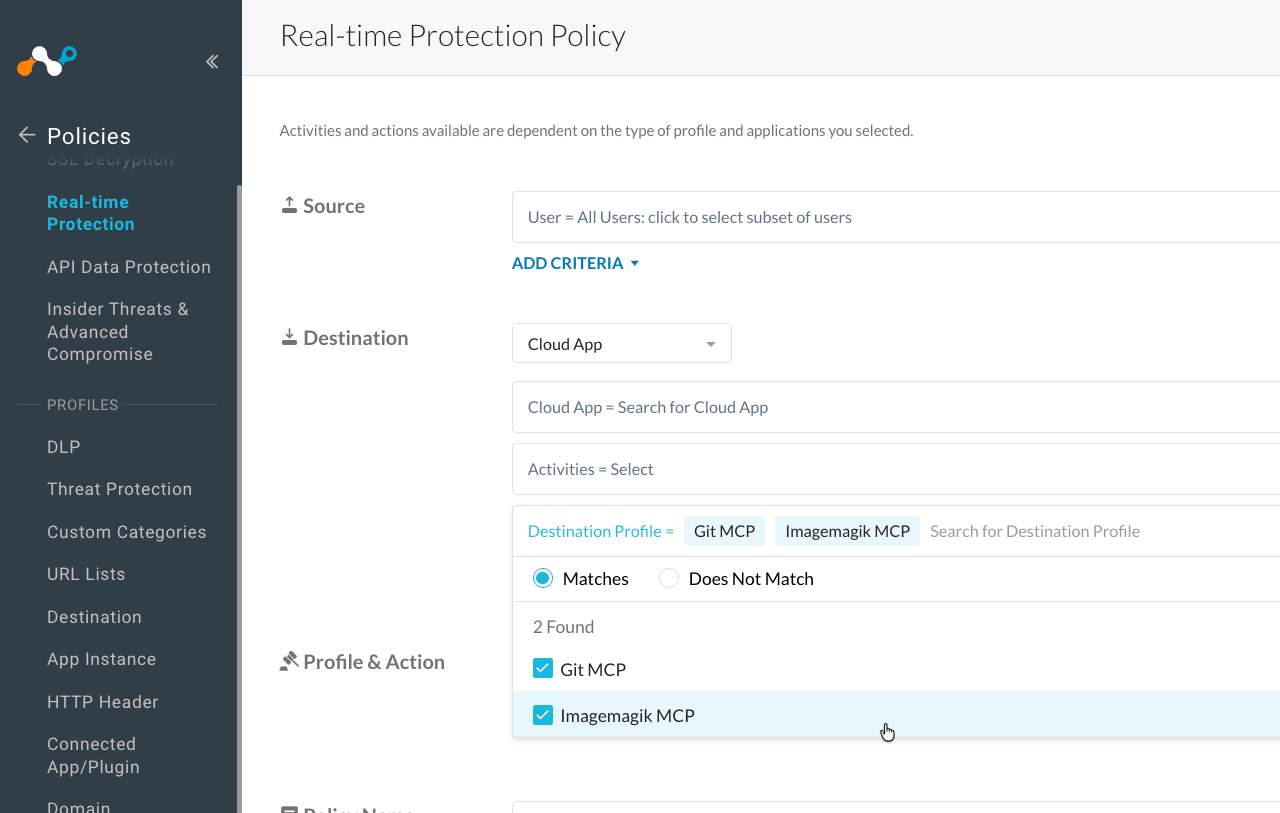
Créer une politique en temps réel en utilisant un profil de destination comme critère
-
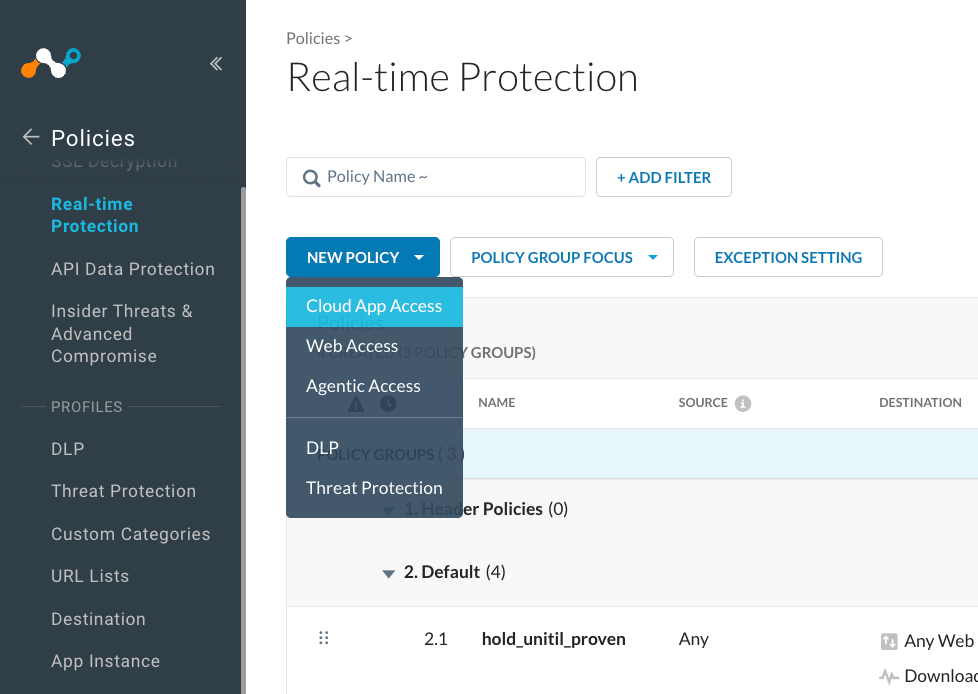
Va à Policies > Real-time Protection
-
Cliquez New Policy > sélectionnez Cloud App Access
-
Cliquez sur AJOUTER DES CRITÈRES ET DES CONTRAINTES.
-
Cliquez sur Destination Profile.
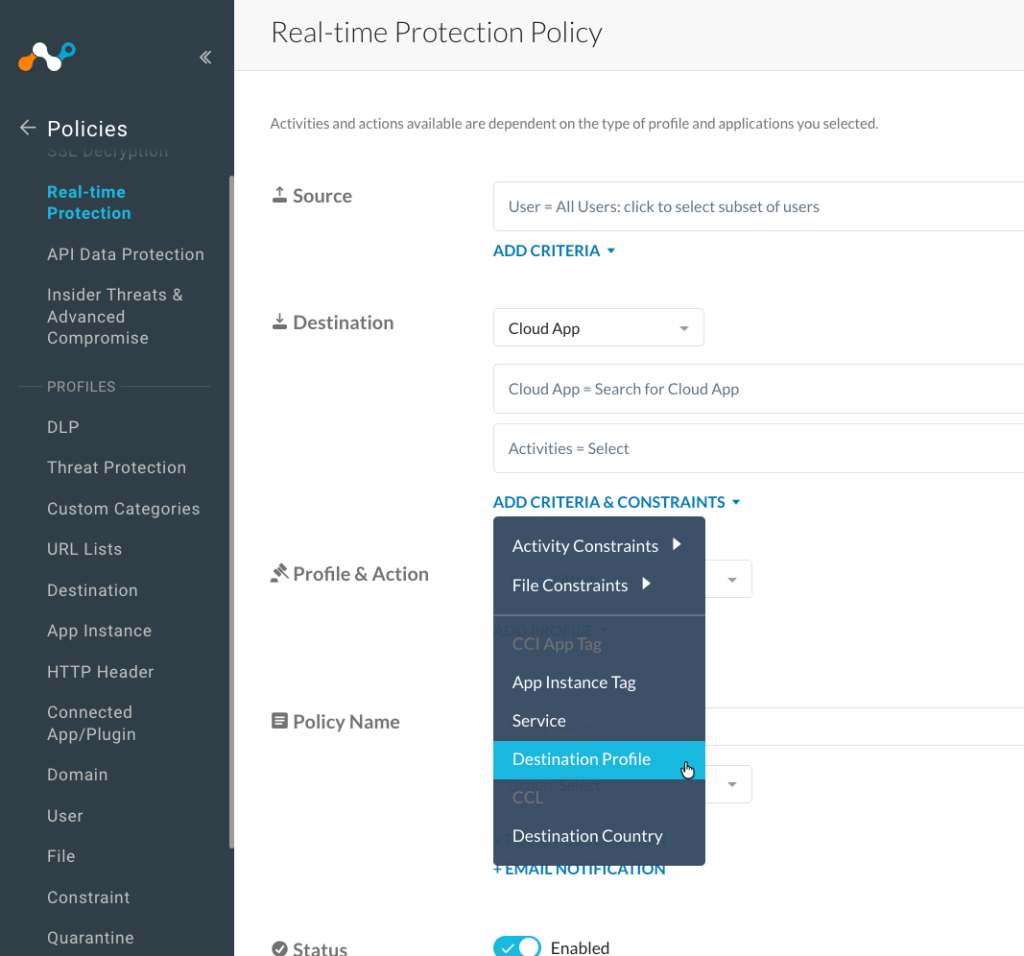
-
Cliquez sur la boîte de texte «Destination Profile =» et sélectionnez le profil que vous avez créé précédemment.
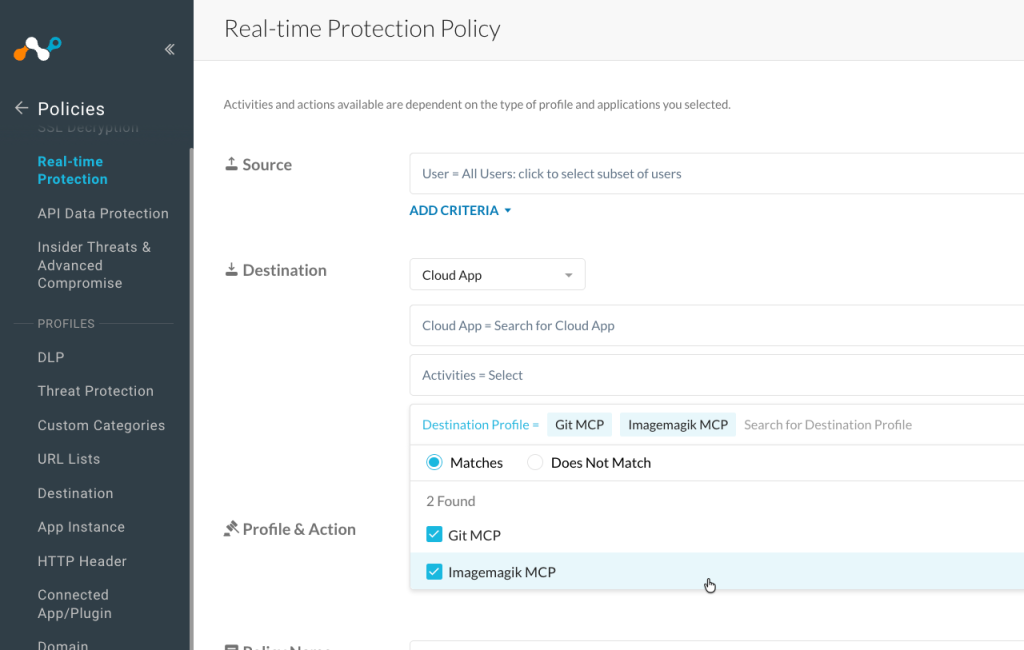
-
Select une action dans le menu déroulant Profile & Action
-
Saisissez un nom pour la politique dans le champ Nom de la Politique.
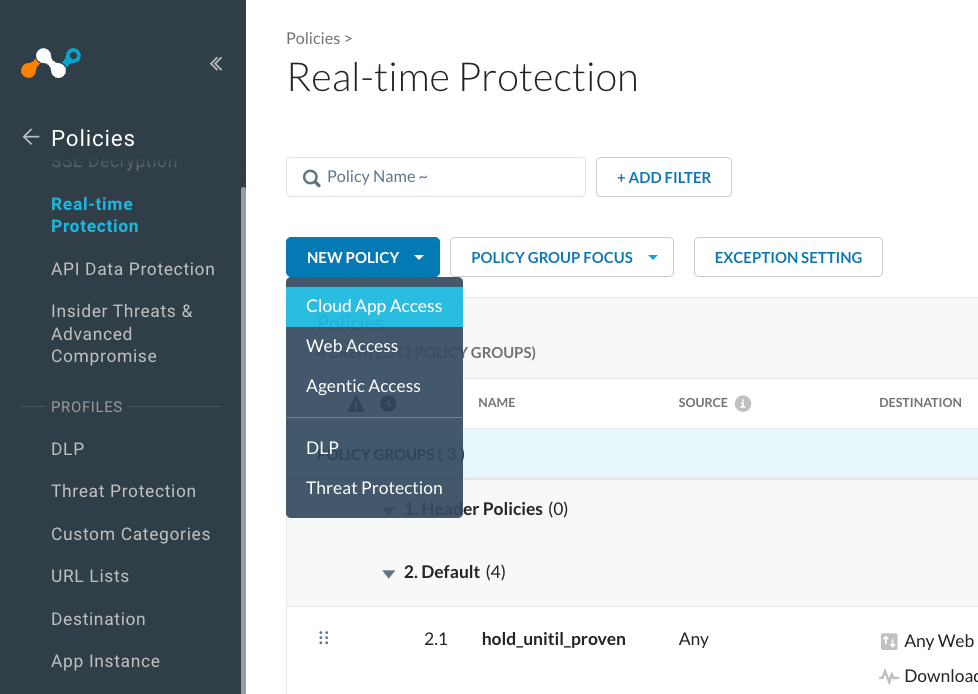
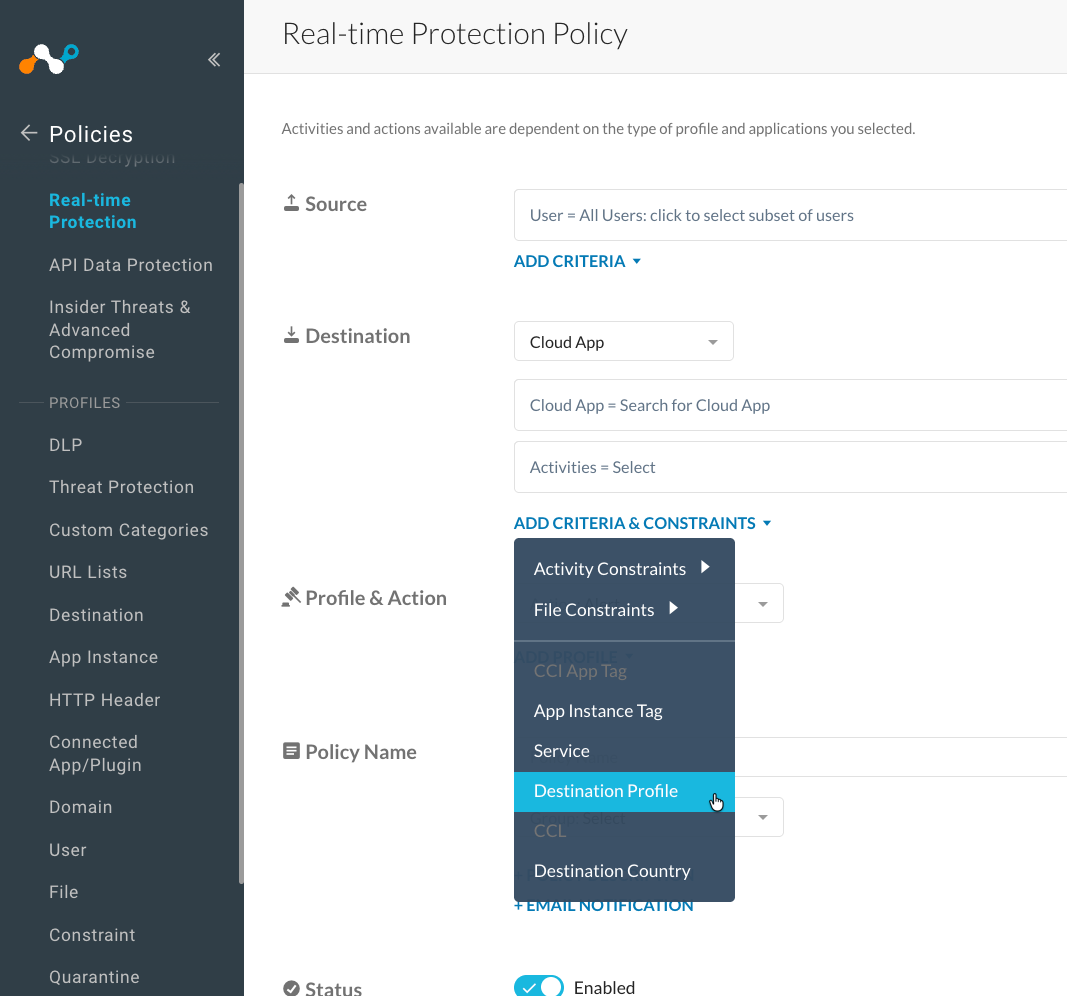
Pour en savoir plus :
- Configuration des politiques basées sur les en-têtes HTTP
- Configuration des politiques RTP pour bloquer les événements
- Contrôle granulaire et prévention des pertes de données (DLP)
- Contrôle d'accès granulaire pour bloquer un serveur MCP spécifique
- Contrôle d'accès étendu pour bloquer tout le trafic MCP avec RTP