

La fonction d’authentification SAML améliorée introduit un contrôle granulaire et spécifique au service sur les politiques d’authentification dans différents services Netskope. Cela remplace le modèle de configuration SAML global hérité par une architecture flexible et conforme aux normes, adaptée aux exigences de sécurité de l’entreprise.
Depuis la version R134 de Netskope Client et la Next Generation (NG) WebUI, les administrateurs peuvent configurer des profils d’utilisation et l’authentification forcée pour établir des politiques d’authentification granulaires et spécifiques aux services, comme l’application d’une réauthentification renforcée obligatoire pour Private Access tout en préservant une expérience de Single Sign-On (SSO) transparente pour la navigation web générale. Cette fonctionnalité fournit :
-
Service-Specific Usage Profiles: Profils dédiés pour la sécurité Internet, le pare-feu cloud, le Private Access (NPA), le WAN sans frontière (BWAN) et leurs scénarios de réauthentification respectifs.
-
SAML 2.0 ForceAuthn Standard: Une réauthentification moderne et conforme aux normes qui demande aux fournisseurs d’identité (IdP) d’appliquer une nouvelle vérification indépendamment des sessions SSO actives.
-
Automated Identity Hints: Pré-remplissage simplifié des identifiants à l'aide des paramètres login_hint et domain_hint extraits des certificats clients enregistrés.
Avant de configurer les paramètres SAML pour l'authentification
Examinez les exigences système et les directives opérationnelles avant de configurer les paramètres SAML pour l’authentification par proxy direct.
Besoins et prérequis
| Composant | Spécification des exigences |
|---|---|
| Netskope Tenant | Version R134 ou ultérieure ; Next Generation (NG) WebUI activée. |
| Agent Netskope | La version R134 ou ultérieure doit être installée sur les points de terminaison (Windows et macOS). Client compatible requis pour Borderless WAN. |
| Fournisseur d'identité (IdP) | Doit prendre en charge la spécification SAML 2.0 ForceAuthn et reconnaître les paramètres de requête login_hint / domain_hint. |
| Certificats client | Les certificats client inscrits doivent contenir l'adresse électronique de l'utilisateur ou le UPN dans le champ Objet pour permettre la pré-population de l'identité. |
Remarques importantes
-
Admin vs. Non-Admin Scope: Les instructions de cette section ne s’appliquent qu’aux utilisateurs finaux non administrateurs. Pour configurer le SSO pour l’accès administrateur, reportez-vous au guide Single Sign On for Administrators.
-
Partial Configuration (R121+): À partir de la version R121, les comptes IdP peuvent être partiellement configurés et enregistrés pour récupérer l'URL ACS et les métadonnées Netskope, ce qui facilite la configuration de votre IdP tiers.
-
REST API Provisioning: La création et la gestion des comptes IdP par programmation sont prises en charge via REST API v2. Pour les détails concernant les points de terminaison et les charges utiles, reportez-vous à la section Guide de référence de la configuration de l’API REST v2 ci-dessous.
Fonctions et capacités clés
Ces améliorations sont prises en charge sur les tenants exécutant la version R134 de Netskope ou ultérieure avec l’accès à l’API REST v2 SAML activé. Notez que le déploiement des fonctionnalités dans les environnements de tenant est effectué de manière progressive.
-
Service-Specific Usage Profiles – Les administrateurs peuvent attribuer des profils d’utilisation spécifiques aux comptes IdP proxy de transfert SAML, ce qui permet des workflows d’authentification dissociés via des méthodes d’accès Netskope disparates. Les avantages comprennent :
-
Application de politiques de sécurité strictes (comme l’authentification multifacteur renforcée obligatoire) pour les applications Private Access sensibles.
-
Maintenir un accès unique sans friction pour la navigation Web générale via Internet Security / Cloud Firewall.
-
Découplage des politiques initiales d’inscription du client des politiques récurrentes de réauthentification.
Profil d’utilisation Description et portée Sécurité Internet / Pare-feu cloud / Private Access Régit l’inscription des clients et l’authentification initiale pour Secure Web Gateway (SWG), Cloud Firewall (CFW) et Netskope Private Access (NPA). WAN sans frontières Gère les flux d'inscription et d'authentification des clients pour les points de terminaison Netskope Borderless WAN. Réauthentification Private Access S’applique à la vérification supplémentaire ultérieure lorsque les utilisateurs accèdent à des applications NPA sensibles soumises à des politiques de réauthentification. Réauthentification WAN sans frontières S'applique à la vérification ultérieure des sessions Borderless WAN actives nécessitant des justificatifs d'identité renouvelés.
-
-
Standards-Compliant SAML ForceAuthn – Netskope exploite désormais l’attribut standard de l’industrie SAML 2.0 ForceAuthn, remplaçant l’ancienne solution de contournement consistant à effacer les cookies du navigateur. Lorsque cette option est activée, Netskope inclut ForceAuthn=”true” dans la charge utile SAML AuthnRequest. Cela indique explicitement au fournisseur d’identité en amont de demander des identifiants actifs à l’utilisateur, quelle que soit la session SSO existante et valide sur l’IdP.
-
Interoperability: Pris en charge nativement par les principaux IdP d’entreprise, notamment Microsoft Entra ID, Okta et PingFederate.
-
Predictability: Élimine le comportement incohérent du cache/cookie du navigateur pendant les cycles de réauthentification.
-
Security Compliance: Garantit que la vérification renforcée et les politiques MFA sont déclenchées de manière fiable pour les ressources restreintes.
-
-
Préremplissage des indications de connexion et de domaine : pour optimiser l’expérience utilisateur lors des demandes de réauthentification obligatoire, Netskope transmet le contexte d’identité directement au fournisseur d’identité :
-
login_hint Parameter: Transmis dans les requêtes d’authentification aux IdP pris en charge (par exemple, Okta, PingFederate) pour pré-remplir le champ nom d’utilisateur ou adresse e-mail.
-
domain_hint Parameter: Transmis aux points de terminaison SAML de Microsoft Entra ID pour contourner la découverte de locataire redondante et diriger immédiatement les utilisateurs vers leur page de connexion d’entreprise.
-
Certificate Extraction: Le Netskope Client extrait automatiquement l’identité de l’utilisateur (adresse e-mail ou nom principal de l’utilisateur) du champ Subject du certificat client inscrit.
-
Supported Platforms: Disponible sur Netskope Client pour Windows et macOS lors des workflows de réauthentification Private Access et Borderless WAN.
-
Obtenir les paramètres SAML de Netskope
-
Connectez-vous à l'interface WebUI de Netskope
-
Allez sur Settings > Security Cloud Platform et cliquez sur SAML sous Forward Proxy.
Lors de la configuration d'une application Netskope dans l'IdP, utilisez les métadonnées et le certificat de la page Settings > Administration > SSO dans l'interface WebUI de Netskope. -
Si le compte IdP est déjà créé, cliquez sur Netskope Settings et copiez ce qui suit :
Pour plus d'informations sur la création d'un compte IdP dans Netskope, consultez la section Ajout d'un service IdP New Forward Proxy.-
SAML Entity ID
-
SAML Proxy ACS URL:
-
Download CERTIFICATE
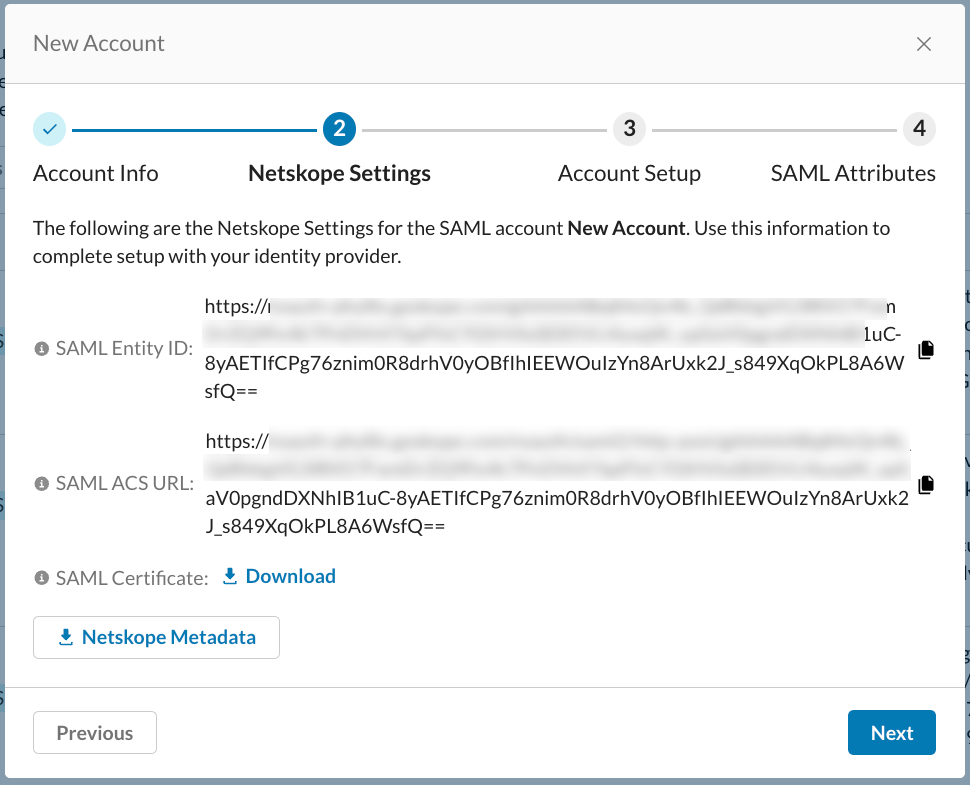
-
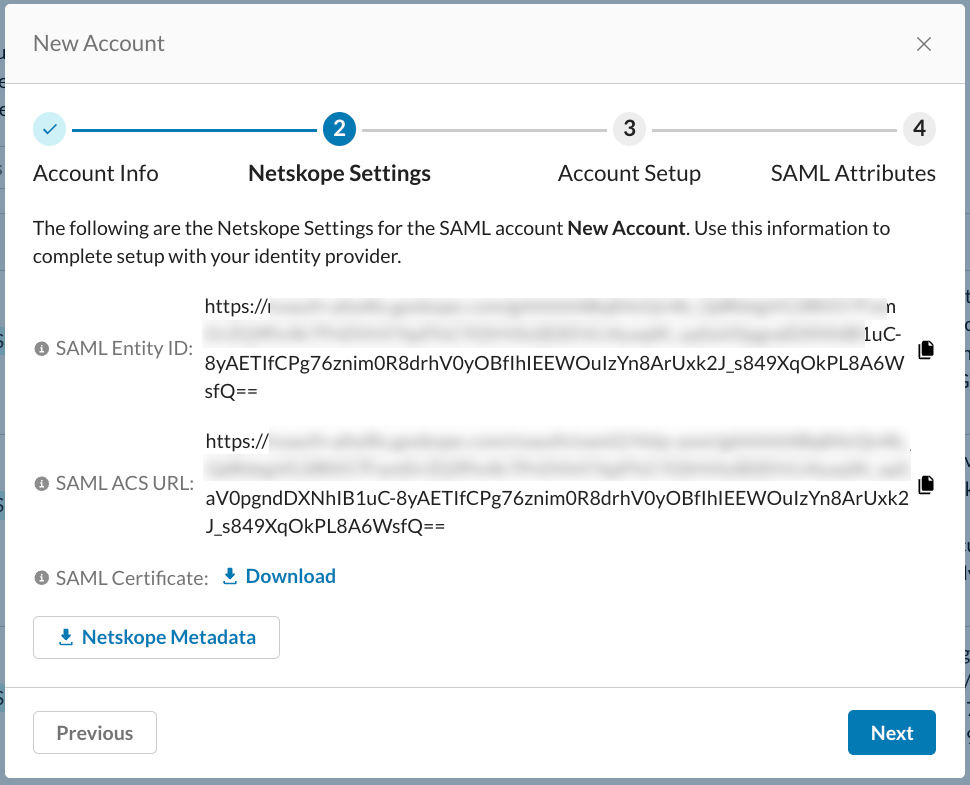
Ajout d'un service IdP New Forward Proxy
Pour ajouter un IdP New en tant que service d'authentification, procédez comme suit :
-
Allez sur Settings > Security Cloud Platform > SAML (dans Forward Proxy).
-
Cliquez sur le bouton NEW ACCOUNT. Dans la fenêtre contextuelle New Account, configurez :
-
Name: Indiquez un nom pour identifier le service IdP.
-
Access Method: Select la méthode d'accès qui utilisera ce service IdP
-
All - Pour utiliser le service IdP pour toutes les méthodes d'accès.
-
IPSec – Select cette option pour utiliser le service IdP pour les méthodes d’accès IPsec. Pour un contrôle granulaire, vous pouvez activer le service IdP pour tous les tunnels ou des tunnels spécifiques.
-
GRE – Pour utiliser le service IdP pour les méthodes d'accès GRE. Pour un contrôle granulaire, vous pouvez activer le service IdP pour tous les tunnels ou pour des tunnels spécifiques.
-
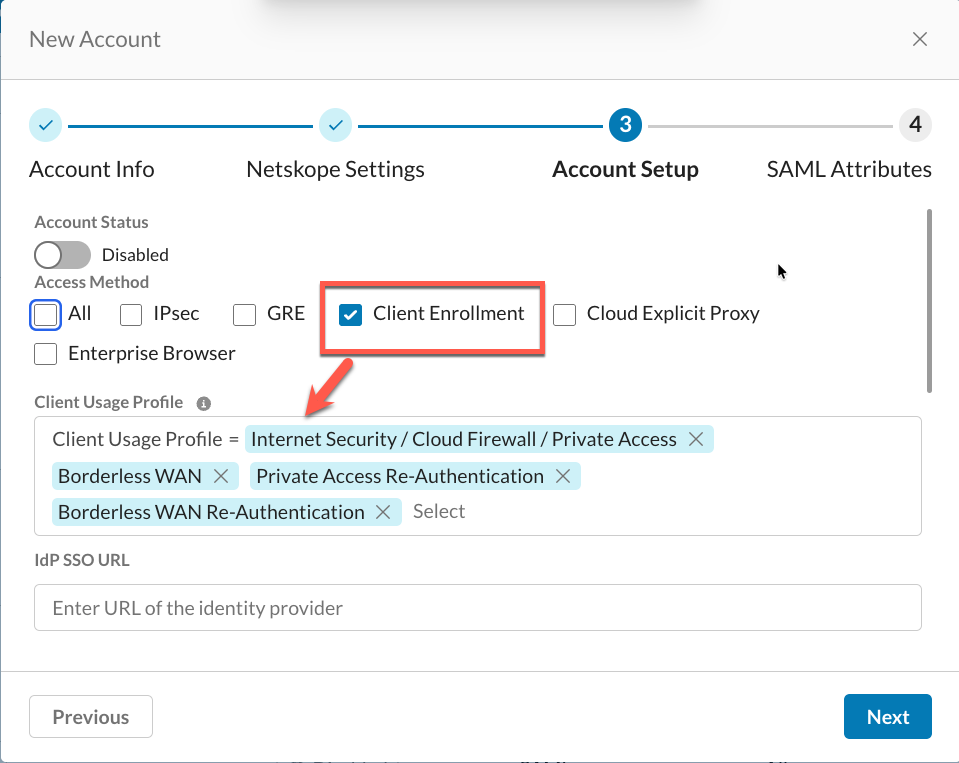
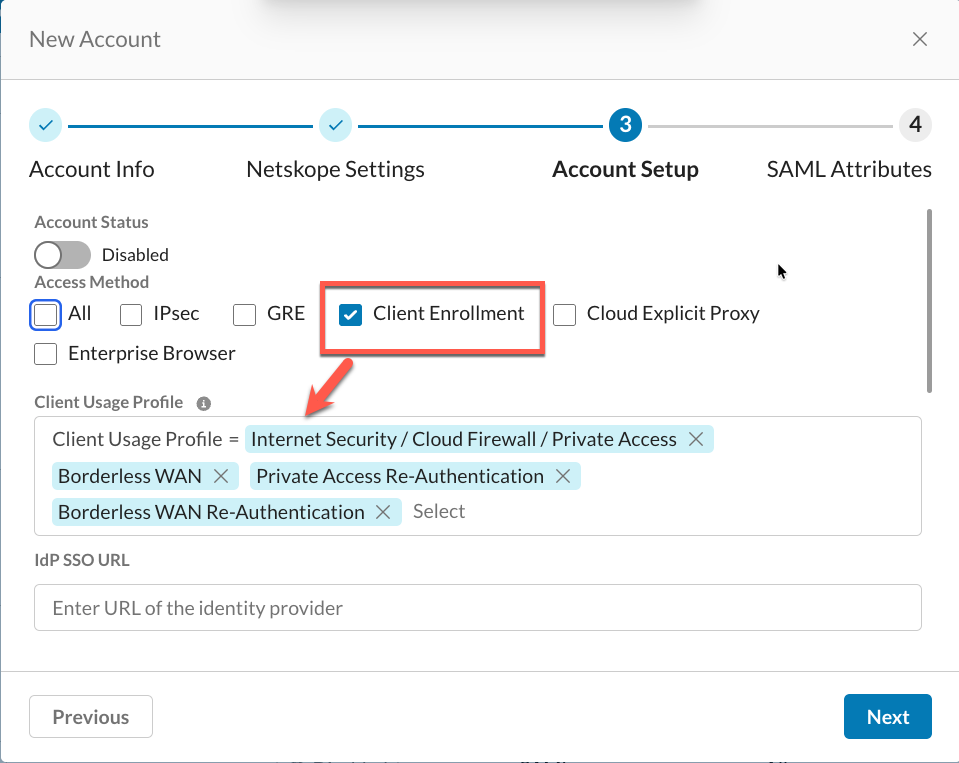
Client Enrollment – Pour utiliser le service IdP pour les workflows d’inscription et d’authentification des clients.
-
Cloud Explicit Proxy - Pour utiliser le service IdP lorsque l'accès se fait via Netskope Proxy.
-
-
Usage Profiles (Applicable when Client Enrollment or All is selected): Select les profils spécifiques au service à attribuer à ce compte IdP. Par défaut, les quatre profils sont sélectionnés :
-
Internet Security / Cloud Firewall / Private Access: Gère l'inscription du client et l'authentification initiale pour SWG, CFW et NPA.
-
Borderless WAN: Gère l’inscription du client et les flux d’authentification initiale pour les points de terminaison Borderless WAN.
-
Private Access Re-Authentication: S’applique à la vérification renforcée ultérieure lorsque les utilisateurs accèdent aux applications NPA sensibles soumises à des politiques de réauthentification.
-
Borderless WAN Re-Authentication: S'applique à la vérification ultérieure des sessions Borderless WAN actives nécessitant des justificatifs d'identité renouvelés.
Au moins un profil d’utilisation doit rester sélectionné lorsque l’inscription du client est activée. Vous ne pouvez pas enregistrer un compte avec tous les profils effacés. -
-
IdP Configuration: Dans l’onglet Setup, configurez les paramètres de l’IdP :
-
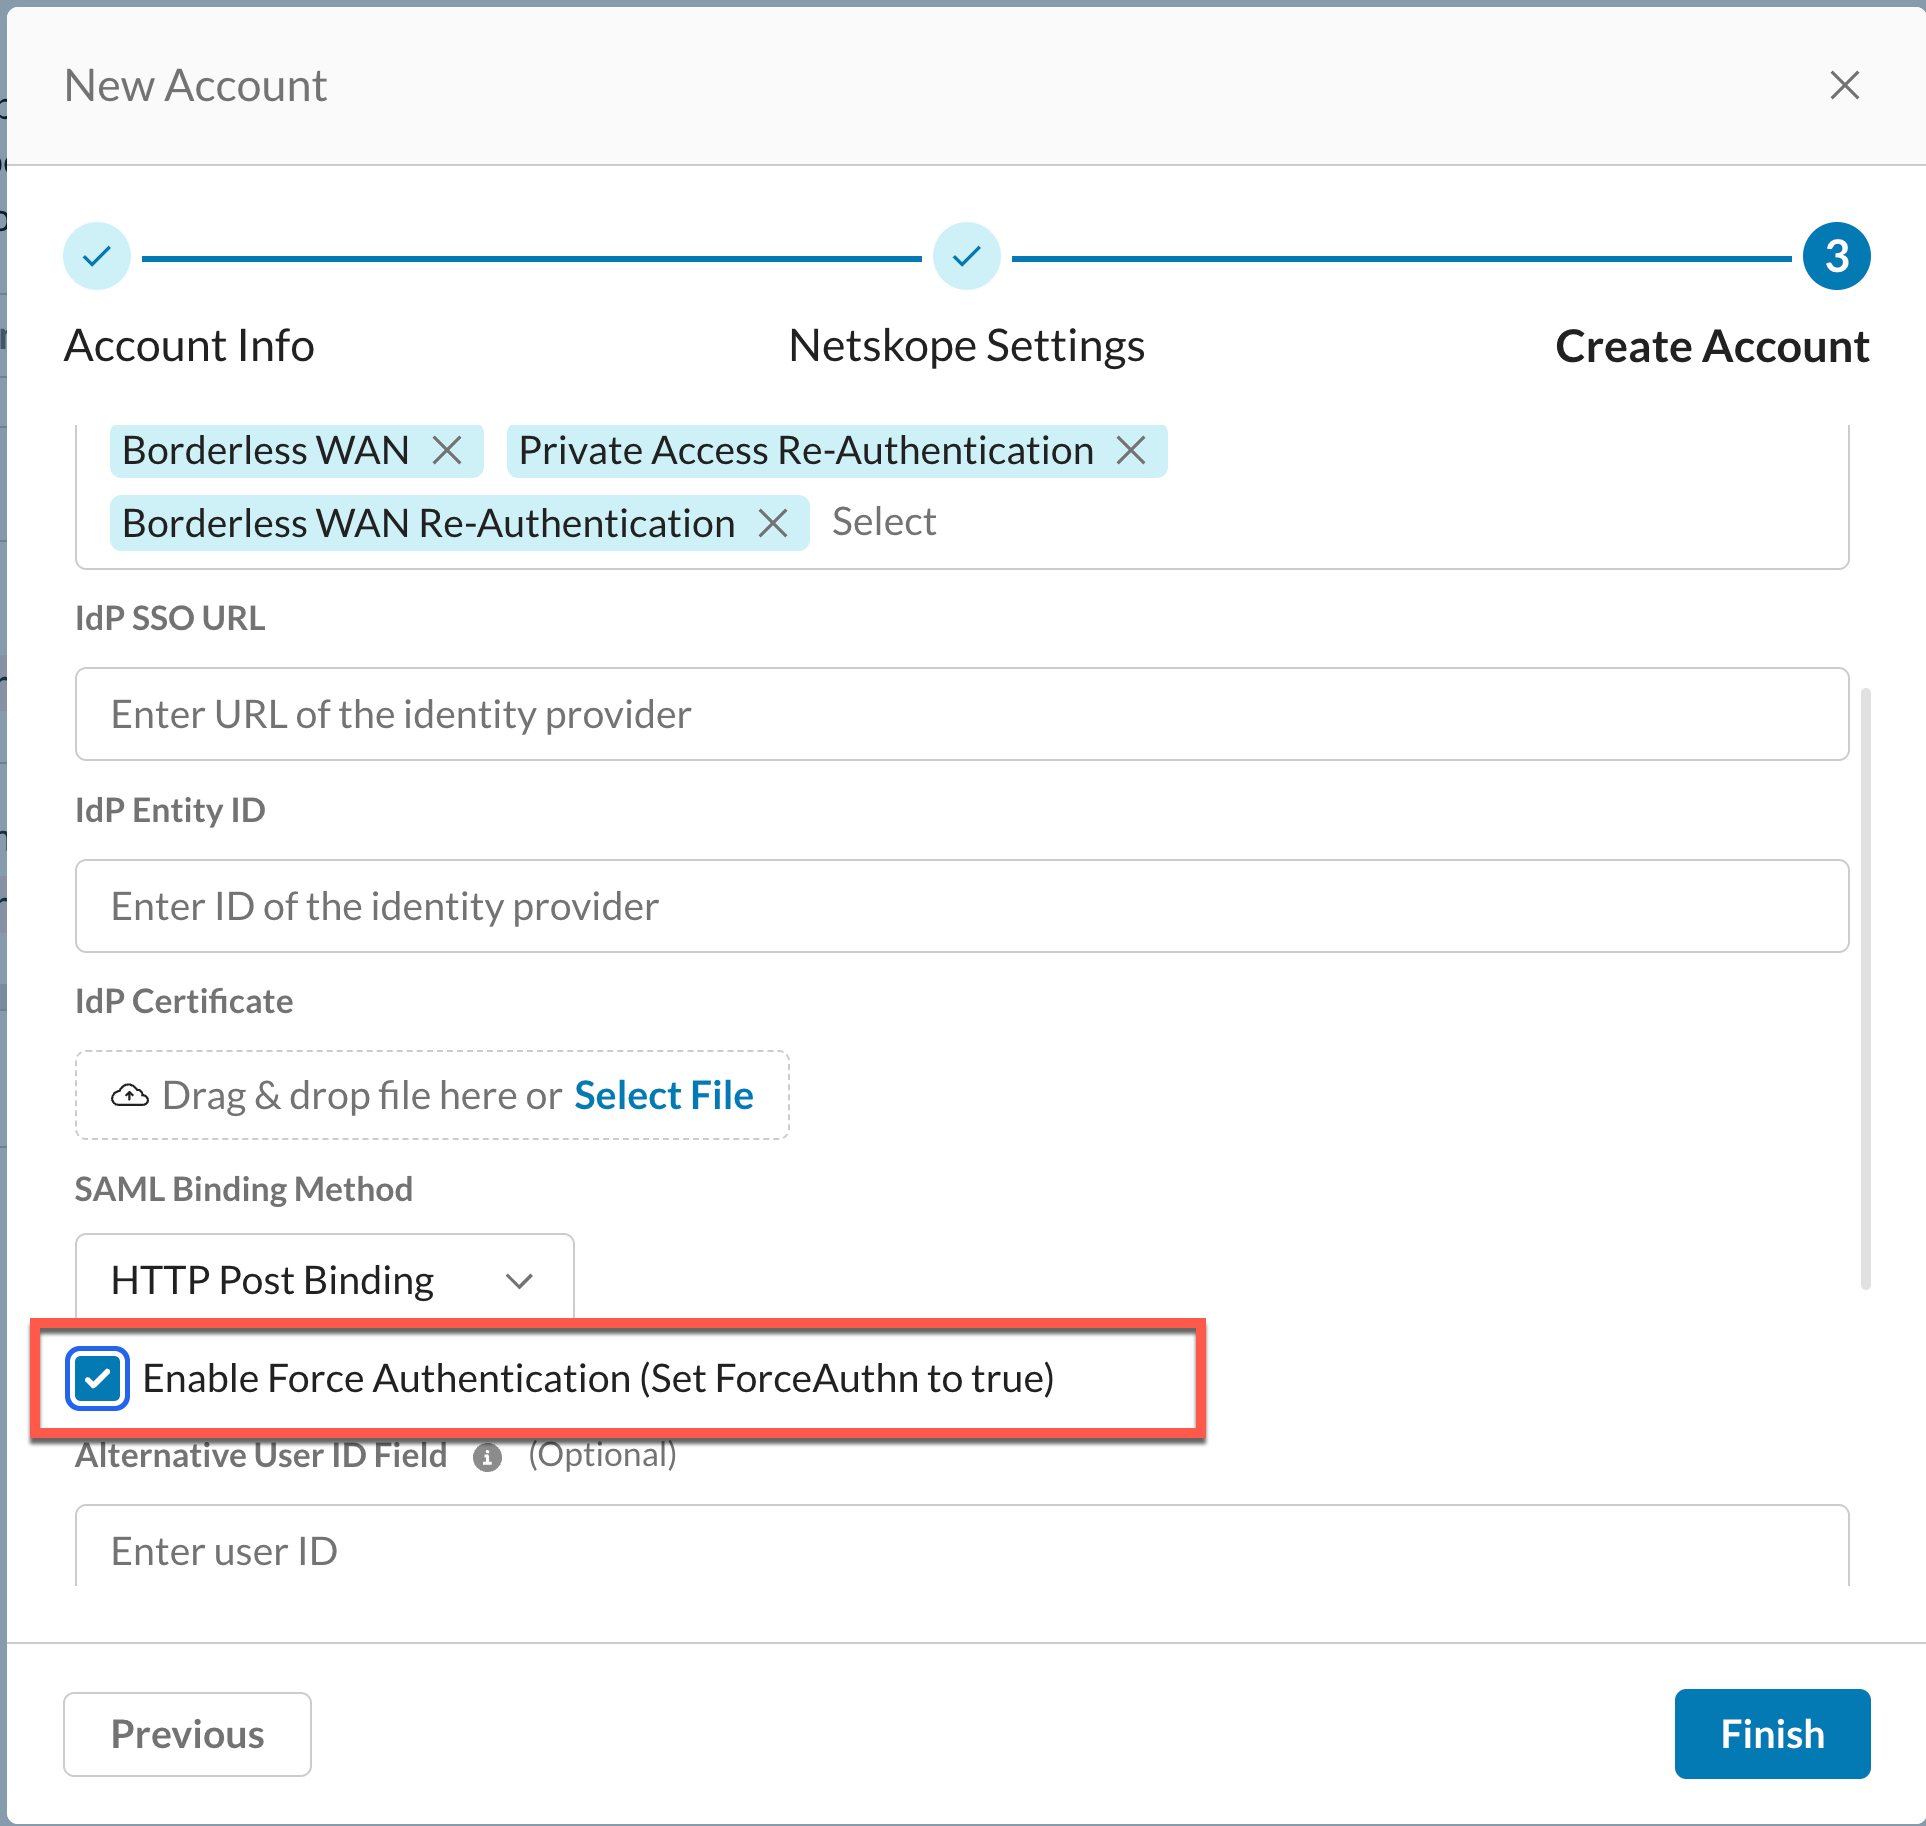
IDP SSO URL: URL utilisée pour rediriger l'utilisateur vers le site IdP à des fins d'authentification.
-
IDP Entity ID: Un nom unique global pour l'entité SAML (IdP ou SP).
-
IDP Certificate: Téléchargez le certificat X.509 du fournisseur d'identité tiers pour valider la signature de l'assertion SAML.
-
SAML Binding Method: Select entre HTTP Post et HTTP Redirect.
-
Alternate User Id Field: Par défaut, Netskope examine le champ NameID dans l'assertion SAML. Si vous utilisez un autre attribut, saisissez le nom de l’attribut SAML.
-
Select le bouton bascule Status pour activer ou désactiver le service IdP.
-
-
-
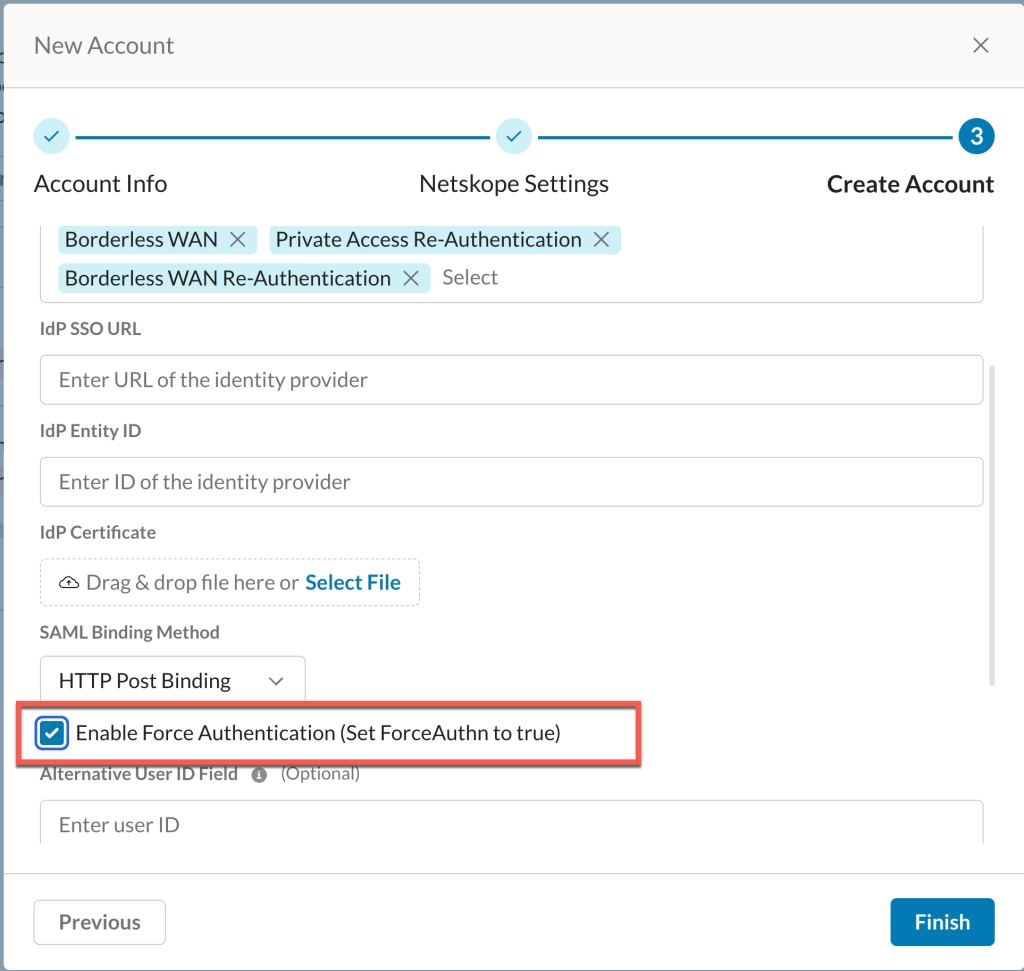
Options onglet (Force Authentication & Granular Controls). Il s’agit de paramètres optionnels.
-
Force Authentication: Select pour Enabled (ON). Ceci indique au fournisseur d'identité (IdP) de demander à l'utilisateur de fournir à nouveau des identifiants actifs, même si une session SSO active existe déjà. Lorsque cette option est activée, Netskope inclut ForceAuthn=”true” dans la charge utile SAML AuthnRequest. Cela remplace les solutions de contournement existantes pour l'effacement des cookies du navigateur et garantit une conformité MFA stricte pour les workflows de réauthentification.
-
Network Location & Domain Matching: Spécifiez des contrôles granulaires afin que l’IdP ne soit associé que lorsque des critères spécifiques (emplacement réseau, domaine d’authentification) sont remplis.
-
-
Cliquez sur SAVE.
Example Deployment Configurations
Les exigences d’authentification diffèrent selon les environnements des clients et les postures de sécurité. Les administrateurs peuvent configurer plusieurs comptes IdP SAML pour prendre en charge des workflows personnalisés :
-
Exemple de configuration A : Inscription et navigation client générales
-
Force Authentication: Non coché (Désactivé)
-
Assigned Client Usage Profiles: Internet Security / Cloud Firewall / Private Access, Borderless WAN
-
Workflow: Permet aux utilisateurs de tirer parti des sessions SSO d’entreprise actives pour l’accès web quotidien et la connexion initiale au tunnel sans invites de connexion inutiles.
-
-
Exemple de configuration B : Réauthentification dédiée à haute assurance
-
Force Authentication: Coché (Activé)
-
Assigned Client Usage Profiles: Private Access Re-Authentication, Borderless WAN Re-Authentication
-
Workflow: Applique la saisie des identifiants récents et l’authentification multifacteur (MFA) renforcée chaque fois que les politiques d’accès nécessitent une réauthentification pour les services internes protégés.
-
Adding a New Forward Proxy IdP Service with the REST API
Les comptes IdP proxy de transfert SAML peuvent être créés et gérés par programme à l’aide des points de terminaison de l’API REST v2 de Netskope :
-
API Endpoint:
/api/v2/infrastructure/samlforwardproxyidpaccount(prenant en charge les méthodesGET,POST,PATCHetDELETE). -
Access Method & Profiles: Dans l’API REST, les profils client sont définis en étendant le tableau
accessMethodplutôt qu’en utilisant une cléusageProfilesdistincte. Les valeurs de profil et de méthode d’accès prises en charge incluent :-
« ipsec-gateway »
-
« gre-gateway »
-
« client-enrollment »
-
« bwan »
-
« npa-reauth »
-
« bwan-reauth »
-
“enterprise-browser”
-
“Explicit”
-
« Tous »
-
-
Force Authentication Parameter: Transmettez
"enableForceAuthn": true(oufalse) dans la charge utile pour contrôler le comportement SAML ForceAuthn.
Forward Proxy Global Settings
Les administrateurs peuvent utiliser cette page pour configurer les paramètres d'authentification des utilisateurs. Vous pouvez activer le remplacement des cookies, modifier l'intervalle de rafraîchissement de l'authentification et modifier l'intervalle de rafraîchissement du domaine d'authentification de l'utilisateur. En outre, vous pouvez contourner des domaines et des catégories web spécifiques pour lesquels l'authentification n'est pas requise.
Utilisation d'un substitut d'IP
La substitution d'IP est activée par défaut pour l'authentification SAML par proxy direct. Le service Netskope associe les utilisateurs à des adresses IP privées pour des évaluations de politiques basées sur l'utilisateur ou le groupe. Le mappage de l'adresse IP privée par l'utilisateur expire en fonction de l'intervalle d'actualisation de l'authentification configuré.
Utilisation d'une mère porteuse de cookie
Un substitut de cookie est utile dans les cas où les utilisateurs se trouvent derrière un périphérique NAT et où le site Netskope Security Cloud Platform voit la même adresse IP pour tous les utilisateurs qui se trouvent derrière le NAT. Lorsque cette fonction est activée, le substitut de cookie résout ce problème en utilisant un cookie pour récupérer l'identité de l'utilisateur. Pour ce faire, entrez l'adresse IP privée du NAT.
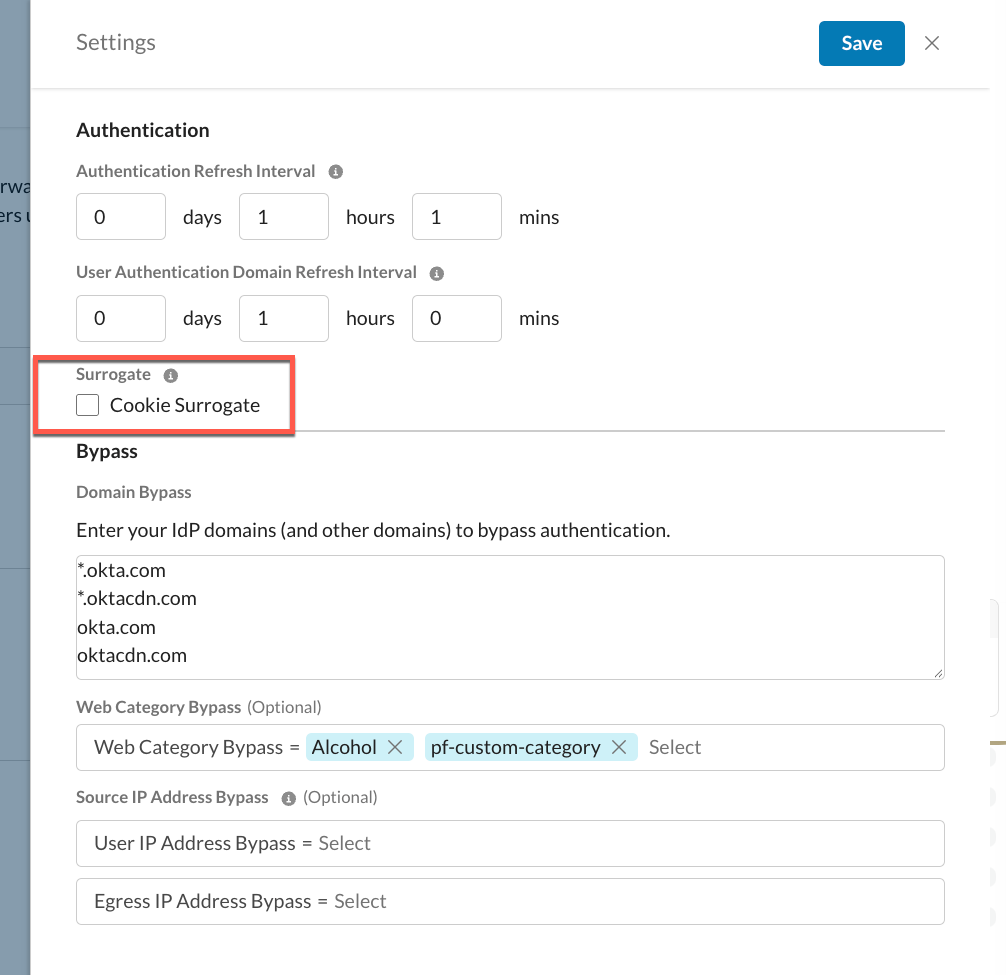
Pour utiliser un substitut de cookie, accédez à Settings > Security Cloud Platform > Forward Proxy > SAML et cliquez sur Settings. Dans la fenêtre contextuelle Settings, cochez la case Cookie Surrogate pour l'activer, puis saisissez l'adresse IP source (comme 1.1.1.1) ou sous-réseau (comme 1.1.1.0/24) pour le cookie de substitution dans le champ de texte Adresses IP sources.
Substitut de cookie pour les applications de bureau
Les applications natives sur un ordinateur de bureau qui ne respectent pas les redirections de cookies, ou le trafic en arrière-plan d'un navigateur tel que .js et .css qui transmettent des cookies ou prennent en charge les redirections, peuvent ne pas disposer de l'identité de l'utilisateur. Lorsque l'identité de l'utilisateur n'est pas disponible :
-
Les politiques spécifiques à l'utilisateur pour l'accès à des applications, instances ou décryptage SSL spécifiques, etc. ne seront pas appliquées.
-
Les événements (application/page) n'affichent pas les informations relatives à l'utilisateur, mais l'adresse IP de ce dernier.
-
Avec le substitut de cookie, l'authentification de l'IdP se produira pour chaque instance de navigateur car elle dépend du cookie.
-
Les informations relatives au périphérique ne sont pas prises en charge par le substitut de cookie.
-
Les mesures correctives comprennent le contournement de l'authentification pour les domaines problématiques.
Limites du substitut de cookie IPSec/GRE
En fonction de la structure du site web et de sa politique de partage des ressources entre origines (CORS), il peut arriver que le cookie nspatoken soit omis ou ne puisse pas être transmis dans le cadre de la requête. Lors de l'authentification de l'utilisateur, Netskope établit l'identité de l'utilisateur en définissant et en recevant le cookie nspatoken entre le service Netskope et le navigateur de l'utilisateur. Si le nspatoken est absent des demandes ultérieures du navigateur, Netskope bloquera la connexion, car il s'appuie sur le jeton pour valider la session de l'utilisateur et autoriser la communication.
Réglages de l'intervalle de rafraîchissement
Dans la fenêtre Settings, dans l'onglet Authentication, vous pouvez configurer l'intervalle de rafraîchissement de l'authentification et l'intervalle de rafraîchissement du domaine d'authentification de l'utilisateur.
Intervalle de rafraîchissement de l'authentification
Cette option s'applique à la fois au substitut d'IP et au substitut de cookie. Pour actualiser le jeton d'authentification après une période donnée, entrez les jours et les heures de l'intervalle d'actualisation de l'authentification. La valeur par défaut est de 7 jours, la valeur minimale est de 1 heure et la valeur maximale est de 180 jours.
Pour les déploiements IPSec, GRE ou EPoT, vous pouvez exécuter la requête POST suivante à partir du périphérique final pour forcer l'expiration d'un mappage utilisateur-IP spécifique pour le substitut IP derrière le tunnel :
curl -X POST -H "X-NS-REMOVE-AUTH-ENTRY: 1" -H "Content-Type: application/json" -d "{"comment": "<enter your comment>"}" https://nsauth-<enter your tenant>.goskope.com/
Lorsque le substitut IP est supprimé pour l'utilisateur en ligne, un événement d'audit est généré. Cette activité est listée comme "Removed Auth Entry" (entrée d'authentification supprimée), suivie de votre commentaire dans la commande curl. Allez sur Settings > Administration > Audit Logs pour voir les événements d'audit.
Intervalle de rafraîchissement du domaine d'authentification de l'utilisateur
Si vous configurez le domaine d'authentification des utilisateurs pour la sélection de l'IdP, vous pouvez contrôler la fréquence à laquelle les utilisateurs sont invités à saisir leur adresse électronique. Saisissez les jours et les heures de l'intervalle de rafraîchissement du domaine d'authentification de l'utilisateur. Cette fonction est facultative ; la valeur par défaut est de 7 jours, la valeur minimale est de 1 heure et la valeur maximale est de 180 jours.
Paramètres de dérivation
Vous pouvez spécifier des domaines, des catégories Web et des adresses IP réseau pour lesquels l'authentification de l'utilisateur n'est pas requise. Pour spécifier les paramètres de contournement de l'authentification, accédez à Settings > Security Cloud Platform > Forward Proxy > SAML et cliquez sur Settings.
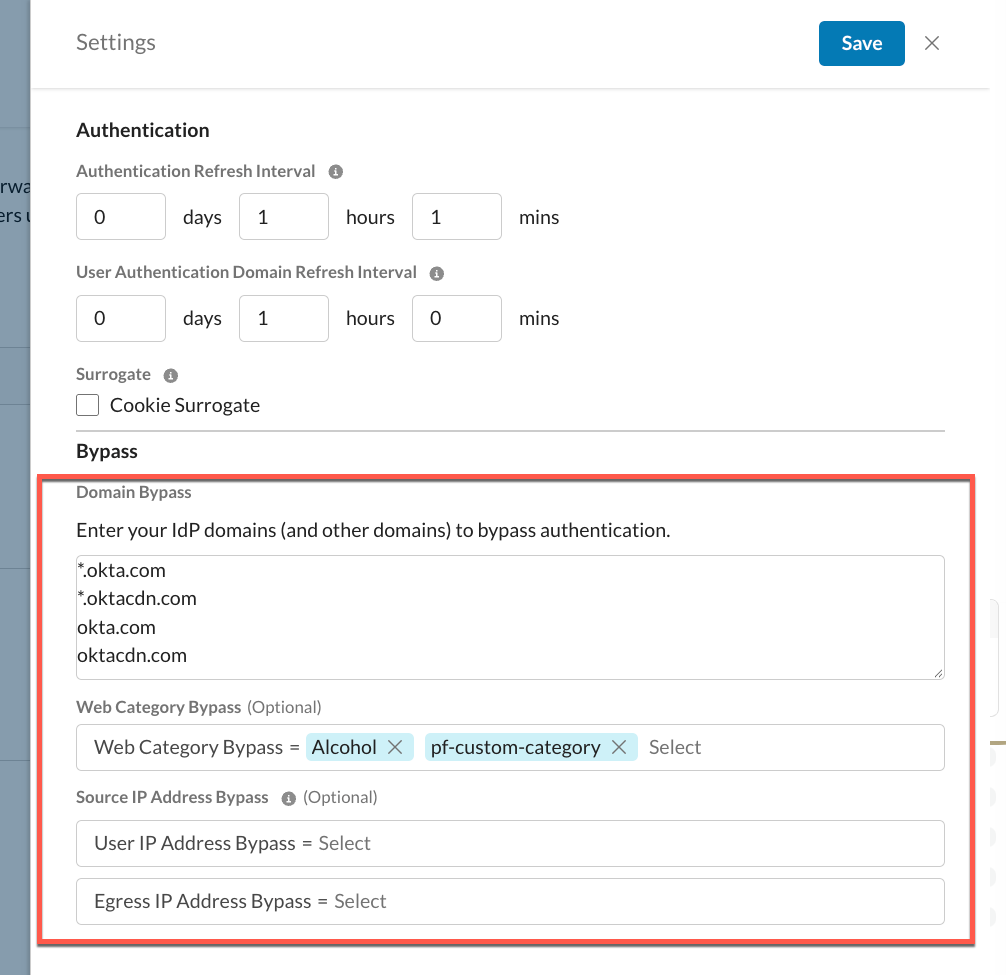
Contournement de domaine
Cliquez pour ajouter des URL séparées par des virgules à contourner. Une fois terminé, cliquez sur Save.
Contournement de la catégorie Web
Cliquez pour ajouter des URL séparées par des virgules à contourner. Une fois terminé, cliquez sur Save.
Contournement de l'adresse IP source
Cliquez pour modifier et rechercher des réseaux sources. Pour chacun des réseaux trouvés, vous pouvez choisir de contourner en fonction des IP Utilisateur ou des IP d’Egress (juste un, pas les deux). Saisissez l’adresse IP, la plage d’adresses IP ou le masque réseau CIDR dans le champ texte. Cliquez sur l’icône  pour ajouter plusieurs emplacements réseau. Après avoir ajouté les emplacements réseau, cliquez sur Save.