

GitHubを次世代APIデータ保護用に設定するには、以下の手順に従ってください。 その前に、この統合に関する以下の重要な注意事項をご確認ください。
-
Netskopeは、プレーンテキストのソースコードに対してのみ、DLPおよび脅威対策のスキャンを実行できます。Netskopeは、Microsoft Officeドキュメント、PDF、画像、実行可能ファイルなどのバイナリファイルをスキャンしません。コミット内の違反箇所を含む各セクションごとに、そのセクションへのリンクとなるURLを含む固有のインシデントが生成されます。DLPインシデントを表示するには、 Incidents > DLPに移動し、GitHubインシデントを探してクリックします。
-
GitHub組織にIP制限を設定している場合は、インストール済みのNetskope CASB APIアプリからのリクエストを許可するようにしてください。 これは、 NetskopeあなたのGitHub組織にアクセスするために必要です。 詳細については、 GitHubアプリによるアクセスを許可する方法をご覧ください。
または、この記事で説明されているように、適切な Netskope IP 範囲を組織に追加することもできます。Netskope IP アドレス範囲のリストについては、 「許可リストに登録するための IP 範囲のNewEdge統合リスト」を参照してください (クレデンシャルでのログインが必要です)。 お持ちでない場合は、コンタクトsupport@netskope.com までご連絡ください。)
前提条件
次世代APIデータ保護のためにGitHubを設定する前に、前提条件を確認してください。
-
GitHub Enterprise Cloud エディションが必要です。
Next Generation API データ保護は、データレジデンシーエディションでGitHub Enterprise Cloudをサポートしています。 このエディションについて詳しく知りたい方は、 GitHub Enterprise Cloud with data residencyをご覧ください。 -
あなたのGitHub組織のメンバーまたはオーナーであるGitHubアカウント。
-
SaaS環境に、内部ドメインに属するゲストユーザーまたは外部ユーザーが存在する場合、Netskopeが露出を正確に分類できるように、適切な内部ドメインを設定する必要があります。内部ドメインを設定するには、この記事の手順に従ってください。
今、GitHubの2つのバージョンを設定できます — 商業用(github.com)かGHE(ghe.com)で、データレジデンシー付きです。
商用版(github.com)オンボーディング
Install the Netskope CASB API App in GitHub
Netskope CASB APIアプリをGitHub組織にインストールするには、以下の手順に従ってください。
-
GitHub 組織アカウントを使用してwww.github.comにログインします。
-
Netskope CASB APIアプリは、以下のURLからインストールしてください。
-
Installをクリックしてください。
以下のスクリーンショットは、 Netskope CASB APIアプリの商用版のものです。
-
組織名を> All repositoriesSelectし、Installをクリックします。

 権限の詳細については、 「GitHub に必要な権限」を参照してください。
インストールオプションは変更しないでください。


インストールが完了すると、ページ上部に成功メッセージが表示されます。Netskope UIでGitHubインスタンスの設定を進めてください。
GHEオンボーディング
Next Generation API データ保護は、GitHub Enterprise Cloudのデータレジデンシーエディションをサポートしています — GitHubの専用クラウドサービスで、 *.ghe.com ドメイン上で動作します。 このエディションではデータレジデンシー保証が提供され、使うは企業ごとの完全隔離されたテナント環境を提供し、すべてのユーザーIDはアイデンティティプロバイダーを通じてエンタープライズ管理ユーザー(EMU)として管理されます。 このエディションについて詳しく知りたい方は、 GitHub Enterprise Cloud with data residencyをご覧ください。
パブリックGitHub(github.com)とは異なり、Next Generation API データプロテクションが共有GitHubアプリを管理しているのに対し、データレジデンシーを持つGitHub Enterprise Cloudは、Next Generation API データプロテクションに接続する前に、自分のGitHubアプリをGEEテナント上で作成・インストールする必要があります。 これは各GHEテナントが隔離されており、Next Generation API データ保護がすべての顧客テナント間で単一の共有アプリを登録できないためです。
GitHubアプリを作成する
GHEテナント上にGitHubアプリを作成し、必要な権限を設定します。
-
組織のオーナーとして
https://<your-ghe-enterprise-name>.ghe.comにログインしてください。 -
右上のユーザープロファイルアイコンをクリックし、次にSettingsをクリックします。
-
左側のナビゲーションで、 <> Developer settingsをクリックし、次にNew GitHub Appをクリックします。
-
GitHub App nameこのGitHubアプリの名前を入力してください。例えば:
netskope-api-data-protection。 -
Homepage URL:
https://www.netskope.comを入力してください。 -
Callback URL接続するアカウントに基づいて、以下を入力してください。
-
コマーシャル:
https://nso.goskope.com/common/oauthorize -
US FedRAMP:
https://nso.govskope.us/common/oauthorize -
カナダ連邦PBMM:
https://nso.govskope.ca/common/oauthorize
Expire user authorization tokensチェックボックスをオンにしたままにしてください。
-
-
Webhookの下で、 Activeチェックボックスをオンにしたまま、接続するアカウントに基づいて、 Webhook URLを入力してください。
-
コマーシャル:
https://casb-webhooks.netskope.io/v1/notifications/phoenix/github -
US FedRAMP:
https://casb-webhooks.govskope.io/v1/notifications/phoenix/github -
カナダ連邦PBMM:
https://casb-webhooks.cagovskope.io/v1/notifications/phoenix/github
-
-
Secret強力でランダムな秘密(例えば
openssl rand -hex 32を使う)を生成し、安全に保存します。GitHubとNext Generation API Data Protectionを統合する際には、同じ価値を提供しなければなりません。ここで設定されたウェブフックの秘密は、次世代APIデータ保護に入力された値と正確に一致しなければなりません。 Next Generation API データ保護使う この秘密は、着信するウェブフックペイロードの真正性と完全性を検証するために使う HMAC-SHA256 シグネチャです。 -
SSL verificationの下で、 Enable SSL verificationが選択されていることを確認してください。
-
Permissionsの下で、以下を設定します。
-
Repository permissions
Permission アクセスレベル 管理 読む そして書く Contents Read-only メタデータ Read-only -
Organization permissions
Permission アクセスレベル 管理 Read-only Members Read-only
-
-
Subscribe to eventsの下で、 Fork, Member, Membership, Organization, Push, Repository, Teamを選択してください。
-
Where can this GitHub App be installed?の下で、 This enterpriseを選択してください。Create GitHub Appをクリックしてください。
GitHubアプリの作成に成功しました。GitHubアプリの設定ページに、登録完了のバナーが表示されます。
-
-
App IDとClient IDをメモしてください。これらの値は、GitHubを次世代APIのデータ保護と統合する際に必要です。
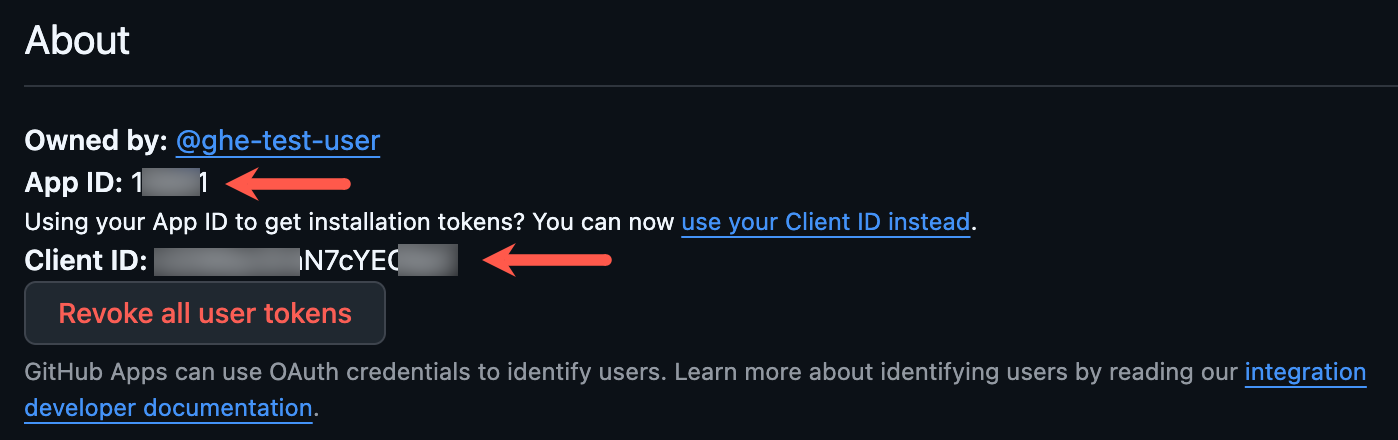
-
Client secretsの下で、 Generate a new client secretをクリックしてください。
新しいクライアント シークレット ◇ を必ずコピーしてください。 二度と見ることはできません。GitHubを次世代APIデータ保護と統合する際には、クライアントシークレットが必要です。 -
Private keysの下で、 Generate a private keyをクリックしてください。
秘密鍵は.pemファイルとしてダウンロードされます。このファイルは安全に保存してください。GitHubとNext Generation API データ保護を統合する際にその内容は必要です。

GitHubアプリをインストールする
次に、対象の組織にアプリをインストールします。
-
GitHubアプリの設定ページの左側のナビゲーションで、 Install Appをクリックします。
-
ターゲット組織を特定し、 Installをクリックします。
-
Select All repositories して Installをクリックします。
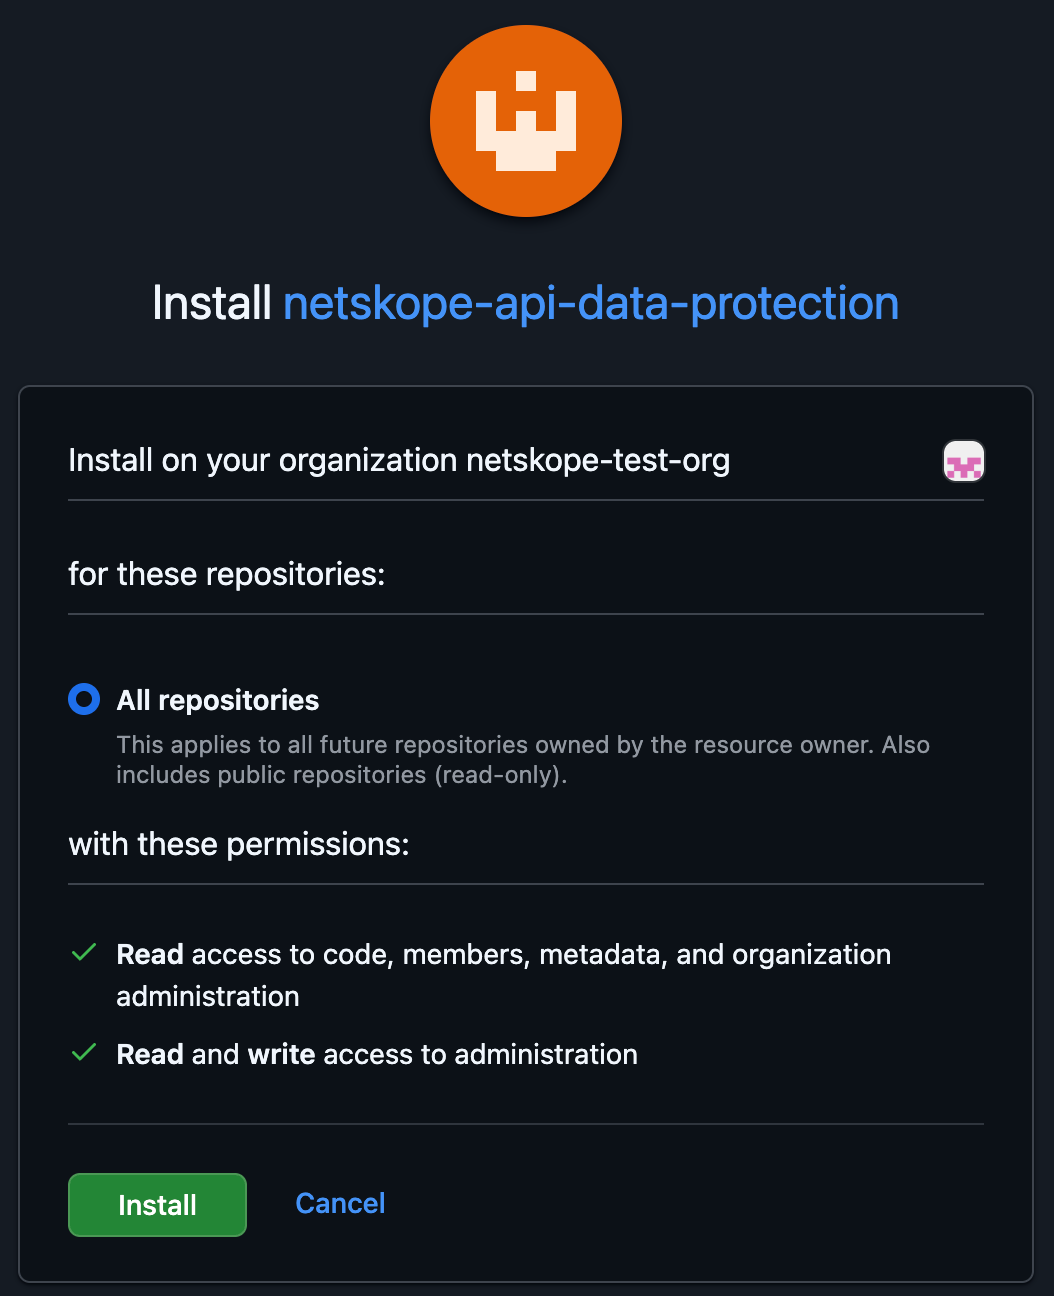

以下の値を手元に置いておいてください。
-
GitHubホスト:
<your-ghe-enterprise-name>.ghe.com -
GitHub組織名:GitHubアプリがインストールされている組織名。
-
GitHubアプリのクライアントID:上記の手順4で説明したとおりです。
-
GitHubアプリのクライアントシークレット:上記ステップ5で生成したもの。
-
GitHubアプリID:上記ステップ4で説明したとおりです。
-
GitHubアプリの秘密鍵:上記のステップ6で説明したとおりです。
-
Webhookシークレット:上記ステップ3.5で生成されたもの。
Netskope UIでGitHubインスタンスの設定を進めてください。
Netskope UIでGitHubインスタンスを設定する
NetskopeがGitHubインスタンスにアクセスすることを承認するには、以下の手順に従ってください。
-
NetskopeテナントUIにログインしてSettings > Configure App Access > Next Gen > CASB APIに移動します。
-
Appsの下でGitHubを選択し、 Setup CASB API Instanceをクリックします。
Setup Instanceウィンドウが開きます。
-
EnvironmentをSelect 。
Commercial (github.com)GHE以下を入力してください。
-
GitHub組織名:GitHubアプリがインストールされている組織名。
組織名はケース-センシティブです。
以下の詳細を入力してください。
-
GitHubホスト:
<your-ghe-enterprise-name>.ghe.com -
GitHub組織名:GitHubアプリがインストールされている組織名。
組織名はケース-センシティブです。 -
GitHubアプリのクライアントID: GitHubアプリの作成手順4で説明されているとおりです。
-
GitHubアプリのクライアントシークレット: GitHubアプリの作成手順5で生成されたもの。
-
GitHub アプリ ID: GitHub アプリの作成手順 4 で説明されているとおりです。
-
GitHub アプリの秘密鍵: GitHub アプリの作成手順 6 で説明されているとおりです。
-
Webhook シークレット: GitHub アプリの作成手順 3.5 で生成されたもの。
-
-
Administrator Emailの下に、ポリシー違反またはイベントがトリガーされたときに電子メール通知を受け取るユーザーの電子メール アドレスを入力します。 この手順は任意です。
-
Instance Nameの下に、SaaSアプリインスタンスの名前を入力してください。この手順は任意であり、空白のままにした場合、Netskopeは権限付与後にアプリインスタンスの名前を決定します。
-
Grant Accessをクリックしてください。GitHubのメンバーまたはGitHub組織のユーザー名とパスワードの所有者でログインし、その後クリックSign Inアプリを承認してください。
設定結果ページが開いたら、 Closeをクリックします。
ブラウザを更新すると、インスタンス名の横に緑色のチェックマークアイコンが表示されるはずです。
次に、「Next Generation API データ保護 Inventory 」ページを見て、GitHub環境のさまざまなエンティティについて深い洞察を得ることができます。 API-enable Protection > CASB API (NEXT GEN) > Inventoryへ移動してください。Inventoryページには、GitHub環境から以下のエンティティが一覧表示されます。
-
コンテンツコレクション > リポジトリ:このページには、GitHubリポジトリの一覧が表示されます。
-
ユーザー:このページにはGitHubユーザーの一覧が表示されます。
-
ユーザーグループ:このページには、GitHubのチーム/ユーザーグループの一覧が表示されます。
Inventoryページの詳細については、 「次世代 API データ保護インベントリ」を参照してください。
Skope ITでは、監査イベントや標準的なユーザー行動分析アラートを受信できます。詳しく知りたい方は: 次世代APIデータ保護Skope ITイベント。
次に、次世代 API データ保護ポリシーを構成する必要があります。 これを行うには、 「次世代 API データ保護ポリシー ウィザード」を参照してください。
GitHub ポリシーに関する重要な注意事項
GitHub の次世代 API データ保護ポリシーを設定する際は、以下の制限事項と動作に留意してください。
-
内部ユーザーへのアクセスを制限するアクション
この操作では、リポジトリからexternal collaboratorsのみが削除されます。
-
エンティティサポート
次世代GitHub 現在、 commits pushed to a repositoryにのみ適用されます。
(オプション)監査ログにユーザーIPアドレスを有効にする
Events & Alerts > Application Eventsの下のSkope ITの GitHub ユーザーの送信元 IP アドレスを表示するには、まず GitHub 組織の設定でsource IP disclosure有効にする必要があります。
-
組織のメンバーまたはオーナーとして、GitHubアカウントにログインしてください。所属組織のランディングページにアクセスしてください。
-
上部のナビゲーションバーからSettingsを選択します。
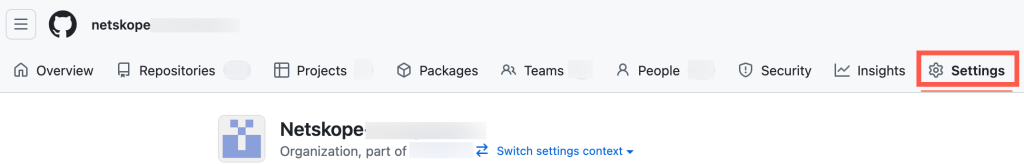
-
左側のサイドバーで、 Archive > Logs > Audit logに移動します。
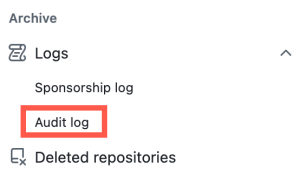
-
SettingsタブをクリックしてEnable source IP disclosureを選択し、 Saveをクリックします。
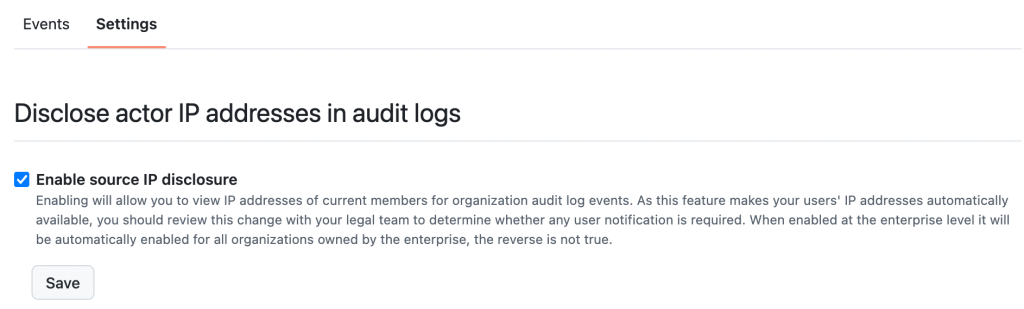


有効にすると、 Skope IT > Events & Alerts > Application Eventsの各 GitHub ユーザーの送信元 IP アドレスを表示できます。

(オプション)GitHubでNetskope CASB APIアプリをアンインストールする
GitHubと次世代APIデータ保護の連携を中止する場合は、まずNetskopeテナントUIからGitHubインスタンスを削除する必要があります。 次に、GitHubからNetskope CASB APIアプリをアンインストールしてください。
Netskope CASB APIアプリをアンインストールできます。アプリをアンインストールするには、以下の手順に従ってください。
-
ログインして使うGitHub管理ユーザー名 を www.github.com してください。
-
右上のSettingsをクリックします。

-
左側のナビゲーションで、 Organizationsをクリックします。
-
GitHubアプリをインストールした組織を特定し、 Settingsをクリックします。
-
左側のナビゲーションで、 GitHub Appsをクリックします。
-
GitHubアプリを特定してConfigureをクリックします。
-
Uninstall <app name>セクションまでスクロールダウンして、 Uninstallをクリックしてください。


アプリをアンインストールすると、NetskopeはGitHubからの通知を一切受信しなくなります。