

この記事では、Risk Exchangeエンティティに基づいて作成されたThreat Exchangeビジネスルール、またはUniversal Schema Builderで作成された統合マッピングのビジネスルールから、プラグイン間(ひいては接続されたベンダーシステム間)でIoCを共有する方法を説明します。設定を行う前に、システム間で共有する要件を必ず確認してください。それぞれの共有関係には、宛先プラグインと共有するデータを制御するビジネスルールが必要です。
共有ルールが適用される各プラグインには、ビジネスルールの性質を規定する要件が存在する場合があることに注意してください。共有のための IoC に一致する共有ルールを作成しても、そのルールが 情報を送信できないシステムへ情報をプッシュすることになるのであれば、そのルールを作成する意味はありません。 または、それらの IoC タイプを受信できないシステムへプッシュすることになります (たとえば、STIX/TAXI はプッシュ型であり、プル型ではありません)。
さらに、システムがすべてのルールを自動的に共有するようにするのではなく、手動のオーバーライドを挿入してIoCが共有されるタイミングを正確に指示するメカニズムを提案するIoC共有のベストプラクティスのセクションがあります。タグはこのアプローチの中心的な部分です。
脅威エクスチェンジURLの処理
Netskope Threat Exchangeは、サードパーティプラットフォームからNetskope(およびサードパーティプラットフォーム同士)との間でIoC(侵害指標)を共有することを可能にします。元々は攻撃指標の管理用に設計されていましたが、追加の ケースとして、セキュアウェブゲートウェイ(SWG)の同期と管理による許可リストとブロックリストの作成、 CASBとSWGのSSL傍受リストまたはバイパスリストの作成、GitHubリポジトリのファイルハッシュ情報の表示によるデータの不適切な共有の防止などをサポートするように進化しました。 NetskopeのインラインDLP機能。
Netskopeは、Netskopeリアルタイムポリシーの宛先マッチとして呼び出すためにカスタムURLファイルで使用されるURL、MD5ハッシュ、SHA256ハッシュ、IPv4アドレス、IPv6アドレス、CIDR IPv4ブロック、CIDR IPv6ブロック、ホスト名、ドメイン、完全修飾ドメイン名(FQDN)を受け入れます。カスタムURLファイルはポリシーで使う必要がありますが、そのポリシーは、ブロック、アラート、コーチ、正当化など(ただしこれらに限定されません)の、サポートされているすべてのインライン結果をもたらす可能性があります。
Netskopeテナントと通信するために、Threat ExchangeはNetskopeテナントで有効でCloud Exchangeで構成されている場合はREST API V2を、脅威防止ポリシーで使用するファイルハッシュの更新などの場合に、構成されているか利用可能な唯一のトークンである場合はREST API V1を使用します。
Threat Exchangeは、このIoC情報をNetskopeの次のいずれかの場所にプッシュします。URLとIPアドレスは、次世代セキュアウェブゲートウェイ(https://<your-tenant>.goskope.com/ns#/web-profiles-page?subview=webList)のカスタムカテゴリ機能で使用されるカスタムカテゴリファイルにプッシュされ、ファイルハッシュ(MD5および/またはSHA256)はファイルプロファイルファイル(https://<your-tenant>.goskope.com/ns#/file-filter-profile)にプッシュされます。
しかし、脅威交換によって情報が送信できるからといって、受信側のシステムがその情報を利用できるとは限らない。ファイルハッシュの種類、URLのフォーマット、データリポジトリの利用可能性などは、いずれも共有機能の潜在的な機能性を低下させる可能性がある。
例えば、CrowdStrikeはThreat ExchangeからURLを取り込むが、ドメイン名以降のすべてを削除する。
Netskopeへの脅威情報交換におけるURL要件/機能
Netskopeは、その形式に応じていくつかのURLを受け入れます。詳細については、カスタムカテゴリの作成をご覧ください。
カスタムURLリストでURLを確認できるように、ファイルは特定の形式である必要があります。具体的には、それぞれが以下のように見える必要があります。
http(s)://url.domain.com/fullURI
OR
http(s)://ipaddress
OR
http(s)://*.domain.com/fullURI
Threat ExchangeがNetskopeに非準拠のURLを送信する場合
Threat ExchangeがURL(単体、またはより大きなアップデートの一部)を送信し、Netskope Clientがそれを拒否した場合、Threat ExchangeはNetskopeの応答を解析し、無効なURLを特定し、それを無効とマークします。デフォルトでは、Threat ExchangeはそれをNetskopeテナントに再プッシュしようとはしません。
これらの無効なインジケーターは、Threat Exchangeテナントでフィルターを使用して、invalid_hostまたはUnsharedとしてタグ付けされたインジケーターを検索することで見つけることができます。無効なAppタグは、Invalid appタグを使用して見つけることができます。
https://<your Cloud Exchange host>/cte/threat_iocs?query=sources.tags+IN+%28"Invalid+host"%29

脅威エクスチェンジのファイルハッシュ処理
Netskope 、インライン脅威防止ポリシー (またはファイル ハッシュの一致に依存する DLP ルール) による呼び出し用のファイルで使用するために、SHA256 および MD5 ファイルハッシュを提供し、受け入れる予定です。 ファイルはポリシーに追加する必要がありますが、そのポリシーによって、ブロック、アラート、コーチング、正当化など、サポートされているインラインの結果のいずれかが生成される場合があります。
重複したIoC処理
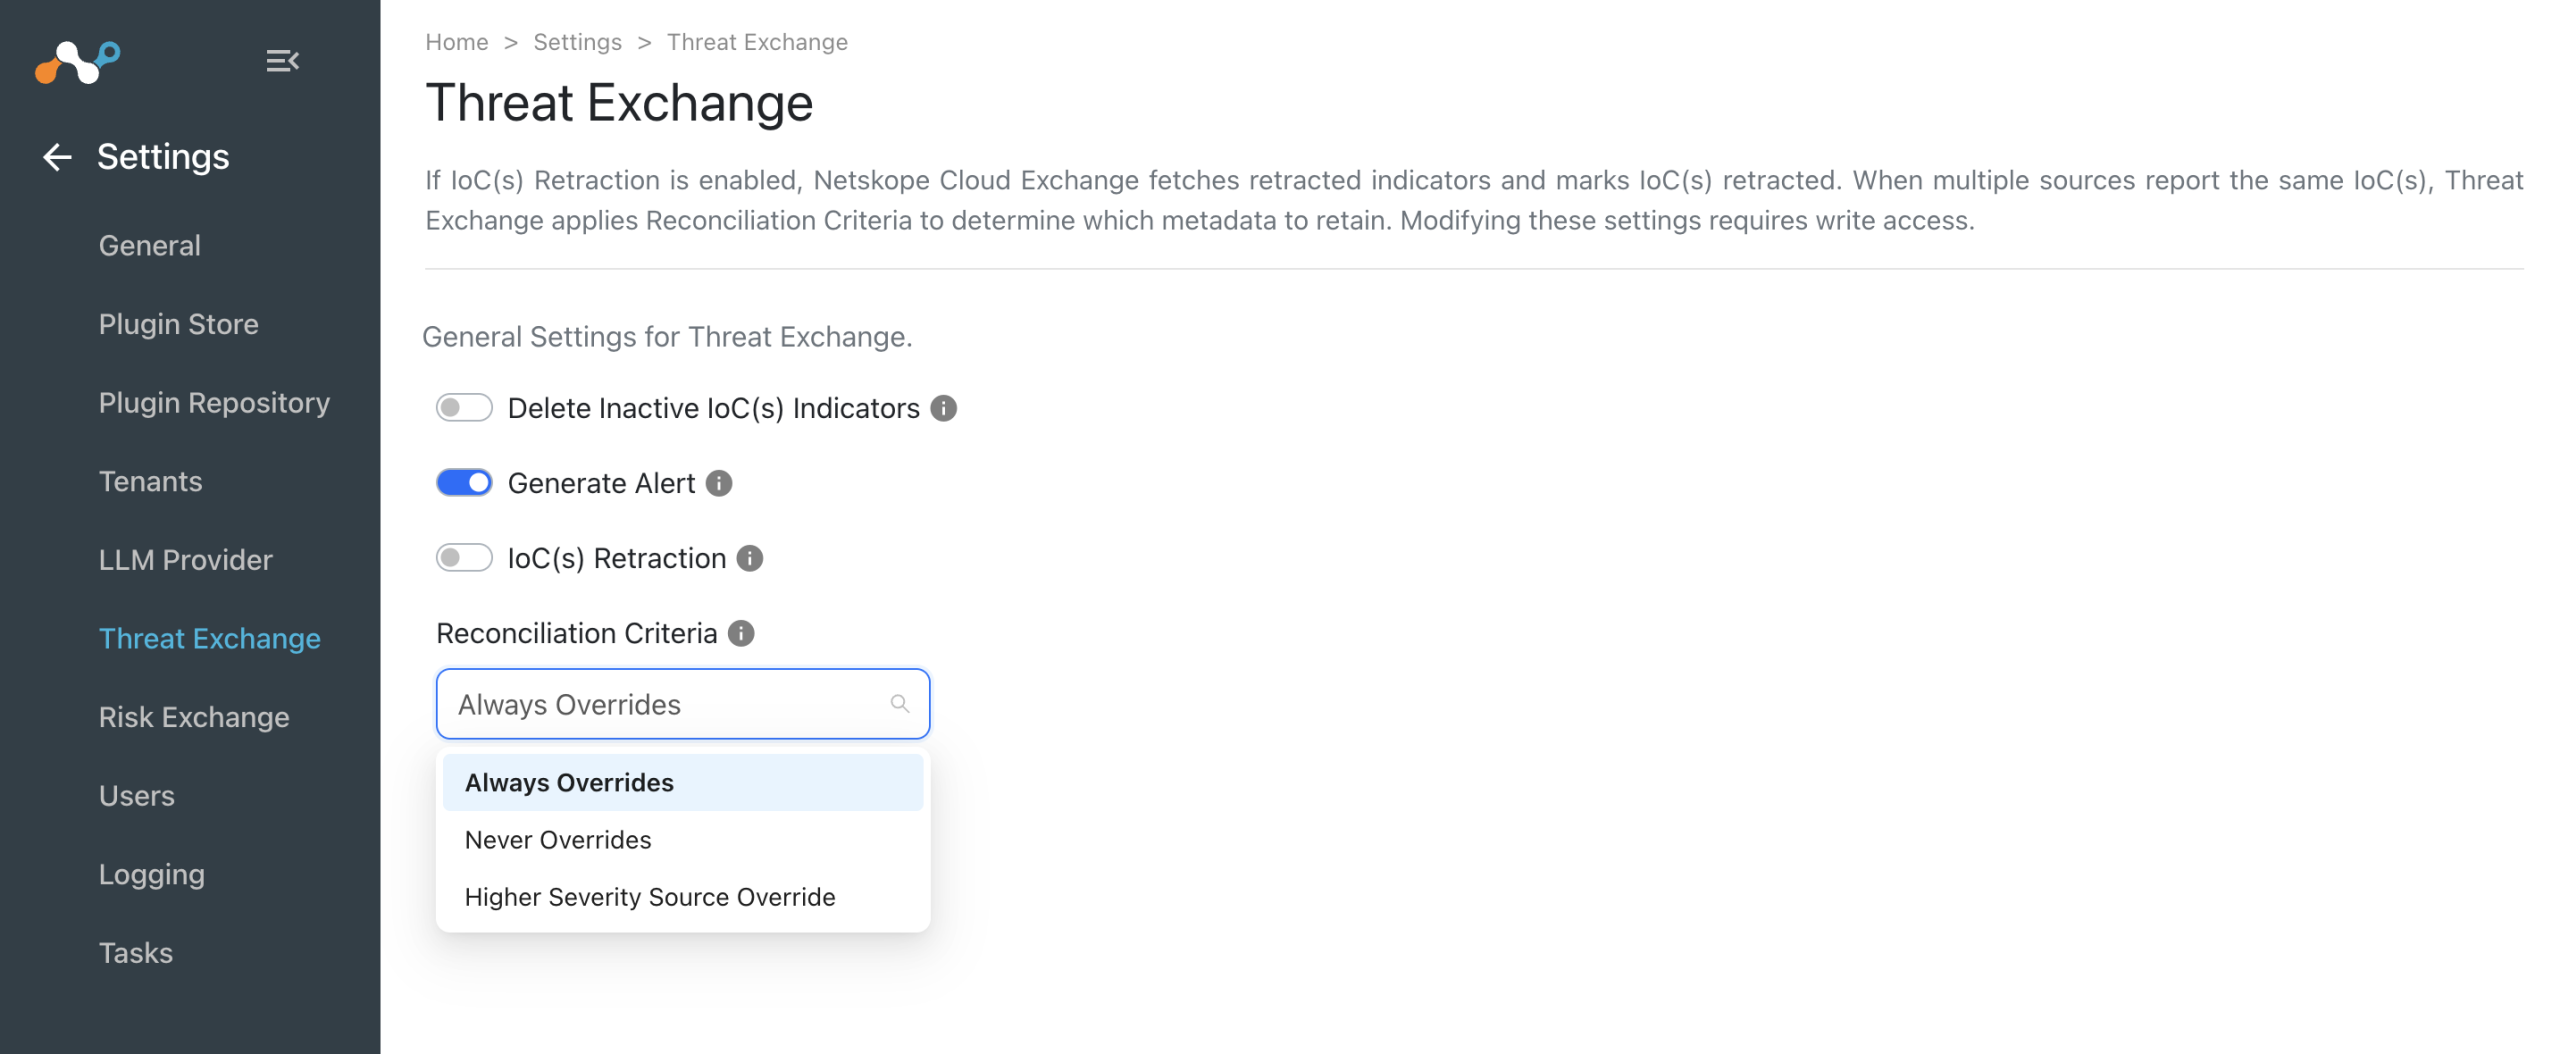
Netskope Threat Exchangeでは、書き込みアクセス権を持つユーザーが、同じソースまたは異なるソースから提供された重複IoCを調整および管理する方法を選択できます。上書きしないが選択されている場合、後続の一致するすべてのIoCメタデータはマスターIoCの下に表示されます。マスターIoCメタデータまたは子IoCメタデータを使用して共有ルールを作成し、どのIoCおよびIoCメタデータを送信するかを決定できます。
共有設定を追加する
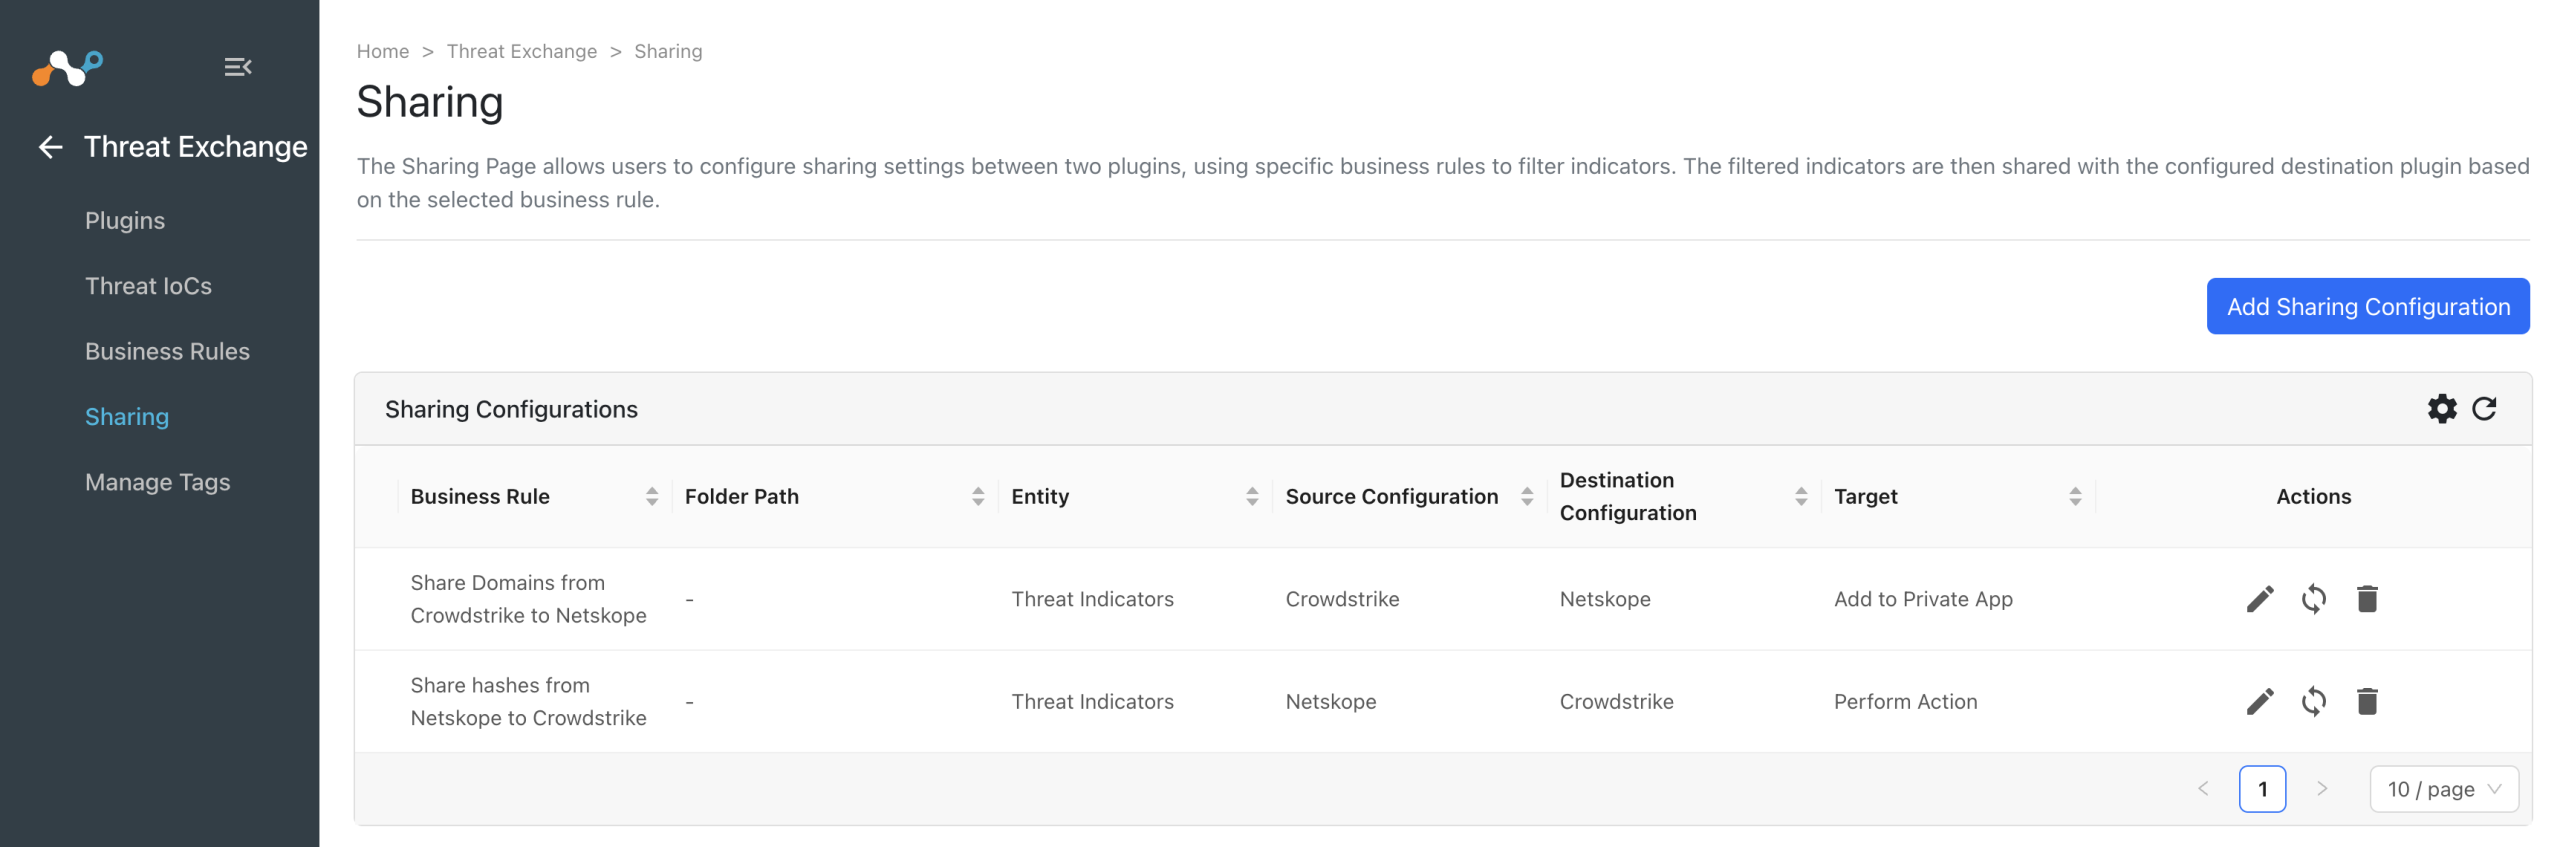
- Threat Exchangeに移動してSharingを選択してください。「共有」ページには、以下に示すように、各共有設定における既存の関係がグリッドビューで表示されます。共有ページには、あるプラグインから別のプラグインへの新しい共有を設定するための入力欄もあります。
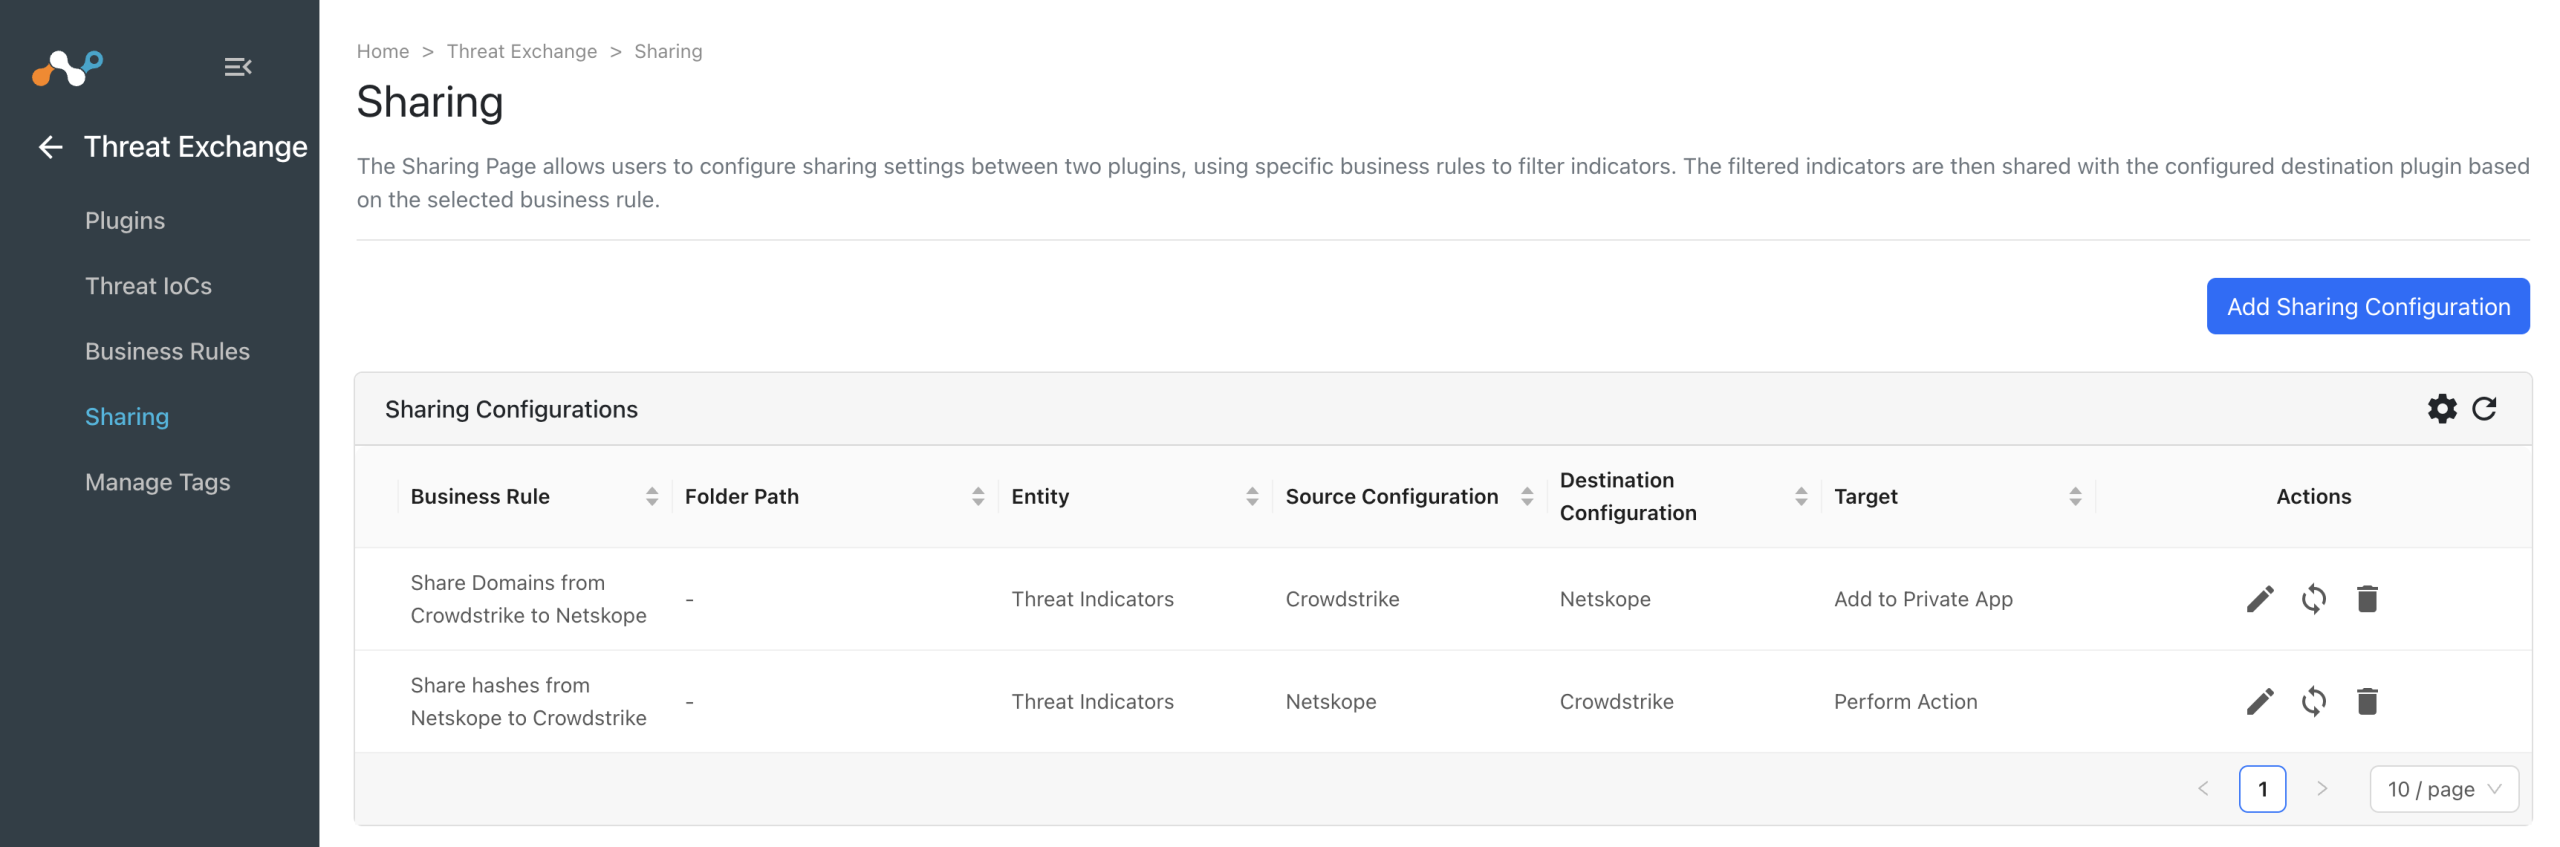
- Add Sharing Configurationをクリックしてください。
- Select ビジネスルール。このリストには、Threat Exchangeビジネスルールと統合マッピングビジネスルールの両方が含まれています。統合マッピングビジネスルールには[Unified Mapping]のプレフィックスが付けられています。
- Threat Indicatorsエンティティに基づいて作成されたThreat Exchangeビジネスルールを選択した場合は、IoCの共有元となるソース構成を選択してください。Risk Exchangeエンティティに基づくルールまたは統合マッピングのビジネスルールでは、このフィールドは表示されません。これらの場合、レコードはソースプラグインではなく、エンティティまたはマッピングから取得されるためです。
- 宛先設定を選択します。共有設定は単一方向です。あるプラグインから取得したデータが別のプラグインと共有されます。双方向または多方向の共有を実現するには、それぞれ個別に設定してください。
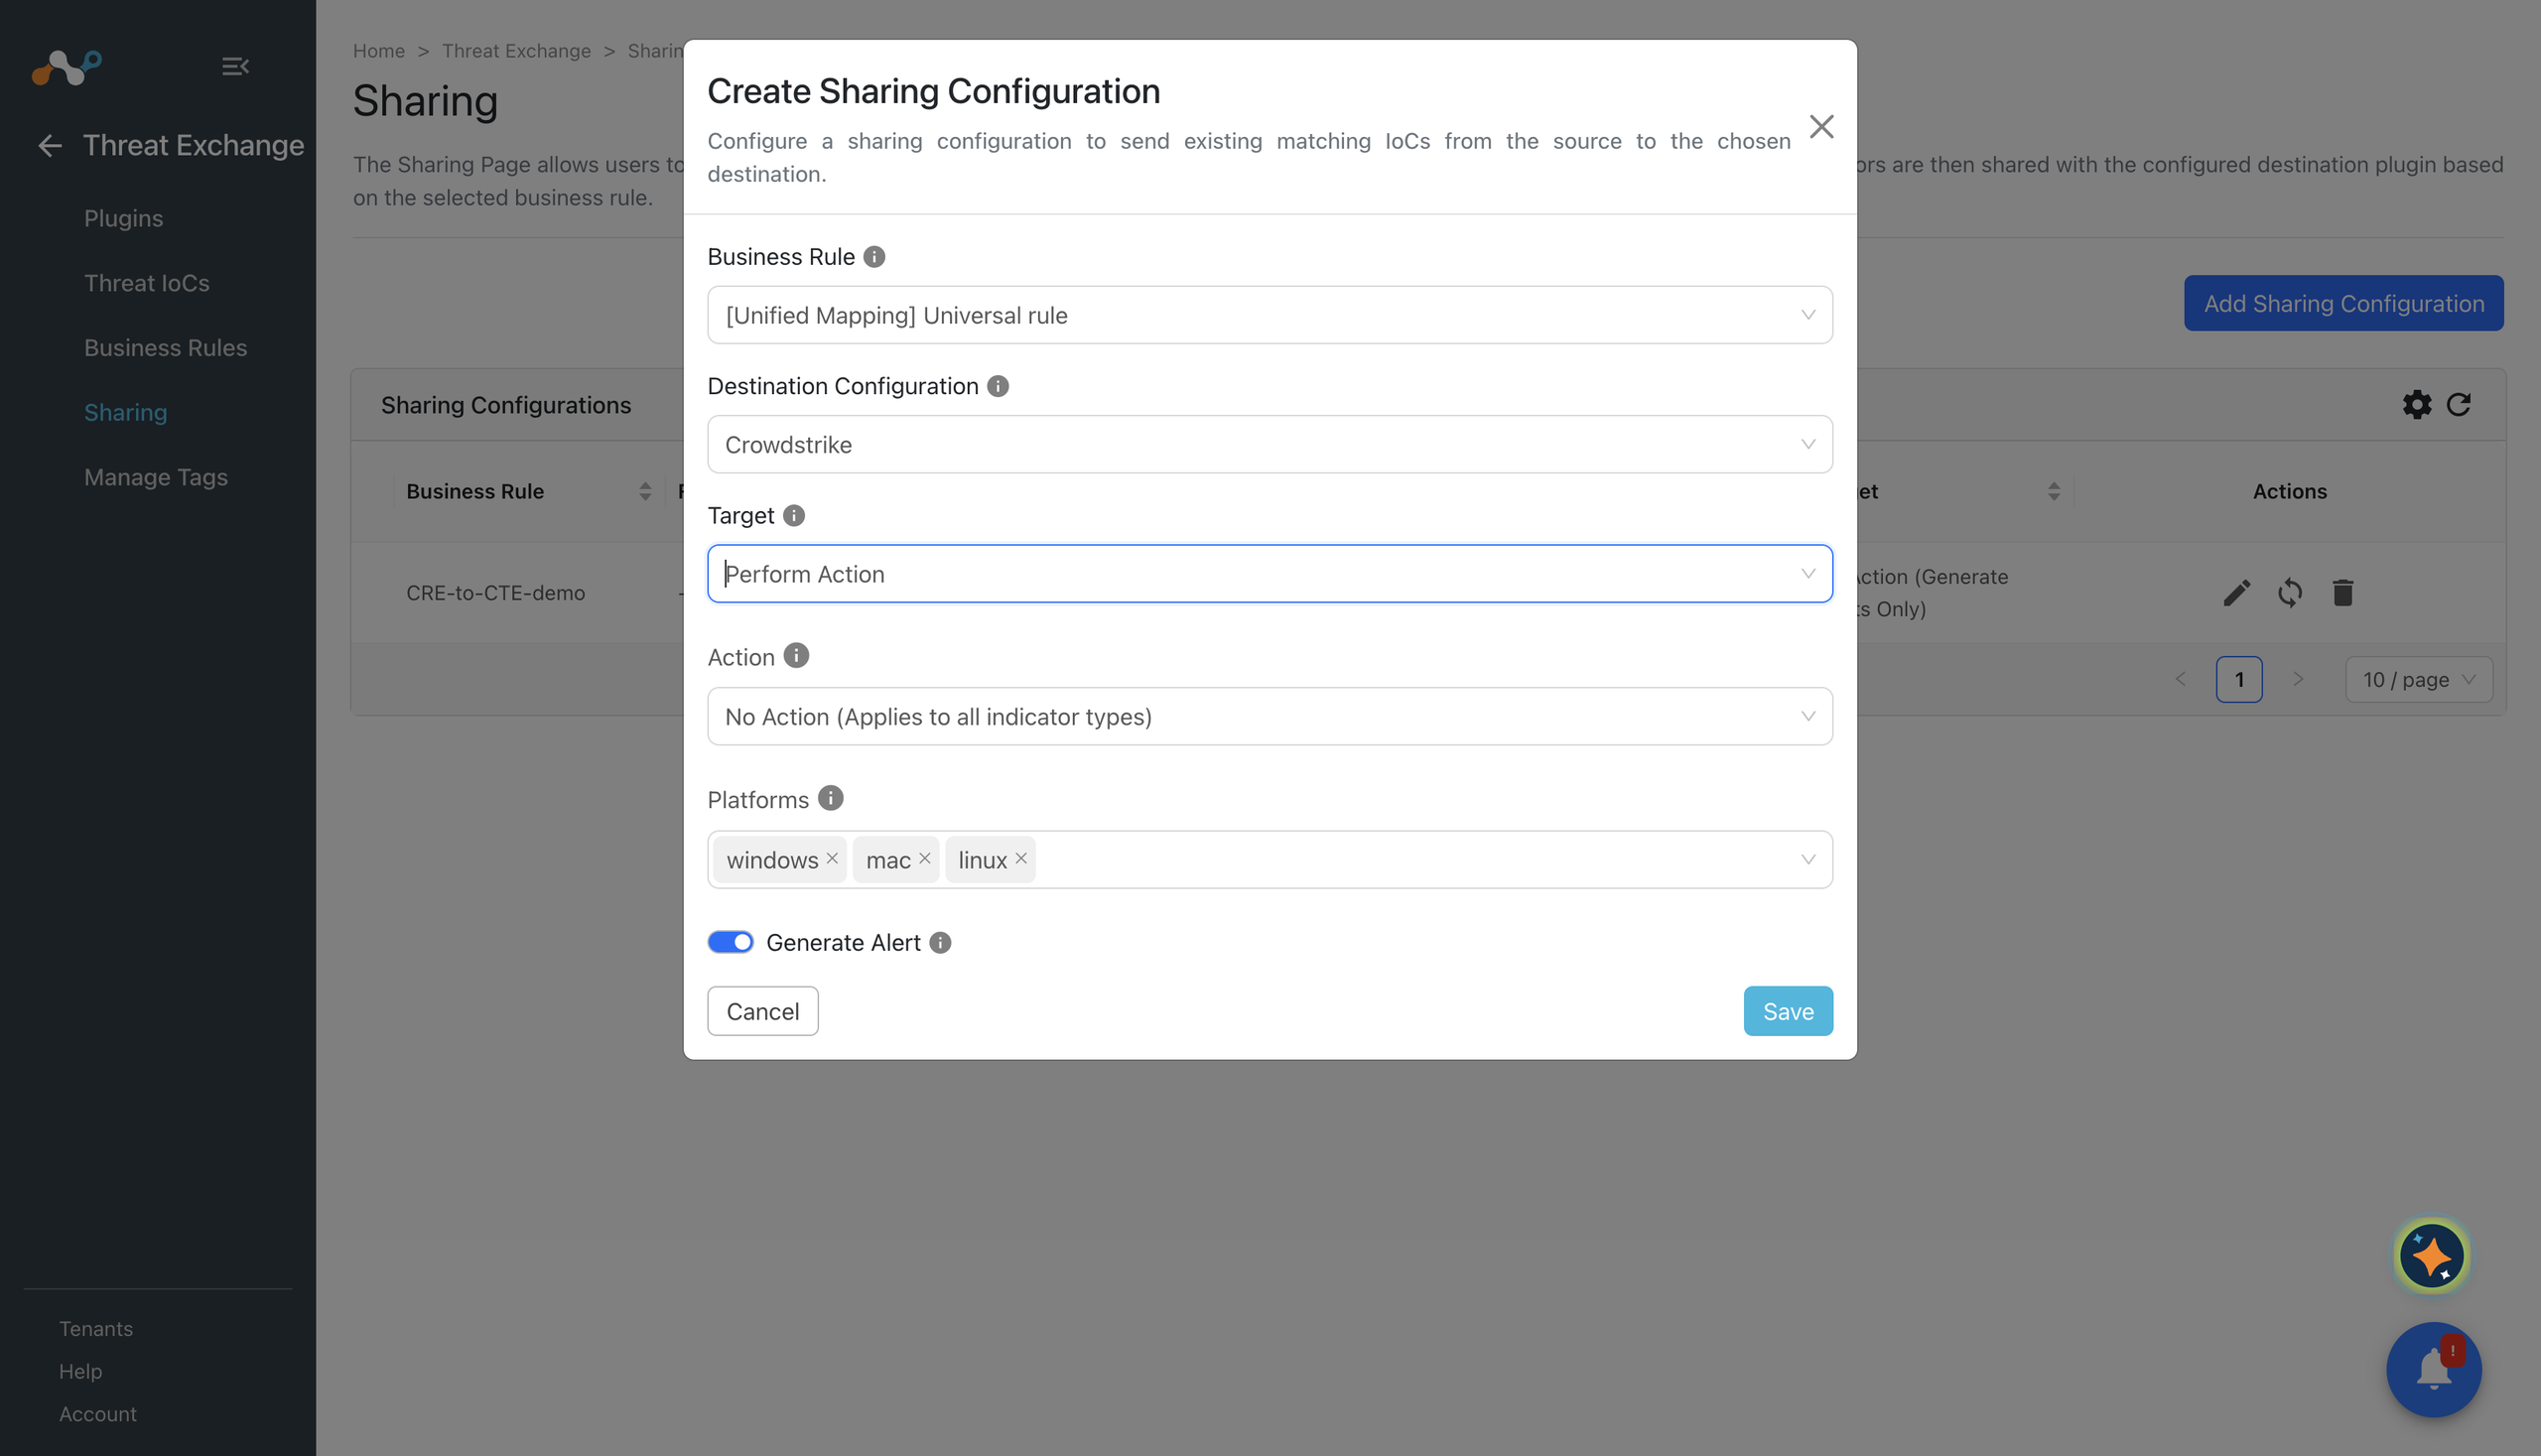
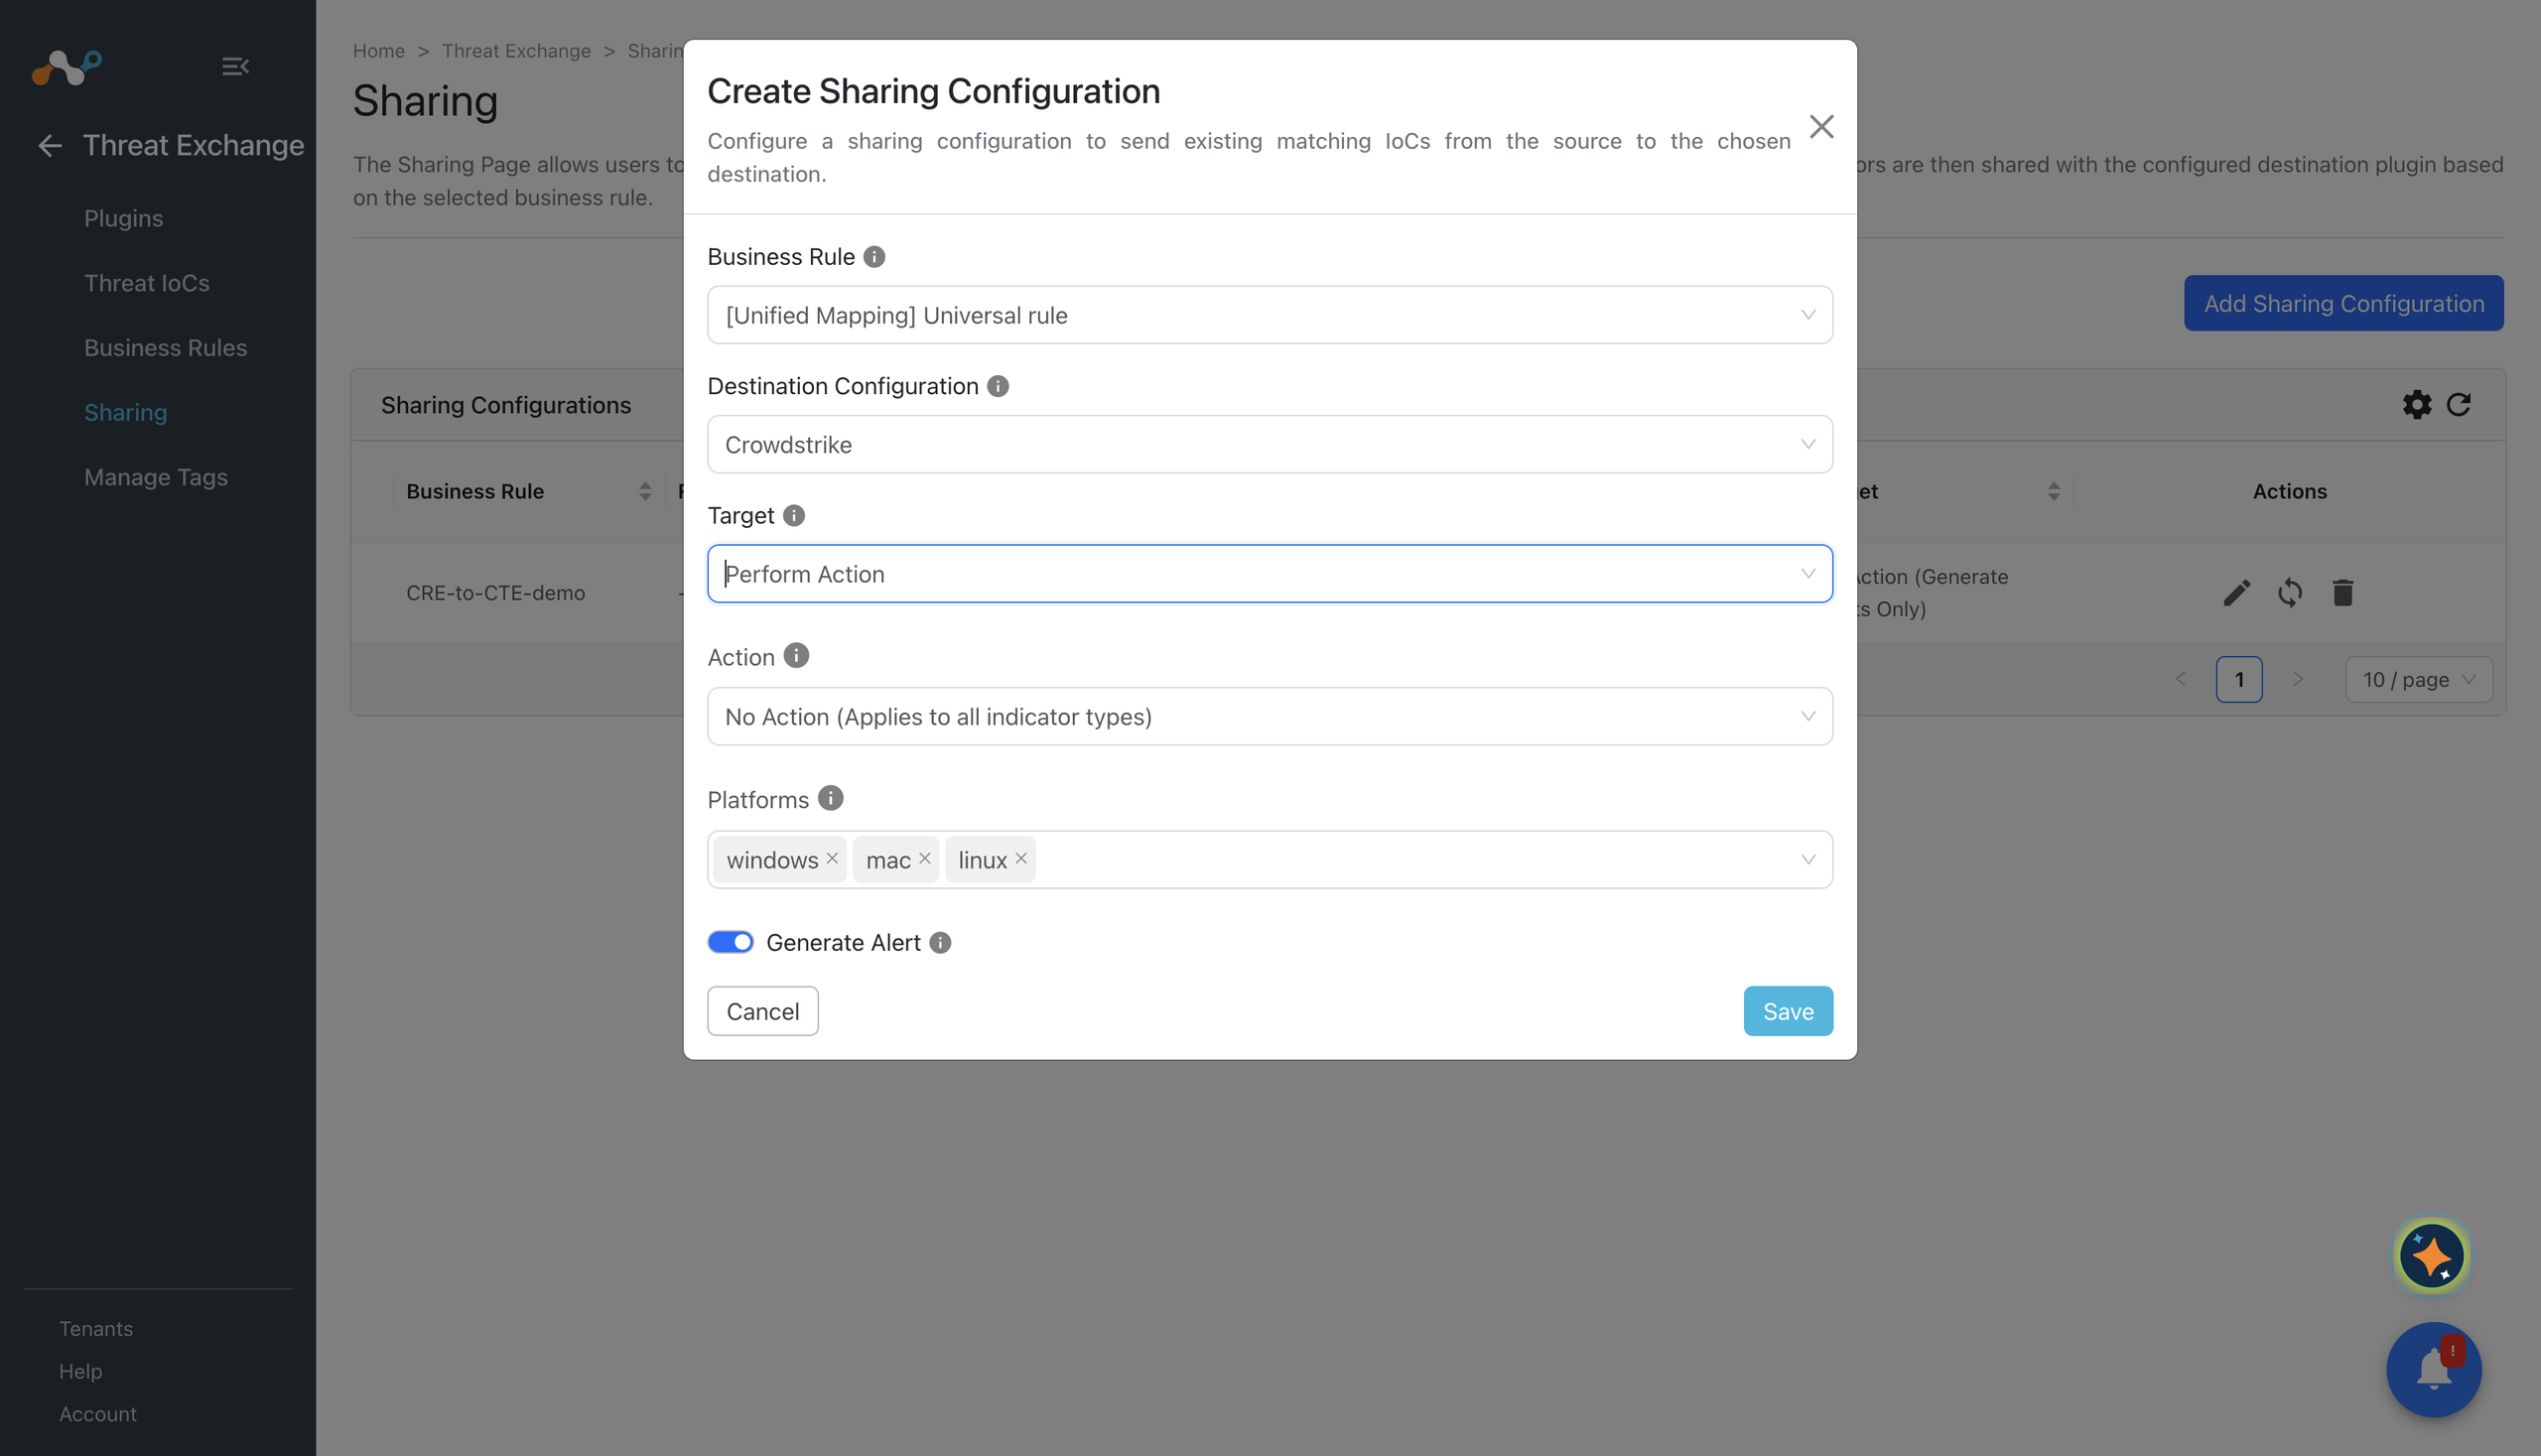
- 対象Select 。 各プラグインは、IoC(侵害指標)のターゲットまたは宛先が異なります。
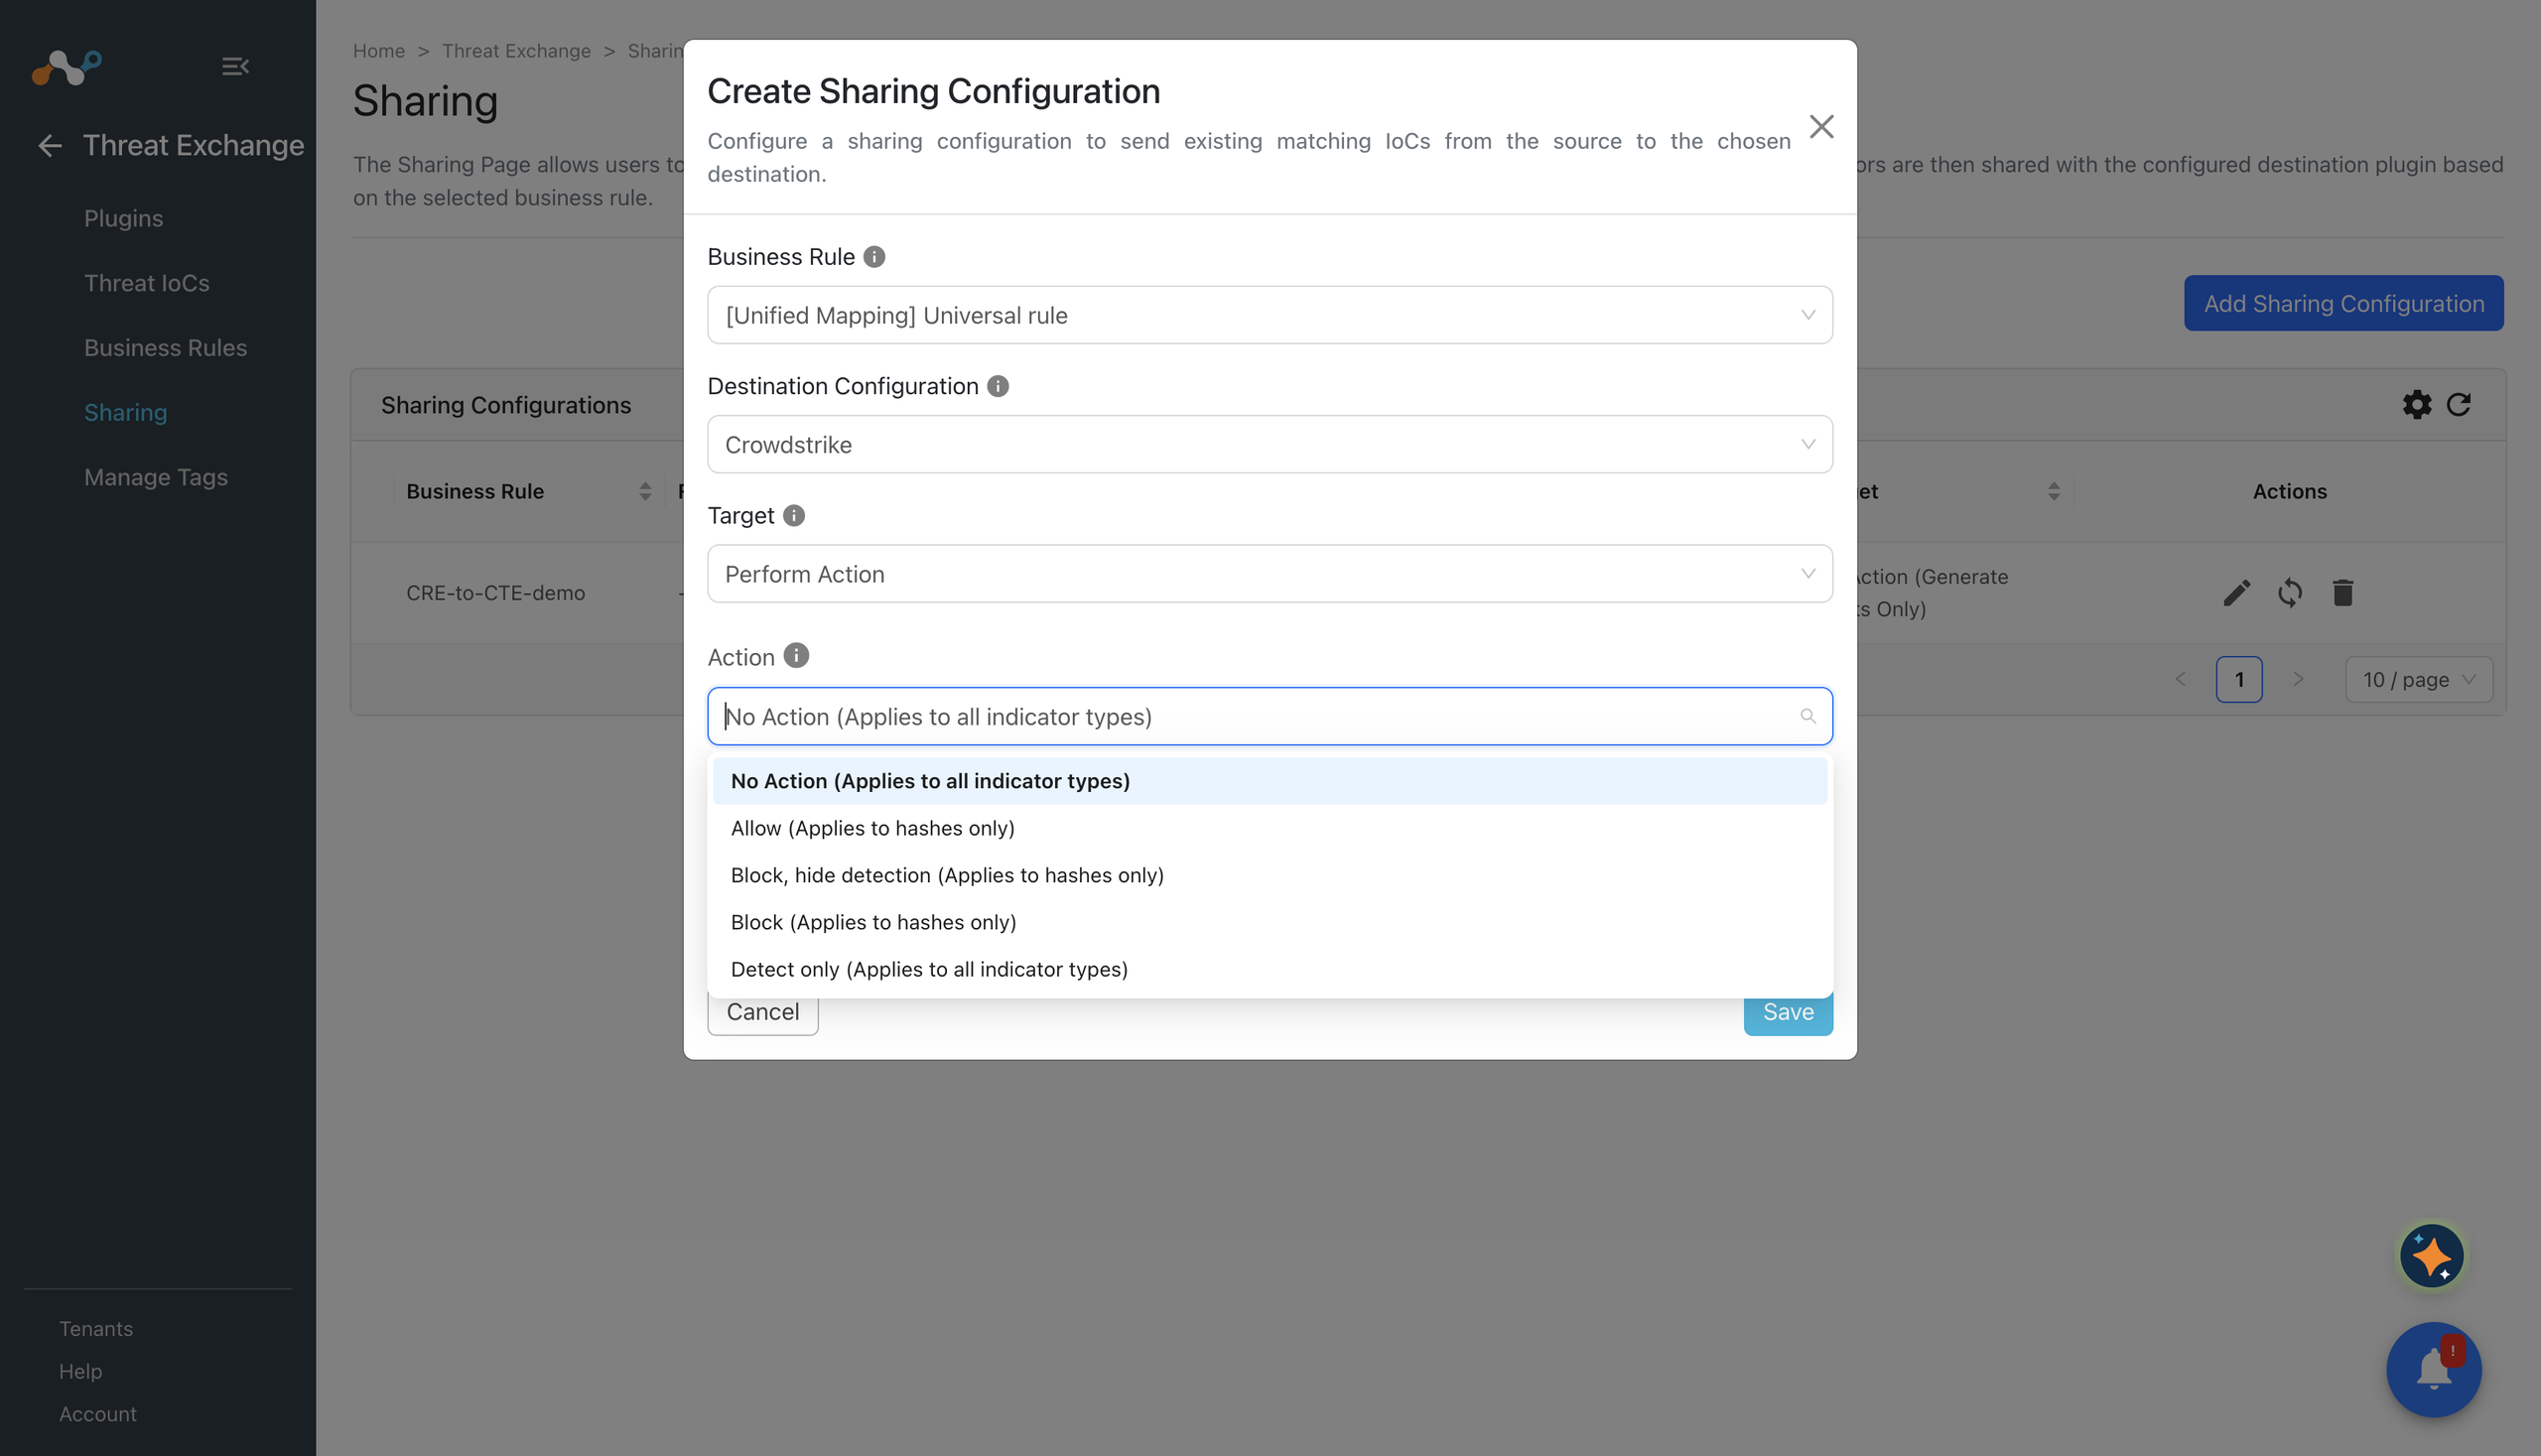
- アクションSelect 。 一部のプラグインは、IoC(侵害指標)がどこに送信されるか、そして受信システムが一致するインジケータに対してどのような処理を行うかを示す複数のアクションをサポートしています。
一部のシステムは、特定のエンドポイント OS (Windows、Mac、Linux) に適合するためにのみ IoC をサポートします。
- アクションが実行されるたびにTicket Orchestratorモジュールでアラートを受信したい場合は、Generate Alertを有効にします。この機能を使うと、IoCをITSMプラットフォームに取り込んだり、通知を受信したりできます。この機能には、Ticket Orchestratorモジュールが有効になっている必要があることに注意してください。
- Saveをクリックしてください。
アクティブなソースポーリングに新しい共有構成を追加すると、ソース構成の既存のIoCが宛先構成に共有されます。新しい共有構成が作成されるたびに、ソース/宛先の組み合わせに一致する場合、すべてのアクティブなIoCも共有の対象として考慮されます。統合マッピングビジネスルールの場合、構成が保存されたときに、現在ルールに一致するレコードが共有の対象として考慮されます。
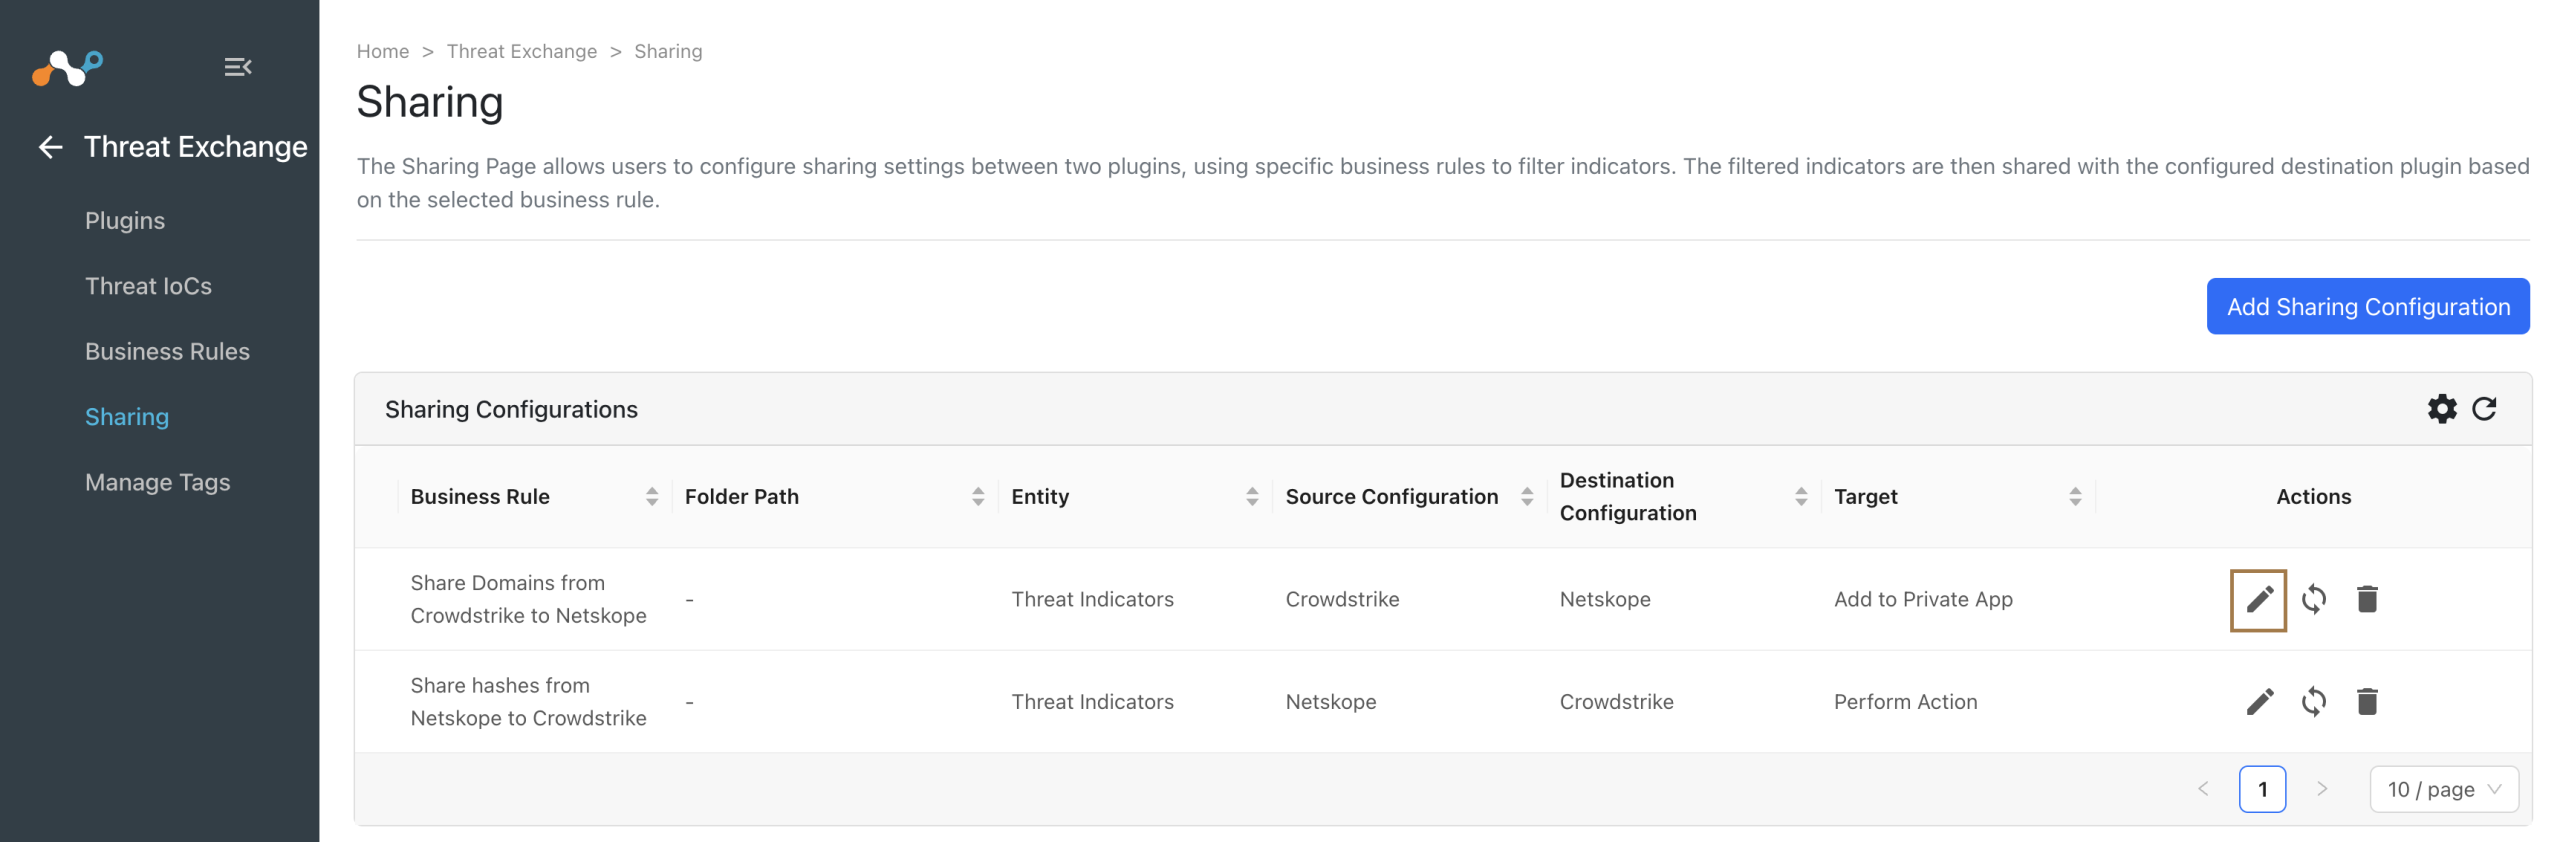
共有設定が作成されると、共有テーブルに、呼び出されているルール、一致する可能性のあるIoCを提供するソースシステム、一致するIoCを受け取る宛先システム、およびそのルールに適用されるターゲットが表示されます。複数の共有構成を作成して、システム宛先システムでも特定のIoCを複数のターゲットにマッピングできるようにすることができます。
共有構成の管理
各設定は、編集、同期、削除の3つの操作をサポートしています。
Edit
書き込みアクセス権を持つユーザーのみが、既存の共有設定の共有またはそのターゲットを更新できます。
- Editアイコンをクリックしてください。
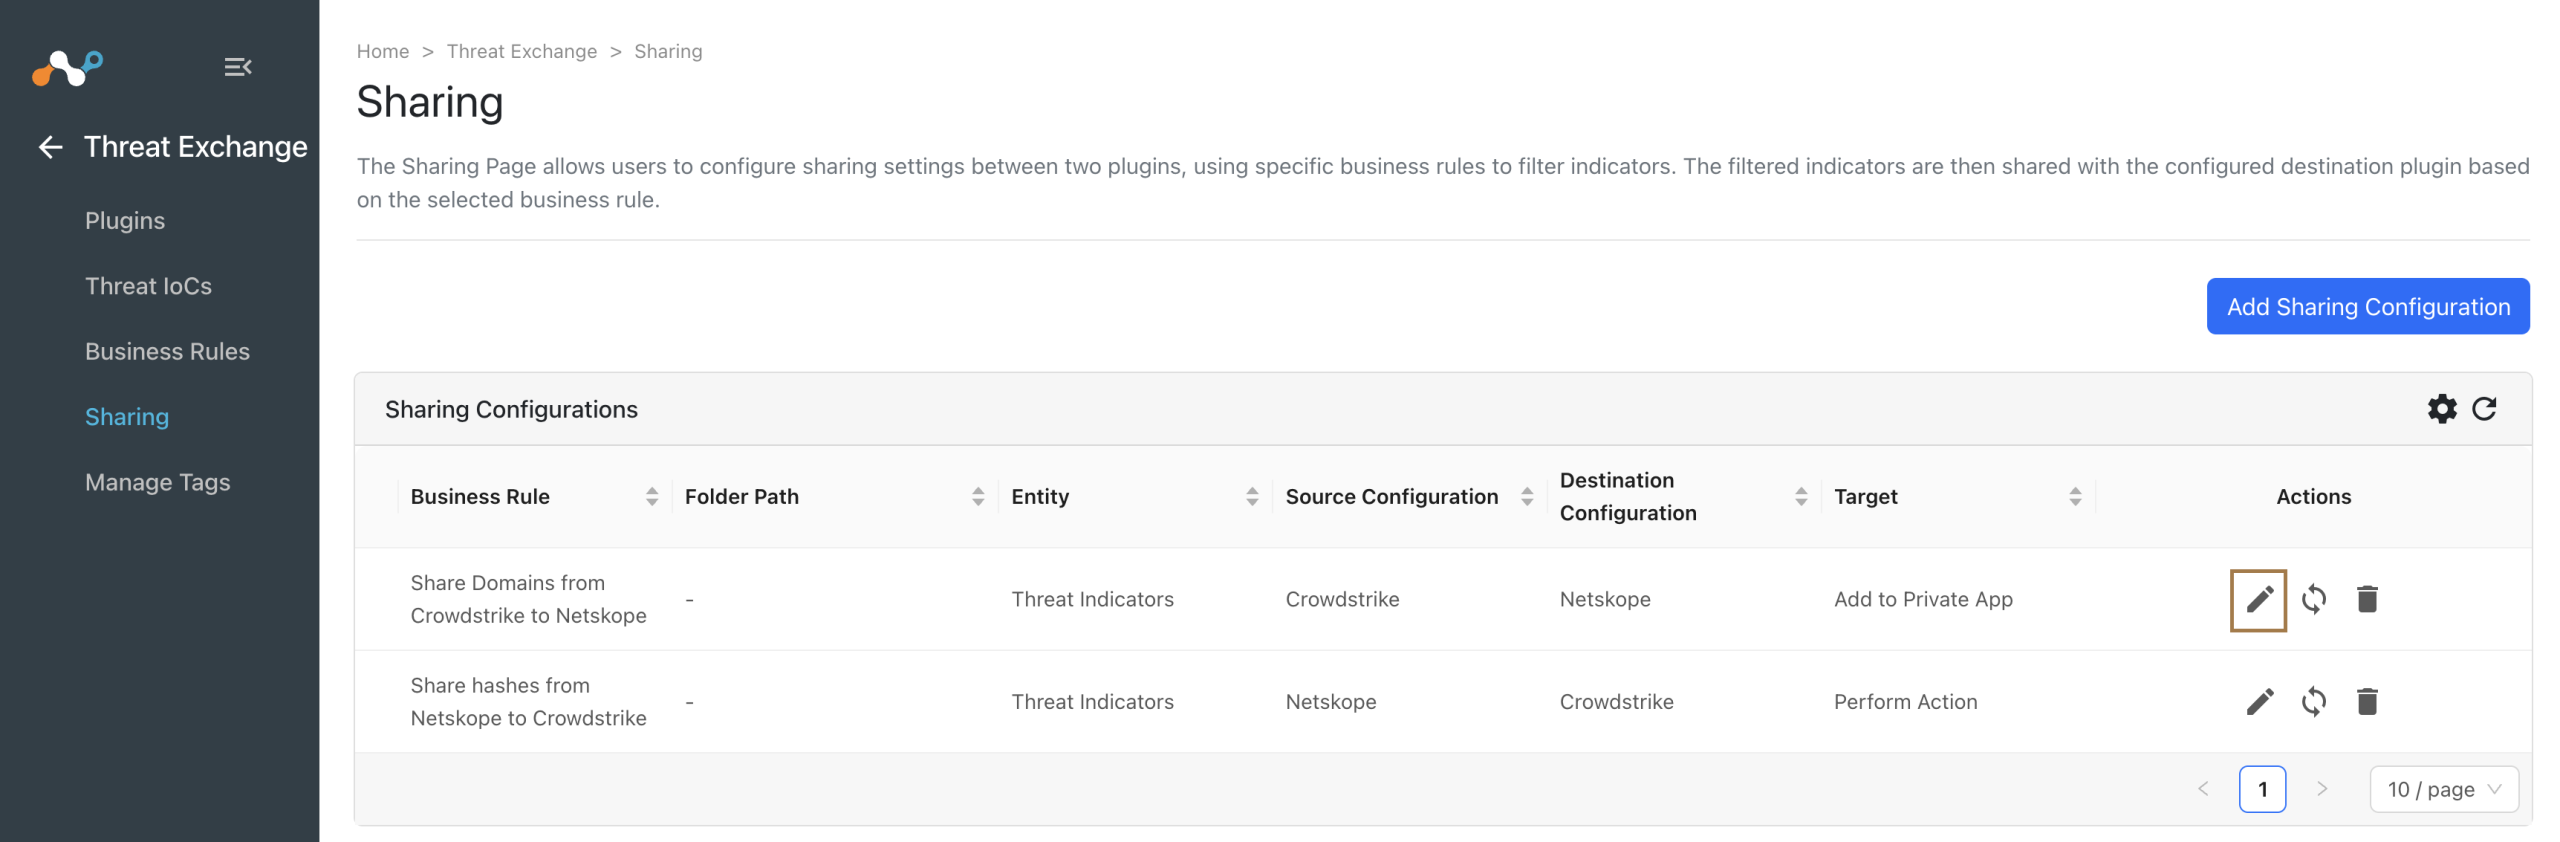
- 変更したい必須項目を更新してください。
- Saveをクリックしてください。
Sync
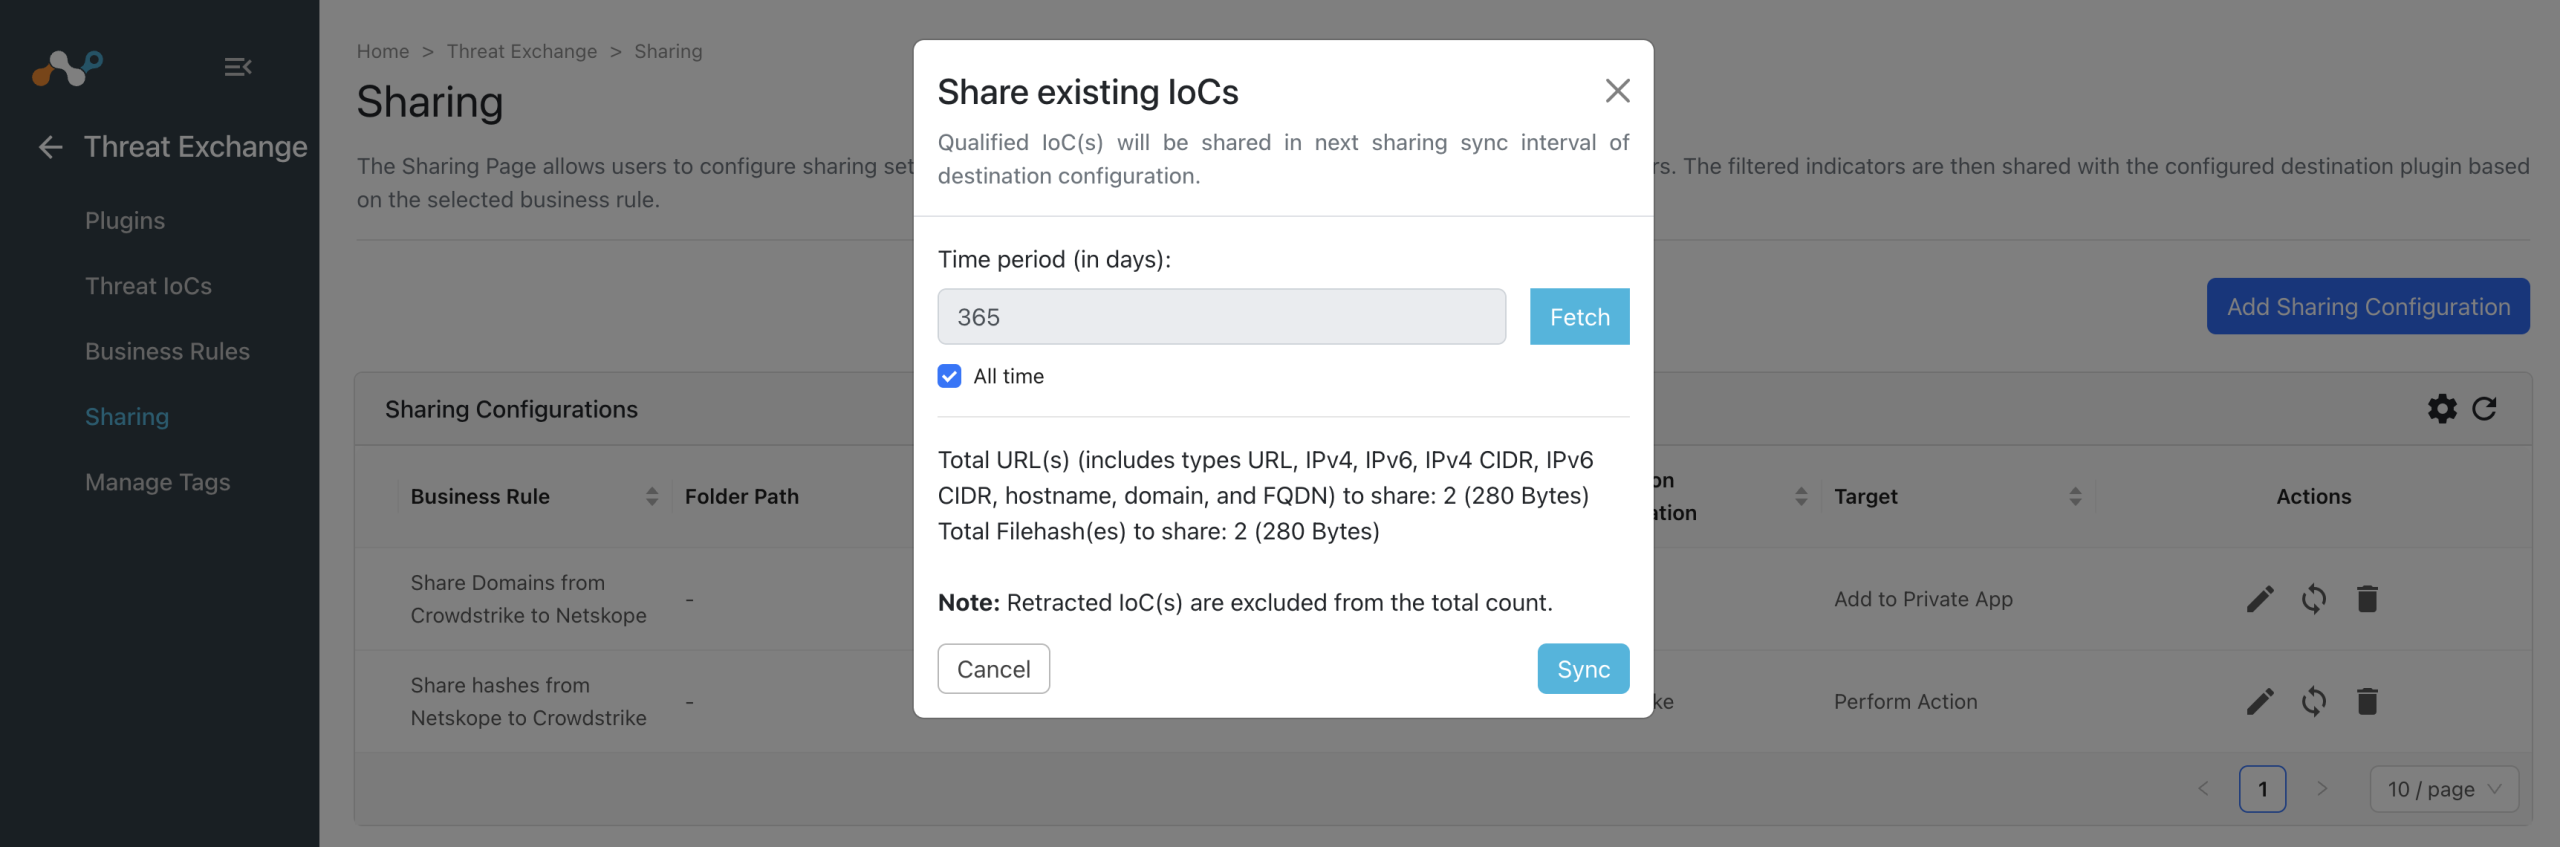
書き込みアクセスユーザーのみが、すでに構成済みの共有を同期できます。これにより、IoCを宛先設定に共有するための共有メカニズムが起動します。
- Syncアイコンをクリックしてください。
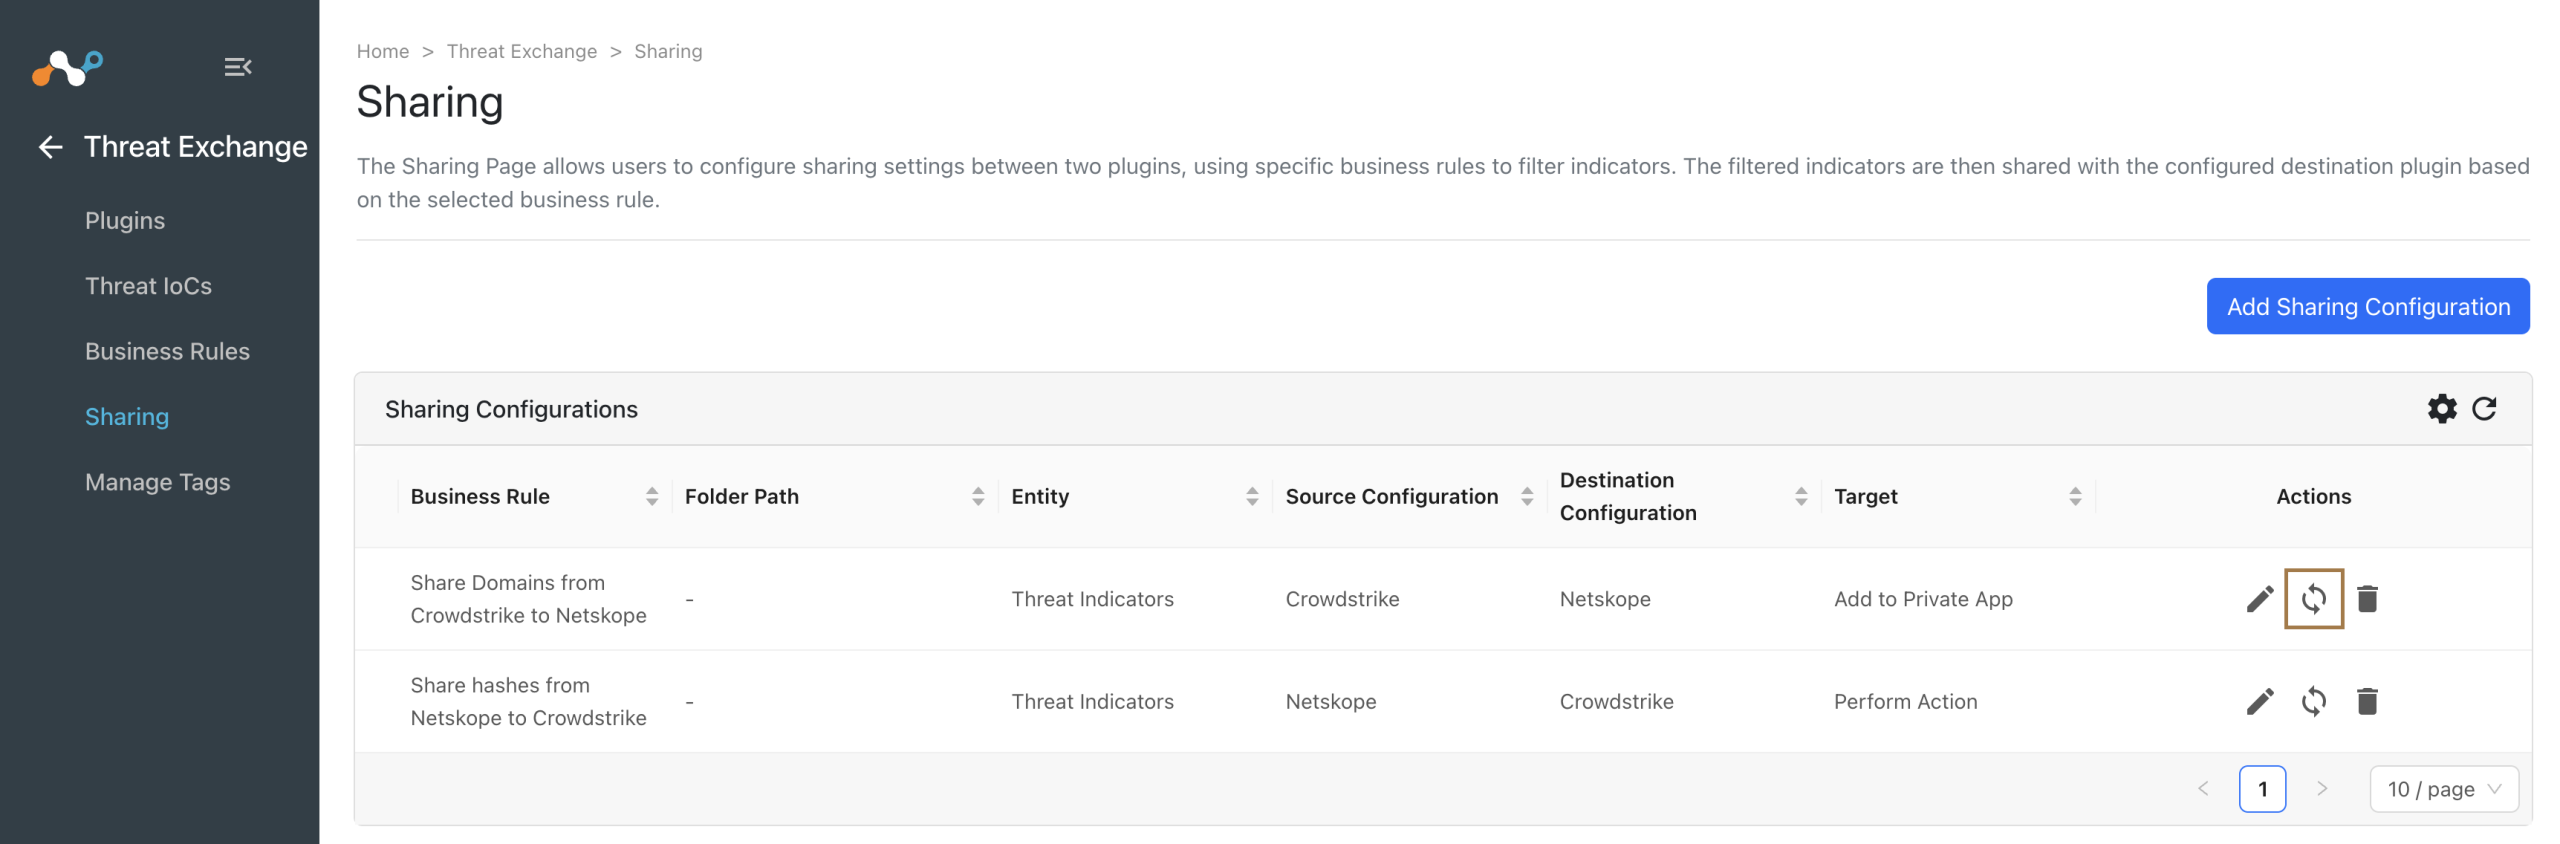
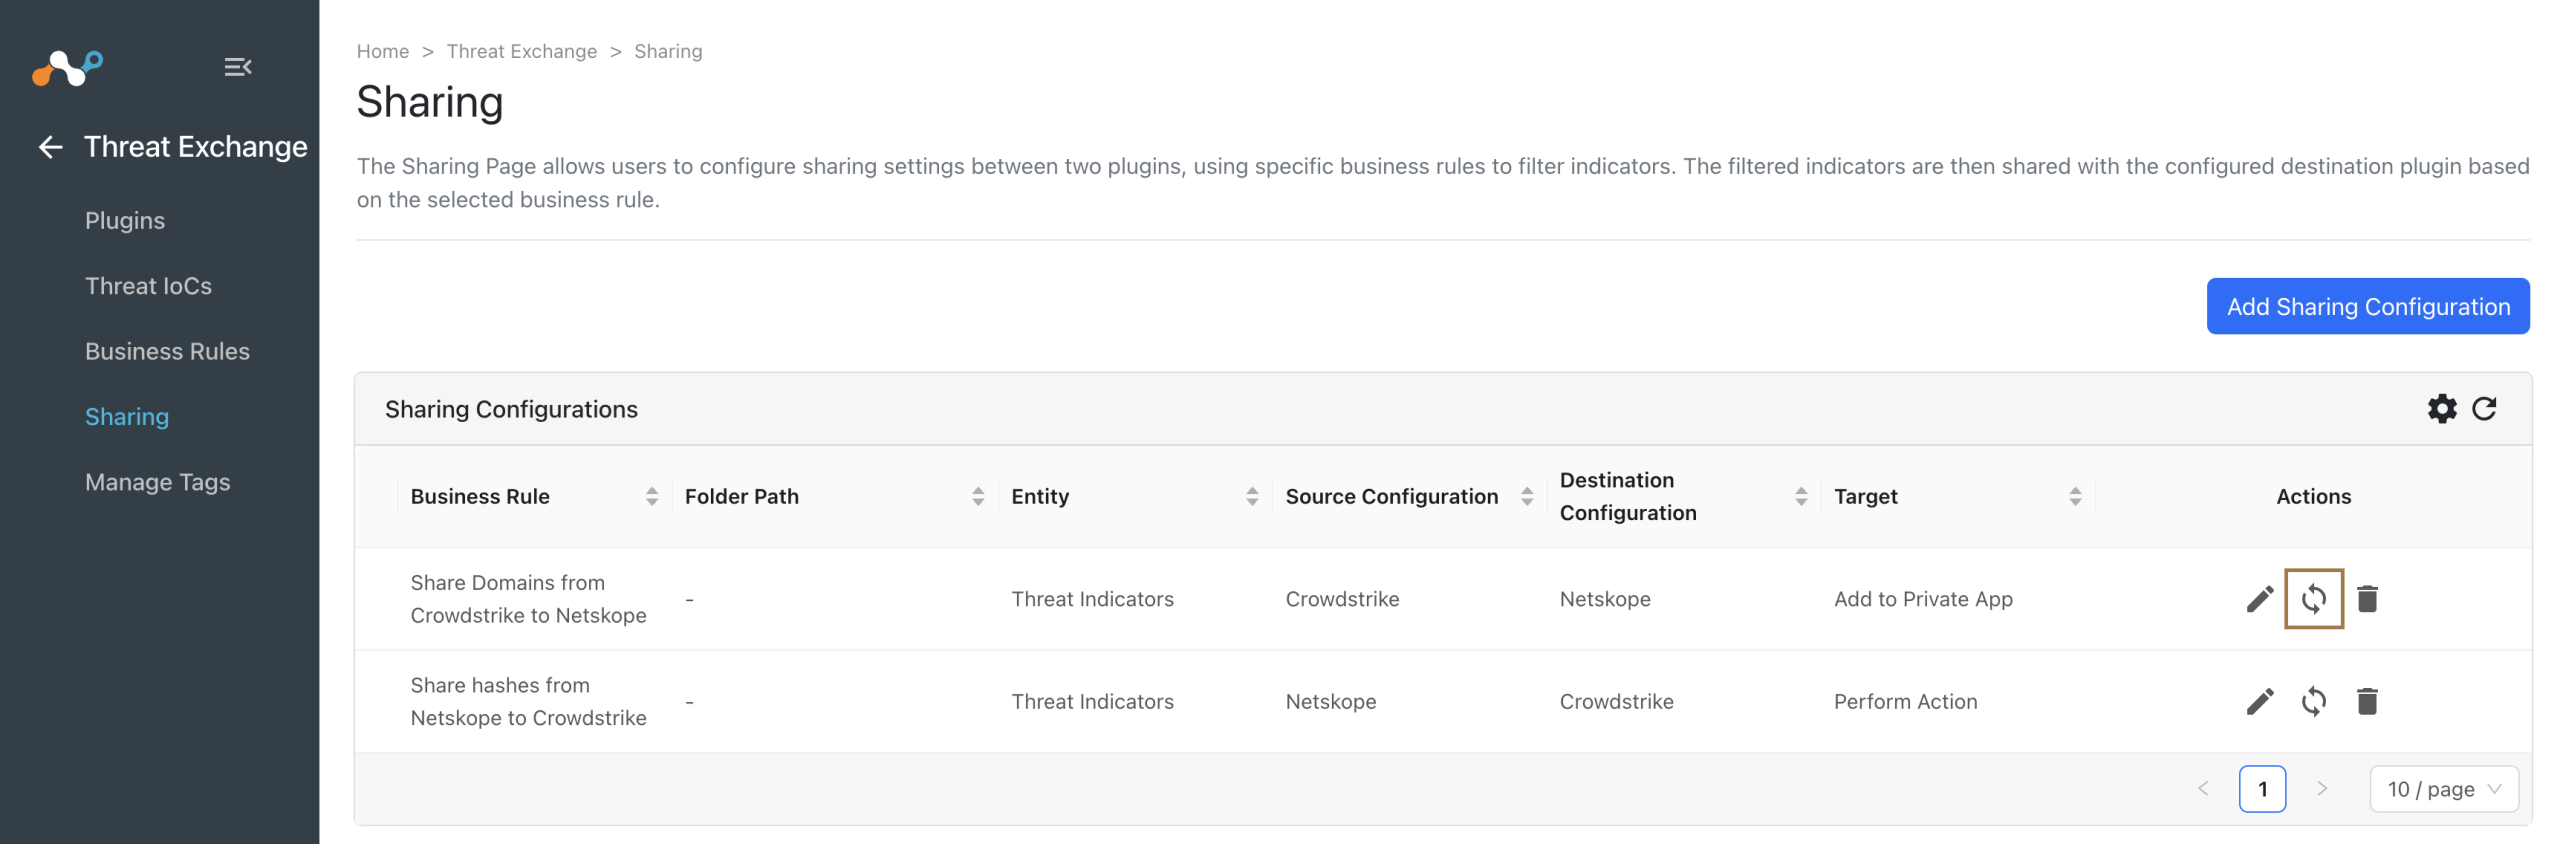
- 期間(日数)を入力してください。この期間中に取得されたIoCのみが、ビジネスルールを評価する際に考慮されます。「常時」を確認すると、昨年からのIoCが評価されます。ユニファイドマッピングビジネスルールの場合、スケジュールされた実行はこの期間を使用しません。共有は、その事前の共有チェックポイントに対してレコードを修飾するため、ルールが実際に実行されると修飾セットが異なる場合があります。
- Fetchをクリックしてください。これにより、宛先構成と共有されるIoCの数が表示されます。この操作は、以下の内容で実行されます。
- Syncをクリックしてください。
Delete
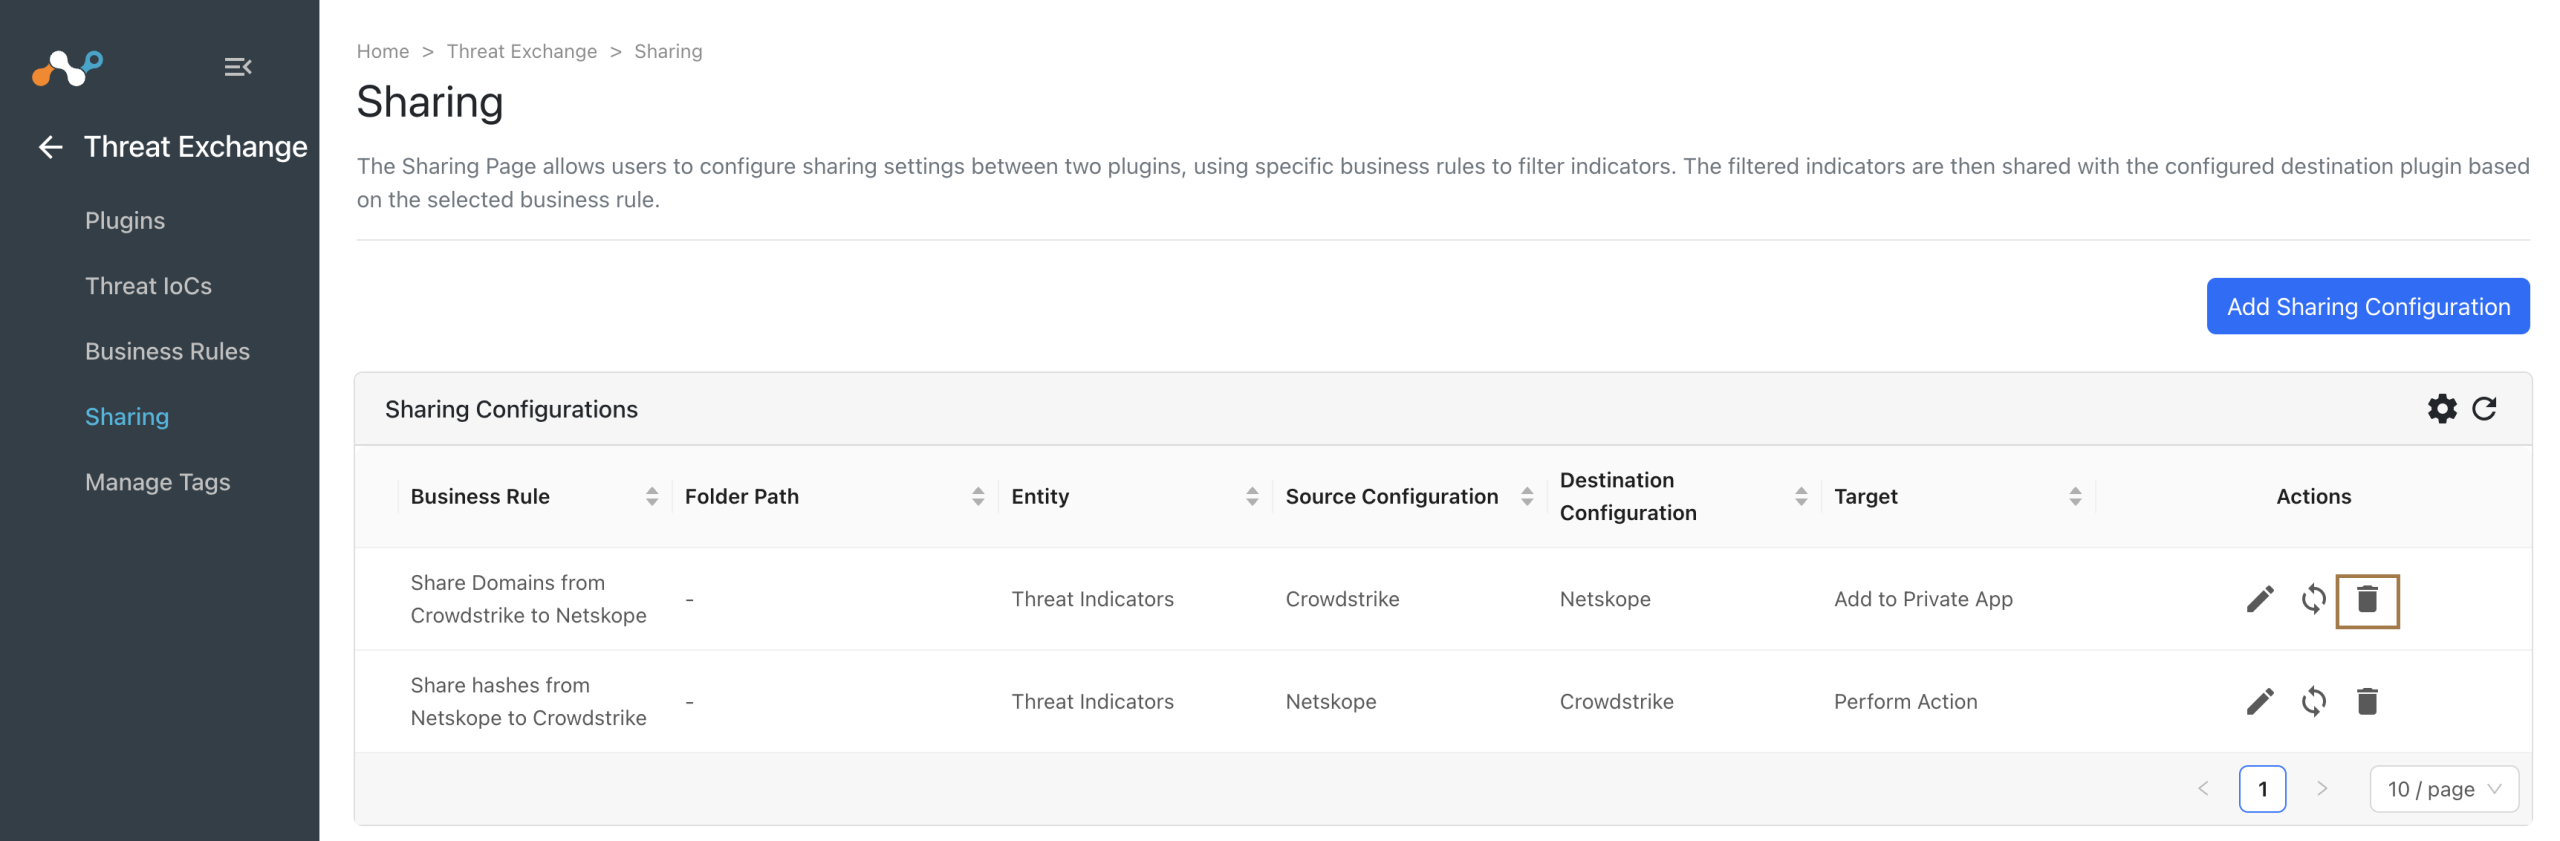
書き込みアクセス権を持つユーザーのみが、既存の設定済みの共有を削除できます。
- Deleteアイコンをクリックしてください。
- Deleteをクリックしてください。
IoC一覧とフィルタリング機能
Threat Exchangeは、すべての構成済みプラグインから提供されるIoCと、Risk Exchangeエンティティレコードおよび統合マッピングから生成されたIoCのデータベースを維持します。利用可能なすべてのIoCの表示、それぞれのメタデータの表示、およびIoCのフィルタリングが可能です。
- Threat Exchange に移動してThreat IoCsをクリックします。
- アクティブなIoC(侵害指標)の一覧が表示されます。この画面を初めて表示したとき、デフォルトのビューには、過去7日間に追加または更新された(API経由の)IoCが表示されます。


フィルタリングされたクエリによっては、アクティブなIoCのデータベースからさらに多くの情報を取得できます。IoCリストはページ分割されており、デフォルトのページサイズは10レコードですが、最大100レコードまで表示するように増やすことができます。デフォルトでは、レコードは最終閲覧日時の降順でソートされます。
- IoCメタデータまたは各IoCに関連付けられている、あるいは関連付けることができるIoCソースに基づいて、さまざまなフィルタオプションを使用できます。各ユーザーは1つ以上のフィルタを追加でき、フィルタのグループを追加して、アクティブなすべてのIoCのサブセットを詳細に調査できます。フィルタオプションとフィールドの意味の詳細リストを以下に示します。否定的なフィルタ基準にNotを選択することもできます。


| Field | フィルター文字列変数 | デスクリプション | フィルタ演算子 |
|---|---|---|---|
| Value | value | IoC値 – ファイルハッシュまたはURLのMD5 SHA256。 | 等しく、かつ含まれる(正規表現もサポート)。 |
| Comments | コメント | そのIoCに対して提供されたコメント。 | 等しく、かつ含まれる(正規表現もサポート)。 |
| タイプ | タイプ | IoCの種類。MD5、SHA256、URL | いずれか1つ、含まれない演算子(複数選択) |
| Netskope Hits | netskopeHits | NetskopeがこのIoCを検出した回数。 | !=、<、<=、>、>= |
| その他のヒット曲 | OtherHits | 第三者がこのIoC(侵害指標)を確認した回数。 | !=、<、<=、>、>= |
| Test | test | NetskopeのIoCがテストとしてマークされているかどうかを示すブール値(メタデータフィールド値 テスト用) | 等しい、!= |
| アクティブ | active | IoCが期限切れかどうかを示すブール値。 | 等しい、!= |
| Safe | safe | IoCが安全かどうかを示すブール値。(メタデータ フィールドの値は、Github DLP プラグインの悪意のない IoC を示すために使用されます) | 等しい、!= |
| 共有先 | sharedWith | IoCが導入されたプラグイン構成の一覧。 | いずれか1つ、含まれない演算子(複数選択) |
| Expires At | expiresAt | IoCが非アクティブになる時間 | !=、、>= |
| Field | フィルター文字列変数 | デスクリプション | フィルタ演算子 |
|---|---|---|---|
| Source | sources.source | IoCのソース。プラグインの場合、ソース構成名。Risk Exchangeエンティティに基づいて構築されたThreat Exchangeビジネスルールの場合、cre_<entity>_<rule>。統合マッピングビジネスルールの場合、[Unified Mapping] <mapping>。 | 等しく、かつ含まれる(正規表現もサポート)。 |
| 重大度 | sources.severity | IoCの深刻度。 | 等しく、かつ含まれる(正規表現もサポート)。 |
| Reputation | sources.reputation | 情報の信頼性。最低1~最高10。 | !=、<、<=、>、>= |
| Netskope Hits | sources.netskopeHits | NetskopeがこのIoCを検出した回数。 | !=、<、<=、>、>= |
| その他のヒット曲 | sources.externalHits | 第三者がこのIoC(侵害指標)を確認した回数。 | !=、<、<=、>、>= |
| 初めて目撃された | sources.firstSeen | Threat ExchangeがこのソースからこのIoCを最初に確認した日時。 | !=、、>= |
| 最後に目撃された日時 | sources.lastSeen | Threat ExchangeがこのソースからこのIoCを最初に確認した日時。 | !=、、>= |
| Tags | sources.tags | IoC データに関連付けられたタグ | いずれか1つ、含まれない演算子(複数選択) |
| Comments | sources.comments | そのIoCに対して提供されたコメント。 | 等しく、かつ含まれる(正規表現もサポート)。 |
- 複数のフィルター条件を設定するには、フィルターボックスの右上隅にマウスカーソルを移動し、 Add ruleをクリックします。左上にある「否定」ボタンにマウスカーソルをSelectと、適切な比較演算子「And 」または「 Or」が表示されます。
- 代替の複数データ基準については、 Add groupをクリックしてください。規則は上から順に処理されます。フィルターボックスの右上隅にマウスカーソルを移動すると、 Add groupオプションが表示されます。
- 目的のフィルターを選択したら、 Apply Filterをクリックしてください。フィルタリング条件に一致するIoC(侵害指標)がUIに表示されます。
- 適用済みのフィルターを削除するには、 Clearをクリックしてください。UIはデフォルトのフィルターに戻り、画面が更新されると、デフォルトのフィルターに一致するIoCが一覧表示されます。


- フィルタを適用した後、ルールエンジンで作成されたフィルタ文字列をコピーできます。Copy Filterをクリックして、実際の検索文字列をコピーします。コピーされた文字列は、プラグイン構成のフィルタとして使うことができ、Threat Exchangeがサードパーティプラグインに送信するデータを制限します。
- また、ユーザーはフィルタークエリを手動で入力し、そのクエリに基づいてフィルターを読み込むこともできます。


タグSelectて変更する
書き込みアクセス権を持つユーザーのみがタグを修正できます。タグは、IoCにメタデータを追加して、SecOpsチームが特定のIoCをフィルタリング、表示、ステージング、またはプラグインにプッシュするためのワークフローを作成できるようにするために使う。タグの管理に関する詳細については、「タグの管理」セクションをご覧ください。