Overview
この記事では、Netskope DSPMコンソール内で、SaaSアプリケーション(Microsoft 365、Google Driveなど)のリスク状況を表示および分析する方法について説明します。
このガイドでは、DSPM統合によって生成される高度な分析、リスクスコア、および分類結果の理解に焦点を当てています。
Prerequisites:
これらの結果を表示するには、まずSaaSアプリケーションでDSPM統合を有効にする必要があります。
- 詳細については、「 SaaSアプリケーションのためのDSPMを有効にする」をご覧ください。
機密情報への露出とアクセス分析の理解
DSPMが有効になってスキャンが完了すると、 SaaSデータ ストアに対して 2 つの新しいタイプの高度な分析が実行されます。
- Sensitive Exposure Analysis: この分析では、機密ファイルの露出タイプに基づいて詳細な内訳を提供します32 。DSPMはこれを使用して、データ ストア33のData Exposure Riskスコアを計算して表示します。
- Sensitive Access Analysis: この分析では、機密ファイルにアクセスできる外部ユーザー(直接および間接の両方)の数をカウントします34 。これは特に、個人ドメイン(例:
gmail.com、yahoo.com)を持つ外部ユーザーを識別します35 。DSPMこれを使用して、 External Access Riskスコア36を計算して表示します。
新しいリスクとエクスポージャーの種類に関する用語集を以下に示します。
| 高度な分析 | 分析名 | デスクリプション |
|---|---|---|
| 露出タイプ | 外部に露出している | 組織外のユーザーと共有される機密ファイル。 |
| 露出オーバー | 社内の幅広いユーザーがアクセスできる機密ファイル(例:「社内の全員」)。 | |
| 匿名でアクセス可能 | リンクさえあれば誰でも認証なしでアクセスできる機密ファイル。 | |
| 社内共有 | 組織内の特定のユーザーまたはグループと共有される機密ファイル。 | |
| プライベート | ファイル所有者のみがアクセスできる機密ファイル。 | |
| リスクの種類 | データ漏洩リスク | 機密ファイルの露出度に基づいて算出された、リスクレベルを反映したスコア。 |
| 外部アクセスリスク | 機密ファイルにアクセスできる外部ユーザー(個人ドメインを含む)の数と種類に基づいてリスクレベルを反映した算出スコア。 | |
| データストアのリスク評価 | 各データ ストアのデータ漏洩リスクと外部アクセス リスクを組み合わせた統合リスク スコア。 |
スキャン結果とリスク分析を表示する
統合を有効にしてスキャンが開始されると、DSPMのユーザーインターフェース内で、接続されているデータソースとその新しいリスク評価を確認できます。
-
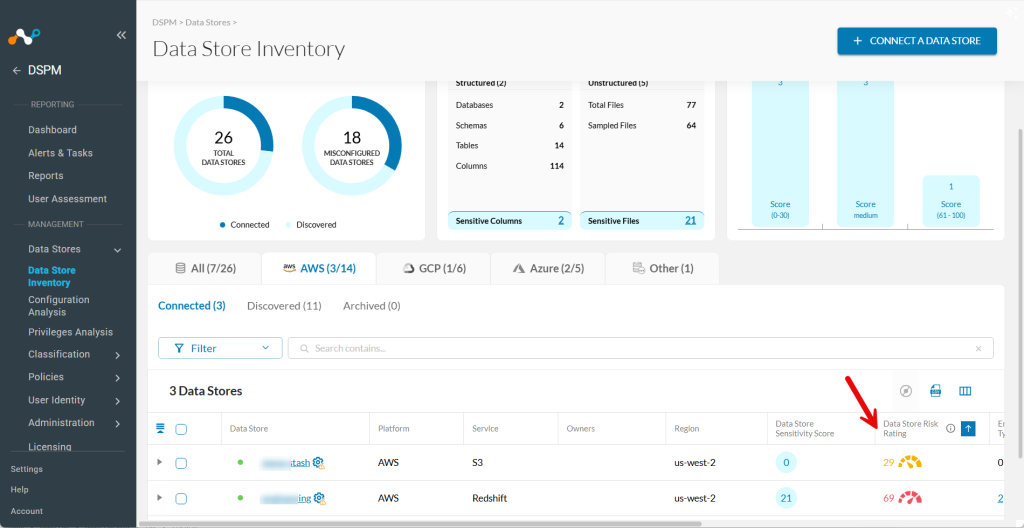
DSPMコンソールでData Stores > Data Store Inventoryに移動します。
-
該当するカテゴリタブSelect (例: AWSまたはAzure )。
- 接続されているすべてのデータストア(個々のユーザードライブやSharePointサイトなど)のリストが表示されます。
-
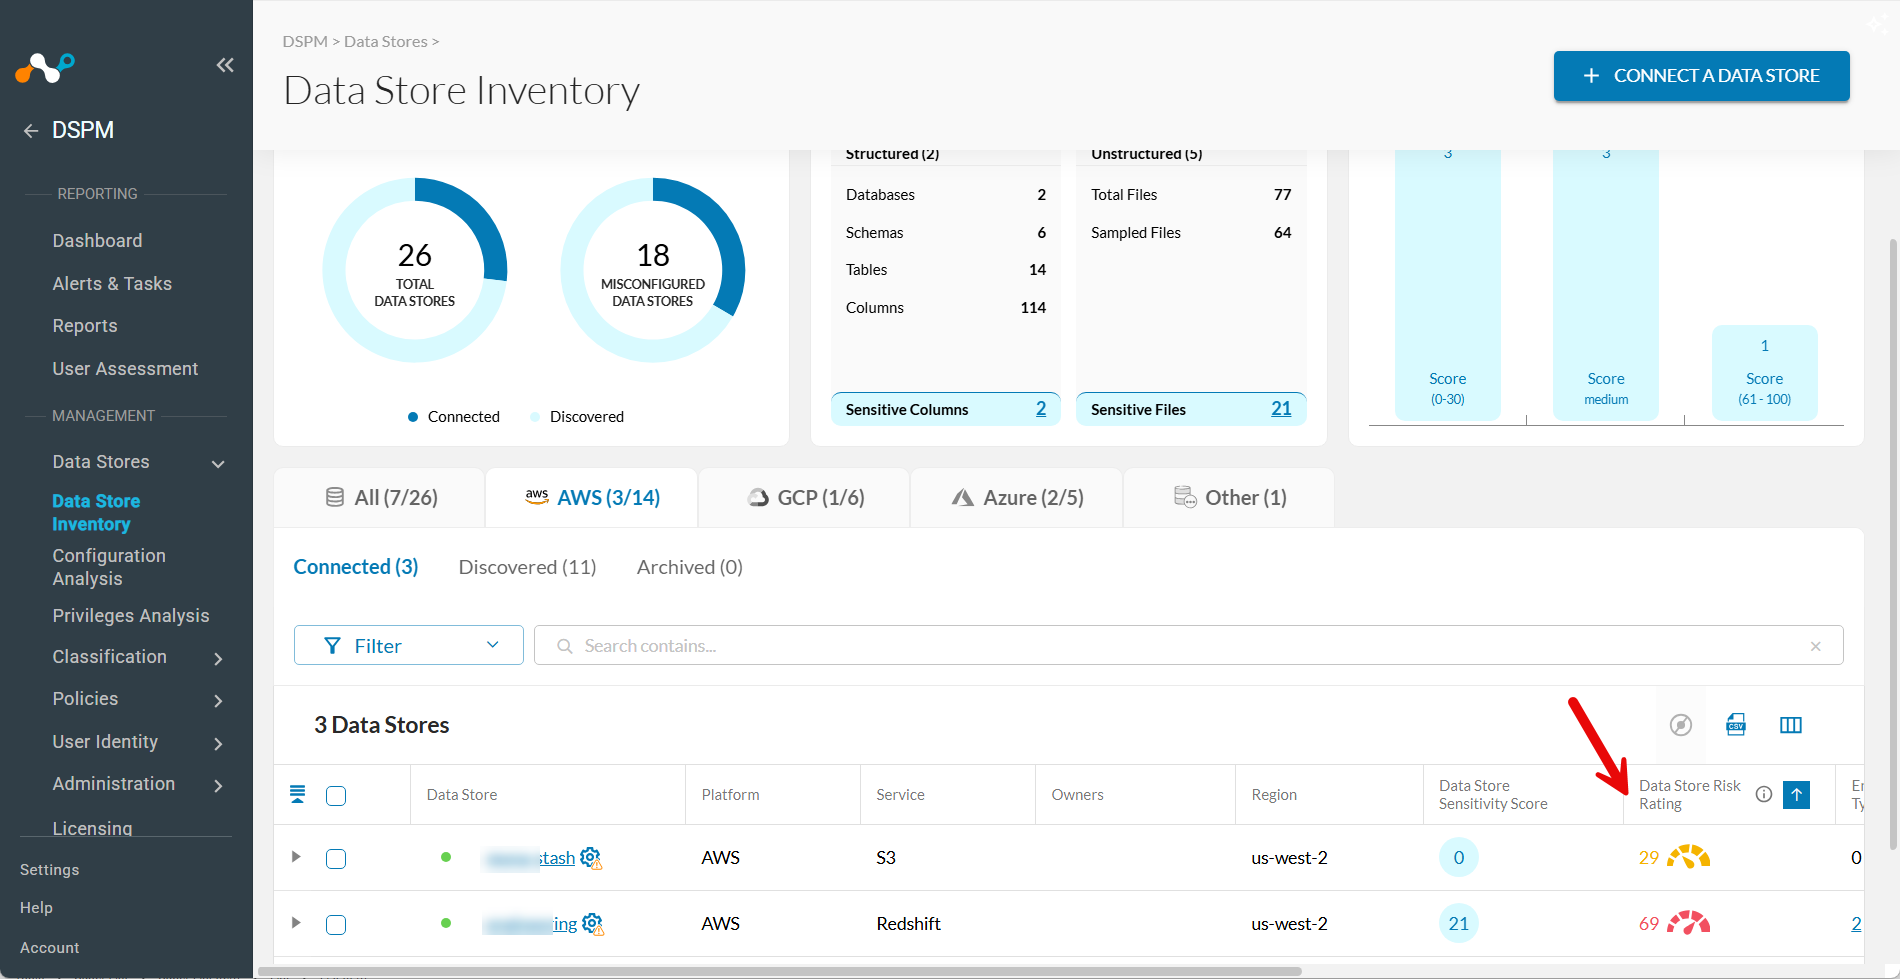
インベントリ リスト ◇ には、各データ ストアのData Store Risk Rating (Critical、High、Medium、または Low) が表示されます。 この統合スコアは、データ漏洩リスクと外部アクセスリスクを組み合わせたものです。
-
(Optional) データストアをリスク評価順に並べ替えることで、最も機密性が高く、リスクにさらされているデータを迅速に特定できます。これにより、最も重要な問題から優先的に対処できるため、組織全体のデータセキュリティ体制をより効率的に改善することができます。
-
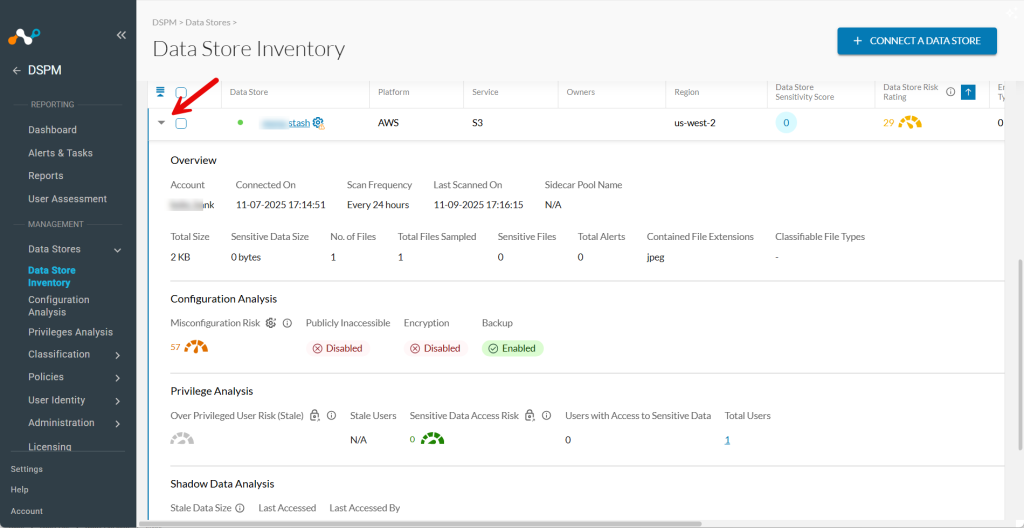
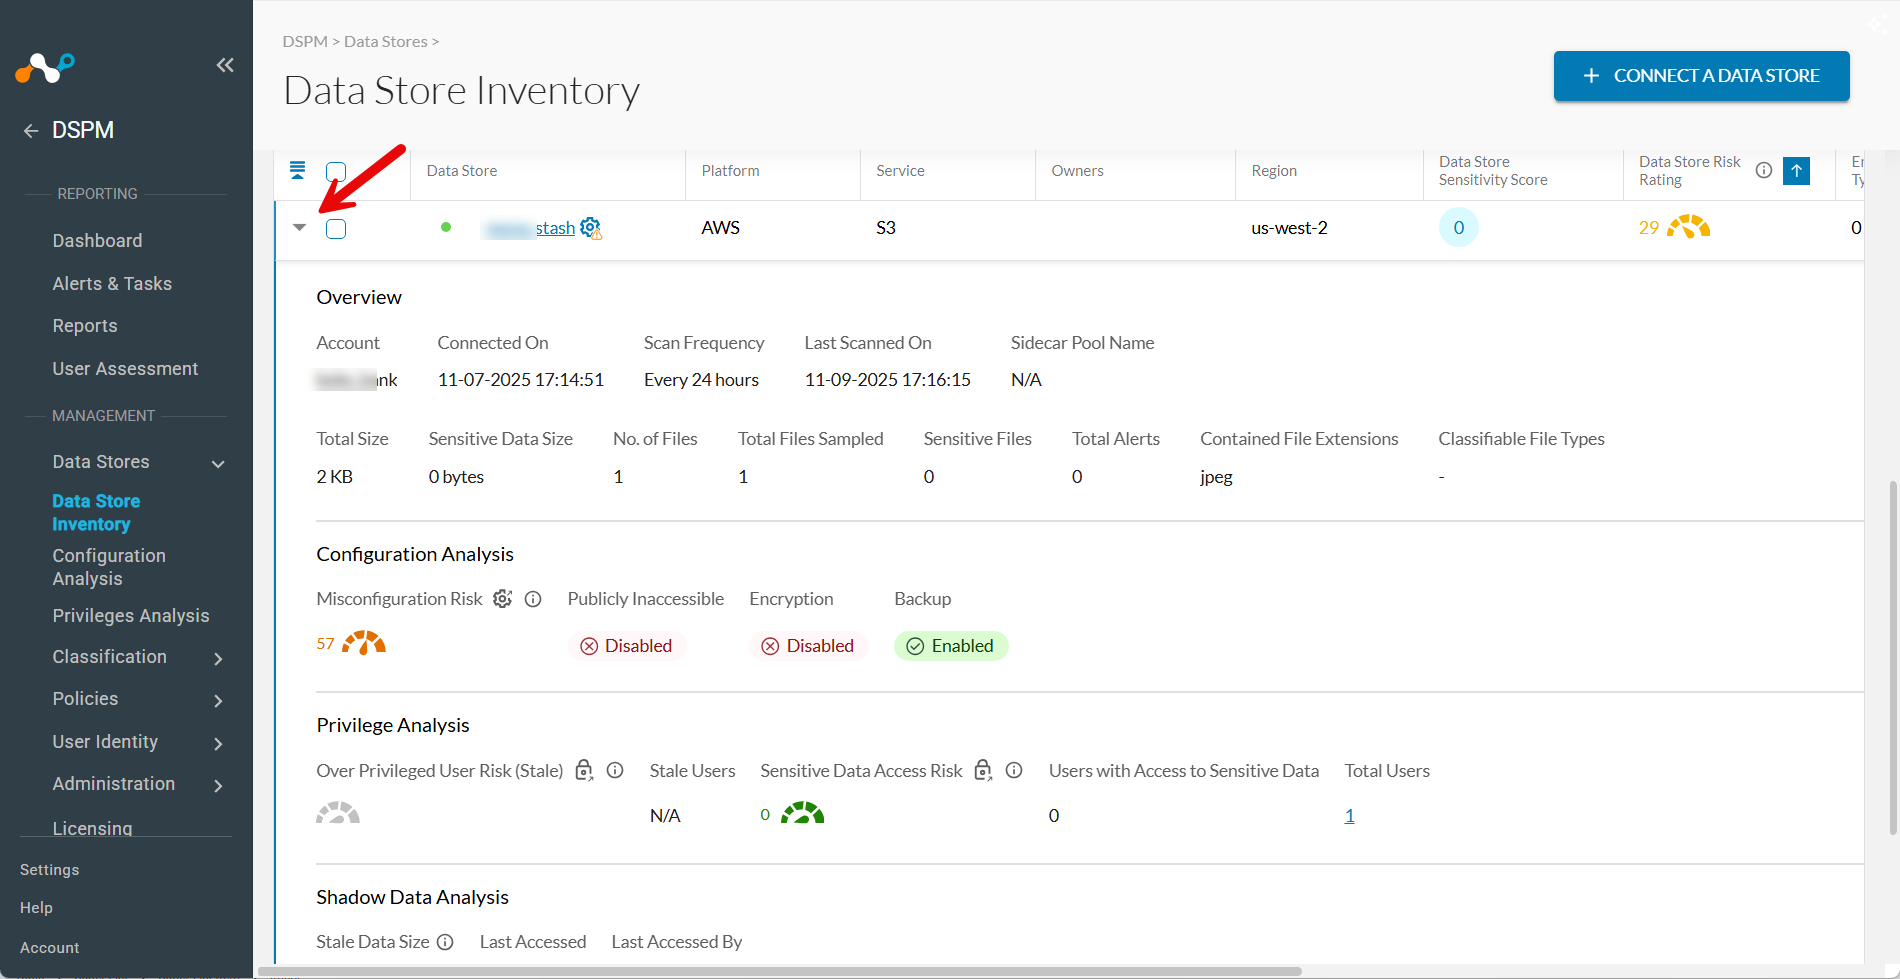
左矢印(
>)をクリックすると、任意のデータストアを展開できます。現在、以下の項目を含む詳細な内訳をご覧いただけます。- Data Exposure RiskとExternal Access Riskスコア。
- 機密性の高いファイルを、その公開タイプ別に分類したリスト。
- そのデータストア内の機密データにアクセスできるすべてのユーザーとグループ(内部および外部)のリスト。
機密データの分類を確認する
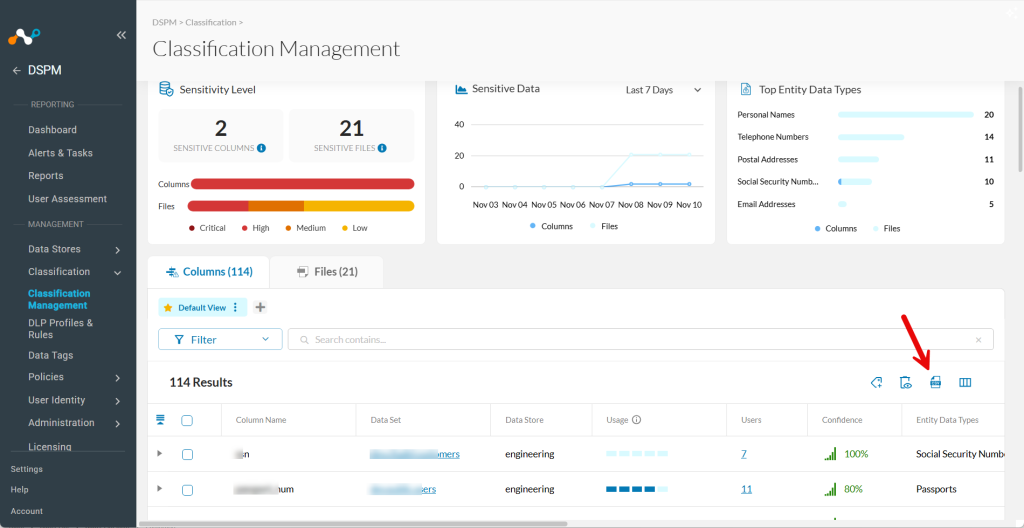
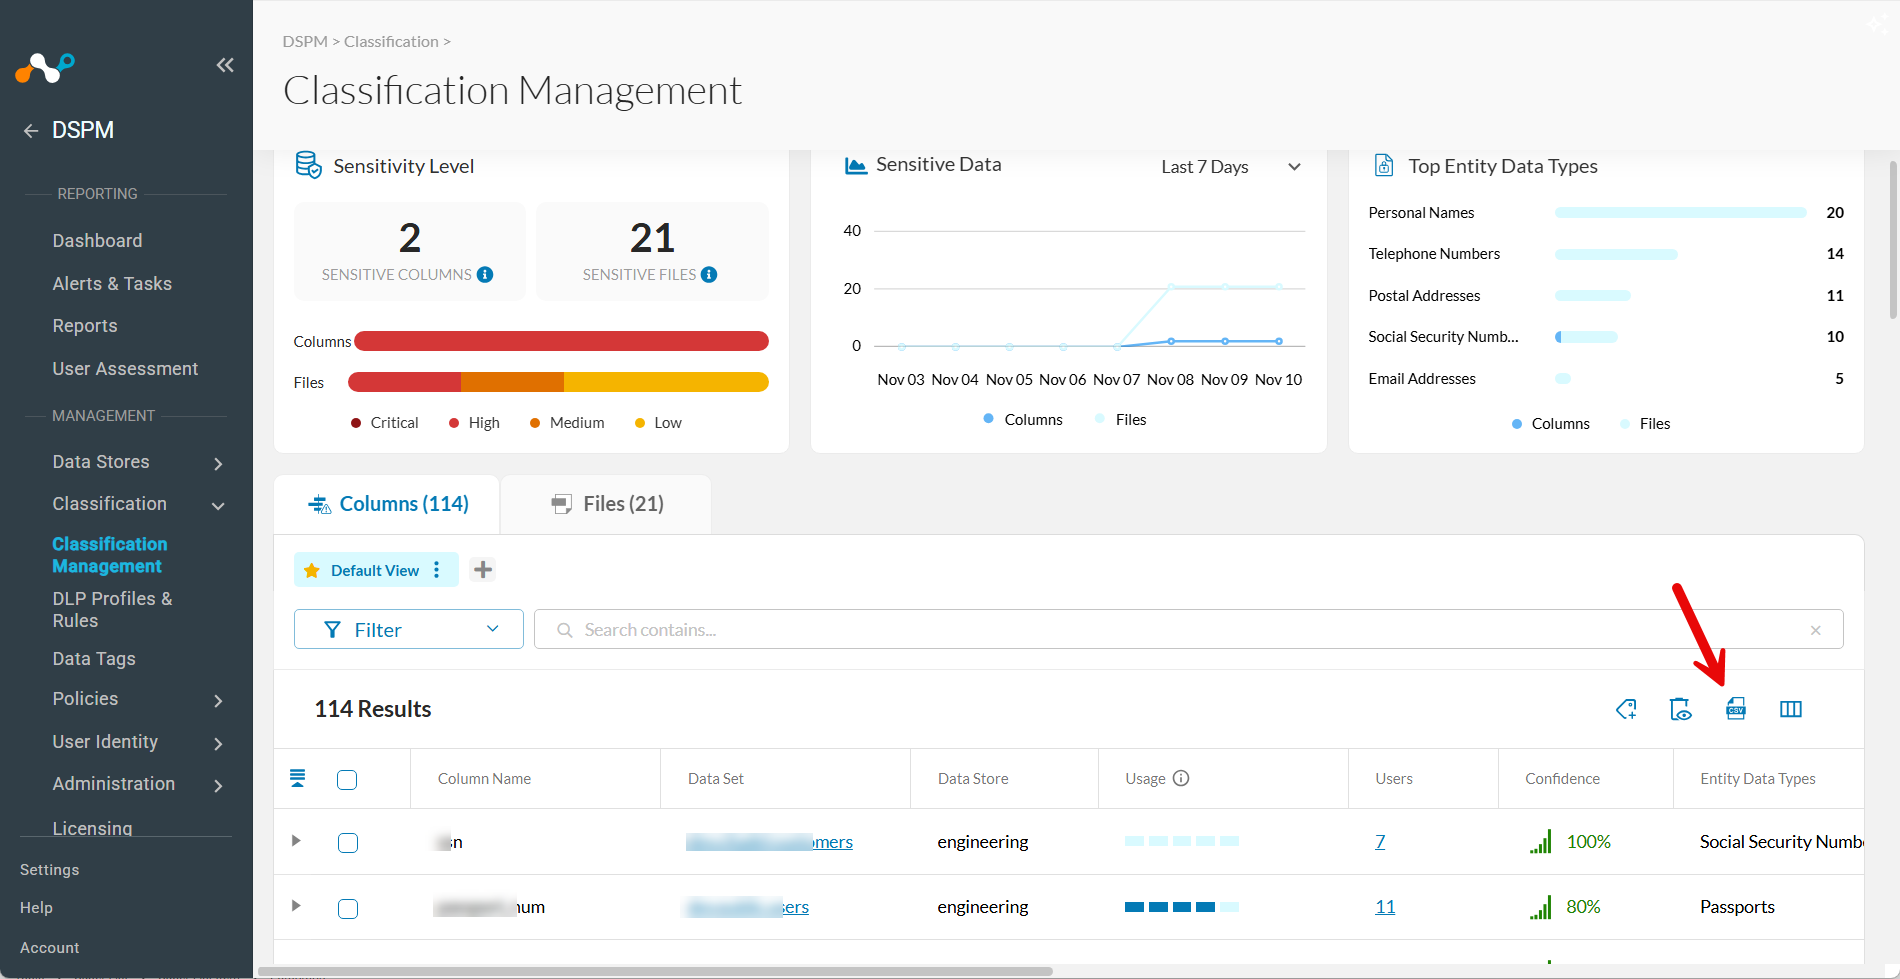
Data Store Inventoryから、ファイルレベルの分類の詳細をドリルダウンできます。
- 特定のデータソース名をクリックすると、 Classification Managementページが開きます。
- スキャンされたすべての非構造化データファイル(ドライブ内のファイルなど)を表示するには、 Filesタブをクリックしてください。
- DSPMは、有効化時に選択したDLPプロファイルに従って、これらのファイルに含まれる機密データを分類します。
輸出レポート
新しい指標とリスク分析データはすべてCSVファイルにエクスポートできます。このレポートには、リスクスコア、曝露の種類、機密データへのアクセス権を持つ外部ユーザーのリストなど、すべての新しい値が含まれています。
データストアインベントリのエクスポート
メインのデータストアインベントリのCSVファイルをエクスポートするには、以下の手順に従ってください。
-
DSPMコンソールでData Stores > Data Store Inventoryに移動します。
-
該当するカテゴリタブSelect (例: AWSまたはAzure )。
-
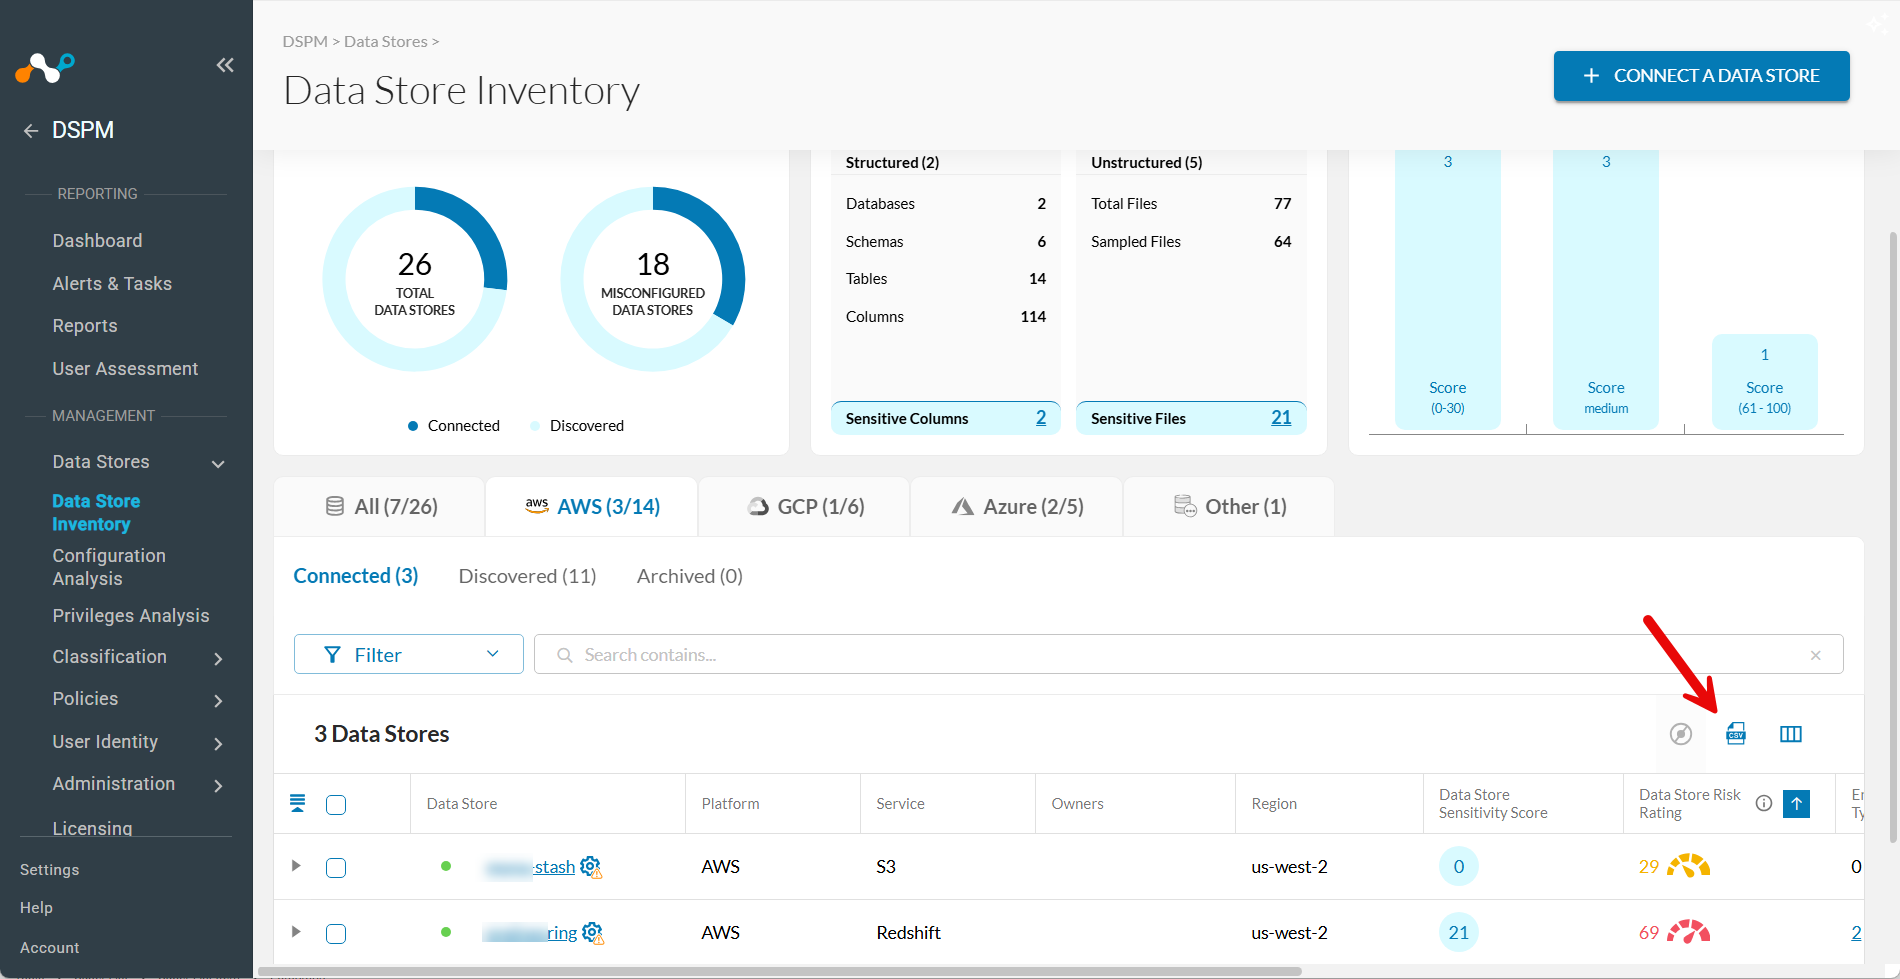
CSVアイコンをクリックしてください
分類の詳細をエクスポートする
ファイル固有の分類指標を含むCSVファイルをエクスポートするには、以下の手順に従ってください。
-
DSPMコンソールでData Stores > Data Store Inventoryに移動します。
-
該当するカテゴリタブSelect (例: AWSまたはAzure )。
-
特定のデータソース名をクリックすると、 Classification Managementページが開きます。
-
ご希望に応じて、 Column またはFilesタブを選択してください。
-
CSVアイコンをクリックしてください