

このドキュメントでは、 Netskope Cloud Exchangeプラットフォームの Risk Exchange モジュールを使用して AWS Security Hub v1.0.0 プラグインを設定する方法について説明します。 このプラグインは、 [Security Hub CSPM] > [Findings]からデバイス レコードを取得するために使用されます。 このプラグインは、セキュリティハブ上での操作をサポートしていません。Netskope正規化スコアは、所見の重症度に基づいて算出されます。
前提条件
この統合を完了するには、以下が必要です。
- Netskopeテナント(または、例えば本番環境と開発/テスト環境など、複数のテナント)。
- Netskope Cloud Exchangeテナントには、テナントプラグインとリスクエクスチェンジプラグインが既に設定済みです。
- Amazon Security Hubへの接続。
AWS Security Hubプラグインのサポート
このプラグインは、 [Security Hub CSPM] > [Findings] からデバイス レコードを取得するために使用します。 このプラグインは、セキュリティハブ上での操作をサポートしていません。Netskope正規化スコアは、Hub CSPMにおける検出結果の深刻度に基づいて算出されます。
| Type of data pulled | Actions Supported |
|---|---|
| デバイス | サポートされていません |
マッピング
マッピングは、プルされたデバイスをそれぞれの詳細とともに表示するために使用されます。 プラグイン設定時にマッピングされたフィールドは、データが取得された際にレコードページに表示されます。以下は、プラグインの設定時に推奨されるマッピングです。 プラグインの設定時に使用します。
デバイスマッピング
| Plugin Field | Expected Datatype | Suggested Field Name | CRE Aggregate Strategy |
|---|---|---|---|
| IDを探す | String | IDを探す | Unique |
| リソースID | String | リソースID | Unique |
| IPv4アドレス | String | IPv4アドレス | Unique |
| Region | String | Region | Overwrite |
| Resource Tags | List | Resource Tags | Overwrite |
| IPv6アドレス | List | IPv6アドレス | Overwrite |
| サブネットID | String | サブネットID | Overwrite |
| VPC ID | String | VPC ID | Overwrite |
| 重大度 | String | 重大度 | Overwrite |
| 製品名 | String | 製品名 | Overwrite |
| タイトルを見つける | String | タイトルを見つける | Overwrite |
| デスクリプションを探す | String | デスクリプションを探す | Overwrite |
| コンプライアンス状況 | String | コンプライアンス状況 | Overwrite |
| 最後に目撃された日時 | Datetime | 最後に目撃された日時 | Overwrite |
| Netskope スコア正規化 | Number | Netskope スコア正規化 | Overwrite |
権限
AWS Security Hub が IAM ユーザーにデバイス情報を取得するための権限はGetFindingsです。
APIの詳細
使うAPI一覧
このプラグイン AWS Verified Access インスタンスにアタッチされた AWS CloudWatch ロググループからログを取得するための Python ライブラリ
ライブラリ:AWS SDK for Python(Boto3)
使用方法:AWS SDK for Python(Boto3)を使用して、Amazon Security Hub CSPMなどのAWSサービスを作成、設定、管理します。SDKは、オブジェクト指向APIと、AWSサービスへの低レベルアクセス機能を提供します。
Creating Security Hub Client
securityhub_client = boto3.client(
                "securityhub",
                aws_access_key_id=self.aws_public_key,
                aws_secret_access_key=self.aws_private_key,
                aws_session_token=self.aws_session_token,
                region_name=self.configuration["region_name"].strip(),
                config=Config(
                    proxies=self.proxy,
                    user_agent=self.useragent,
                    retries={
                        "total_max_attempts": 3,
                        "mode": standard
                    }
                ),
            )
Getting Security Hub CSPM Findings
Parameters
{
    "Filters": {
        "ResourceType": [
            {
                "Value": "AwsEc2Instance",
                "Comparison": "EQUALS"
            },
        ],
        "UpdatedAt": [
            {
                "Start": start_time,
                "End": end_time,
            }
        ],
    },
    "SortCriteria": [
        {
            "Field": "UpdatedAt",
            "SortOrder": "DESC",
        }
    ],
    "MaxResults": 100,
}
response = securityhub_client.get_findings(**params)
パフォーマンスマトリックス
以下は、これらの仕様を持つ大規模CEスタック上で、50万台のデバイスを使用して実施したパフォーマンスマトリックスです。
| デスクリプション | 仕様 |
|---|---|
| スタックの詳細 | サイズ:大 RAM:32 GB CPU:16コア |
| 取得したデバイスレコードを保存するのに要した時間 | 約20分 |
ユーザーエージェント
netskope-ce-5.1.2-cre-aws-security-hub-v1.0.0
ワークフロー
- AWS Security Hub 認証方法用のクレデンシャルを生成します。
- AWS Security Hubプラグインの設定を行っています。
- ビジネスルールを追加します。
- アクションを追加します。
- AWS Security Hubプラグインを検証します。
動画を見る
再生ボタンをクリックして動画をご覧ください。
AWS Security Hub ポリシーを作成する
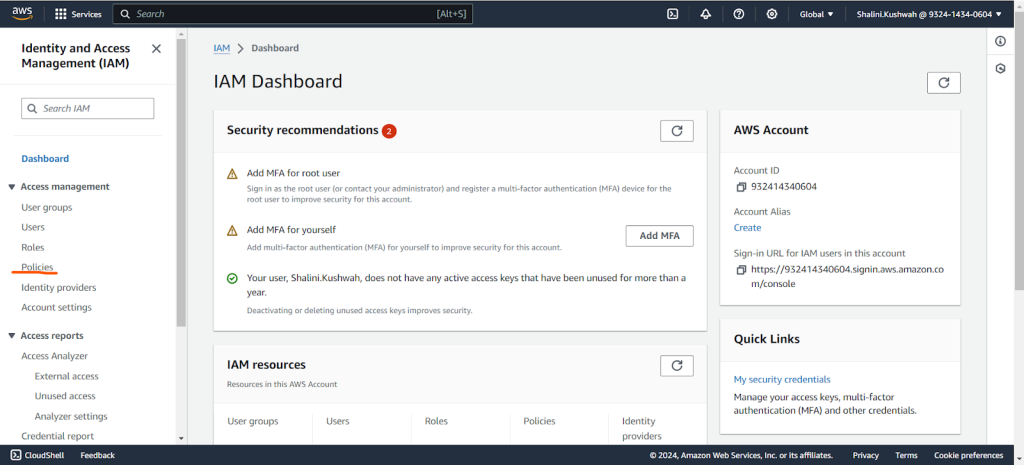
- 検索ボックスに「IAM」と入力して検索し、左側のパネルでPoliciesをクリックします。

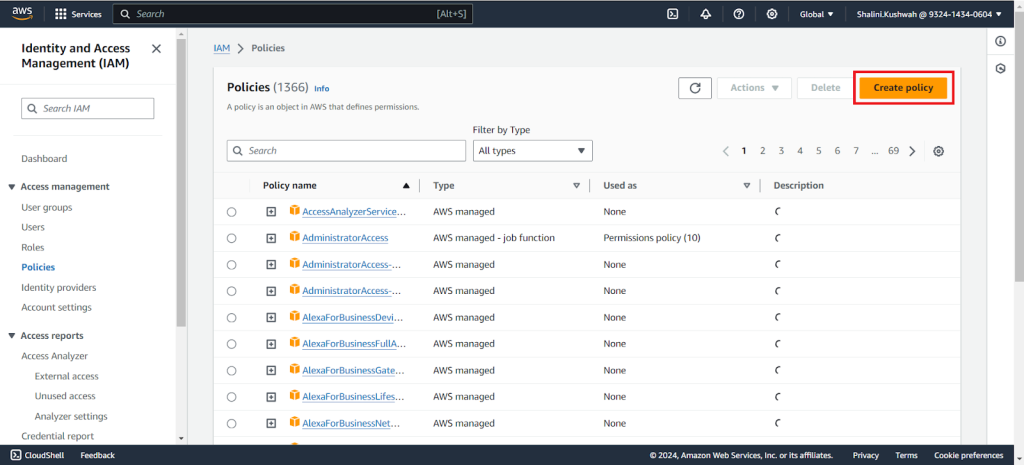
- Create Policyをクリックしてください。

- Click on the JSON tab, and enter this policy. Click Next: Tags, and then click Next: Review.
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "Statement1",
      "Effect": "Allow",
      "Action": [
        "securityhub:GetFindings"
      ],
      "Resource": "*"
    }
  ]
}
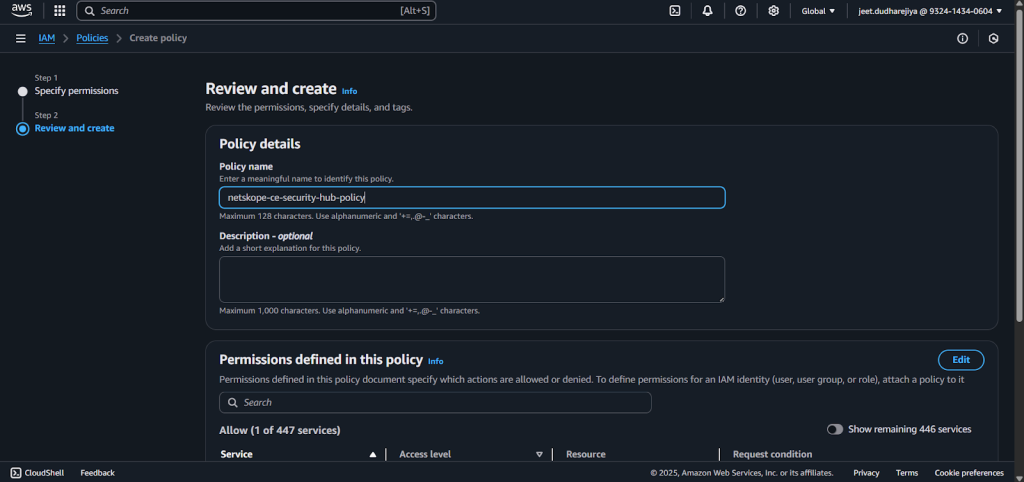
- 名前を入力してCreate Policyをクリックしてください。
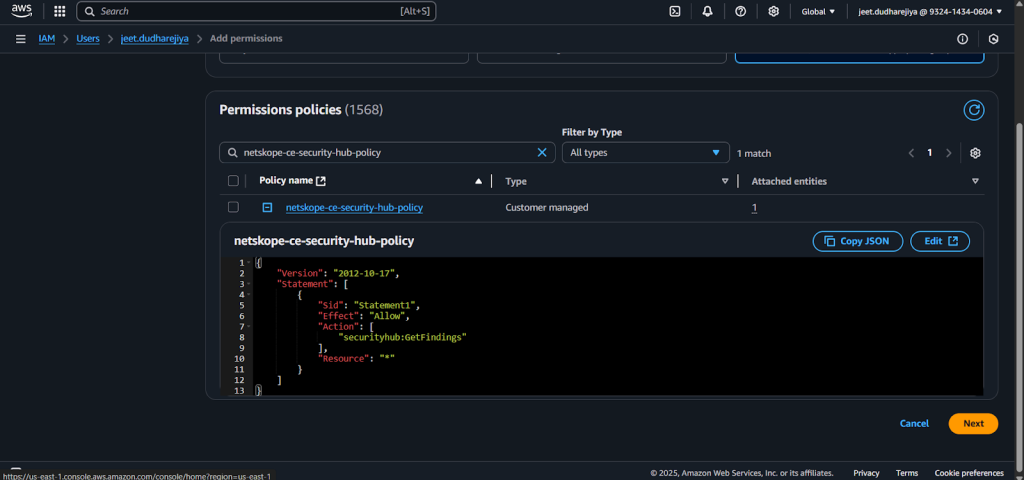
- このポリシーをユーザーに添付してください。IAM > Usersへ移動してください。添付したいユーザーSelect 、 Add permissionsをクリックしてからAdd permissions optionsをクリックします。
- 「権限」の下にある「 Attach policies directly オプションSelect 、次に、前の手順で作成した ソースキューを検索して選択します。
- Nextをクリックしてから、 Add permissionsをクリックしてください。このポリシーはユーザーに紐付けられます。


プラグイン認証方法
IAMロールAnywhereの設定
前提条件
プラグインを認証するには、 AWS Certificate Managerサービスを有効にする必要があります。 AWS IAM Roles Anywhere認証方法。
プライベート認証局、トラストアンカー、およびプロファイルは、AWS SQSキューが存在するリージョンと同じリージョンに作成するようにしてください。
ポリシーを作成する
この には、プライベート CA 証明書の作成に必要な権限 (トラスト アンカーとプロファイルの作成権限を含む) と IAM ロール Anywhere が含まれています。
- ポリシー ジェネレーターに移動し、ポリシー タイプとして IAM ポリシーを選択し、ステートメントの追加の詳細を入力して、ポリシーを生成します。
- ポリシーの種類Select : IAM ポリシー
- 効果:許可する
- AWSサービス: AWSプライベート認証局
- アクション:
- 証明書認証局を作成する
- 認証局について説明します
- 証明書を取得する
- 認証局証明書を取得する
- GetCertificateAuthorityCsr
- 輸入証明書認証局証明書
- 証明書の発行
- 認証局一覧
- ARN: *
- Add Statement .
をクリックしてください
- 上にスクロールして、別の文を追加してください。
- ポリシーの種類Select : IAM ポリシー
- 効果:許可する
- AWSサービス:AWS Identity and Access Management(IAM)
- アクション:
- 役割ポリシーを添付する
- CreateAccessKey
- ロールの作成
- 役割を削除
- パスロール
- ARN: *
- Add Statement .
をクリックしてください
- 上にスクロールして、別の文を追加してください。
- ポリシーの種類Select : IAM ポリシー
- 効果:許可する
- AWSサービス: AWS証明書マネージャー
- アクション:
- 証明書の説明
- 輸出証明書
- 証明書を取得する
- 証明書一覧
- 証明書のタグ一覧
- 証明書のリクエスト
- ARN: *
- Add Statement .
をクリックしてください
- 上にスクロールして、別の文を追加してください。
- ポリシーの種類Select : IAM ポリシー
- 効果:許可する
- AWS サービス: AWS Identity and Access Management ロールをどこでも
- アクション:
- プロフィールの作成
- CreateTrustAnchor
- プロフィールを取得する
- GetTrustAnchor
- プロフィール一覧
- リストトラストアンカー
- ARN: *
- Add Statement .
をクリックしてください
- Generate Policy .
をクリックしてください
- ポリシーは、プライベート CA 証明書の作成に必要なポリシーを作成する次の手順で使用するため、コピーします。
- AWSコンソールに移動し、 All ServicesからIAM を選択します。左側のパネルでPoliciesをクリックし、次にCreate Policyをクリックします。

- ポリシーをJSONタブにコピーし、Next:Tagsをクリックし、Next:Review
をクリックします。
- 名前 ( Netskope -ce-rolesAnywhere-ポリシーなど) を入力し、 Save Changesをクリックします。

プライベート認証局を作成する
- AWSコンソールにログインしてください。
- Certificate Manager .
を検索
- AWS Private CAをクリックしてください。
- Create a private CA .
をクリックしてください
- Mode Optionsの場合は、 General-purposeを選択してください。
- CA type optionsの場合、 Rootを選択します。

- Organization (O)を入力してください。

- Key algorithm optionsの場合、 RSA 2048を選択します。


- Add tagsif any (optional).
- CA permissions optionsセクションのチェックボックスをオンにしてください。
- Pricingセクションのチェックボックスをオンにしてください。
- CA証明書を作成するには、 Createをクリックしてください。


- ActionsからInstall CA Certificateを選択します。

- Confirm and Install .
をクリックしてください

信頼の基盤を築く
- IAMサービスを検索し、アクセス管理の下にある「役割」に移動し、「Roles Anywhere」までスクロールダウンしてManageを選択します。

- Create a Trust anchor .
をクリックしてください - Trust anchor nameを入力してください。
- AWS Certificate Manager Private CA (前の手順で作成したもの) をCertificate authority (CA) sourceとしてSelect 。 前の手順でAWSプライベート認証局で作成した証明書Select 。
- 必要に応じてタグを追加してください。
- Create a trust anchor .
をクリックしてください
- 作成されたトラストアンカーをクリックして、 Trust Anchor ARNをコピーします。これは、認証方法「AWS IAM Roles Anywhere」のプラグイン設定の「Trust Anchor ARN」パラメータで必要になります。

IAMロールを作成する
- AWSコンソールでIAM servicesに移動してください。
- アクセス管理サブメニューのRoleをクリックします。
- Create Role .
をクリックしてください
- 信頼済みエンティティタイプで、 Custom Trust Policy .
を選択します。
- カスタム信頼ポリシーをこの信頼ポリシーに置き換えてください。このポリシーには、ロールをどこでも使用するための権限が含まれています service:{ “Version”: “2012-10-17”, “Statement”: [ { “Effect”: “Allow”, “Principal”: { “Service”: [ “rolesanywhere.amazonaws.com” ] }, “アクション”: [ “sts:AssumeRole”, “sts:TagSession”, “sts:SetSourceIdentity” ] } ] }

- Nextをクリックしてください。
- [アクセス許可ポリシー] で、 「AWS Security Hub ポリシーの作成」で作成したポリシーを選択します。
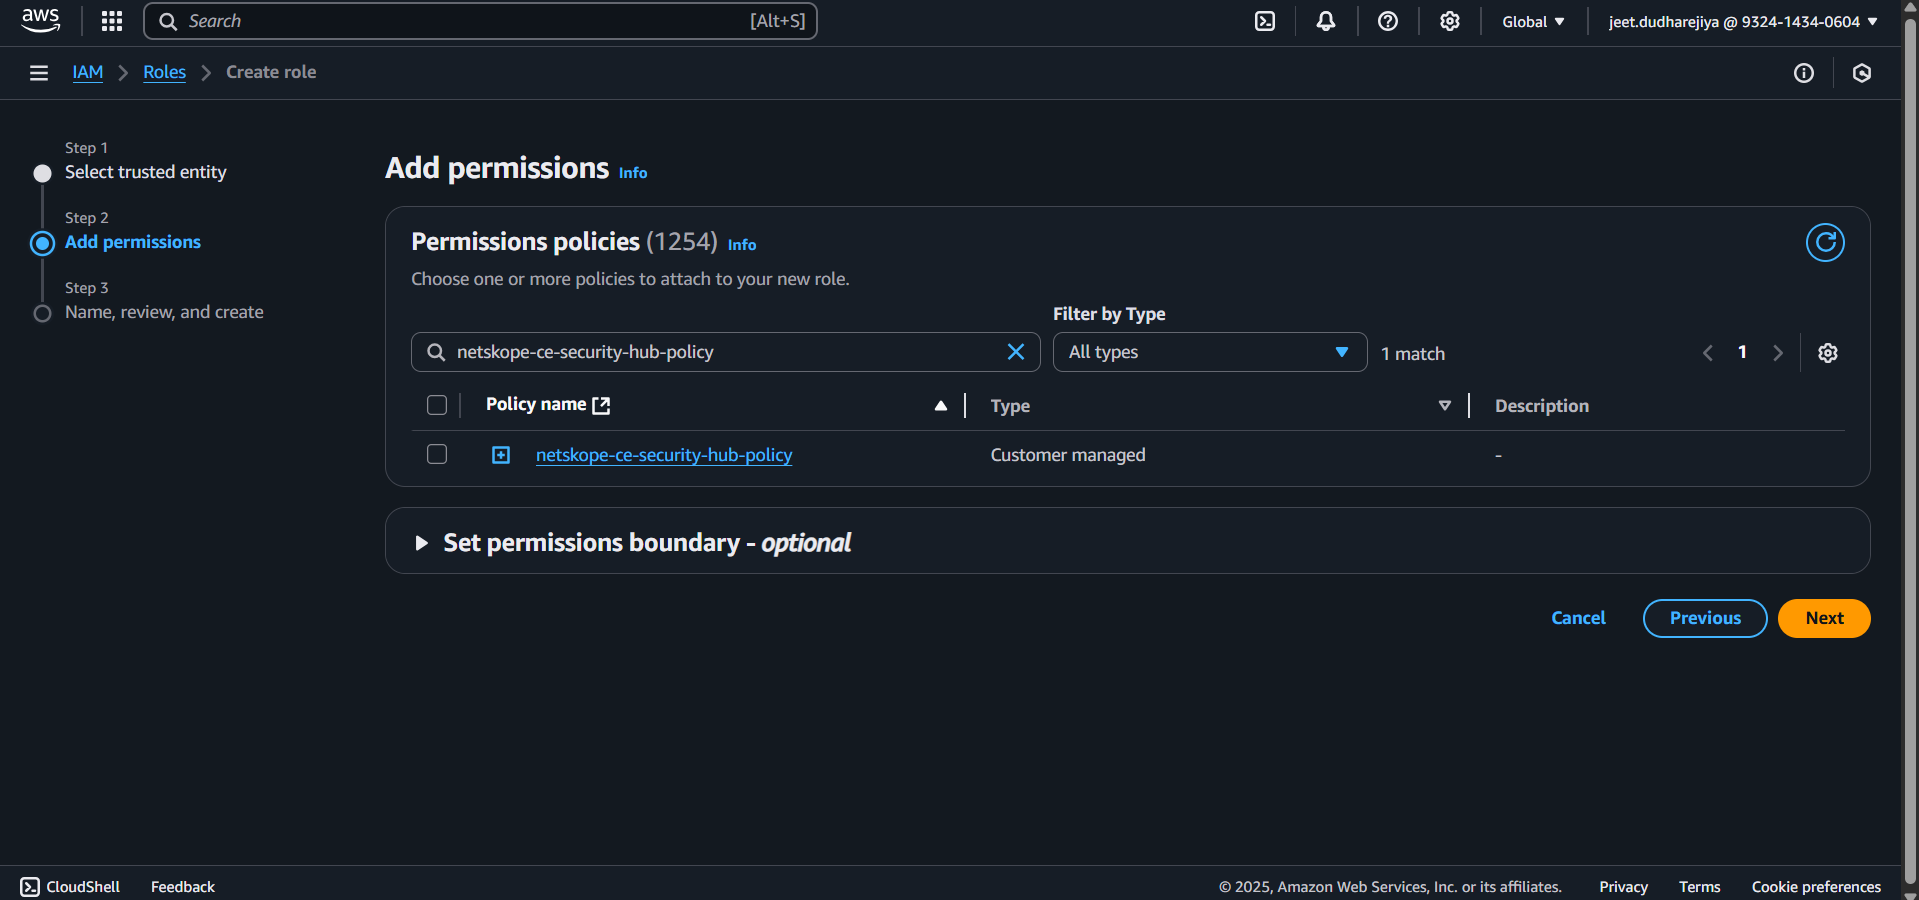
- Nextをクリックしてください。
- ロール名(例:Netskope-ce-aws-verified-access-role)とデスクリプションを役割に付けます。
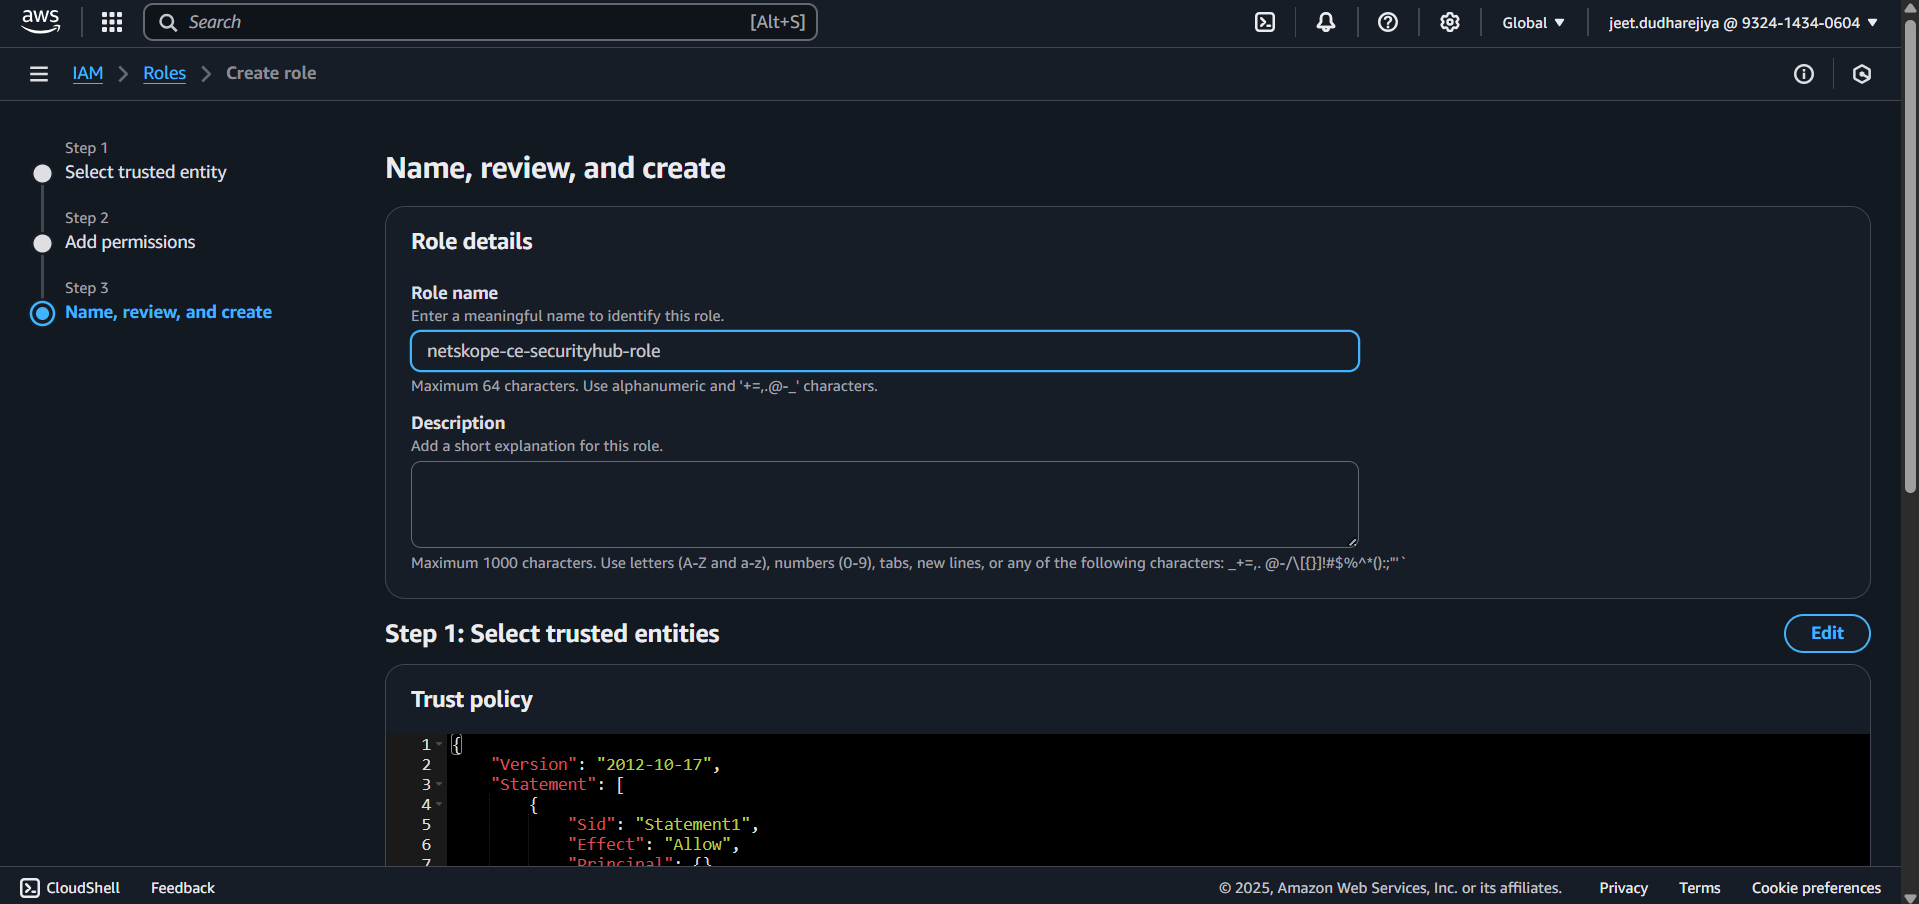
- Create roleをクリックしてください。作成した役割を検索し、役割名をクリックします。
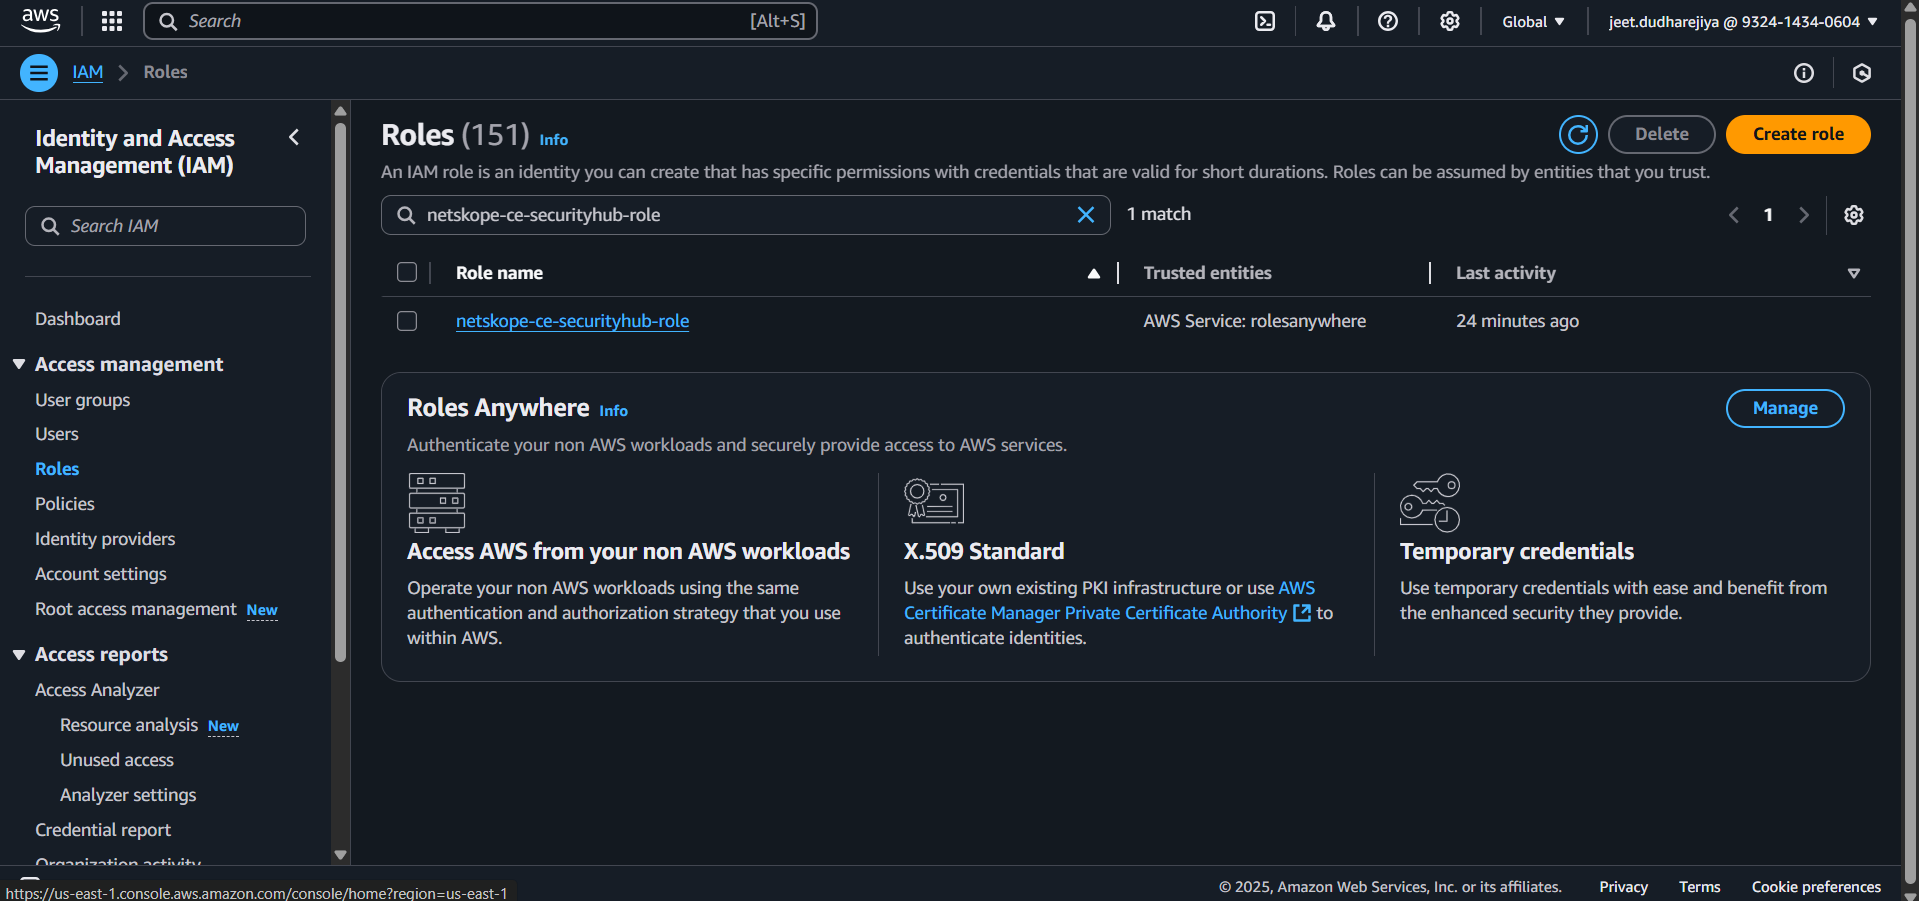
- ロール ARN . Tをメモしておいてください。これは、認証方法AWS IAM Roles Anywhereのプラグイン設定のロール ARNパラメータで必要になります。

プロフィールを作成する
- SelectRoles Access management。
- 下にスクロールしてRoles Anywhere まで行き、 Manageをクリックしてください。

- セットアップ手順を展開してください。
- Step 2: Configure rolesをクリックしてください。
- Configure a profile .
をクリックしてください
- プロフィール名を入力してください。
- Select the role created in the Create IAM Role section.
- Inline Policy .
を削除します。
- Create a profile .
をクリックしてください
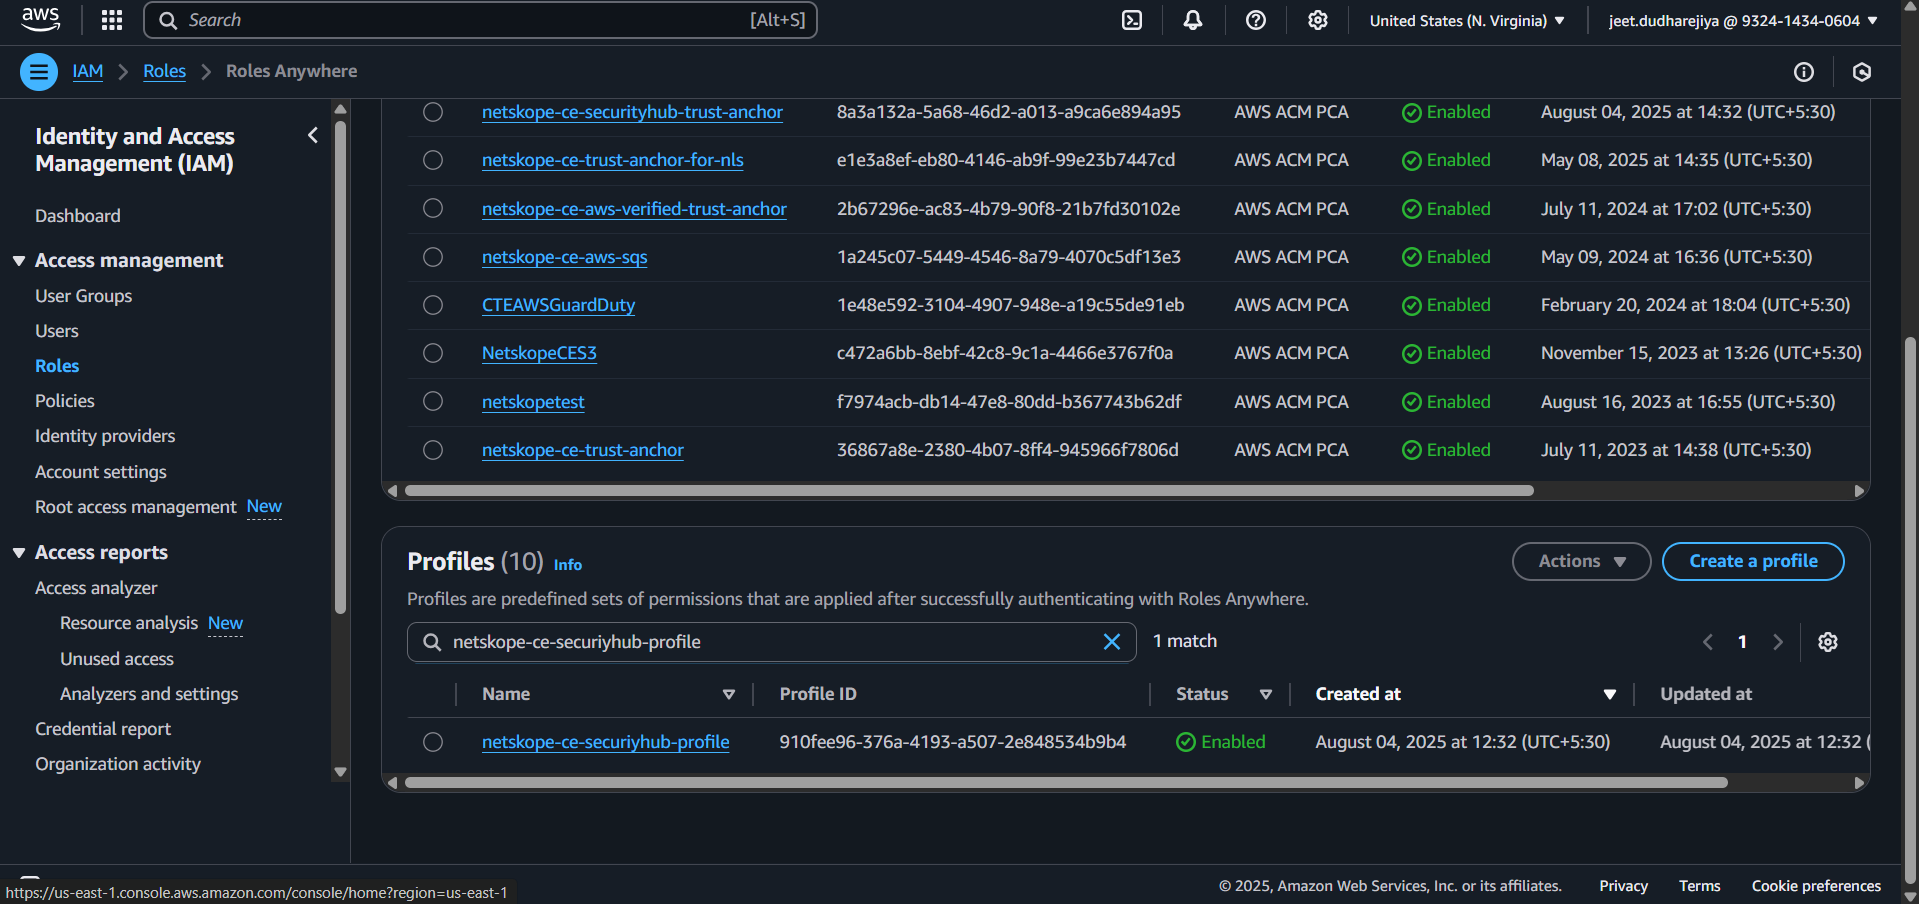
- 作成したプロファイルSelect 、プロファイルARNをコピーします。
プライベート証明書をリクエストする
- AWS Certificate Manager > Request certificateへ移動してください。
- SelectRequest a private certificate。

- Nextをクリックしてください。
- 前の手順で作成した認証局Select 。

- 完全修飾ドメイン名フィールドに、 Netskopeのようにドメイン名を入力してください。
- キーアルゴリズムとしてRSA 2048 Select 。
- 必要に応じてタグを追加してください。
- 証明書の更新権限を承認してください。
- Request .
をクリックしてください
- AWS Certificate Manager のナビゲーション ペインからList certificatesに移動します。
- 以前に作成した証明書Select 。
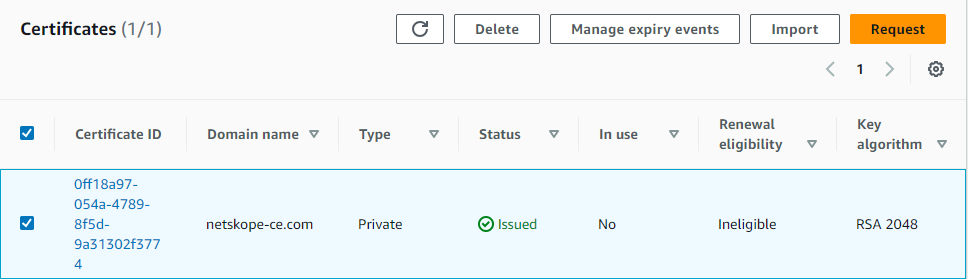
- Export .
をクリックしてください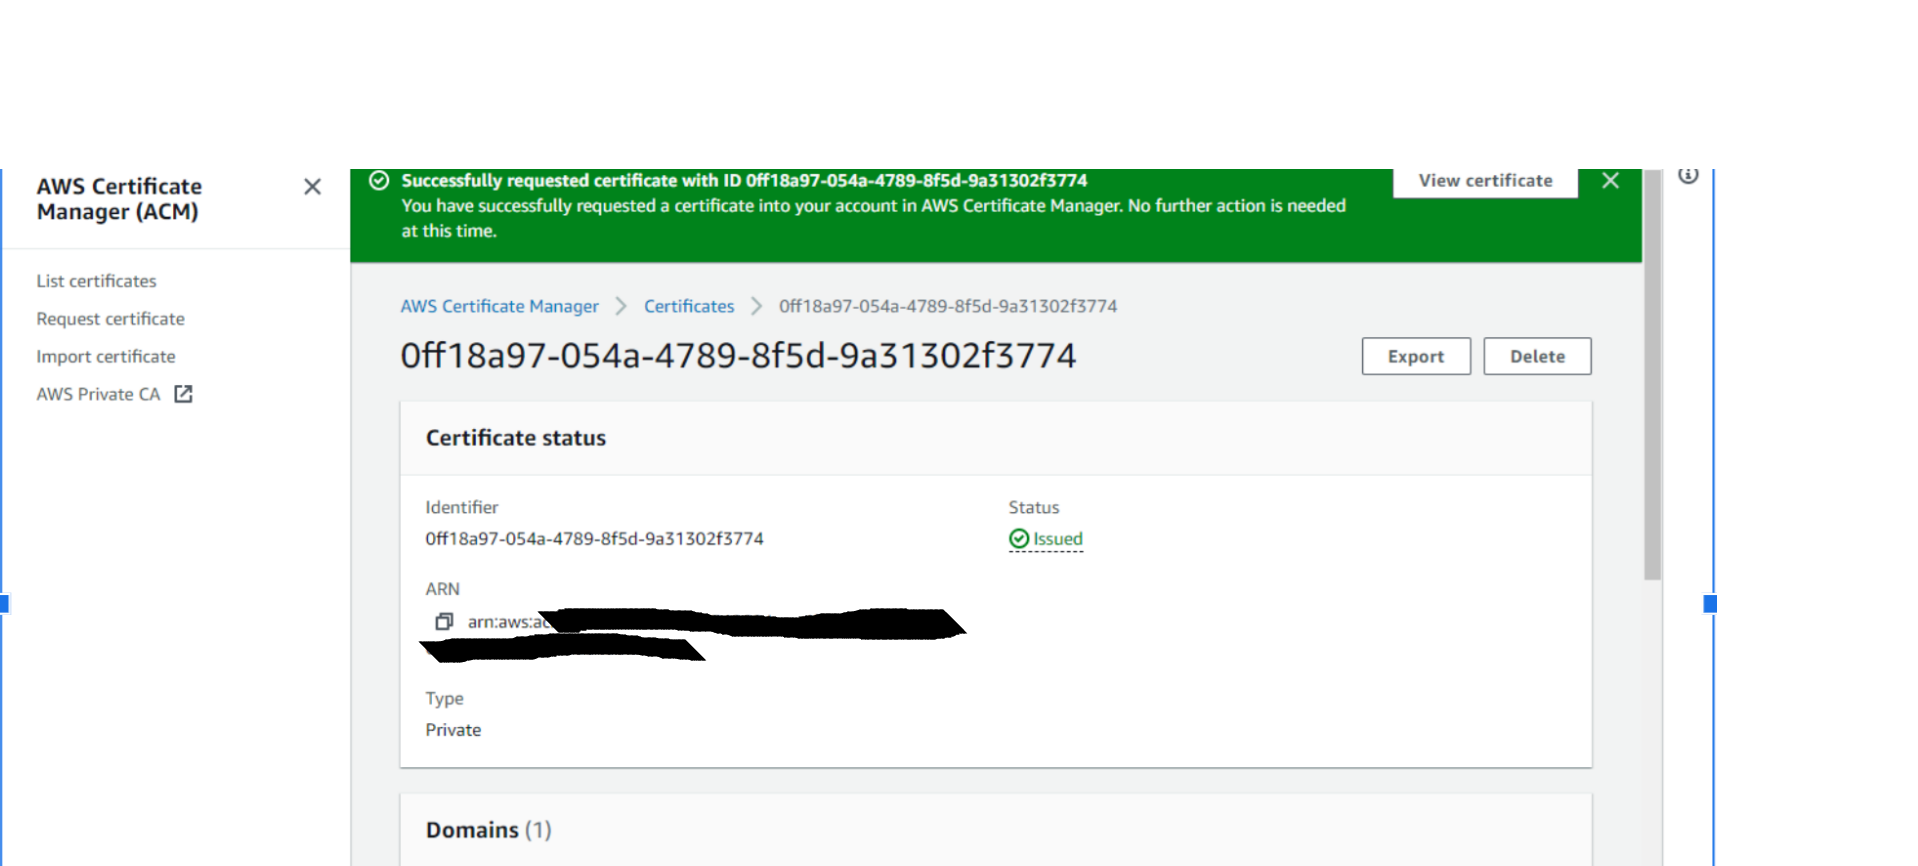
- パスフレーズを入力してください. パスフレーズは、AWS Security Lake プラグインの設定に必要となるため、メモしておいてください。 AWS IAM Roles Anywhere認証方法。
- Generate PEM Encoding .
をクリックしてください - 証明書はすべてダウンロードしてください。一度ダウンロードすると、二度と表示されなくなります。新しい証明書の場合は、再度エクスポートする必要があります。
AWS Verified Accessプラグインの設定には、証明書本体と証明書の秘密鍵が必要です。 AWS IAM Roles Anywhere認証方式。 詳細については、 AWS IAM Role Anywhereを参照してください。
AWS認証
役割を作成する
- AWSコンソールでIAMサービスに移動します。
- Create role .
をクリックしてください
- SelectAWS Service。
- 使うケースで EC2を選択します。
- Next .
をクリックしてください
- Select 「Create an AWS Security Hub」ポリシーで作成された権限ポリシーをご利用ください。
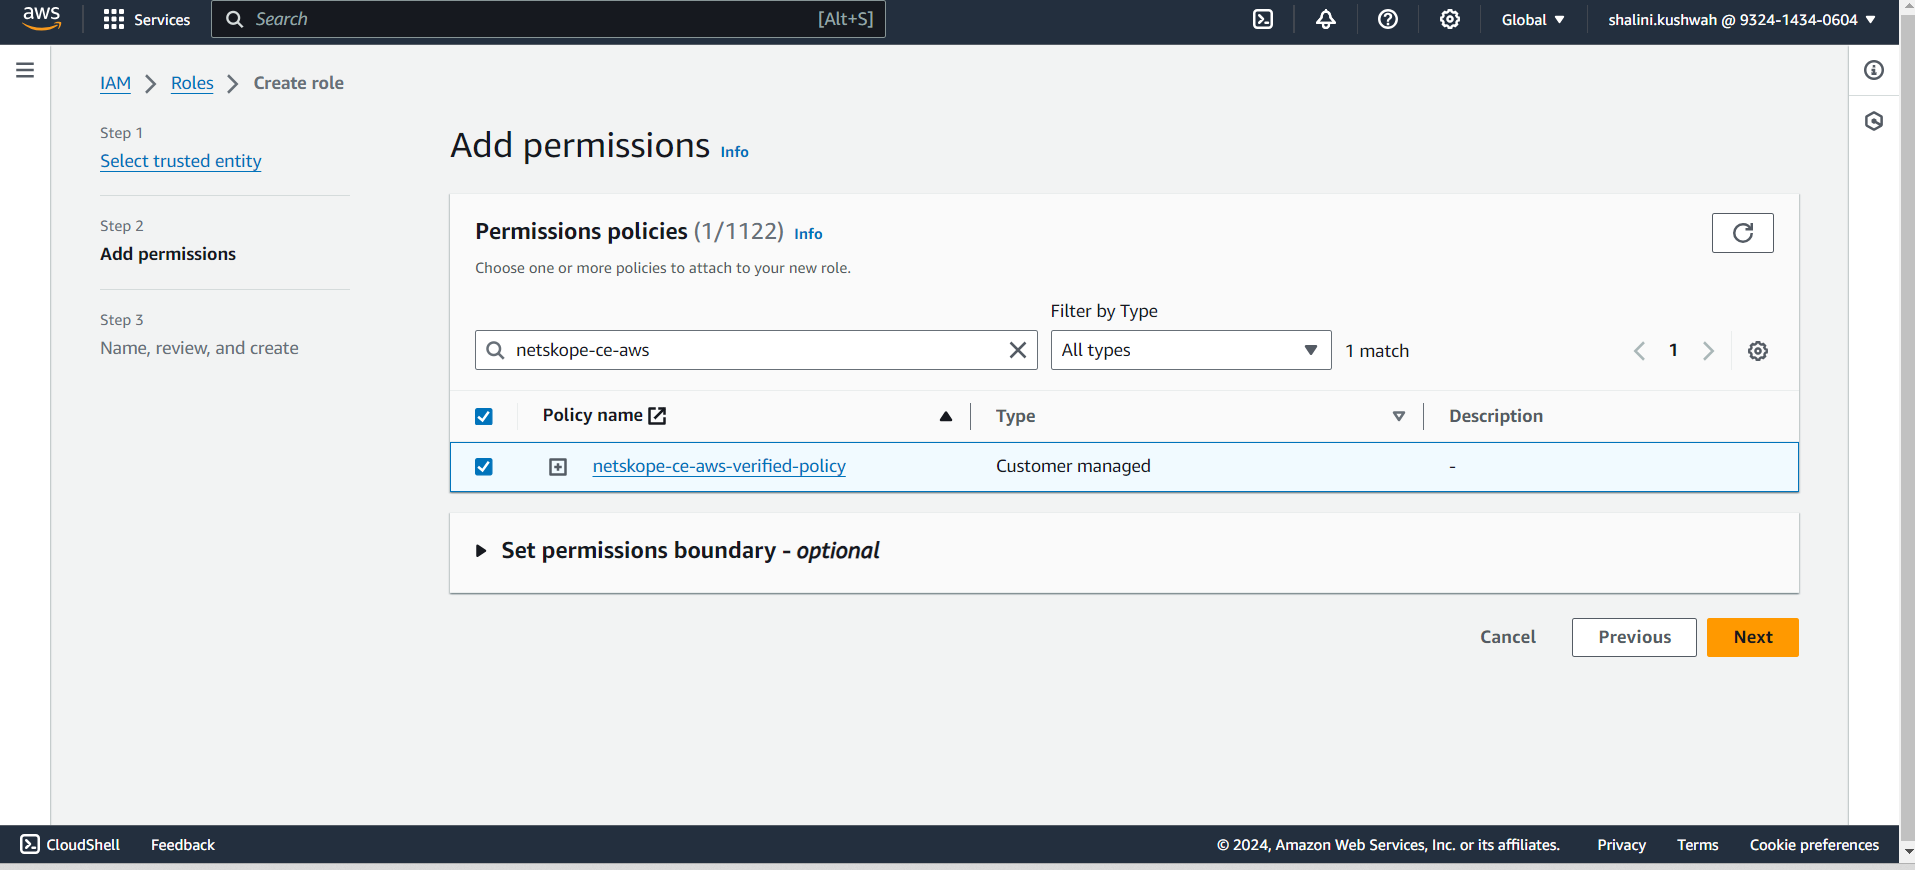
- Next .
をクリックしてください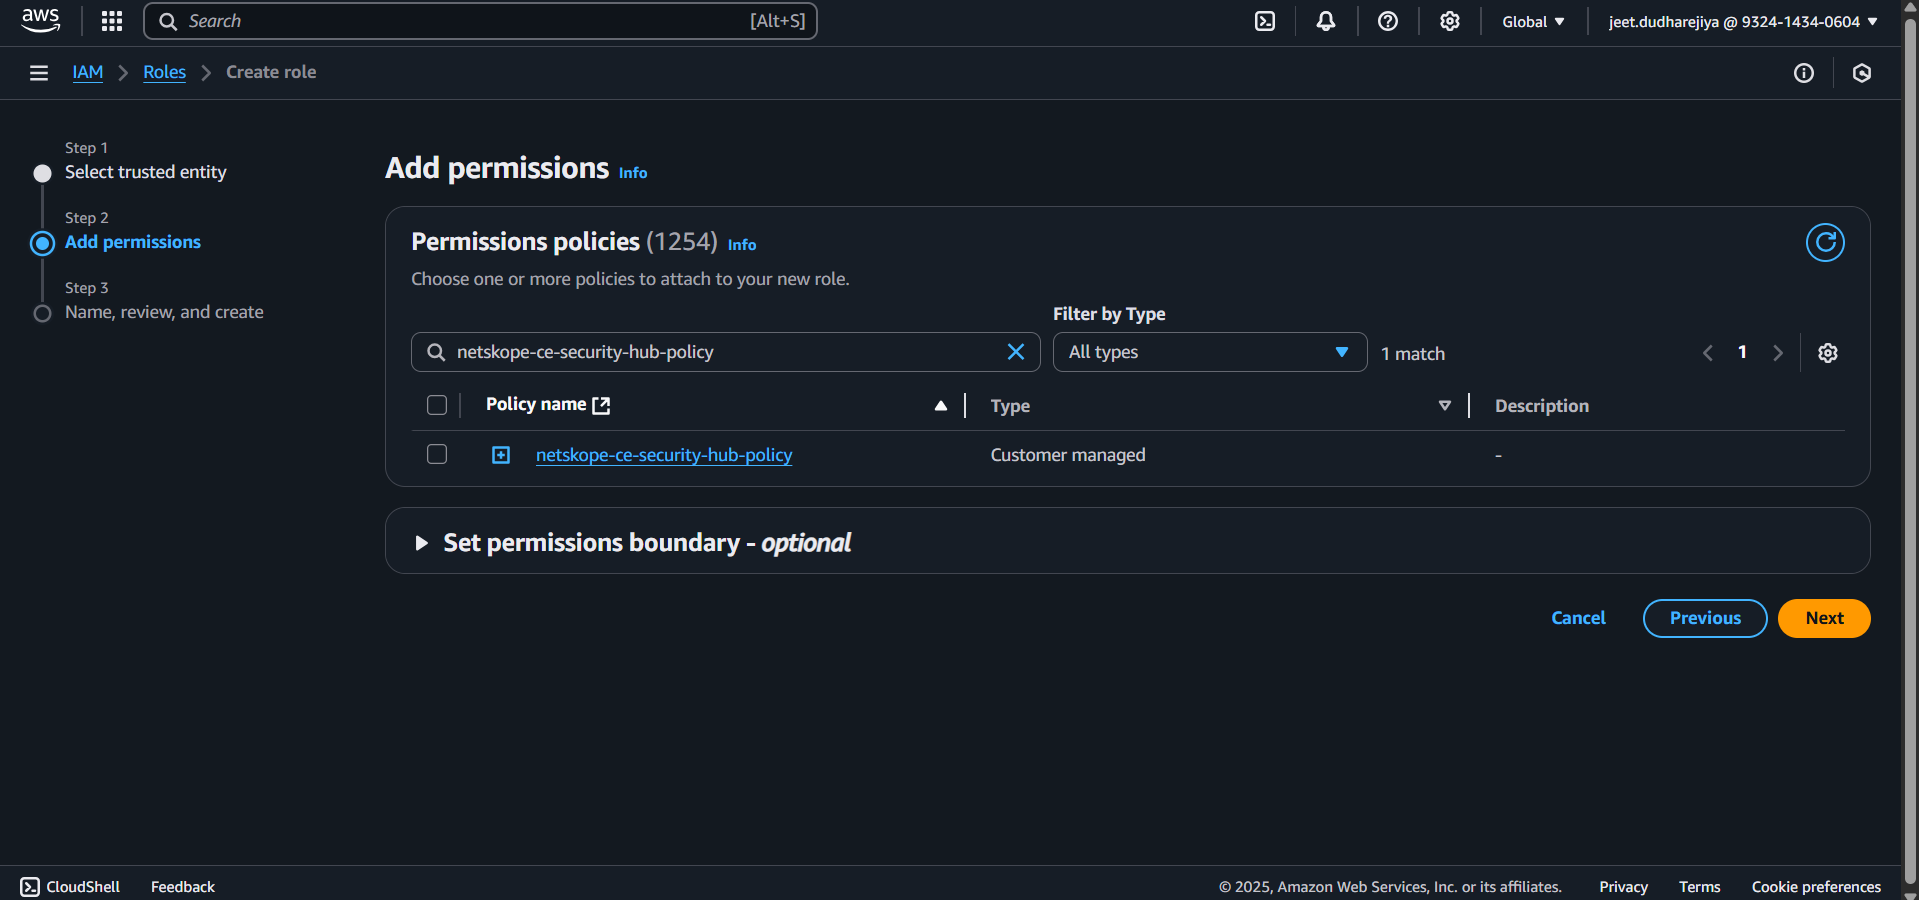
- ロール名とデスクリプションを入力します。
- Create Role .
をクリックしてください
EC2インスタンスにロールを割り当てる
- EC2インスタンスのコンソールにログインしてください。
- 「インスタンス」の下にあるInstances をクリックしてください。


- Action > Security > Modify IAM Role .
へ移動してください。
- Select 上で作成した「役割作成」で作成した役割を。 (Netskope-ce-instance-role)
- Add IAM RoleまたはModify IAM Roleをクリックしてください。
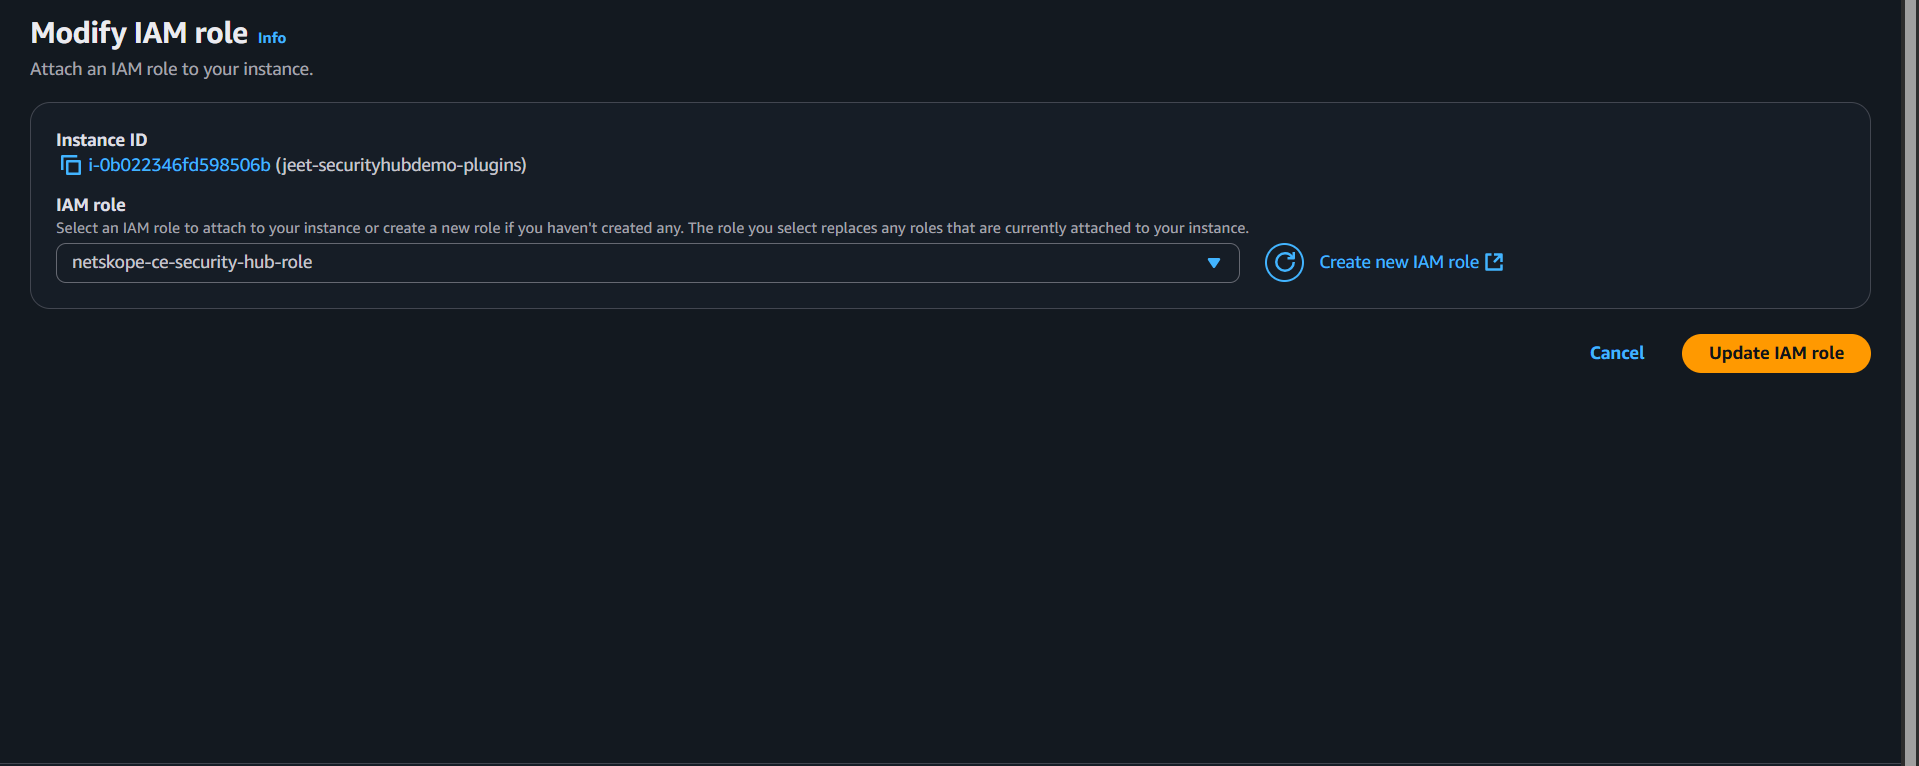
注記:
EC2インスタンスとキューは、同じリージョンに配置する必要があります。
AWS Security Hubプラグインを設定する
- Cloud ExchangeでSettings > Pluginsに移動し、「AWS Security Hub」プラグインを検索してください。プラグインボックスをクリックしてください。
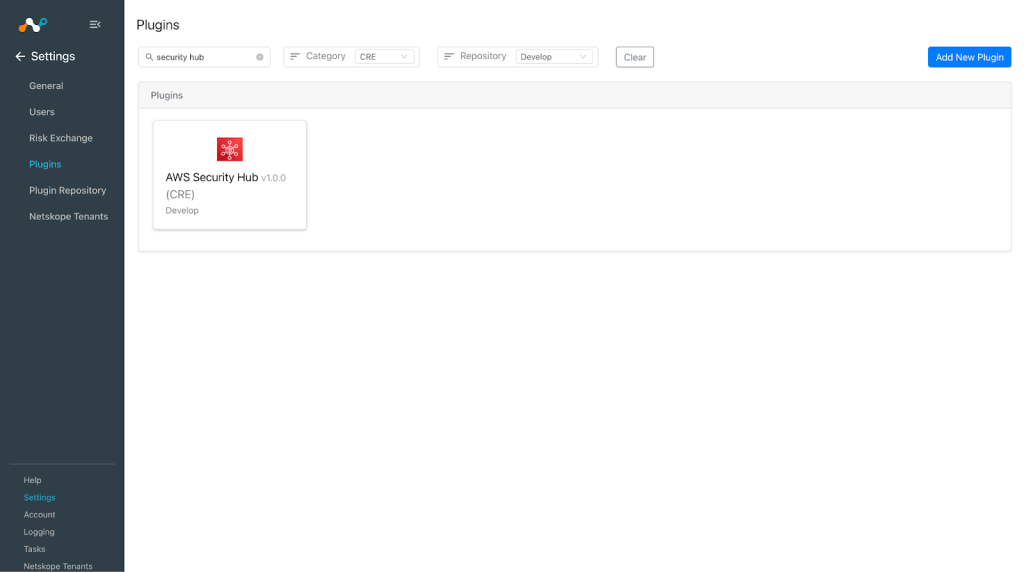
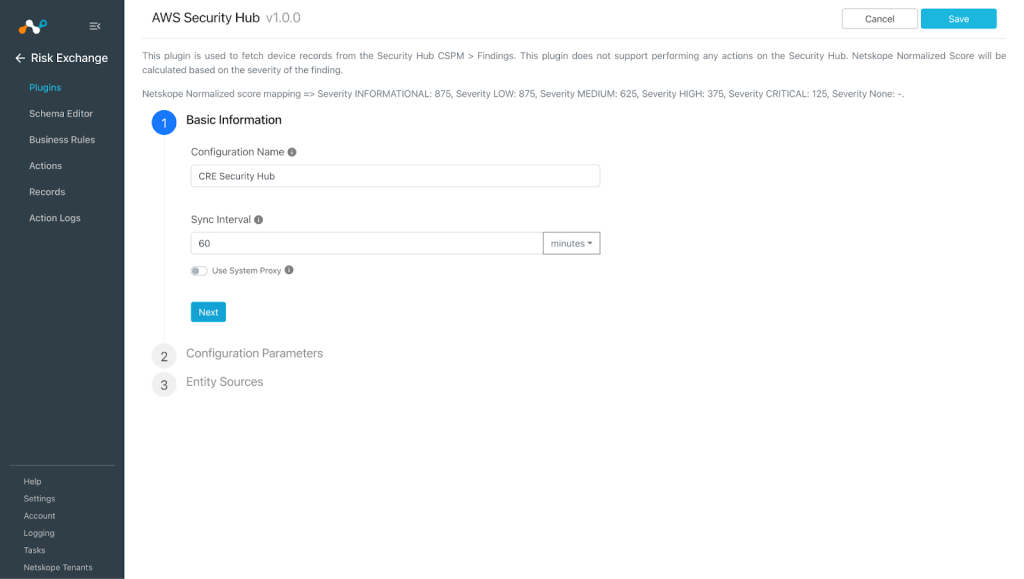
- 設定名を入力し、同期間隔を変更してください。


- Enter the configuration parameters:
- Authentication Method: 認証に使用する方法Select (AWS/AWS IAM Roles Anywhereにデプロイ済み)
- Private Key: AWSプライベートCA証明書を復号するための秘密鍵。「AWS IAM Roles Anywhere」認証タイプに必須です。
- Certificate Body: AWSパブリック/プライベートCA証明書の証明書本体。「AWS IAM Roles Anywhere」認証タイプに必須です。
- Password Phrase: CA証明書を復号するためのパスワードフレーズ。「AWS IAM Roles Anywhere」認証タイプに必須です。
- Profile ARN: AWSクライアント認証用のAWSプロファイルARN。「AWS IAM Roles Anywhere」認証タイプに必須.
- Role ARN: AWSクライアント認証用のAWSロールARN。「AWS IAM Roles Anywhere」認証タイプに必須です。
- Trust Anchor ARN: AWSクライアント認証用のAWSトラストアンカーARN。「AWS IAM Roles Anywhere」認証タイプに必須です。
- AWS Region Name: AWSリージョン名。リージョン名が、プロファイルARNおよびトラストアンカーARNのリージョン名と一致していることを確認してください。
- Initial Range: 初回実行時にデータを取得するのにかかる日数。
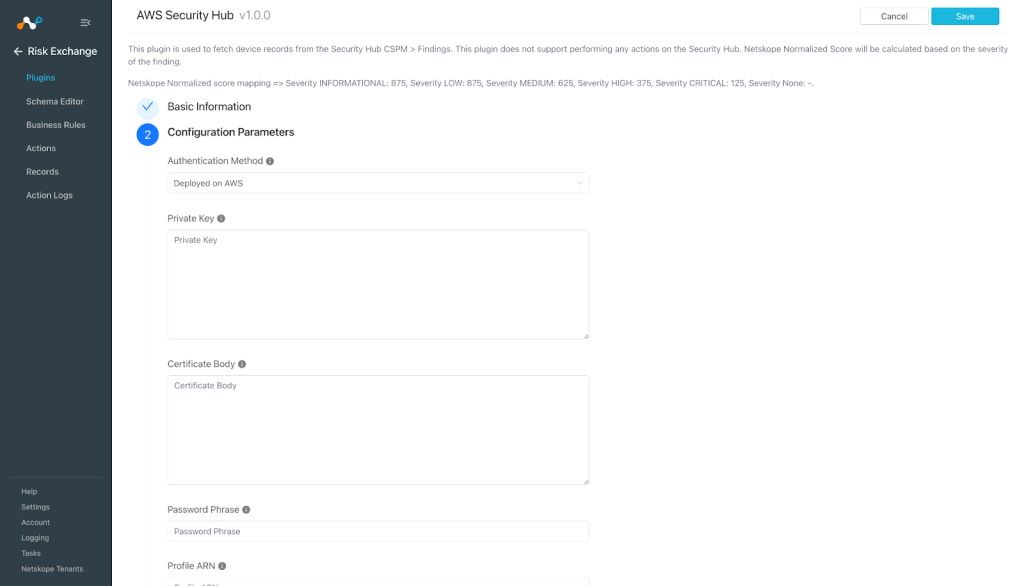

- Nextをクリックしてください。エンティティのドロップダウンからエンティティをSelectしてください。エンティティフィールドはスキーマエディターのページから作成するか、フィールドドロップダウンから +Add Field オプションで作成できます。 フィールドマッピングを提供してください。推奨されるマッピングについては、 「マッピング」のセクションを参照してください。
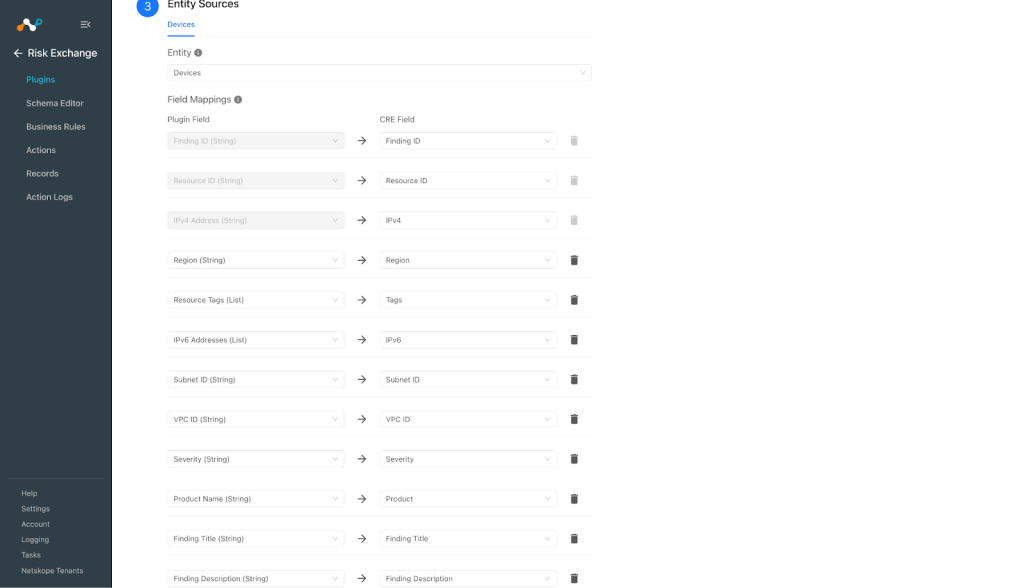

- Saveをクリックしてください。
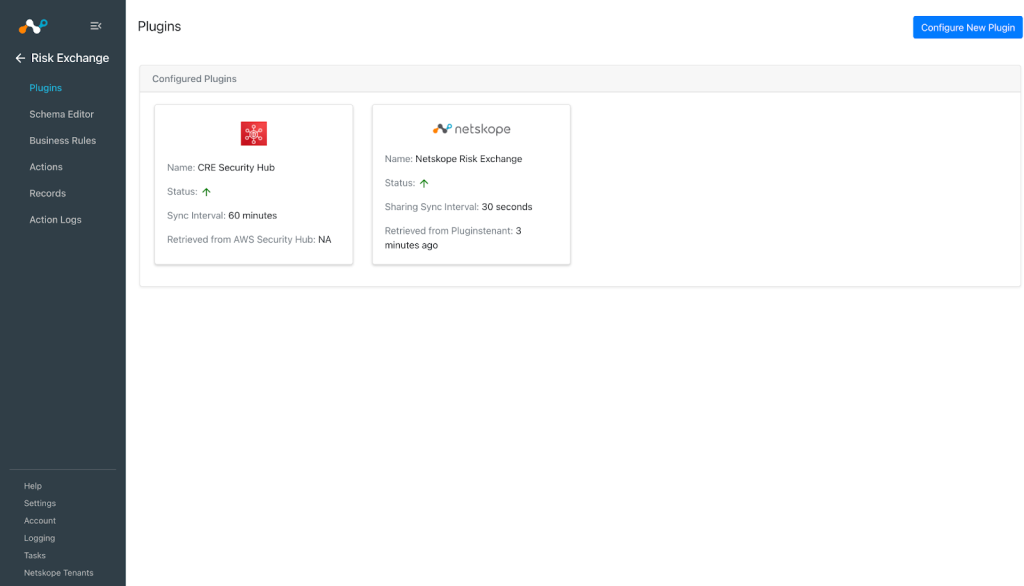
注記:
ユーザーを取得するには、検索ID、リソースID、およびIPv4アドレスの各フィールドが必要であり、アプリケーションを取得するにはインスタンスIDが必要です。

AWS Security Hubプラグインにリスクエクスチェンジビジネスルールを追加する
- Risk Exchange > Business Rulesへ移動してください。
- 右上隅のCreate New Ruleクリックしてください。
- ルール名を入力してください。AWS Security Hubプラグイン用にフィールドが設定されているエンティティをSelect 、要件に基づいてクエリを設定します。 以下の例は、プラグインから取得したデータをフィルタリングするものです。
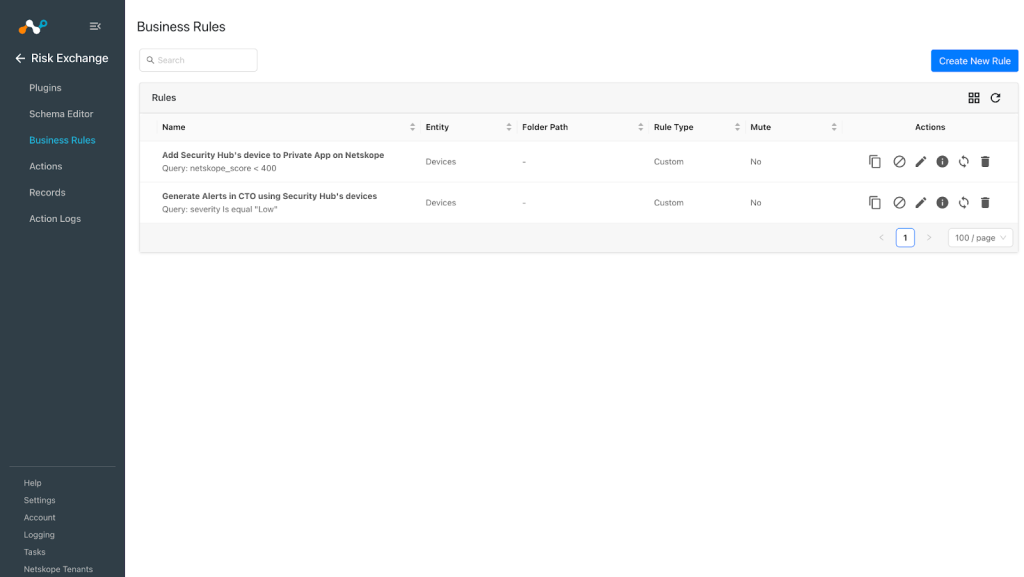
- 「保存」をクリックしてください。

AWS Security Hubプラグインにリスク交換アクションを追加する
AWS Security Hub は、以下のアクションタイプをサポートしています。
No Action
この件に関して、いかなる措置も講じられません。Ticket Orchestrator で UBA アラートを生成するには、 この操作を行い、 [アラート生成]トグルを有効にします。

注記:
AWS Security Hub プラグインからCloud Exchangeに取り込まれたデバイスについては、 Netskopeのプライベート アプリにホストを追加アクションを使用できます。 Netskope上でデバイス関連の操作を行うには、Netskopeのプラグインガイドを参照してください。
Steps to configure the Action
- ユーザーRisk Exchange > Actions > Click on Add Action Configurationへ移動してください。
- それぞれのドロップダウンリストから、必要なビジネスルール、設定、およびアクションSelect 。
- アクションを実行する前に承認が必要な場合は、 「承認が必要」トグルを有効にしてください。
- Saveをクリックしてください。
AWS Security Hubプラグインを検証する
Cloud Exchangeで検証する
AWS Security HubのCSPM結果からCloud Exchange内のデバイス取得を検証するには、 Logging にアクセスし、「 CRE AWS Security Hub [CRE AWS Security Hub]」のようなメッセージを検索してください。

Cloud Exchange に保存されているデバイスレコードを検証するには、 Risk Exchange > Recordsにアクセスしてください。プラグイン設定でマッピングを追加する際に、エンティティSelect 、レコードを確認します。

AWS Security Hubで検証する
AWS では、プラグインはAWS Security Hub CSPM > Findingsから AwsEc2Instance の詳細を取得します。

AWS Security Hubプラグインのトラブルシューティング
デバイスを取得できません
AWS Security Hub CSPM の検出結果からデバイスを取得できない場合は、取得可能なデータが存在しないことが原因である可能性があります。
What to do:
- AWS Security Hub CSPM > Findingsへ移動してください。プラグインの設定で指定された期間と同じ期間のデータを取得できるかどうかを確認してください。
- 調査結果が利用可能であるにもかかわらずまだ取得されていない場合は、それらの調査結果のリソース値を確認してください。EC2インスタンスまたはAwsEc2Instanceリソースタイプを持つ検索結果のみが取得されます。
新しいプラグインの設定中に問題が発生しています
AWS IAM Roles Anywhereを使用して新しいプラグインを作成する際に、プラグインの設定中に以下のエラーが発生した場合:

What to do:
このエラーは、トラストアンカー ARN、ロール ARN、またはプロファイル ARN のいずれかに異なるアカウント ID があることを意味している可能性があります。そのため、提供されたパラメーターが同じアカウントから生成され、同じリージョンであることを確認する必要があります。