

新しいユーザーはスーパー管理者(ユーザー名がadminユーザー)のみが追加できます。 ユーザーの役割には、以下の種類があります。
- Admin: 管理者はアプリケーションに対する書き込みレベルのアクセス権を持っており、構成の作成、プラグインのアップロード、共有の構成、および設定の編集を行うことができます。
- Read-only User:読む専用ユーザーは、アプリケーションへのアクセスが制限され、プラグインとその構成設定に対して編集や更新のアクションを実行できません。
- Custom Admin:ユーザーにカスタムの読み取り/書き込み権限を付与することで、付与された権限の種類に基づいてモジュール固有の管理アクションを実行できるようにします。
ユーザーページには、現在登録されているすべてのユーザーがテーブルに表示されます。ユーザーの編集や削除が行えます。
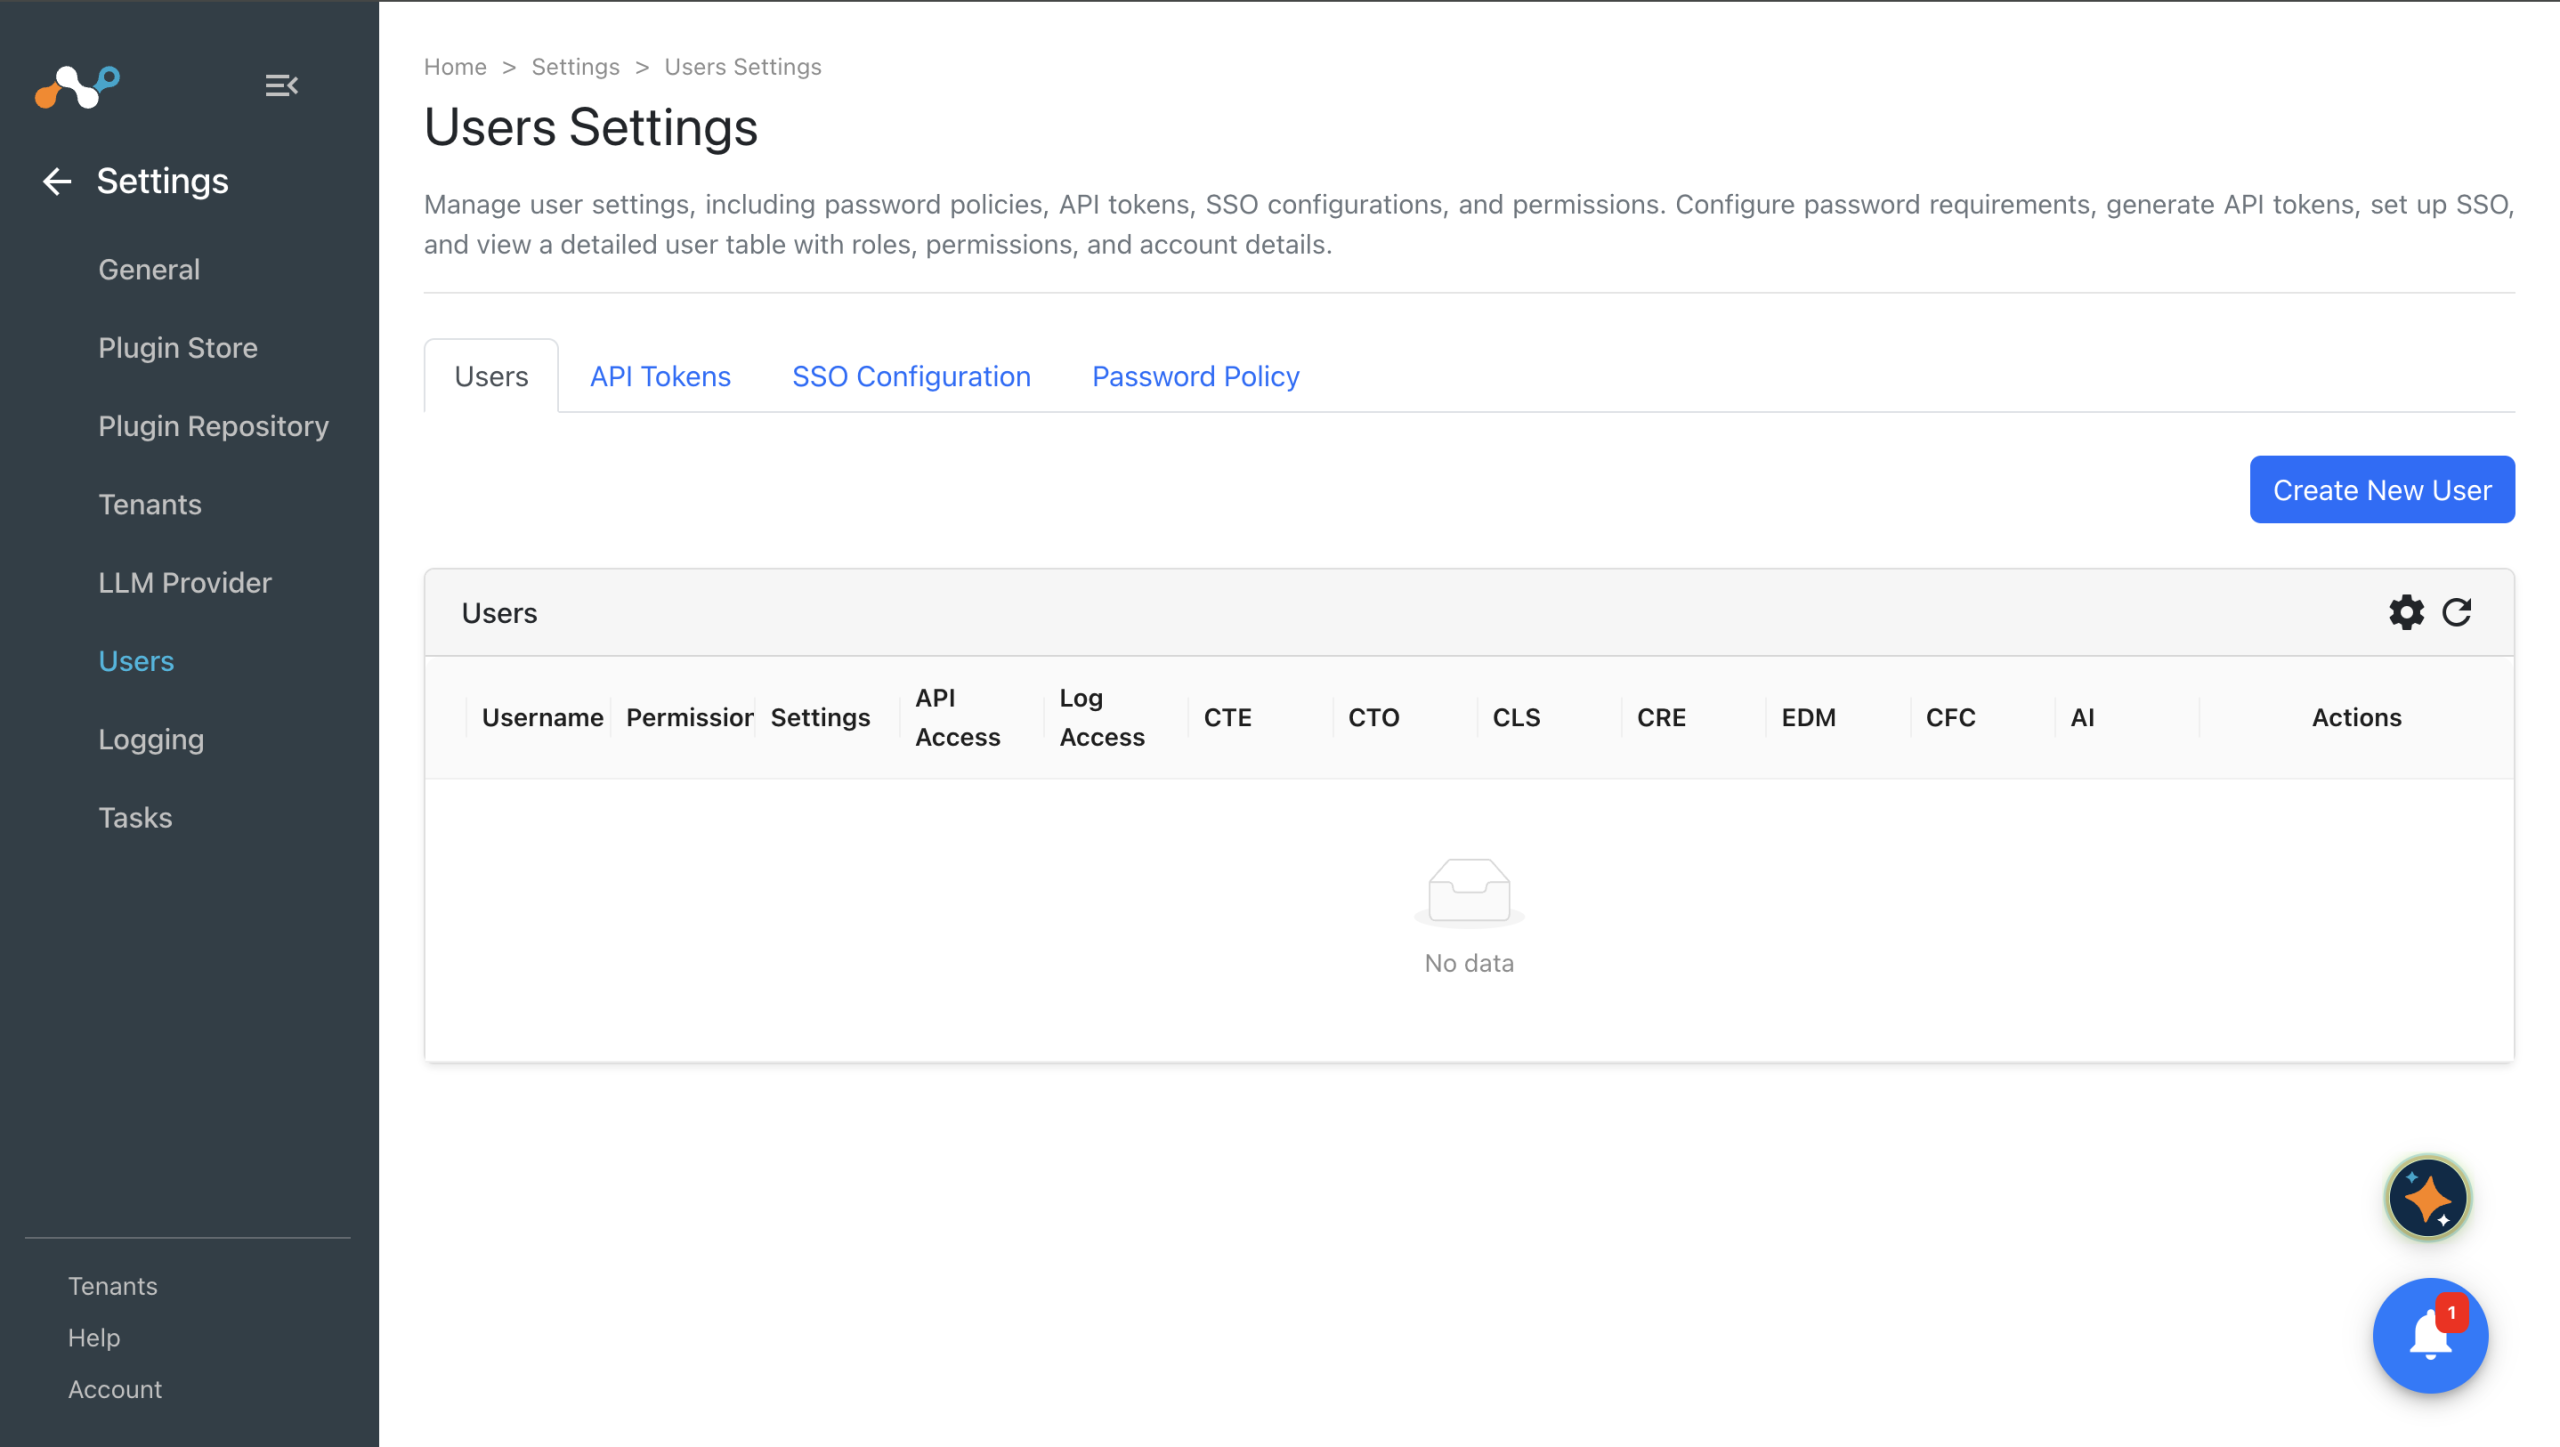
右上隅のAdd Userアイコンをクリックすると、ユーザーを作成できます。 以下のパラメータを入力してユーザーを作成してください。
- Username: このアカウントに関連付けられたユーザー名。
- Password:ユーザーの初期パスワード。ユーザーは初回ログイン時にパスワードの変更を求められます。
- User Role:スーパー管理者、読み取り専用ユーザー、またはカスタムユーザーロールを割り当てることができます。カスタムユーザーには、モジュール固有の読み取り/書き込み権限を持たせることができます(以下の「ユーザーロール」を参照)。チェックボックスをオンにすると、カスタムユーザーにAPIアクセス権とAPIトークンを生成する機能が与えられます。
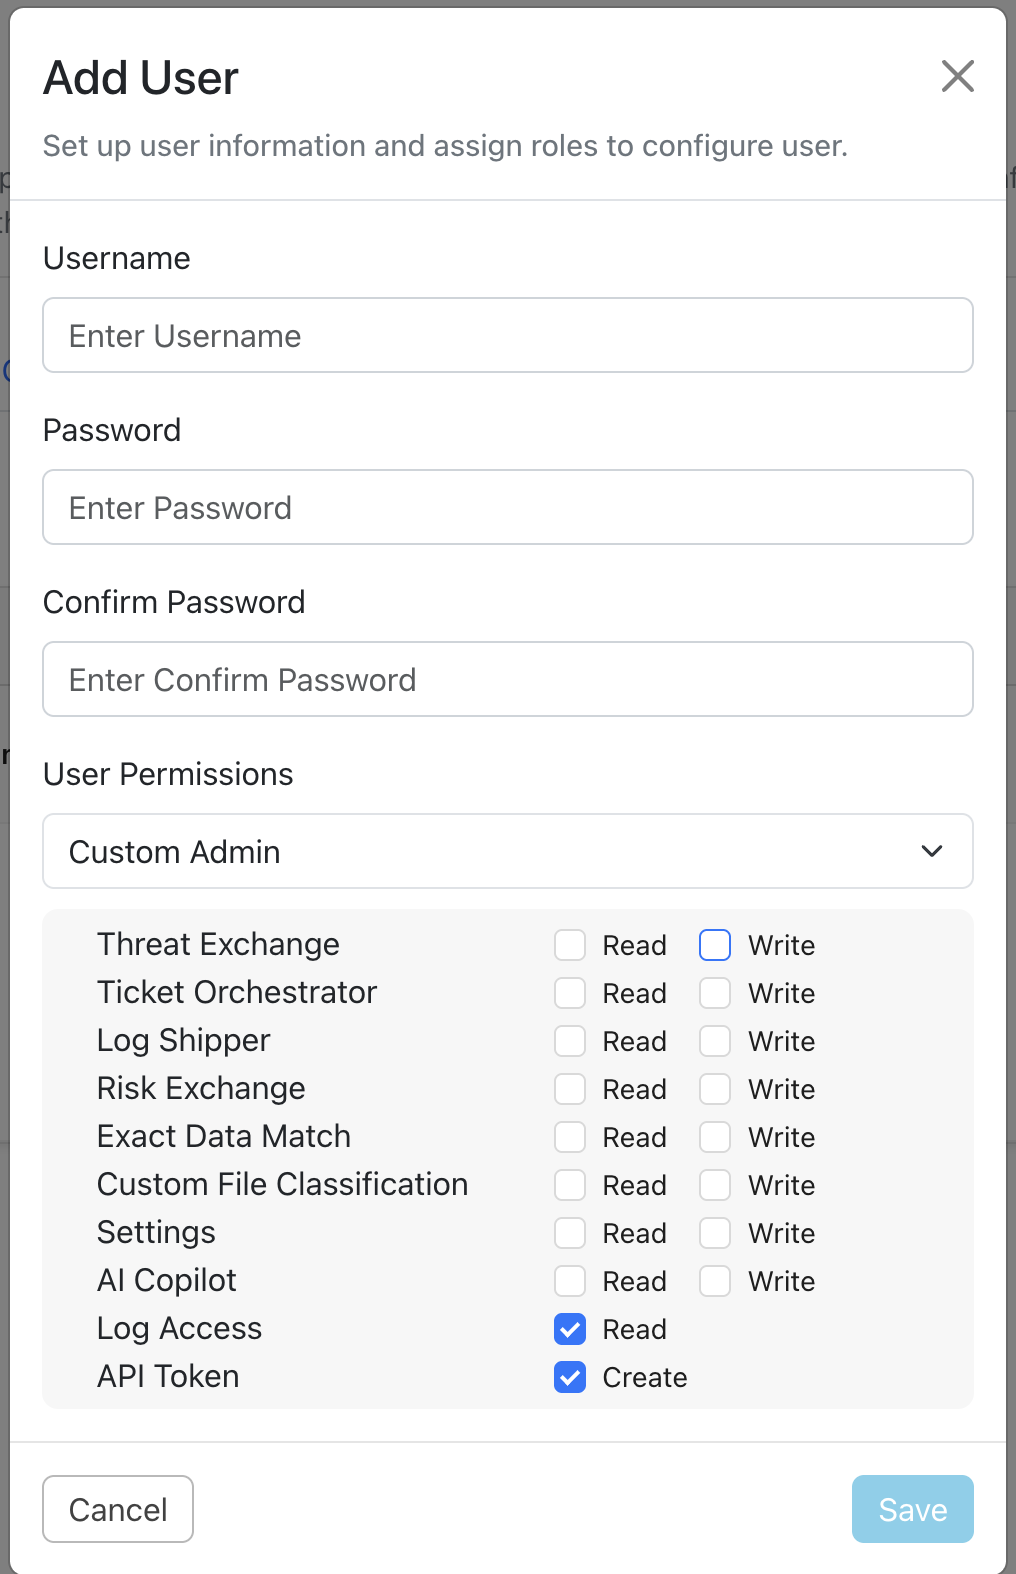
完了したら、 Saveをクリックしてください。
ユーザーロール
管理者ユーザー
このユーザーは、アプリケーションへの書き込み権限を持ちます。ユーザーは、設定の作成、プラグインのアップロード、共有設定、および設定の編集を行うことができます。
管理者ユーザーは新しいユーザーを作成できません。
読む専用ユーザー
専用ユーザーは、アプリケーションへのアクセスが制限されます。 このユーザーは、プラグインおよびその構成や設定に対する編集/更新操作を一切行うことができません。
カスタムユーザー
カスタムユーザーには、以下の操作を許可するモジュール固有の権限を付与できます。
| Read | Write | |
|---|---|---|
| 設定 |
|
|
| ログシッパー |
|
|
| チケットオーケストレーター |
|
|
| 脅威交換 |
|
|
| リスク交換 |
|
|
| 完全一致データ |
|
|
| カスタムファイル分類 |
|
|
Universal Schema Builderは、Risk Exchangeではなく個別に有効化されたモジュールであるため、Risk Exchangeの権限の対象となります。Threat Exchangeインジケーターエンティティを結合する統合マッピングには、さらにThreat Exchange権限が必要です:「読む」または実行には「書き込み」、保存または変更には「書き込み」。したがって、Risk Exchangeの「書き込み」権限のみを付与しても、インジケーターを使うマッピングには不十分です。
RBAC Privileges
APIアクセス
この役割が付与されている場合、ユーザーは[ユーザー] > [API トークン]で新しい API トークンを作成できます。ユーザーはAPIドキュメントページにもアクセスできます。
ログへのアクセス
If this role is given the user will be able to access the Logging and Tasks page.