

リモートログ収集を使用すると、PublisherホストへのSSHやコンソールアクセスを必要とせずに、NetskopeテナントUIから直接、Publisherからのオンデマンド診断データ収集をトリガーできます。Publisherは要求された診断を実行し、結果をバンドルして、Netskopeが管理するストレージに安全にアップロードします。バンドルの準備ができると電子メールで通知され、Publisher詳細ページからダウンロードできます。
重要
この機能は現在betaです。有効にするには、アカウントチームにコンタクトしてください。ベータ期間中のtechnical supportについては、Netskopeサポートではなくreach out to your account teamしてください。
この機能は、よくあるトラブルシューティングのギャップを埋めるものです。管理者にパブリッシャーへのログインと手動でのログ収集を依頼する代わりに、サポートおよびエンジニアリングがオンデマンドで必要な診断を正確に要求できます。パブリッシャーは、既存の「送信のみ」セキュリティモデルを維持します。管理プレーンは要求をキューに入れ、パブリッシャーはアップロードを開始します。
収集されるデータ
すべての収集には、常に事前定義された重要なPublisherログの log bundle が含まれます。オペレーティングシステムレベルのログ(例:/var/log/syslog)が not 含まれています。
さらに、同じ収集の一部として、1つ以上のネットワーク診断をオプションで実行できます:
| Diagnostic | 目的 | 必須入力 | Optional inputs |
|---|---|---|---|
| Ping | ターゲットへのネットワーク到達性とレイテンシをテストします。 | — | ターゲットIP / ホスト名 |
| DNS Lookup | Publisherに構成されたリゾルバーに対して、ホスト名のDNSレコードをクエリします。 | ホスト名 | レコードタイプ |
| Traceroute | 宛先までのネットワークパスをトレースします。 | — | ターゲットIP / ホスト名 |
| Port Scan | ターゲット上で特定のTCP/UDPポートが開いているかどうかを確認します。 | ターゲット IP / ホスト名、ポート | — |
始める前に
- Permissions: 収集を開始するには、PublisherへのRead + WriteまたはRead + Write + Adminアクセス権が必要です。これは既存のPublisher権限を継承するため、個別の権限オブジェクトは必要ありません。ログ収集をダウンロードするには、PublisherへのReadアクセス権があれば十分です。
- Publisher status: Publisher が要求を受信して結果をアップロードできるように、Connected 状態である必要があります。
- Availability: リモートログ収集はテナントごとに有効化されます。Collect Logs アクションが表示されない場合は、Netskopeアカウントチームに連絡して機能を有効にしてください。
- Supported platforms: リモートログ収集には、PublisherバージョンR140 or higherが必要です。Publishers only — Local Brokers are not supportedでサポートされています。
フィールドリファレンスおよび検証
すべての入力は、要求が送信される前にUIで検証されます。
| Field | 適用対象 | Rule |
|---|---|---|
| ターゲットIP / ホスト名 | Ping、Traceroute | オプション。指定する場合は、有効なIPv4アドレスまたはホスト名である必要があります。 |
| ホスト名 | DNSルックアップ | 必須。有効なホスト名 / FQDN である必要があります。 |
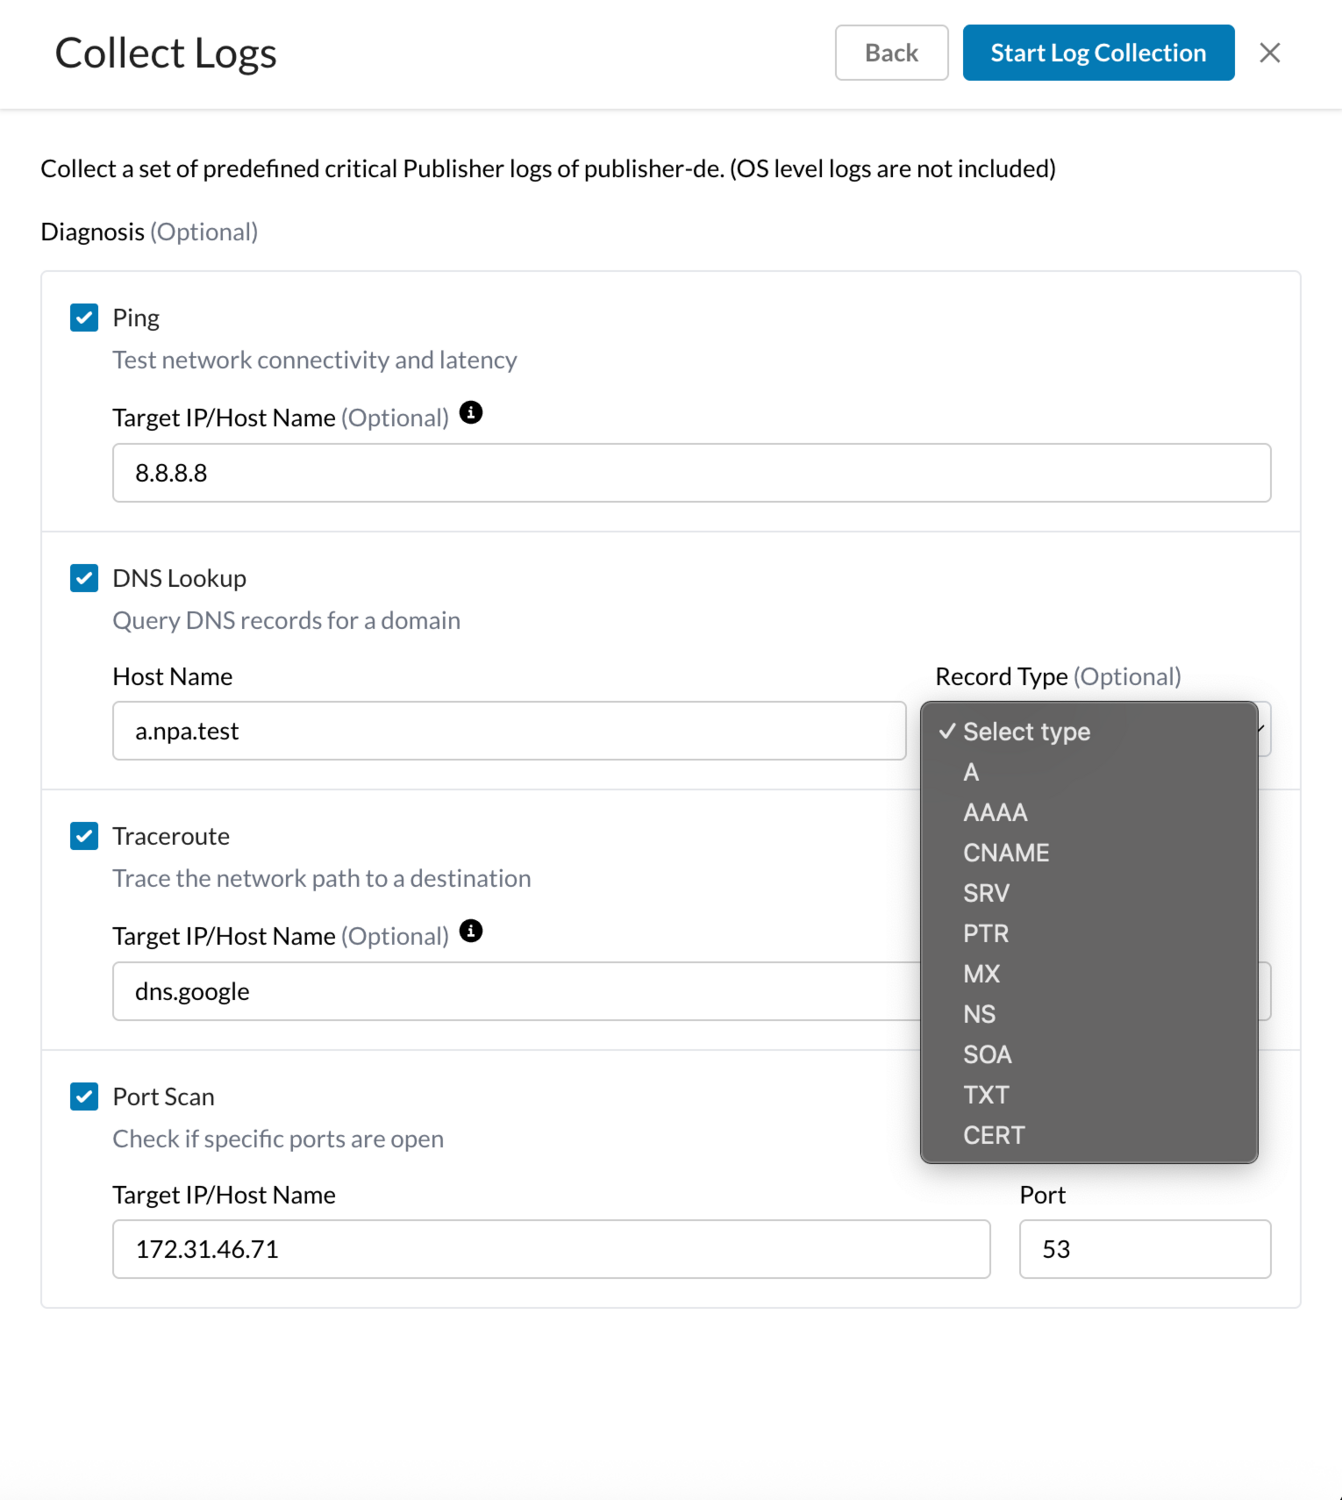
| レコードタイプ | DNSルックアップ | ドロップダウン:A、AAAA、ANY、CERT、CNAME、SRV、PTR、MX、NS、SOA、TXT。 DNSKEY、DS、NSEC、NSEC3、RRSIG(DNSSECレコードタイプ用)。 既知の問題については、以下の「重要なメモ」を参照してください。 |
| ターゲットIP / ホスト名 | ポートスキャン | 必須。有効なIPv4アドレスまたはホスト名である必要があります。 |
| ポート | ポートスキャン | 必須。1 and 65535 の間の整数。 |
重要
Known issue: DNS参照 requires レコードタイプ. DNS Lookupを選択し、Record Typeをタイプを選択(レコードタイプ未選択)のままにすると、収集でエラーが返されます。これは既知の問題であり、現在修正が進められています。
Workaround: 収集を開始する前に、必ず「レコードタイプ」ドロップダウンから特定のレコードタイプ(例: A)を選択してください。
重要
Known issue:intermittent 問題が発生し、エラー HTTP Error 503 が発生する可能性があることが確認されています。これが発生した場合は、後でやり直してください。これは既知の問題であり、修正が進行中です。
Workaround: エラーは断続的に発生するため、a later time にログ収集を試行してください。
ログ収集を始める
1. Open the Publishers page. In the Netskope tenant, go to Security Cloud Platform > Traffic Steering > Publishers.
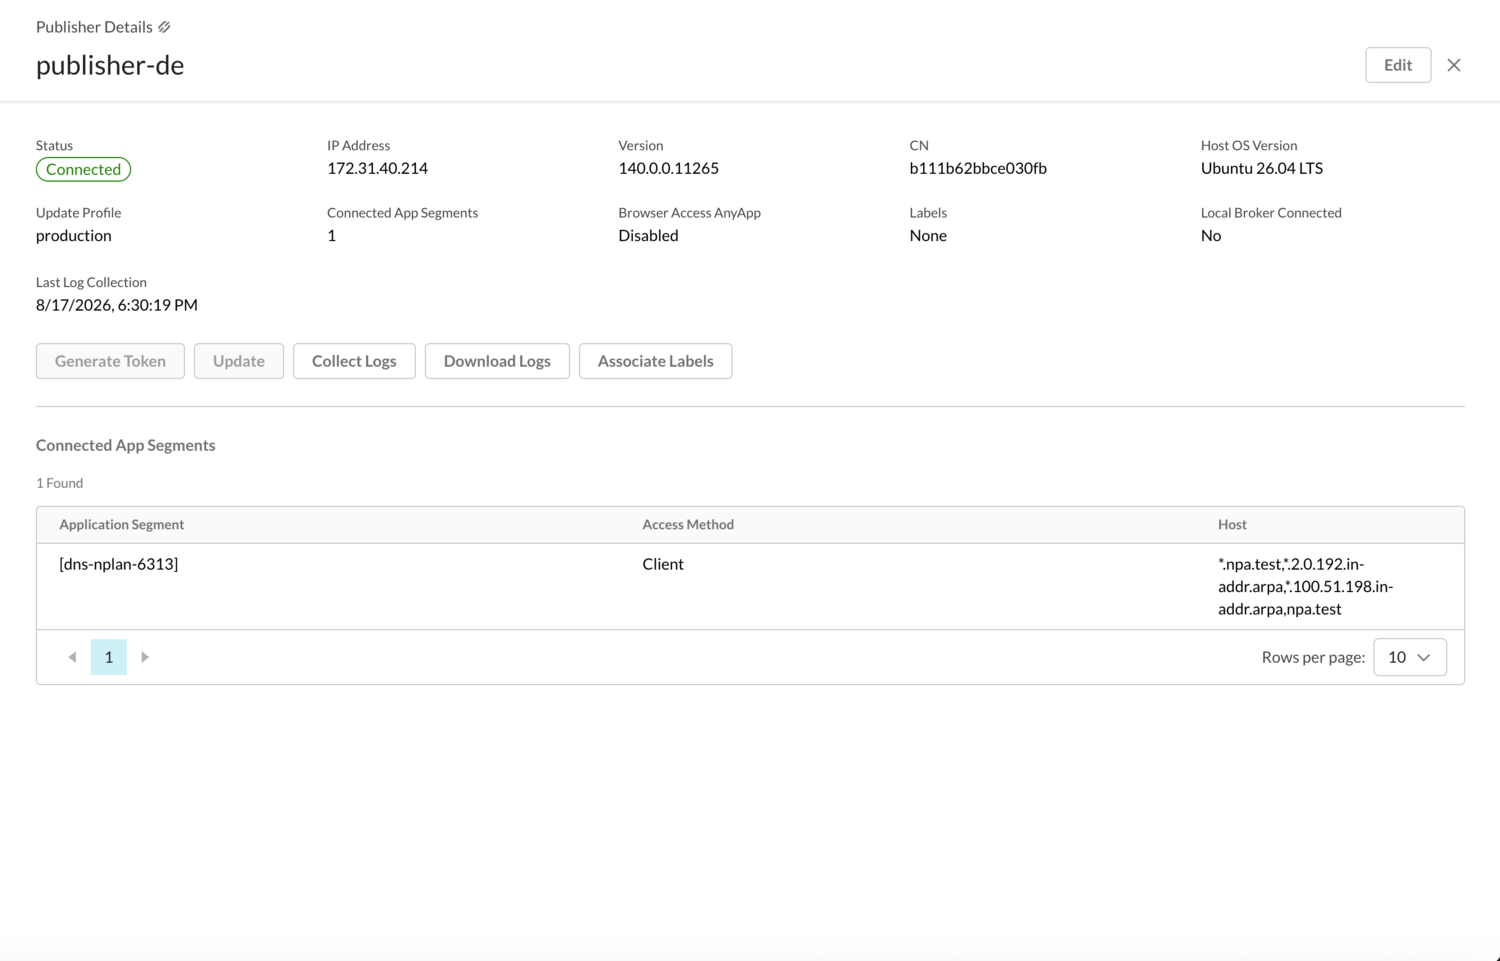
2. Open the Publisher. Publisher 名をクリックして詳細ビューを開きます。ステータスとメタデータを確認し、Collect Logs をクリックします。
Publishersテーブルから収集を開始することもできます。Publisherの3点リーダーの行アクションメニューを開き、Collect Log を選択してください。
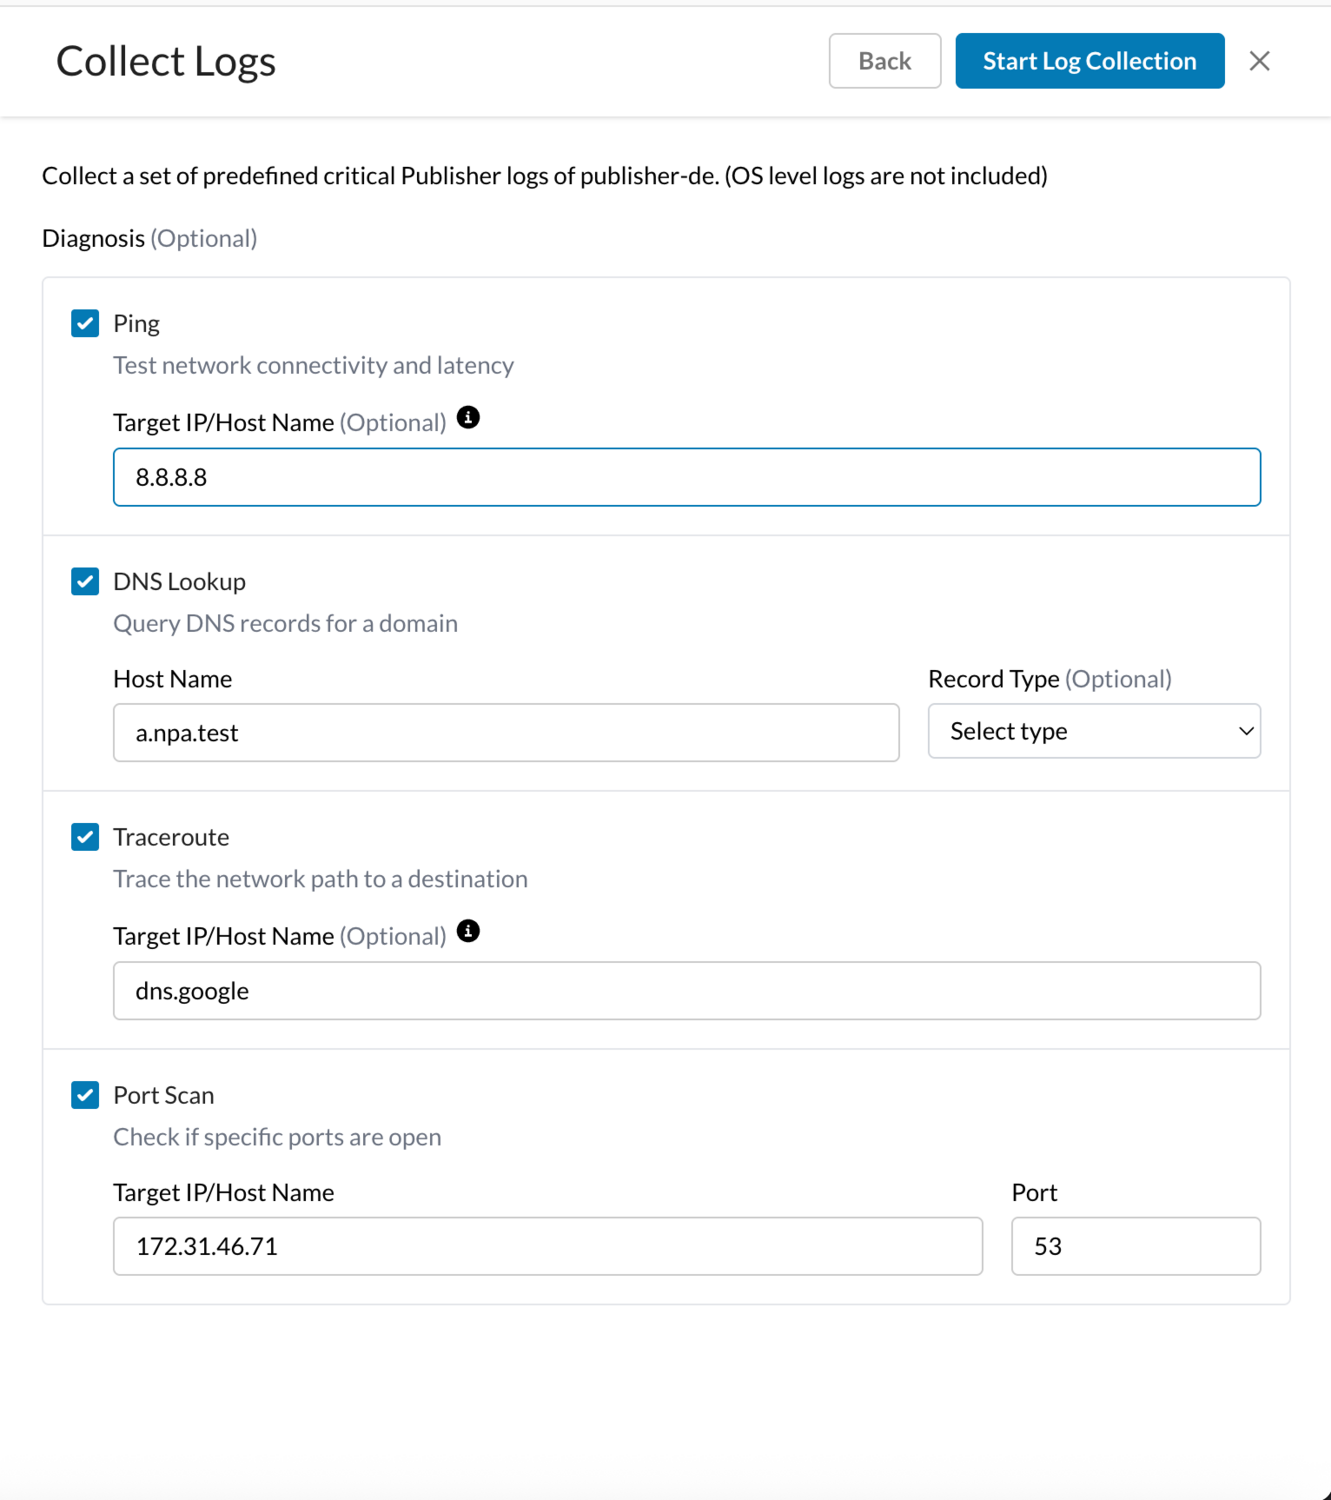
3. Choose diagnostics. Collect Logs パネルでは、ログバンドルが常に収集されます。Diagnosis (Optional) の下で、必要な追加診断を選択し、それぞれのフィールドに入力してください。チェックボックスを選択すると、その入力フィールドが表示されます。
4. Set the DNS record type. DNS Lookup を選択した場合は、ドロップダウンから Record Type を選択してください(例:A)。Select type のままにしないでください。上記の既知の問題を参照してください。
5. Start the collection. Start Log Collection をクリックします。確認のトーストが表示され、パネルが閉じます。リクエストはPublisherにキューイングされます。
ログをダウンロード
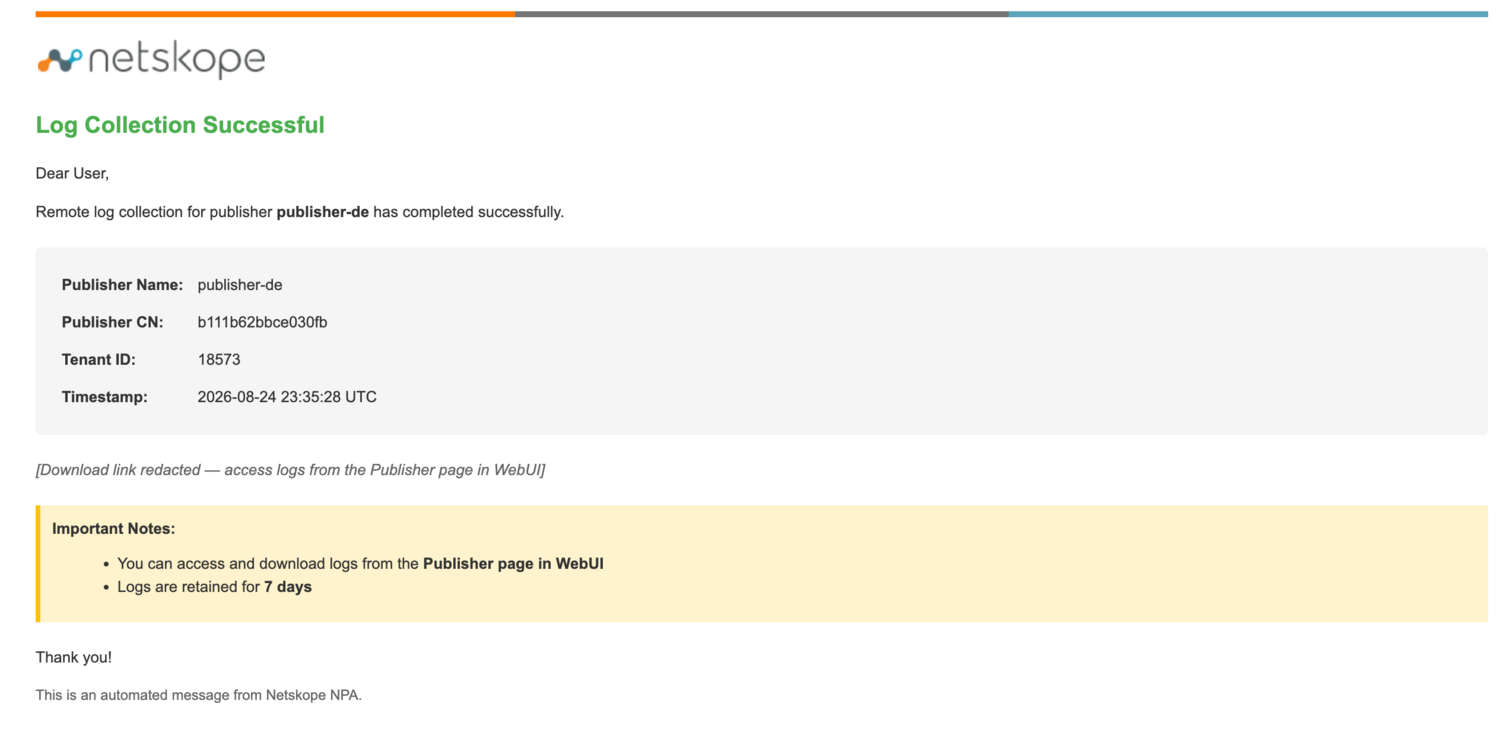
6. Wait for the completion email. Publisherがバンドルのアップロードを完了すると、Netskopeはログ収集が成功したことを確認する通知メールを送信します。これにはPublisher名、CN、テナントID、タイムスタンプが含まれます。
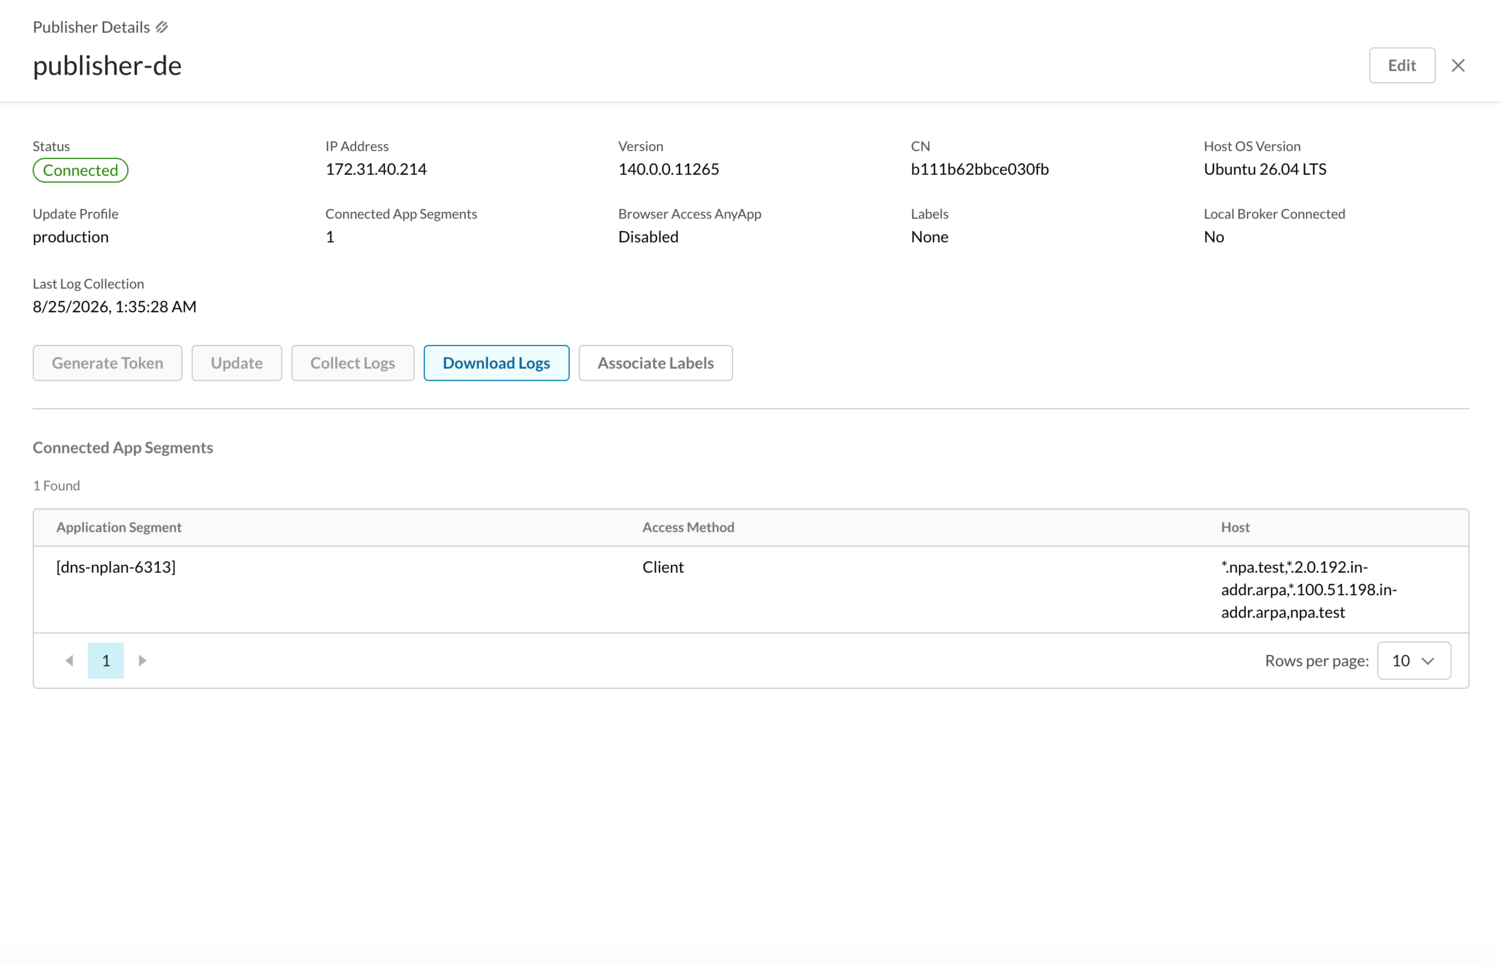
7. Download from the Publisher detail page. Publisher詳細ビューに戻ります。Last Log Collection の時間更新と Download Logs ボタンが利用可能になります。Download Logs をクリックして、圧縮されたバンドルをダウンロードします。
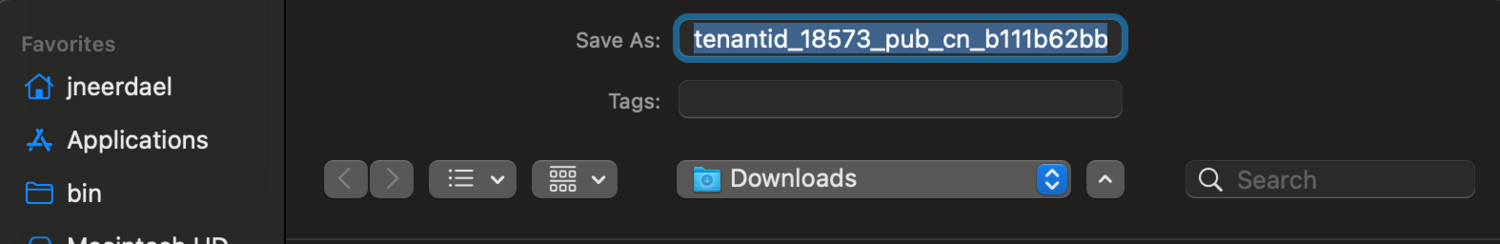
バンドルは、テナントIDとPublisher CNを使用して命名された圧縮アーカイブとしてダウンロードされます(例:tenantid_18573_pub_cn_b111b62bb…)。
ログバンドルの理解
アーカイブを解凍すると、バンドルはフォルダーとサマリーファイルに整理されます:
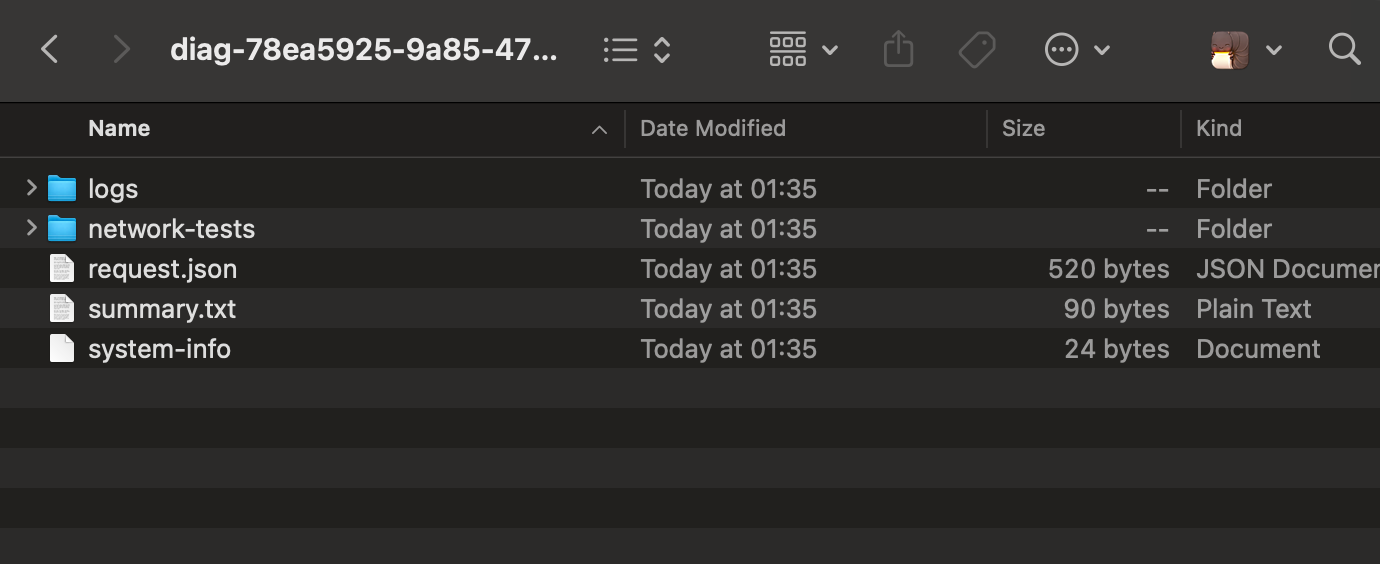
| アイテム | Contents |
|---|---|
logs/ | 事前定義されたクリティカルなPublisherログ。 |
network-tests/ | 選択した各ネットワーク診断(DNSルックアップ、ポートスキャン、トレースルート、Ping)の出力ファイル。 |
request.json | この収集のために送信されたパラメータ。 |
summary.txt | 収集の短いサマリー。 |
system-info | Publisherの基本システム情報。 |
診断出力のサンプル
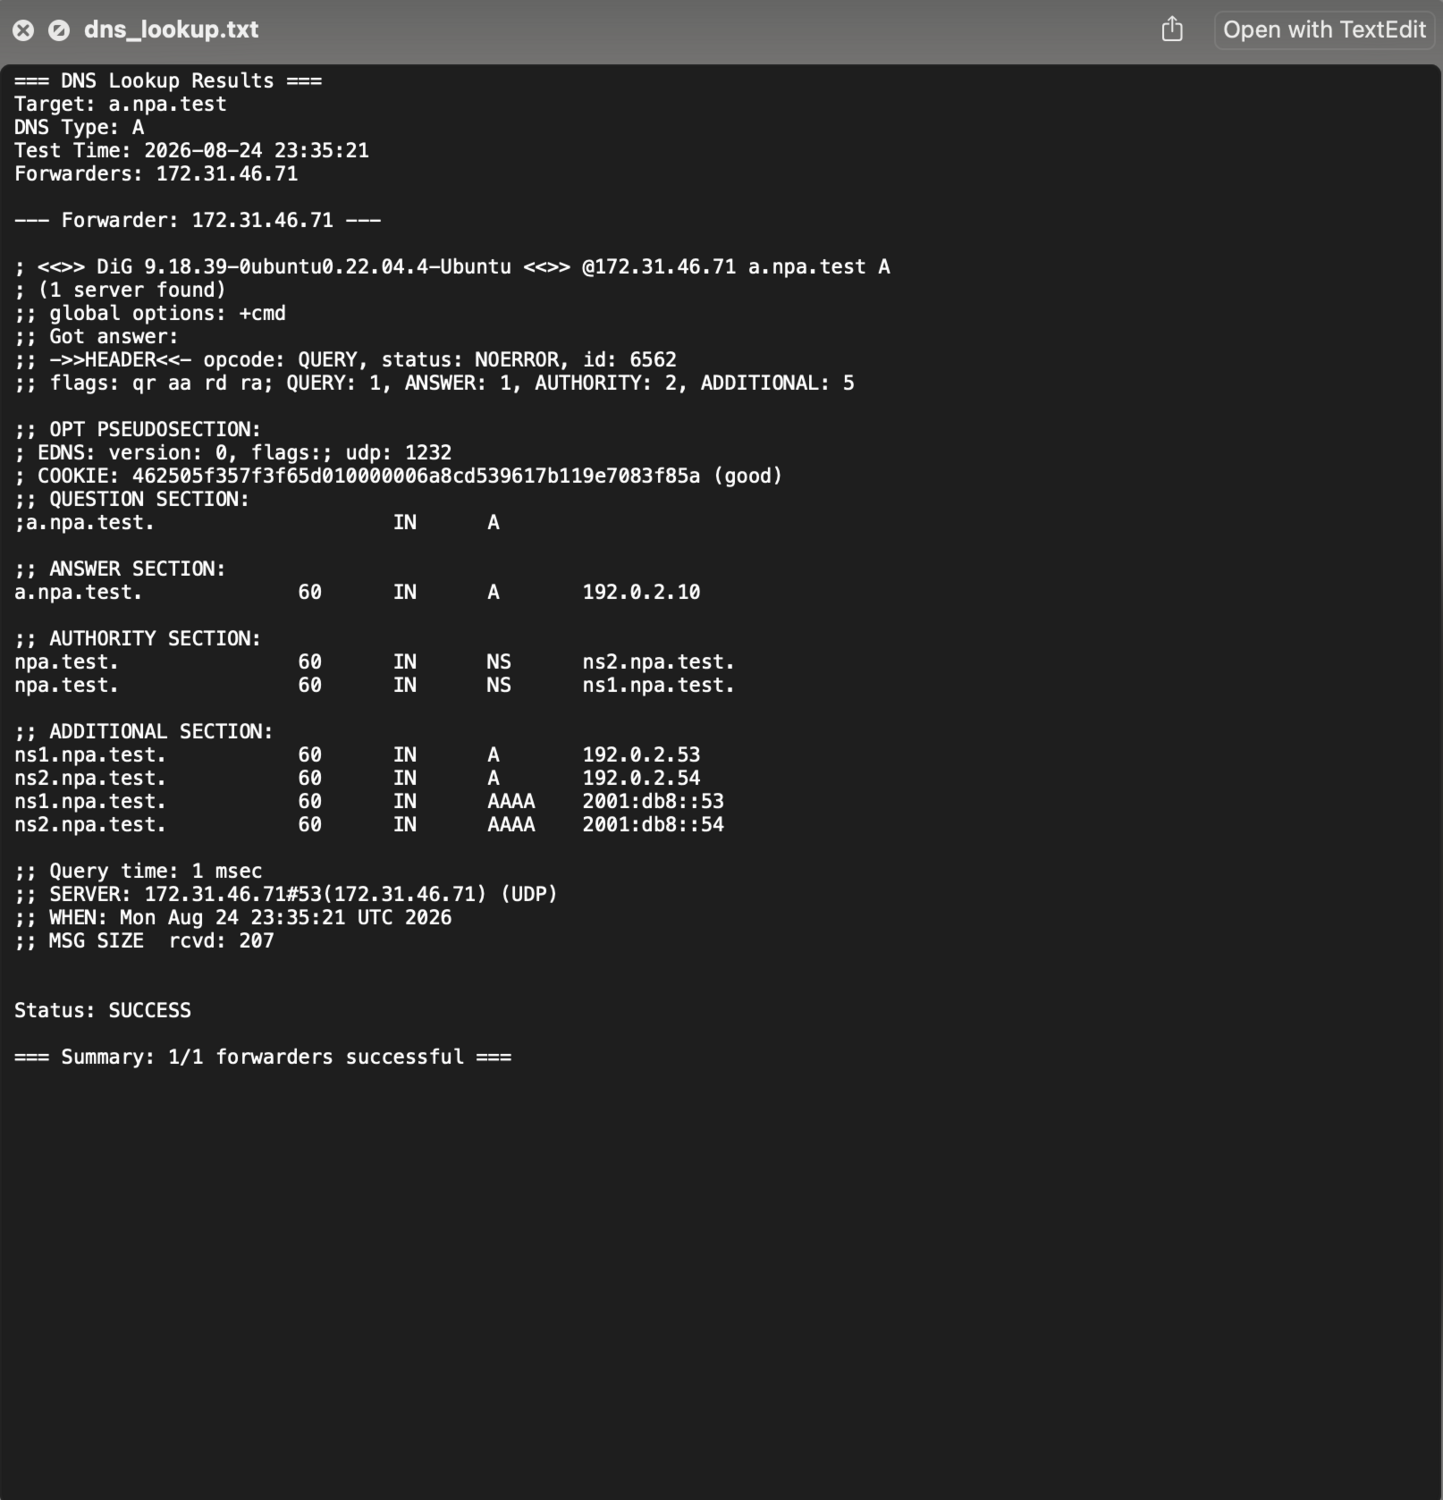
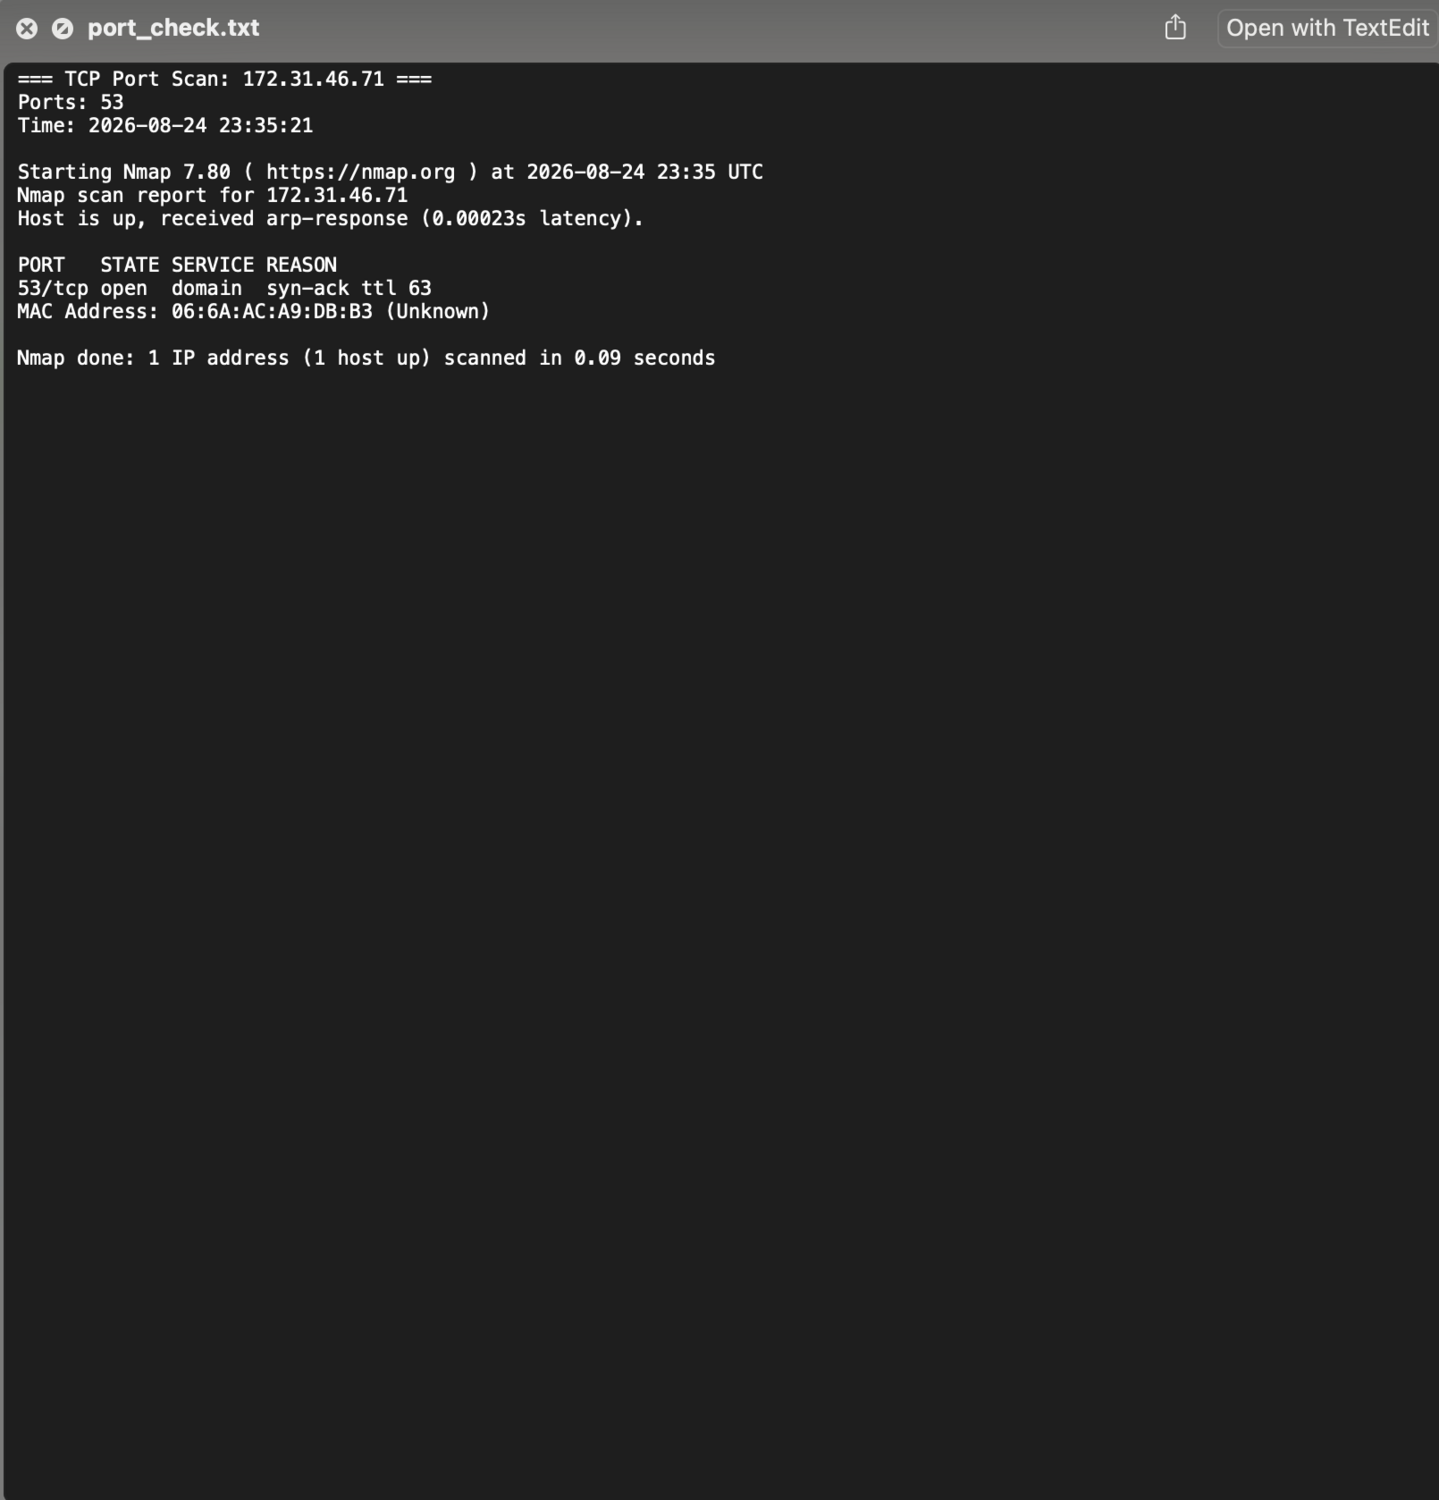
各ネットワークテストは、network-tests/ の下にプレーンテキストの結果ファイルを書き込みます。以下の例は、DNSルックアップ、ポートスキャン、およびトレースルートが成功した様子を示しています。
注意事項と制限事項
- OS-level logs are excluded. このバンドルには定義済みの Publisher ログのみが含まれており、ホストオペレーティングシステムのログは含まれていません。
- Packet capture (PCAP / tcpdump) is not available この顧客向けワークフローを通じて。
- One collection at a time per Publisher. 同じPublisherに対して収集が既に進行中の場合、新しい収集を開始することはできません。
- Deletion is blocked during collection. ログ収集が進行中の間は、Publisherを削除できません。
- No in-progress UI. 電子メール通知はバンドルの準備が完了したことを示す合図であり、UIはステータスのポーリングを行いません。
- Retention: 収集されたバンドルは7日間保持され、その後自動的に削除されます。
- Cooldown between collections. 収集が完了した後、同じPublisherで新しいログ収集を開始する前に10 minutes待機する必要があります。
- Publishers only. ローカルブローカではログ収集はサポートされていません。