

これらの手順を完了するには、Netskope Assertion Consumer Service URL、サービスプロバイダーエンティティID、およびSAML証明書が必要です。Settings > Administration > SSOに移動し、Netskope 設定で、アサーション コンシューマー サービス URL とサービス プロバイダー エンティティ ID をコピーし、SAML 証明書をダウンロードします。
- Netskope管理コンソールを信頼関係にある当事者として追加します。ADFS管理ウィンドウを開き、 Relying Party Trustsフォルダーを右クリックして、 Add Relying Party Trustをクリックします。

- Claims awareを有効にしてStartをクリックしてください。

- SelectデータSourceを選択し、Enter Data about the relying party trust manuallyをクリックしてNextをクリックします。

- 表示名には Netskope Management Consoleのような意味のある名前を入力し、 Nextをクリックします。

- 「証明書の設定」でNextをクリックし、次のステップに進んでください。
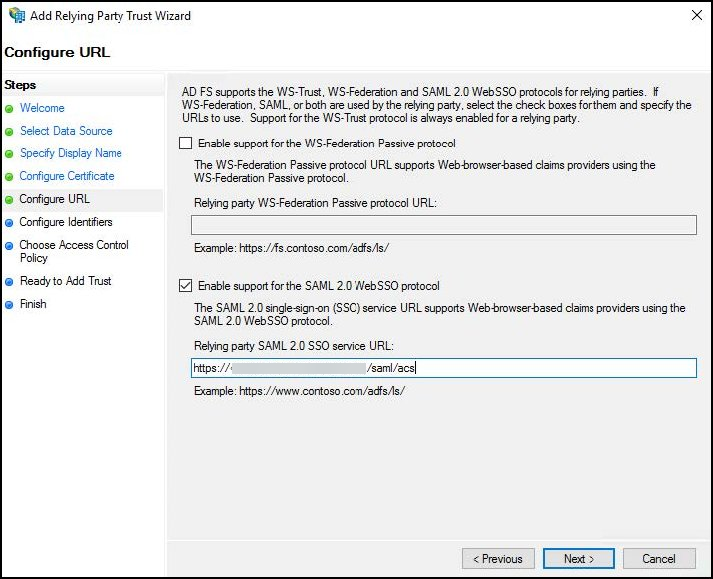
- 「URL の設定」でEnable support for the SAML 2.0 WebSSO protocol選択し、Netskope Assertion Consumer Service URL を ADFS に入力してから、 Nextをクリックします。

- 識別子の設定では、ADFSにNetskopeサービスプロバイダーエンティティIDを入力し、 Add をクリックして Next。

- 「アクセス制御ポリシーの選択」で、 Permit everyoneを選択してNextをクリックします。

- 「信頼関係を追加する準備ができました」の場合、ウィザードには設定済みの項目が表示されます。Nextをクリックしてください。
- Finishをクリックして、証明書利用者の信頼関係をデータベースに追加します。
- Configure claims issuance policy for this applicationチェックボックスを有効にして、 Closeをクリックします。

- ADFS管理ウィンドウで、「信頼関係」>「依拠当事者信頼」フォルダーを開きます。先に作成した証明書利用者信頼を右クリックしてEdit Claim Issuance Policyを選択します。「請求発行ポリシーの編集」が表示されたら、 Add Ruleをクリックします。変換クレームルールの追加ウィザードで「ルールタイプの選択」にチェックを入れ、クレームルールテンプレートとしてSend LDAP attributes as Claims選択すると、クレームにAD属性ストアからのLDAP属性値が含まれるようになります。Nextをクリックしてください。

- 「クレームルールの設定」では、以下を入力して選択します。
- クレームルールの名前を入力してください。
- 属性ストアには、 Active Directoryを選択してください。
- ユーザーのログイン名を表すLDAP属性を、送信クレームのフィールドにマッピングします。LDAP属性列でE-Mail-Addressを選択します。「送信請求タイプ」列で、 Name ID選択または入力します。(なお、名前IDは2つの単語をスペースで区切って入力してください。)

Finishをクリックしてください。
- もう一つクレーム発行ポリシーのルールを追加してください。「ルールタイプの選択」で、クレームルールテンプレートとしてSend Group Membership as a Claim選択し、 Nextをクリックします。

- 「クレームルールの設定」では、以下を入力して選択します。
- クレームルールの名前を入力してください(例:
Tenant Admins)。 - ユーザーグループについては、Netskope UIでテナント管理者ロールにマッピングされるADグループを参照して選択します。
- 発信請求タイプには、 admin-roleを選択してください。
- 支払請求額には
Tenant Adminを入力してください。

このルールでは、 NS-Tenant-Adminsグループのユーザーが、Netskope UI 上で事前に定義されたテナント管理者ロールにマッピングされます。Finishをクリックしてください。
- クレームルールの名前を入力してください(例:
- もう一つクレーム発行ポリシーのルールを追加してください。「ルールタイプの選択」で、クレームルールテンプレートとしてSend Group Membership as a Claim選択し、 Nextをクリックします。
- 「クレームルールの設定」では、以下を入力して選択します。
- クレームルールの名前を入力してください(例:
Restricted Admins)。 - ユーザーグループについては、Netskope UI で制限付き管理者ロールにマッピングする AD グループを参照して選択します。
- 発信請求タイプには、 admin-roleを選択してください。
- 支払請求額には
Restricted Adminを入力してください。

このルールでは、 NS-Restricted-Adminsグループのユーザーは、Netskope UI 上で事前に定義された制限付き管理者ロールにマッピングされます。Finishをクリックしてください。
注記
必要に応じて、さらに役割を設定してください。
- クレームルールの名前を入力してください(例:
- 請求発行ポリシーのダイアログで OKをクリックします。

- ADFSで新たに作成されたNetskope管理コンソールRelying Party Trustオブジェクトの開 Properties 。SignatureタブSelect、Addをクリックし、Netskope SAML証明書ファイルを見つけて選択し、OKをクリックします。

- CRLチェックを無効にするには、以下のPowerShellコマンドを実行してください。
PS C:UsersAdministrator> Set-ADFSRelyingPartyTrust -TargetIdentifier <org_key> -SigningCertificateRevocationCheck None

PS C:UsersAdministrator> Set-ADFSRelyingPartyTrust -TargetIdentifier <org_key> -EncryptionCertificateRevocationCheck None
ADFSは今、 Netskope SSO用に設定されています。 統合を完了するために「 ADFSのNetskope SSOの設定 」セクションに進みます。