

Cloud Firewallは、2つの個別イベント(リクエストとレスポンス)の代わりに、トランザクションごとに1つの統合DNSイベントを生成できます。この機能を有効にすると、サードパーティのSIEMツールに取り込まれる重複DNSイベントの量が減少します。この機能は、さまざまなDNSトランザクションに適用されます。
この設定を有効にする前に、Advance Analytics、SIEMルール、またはダッシュボードが1つのトランザクションに対して2つのDNSイベントを想定しているかどうかを確認してください。
統合された DNS イベントを有効にするには:
-
Netskopeテナントにログインしてください。
-
Settings > Security Cloud Platform > Configurationへ移動してください。
-
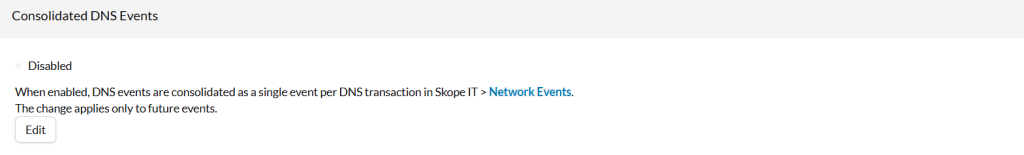
Consolidated DNS Eventsの下で、 Editをクリックしてください。
-
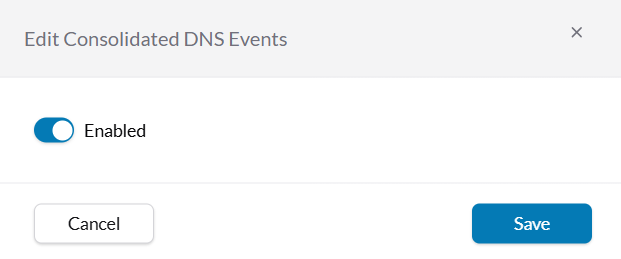
Edit Consolidated DNS Events ポップアップで、トグルを有効にします。
-
Saveをクリックしてください。
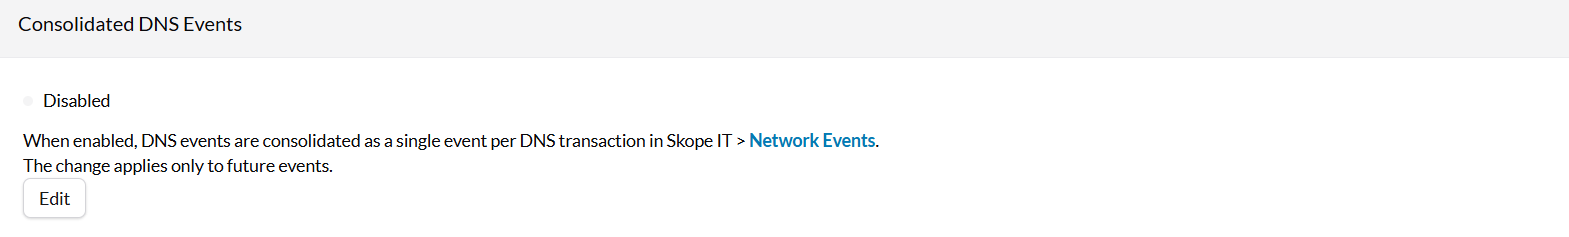
確認するには、Skope IT > Network Events に移動してください。
Consolidated DNS Eventを有効にすると、ネットワークイベントには、トランザクションごとに1つの統合DNSイベントが直ちに表示され、次のフィールドが含まれます:
- IPの記録
- DNSプロファイル
- DNS 応答時間
- 脅威の種類
- クエリタイプ
- クエリのウェブドメイン
- 使用されているDNSサーバー
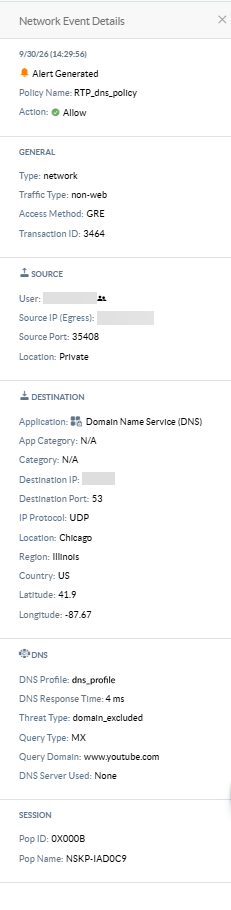
以前のイベントは変更されません。