

Overview
この記事では、データ損失防止(DLP)エンティティのエンティティデータ型(EDT)とエンティティ感度レベル(ESL)の設定方法について説明します。これらの設定により、Netskope DSPMはデータを効果的にグループ化し、ダッシュボードレポートにおけるリスクの優先順位付けを行うことができます。
DSPMの在庫管理アプローチを理解する
従来のDLPとは異なり、Netskope DSPMは「インベントリ優先」のアプローチを採用しています。EDTとESLを設定する目的は、単に違反アラートを発動させることではなく、データ環境の包括的なマップを作成することです。ポリシー違反がない場合でも、これらの設定により、機密データがどこに保存されているかを正確に把握できます。
エンティティ設定にアクセス
DSPM固有のメタデータ(EDTおよびESL)を設定するには、個々のDLPエンティティを編集する必要があります。
-
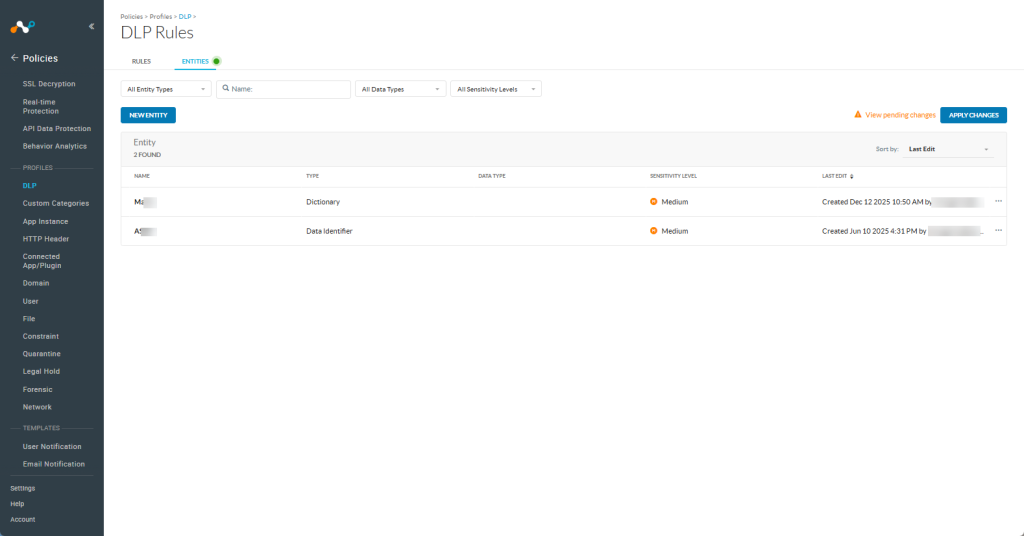
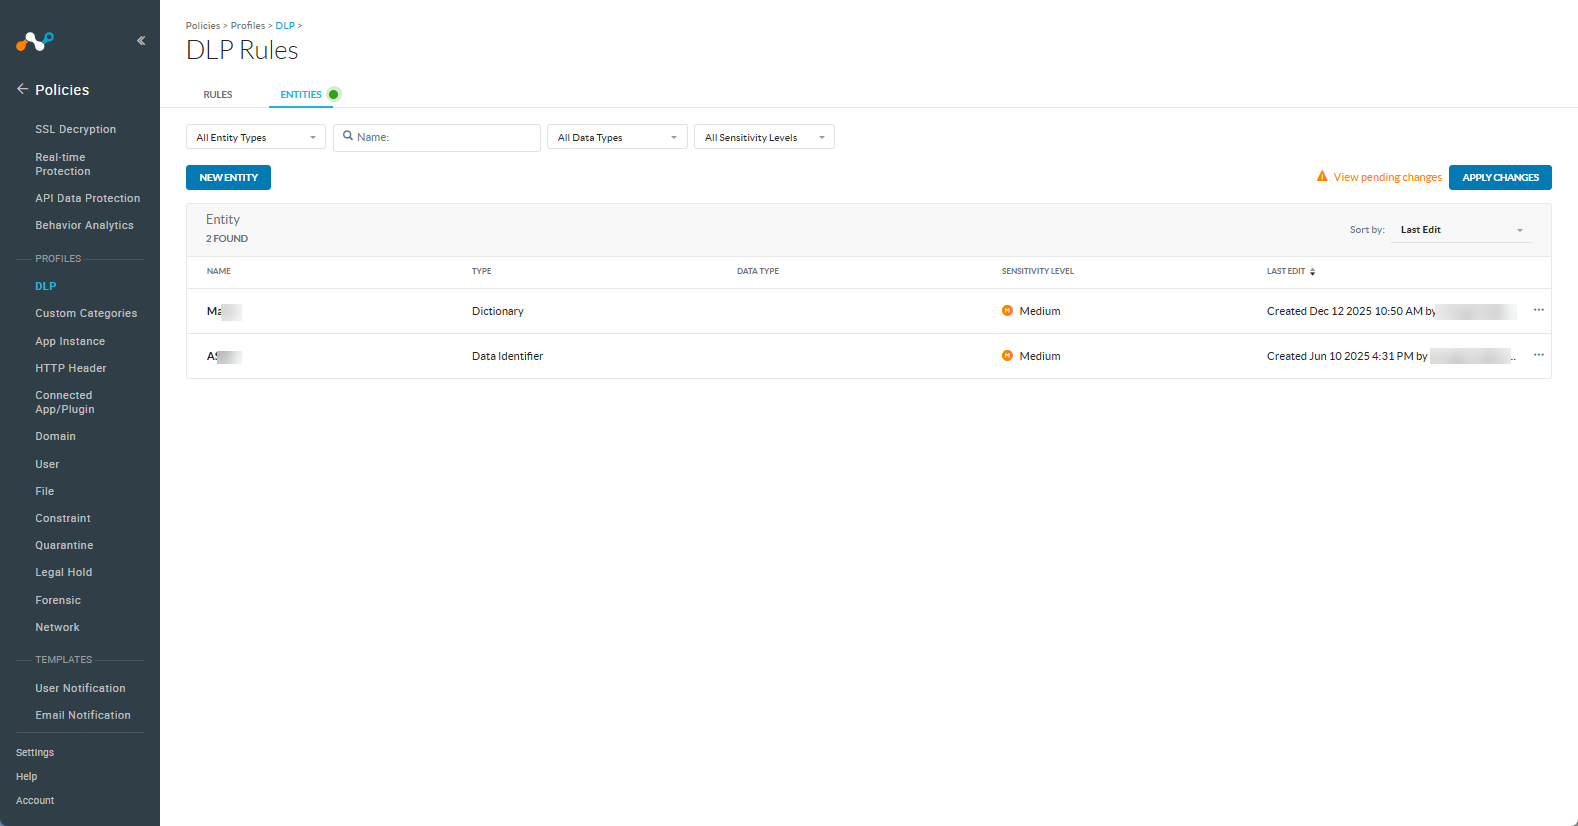
Policies > DLP > DLP Rules > へ移動し、 Entities Select 。
-
既存のカスタムエンティティ名をクリックすると編集できます。新規作成する場合はNew Entityクリックしてください。
エンティティデータ型を構成する
エンティティデータ型(EDT)は、類似コンテンツを検出する構造化ルールと非構造化ルールを統合し、レポート作成とポリシー作成を簡素化します。例えば、社会保障番号(SSN)を検索する個々のルールを一つずつ選択する代わりに、それらのエンティティに「国民ID」EDTを割り当てることができます。これにより、複数の個別のルールを管理するのではなく、レポートをフィルタリングしたり、単一のデータ タイプを使用してポリシーを構築したりすることができます。
To configure the EDT:
- エンティティ構成ウィンドウで、 Data Typeフィールドを探します。
- ご自身のエンティティに最も適したカテゴリSelect (例:地理的な場所に関連するエンティティの場合は「住所」を選択してください)。
SaaSデータストアのエンティティデータタイプの表示
DSPMがSaaSアプリケーション(OneDrive、SharePoint、Google Driveなど)からのデータを分類すると、分類された各項目に、検出された機密データのカテゴリを識別するEDTが表示されます。
場合によっては、分類ソースが明示的なEDT値を提供しないことがあります。 この場合、DSPM は次のフォールバック ロジックを適用して表示値を決定します。
- Entity name: EDTが利用できない場合、DSPMはマッチしたエンティティ名を表示します(例:
US-SSN-Nameまたはpersons/proper_names/us/last)。 - Rule name: EDTもエンティティ名も利用できない場合、DSPMは一致したDLPルールの名前を表示します(例:
Name-Credit Card (CC))。
その結果、分類管理、データストアインベントリ、および詳細権限分析ページのSaaSデータストアの「エンティティデータタイプ」列に、エンティティ名またはルール名が表示される場合があります。 これらの値は有効な分類一致を表し、フィルタリングとポリシー構成に使用できます。
エンティティの機密レベル(ESL)を設定します。
エンティティ機密性レベル(ESL)は、この特定のデータが漏洩した場合に発生するリスクの深刻度を定義します。DSPM ESLを使用してインシデントをフィルタリングし、ダッシュボード上で最も重要なリスクを強調表示します。
To set the ESL:
- エンティティ構成ウィンドウで、 Sensitivity Levelドロップダウンを探します。
- 以下のリスク定義に基づいて、 Critical 、 High 、 Medium 、 Low 、またはNot Sensitive Select 。
Sensitivity Levels Reference
| Level | デスクリプション | DSPMの優先順位付け |
|---|---|---|
| Critical | 最も深刻なリスクをもたらす、または最も高い規制上の影響をもたらすデータ。 | 最優先事項。早急な対応が必要です。 |
| High | 重大なリスクや規制上の罰金が伴うデータ(例:個人健康情報、社会保障番号)。 | 最優先事項。重大なアラートを発動します。 |
| Medium (Default) | 中程度のリスクを伴う機密データ。レベルを選択しない場合、これがデフォルト設定となります。 | 標準優先度。標準的な監視。 |
| Low | リスクの低いデータ、または社内専用データ(例:社内プロジェクトコード)。 | 優先度が低い。レポートには表示されるが、重大なアラートが発動されることは稀である。 |
敏感ではない | セキュリティ監視を必要としないデータ、または公開されているデータ。 | リスク優先順位付けの対象から除外。 |
変更を適用する
DLPの設定を保存した後、DSPMで設定を有効にするには、 Apply Changesをクリックする必要があります。このアクションにより、新しい構成が DLP アプライアンスとSaaSアプリ用のDSPMにプッシュされます。
変更はいつでも適用できます。プロファイルが完全に設定されるまで待つ必要はありません。例えば、プロファイルを定義し、その中のルールの一つを微調整し、変更を即座に適用することができます。