

グローバル属性の [インターネット セキュリティ] タブを使用すると、UI から直接、テナント全体で Netskope Client の例外処理、トラフィック処理、パフォーマンスと最適化、セキュリティ、および認証の設定を構成できます。ここでの変更は、テナント上のすべてのユーザーとデバイスに適用されます。
Prerequisite:
管理者は、インターネット セキュリティのグローバル属性を編集および保存するためのアクセス権を持っている必要があります。詳細については、「グローバル属性構成の RBAC ベースのアクセス制御の構成」を参照してください。
[グローバル属性] でインターネット セキュリティを構成する手順:
-
Log into the Netskope tenant.
-
Settings > Security Cloud Platform > Client Configurationへ移動してください。
-
右上にある Global Attributes をクリックします。
-
Internet Security タブで、各設定の横にあるチェックボックスを選択または選択解除します。
-
変更を適用するにはSaveをクリックしてください。
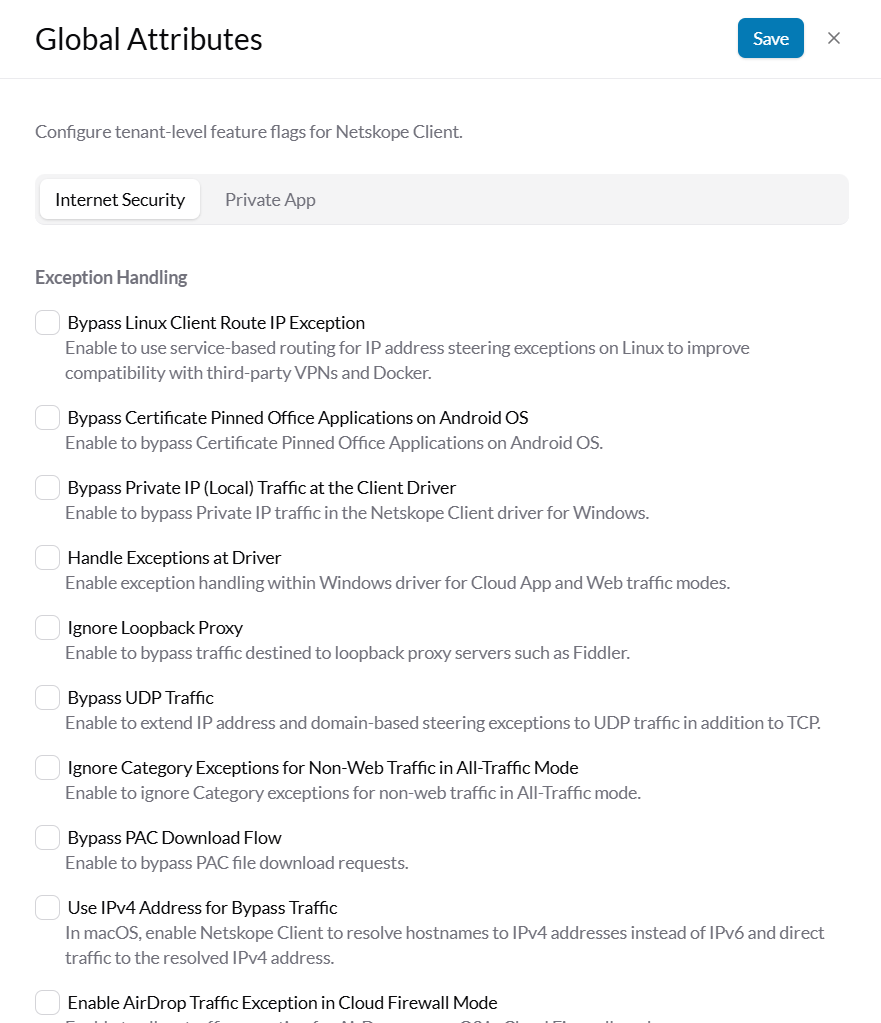
次のリストは、「Internet Security」で利用可能なオプションとそれらの使用方法に関する一般的なガイダンスを提供します。
例外処理
Exception Handlingの下にあるすべての設定は、標準的なNetskopeのステアリングおよびセキュリティ検査から除外されるトラフィック、アプリケーション、およびシナリオをNetskope Clientがどのように処理するかを制御します。
Bypass Linux Client Route IP Exception
Overview
この設定では、特にサードパーティのVPNソリューションと共存する場合に、IPステアリング例外のネットワークルーティングテーブルエントリをNetskope Linux Clientがどのように管理するかを制御します。
Behavior
Bypass Linux Client Route IP Exception が次の場合:
- Enabled: クライアントは、静的ホスト/サブネットルートを Linux ルーティングテーブル 9 に挿入することを回避します。すべてのトラフィックは、ローカルの Netskope Client サービス(stAgentSvc)に転送されます。このサービスはインテリジェントなローカルプロキシとして機能し、適切なインターフェイス(物理インターフェイス、サードパーティ製 VPN インターフェイス、または Netskope トンネル)を介してトラフィックをルーティングします。
- Disabled: Clientは、カーネルルーティングテーブルに除外IPの明示的なルーティングエントリを作成し、トラフィックを物理インターフェイスから直接強制的にルーティングします。
使うタイミング
サードパーティ製VPNクライアント(またはマルチインターフェイスネットワーキング)がNetskope Clientと共存し、除外されたトラフィックが物理アダプターではなくサードパーティ製VPNトンネルを経由する必要があるLinuxデバイスで有効にします。
Bypass Certificate Pinned Office Applications on Android OS
Overview
この設定は、ハードコードされたSSL証明書ピンニングを採用しているAndroid上のMicrosoft Officeモバイルアプリケーションを自動的に識別してバイパスします。
Behavior
Bypass Certificate Pinned Office Applications on Android OS が次の条件の場合:
- Enabled: Android上のMicrosoft Officeアプリの接続は、OS層でローカルに検出されてバイパスされるため、SSL検査の中断が防止されます。
- Disabled: Microsoft Officeアプリケーションからのトラフィックは、標準的なステアリングルールに従います。トラフィックに対してSSL復号化が有効な場合、証明書のピン留め検証が失敗し、接続がブロックされます。
使うタイミング
証明書のピン留めが原因でエンドユーザーがネイティブの Microsoft 365 / Office アプリで接続または認証エラーを報告した場合は、Android のデプロイメント向けに有効にします。
Bypass Private IP (Local) Traffic at the Client Driver
Overview
この設定では、カーネルネットワークドライバーレベル(WindowsのWFP)でRFC 1918のプライベート/ローカルIPトラフィックを直接評価し、バイパスします。
Behavior
Bypass Private IP (Local) Traffic at the Client Driver が次の場合:
- Enabled: ローカル/プライベートサブネット(例:10.0.0.0/8、172.16.0.0/12、192.168.0.0/16)宛ての接続はカーネルドライバーによって即座に解放され、ユーザー空間エージェントの処理がバイパスされます。
- Disabled: プライベート IP トラフィックは、バイパスされる前にステアリング例外ルールを評価するためにユーザー空間エージェントサービス(stAgentSvc)に渡されます。
使うタイミング
エンドポイントのCPU/メモリ使用量を削減し、内部の制御外のローカルネットワークトラフィック(プリンター、ローカルサーバー、LAN通信)のレイテンシを最小限に抑えるために有効にします。
Handle Exceptions at Driver
Overview
この設定は、構成されたステアリングの例外ルール(IP、ドメイン、ポート)をカーネルのネットワークドライバー層に直接プッシュし、早期のパケット処理を実行します。この設定は、Windowsのフィルタリングプラットフォーム(WFP)カーネルドライバー内のWindowsエンドポイントにのみ適用されます。
Behavior
Handle Exceptions at Driver が次の場合:
- Enabled: カーネルドライバーがステアリングの例外を直接評価します。一致するトラフィックは、ユーザーモードのエージェントサービスを経由せずに、物理インターフェースで即座にバイパスされます。
- Disabled: インターセプトされたすべてのフローは、ステアリング評価と例外マッチングのためにユーザー空間サービス(stAgentSvc)に渡されます。
使うタイミング
有効にすると、Clientnetのネットワークスループットが最適化され、高帯域幅のエンドポイントでのパフォーマンスが向上します。
Ignore Loopback Proxy
Overview
この設定により、Netskope Clientがローカルのループバックプロキシ(127.0.0.1 / localhost)を通過するトラフィックを傍受するのを防ぎます。
Behavior
Ignore Loopback Proxy が次の場合:
- Enabled: ローカルのループバックプロキシリスナー宛てのトラフィック、またはそこから発信されるトラフィックは、Netskopeドライバーによって無視され、バイパスされます。
- Disabled: ループバック プロキシ フローはドライバーによってキャプチャされ、ステアリング ルールに対して評価されます。これにより、ルーティング ループが発生したり、ローカルの開発者ツールと競合したりする可能性があります。
使うタイミング
プロキシのループや接続の停滞を防ぐために、エンドポイントでローカルプロキシ、セキュリティエージェント、または localhost でリッチ化されている開発者環境を実行している場合に有効にします。
Bypass UDP Traffic
Overview
この設定を有効にすると、IPアドレスおよびドメインベースのステアリング例外がTCPに加えてUDPトラフィックにも拡張されます。デフォルトでは、Netskope ClientはTCPフローにのみステアリング例外を適用します。UDPトラフィックは破棄されるか(QUIC/HTTP/3のフォールバック動作など)、Netskopeへのステアリングが継続されます。この設定により、Clientがウェブ-OnlyまたはCloud Firewall(全トラフィック)のどちらのステアリングモードにあるかに関わらず、設定されたステアリング例外がTCPおよびUDPプロトコルの両方で一貫して適用されるようになります。有効にすると、設定されたステアリング例外に一致するUDPトラフィックは、TCPトラフィックに適用されるものと同じ例外ポリシーを使用して、エンドポイントでローカルにバイパスされます。
Behavior
Bypass UDP Traffic が次の場合:
- Enabled: Netskope Clientは、TCPおよびUDPの両方のネットワークフローに対して、ステアリング例外ポリシー(IP、サブネット、ドメイン/FQDN)を評価します。例外に一致するUDPトラフィックは、Netskopeトンネルに入ることもドロップされることもなく、物理インターフェイス上でローカルに直ちにバイパスされます。
- Disabled: ステアリング例外はTCPトラフィックのみを評価および一致させます。例外として指定されたIPアドレスまたはドメイン宛てのUDPパケットは、バイパス例外が適用されずに、Netskope Gatewayへのトンネリングが継続されるか(Cloud Firewallモードの場合)、インターセプト/破棄されます(WebモードでのQUICのブロックなど)。
使うタイミング
設定されたステアリング例外に一致しているにもかかわらず UDP ベースのアプリケーションが引き続きステアリングまたはインターセプトされる場合、または UDP 通信するアプリケーションやネットワークソフトウェアに関連する相互運用性の問題を解決するには、この機能を有効にします。よくある例は次の通りです。
- Voice over IP (VoIP) および SIP 電話ソフトウェア
- ビデオ会議およびコラボレーションツール(Zoom、Microsoft Teams、Webexメディアストリーム)
- リアルタイムストリーミングプロトコル、ゲーム、または独自の UDP サービス
- 特定の除外ドメイン宛てのHTTP/3 / QUICトラフィックについて、ブロックまたはステアリングするのではなく、インターネットに直接バイパスする必要があるシナリオ
Ignore Category Exceptions for Non-Web Traffic in All-Traffic Mode
Overview
この設定では、Cloud Firewall(All-Traffic)展開におけるHTTP/HTTPSウェブトラフィックに対してのみ、URL/ドメインカテゴリのステアリング除外が適用されます。URLおよびドメインカテゴリは、HTTP HostヘッダーおよびTLS SNIメタデータから取得されます。All-Traffic(Cloud Firewall)モードでは、非ウェブプロトコル(SSH、RDP、カスタムTCP/UDPサービスなど)がカテゴリ分類されたウェブ宛先とIPスペースを共有できるため、この設定が無効になっている場合、それらの非ウェブプロトコルが意図せずウェブカテゴリのバイパスを継承してしまう可能性があります。
Behavior
Ignore Category Exceptions for Non-Web Traffic in All-Traffic Mode が次の場合:
- Enabled: カテゴリベースの例外はウェブプロトコルにのみ適用されます。生(Raw)の非ウェブ TCP/UDP フローはカテゴリ例外ルールを無視し、Cloud Firewall の検査を続行します。
- Disabled: ウェブ 以外のフローでカテゴリマッチングが試行されたり、ウェブ カテゴリのバイパスが誤って継承されたりすると、ステアリングが一貫しなくなる原因になります。
使うタイミング
クラウド ファイアウォール環境で有効にすると、広範なウェブ カテゴリの例外によって非ウェブ エンタープライズ プロトコルが意図せずバイパスされるのを防ぐことができます。
Bypass PAC Download Flow
Overview
この設定により、プロキシ自動設定(PAC)ファイルのダウンロードリクエストが Netskope を介したトンネリングの対象から自動的に除外されます。
Behavior
Bypass PAC Download Flow が次の場合:
- Enabled: PACファイルを取得するためのHTTP/HTTPSリクエスト(WPADまたは明示的なPAC URL経由)は物理ネットワークアダプターにバイパスされるため、エンドポイントはNetskopeトンネルとは独立してプロキシ構成を取得できます。
- Disabled: PACのダウンロードリクエストがインターセプトされてトンネル経由で送信される場合があります。トンネルがPACファイルによって提供される名前解決を必要とする場合、これにより循環依存関係やブートストラップの障害が発生する可能性があります。
使うタイミング
デバイスがアップストリームのネットワークルーティングにPACファイルを利用しているハイブリッドまたはチェインドプロキシアーキテクチャで有効にします。
Use IPv4 Address for Bypass Traffic
Overview
この設定は、ローカルネットワークパス上の IPv6 接続が切断されている、ブロックされている、またはルーティングされていない場合に、macOS 用 Netskope Client がローカルでバイパスされたトラフィックのデュアルスタック(IPv4/IPv6)接続をどのように処理するかを制御します。macOS(Big Sur 以降)では、Netskope Client のネットワーク拡張機能により、トンネル接続されたトラフィックとバイパスされたトラフィックの両方が透過的にプロキシされます。この設定が有効な場合、ローカルでバイパスされた宛先への最初のIPv6接続試行が失敗するか停止すると、Netskope ClientはアクティブにフォールバックしてIPv4経由で接続を確立します。これにより、使用中のステアリングモード(クラウドアプリ、ウェブ専用、またはすべてのトラフィック/Cloud Firewall)に関係なく、中断のないアプリケーションおよびウェブアクセスが保証されます。
Behavior
Use IPv4 Address for Bypass Traffic が次の場合:
- Enabled: IPv4アドレスとIPv6アドレスの両方を持つ宛先に対してバイパスされた接続が開始されると、Netskope ClientはRFC 6555デュアルスタックフォールバック動作に従います。IPv6パスが失敗するか接続に失敗した場合、ネットワーク拡張機能は自動的にIPv4アドレスにフォールバックし、接続の切断やアプリケーションのタイムアウトを防ぎます。
Disabled: Netskope ClientのNetwork Extensionは、アウトバウンドのIPv6バイパス接続が失敗したときに自動IPv4フォールバックを開始しません。macOSエンドポイントでIPv6が有効になっているにもかかわらず、上流のネットワーク経由でブロックまたはドロップされた場合、接続が失敗するか、無期限にハングします。
使うタイミング
- Who is Affected: ネットワークアダプターで IPv6 が有効になっており、アップストリームのネットワークデバイス、ファイアウォール、または ISP が IPv6 ルーティングをブロックまたは誤設定している環境で動作する、macOS 11(Big Sur)以降を実行している macOS デバイス。
- Scope of Impact: ローカルでバイパスされたウェブページ、SaaSアプリケーション、または内部VPNリソースへの接続の部分的または完全な喪失。これは、IPv6接続を積極的に優先するGoogle Chrome(v104+)やChromiumアプリなどの最新ブラウザで特に顕著になります。
- Affected Steering Modes: すべてのステアリング構成(クラウドアプリ、Webオンリー、クラウドファイアウォール / オールトラフィック)。
- Resolution: 「バイパス トラフィックにIPv4アドレスを使う」を有効にすると、ユーザーがMacエンドポイントでグローバルにIPv6を無効にする必要なく、ローカルでバイパスされるすべてのトラフィックに対してIPv4への自動フォールバックが確保されます。
Cloud FirewallモードでAirDropトラフィック例外を有効にする
Overview
この設定は、macOS上でCloud Firewall(すべてのトラフィック)モードで動作しているときに、Apple AirDropプロトコルおよびBonjour/mDNSディスカバリーに対するネイティブステアリングバイパスを追加します。
Behavior
Enable AirDrop Traffic Exception in Cloud Firewall Mode が次の場合:
- Enabled: AirDrop のピアツーピア Wi-Fi/Bluetooth 接続と検出ブロードキャストは、システムレベルで自動的にバイパスされます。
- Disabled: Cloud Firewall はピアツーピアの AirDrop 接続をインターセプトまたはブロックし、Apple デバイス間のローカルファイル共有を防止します。
使うタイミング
シームレスなApple AirDrop機能を必要とするユーザーがいる、クラウド ファイアウォール モードを使用するmacOSフリートで有効にします。
交通処理
Traffic Handlingの下にあるすべての設定は、Netskope ClientがエンドポイントからNetskopeクラウドへのトラフィックのインターセプト、ステアリング、およびトンネリングをどのように管理するかを規定します。
アクセス方法の検出を上書き
Overview
この設定は、ネットワークトラフィックが別のインライン方法(オンプレミスのIPsec/GREトンネル、SD-WANトンネル、Dataplane On-Premisesアプライアンスなど)を通じてすでにNetskopeにステアリングされていることが検出されたときに、Netskope Clientがトラフィックステアリングントンネルを自動的に無効にするかどうかを制御します。
デフォルトでは、Netskope Clientはネットワークへの接続時にアクセス方式ディスカバリープローブを実行します。エッジネットワーク機器またはオンプレミスのアプライアンスがすでにウェブ/クラウドトラフィックをNetskopeに向けてステアリングおよび検査していることが検出された場合、クライアントは、二重トンネルのカプセル化、ネットワークパフォーマンスの低下、またはルーティングループを防ぐために、独自のローカルステアリングトンネルを自動的に無効にします。「Override Access Method Detection」を有効にすると、クライアントにこれらのインラインアクセス方式の検出結果を無視するように指示し、Netskope Cloudへの独自の直接トンネルを強制的に構築および維持させることができます。
Behavior
Override Access Method Detection が次の場合:
- Enabled: Netskope Clientは、ネットワークプローブによって返された肯定的かつ代替のアクセス方式のシグナルを上書きし、無視します。エンドポイントがアクティブなIPsec、GRE、またはDPOPトンネルの背後にある企業ネットワーク上に配置されている場合でも、クライアントはNetskopeへ直接always establish and maintain its own SSL/DTLS tunnelします。
- Disabled: クライアントは、ネットワーク初期化時またはネットワーク インターフェイスの変更時に、代替のインライン ステアリング パスを能動的にチェックします。インライン ステアリング方式(IPsec、GRE、DPOP、Secure Forwarder、Express Connect、AWS Access Gateway)が検出された場合、クライアントはウェブ/クラウド トラフィック用のauto-disables its own steering tunnelを実行し、この状態をシステム トレイ/メニュに反映します。
使うタイミング
- Endpoint-Level Steering Priority: IPsec/GREサイト間トンネルを使用してデバイスがオフィス内に接続されている場合でも、Clientからの厳格なエンドポイントレベルのステアリング、デバイス分類、またはCloud Firewall(CFW)検査を必要とする組織。
- Mixed-Policy / Dedicated Egress Environments: 一般的なブランチ接続のために企業オフィスのトラフィックがIPsec/GREトンネルを経由してルーティングされる一方で、Netskope Clientを実行している特定マネージドエンドポイントが、きめ細かなユーザー/グループポリシーの適用やトラブルシューティングのために個別のデバイスレベルのトンネルを維持する必要がある場合。
- Lab & Testing Scenarios: アクティブなIPsec、GRE、またはDPOPアプライアンスが存在する企業ネットワークまたはラボネットワークで、クライアント側の機能、ポステュチェック、またはバグ修正をテストおよび検証する場合。
Block DNS over TCP
Overview
この設定は、TCPポート53を介して送信される標準的なDNSクエリを、エンドポイントで直接ブロックします。
Behavior
Block DNS over TCP が次の場合:
- Enabled: TCPポート53経由で送信されるDNSトラフィックはClientドライバーレベルでブロックされ、DNSリゾルバーにUDPまたは指定されたセキュアDNSチャネルを使うことを強制します。
- Disabled: TCPポート53上のDNSクエリは、標準のステアリング設定に従ってステアリングまたは転送されます。
使うタイミング
この設定を有効にすると、TCP経由のDNSトンネリングを防止し、エンドポイント全体で厳格なUDPまたは暗号化されたDNSコンプライアンスを強制できます。
Block IPv6 Non-ウェブ Traffic
Overview
この設定により、デュアルスタック ネットワーク上のセキュリティの盲点をなくすため、エンドポイントで非ウェブ(非HTTP/HTTPS)IPv6トラフィックがブロックされます。
Behavior
Block IPv6 Non-web Traffic が次の場合:
- Enabled: 非ウェブのIPv6トラフィックはClientdriverによってブロックされ、アプリケーションにIPv4へのフォールバック(ステアリングおよび検査される)を促すか、未検査のIPv6データのエグレスを停止します。
- Disabled: IPv6 Cloud Firewallのステアリングが設定されていない場合、非ウェブのIPv6トラフィックはバイパスされるか、検査されません。
使うタイミング
IPv6 Cloud Firewallの検査が構成されていない環境で有効にし、すべての非ウェブトラフィックが検査対象のIPv4パスを経由してルーティングされるようにします。
フェイルクローズでプライベートIPトラフィックをブロック
Overview
この設定は、Netskope Clientがフェイルクローズ状態のときにRFC 1918のプライベート/ローカルIPトラフィックをブロックすることで、厳格な隔離を強制します。
Behavior
Block Private IP Traffic in Fail-Close が次の場合:
- Enabled: Netskopeトンネルが接続できず、フェイルクローズ(Fail-Close)が有効な場合、ローカル/プライベートサブネットを含むすべてのアウトバウンドトラフィックがブロックされます。
- Disabled: フェイルクローズ モードでは、パブリック インターネットへのアクセスはブロックされますが、ローカルのプライベートIPサブネットはローカル ネットワークの管理と診断のためにアクセス可能なままになります。
使うタイミング
アクティブなNetskopeセキュリティ トンネルなしではエンドポイントがいかなるネットワーク上でも通信してはならない、高セキュリティなゼロトラスト環境で有効にします。
Optimization
Optimization下のすべての設定は、管理された接続、リソース、およびネットワーク処理を通じて、Netskope Clientのパフォーマンスとエンドユーザーのエクスペリエンスを最適化する役割を果たします。
スリープモードのバッテリー節約(Androidのみ)
Overview
この設定は、デバイスがディープスリープに入ったときにClientのキープアライブハートビートを低頻度状態に移行させることにより、Androidデバイスの消費電力を削減します。
Behavior
Battery Save For Sleep Mode (Android Only) が次の場合:
- Enabled: 画面がオフのときやAndroidのDozeモードのときには、バックグランド トンネルのポーリングとキープアライブがスロットリングされ、バッテリーの寿命が維持されます。
- Disabled: クライアントは、バックグランドで標準の高頻度キープアライブを継続的に維持します。
使うタイミング
アイドル時間や夜間におけるバッテリー消費量が多いとユーザーから報告されているAndroidフリートで有効にします。
Windows 10および11向けの短いスリープ中の接続維持(Maintain Connection for Short Sleep for Windows 10 & 11)
Overview
この設定は、Windows Modern Standby(Always On、Always Connected、またはConnected Standbyとも呼ばれます)の実行中に、Netskope Clientがトラフィックステアリングトンネルをどのように管理するかを制御します。
最新のWindows 10および11のハードウェアでは、デバイスは低電力のConnected Standby状態になり、画面がオフの間、オペレーティングシステムが定期的にバックグランドタスク(電子メールの同期、プッシュ通知、OSのテレメトリなど)をウェイクアップします。
Maintain Connection for Short Sleep for Windows 10 & 11が有効な場合、Netskope Clientはスタンバイへの出入りにおける電源状態の移行を無視し、その代わりにトンネルのライフサイクルを厳密にnetwork interface availabilityに合わせます。モダンスタンバイ中にネットワークアダプターがアクティブであるときはいつでも、Clientはバックグランドトラフィックを誘導および検査するためのトンネルを維持または構築します。無効にすると、Clientはスタンバイに入るときに明示的にトンネルを切断し、システムが完全に復帰したときにのみ再接続するため、スリープ中のバックグランドトラフィックは検査されません。
Behavior
Maintain Connection for Short Sleep for Windows 10 & 11 が次の場合:
Enabled:
- Netskope Client は、Connected Standby 状態への/からのシステムの電源移行を無視します。
- トンネルライフサイクルは、スリープ通知から切り離され、エンドポイント上の network adapter’s operational state に直接結び付けられます。
- Windowsがモダンスタンバイ中にバックグランドデータ同期を実行するためにネットワークアダプターを定期的にアクティブ化すると、Netskope Clientは自動的にトンネルを開始または維持し、画面がオフの間に生成されたすべての構成済みトラフィックが安全にNetskope経由で誘導されるようにします。
- Windows がネットワーク アダプターをスリープ状態にするか停止させると、トンネルは正常に切断され、ネットワークの到達可能性が回復するとすぐに再確立されます。
Disabled:
- Clientは、モダンスタンバイ / コネクテッドスタンバイに入るOSの電源通知をアクティブにリッスンします。
- コネクテッドスタンバイに入ると、Netskope Client explicitly tears down its tunnel。
- システムのモダンスタンバイサイクル中、トンネルは継続して停止したままになります。
- Impact: モダンスタンバイ中にOSまたはバックグランドアプリケーションによって生成されたバックグランドトラフィックは、Netskopeステアリングをバイパスします(物理インターフェイスから直接送信されるか、厳格なネットワーク境界が適用されている場合は失敗します)。クライアントは、ユーザーがマシンを起動した後にのみ、フルトンネルの再構築を開始します。
使うタイミング
- Zero Trust & Compliance for Modern Workstations: アクティブなバックグランドタスクを実行した状態でラップトップがスリープ/スタンバイモードにある場合でも、100%継続的なトラフィック検査、データ保護、ファイアウォールの適用を必要とする組織。
- Fast Resumption / Low Wake Latency: ラップトップを開く際や画面を復帰させる際の、ユーザーが感じる接続の遅延を解消するため、すべてのモダンな Windows 10 & 11 ラップトップ(Intel EVO、最新の AMD、Microsoft Surface デバイス)に推奨されます。
- When to Disable (Troubleshooting): モダンスタンバイ中にエンドポイントで過剰なバッテリー消費やスリープ中の不安定なアダプタードライバを引き起こすような、アグレッシブなネットワークサイクリング/フラッピングが発生する稀な環境。
macOSでの短時間スリープ時の接続の維持
Overview
この設定では、macOS用Netskope Clientが、システムのスリープ、蓋の閉鎖、およびmacOSのPower Napサイクル中に、トラフィックステアリングトンネルをどのように管理するかを制御します。
最新のMacハードウェア(Apple SiliconおよびIntelの両方)では、ディスプレイがスリープ状態のときに、macOSで定期的なバックグランドメンテナンスタスク(Mailのフェッチ、iCloudの同期、探すのアップデート、Time Machineのバックアップなど)を実行できます。
macOSの短いスリープ中の接続維持(Maintain Connection for Short Sleep for macOS)が有効な場合、Netskope Clientはスリープ状態への遷移およびスリープ状態からの復帰といったmacOSのシステム電源状態の移行を無視し、その代わりにトンネルの接続および切断のライフサイクルをエンドポイント上のavailability of the network interfaceに厳密にバインドします。スリープ中またはPower Napのメンテナンスウィンドウ中にmacOSのネットワークアダプターがアクティブであるときはいつでも、Netskope Clientは、すべてのバックグランドトラフィックがステアリングおよび検査されるようにするために、トンネルを維持または構築します。無効にすると、Clientはスリープに入るときに明示的にトンネルを切断し、Macがユーザーによって完全にウェイクアップされた後にのみ再接続します。
Behavior
Maintain Connection for Short Sleep for macOS が次の場合:
Enabled:
- Netskope Clientは、OSのスリープおよび蓋を閉じた際の電源イベント通知を無視します。
- トンネルのライフサイクルはシステムの電源状態から切り離され、network interface reachabilityによって完全に管理されます。
- macOSがWi-Fi/イーサネット アダプターをアクティブな状態に維持するか、スリープ/Power Nap中にバックグランド タスクを同期するために定期的に起動した場合、Netskope Clientはアクティブなネットワークを検出し、直ちにトンネルを確立または維持します。
- macOSがネットワーク アダプターをオフにするかスリープ状態にすると、クライアントはそれに応じてトンネルを切断します。OSによってネットワークインターフェイスが再起動されるとすぐに、Clientは即座に反応し、トンネルを再構築します。
- Result: 画面がスリープ状態のときに生成されるバックグランド トラフィックは、ネットワーク接続が存在する限りNetskopeを介して安全にステアリングおよび検査され、ユーザーはデバイスの復帰時にほぼ瞬時に接続が再開されることを体感できます。
Disabled:
- Clientは、macOSのスリープ通知(蓋の閉鎖、システムのスリープ移行など)を積極的にリッスンします。
- スリープイベントを受信すると、Netskope Clientは明示的に切断し、トンネルを破棄します。
- スリープ状態の間、トンネルはオフラインのままになります。
- Impact: スリープ/Power Nap中にmacOSまたはバックグラウンドアプリによって開始されたバックグラウンドアクティビティまたはネットワーク同期は、Netskopeステアリングをバイパスします(ステアリングなしのダイレクトルーティングにフォールバックするか、厳格なエグレス制御が適用されている場合は失敗します)。クライアントは、ユーザーがMacをスリープ解除した後にのみ、フルトンネルの再構築を開始します。
使うタイミング
- Continuous Compliance & Data Protection for Mac Fleets: macOSのスリープまたはPower Napサイクル中に生成されたバックグランド同期トラフィックに対して、100%の検査、Cloud Firewallの適用、およびDLPカバレッジを必要とする組織。
- Eliminating Wake Latency on MacBooks: macOS フリート全体(特に macOS 11 Big Sur から macOS 15 Sequoia を搭載した MacBook Air / MacBook Pro ノートパソコン)で推奨されており、ラップトップの蓋を開いたときの 3~8 秒のトンネル再接続遅延を解消し、キャプティブポータルの再トリガーを防ぎます。
- When to Disable (Troubleshooting): macOSデバイスにおいて、スリープ中に過度なWi-Fiの電源サイクルが発生し、予期しないバッテリーの消耗やネットワークインターフェイスのパニックを引き起こす稀なカスタマー環境。
WindowsでのマルチセグメントSNIのサポート
Overview
この設定により、Windows上の Netskope Client ネットワークドライバーは、TLS ハンドシェイク中の受信初期 TCP ストリームセグメントをバッファリングして再組み立てできるようになります。これにより、Clientは、トラフィックのステアリング、バイパス、または処理を決定する前に完全な SNI を完全に再構築して抽出し、分類されていないトラフィックの漏洩、接続のドロップ、またはフラグメント化された TLS ハンドシェイクを使うアプリケーションに対する不適切なポリシーの適用を防ぐことができます。
Behavior
Support Multi-Segment SNI on Windows が次の場合:
Enabled:
- Windows Clientネットワークドライバーは、最初のTCPストリームセグメントを検査およびバッファリングし、完全なTLS ClientHelloレコードを再構築します。
- 拡張ヘッダーが2つ以上のTCPパケットにまたがっている場合でも、クライアントはSNIドメインを正常に抽出します。
- 抽出されたドメインは、テナントのステアリングおよび例外ルールに対して評価され、共有IPおよびCDN環境において100%正確なステアリング決定が保証されます。
Disabled:
- ドライバーは、接続の最初のTCPパケットのみを検査します。TLS ClientHelloがセグメント化されており、SNI拡張が2つめ以降のセグメントに含まれている場合、ドライバーはドメイン名の解析に失敗します。
- Clientは、IP/DNSベースのステアリング判定にフォールバックします。共有IPアドレスを使用する環境(Google、Cloudflare、Akamai、Fastlyなど)では、このフォールバックにより、ステアリングされるべきトラフィックがバイパスされたり、バイパスされるべき未管理トラフィックがステアリングされたりするなど、誤分類されたフローが発生する可能性があります。
使うタイミング
- Shared IP / Multi-Tenant SaaS Environments: “Perform SNI check”がアクティブなときはいつでも、よくあるIPインフラストラクチャを共有するサービスを区別するために有効にすることを推奨します(例:管理対象のGoogle Driveの検査を許可する一方で、管理対象外のYouTubeトラフィックをバイパスまたは隔離する)。
- CDN and Cloudfront/Cloudflare Interoperability: CDN、リバースプロキシ、またはClientHelloパケットを分割する最新のTLSスタックの背後でホストされているWebアプリケーションにアクセスする場合。
- Large TLS Handshake Extensions: 標準的な単一パケットのMTUサイズを超える、広範な拡張リスト、ALPNトークン、またはポスト量子ハイブリッド鍵交換を使用してクライアントがTLSハンドシェイクをネゴシエートする環境。
再起動や再ログイン時に Netskope Client の CASB / インターネットセキュリティサービスを自動起動する
Overview
この設定は、ユーザーのログアウト、ログイン、またはシステム再起動時にNetskope Clientサービスを自動的に再有効化し、以前の一時的なユーザー無効化設定を上書きします。
Behavior
AutoStart Netskope ClientCASB/Internet Security Service with Reboot/Relogin が次の場合:
- Enabled: 認可されたユーザーが(管理者提供のパスワードまたはトレイメニュを介して)一時的に Client を無効にした場合、次回ログイン時または再起動時に Client は自動的に有効に戻ります。
- Disabled: 無効タイマーが期限切れになるか、ユーザーが手動で保護を再度有効にするまで、クライアントは無効のままです。
使うタイミング
セッション間でユーザーがセキュリティコントロールを無効にしたままにすることを防ぎ、継続的なエンドポイントセキュリティを維持するために有効にします。
キャプティブポータルダイアログを有効にする
Overview
この設定は、Wi-Fiのキャプティブポータルが検出されたときに組み込みのセキュアブラウザダイアログを起動し、ユーザーをネットワーク認証の完了へと導きます。
Behavior
Enable Captive Portal Dialog が次の場合:
- Enabled: キャプティブポータルの検出時に、クライアントはポータルのログインページを表示するポップアップウィンドウを開き、インターネット接続が確立されるまでトンネルの初期化を保留します。
- Disabled: ClientはOSのキャプティブポータルアシスタントまたはユーザーが開始するブラウザナビゲーションに完全に依存しているため、接続のタイムアウトにつながる可能性があります。
使うタイミング
ブラウザのスプラッシュページログインが必要なホテル、空港、およびゲスト用Wi-Fiネットワークに接続するモバイルおよび出張中のワークフォース向けに有効にします。
WebView2 Support
Overview
この設定では、Windows上のすべてのNetskope Clientのユーザーインターフェイスプロンプト、SAML認証、およびアラート通知に、最新のMicrosoft Edge WebView2(Chromium)エンジンを使用します。
この設定では、エンドポイントにMicrosoft Edge WebView2 Runtimeがインストールされている必要があります。この設定が有効であるにもかかわらずウェブView2 Runtimeが存在しない場合、Clientは、この設定が無効な場合と同様に、レガシーWebブラウザ(MSHTML/IE)コンポーネントにフォールバックします。
Behavior
WebView2 Support (Default Enabled) が次の場合:
- Enabled (Default): クライアントの認証ダイアログと通知は、最新のChromiumベースのWebView2を介してレンダリングされ、最新のウェブ標準、条件付きアクセス、およびFIDO2/WebAuthnをサポートします。
- Disabled: クライアントは、従来のWebBrowser(MSHTML/IE)コンポーネントにフォールバックしますが、これにより最新のIDPログインページのレンダリングに失敗する可能性があります。
使うタイミング
近代的なWindows環境では有効(デフォルト)に維持してください。レガシーIDPログインの問題のトラブルシューティングを行う場合のみ無効にします。
安全
Security 以下のすべての設定は、クライアントのトラフィックおよび動作に適用される厳格なセキュリティ制御と保護対策を通じて、保護を強化する役割を果たします。
デバイス分類クライアント証明書チェックフロー
Overview
この設定では、ローカル証明書ストアの中間CA証明書やルートCA証明書ではなく、エンドエンティティ(ユーザー/デバイス)証明書のみを評価するようにデバイス分類証明書検証を設定します。
Behavior
Device Classification Client Certificate Check Flow が次の場合:
- Enabled (Default): 管理対象デバイスの分類では、明示的なエンドエンティティのクライアント/デバイス証明書のみが検証されます。中間証明書とCA証明書は無視されます。
- Disabled: 信頼チェーン内の任意の証明書(ルート/中間CAを含む)がルールを満たすことができるため、CAをインポートした管理外のマシンが管理対象として分類される可能性があります。
使うタイミング
有効(デフォルト)に維持することで、有効なデバイス/ユーザー証明書のみが管理対象デバイスのステータスを付与する、厳格なゼロトラストポスチャチェックが確実に行われます。
Firefoxのポップアップを無効にする
Overview
この設定により、Netskope証明書のインジェクションや拡張機能の検証に関連する、Mozilla Firefoxでの自動ポップアップ通知およびプロンプトが抑制されます。
Behavior
Disable Firefox Popup が次の場合:
- Enabled: Client の起動および証明書のインストール中、Firefox 固有の証明書および設定のポップアップは抑制されます。
- Disabled: Firefox は、証明書のインジェクションまたは検証のワークフロー中にプロンプトや警告を表示する場合があります。
使うタイミング
MDM/GPO経由でルート証明書が展開され、ブラウザの起動中にエンドユーザーへの通知が不要な、管理されたエンタープライズ環境で有効にします。
セルフプロテクションがオンのときは読む防止を無効にする
Overview
この設定により、ClientSelf-Protectionが有効な間、許可されたサードパーティ製セキュリティソフトウェア(EDR、アンチウイルス、脆弱性スキャナー)がNetskope Clientのプロセスのメモリを検査および読むことが許可されます。この設定はWindowsにのみ適用され、Netskope ClientのためにOSが他のプロセスに付与するプロセス メモリ アクセス マスク(PROCESS_VM_READ)を変更します。
Behavior
Disable READ Prevention when Self-Protection is ON が次の場合:
- Enabled: 外部アプリケーションに対してNetskopeのプロセスおよびメモリへの読み取り専用アクセスが許可され、EDRツール(CrowdStrike、Defender、SentinelOneなど)が改ざん防止ブロックをトリガーすることなくバイナリを検査できるようになります。書き込み/終了の防止機能は引き続き完全に有効です。
- Disabled: 厳格な自己防衛機能により、Netskope 以外のすべてのプロセスによる Netskope メモリの読み取りまたは書き込みがブロックされます。これにより、EDR ツールが誤検知の改ざんイベントをログに記録する可能性があります。
使うタイミング
この設定は、サードパーティのEDR/アンチウイルスエージェントが実行中のプロセスを監視する環境で有効にすることで、クライアントのセキュリティを維持しながら、誤検知による改ざんアラートを回避します。セキュリティのトレードオフ:この設定を有効にすると、承認されたEDRツールだけでなく、ローカルの特権プロセスや管理者プロセスでもNetskope Clientのプロセスメモリを読むことができるようになり、テナント全体の改ざん防止機能が緩和されます。デフォルト設定としてではなく、ターゲットを絞った回避策としてのみ使う。
認証
Authentication下のすべての設定は、Netskopeサービスへの接続時にNetskope ClientがユーザーとデバイスのIDを検証する方法を管理します。
Netskope Client Performs Only IDP-Based Enrollment on Multi-User Environment
Overview
この設定は、IDプロバイダー(IdP)の登録が構成されている場合の、multi-user and shared desktop environments(Citrix Virtual Apps/Desktops、VMware Horizon RDS/VDA、Microsoft Remote Desktop Services、共有物理ワークステーションなど)におけるNetskope Clientの登録動作を制御します。
マルチユーザー環境では、ホストにログインする各アクティブユーザーに個別のプロファイルとブランディング構成が必要となり、SkopeIT内でウェブおよびクラウドトラフィックが正確に属性付けされます。
この設定が有効な場合、クライアントはマシン上のすべてのユーザーセッションに対して対話型のSAML/IdP認証を厳格に強制します。無効にした場合、クライアントは、対話型のIdPプロンプトを必要とせず、ログインしているユーザーのIDについてオペレーティングシステム/Active Directoryドメインのトークンをサイレントに照会するfallback to UPN (User Principal Name)-based enrollmentを許可します。
Behavior
Netskope ClientPerforms Only IDP-Based Enrollment on Multi-User Environment が次の場合:
Enabled:
- Strict IDP-Only Enforcement: Netskope Clientは、構成済みのIDプロバイダー(Okta、Entra ID / Azure AD、PingIdentityなど)を介してユーザーを only 登録します。
- マルチユーザーワークステーションにログインするすべてのユーザーに対して、セッションIDを確立するためのインタラクティブなIDP認証ウィンドウ(nsapp.exe WebView)が表示されます。
- No Silent Fallback: IDP認証が失敗するかキャンセルされた場合、ClientはUPNを介してユーザーのサイレント登録をnot試行します。
Disabled (Default):
- UPN Fallback Permitted: IDP 認証を完了できない場合、到達できない場合、またはマルチユーザーシステムで初期の課題に直面した場合、クライアントは falls back to UPN-based enrollment。
- クライアントは、ローカルのWindows/ADセッション トークンをクエリし、ユーザーのユーザープリンシパル名(例:user@corp.domain.com / sAMAccountName)を抽出し、インタラクティブなブラウザ認証を要求することなく、Netskope Provisioner APIに自動的にコンタクトしてユーザーのブランディング設定ファイルをダウンロードします。
使うタイミング
- Strict Multi-Factor / Conditional Access Policies: Netskopeのステアリングが開始される前に、すべての仮想デスクトップまたはターミナルサーバーセッションで必須のMFA、FIDO2/WebAuthn、または厳格なIdP条件付きアクセス検証を要求する組織。
- Non-AD / Non-Hybrid Joined VDI Fleets: ローカルOSのUPNがクラウドIDの電子メールアドレスと一致しない共有マルチユーザー環境で、無効または不一致のUPN登録を防止します。
- When to Keep Disabled (Allow UPN Fallback): 既存のWindowsログインセッションに基づいて、共有RDS/Citrixセッション上のユーザーに対して、管理者が必要とするシームレスでプロンプトなしのサイレント登録を行える、強力なActive Directoryドメイン同期(Azure AD Connect / SCIM)を備えた環境。