デフォルトでは、Netskopeはポート80および443上のHTTP(S)トラフィックをNetskopeプロキシに誘導します。標準外のポートでHTTP(S)トラフィックを誘導するには、カスタムポートの構成に記載されているように、管理者がそれらのポートを標準外ポート誘導(Non-Standard Port Steering)の構成に追加する必要があります。
テナントでCloud Firewallが有効になっている場合、Non-Standard Port Steeringの設定に含まれていないポートのトラフィックは、代わりにCloud Firewallに送信されます。Cloud Firewallでは、HTTP Auto-Detectが標準以外のポート上のHTTP(S)トラフィックを検出し、完全な検査を行うためにNetskopeプロキシへ送信します。そのため、管理者は各ポートを手動で追加する必要がありません。
HTTP自動検出機能はベータ版です。テナントでこの機能を利用できるようにするには、Netskopeサポートにコンタクトしてください。
サポートされているアクセス方法
-
IPSec
-
GRE
-
Netskopeクライアント
-
トンネル経由のエクスプリシットプロキシ
-
クライアント上のExplicit Proxy
Enable HTTP Auto Detect
To enable HTTP Auto Detect on the tenant:
-
Netskopeテナントにログインしてください。
-
Settings > Security Cloud Platform > Configurationへ移動してください。
-
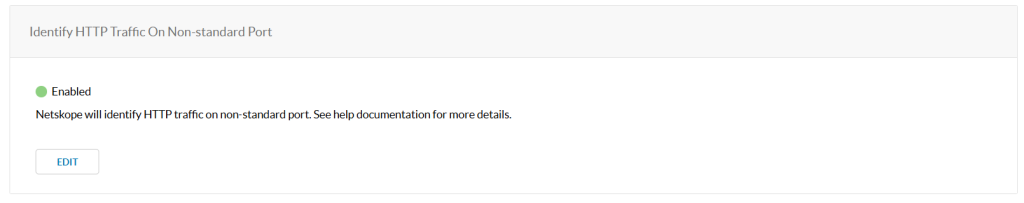
Identify HTTP Traffic On Non-Standard Portに移動してEditをクリックしてください。
-
Statusの下にあるトグルを選択して、HTTP自動検出を有効にします。
非標準ポートステアリング構成にリストされているポートはブロックされません。 -
Saveをクリックしてください。