OpenID Connect(OIDC)認証により、組織はNetskopeフォワードプロキシの外部IDプロバイダー(IdP)としてOktaを活用できるようになります。この業界標準のプロトコルを実装することで、エンタープライズ環境全体でシームレスかつ信頼性の高い、安全なユーザー認証を提供できます。
Oktaを使用してNetskope Forward ProxyのOpenID Connect(OIDC)認証を設定するには、以下の手順に従います。
OIDCを構成する前の前提条件
-
OIDC アプリケーションのコールバック URL
-
安全な認証のための認証トークン
OIDC構成設定へのアクセス
-
Netskope 管理コンソールにログインします。
-
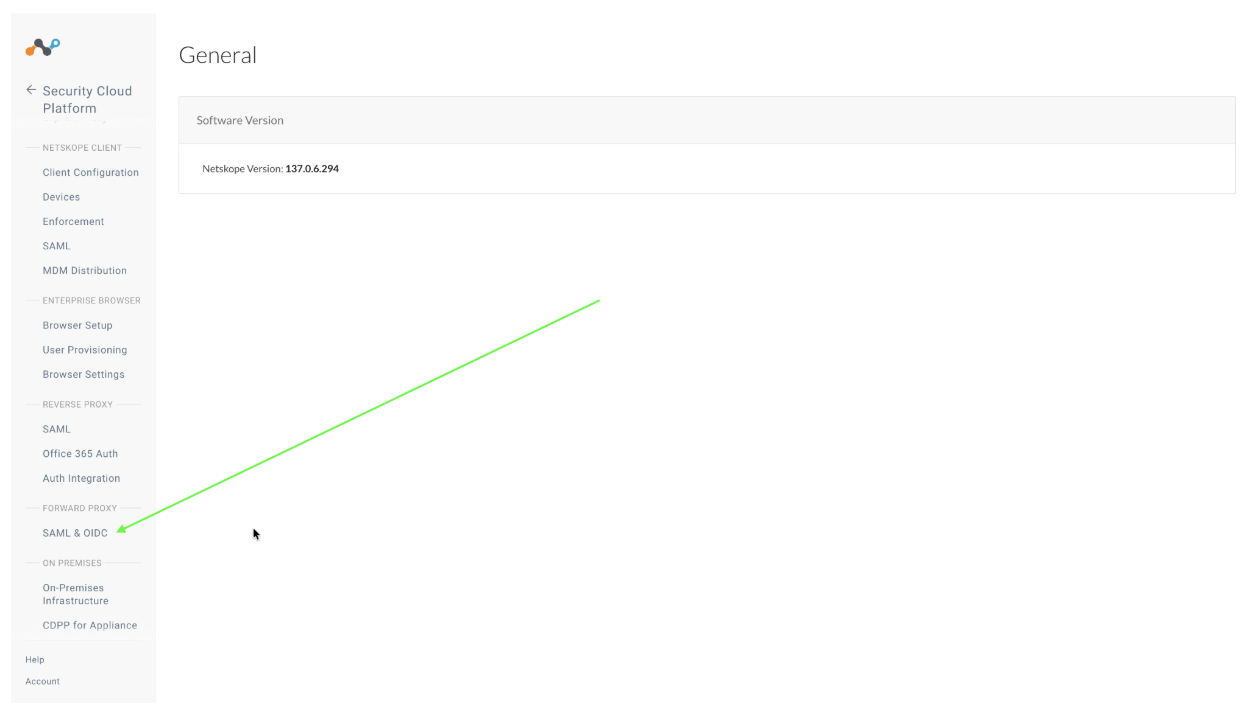
Settings > Security Cloud Platform > Forward Proxy > SAML & OIDCへ移動してください。
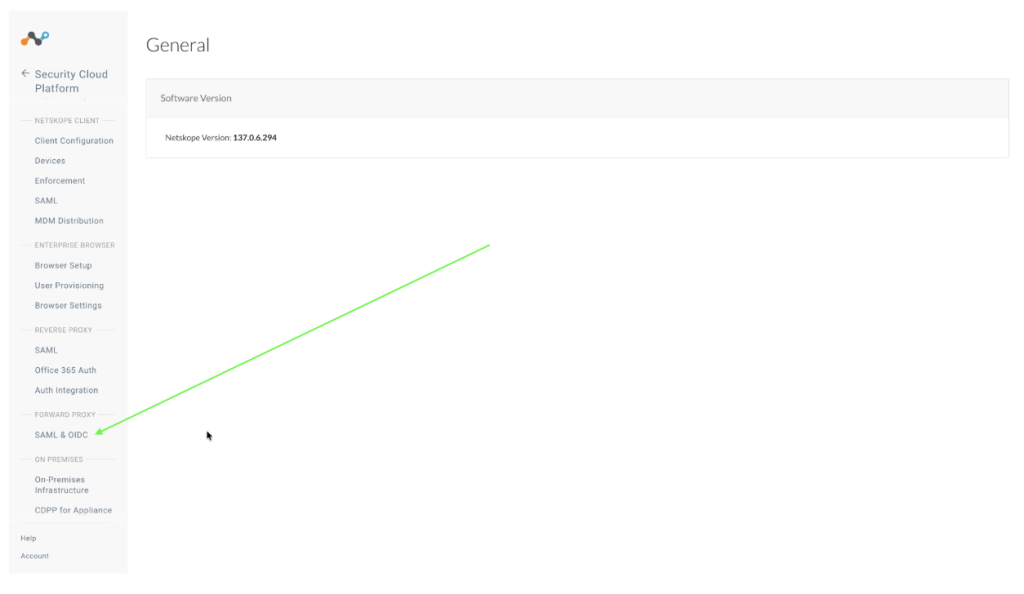
-
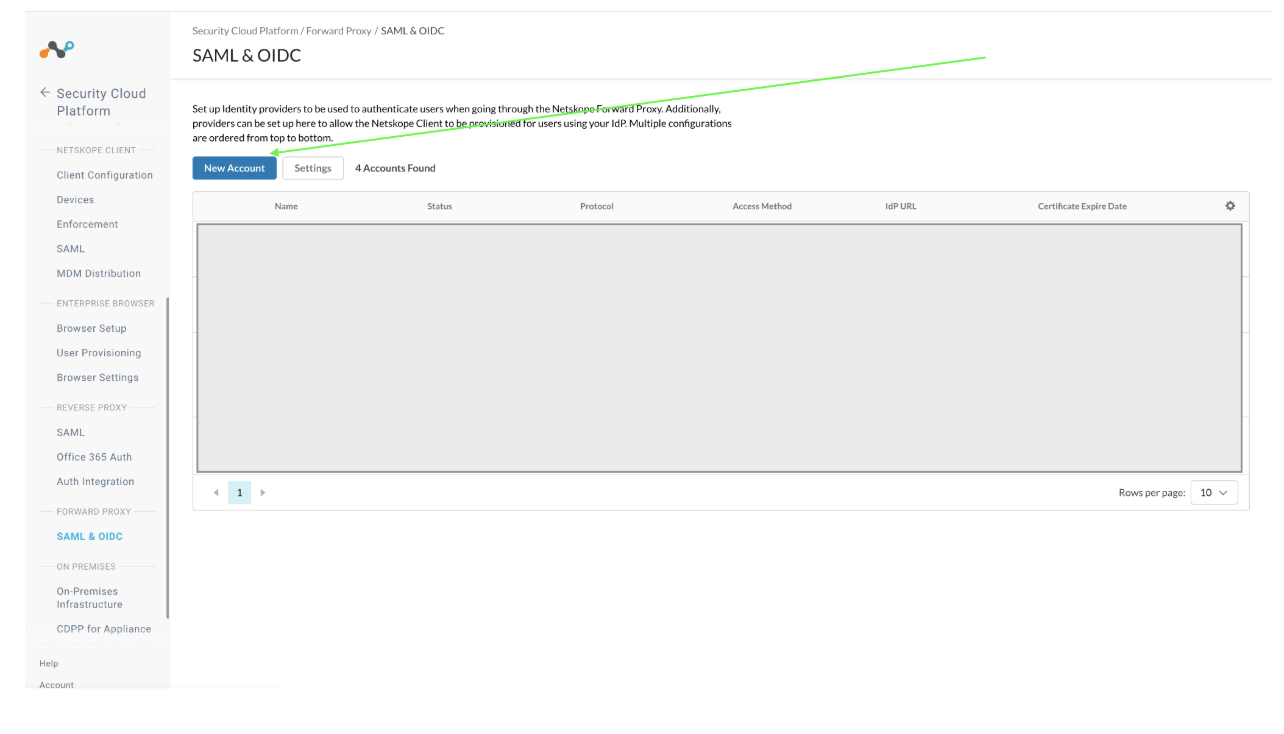
Click New Account
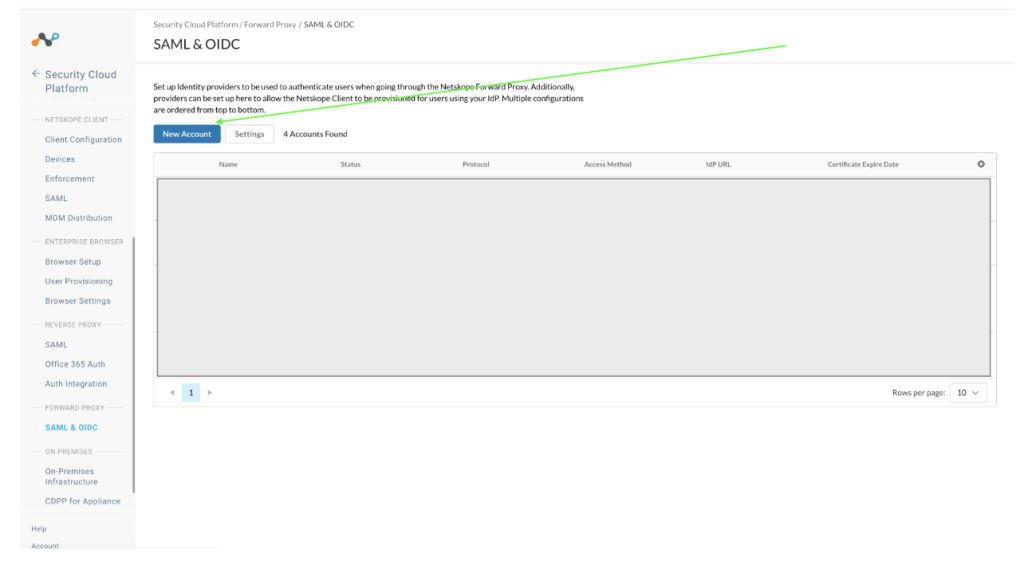
-
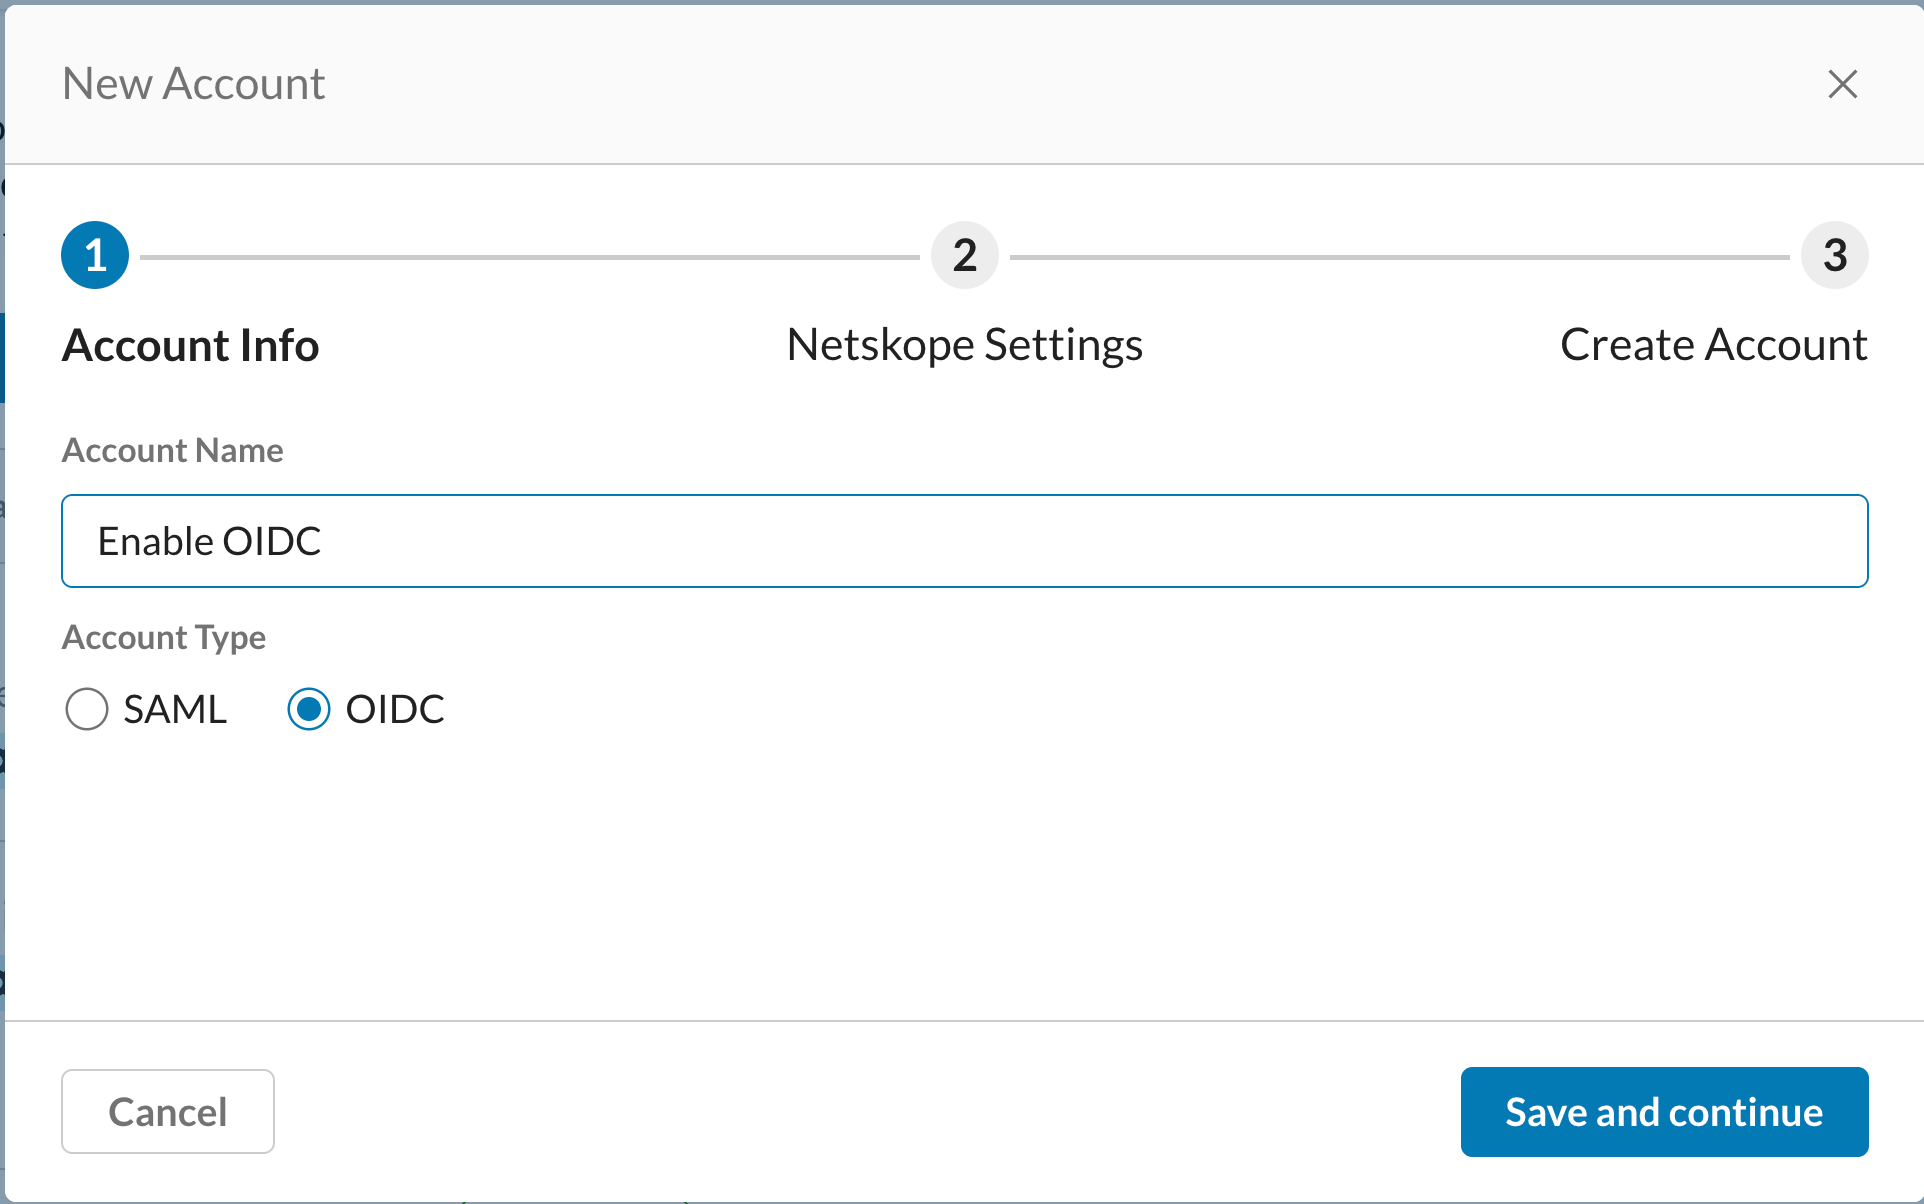
新しいアカウントウィザードで、Account Nameを入力し、Account TypeからOIDCを選択します。Save and Continueをクリックします。
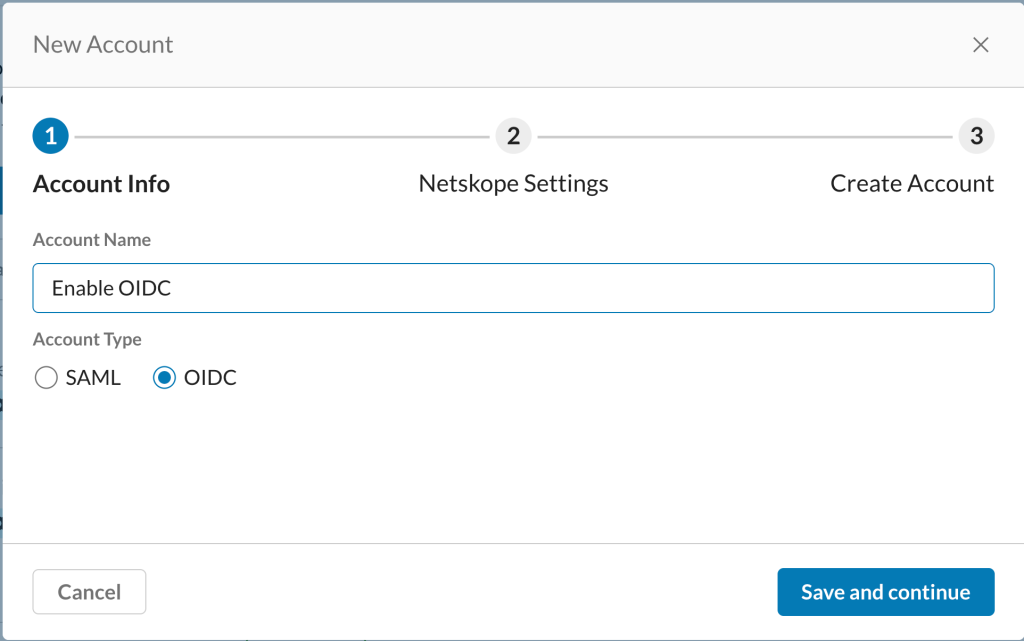
-
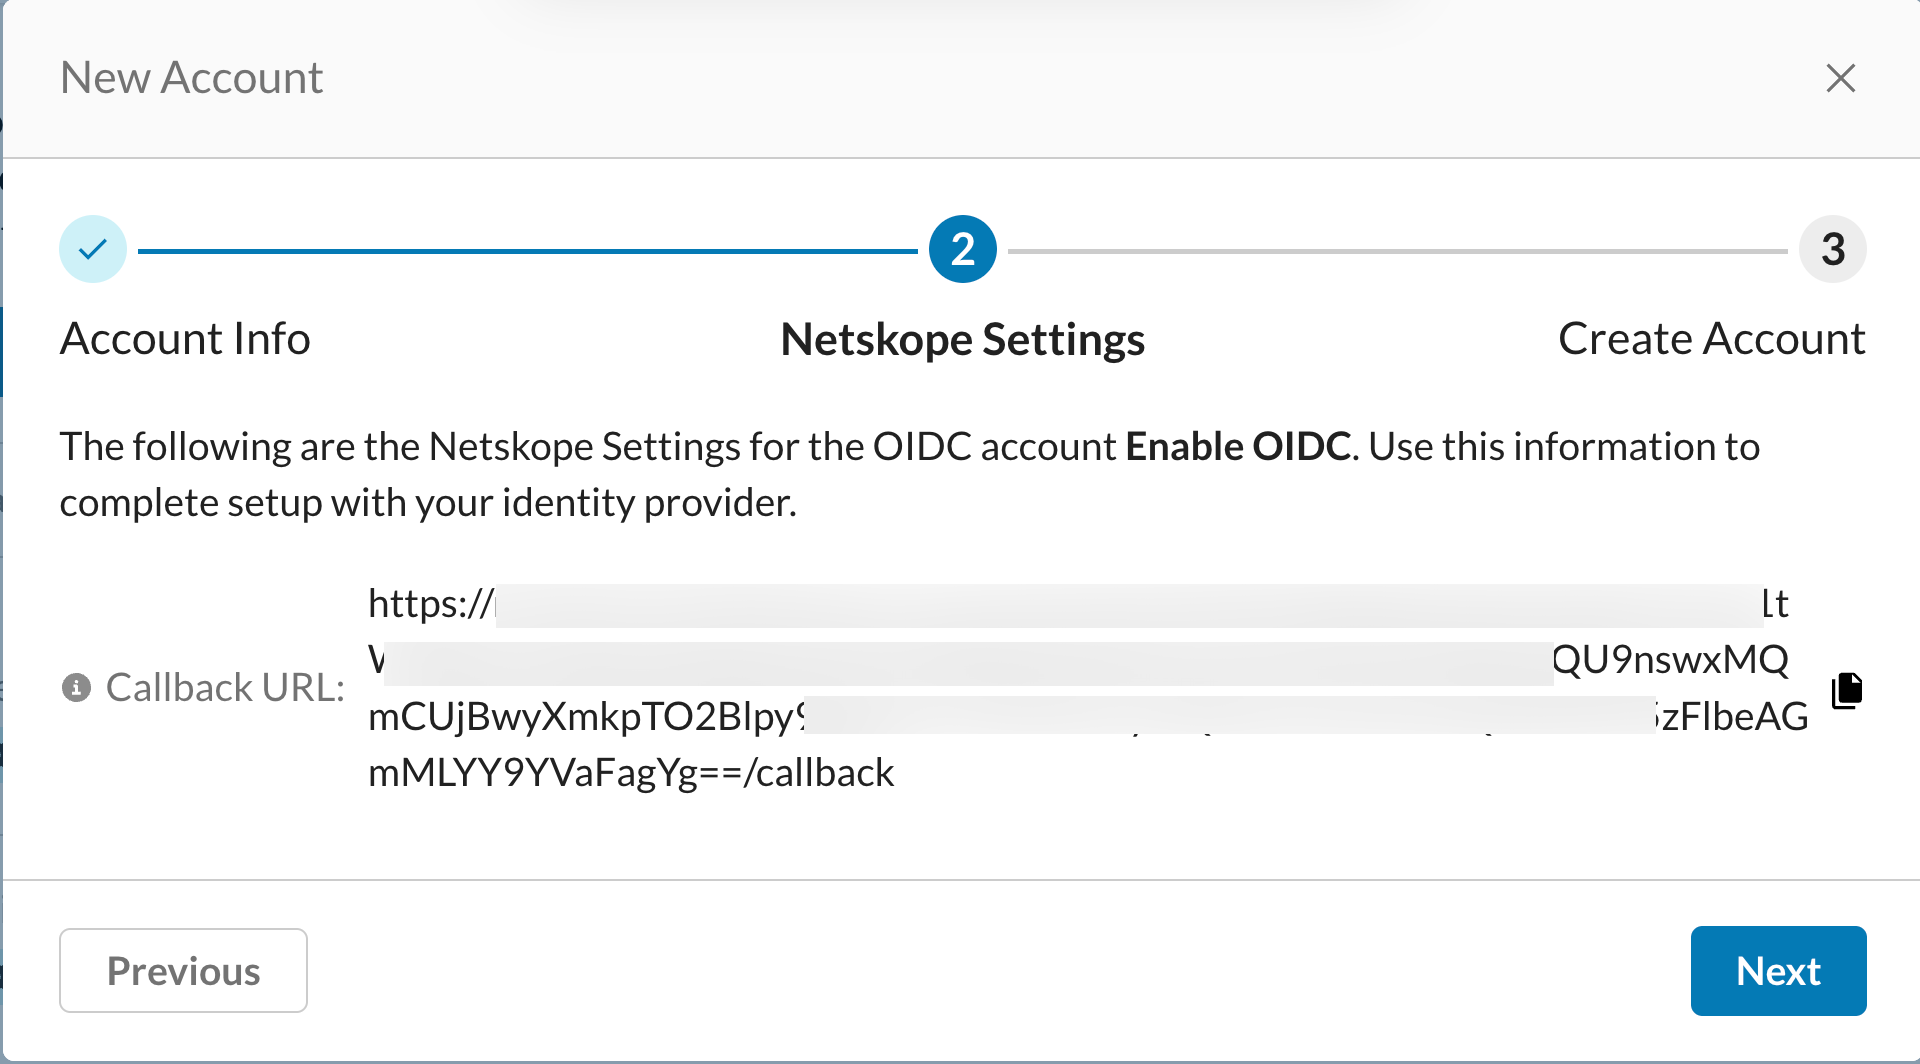
Netskope Settings セクションで、表示された Callback URL をコピーし、安全に保管してください。このコールバック URL は、OKTA アカウント内で OIDC を設定するために必要となります。Next をクリックして続行します。
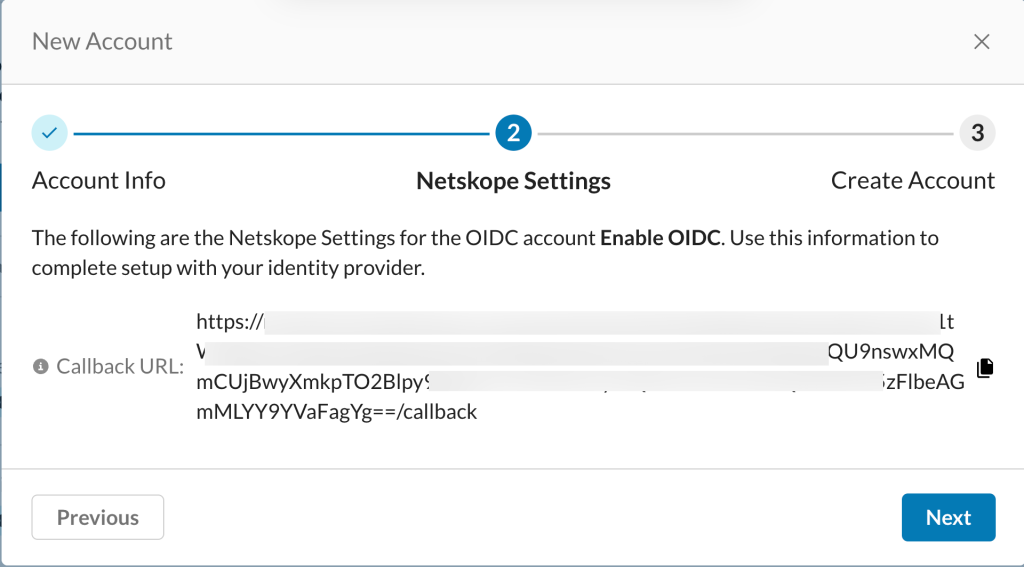
-
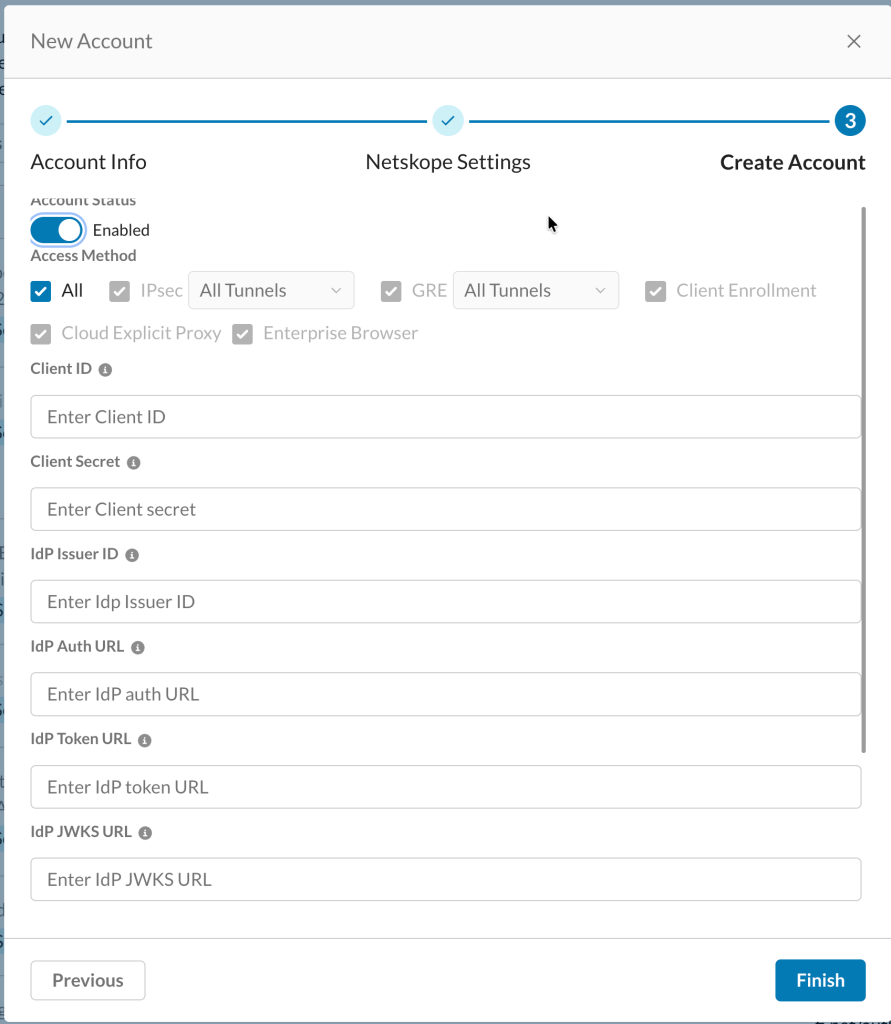
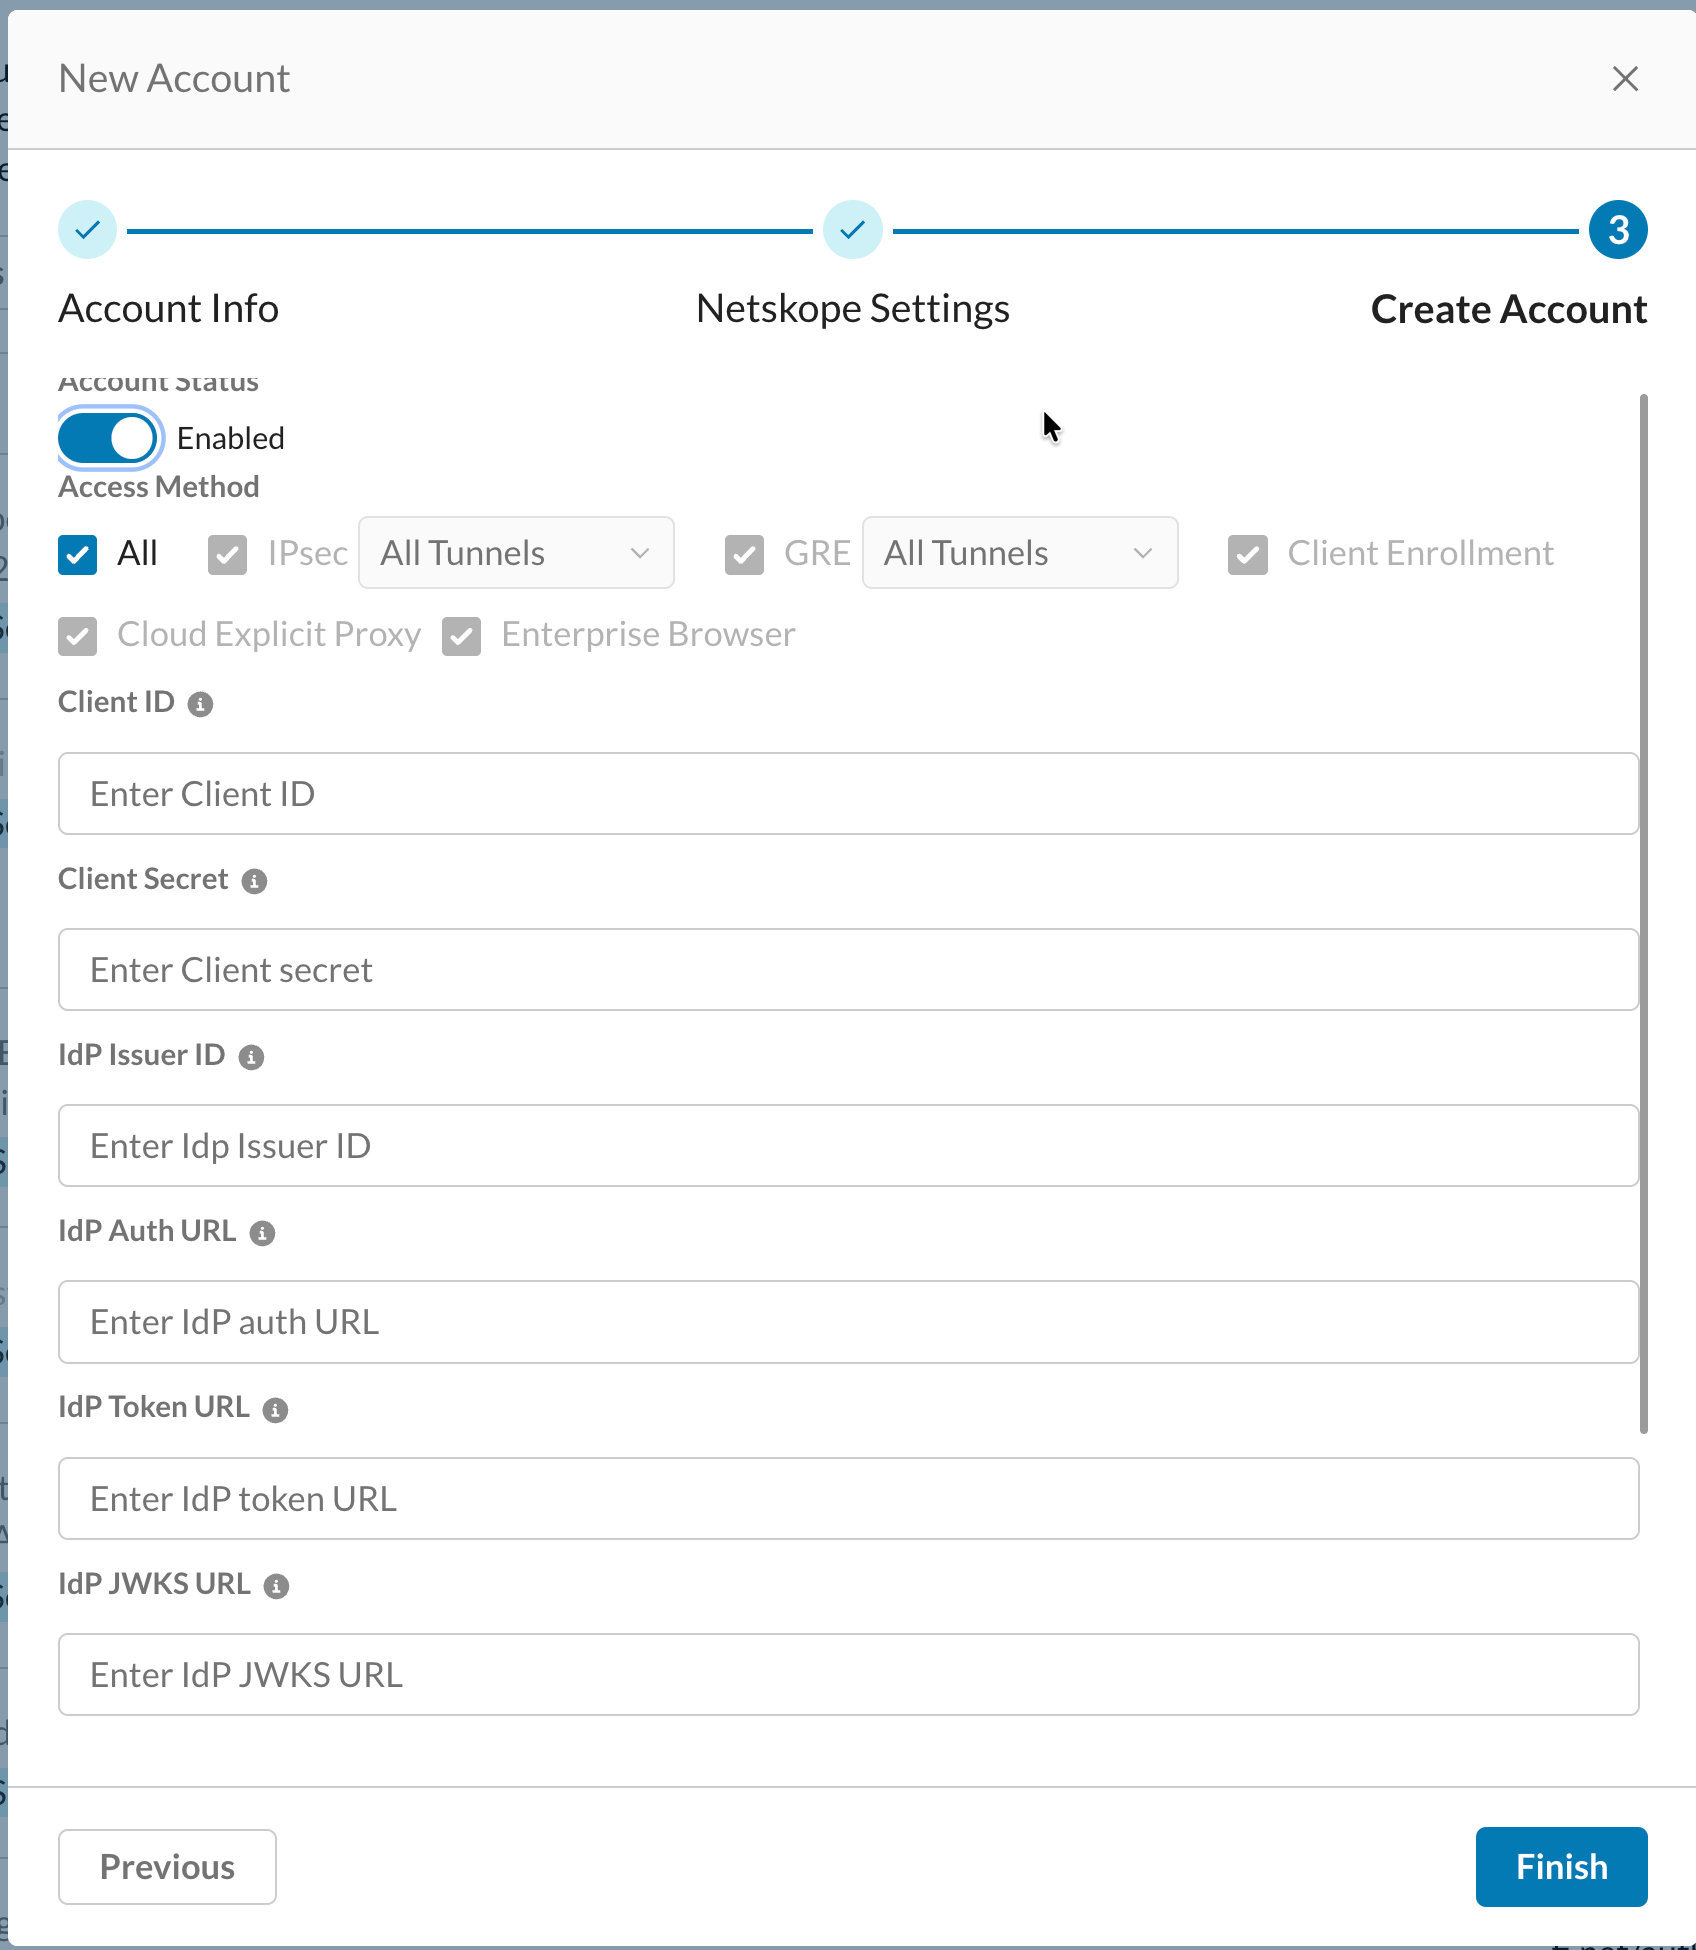
Create Account セクションで、OKTAアカウントから収集した次の詳細を入力します。次のフィールドを入力した後、Account StatusをEnabledに切り替え、Access MethodをAllとして選択します。Finishをクリックして、新しいアカウントの作成を完了します。
-
クライアントID
-
クライアントシークレット
-
IDプロバイダー発行者ID
-
Identity Provider (IdP) 承認 URL
-
Identity Provider (IdP) トークン URL
-
IDプロバイダー (IdP) JWKS URL
-
OIDCのOKTA設定
-
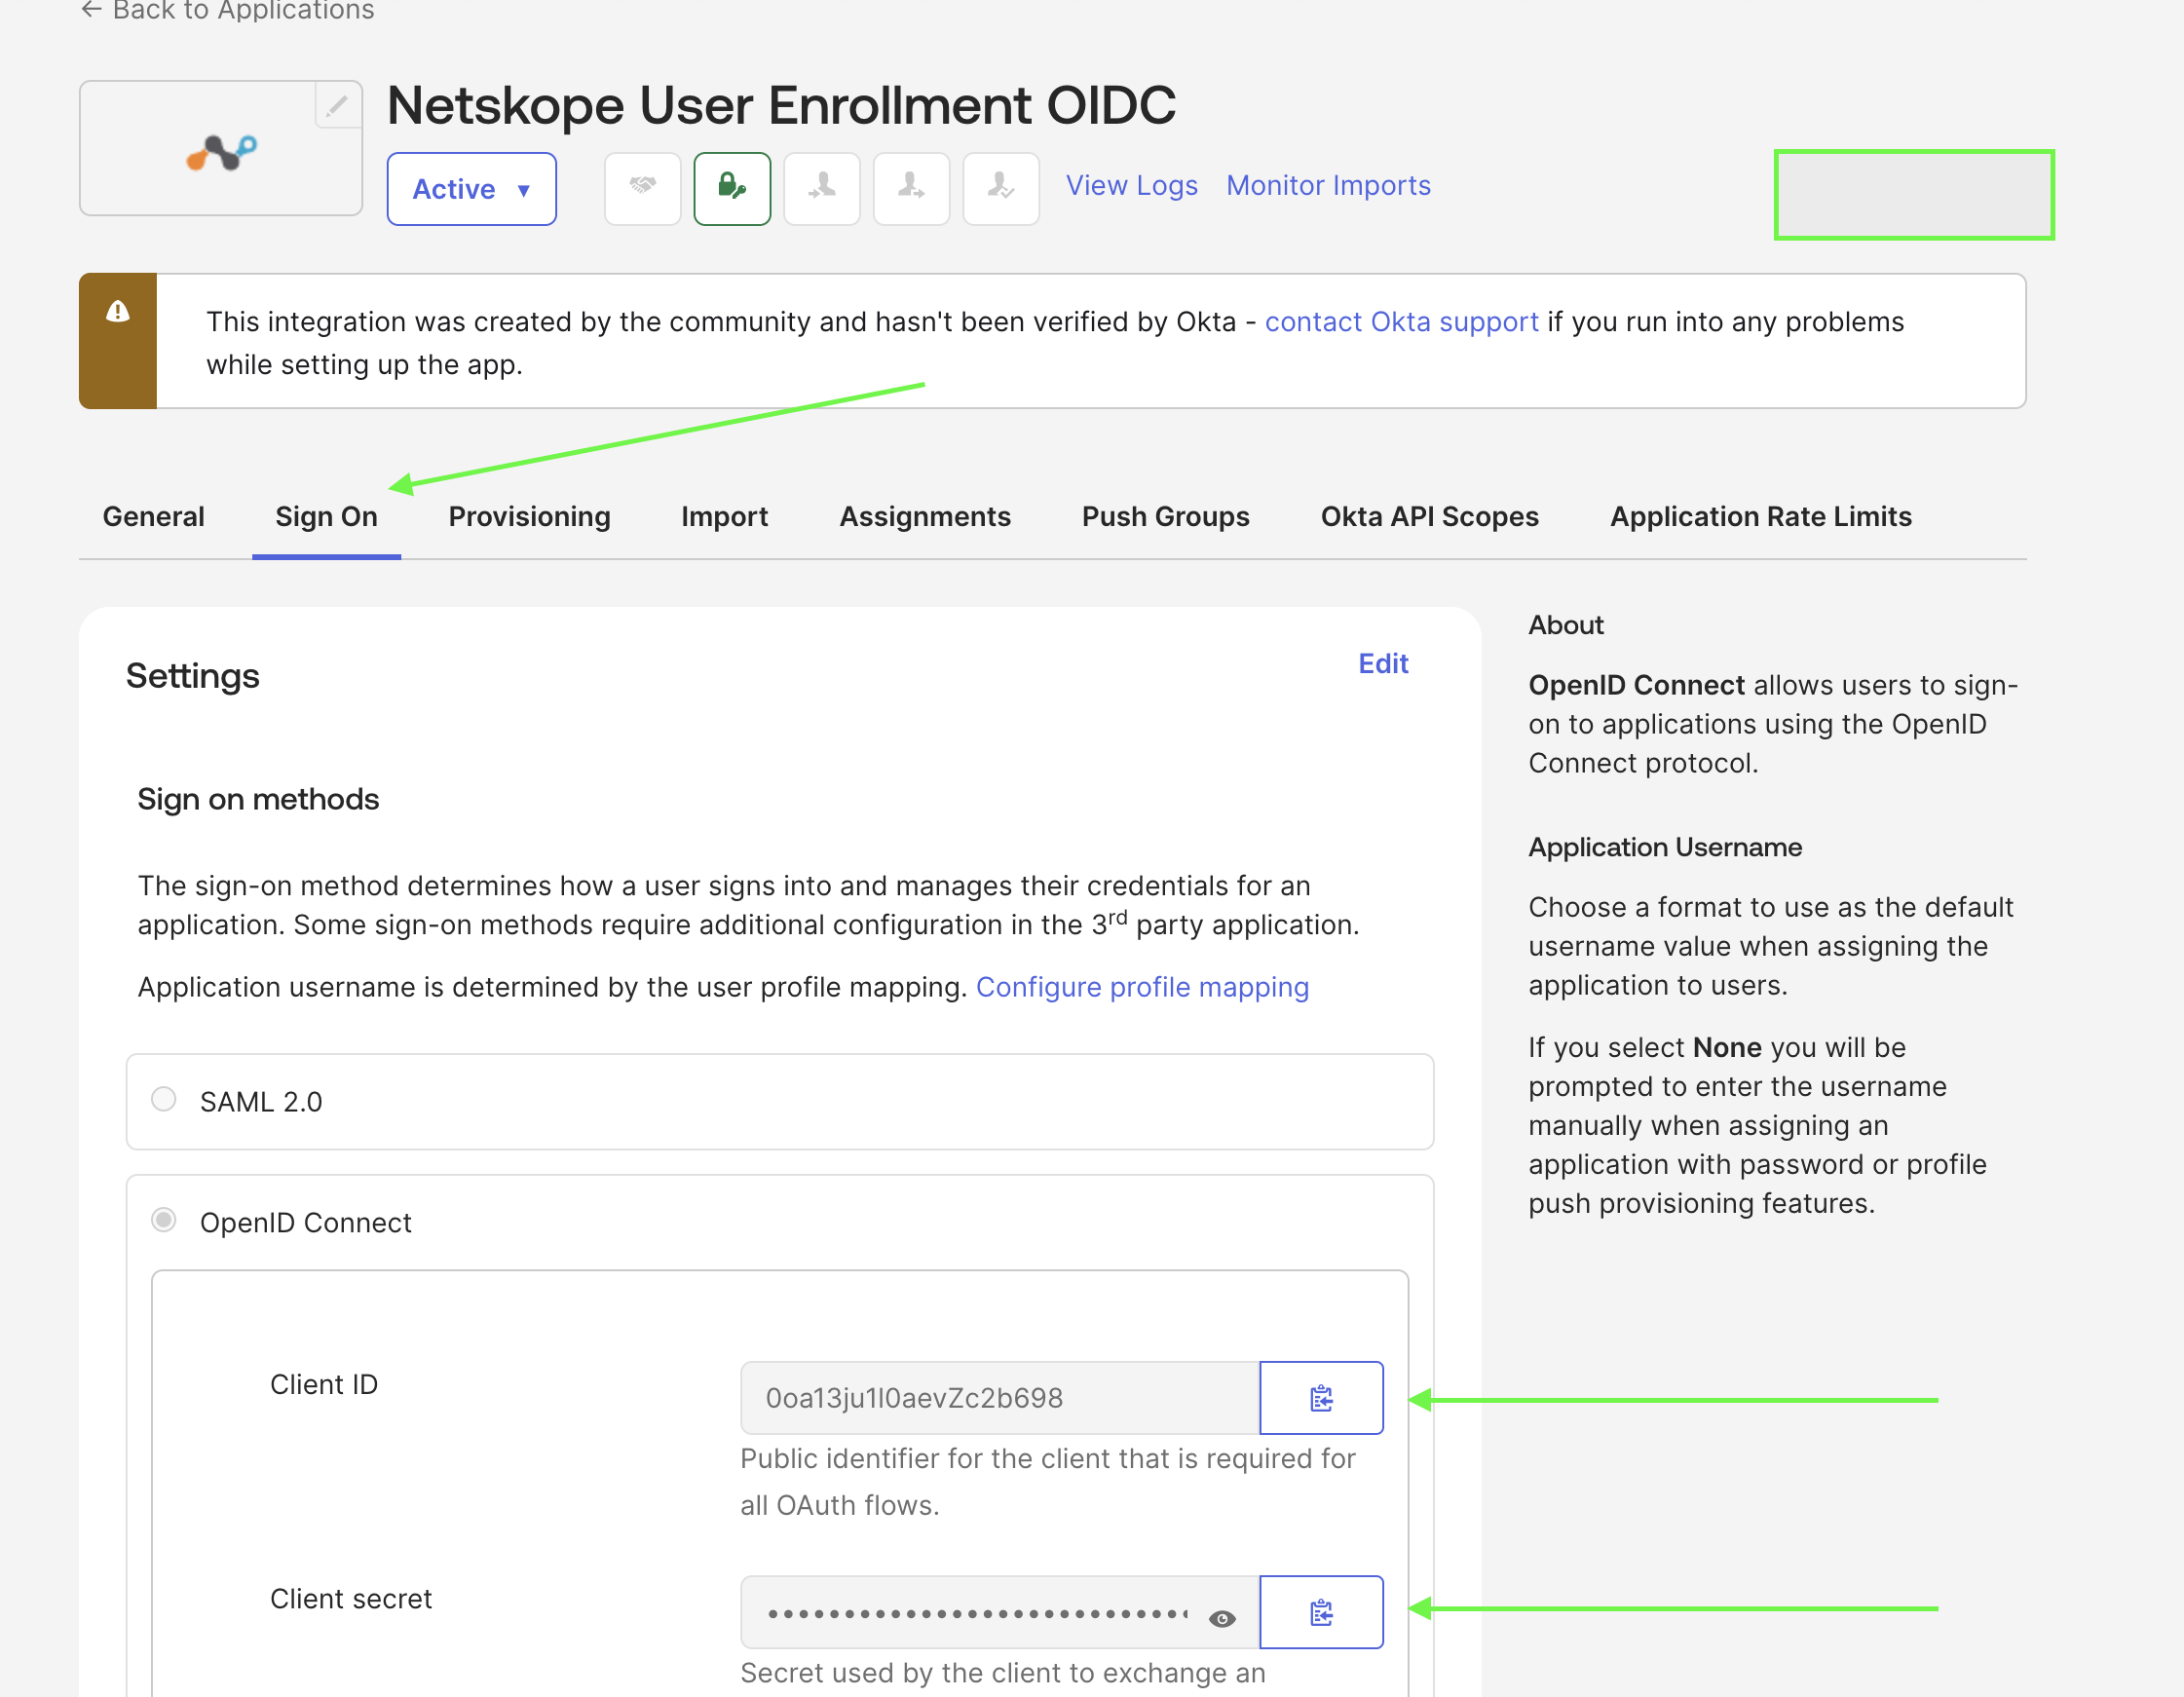
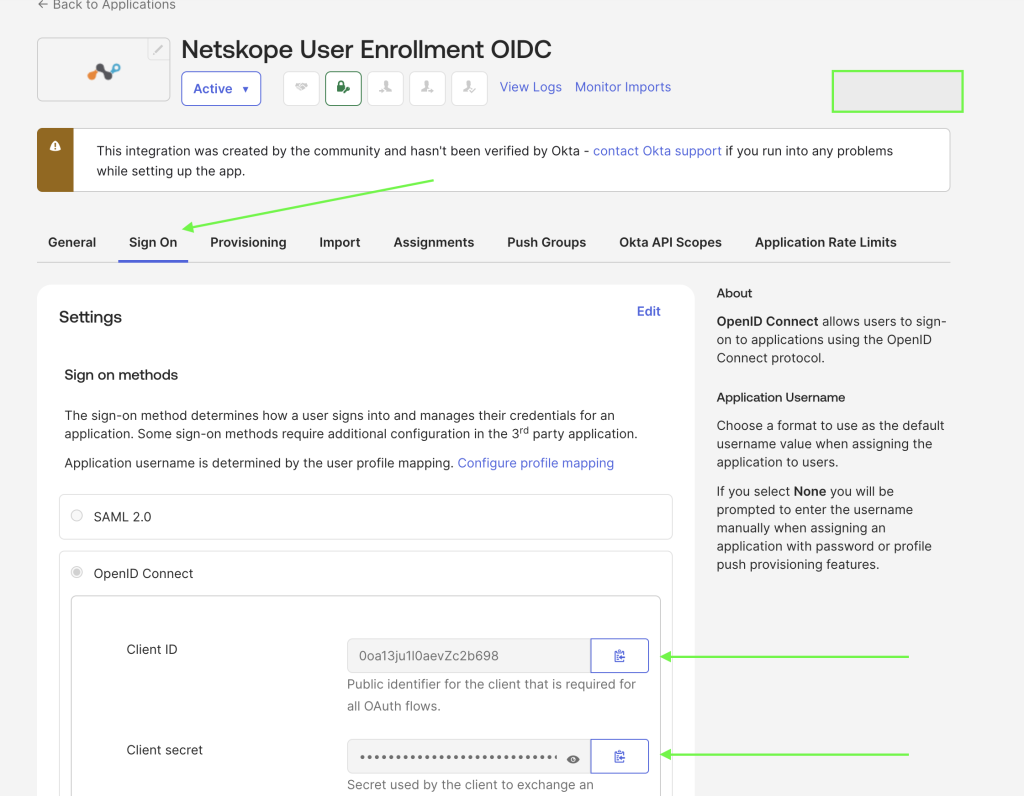
OKTA管理コンソールで指定したOIDCアプリケーションを開き、Sign Onタブに移動します。このタブからClient IDとClient Secretを取得できます。
-
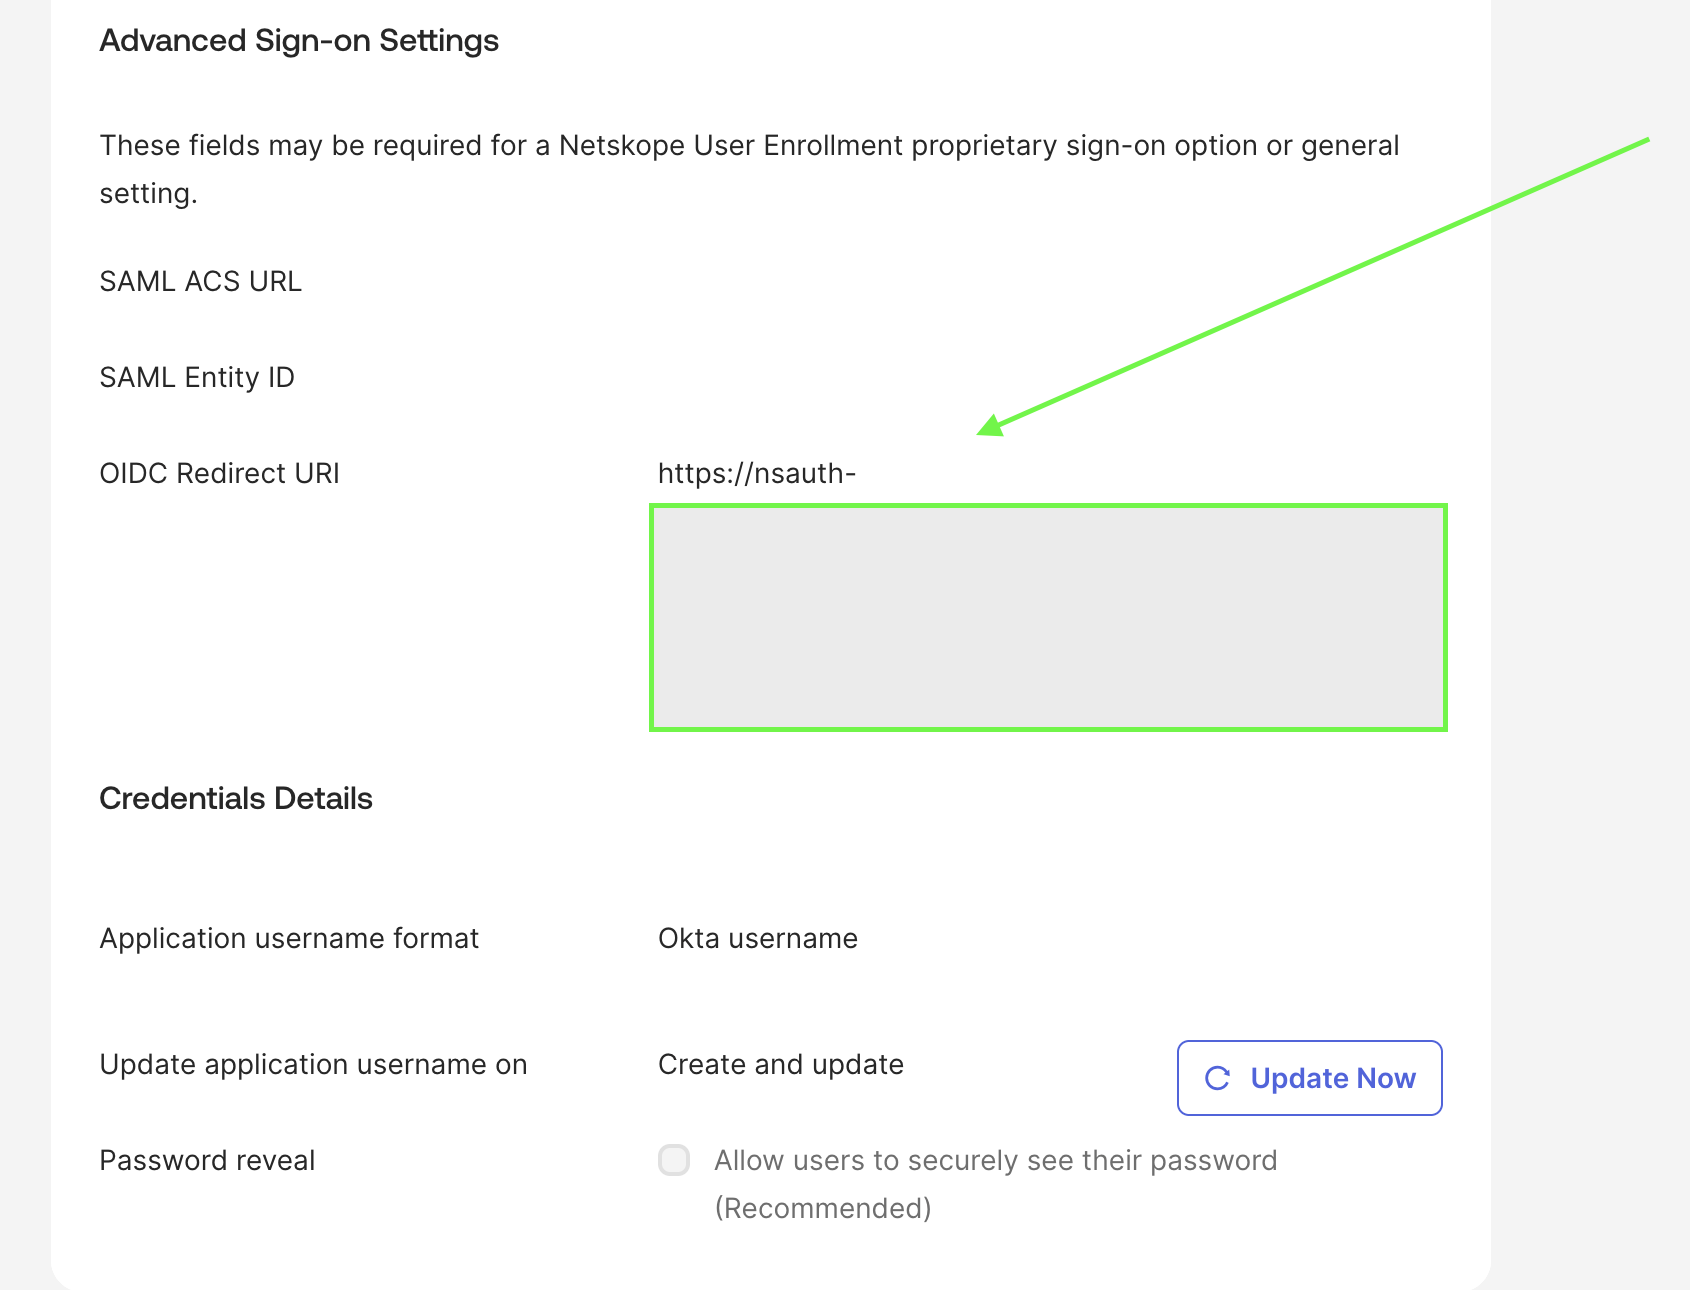
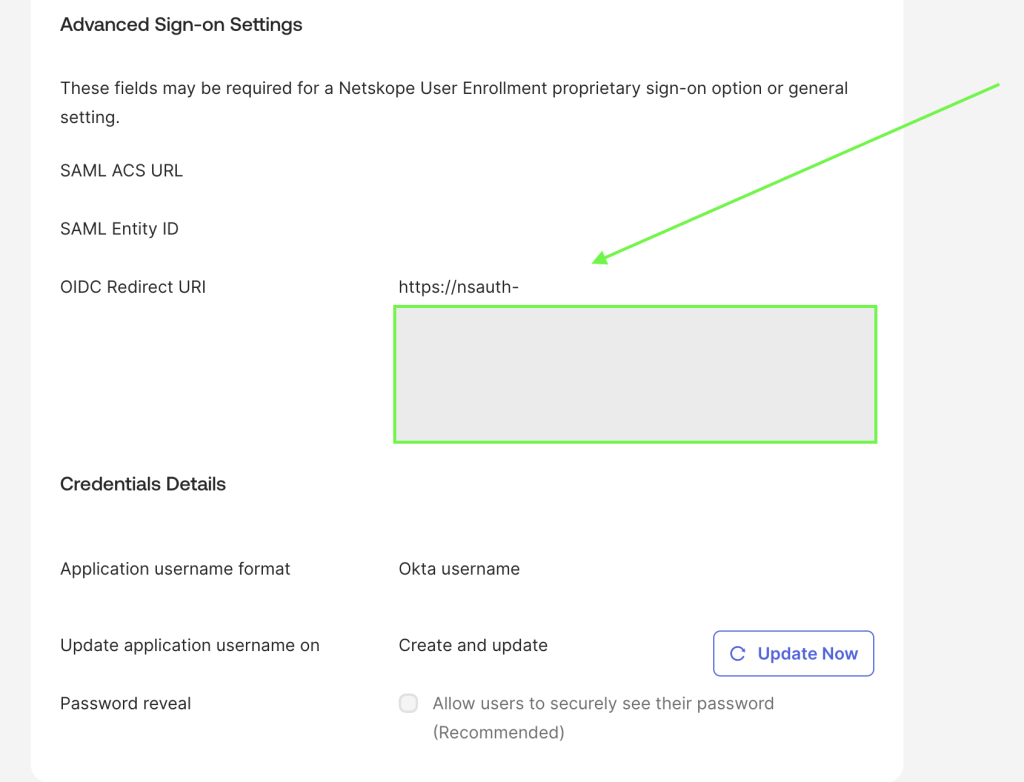
OIDC Redirect URI フィールドにCallback URLを貼り付けます。コールバックURLは、New OIDC Account creation(新しいOIDCアカウントの作成)プロセスで生成されました。
-
IdPメタデータURL(JWKS、トークン、認可URL)の場所を確認するには、ディスカバリのエンドポイント形式にOktaドメインを追加します:
https://<your-okta-domain>.okta.com/.well-known/openid-configuration -
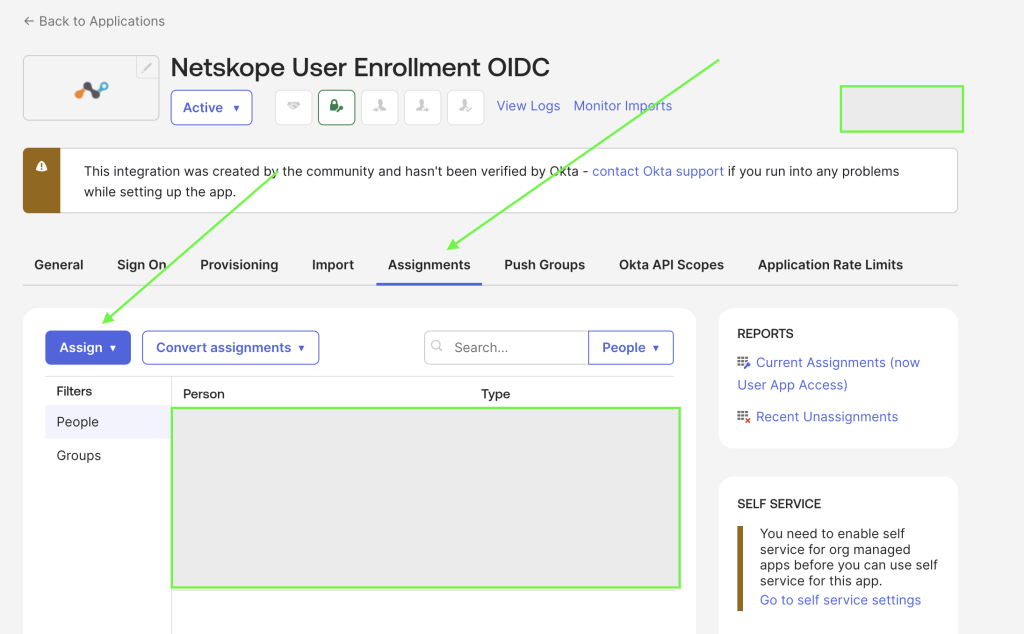
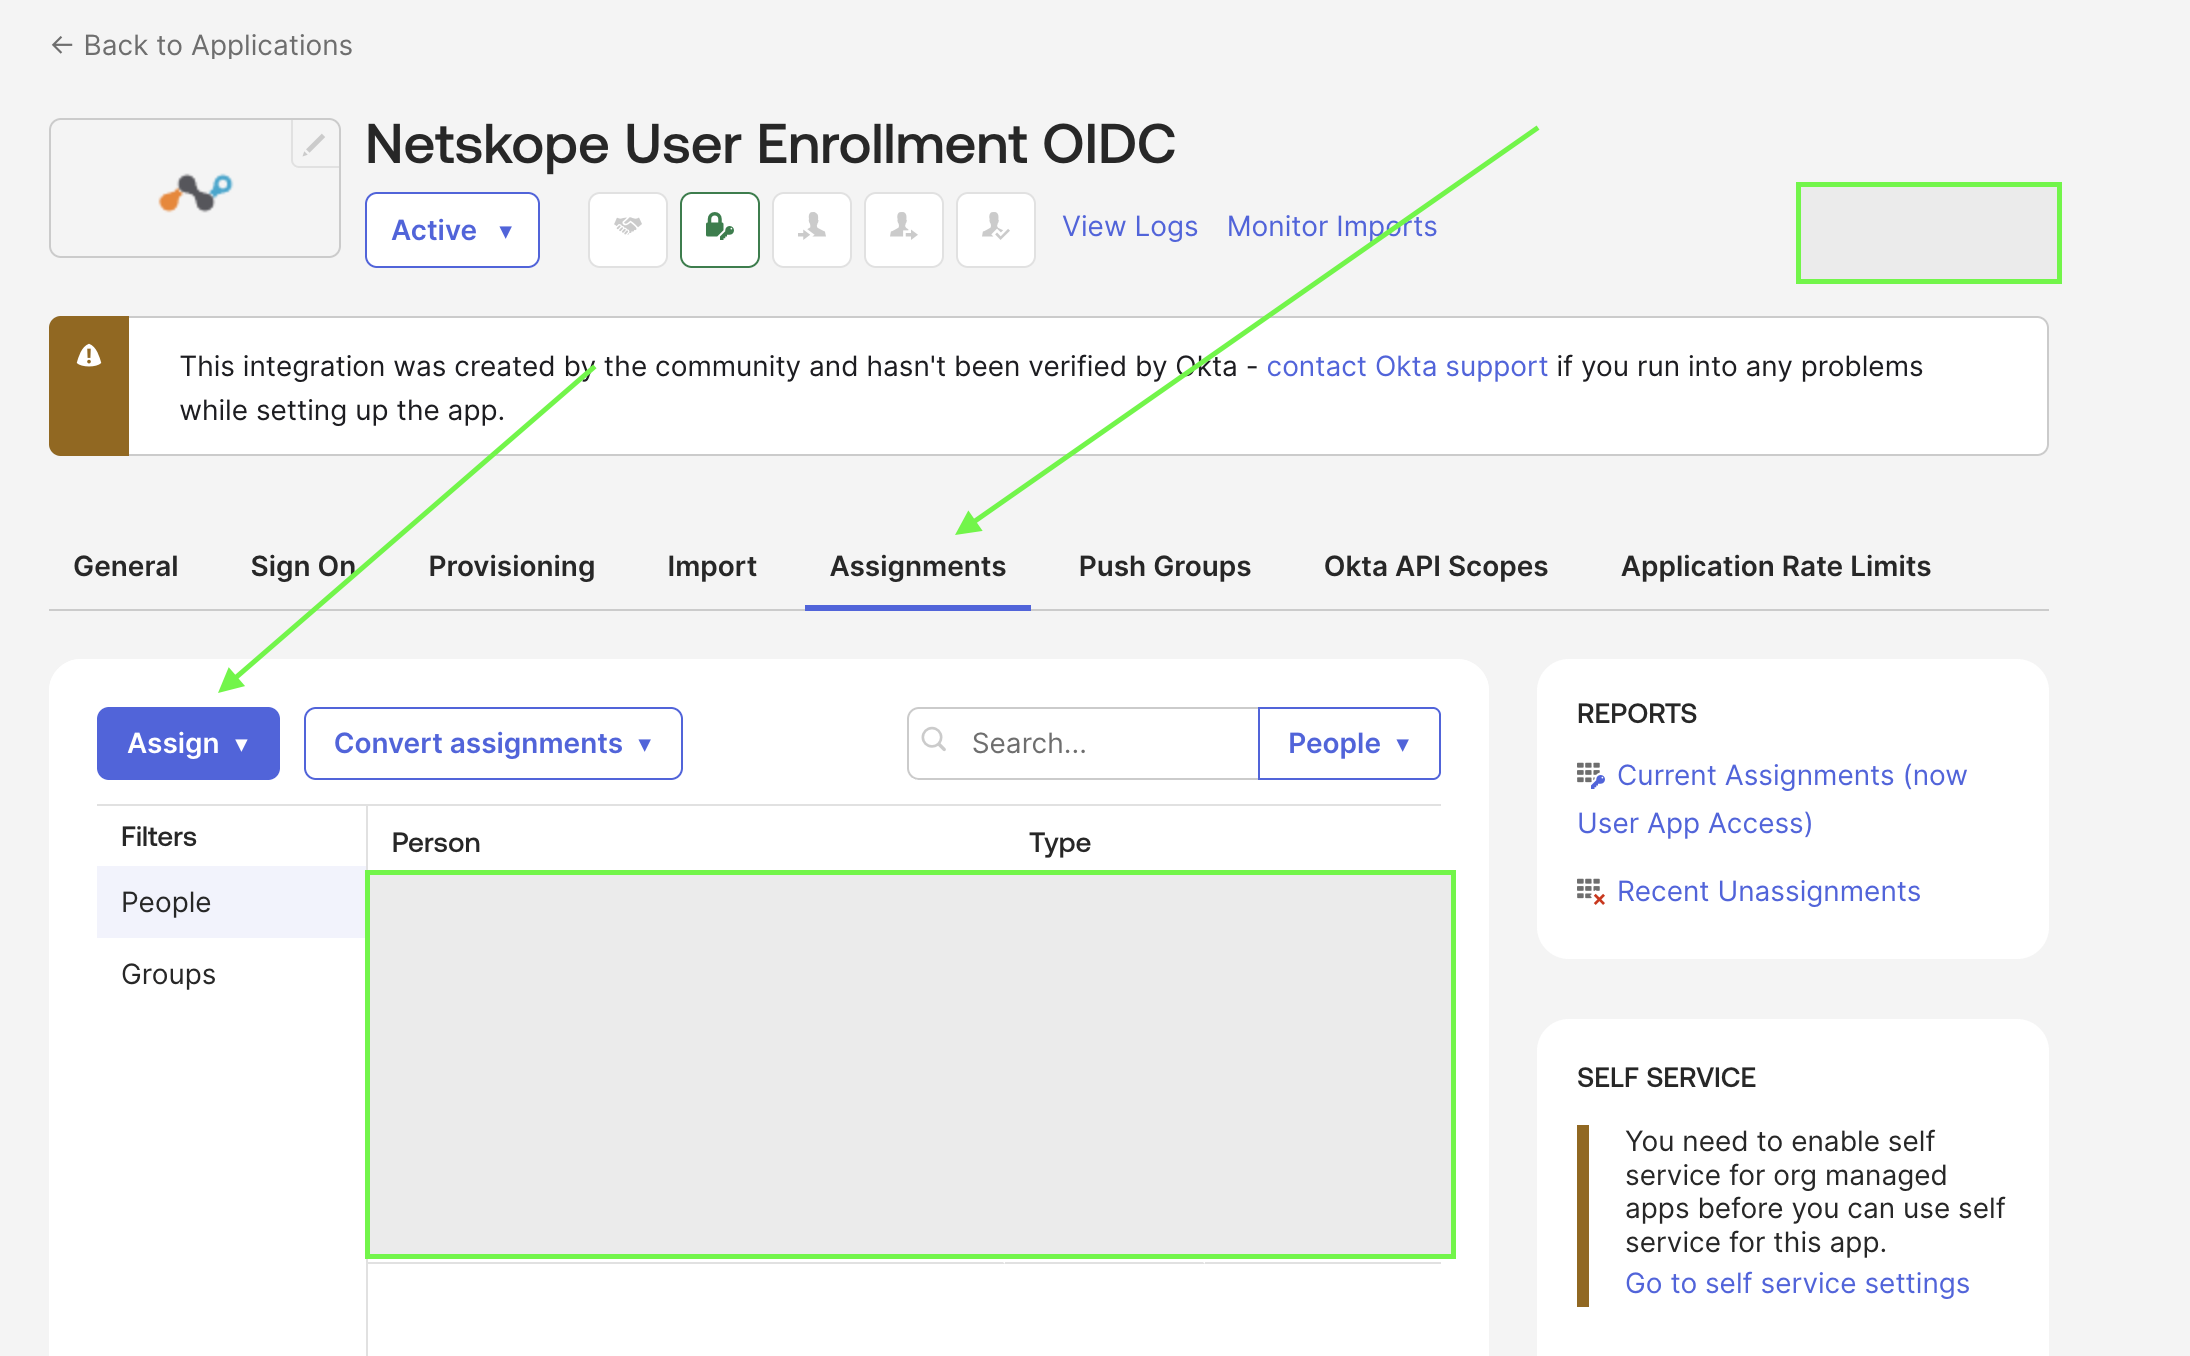
Oktaアプリケーション内の Assignments タブに移動します。アプリケーションを適切な個人またはグループディレクトリに割り当てて、認証アクセスを付与します。