

Overview
Netskope DSPM 、AWS PostgreSQLデータストアのスキャンをサポートしています。 AWS PostgreSQLデータベースをセットアップし、Netskope DSPMへの接続を設定するには、以下の手順に従ってください。
データストアの認証
RDSおよびAuroraデータストアを認証する方法は、スナップショットとサービスアカウントの2種類があります。
Using Snapshots
スナップショットはより迅速かつ簡単で、サービスアカウントを作成する必要なく、Netskope DSPMがスキャンするためのデータストアの安全なコピーを生成します。このコピーはNetskope DSPMインスタンス内にのみ存在し、Netskope DSPMは関連データを一切保存しません。データは暗号化された後、すぐに停止されるため、データのコピーは残りません。
以下の機能サポートされていませんスナップショット経由で認証する場合:
- 特権分析
- 使用中のデータの監視
- データベースの選択
- サンプルデータ収集
AWS インフラストラクチャのオンボーディング時にデータストアスナップショットへのアクセスを有効にしていることを確認してください。すでにオンボーディング済みのアカウントについては、IAM ポリシー 使う for DSPM データ Store Snapshots Access に必要な権限が含まれていることを確認してください(これも機能3:Unmanaged データ Stores の権限が必要です)。 AWS 組織または個人の AWS アカウントのどちらをオンボーディングしたかによって、これらの詳細な権限は、「AWS インフラストラクチャを手動でオンボーディングする」の記事の次の項目に記載されています。
- Instructions > Onboard an AWS Organization > Step 3 (Optional): Create the Custom IAM Policy > Feature 4: Authorize Data Store Snapshots Access
- Instructions > Onboard an Individual AWS Account > Step 3 (Optional): Create the Custom IAM Policy > Feature 4: Authorize Data Store Snapshots Access
接続すると、データ ストア内のデータ分類はスナップショットを介して実行されます。スナップショットは、ハイパーリンクされたデータ ストア名の右側に小さな層状の四角いメモ アイコンとして [データ ストア インベントリ] ページに表示されます。 後でデータストアを編集してスナップショットを無効にすることができます。その場合、データストアを認証するためにサービスアカウントが必要になります。
Netskope One DSPMサービス アカウントを使用する
サービスアカウントを介してデータストアを認証するには、AWS内で追加の設定手順が必要となり、以下に概説するように、追加の管理サポートが必要になる場合があります。サービスアカウント認証により、Netskope DSPMでサポートされているすべての機能にアクセスできるようになります。
まず、 Netskope DSPM専用のPostgreSQLサービスアカウントを設定します。 。 このサービスアカウントを設定するには、次の2つの方法があります。
| ユーザータイプ | メリット | Drawbacks |
|---|---|---|
| Super User (Netskope DSPM推奨) | 新しいスキーマやデータベースが作成されると同時に、自動的にアクセスできます。 | スーパーユーザー権限を付与することに抵抗を感じる顧客もいます。 |
| Non-Super User | Netskope DSPMにスキャン範囲内のデータのみへのアクセス権限を付与したい顧客にとって便利な機能です。 | 新しいスキーマおよびデータベースへのアクセス権は、明示的に付与されている必要があります。 |
- 管理者として、PostgreSQLデータベースのシェルにログインしてください。使うこれらのAWS命令です。
- 以下のコマンドを順番に実行して、Netskope DSPM専用のPostgreSQLユーザーを作成します。
| Command | 結果 | 注記 |
|---|---|---|
CREATE USER dasera_user WITH PASSWORD 'dasera_password' LOGIN; | Netskope DSPM専用のユーザーを作成します。 | dasera_userとdasera_password 、お好みの値に置き換えてください。 |
GRANT rds_superuser TO dasera_user; | Netskope DSPMプラットフォーム内の機能を強化するために必要な権限をNetskope DSPM固有のユーザーに付与します。 | dasera_userお好みの値に置き換えてください。 |
- 管理者として、PostgreSQLデータベースのシェルにログインしてください。使うこれらのAWS命令です。
- 以下のコマンドを順番に実行して、Netskope DSPM専用のPostgreSQLユーザーを作成します。
| Command | 結果 | 注記 |
|---|---|---|
CREATE USER dasera_user WITH PASSWORD 'dasera_password' LOGIN; | Netskope DSPM専用のユーザーを作成します。 | dasera_userとdasera_password 、お好みの値に置き換えてください。 |
GRANT SELECT ON ALL TABLES IN SCHEMA public TO dasera_user; | Netskope DSPMプラットフォーム内の機能を強化するために必要な権限をNetskope DSPM固有のユーザーに付与します。 | dasera_userお好みの値に置き換えてください。 注:このコマンドは、Netskope DSPMでスキャンするスキーマまたはデータベースごとに実行する必要があります。 |
ALTER DEFAULT PRIVILEGES GRANT SELECT ON TABLES TO dasera_user; | Netskope DSPM固有のユーザーが、アクセス可能なスキーマおよびデータベースについて、今後追加されるすべての新しいテーブルにアクセスできるようにします。 | dasera_userお好みの値に置き換えてください。 注:このコマンドは、Netskope DSPMでスキャンするスキーマまたはデータベースごとに実行する必要があります。 |
クエリログの設定
Netskope DSPMのデータ使用監視機能には、クエリ ログへのアクセスが必要です。 この機能を利用するには、PostgreSQLデータベースを設定して、そのようなログの生成を開始する必要があります。これには、パラメータの設定とログ取得機能の確立が含まれます。これらの設定を定義するには、以下の手順に従ってください。
これらの設定を定義するには、以下の手順に従ってください。
Set Query Logging Parameters
- このリンクをクリックすると、 AWS RDSコンソールにログインできます。ログインすると、RDSサービスに移動します。
- 左側のメニューのAmazon RDSの下にあるParameter groupsに移動します。
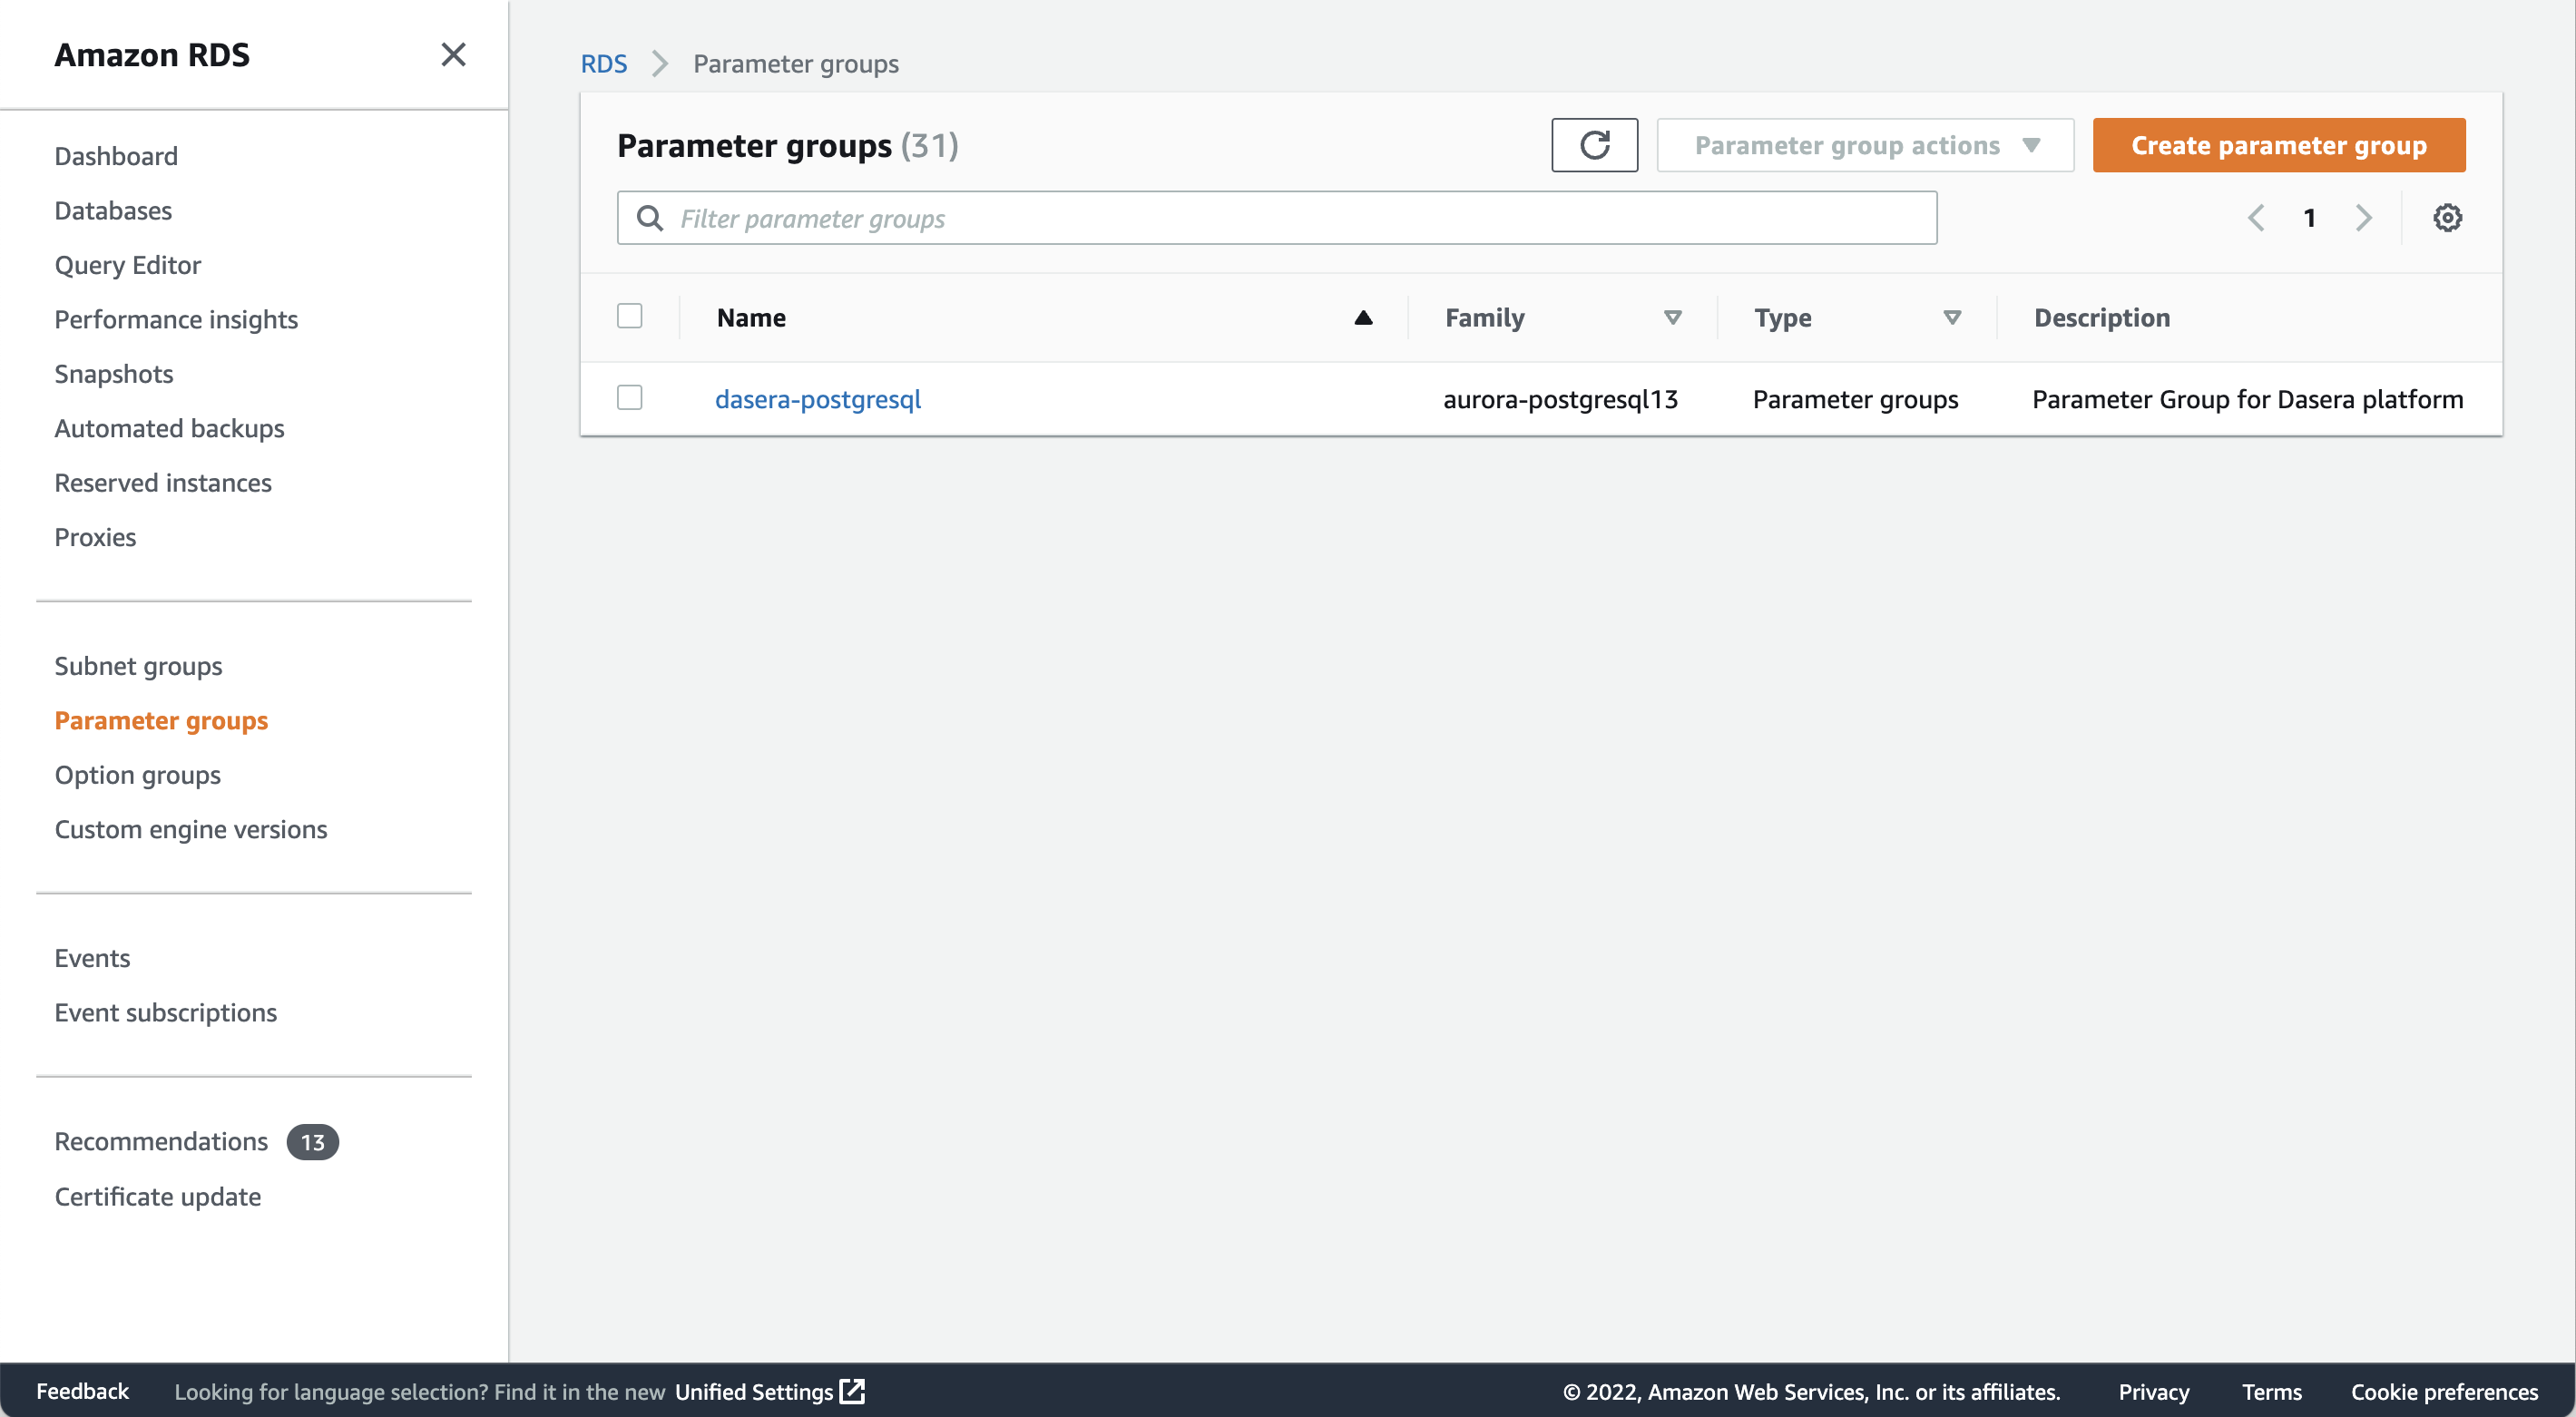
- PostgreSQLデータベースに既存のパラメータグループSelect 。存在しない場合は、これらのAWS の手順を使用して新しいものを作成します。
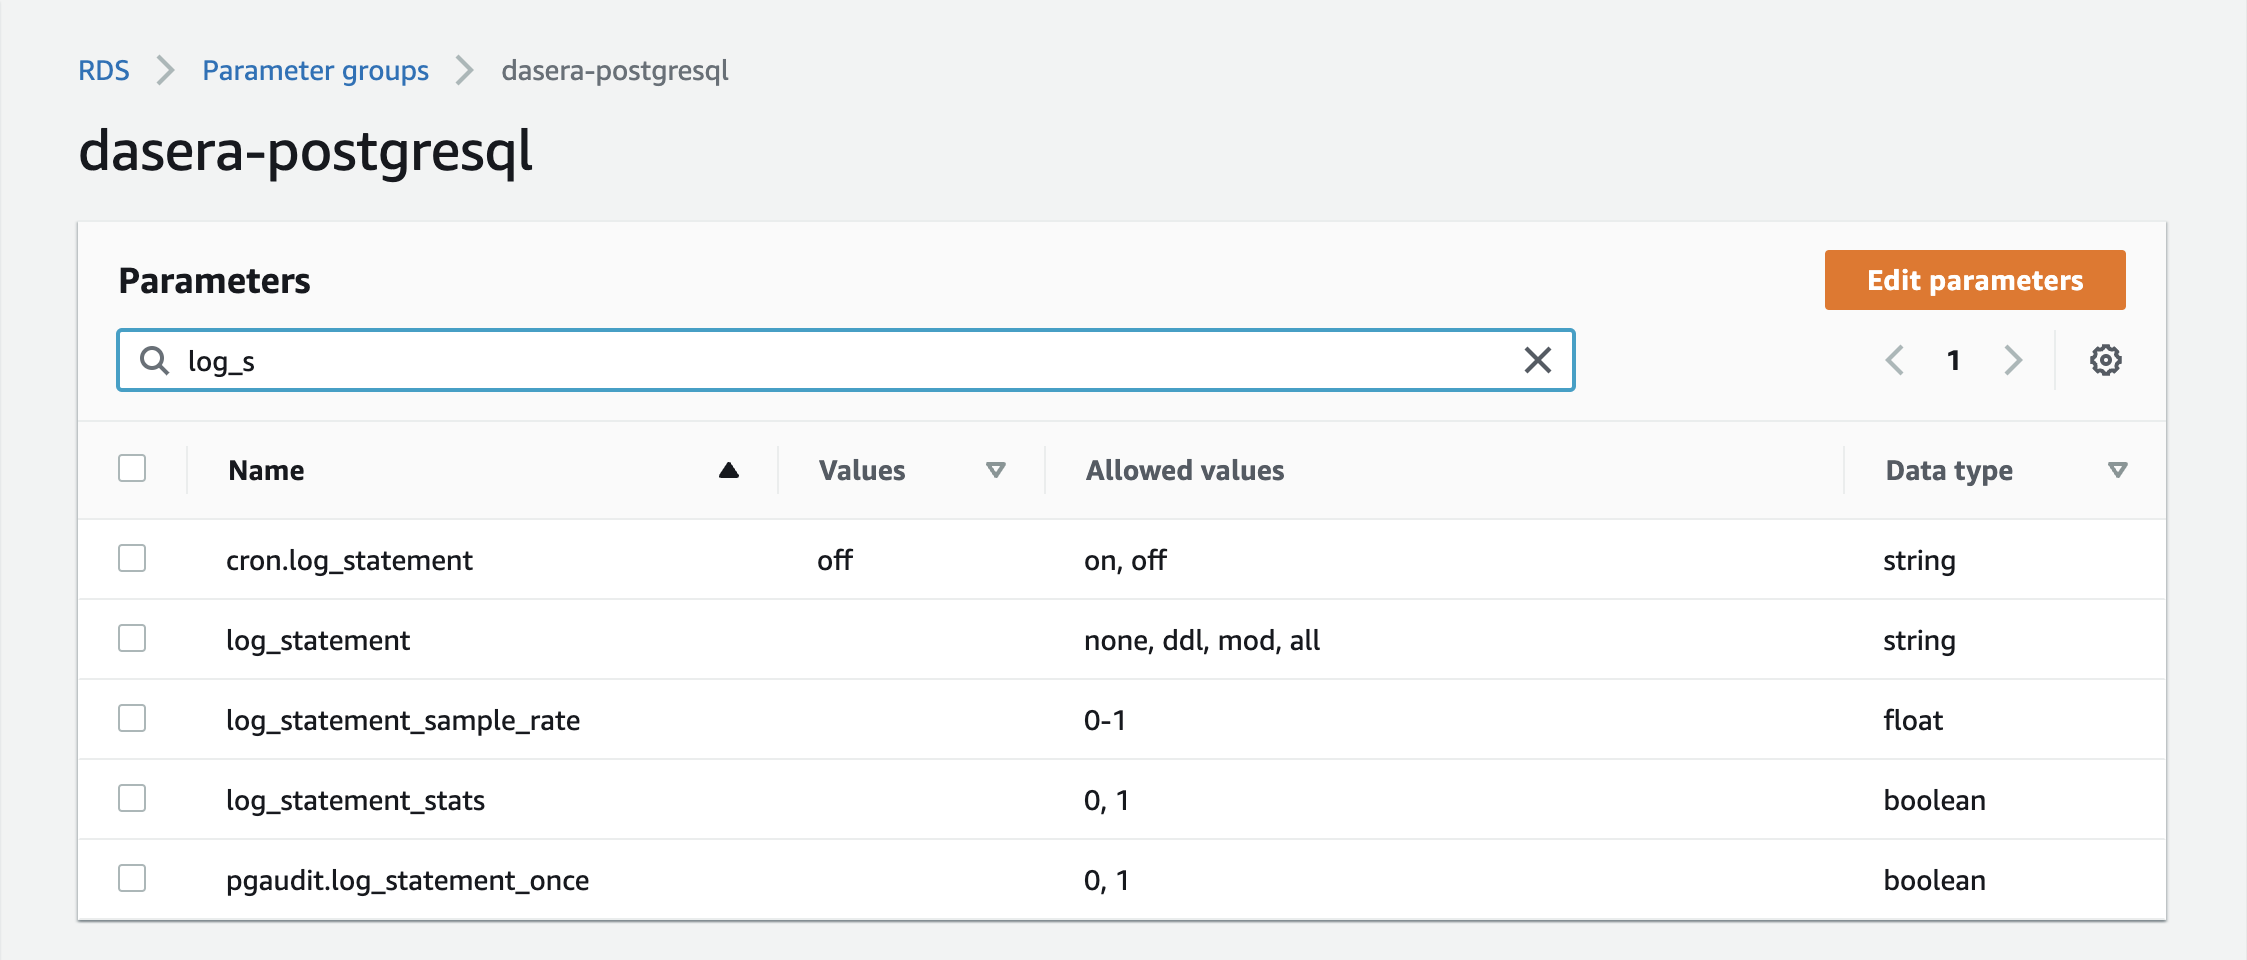
- 次の画面で、 Edit parametersボタンをクリックしてください。
- 検索ボックスで、以下のパラメータキーを見つけて、対応する値を設定してください。
| Parameter Key | Parameter Value |
|---|---|
| log_statement | all |
| log_min_duration_statement | 0 |
| log_rotation_age | 60から1440 (分)までの任意の値 |
| log_destination | csvlog |
| logging_collector | 1 |
| log_filename | postgresql.log.%Y-%m-%d-%H |
| log_retention_period | 4320 |
ログ取得関数を作成する
以下の手順を実行するには、ローカルデータベース管理者のサポートが必要になる場合があります。
- aws-samples GitHubリポジトリから、最新の(マスター)Amazon RDS / Aurora Logging関数スクリプトをダウンロードしてください。
- 管理者として、PostgreSQLデータベースのシェルに管理者としてログインしてください。 これらのAWSの手順に従ってください。
- ダウンロードしたスクリプトをシェル内で実行して、必要なログ記録機能を作成してください。正常に実行されると、ログスキーマに以下の5つの関数が作成されていることが確認できます。

検証するには、 select public.load_postgres_log_files()を実行して新しい関数を一度呼び出します。これにより、クエリログがpostgres_logsテーブルにロードされるはずです。クエリログの出力を確認するには、 select * from logs.postgres_logsを実行することもできます。
接続情報を取得する
Netskope DSPMは、PostgreSQLデータベースと通信するために、データストアに関する情報を必要とします。後で使用するために、以下の手順に従って接続値を特定してください。 Netskope DSPM内。
- このリンクをクリックすると、 AWS RDSコンソールにログインできます。ログインすると、RDSサービスに移動します。
- 左側のメニューのAmazon RDSの下にあるDatabasesに移動します。
- Netskope DSPMでスキャンしたいデータベースについては、「DB識別子」列にある該当するリンクをクリックしてください。(Aurora PostgreSQLの場合は、必ず「Regional cluster」ではなく「Writer Instance」の役割を持つデータベースを選択してください。)
- 「接続とセキュリティ」セクションで、コンソールから以下の値をメモしてください。
| ハイライトカラー | 対応するNetskope DSPM値 | 例 |
|---|---|---|
| 青(エンドポイント) | データストアエンドポイント |  |
| グレー(ポート) | データストアエンドポイント | 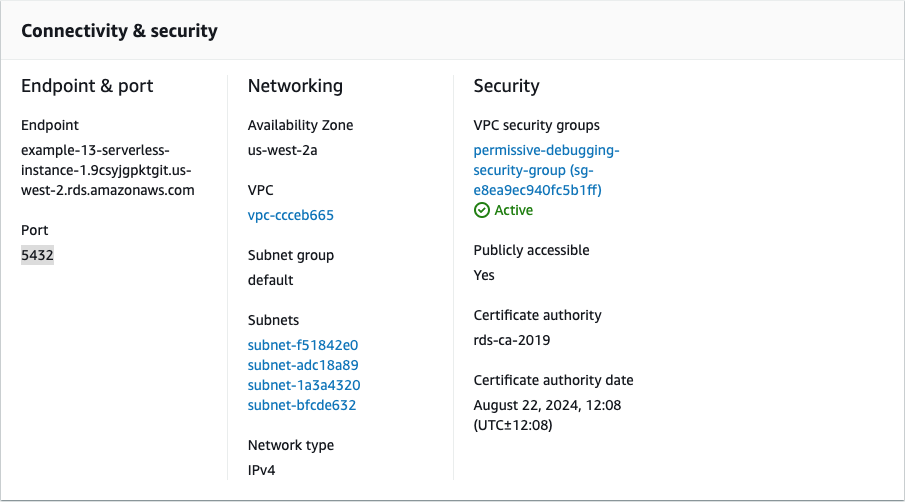 |
データストアを接続する
AWSデータストアへの接続を試みる前に、 Netskope One DSPM専用のAWSサービスアカウントを設定し、このデータストア用のAWSインフラストラクチャをオンボーディングしていることを確認してください。
ステップ 1: クレデンシャルを提供する
接続を設定するには、以下の手順に従ってください。
-
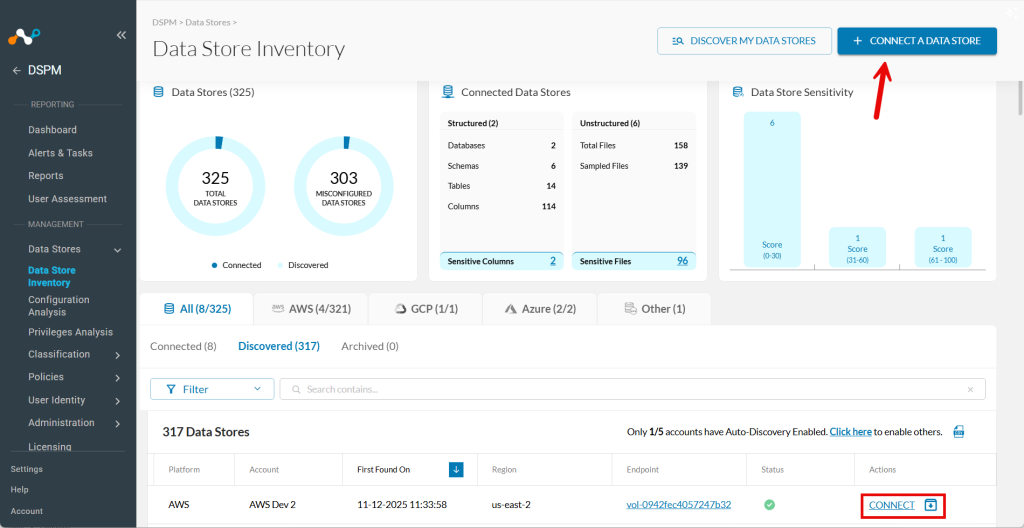
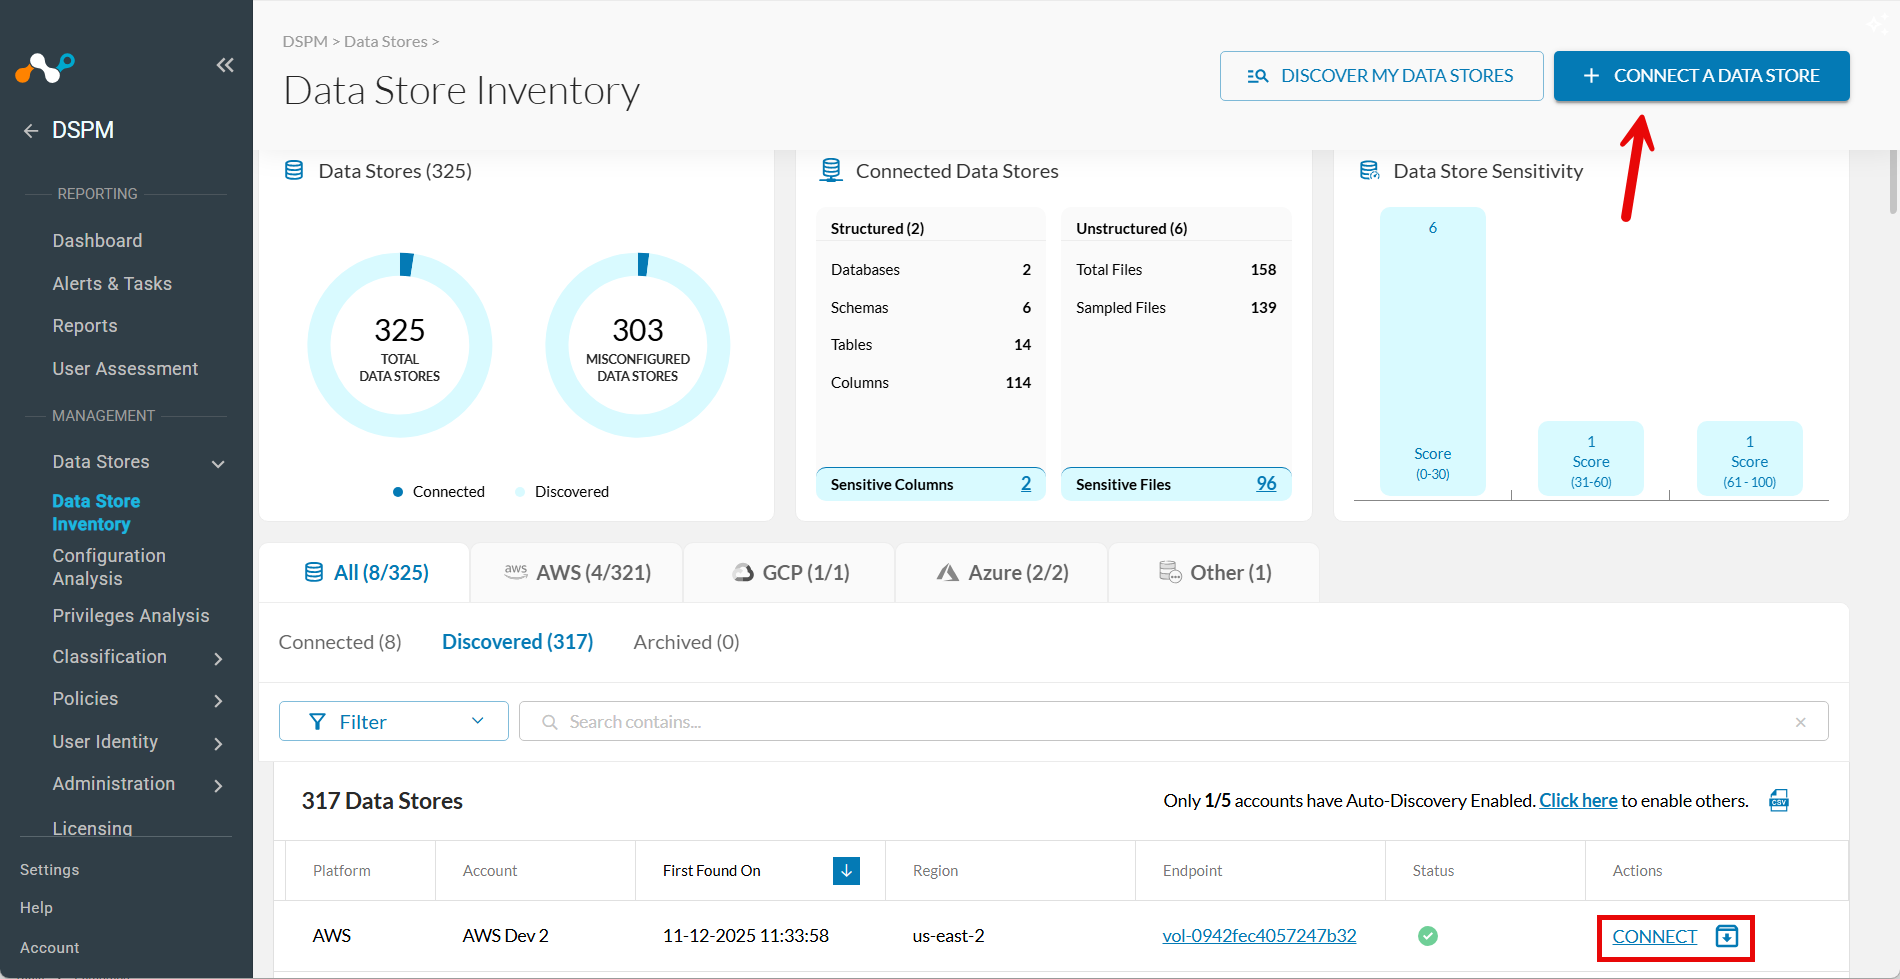
Data Stores > Data Store Inventoryへ移動してください。
-
右上のCONNECT A DATA STOREクリックしてください。
ヒント:または、データストアが自動検出によって既に見つかった場合は、 Discoveredタブに移動し、[アクション] 列のConnectをクリックします。
-
In the Connect a Data Store window, click the data store icon you wish to connect.
-
「クレデンシャルの提供」セクションで、次のフィールドに入力します。
| Field | Value |
|---|---|
| Select AWS Account | Infrastructure Section 画面で定義されているAWSアカウントのいずれかSelect 。 AWSアカウントが1つだけ設定されている場合は、このフィールドにデフォルト値が設定されます。 |
| Data Store Identifier | このデータストアを分かりやすく説明する名前を付けてください。あなたの値は、ポリシー管理や分類管理など、Netskope DSPMの他の画面にも表示されます。 |
| Data Store Endpoint | 上記の「接続情報の取得」手順で得られた対応する値に加えて、ポート番号とデータベース名を入力してください。例えば、パブリックIPアドレスが1.2.3.4でデータベース名がexample_dbの場合、 1.2.3.4:5432/example_dbと入力します。 Note: 5432はPostgreSQLのデフォルトのポート番号です。 カスタムポート番号を使用する場合は、必ずここに置き換えてください。 |
| Database Username (サービスアカウントの場合) | 上記のNetskope DSPMサービスアカウント」の手順から、対応する値を入力してください。 Netskope DSPMサービスアカウント。 |
| Password (サービスアカウントの場合) | 上記のNetskope DSPMサービスアカウント」の手順から、対応する値を入力してください。 Netskope DSPMサービスアカウント。 |
| Scan Frequency | データストアの変更をレビューする頻度を制御します。Netskope DSPMが推奨する頻度がデフォルト値として設定されていますが、必要に応じて変更することも可能です。 |
| Sidecar Pool | 使う sidecar を監視する場合は、ネットワークでそのデータストアを監視できるサイドカープールを選択してください。 このフィールドは、少なくとも1つのサイドカープールが定義されている場合に表示されます。 詳細については、サイドカー管理に関する記事をご覧ください。 |
ステップ2:インフラストラクチャのスキャン
- Nextをクリックしてください。
- 「機能のSelect 」タブが表示されたら、以下のフィールドに入力してください。
- Assign a Data Owner (オプション):このデータストアの責任者であるユーザーを1人以上Select 。
- Which databases should Netskope DSPM scan?監視する具体的なデータストアやスキーマ Select 、該当する場合は。
- Features有効にしたい機能Select 。
| 特徴 | サービスアカウント経由でAWS Aurora PostgreSQLをサポート | AWS Aurora PostgreSQL のスナップショットによるサポート |
|---|---|---|
| Discovery | はい(常時オン) | はい |
| 特権分析 | はい(データベースのユーザーおよびロールの取得のみ) | いいえ |
| シャドウデータ分析 | いいえ | いいえ |
| 分類 | はい | はい |
| データ使用監視 | はい Note:この機能を有効にする前に、クエリログを設定する必要があります。 | いいえ |
| Automation | はい(常時オン) | はい |
ステップ3:確認して保存する
- Saveをクリックしてください。
- Reviewタブが表示されたら、システムは設定を検証します。問題が発生した場合は、画面の指示に従って解決してください。
- 接続を確定するには、 Saveをクリックしてください。