

Overview
ポリシー エンジンを使用して、環境内のリスク、構成ミス、および特定のデータ パターンを検出するルールを定義します。 ノーコードエディターを使用して、ゼロからポリシーを作成できます。
まず、 Policy Engineページに移動し、右上隅のCreate a New Policyをクリックしてください。ポリシーエディターが開きます。
ステップ1:基本情報
ポリシーの基本設定を構成します。
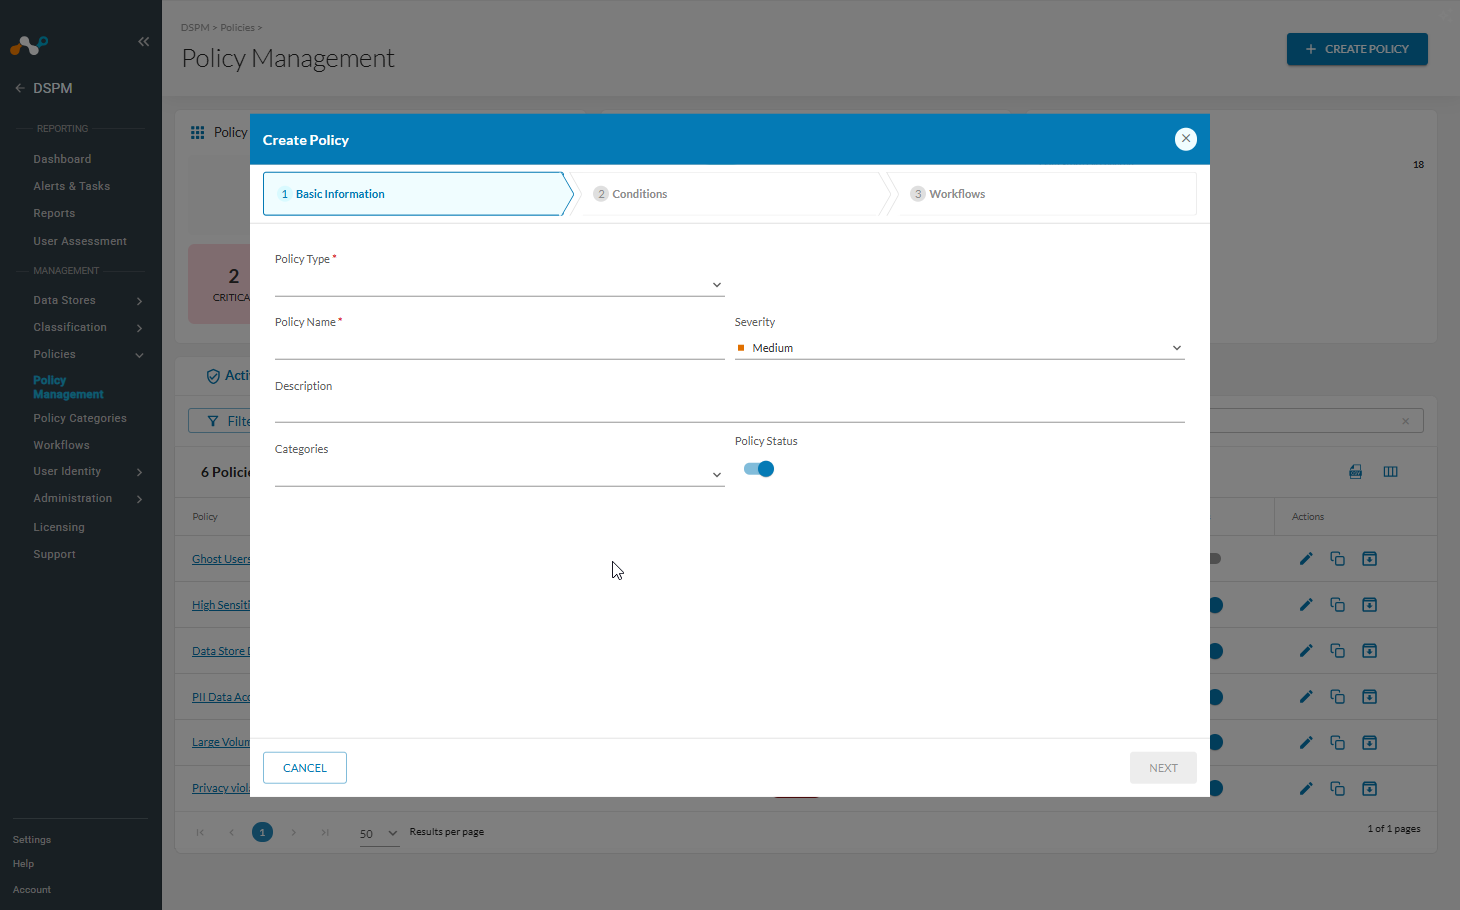
- Select Policy Type: 検出したいリスクまたはイベントの種類を選択してください。
- Data Store Discovered: 自動検出が有効になっているアカウントで新しいデータストアが見つかった場合にアラートを発信します。
- Classification: 特定のデータコンテンツがビジネスで定義された条件に一致した場合にアラートを発信します。これらのポリシーは、 File Name (非構造化データ)またはColumn Name (構造化データ)のどちらで範囲を指定するかに応じて、 object level (ファイルまたは列)で評価されます。
- Data Access: 特定のユーザーに対して、データセットへの特定の権限やアクセスが検出された場合にアラートを発します。
- Data Store Posture: タグや含まれるエンティティ データ タイプなどのデータ ストア メタデータに基づくアラート。
- Data Exfiltration: クエリが機密データを生成または返した場合に警告を発します。
- Privacy Violation: クエリが個人の機密データを対象とした場合に警告を発します。
- Data Modified: クエリによって特定のフィールドが変更された場合にアラートを発信します。
- Name: ポリシーの一意でわかりやすい名前を入力します。
- Description: (任意)ポリシーの意図について詳細を記述してください。
- Severity: このポリシーによってトリガーされるアラートの重症度レベル(Low、 Medium、 High、または Critical)を指定します。
- Categories: (オプション) 組織を改善するために、ポリシーを 1 つ以上のカテゴリに割り当てます。 カテゴリを管理するには、 Understand DSPM Policy Categoriesを参照してください。
ステップ2:ポリシー条件
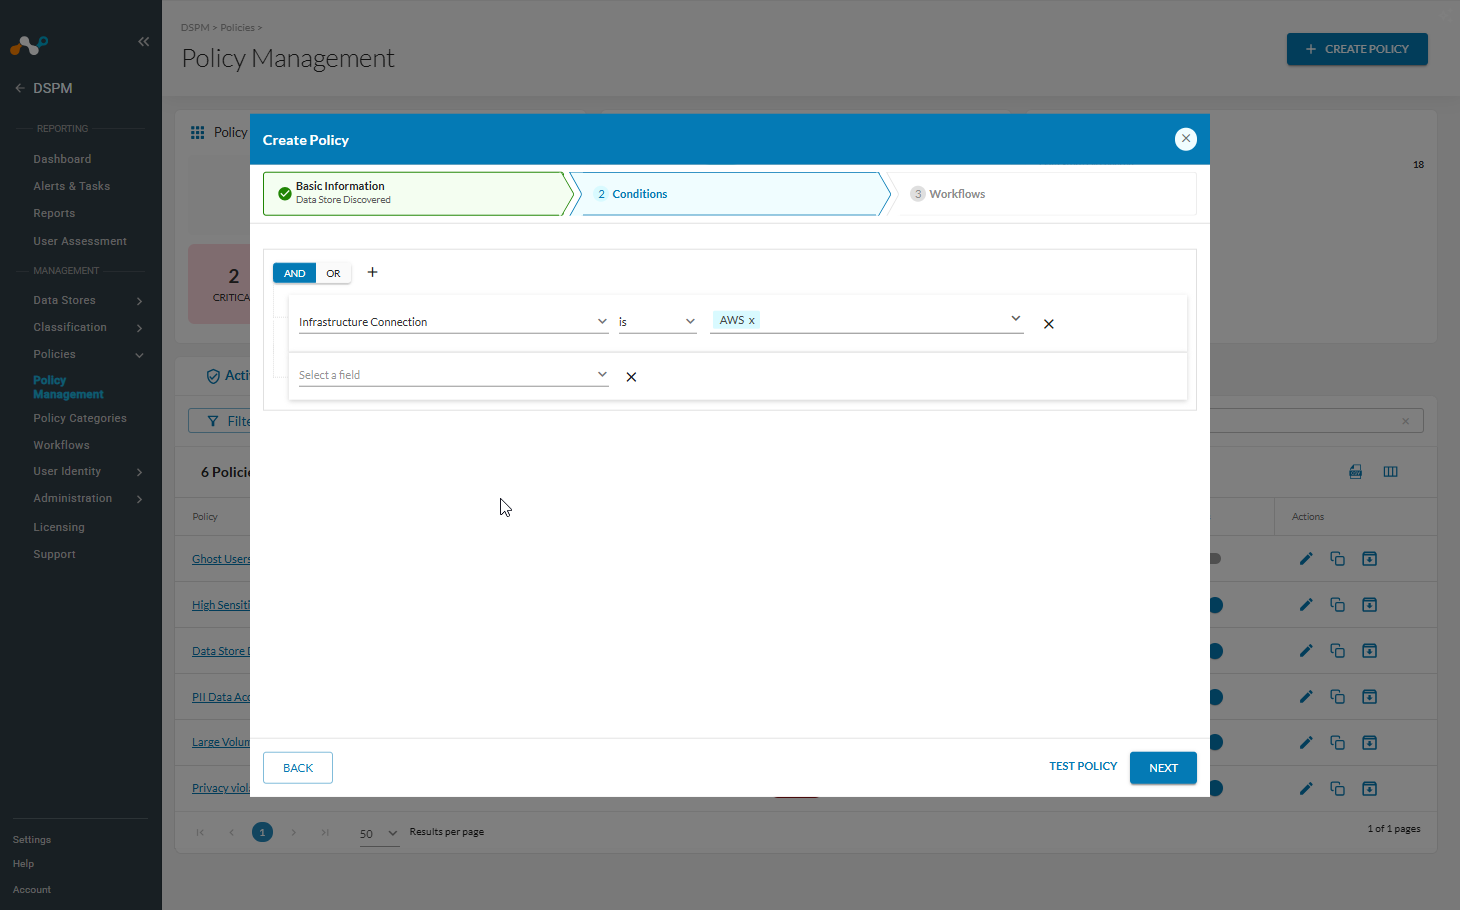
このセクションを使用してビジネス ロジックを構築します。 メタデータシグナルAND/OR演算子を組み合わせて複雑なルールを作成できます。
利用可能なメタデータシグナル
以下のカテゴリに基づいて条件を作成できます。
- Employee: 個人名、タグ、コストセンター、部門、部署、またはマネージャー(従業員名簿で管理される)。
- Data: 特定のデータセット、エンティティデータ型、データタグ、および機密レベル。
- Data Store: 名前、機密性、タグ(ストアに適用されているか、ストア内に含まれている)、プラットフォーム、地域、サービス、含まれているルールとプロファイル名、エンティティのデータタイプ、ファイル/フィールド数(通常ファイルと機密ファイルの両方)。
- Misconfiguration: 暗号化の状態、バックアップの状態、および一般公開の可視性。
- Query: 曜日、時間帯、および生成された行数。
ビルディングロジックグループ
- Add Condition: AND/OR演算子の横にある+ボタンをクリックしてNew Conditionを選択してください。
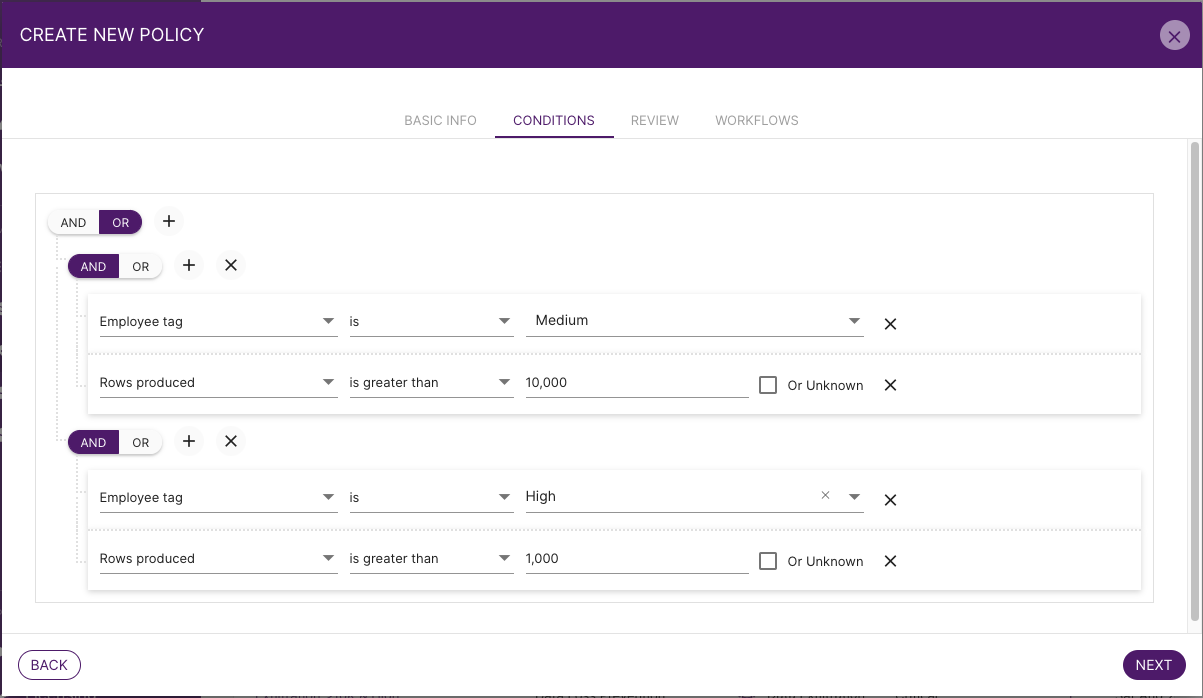
- Add Group: +ボタンをクリックしてNew Groupを選択すると、ネストされたロジックが作成されます。
- Toggle Operators: 条件間の相互作用を変更するには、 ANDまたはORをクリックしてください。
Example Logic:
(Employee Risk Tag = Medium AND Rows Produced > 10,000) OR (Employee Risk Tag = High AND Rows Produced > 1,000)
分類ポリシーの詳細
分類ポリシーは、 individual objects (ファイルまたは列) を評価するため、他のポリシー タイプとは機能が異なります。
- Scope Requirement: 特定の適用範囲条件を含める必要があります。
- File Nameを使用して非構造化データ (S3 内のファイルなど) を評価します。
- Column Nameを使用して構造化データ (SQL テーブルなど) を評価します。
- Restriction: ファイル名と列名の条件を同じポリシー内で組み合わせることはできません。
- Object-Level Alerting: データ ストアごとにアラートを発行する他のポリシーとは異なり、分類ポリシー今はタスクの代わりにAlerts per object生成します。 各アラートには、検出された機密オブジェクトの数(合計数、または前回のスキャンからの変化/差分)が含まれます。
Note: その他のポリシータイプ(データストア発見、データアクセス、データストアの姿勢、データ流出、プライバシー侵害、データ変更)は、個々のファイルや列ごとではなく、引き続き評価・アラートが per data store basisで行われます。
クエリポリシーの詳細(生成される行数)
条件として 「生成された行数」を使用する場合、一部のデータストアはこの数を返さないか、キャッシュのために不明な場合があることに注意してください。 この不確実性に対処するには、次の点に留意する必要があります。
- Option A: 行数条件の横にあるOr Unknownチェックボックスをオンにしてください。
- Option B: 「生成された行数が不明」を対象とする別の条件を作成します。
ステップ3:テストポリシー(シミュレーション)
保存する前に、既存のログに対してポリシーをシミュレーションして、その正確性を確認できます。
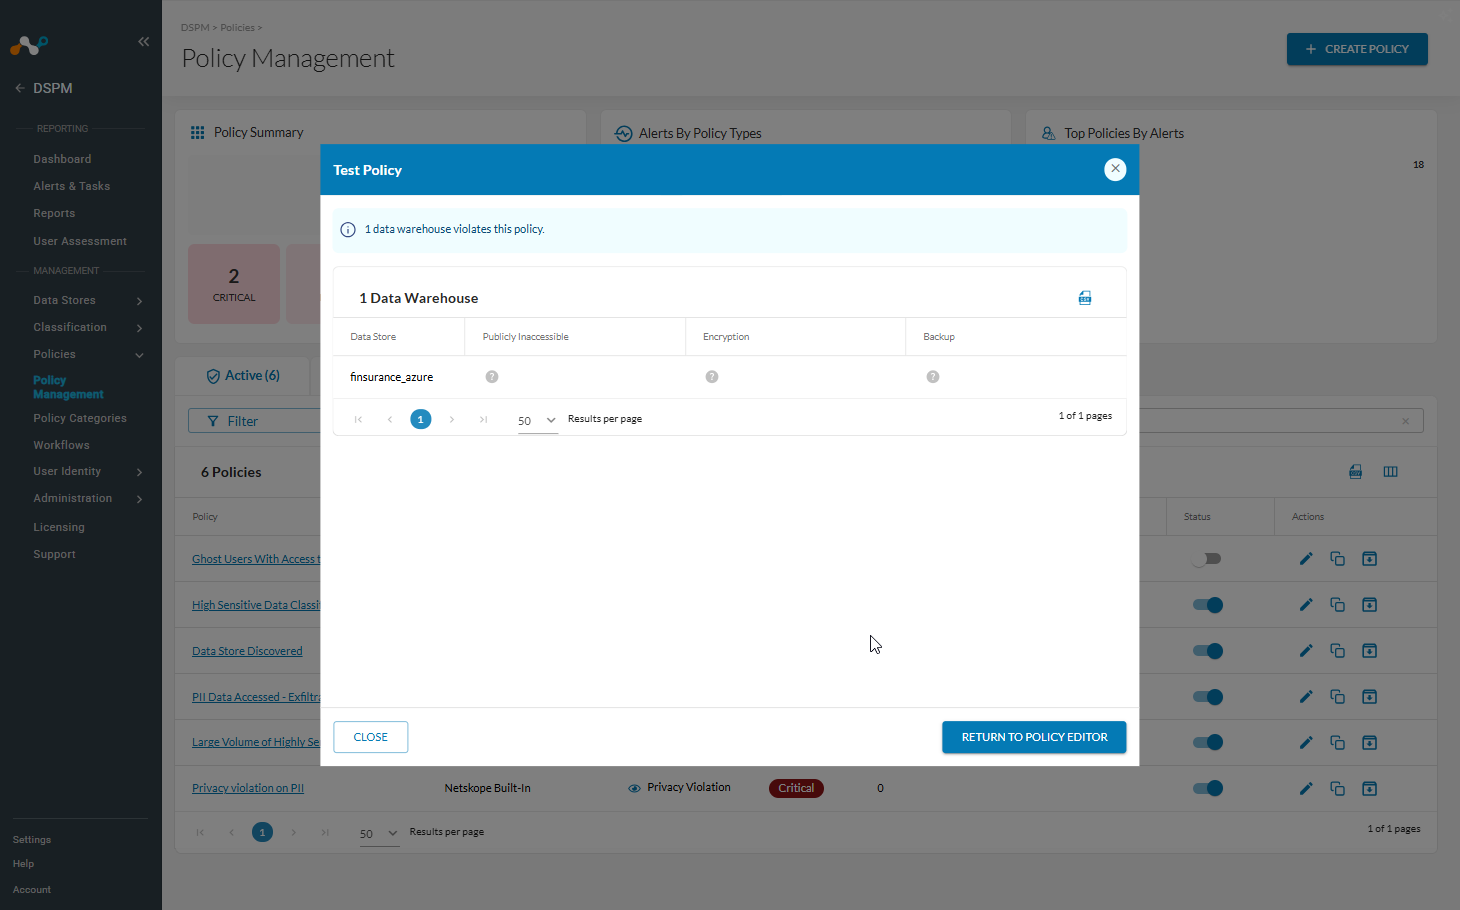
- TEST POLICYボタンをクリックしてください。
- 結果を確認し、過去にどのような違反行為があった場合にこのポリシーが適用されたのかを調べてください。
- 必要に応じて条件を調整してください。
Note: シミュレーションは1,000 resultsに限定されており、データ量によっては数分かかる場合があります。ウィンドウを閉じて後で戻ってきても構いません。ポリシー作成プロセスは中断されません。
ステップ4:ワークフロー
ポリシーが発動された際に、誰に通知するかを定義します。
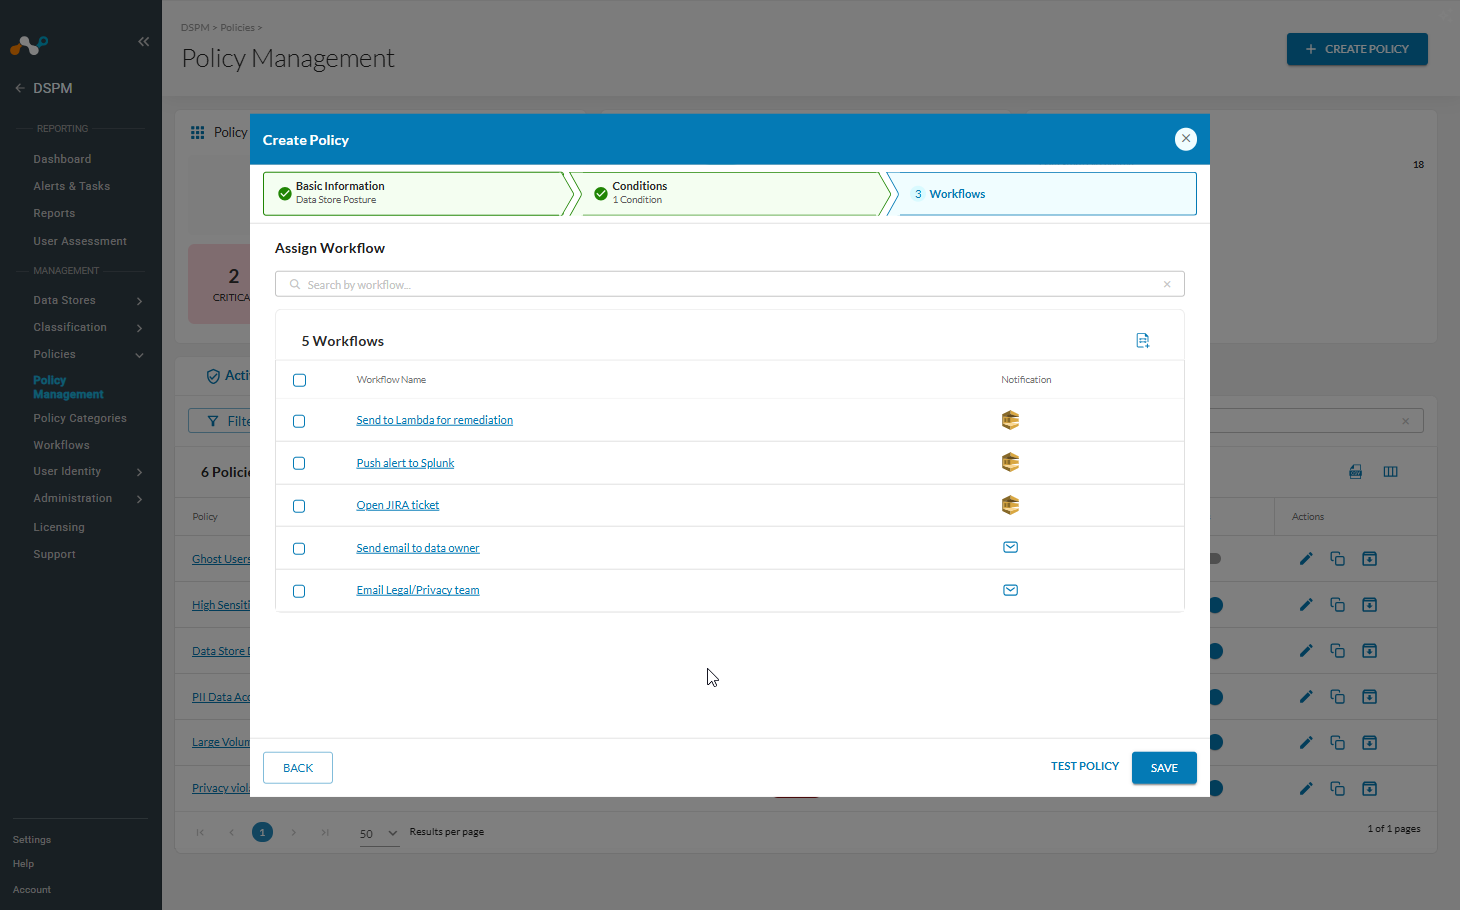
- 既存のWorkflowの隣にチェックボックスをSelect。
- (オプション)ワークフロー名をクリックすると、その設定の詳細を確認できます。
- 新しい通知チャネルが必要な場合は、右上のCreate New Workflowアイコンをクリックしてください。
設定が完了したら、 Saveをクリックしてポリシーを有効にしてください。