

ロールベースの管理を使用すると、管理者を簡単に追加し、 Netskopeプラットフォームへのさまざまなレベルのアクセス権を持つ特定のロールを割り当てることができます。
Netskopeでは、管理者を追加する前に役割を追加することをお勧めします。なぜなら、作成する管理者ごとに役割を選択する必要があるからです。
役割を設定する際:
- そうするためには適切な許可が必要です
- 同じかそれ以下の権限を持つロールのみ、作成、編集、削除できます。
注記
より高い権限を持つ役割のみを表示できます。
- 組織全体のアクセス権限が必要です
管理者ロールを設定するには:
- Settings > Administration > Rolesに移動します。
- New Roleをクリックしてください。
「新しい役割」ウィンドウが表示されます。
- 「新しい役割」ウィンドウで:
- Role Name管理者ロールの名前を入力してください。
- Role Description: 管理者ロールの短いオプションのデスクリプションを入力します。 このデスク リプションは、[役割] リスト ページに表示されます。
- Privileges タブ:管理者がアクセスできる機能領域を選択します。少なくとも1つの機能分野を選択する必要があります。注:この新しい役割に付与できるページ権限は、このセクションでの選択内容によって異なります。さらに、アクセス制御、DLP、脅威対策のカテゴリ内のサブオプションをクリックすると、より詳細な制御が可能になります。

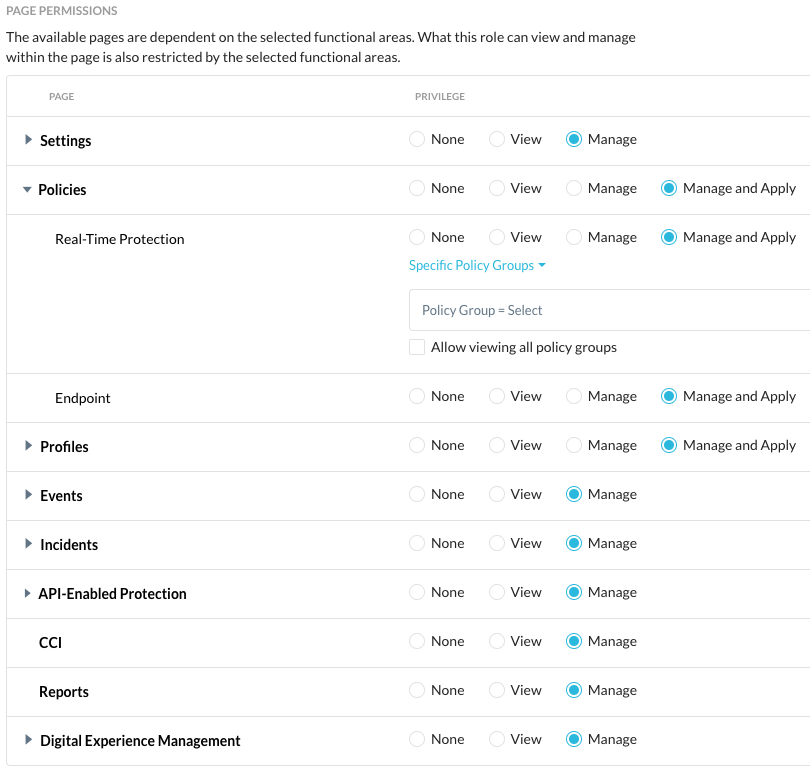
- Page Permissions管理者がアクセスできるページを選択してください。
- Scope タブ:管理者のスコープは、管理者がプラットフォームのどの領域を管理できるかを指定します。テナント管理者はプラットフォーム全体に対する権限を持ちます。作成する追加ロールごとに、以下のスコープのいずれかを選択する必要があります。
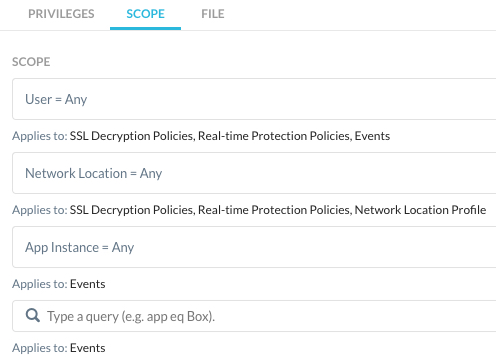
- Userユーザー、ユーザーグループ、または組織単位を選択してください。ユーザーによる選択は、SSL復号化ポリシー、リアルタイム保護ポリシー、イベント、および役割に適用されます。
- Network Locationネットワークの場所を検索するには、フィールドをクリックしてください。ネットワークロケーションの選択は、SSL復号化ポリシー、リアルタイム保護ポリシー、ネットワークロケーションプロファイル、およびロールに適用されます。
- App Instance: フィールドをクリックしてアプリインスタンスを検索します。アプリインスタンスの選択は、イベントとロールに適用されます。
- Queryクエリを追加するには、フィールドに入力してください。このクエリはイベントに適用されます。
- File タブ:以下のチェックボックスを選択してください:

- File Contentこのチェックボックスを選択すると、管理者はファイルのダウンロード、プレビュー、および表示が可能になります。これは、API 対応の保護機能およびインシデント管理に適用されます。
- Obfuscation以下の情報で機密データをUIでマスクするために、このチェックボックスを選択してください:
- ユーザー名
- ソース位置情報
- ユーザーIPアドレス
- ファイル名とオブジェクト名
- アプリ名、URL、および宛先IPアドレス
難読化の選択肢は、イベント、API対応保護、レポート、インシデント管理、およびマルウェアに適用されます。
- Saveをクリックしてください。
ヒント
定義された役割とそれに伴う選択に基づいて、管理者がリアルタイム保護、役割、および SSL 復号化 を作成すると、一部のフィールドが自動的に入力されます。 これはワークフローの効率化に役立ちます。