

このドキュメントでは、 CrowdStrike Identity Protect URE とNetskope Cloud Exchangeプラットフォームの User Cloud Risk Exchangeモジュールの統合を構成する方法について説明します。 この統合により、ユーザーの電子メールとそのスコアがCrowdStrikeの ID 保護プラットフォームからNetskopeに収集されます。
前提条件
この設定を完了するには、以下が必要です。
- Netskopeテナント(または、例えば本番環境と開発/テスト環境など、複数のテナント)。
- Netskope Cloud Exchangeテナントには、テナントプラグインとリスクエクスチェンジプラグインが既に設定済みです。
- API トークンのCrowdStrikeインスタンス クレデンシャル (ベース URI、クライアント ID、クライアント シークレット)。
- プラグインの権限。
- 以下のホストへの接続性:
- https://api.crowdstrike.com (商用クラウド
api.crowdstrike.com) https://api.us-2.crowdstrike.com (米国 2api.us-2.crowdstrike.com) https://api.laggar.gcw.crowdstrike.com (GovCloud 上の Falconapi.laggar.gcw.crowdstrike.com) https://api.eu-1.crowdstrike.com ( EU クラウドapi.eu-1.crowdstrike.com) 注記
プラグインを使用するには、上記で挙げたURLのいずれかが必要です。
- https://api.crowdstrike.com (商用クラウド
Actions
| 取得したレコードの種類 | ユーザー |
| Actions | 何も操作しない |
マッピング
スコアプル
| CrowdStrikeフィールズ | Netskope CE Fields |
|---|---|
| emailAddresses | uid (電子メール) |
| riskScore | score |
Note: 表示されるユーザー スコアは、 CrowdStrike Identity Protection プラットフォームで表示されるものとは異なります。
CrowdStrikeのアイデンティティ保護リスクスコアをNetskope Cloud Exchangeリスクスコアに変換する式
Netskopeリスクスコアスケール:0~1000(0:最大リスク、1000:最小リスク)
CrowdStrikeのリスクスコア尺度:0~1(0→最小リスク、1→最大リスク)
計算式:|(1 – (CrowdStrike ID保護リスクスコア))| *1000
権限
以下は、URE CrowdStrike Falcon Identity Protectionプラグインに必要な権限です。
| 範囲 | Read | Write |
| ID保護GraphQL | – | はい |
| 個人情報保護のタイムライン | はい | – |
| 身元保護機関 | はい | いいえ |
パフォーマンスマトリックス
以下は、CrowdStrikeからNetskope CEに5万件のユーザースコアを取得して、大規模なCEスタック上で実施したパフォーマンス測定結果です。
| スタックの詳細 | サイズ:大 RAM:32GB CPU:16コア |
| サードパーティ製品から取得したユーザー | ~10K per minute |
ユーザーエージェント
netskope-ce-4.1.0-ure-crowdstrike_identity_protect-v1.0.0
ワークフロー
- CrowdStrike API クレデンシャルを作成します。
- ユーザーリスク交換用のCrowdStrikeプラグインを設定します。
- CrowdStrikeプラグインのビジネスルールを設定します。
- CrowdStrikeプラグインのアクションを設定します。
- CrowdStrikeプラグインを検証してください。
再生ボタンをクリックして動画をご覧ください。
CrowdStrike API の作成 クレデンシャル
- CrowdStrikeプラットフォームにログインします。 Menu Icon > Supportに行ってからResources > API Clients and Keysに進んでください。

- Add New API Clientをクリックしてください。

- APIクライアントを追加する際に、以下のスコープを追加してください。
範囲 Read Write ID保護GraphQL – はい 個人情報保護のタイムライン はい – - ベースURL、クライアントID、およびクライアントシークレットをコピーしてください。
- 変更を保存してください。


CrowdStrike Falcon Identity Protectionプラグインの設定
-
-
- Cloud Exchangeで Settings > Pluginsに行ってください。CrowdStrike Falcon Identity Protection (URE)プラグインボックスを検索してクリックしてください。

- プラグインを設定するために、設定名、同期間隔、および システムプロキシ(必要な場合)を追加します。

- Nextをクリックして、ベースURL、クライアントID、クライアントシークレット、および初期範囲を入力してください。

- Nextをクリックして、Selectレンジページからスコアレンジを設定します(デフォルトのままにすることをおすすめします)。

- プラグインの設定はUser Risk Exchange > Plugins .
に表示されます。
- Cloud Exchangeで Settings > Pluginsに行ってください。CrowdStrike Falcon Identity Protection (URE)プラグインボックスを検索してクリックしてください。
-
CrowdStrike Falcon Identity Protection のユーザーリスク交換ビジネスルールを設定する
-
- User Risk Exchange > Business Ruleへ移動してください。
- Create New Rule .
をクリックしてください
- ルール名を入力し、要件に基づいてクエリを設定してください。以下の例は、CrowdStrike Identity Protectionの設定によって取得されたすべてのユーザー/ホストを取得します。
- Saveをクリックしてください。
CrowdStrike Falcon Identity Protectionのアクションを設定する
User Risk Exchange CrowdStrikeプラグインは、以下のアクションタイプをサポートしています。
アクションなし:このアクションはホスト上で何も実行しませんが、アラート生成が有効になっている場合はCTOでアラートを生成する可能性があります。
このアクションを設定するには:
-
- User Risk Exchange > Actionsへ移動してください。
- Add Action Configuration .
をクリックしてください
- ビジネスルールとプラグイン設定Select 、デフォルトのアクションはそのままにしておきます。
- Ticket Orchestratorモジュールでアラートを生成するには、 Generate Alert有効にしてください。同様に、メンテナンスウィンドウ中にこの操作を実行する場合は、 Perform Action during Maintenance Window有効にしてください。
- Saveをクリックしてください。
CloudStrike Falcon Identity Protectionプラグインを検証する
Cloud Exchange でプルを検証する
-
- User Risk Exchange > Usersへ移動してください。
- 以下のようなユーザーが表示されます。

プラグインのログからも同様のことを確認してください。Loggingに移動して、CrowStrike Falcon Identity Protection プラグインのログを検索してください。

注記
表示されるユーザー スコアは、 CrowdStrike Identity Protection プラットフォームで表示されるものとは異なります。
CrowdStrikeのID保護リスクスコアをNetskope Cloud Exchangeリスクスコアに変換する式
Netskopeリスクスコアスケール:0~1000(0:最大リスク、1000:最小リスク)
CrowdStrikeのリスクスコア尺度:0~1(0→最小リスク、1→最大リスク)
計算式:|(1 – (CrowdStrike ID保護リスクスコア))| *1000
CrowdStrike Identityでプルを検証する
-
- CrowdStrike Falcon プラットフォームにログインします。
- Identity Protection > Users .
へ移動してください。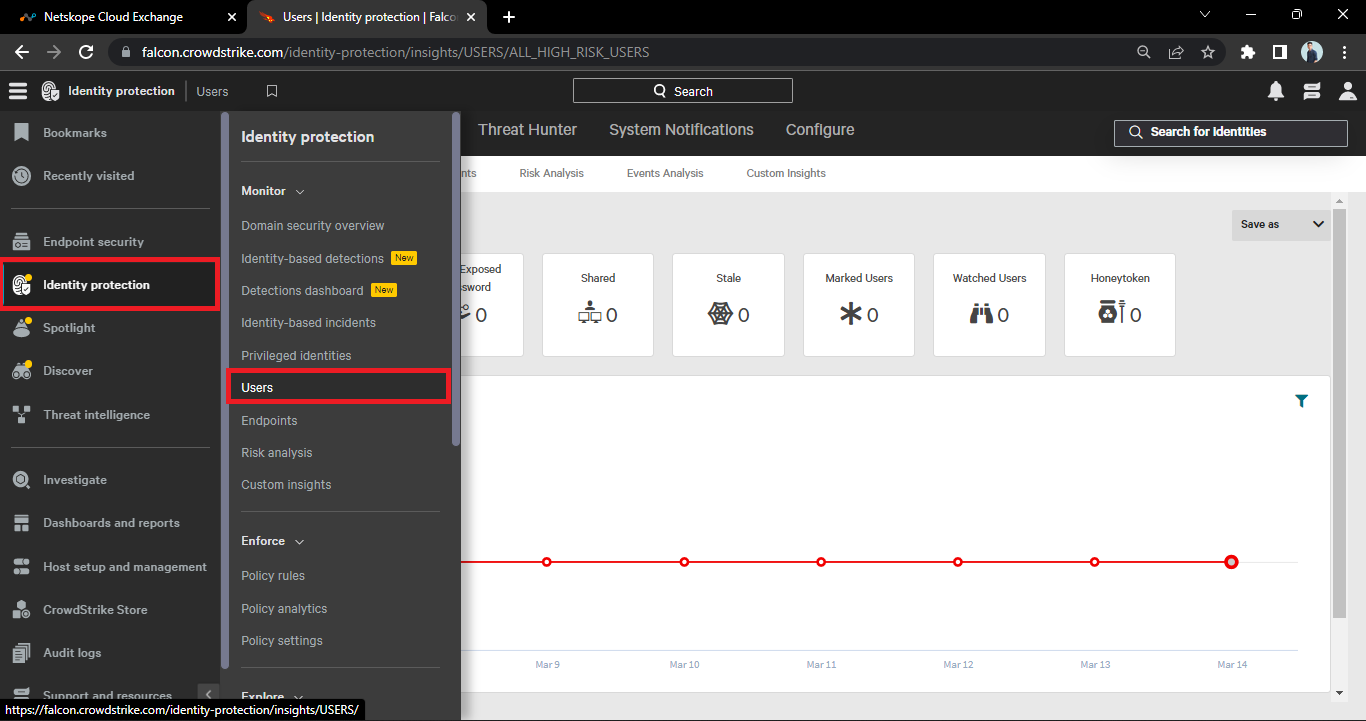
- ここにユーザーが表示されます。以下のスクリーンショットに示すように。

トラブルシューティング
CrowdStrikeプラットフォームからユーザー スコアを取得できません。
ユーザー評価を取得できない場合は、以下のいずれかが原因である可能性があります。
- 抽出可能なユーザーがいません。
- クライアントIDとクライアントシークレットに対して、プラグインの権限が不足しています。
- APIレスポンスの「emailAddresses」フィールドには値がありません。
- API レスポンスの「電子メールアドレス」フィールドには複数の電子メールアドレスが含まれています。
What to do:
- 取得可能なユーザーがいません。
CrowdStrikeをチェックしてくださいCrowdStrike検証で提供される手順に従って、ユーザーが抽出可能かどうかを確認してください。 アーカイブされていないユーザーのみがCrowdStrikeプラットフォームからプルされます。 - クライアントIDとクライアントシークレットに対して、プラグインの権限が不足しています。
プラグインに必要な権限を確認してください。
