

このドキュメントでは、 Netskope Cloud Exchangeプラットフォームの Risk Exchange モジュールを使用してCrowdStrike Falcon Spotlight v1.0.0 プラグインを構成する方法について説明します。 このプラグインはCrowdStrikeテナントの「露出管理」>「脆弱性管理」>「脆弱性」ページから脆弱性を取得します。 このプラグインは、CrowdStrikeテナント内の脆弱性に対するいかなるアクションもサポートしていません。
前提条件
このプラグインを設定するには、以下が必要です。
- Netskopeテナント(または、例えば本番環境と開発/テスト環境など、複数のテナント)。
- Netskopeテナントおよびリスク交換プラグインが既に設定済みのNetskope Cloud Exchangeインスタンス。
- CrowdStrike Falcon Spotlight プラットフォームへのアクセス (ベース URL、クライアント ID、クライアント シークレット)
- 以下のホストへの接続: https://api. <region> CrowdStrike
- CrowdStrikeでIP許可リストを設定しているなら、Cloud Exchangeが動いているマシンのパブリックIPを追加してください。詳細については、ドキュメントを参照してください。
CrowdStrike Falcon Spotlightプラグインのサポート
このプラグインはCrowdStrikeテナントの「露出管理」>「脆弱性管理」>「脆弱性」ページから脆弱性を取得します。 このプラグインは、CrowdStrikeテナント内の脆弱性に対するいかなるアクションもサポートしていません。
| 取得したデータの種類 | サポートされているアクション |
|---|---|
| Vulnerabilities | No action |
マッピング
マッピングは 抽出された脆弱性とその詳細を表示します。 プラグイン設定時にマッピングされたフィールドは、データが取得されるとレコードページに表示されます。以下は、プラグインの設定時に使用すべき推奨マッピングです。 プラグインの設定時に使用してください。
脆弱性のマッピングをプルする
|
プラグインフィールドラベル |
想定されるデータ型 |
推奨フィールドラベル |
提案された集約戦略 |
|---|---|---|---|
|
ID |
String |
ID |
Unique |
|
AID |
String |
AID |
Overwrite |
|
状態 |
String |
状態 |
Overwrite |
|
Confidence |
String |
Confidence |
Overwrite |
|
Hostname |
String |
Hostname |
Overwrite |
|
Local IP |
String |
Local IP |
Overwrite |
|
マシンドメイン |
String |
マシンドメイン |
Overwrite |
|
Site Name |
String |
Site Name |
Overwrite |
|
Tags |
List |
Tags |
Overwrite |
|
資産の重要性 |
String |
資産の重要性 |
Overwrite |
|
インターネット露出 |
String |
インターネット露出 |
Overwrite |
|
インスタンスID |
String |
インスタンスID |
Overwrite |
|
サービスプロバイダーアカウントID |
String |
サービスプロバイダーアカウントID |
Overwrite |
|
サービスプロバイダー |
String |
サービスプロバイダー |
Overwrite |
|
管理元 |
String |
管理元 |
Overwrite |
|
ホストの信頼度 |
String |
ホストの信頼度 |
Overwrite |
|
CVE ID |
String |
CVE ID |
Overwrite |
|
CVE基本スコア |
Number |
CVE基本スコア |
Overwrite |
|
CVEの重症度 |
String |
CVEの重症度 |
Overwrite |
|
CVE Exploit Status |
String |
CVE Exploit Status |
Overwrite |
|
CVE ExPRT評価 |
String |
CVE ExPRT評価 |
Overwrite |
|
CVE Name |
String |
CVE Name |
Overwrite |
|
CVEの種類 |
List |
CVEの種類 |
Overwrite |
|
CVEアクター |
List |
CVEアクター |
Overwrite |
|
CVEデスクリプション |
String |
CVEデスクリプション |
Overwrite |
|
CVEの悪用可能性スコア |
Number |
CVEの悪用可能性スコア |
Overwrite |
|
CVEインパクトスコア |
Number |
CVEインパクトスコア |
Overwrite |
|
CVEベクター |
String |
CVEベクター |
Overwrite |
注記
複数のプラグインで同じレコードを使用している場合は、プラグイン内で同じフィールドをマッピングするようにしてください。
権限
ユーザーとアプリケーションのレコードを取得するには、この権限が必要です: 脆弱性 – アクセス。
APIの詳細
APIの詳細一覧
| APIエンドポイント | 方法 | 使うケース |
|---|---|---|
| /oauth2/token | 役職 | アクセストークンを生成する |
| /spotlight/combined/vulnerabilities/v1 | 得る | フェッチの脆弱性 |
Generate Access Token
Endpoint: https://<BASE_URL>/oauth2/token
Method: 役職
Headers:
| 鍵 | Value |
|---|---|
| ユーザーエージェント | netskope-ce-6.0.0-cre-crowdstrike-falcon-spotlight/1.0.0 |
| Content-Type | application/x-www-form-urlencoded |
Request Body:
| 鍵 | Value |
|---|---|
| grant_type | client_credentials |
| client_id | <Client ID> |
| client_secret | <Client Secret> |
Sample Response
{
  "access_token": "eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...",
  "expires_in": 1799,
  "token_type": "bearer"
}
Fetch Vulnerabilities
Endpoint: https:// <BASE_URL> /spotlight/combined/vulnerabilities/v1
Method: 得る
Headers:
| 鍵 | Value |
|---|---|
| ユーザーエージェント | netskope-ce-6.0.0-cre-crowdstrike-falcon-spotlight/1.0.0 |
| Authorization | Bearer <access_token> |
Query Parameters
| 鍵 | Value |
|---|---|
| limit | 5000 |
| facet | [“host_info”, “cve”] |
| sort | updated_timestamp.asc |
Sample Response
{
    "meta": {
        "query_time": 0.47325536,
        "pagination": {
            "limit": 500,
            "total": 96128,
            "after": "next_page_token"
        },
        "powered_by": "spapi",
        "trace_id": "6120930d-fb71-45e6-b93b-b7e938d5bc22"
    },
    "resources": [
        {
            "id": "u:ip:a6dc46f29f9d952826910ea2baca3c1a4d1e857949b9f0e59f04c84e8d6c1f5e_bc5f0e094c76339fa2da49dac2943448",
            "cid": "c17f3a80ded0418eb107db3d26a27983",
            "aid": "c17f3a80ded0418eb107db3d26a27983_ASCB75xg0shOejrl80b5msNO4NpbjSrOX5OYPq_e34Yk1JUn2NDFbK0a",
            "vulnerability_id": "CVE-2023-48795",
            "data_providers": [
                {
                    "provider": "Falcon EASM"
                }
            ],
            "created_timestamp": "2025-10-16T02:08:07Z",
            "closed_timestamp": "2025-10-25T21:50:43Z",
            "updated_timestamp": "2025-10-25T21:50:54Z",
            "status": "closed",
            "apps": [
                {
                    "vendor_normalized": "Openbsd",
                    "product_name_version": "openssh 6.0",
                    "product_name_normalized": "openssh",
                    "sub_status": "closed",
                    "remediation": {},
                    "evaluation_logic": {
                        "id": ""
                    }
                }
            ],
            "suppression_info": {
                "is_suppressed": false
            },
            "services": [
                {
                    "port": 122,
                    "transport": "tcp",
                    "protocol": "ssh"
                }
            ],
            "confidence": "potential",
            "host_info": {
                "hostname": "54.193.116.198",
                "local_ip": "",
                "machine_domain": "",
                "os_version": "",
                "ou": "",
                "site_name": "",
                "system_manufacturer": "",
                "tags": [],
                "platform": "",
                "asset_criticality": "Unassigned",
                "internet_exposure": "Yes",
                "instance_id": "i-09d14923a29da1be3",
                "service_provider_account_id": "703303484057",
                "service_provider": "AWS",
                "third_party_asset_ids": [
                    "Falcon EASM: a6dc46f29f9d952826910ea2baca3c1a4d1e857949b9f0e59f04c84e8d6c1f5e"
                ],
                "managed_by": "Unmanaged",
                "confidence_label": "High",
                "subsidiaries": [
                    "Netskope"
                ],
                "host_last_seen_timestamp": "2025-10-15T00:00:00Z"
            },
            "remediation": {},
            "cve": {
                "id": "CVE-2023-48795",
                "base_score": 5.9,
                "severity": "MEDIUM",
                "exploit_status": 90,
                "exprt_rating": "CRITICAL",
                "cisa_info": {
                    "is_cisa_kev": false
                },
                "spotlight_published_date": "2023-12-19T11:39:00Z",
                "name": "Terrapin",
                "types": [
                    "Vulnerability"
                ],
                "actors": [
                    "COZY BEAR",
                    "LABYRINTH CHOLLIMA",
                    "SILENT CHOLLIMA"
                ],
                "cwes": [
                    "CWE-222"
                ],
                "description": "",
                "published_date": "2023-12-18T00:00:00Z",
                "vendor_advisory": [
                    "https://lists.fedoraproject.org/archives/list/package-announce%40lists.fedoraproject.org/message/MKQRBF3DWMWPH36LBCOBUTSIZRTPEZXB/"
                ],
                "references": [
                    "http://packetstormsecurity.com/files/176280/Terrapin-SSH-Connection-Weakening.html",
                    "http://seclists.org/fulldisclosure/2024/Mar/21"
                ],
                "exploitability_score": 2.2,
                "impact_score": 3.6,
                "vector": "CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:N/I:H/A:N"
            }
        },
        {
            "id": "09ea7af71597467089d06313b4fe337d_ce97718801cb38ef9d3d7908fd878ae4",
            "cid": "c17f3a80ded0418eb107db3d26a27983",
            "aid": "09ea7af71597467089d06313b4fe337d",
            "vulnerability_id": "CVE-2025-26634",
            "data_providers": [
                {
                    "provider": "Falcon sensor"
                }
            ],
            "created_timestamp": "2025-03-13T02:39:46Z",
            "updated_timestamp": "2025-03-13T02:39:46Z",
            "status": "open",
            "apps": [
                {
                    "vendor_normalized": "Microsoft",
                    "product_name_version": "Windows Server 2022",
                    "product_name_normalized": "Windows Server 2022",
                    "sub_status": "open",
                    "remediation": {
                        "ids": [
                            "07c271aa28eb328da300ebaf6afa625f"
                        ]
                    },
                    "evaluation_logic": {
                        "id": "eab3262f71893574b3ea99391191845c"
                    },
                    "remediation_info": {
                        "recommended_id": "07c271aa28eb328da300ebaf6afa625f"
                    }
                }
            ],
            "suppression_info": {
                "is_suppressed": false
            },
            "confidence": "confirmed",
            "host_info": {
                "hostname": "EC2AMAZ-32GSOEF",
                "local_ip": "172.31.19.16",
                "machine_domain": "",
                "os_version": "Windows Server 2022",
                "ou": "",
                "site_name": "",
                "system_manufacturer": "Xen",
                "tags": [],
                "platform": "Windows",
                "instance_id": "i-09d14923a29da1be3",
                "service_provider_account_id": "703303484057",
                "service_provider": "AWS",
                "os_build": "20348",
                "product_type_desc": "Server",
                "asset_criticality": "Unassigned",
                "internet_exposure": "No",
                "managed_by": "Falcon sensor"
            },
            "cve": {
                "id": "CVE-2025-26634",
                "base_score": 7.5,
                "severity": "HIGH",
                "exploit_status": 0,
                "exprt_rating": "HIGH",
                "remediation_level": "O",
                "cisa_info": {
                    "is_cisa_kev": false
                },
                "spotlight_published_date": "2025-03-12T17:23:00Z",
                "types": [
                    "Vulnerability"
                ],
                "cwes": [
                    ""
                ],
                "description": "Heap-based buffer overflow in Windows Core Messaging allows an authorized attacker to elevate privileges over a network.\n",
                "published_date": "2025-03-11T07:00:00Z",
                "vendor_advisory": [
                    "https://msrc.microsoft.com/update-guide/en-us/vulnerability/CVE-2025-26634",
                    "https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-26634"
                ],
                "exploitability_score": 1.6,
                "impact_score": 5.9,
                "vector": "CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H"
            }
        },
        {
            "id": "280f4d789bcexxxxxxxxx9abcc3811914f",
            "cid": "0123456789ABCDEFGHIJKLMNOPQRSTUV-WX",
            "aid": "280f4d…2a7f7bbd",
            "vulnerability_id": "CVE-2025-26633",
            "data_providers": [
                {
                    "provider": "Falcon sensor"
                }
            ],
            "created_timestamp": "2025-06-03T00:38:46Z",
            "updated_timestamp": "2025-06-06T00:10:34Z",
            "status": "open",
            "apps": [
                {
                    "vendor_normalized": "Microsoft",
                    "product_name_version": "Windows Server 2012 R2",
                    "product_name_normalized": "Windows Server 2012 R2",
                    "sub_status": "open",
                    "remediation": {
                        "ids": [
                            "91b4ee1abe763150a74150dfddf93840"
                        ]
                    },
                    "evaluation_logic": {
                        "id": "9b022daf26493769863d5a22be528b9b"
                    },
                    "remediation_info": {
                        "recommended_id": "91b4ee1abe763150a74150dfddf93840",
                        "minimum_id": "ec48482667043f9e9578742143ed29bf",
                        "patch_publication_date": "2025-03-11T00:00:00Z"
                    },
                    "patch_publication_date": "2025-03-11T00:00:00Z"
                }
            ],
            "suppression_info": {
                "is_suppressed": false
            },
            "confidence": "confirmed",
            "app": {
                "vendor_normalized": "Microsoft",
                "product_name_version": "Windows Server 2012 R2",
                "product_name_normalized": "Windows Server 2012 R2"
            },
            "cve": {
                "id": "CVE-2025-26633",
                "base_score": 7,
                "severity": "HIGH",
                "exploit_status": 90,
                "exprt_rating": "CRITICAL",
                "remediation_level": "O",
                "cisa_info": {
                    "is_cisa_kev": true,
                    "due_date": "2025-04-01T00:00:00Z"
                },
                "spotlight_published_date": "2025-03-12T17:23:00Z",
                "name": "MSC EvilTwin",
                "types": [
                    "Vulnerability"
                ],
                "cwes": [
                    ""
                ],
                "description": "CVE-2025-26633 is a security feature bypass vulnerability (CWE-1023) in Microsoft Management Console due to improper neutralization of input.",
                "published_date": "2025-03-11T07:00:00Z",
                "vendor_advisory": [
                    "https://msrc.microsoft.com/update-guide/en-us/vulnerability/CVE-2025-26633"
                ],
                "references": [
                    "https://www.vicarius.io/vsociety/posts/cve-2025-26633-security-feature-bypass-in-microsoft-management-console-detection-script"
                ],
                "exploitability_score": 1,
                "impact_score": 5.9,
                "vector": "CVSS:3.1/AV:L/AC:H/PR:N/UI:R/S:U/C:H/I:H/A:H"
            },
            "host_info": {
                "hostname": "CsFlows_win_280f4d789bce47a28e3769052a7f7bbd",
                "local_ip": "222.116.81.67",
                "machine_domain": "nelsonosborn.com",
                "os_version": "Windows 10",
                "ou": "chase79",
                "site_name": "desktop-66.maxwell.org",
                "system_manufacturer": "CsFlows System Manufacturer Inc",
                "groups": [
                    {
                        "id": "7023064081fa41578f00c5f6f8aaeba0",
                        "name": "CsFlows_win"
                    }
                ],
                "tags": [
                    "SensorGroupingTags/main/tags",
                    "SensorGroupingTags/wp-content/explore"
                ],
                "platform": "Windows",
                "os_build": "17134",
                "product_type_desc": "Workstation",
                "asset_criticality": "Unassigned",
                "internet_exposure": "No",
                "managed_by": "Falcon sensor",
                "host_last_seen_timestamp": "2025-06-03T00:00:00Z"
            }
        }
    ]
}
パフォーマンスマトリックス
以下は、これらの仕様を持つ大規模Cloud Exchangeスタック上で、50万件の脆弱性を取得して実施したパフォーマンスマトリックスです。
| デスクリプション | 仕様 |
|---|---|
|
スタックサイズ | 大容量 RAM: 32 GB コア数: 16 |
|
取得および更新されたデバイスレコードの保存にかかった時間 |
約9分 |
ユーザーエージェント
netskope-ce-6.0.0-cre-crowdstrike-falcon-spotlight/1.0.0
ワークフロー
- CrowdStrikeでクライアントIDとクライアントシークレットを取得してください。
- CrowdStrike Falcon Spotlightプラグインを設定します。
- CrowdStrike Falcon Spotlight のビジネスルールを追加します。
- CrowdStrike Falcon Spotlight のアクションを追加します。
- CrowdStrike Falcon Spotlightプラグインを検証します。
動画を見る
再生ボタンをクリックして動画をご覧ください。
CrowdStrikeプラットフォームからクライアント ID とクライアント シークレットを取得します。
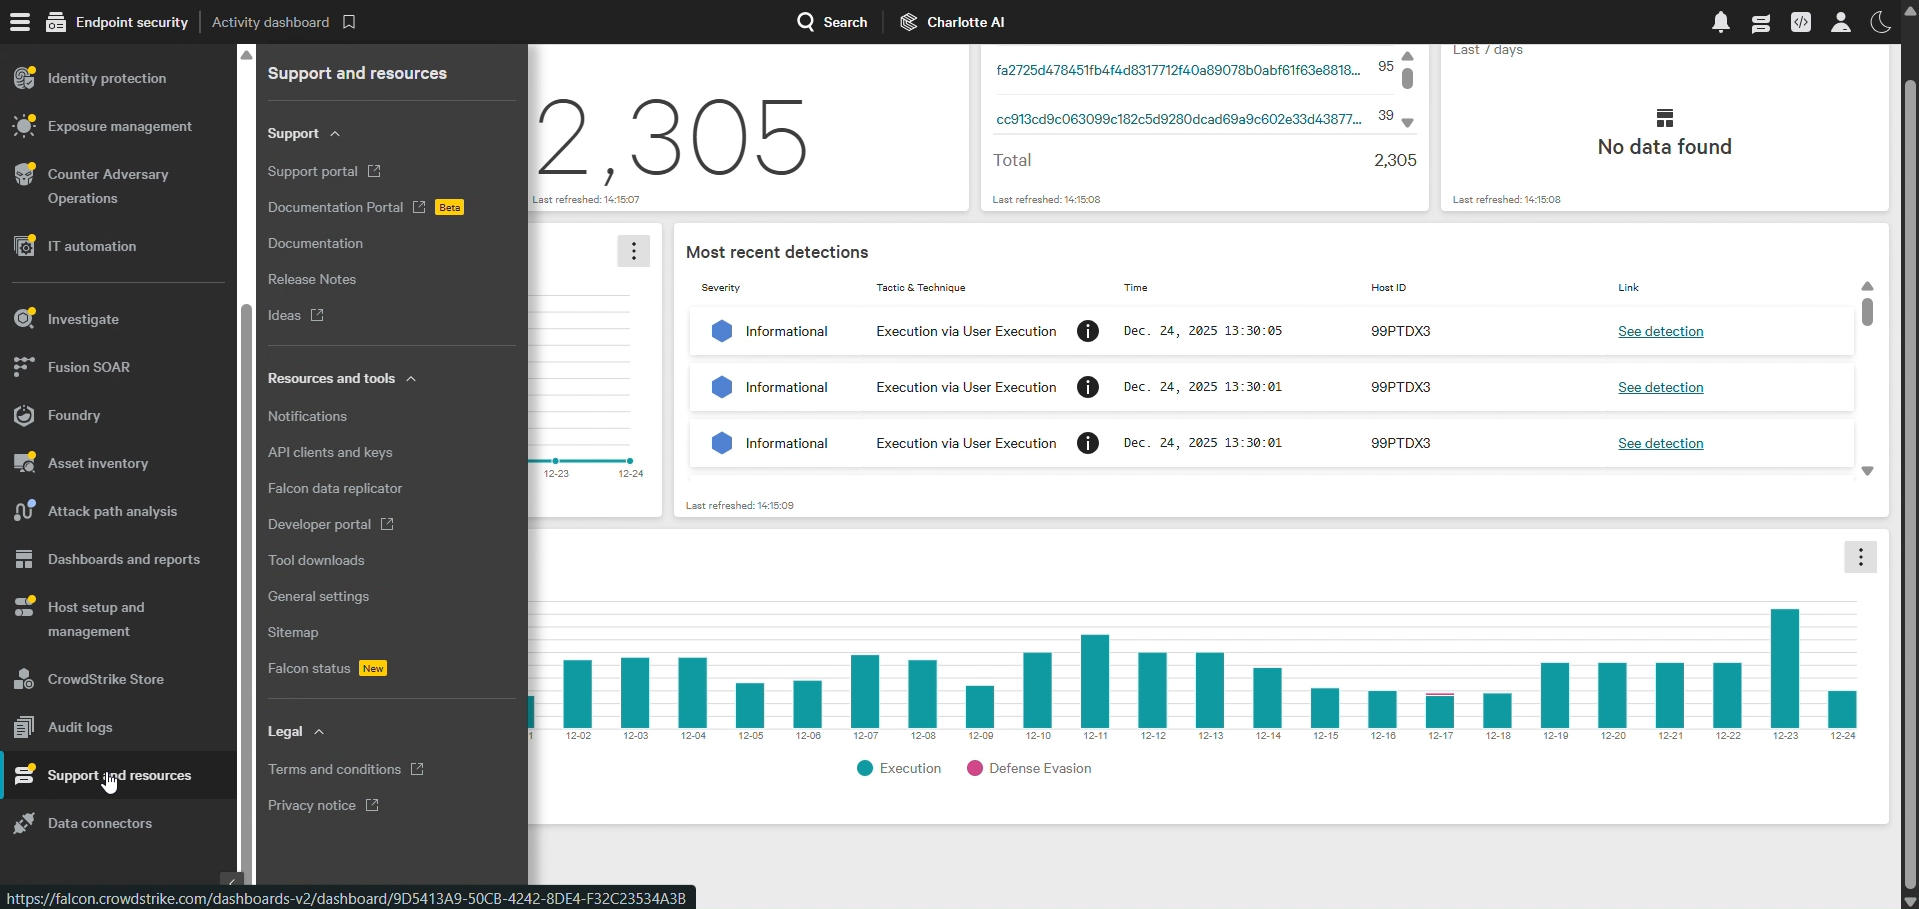
- CrowdStrikeにログインしてmenu Icon > Support and resources > API clients and Keysに移動してください。
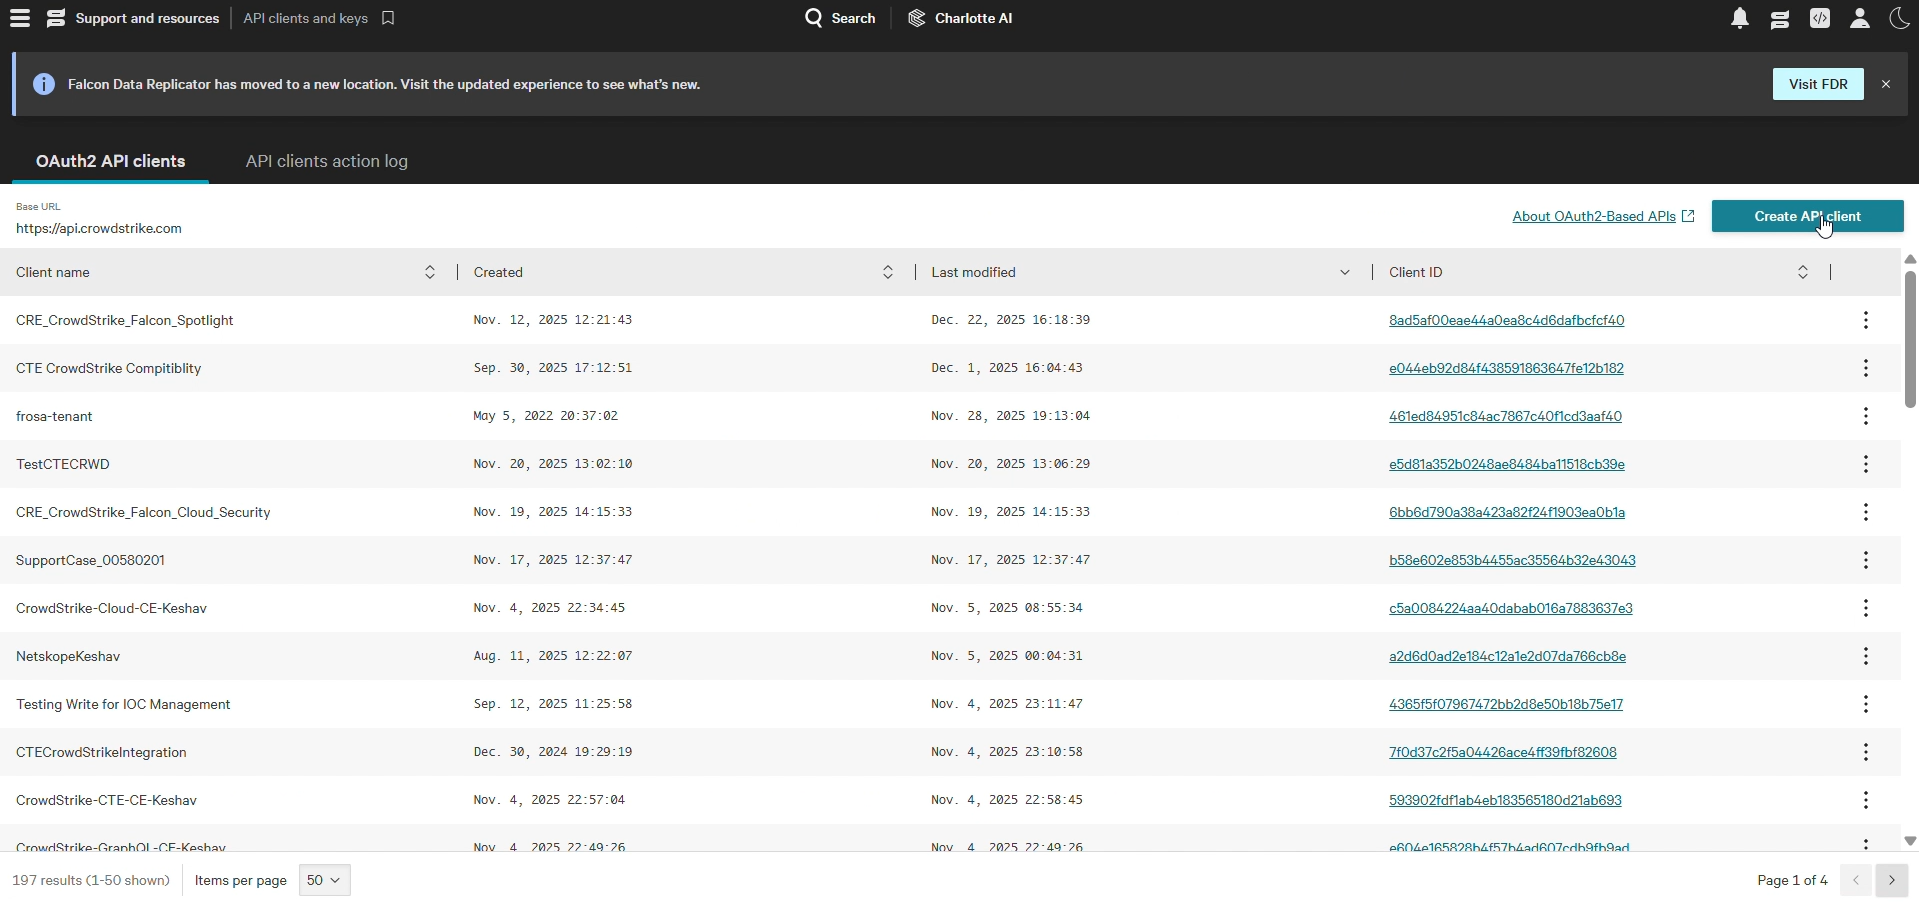
- Click Add new API Client.
- 以下のスコープを追加してくださいCrowdStrikeプラグイン:
API Scopes Permissions
Scope
Read
Write
Vulnerabilities
はい
–
クライアントIDとシークレットをメモしておいてください。
CrowdStrike Falcon Spotlightプラグインを設定する
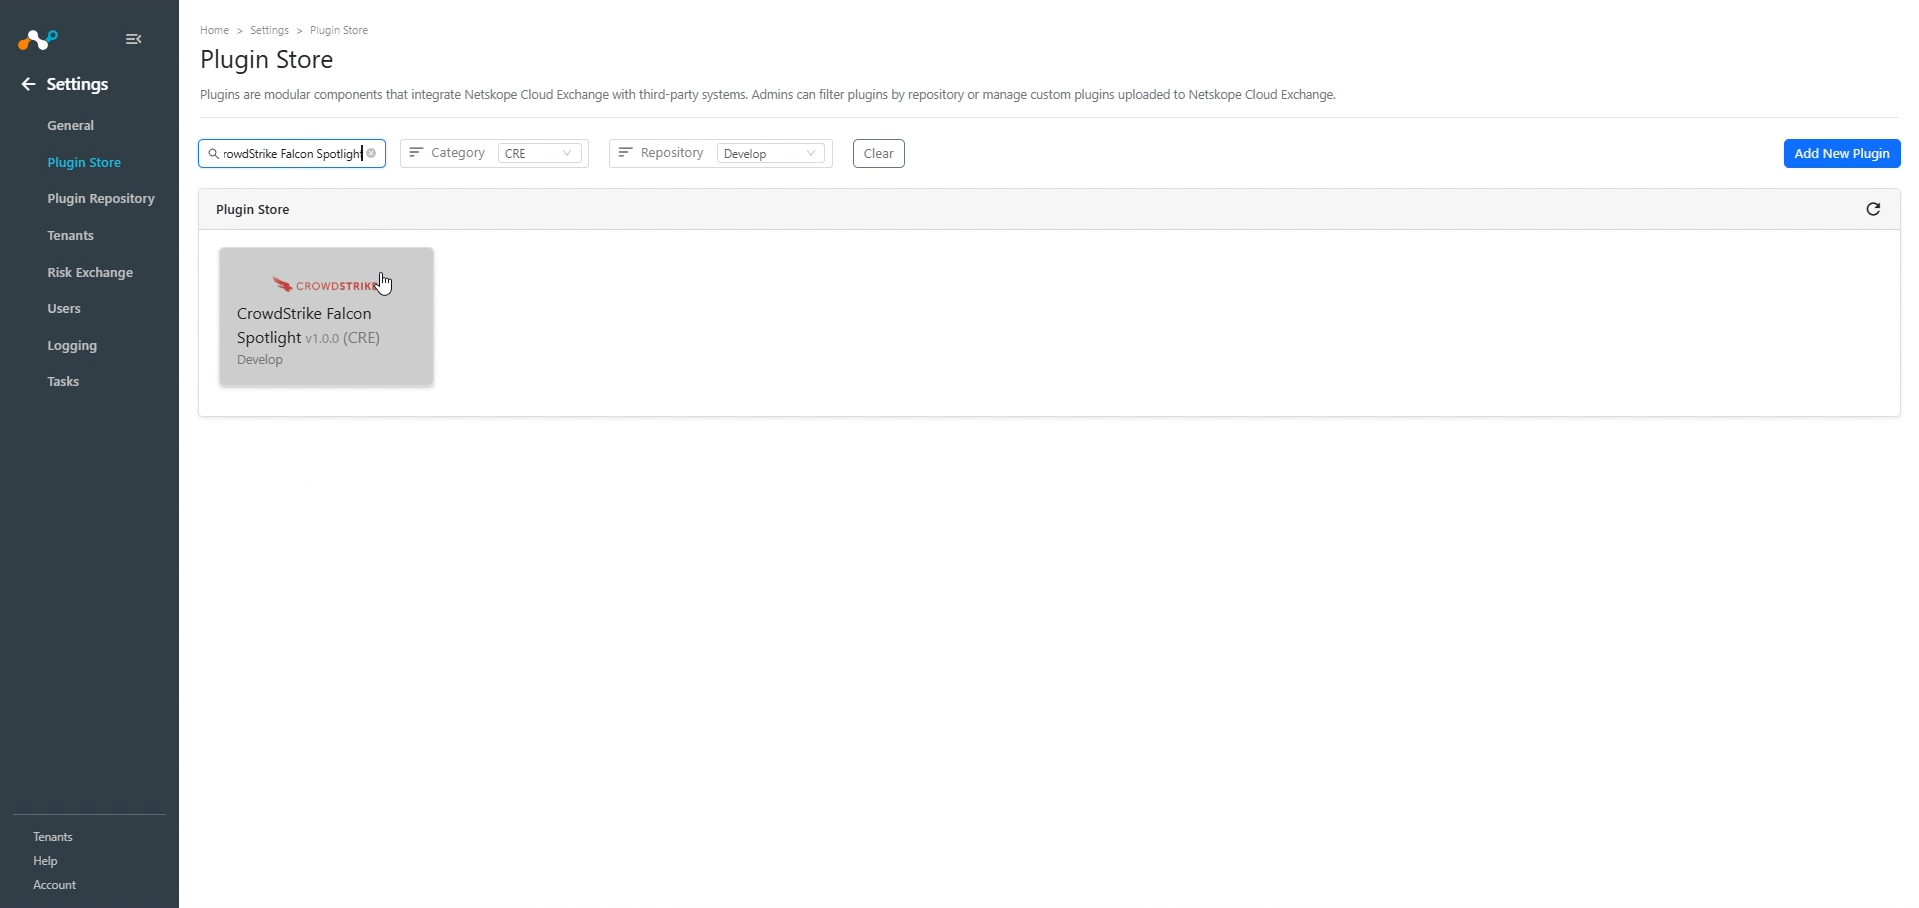
- Cloud Exchange で、 Settings > Plugin Storeに移動します。CrowdStrike Falcon Spotlight v1.0.0 (CRE)プラグインボックスを検索して選択します。
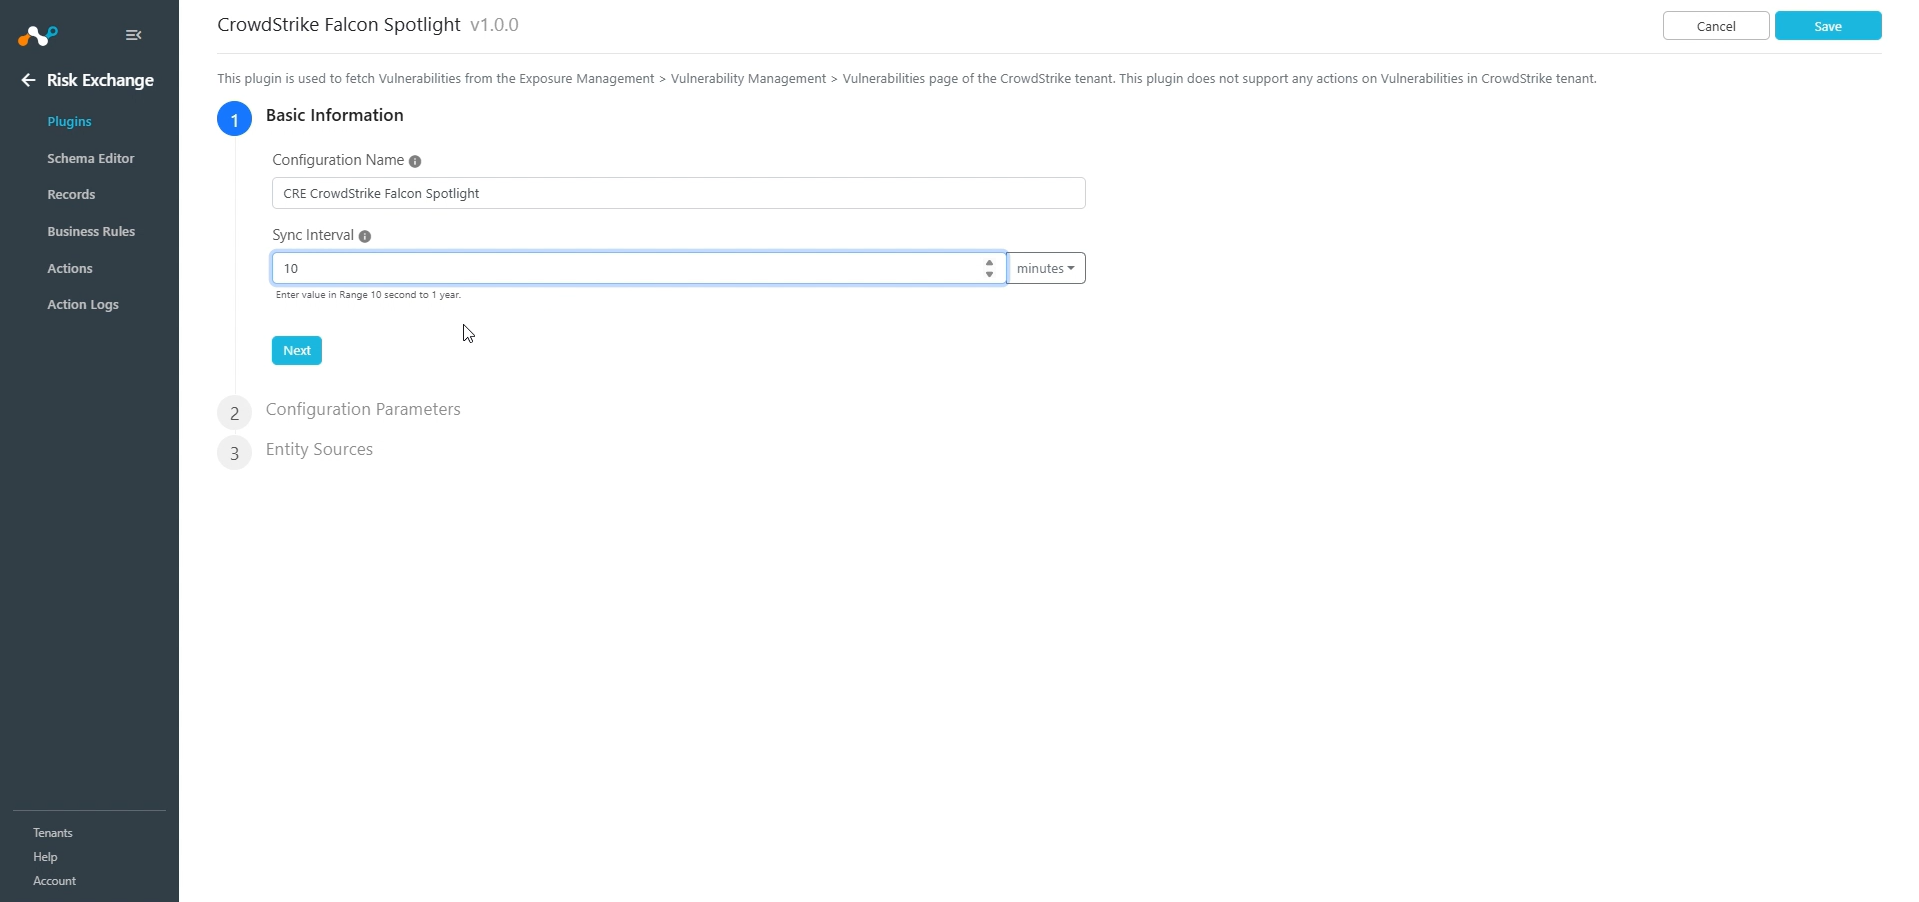
- プラグイン設定名を追加し、必要に応じて同期間隔を変更してください。
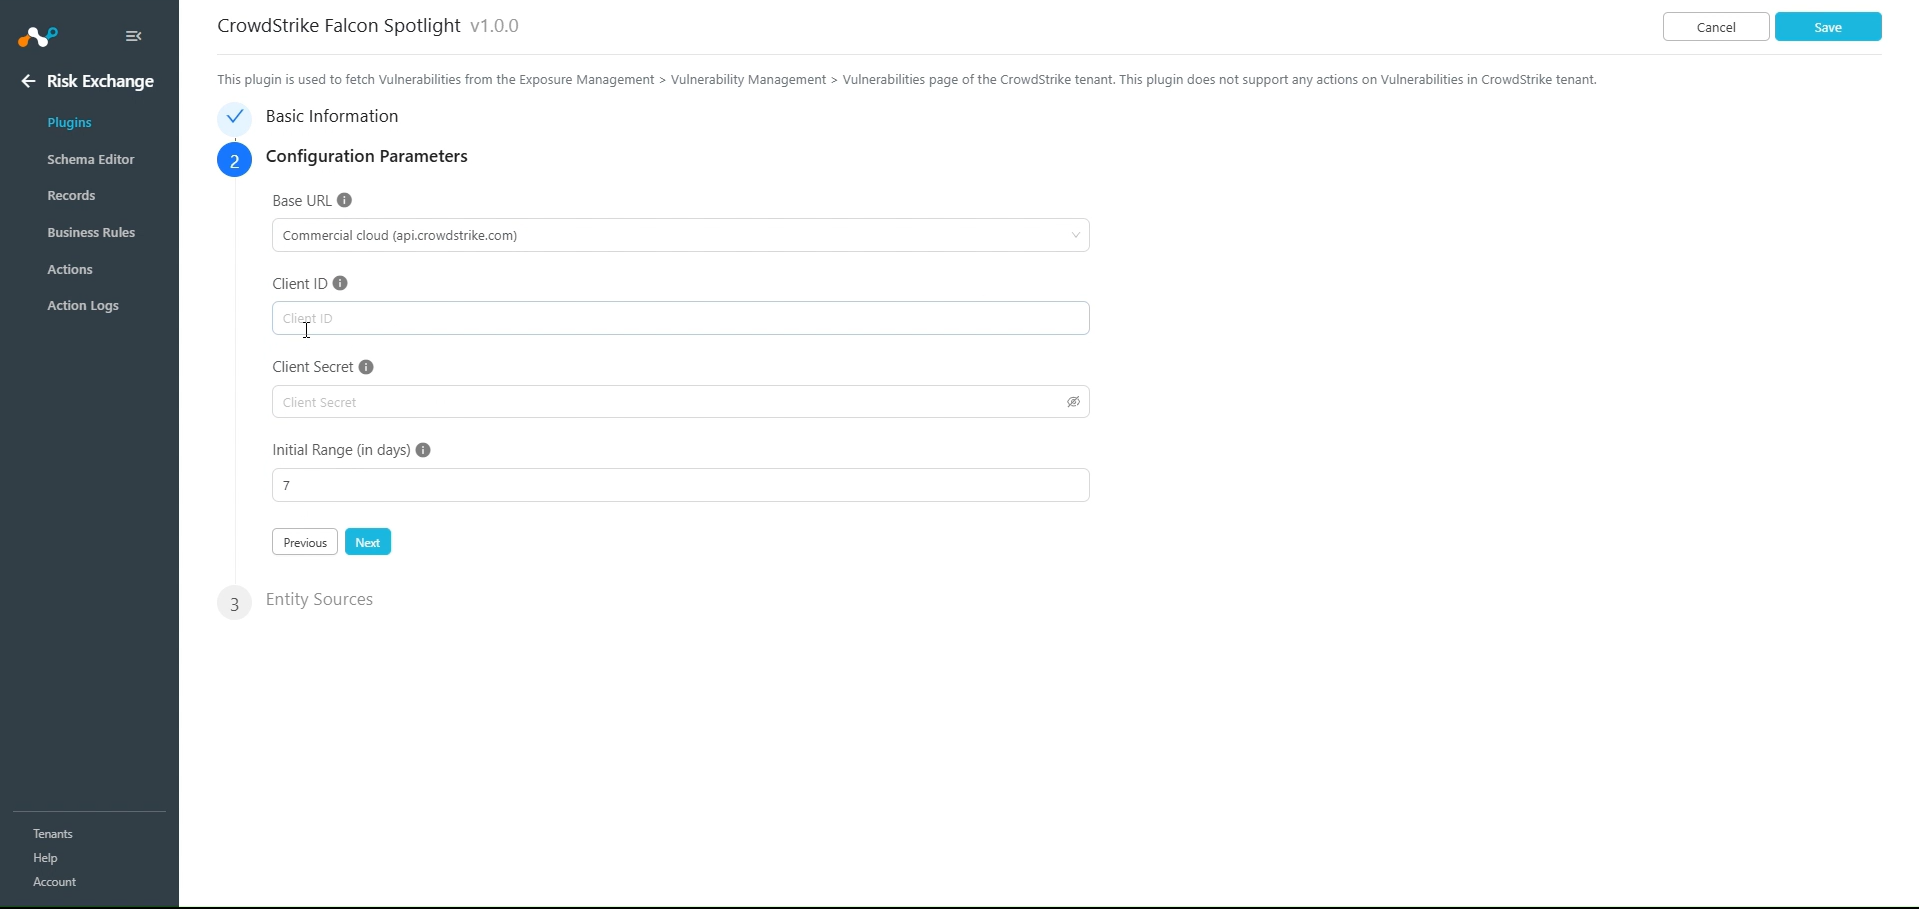
- Nextをクリックして、設定パラメータを入力してください。
- Base URL: CrowdStrikeインスタンスのベースURL(例:https://api.crowdstrike.com)。
- Client ID: クライアントIDはCrowdStrikeで生成されました。
- Client Secret: CrowdStrikeで生成されたクライアントシークレット。
- Initial Range (in days): 初回実行のためにデータを取得するのにかかる日数。値は0から200の間である必要があります。
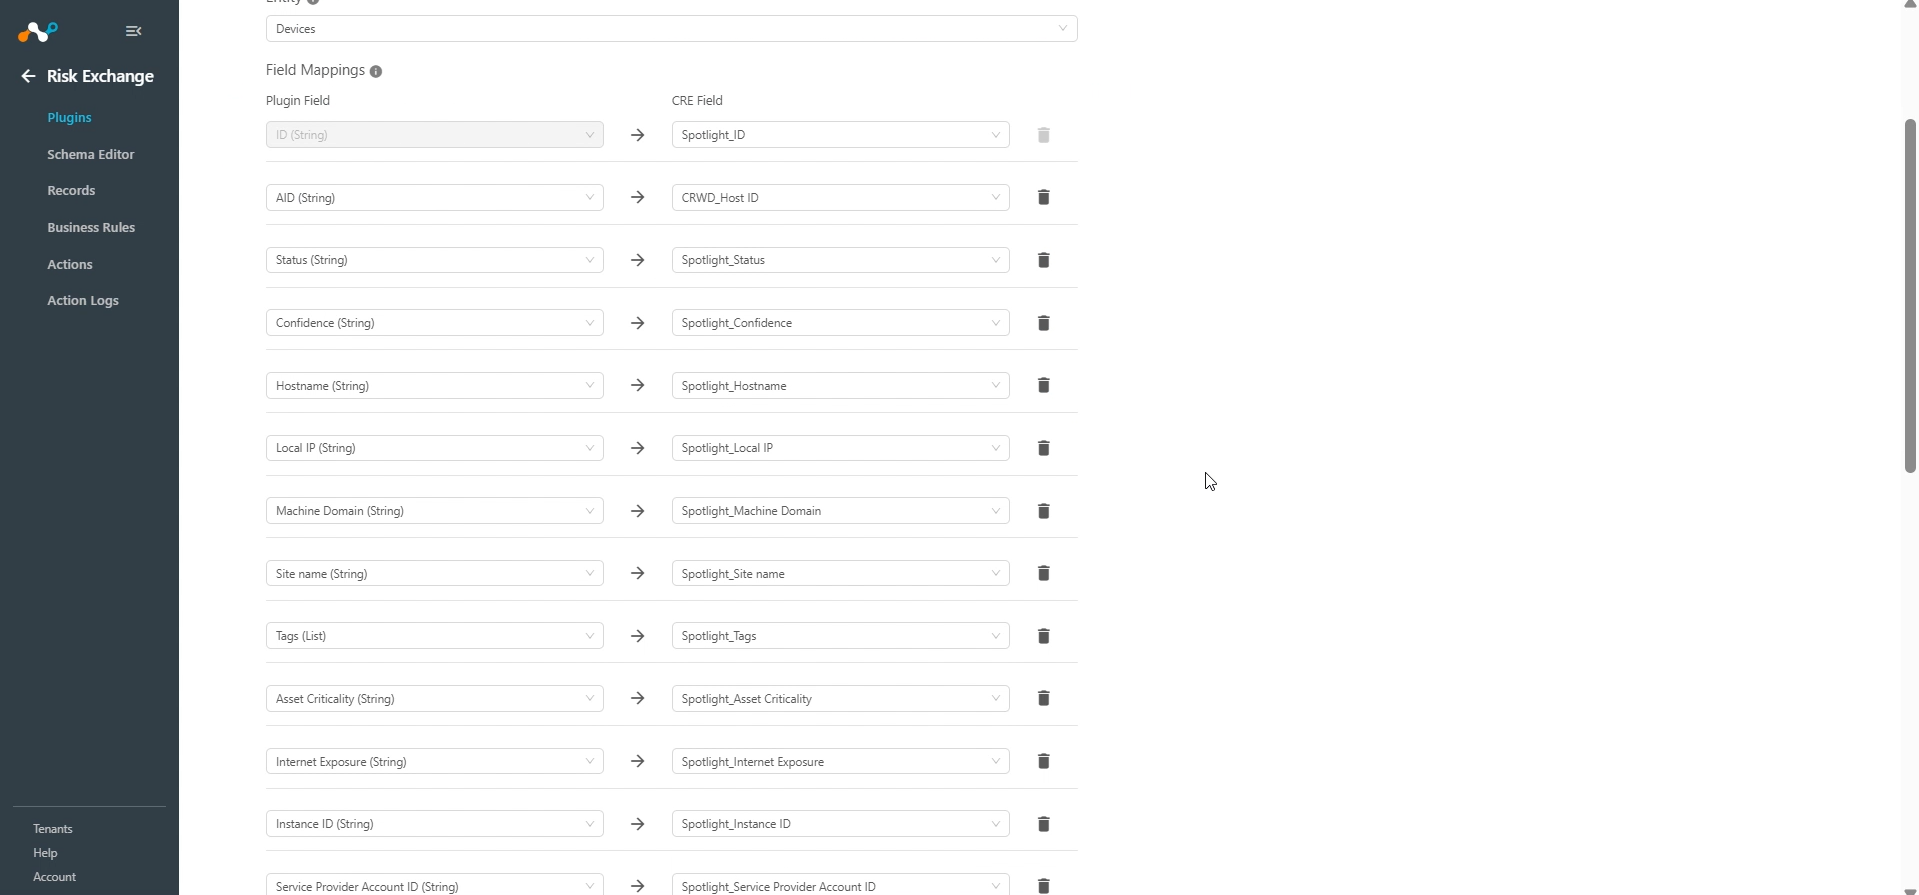
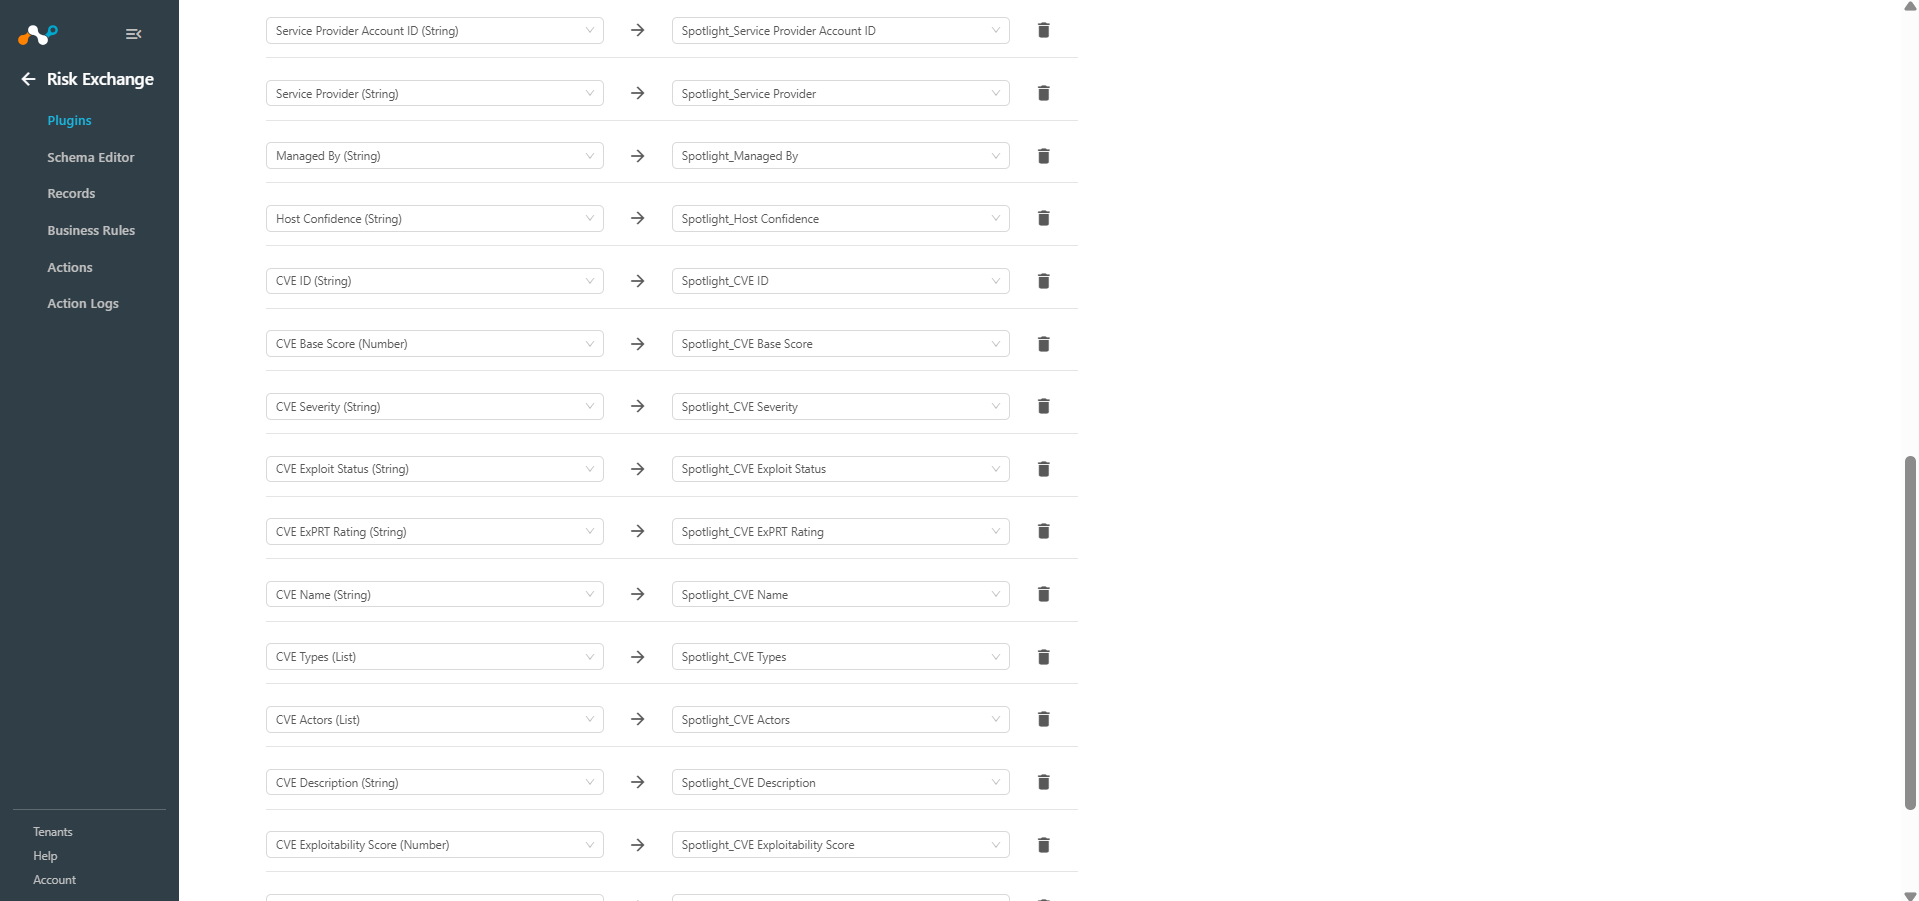
- Nextをクリックし、エンティティのドロップダウンリストからエンティティを選択します。エンティティフィールドは、スキーマエディタページから作成することも、 + Add Fieldフィールドドロップダウンから作成することもできます。 フィールドマッピングを提供してください。推奨されるマッピングについては、 「マッピング」を参照してください。
注記
脆弱性情報を取得するには、IDフィールドが必要です。
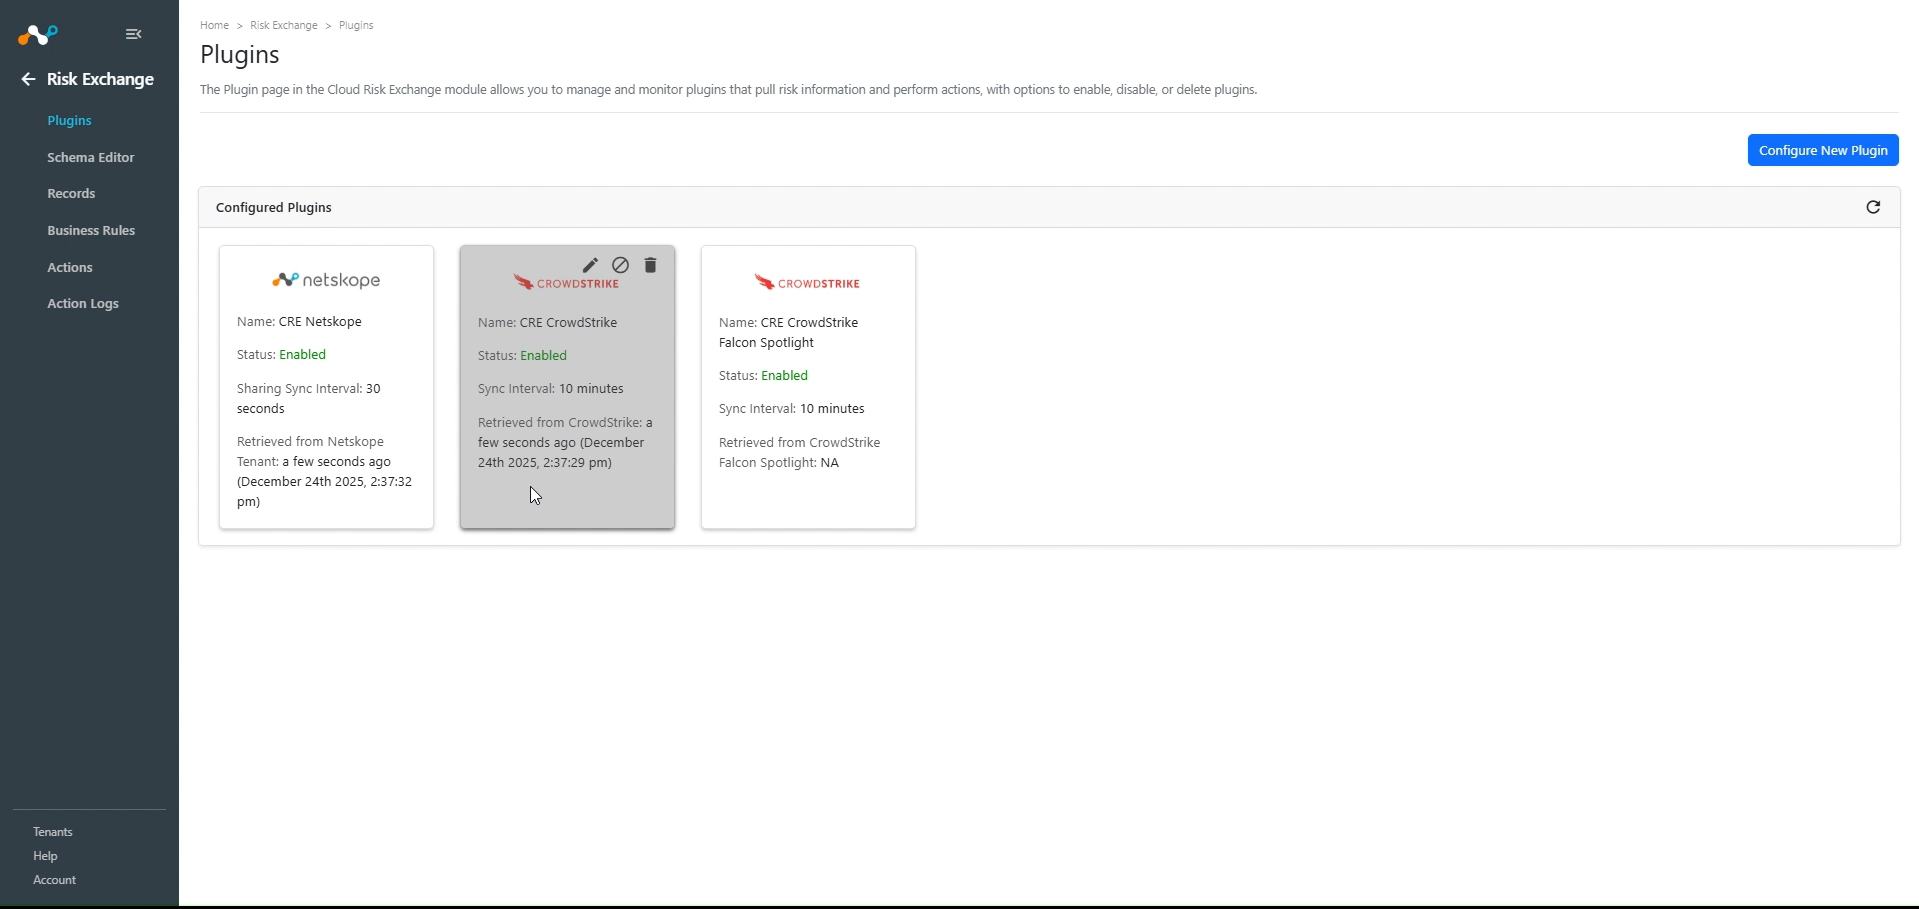
- Saveをクリックしてください。
CrowdStrike Falcon Spotlightにリスク交換ビジネスルールを追加する
- Risk ExchangeでBusiness Rulesに移動し、 Create New Ruleをクリックします。
- ルール名を入力し、ユーザーレコードが保存されているエンティティを選択して、要件に基づいてクエリを設定します。
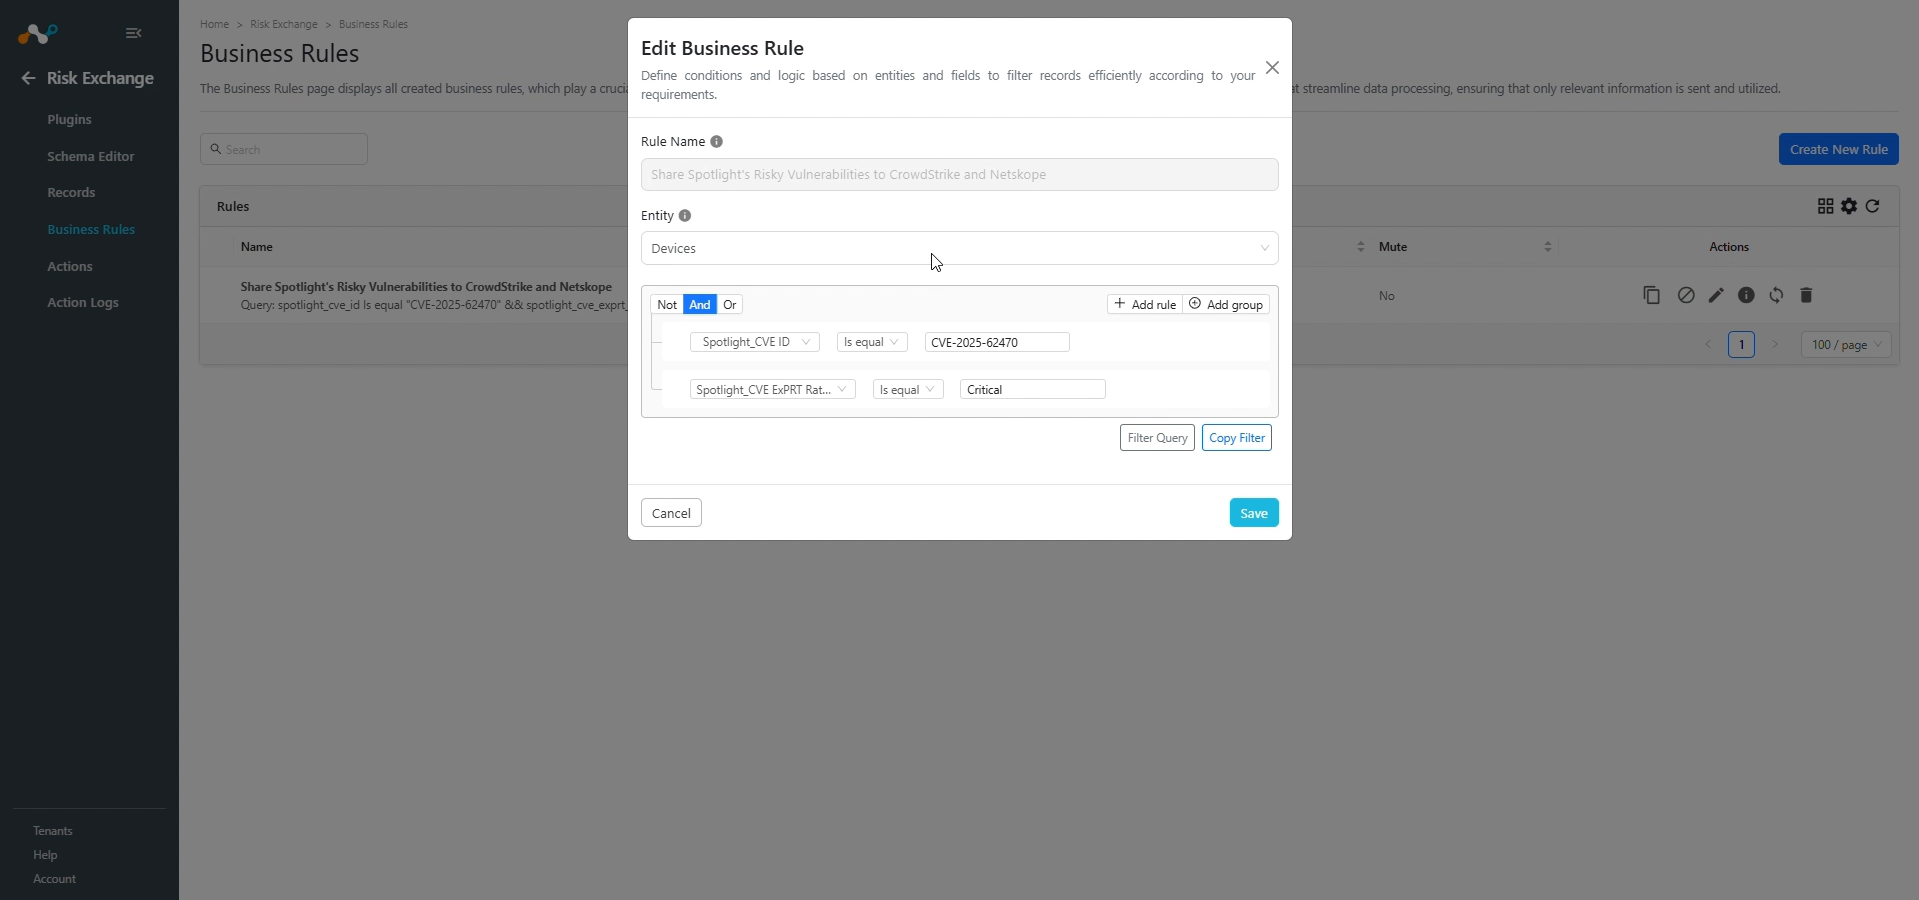
- Saveをクリックしてください。
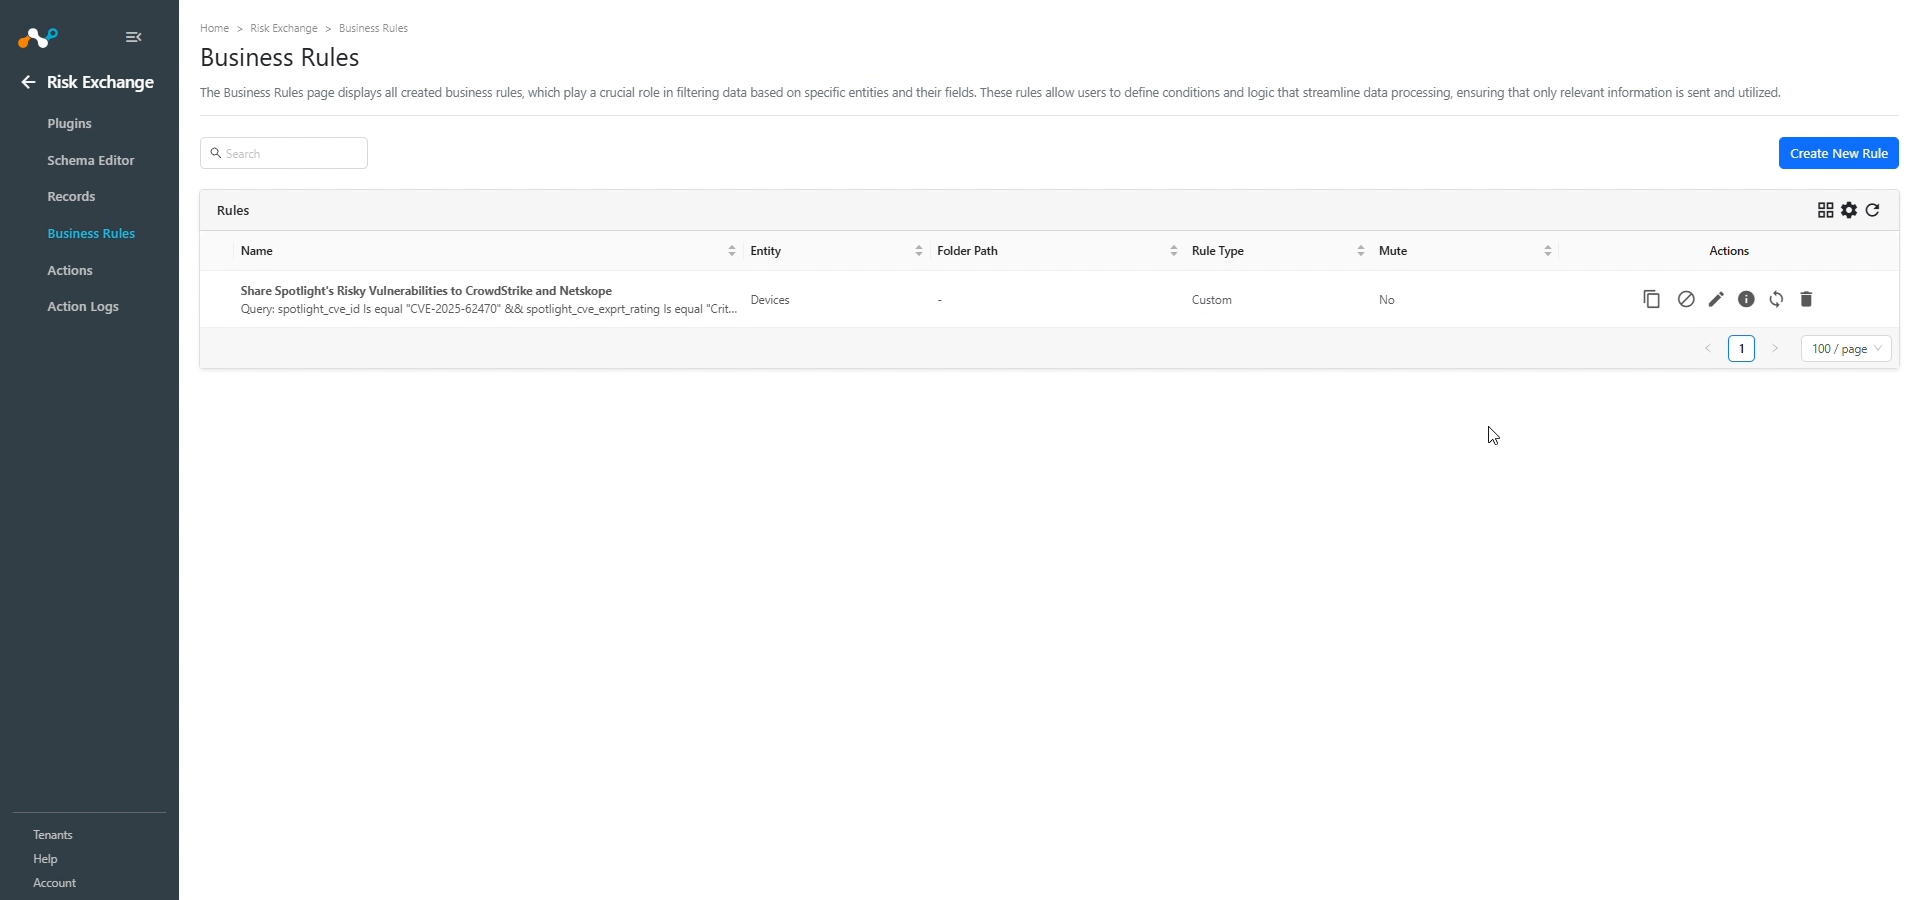
CrowdStrike Falcon Spotlightにリスク交換アクションを追加する
CrowdStrike Falcon Spotlightは、「アクションなし」のアクションタイプをサポートしています。
No Action
この件に関して、いかなる措置も講じられません。Ticket Orchestrator で UBA アラートを生成するには、 このアクションを実行し、[アラートの生成] トグルを有効にします。
注記
Netskopeテナント上で、CrowdStrike Falcon Spotlightから取得したホストのユーザーおよび脆弱性に対してアクションを実行できます。
- Risk ExchangeでActionsに移動し、 Add Action Configurationをクリックします。
- ビジネスルールSelect 、構成(構成済みのプラグインの名前)を選択します。
- 「アクション」で「アクションなし」を選択し、 「アラート生成」トグルを有効にすると、チケットオーケストレーターモジュールでアラートが生成されます。
- ユーザーに対して操作を実行する前に承認が必要な場合は、「承認が必要」トグルを有効にしてください。
- Saveをクリックしてください。
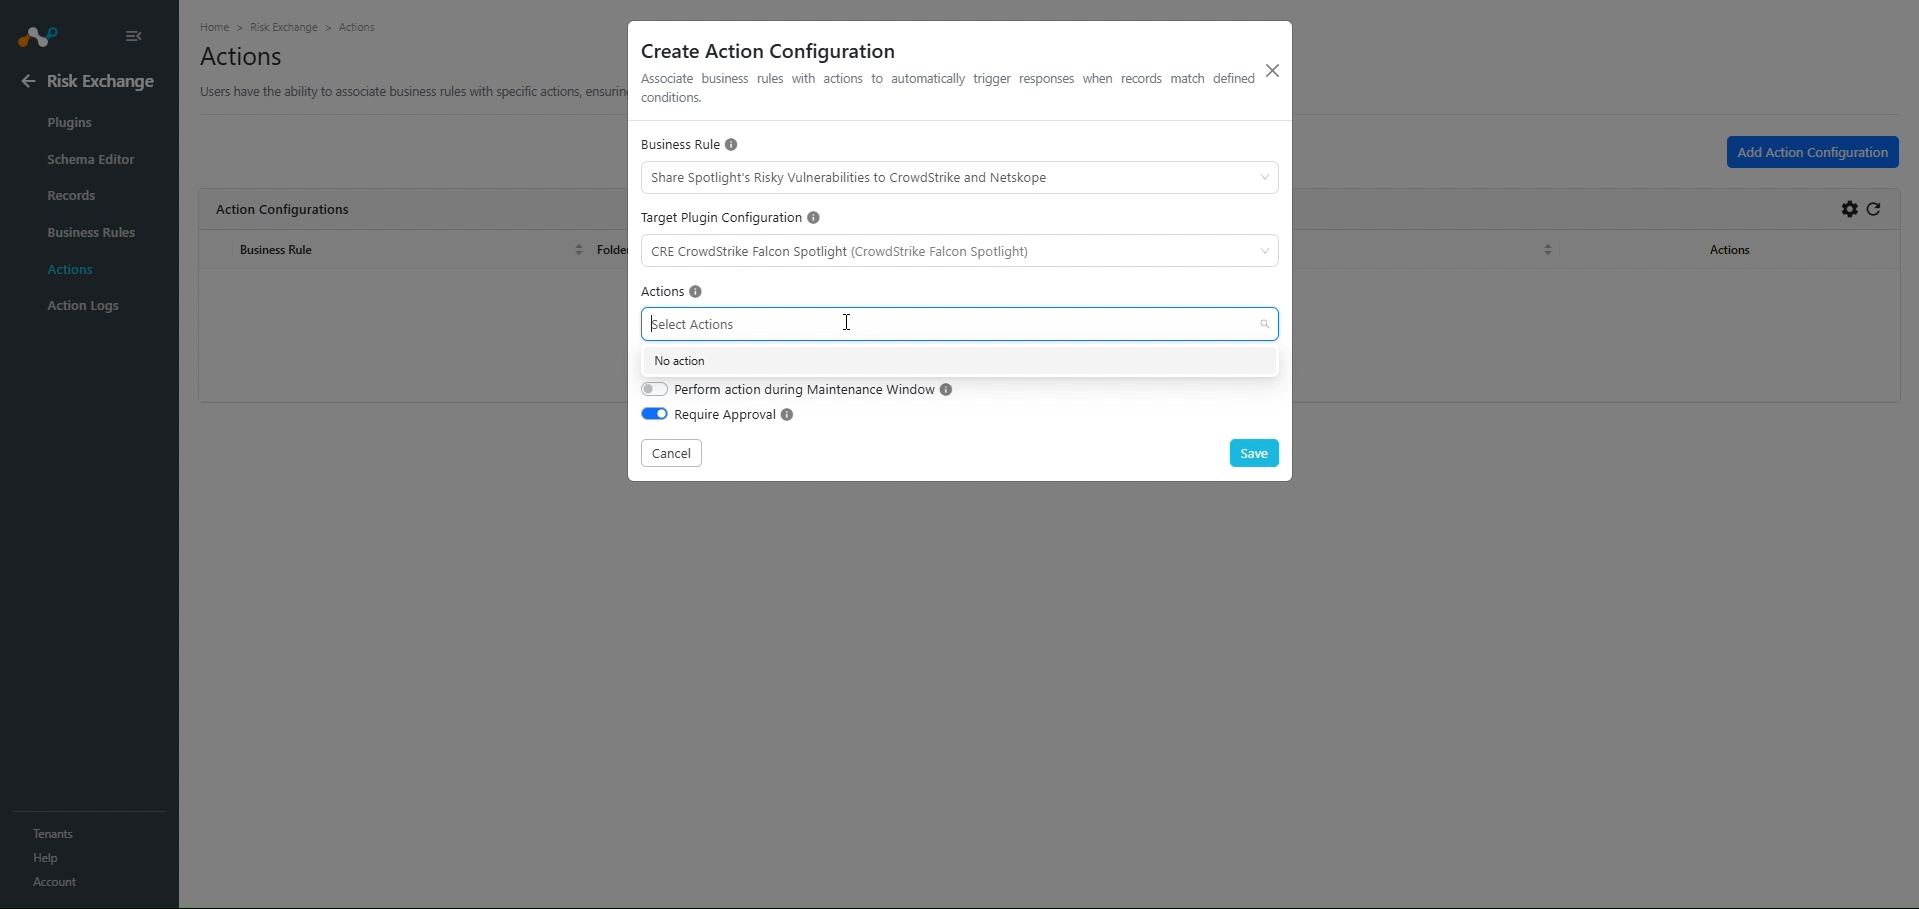
CrowdStrike Falcon Spotlightプラグインを検証する
Cloud Exchangeで検証する
プルを検証するには:
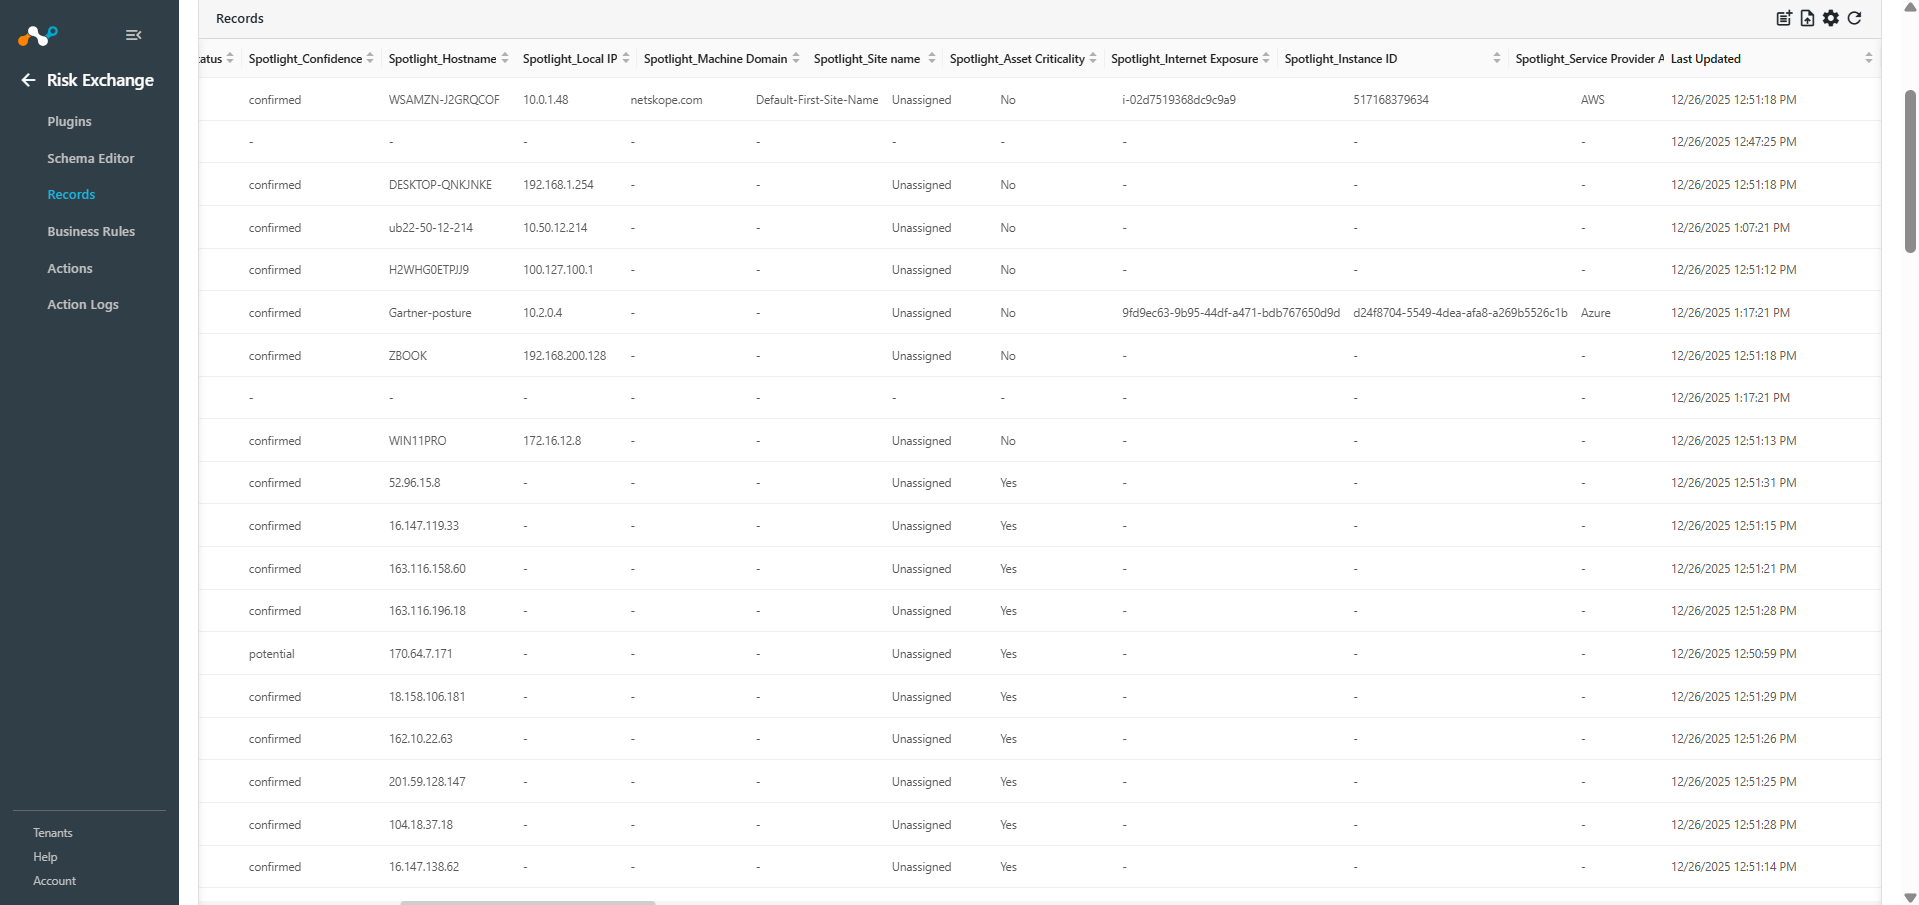
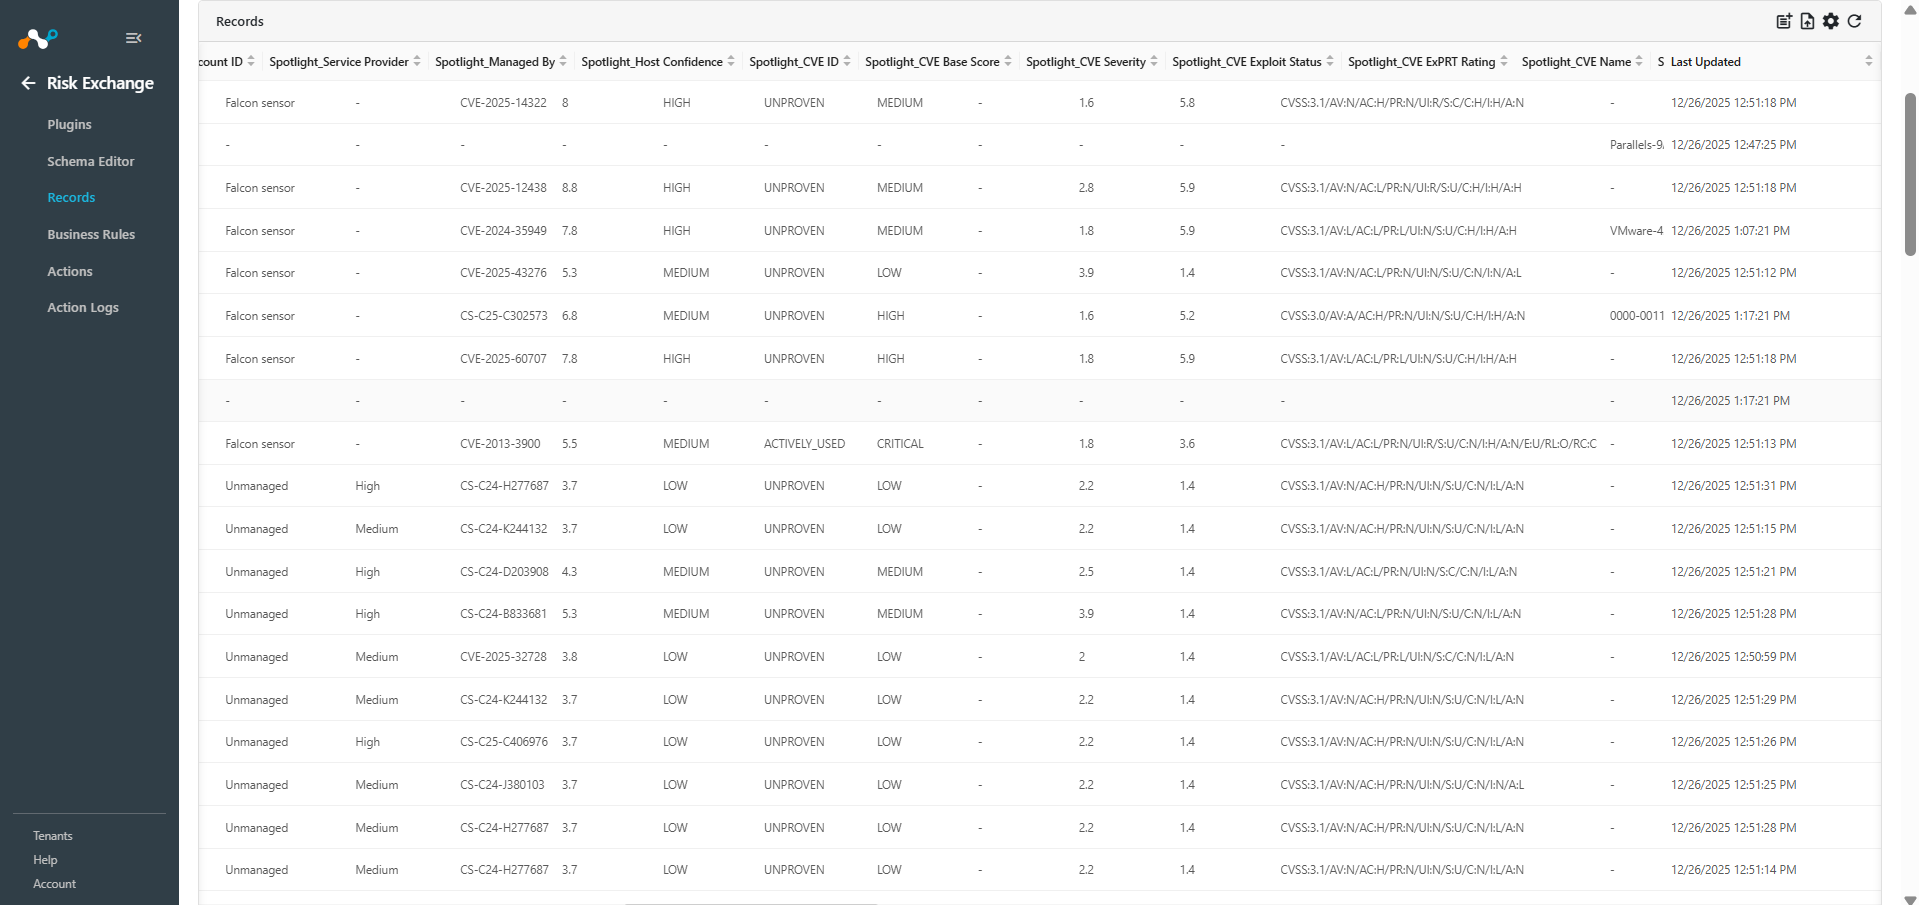
Risk ExchangeでRecordsに移動してください。脆弱性のフィールドマッピングを設定する際に使用したエンティティをSelect 、プラグインから取得したデータを表示します。
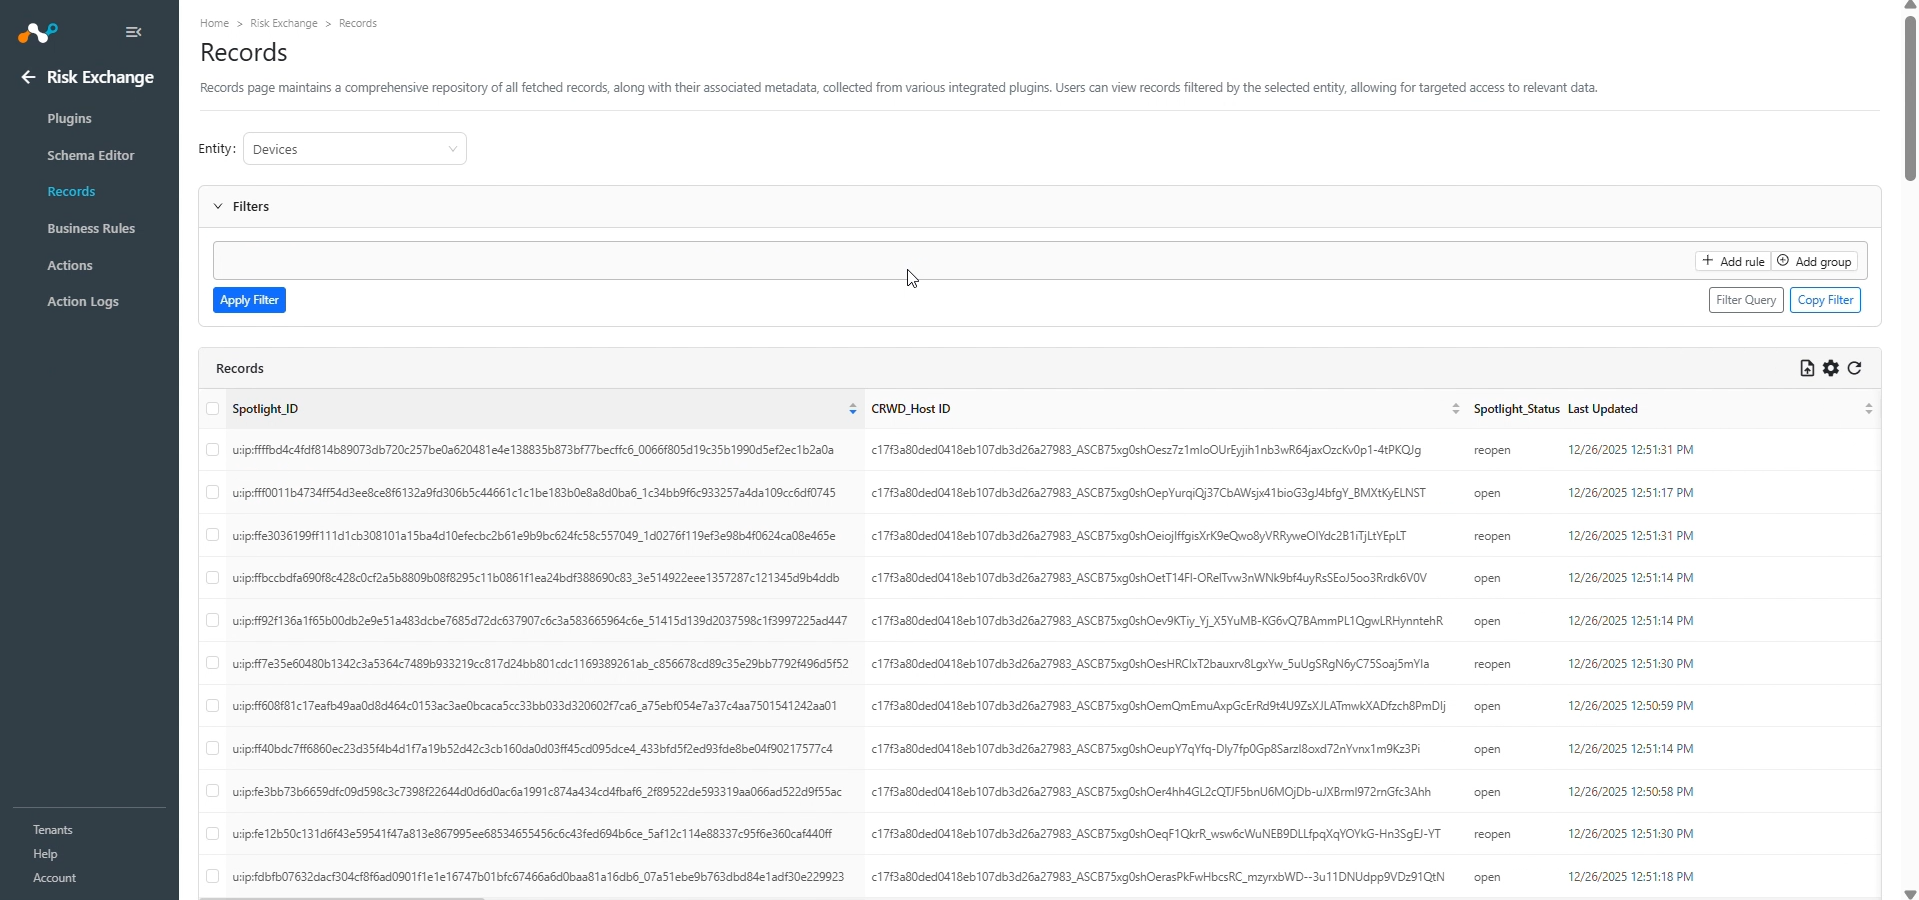
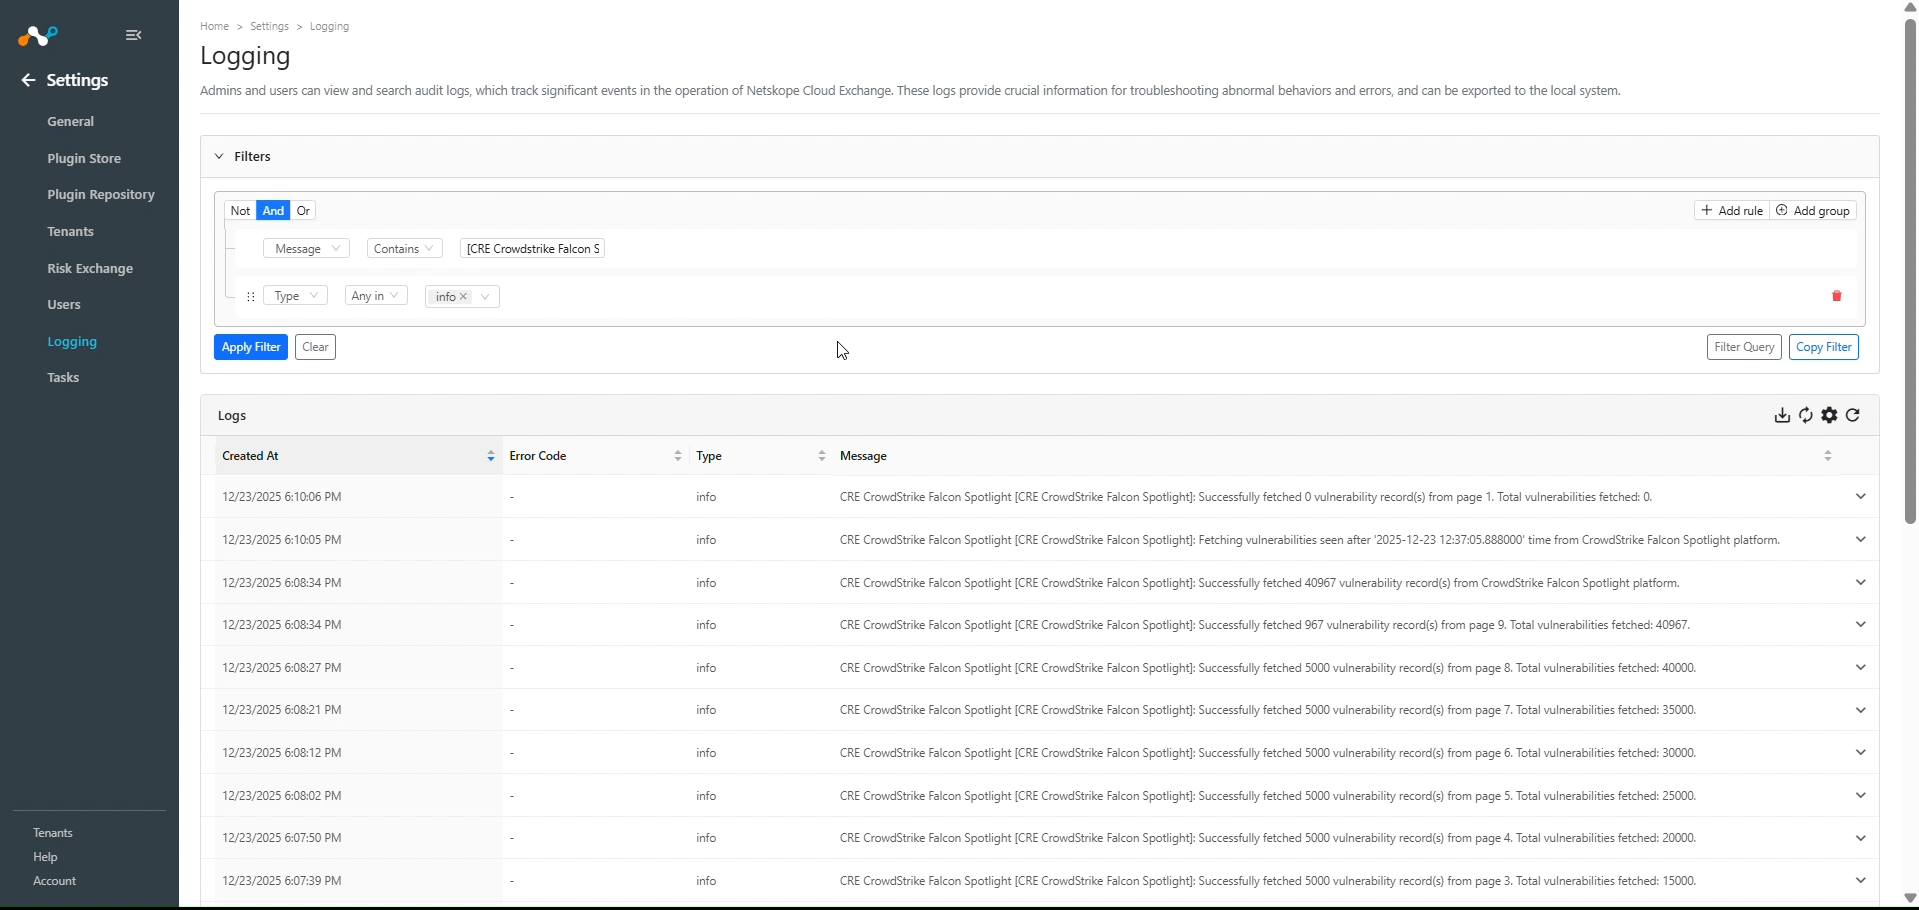
Loggingに移動して、プラグインのログを検索してください。
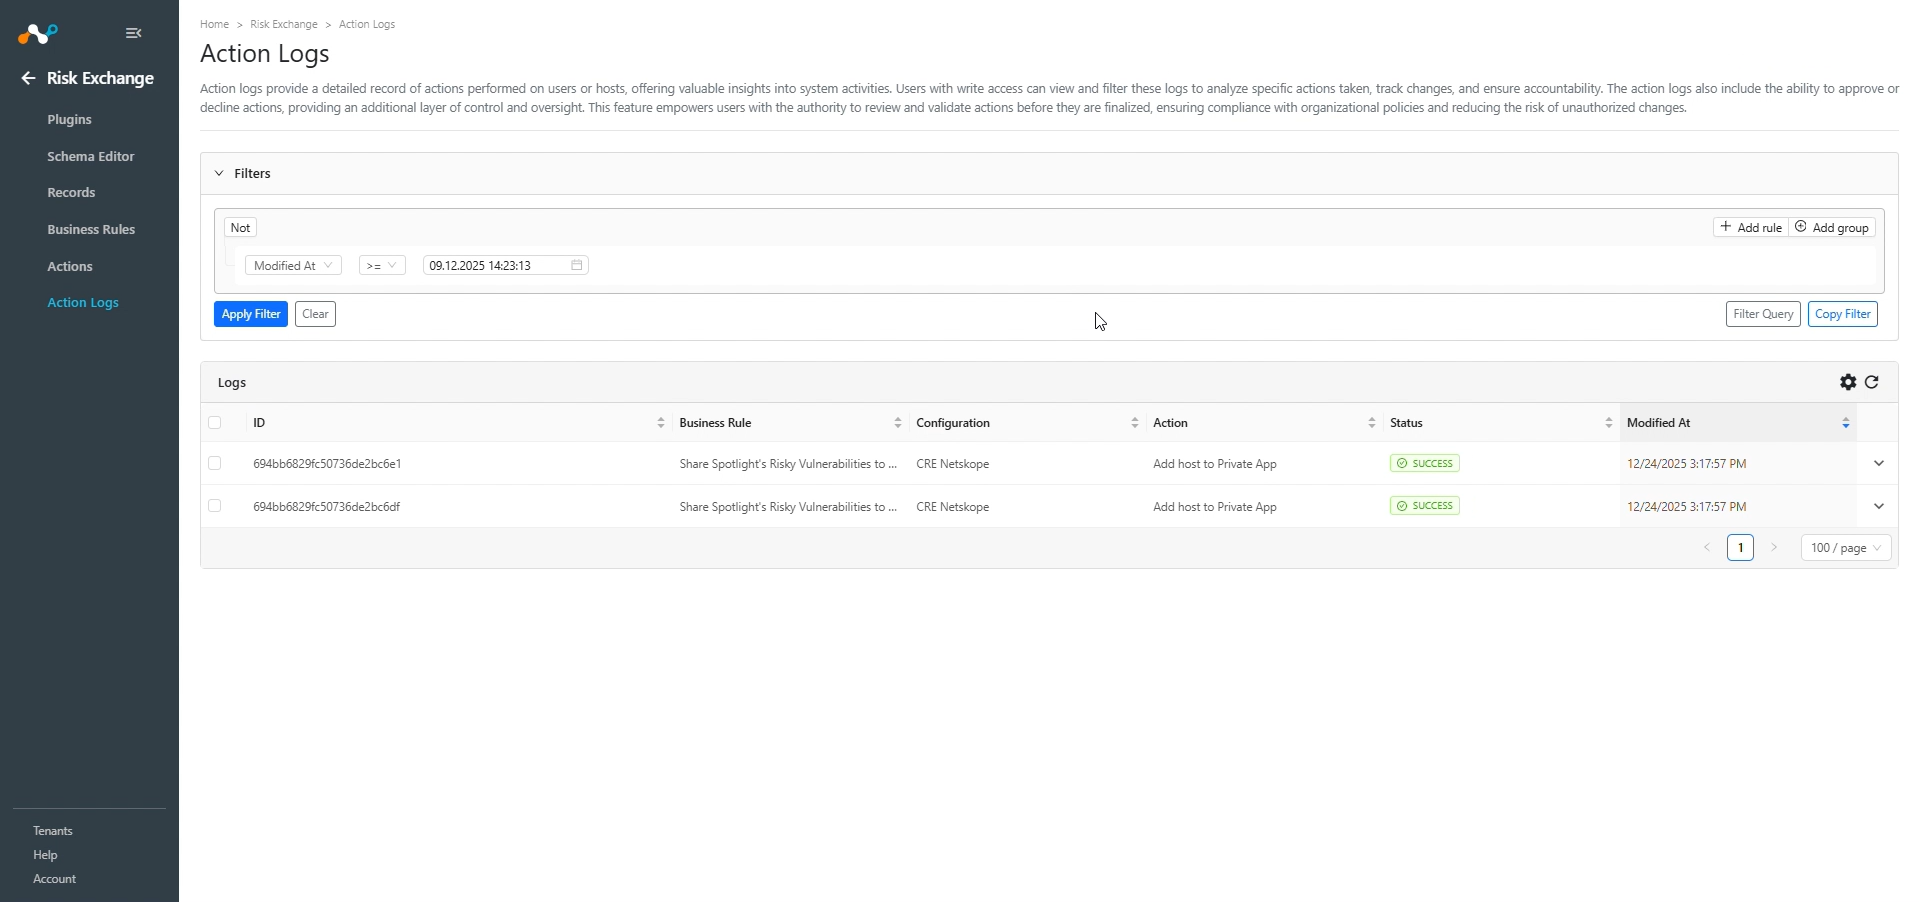
レコードが設定されたビジネスルールのいずれかに一致すると、設定されたアクションがホストの脆弱性に対して実行されます。これはAction Logsで確認できます。
CrowdStrike Falcon Spotlightで検証する
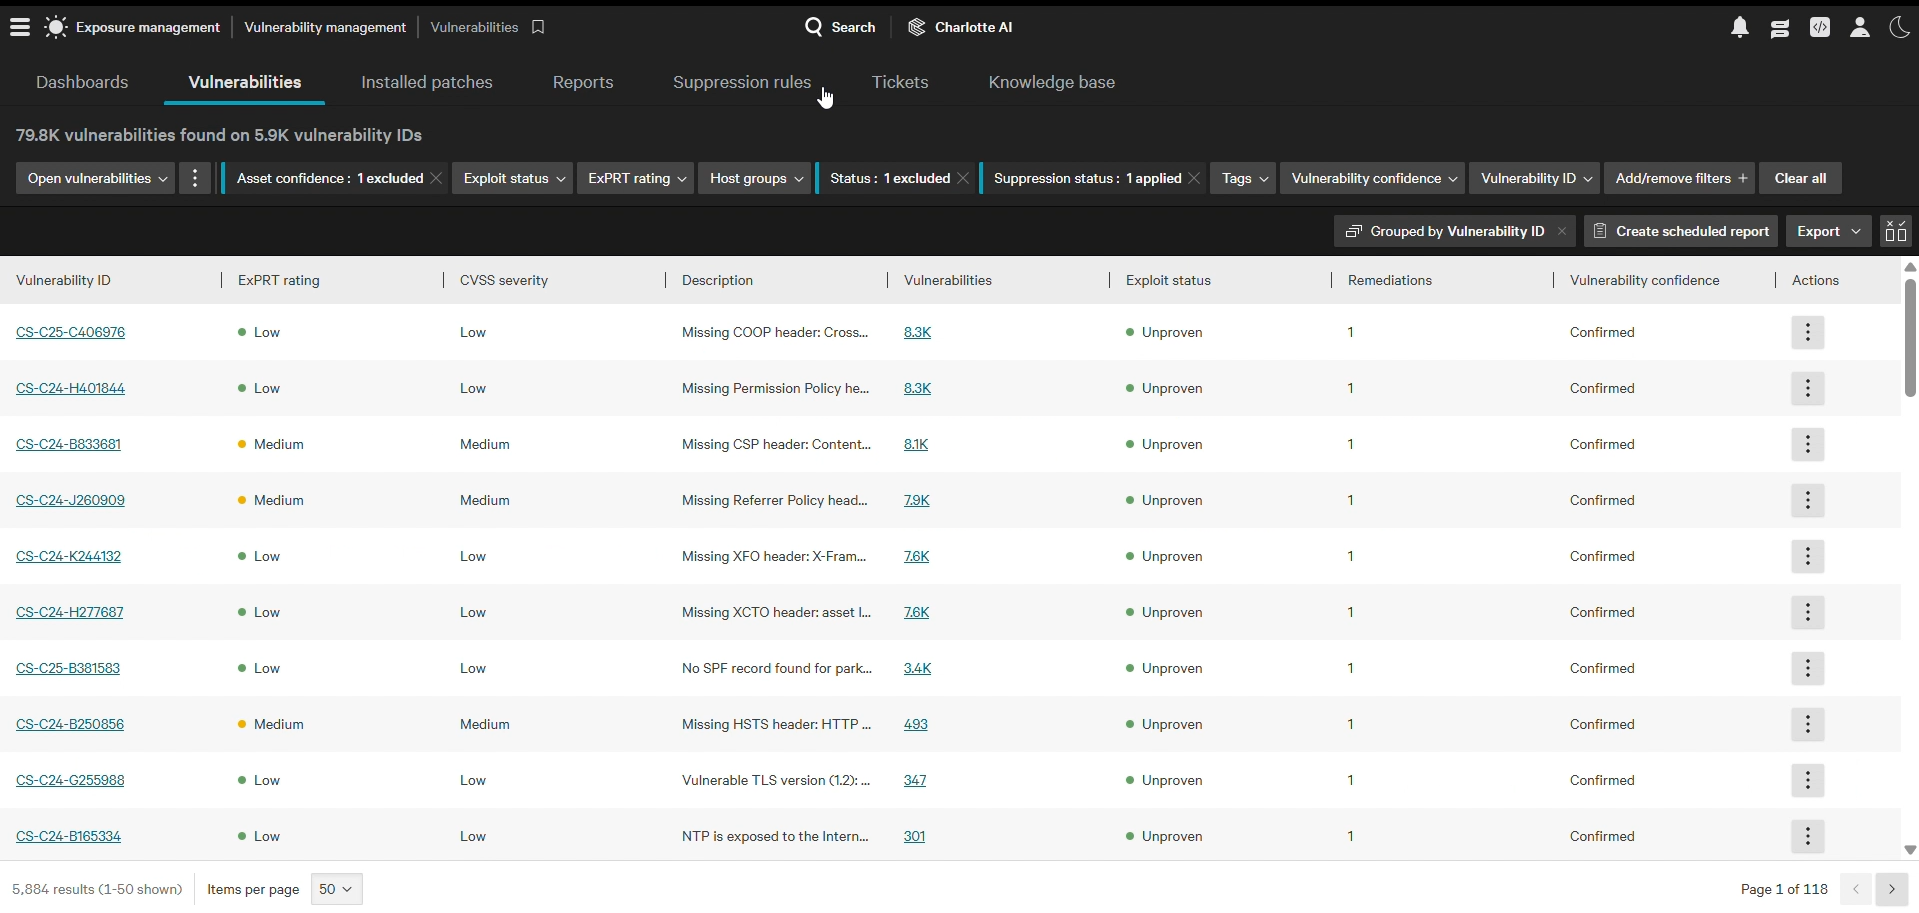
CrowdStrikeから取得するユーザーを確認するには、脆弱性の詳細はCrowdStrikeテナントの「露出管理」>「脆弱性管理」>「脆弱性」から取得されることに注意してください。
CrowdStrike Falcon Spotlightプラグインのトラブルシューティング
CrowdStrike Falcon Spotlightプラグインの設定ができません。
CrowdStrike Falcon Spotlightプラグインの設定ができない場合、以下のいずれかの理由が考えられます。
- クライアントIDまたはクライアントシークレットが正しくありません。
- 十分な権限を持たないクレデンシャルが提供されました。
What to do:
プラグインの設定中に403 Forbiddenエラーが発生しています
403エラーが表示される場合、以下のいずれかの理由が考えられます。
- 提供されたクライアントIDとクライアントシークレットの値が正しいかどうか確認してください。
- APIクライアントは適切な権限を持っています。
- APIクライアントに適切な権限が付与されているか確認してください。
- IPアドレスの許可リスト管理ページにIPグループが追加されています。
CrowdStrikeのIP許可リストにCloud ExchangeのパブリックIPを追加するには:
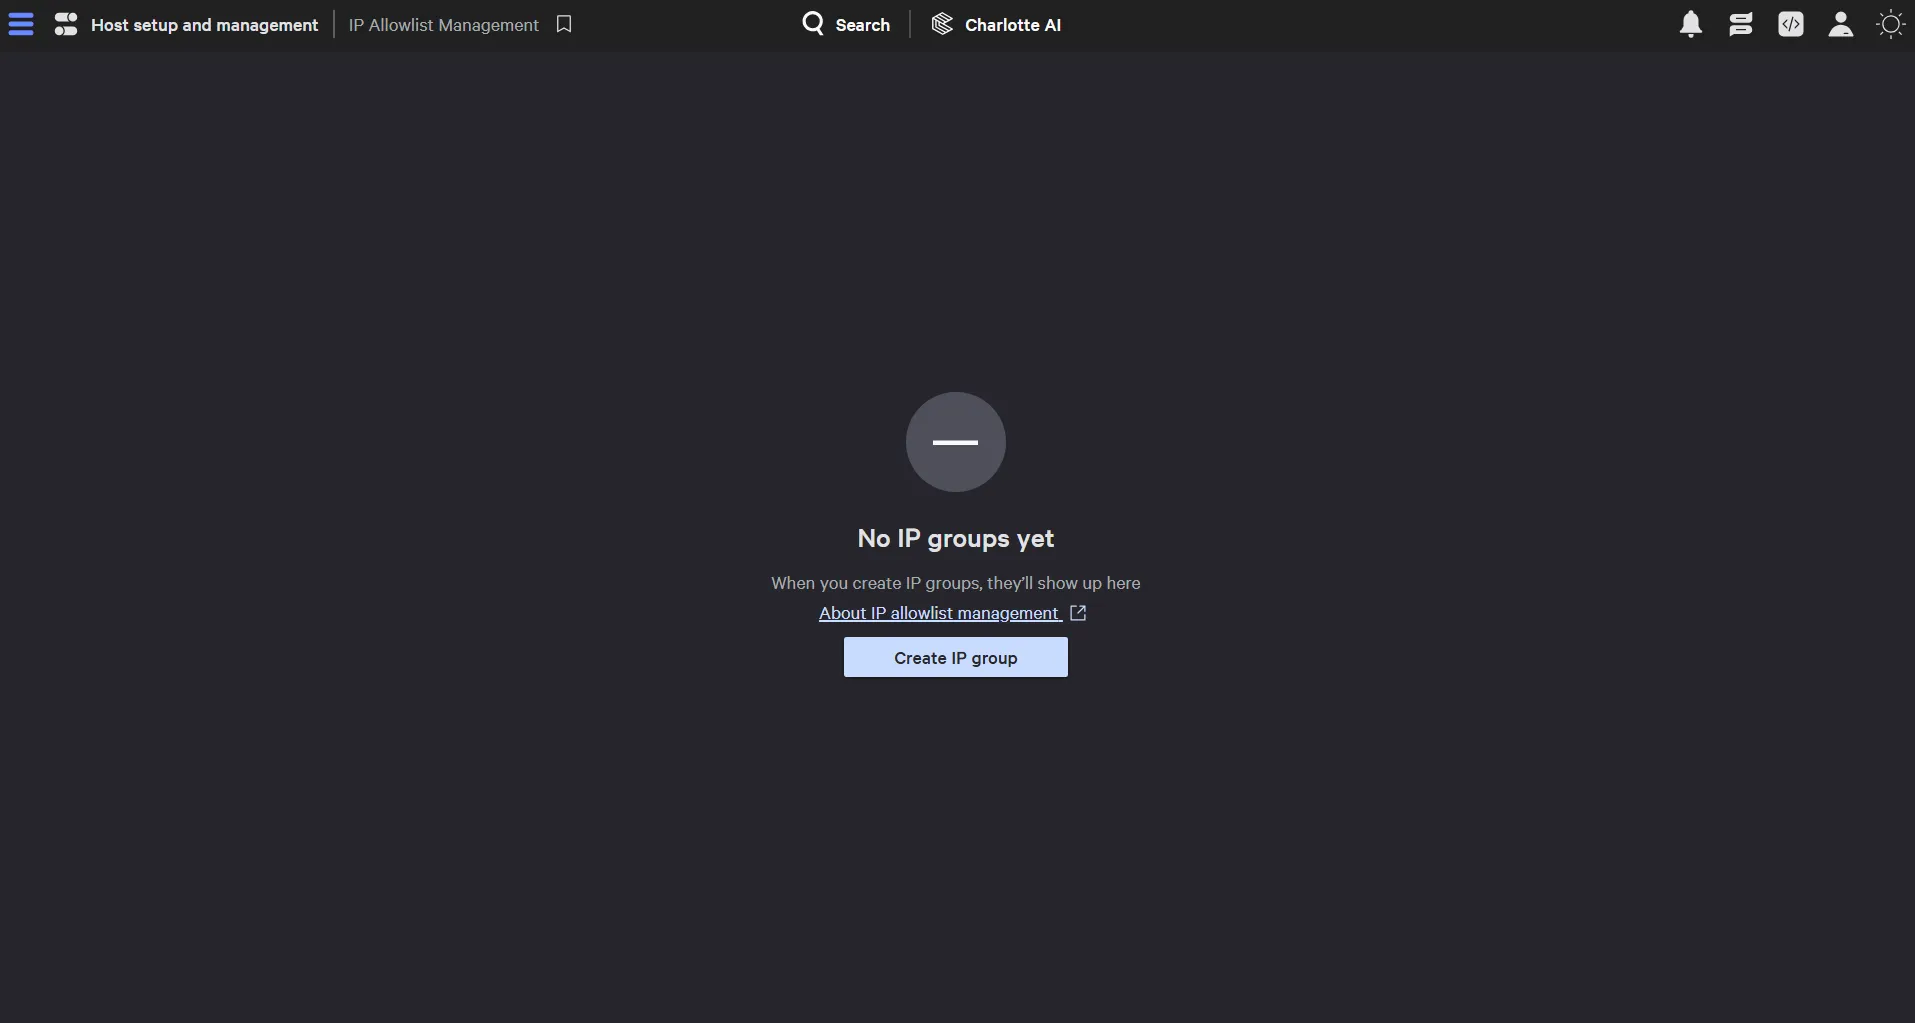
- CrowdStrikeのテナントで Host setup and management > Falcon users > IP Allowlist Management にアクセスして、IPグループが追加されていないか確認してください。追加された場合は、そのページに表示されます。そうでない場合、画面は以下のようになります。ケースでは、IP許可リスト管理ページに追加されたIPグループをこれらの手順に従ってください。
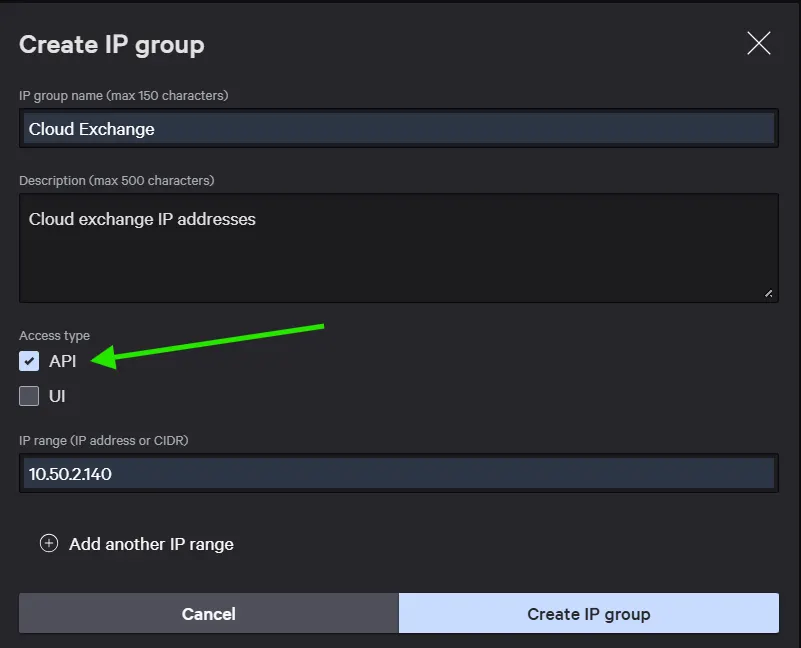
- CrowdStrikeテナントに IP 許可リスト グループが設定されている場合は、 Cloud Exchange実行されている仮想マシンのパブリック IP アドレスを既存のグループに追加するか、新しい IP 許可リスト グループを作成することもできます。 追加する際は、アクセスタイプがAPIになっていることを確認してください。
脆弱性を取得できません
CrowdStrike Falcon Spotlightプラグインから脆弱性情報を取得できない場合、以下のいずれかの理由が考えられます。
- CrowdStrike Falcon Spotlight プラットフォームには脆弱性は存在しません。
- プラットフォームから脆弱性情報を取得中にエラーが発生しました。
- エンティティソースページでプラグインを設定する際に、マッピングは追加されません。
What to do:
- CrowdStrike Falcon Spotlight プラットフォームで脆弱性が存在するかどうかを確認します。
- 500エラーを受信しました:サーバーがダウンしている可能性があります。しばらく待ってから再度確認してください。
- 403 エラーの受信: プラグイン構成パラメータに十分な権限がないか、クレデンシャルが存在しません。 クライアントIDとシークレットの権限を確認してください。
- ログにエラーがない場合は、プラットフォームで脆弱性を取得できない可能性があります。 CrowdStrike Falcon Spotlightで利用可能なデバイスを確認し、同じものであることを確認してください。
- マッピングが追加されていること、そして プラグインの設定時にIDフィールドがマッピングされていることを確認してください。
記録ページで脆弱性の詳細を表示できません
レコードテーブルで脆弱性の詳細を表示できない場合は、CrowdStrike Falcon Spotlightプラグインの設定時に、すべてのCrowdStrike Falcon Spotlightフィールドのマッピングが提供されなかったことが原因である可能性があります。
What to do:
- CrowdStrike Falcon Spotlight プラットフォームで脆弱性が存在するかどうかを確認します。
- 500エラーを受信しました:サーバーがダウンしている可能性があります。しばらく待ってから再度確認してください。
- 403 エラーの受信: プラグイン構成パラメータに十分な権限がないか、クレデンシャルが存在しません。 クライアントIDとシークレットの権限を確認してください。
- ログにエラーがない場合は、プラットフォームで脆弱性を取得できない可能性があります。 CrowdStrike Falcon Spotlightで利用可能なデバイスを確認し、同じものであることを確認してください。
- マッピングが追加されていること、そして プラグインの設定時にIDフィールドがマッピングされていることを確認してください。