

Overview
Netskope DSPMアプリケーション( Netskope One DSPMとも呼ばれる)は、データストアをスキャンするためにシームレスな接続を必要とします。しかしながら セキュリティ対策として、企業は内部ネットワークと外部アプリケーション間の適切なファイアウォール出口を拒否する傾向があります。 このような制限は、 Netskope DSPMの運用に影響を与え、サブスクリプションの完全なリターン価値を低下させます。
この問題を解決するために、Netskope DSPMは、データストアと並行してデプロイする1つまたは複数のサイドカーで構成される、柔軟なコレクションアーキテクチャを提供します。これらのサイドカーは必要なメタデータを収集し、Netskope DSPMアプリケーションに転送します。この中央管理コンソールでは、データストアのホスト場所に関係なく、すべてのデータストアから得られるインサイトに基づいてアクションを実行できます。
前提条件
以下の要件を満たしていることを確認してください。
- Netskope DSPM Tenantサイドカーで収集されたメタデータを受信するには、Netskope DSPMでホストされたテナントが必要です。
- Sidecar AMINetskope DSPMサイドカーAMIを組織と共有する必要があります。CSMに連絡してこのAMIをリクエストし、以下を提供してください:
- お客様のAWSアカウント番号。
- インスタンスをデプロイするAWSリージョン。
- DLP Appliance Connectivity: サイドカーは、分類活動を行うためにローカルのDLPアプライアンスとの接続が必要です。使う あなたのDLPプロファイルとルールを。 サイドカーをデプロイする前に、以下の点を確認してください。
- DLPアプライアンスは導入されており、サイドカーが設置される同じネットワーク内(または追加のピアリングや複雑なルーティングを避けるために直接接続されたネットワーク内)でアクセス可能です。
- サイドカーとDLPのアプライアンスは、HTTPS(ポート443)を介して通信できなければなりません。
- 必要なREST API v1キーとライセンスキーを生成または取得しました。
Architecture
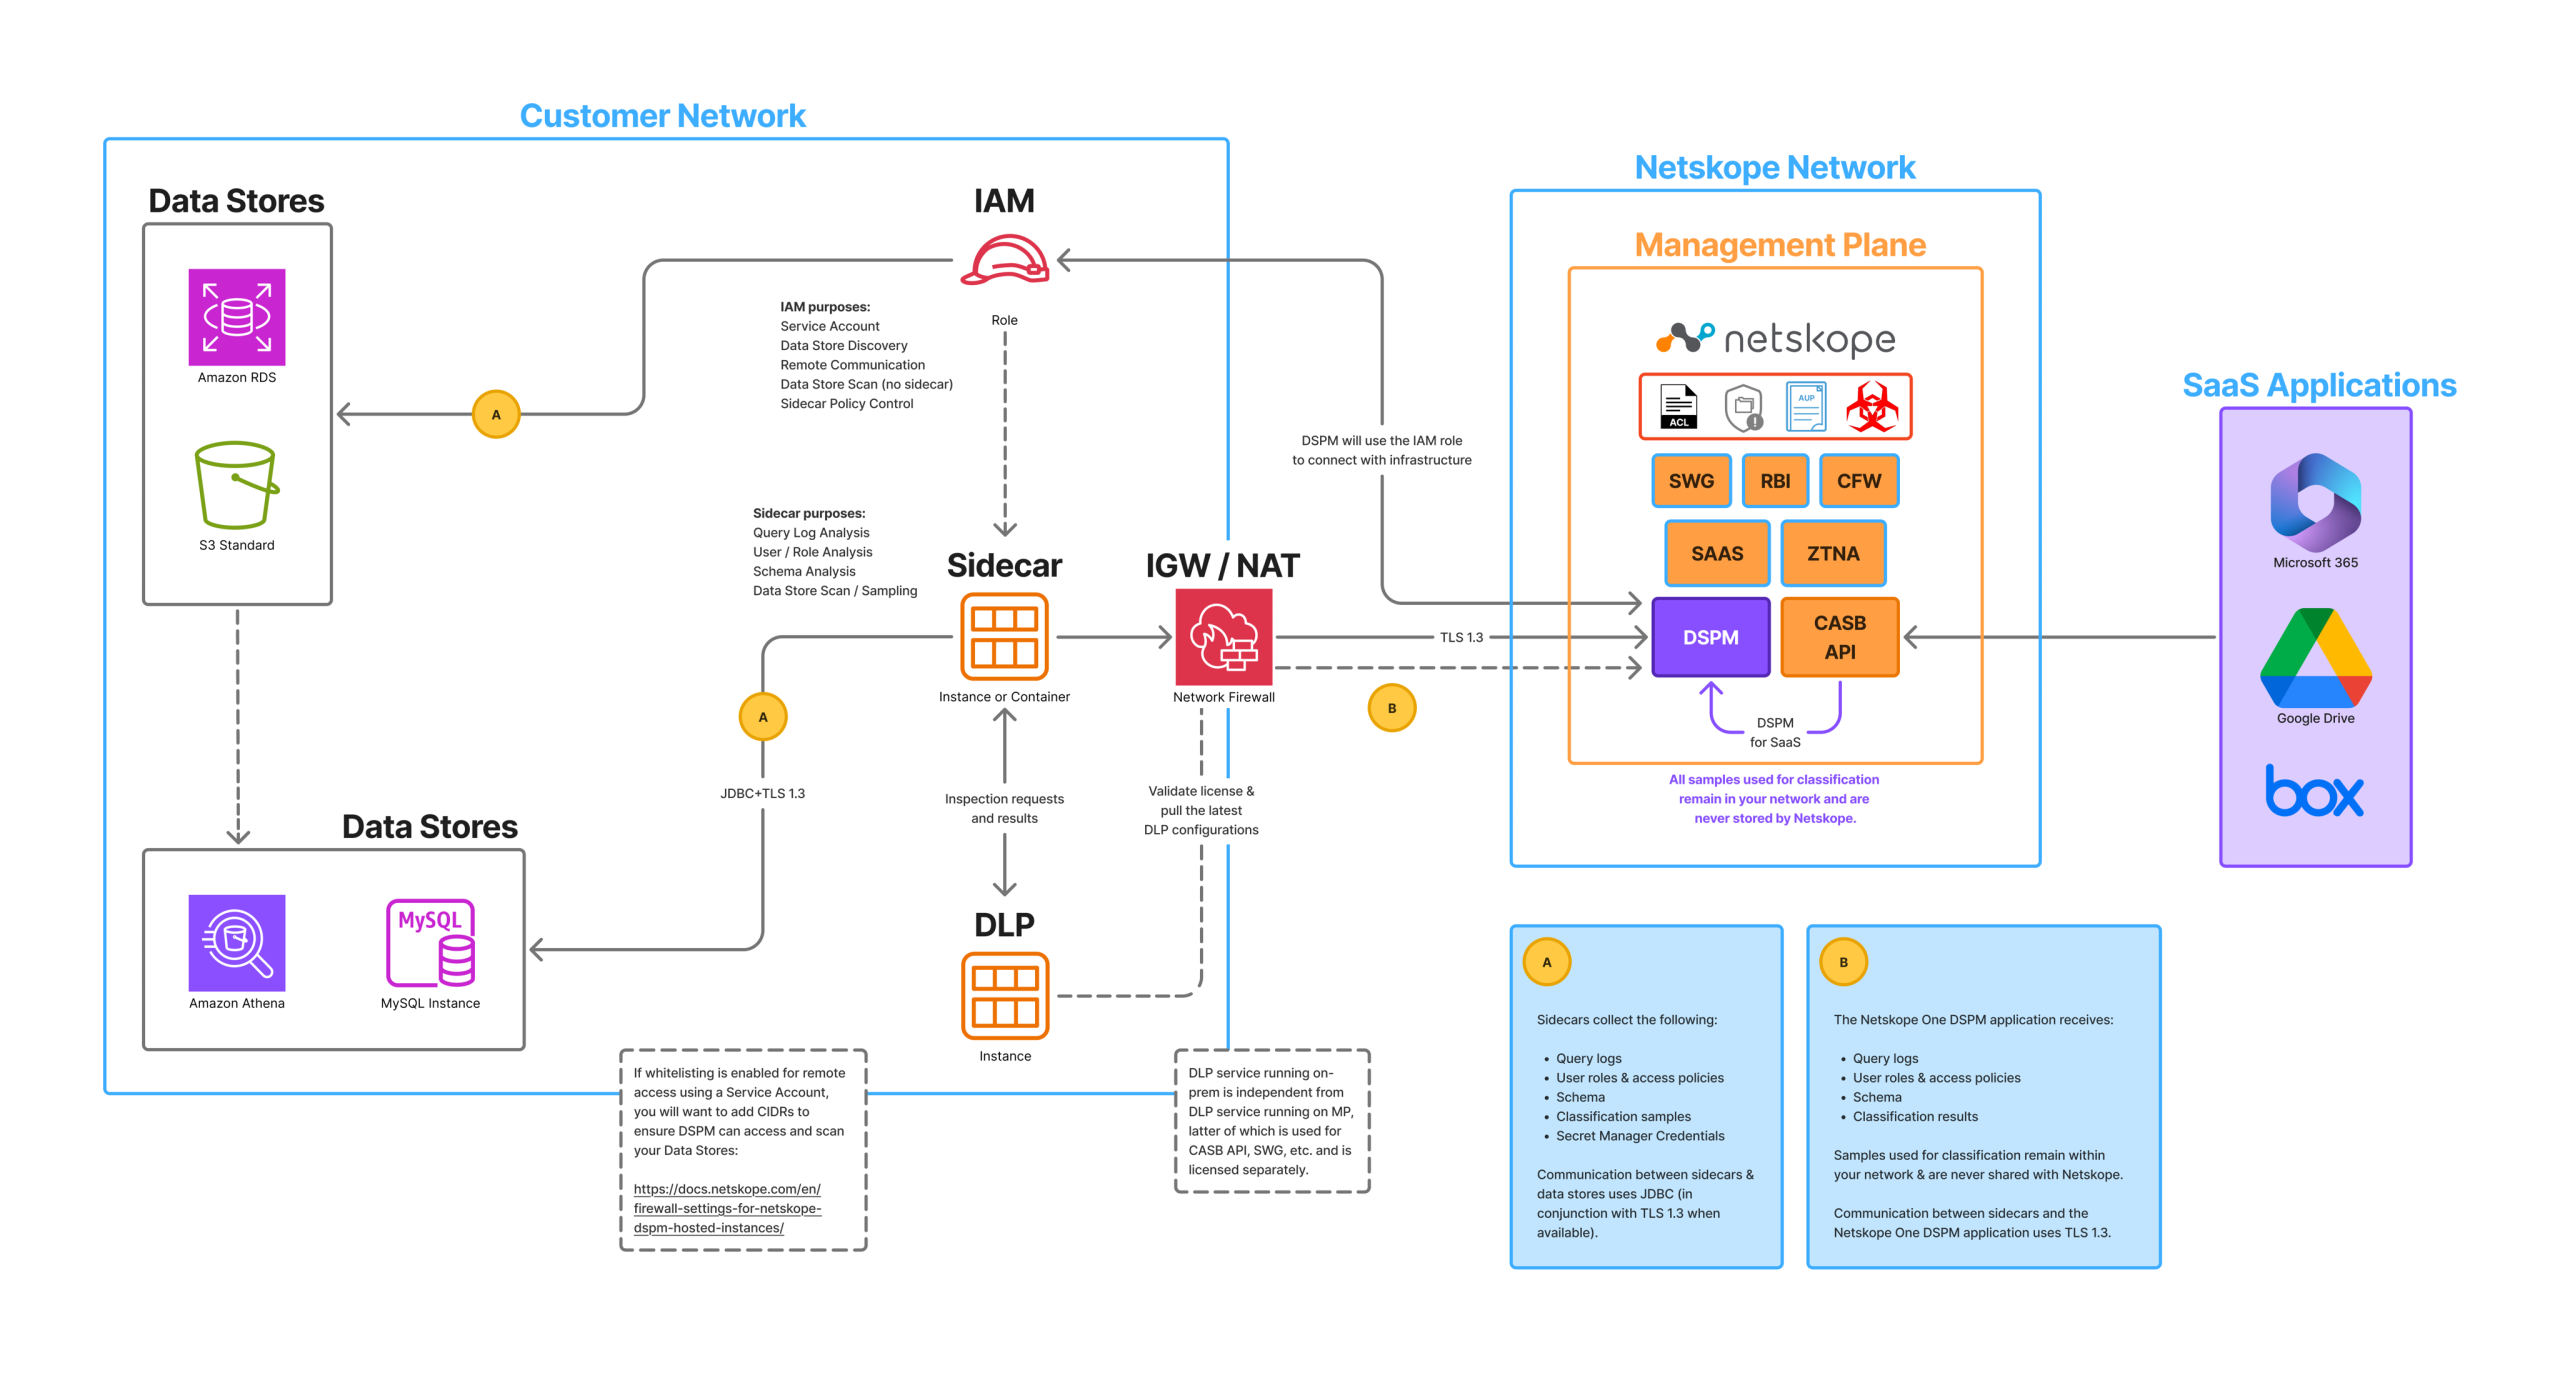
Netskope DSPMメインアプリケーションと並行して1つ以上のサイドカーをデプロイできる、柔軟なアーキテクチャです。 これらのサイドカーはデータ ストアに直接接続してサンプルを収集し、ローカルの DLP アプライアンスがサンプルをスキャンします。 その後、サイドカーは分類結果をNetskope DSPMアプリケーションにアップロードします。
単一のサイドカーは、インストールされた環境内の複数のデータストアを効率的にスキャンできる。通常は、VPCやVNetなどの分離されたネットワークごとに1つのサイドカーをデプロイしますが、拡張性と冗長性を高めるために複数のサイドカーをインストールすることもできます。このような高可用性構成では、Netskope DSPMアプリケーションが、指定されたプール内のすべての正常なサイドカー間でスキャン操作の負荷分散を自動的に行います。
次の図は、Netskope DSPMのリソースとお客様の環境との関係を示しています。
送信出力の設定
NetskopeはNetskope DSPMアプリケーションをホストおよび管理しているため、外部への通信を許可するようにファイアウォールまたはセキュリティグループの設定を更新する必要があります。ポート 443 で次のグループを使用するホワイトリストを構成します。
-
Required for Core ConnectivityサイドカーがDSPMプラットフォームと通信できるようにするには、これらのアドレスを追加します。テナント名に
[TENANT]を代入します:住所 [TENANT].goskope.comsidecar-[tenant].goskope.comnetskope-dspm-release.s3.us-west-2.amazonaws.com995750983908.dkr.ecr.us-west-2.amazonaws.com
サイドカープールの設定
サイドカーとNetskope DSPMでホストされているテナント間の関係を設定するには、サイドカー管理UI内で生成された固有の認証トークンをサイドカーに提供する必要があります。
-
Netskope DSPMアプリケーションにログインしてください。
-
Administration > Sidecar menuへ移動してください。
-
Add Sidecar Poolをクリックしてください。
-
On the Details tab, complete the following field:
Field Value 名前 サイドカープールを表現するのに適切な値。 -
Saveをクリックしてください。
-
サイドカー認証トークンのモーダルウィンドウの下部にあるCopyクリックすると、生成されたトークンがクリップボードに保存されます。

-
モーダルを閉じるには、 Xボタンをクリックしてください。
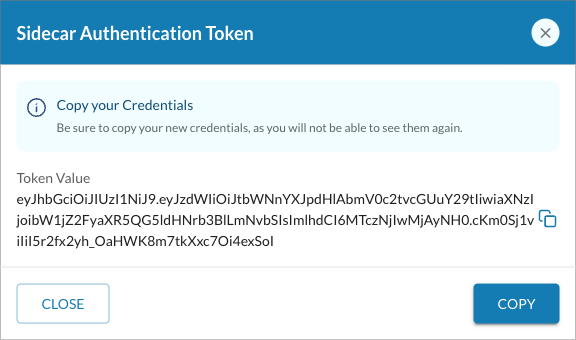
このトークンをサイドカーにまだ関連付けていないため、サイドカープールは右上のShow Inactive Sidecarsアイコンをクリックしたときにのみ表示され、「バージョン」、「ステータス」、「DLPステータス」の列は「今」の時点では空になっています。
CloudFormationスタックの設定
-
CloudFormationスタックを設定するアカウントで、 AWSコンソールにログインしてください。CloudFormationスタックのダッシュボードが表示されました。
-
必要に応じて、対象地域Select 。
-
On the dashboard, click Create Stack and select the With new resources (standard) option. The Step 1 screen appears.
-
Under the Specify template section, enter the following value in the Amazon S3 URL field:
https://netskope-dspm-release.s3.us-west-2.amazonaws.com/NetskopeDSPM-SidecarOnEC2-dlp.yml
-
Click Next. The Step 2 screen is displayed.
-
Provide the required Name field.
-
Under the Parameters section, enter these values:
パラメータ Value AMIImageId Netskope DSPMサイドカー画像のAMI IDがあなたの組織と共有されています。
この値は、AMIカタログの「マイAMI」セクションで、すべてのフィルターをクリアしてから、「所有者 = 「自分と共有」でフィルターをかけると表示されます。NetskopeMainApplicationHost プロトコルを除いたテナントURL。たとえば、テナントへのアクセスに https://example.goskope.comが使用される場合、値はexample.goskope.comになります。SidecarPoolToken An existing sidecar token, or a new one generated in the Configure Sidecar Pool section above. SSHKey サイドカーにインストールするSSHキーの名前。パッチやセキュリティアップデートをインストールするには、管理者がSSH経由でサイドカーに接続する必要があります。もしこれが事前に設定されていれば、ドロップダウンリストから同じものを選択できます。それ以外の場合は、 AWS EC2コンソール内で新しいキーペアを設定してください。 SecurityGroupId 関連付けたいAWSセキュリティグループを指定します。セキュリティグループが、Netskope DSPMサイドカーを起動するサブネットと同じネットワークに属していることを確認してください。そうでない場合、デプロイは失敗します。 SubnetId これは、Netskope DSPMサイドカーを起動するためのサブネットです。これにより、サイドカーのVPCとアベイラビリティゾーンが決定されます。 ExistingRoleArn (オプション)インスタンスにアタッチする既存のIAMロールのARN。指定した場合、新しいロールは作成されず、代わりにDSPMポリシーがこのロールにアタッチされます。
必要に応じて、CloudFormationデプロイメントの残りの設定を進めてください。準備ができたら、最終ステップに進み、 Submitをクリックして、ビルドが完了するまで監視してください。
- サイドカーのデプロイが完了すると、EC2 インスタンスのステータスがCREATE_IN_PROGRESSからCREATE_COMPLETEに変更されます。
- そうでない場合は、 「ステータス理由」列を確認して原因を把握し、問題を解決してから、CloudFormationスタックの設定を再度試してください。
上記のアクションによって作成されたリソースの詳細については、次のセクションを展開してください。
作成されたリソース
Resources tabには、以下のリソースがリストされています。
| リソースタイプ | 論理ID | 追加情報 |
|---|---|---|
| AWS::EC2::LaunchTemplate | IMDSv2LaunchTemplate | なし |
| AWS::IAM::ロール | DSPMSidecarInstanceRole | サポートされているすべてのデータ ストア タイプを読むためにサイドカーに必要なアクセス許可を含むDSPMSidecarInstanceRoleという名前のロールを作成します。 |
| AWS::IAM::Policy | DSPMPolicy | スナップショットスキャンを容易にするための一時的なEC2インスタンスの起動など、スキャン機能に必要な権限を含むDSPM_SidecarInstance_Policyという名前のポリシーを作成します。 |
| AWS::EC2::Instance | DSPMInstance | Netskope DSPM Sidecarという名前のインスタンスを作成します。m5.xlarge インスタンス タイプと 100 GB gp2 SSD ボリューム。 |
| AWS::IAM::InstanceProfile | DSPMInstanceProfile | 作成されたインスタンスに新しいロールを関連付けます。 |
各サイドカーインスタンスは、m5.xlarge EC2 インスタンス(4 vCPU / 16GBに相当)としてデプロイされます。
サイドカー接続の検証
サイドカーをデプロイする際には、サイドカーがテナントにアクセスできることを確認する必要があります。サイドカーからの接続を確認するには、以下の手順に従ってください。
- Netskope DSPMアプリケーションにログインしてください。
- Administration > Sidecarへ移動してください。
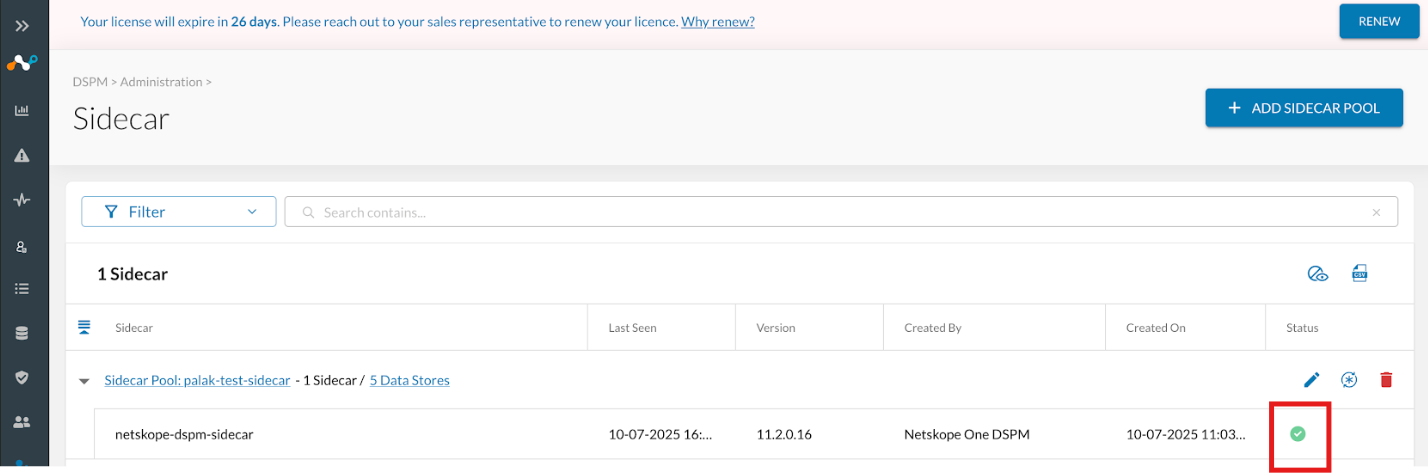
- 該当するサイドカーについて、以下を検証してください。
- The Version column is populated.
- The Status indicator is green.
- DLP Status列は、DLP アプライアンスへの正常な接続を示します。
新たに稼働しているサイドカーがNetskope DSPMアプリケーションと通信するのに数分かかる場合があります。
回転式サイドカートークン
これらの手順は、セキュリティ対策としてセキュリティトークンを定期的にローテーションする必要がある場合、または無効なトークンが原因でサイドカーがNetskope DSPMアプリケーションと通信できない場合に適用されます。これらの手順は、サイドカープール内の個々のサイドカーごとに繰り返されます。
Netskope DSPMで新しいトークンを生成する
- Netskope DSPMインスタンスにログインしてください。
- Go to Administration > Sidecar to open the Sidecar Administration screen.
- トークンをローテーションしたいサイドカープール登録については、 Generate New Token アイコンをクリックしてください。
- The Generate New Token modal is displayed. Read and then click Confirm.
- 生成されたトークンをクリップボードに保存するには、 「新しいトークンを生成」モーダルの下部にあるCopyクリックしてください。
- モーダルを閉じます。
AWSで新しいトークンを適用する
-
Log in to the AWS EC2 Console. The EC2 dashboard is displayed.
-
左側のメニューで、 Instances > Instances screenに移動します。インスタンスダッシュボードが表示されます。
-
インスタンスの一覧から、トークンの更新が必要な Netskope One DSPM サイドカーに対応するInstance ID ハイパーリンクをクリックします。インスタンス概要画面 が表示されます。
-
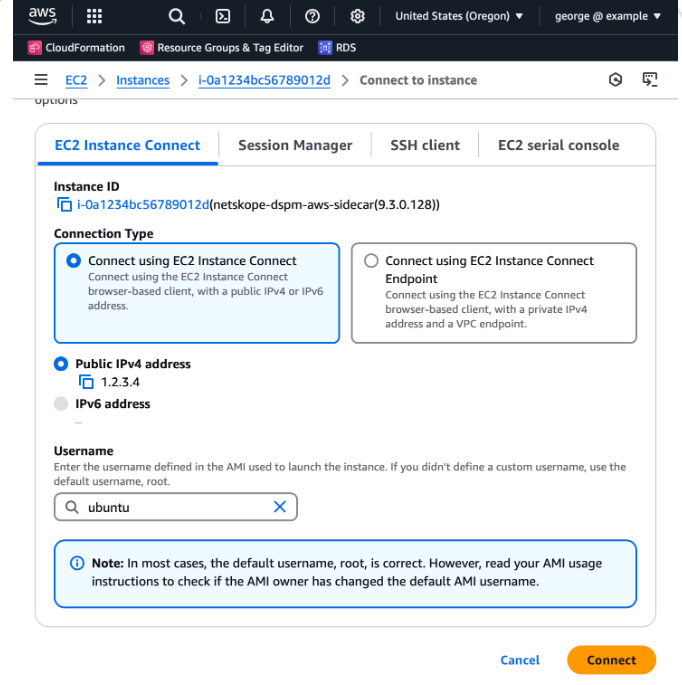
Click Connect. The Connect to instance screen is displayed.
-
ユーザー名として
ubuntu入力し、 Connect ボタンを押して、サイドカーへのSSHセッションを開始してください。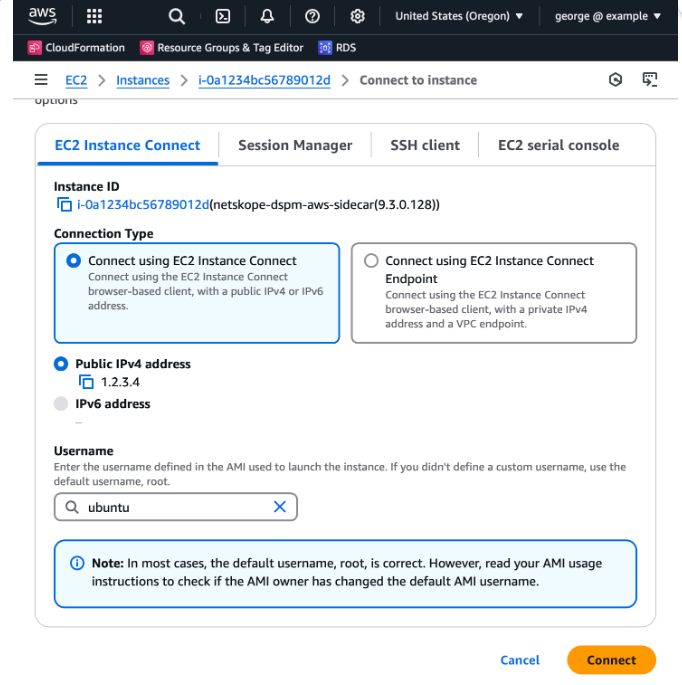
-
AWS CLIが表示されます。
-
コマンドを入力してください
./tokenrotate.sh -
画面の指示に従って新しいトークンを入力してください。
-
既存の Helm デプロイメントを削除するには、コマンド
helm uninstall netskope -n netskopeを入力してください。 -
コマンド
./helm.shを入力して Helm を再デプロイし、新しいトークンを使用します
SSLプロキシ環境の設定(オプション)
組織が SSL プロキシ経由でアウトバウンド トラフィックをルーティングする場合は、次の手順を実行して、サイドカーがNetskope DSPMプラットフォームと通信できるようにする必要があります。
-
サイドカーのIPアドレスに接続するためのSSHクライアント
-
Helmチャートフォルダ内で、
values.yamlファイルを開きます。 -
httpsProxyの値のエントリをファイルの最下部に追加します。例:httpsProxy: https://192.168.1.17
-
Helmチャートを再デプロイする
デプロイが完了すると、サイドカーは指定されたプロキシ経由で直ちに通信を開始します。
次のステップ:サイドカーをDLPアプライアンスにリンク
展開後、新たに展開したサイドカーをDLPアプライアンスに接続してデータ分類を有効にしなければなりません。
詳細については、Link a DLP アプライアンス to a Sidecar Poolを参照してください。