

Netskopeの DPoP アプライアンスを既存の IdP 展開に統合できます。 明示的プロキシ モードで構成されたアプライアンスで SAML 認証を有効にすると、ユーザーは、DPoP アプライアンス経由で接続がオリジン サーバー (www.abc.com など) に送信される前に、IdP サーバーで認証する必要があります。
次の図は、DPoP アプライアンスを介したユーザー、IdP サーバー、オリジン サーバー間のトラフィック フローを示しています。
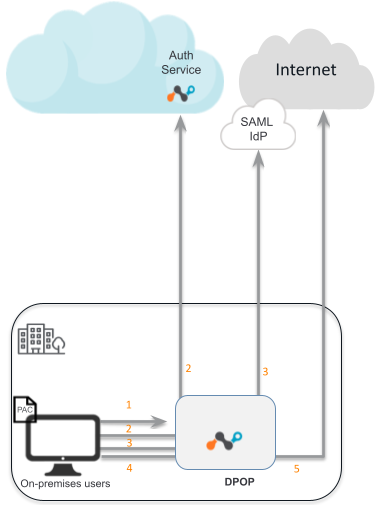
この図では:
- ユーザーはURL「server,cnn.com」にアクセスします。このオリジンサーバーへのユーザートラフィックは、PACリダイレクトを介してDPoPにルーティングされます。
- DPoPはトラフィックをクラウド上の認証サービスにリダイレクトし、認証サービスがユーザーをIDPサーバーにリダイレクトして認証を行います。
- ユーザーがSAML認証を実行すると、IDPサーバーはSAMLアサーションを生成し、ユーザーをNS認証サービスにリダイレクトします。
- 認証サービスはユーザーを元のURLであるserver.cnn.comにリダイレクトし、トラフィックはDPoPにルーティングされます。
- DPoPはユーザー情報を抽出し、ポリシー評価を実行し、それに応じてアクションを適用します。
DPoP アプライアンスで SAML 認証を有効にするには、
- NetskopeのテナントでSAMLフォワードプロキシが有効になっていることを確認してください。詳細については、フォワードプロキシ認証を参照してください。
- アプライアンスのCLIで設定モードに入り、次のコマンドを実行します。
set dataplane proxy-mode explicit saml-auth enable true
アプライアンスのSAML認証を無効にするには、値をfalseに設定してください。設定モードで以下のコマンドを実行してください。
set dataplane proxy-mode explicit saml-auth enable false