

Fast Pathは、遅延の影響を受けやすいトラフィックを入口から出口までNetskopeクラウド経由で直接ルーティングして最適化するために設計された、Netskope Cloud Firewall の機能です。通話、会議、画面共有の遅延とジッターを低減するため、一致したトラフィックは、アクセス制御、IPS、DPI、DLP、帯域幅制御、QoSを含む標準のセキュリティ検査チェーンを迂回します。ただし、NATやDEIPベースの出口処理など、不可欠な出口機能は引き続き適用されます。
管理者は、Microsoft Teams、Zoom、Cisco Webex、GlobalMeet、Google Meet、Slack Huddlesなど、サポート対象アプリケーション向けの事前定義済みポリシーを有効にできます。高速ルーティングは、有効なポリシーに一致するトラフィックにのみ適用されます。一致しないすべてのトラフィックは、標準のCloud Firewall検査パイプラインを通過します。Skope ITでは、これらの高速ルーティングされたフローは、アクション「Fast Route」のネットワークイベントとして記録されます。
- テナントでFast Path機能を利用できるようにするには、Netskopeサポートにコンタクトしてください。
- アプリケーションのFast Pathポリシーを有効にする前に、同じアプリケーションのトラフィックに対する既存のSteering Configuration(バイパス)の例外を削除してください。
事前定義された高速パス ポリシーを有効にする
Netskopeは、VoIPというグループで構成される定義済みのFast Pathポリシーセットを提供します。これにはMS Teams、Zoom、Cisco Webex、GlobalMeet、Google Meet、およびSlack Huddlesが含まれます。これらはすべてデフォルトで無効になっています。管理者は要件に基づいてポリシーを有効にできます。
- 定義済みのポリシーは変更または削除できません。
- 定義済みのポリシーがテナント全体に適用されます。
定義済みFast Pathポリシーを表示および有効にするには:
-
Log into Netskope Tenant.
-
Policies > Fast Pathへ移動してください。
-
リストされたポリシーアプリケーションで、高速ルーティングするアプリケーションのポリシー(例えばMicrosoft Teams UDP 001)を見つけます。
-
ポリシー行の右端にある
 アイコンをクリックします。
-
以下をSelect :
アクション デスクリプション Edit 「編集」をクリックしてポリシーの詳細を表示し、「有効化」の下のトグルをクリックしてポリシーを有効または無効にします Status. Enable or Disable Enable または Disable をクリックして、ポリシーをオンまたはオフにします。
デフォルトで使用可能なアプリケーションは以下の通りです。
| シリアルNo. | 応用 |
|---|---|
| 1. | Microsoft Teams |
| 2. | ズーム |
| 3. | Cisco Webex |
| 4. | GlobalMeet |
| 5. | Slack Huddles |
| 6. | Google Meet |
カスタムファストパスポリシーの設定
カスタムFast Pathポリシーを作成して、定義済みポリシーでカバーされていないアプリのトラフィックを高速ルーティングします。ソースユーザーまたはユーザーグループ、宛先プロファイル、およびサービスオブジェクトによってトラフィックを照合します。
- カスタムファストパスポリシーの作成機能はベータ版です。テナントでこの機能を利用するには、Netskopeサポートにコンタクトしてください。
- カスタムFast Pathポリシーを作成するには、まずポリシーグループを作成してください。詳細については、ポリシーグループの設定をご覧ください。
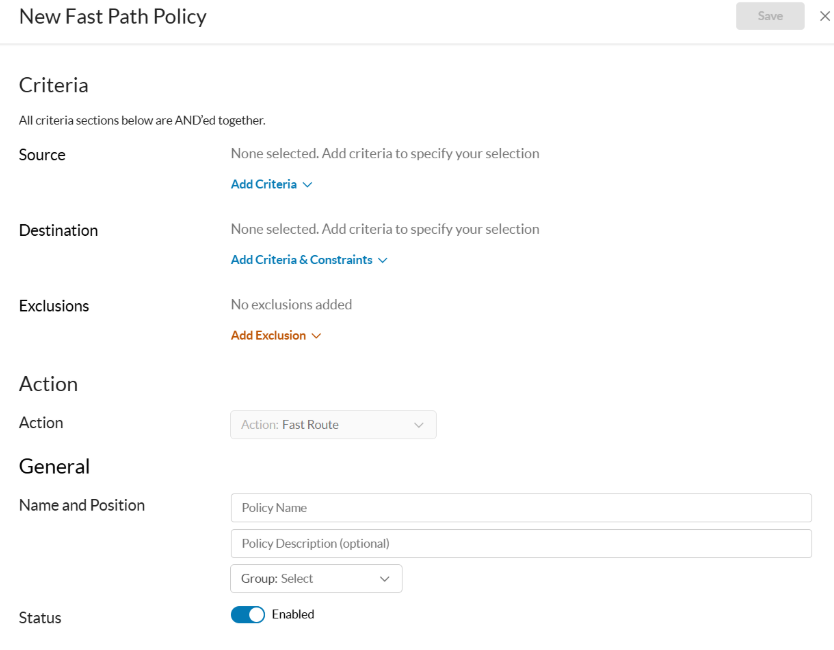
カスタムFast Pathポリシーを作成するには:
-
Log into Netskope tenant.
-
Policies > Fast Pathへ移動してください。
-
New Policyをクリックしてください。
-
(省略可)Sourceで「条件を追加」>「ユーザー」>をクリックし、以下を選択します:
-
ユーザー: ポリシーをユーザー固有にするために、ユーザーを選択します。
-
ユーザーグループ: ポリシーを特定のユーザーグループに適用する場合、そのユーザーグループを選択します。
-
組織単位: ポリシーをOU固有にするために、組織単位を選択します。
-
-
Destinationの下で、+ Add Criteriaをクリックし、以下を選択します:
-
宛先プロファイル: Select:Fast Pathポリシーがトラフィックの照合に使う宛先IP、CIDR、IP範囲、またはドメインを選択します。
-
サービス:ファストパスポリシーを適用するトラフィックを決定するプロトコルとポートを選択します。
-
-
Exclusionsの下で、Add Exclusion > Userをクリックし、ポリシーから除外するユーザー、ユーザーグループ、または組織単位を選択します。
-
Name and Position の下で、以下の操作を行います。
-
ポリシー名:ポリシーの表示名を入力します。
-
ポリシーのデスクリプション (オプション): ポリシーの目的を説明する文章を入力します。
-
グループ: 既存のカスタムグループを選択するか、New Policy Groupを選択して作成します。詳細については、ポリシー グループの設定を参照してください。
-
-
ポリシーを有効にするには、Statusトグルを選択します。
-
Saveをクリックしてください。
ポリシーグループの構成
カスタムFast Pathポリシーを整理するには、ポリシーグループを設定してください。
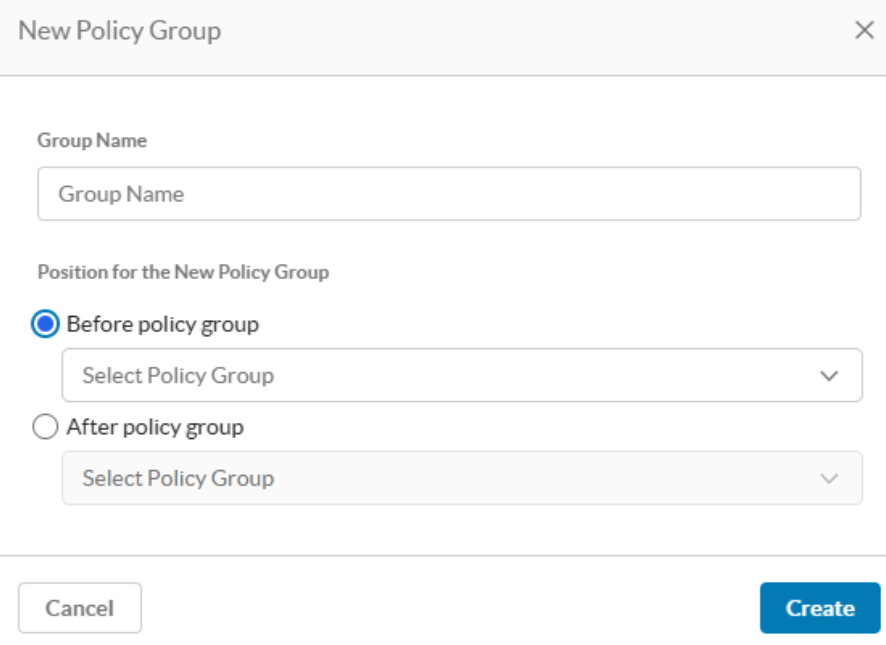
ポリシーグループを作成するには:
-
Policies > Fast Pathへ移動してください。
-
Policy Groupパネルで +New.をクリックします
ポリシーを作成する際、Group リストから New Policy Group を選択することもできます。詳細については、カスタム Fast Path ポリシーの構成を参照してください。
-
グループのNameを入力します。
-
Position の下で Before または After を選択し、その隣に配置するグループを選択します。
-
Createをクリックしてください。
Fast Pathの監査ログ
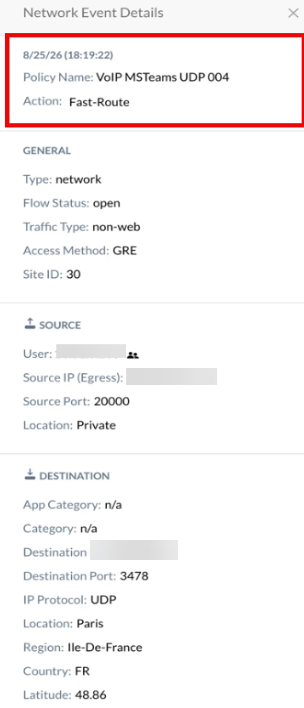
高速ルーティングされたフローはSkopeITで完全に表示されたままとなり、それぞれがアクションFast Routeと一致したポリシー名でCloud Firewall Networkイベントを生成します
監査ログには、Fast Pathポリシーを有効または無効にするすべての管理者アクションが記録されます。Settings > Administration > Audit Logsに移動して、監査ログを表示します。