

このドキュメントでは、 Netskope Cloud Exchangeプラットフォームの Threat Exchange モジュールを使用して Maltiverse 1.0.0 プラグインを設定する方法について説明します。 このプラグインは、Maltiverse プラットフォームの[インテリジェンス] > [フィード] から SHA256 タイプのインジケーター、IP アドレス (IPv4 および IPv6)、URL、およびホスト名を取得するために使用します。 このプラグインは、Maltiverseへのインジケーターのプッシュをサポートしていません。
前提条件
プラグインの設定を完了するには、以下が必要です。
- Netskopeテナント(または、例えば本番環境と開発/テスト環境など、複数のテナント)。
- Netskope Cloud Exchangeテナントには、テナントプラグインと脅威交換プラグインが既に設定済みです。
- URL 共有のための Secure Web Gateway サブスクリプション。 詳細については、 URLリストを参照してください。
- Maltiverseプラットフォームへの接続性: https://maltiverse.com。
マルティバースプラグインのサポート
このプラグインは、Maltiverse プラットフォームの[インテリジェンス] > [フィード] から SHA256 タイプのインジケーター、IP アドレス (IPv4 および IPv6)、URL、およびホスト名を取得するために使用します。 このプラグインは、Maltiverseへのインジケーターのプッシュをサポートしていません。
| 取得したインジケーターの種類 | URL、ホスト名、IPv4、IPv6、SHA256 |
| 共有指標タイプ | サポートされていません |
マッピング
プルマッピング
| Cloud Exchangeフィールド | マルティバースフィールド |
|---|---|
| タイプ | タイプ |
| value | sha256、IPアドレス、URL、ホスト名 |
| 重大度 | classification |
| firstSeen | creation_time |
| lastSeen | modification_time |
| tags | tag |
重症度マッピング
| Cloud Exchange重要度 | マルティバース分類 |
|---|---|
| 致命的 | malicious |
| 中くらい | suspicious |
| 低い | neutral |
プッシュマッピング
| Cloud ExchangeにおけるIoCタイプ | MaltiverseにおけるIoC型 |
|---|---|
| SHA256 | sample |
| IPv4 | ip |
| IPv6 | ipv6 |
| URL | url |
| Hostname | ホスト名 |
権限
MaltiverseアカウントがAPIキーを生成するためのアクセス権を持っていることを確認してください。
APIの詳細
使うAPI一覧
| API Endpoint | Method | Use Case |
|---|---|---|
| /feed/<FEED_ID> | 得る | フィードの存在を確認する |
| /feed/<FEED_ID>/download | 得る | データ取得 |
フィードの存在を確認する
API Endpoint: https://api.maltiverse.com/feed/<FEED_ID>
Method: GET
Parameters: NA
Sample API Response
{
    "access": "public",
    "author": "agomez",
    "count_hostname": 153701,
    "count_ip": 0,
    "count_ipv4": 24,
    "count_sample": 0,
    "count_url": 71355,
    "creation_time": "2020-03-15 21:17:20",
    "description": "Contains Phishing URLs that an adversary uses normally via email or other communication channels to trick a victim into providing sensitive information like passwords or to infect a host.",
    "downloads": 1700044,
    "from": 0,
    "like": [
        {
            "md5_email": "eb54f8ac8dc669de1a276cc3c616068e",
            "username": "vxtxz"
        },
        {
            "md5_email": "2a700a5b7ad7f624c484669181e45f24",
            "username": "christy7669"
        },
    ],
    "md5_email": "4d210379b8e664f2597a15706a5061f8",
    "modification_time": "2024-04-09 17:03:29",
    "name": "T1566 - Phishing",
    "percolator_id": "D4AO4HAB8jmkCY9e73qB",
    "query": "blacklist.external_references.external_id:T1566 AND classification:malicious",
    "range": "now-30d",
    "range_field": "modification_time",
    "size": 50,
    "sort": "creation_time_desc",
    "subscription": [],
    "tag": [
        "feed",
        "preventable",
        "package:mitre",
        "package:siem"
    ],
    "team_id": 77,
    "team_md5_email": "30b1655da1a0601665c813a67609445a",
    "team_name": "Maltiverse Research Team"
}
データ取得
API Endpoint: https://api.maltiverse.com/feed/ <Feed_ID> /download
Method: GET
Parameters: NA
Headers
| Accept | アプリケーション/json |
| Authorization | Bearer <API KEY> |
Sample API Response
[
    {
        "blacklist": [
            {
                "count": 1,
                "description": "GuLoader",
                "external_references": [
                    {
                        "description": "GuLoader",
                        "external_id": "S0561",
                        "source_name": "mitre-attack",
                        "url": "https://attack.mitre.org/software/S0561/"
                    }
                ],
                "first_seen": "2024-08-27 15:17:59",
                "labels": [
                    "malicious-activity"
                ],
                "last_seen": "2024-08-27 15:17:59",
                "ref": [
                    1
                ],
                "source": "MalwareBazaar Abuse.ch"
            }
        ],
        "classification": "malicious",
        "creation_time": "2024-08-27 16:19:09",
        "filename": [
            "Factura_032293167_315806916060401554308_36060114_88716814753733436980_20088269.exe"
        ],
        "filetype": "application/x-dosexec",
        "is_iot_threat": false,
        "md5": "439042b61eb166d9a2a8c7c7e681c360",
        "modification_time": "2024-08-27 16:19:09",
        "sha1": "ba2552ec452cbfe940d69927b543da613c979d66",
        "sha256": "ad3465fcc39bd03915f9d11f3f8150acefe2f8ae3039ee9a4e6a75dbf660b3e3",
        "type": "sample"
    }
]
パフォーマンスマトリックス
このパフォーマンスは、下記の仕様を持つ大規模なCEインスタンス上で、10万IOC(Input of Code)を実行することによって実施されました。10万件のIOC(侵害指標)を取得して保存するには、約7分かかります。
| スタックの詳細 | サイズ:大 RAM:32 GB CPU:16コア |
| Maltiverseから取得した指標 | ~14K per minute |
| Maltiverseと共有された指標 | サポートされていません |
ユーザーエージェント
netskope-ce-5.0.1-cte-maltiverse-v1.0.0
ワークフロー
- Maltiverse APIキーを取得してください。
- Maltiverseプラグインを設定します。
- ビジネスルールを追加します。
- Maltiverseプラグインを検証します。
再生ボタンをクリックして動画をご覧ください。
Maltiverse APIキーを取得
- Maltiverseにログインし、Profile > Users に移動します。

- Plan までスクロールダウンし、View API Key をクリックします。API Key をコピーしてください。これは Maltiverse プラグインの設定に使用されます。

Maltiverseプラグインの設定
- Cloud Exchangeにログインし、Settings > Pluginsに移動します。Maltiverse v1.0.0 (CTE)プラグインを検索して選択します。

- 設定名を追加し、必要に応じて同期間隔を変更してください。
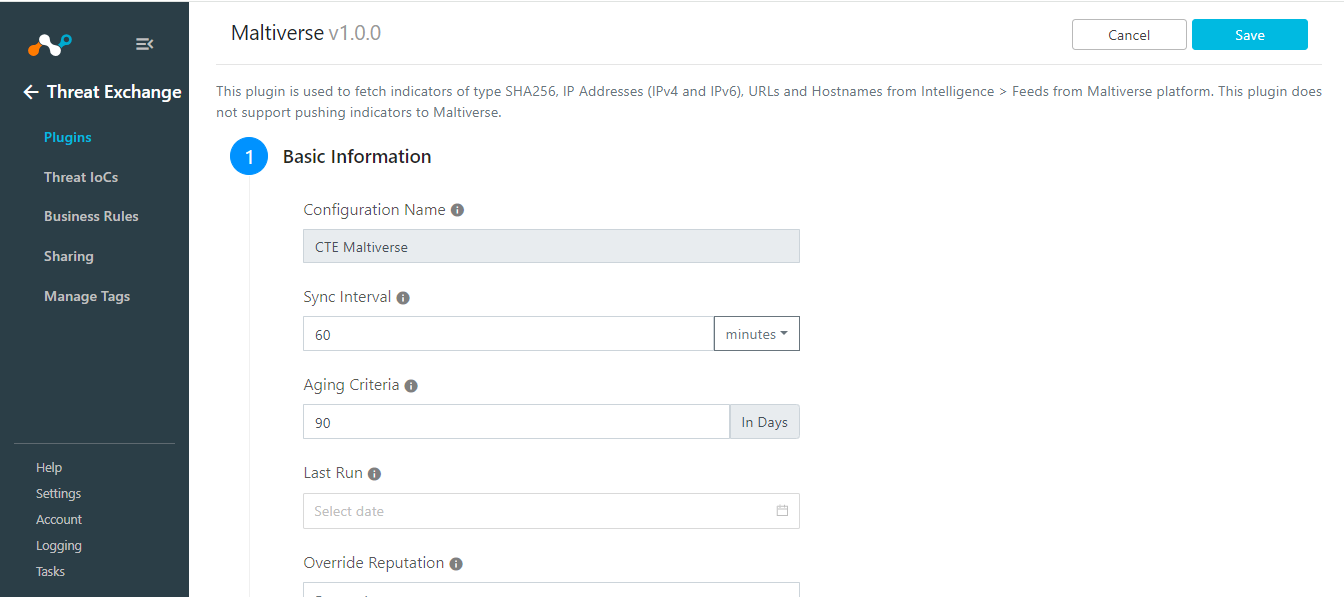
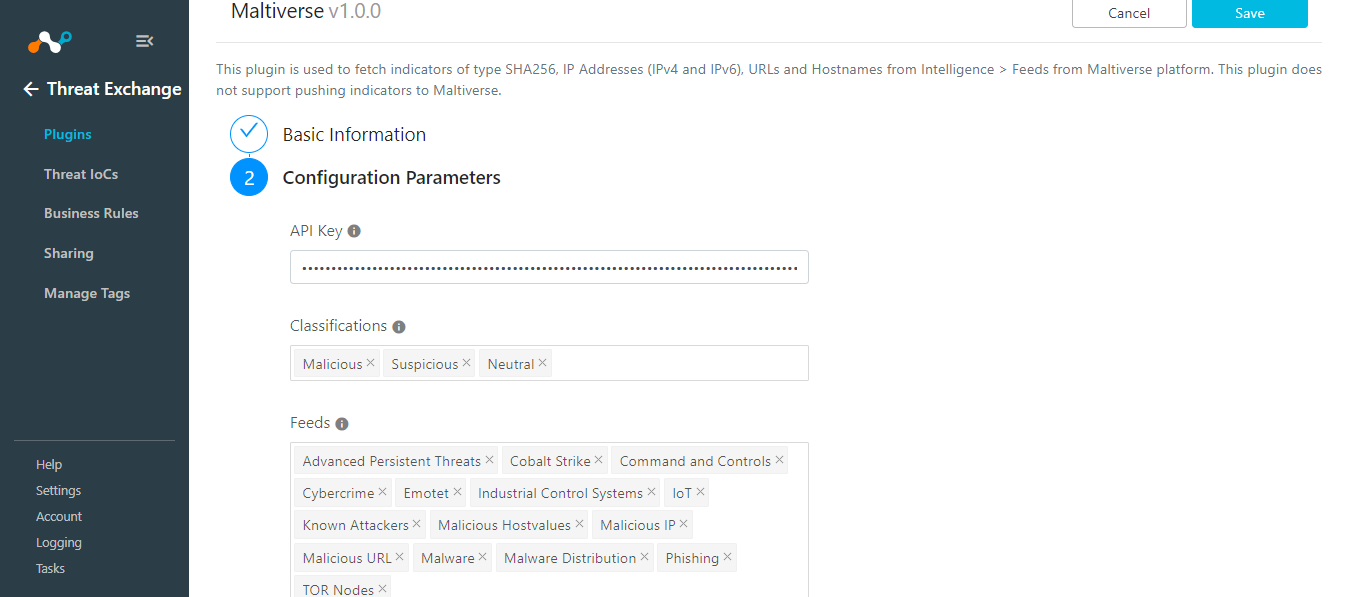
- Nextをクリックし、設定パラメータを追加します。
- APIキー:Maltiverse APIキー。
- 分類:選択された分類からの指標が取得されます。すべての分類から指標を取得する場合は、空欄のままにしてください。
- フィード:選択されたフィードからの指標が取得されます。
- その他のフィード:インポートするその他のフィードIDをカンマ区切りで指定します。
- タグ付けを有効にする:タグ付け機能を有効/無効にします。
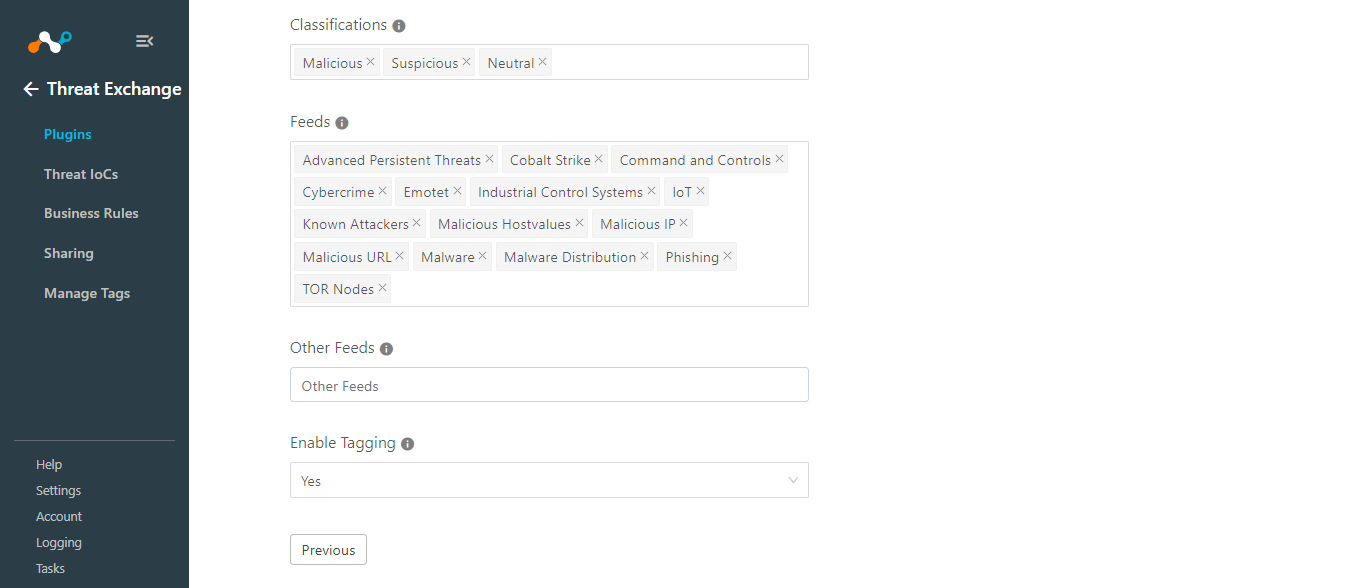
- Save .
をクリックしてください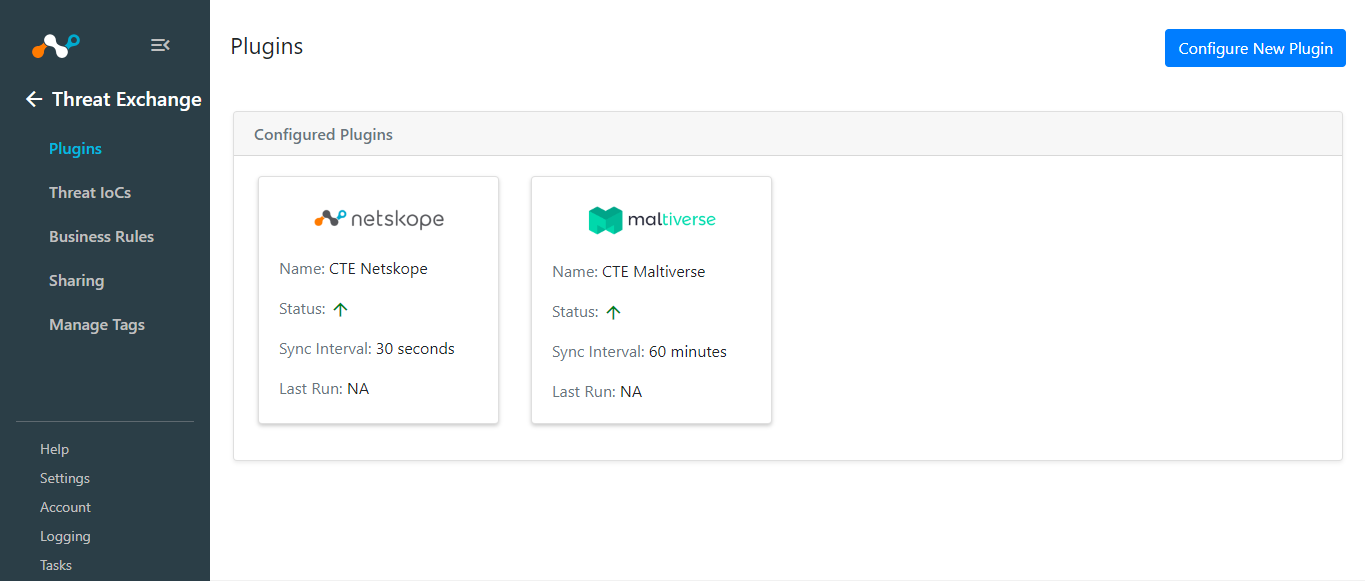
Maltiverse 用の脅威交換ビジネスルールを追加する
ビジネスルールを作成することで、Maltiverseから取得したIoCをNetskopeやその他のThreat Exchangeサードパーティプラグインと共有できます。
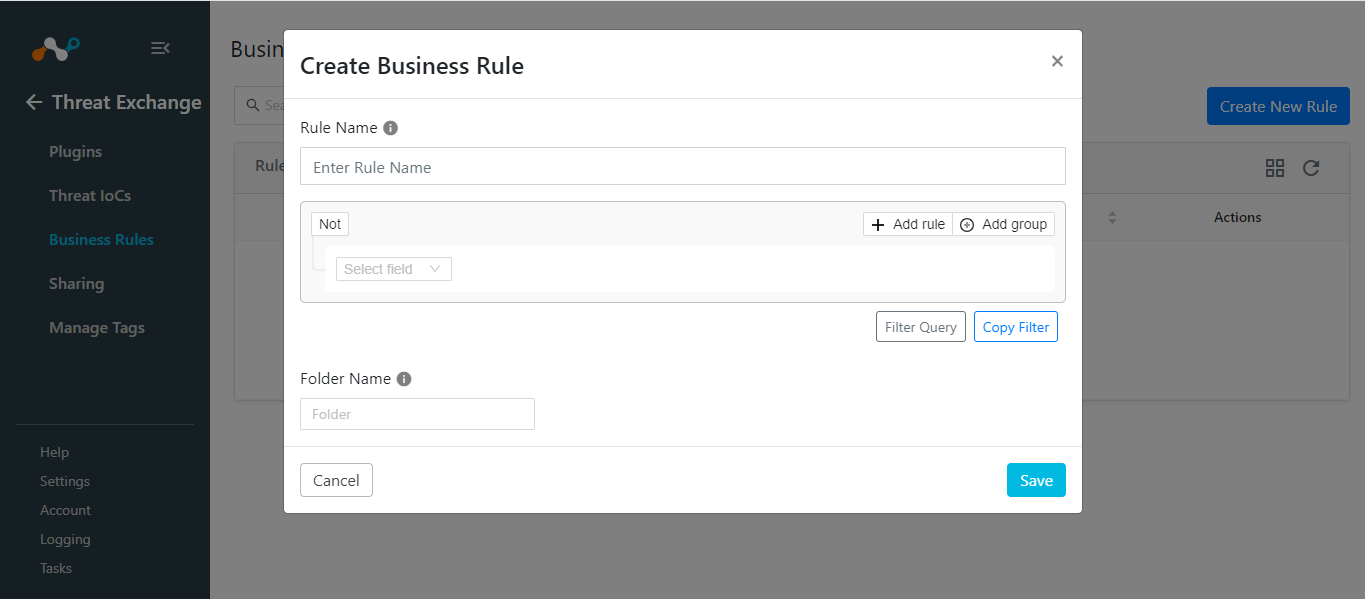
- Threat Exchange > Business Rule > Create New Ruleへ移動してください。
- 共有するIoCに必要なフィルターを追加し、Save をクリックします。
Maltiverseと共有
このプラグインは、Maltiverseとのインジケーターの共有をサポートしていません。
Maltiverseプラグインを検証する
プルを検証する
Maltiverseから取得したIoCを確認するには、 Loggingに移動してMaltiverseのログを確認してください。
Example: message Like “CTE Maltiverse” && type IN (“info”)

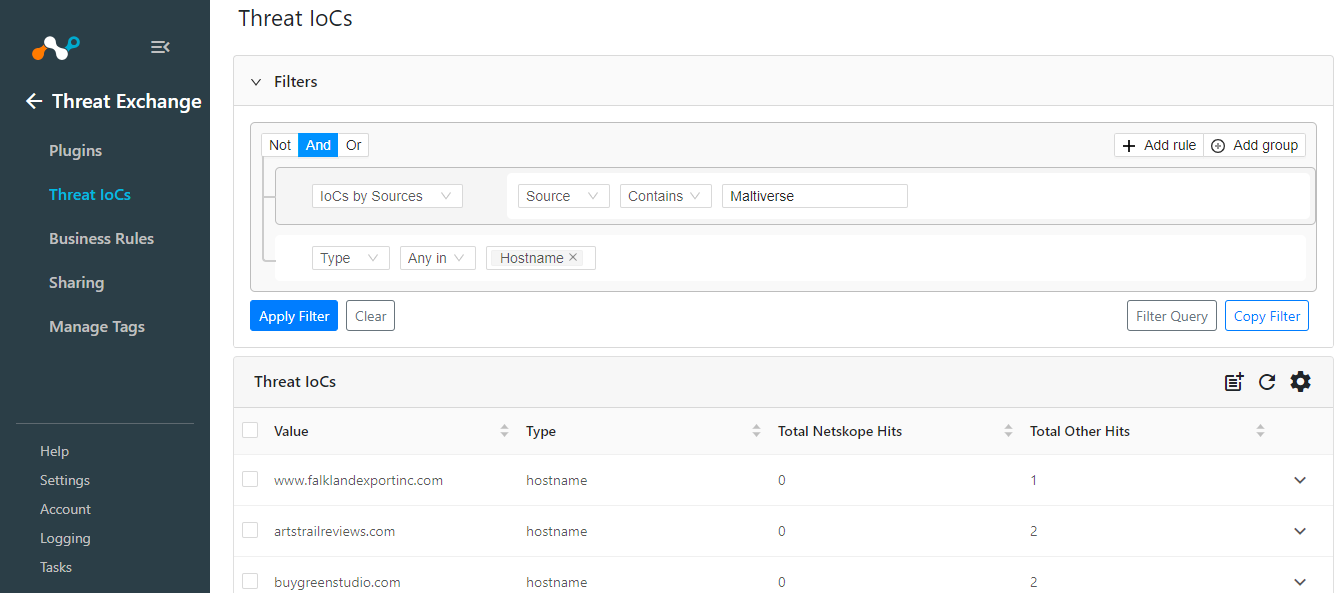
Cloud Exchangeに保存されている IoC を確認するには、 Threat Exchange > Threat IOCsにアクセスして、ソース Maltiverse から取得した IoC、またはプラグインの構成名を検索します。 プラグイン用。
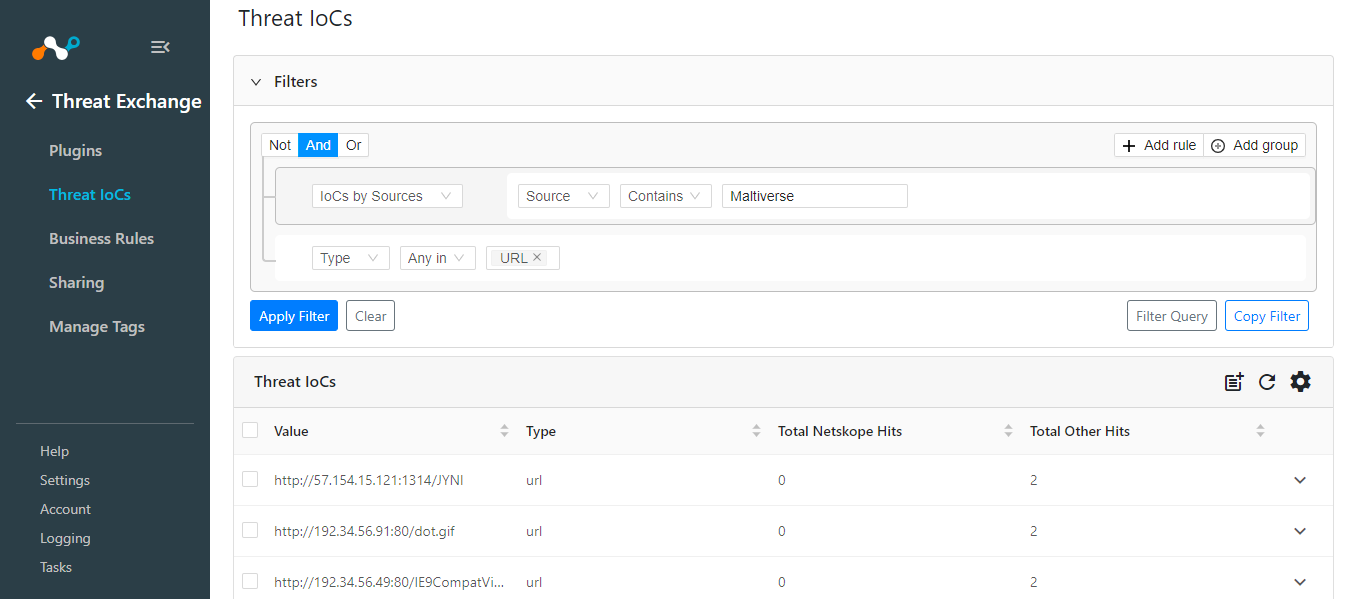
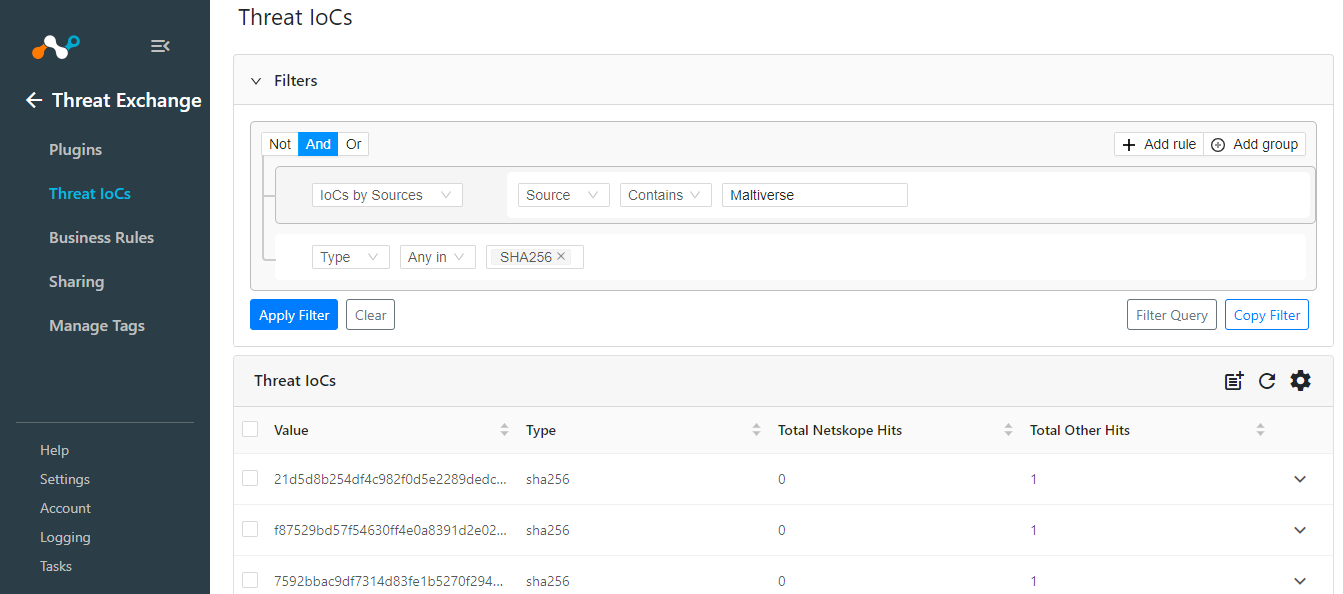
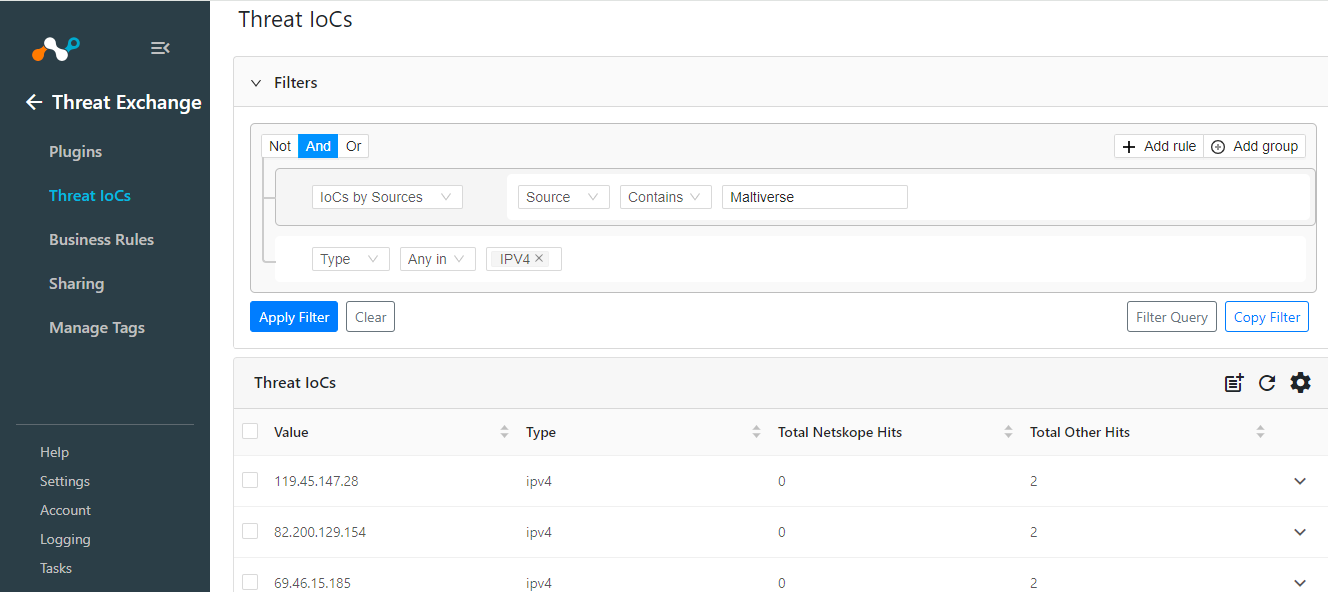
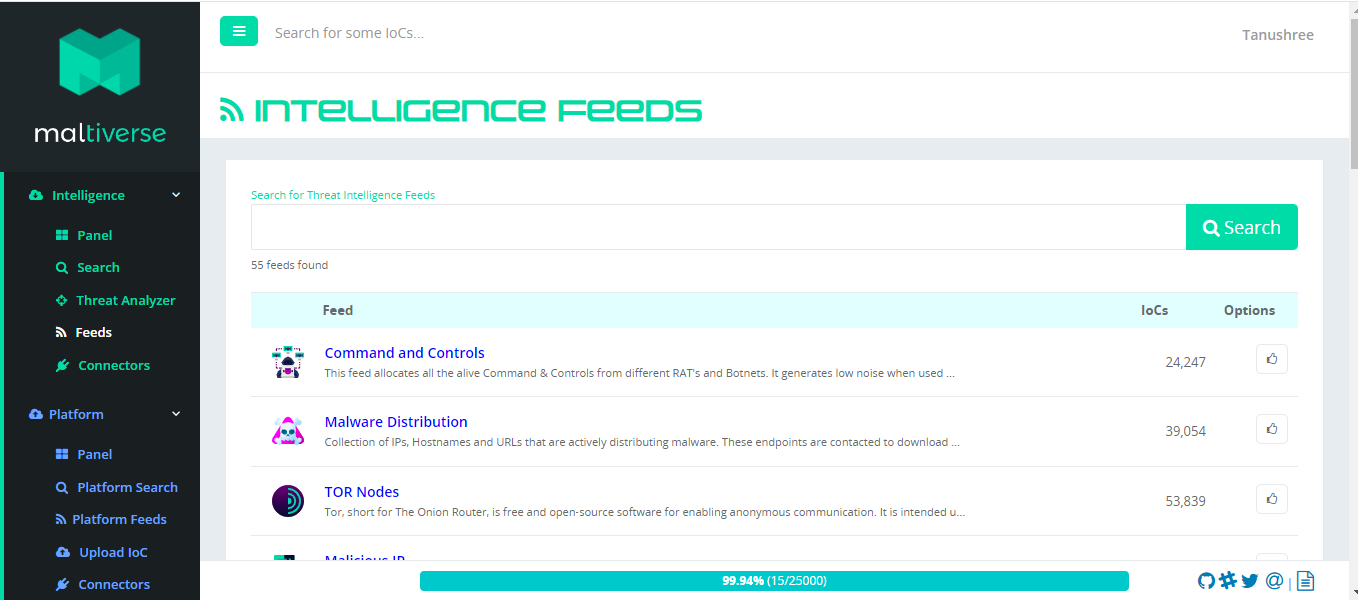
Maltiverseでは、インジケーターはIntelligenceの下にあるFeedsから取得されます。
プッシュ通知を検証する
サポートされていません。
Maltiverseプラグインのトラブルシューティング
Maltiverseからデータを取得できません
Maltiverseからデータを取得できない場合、以下のいずれかの理由が考えられます。
- フィードには取得できるデータがありません
- フィード内の利用可能なデータはサポートされていないタイプです
- 選択された分類とフィードの組み合わせにはデータがありません
- プラグインでエラーが発生しました
What to do: これらの点を確認し、それに応じて引き上げ作業を再開してください。
Intelligence > Feedsにアクセスして、フィードで利用可能なデータを確認できます。すべてのフィードはページに一覧表示され、各フィールドにはIoC(Infrastructure as Code:変更要求)の数が表示されます。
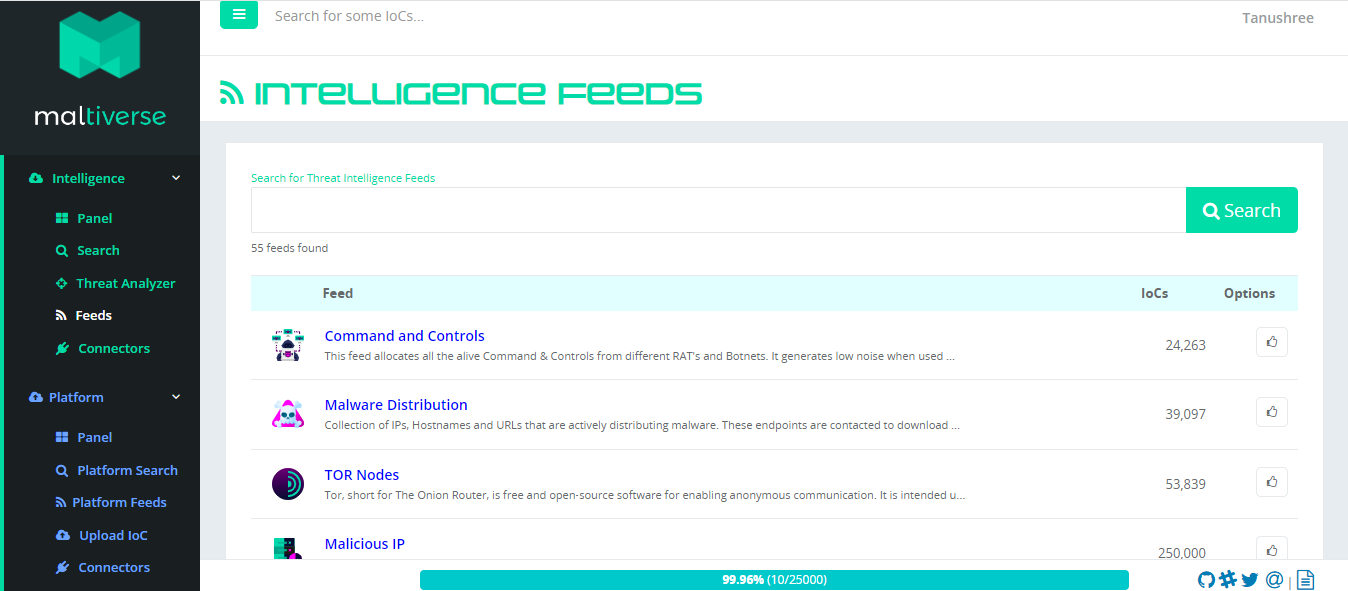
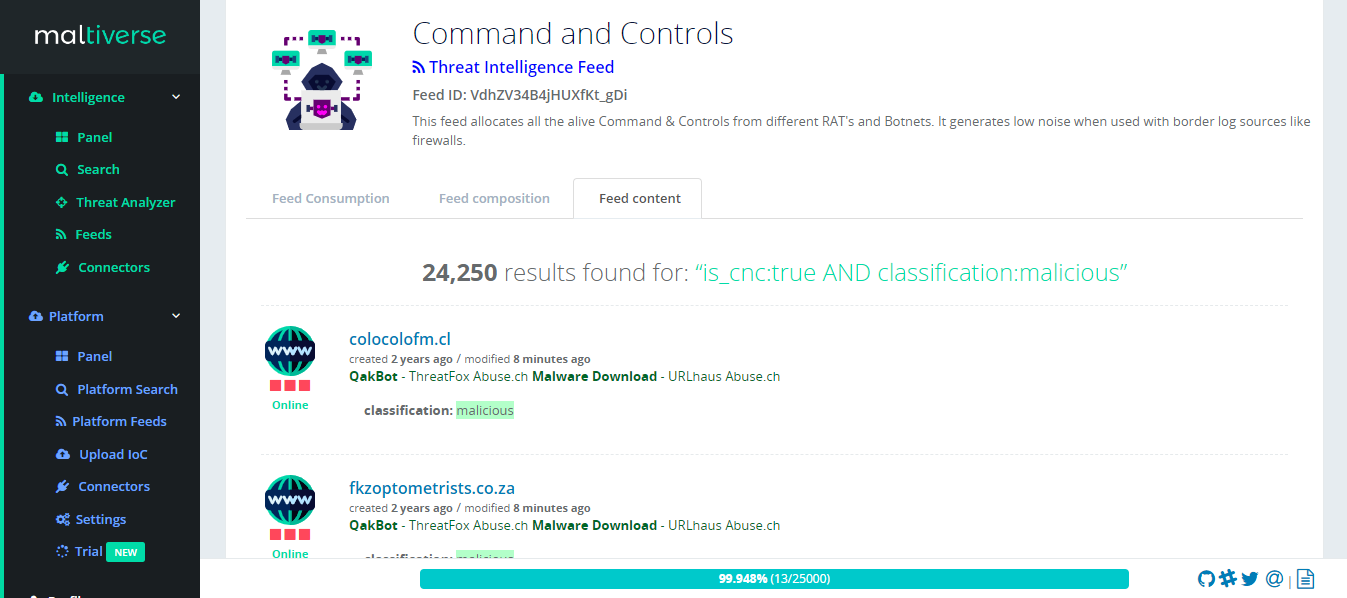
プラグインの設定で選択されている分類とフィードを確認し、Maltiverse 上の同じフィードも確認してください。データがフィードで利用可能な場合は、フィードコンテンツタブでフィードをクリックして、フィードの分類タイプを確認してください。
プラグインでエラーが発生した場合は、そのログがLoggingにあります。プラグインのログを検索できます フィルター: message Like “CTE Maltiverse” && type IN (“error”) 。