

Overview
このガイドでは、Netskope DSPM( Netskope One DSPMとも呼ばれます)にAzureサブスクリプションとテナントをインフラストラクチャ接続としてオンボーディングする方法を説明します。これにより、DSPMはデータストアを検出、スキャン、分類することができます。
Instructions
以下の手順に従って、Azure InfrastructureをNetskope DSPMインスタンスに手動でオンボーディングしてください。
1. Netskope DSPMアプリを登録する
Netskope DSPMアプリをAzureに登録するには、以下の手順に従ってください。
In your Azure portal:
-
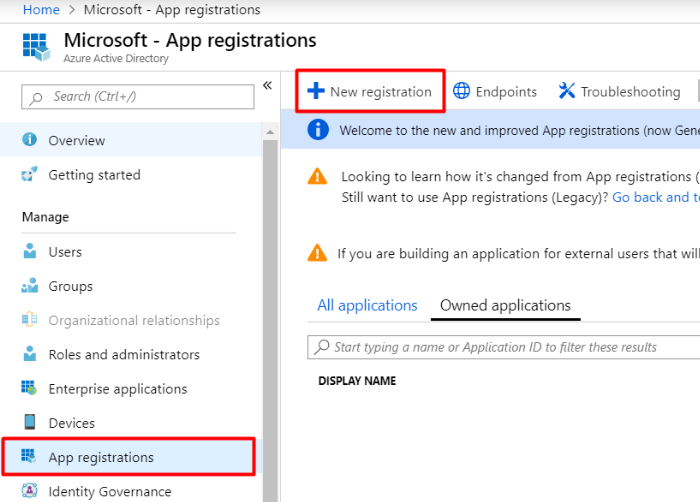
検索Azure Active Directory > クリックApp registrations > New registration 。

-
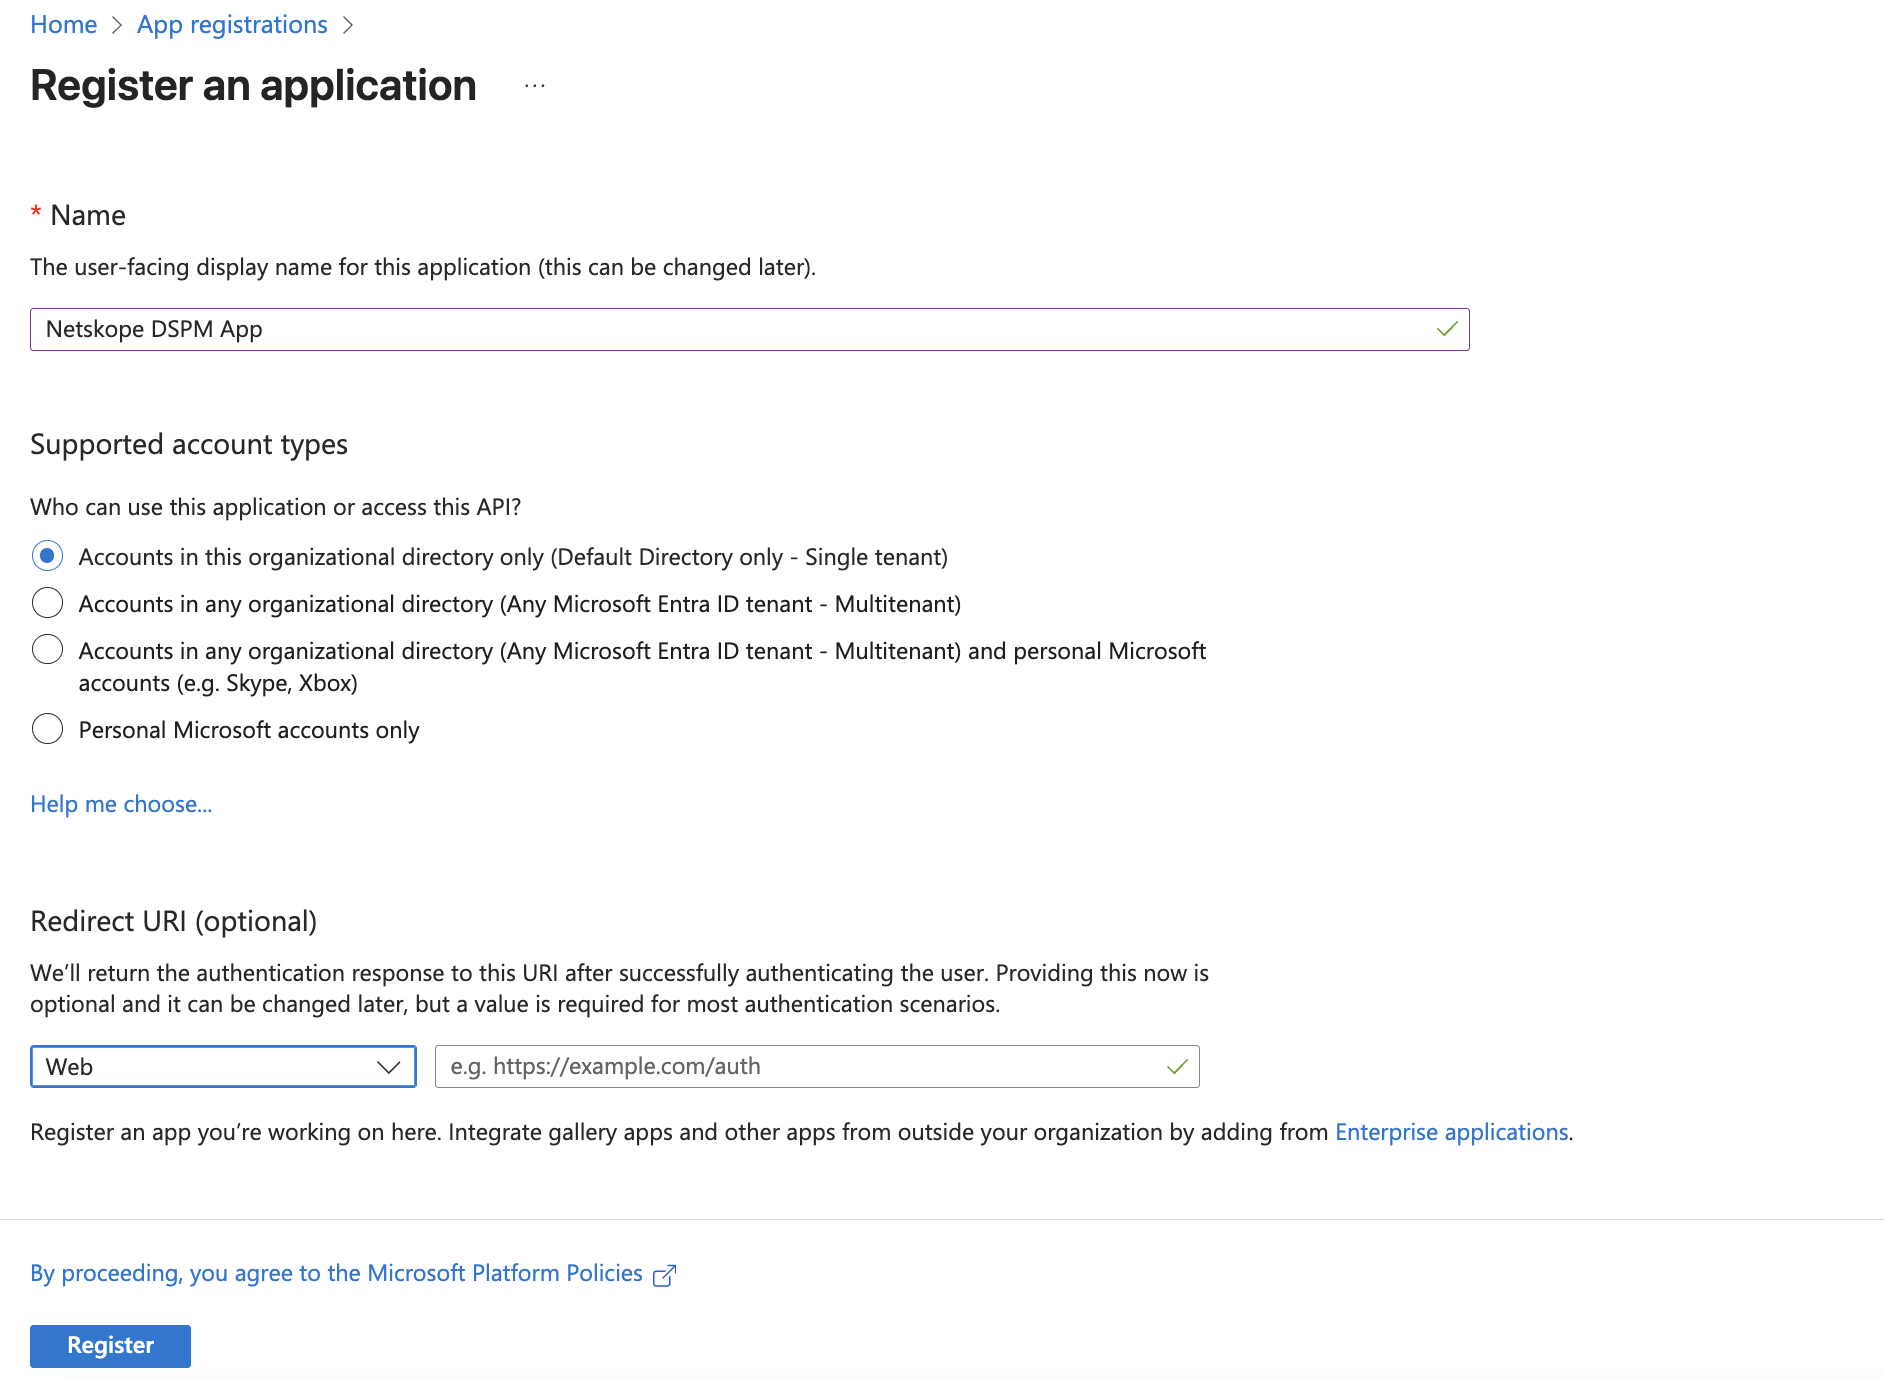
Type a Name for your App > Choose the supported account types > Click Register.
-
識別しやすくするために名前にNetskope DSPMを含めることを推奨しましたが、例ではDasera App 。

-
-
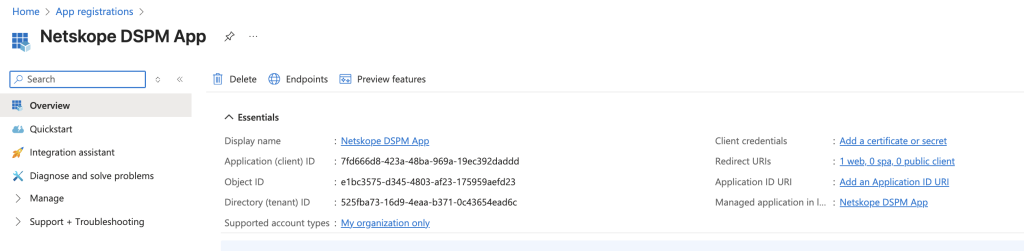
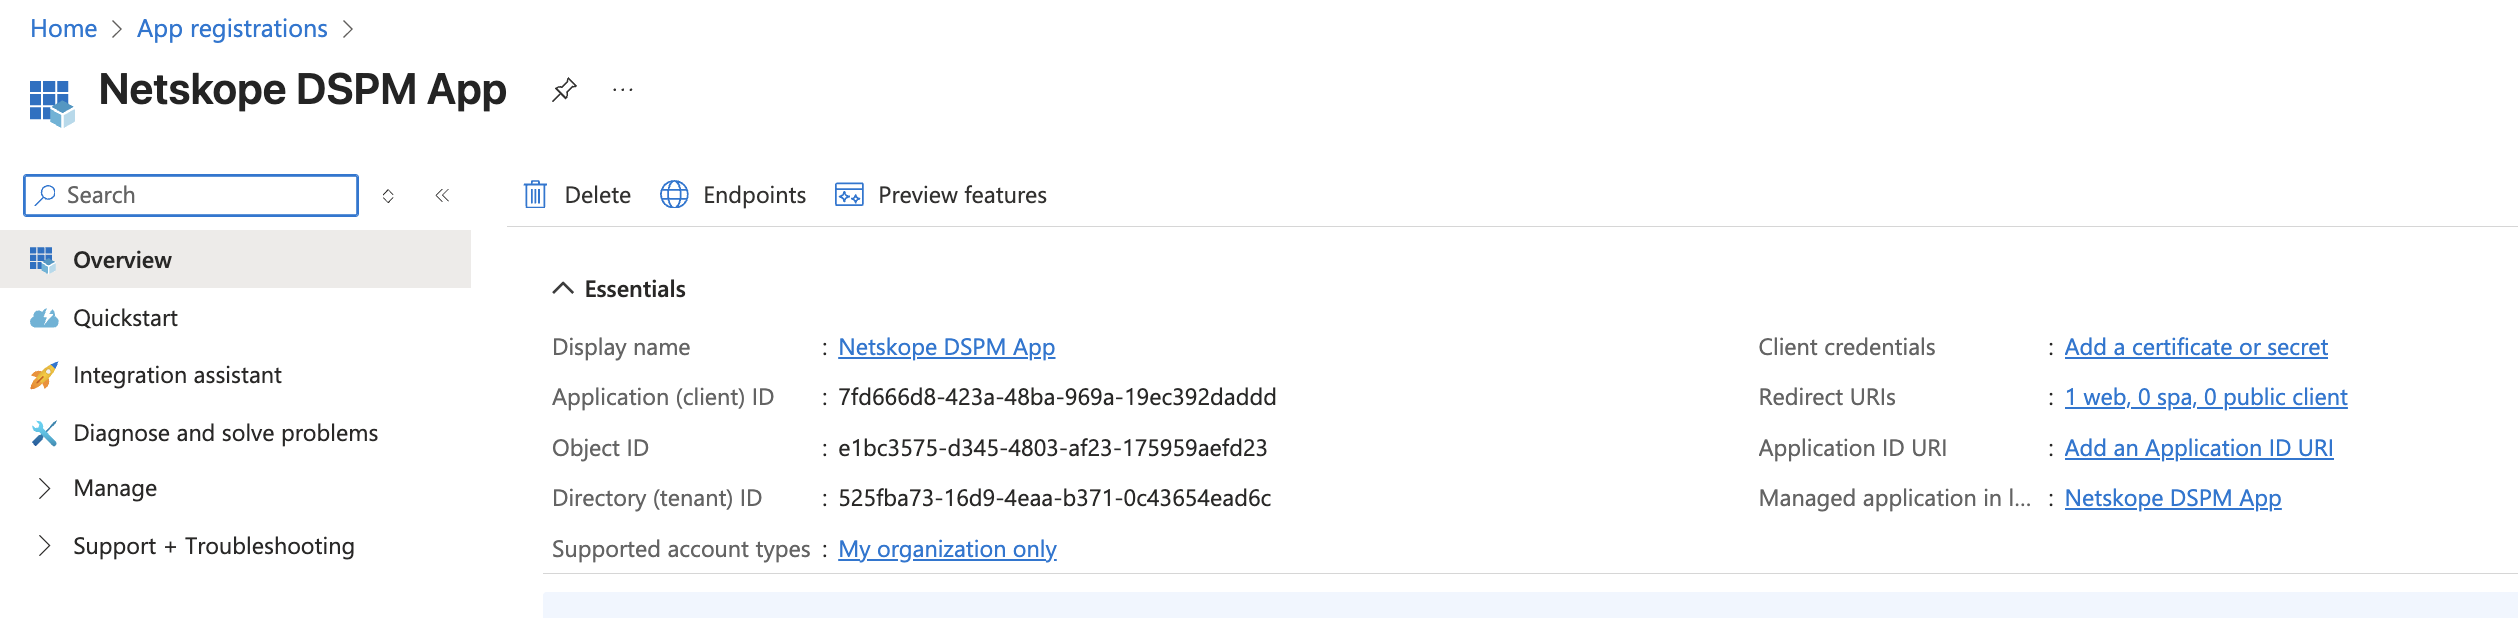
Go to the Netskope DSPM app‘s Overview > find the Application (client) ID and Directory (tenant) ID.
2. クライアントシークレットを作成する
DSPMアプリの登録が完了したら、以下の手順に従ってクライアントシークレットを作成してください。
In your Azure portal:
-
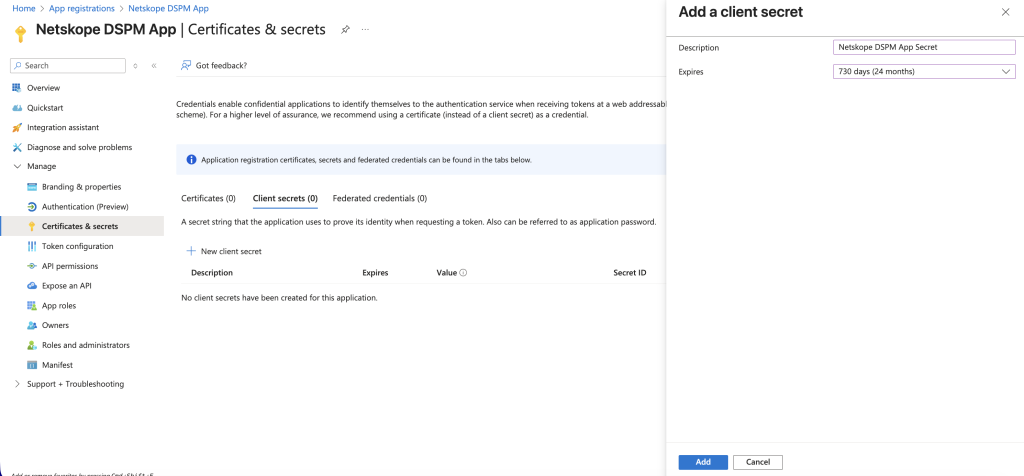
From the Netskope DSPM app’s Overview > Go to Certificate & secrets > Click New client secret.
-
Type a Description > Choose an expiration time.
-
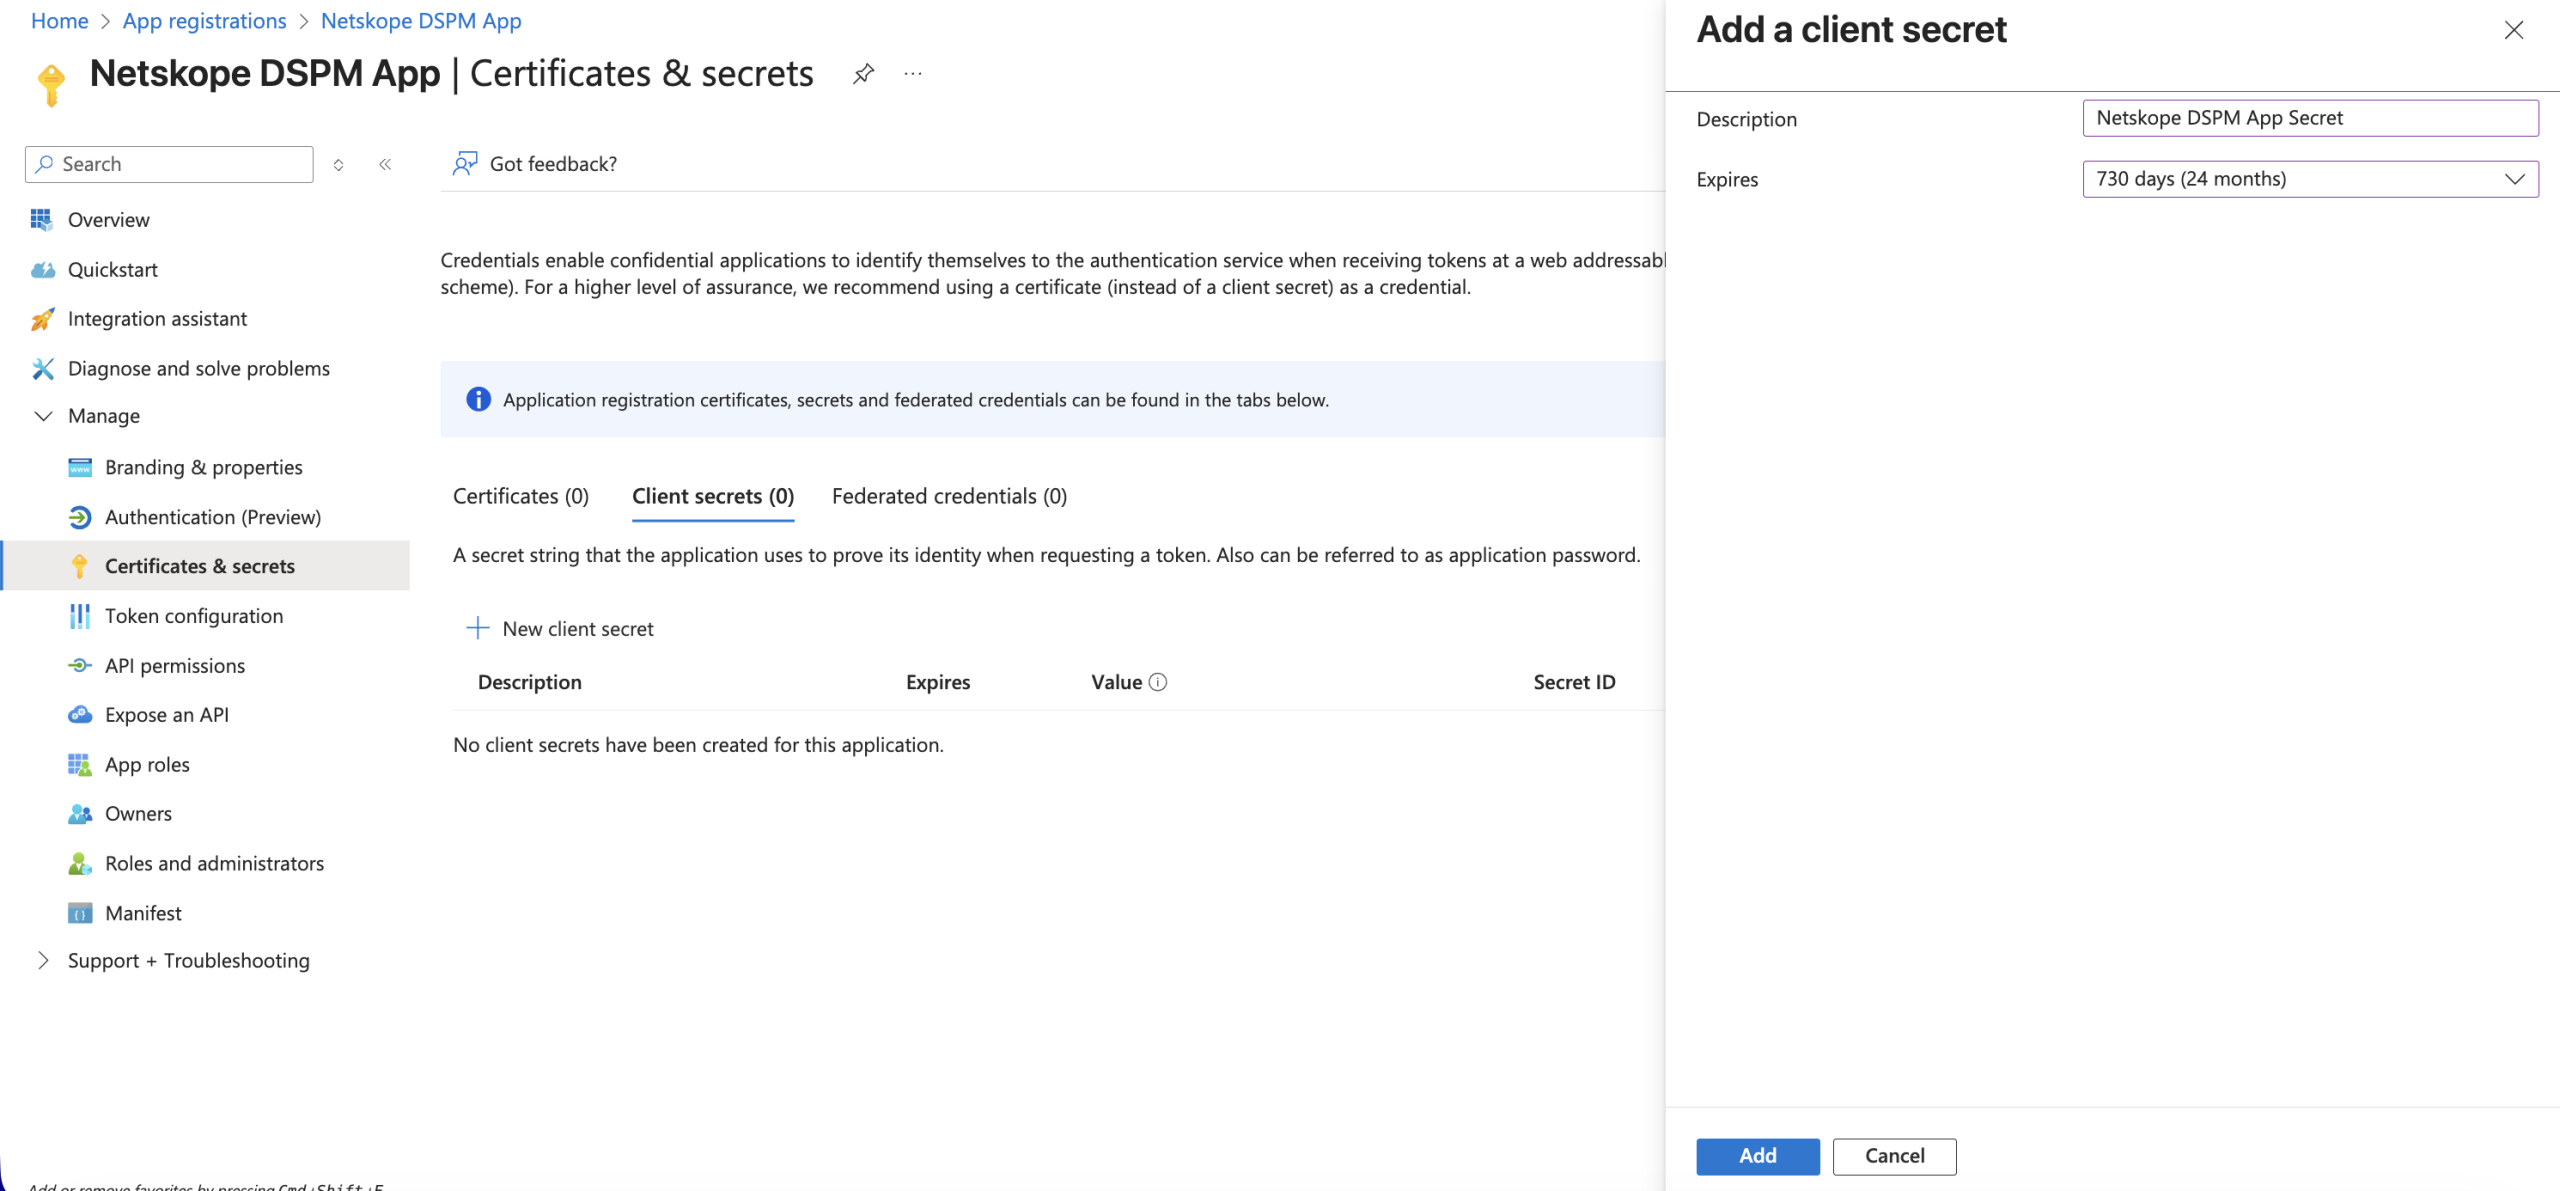
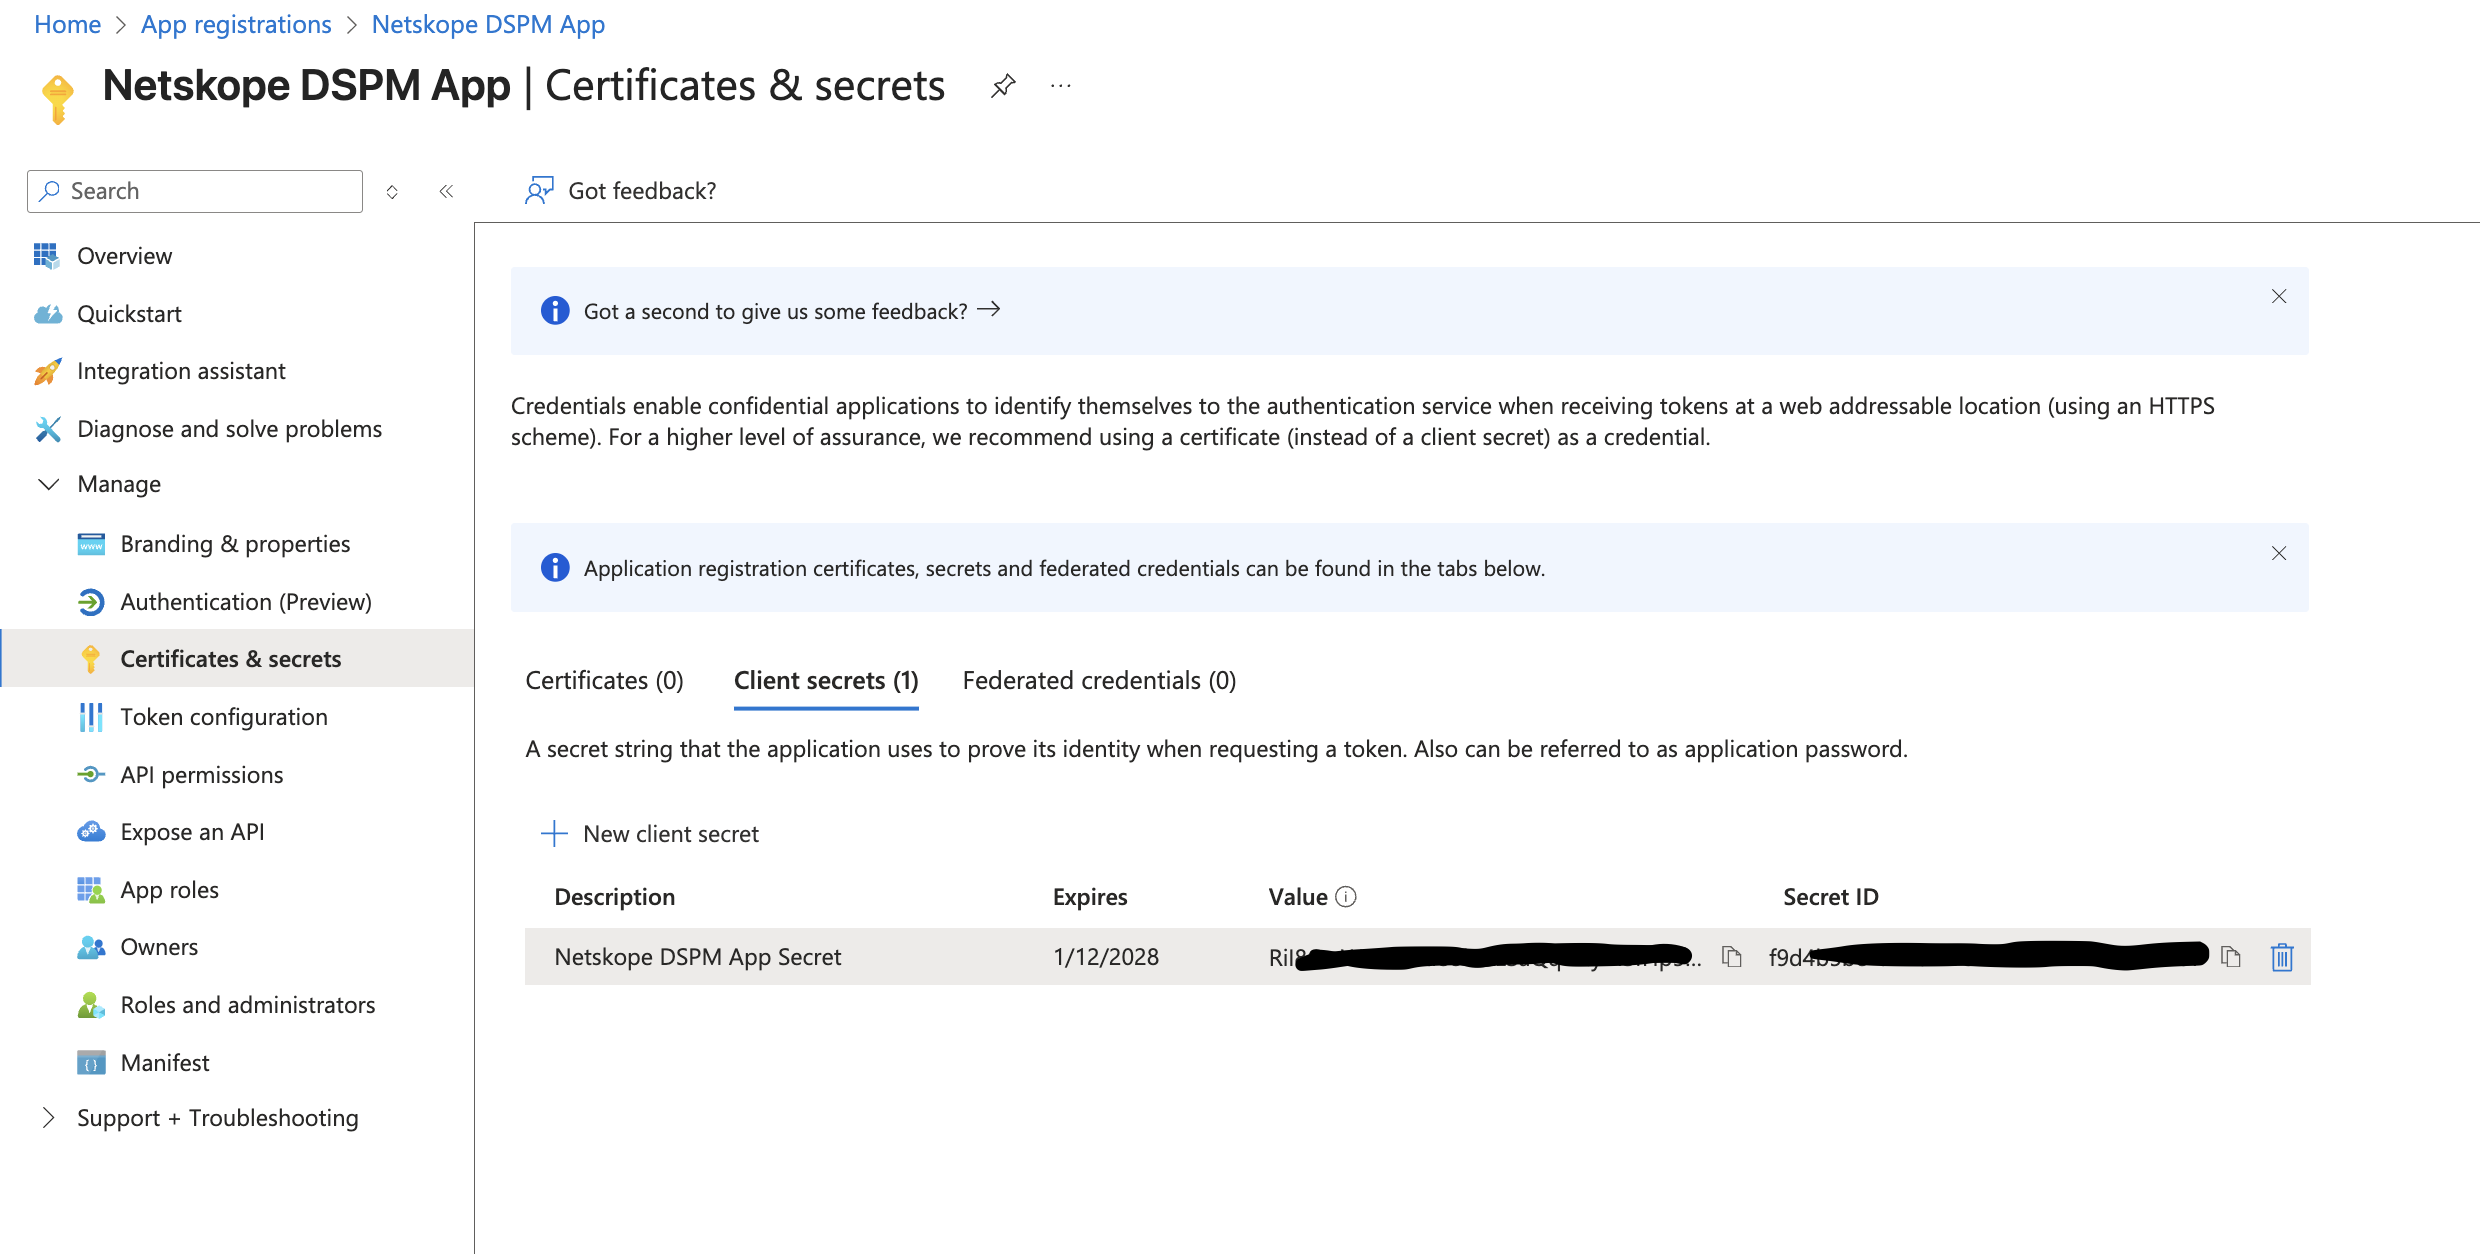
Add > をクリックして、 Secret Valueをすぐにコピーして保存してください(後で再び表示することはできません)。

3. Netskope DSPMロールを追加する
クライアントシークレットを作成したので、 DSPM動作するために必要な権限を定義する必要があります。
ここに記載されているすべての許可に関する詳細は、以下の対象にも同様に適用されます。
- Azureポータルを介した手動構成
- Terraformによるデプロイメント
- あらゆる展開方法のトラブルシューティングとデバッグ
In your Azure portal:
-
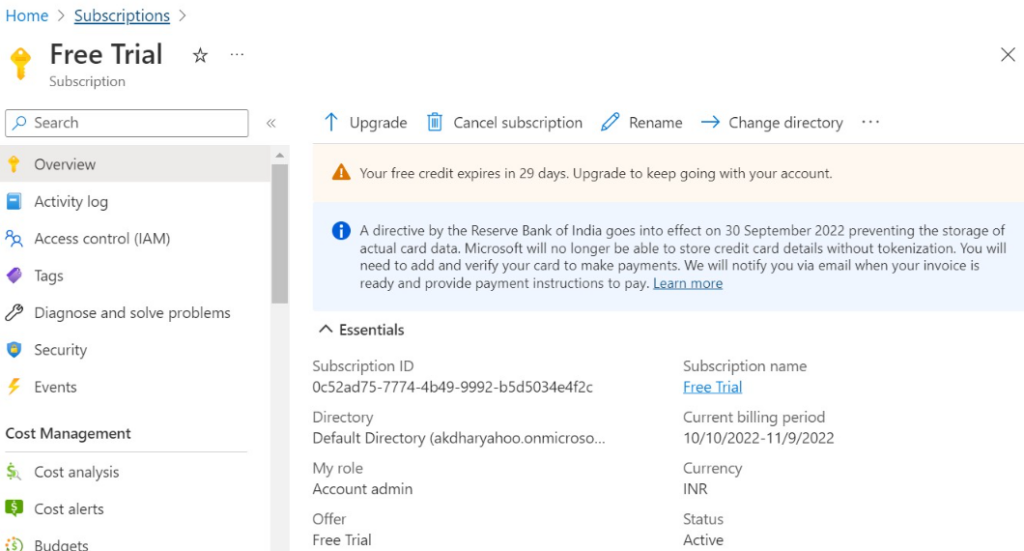
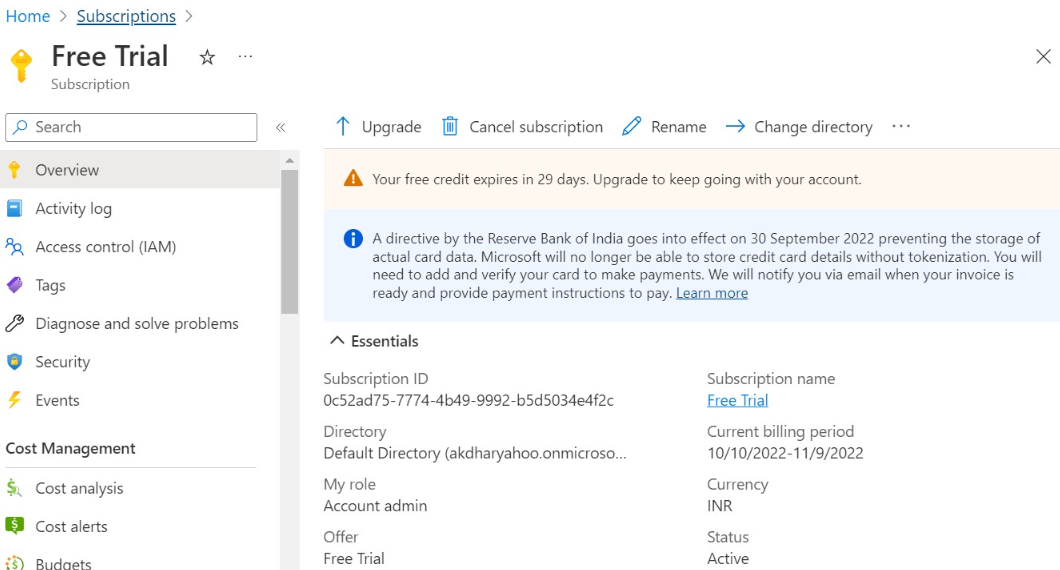
Subscriptions > へ移動し、 Subscription IDをコピーします。
-
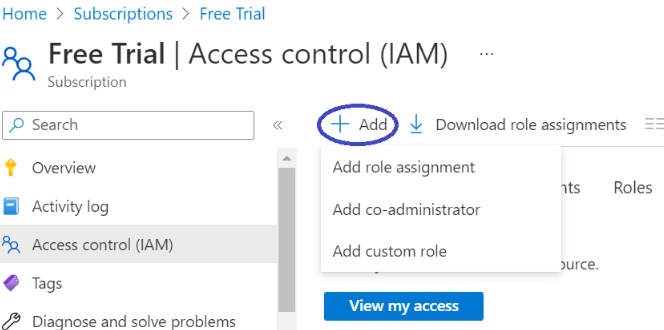
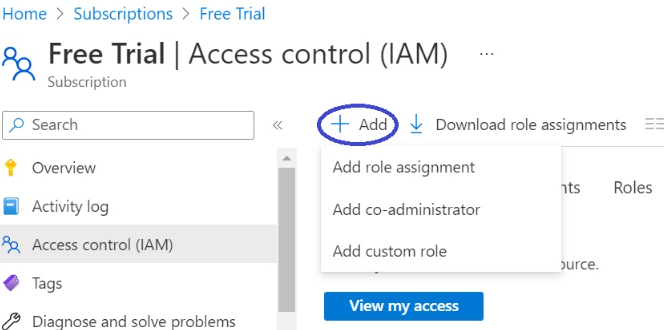
Go to Access control (IAM) > Click Add > Add custom role.

-
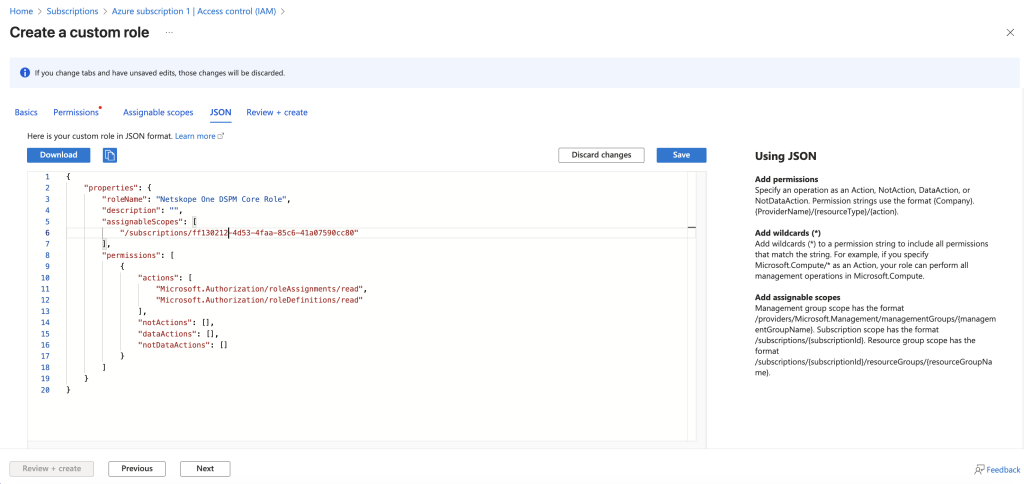
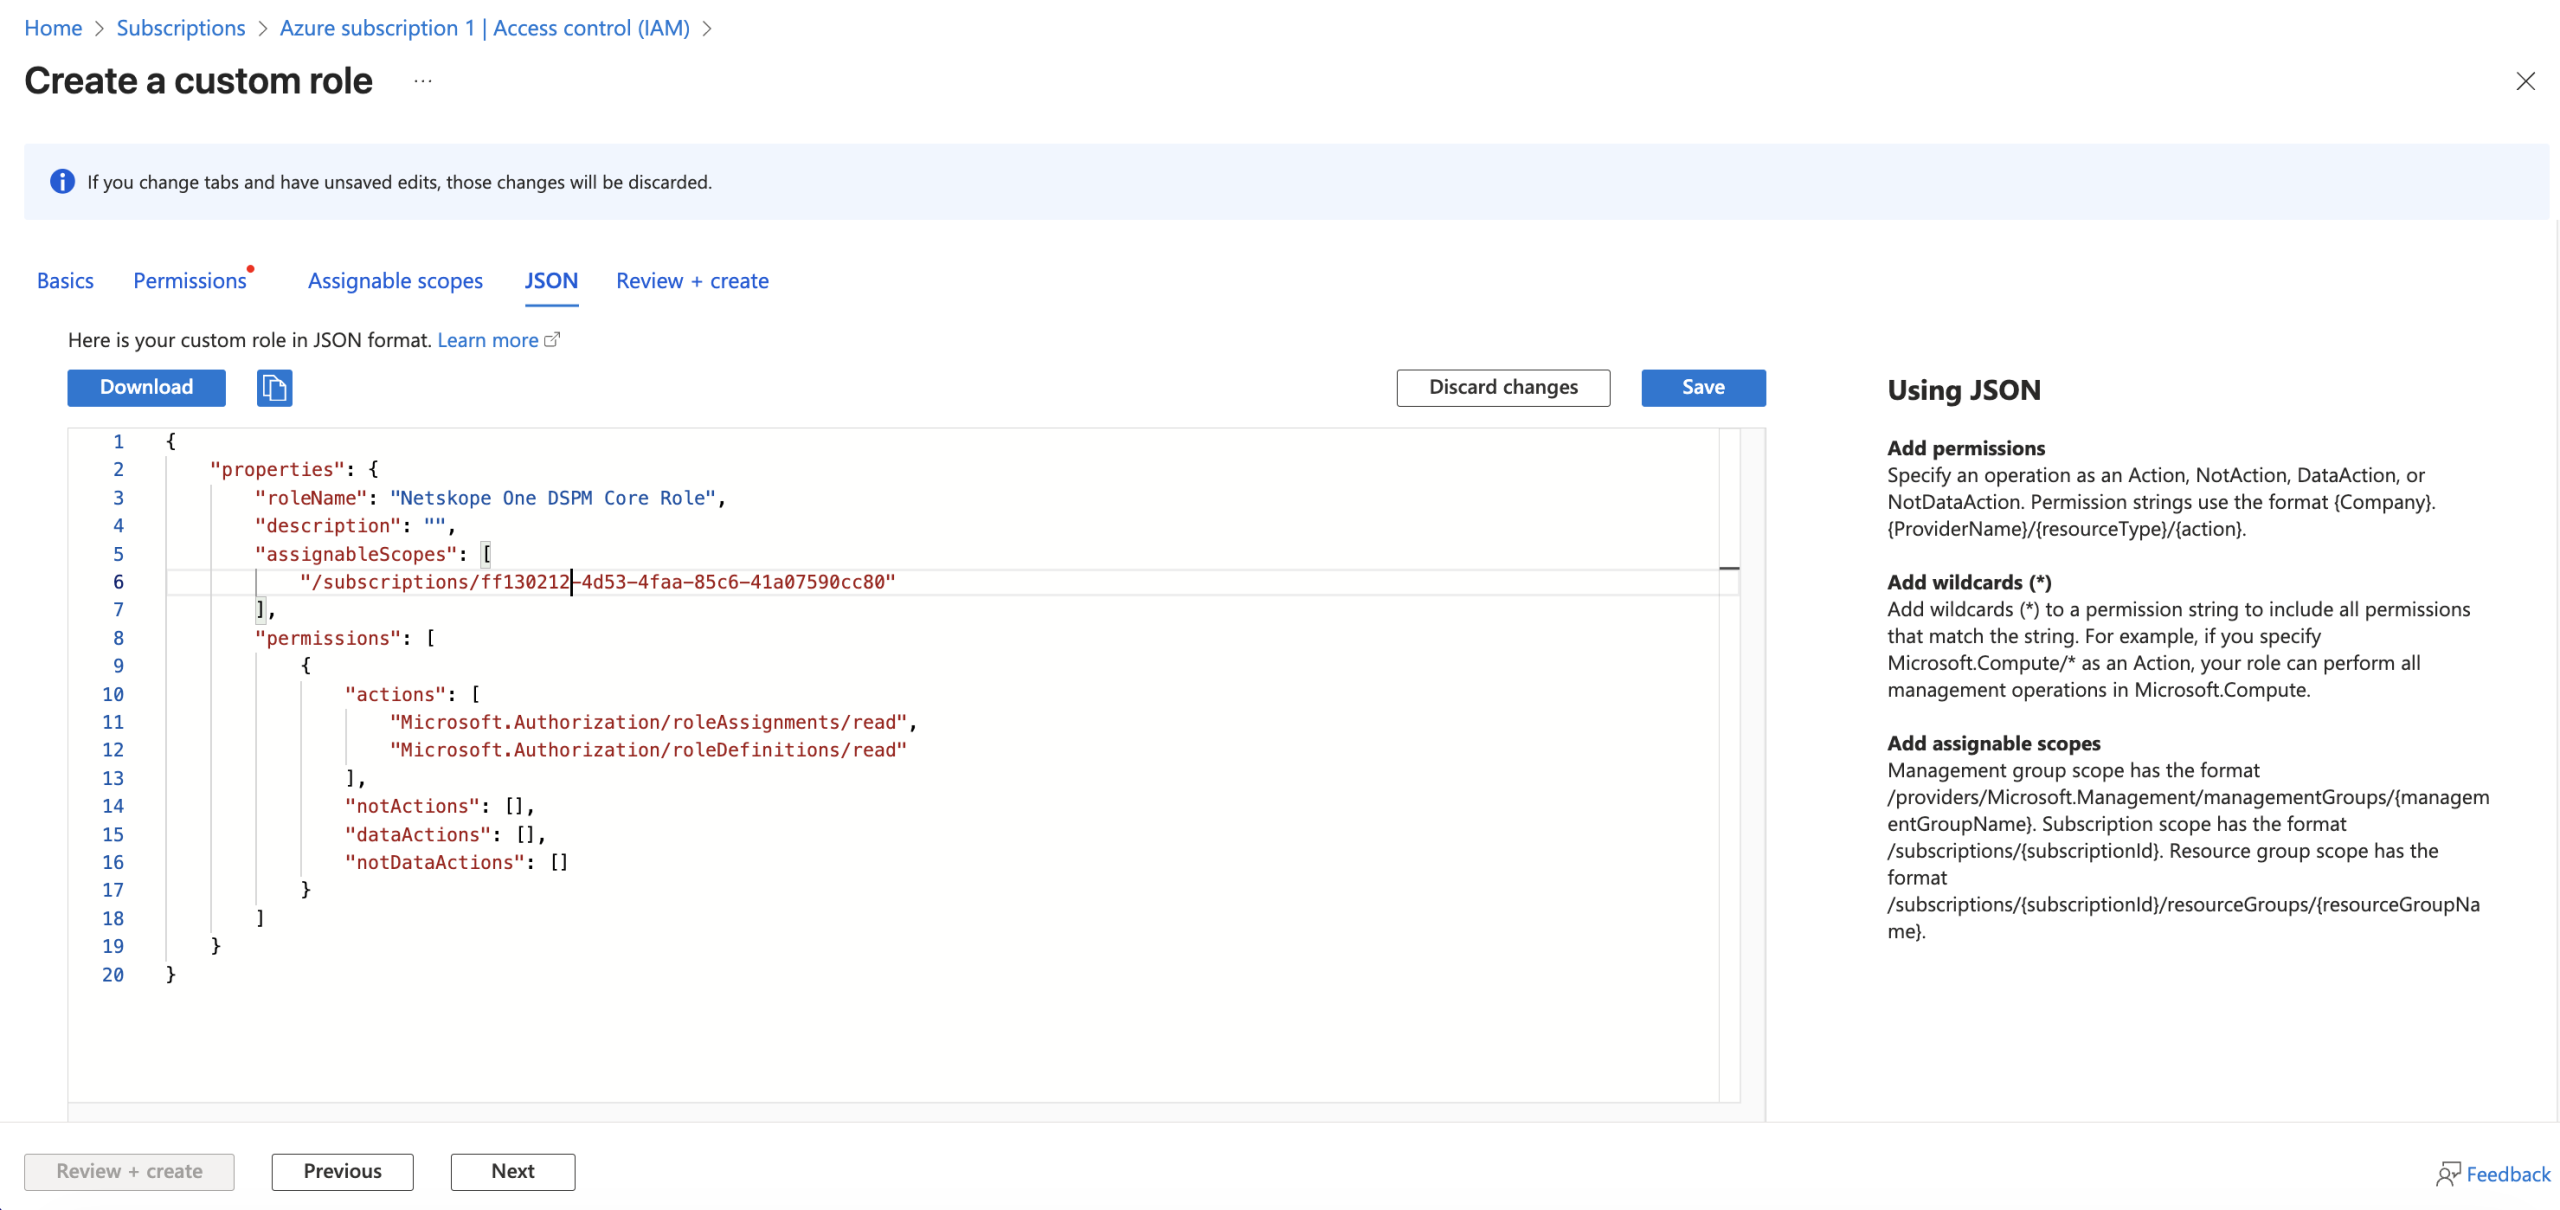
JSONタブ>に移動し、 Editをクリックします。
-
デフォルトのJSONテキストを、以下の具体的な役割定義に置き換えてください。まずコアロールを追加し、次に有効にしたい機能に基づいてオプションロールを追加する必要があります。
A. コア権限。(必須)
この役割は、DSPMがアプリに割り当てられた権限と要求された権限を検証するのに役立ちます。これは統合機能が正常に動作するために必須です。
{
    "properties": {
        "roleName": "Netskope One DSPM Core Role",
        "description": "",
        "assignableScopes": [
            "/subscriptions/<AZURE SUBSCRIPTION ID>"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.Authorization/roleAssignments/read",
                    "Microsoft.Authorization/roleDefinitions/read"
                ],
                "notActions": [],
                "dataActions": [],
                "notDataActions": []
            }
        ]
    }
}
B. データストアの認証と自動検出。(任意)
この役割により、DSPMは環境内のデータストアを自動的に検出できるようになります。
行動と目的
アクション 目的 Microsoft.Resources/subscriptions/resourceGroups/read サブスクリプション内のすべてのリソースグループと、それらの中のデータストアを検出する。 Microsoft.Sql/servers/read SQLサーバーを検出して接続し、データベースをスキャンする。 Microsoft.DBforPostgreSQL/flexibleServers/read
Microsoft.DBforPostgreSQL/flexibleServers/databases/readデータベースをスキャンするために、PostgreSQLサーバーを検出して接続します。 Microsoft.DBforMySQL/flexibleServers/read
Microsoft.DBforMySQL/flexibleServers/databases/readMySQLサーバーを検出して接続し、データベースをスキャンする。 Microsoft.Synapse/workspaces/read Synapseワークスペースを検出して接続する。 Microsoft.Databricks/workspaces/read Databricksワークスペースを見つけて接続する。 Microsoft.Storage/storageAccounts/listkeys/action
Microsoft.Storage/storageAccounts/read
Microsoft.Storage/storageAccounts/blobServices/containers/read
Microsoft.Storage/storageAccounts/fileServices/read
Microsoft.Storage/storageAccounts/fileServices/shares/readストレージアカウントに存在するすべてのBlobストレージコンテナとファイル共有を検出し、ファイルをスキャンします。 Microsoft.Compute/disks/read スナップショットスキャンの対象となるすべての管理対象ディスクを検出する。 役割の定義
{
    "properties": {
        "roleName": "Netskope One DSPM Auto-Discovery Role",
        "description": "",
        "assignableScopes": [
            "/subscriptions/<AZURE SUBSCRIPTION ID>"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.Resources/subscriptions/resourceGroups/read",
                    "Microsoft.Sql/servers/read",
                    "Microsoft.DBforPostgreSQL/flexibleServers/read",
                    "Microsoft.DBforPostgreSQL/flexibleServers/databases/read",
                    "Microsoft.DBforMySQL/flexibleServers/read",
                    "Microsoft.DBforMySQL/flexibleServers/databases/read",
                    "Microsoft.Synapse/workspaces/read",
                    "Microsoft.Databricks/workspaces/read",
                    "Microsoft.Storage/storageAccounts/listkeys/action",
                    "Microsoft.Storage/storageAccounts/read",
                    "Microsoft.Storage/storageAccounts/blobServices/containers/read",
                    "Microsoft.Storage/storageAccounts/fileServices/read",
                    "Microsoft.Storage/storageAccounts/fileServices/shares/read",
                    "Microsoft.Compute/disks/read"
                ],
                "notActions": [],
                "dataActions": [],
                "notDataActions": []
            }
        ]
    }
}
C. データストアのスナップショットへのアクセスと管理対象外データストアの検出を承認する。(任意)
このロールを追加すると、管理対象外のデータストアのスナップショットベースのスキャンと検出が可能になります。
Important: 管理されたディスクで非管理データストアの発見を有効にするには、この機能を enable するか、下記に対応する役割権限を手動で追加する必要があります。行動と目的
Actions 目的 Microsoft.Resources/subscriptions/resourceGroups/read サブスクリプション内のすべてのリソース グループと、その中のマネージド ディスクを検出する。 Microsoft.Resources/subscriptions/resourcegroups/write 管理対象ディスクをスキャンして管理対象外データストアを検出するために必要な一時リソースを作成するためのリソースグループを作成します。 Microsoft.Sql/servers/read
Microsoft.Sql/servers/write
Microsoft.Sql/servers/delete
Microsoft.Sql/servers/firewallRules/write
SQLサーバーに接続し、スナップショットスキャン用の一時的なSQLサーバーを作成します。 Microsoft.Sql/servers/databases/read
Microsoft.Sql/servers/databases/writeサーバー上のすべてのデータベースを検出し、スナップショットスキャン用にSQL Serverに接続する一時的なクローンデータベースを作成します。 Microsoft.Compute/disks/read 管理対象ディスクをすべて検出します。 Microsoft.Compute/disks/write
Microsoft.Compute/disks/delete
Microsoft.Compute/disks/beginGetAccess/actionマネージドディスクのスキャンを行うための仮想マシンを起動するために、マネージドディスクを作成します。 Microsoft.Compute/virtualMachines/read
Microsoft.Compute/virtualMachines/write
Microsoft.Compute/virtualMachines/delete
Microsoft.Compute/virtualMachines/generalize/action
Microsoft.Compute/virtualMachines/start/action
Microsoft.Compute/virtualMachines/deallocate/action
Microsoft.Compute/virtualMachines/powerOff/action管理対象ディスクのスキャン用にサイドカーイメージを含む仮想マシンを作成し、スキャン後に仮想マシンを終了する。 Microsoft.Compute/snapshots/read
Microsoft.Compute/snapshots/write
Microsoft.Compute/snapshots/delete管理対象ディスクのスナップショットを作成し、スキャン後に削除します。 Microsoft.Compute/galleries/images/read
Microsoft.Compute/galleries/images/versions/readイメージ ギャラリーの定義とバージョンを読むには、マネージド ディスクをスキャンするために VM を起動します。 Microsoft.Network/networkInterfaces/read
Microsoft.Network/networkInterfaces/write
Microsoft.Network/networkInterfaces/delete
Microsoft.Network/networkInterfaces/join/action
Microsoft.Network/publicIPAddresses/read
Microsoft.Network/publicIPAddresses/write
Microsoft.Network/publicIPAddresses/delete
Microsoft.Network/publicIPAddresses/join/action
Microsoft.Network/networkSecurityGroups/read
Microsoft.Network/networkSecurityGroups/write
Microsoft.Network/networkSecurityGroups/join/action
Microsoft.Network/virtualNetworks/read
Microsoft.Network/virtualNetworks/write
Microsoft.Network/virtualNetworks/subnets/join/action管理対象ディスクのスキャン用に仮想マシンを起動するためのネットワークコンポーネントを作成し、Netskope One DSPMのIPアドレスがスナップショットスキャンのために仮想マシンにアクセスできるようにする。 役割の定義
{ "properties": { "roleName": "Netskope One DSPM Data Store Snapshot Role", "description": "", "assignableScopes": [ "/subscriptions/<AZURE SUBSCRIPTION ID>" ], "permissions": [ { "actions": [ "Microsoft.Resources/subscriptions/resourceGroups/read", "Microsoft.Resources/subscriptions/resourcegroups/write", "Microsoft.Sql/servers/read", "Microsoft.Sql/servers/write", "Microsoft.Sql/servers/delete", "Microsoft.Sql/servers/databases/read", "Microsoft.Sql/servers/databases/write", "Microsoft.Sql/servers/firewallRules/write", "Microsoft.Compute/disks/read", "Microsoft.Compute/disks/write", "Microsoft.Compute/disks/delete", "Microsoft.Compute/disks/beginGetAccess/action", "Microsoft.Compute/virtualMachines/read", "Microsoft.Compute/virtualMachines/write", "Microsoft.Compute/virtualMachines/delete", "Microsoft.Compute/virtualMachines/generalize/action", "Microsoft.Compute/virtualMachines/start/action", "Microsoft.Compute/virtualMachines/deallocate/action", "Microsoft.Compute/virtualMachines/powerOff/action", "Microsoft.Compute/snapshots/read", "Microsoft.Compute/snapshots/write", "Microsoft.Compute/snapshots/delete", "Microsoft.Compute/galleries/images/read", "Microsoft.Compute/galleries/images/versions/read", "Microsoft.Network/networkInterfaces/read", "Microsoft.Network/networkInterfaces/write", "Microsoft.Network/networkInterfaces/delete", "Microsoft.Network/networkInterfaces/join/action", "Microsoft.Network/publicIPAddresses/read", "Microsoft.Network/publicIPAddresses/write", "Microsoft.Network/publicIPAddresses/delete", "Microsoft.Network/publicIPAddresses/join/action", "Microsoft.Network/networkSecurityGroups/read", "Microsoft.Network/networkSecurityGroups/write", "Microsoft.Network/networkSecurityGroups/join/action", "Microsoft.Network/virtualNetworks/read", "Microsoft.Network/virtualNetworks/write", "Microsoft.Network/virtualNetworks/subnets/join/action" ], "notActions": [], "dataActions": [], "notDataActions": [] } ] } } -
Save > Review + create > Create > Okをクリックしてください。
4. Netskope DSPMアプリの役割を割り当てる
必要な役割を追加したので、以下の手順に従ってNetskope DSPMアプリに割り当ててください。
In your Azure portal:
-
Access control (IAM) >へ行って Add > Select Add role assignmentをクリックします。

-
[役割]タブに移動> 先ほど作成した Netskope DSPM 役割を検索します> [クリック] Next 。
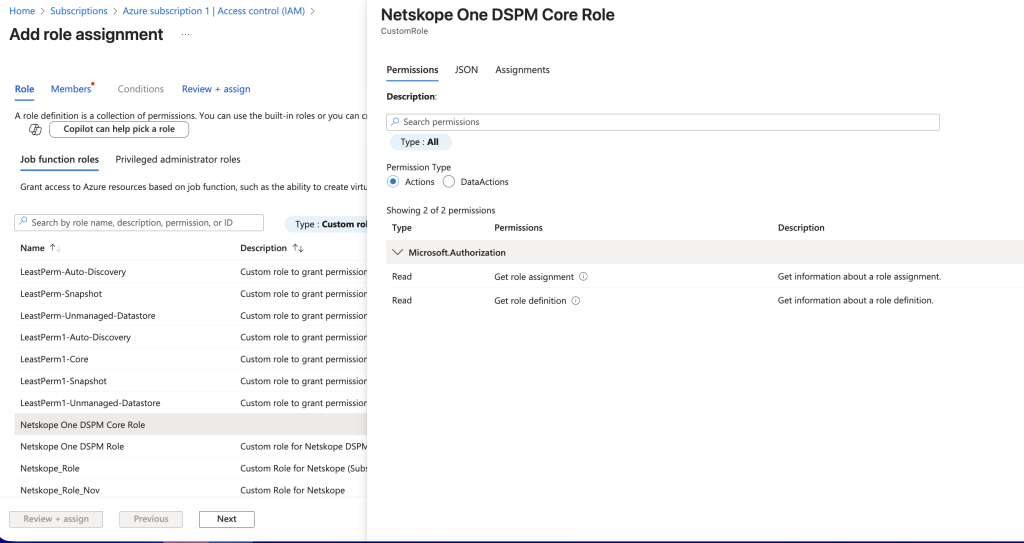
-
Go to the Members tab > Click Select members.
-
ステップ 1 で作成したNetskope DSPM アプリを検索します> クリックSelect > Next 。
-
Review + assign タブに移動 > Review + Assignをクリックします。
- Repeat this process for every custom role you created (Core + any Optional roles).
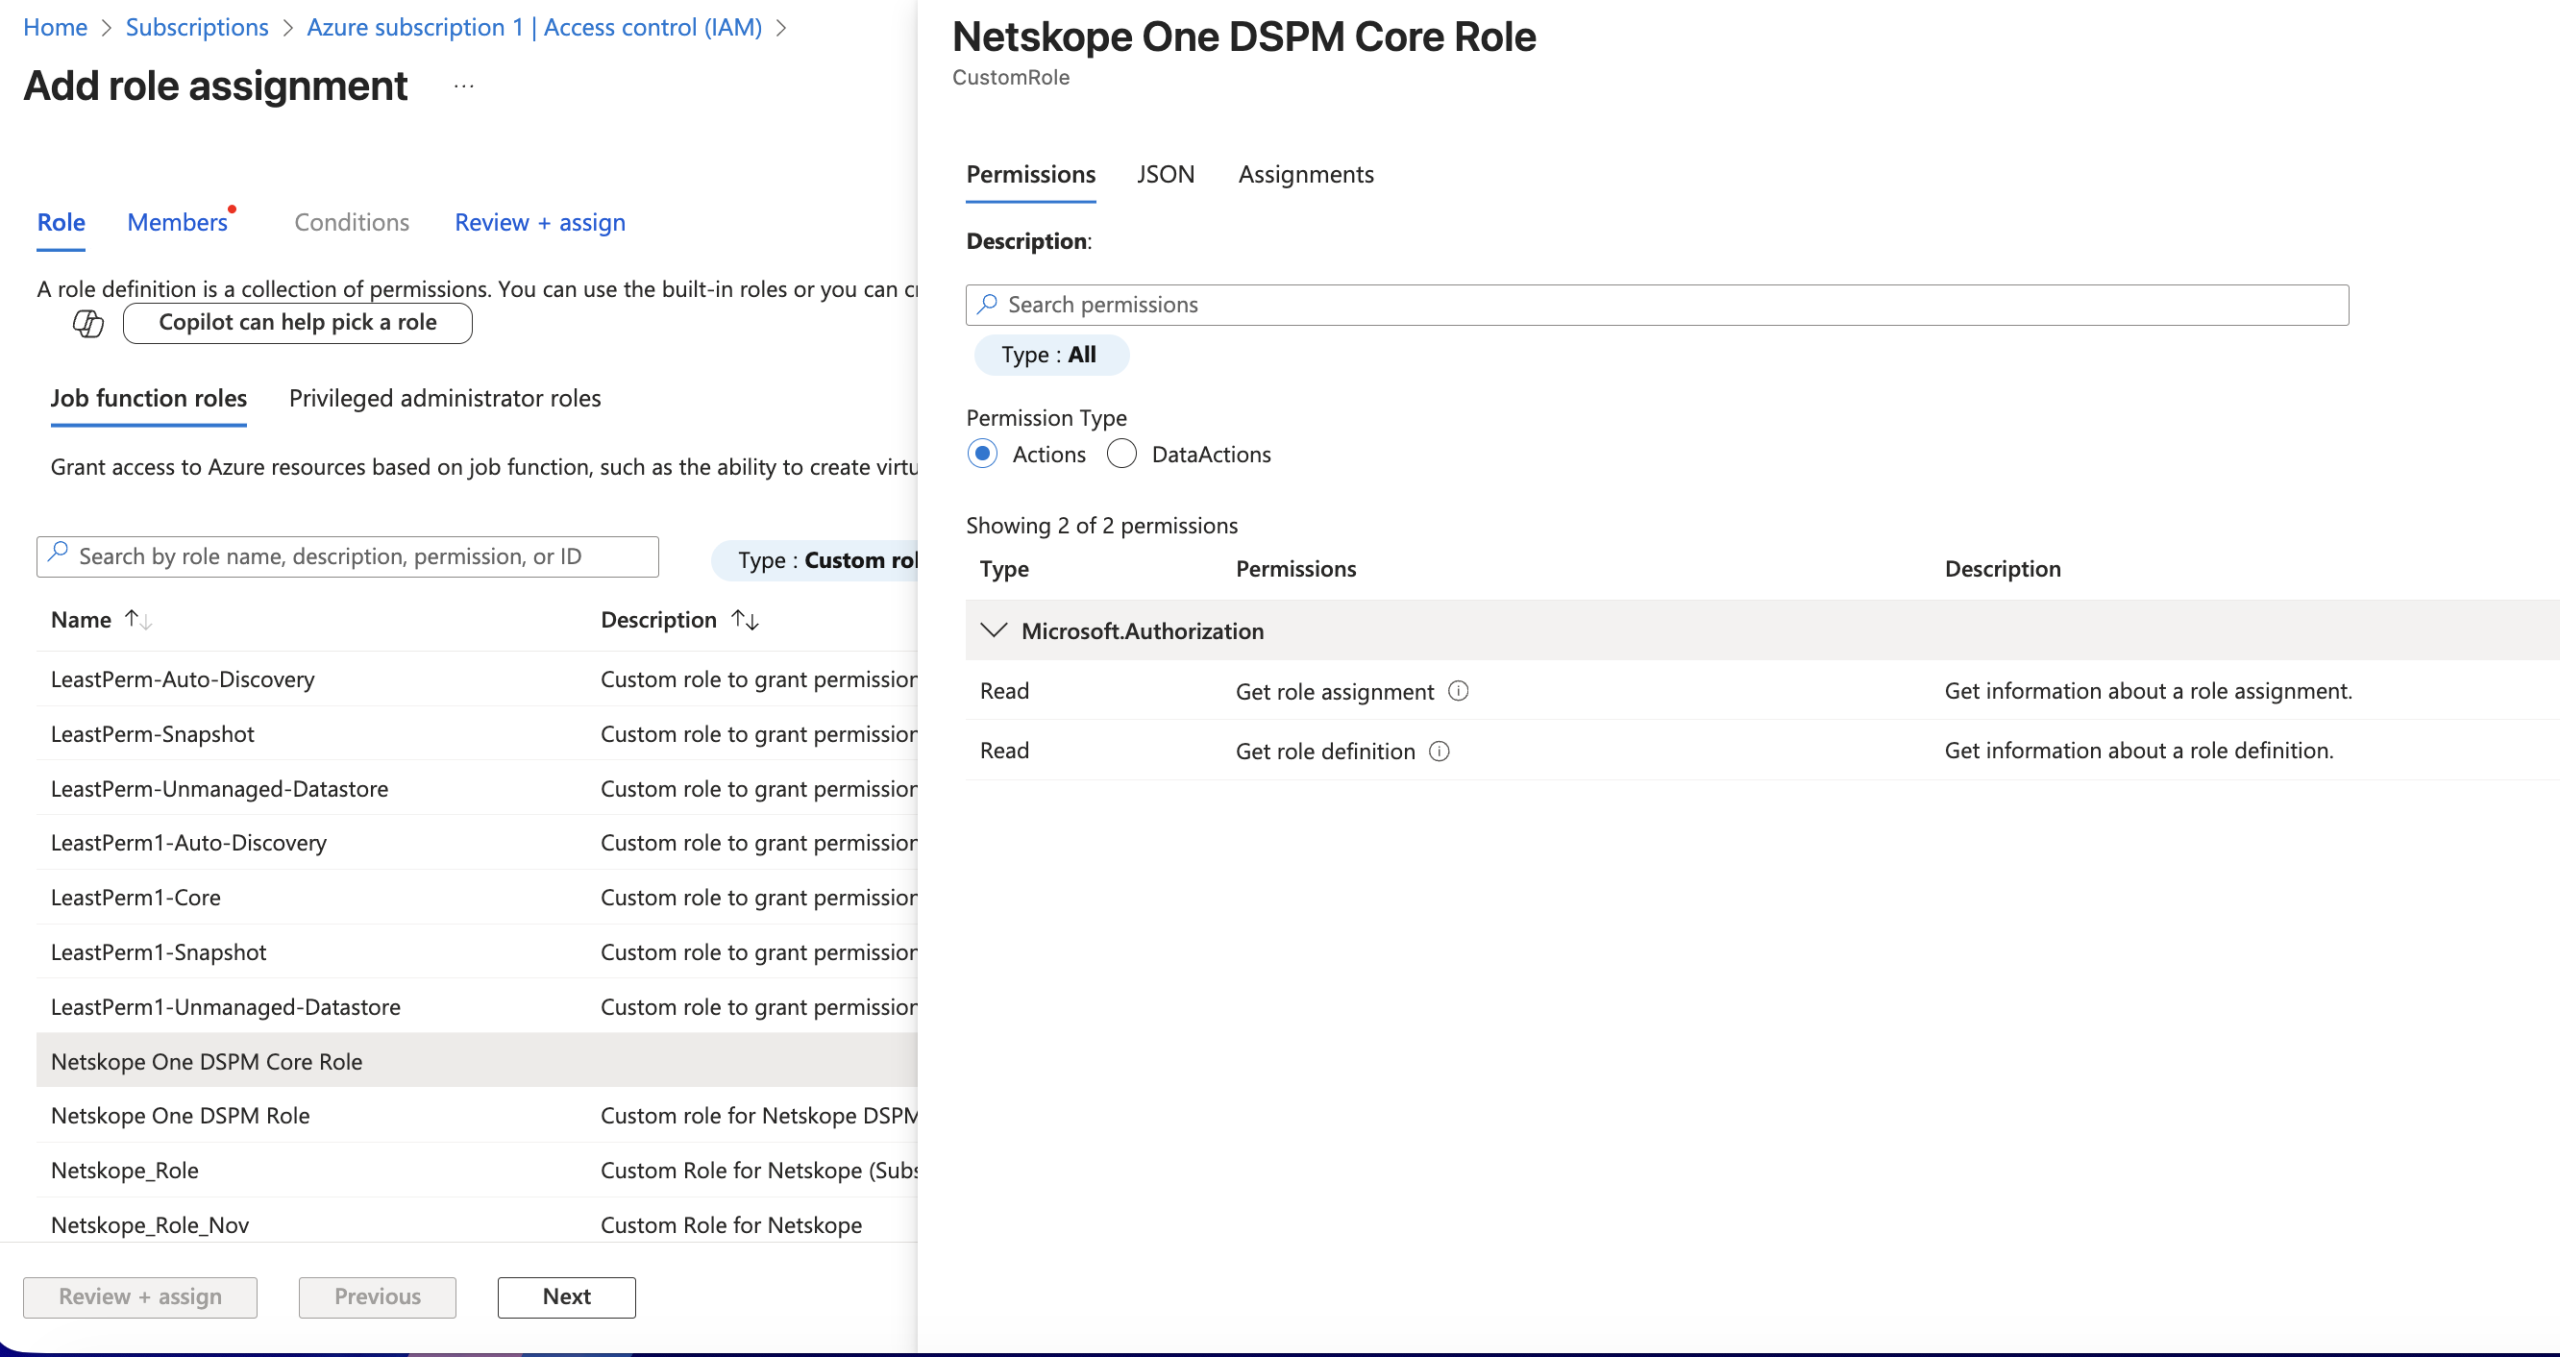
5. アプリに割り当てられた権限の検証に対する許可を付与する
この権限は、検証のためにアプリ/サービスプリンシパルに割り当てられたロールを読み取るために必要です。割り当てるには、以下の手順に従ってください。
- In your Azure portal:
-
Go to App registrations > Open the Netskope One DSPM app.
-
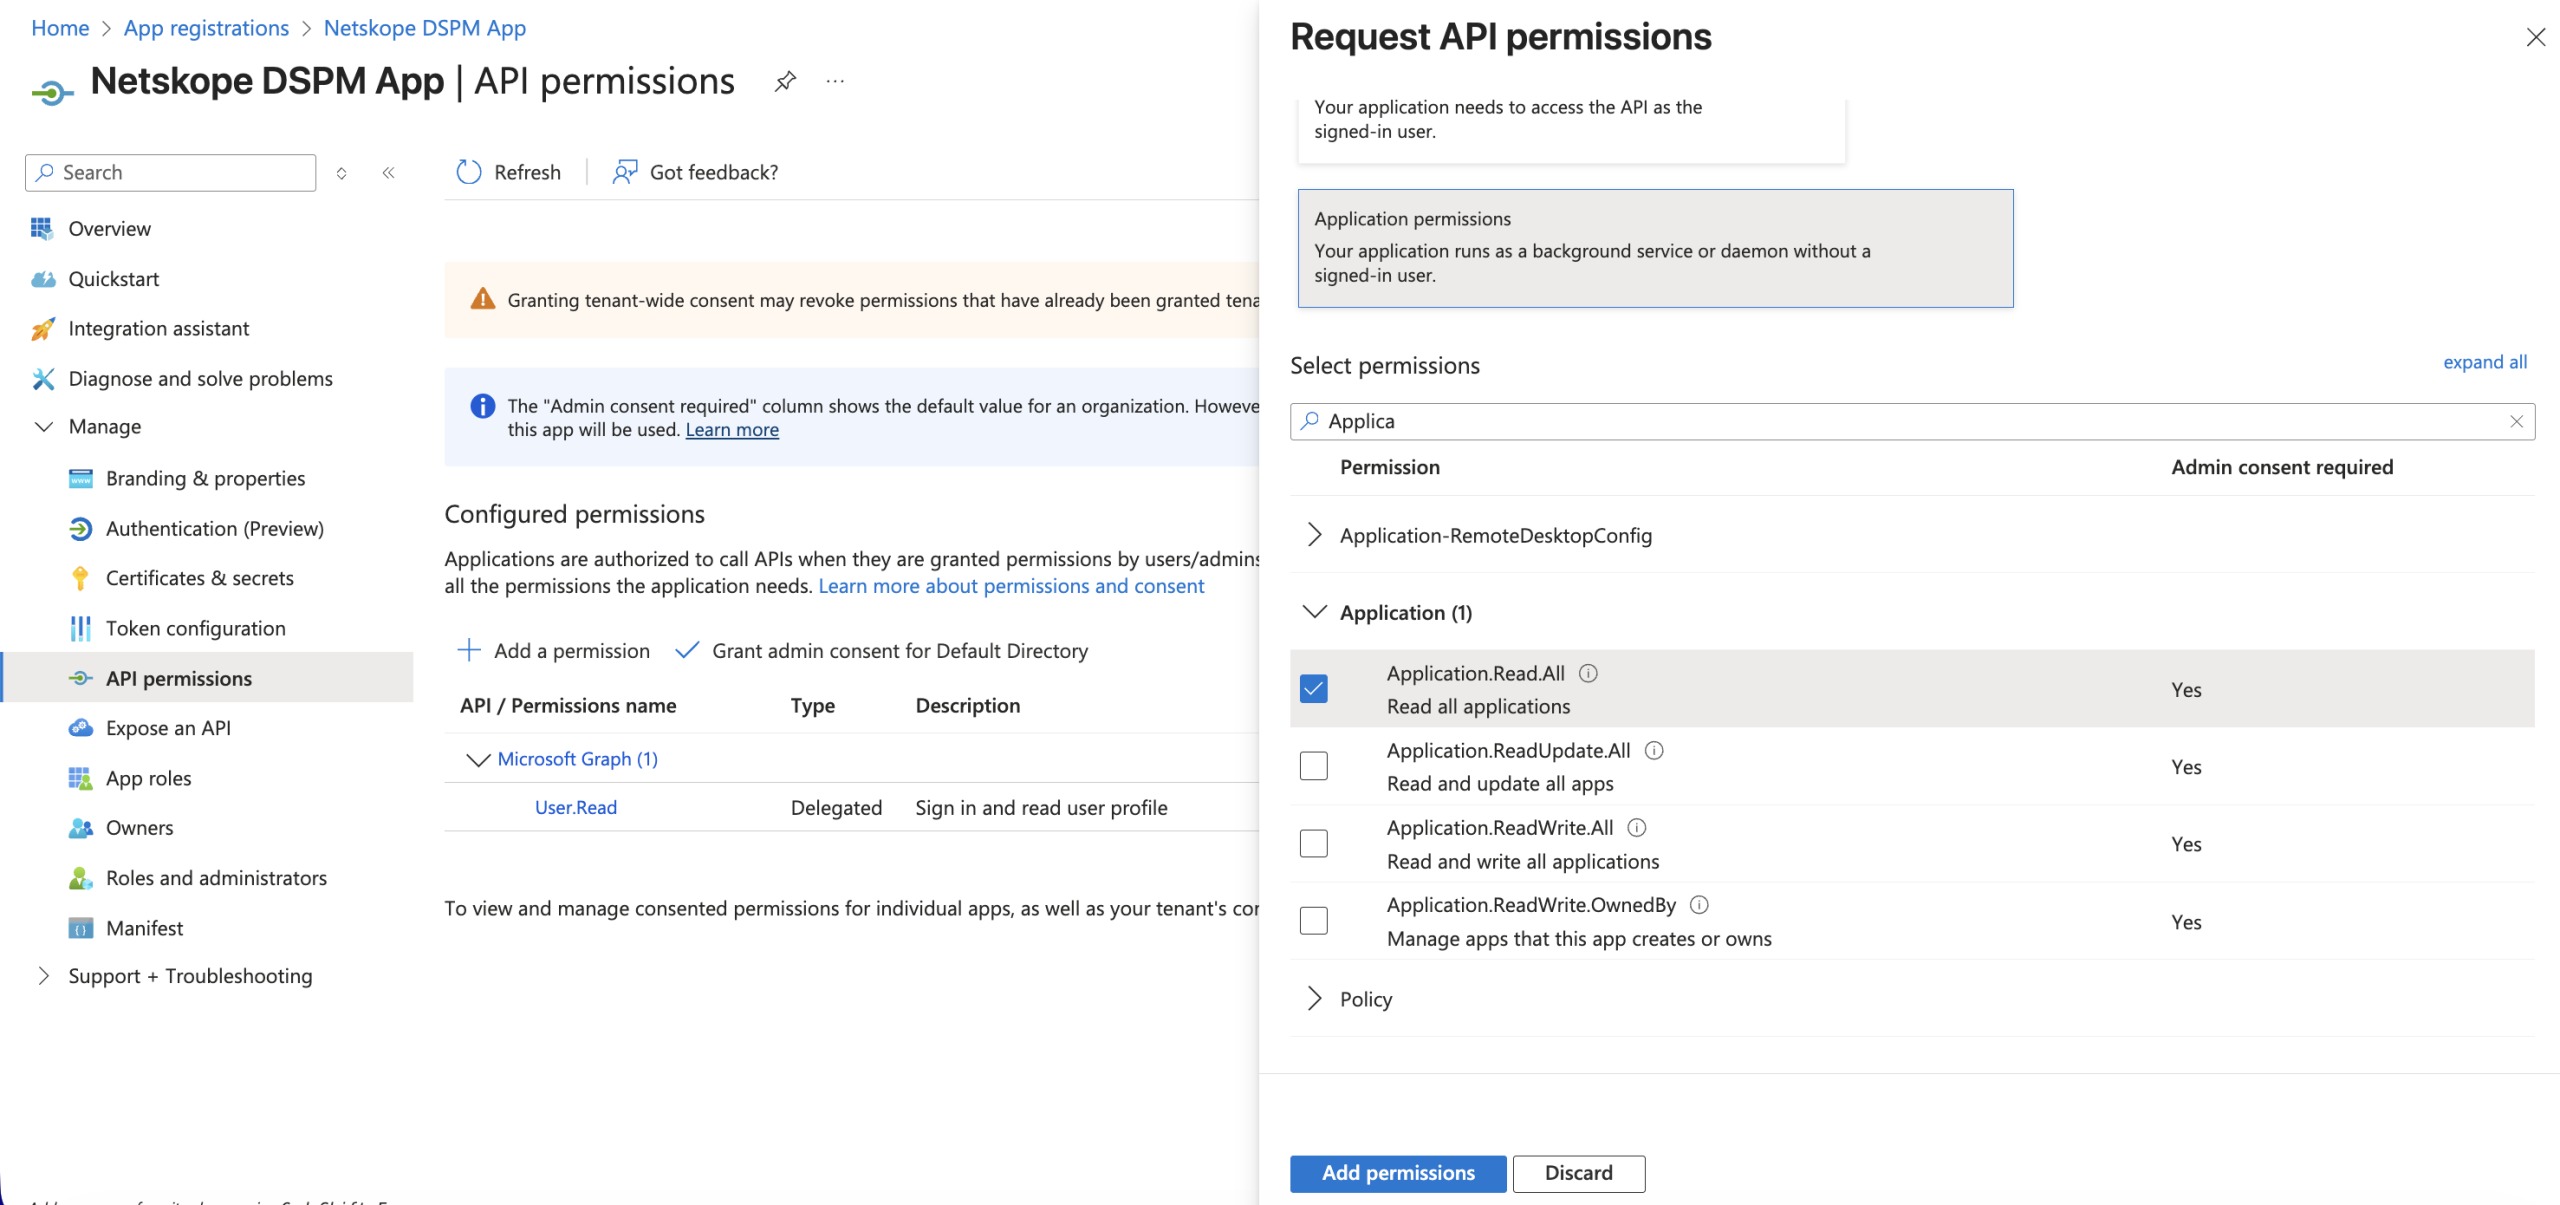
API permissions > へ移動し、 Microsoft Graph Select 。
-
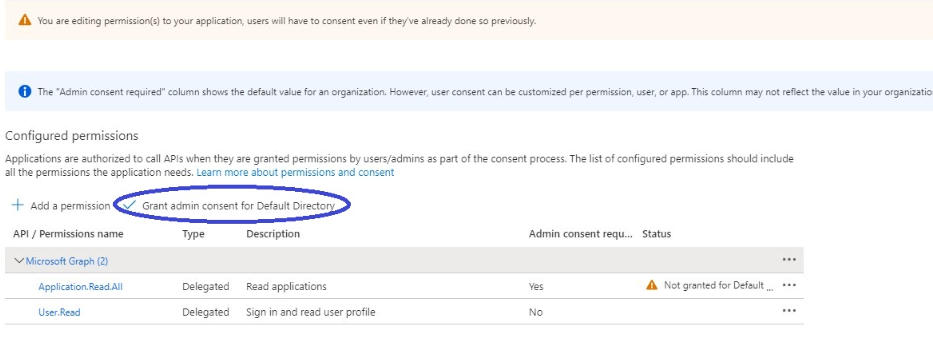
Application (1) > に移動し、 Application.Read.All許可をマークします。 > クリックし、 Update permissions.をクリックします。
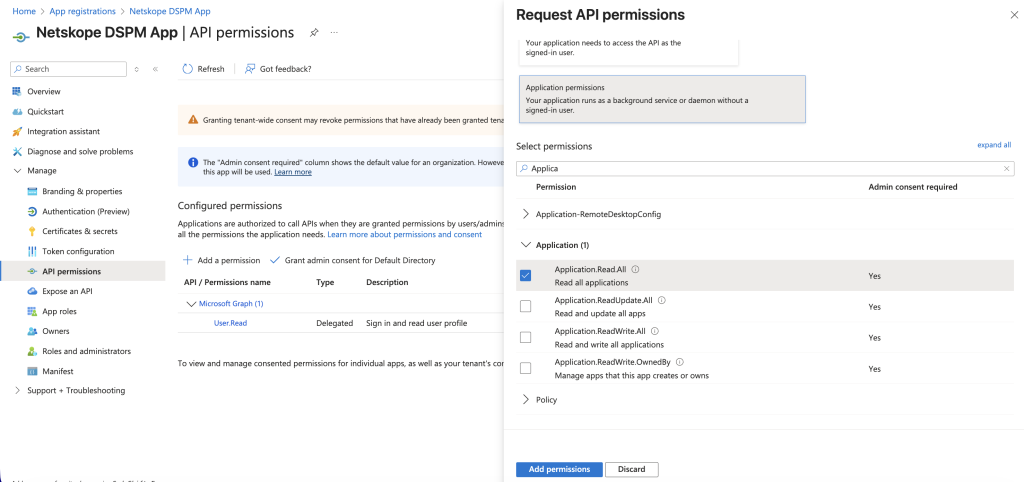
-
警告を削除するには、 Grant admin consent for Default Directory Select 。

6. Netskope DSPMインフラストラクチャ接続を作成する
Netskope DSPMアプリの登録、クライアントシークレットの作成、 Netskopeロールの追加、 Netskope DSPMロールの割り当てが完了したら、以下の手順に従ってDSPMインフラストラクチャ接続を作成します。 :
-
Log into Netskope DSPM console.
-
Administration > Infrastructure Connections > Azure タブに移動してください。
-
Add Infrastructureをクリックして、以下の項目を入力してください。
Field Value アカウント名 任意の値(これはNetskope DSPM UI 内でインフラストラクチャ接続を識別するためのものです)。 Tenant ID
の「Netskope DSPMアプリの登録」セクションの手順3で取得したテナントIDを入力してください。アプリケーションID
の「Netskope DSPMアプリの登録」セクションの手順3で取得したアプリケーションIDを入力してください。アプリケーションシークレット
の「クライアントシークレットの作成」セクションの手順3で取得したアプリケーションシークレット(値)を入力してください。購読ID
「Nestkope DSPMロールの追加」セクションのステップ1で取得したサブスクリプションIDを入力してください。(Tenant Onboarding Only) Auto-Discover New Subscriptions:
テナントレベルでオンボーディングする場合(サブスクリプションIDは任意またはルート管理グループを提供する場合)、Netskope DSPMは Auto-Discover New Subscriptionsを有効にします。この機能は、新しいサブスクリプションがAzureテナントに追加されると自動的に検出・オンボーディングし、ステップ3で設定した権限を適用します。 -
Acknowledgeをクリックしてください。
Netskope DSPMは接続を確認し、プロジェクトをオンボーディングして、データストアの検出を開始します。
権限に関する問題のトラブルシューティング
検出またはスキャン中にエラーが発生した場合は、上記の定義と照らし合わせて役割の割り当てを確認してください。
- “Cannot discover and scan data store snapshots due to missing permissions.”
- Fix: Ensure the Netskope One DSPM Data Store Snapshot Role is correctly assigned to the service account.
- “Netskope encountered an error while scanning data warehouse ‘XYZ’: Missing required Azure permissions: Microsoft.Sql/servers/databases/delete”
- 修正:カスタムロールに特定のアクションが欠落しています。不足しているアクションを含めるようにJSONを更新してください。
- “Insufficient privileges to complete the operation. Ensure Application.Read.All graph permission is assigned to client in Azure AD.”
- 修正: Azure AD > アプリ登録 > API アクセス許可に移動し、
Application.Read.Allの管理者同意を付与します。
- 修正: Azure AD > アプリ登録 > API アクセス許可に移動し、