

Overview
このガイドは、Azure サブスクリプションまたはテナントをNetskope DSPM ( Netskope One DSPMとも呼ばれます) にオンボーディングするのに役立ちます。 Terraform。 これにより、DSPMはデータストアのアクティビティを検出、スキャン、分類することができます。
Prerequisites
始める前に、以下のツールがインストールされていること、およびログインしていることを確認してください。
最新バージョンのツールを使用するには、 ターミナルで以下のコマンドを実行してください。
terraform -version
az version
インフラ接続の手順
このワークフローはNetskope DSPMで開始し、ローカル マシンのターミナルでアクションを続行し、 DSPMに戻って終了してセットアップを完了します。
-
In the Netskope DSPM console:
-
Administration > Infrastructure Connectionsへ移動してください。
-
Azure タブ> に移動し、 Add Infrastructure > をクリックします。
- 単一のサブスクリプションを登録するには、 Add Subscription Select 。
- Azureテナント全体(ルート管理グループ)をオンボーディングするには、 Add Tenant Select 。
-
Capabilities タブ> Select発見と分類のニーズに基づいてトグルを調整してください。
以下の表は、利用可能な機能とそれに含まれる権限について説明しています。
Toggle デスクリプション Details 新しいデータストアを自動検出する 新たに作成されたデータストア(例:SQL Server、ストレージアカウント)を自動検出し、DSPMが常にあなたの資産を認識できるようにします。Auto-Discovery Roleを設定します。 データストアのスナップショットへのアクセスを承認する ディスクボリューム上のデータストアのスナップショットベースのスキャンと、管理対象外のデータストアの検出を可能にします。Data Store Snapshot Roleを設定します。 新しいサブスクリプションを自動検出 テナント内で新しく追加されたサブスクリプションの自動検出とオンボーディングを可能にし、アカウントリストの正確性を維持します。 (Azure Tenant Onboarding) Auto-Discover New Subscriptions: この機能により、テナント内の新しいサブスクリプションの自動検出が有効になります。 Netskope One DSPMを有効にすると、テナントに新しいサブスクリプションが追加されると同時に、自動的に検出してオンボーディングします。 -
Next > をクリックして、以下の値を入力してください。
- For Subscription: 購読者名とIDを入力してください。
- For Tenant: Enter the Tenant Name and ID.
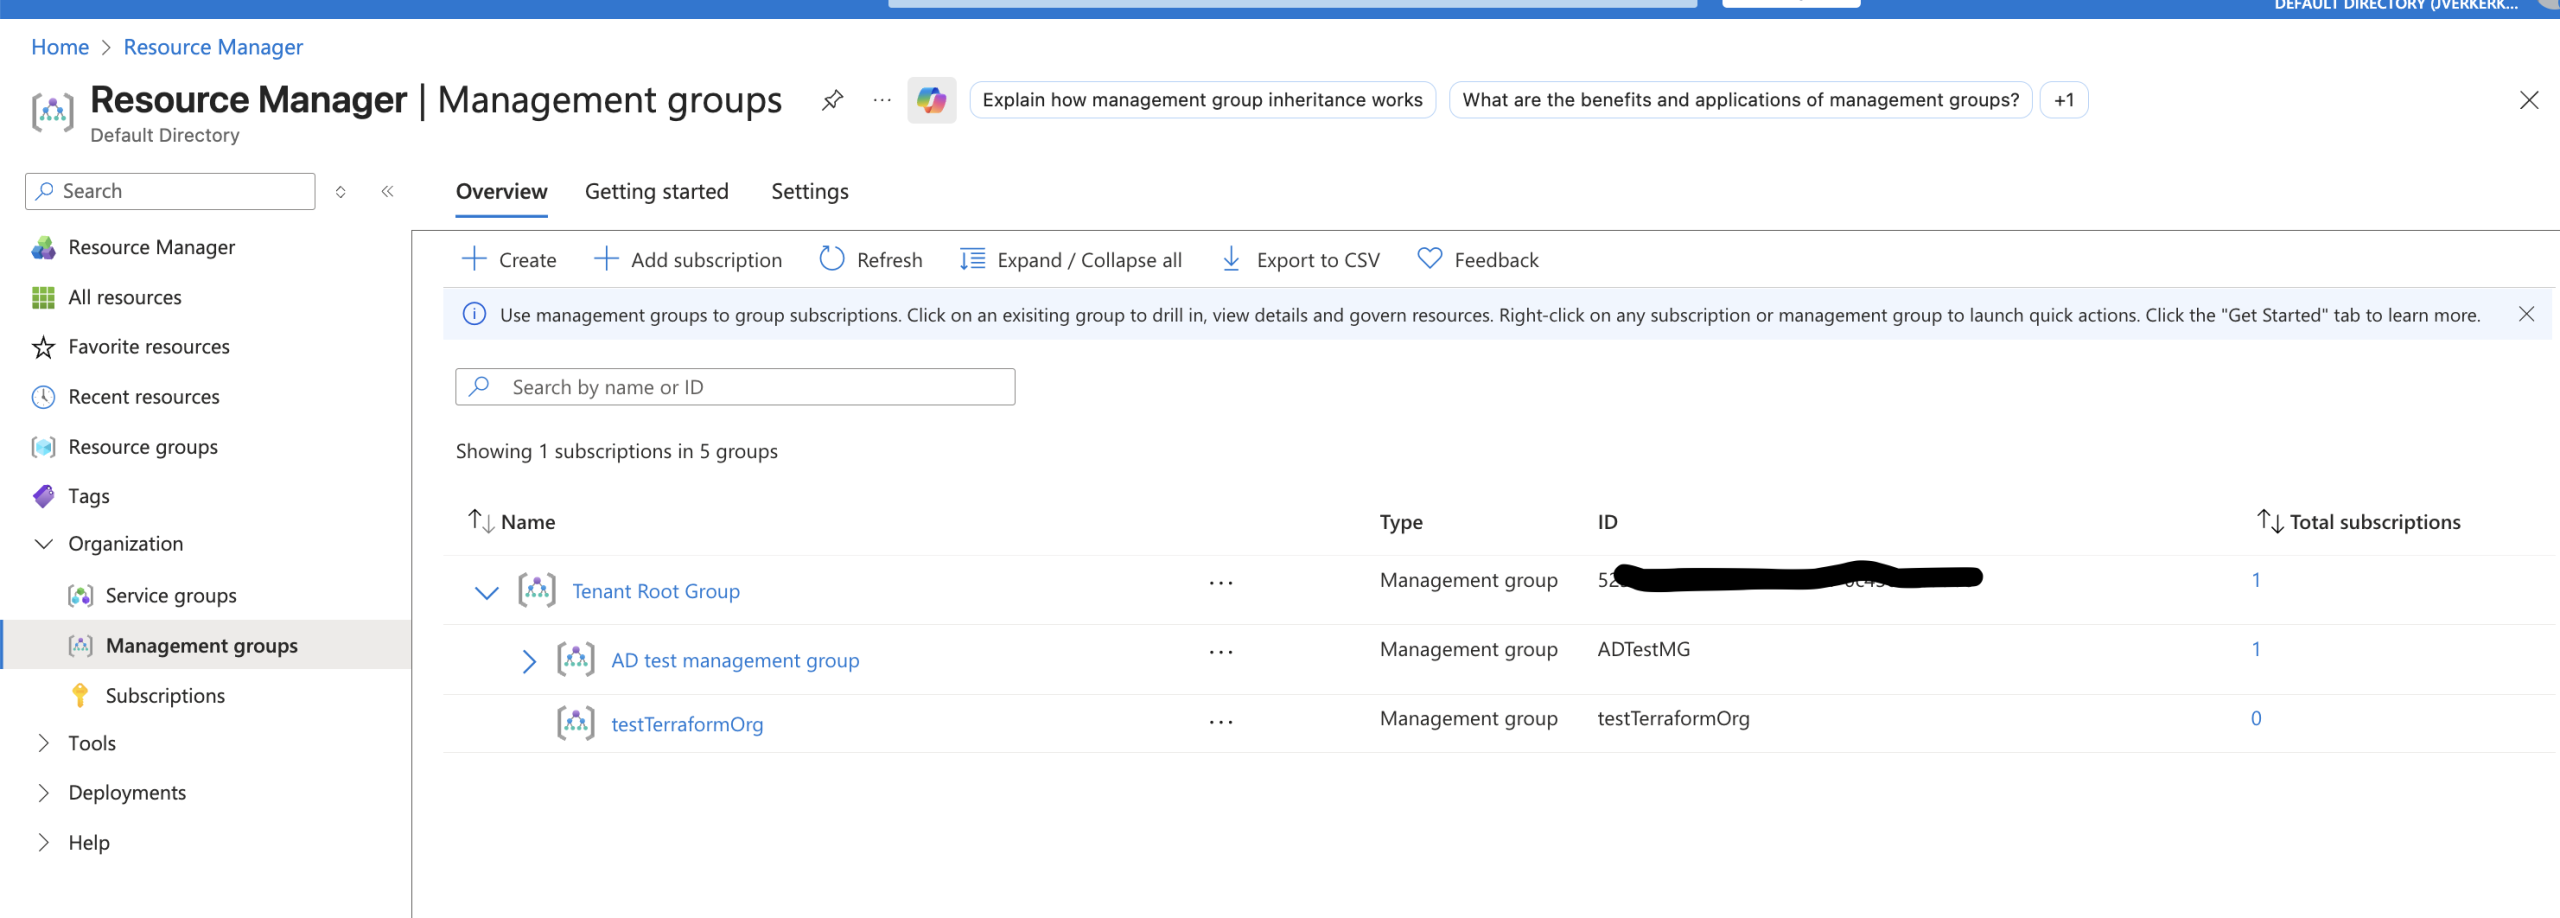
Field Value Tenant Name 任意の値(これはNetskope DSPM内でインフラストラクチャ接続を識別するためのものです)。 Tenant ID Azureコンソールから以下を取得してください。
Netskope DSPMサービスアカウントの役割 デフォルト値は Netskope DSPM_Roleになります。この値は、オンボーディングされたテナントごとに一意である必要があります。 -
Terraform > Select Download Templateをクリックしてください。
-
このウィンドウを閉じずに、 Add Infrastructure モーダルを開いたままにして、後で戻ってきてください。
-
-
In the Terminal on your local machine:
-
Terraform テンプレートの ZIP ファイル パスに移動します (例:
cd C:\Users\User\Downloads) -
unzipコマンドを実行します (例:unzip file_name.zip)-
展開したorgフォルダ内に、必要なTerraformファイルがあります。
-
-
In the org folder, run
terraform initto initialize.-
「バックエンドを初期化しています」というメッセージが表示され、その後に成功メッセージが表示されます。
-
-
terraform applyを実行してスクリプトを開始します。-
ログインしていないか、Azure クレデンシャルが正しく設定されていない場合、Terraform は警告を表示します。
-
-
組織フォルダーに作成されたリソースの出力( Application ID 、 Application Secret, 、 Tenant ID 値を含む)が表示されたら、
Yesと入力してください。-
完了すると、 Apply complete! Resources: XX added, 0 changed, 0 destroyedというメッセージが表示されます。
-
-
このウィンドウを閉じずに、出力値を表示したままにして、後で戻って確認してください。
-
-
In the Netskope Console:
-
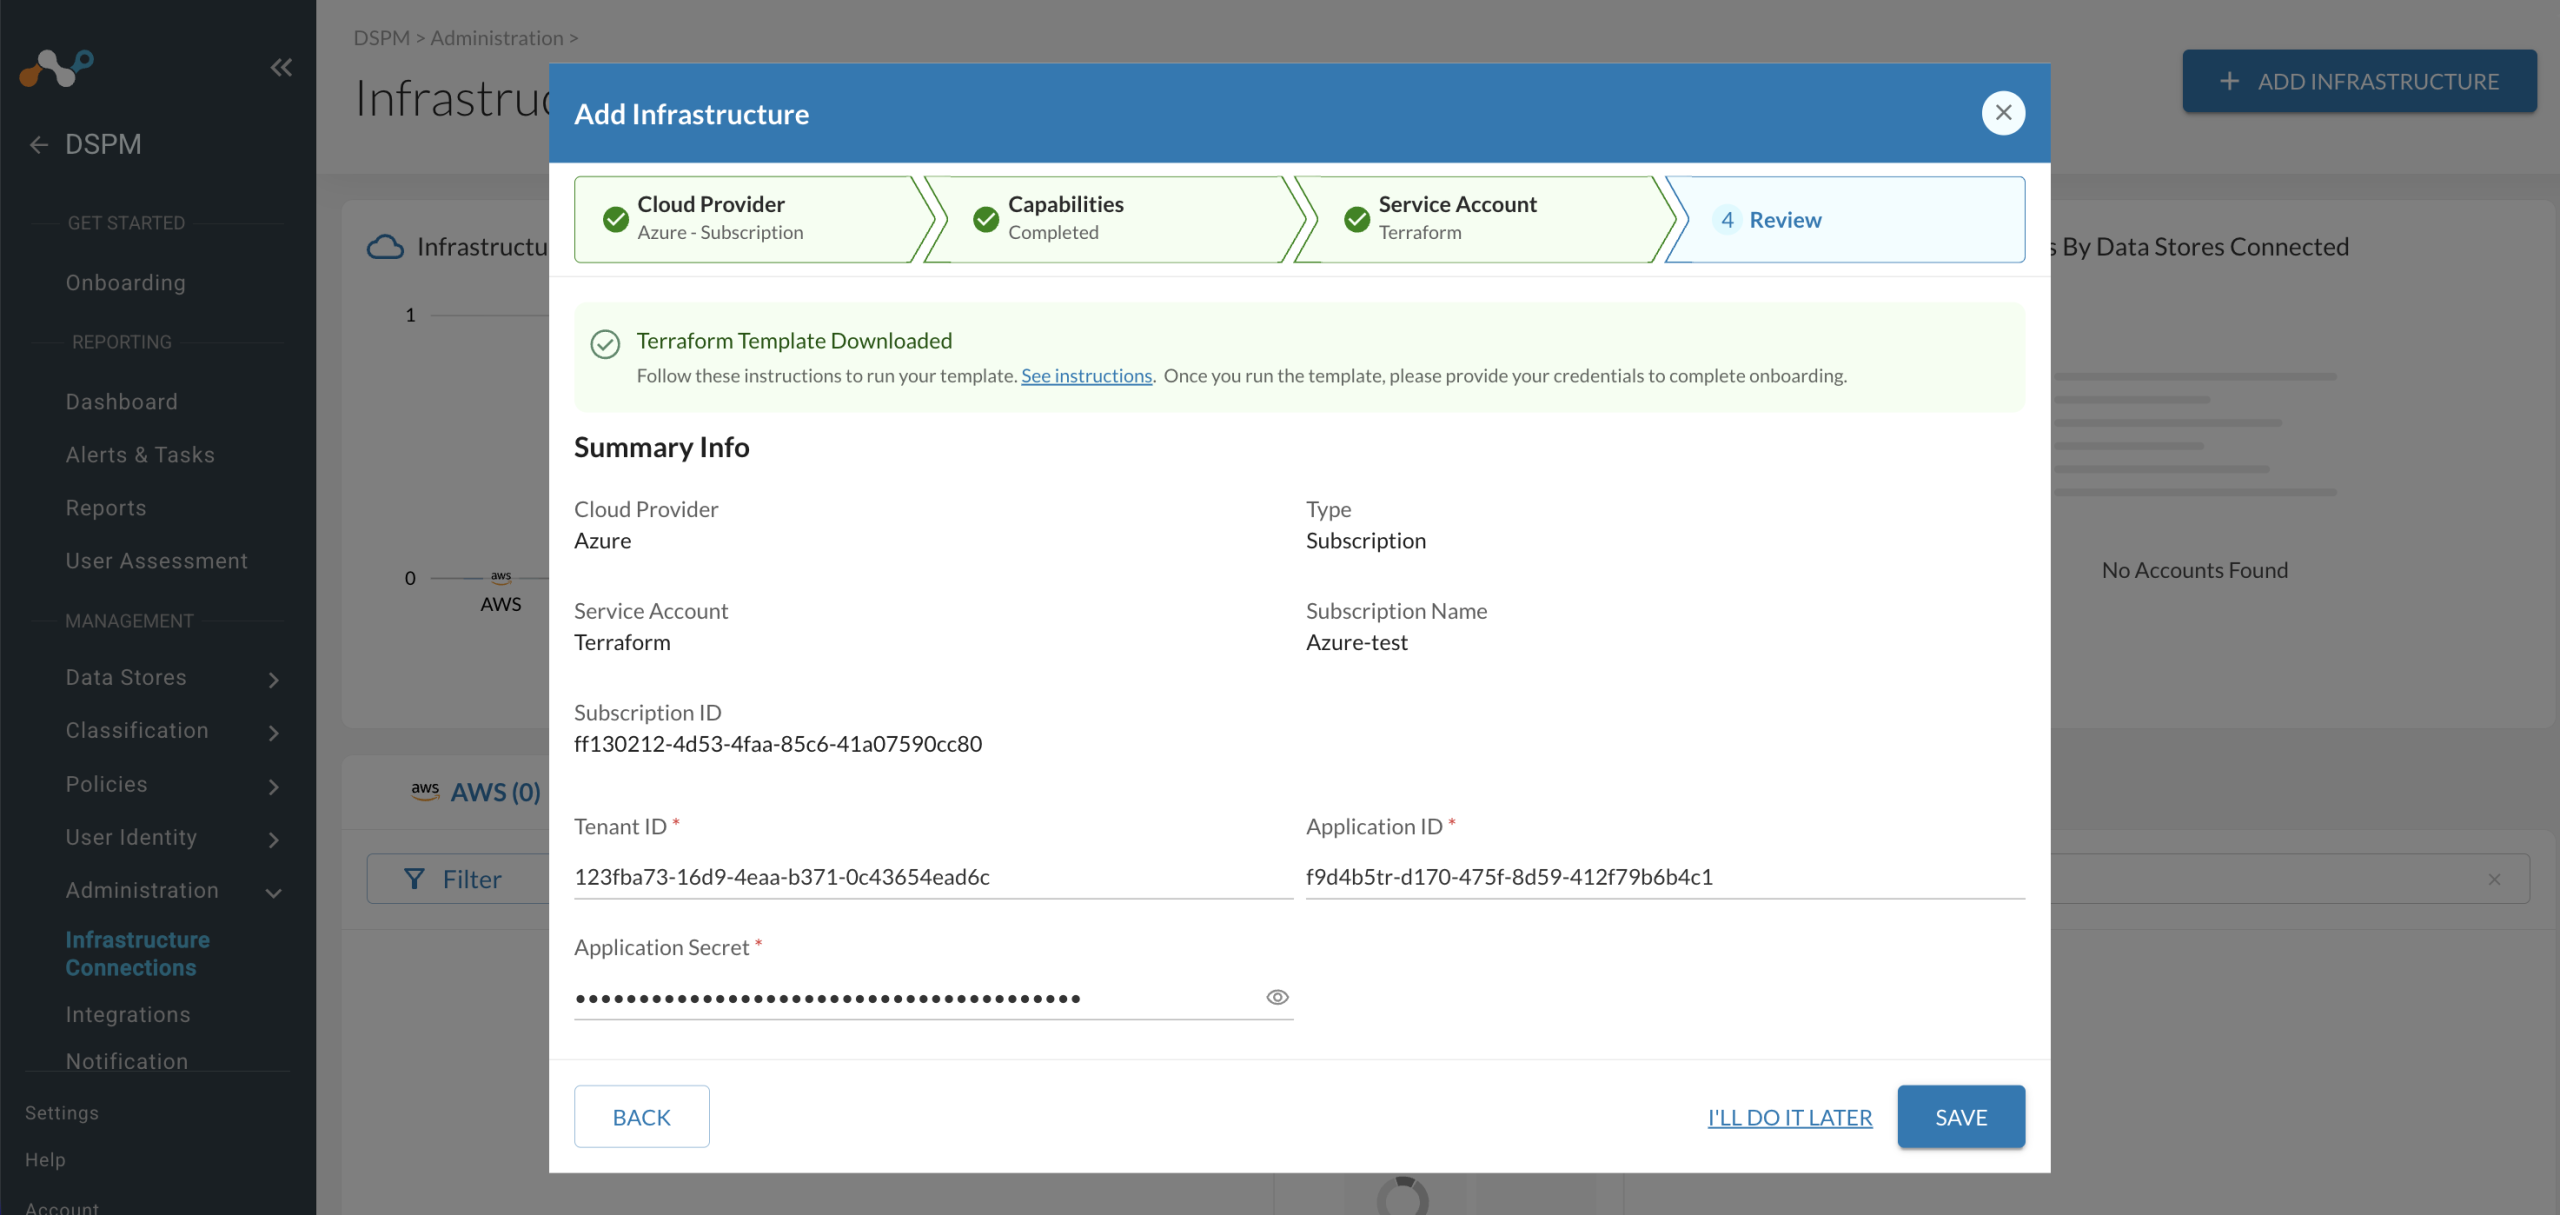
Return to the Add Infrastructure Modal > Copy and paste the output values into the Summary Info fields.
Netskope DSPMフィールド 対応する英数字 アプリケーションID application_idアプリケーションシークレット secretTenant ID tenant_id
-
Save >をクリックI’ve already run the templateをクリック 。
-
Azure サブスクリプションまたはテナントが接続されました。Netskope DSPM Netskopeストアの検出を開始できます。
発見したデータストアを接続します。ヘルプが必要な場合は、 「Azure データ ストアの接続」カテゴリを参照し、ご使用のデータ ストアの種類に応じた記事を探してください。
Reference: Azure Permissions & Roles
Terraformテンプレートは、UIで選択した機能に基づいて、必要なロールを自動的に構成します。
All permission details documented here apply equally to:
- Azureポータルを介した手動構成
- Terraformによるデプロイメント
- あらゆる展開方法のトラブルシューティングとデバッグ
1. コア権限。(必須)
常に展開されています。基本的な接続性と権限検証について説明します。以下の Azure カスタム ロールとして実装されています: Netskope One DSPM Core Role 。
{
    "properties": {
        "roleName": "Netskope One DSPM Core Role",
        "description": "",
        "assignableScopes": [
            "/subscriptions/<AZURE SUBSCRIPTION ID>"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.Authorization/roleAssignments/read",
                    "Microsoft.Authorization/roleDefinitions/read"
                ],
                "notActions": [],
                "dataActions": [],
                "notDataActions": []
            }
        ]
    }
}
2. データストアの認証と自動検出。(任意)
Auto-Discover New Data Storesを有効にするとデプロイされます。
行動と目的
| アクション | 目的 |
|---|---|
| Microsoft.Resources/subscriptions/resourceGroups/read | サブスクリプション内のすべてのリソースグループと、それらの中のデータストアを検出する。 |
| Microsoft.Sql/servers/read | SQLサーバーを検出して接続し、データベースをスキャンする。 |
| Microsoft.DBforPostgreSQL/flexibleServers/read Microsoft.DBforPostgreSQL/flexibleServers/databases/read | データベースをスキャンするために、PostgreSQLサーバーを検出して接続します。 |
| Microsoft.DBforMySQL/flexibleServers/read Microsoft.DBforMySQL/flexibleServers/databases/read | MySQLサーバーを検出して接続し、データベースをスキャンする。 |
| Microsoft.Synapse/workspaces/read | Synapseワークスペースを検出して接続する。 |
| Microsoft.Databricks/workspaces/read | Databricksワークスペースを見つけて接続する。 |
| Microsoft.Storage/storageAccounts/listkeys/action Microsoft.Storage/storageAccounts/read Microsoft.Storage/storageAccounts/blobServices/containers/read Microsoft.Storage/storageAccounts/fileServices/read Microsoft.Storage/storageAccounts/fileServices/shares/read | ストレージアカウントに存在するすべてのBlobストレージコンテナとファイル共有を検出し、ファイルをスキャンします。 |
| Microsoft.Compute/disks/read | スナップショットスキャンの対象となるすべての管理対象ディスクを検出する。 |
3. データストアのスナップショットへのアクセスと管理対象外データストアの検出を承認する。(任意)
Authorize Data Store Snapshots Accessを有効にするとデプロイされます。
Authorize Data Store Snapshots Accessを有効にするとデプロイされます。
Actions and Purpose
| Actions | 目的 |
|---|---|
| Microsoft.Resources/subscriptions/resourceGroups/read | サブスクリプション内のすべてのリソース グループと、その中のマネージド ディスクを検出する。 |
| Microsoft.Resources/subscriptions/resourcegroups/write | 管理対象ディスクをスキャンして管理対象外データストアを検出するために必要な一時リソースを作成するためのリソースグループを作成します。 |
| Microsoft.Sql/servers/read Microsoft.Sql/servers/write Microsoft.Sql/servers/delete Microsoft.Sql/servers/firewallRules/write | SQLサーバーに接続し、スナップショットスキャン用の一時的なSQLサーバーを作成します。 |
| Microsoft.Sql/servers/databases/read Microsoft.Sql/servers/databases/write | サーバー上のすべてのデータベースを検出し、スナップショットスキャン用にSQL Serverに接続する一時的なクローンデータベースを作成します。 |
| Microsoft.Compute/disks/read | 管理対象ディスクをすべて検出します。 |
| Microsoft.Compute/disks/write Microsoft.Compute/disks/delete Microsoft.Compute/disks/beginGetAccess/action | マネージドディスクのスキャンを行うための仮想マシンを起動するために、マネージドディスクを作成します。 |
| Microsoft.Compute/virtualMachines/read Microsoft.Compute/virtualMachines/write Microsoft.Compute/virtualMachines/delete Microsoft.Compute/virtualMachines/generalize/action Microsoft.Compute/virtualMachines/start/action Microsoft.Compute/virtualMachines/deallocate/action Microsoft.Compute/virtualMachines/powerOff/action | 管理対象ディスクのスキャン用にサイドカーイメージを含む仮想マシンを作成し、スキャン後に仮想マシンを終了する。 |
| Microsoft.Compute/snapshots/read Microsoft.Compute/snapshots/write Microsoft.Compute/snapshots/delete | 管理対象ディスクのスナップショットを作成し、スキャン後に削除します。 |
| Microsoft.Compute/galleries/images/read Microsoft.Compute/galleries/images/versions/read | イメージ ギャラリーの定義とバージョンを読むには、マネージド ディスクをスキャンするために VM を起動します。 |
| Microsoft.Network/networkInterfaces/read Microsoft.Network/networkInterfaces/write Microsoft.Network/networkInterfaces/delete Microsoft.Network/networkInterfaces/join/action Microsoft.Network/publicIPAddresses/read Microsoft.Network/publicIPAddresses/write Microsoft.Network/publicIPAddresses/delete Microsoft.Network/publicIPAddresses/join/action Microsoft.Network/networkSecurityGroups/read Microsoft.Network/networkSecurityGroups/write Microsoft.Network/networkSecurityGroups/join/action Microsoft.Network/virtualNetworks/read Microsoft.Network/virtualNetworks/write Microsoft.Network/virtualNetworks/subnets/join/action | 管理対象ディスクのスキャン用に仮想マシンを起動するためのネットワークコンポーネントを作成し、Netskope One DSPMのIPアドレスがスナップショットスキャンのために仮想マシンにアクセスできるようにする。 |
役割検証のための権限を付与する
Netskope DSPMは、アプリ/サービスプリンシパルに割り当てられたロールを検証し、自動的な設定ミス分析を実行するために、 Application.Read.All権限を必要とします。Terraformはアプリを作成しますが、この権限はAzureポータルで手動で付与する必要があります。
- App registrationsに移動 > Terraform スクリプトによって作成されたNetskope DSPM appを検索します ( ターミナル出力からアプリケーション ID を使用して検索します)。
- API permissions > Select Microsoft Graphに行って。
- Application (1)に移動 > Application.Read.All権限をマーク > Update permissionsをクリックします。
- 警告を削除するには、 Grant admin consent for Default Directory Select 。
権限に関する問題のトラブルシューティング
デプロイ後にエラーが発生した場合は、Terraformが選択した機能に対応するロールを正しく割り当てたことを確認してください。
- “Cannot discover and scan data store snapshots due to missing permissions.”
- 修正:オンボーディングを再実行し、 Authorize Data Store Snapshots Accessが有効になっていることを確認するか、 Netskope One DSPM Data Store Snapshot Roleを手動で割り当ててください。
- “Netskope encountered an error while scanning data warehouse ‘XYZ’: Missing required Azure permissions…”
- 修正方法:エラーログで不足している権限を特定し、Terraformテンプレートが最新の状態であることを確認してください。
- “Insufficient privileges to complete the operation…”
- Fix: Ensure the Terraform script ran without errors regarding Azure AD Graph permissions (
Application.Read.All).
- Fix: Ensure the Terraform script ran without errors regarding Azure AD Graph permissions (