Overview
Netskope DSPM 、Google Pub/Sub 経由で、同じ Google Cloud プラットフォーム (GCP) プロジェクト内または異なるプロジェクト間のトピックへの JSON 通知の送信をサポートします。
これを有効にするには、GCPコンソールでNetskope DSPMサービスアカウントに特定の権限を付与する必要があります。
Prerequisite: これらの指示は、すでにNetskopeのDSPM専用サービスアカウントを作成していることを前提としています。詳細については、 Onboard Google Cloud Platform (GCP)を参照してください。
メッセージパッケージングの動作
外部ワークフローを設定して DSPM アラートを Google Pub/Sub に公開する場合、システムはデータストアの種類に基づいてメッセージを異なる方法でパッケージ化します。
- Structured Data Stores: ワークフローはポリシー条件が満たされると single Pub/Sub message per data store を公開します。
- Unstructured Data Stores: ワークフローは、ポリシー条件が満たされると、データストアごとに複数のPub/Subメッセージをパブリッシュします。各メッセージには、ポリシーに違反した個々のファイル/オブジェクトに関する情報が含まれています。
この動作は、Pub/Subトピックが同じGCPプロジェクト内にあるか、別のプロジェクト内にあるかに関わらず適用されます。
Googleサービスアカウントを設定する
これらの手順は、サービスアカウントに、アカウントが存在するsameプロジェクト内のトピックを管理および公開する権限を付与するためのものです。
-
GCP IAM & Admin Consoleにログインしてください。
-
メッセージを公開するには、GCP プロジェクトのコンテキストにいることを確認してください。 メッセージを公開するには。
-
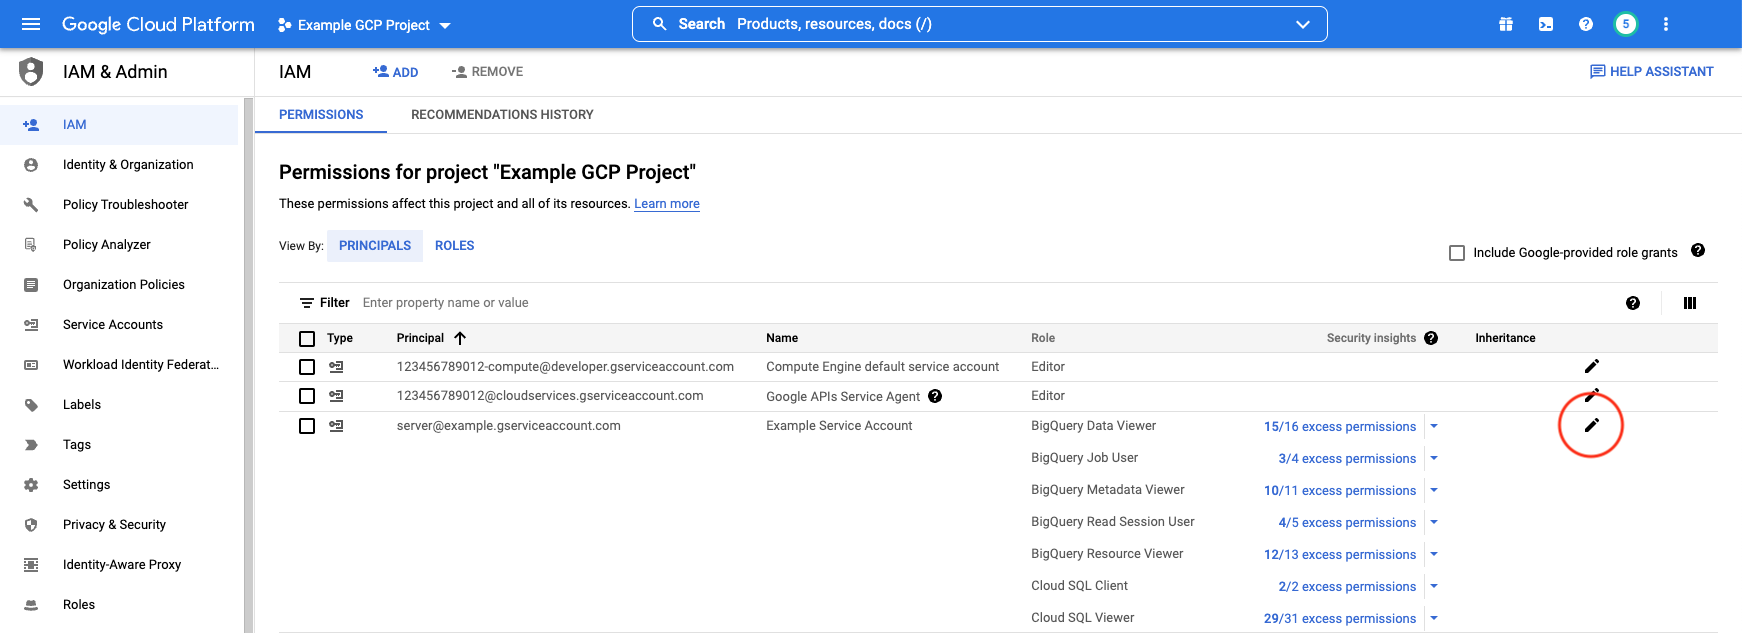
Permissionsタブをクリックしてください。
-
プリンシパルリストの中からNetskope DSPM-specific service accountを探してください。
-
該当するアカウントに対応するedit icon (pencil)をクリックしてください。
-
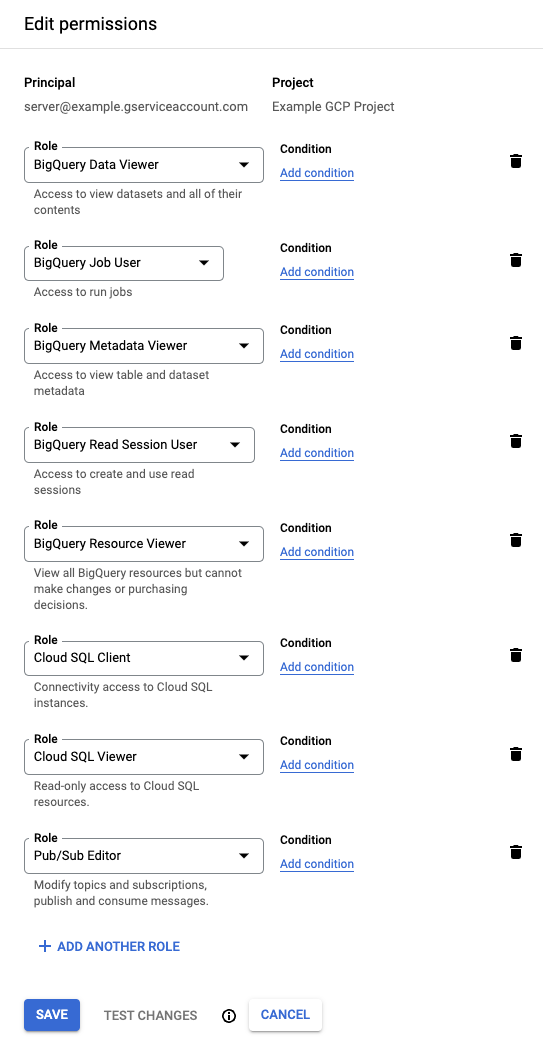
設定パネルで、次の役割を追加します。
- Role:
Pub/Sub Editor - 参照: GCP パブリッシュ/サブスクライブ アクセス制御
- Role:
-
Saveをクリックしてください。
さまざまなプロジェクトへの公開
対象の Pub/Sub トピックが Netskope DSPM インスタンスではなくdifferent GCP プロジェクトに存在する場合は、プロジェクト間の公開を承認するために、以下の追加手順に従ってください。
ステップ1:主識別子を取得する
まず、Netskope DSPMサービスアカウントのIDを取得してください。
- source projectのGCP IAM & Admin Consoleにログインします (Netskope DSPM が接続されている場所)。
- Permissionsタブをクリックしてください。
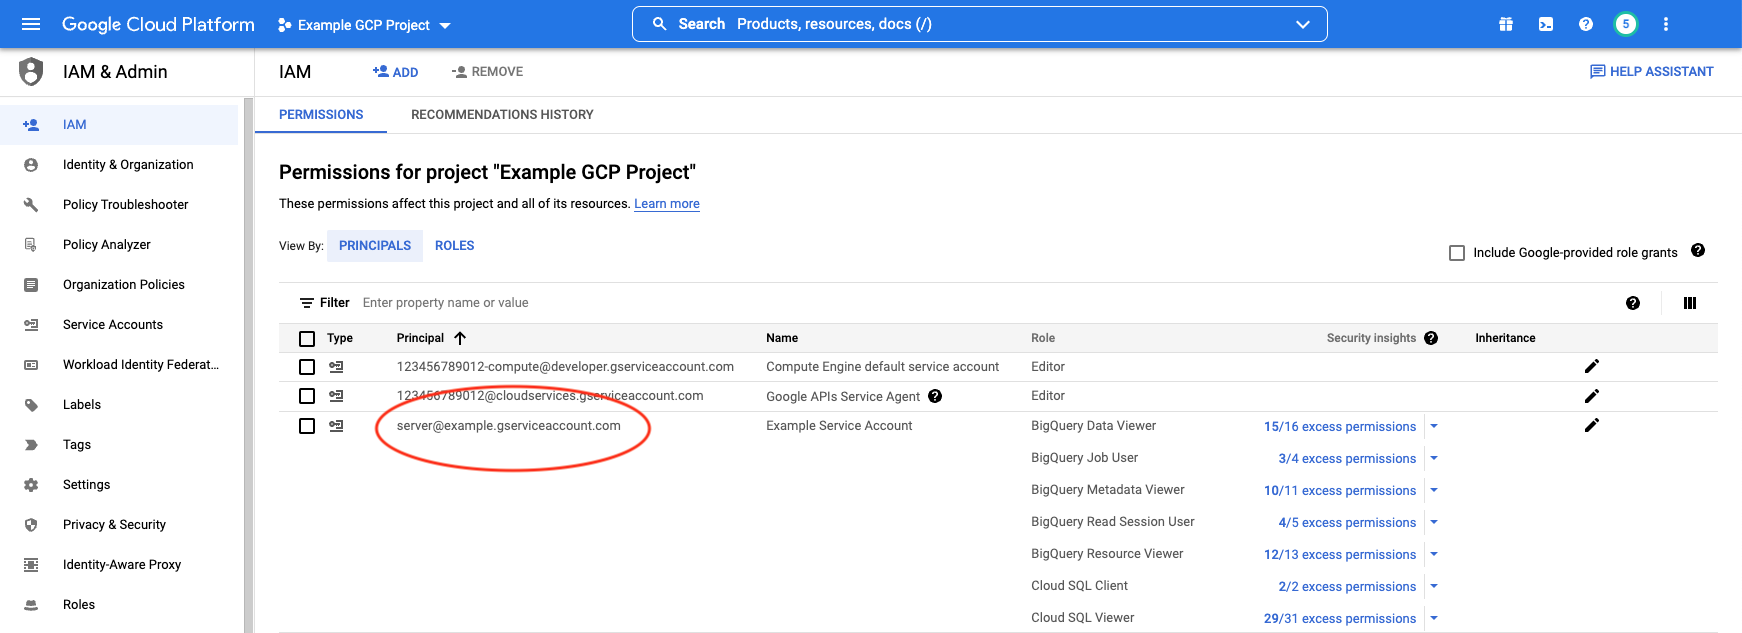
- Netskope DSPM-specific service accountを見つけます。
- Principal値 (電子メール アドレス) をクリップボードにコピーします。
ステップ2:宛先プロジェクトのトピックを設定する
次に、そのプリンシパルを宛先プロジェクトで承認します。
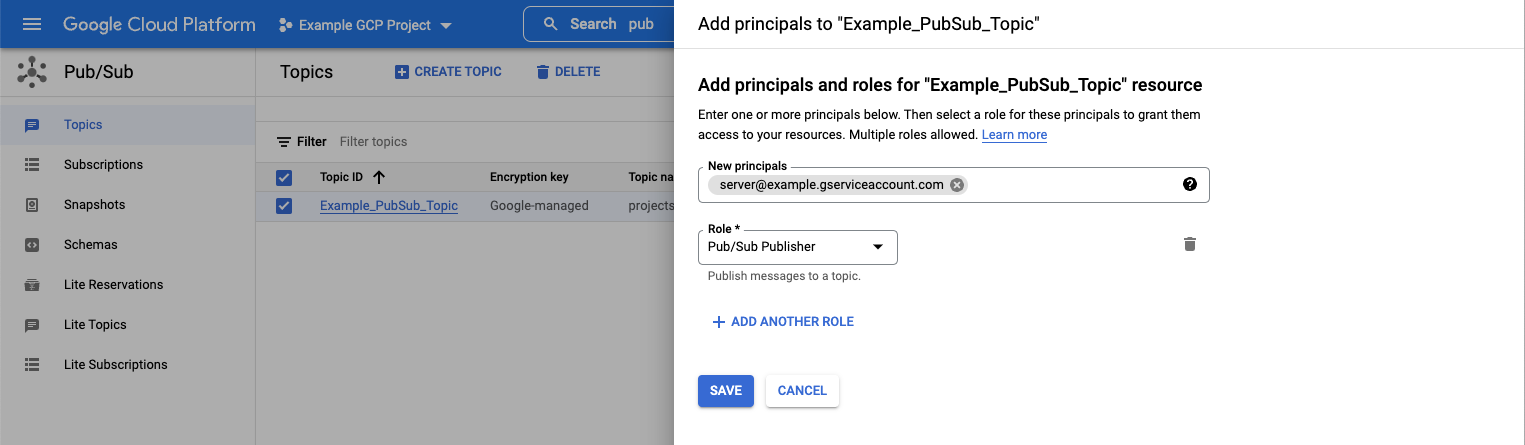
- GCP Pub/Sub Consoleにログインしてください。
- destination GCP Project (トピックが存在する場所)に切り替えます。
- 通知を受け取りたい特定のトピックを探してください。 通知を受け取るため。
- トピック名の横にあるチェックボックスSelect 。
- PermissionsサイドパネルでAdd Principalをクリックします。
- アクセス設定:
- New principals: ステップ1でコピーした値を貼り付けてください。
- Role:
Pub/Sub Publisher
- Save .
をクリックしてください