

リリースノート
1.0.1 (Requires minimum Cloud Exchange version 6.0.0)
Changed
- プラグインのロゴと名前をImpervaからThalesに更新しました。
- 「初期範囲(日数)」パラメータを更新し、0~1800の値をサポートするようにしました。
Removed
- エラーロガーのパッチを削除しました。
1.0.0
Added
- 初回リリース。
このドキュメントでは、Netskope Cloud ExchangeプラットフォームのThreat ExchangeモジュールでThales v1.0.1プラグインを設定する方法を説明します。このプラグインは、ThalesプラットフォームのApplication > Attack Analytics > IncidentsページからIPv4タイプのIoCを取得するために使うされます。このプラグインは、ThalesプラットフォームへのIoCの共有をサポートしていません。このプラグインは、Thalesプラットフォームから取得したIoCの取り消しに対応しています。
前提条件
この設定を完了するには、以下が必要です。
- Netskopeテナント(または、例えば本番環境と開発/テスト環境など、複数のテナント)。
- Netskope Cloud Exchangeテナントには、テナントプラグインと脅威交換プラグインが既に設定済みです。
- A URL List on your Netskope tenant.
- A Destination Profile on your Netskope tenant.
- Netskopeテナント上のプライベートアプリ。
- Thalesプラットフォームへの接続性。
- Thales Threat Response Moduleサービスのサブスクリプション。
- APIキーを生成するための「APIキーの管理」ロールを持つユーザー。
- Secrets Managerの構成については、Secrets Managerを参照してください。Azure Key Vault Secrets Managerをセットアップするには、Azure Key Vault Secrets Managerの前提条件を参照してください。
- 以下のホストへの接続:
https://api.imperva.com - ThalesアカウントID。
タレスプラグインサポート
このプラグインは、ThalesプラットフォームのApplication > Attack Analytics > IncidentsページからIPv4タイプのIoCをフェッチするために使用されます。このプラグインは、IoCのThalesプラットフォームへの共有をサポートしていません。このプラグインは、ThalesプラットフォームからプルされたIoCの取り消しをサポートします。
| 取得したインジケータータイプ | 共有指標タイプ |
|---|---|
| IPv4 | NA |
IoC撤回
IoC Retraction (Pull): インジケータはThalesからフェッチされます。後続のプル・サイクルで、いくつかのインジケータのインシデントが削除されたか、Thales上で誤検知としてマークされた場合、あるいはインジケータが指定された撤回間隔内にない場合、それらはNetskope Cloud Exchangeで撤回済みとしてマークされます。
| 引き込みタイプ | サポートされているリトラクションタイプ |
|---|---|
| IoCリトラクション(プル) | はい |
| IoCリトラクション(プッシュ) | いいえ |
マッピング
プルマッピング
| Netskope CTEフィールド | タレスAPIフィールド |
|---|---|
| IOC Value | dominant_attack_ip.ip |
| タイプ | IPv4 |
| 重大度 | 重大度 |
| Firstseen | first_event_time |
| Lastseen | last_event_time |
| 拡張文字列 | https://<thales-instance-url>/attack-analytics/incident-details/<incident_id> |
| Tags | インシデント・タイプドミナント・アタック違反ドミナント・アタックIPレピュテーションドミナント・アタックIPドミナンス重要度説明 |
プル型タスクの重要度マッピング
| Netskopeの重要度 | タレスの厳しさ |
|---|---|
| LOW | MINOR |
| HIGH | MAJOR |
| CRITICAL | CRITICAL |
| UNKNOWN | CUSTOM |
権限
APIキーを生成するには、ユーザーにManage API Keyロールが必要です。
APIの詳細
使うAPI一覧
| APIエンドポイント | 方法 | 使うケース |
|---|---|---|
| /analytics/v1/incidents | 得る | インシデントからIoCを取得する |
インシデントからIoCを取得する
Endpoint: /analytics/v1/incidents
Method: GET
Headers
| 鍵 | Value |
|---|---|
| ユーザーエージェント | netskope-ce-7.0.0-cte-thales-v1.0.1 |
| x-API-Id | <api_id> |
| x-API-Key | <api_key> |
| accept | アプリケーション/json |
Query Parameters
| 鍵 | Value |
|---|---|
| caid | <Account ID> |
| from_timestamp | <timestamp> |
| to_timestamp | <timestamp> |
Sample Response
[
    {
        "id": "db0cfbe0-d8ca-11f0-1f46-8bef9ba73c98",
        "main_sentence": "Illegal Resource Access attack by a single IP from Bulgaria using Go HTTP library HackingTool ",
        "secondary_sentence": "On host \"Thales1.cdsys.io\" ",
        "false_positive": false,
        "events_count": 6,
        "events_blocked_percent": 0,
        "first_event_time": 1765702422735,
        "last_event_time": 1765702621854,
        "severity": "MINOR",
        "severity_explanation": "High risk, High confidence",
        "dominant_attack_country": {
            "country": "Bulgaria",
            "country_code": "BG",
            "dominance": "DOMINANT"
        },
        "dominant_attack_ip": {
            "ip": "195.178.110.158",
            "reputation": [
                "IP reputation Medium risk"
            ],
            "dominance": "STRONGLY_DOMINANT"
        },
        "dominant_attacked_host": {
            "value": "Thales1.cdsys.io",
            "dominance": "STRONGLY_DOMINANT"
        },
        "dominant_attack_tool": {
            "name": "Go HTTP library",
            "type": "Suspicious",
            "dominance": "STRONGLY_DOMINANT"
        },
        "dominant_attack_violation": "Illegal Resource Access",
        "only_custom_rule_based": true,
        "how_common": "SPRAY_AND_PRAY",
        "incident_type": "REGULAR"
    }
]
パフォーマンスマトリックス
この測定は、Thalesから10万IoCを引き出して、これらのスペックを持つLarge Cloud Exchange Stack上で行われます。
| デスクリプション | 仕様 |
|---|---|
| スタックサイズ | 大容量 RAM: 32 GB コア: 16 |
| タレス社から取得した指標 | ~11k per min |
ユーザーエージェント
netskope-ce-7.0.0-cte-thales-v1.0.1
ワークフロー
- ThalesでAPI IDとAPIキーを作成します。
- Thalesプラグインを設定します。
- ビジネスルールを追加します。
- Thales向けにThreat Exchangeの共有を設定してください。
- Thalesプラグインを検証します。
動画を見る
再生ボタンをクリックして動画をご覧ください。
Thales上でAPI IDとAPI Keyを作成します
-
Thalesにログインしてください。
-
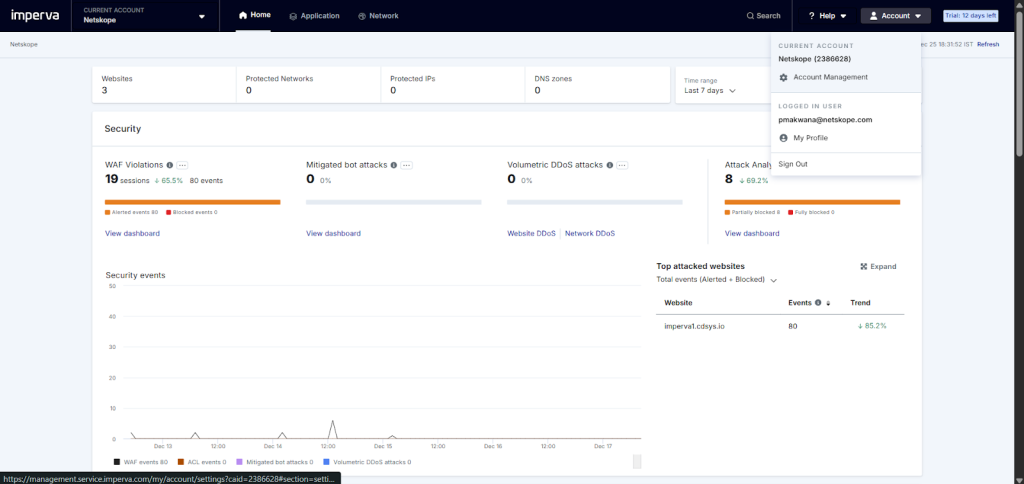
右上隅からAccount > Account Managementへ移動してください。
-
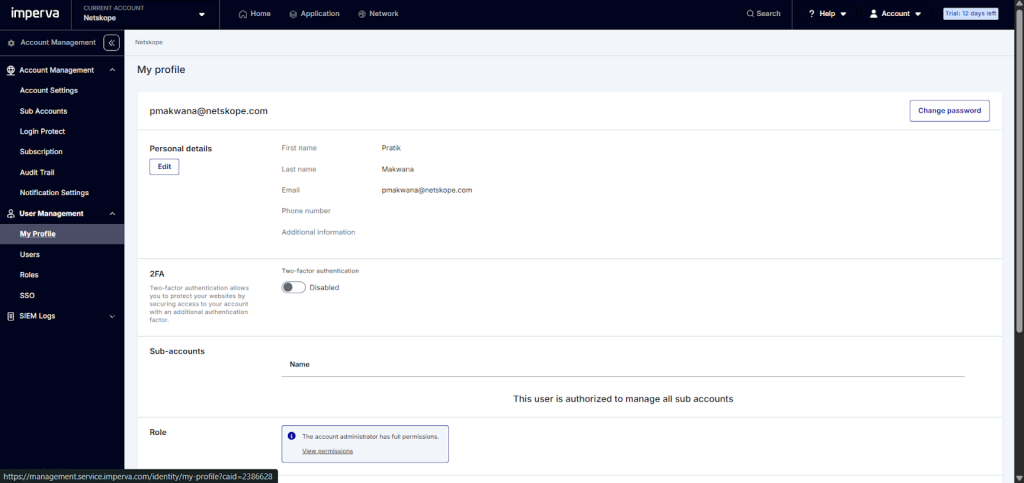
User Management > My Profileへ移動してください。
-
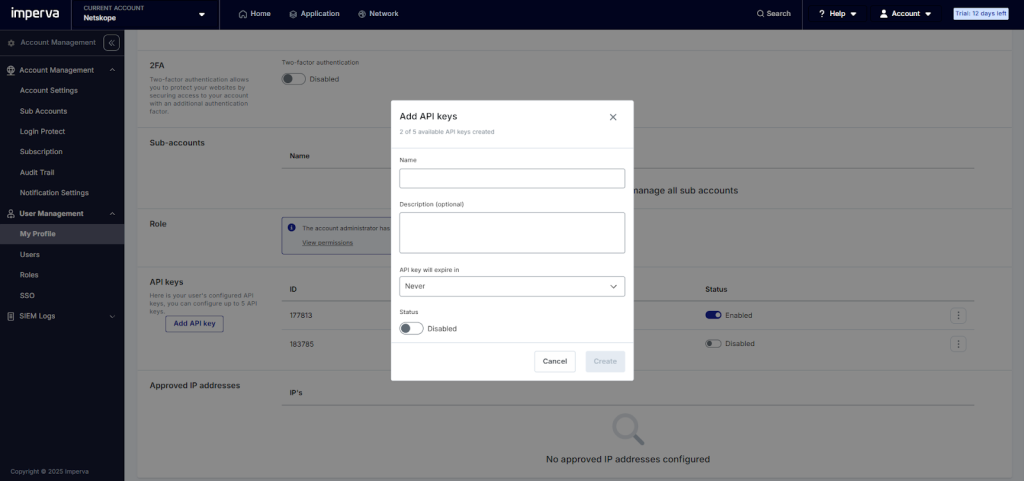
下にスクロールしてAPI Keysをクリックし、 Add API Keyをクリックしてください。
-
Nameを入力し、API key will expire inを選択して、ステータスを有効にします。Createをクリックします。
-
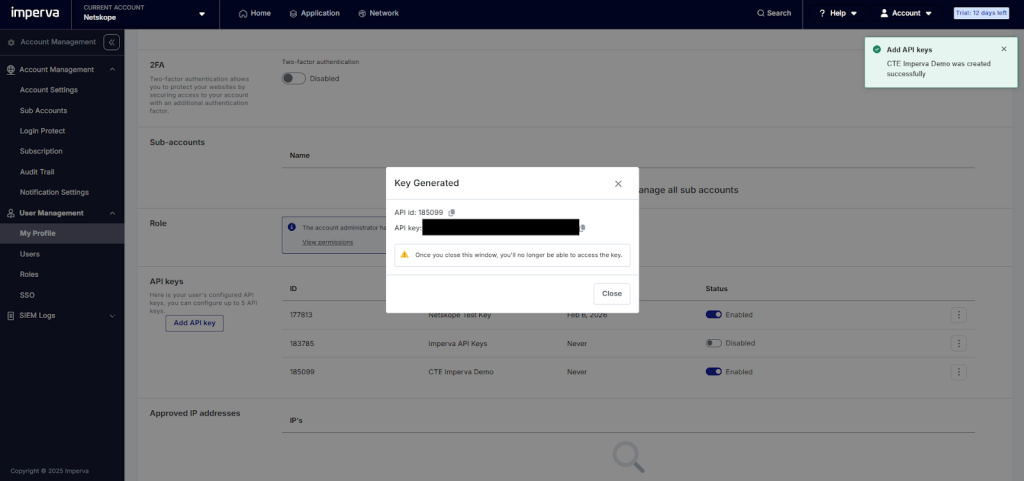
API IDとAPIキーをコピーしてから、Closeをクリックします。これらはプラグインの設定に使用します。


Thalesプラグインの設定
-
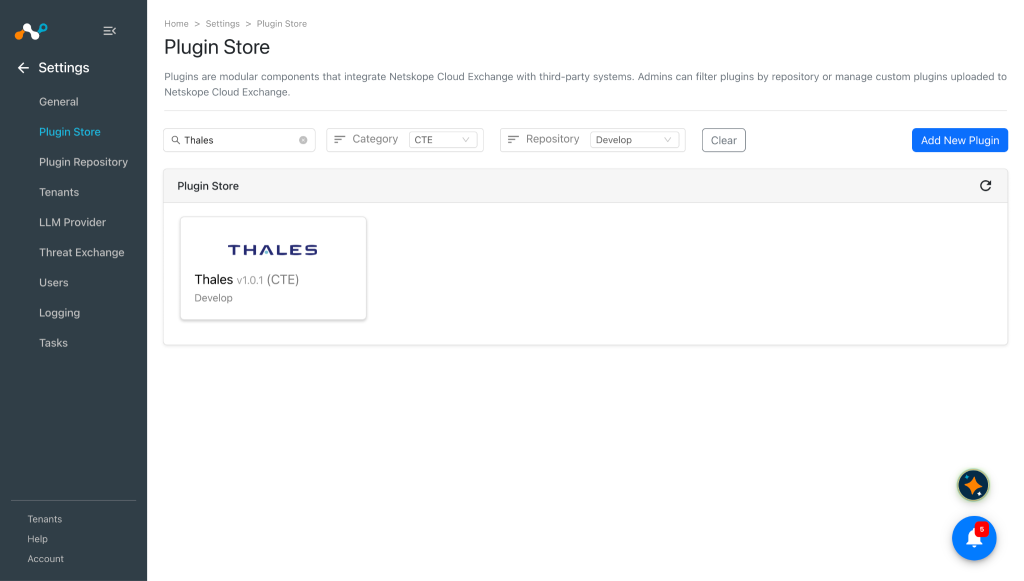
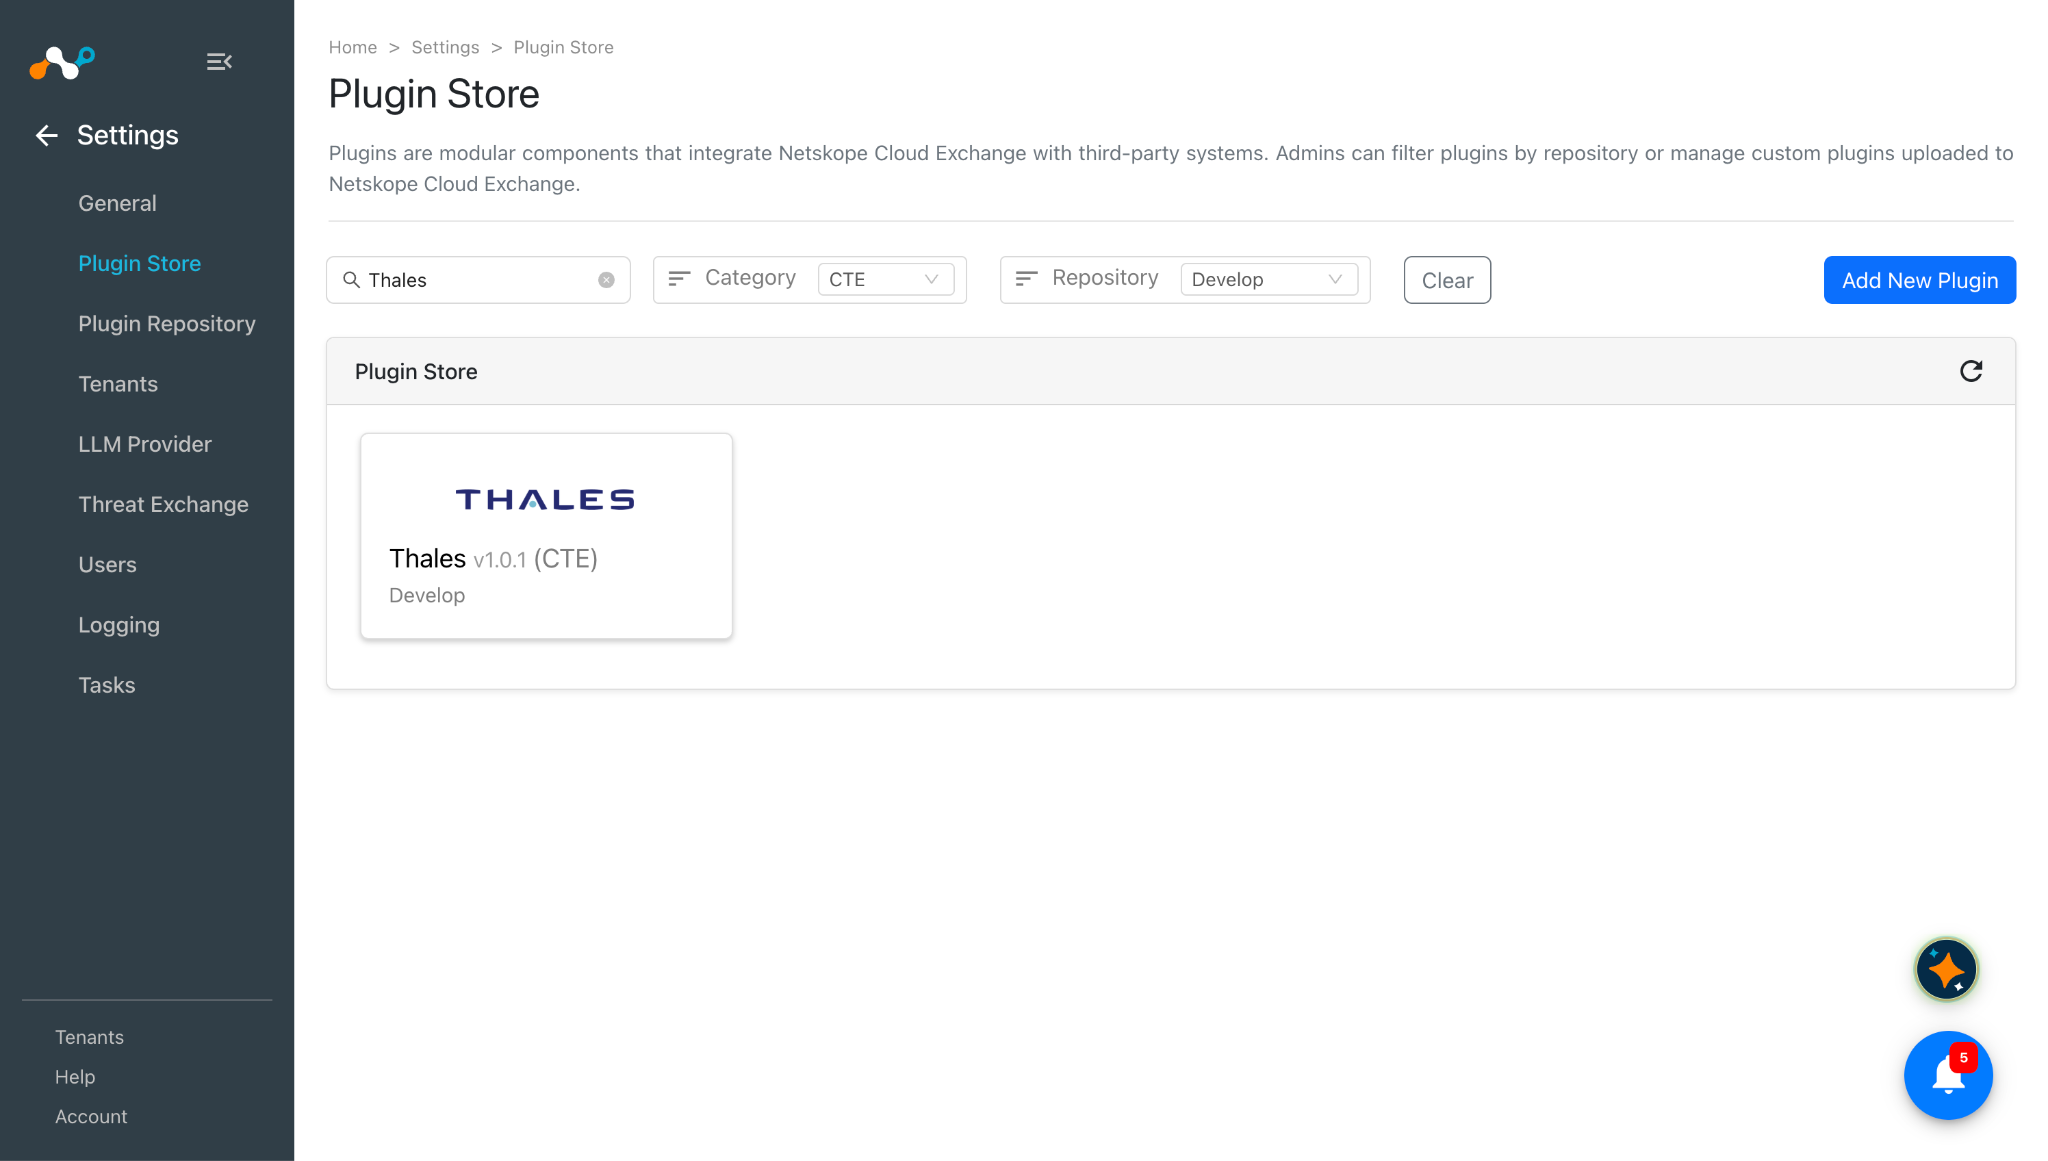
Cloud Exchange で、 Settings > Plugin Storeに移動します。Thales v1.0.1 (CTE)プラグインを検索して選択してください。
-
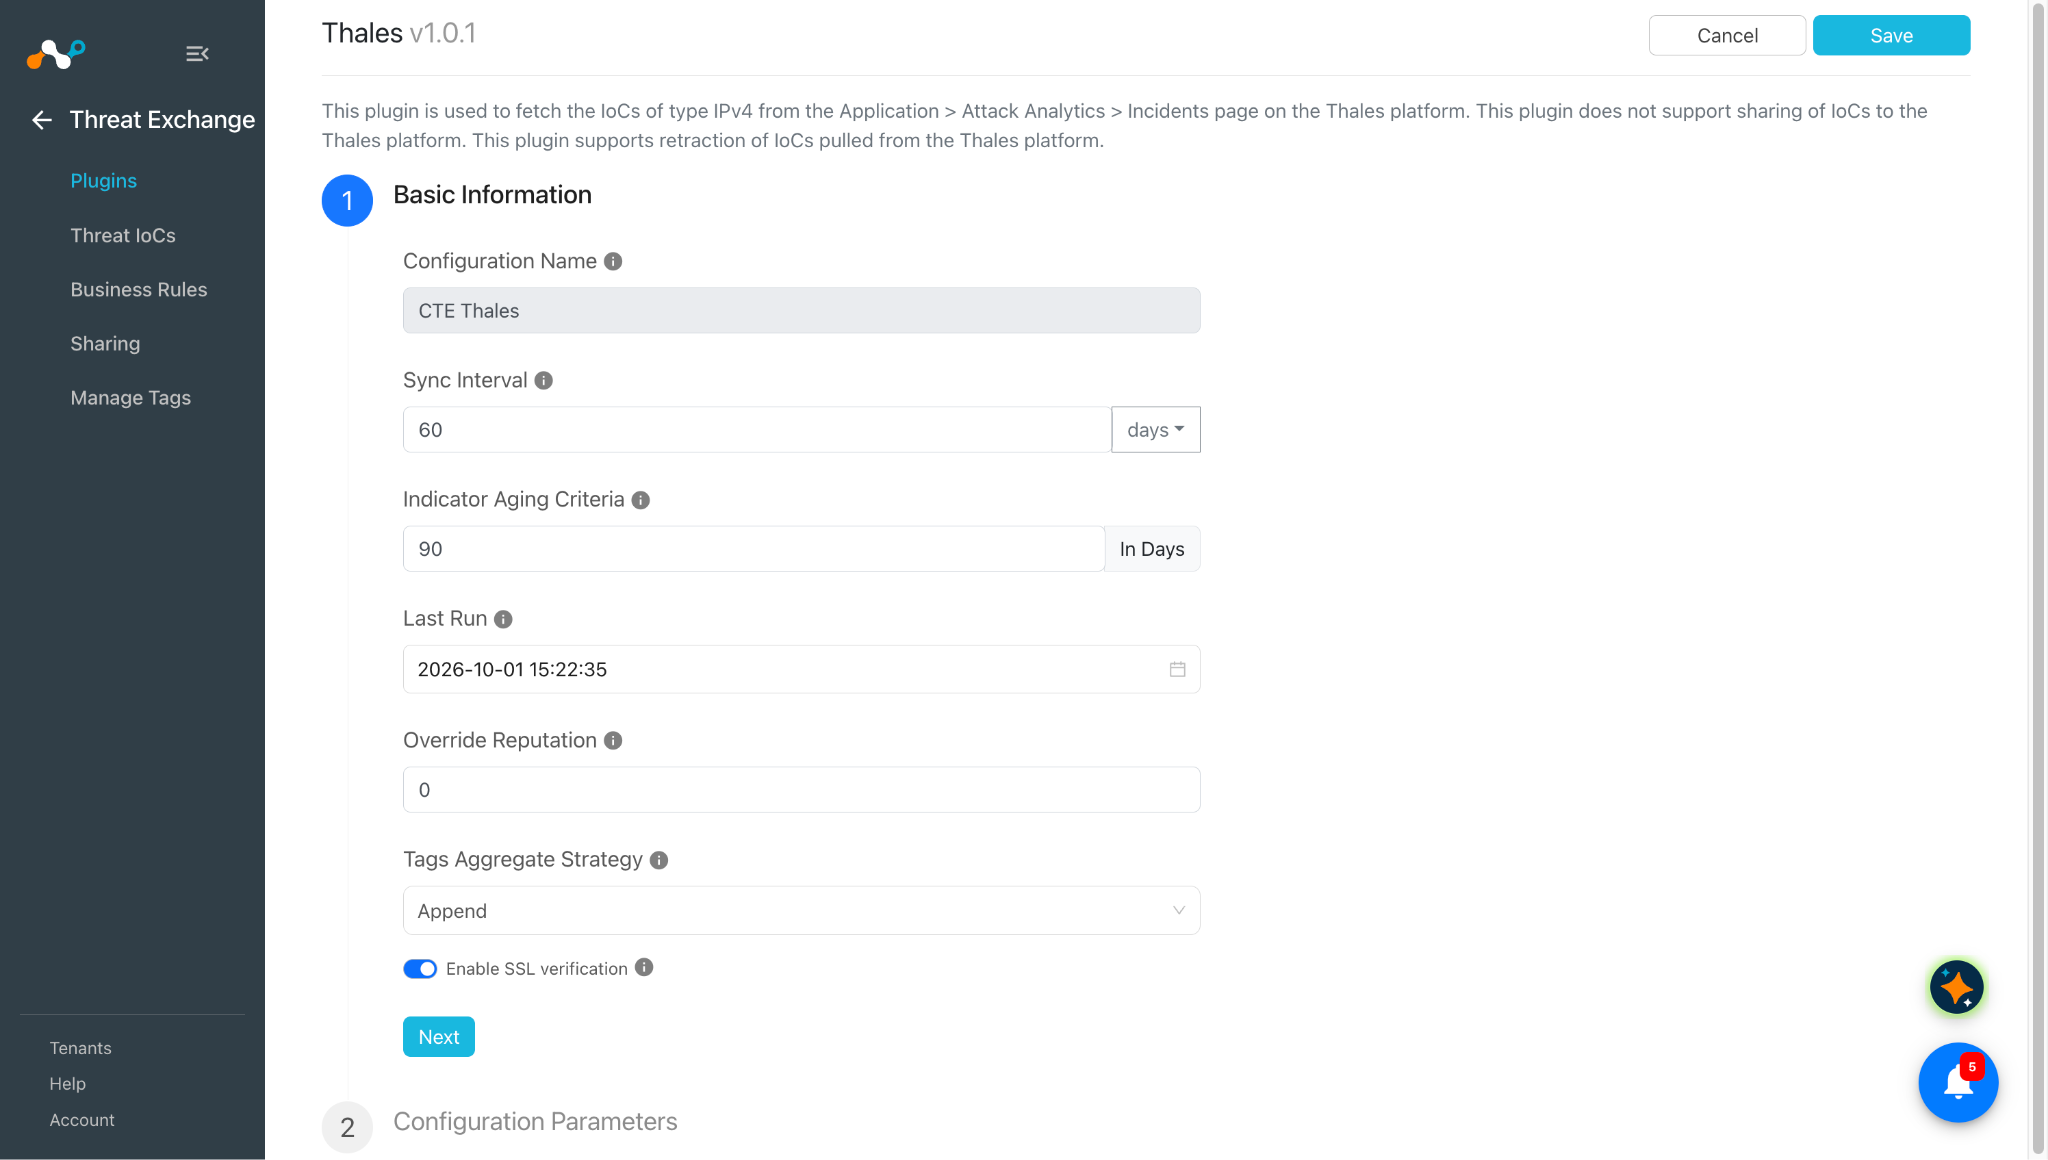
基本情報を入力してください:
- Configuration Name: 設定の一意の名前。
- Sync Interval: このプラグインからデータを取得し、他のソースからこのプラグインにデータを共有する間隔。
- Aging Criteria: プラグインの有効期限(日数)(デフォルト:90)。
- Override Reputation: この設定から受信した指標の評判を上書きする値を設定します。
- Enable SSL Validation: SSL証明書の検証を有効にする。
- Use System Proxy: 通信にプロキシが必要な場合に有効にします。
多数のIoCを取得したい場合は、同期間隔の値を大きくする方が良いでしょう。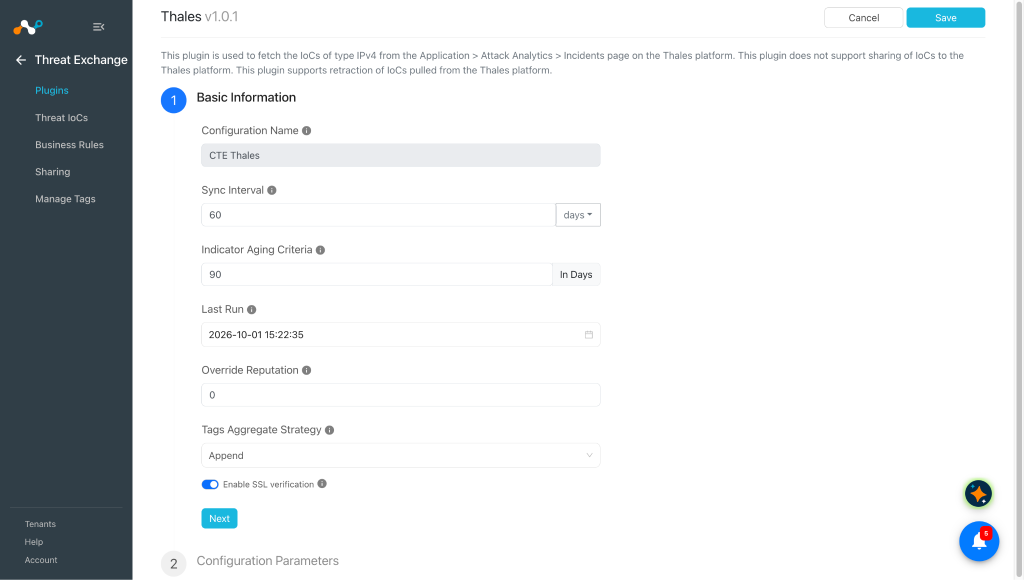
-
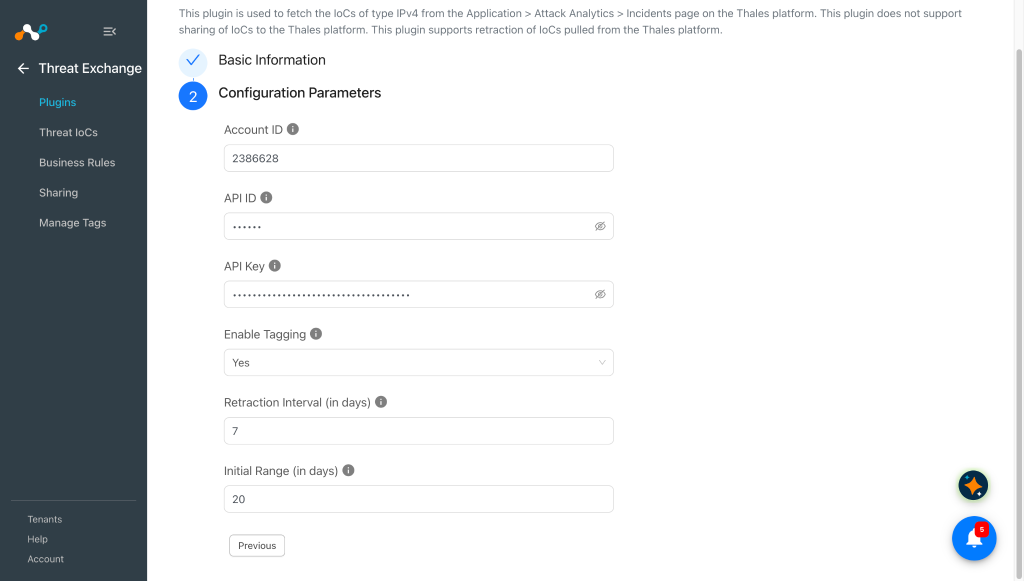
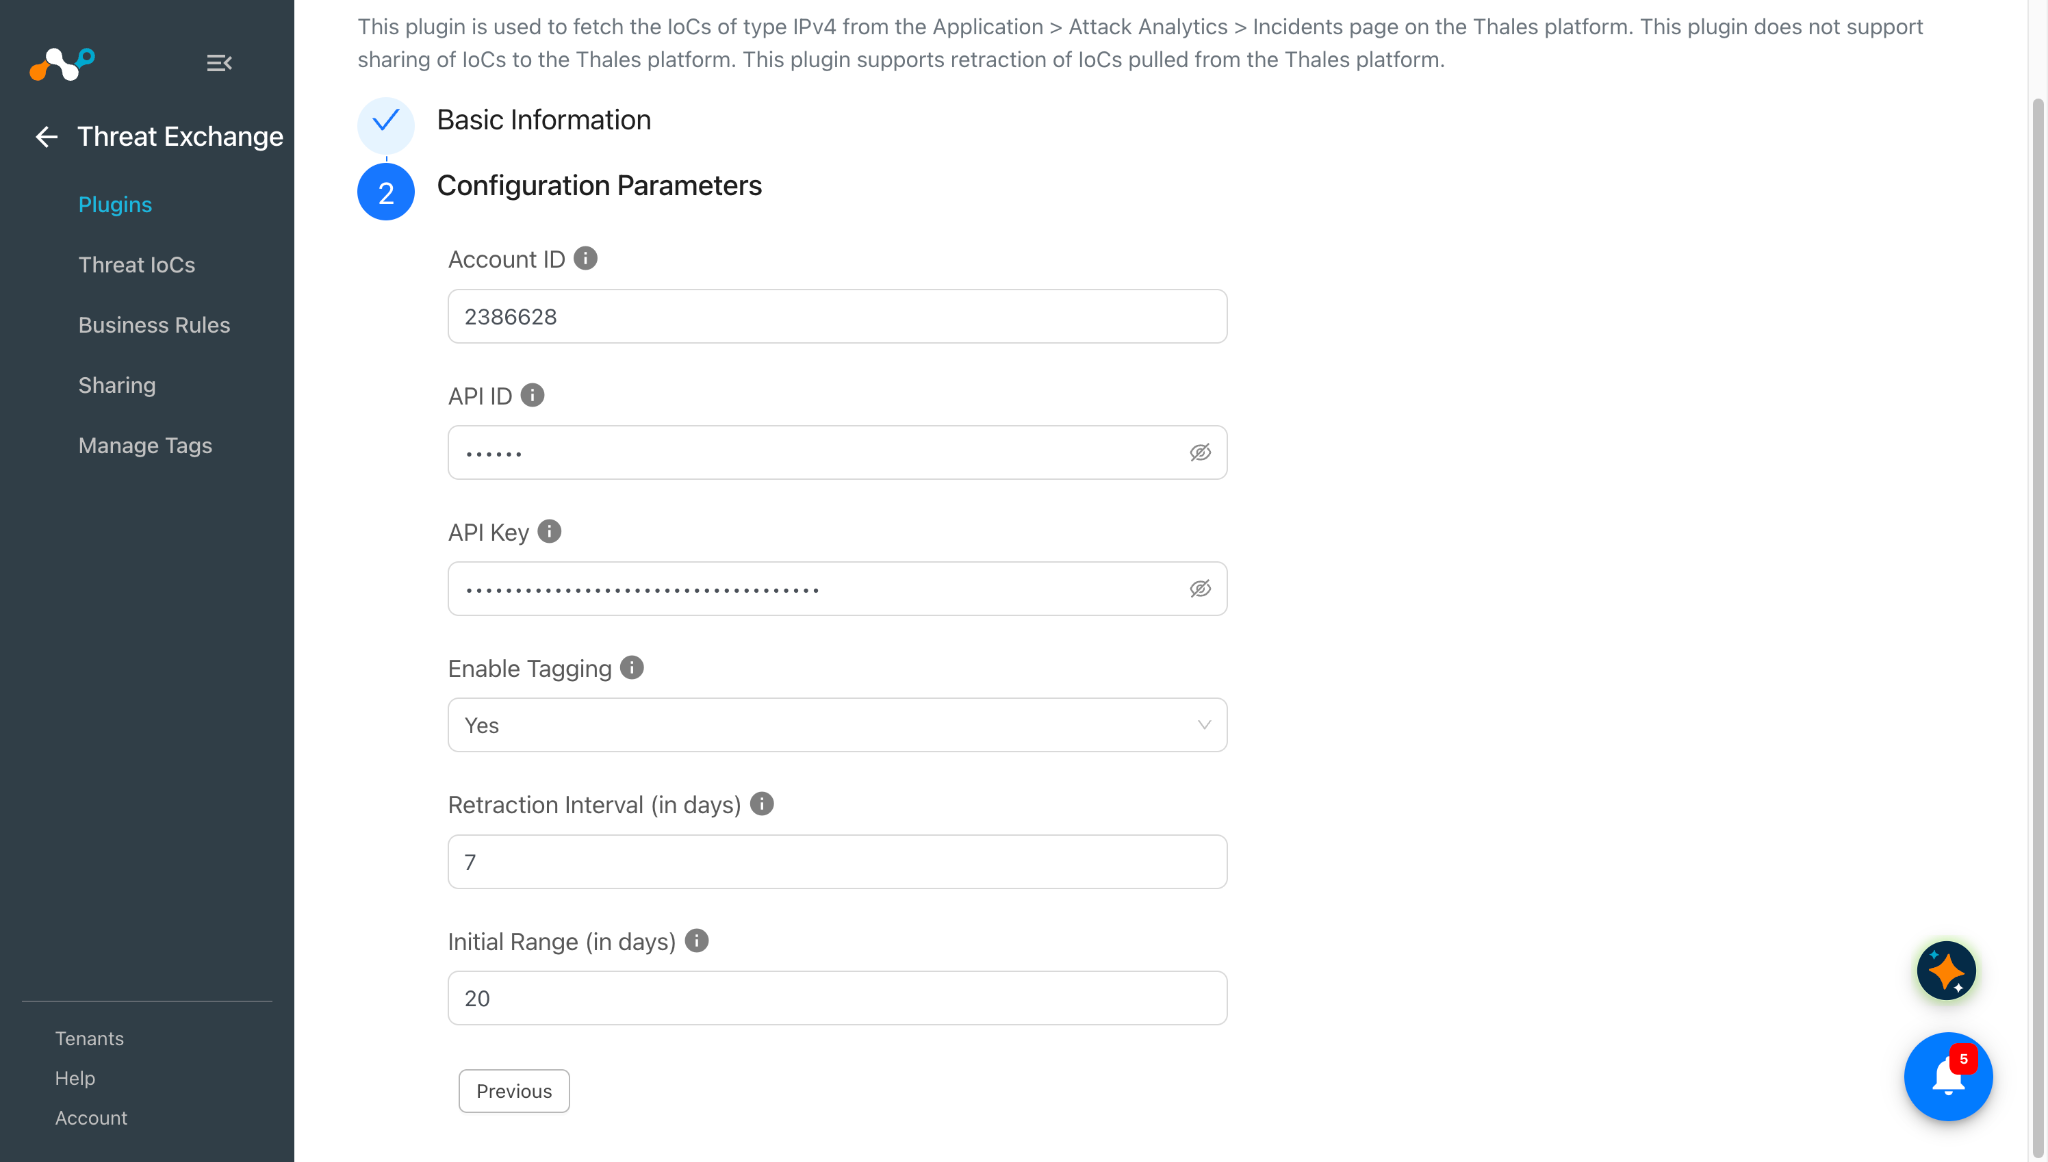
Nextをクリックして、設定パラメータを入力してください。
- Account ID: アカウントの一意の識別子。
- API ID: 以前に取得したThalesインスタンスから生成されたAPI ID。
- API Key: 以前に取得したThalesインスタンスから生成されたAPIキー。
- Enable Tagging: タグ付け機能を有効/無効にします。
- Retraction Interval (in days): Thalesインジケーターのプル取り消しの取り消し間隔として使う日数。このパラメータは、Threat Exchange設定でIoCの取り消しが有効になっている場合にのみ適用されます。値は1から1800の間である必要があります。
- Initial Range (in days): 初期実行のデータをプルする日数。値は0から1800の間である必要があります。0を入力すると、過去のデータはプルされません。
-
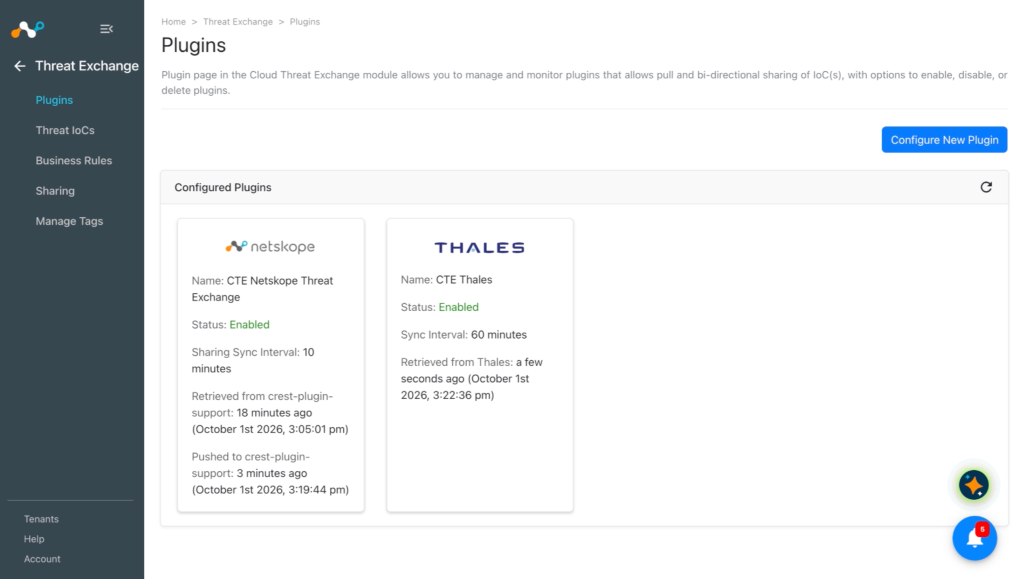
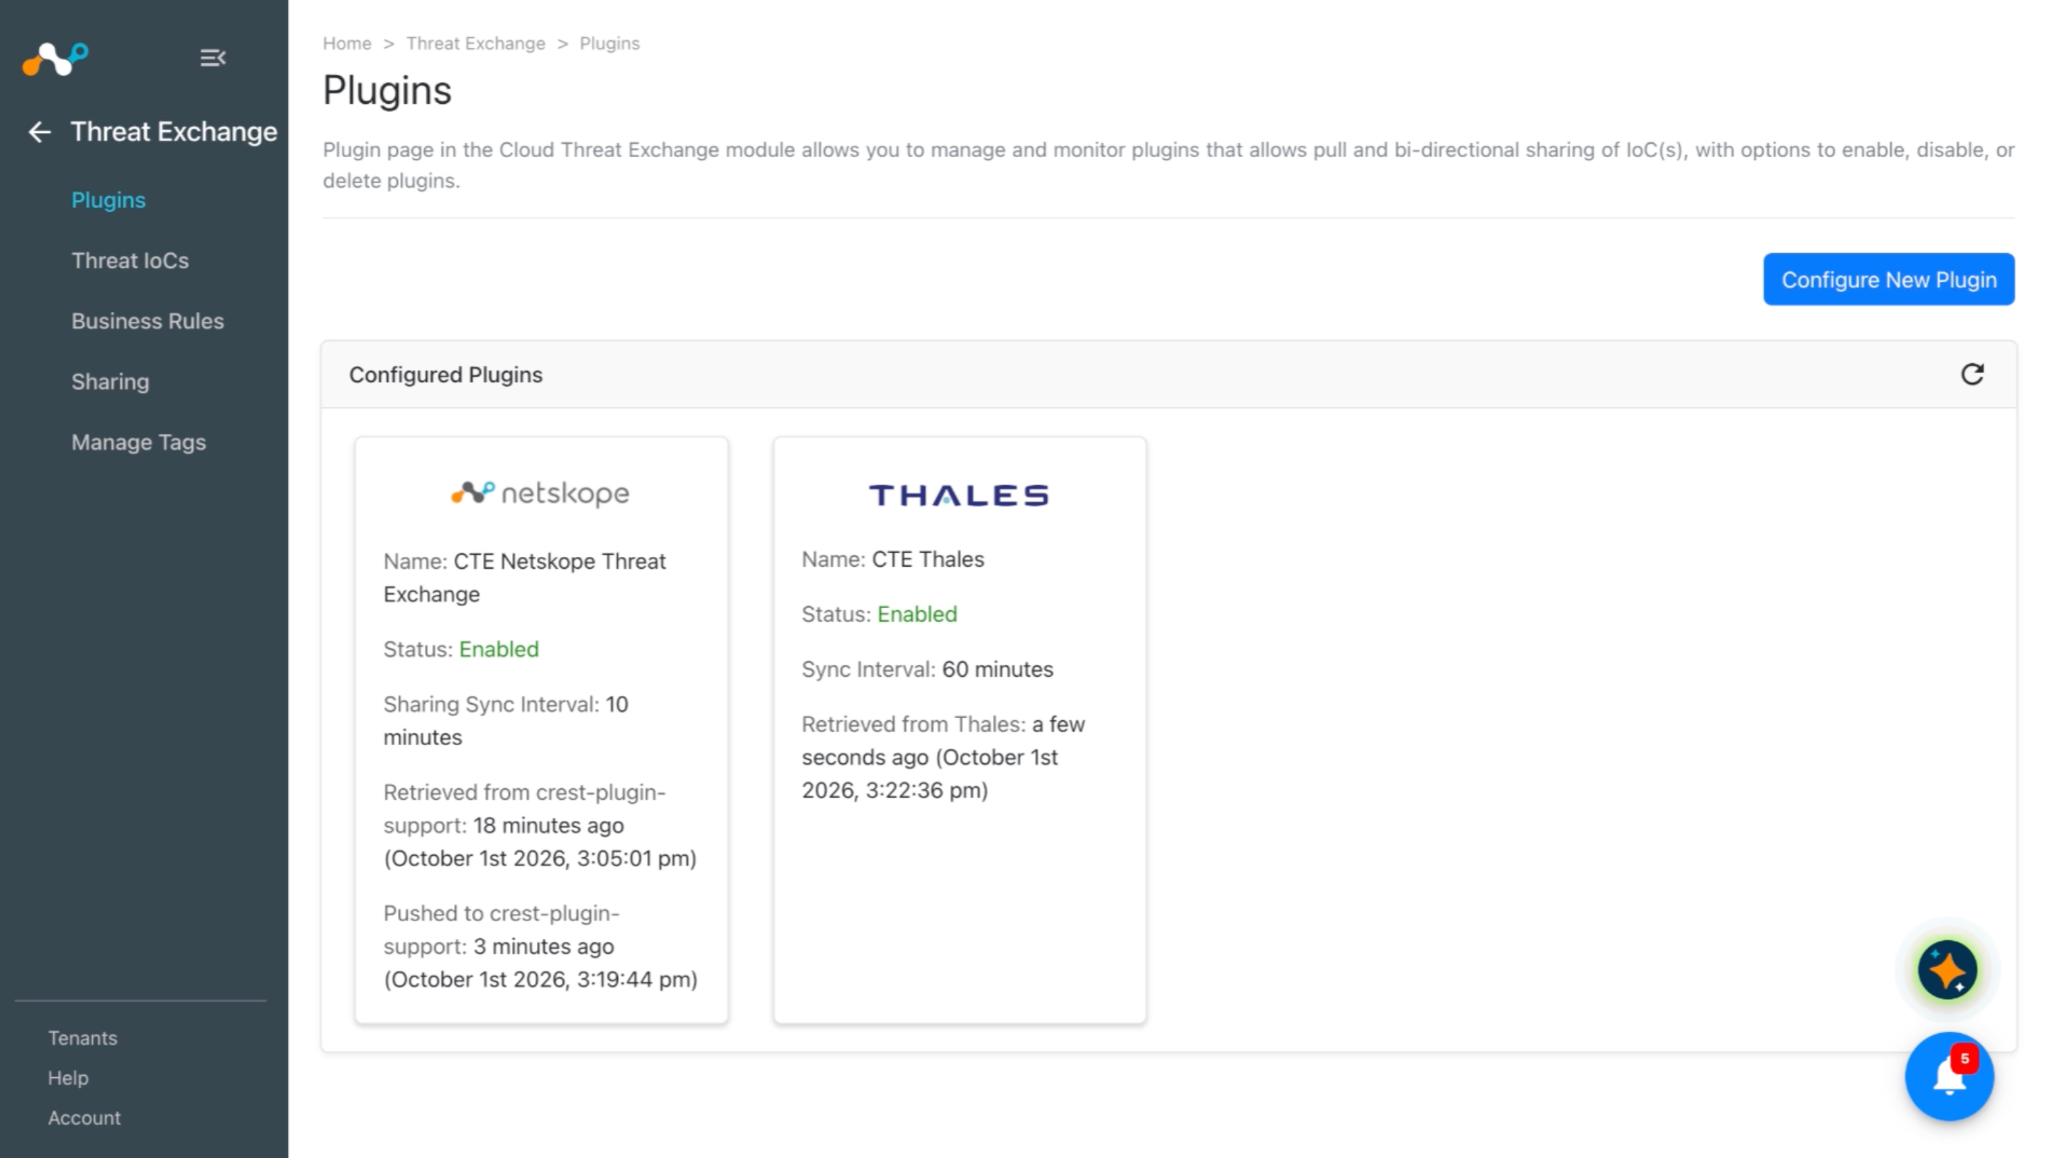
Saveをクリックします。プラグインの設定はThreat Exchange > Pluginsページに表示されます。
Thalesプラグイン用の脅威交換ビジネスルールを追加する
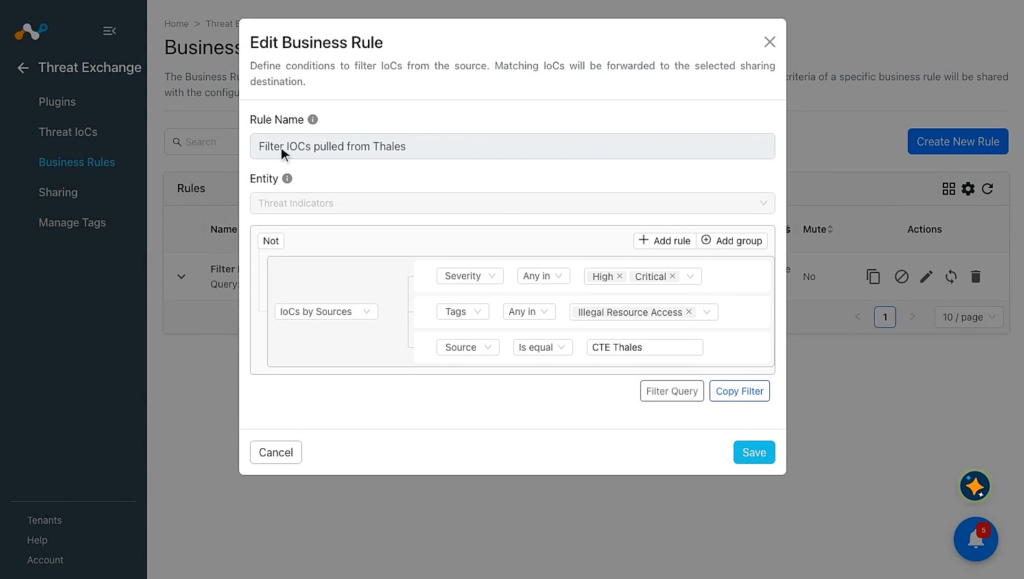
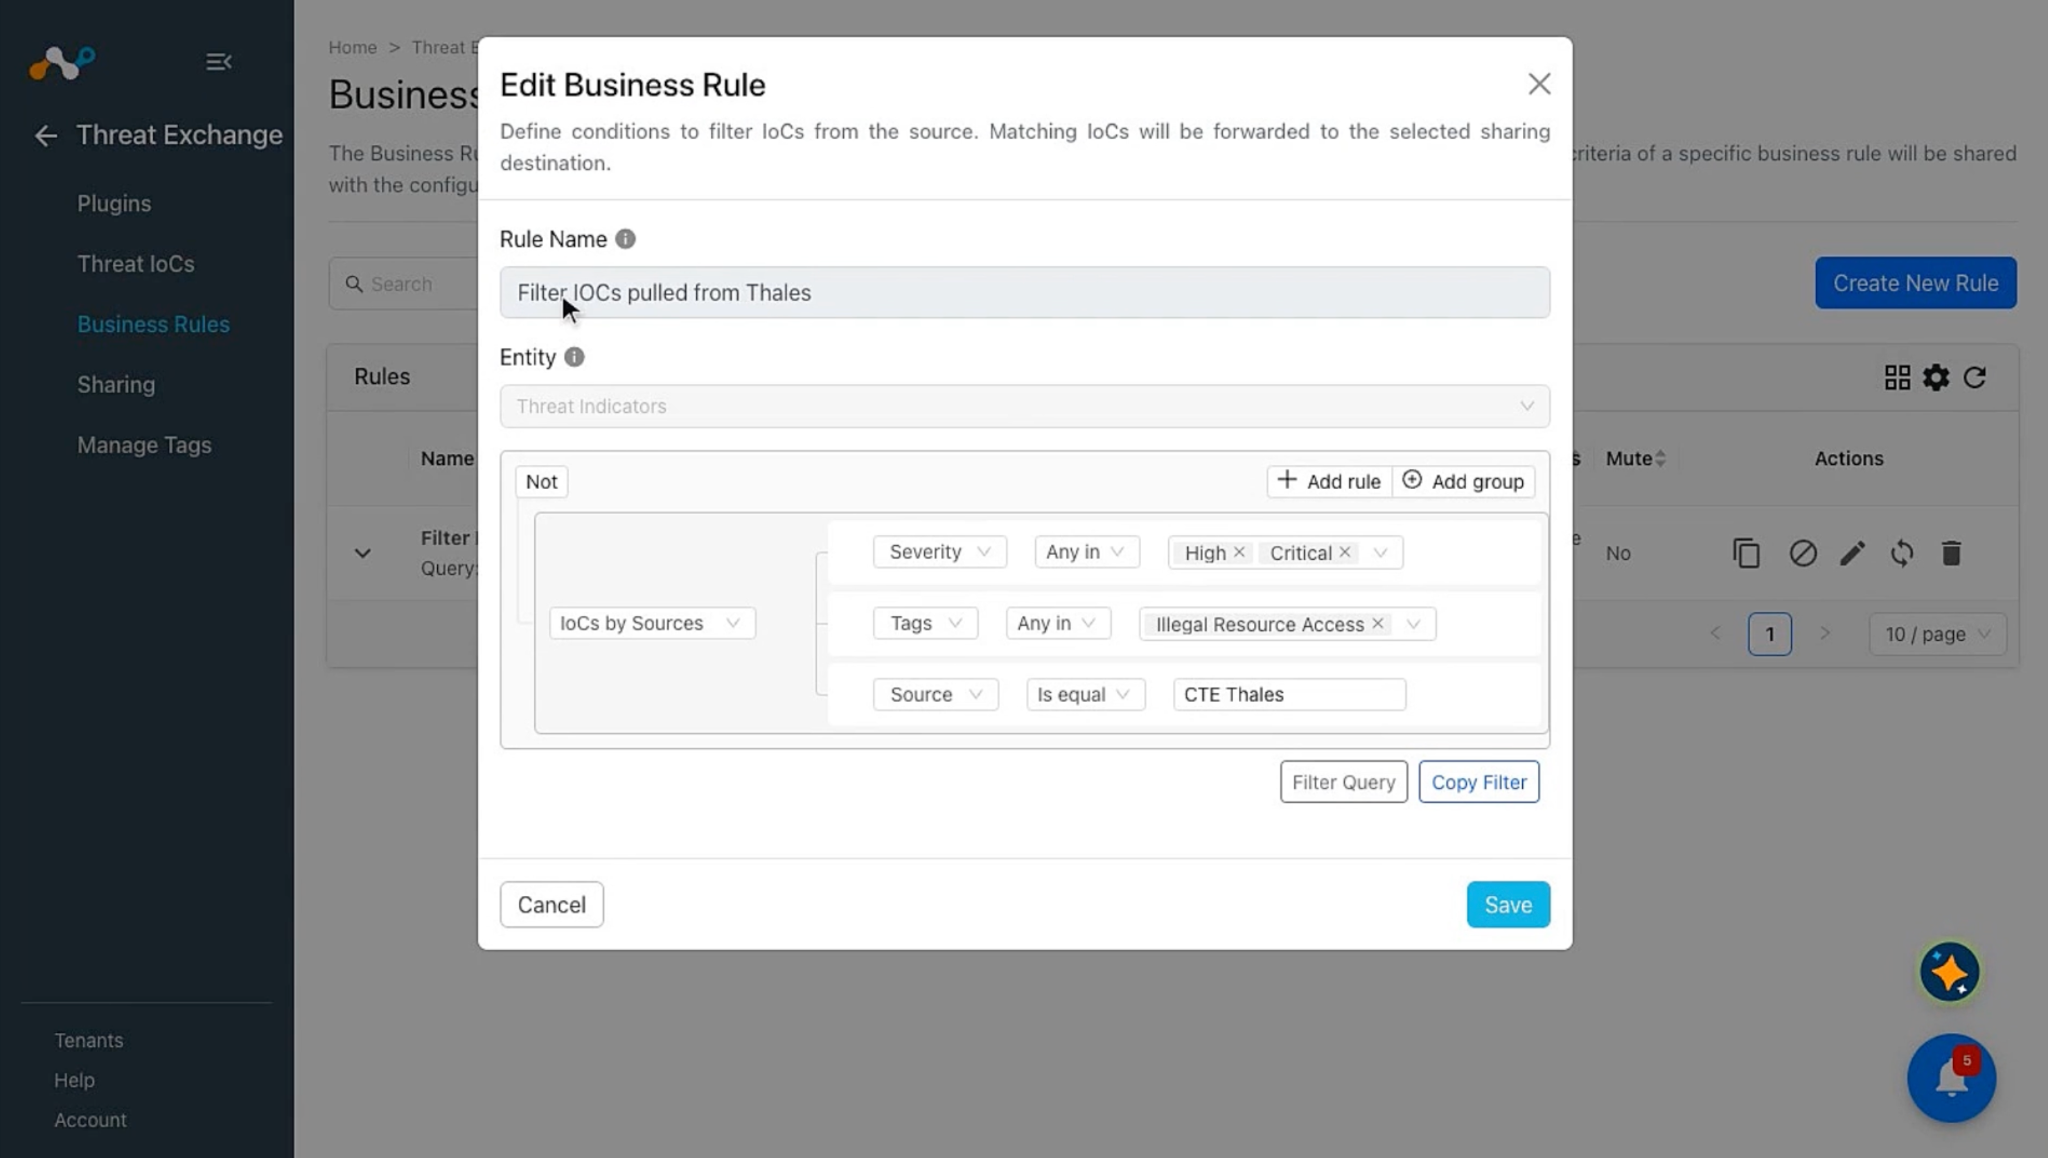
Thalesから取得したインジケータをNetskopeテナントに共有するには、共有するインジケータをフィルタリングするビジネスルールが必要です。ビジネスルールを構成するには:
-
Threat ExchangeでBusiness Rulesに移動し、 Create New Ruleをクリックします。
-
ルールに要件に応じてフィルターを追加し、 Saveをクリックします。
Thalesの脅威交換共有を構成する
ThalesプラグインはIoCの共有をサポートしていませんが、このプラグインから取得したIoCはNetskope Tenantやその他のサードパーティプラットフォームに共有できます。
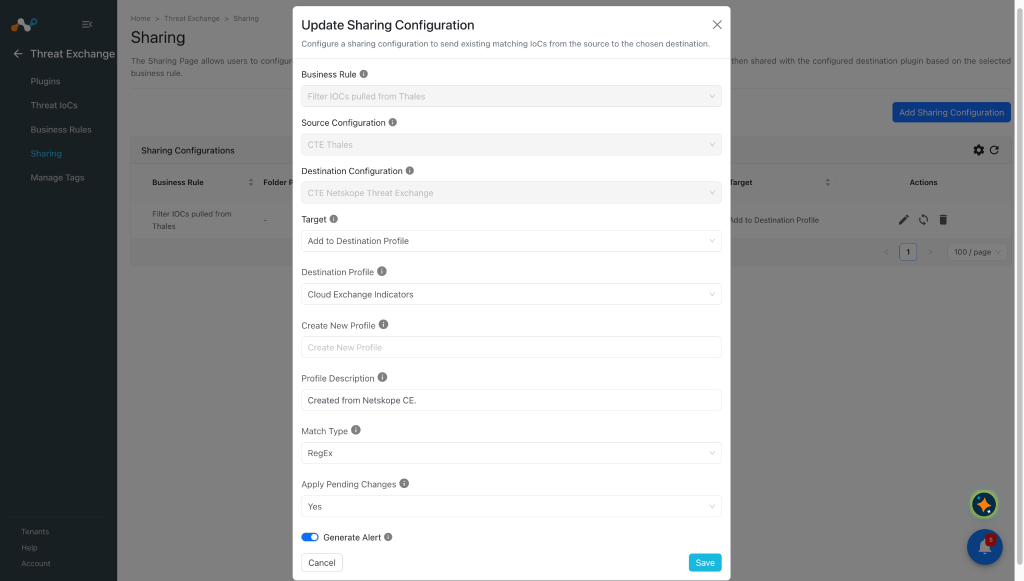
ThalesからCloud ExchangeへのIoCを共有するには:
-
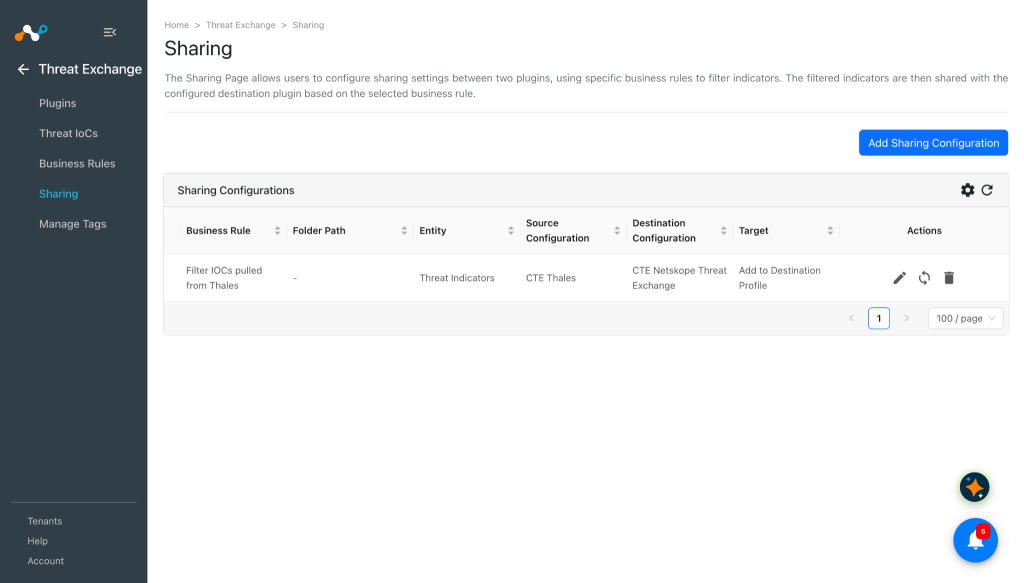
Threat ExchangeでSharingに移動し、 Add Sharing Configurationをクリックします。
-
ソース構成(CTE Thales)、ビジネスルール、宛先構成(CTE Netskope Threat Exchange)、およびターゲットを選択します。
-
Saveをクリックしてください。
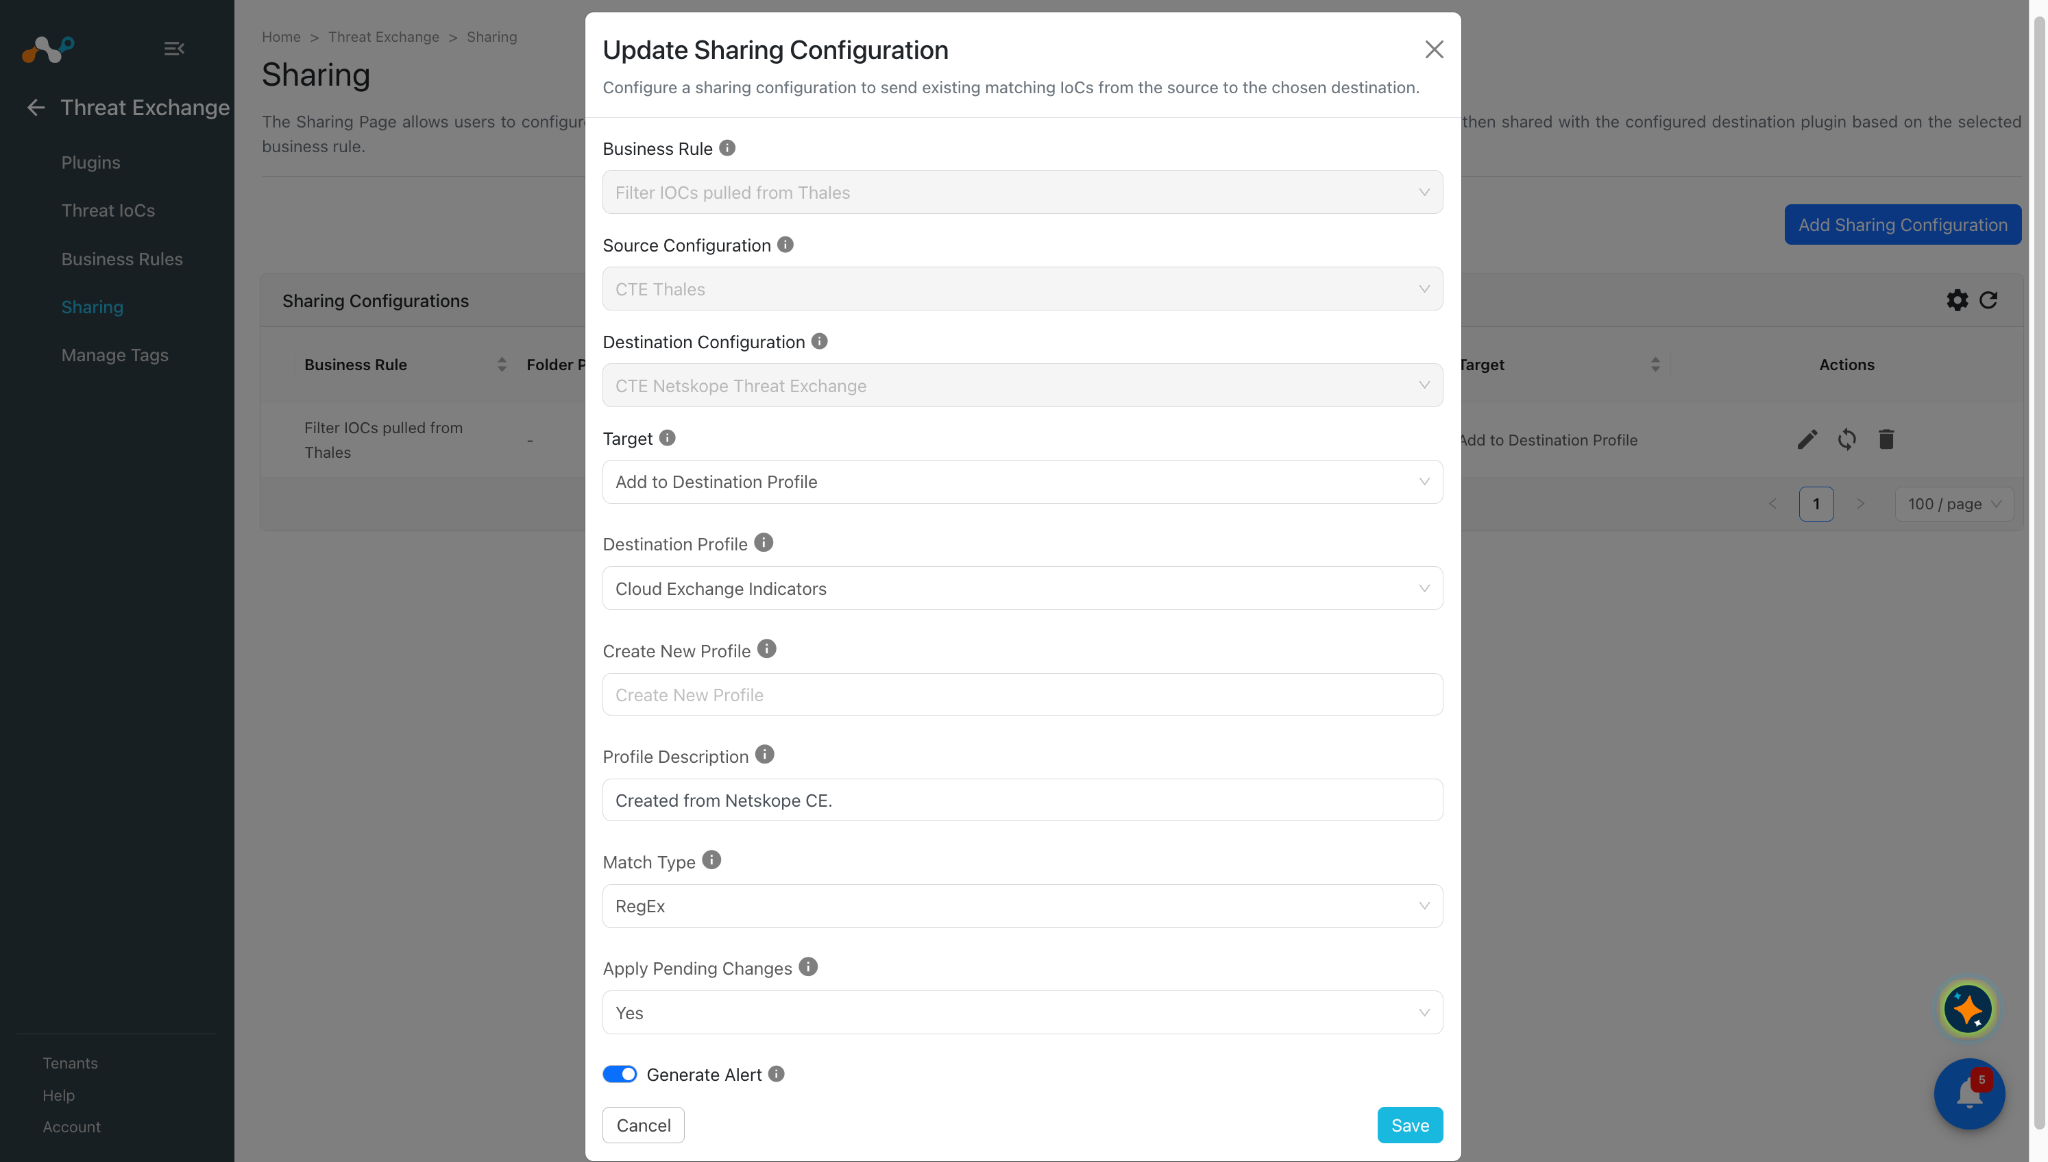
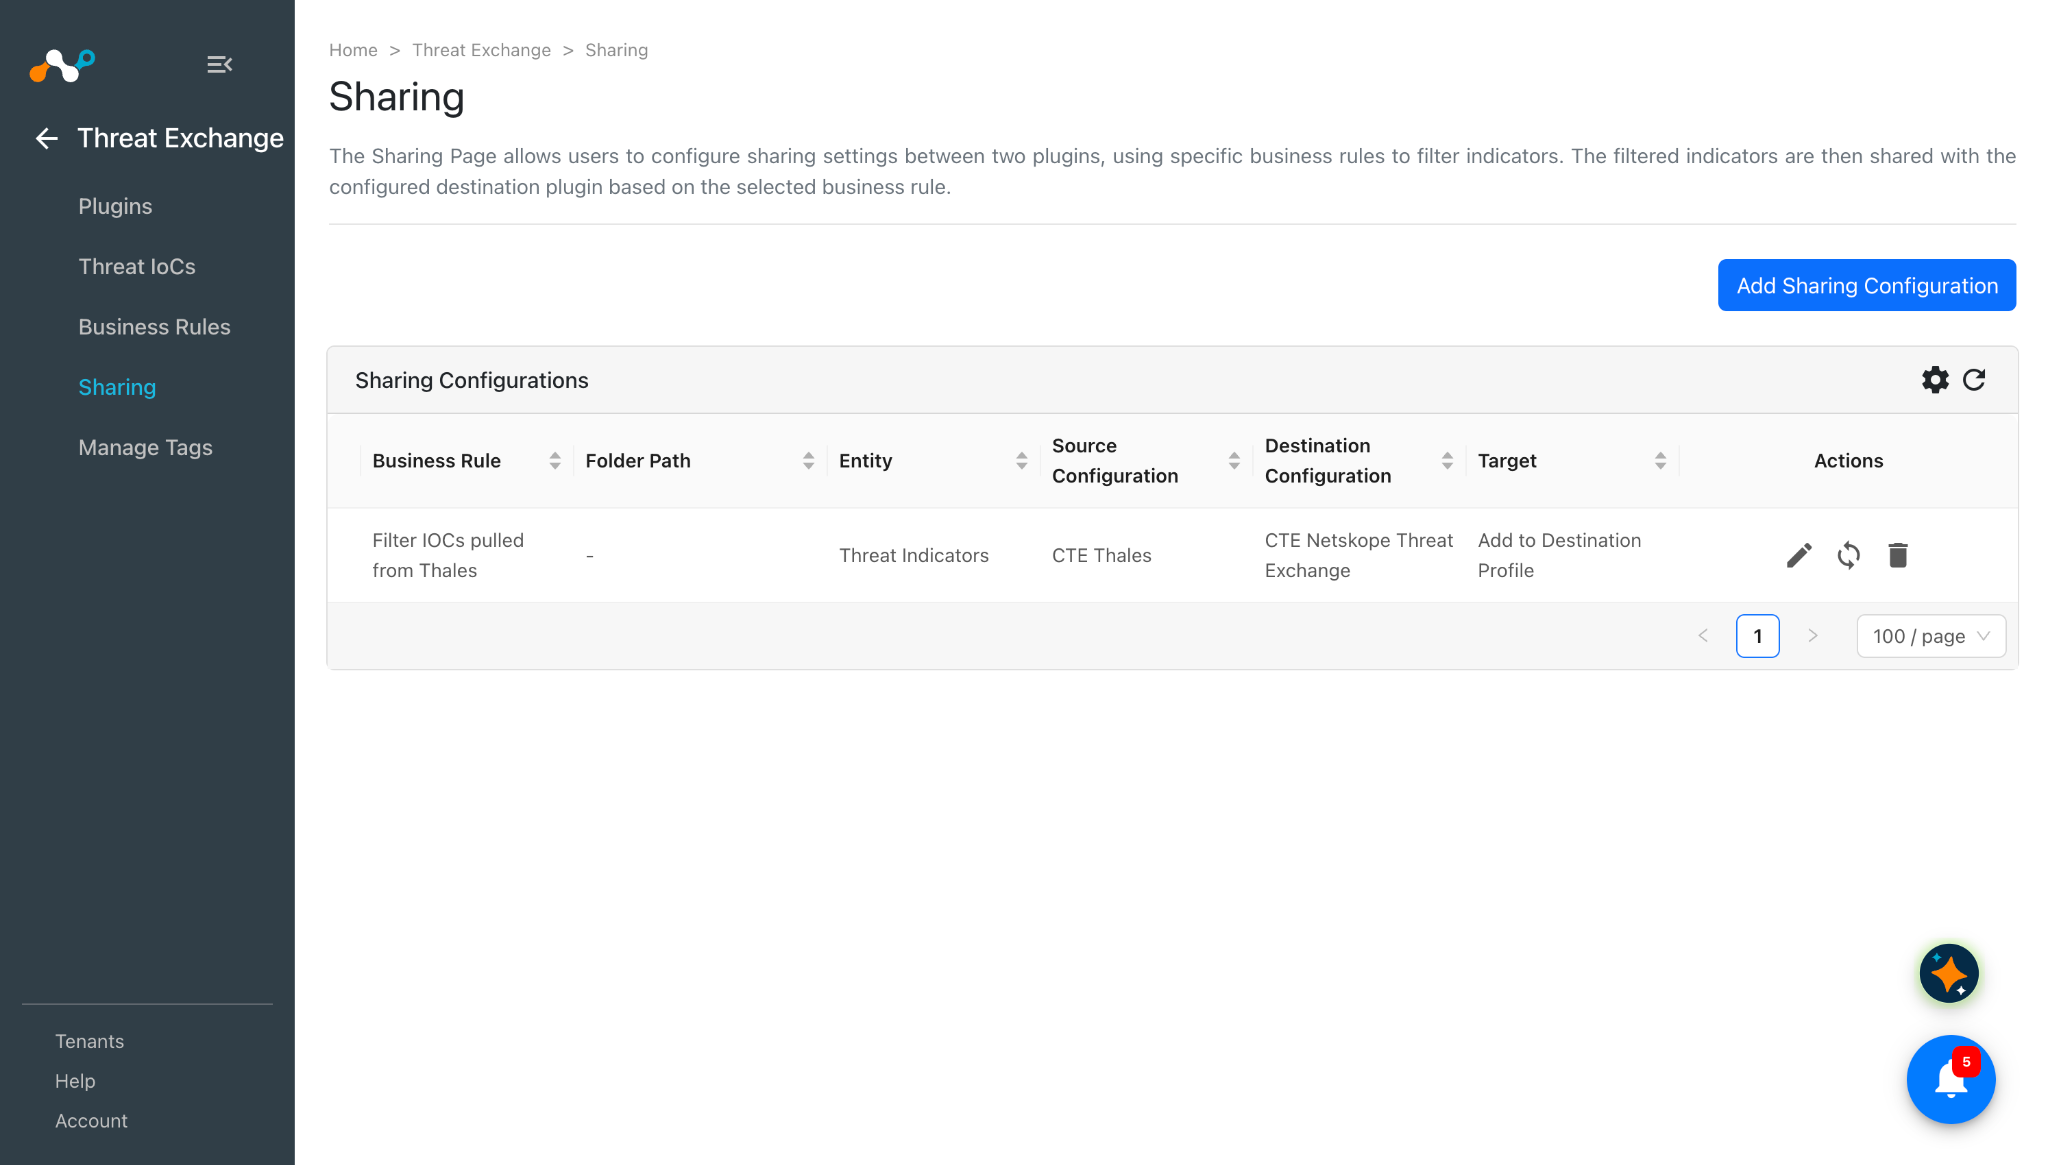
Netskopeテナントでサポートされているすべてのアクションの詳細については、Threat Exchange Pluginをご覧ください。
Thalesプラグインを検証する
プルを検証する
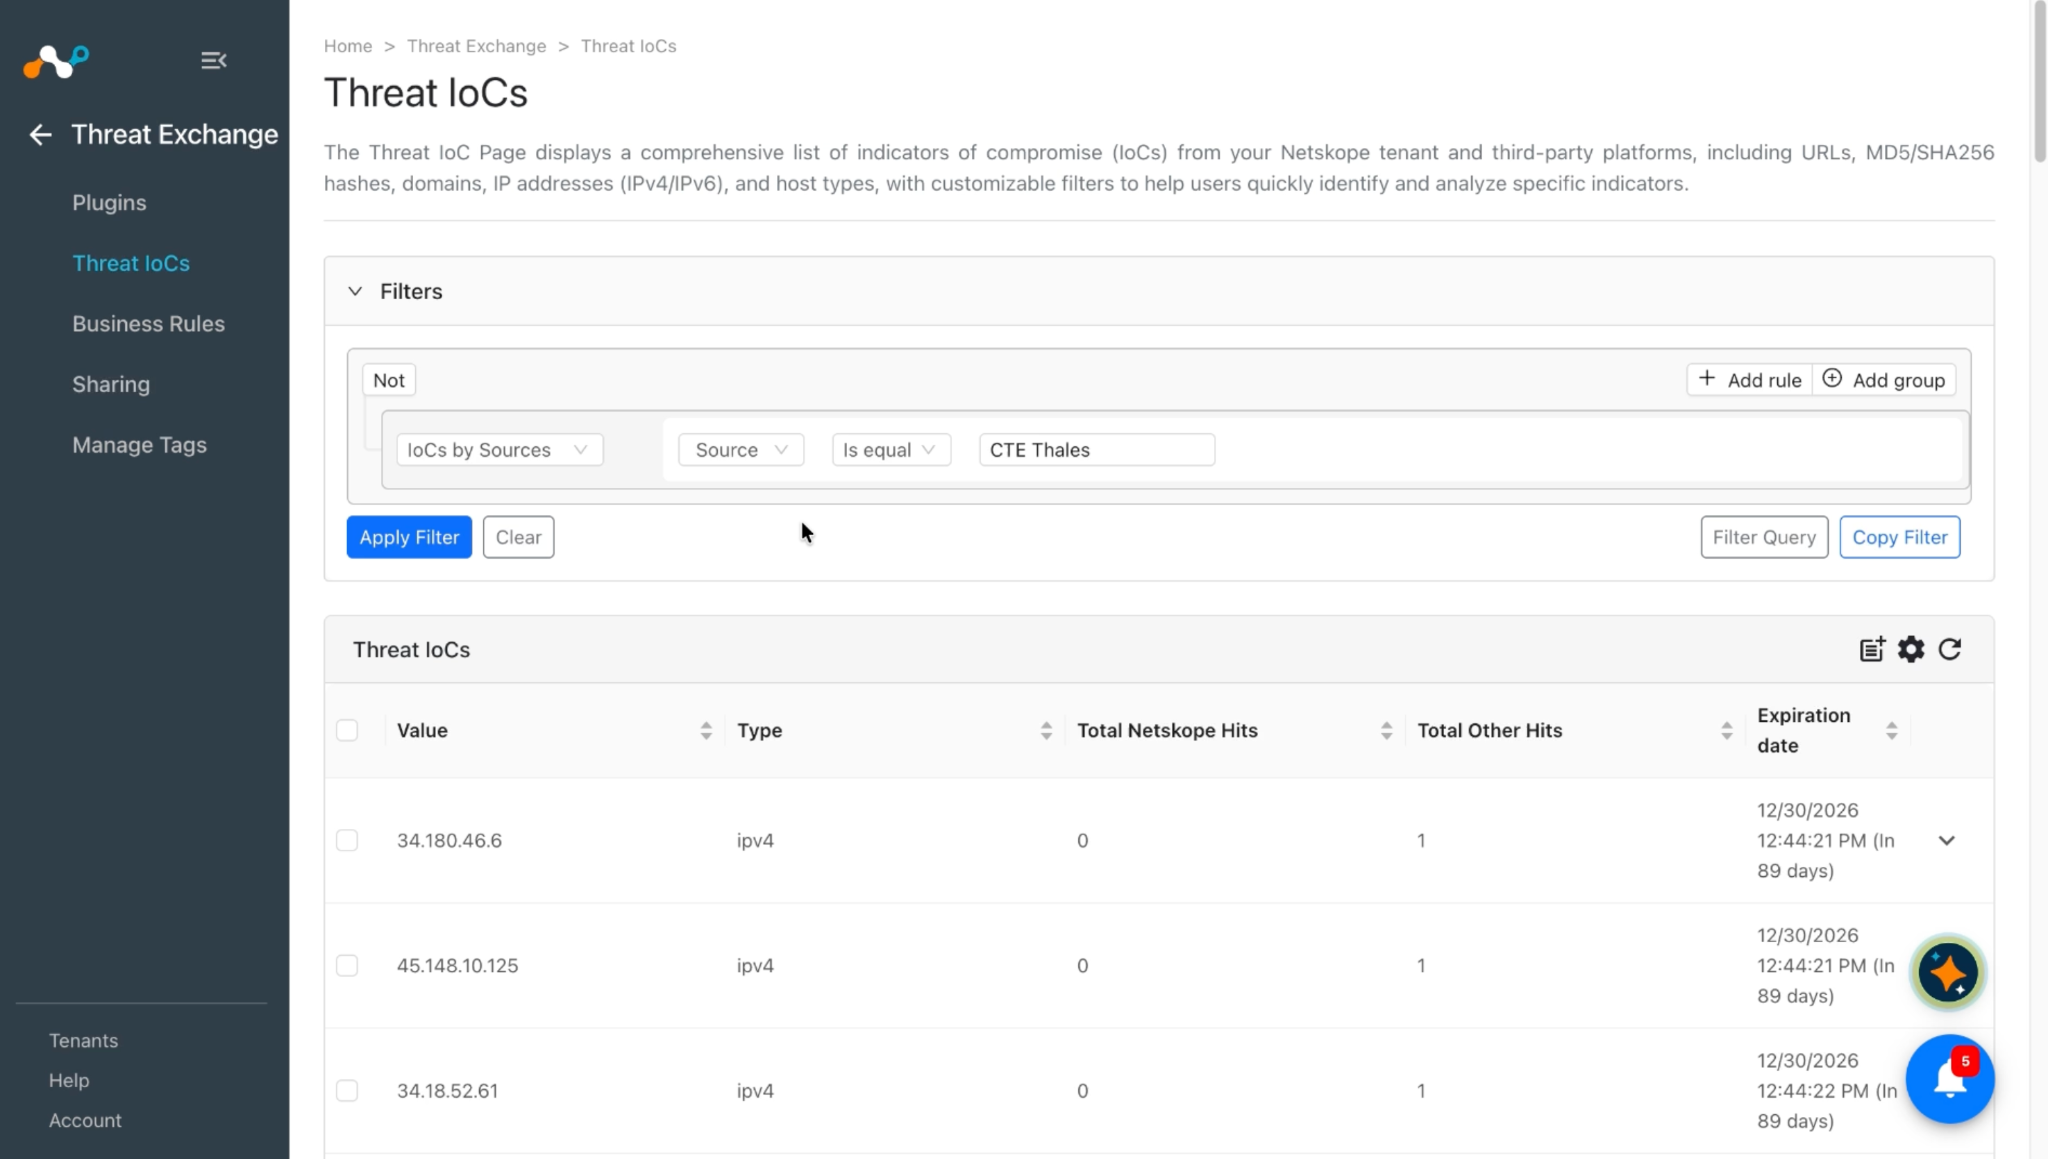
プルされたデータは、脅威IoCページにリストされます。フィルター sources.source Like "<plugin configuration name>" を使用して、プラットフォームからプルされたIoCをフィルタリングできます。
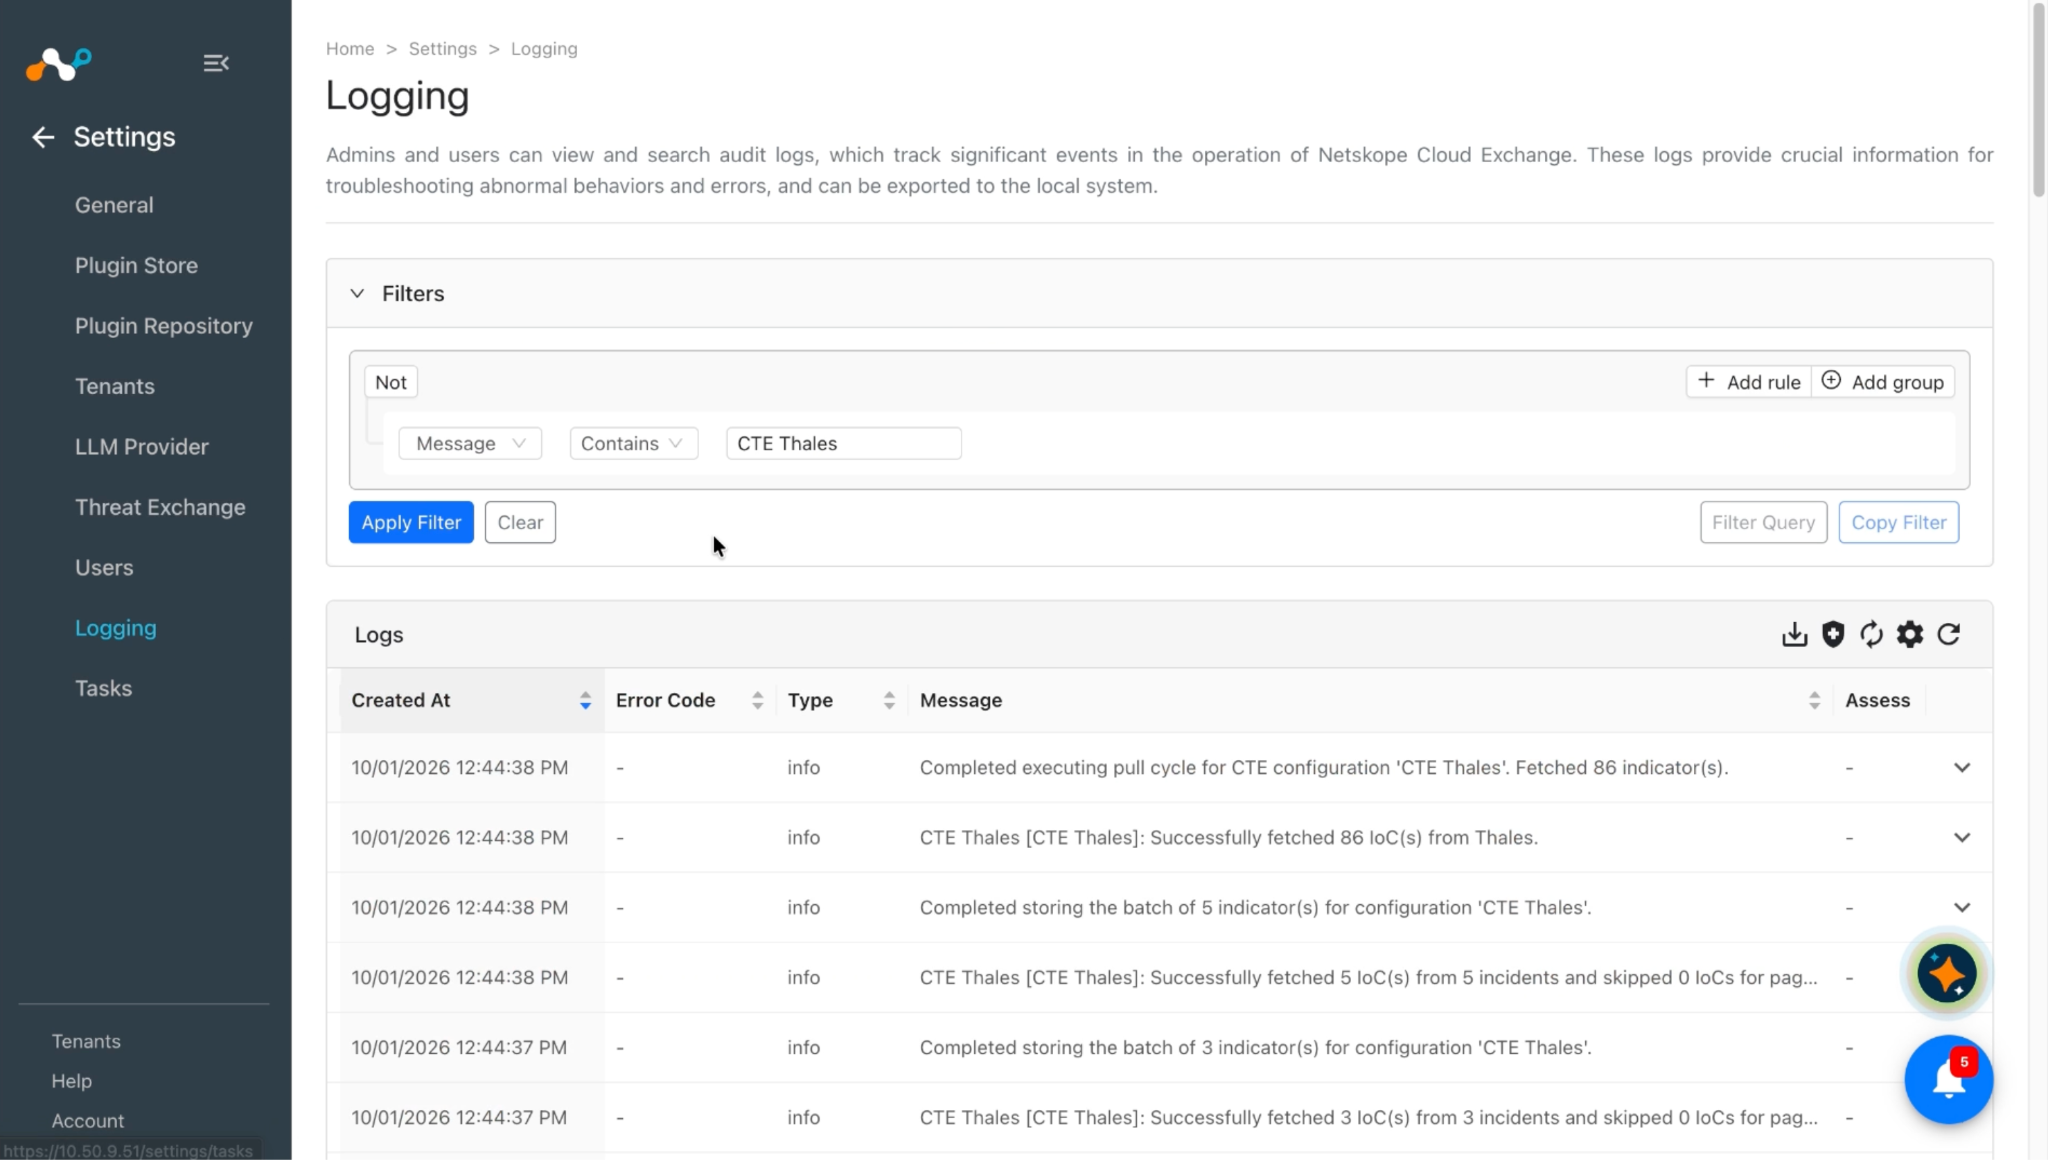
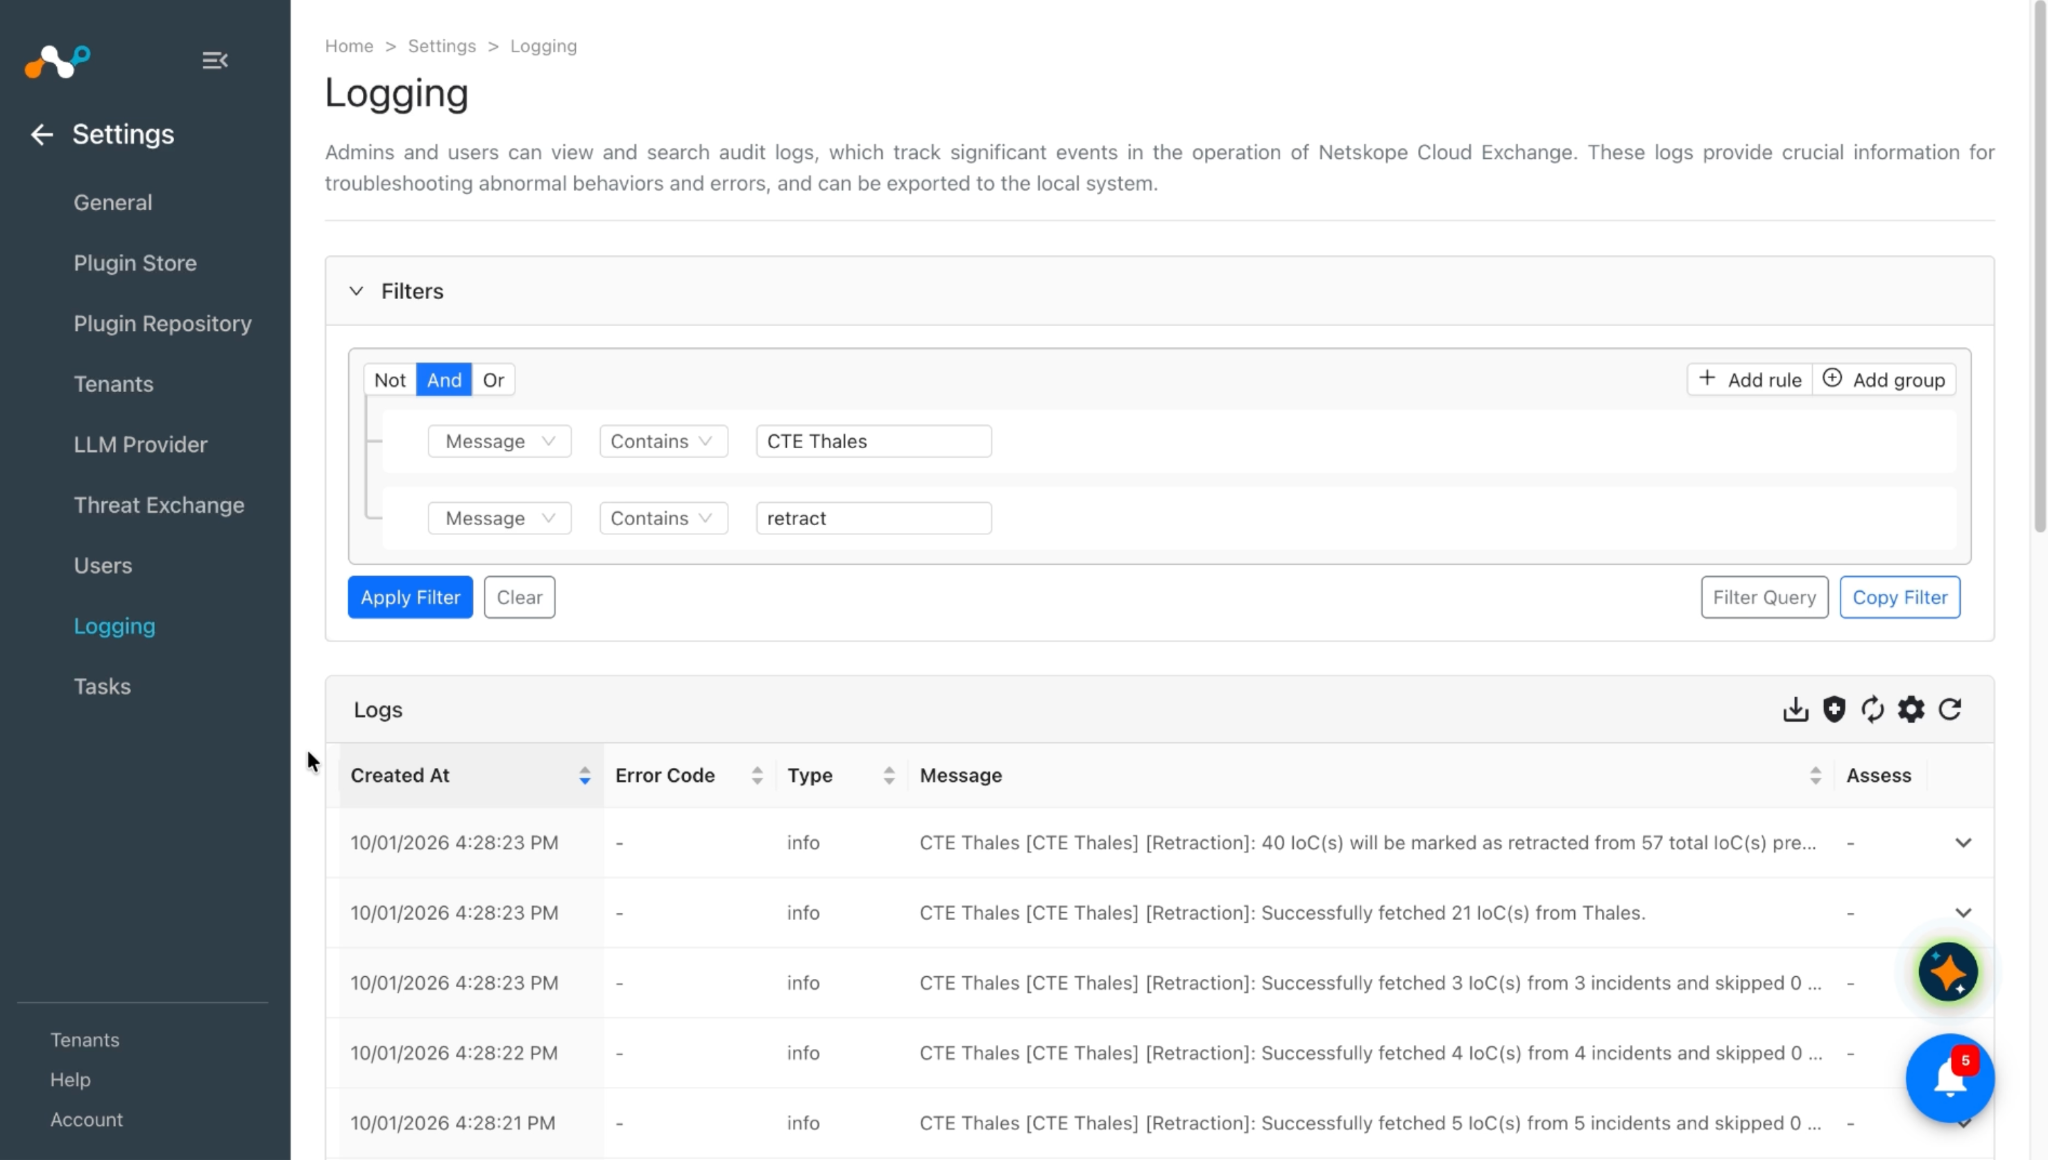
Cloud Exchangeでプルされたログを確認するには、Loggingに移動し、フィルターmessage Like "CTE Thales"を使用してCTE Thalesプラグインからのログを検索します。
Thalesプラットフォームで取得可能なデータを確認するには、Thalesにログインして Application > Attack Analytics > Incidentsへ行ってください。

特定のインシデントの詳細を確認するには、More detailsをクリックします。

取り消されたIoCを確認するには、IoCの取り消しログ(例:message Like [Retraction])を確認してください。
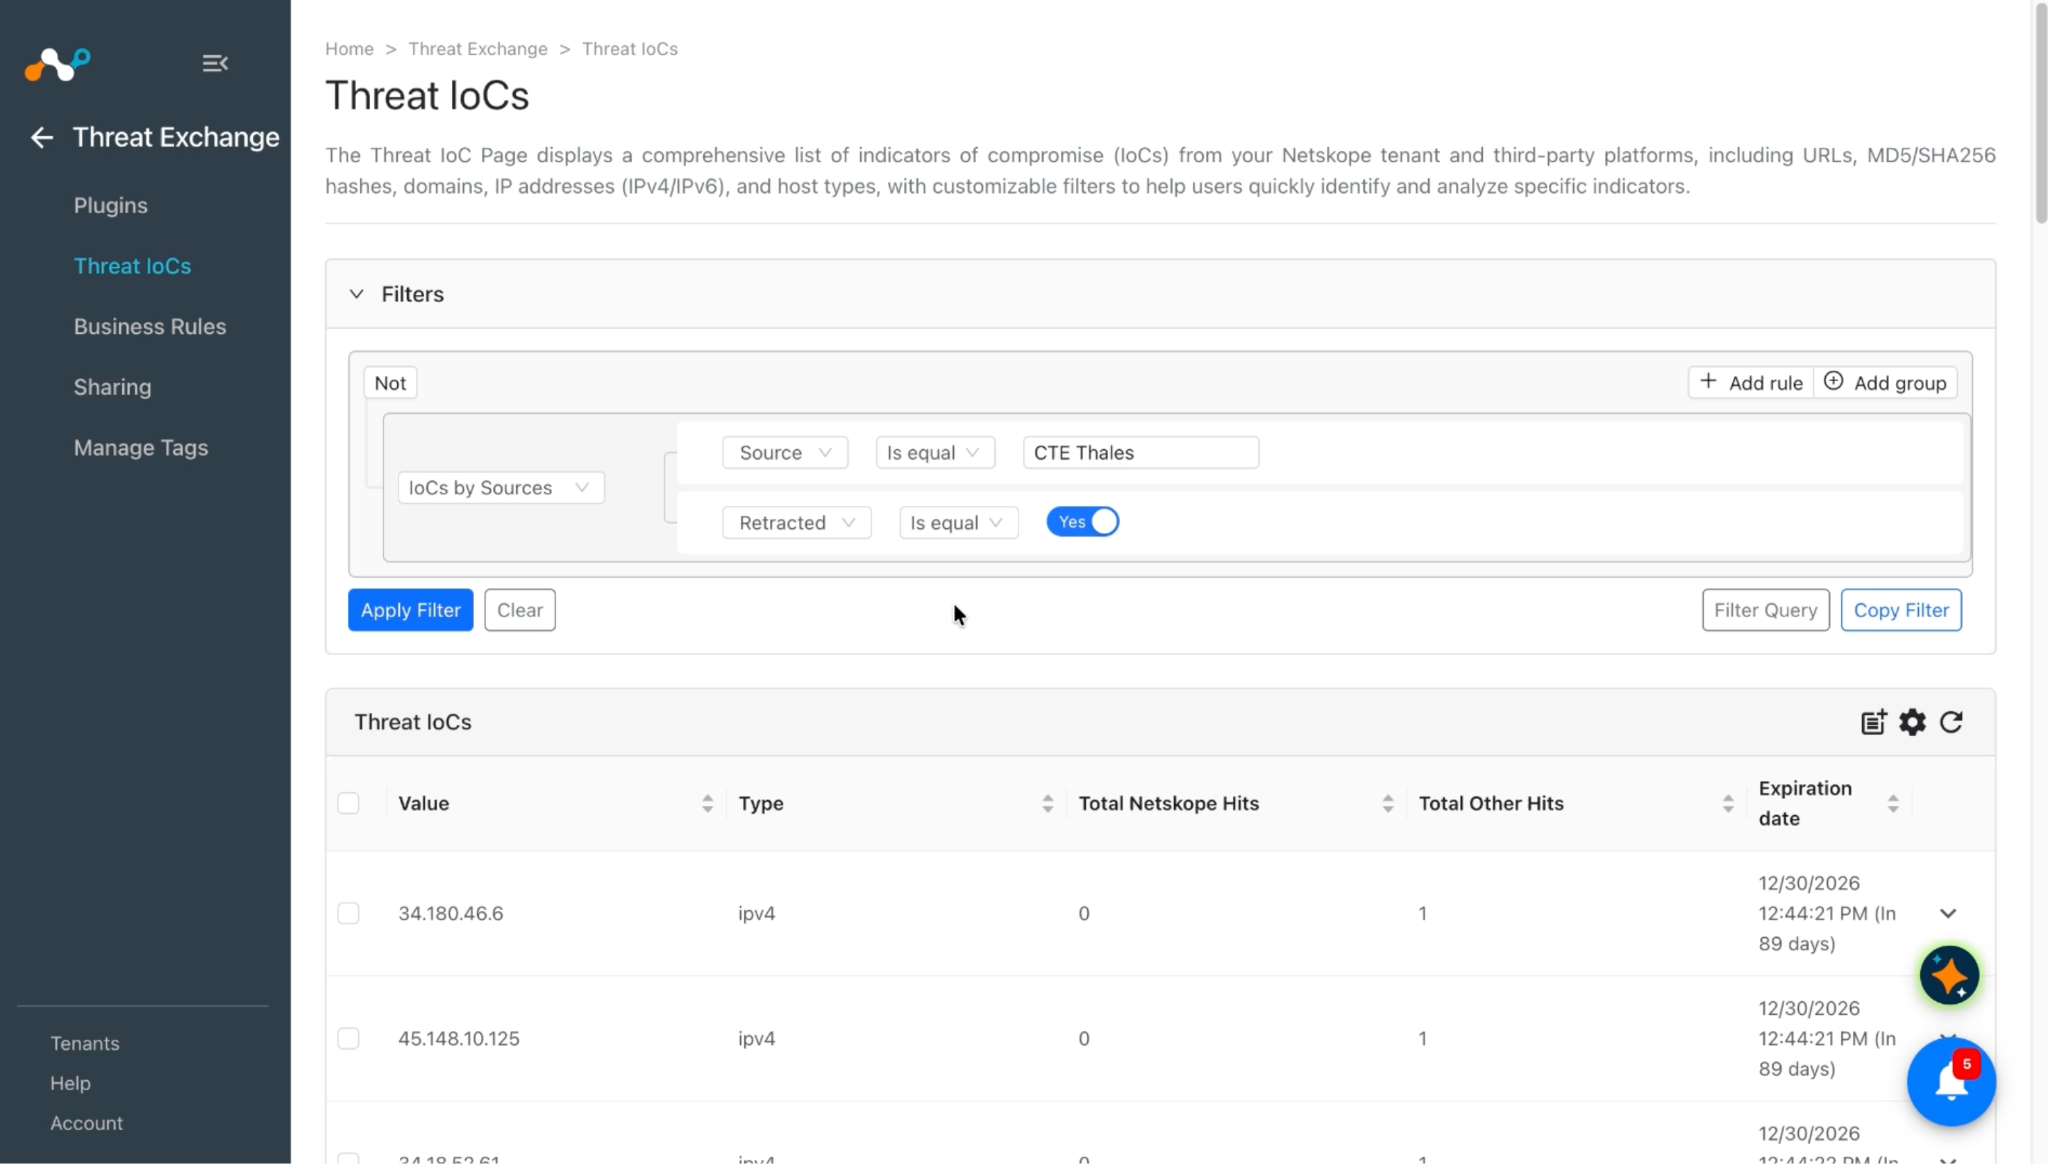
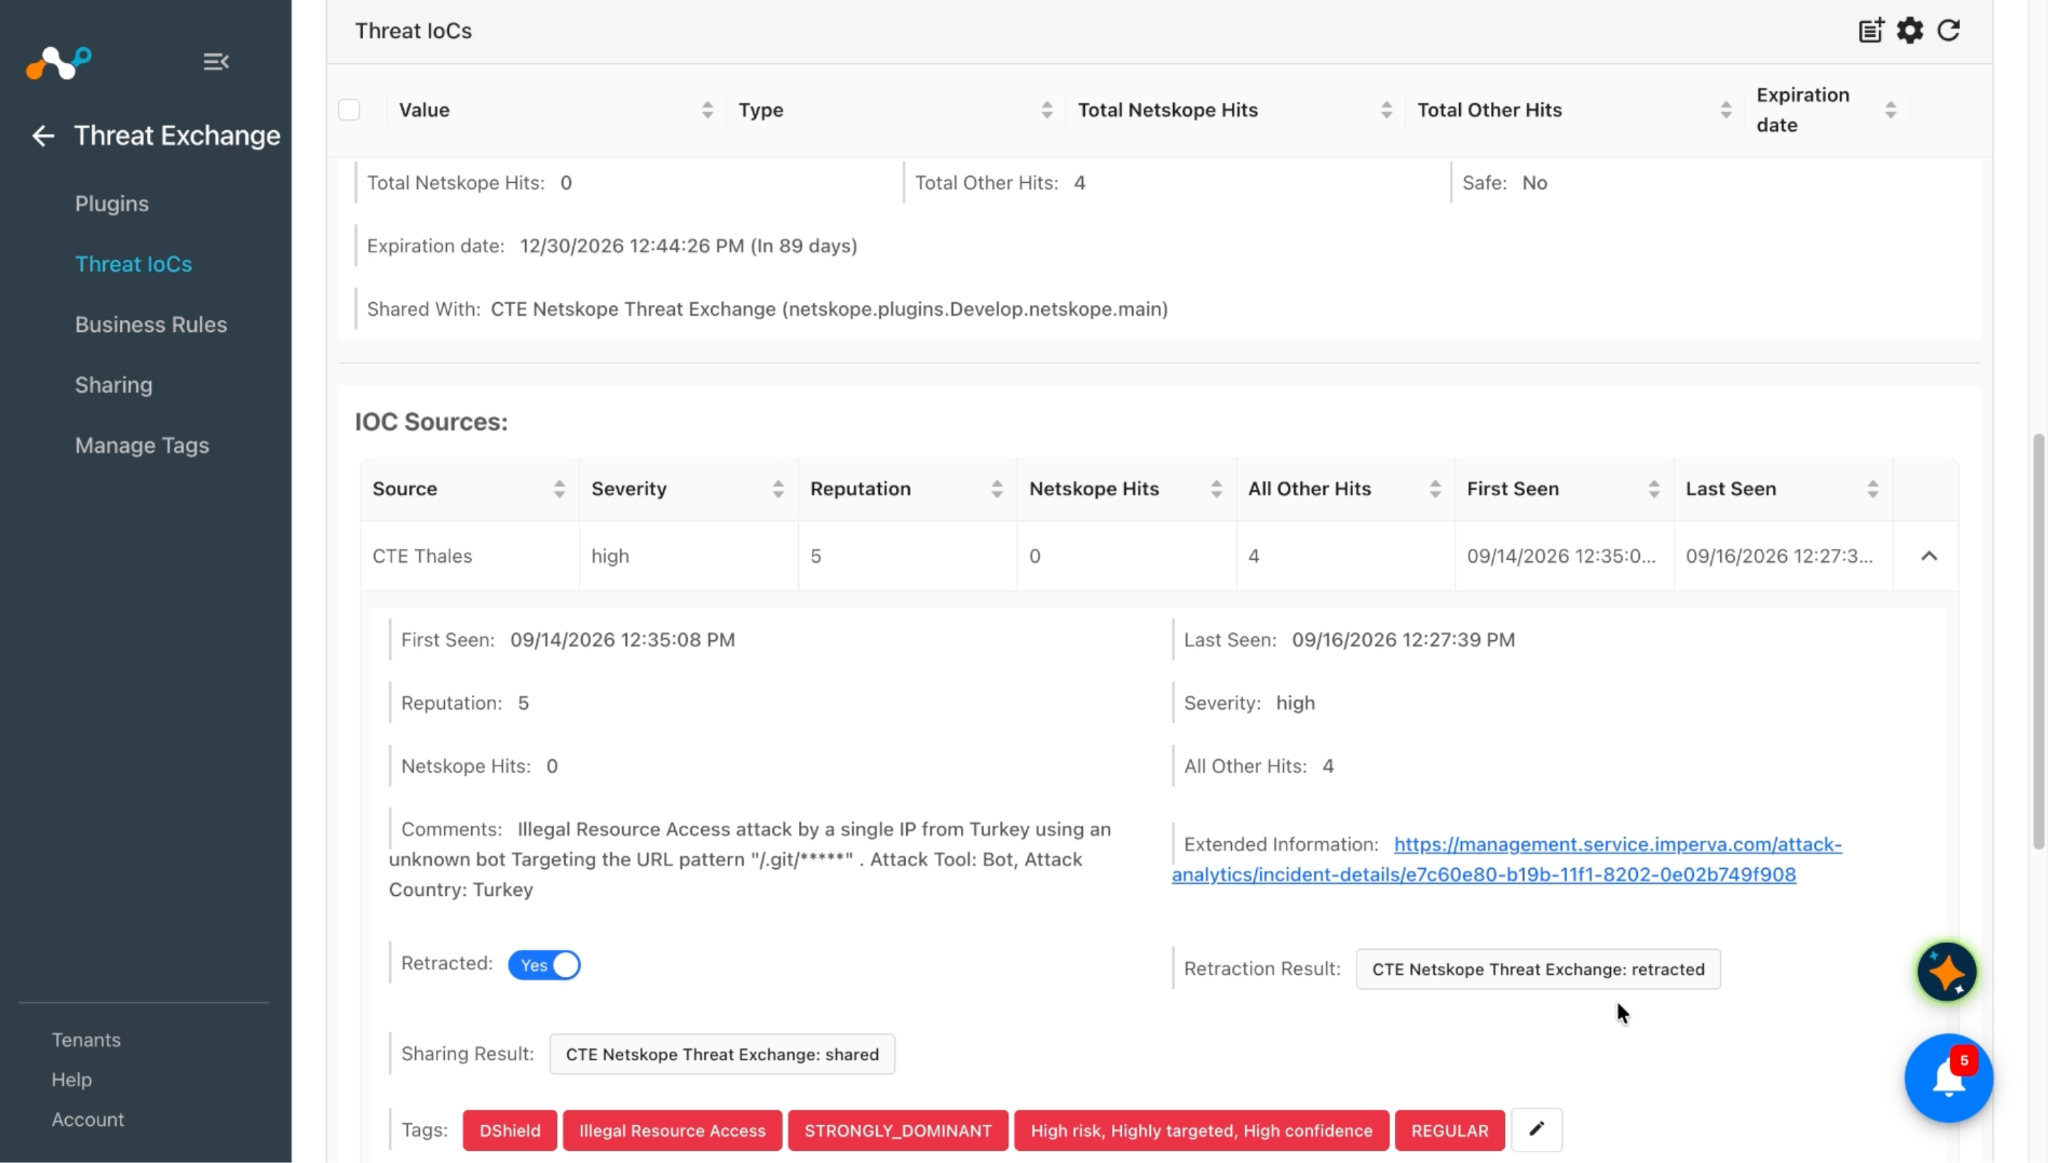
フィルター sources.source Is equal "<plugin configuration name>" && sources.retracted Is equal true を使用して、プラットフォームから取り消されたIoCをフィルタリングできます。
- Thalesで特定のインジケータのインシデントが削除されるか誤検知としてマークされるか、またはインジケータが指定された撤回間隔内にない場合、それらは Cloud Exchange で Retracted: Yes としてマークされます。
- 共有設定を作成した後にソースプラグインからIoCがプルされた場合にのみ、共有結果がマークされます。
プッシュ通知を検証する
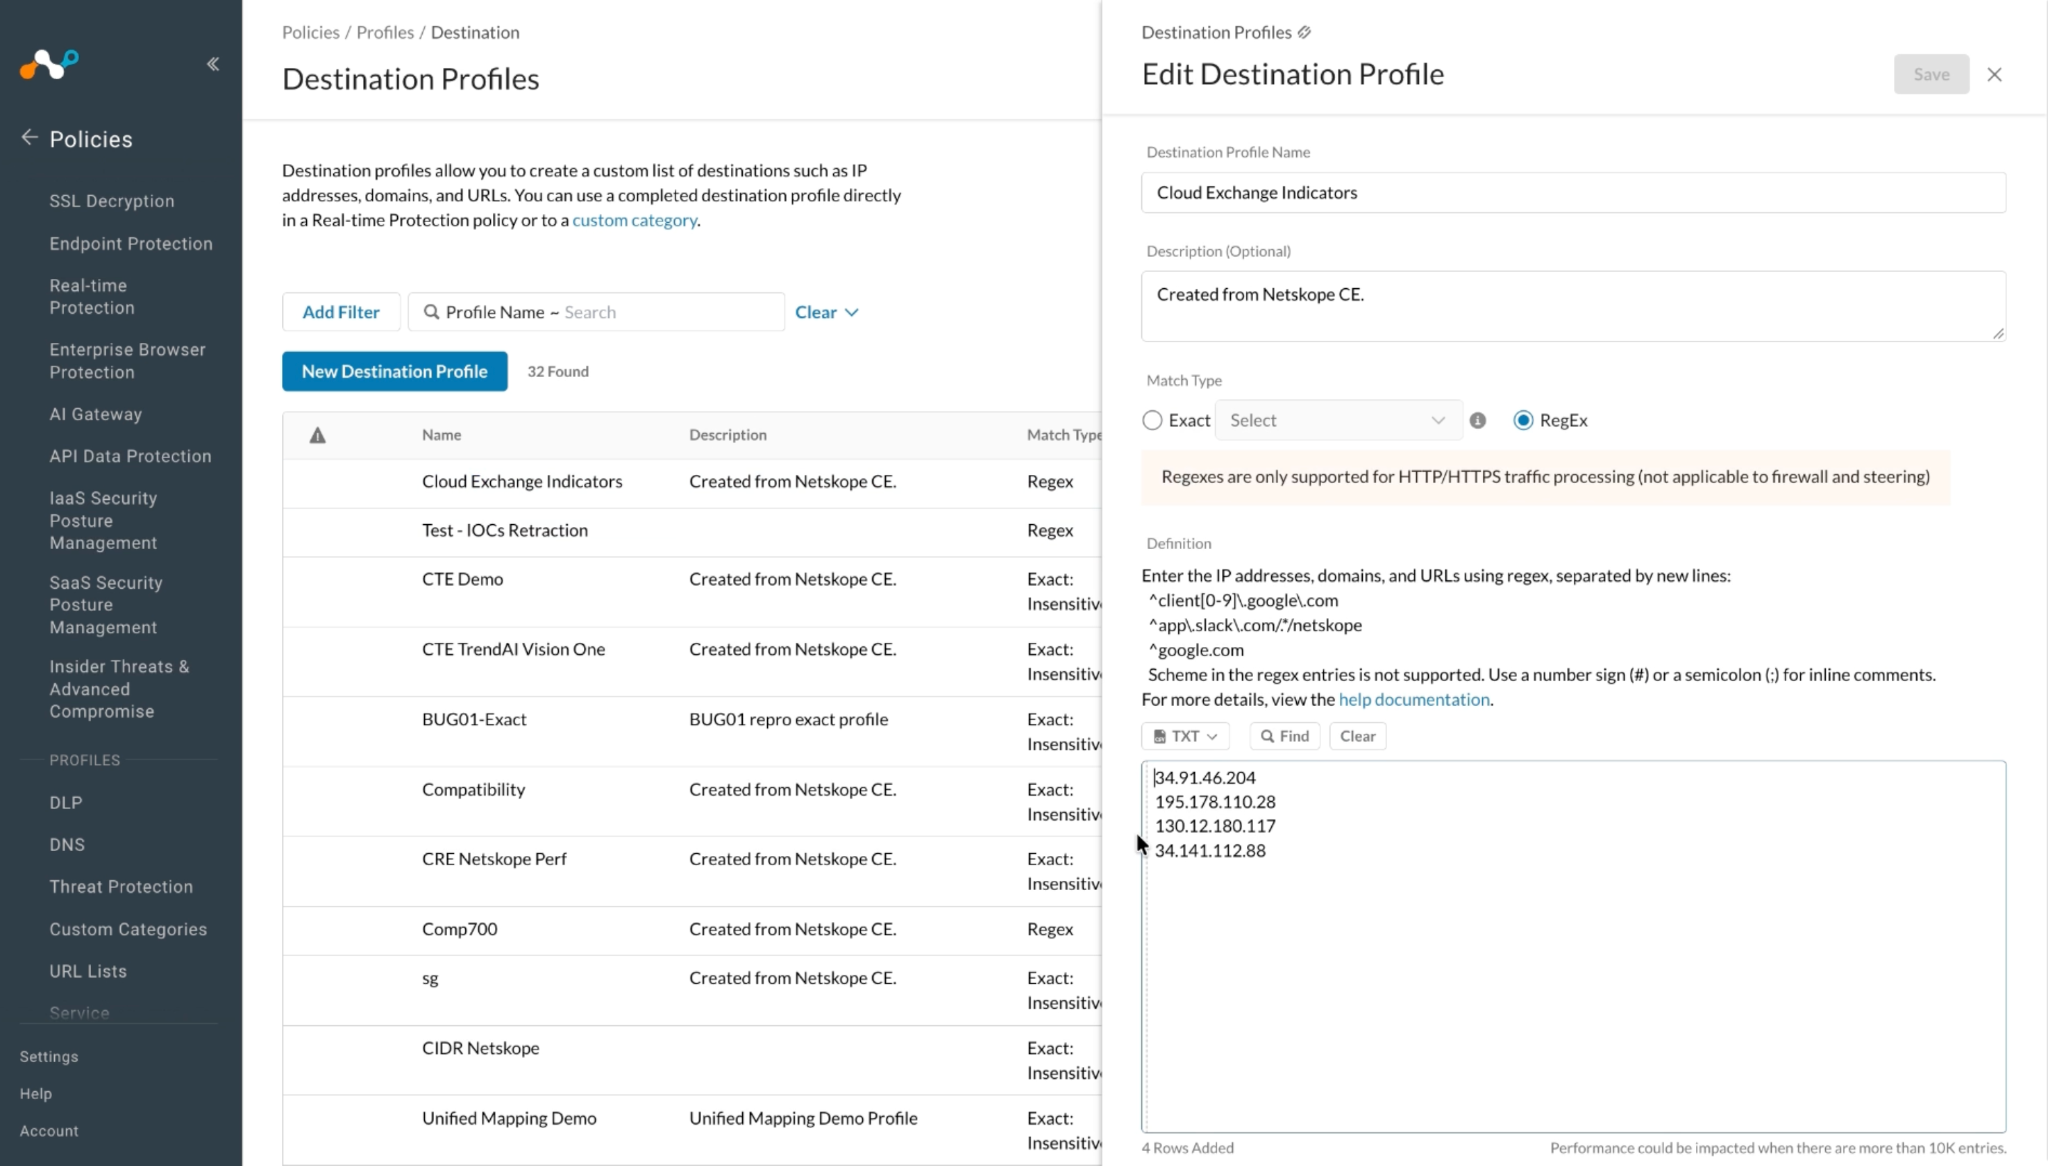
ここでは、IoCがNetskopeテナントの宛先プロファイルに追加されたことを確認できます。
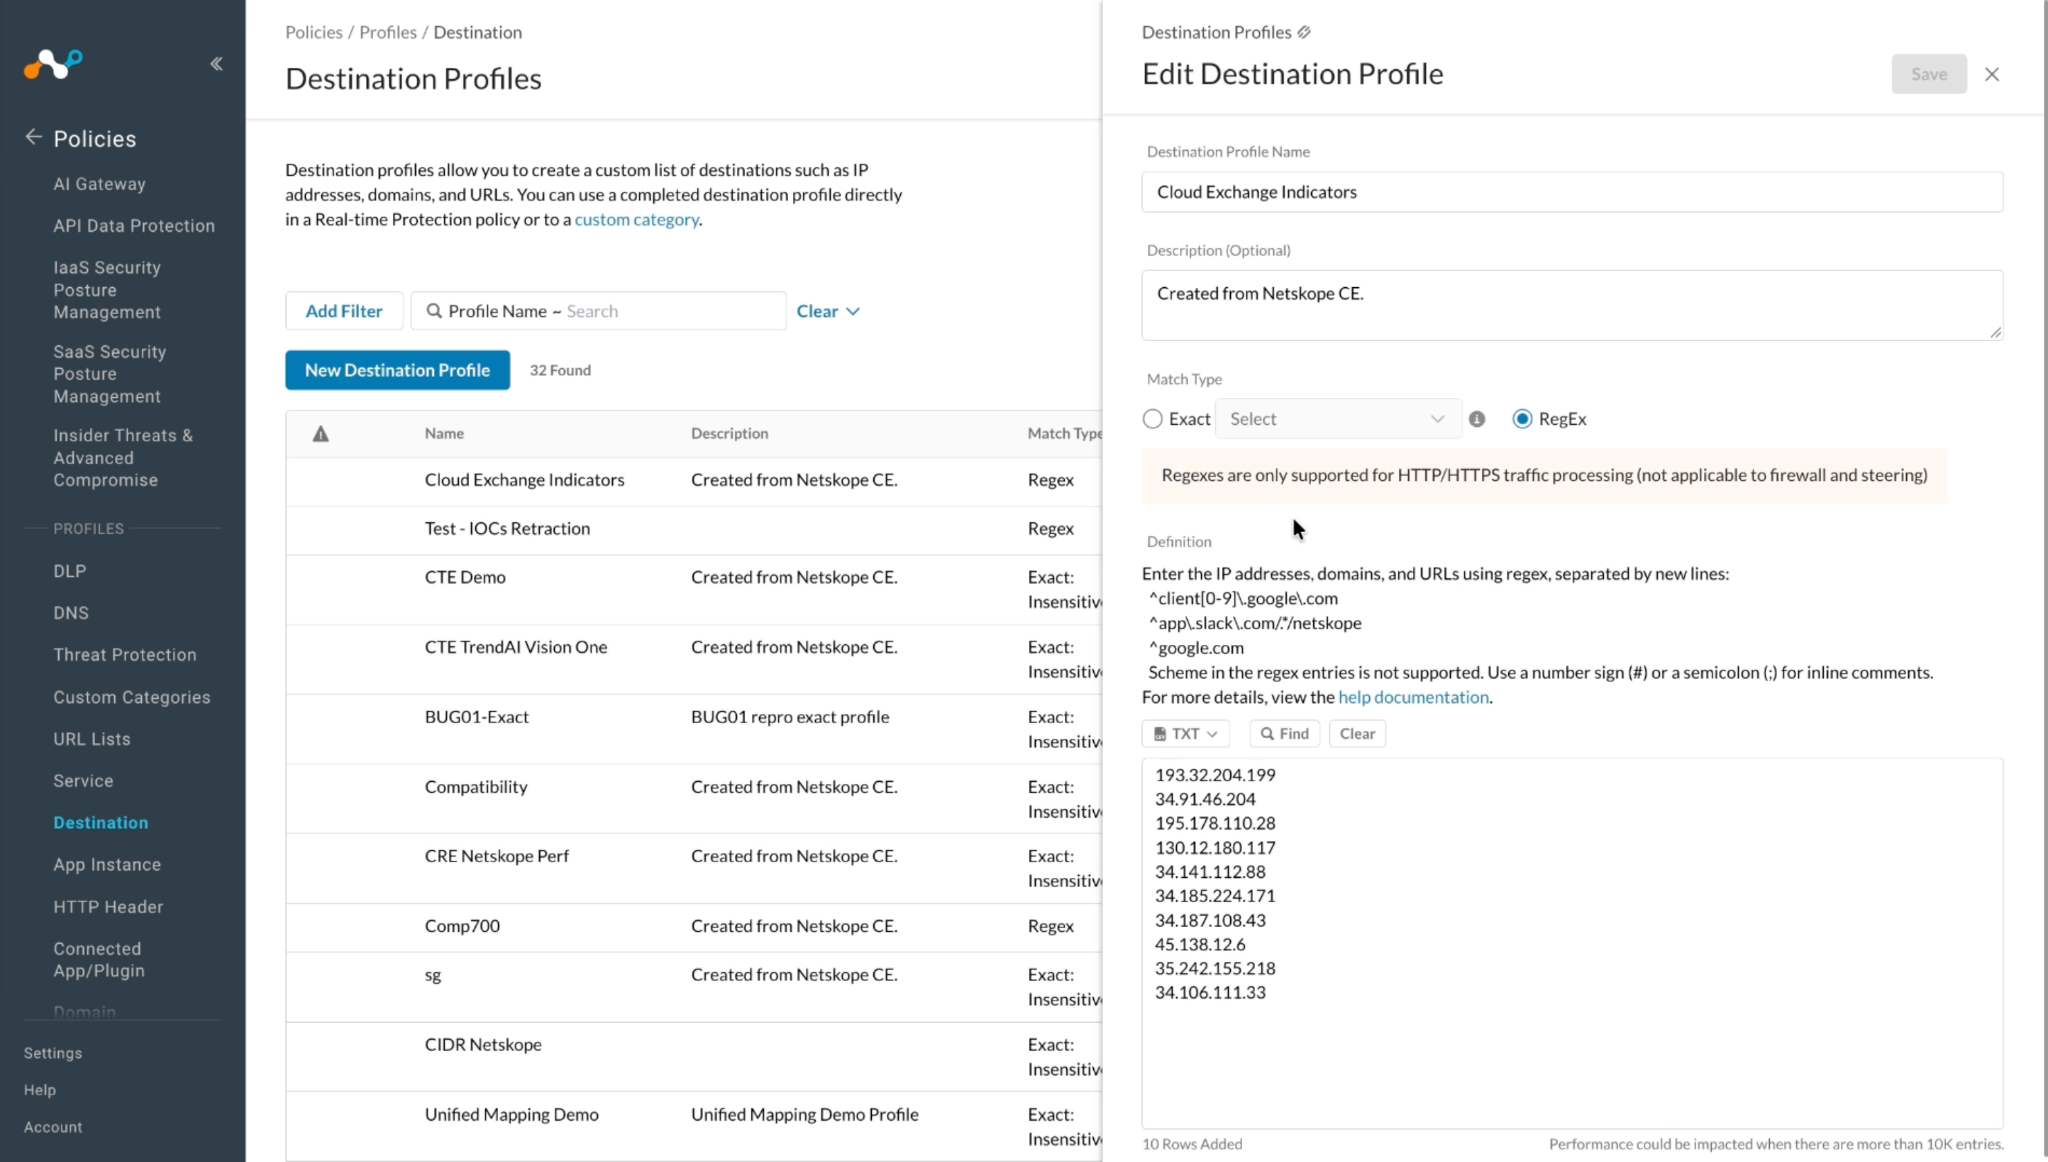
そのため、共有IoCの一部は取り下げとしてマークされ、プロファイルから削除されました。
Thalesプラグインのトラブルシューティング
ThalesプラットフォームからIoCを取得できません
プラグインの設定後、プラットフォームからIoCが取得されない場合は、以下のいずれかの理由が考えられます。
- プラットフォーム上には、取得可能なIoC(侵害指標)がありません。
- 指定された構成パラメータ(「初期範囲」など)では、IoCは使用できません。
What to do: 上記のリストから根本原因を特定し、一致する手順に従ってください:
- No IoCs are available on the platform to pull: IoCがプラットフォームで利用可能で、プルできるかどうかを確認します。利用可能な場合は、次のポイントの解決策を確認してください。
- IoCs are not available for the given time range: IoCがプラットフォームでプルできる状態でも、プラグインがCloud ExchangeでIoCをプルしていない場合は、プラグイン設定のInitial Range (in days)パラメータの日数を確認してください。Thalesプラットフォームで、指定した時間範囲のデータがあるかどうかを確認してください。
