

現代の脅威に対処するには、既知の脅威とゼロデイ攻撃の両方から組織を同等の有効性で防御できる、多層的なセキュリティ対策が必要です。Netskope 、ウイルス、ワーム、トロイの木馬、ランサムウェア、キーロガー、ルートキット、ダウンローダー、バックドア、ボットネット、スパイウェア、情報スティーラー、アドウェア、モバイル脅威、望ましくない可能性のあるソフトウェア、ファイルレス マルウェア、暗号マイニング、ワイパー、パッカー、インストーラー、悪意のある Web サイト、URL、悪意のあるスクリプトなどのさまざまなエンジンを介して組織がマルウェアから防御できるようにする包括的な脅威保護フレームワークを構築しました。 (XSS など)、HTML 密輸、ドキュメント、マクロ、アーカイブ (最大 9 レベル)、エクスプロイト、クレデンシャル侵害、ドメイン (Punycode、ハイジャック、侵害、タイポスクワッティング、文字置換などを含む)、コマンド アンド コントロール、データ漏洩、ビーコン、その他の攻撃者のアーティファクト、トラフィック、悪意のあるインフラストラクチャ。
標準インライン脅威エンジンは以下をサポートします。
- Signature-Based Antivirus (AV)
- Web IPS
- 指揮統制(C2またはC&C)検出
- マシンラーニング ベースの検出と、Portable Executable マルウェア、HTML 密輸、フィッシング サイトやドメインのリアルタイム ブロック。
Advanced Deepscan Threatエンジンは以下をサポートします。
- Microsoft Office ファイルに対するマシンラーニングベースの検出とリアルタイムのブロック。
- 高度なヒューリスティクス分析
- クラウドサンドボックス
シグネチャベースのAV、IPS、DNS、コールバック、脅威インテリジェンス指標は、Netskopeの高速スキャンでマルウェアをリアルタイムで検出およびブロックできますが、高度なヒューリスティックおよびサンドボックスエンジンは、ディープスキャンでサンプルを分析するためにより多くの時間を要します。ディープスキャンエンジンによって検出されたマルウェアは、最初の発生時にブロックすることはできません。しかし、そのハッシュ値と違反が確認されたURL/ドメインは、Netskope Cloudでグローバルに共有され、インラインでブロックされます。
- 高度脅威対策ライセンスをお持ちのお客様の場合、1時間に複数回実行されます。
- 標準脅威対策ライセンスをお持ちのお客様は、最大1時間までご利用いただけます。
以下のアーキテクチャ図は、Netskope Threat Protectionが組織内のマルウェアをどのように検出するかを示しています。
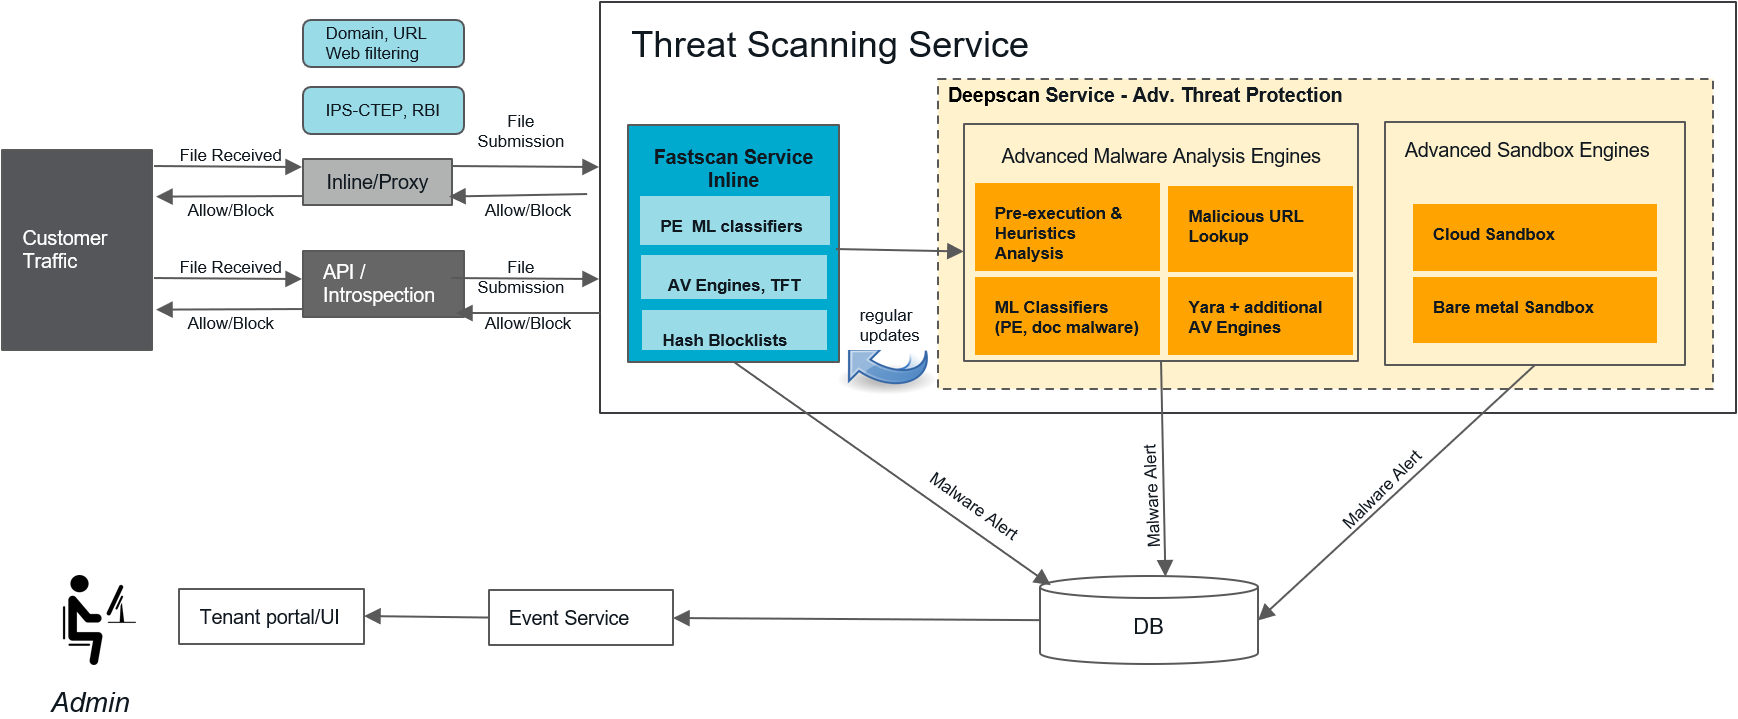
Netskopeの脅威防御エンジンに、悪意のあるハッシュ、ドメイン、または URL を含む外部インテリジェンスを統合できます。脅威エクスチェンジ。
標準的な脅威対策と高度な脅威対策
以下の表は、標準脅威対策機能と高度脅威対策機能の違いをまとめたものです。
| 特徴 | 標準的な脅威対策 | 高度な脅威対策 |
|---|---|---|
| ポータブル実行ファイル、HTML密輸、フィッシングサイトおよびドメインに対するリアルタイムの機械学習ベースのスキャンを実行し、最初の感染者による脅威を防止します。 | X | X |
| Cloud サンドボックスなどの高度な脅威エンジンを活用して、AV および ML の検出を裏付けます。 | X | X |
| ウェブ IPS (Microsoft Active Protection、CVE マッチング、C2 を含む) を活用します。 | X | X |
| ダークウェブ監視でクレデンシャルの侵害されたインシデントを検出します。 | X | X |
| Microsoft Officeファイルに対して、機械学習に基づいたスキャンとブロックを実行します。 | X | |
| 高度な脅威分析エンジンを使用して、ウイルス対策ソフトや機械学習で検出されなかったファイルを分析します。Netskopeは、ポータブル実行ファイル(.exeなど)を含む30種類以上のファイル形式をサポートしています。Microsoft Office、PDFファイル、バッチファイル、アーカイブファイル(例:zip、7z、tar)、Microsoft Visio、RTF、Flash、HTML、およびJavaアプレット。 | X | |
| サンドボックスレポート、詳細なフォレンジック分析、MITRE ATT&CKマッピング、および高度なヒューリスティック分析を閲覧できます。 | X | |
| サンドボックス API 経由でファイルをクラウド サンドボックスに送信します。 | X | |
| ファイル ハッシュを使用して、RetroHunt API 経由で検出をクエリします。 | X | |
| 新たに発見された高度な脅威の検出に関する最初の警告(患者ゼロアラート)を受信できます。 | X | |
| 高度な脅威分析エンジンがファイルが無害であると判断した場合にのみファイルを公開するポリシーを作成することで、最初の感染事例を防止します。 | X |
クラウドストレージアプリ向けの脅威対策
組織がクラウドへ移行するにつれて、マルウェアやランサムウェアといった現代の脅威に対する脆弱性が高まっている。組織にとってクラウドへの移行の初期段階の一つはクラウドストレージの分野であり、その多くは Microsoft OneDrive for Business、Google Drive、Box、DropboxなどのSaaSアプリです。ファイルは、サードパーティベンダー経由、 デスクトップからアップロードされたファイルなど、さまざまな方法でこれらのクラウドストレージアプリに取り込まれます。 エンドポイントシステムによってすべてのファイルがスキャンされるわけではありません。Netskopeは、クラウドストレージカテゴリにおいて、企業が管理するアプリケーションに保存されているファイルに対する脅威対策を提供します。
SaaSアプリで悪意のあるファイルが見つかった場合、重大度に応じて、Skope IT アラートを送信するか、ファイルを隔離するか、ポリシーにマルウェア修復プロファイルを適用するかの 3 つの選択肢があります。 Netskopeでは、隔離機能を使用しています。 Settings > Threat Protection > API-enabled Protectionの隔離プロファイルを隔離フォルダおよび墓石として使用します。 悪意のあるファイルは圧縮され、パスワードで保護されているため、ユーザーが誤ってダウンロードしてしまうのを防ぐことができる。Netskopeは、プロファイルで指定された管理者に通知します。隔離オプションは、内省モードでのみ利用可能です。インスタンスに対してMalware 、 API Data Protection 、およびQuarantineを選択することで、 Settings > API-enabled Protectionでこれを有効にできます。
Standard Threat Protectionでは組織のマルウェアをスキャンし、Advanced Threat Protectionではランサムウェアのスキャンが可能です。ただし、Advanced Threat Protectionライセンスを有効にしていない場合は、マルウェアを含むファイルを検出するためのリアルタイム保護とAPI データ保護ポリシー、悪意あるサイトを検出するためのリスクインサイトを使える。
Netskopeセキュリティチェック
脅威防御ポリシーが正しく機能しているかどうかを確認し、Netskopeクラウドを通過するアラートの例を確認するには、 Netskopeセキュリティチェックを使用してテストを実行できます。