

Overview
ユーザー名とパスワードによる認証をサポートするデータストアは、代替として、自己管理シークレットで認証できます。 自己管理シークレット。 この方法は、サービス アカウントのクレデンシャルがNetskope DSPMアプリ内に保存されず、組織の AMI またはコンテナに定義されたシークレット内に保存されている情報に基づいて自動的に更新されるため、セキュリティの層をさらに強化します。
この記事では、データストア認証のために、自己管理型のシークレットを挿入するためのVaultの設定方法と使用方法について概説します。
注:認証に進む前に、各データストア接続について手順Create Netskope DSPM Service AccountとRetrieve Connection Informationを完了する必要があります。
シークレットYAMLファイルの設定
- データ ストアのサービス アカウント クレデンシャルを YAML ファイルに公開するように Vault インジェクター アノテーションを構成します。
- 公開するYAMLファイルは、以下の形式にする必要があります。
data-store-1:
username: Netskope One DSPM
 password: <password>

data-store-2:
 username: Netskope One DSPM
 password: <password>

data-store-3:
 username: Netskope One DSPM
 password: <password>
データ ストアに接続するために秘密を使う
- [クレデンシャルの提供] モーダルで、[認証方法] ドロップダウンからSelf-Managed Secrets Managerを選択します。
- データ ストア識別子の値は、上記の手順 2 で Data-store-1、Data-store-2 などとして示されている、YAML ファイルで定義されているクレデンシャル名と一致する必要があります。 一致するフィールドの例を以下に示します。
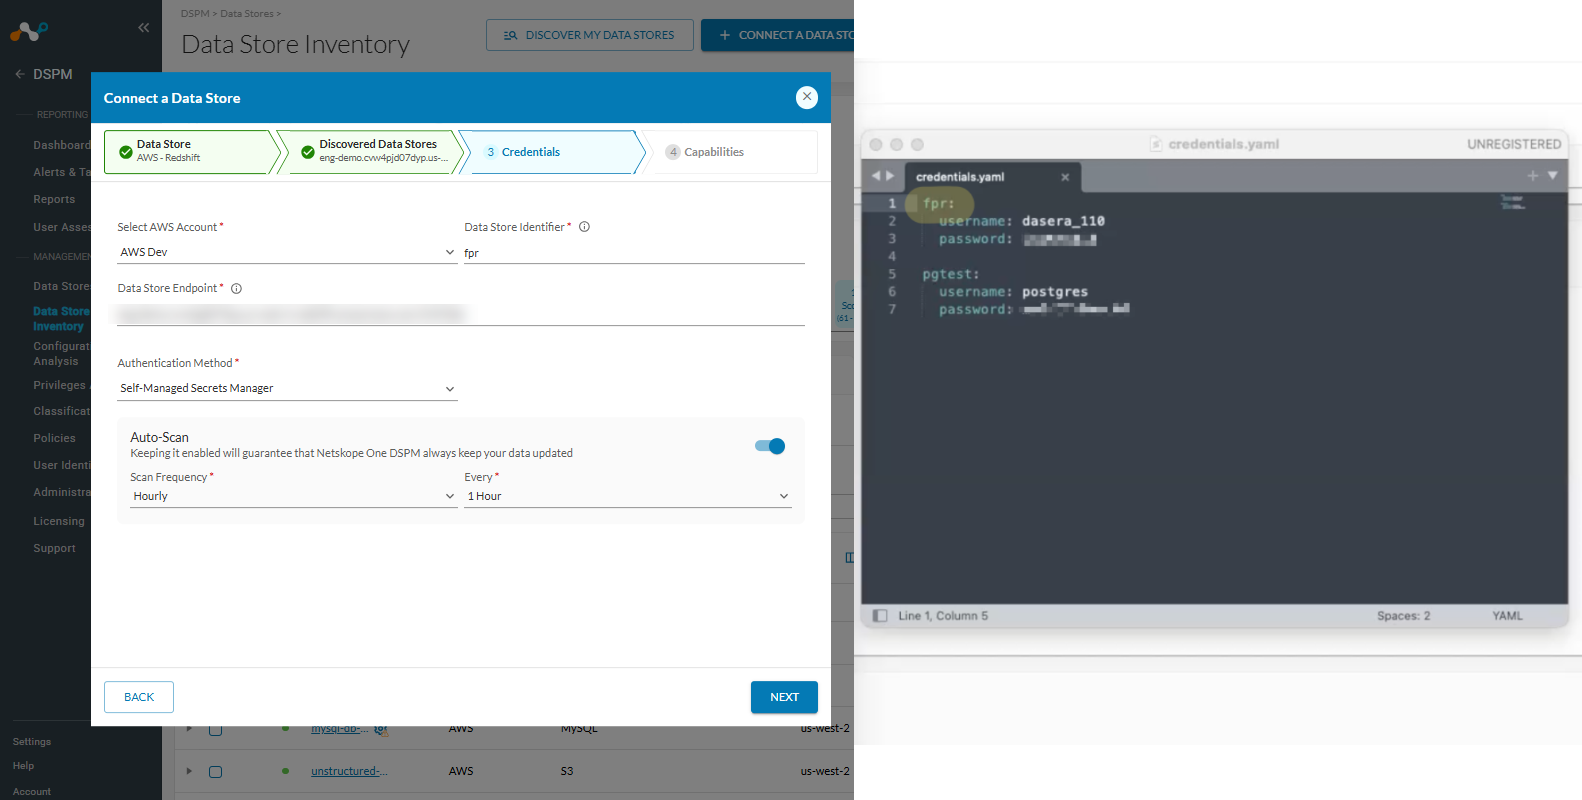
- 組織内で連携を取り、シークレットマネージャーへの適切なYAML形式での公開を確実に行う必要があります。
- データストアへの接続を完了させてください。
YAMLファイルの管理
Vault インスタンス内でクレデンシャル セットが追加、変更、または削除されると、YAML ファイルを更新します。 Netskope DSPMは自動的にこれらの変更を読み、データ ストア接続内にこれらの変更を組み込みます。 クレデンシャルの変更が原因で接続が失敗した場合は、システム アクティビティ内にこれが表示されます。
YAMLファイルは作成(または複製)し、スキャン対象のデータストアを含む各リージョンに公開されます。使う sidecars for data Store scanningの場合、秘密を含む複製されたYAMLファイルをコンテナ内の各サイドカーに公開しなければなりません。