

Overview
Netskope DSPMによって検出された特定のセキュリティ イベントとインシデントを調査するには、 Policies > Alertsページを参照してください。 このページでは、違反行為の詳細な内訳を提供し、深刻度、ユーザーアクティビティ、ポリシーロジックに基づいてリスクを優先順位付けできるようにします。
アラートダッシュボード
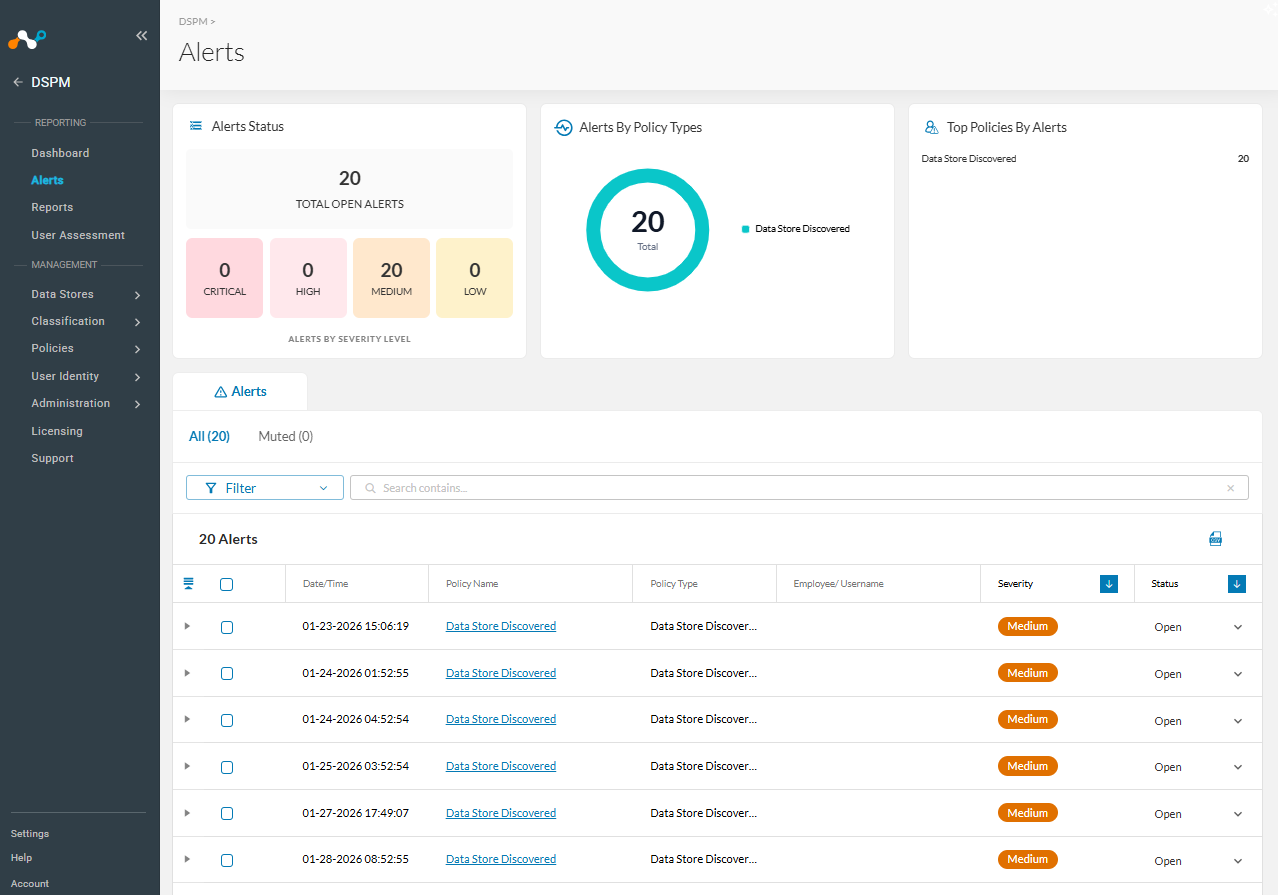
ページ上部には、現在の脅威状況を視覚化するのに役立つ3つの主要なウィジェットが表示されます。
- Alerts Status: アラートを現在の状態(オープン、却下、解決済み)別に分類した内訳。
- Alerts by Policy Type: 特定のポリシー規則がトリガーされた結果として分類されたアラートの分布。
- Top Policies by Alerts: 最も多くの違反を発生させたポリシーのランキング。
アラートの詳細
メインテーブルには、個々のセキュリティイベントが一覧表示されます。各行は特定の事件を表し、以下の詳細が含まれています。
| Column | デスクリプション |
|---|---|
| Date/Time | 事件が検知された正確な時刻。 |
| Policy Name | クエリまたはアクションによって違反された特定のポリシー。 ヒント: Policy Nameをクリックすると、ページを離れることなくポリシーのロジックの概要を表示できます。 |
| Policy Type | セキュリティイベントのカテゴリ(例: Data Store Posture 、 Data Access 、 Privacy Violation 、 Data Exfiltration )。 |
| Employee/Username | クエリを実行したデータベースのユーザー名または従業員ID。 |
| Severity | アラートに割り当てられたリスクレベル(重大、高、中、低)。 |
| Status | アラートの現在のワークフロー状態( Open 、 Dismissed 、またはResolved )。 この列のドロップダウン メニューを使用して、このステータスを直接更新できます。 |
組織が単一のデータベース ユーザー アカウントを共有する BI またはクエリ ツールを使用している場合、 Netskope DSPM多くの場合、クエリ メタデータから特定の従業員の ID または電子メールを抽出して、正確な属性を提供できます。 詳細については、 Manage DSPM Service Accountsを参照してください。
データのフィルタリングとエクスポート
大量のアラートを管理するには、 表の上部にある以下のツールを使用してください。
- Filter: フィルター引き出しを開くには、 Filter icon (左上)をクリックしてください。日付範囲、重大度、ポリシータイプ、ユーザー、ステータスでリストを細かく調整できます。
- Export: CSV Exportをクリックすると、現在のビュー(適用されたフィルターを含む)が
.csvファイルとしてダウンロードされ、外部での分析やレポート作成に使用できます。