

Cet article décrit comment configurer le partage d’indicateurs de compromission (IoC) entre les plugins (et donc les systèmes tiers connectés), à partir d’une règle métier Threat Exchange basée sur une entité Risk Exchange, ou à partir d’une règle métier de mappage unifié créée dans le générateur de schémas universel. Veillez à identifier les exigences de partage entre les systèmes avant de procéder à la configuration. Les relations de partage nécessitent chacune une règle métier pour contrôler les données partagées avec le plugin de destination.
Notez que chaque plugin pour lequel une règle de partage est prévue peut avoir des exigences qui dictent la nature de la règle de gestion. Il ne sert à rien de créer une règle de partage pour faire correspondre l'IoC au partage si cette règle est utilisée pour pousser l'information vers un système qui ne peut pas utiliser ou recevoir ces types d'IoC (STIX/TAXI, par exemple, est un modèle "push", jamais "pull").
De plus, il existe une section sur les Meilleures pratiques de partage d'IoC qui suggère des mécanismes pour insérer des remplacements manuels afin de dicter exactement quand les IoC sont partagés, plutôt que de permettre au système de partager automatiquement toutes les règles. Les tags sont une partie centrale de cette approche.
Gestion des URL de Threat Exchange
Netskope Threat Exchange permet le partage d'IoC à partir de plates-formes tierces vers et depuis Netskope (et entre elles). Bien que conçu à l'origine pour gérer les indicateurs d'attaque, il a évolué pour prendre en charge d'autres cas d'utilisation, notamment la synchronisation et la gestion des listes d'autorisation et de blocage de la passerelle Web sécurisée (SWG), l'alimentation des listes d'interception ou de contournement SSL pour CASB et SWG, et la mise en évidence des informations de hachage des fichiers pour les dépôts Github afin d'empêcher que ces données ne soient partagées de manière inappropriée à l'aide de la fonctionnalité DLP (Prévention des pertes de données) en ligne de Netskope.
Netskope accepte les URL, les hachages MD5, les hachages SHA256, les adresses IPv4, les adresses IPv6, les blocs IPv4 CIDR, les blocs IPv6 CIDR, les noms d’hôte, les domaines et les noms de domaine complets (FQDN) à utiliser dans le fichier d’URL personnalisé pour l’appel en tant que correspondance de destination dans une règle de temps réel de Netskope. Le fichier d’URL personnalisé doit être utilisé dans une règle, mais cette règle peut donner lieu à l’un des résultats en ligne pris en charge, y compris, mais sans s’y limiter : bloquer, alerter, coacher, justifier, etc.
Pour communiquer avec les tenants Netskope, Threat Exchange utilise l’ API REST V2 si elle est activée dans le tenant Netskope et configurée dans Cloud Exchange, ou l’ API REST V1 si c’est le seul jeton configuré ou disponible, comme c’est le cas pour la mise à jour des hachages de fichiers à utiliser dans les politiques de prévention des menaces.
Threat Exchange transmet ces informations IoC à Netskope dans l'un des deux emplacements. Les adresses URL et IP sont transmises à un fichier de catégorie personnalisée qui est utilisé par la fonction de catégories personnalisées de la Next Generation Secure Web Gateway (https://<your-tenant>.goskope.com/ns#/web-profiles-page?subview=webList), et les hachages de fichier (MD5 et/ou SHA256) sont transmis à un fichier de profil de fichier (https://<your-tenant>.goskope.com/ns#/file-filter-profile).
Toutefois, ce n'est pas parce que des informations peuvent être transmises par Threat Exchange qu'elles sont utilisables par le système récepteur. Les types de hachage des fichiers, le formatage des URL ou la disponibilité des référentiels de données peuvent tous réduire la fonctionnalité potentielle de la fonction de partage.
Par exemple, CrowdStrike ingère l'URL depuis Threat Exchange, mais supprime tout ce qui se trouve après le domaine.
Exigences en matière d'URL/fonctionnalité pour Threat Exchange vers Netskope
Netskope accepte certaines URL, en fonction de leur formatage. Pour en savoir plus, accédez à Créer des catégories personnalisées.
Comme vous pouvez le voir, une URL dans la liste d'URL personnalisées doit être formatée d'une manière particulière, en particulier chacune doit ressembler à l'une des suivantes :
http(s)://url.domain.com/fullURI
OR
http(s)://ipaddress
OR
http(s)://*.domain.com/fullURI
Lorsque Threat Exchange envoie une URL non conforme à Netskope
Lorsque Threat Exchange envoie une URL (seule ou dans le cadre d’une mise à jour plus importante) qui est rejetée par le Netskope Client, Threat Exchange analyse la réponse de Netskope, identifie l’URL non valide et la marque comme non valide. Par défaut, Threat Exchange ne tentera pas de la transmettre à nouveau au tenant Netskope.
Ces indicateurs invalides peuvent être trouvés dans le tenant Threat Exchange en utilisant le filtre et en recherchant tout indicateur marqué comme invalid_host ou Unshared. Les tags d'application non valides peuvent être trouvés en utilisant le tag Invalid app.
https://<your Cloud Exchange host>/cte/threat_iocs?query=sources.tags+IN+%28"Invalid+host"%29

Traitement des hachages de fichiers dans Threat Exchange
Netskope fournit et accepte les hachages de fichiers SHA256 et MD5 à utiliser dans les fichiers pour l'invocation par les politiques de prévention des menaces en ligne (ou les règles DLP (Prévention des pertes de données) reposant sur une correspondance entre les hachages de fichiers). Le fichier doit être ajouté à une politique, mais cette politique peut aboutir à n'importe lequel des résultats en ligne pris en charge, y compris, mais sans s'y limiter : bloquer, alerter, encadrer, justifier, etc.
Gestion des IoC dupliqués
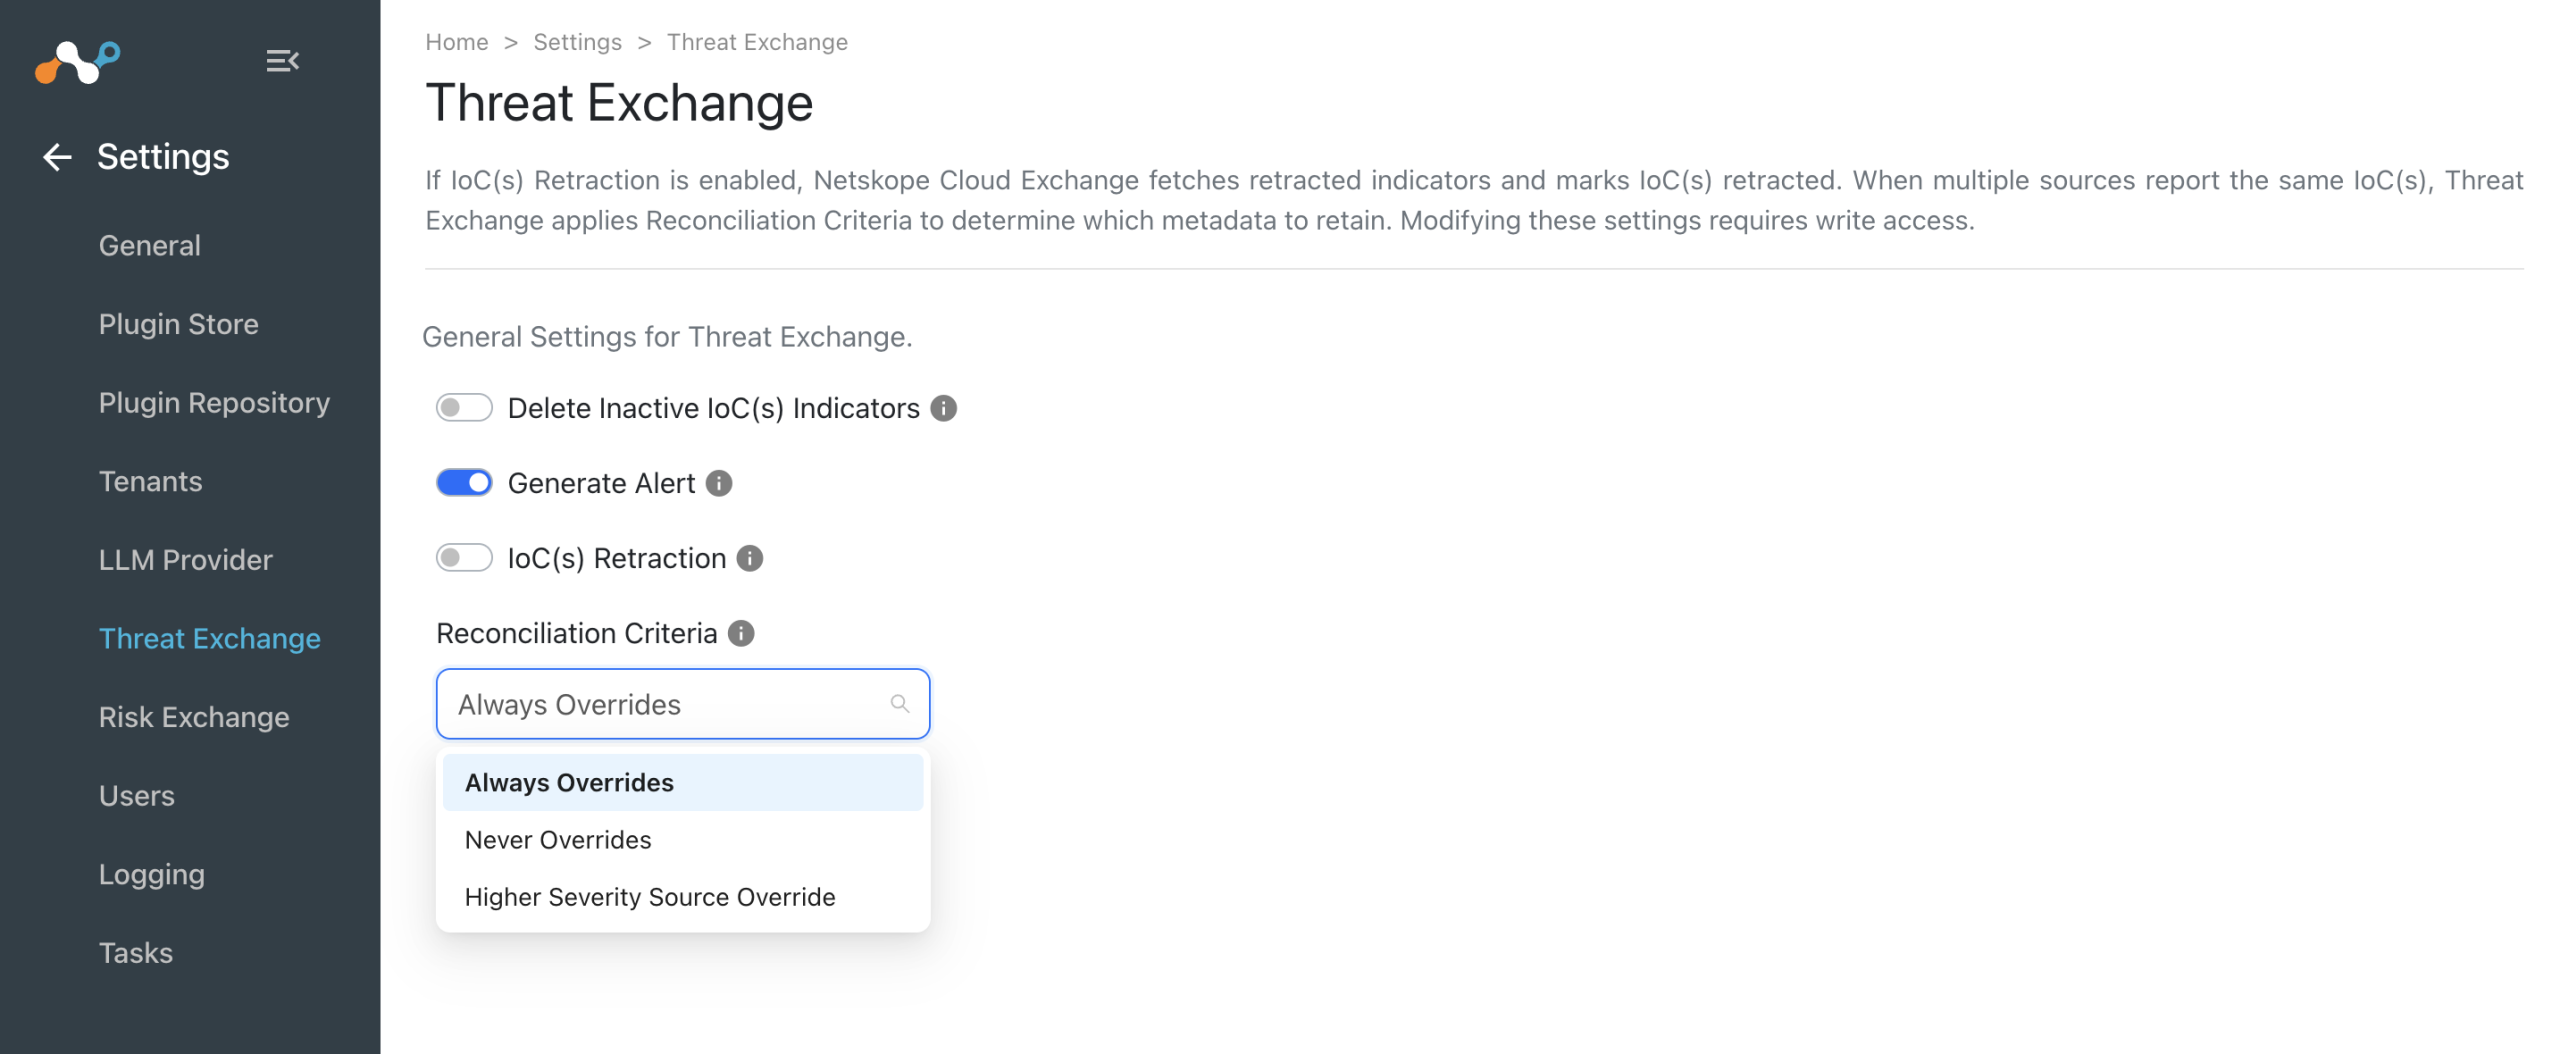
Netskope Threat Exchange permet aux utilisateurs disposant d'un accès en écriture de choisir la manière de réconcilier et de gérer les IoC en double fournis par les mêmes sources ou des sources différentes. Si l'option ne jamais remplacer est choisie, toutes les métadonnées IoC correspondantes ultérieures seront affichées sous l'IoC maître. Les métadonnées IoC maîtres ou enfants peuvent être utilisées pour créer des règles de partage afin de décider quoi et quels IoC et métadonnées IoC envoyer.
Ajouter une configuration de partage
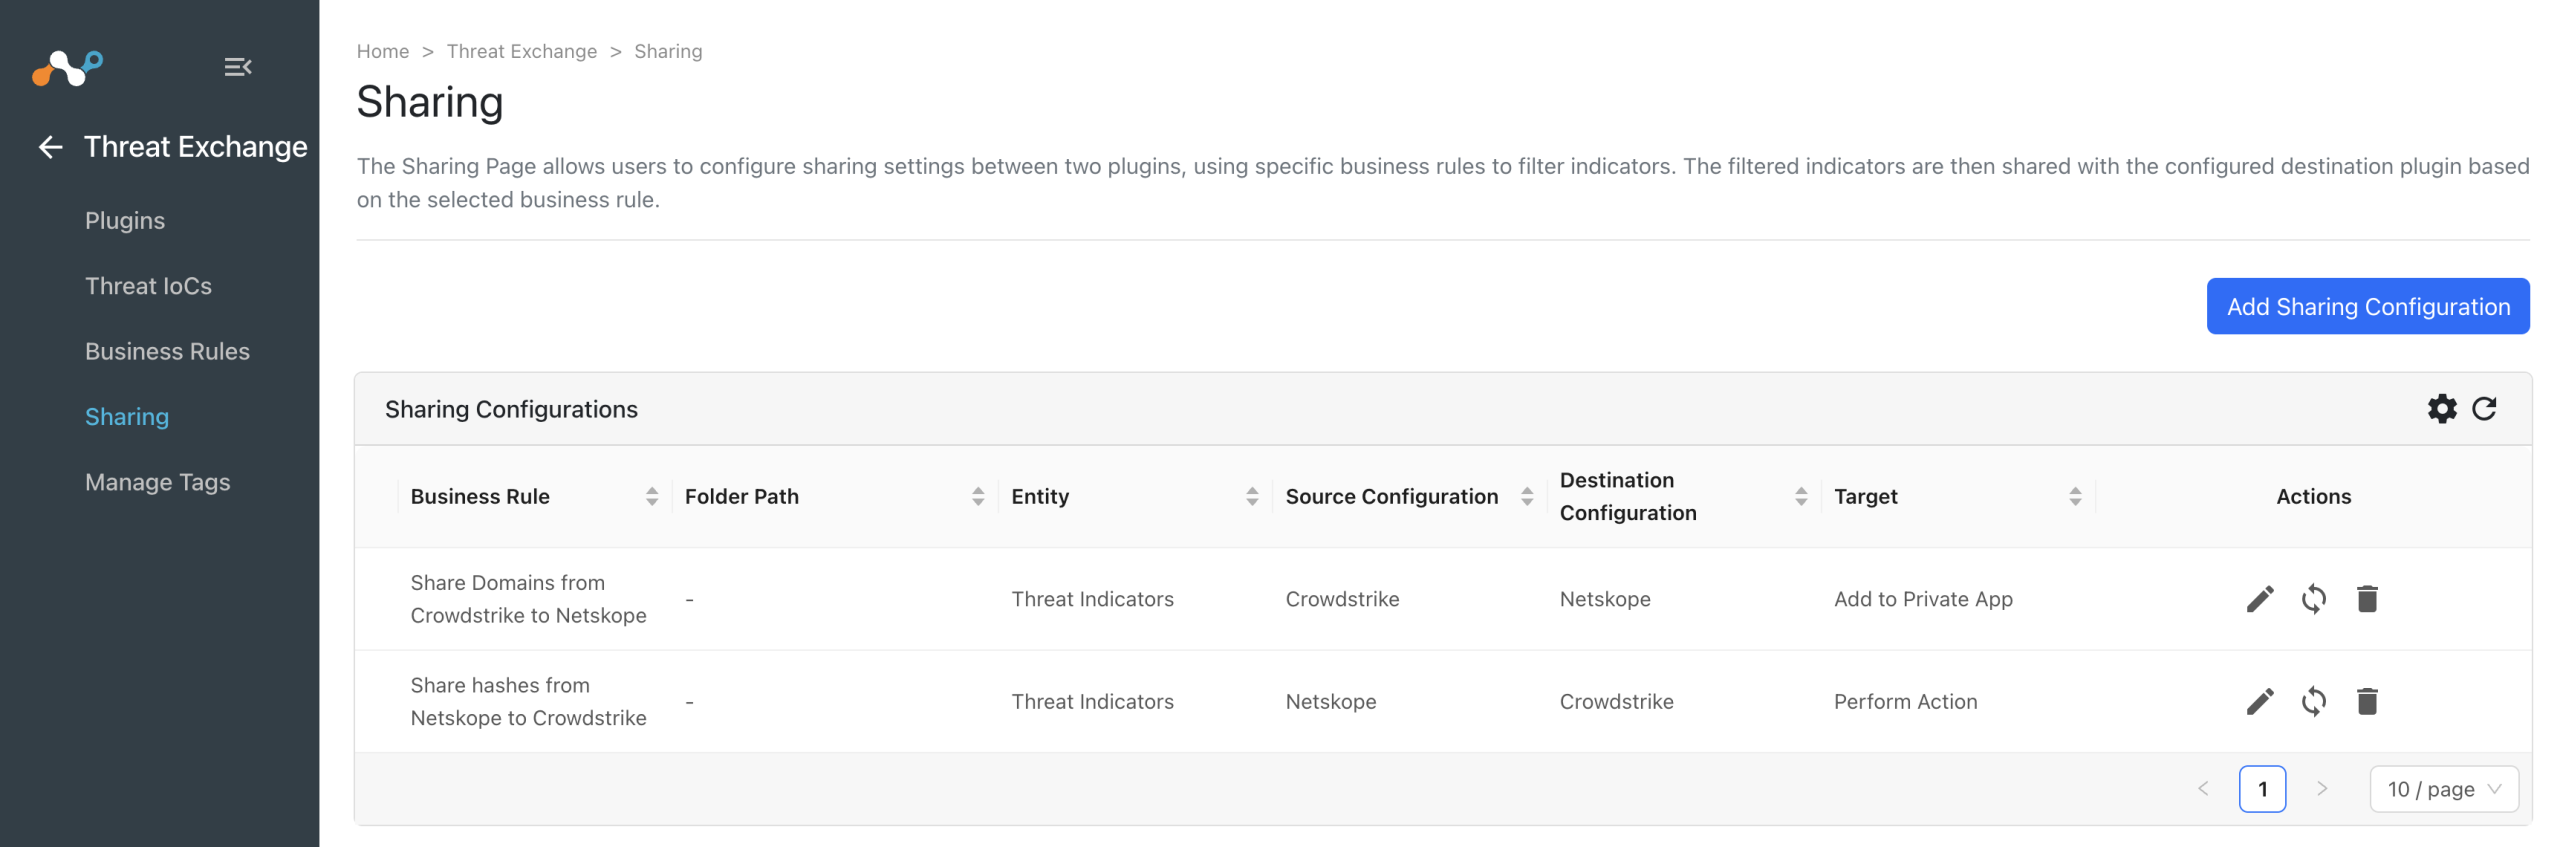
- Allez sur Threat Exchange et sélectionnez Sharing. La page Partage affiche les relations existantes pour chaque configuration de partage sous forme de grille, comme indiqué ci-dessous. La page Partage comporte également des entrées permettant de configurer le partage de New d'un plugin à l'autre.
- Cliquez sur Add Sharing Configuration.
- Select une règle de gestion. La liste contient à la fois des règles de gestion de Threat Exchange et des règles de gestion de mappage unifiées ; les règles de gestion de mappage unifiées sont affichées avec un préfixe [Unified Mapping].
- Si vous avez sélectionné une règle métier Threat Exchange basée sur l’entité Indicateurs de menace, sélectionnez la Configuration source à partir de laquelle les IoC sont partagés. Ce champ n’apparaît pas pour une règle basée sur une entité Risk Exchange ou pour une règle métier de mappage unifié, car dans ces cas, les enregistrements proviennent de l’entité ou du mappage plutôt que d’un plugin source.
- Select une configuration de destination. Les configurations de partage sont unidirectionnelles. Les données obtenues à partir d'un plug-in sont partagées avec un autre plug-in. Pour obtenir un partage bidirectionnel ou multidirectionnel, configurez chaque direction séparément.
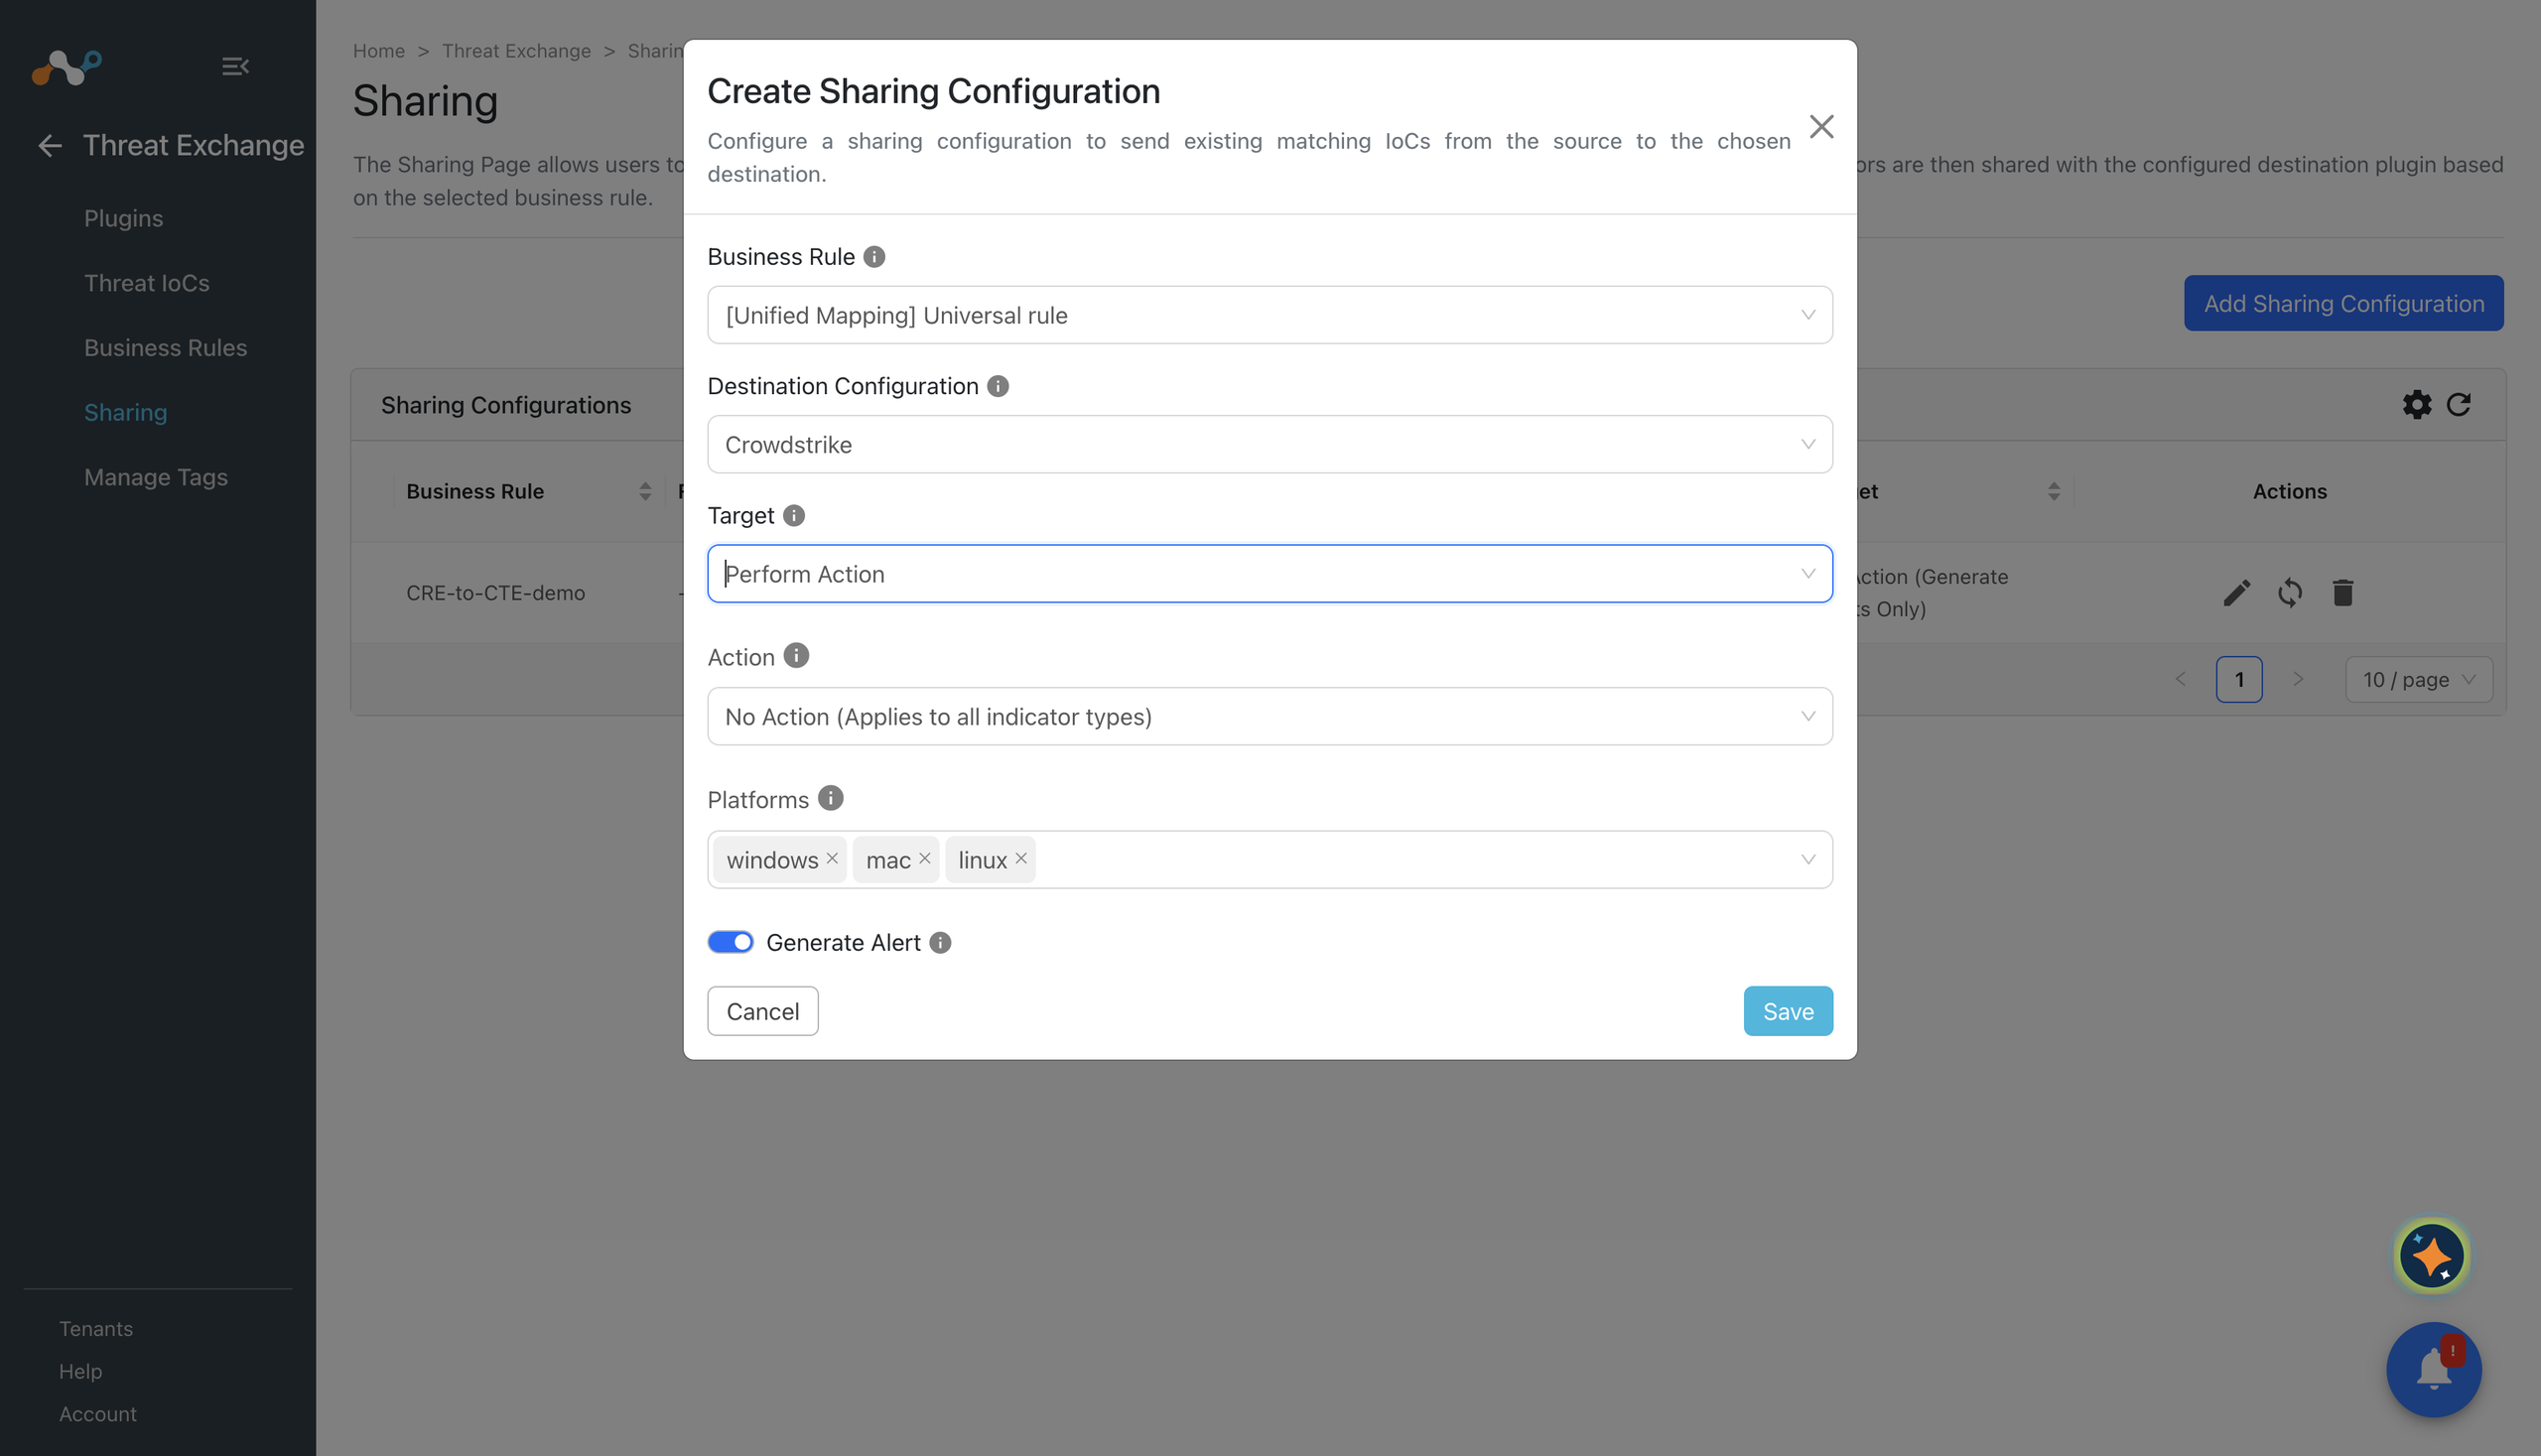
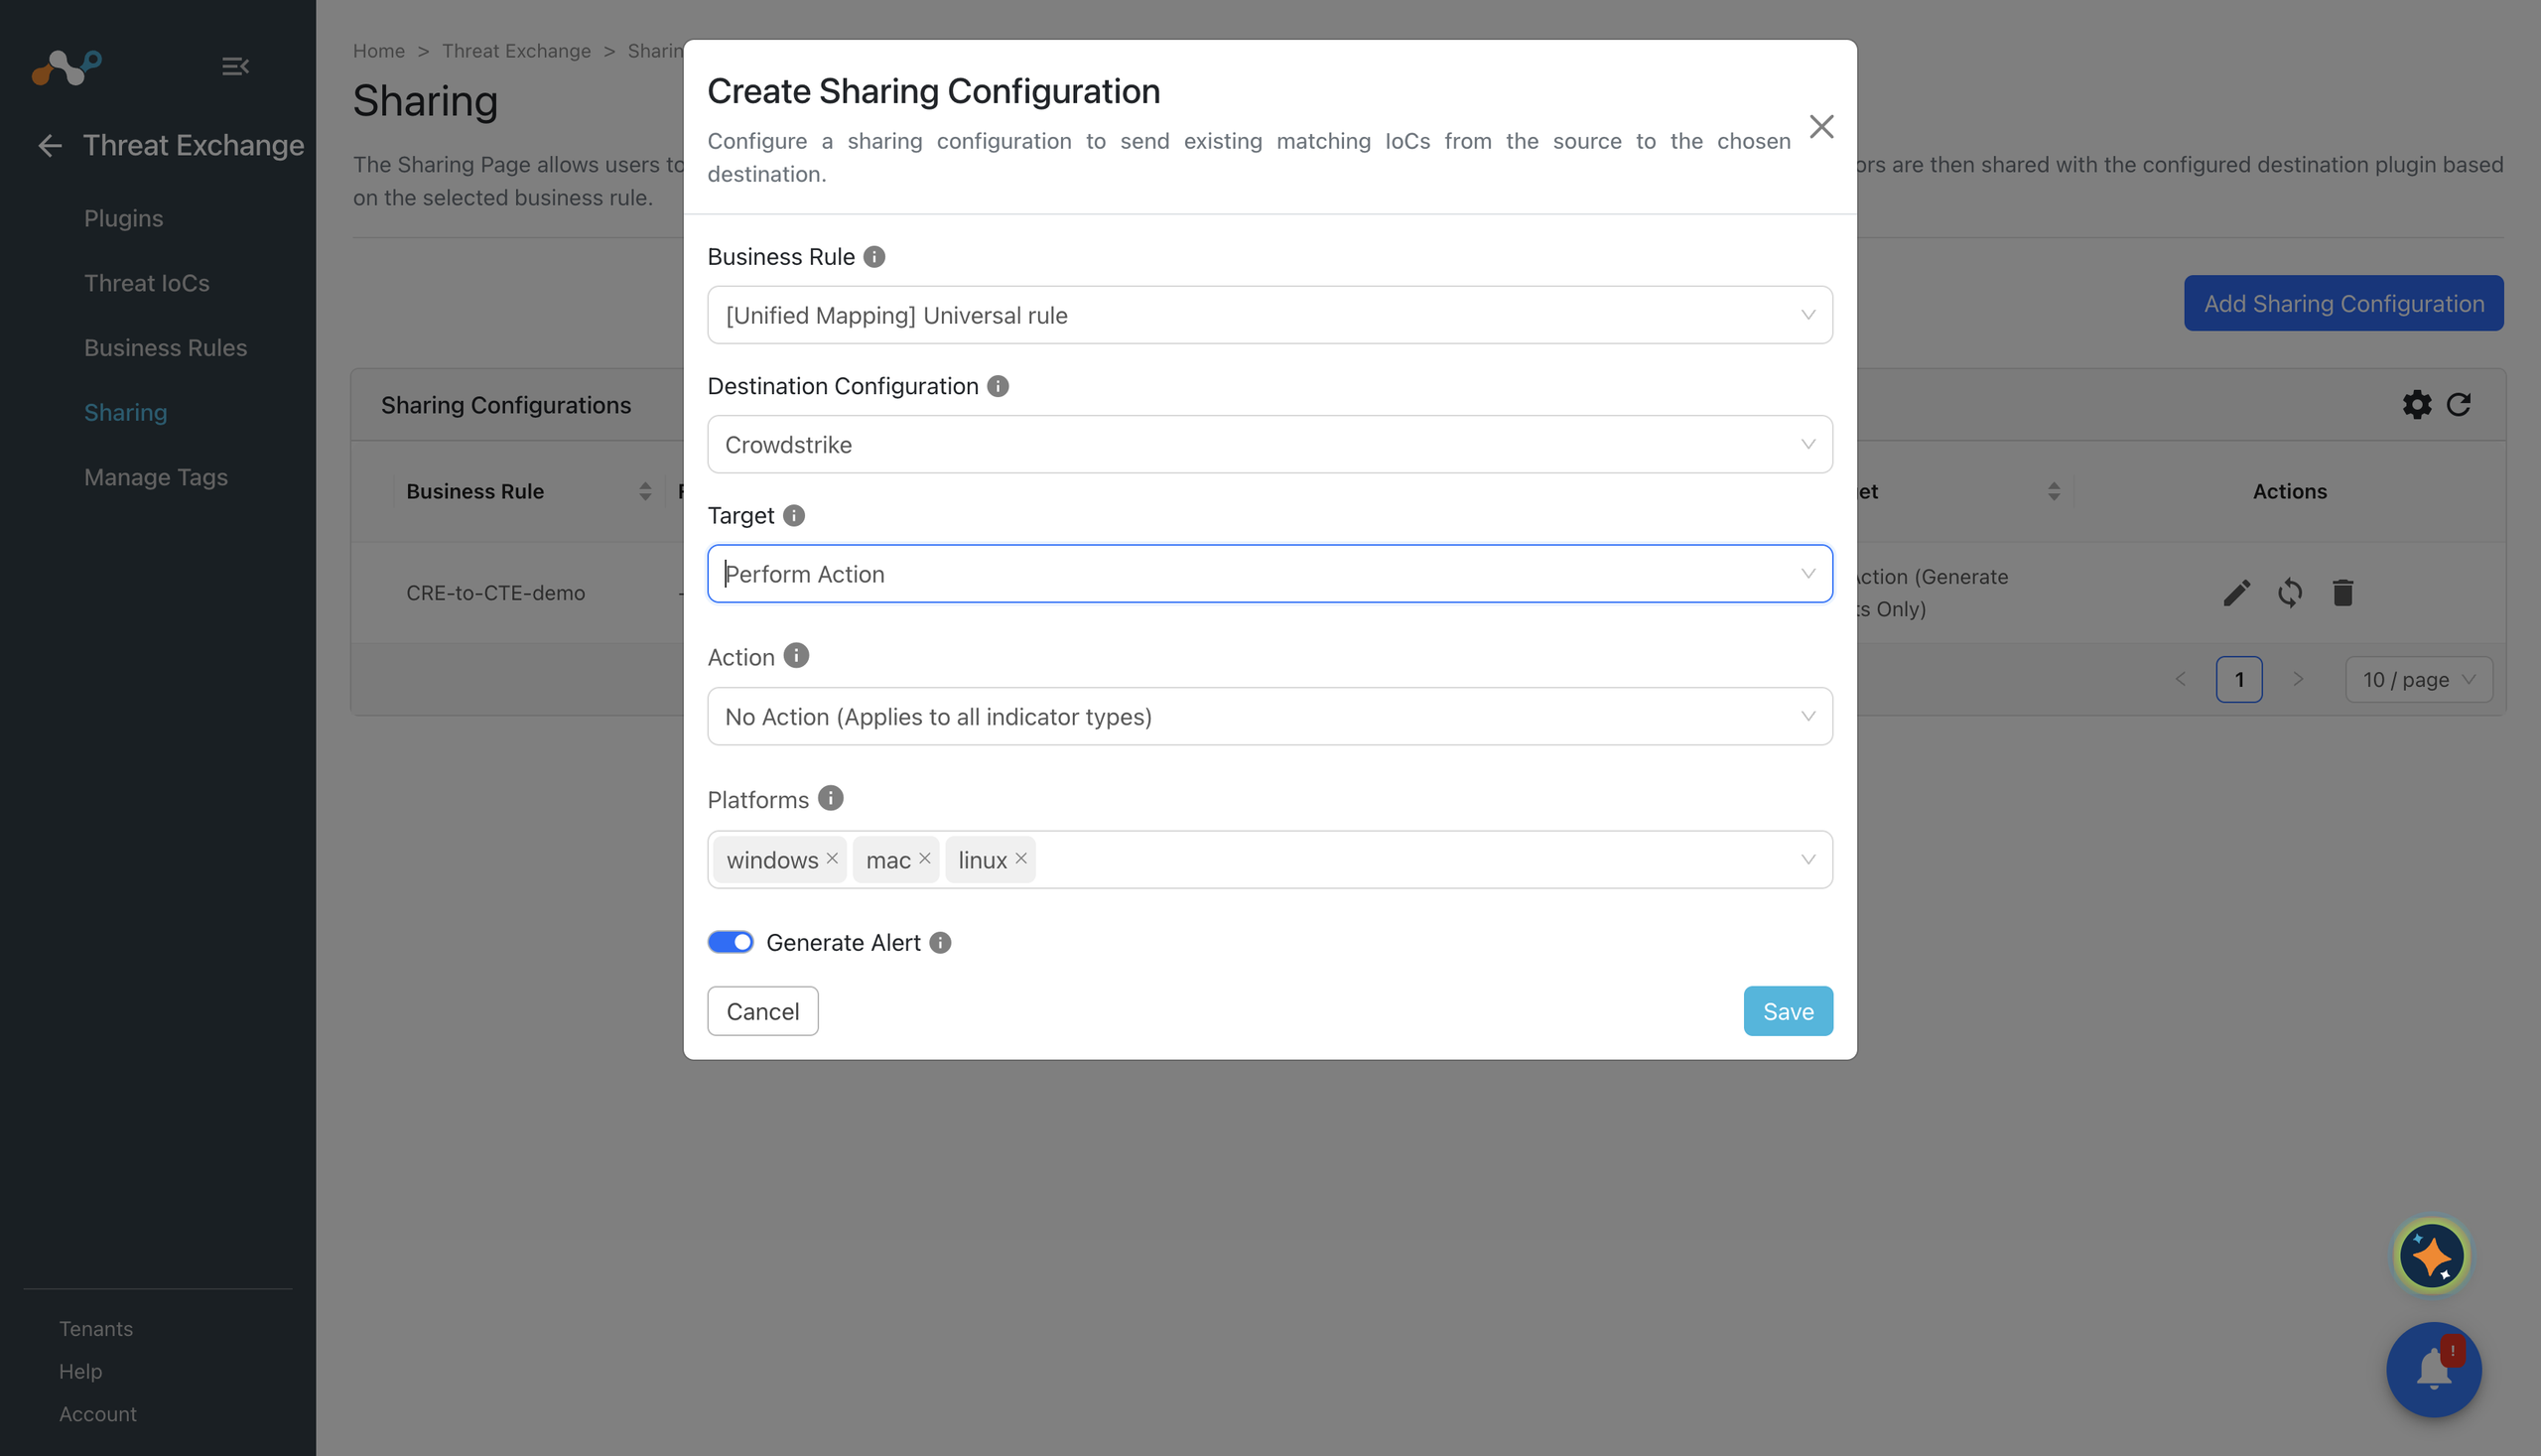
- Select a Cible. Chaque plugin aura une cible ou une destination différente pour l'IoC.
- Select une action. Certains plugins prennent en charge plusieurs actions qui correspondent à l'endroit où l'IoC pourrait aller et, par conséquent, à ce que le système récepteur fera avec un indicateur correspondant.
Certains systèmes ne prennent en charge l'IoC que pour l'adapter à certains systèmes d'exploitation (Windows, Mac, Linux).
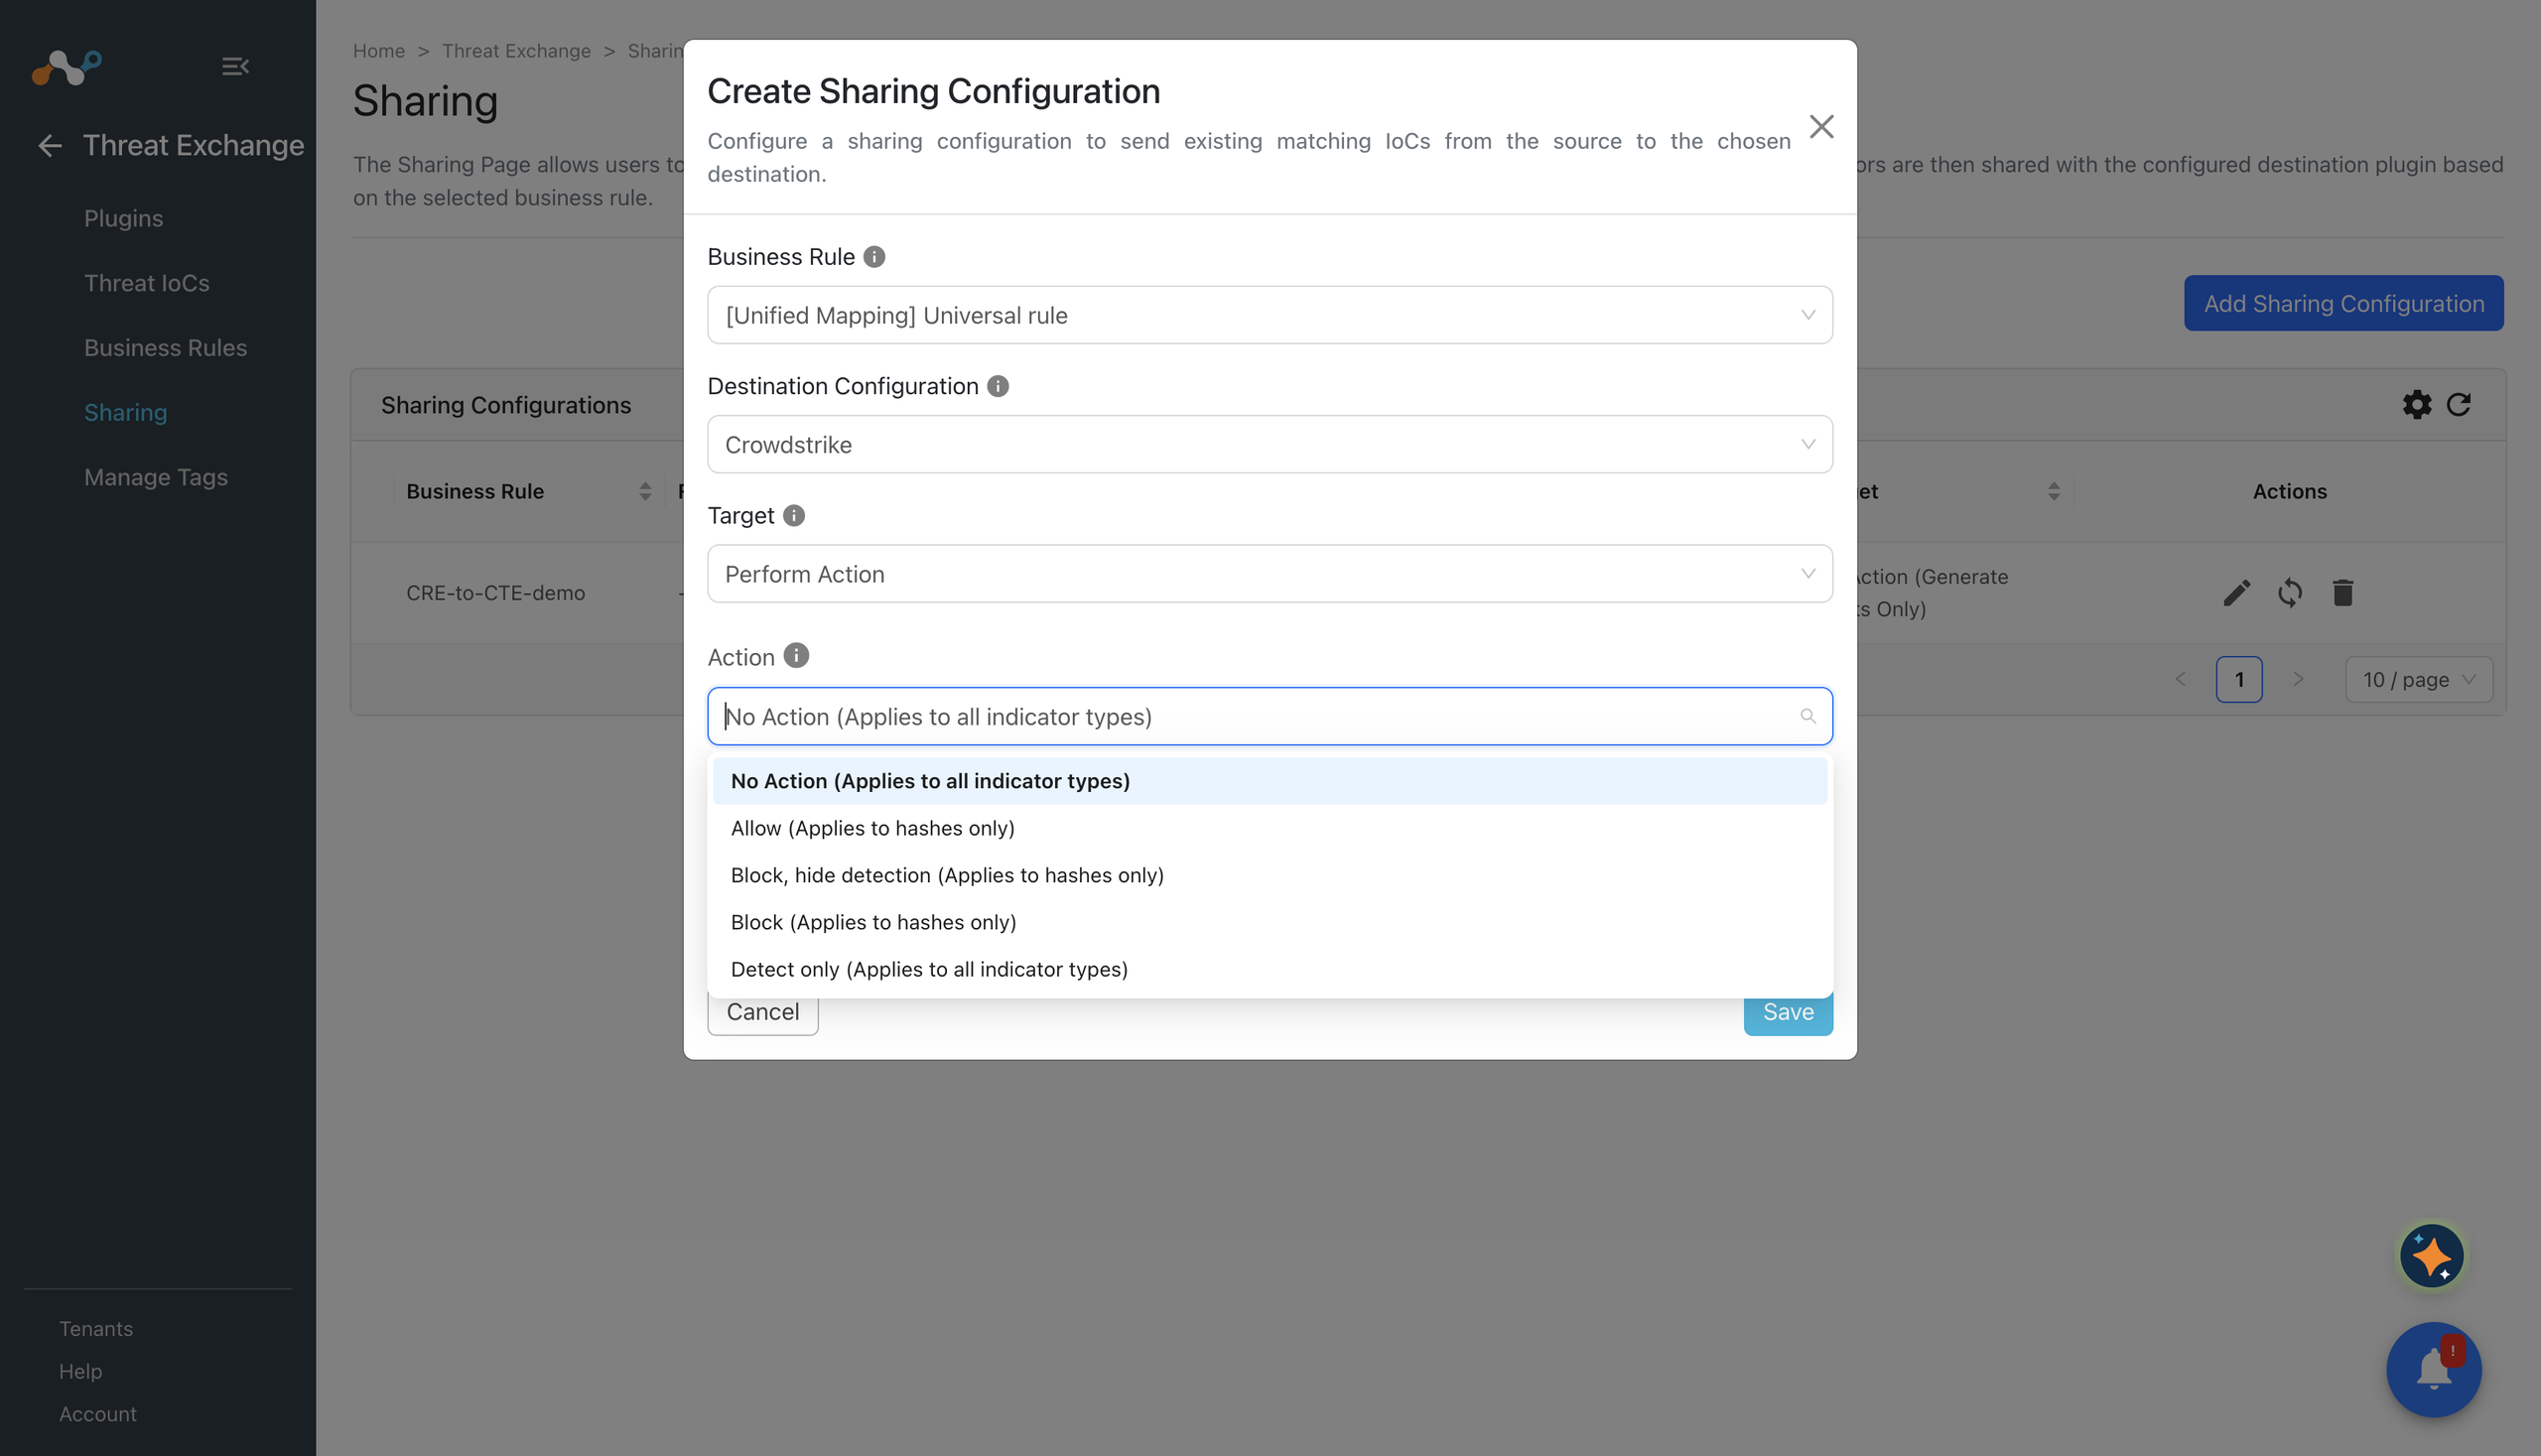
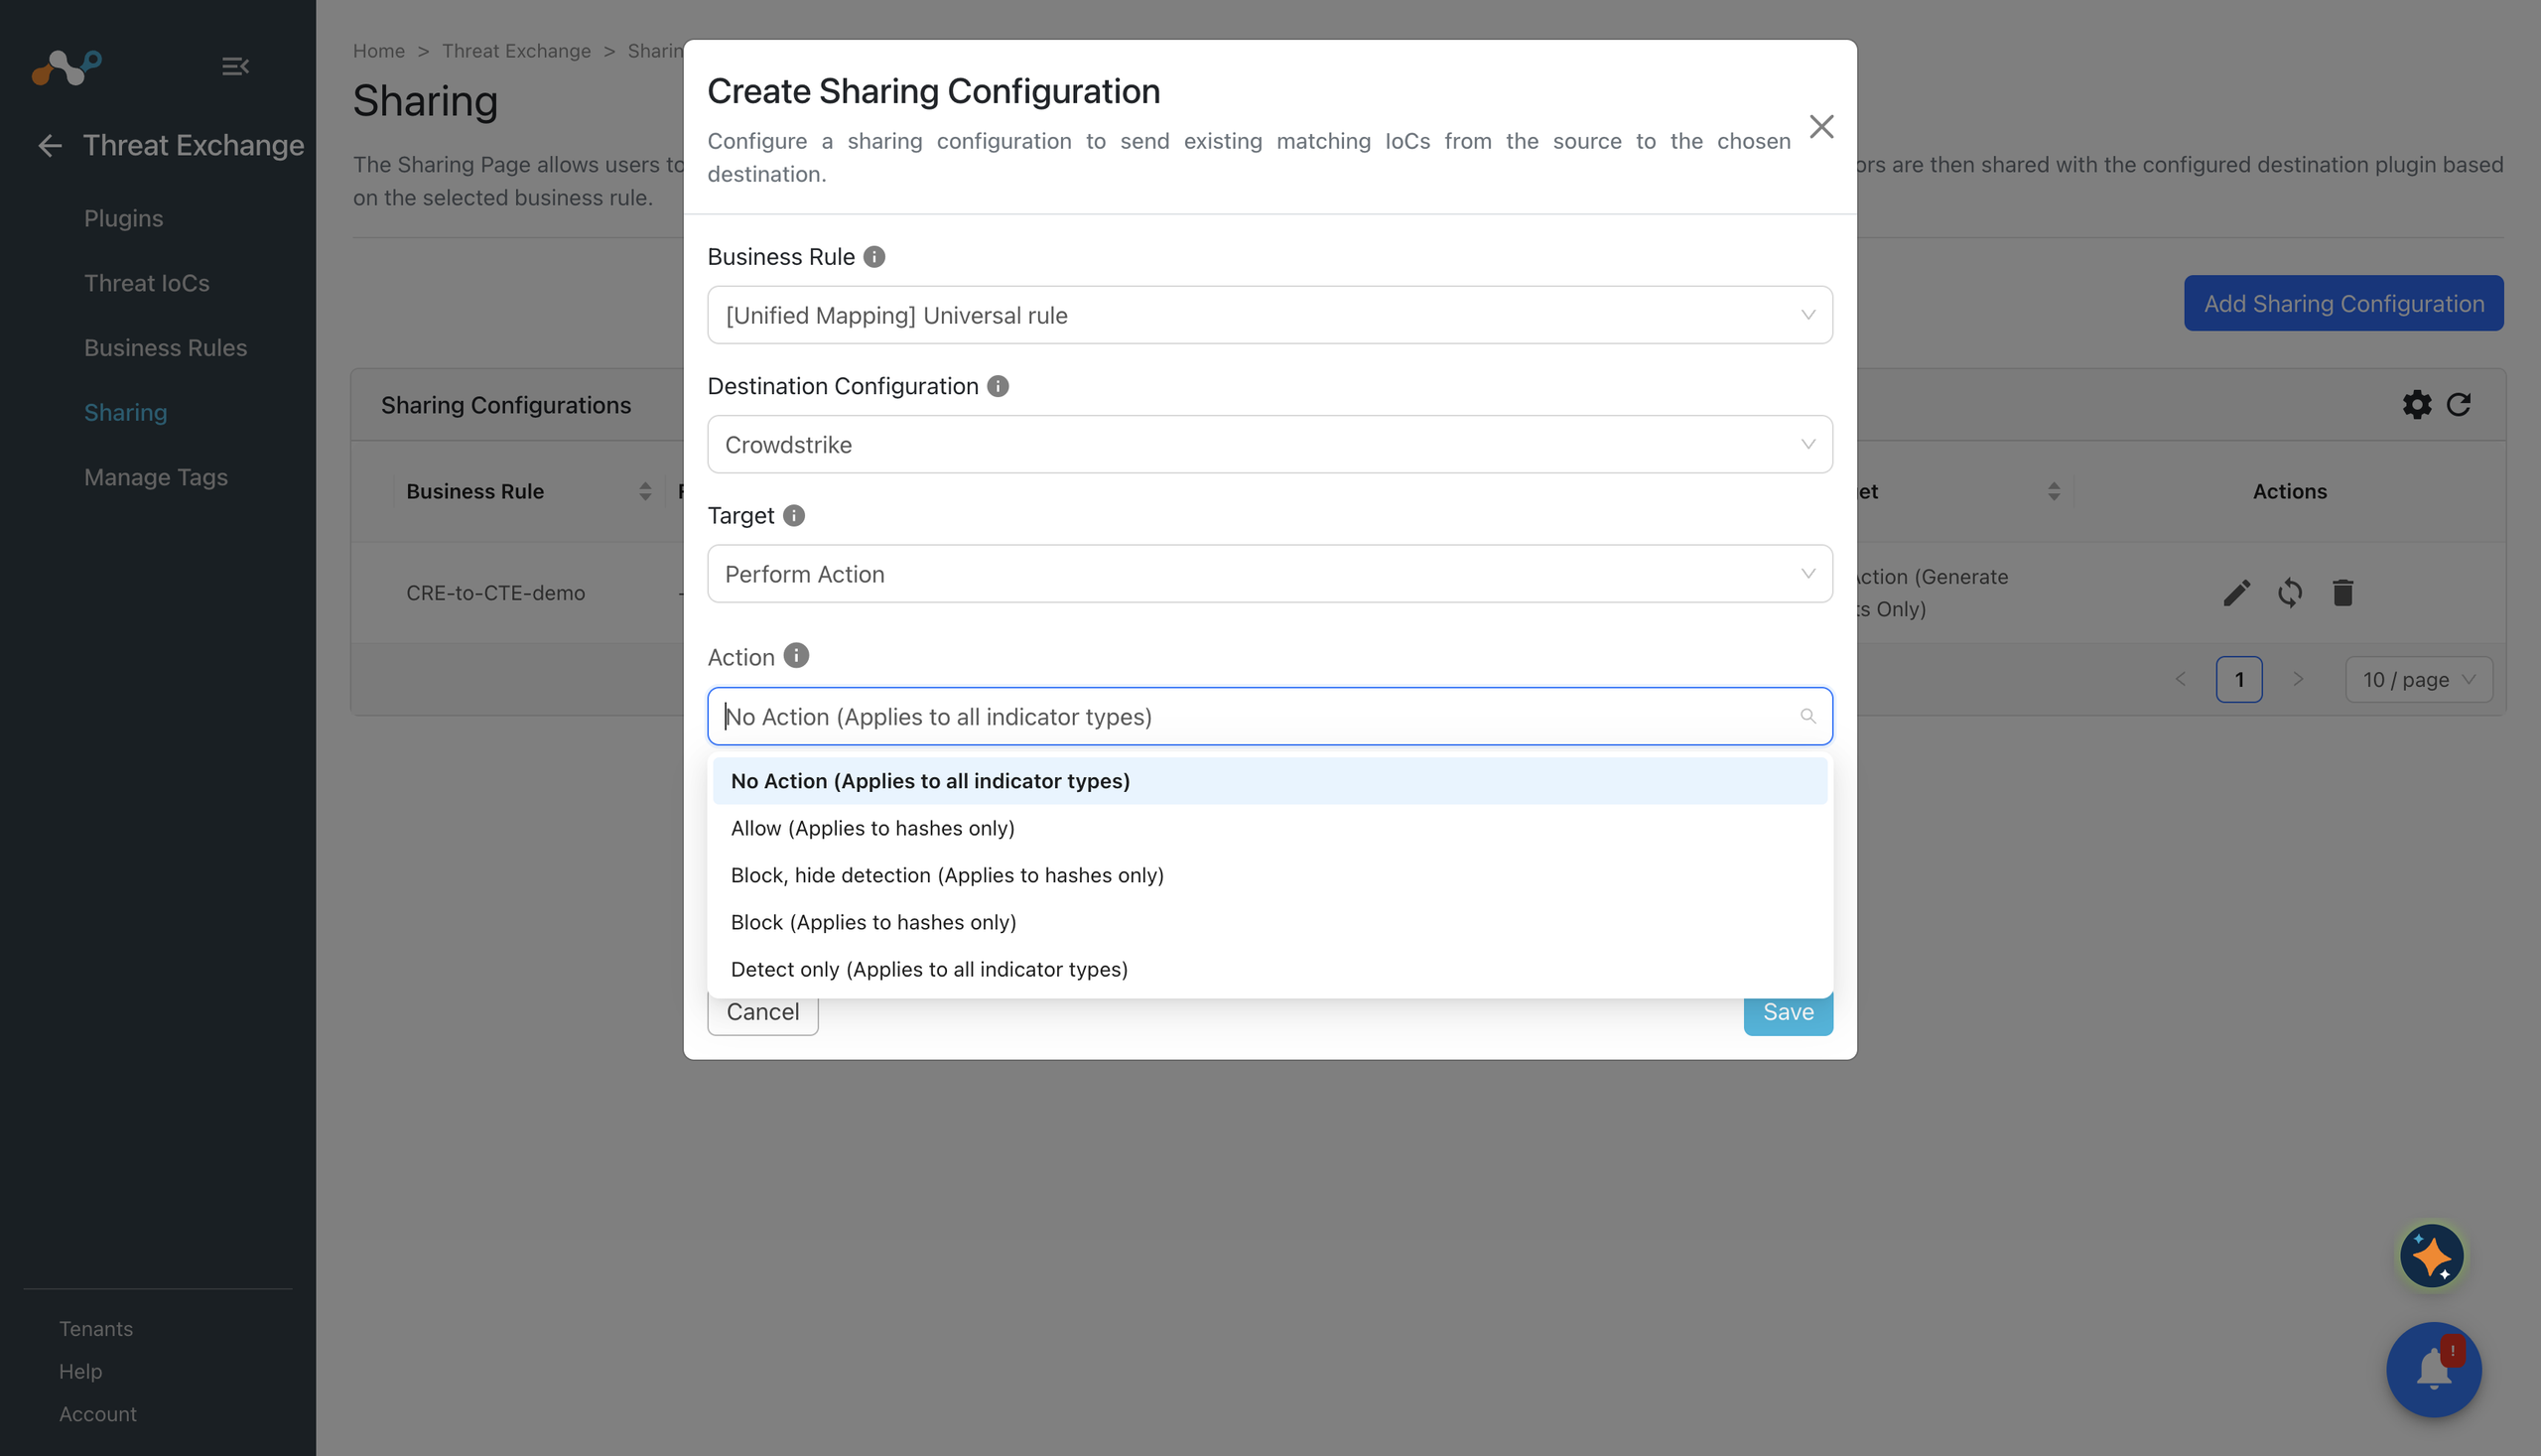
- Activez Generate Alert si vous souhaitez recevoir des alertes dans le module Ticket Orchestrator à chaque fois qu’une action est effectuée. En utilisant cette fonctionnalité, vous pouvez recevoir des IoC dans votre plateforme ITSM ou recevoir des notifications . Notez que cette fonctionnalité exige que le module Ticket Orchestrator soit activé.
- Cliquez sur Save.
L'ajout d'une New configuration de partage sur le sondage de source active partagera les IoC existants de la configuration de source vers la configuration de destination. Chaque fois qu'une configuration New de partage est construite, tous les IoC actifs seront également pris en compte pour le partage s'ils correspondent à la combinaison source/destination. Pour une règle métier de mappage unifiée, les enregistrements qui correspondent actuellement à la règle sont pris en compte pour le partage lors de l'enregistrement de la configuration.
Une fois qu’une configuration de partage a été créée, la table de partage affiche la règle invoquée, le système source fournissant les correspondances IoC potentielles, le système de destination qui recevra les IoC correspondants et la cible applicable à cette règle. Plusieurs configurations de partage peuvent être effectuées pour prendre en charge le mappage de certains IoC vers plusieurs cibles, même sur le système de destination du système.
Gérer une configuration de partage
Chaque configuration prend en charge trois actions : modifier, synchroniser et supprimer.
Edit
Seuls les utilisateurs disposant d’un accès en écriture peuvent mettre à jour le partage ou la cible d’une configuration de partage existante.
- Cliquez sur l'icône Edit.
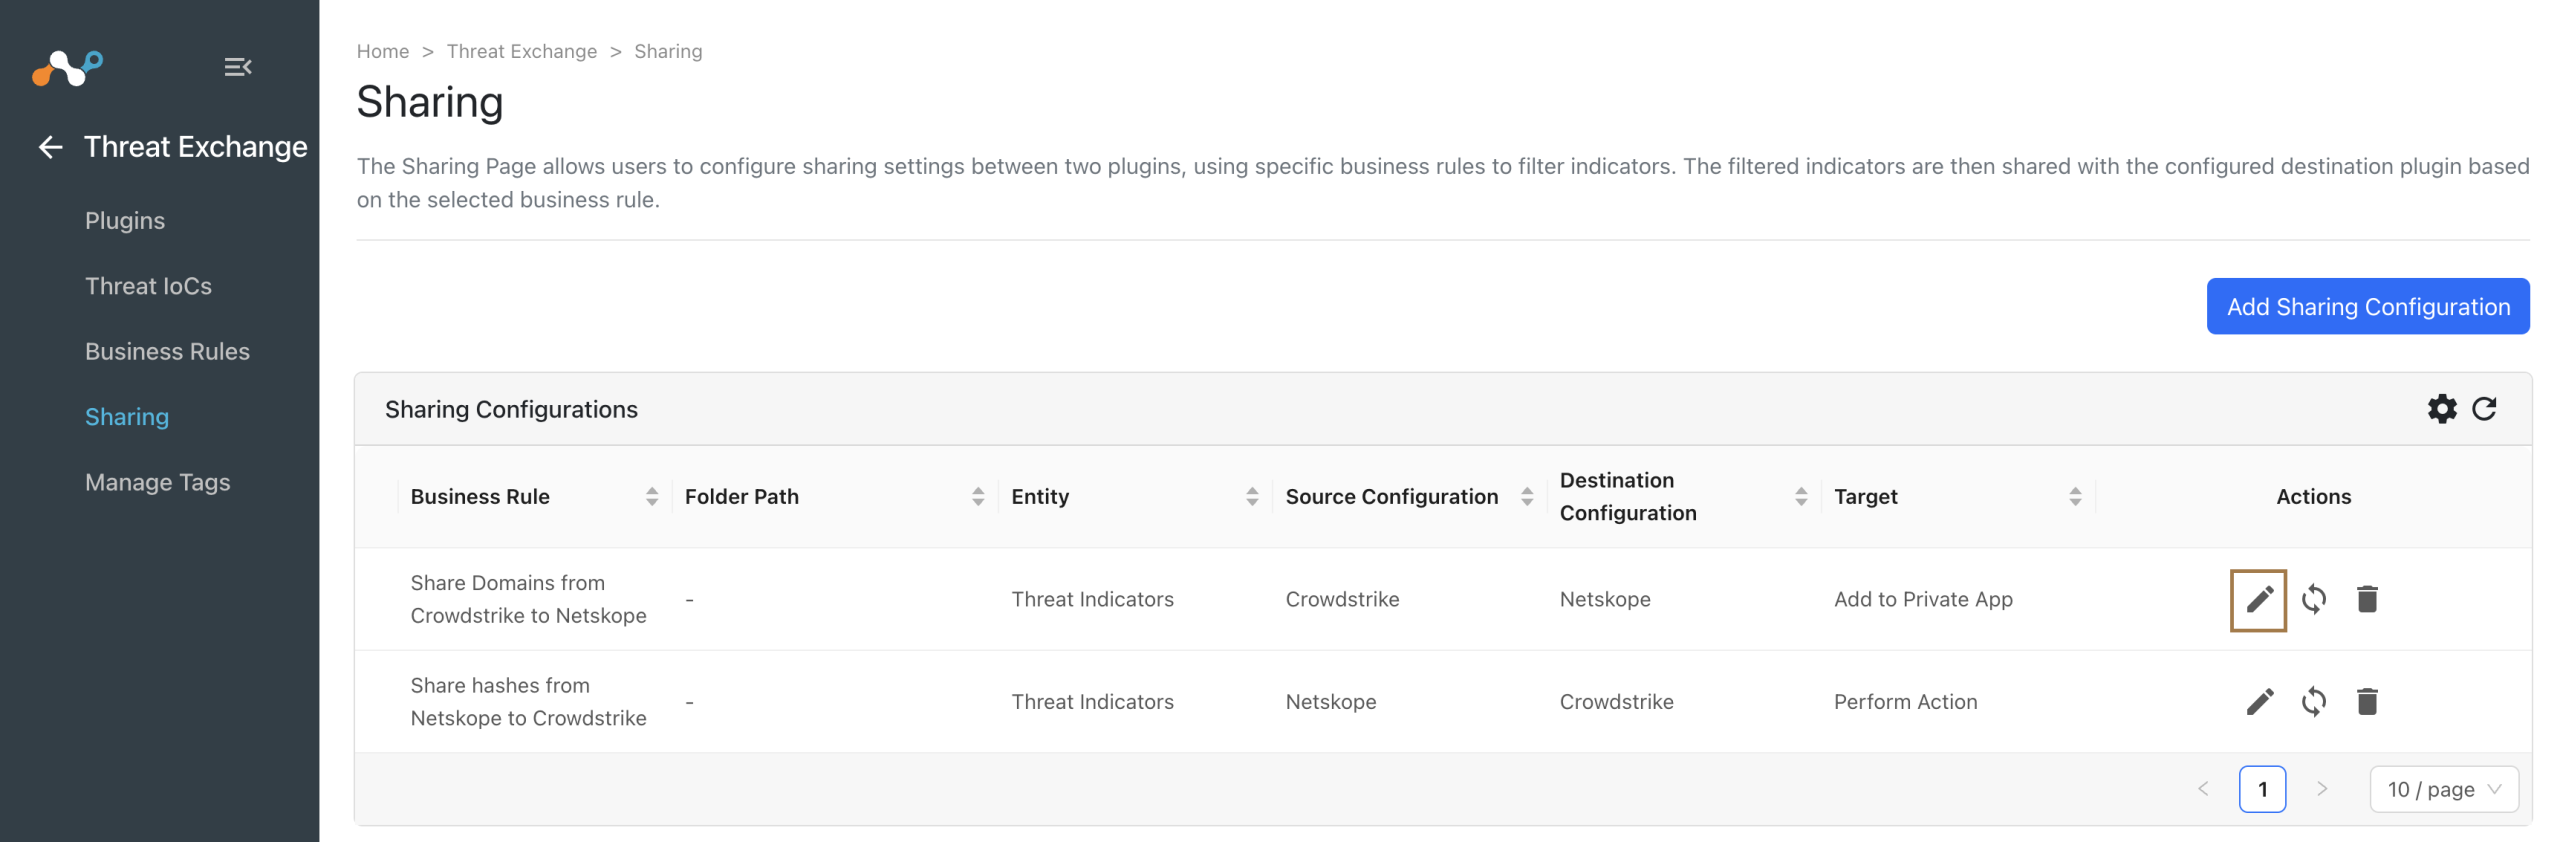
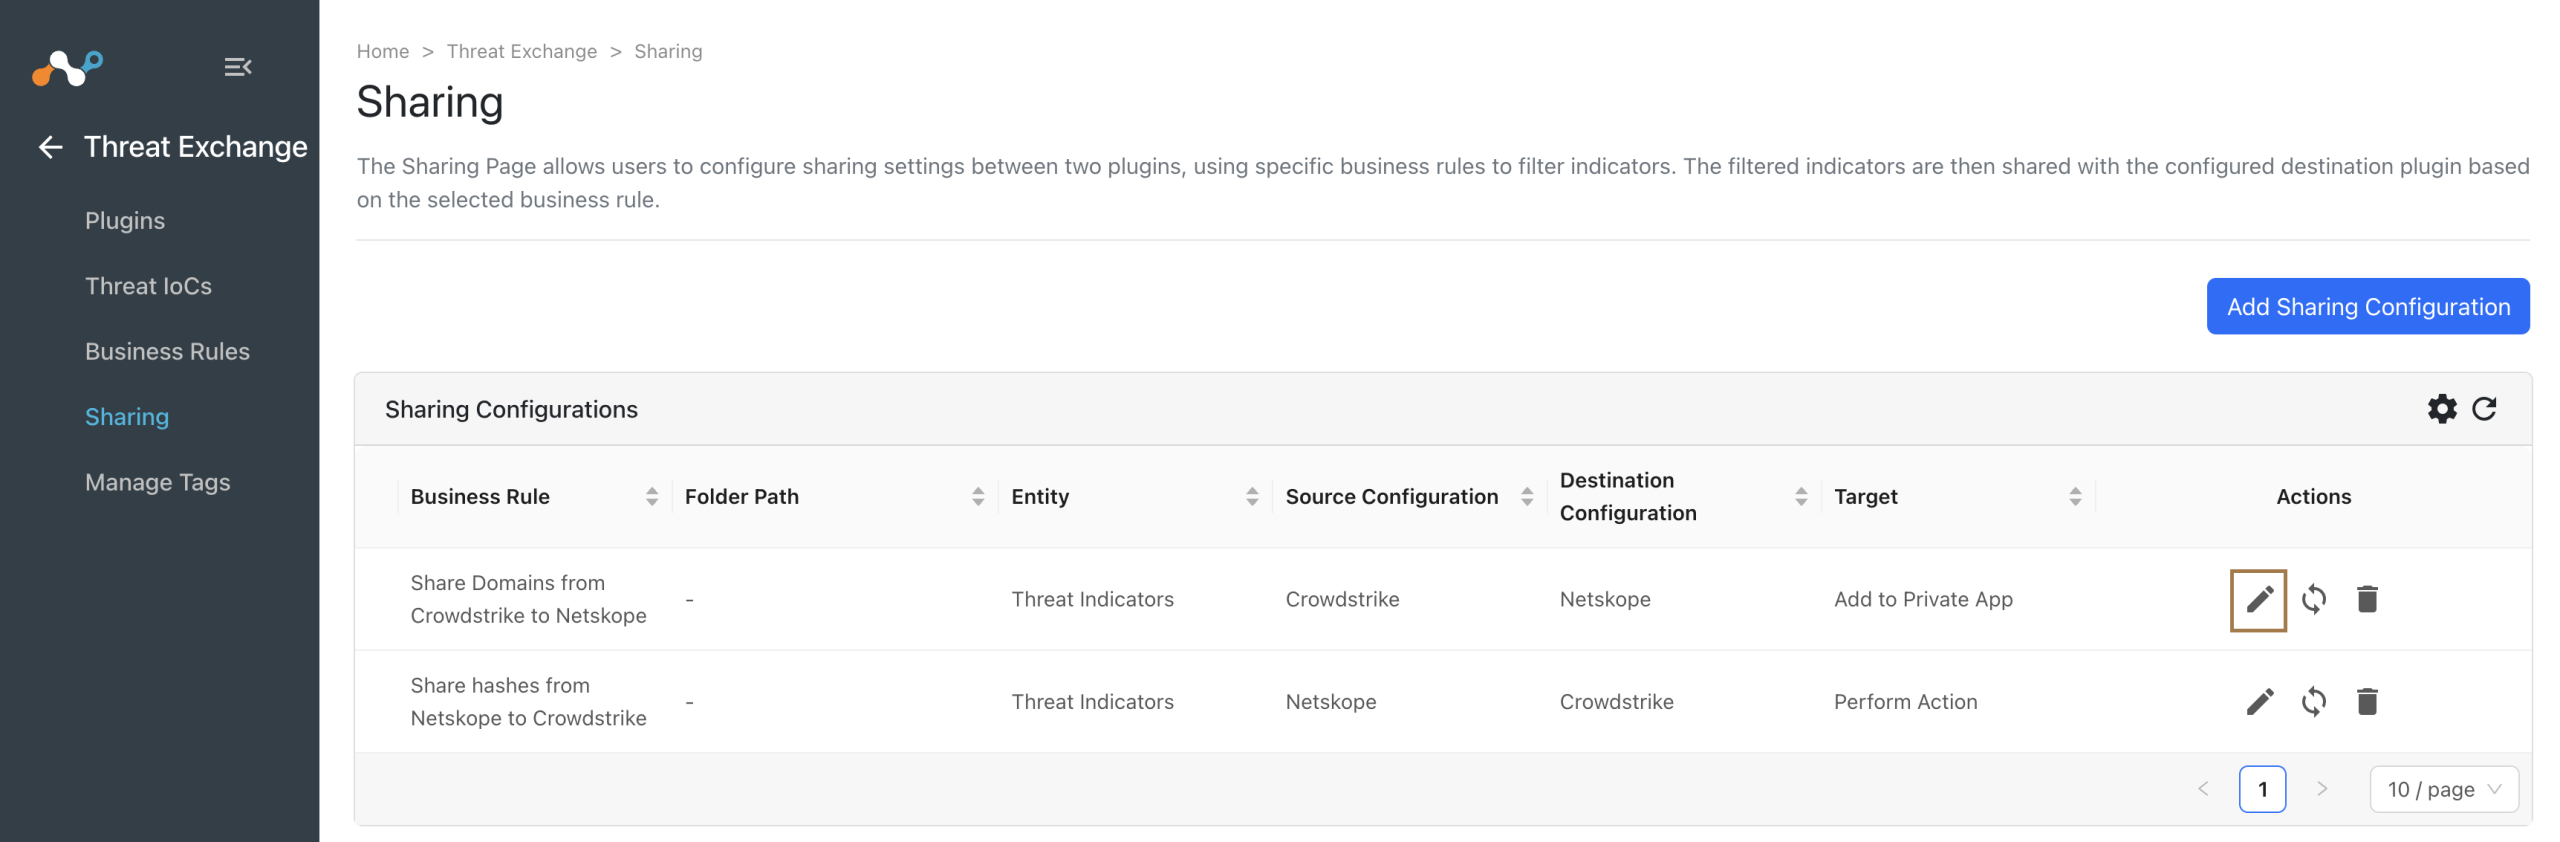
- Mettez à jour les champs obligatoires que vous souhaitez modifier.
- Cliquez sur Save.
Sync
Seuls les utilisateurs ayant un accès en écriture peuvent synchroniser un partage déjà configuré. Cela déclenchera un mécanisme de partage pour partager les IoC avec une configuration de destination.
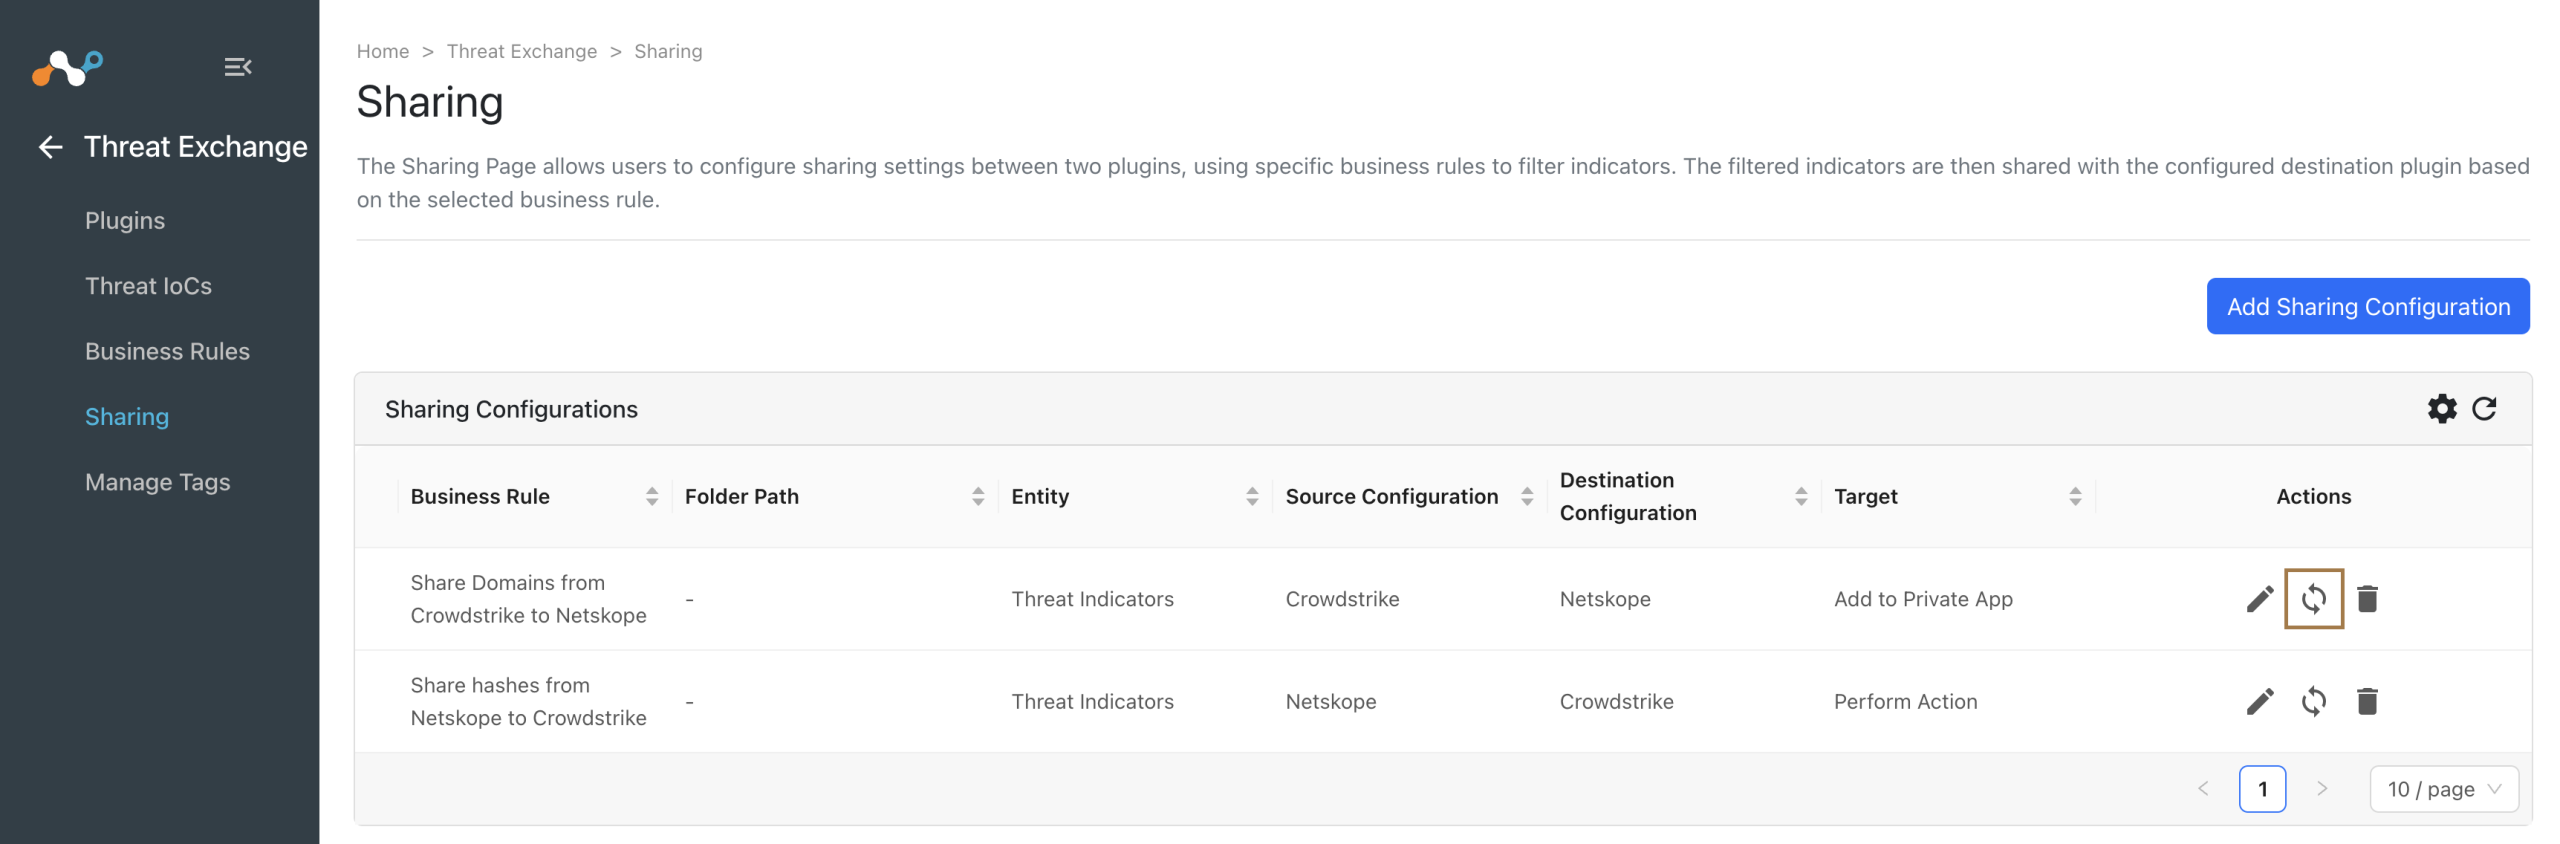
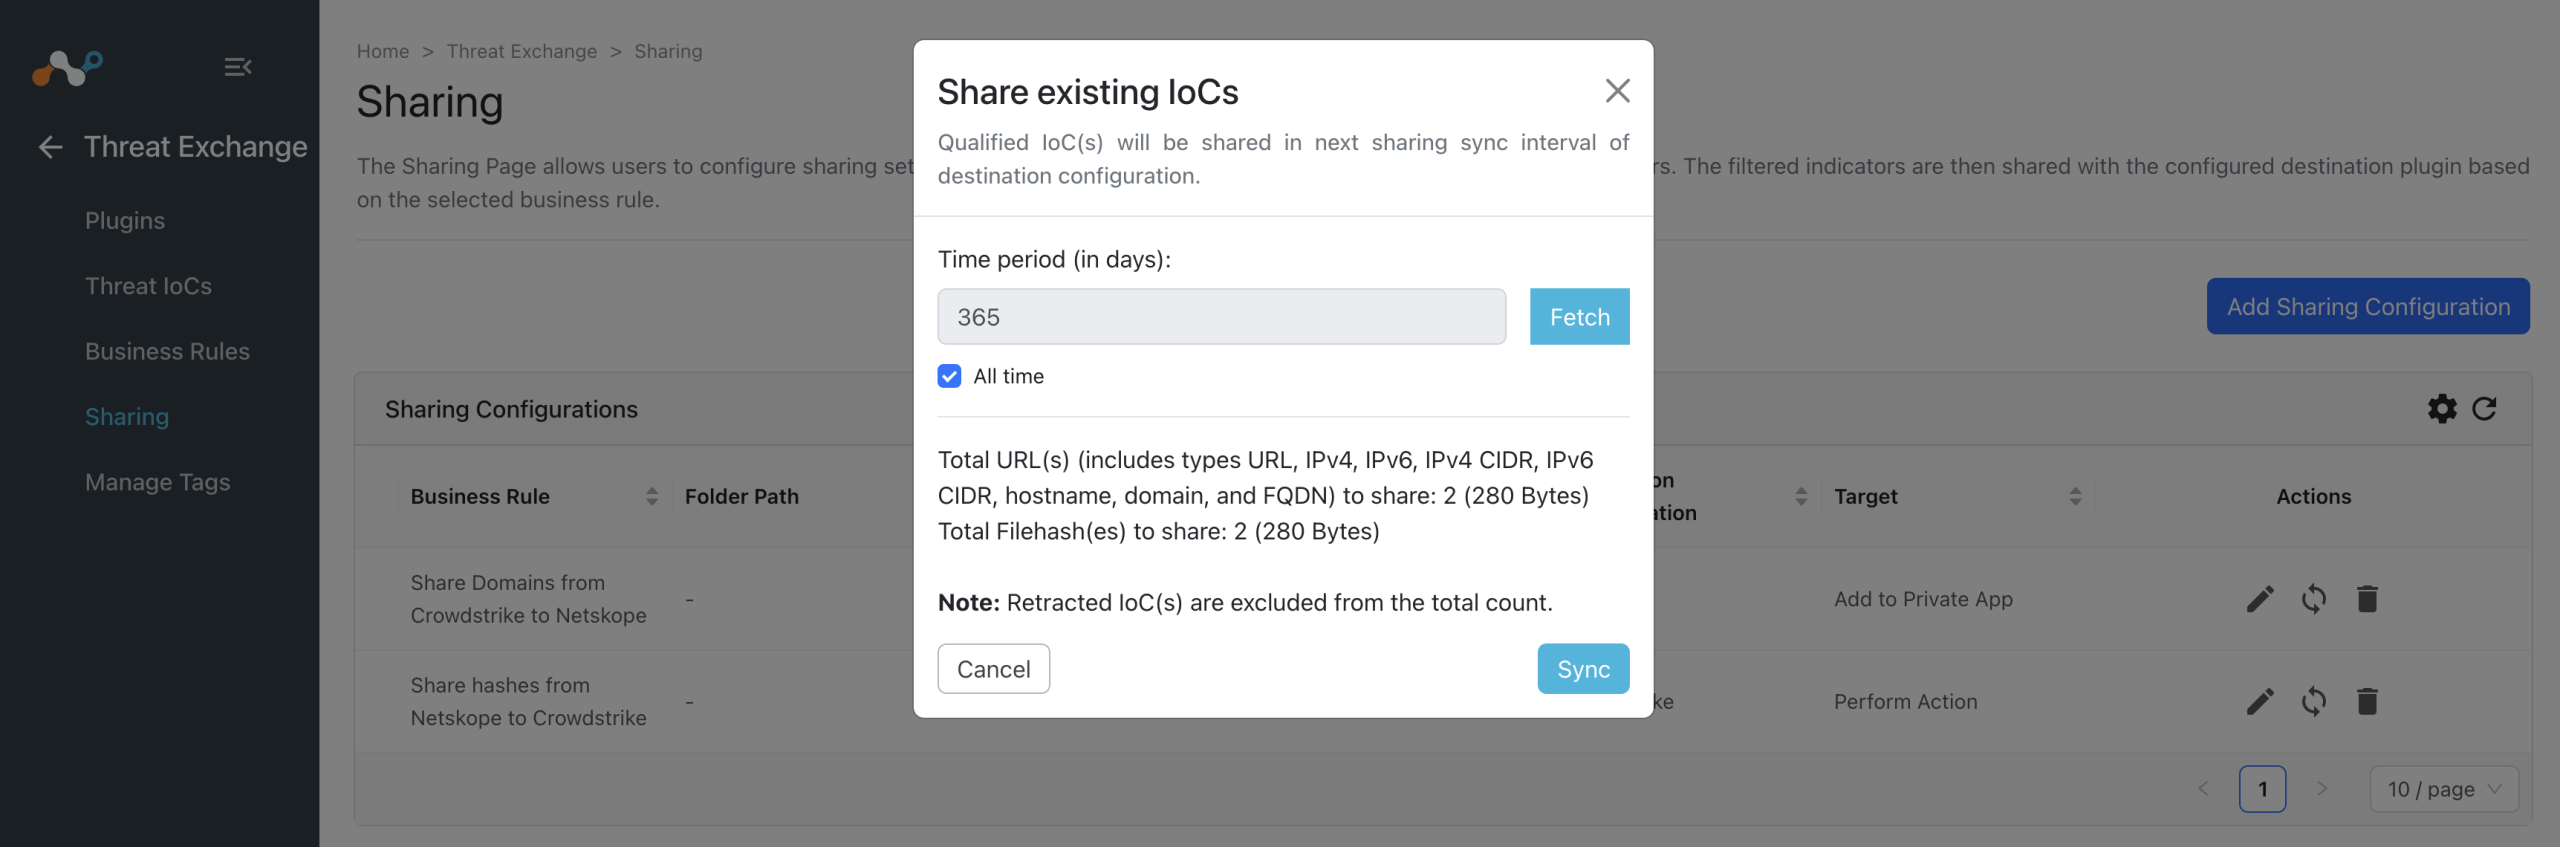
- Cliquez sur l'icône Sync.
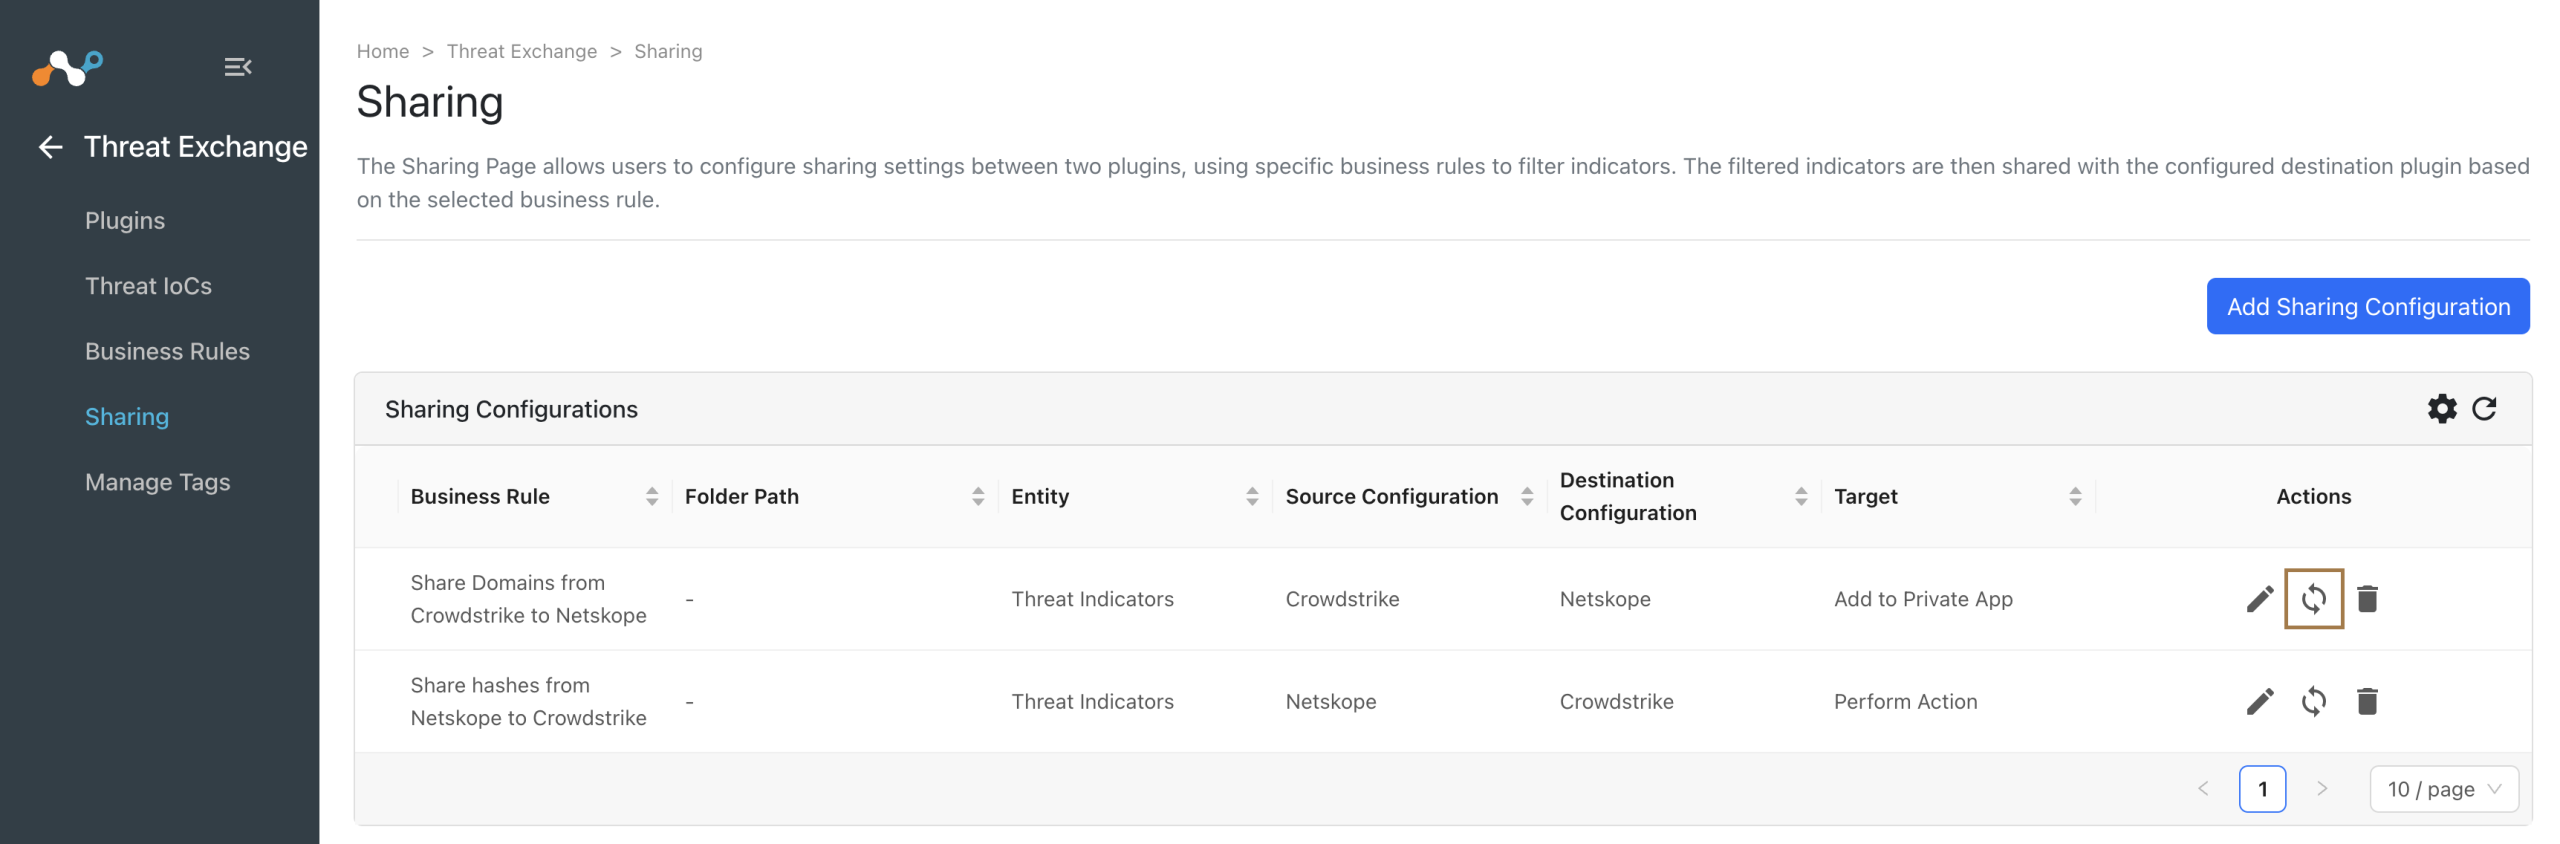
- Saisissez la période de temps (en jours). Seules les IoC récupérées au cours de cette période seront prises en compte lors de l’évaluation de la règle métier. En cochant Tous les temps, les IoC de l’année dernière seront évaluées. Pour une règle métier de mappage unifié, une exécution planifiée n’utilise pas cette période. Le partage qualifie les enregistrements par rapport à son propre point de contrôle de partage précédent, de sorte que l’ensemble qualifiant peut différer lors de l’exécution effective de la règle.
- Cliquez sur Fetch. Ceci affichera le nombre d'IoCs qui seront partagés avec la configuration de destination. cette action sera effectuée sur.
- Cliquez sur Sync.
Delete
Seuls les utilisateurs disposant d’un accès en écriture peuvent supprimer les configurations de partage existantes.
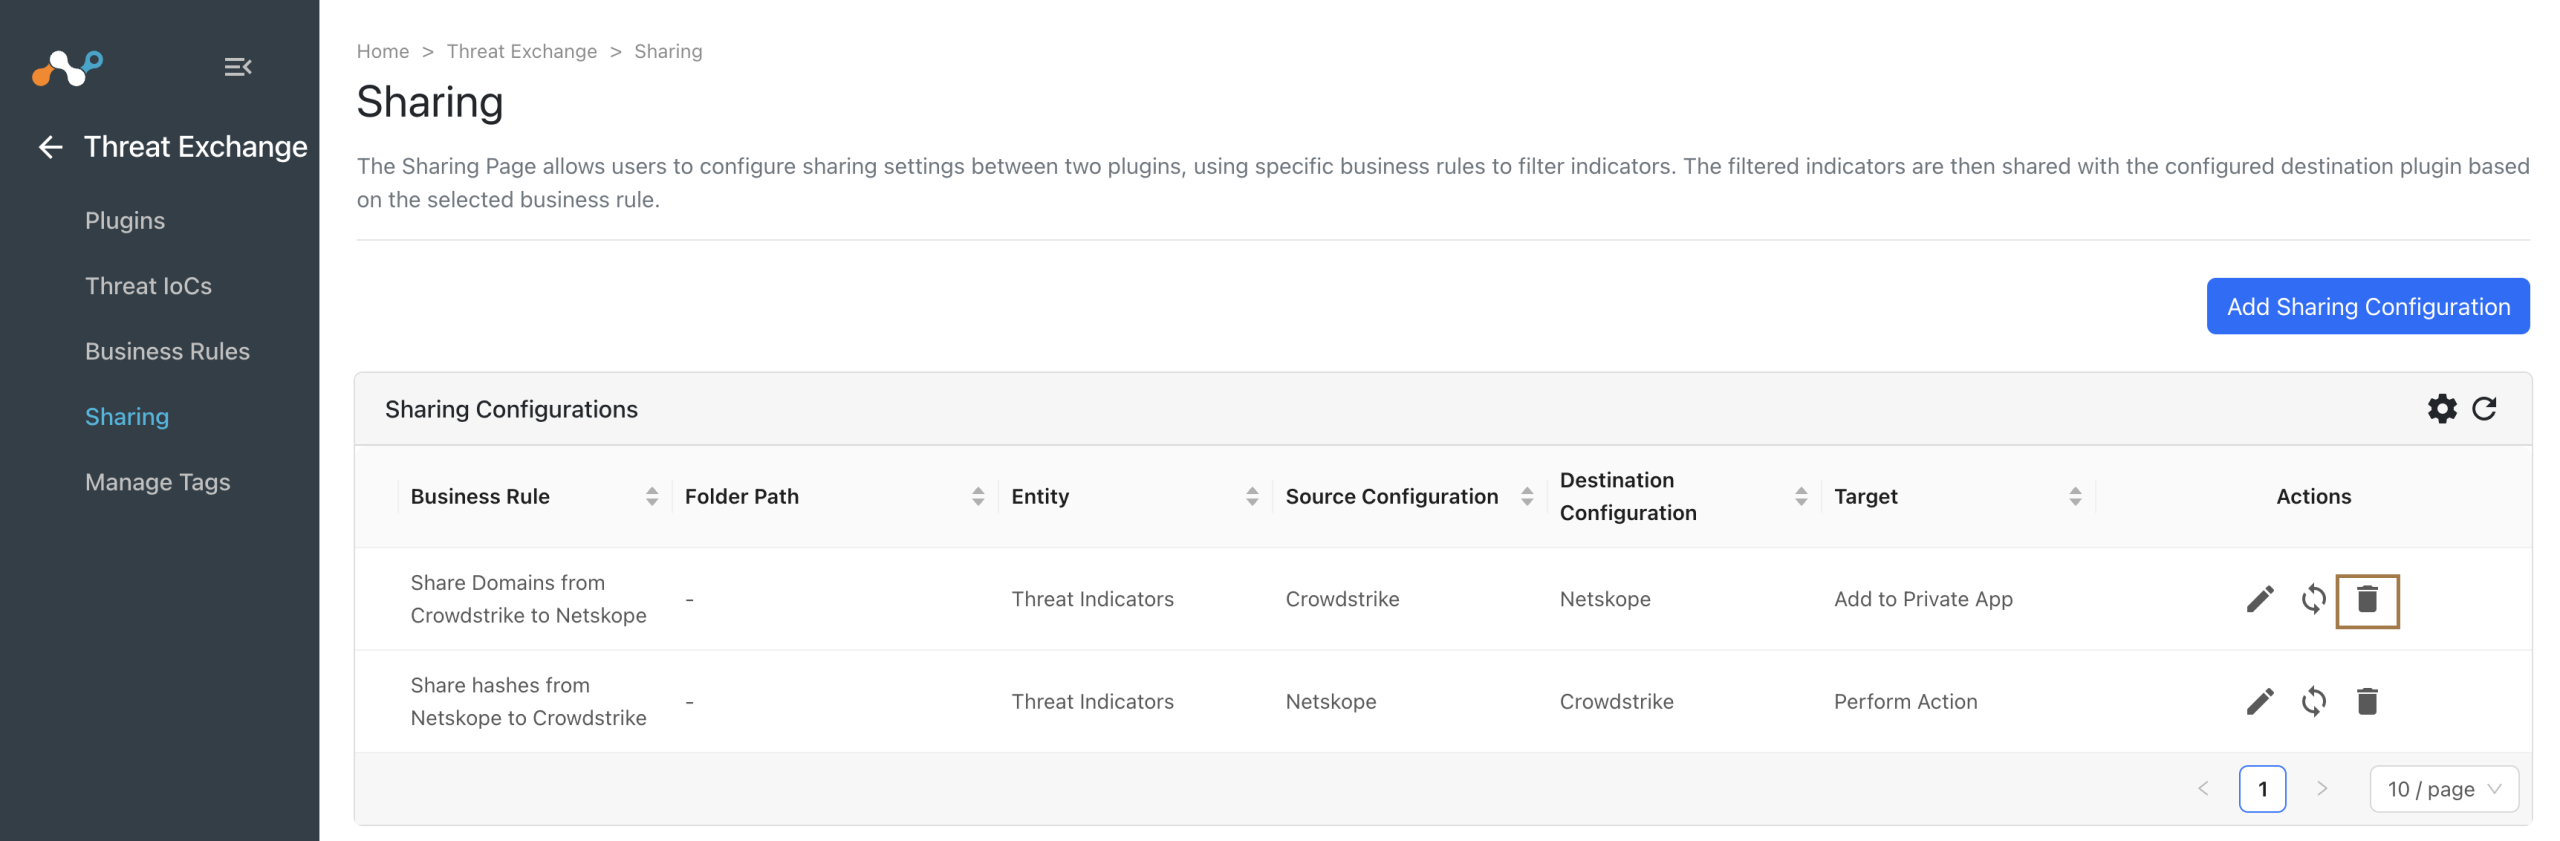
- Cliquez sur l'icône Delete.
- Cliquez sur Delete.
Liste des IoC et capacité de filtrage
Threat Exchange conserve une base de données des IoC fournis par tous les plugins configurés, ainsi que des IoC générés à partir des enregistrements d’entités de Risk Exchange et des mappages unifiés. Vous pouvez consulter tous les IoC disponibles, afficher les métadonnées de chacun d’eux et filtrer les IoC.
- Allez dans Threat Exchange et cliquez sur Threat IoCs.
- Une liste de tous les IoC actifs apparaît. La première fois que vous verrez cet écran, la vue par défaut présentera les objets de confiance ajoutés ou mis à jour (via l'API) au cours des sept derniers jours.


D'autres informations peuvent être extraites de la base de données des centres d'expertise actifs, en fonction de la requête filtrée. La liste des infrastructures de production est paginée avec une taille de page par défaut de 10 enregistrements qui peut être augmentée pour afficher jusqu'à 100 enregistrements. Par défaut, les enregistrements sont triés dans l'ordre décroissant de la dernière apparition.
- Vous avez différentes options de filtrage disponibles en fonction des métadonnées IoC ou des sources IoC qui sont ou peuvent être associées à chaque IoC. Chaque utilisateur peut ajouter un ou plusieurs filtres et peut ajouter un groupe de filtres pour plonger dans un sous-ensemble de tous les IoC actifs. La liste détaillée des options de filtrage et la signification des champs sont présentées ci-dessous. Vous pouvez également sélectionner Non pour un critère de filtre négatif.


| Field | Variable de chaîne de filtrage | Description | Opérateurs de filtre |
|---|---|---|---|
| Value | value | Valeur IoC - MD5 SHA256 pour le fichier ou l'URL. | Est égal et contient (Regex également pris en charge). |
| Comments | commentaires | Commentaires fournis pour cet IoC. | Est égal et contient (Regex également pris en charge). |
| Type | type | Type de l'IoC. MD5, SHA256, URL | opérateur any in, not in (Multiselect) |
| Netskope Hits | netskopeHits | Nombre de fois où Netskope a vu cet IoC. | !=, <, <=, >, >= |
| Autres succès | OtherHits | Nombre de fois où des tiers ont vu cet élément de contrôle interne. | !=, <, <=, >, >= |
| Test | test | Valeur booléenne indiquant si l'unité de contrôle est marquée comme test par Netskope (valeur d'un champ de métadonnées utilisé pour les tests). | Est égal, != |
| Actif | active | Valeur booléenne indiquant si l'organe de contrôle est expiré ou non. | Est égal, != |
| Safe | safe | Valeur booléenne indiquant si l'interface de communication est sûre ou non. (Valeur du champ de métadonnées utilisée pour indiquer un certificat d'origine non malveillant pour le plug-in Github DLP (Prévention des pertes de données)) | Est égal, != |
| Partagé avec | sharedWith | Liste des configurations de plugins où l'IoC a été poussé. | opérateur any in, not in (Multiselect) |
| Expires At | expiresAt | Heure à laquelle le centre de contrôle interne devient inactif | !=, <, >, >= |
| Field | Variable de chaîne de filtrage | Description | Opérateurs de filtre |
|---|---|---|---|
| Source | sources.source | D'où provient l'IoC. Pour un plugin, le nom de la configuration source. Pour une règle de gestion de Threat Exchange basée sur une entité de Risk Exchange, cre_<entity>_<rule>. Pour une règle de gestion de mappage unifié, [Unified Mapping] <mapping>. | Est égal et contient (Regex également pris en charge). |
| Sévérité | sources.severity | Gravité de l'IoC. | Est égal et contient (Regex également pris en charge). |
| Reputation | sources.reputation | Confiance dans l'information. Faible 1 - Fort 10. | !=, <, <=, >, >= |
| Netskope Hits | sources.netskopeHits | Nombre de fois où Netskope a vu cet IoC. | !=, <, <=, >, >= |
| Tous les autres succès | sources.externalHits | Nombre de fois où des tiers ont vu cet élément de contrôle interne. | !=, <, <=, >, >= |
| Première vue | sources.firstSeen | Moment où Threat Exchange a vu cet IoC pour la première fois à partir de cette source. | !=, <, >, >= |
| Dernière visite | sources.lastSeen | Moment où Threat Exchange a vu cet IoC pour la première fois à partir de cette source. | !=, <, >, >= |
| Tags | sources.tags | Tags associés aux données de l'IoC | opérateur any in, not in (Multiselect) |
| Comments | sources.comments | Commentaires fournis pour cet IoC. | Est égal et contient (Regex également pris en charge). |
- Pour plus d'un critère de filtrage, déplacez la souris en haut à droite de la boîte de filtre et cliquez sur Add rule. Select l'opérateur de comparaison approprié And ou Or en déplaçant la souris sur le bouton Not en haut à gauche ; les options s'affichent alors.
- Pour d'autres critères multi-données, cliquez sur Add group. Les règles seront traitées de haut en bas. Déplacez la souris en haut à droite de la boîte de filtre pour voir l'option Add group.
- Après avoir sélectionné le filtre souhaité, cliquez sur Apply Filter. Les IoC correspondant aux critères de filtrage seront listés dans l'interface utilisateur.
- Cliquez sur Clear pour supprimer le filtre appliqué ; l'interface utilisateur reviendra au filtre par défaut et les objets de confiance correspondant au filtre par défaut seront répertoriés lorsque l'écran sera actualisé.


- Vous pouvez copier la chaîne de filtre créée dans le moteur de règles après avoir appliqué le filtre. Cliquez sur Copy Filter pour copier la chaîne de recherche réelle. La chaîne copiée peut être utilisée comme filtre dans n'importe quelle configuration de plugin pour limiter les données que Threat Exchange envoie à un plugin tiers.
- Les utilisateurs peuvent également saisir manuellement la requête de filtre et charger les filtres en fonction de la requête.


Sélectionner et modifier les tags
Seuls les utilisateurs ayant un accès en écriture peuvent modifier les étiquettes. Les étiquettes sont utilisées pour ajouter des métadonnées aux IoC afin que les équipes SecOps puissent créer des workflows pour filtrer, visualiser, préparer ou pousser des IoC particuliers vers des plugins. Plus d’informations concernant la gestion des étiquettes sont disponibles dans la section Gérer les étiquettes.