

Threat Exchange est un moteur basé sur des règles pour collecter et partager des indicateurs liés aux hachages de fichiers de logiciels malveillants (malwares), aux hachages de fichiers utilisés dans la politique DLP (Prévention des pertes de données) de Netskope pour une correspondance absolue, ou aux URL utilisées par les systèmes enfichables pour l'application des politiques d'accès restreint ou autorisé. Les indicateurs peuvent être collectés par un plugin source, ou générés à partir des enregistrements d'entités de Risk Exchange et à partir de mappages unifiés créés dans le constructeur de schéma universel (Universal Schema Builder).
Cliquez sur lecture pour apprendre à configurer Threat Exchange.
Paramètres globaux de Threat Exchange
Seuls les utilisateurs ayant un accès en écriture peuvent modifier les paramètres globaux de Threat Exchange. Go to Settings > Threat Exchange. Si la même valeur d'IoC est signalée par différentes sources, alors sur la base des critères de réconciliation, Threat Exchange décidera quelles métadonnées d'IoC doivent être conservées et lesquelles seront ignorées.
Critères de réconciliation
Les critères de réconciliation possibles sont les suivants :
- Always Overrides: si ce critère est sélectionné, les dernières métadonnées IoC seront conservées en cas de duplication IoC.
- Never Overrides: si ce critère est sélectionné, les métadonnées IoC les plus anciennes seront conservées en cas de duplication d'IoC.
- Highest Severity Source Override: si ce critère est sélectionné, les métadonnées IoC de la source ayant la plus haute gravité seront conservées en cas de duplication d'IoC.
Cliquer sur « play » pour regarder une vidéo.
Retrait du (des) CdI(s)
Pour activer la rétractation IoC à partir de Cloud Exchange :
- Allez sur Setting > Threat Exchange.
- Enable the IoC(s) Retraction toggle and enter the Retraction Interval.
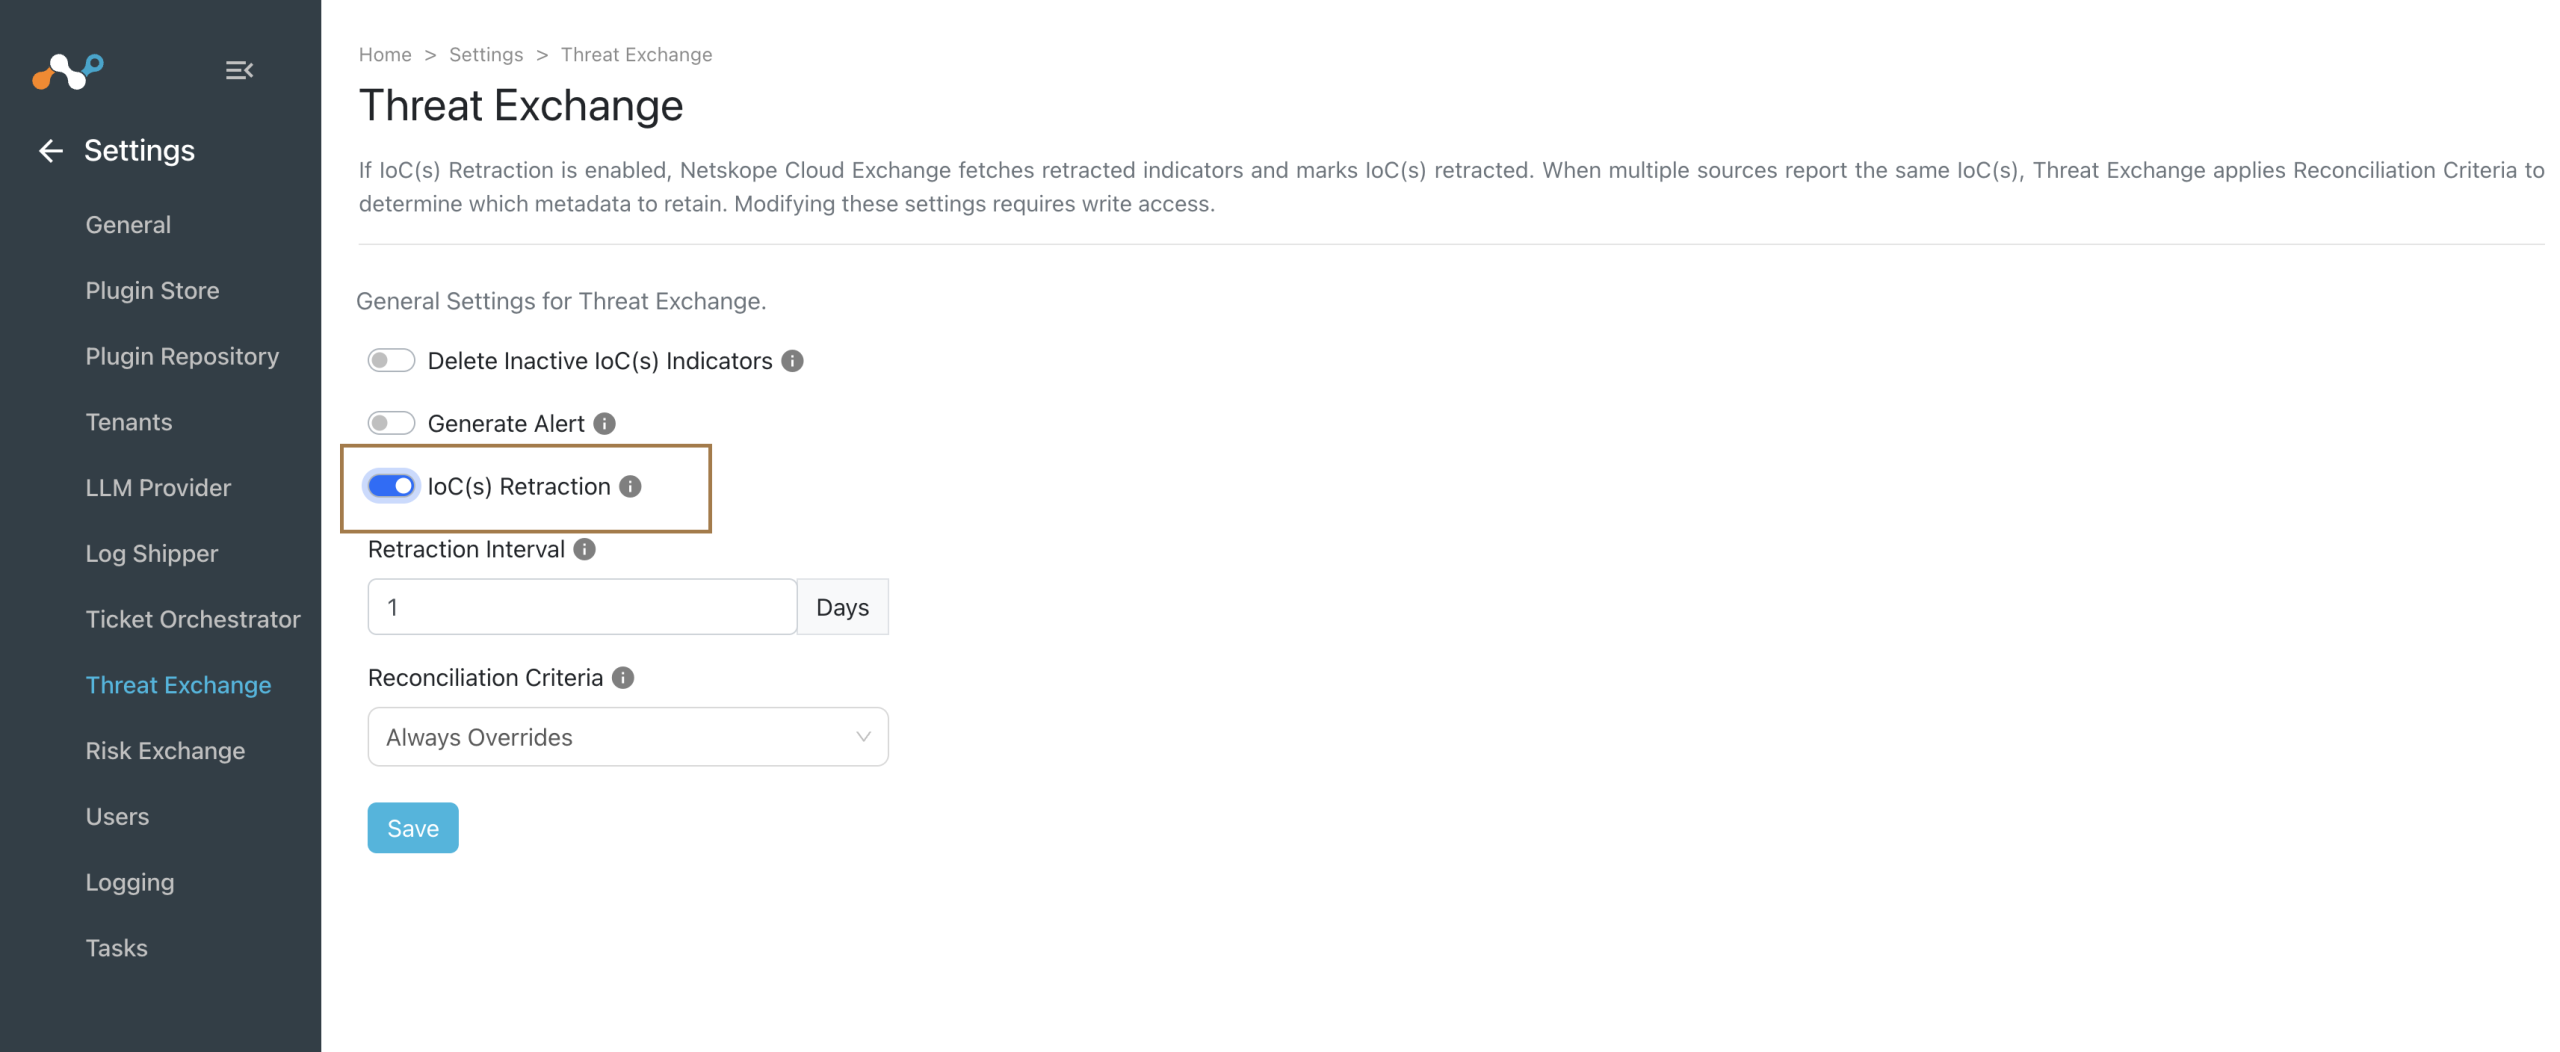
- Cliquez sur Save.
Générer une alerte
Accédez à Settings > Threat Exchange et activez Generate Alert pour envoyer des alertes au module Orchestrateur de tickets lorsque des IoC sont partagés. Ce paramètre s'applique à toutes les configurations de partage :
- Enabled: Chaque configuration de partage génère des alertes en fonction de son propre bouton de bascule Generate Alert. Les New configurations de partage ont le bouton de bascule activé par défaut.
- Disabled: Aucune configuration de partage ne génère d'alertes, même si son propre bouton de bascule Generate Alert est activé. Vous ne pouvez pas modifier le bouton de bascule sur une configuration de partage tant que vous n'avez pas activé à nouveau ce paramètre.
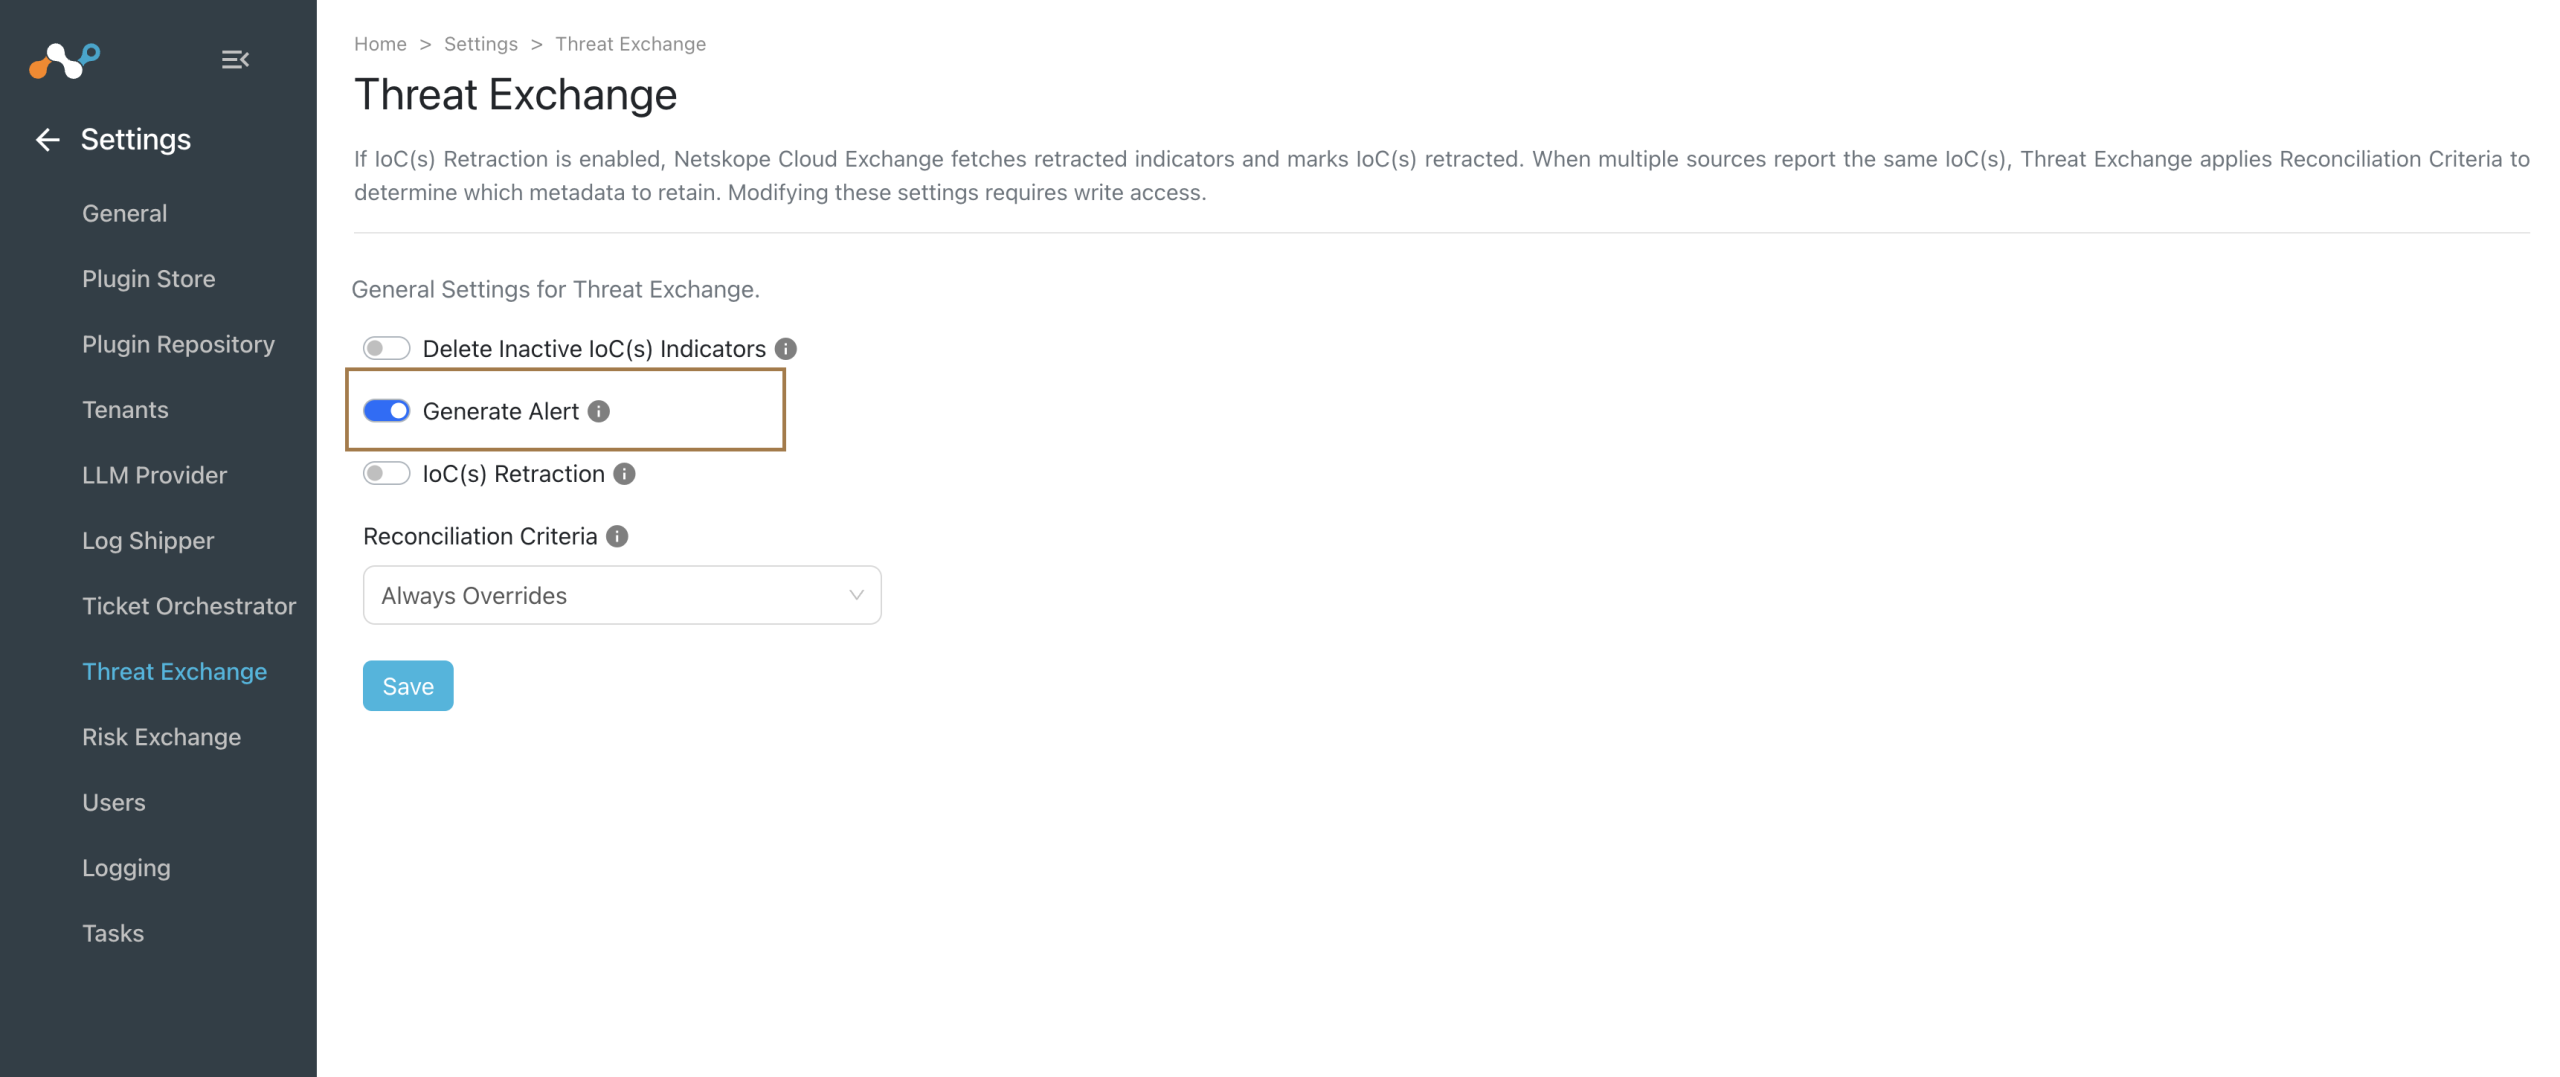
Les alertes ne sont générées que lorsque le module Ticket Orchestrator est activé dans Settings > General. Pour plus de détails sur le bouton de bascule de la configuration de partage, reportez-vous à Configurer le partage des IoC de Threat Exchange.
- Configurer les plugins Threat Exchange tiers
- Plugin Thales pour l’échange de menaces
- Afficher les plugins Threat Exchange configurés
- Mise à jour des plugins Threat Exchange configurés
- Gérer les règles commerciales et le partage IoC de Threat Exchange
- Configurer votre locataire Netskope pour le partage du hachage des fichiers Threat Exchange
- Gérer les tags
- Guide du développeur du Custom Plugin de Threat Exchange