

Ce document explique comment configurer le plugin CyberArk v1.0.0 avec le module Risk Exchange de la plateforme Netskope Cloud Exchange. Le plugin CyberArk récupère les utilisateurs et leurs niveaux de risque à partir de la page Core Services > Users du portail Identity Administration. Pour obtenir les niveaux de risque, vous devez avoir activé le portail d'analyse comportementale pour votre locataire CyberArk. Ce plugin effectue également des actions sur les utilisateurs CyberArk, comme ajouter des utilisateurs à un rôle et supprimer des utilisateurs d'un rôle.
Correspondance des scores de normalisation de Netskope :
- Niveau de risque inconnu : N/A
- Niveau de risque Normal : 875
- Niveau de risque Faible : 625
- Niveau de risque moyen : 375
- Niveau de risque élevé : 125
Conditions préalables
Pour réaliser cette intégration, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- A Netskope Cloud Exchange tenant with the Tenant plugin and Risk Exchange plugin already configured.
- A CyberArk tenant.
- Access to the User Behavior Analytics portal.
- Connectivité avec les hôtes suivants :
- https://<Tenant_ID>.id.cyberark.cloud
- https://<Tenant_ID>.id.idaptive.com
Vous avez besoin de l'une des URL mentionnées pour le plugin.
Support des plugins CyberArk
CyberArk prend en charge l'extraction des utilisateurs et de leurs niveaux de risque à partir de la page Utilisateurs des services centraux > du portail d'administration des identités.
| Type de données extraites | Utilisateur |
| Actions |
|
Mises en correspondance
Cartographie des scores
Le type de score attendu sur CyberArk est inconnu, normal, faible, moyen et élevé. Assurez-vous que les scores sont mappés sous forme de chaîne avec les scores pris en charge par CyberArk.
Les mappings sont utilisés pour visualiser les utilisateurs tirés et leurs détails respectifs. Les champs mappés lors de la configuration du plugin sont visibles sur la page Enregistrements une fois les données extraites. Voici les mappings suggérés qui devraient être utilisés lors de la configuration du plugin.
Mappage par traction pour l'utilisateur
| Champ du plugin | Type de données attendu | Nom de champ suggéré | Note globale suggérée |
|---|---|---|---|
| ID de l'utilisateur | String | ID utilisateur CyberArk | Unique |
| Display Name | String | CyberArk Display Name | Overwrite |
| Username | String | Nom d'utilisateur CyberArk | Unique |
| Login Name | String | CyberArk Login Name | Overwrite |
| String | CyberArk Email | Overwrite | |
| Statut | String | CyberArk Status | Overwrite |
| Status Enum | String | CyberArk Status Enum | Overwrite |
| Niveau de risque | String | Niveau de risque CyberArk | Overwrite |
| Niveau de risque Localisé | String | Niveau de risque CyberArk Localisé | Overwrite |
| Niveau de risque Rang | String | Classement du niveau de risque CyberArk | Overwrite |
Permissions
Voici les autorisations nécessaires pour utiliser le plugin CyberArk :
- Autorisation de l'administrateur du système (pour l'accès à la plate-forme)
- Est un client confidentiel OAuth (pour la configuration du plugin)
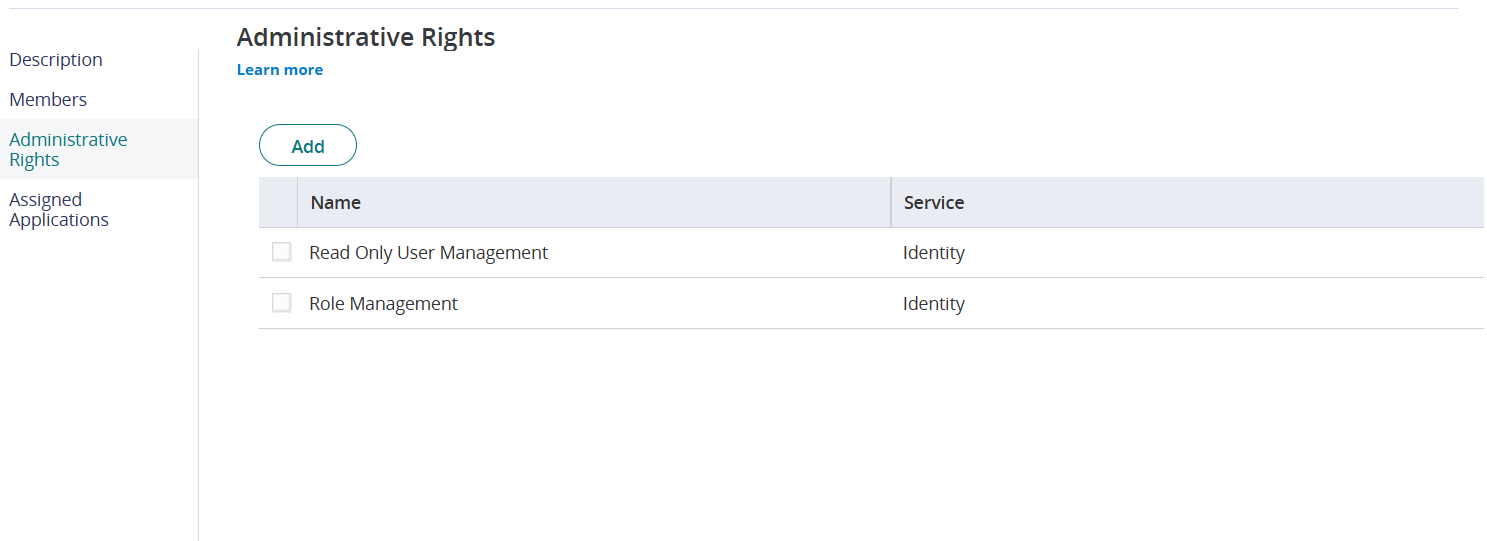
- L'utilisateur se voit attribuer un rôle qui lui confère des droits administratifs lui permettant de rechercher des utilisateurs, des niveaux de risque et d'effectuer des actions sur le rôle :
- Gestion des utilisateurs en lecture seule
- Gestion des rôles
Détails de l'API
Liste des API utilisées
| Point final de l'API | Méthode | Cas d'utilisation |
|---|---|---|
| /oauth2/platformtoken | PUBLIER | Generate Auth Token |
| /RedRock/query | PUBLIER | Obtenir tous les rôles |
| /RedRock/query | PUBLIER | Rechercher des utilisateurs et des niveaux de risque |
| /RedRock/query | PUBLIER | Updating Users |
| /RedRock/query | PUBLIER | Recherche d'un utilisateur par son nom d'utilisateur |
| /RedRock/query | PUBLIER | Trouver un rôle par nom de rôle |
| /Roles/StoreRole | PUBLIER | Créer un rôle |
| /UserMgmt/GetUserInfo | PUBLIER | Obtenir des informations sur l'utilisateur |
| /SaasManage/AddUsersAndGroupsToRole | PUBLIER | Ajouter un utilisateur à un rôle |
| /SaasManage/RemoveUsersAndGroupsFromRole | PUBLIER | Supprimer un utilisateur d'un rôle |
Le plugin CyberArk utilise les points de terminaison RedRock avec différentes requêtes.
Generate a Token
API Request Endpoint: https://<tenant_url>/oauth2/platformtoken
Method: POST
Data:
grant_type: client_credentials
scope: all
client_id: cyberark_service_user
client_secret: cyberark_service_password
Headers:
Accept: application/json
Content-Type: application/x-www-form-urlencoded
Sample API Response
{
    "access_token": "eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCIsImtpZCI6IkRDRTVENUI3MTBEMzc3MEYwNkNCRTUyQzY3RTVGRjY2QTA3MjZFNzUiLCJ4NXQiOiIzT1hWdHhEVGR3OEd5LVVzWi1YX1pxQnliblUiLCJhcHBfaWQiOiJf*******************************************************************Ef1M6Frjux1pLS4FBFBfb4_IZYbUoA9oNvKN82nL2Wv3ErV7x87gOvmrc63liBYx5-BHH8fXIUN8kA",
    "token_type": "Bearer",
    "expires_in": 900,
    "scope": "all"
}
Obtenir tous les rôles
API Request Endpoint: https://<tenant_url>/RedRock/query
Method: PUBLICATION
Data:
{"Script": "Select ID, Name from Role order by Name"}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "IsAggregate": false,
        "Count": 13,
        "Columns": [
            {
                "Name": "ID",
                "IsHidden": false,
                "DDName": "_ID",
                "Title": "ID",
                "DDTitle": "ID",
                "Description": "Row Identifier (primary key)",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "Primary",
                "ForeignKey": null,
                "TableName": "Role"
            },
            {
                "Name": "Name",
                "IsHidden": false,
                "DDName": "Name",
                "Title": "Name",
                "DDTitle": "Name",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "Role"
            }
        ],
        "FullCount": 2,
        "Results": [
            {
                "Entities": [
                    {
                        "Type": "Role",
                        "Key": "d47336b0_d7bd_4a65_989e_95606e878cb7",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "roles",
                    "Name": "Add role to CE users",
                    "ID": "d47336b0_d7bd_4a65_989e_95606e878cb7"
                }
            },
            {
                "Entities": [
                    {
                        "Type": "Role",
                        "Key": "bbf1d29f_7f69_45af_8555_aca99ded577b",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "roles",
                    "Name": "testuser",
                    "ID": "bbf1d29f_7f69_45af_8555_aca99ded577b"
                }
            }
        ],
        "ReturnID": ""
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
Utilisateurs de Fetch et niveaux de risque
API Request Endpoint: https://<tenant_url>/RedRock/query
Method: PUBLICATION
Data:
{
   "Script":"SELECT\n    LoginName,\n    StatusEnum,\n     Status,\n    RiskLevel,\n    ID\n,  RiskLevelLocalized,\n    RiskLevelRank\nFROM\n    User",
   "Args":{
      "PageNumber":1,
      "PageSize":2,
      "Limit":2,
      "SortBy":"LoginName",
      "Caching":-1
   }
}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "IsAggregate": false,
        "Count": 1,
        "Columns": [
            {
                "Name": "LoginName",
                "IsHidden": false,
                "DDName": "LoginName",
                "Title": "LoginName",
                "DDTitle": "LoginName",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "StatusEnum",
                "IsHidden": false,
                "DDName": "StatusEnum",
                "Title": "Status Enumeration",
                "DDTitle": "Status Enumeration",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "Status",
                "IsHidden": false,
                "DDName": "Status",
                "Title": "Status",
                "DDTitle": "Status",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevel",
                "IsHidden": false,
                "DDName": "RiskLevel",
                "Title": "Risk Level",
                "DDTitle": "Risk Level",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "ID",
                "IsHidden": false,
                "DDName": "_ID",
                "Title": "ID",
                "DDTitle": "ID",
                "Description": "Row Identifier (primary key)",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "Primary",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevelLocalized",
                "IsHidden": false,
                "DDName": "RiskLevelLocalized",
                "Title": "Risk Level Localized",
                "DDTitle": "Risk Level Localized",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevelRank",
                "IsHidden": false,
                "DDName": "RiskLevelRank",
                "Title": "Risk Level Rank",
                "DDTitle": "Risk Level Rank",
                "Description": null,
                "Type": 8,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            }
        ],
        "FullCount": 12,
        "Results": [
            {
                "Entities": [
                    {
                        "Type": "User",
                        "Key": "0df2042e-b926-4a8f-859f-210442016929",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "users",
                    "RiskLevel": "Medium",
                    "Status": "Active",
                    "StatusEnum": "Active",
                    "ID": "0df2042e-b926-4a8f-859f-210442016929",
                    "RiskLevelLocalized": "Medium",
                    "RiskLevelRank": 2,
                    "LoginName": "tanushree.kurup@netskope.cloud"
                }
            }
        ],
        "ReturnID": ""
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
Update Users
API Request Endpoint: https://<tenant_url>/RedRock/query
Method: PUBLIER
Data:
{
   "Script":"select ID, DisplayName, Username, LoginName, Email, Status, StatusEnum, RiskLevel, RiskLevelLocalized, RiskLevelRank from Users where Username IN (‘user1’, ‘user’)"
}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "IsAggregate": false,
        "Count": 1,
        "Columns": [
            {
                "Name": "LoginName",
                "IsHidden": false,
                "DDName": "LoginName",
                "Title": "LoginName",
                "DDTitle": "LoginName",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "StatusEnum",
                "IsHidden": false,
                "DDName": "StatusEnum",
                "Title": "Status Enumeration",
                "DDTitle": "Status Enumeration",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "Status",
                "IsHidden": false,
                "DDName": "Status",
                "Title": "Status",
                "DDTitle": "Status",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevel",
                "IsHidden": false,
                "DDName": "RiskLevel",
                "Title": "Risk Level",
                "DDTitle": "Risk Level",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "ID",
                "IsHidden": false,
                "DDName": "_ID",
                "Title": "ID",
                "DDTitle": "ID",
                "Description": "Row Identifier (primary key)",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "Primary",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevelLocalized",
                "IsHidden": false,
                "DDName": "RiskLevelLocalized",
                "Title": "Risk Level Localized",
                "DDTitle": "Risk Level Localized",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevelRank",
                "IsHidden": false,
                "DDName": "RiskLevelRank",
                "Title": "Risk Level Rank",
                "DDTitle": "Risk Level Rank",
                "Description": null,
                "Type": 8,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            }
        ],
        "FullCount": 12,
        "Results": [
            {
                "Entities": [
                    {
                        "Type": "User",
                        "Key": "0df2042e-b926-4a8f-859f-210442016929",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "users",
                    "RiskLevel": "Medium",
                    "Status": "Active",
                    "StatusEnum": "Active",
                    "ID": "0df2042e-b926-4a8f-859f-210442016929",
                    "RiskLevelLocalized": "Medium",
                    "RiskLevelRank": 2,
                    "LoginName": "tanushree.kurup@netskope.cloud"
                }
            }
        ],
        "ReturnID": ""
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
Recherche d'un utilisateur par son nom d'utilisateur
API Request Endpoint: https://<tenant_url>/RedRock/query
Method: PUBLICATION
Data:
{"Script": "select ID, Username from Users where Username = <user>@<suffix>'"}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "IsAggregate": false,
        "Count": 1,
        "Columns": [
            {
                "Name": "ID",
                "IsHidden": false,
                "DDName": "_ID",
                "Title": "ID",
                "DDTitle": "ID",
                "Description": "Row Identifier (primary key)",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "Primary",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "Username",
                "IsHidden": false,
                "DDName": "Username",
                "Title": "Username",
                "DDTitle": "Username",
                "Description": "User name.",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            }
        ],
        "FullCount": 1,
        "Results": [
            {
                "Entities": [
                    {
                        "Type": "User",
                        "Key": "d3530f17-0e7f-4114-aeea-b8fbe678814e",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "users",
                    "ID": "d3530f17-0e7f-4114-aeea-b8fbe678814e",
                    "Username": "@"
                }
            }
        ],
        "ReturnID": ""
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
Trouver un rôle par Rolename
API Request Endpoint:: https://<tenant_url>/RedRock/query
Method: POST
Data
{"Script": "select ID, Name from Role where Name = 'System Administrator'"}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "IsAggregate": false,
        "Count": 1,
        "Columns": [
            {
                "Name": "ID",
                "IsHidden": false,
                "DDName": "_ID",
                "Title": "ID",
                "DDTitle": "ID",
                "Description": "Row Identifier (primary key)",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "Primary",
                "ForeignKey": null,
                "TableName": "Role"
            },
            {
                "Name": "Name",
                "IsHidden": false,
                "DDName": "Name",
                "Title": "Name",
                "DDTitle": "Name",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "Role"
            }
        ],
        "FullCount": 1,
        "Results": [
            {
                "Entities": [
                    {
                        "Type": "Role",
                        "Key": "sysadmin",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "roles",
                    "Name": "System Administrator",
                    "ID": "sysadmin"
                }
            }
        ],
        "ReturnID": ""
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
Créer un rôle
API Request Endpoint: https://<tenant_url>/Roles/StoreRole
Method: PUBLICATION
Data:
{
    "Description": "Created From Netskop URE",
    "Name":
}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "_RowKey": "8a67f7e2_a9f6_4a9a_bfbb_a11f673323b2"
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
Obtenir des informations sur l'utilisateur
API Request Endpoint: https://<tenant_url>/UserMgmt/GetUserInfo
Method: POST
Data:
NA
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "TenantId": "ABD4143",
        "Id": "6c32a200-010d-432a-9b72-f1bbf7b66dd7",
        "ExternalUuid": "6c32a200-010d-432a-9b72-f1bbf7b66dd7",
        "Name": "tanushree@crest_netskope",
        "DisplayName": "tansuhree",
        "EmailAddress": "tanushree.kurup@crestdatasys.com",
        "MobileNumber": null,
        "DirectoryServiceType": "CDS",
        "DirectoryServiceId": "09B9A9B0-6CE8-465F-AB03-65766D33B05E",
        "DirectoryServiceName": "CDS",
        "DirectoryServiceLocalizedName": "CyberArk Cloud Directory",
        "IsSysAdmin": true,
        "CanChangePassword": true,
        "PasswordExpDate": "/Date(253402300799999)/",
        "LastPasswordChangeDate": "/Date(-62135596800000)/",
        "ThirdPartyOathConfigured": false,
        "SqEnabled": true,
        "SecurityQuestion": null,
        "SecurityQuestionsLastUpdate": null,
        "PhonePinLastChangeDate": null,
        "LastLoginDate": "/Date(1701671479876)/",
        "LastLastLoginDate": "/Date(1701671164189)/",
        "PasswordChangeSoftDays": 14,
        "PasswordChangeHardHours": 48,
        "PasswordResetFlag": 0,
        "SelfUnlocked": false,
        "HasPicture": false,
        "Settings": {
            "uisection": {
                "doNotShowIdaptiveWelcomeWizard": true
            }
        },
        "HasU2fDeviceWithFacetIdMatched": false,
        "SecurityKeyConfigured": false,
        "OnDeviceAuthenticatorConfigured": false,
        "PreferredCulture": null,
        "PreferredTimeZone": null,
        "DisplayPreferredCulture": null,
        "EnablePurchasedLicenseMenu": false,
        "MfaSetupWizardSettings": {
            "ShowYubikeyOtpInMfaSetupWizard": false,
            "ShowMfaSetupWizard": false,
            "ShowPasskeysInMfaSetupWizard": false,
            "MobileNumberAttribute": "",
            "ShowU2fInMfaSetupWizard": false,
            "ShowSecurityQuestionInMfaSetupWizard": false,
            "SaveMobileNumberToCloud": false,
            "RequiredFactorSetupCount": 0,
            "ShowSmsMessageInMfaSetupWizard": false,
            "ShowOathPassCodeInMfaSetupWizard": false
        },
        "IsMobileAttributeConfigured": false,
        "MobileDeviceAuthCapableCount": 0,
        "SlackAuthEnabled": false,
        "SlackMemberIdSet": false,
        "YubikeyOtpConfigured": false,
        "PasskeyConfigured": false
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
Ajouter un utilisateur à un rôle
API Request Endpoint: https://<tenant_url>/SaasManage/AddUsersAndGroupsToRole
Method: POST
Data:
{
    "Users": [
        ""
    ],
    "Name": ""
}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": null,
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
Retirer un utilisateur d'un rôle
API Request Endpoint: https://<tenant_url>/SaasManage/RemoveUsersAndGroupsFromRole
Method: POST
Data:
{
    "Users": [
        ""
    ],
    "Name": ""
}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": null,
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
Matrice de performance
Vous trouverez ci-dessous la lecture des performances réalisée sur une grande pile CE en transférant 500 000 utilisateurs et niveaux de risque de CyberArk à Netskope CE.
| Détails de la pile | Taille : Grande RAM : 32 GB CPU : 16 cœurs |
| Temps nécessaire pour stocker les dossiers d'utilisateurs extraits et mis à jour | ~ 20 minutes |
Agent utilisateur
netskope-ce-5.1.0-cre-cyberark-v1.0.0
Workflow
- Créez un utilisateur.
- Ajoutez une autorisation API à l'utilisateur.
- Créez un rôle et ajoutez un utilisateur à ce rôle.
- Get your CyberArk Tenant URL.
- Configurez le plugin CyberArk.
- Ajouter une règle métier pour CyberArk
- Ajouter une action pour CyberArk.
- Validez le plugin CyberArk.
Cliquer sur « play » pour regarder une vidéo.
Créer un utilisateur
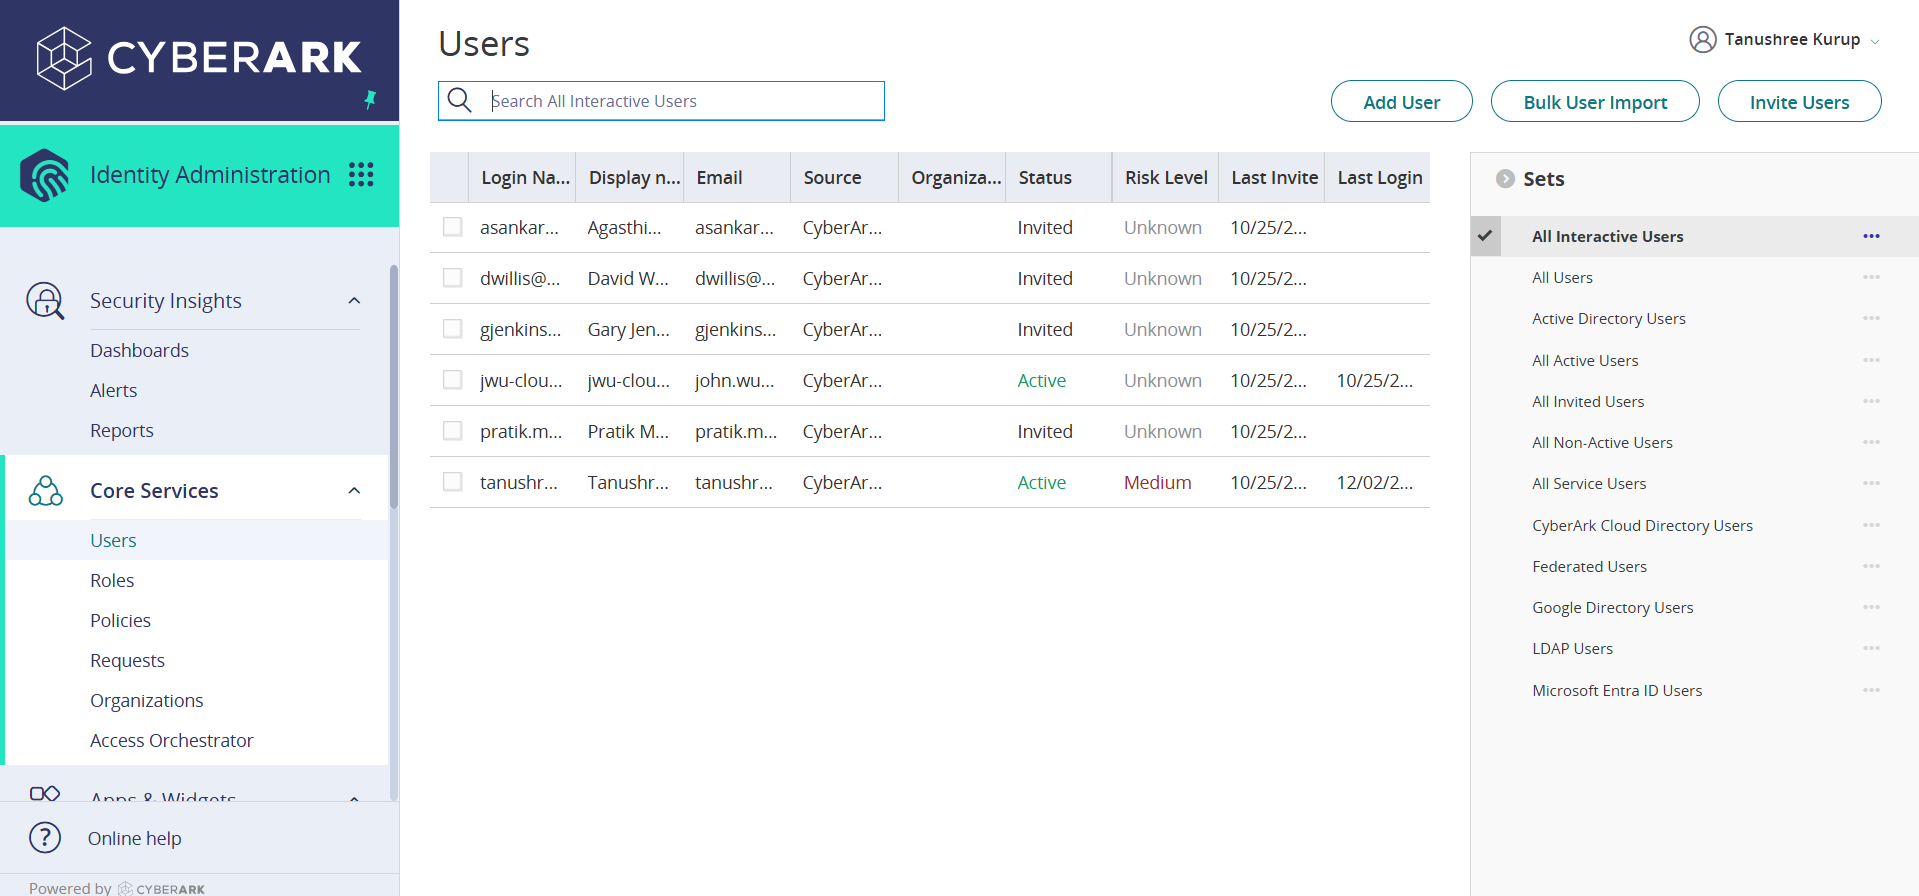
- Dans CyberArk, allez à Core Services > Users et cliquez sur Add User.
- Saisissez les informations et le mot de passe de l'utilisateur.
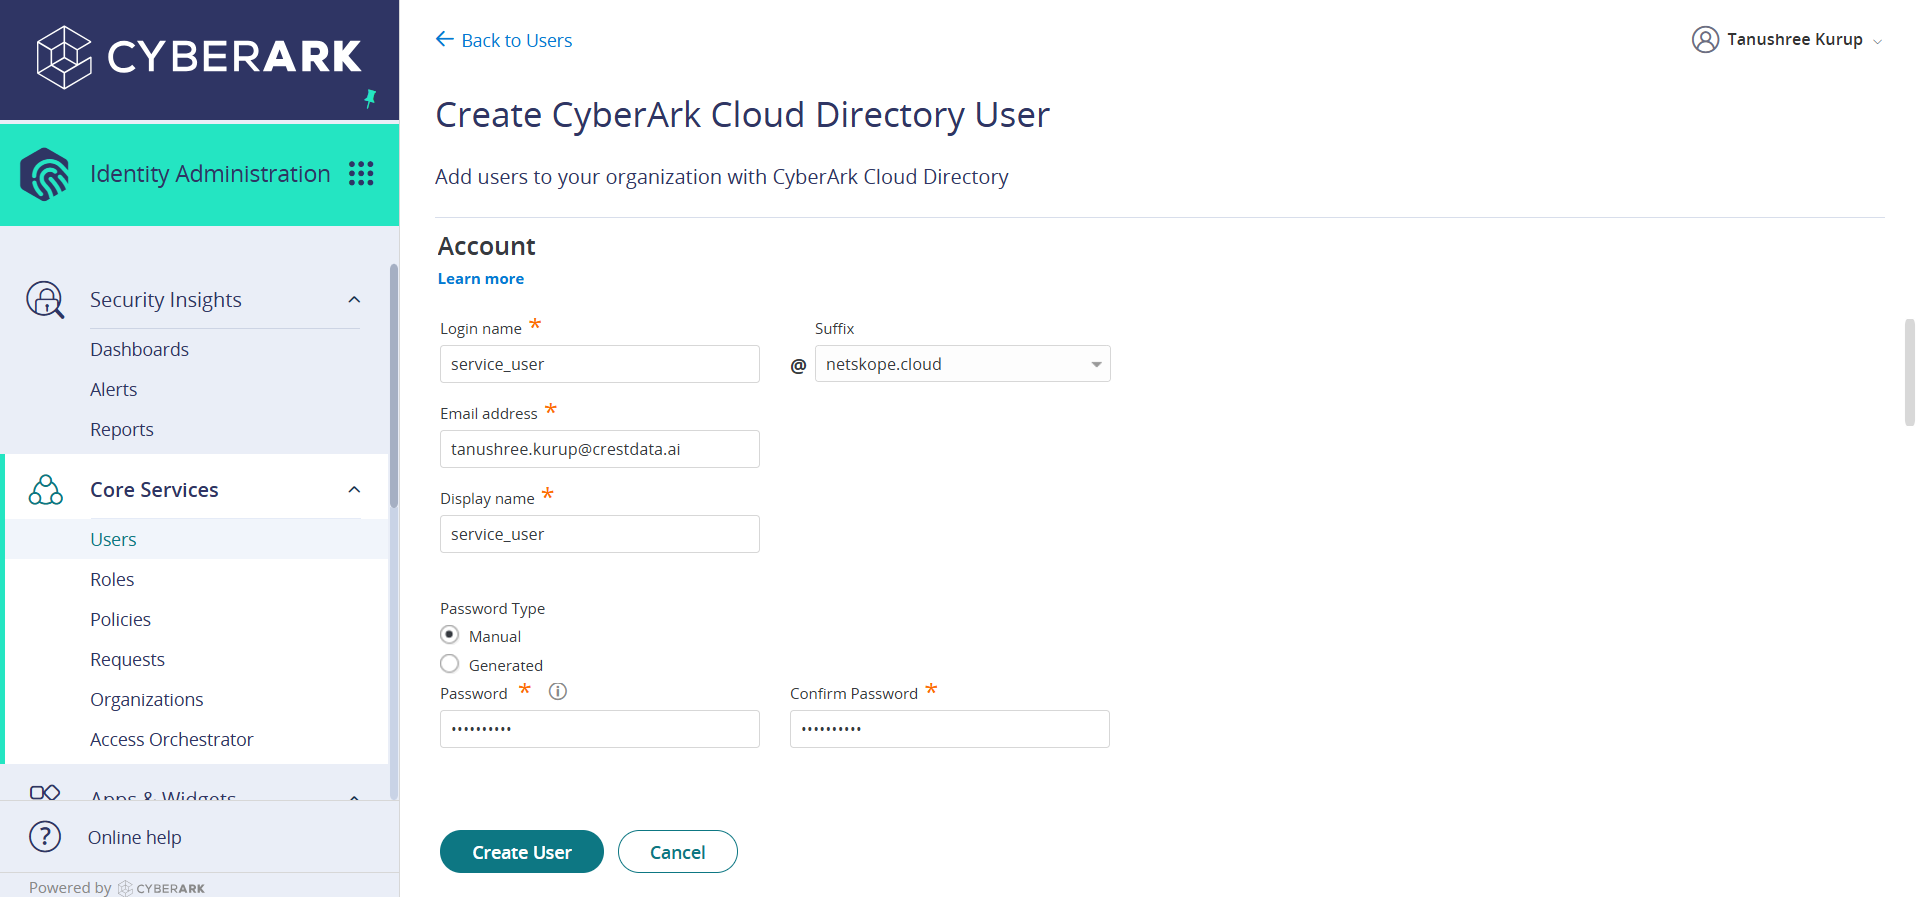
- Cliquez sur Create User.
Ajouter une autorisation API à l'utilisateur
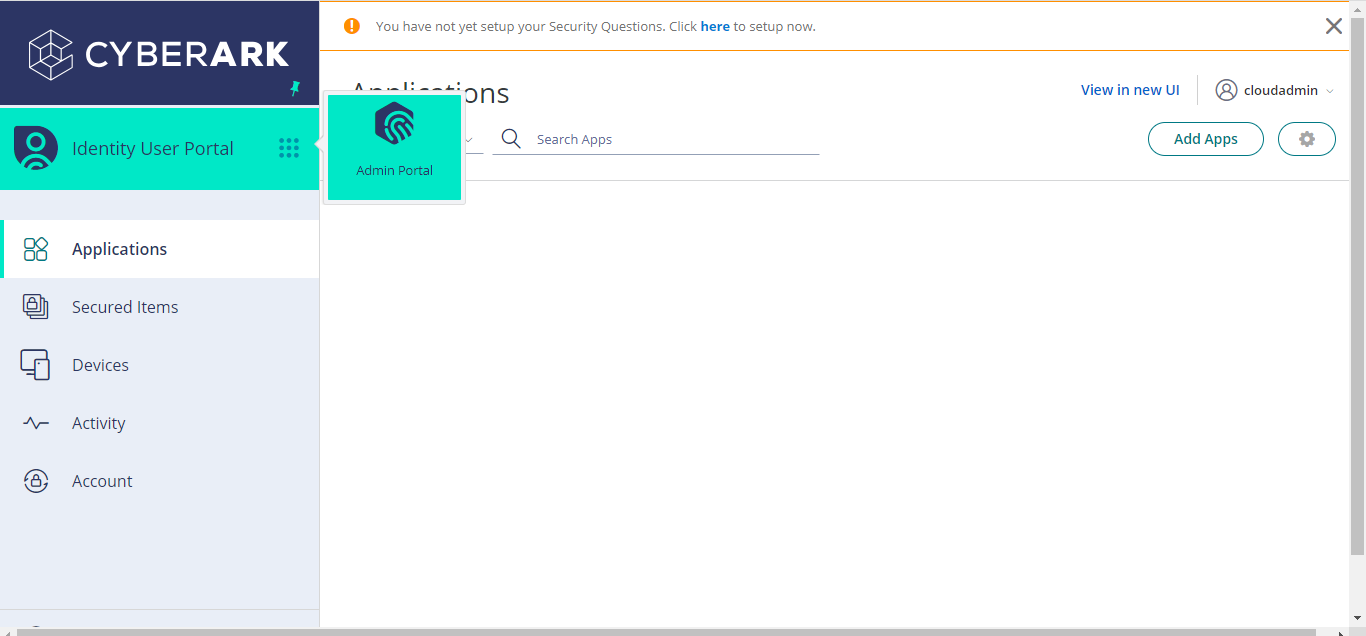
- Dans CyberArk, accédez à Admin Portal.
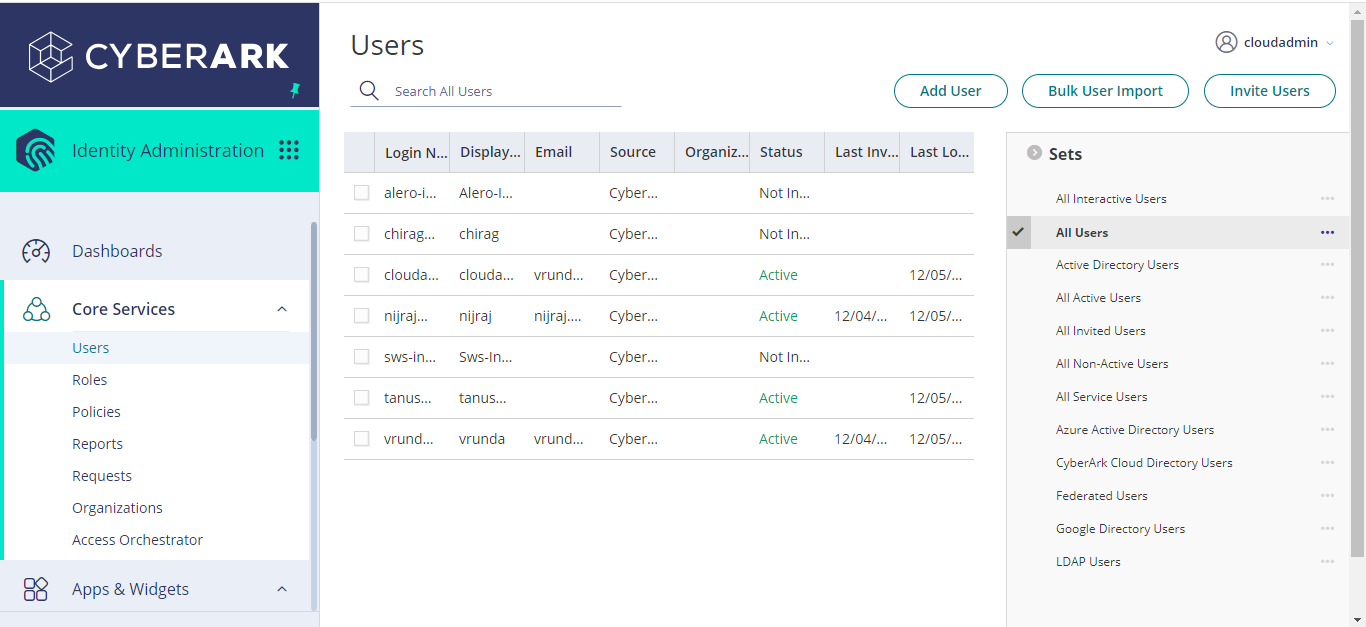
- Allez à Users et cliquez sur All Users dans le panneau de gauche.
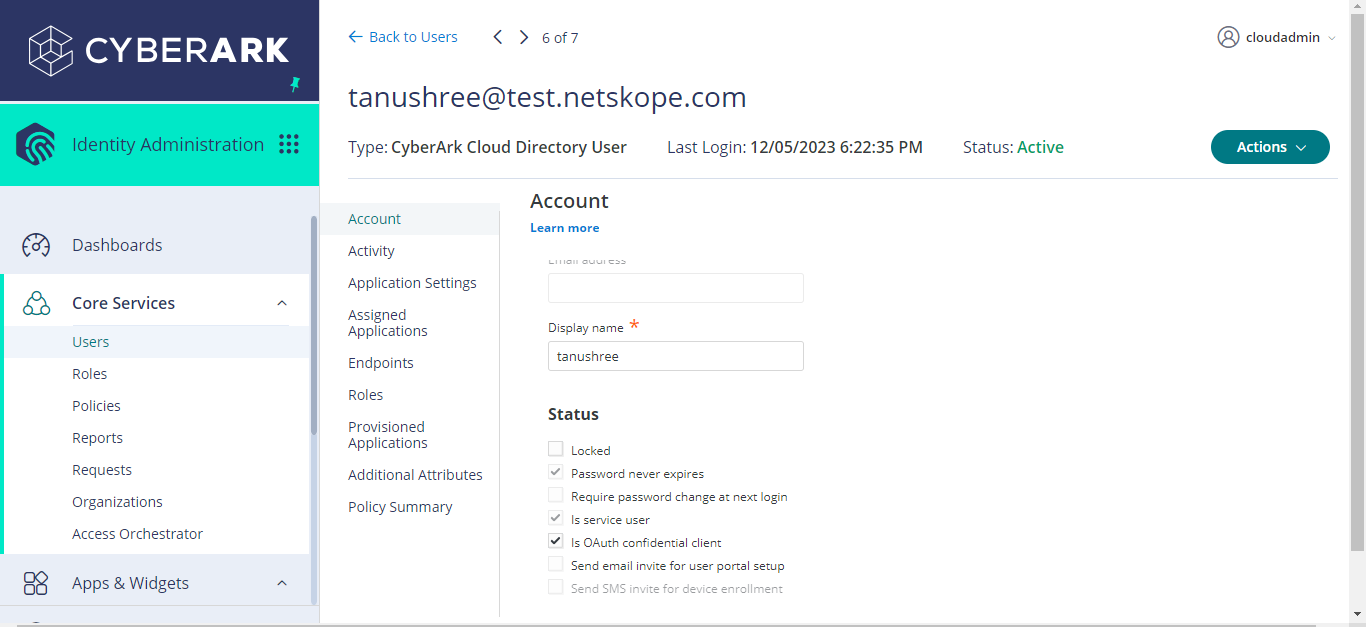
- Cliquez sur l’utilisateur que vous utiliserez pour configurer le plugin, faites défiler jusqu’au statut et activez la permission de Is OAuth confidential client pour l’utilisateur, puis cliquez sur Save.
Créer un rôle et ajouter un utilisateur à ce rôle
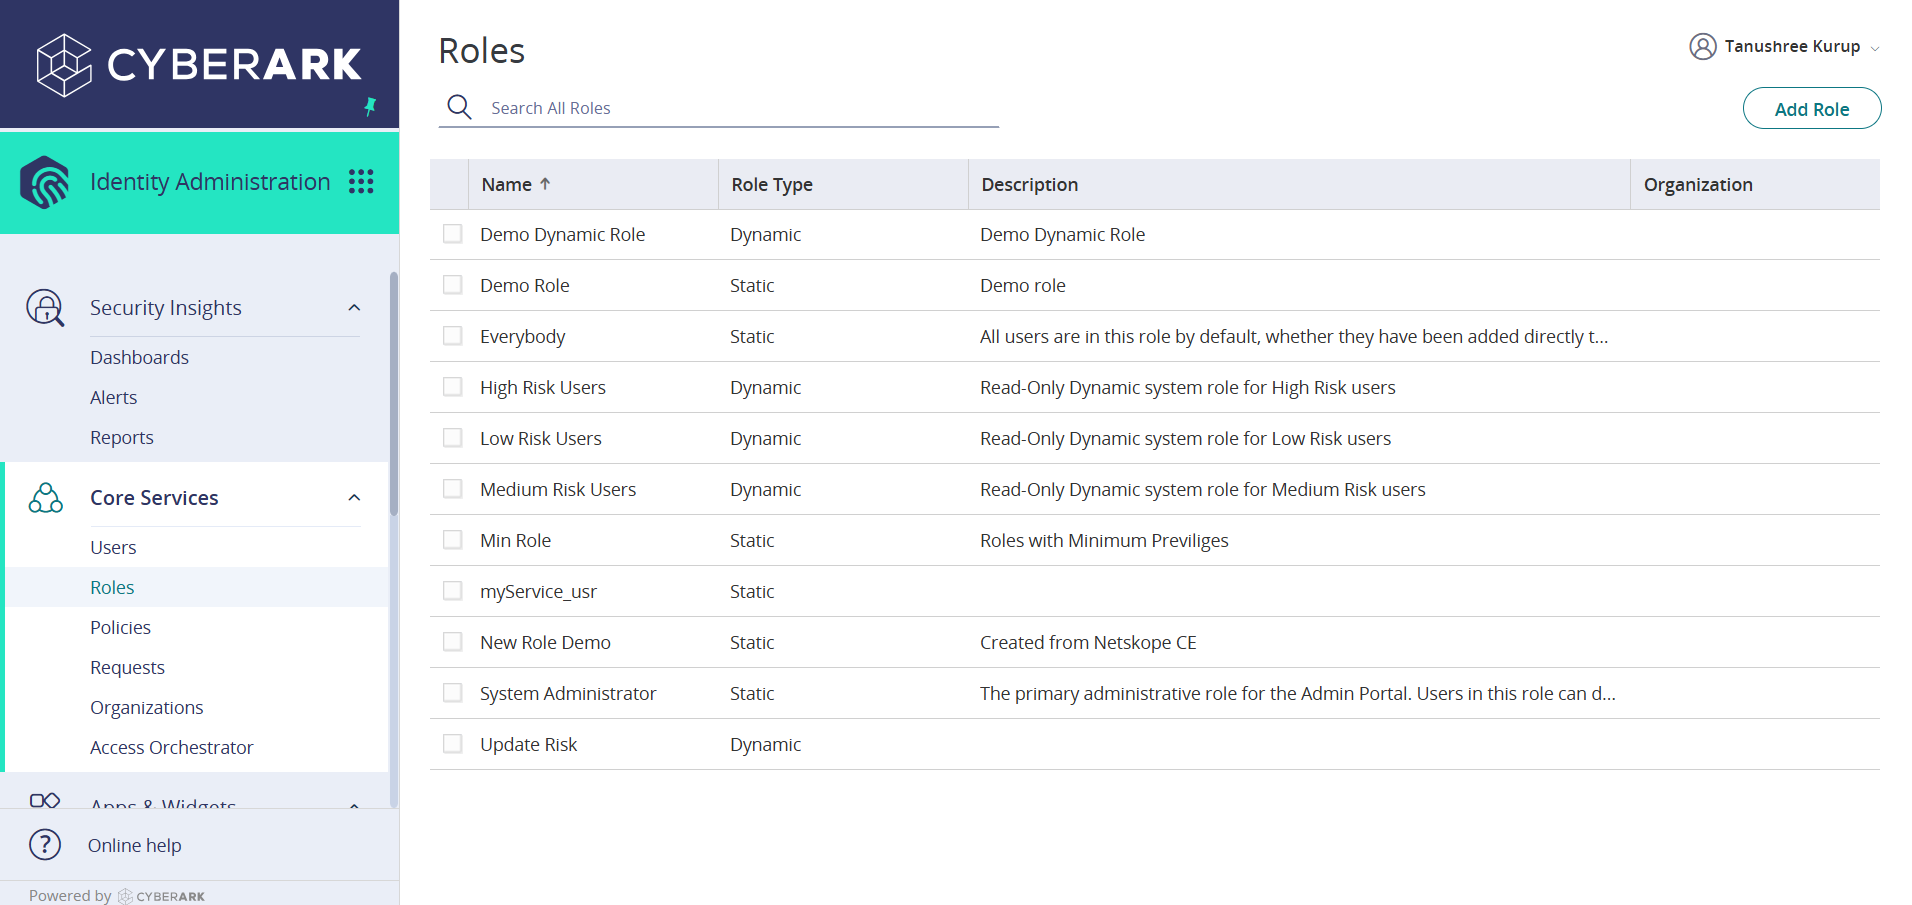
- Allez à Core Services > Roles et cliquez sur Add Role.
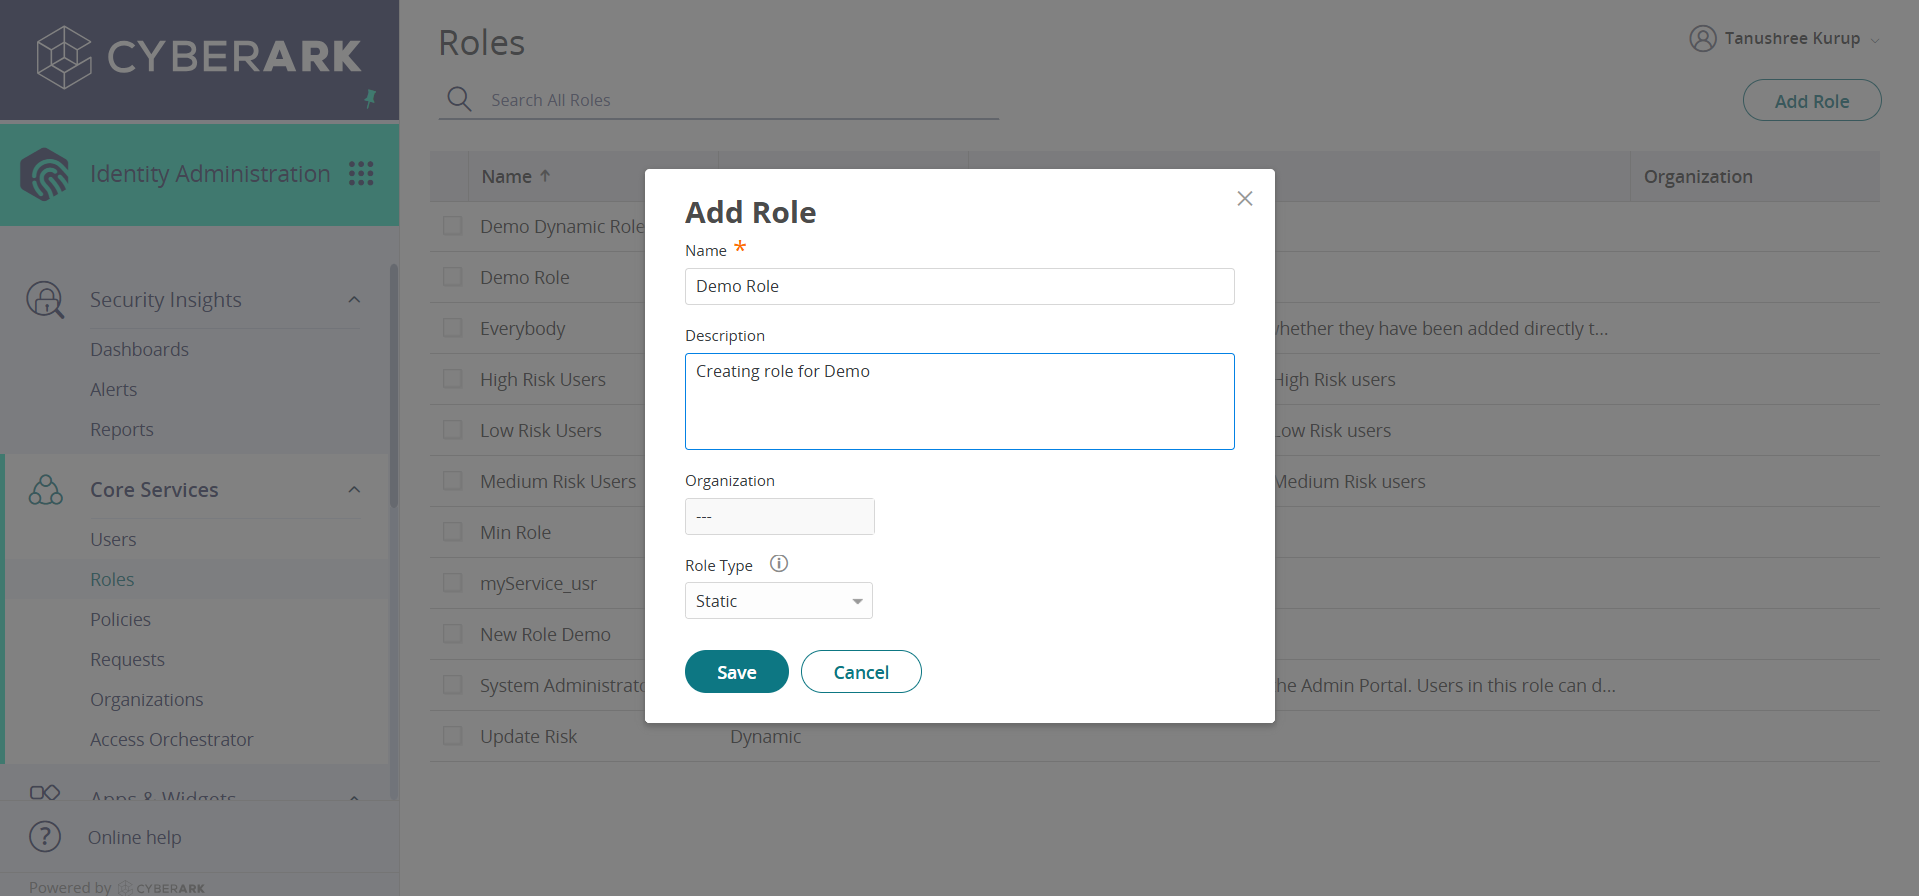
- Saisissez les informations du rôle et sélectionnez Static comme type de rôle. Cliquez sur Save.
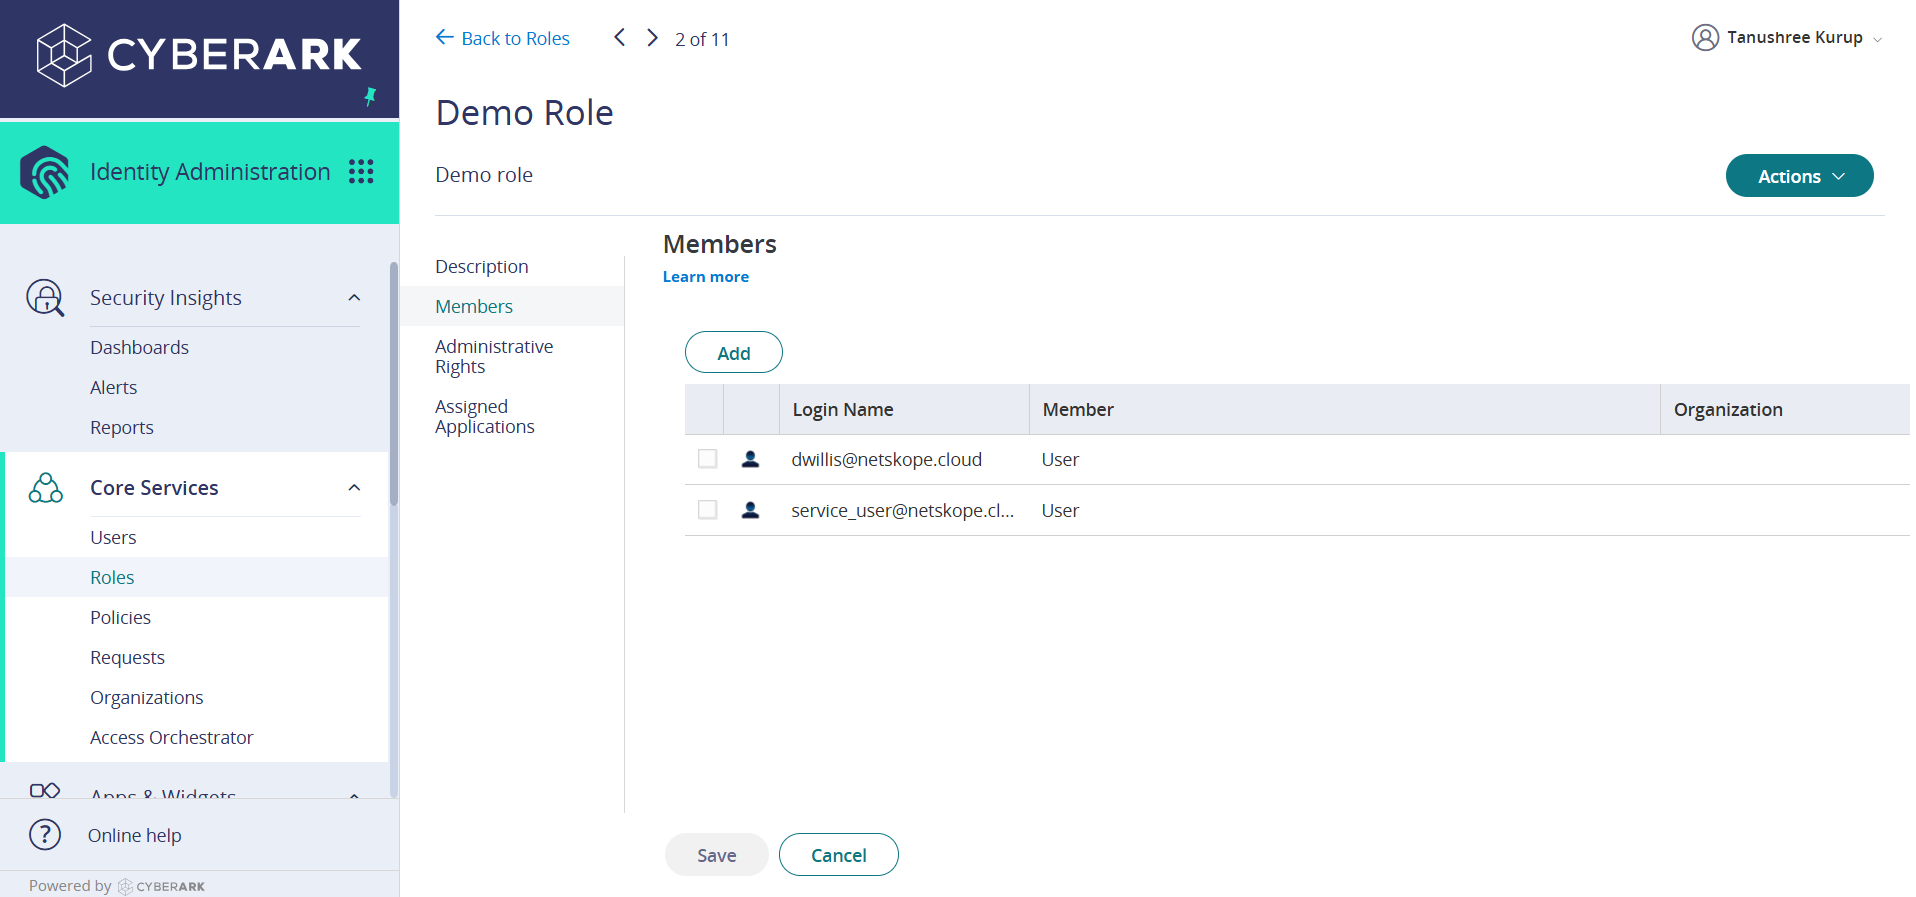
- Allez dans Roles > Demo Role > Members et cliquez sur Add pour ajouter l’utilisateur créé.
- Allez sur Roles > Demo Role > Administrative Rights et ajoutez ces droits.
Get your CyberArk Tenant URL
Pour obtenir l'URL de votre locataire CyberArk, reportez-vous à la section Connectivité aux hôtes suivants dans la section Conditions préalables.
Configurer le plugin CyberArk
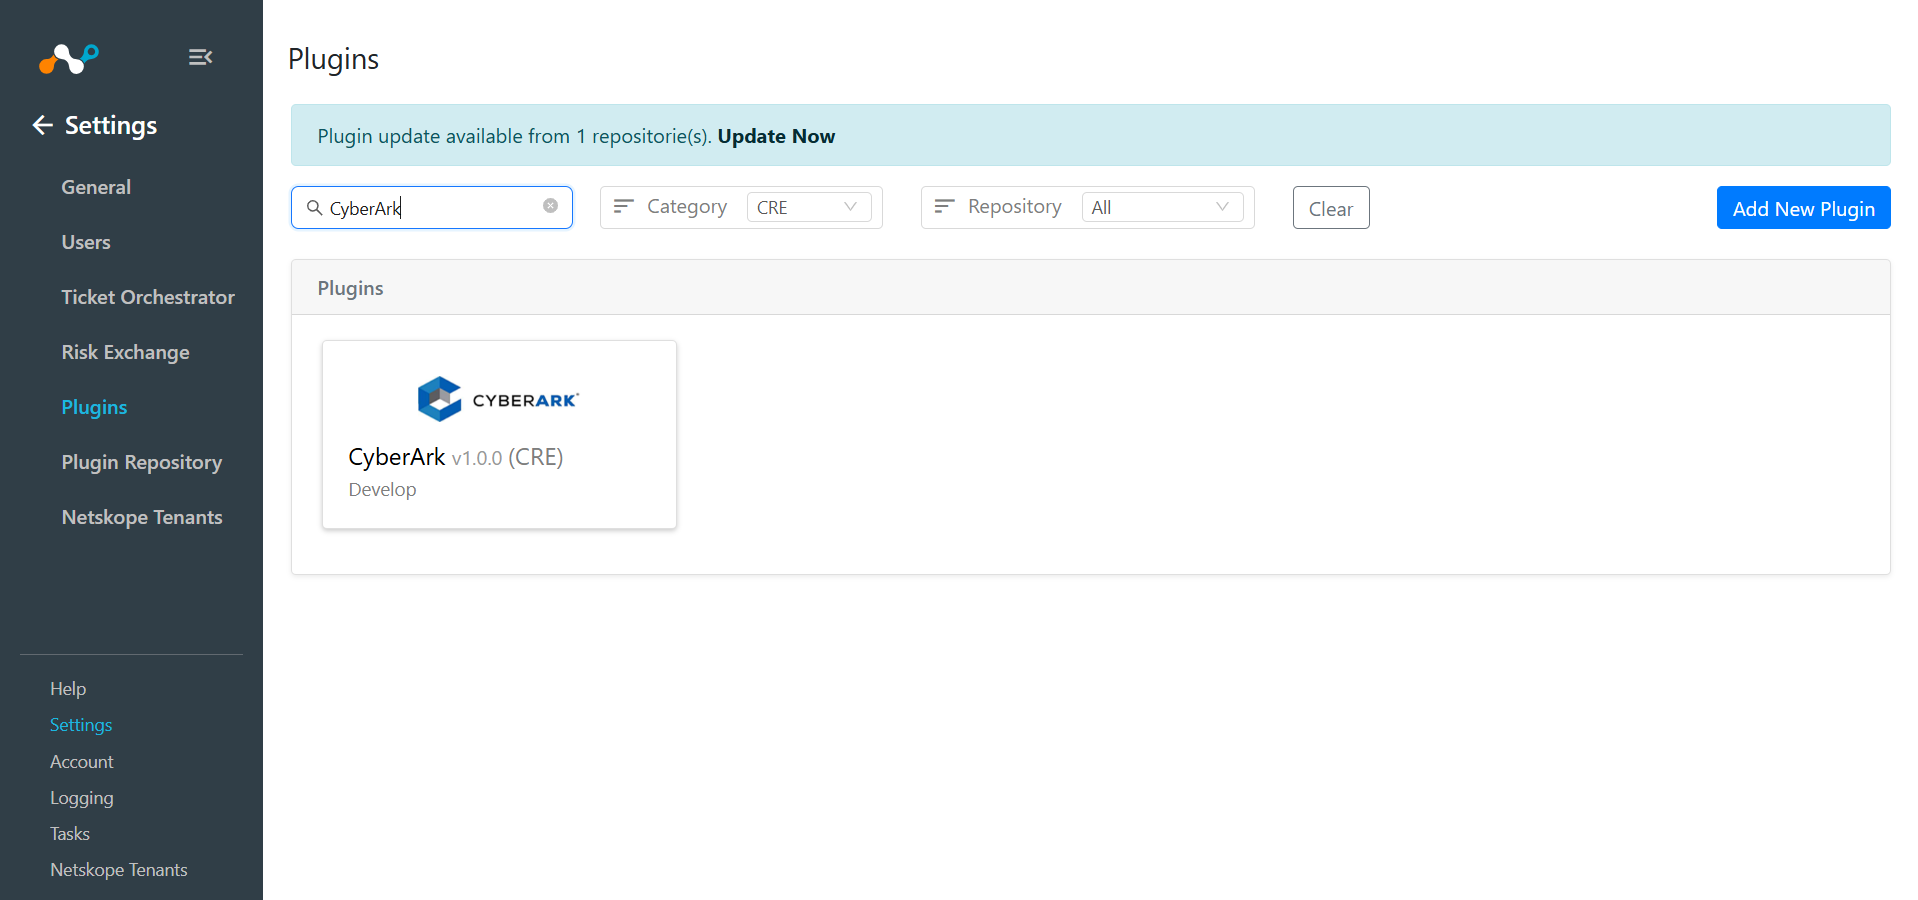
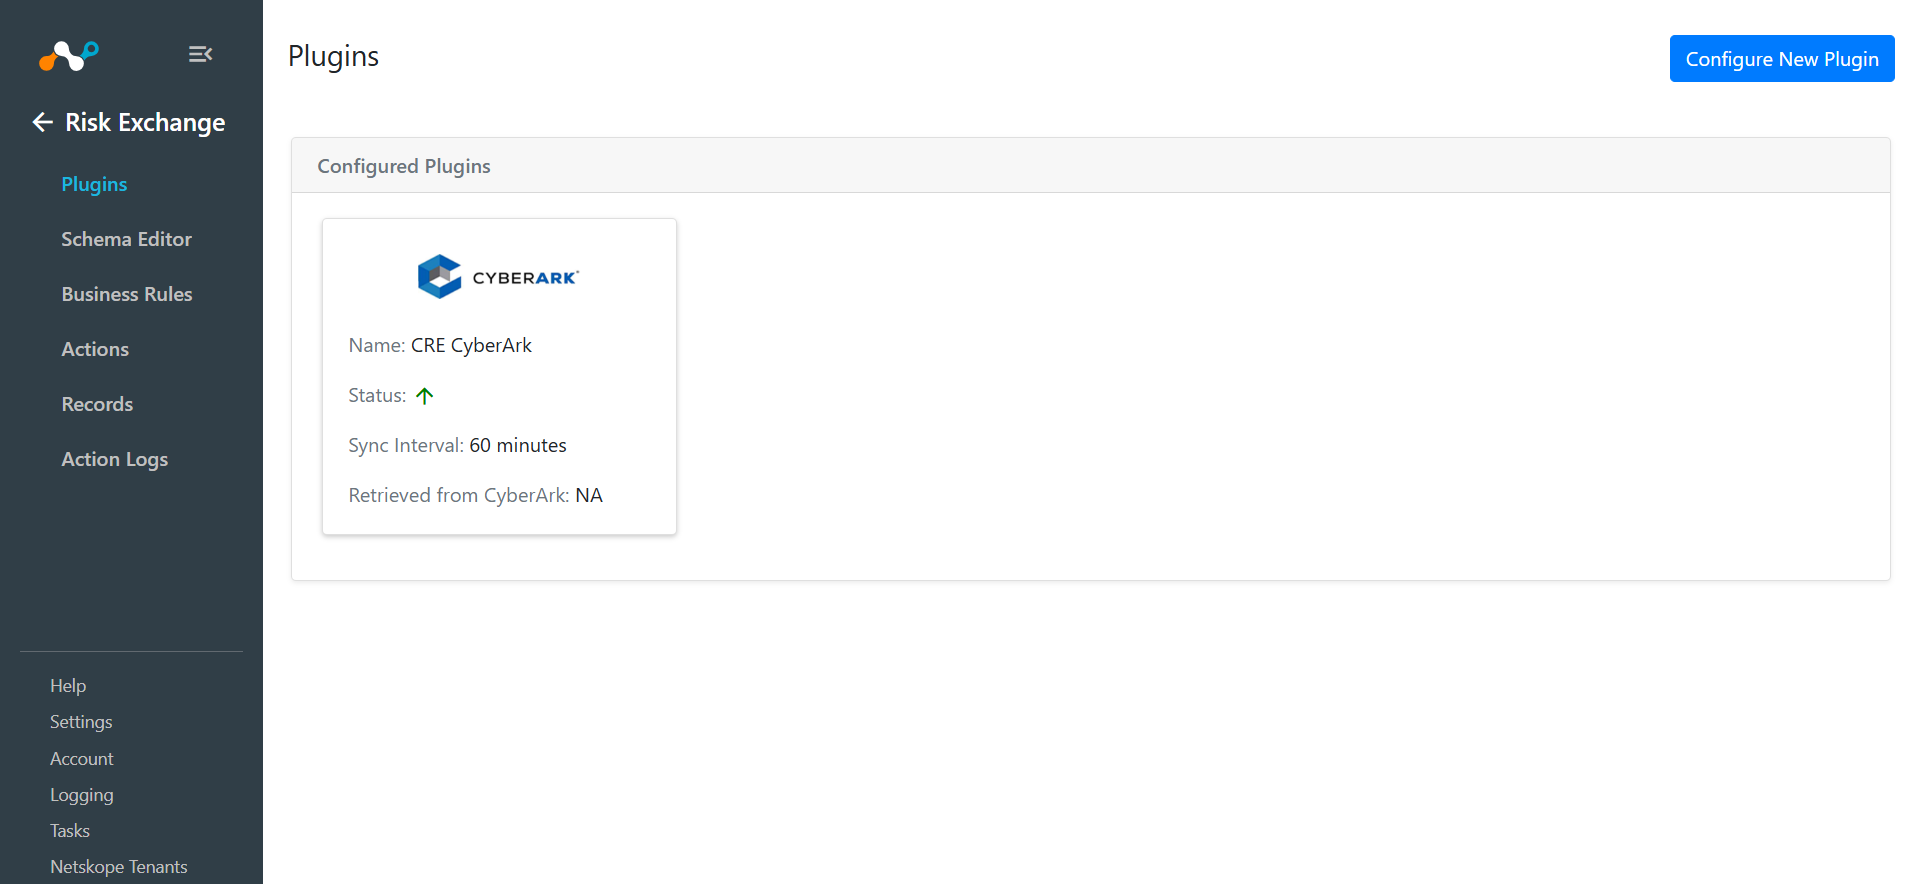
- Dans Cloud Exchange, allez sur Settings > Plugins. Cherchez et sélectionnez la boîte de plugin CyberArk v1.0.0 (CRE) .
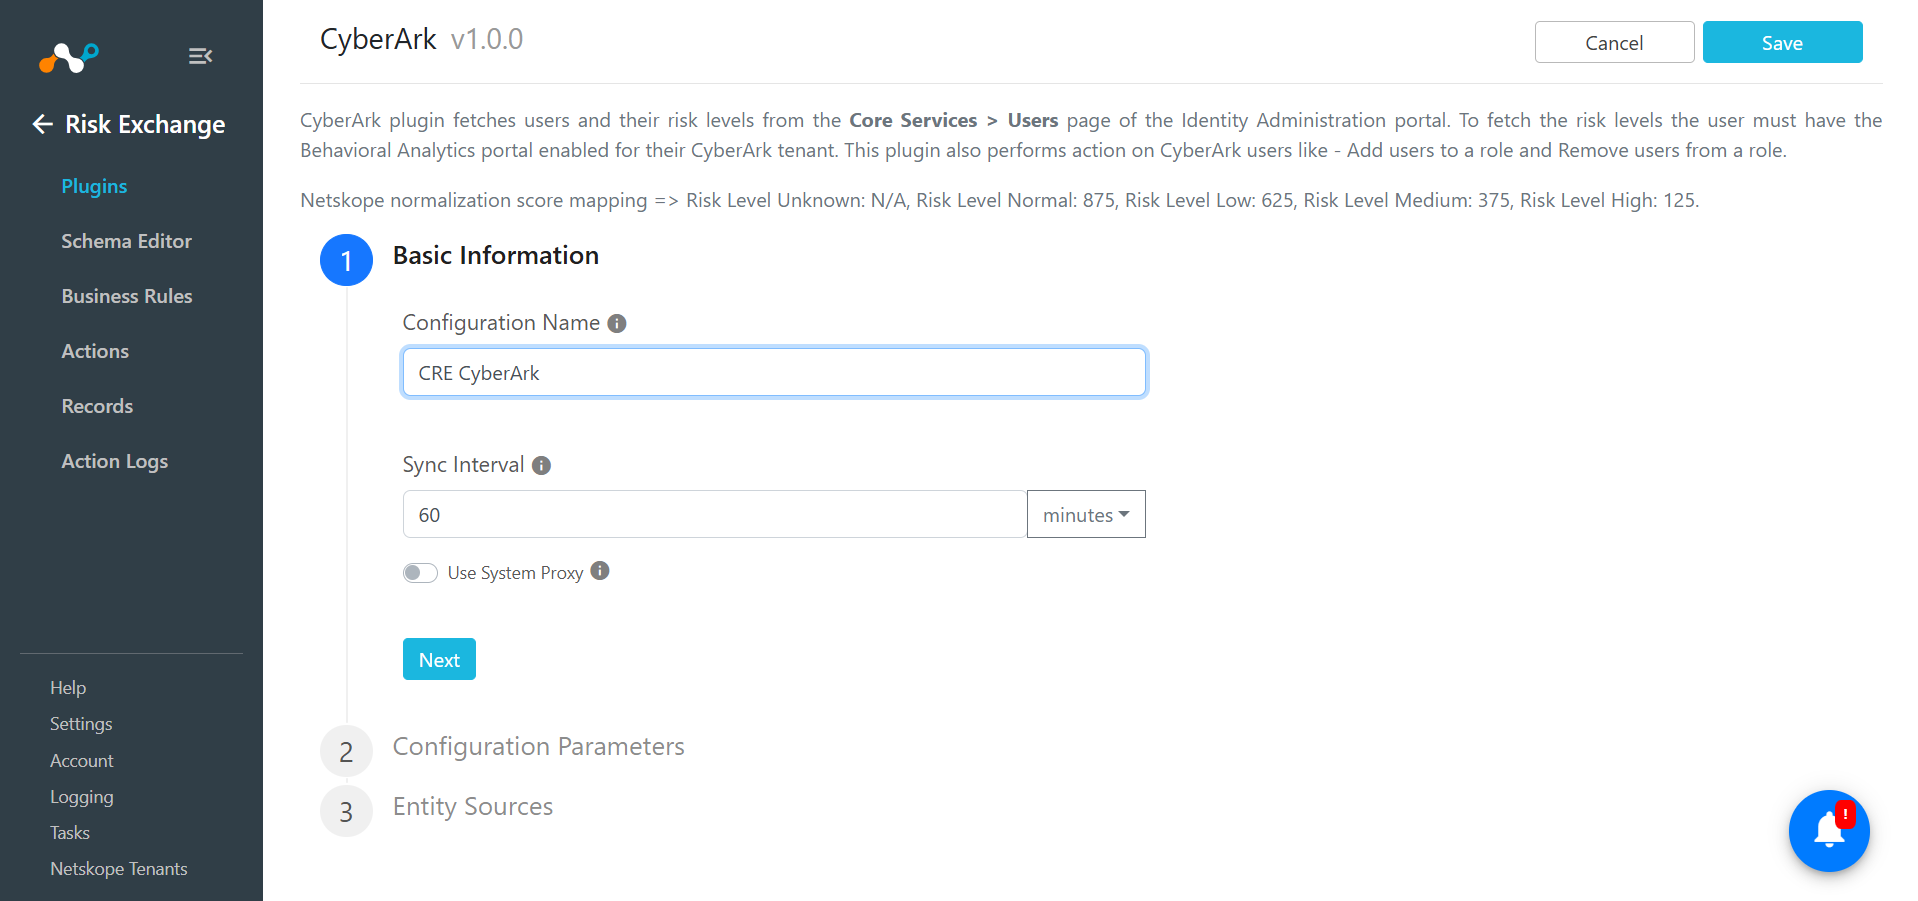
- Entrez les paramètres de l'information de base :
- Nom de la configuration : Saisissez un nom pour la configuration du plugin.
- Sync Interval : Entrez l'heure à laquelle le plugin sera synchronisé.
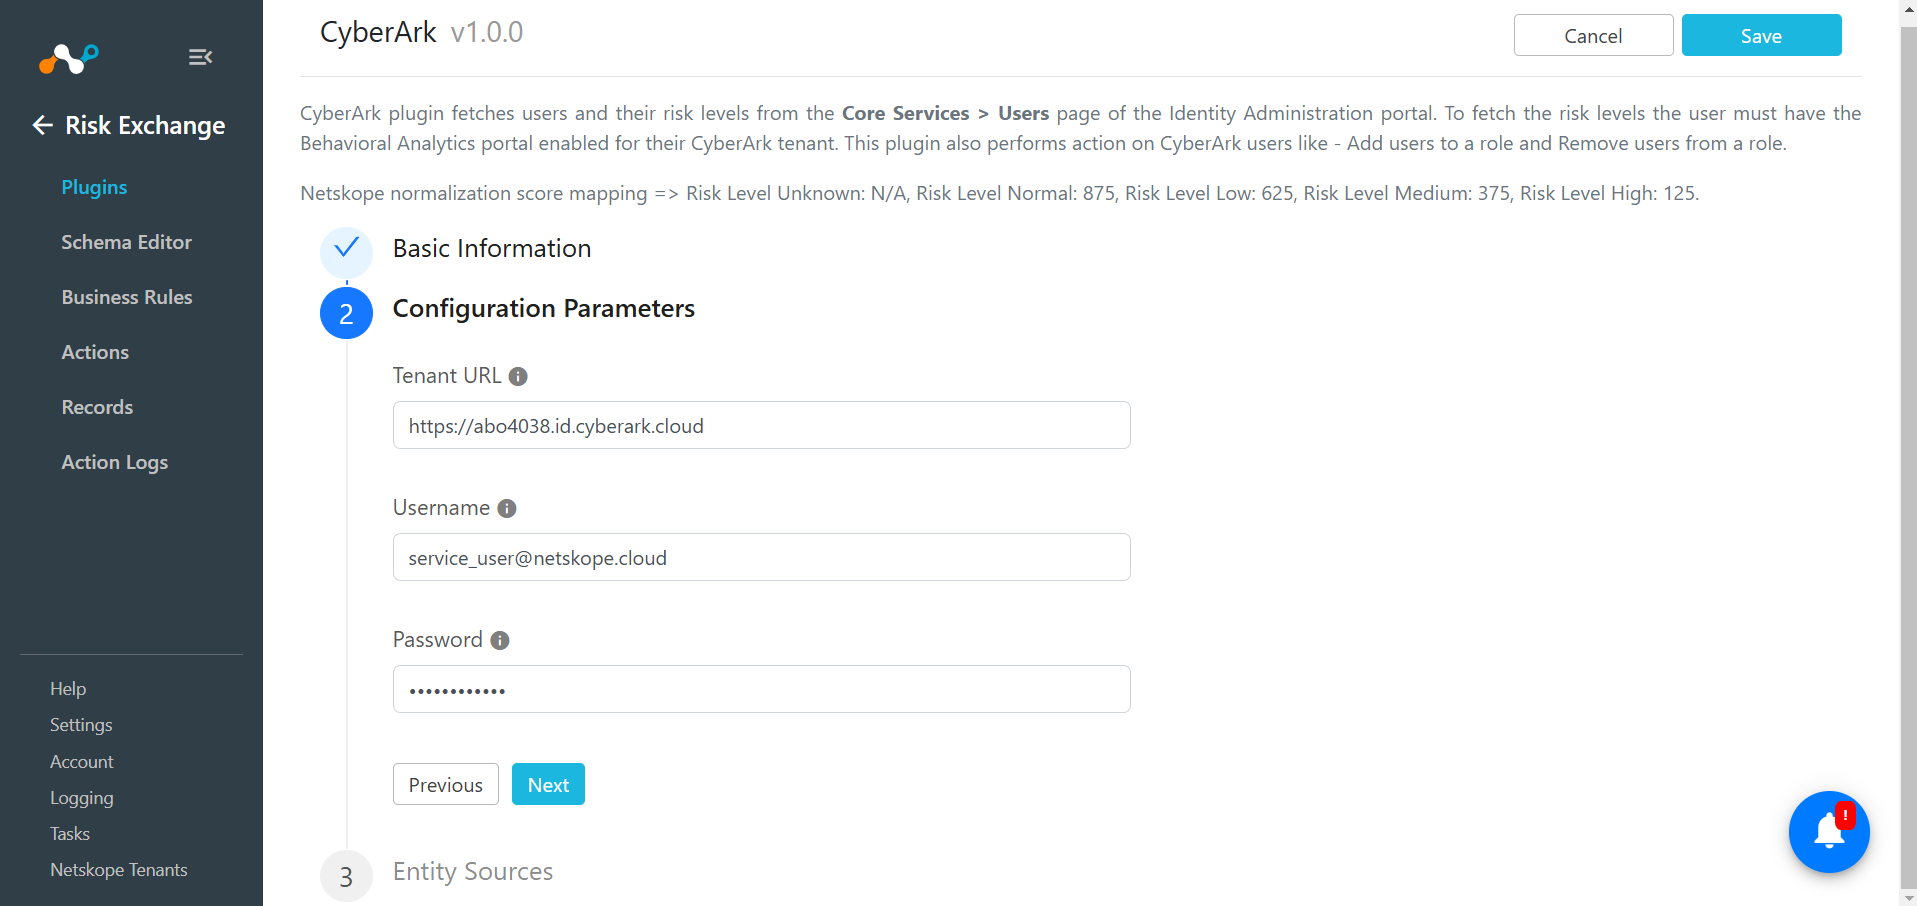
- Cliquez sur Next. Entrez les paramètres de configuration pour l'authentification :
- Tenant URL: Your Tenant URL for CyberArk.
Example: https://<Tenant_ID>.id.CyberArk.cloud
or
https://<Tenant_ID>.id.idaptive.com - Nom d'utilisateur : Votre nom d'utilisateur pour CyberArk. Veillez à inclure le domaine (suffixe).
Exemple : user@domain. - Mot de passe : Mot de passe associé à votre nom d'utilisateur CyberArk.
- Tenant URL: Your Tenant URL for CyberArk.
- Cliquez Next. Select l’Entité depuis le menu déroulant de l’Entité.
Les champs d'entité peuvent être créés à partir de la page de l'éditeur de schéma ou en utilisant l'option + Add Field du menu déroulant des champs.
Fournissez la cartographie du terrain. Pour des suggestions de correspondance, reportez-vous à la section Correspondances .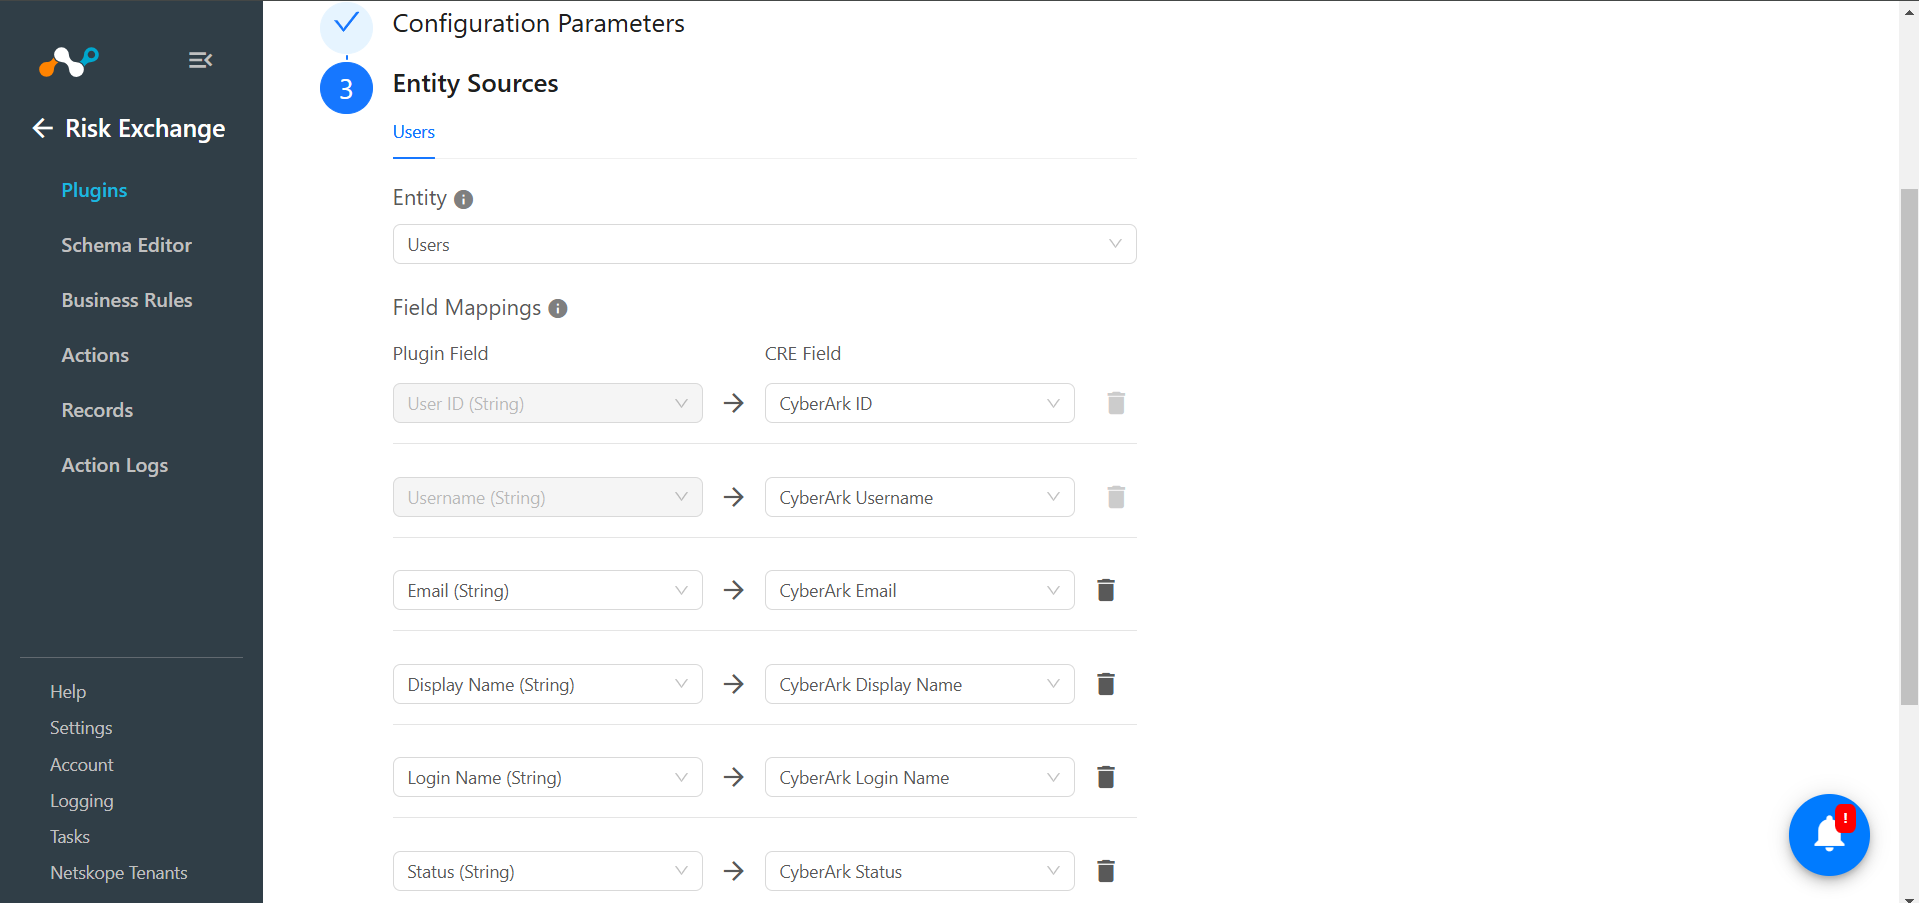
- Cliquez Save.
Ajouter une règle de gestion de l'échange de risques pour CyberArk
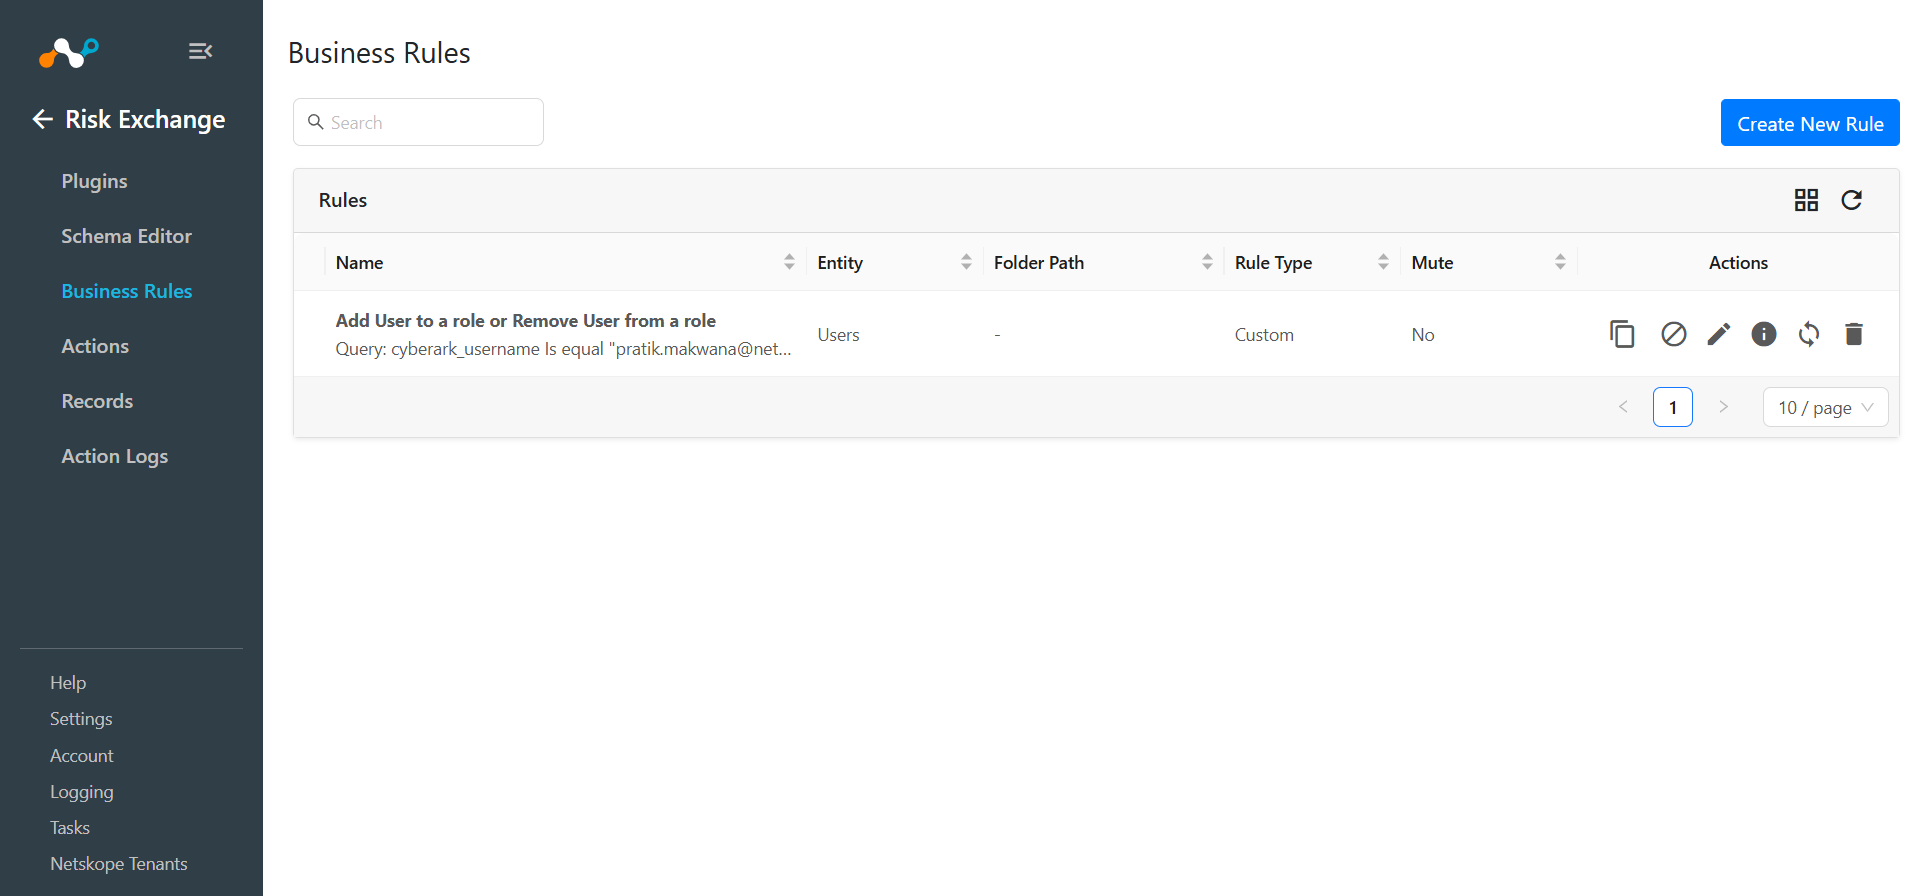
Utilisez une règle de gestion pour filtrer les utilisateurs pour lesquels vous souhaitez effectuer des actions.
- Va sur Risk Exchange > Business Rule. Cliquez Create New Rule.
- Select la règle de gestion, l'entité et le filtre selon vos besoins pour effectuer une action sur l'utilisateur.
- Cliquez sur Save.
Ajoutez des actions d'échange de risques pour CyberArk
Voici les actions prises en charge par le plugin CyberArk.
Ajouter à un rôle
Lorsqu'une action se déclenche, cette action ajoute des utilisateurs au rôle qui a été sélectionné lors de la création de la configuration de l'action.
- Allez dans Risk Exchange > Actions, et cliquez sur Add Action Configuration.
- Select une règle de gestion.
- Select le plugin CyberArk pour la configuration.
- Pour Action, sélectionnez Add to Role.
- Select l'adresse électronique de l'utilisateur préféré.
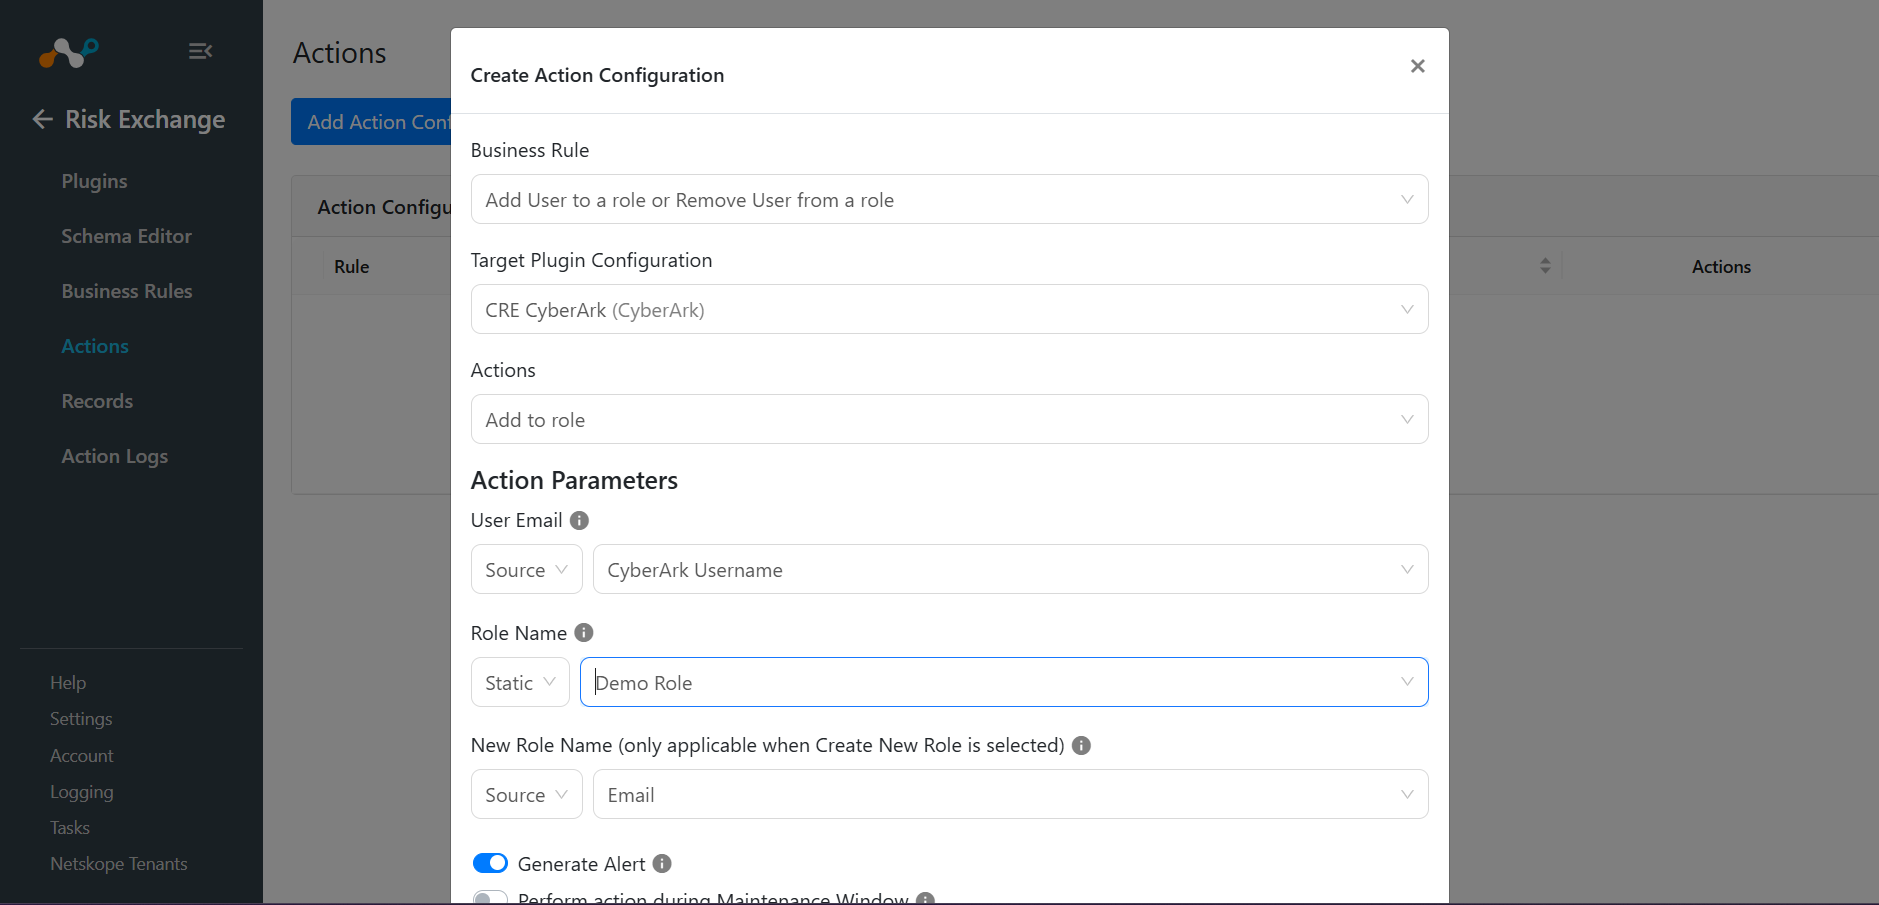
- Select un rôle existant dans la liste déroulante Nom du rôle pour ajouter l'utilisateur à un rôle existant, ou sélectionnez Create New Role. Notez que le nom du rôle doit être statique.
- Enter a Role Name if you have selected the Create New Role option in the Group parameter.
- Cliquez sur Save.
Retirer d'un rôle
Lorsqu'une action se déclenche, cette action supprime les utilisateurs du rôle utilisé lors de la création de la configuration de l'action.
- Allez dans Risk Exchange > Actions, et cliquez sur Add Action Configuration.
- Select une règle de gestion.
- Select le plugin CyberArk en tant que configuration.
- Pour Action, sélectionnez Remove from Role.
- Select l'adresse électronique de l'utilisateur préféré.
- Select un rôle dans la liste déroulante Nom du rôle pour supprimer les utilisateurs qui correspondent à la règle de gestion du rôle sélectionné. Notez que le nom du rôle doit être statique.
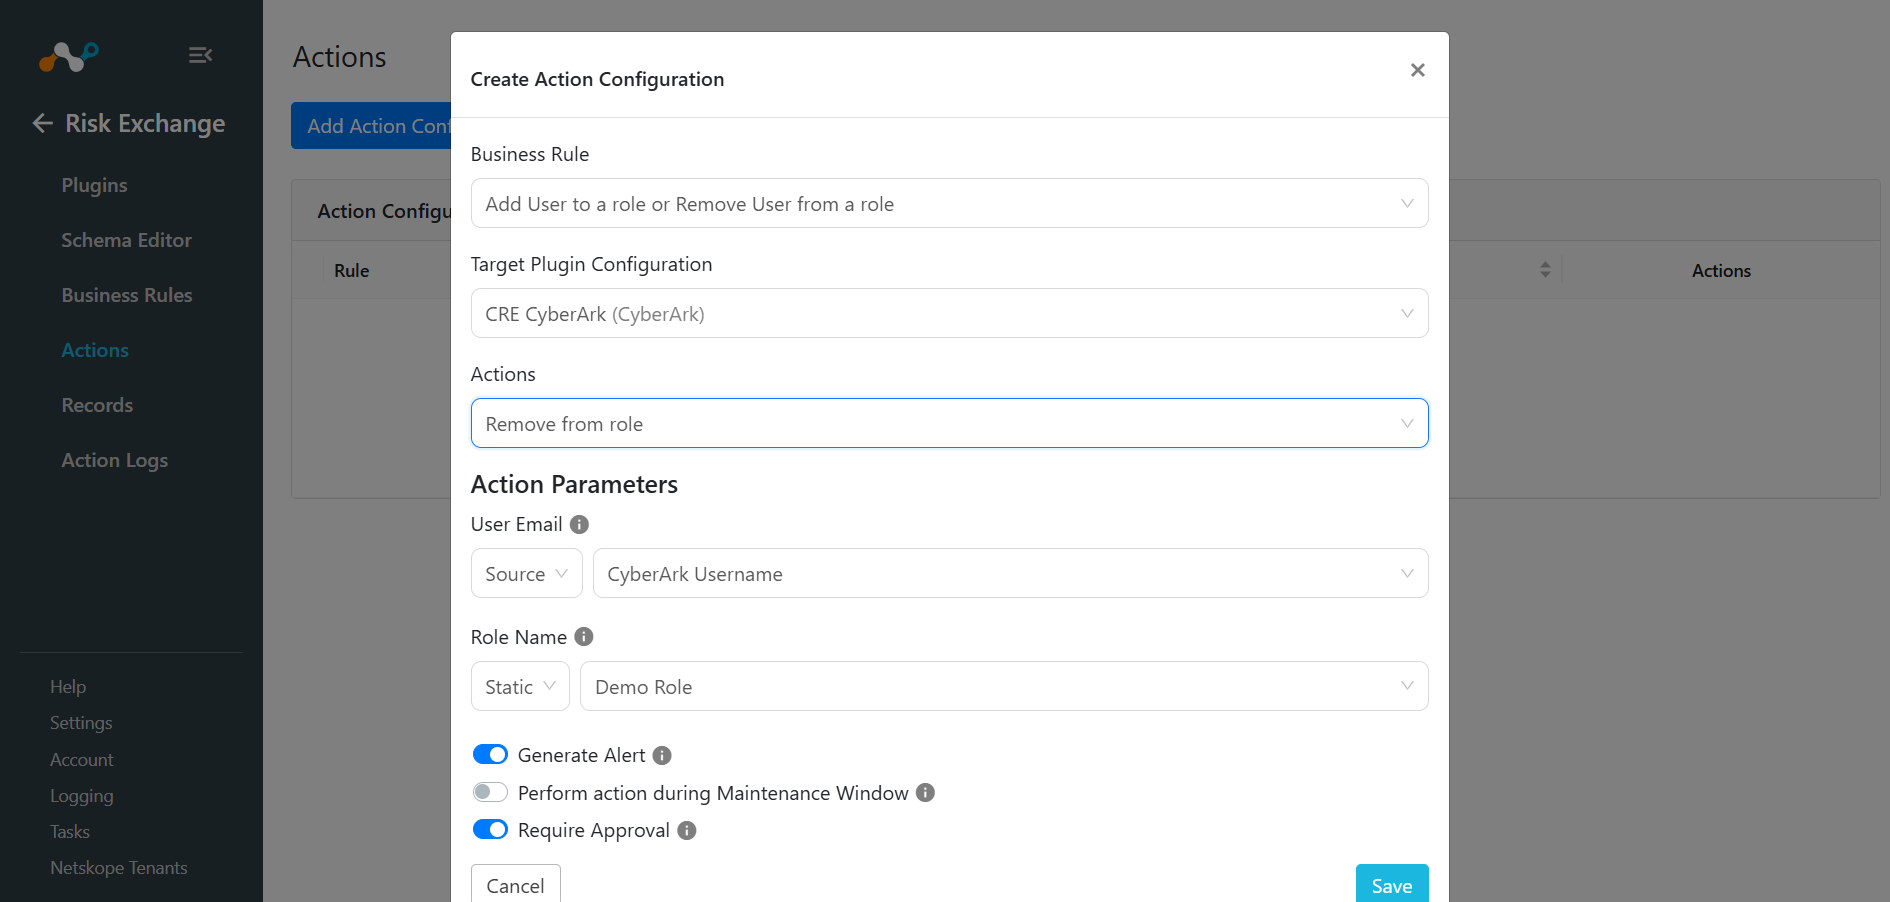
- Cliquez sur Save.
No Action
Cette action n'effectuera aucune action sur les utilisateurs. Les utilisateurs peuvent utiliser cette action pour générer des alertes UBA dans le module Netskope Ticket Orchestrator.
Notez que vous pouvez effectuer les actions sur les utilisateurs tirés de CyberArk sur le locataire Netskope. Pour effectuer les actions liées à l'utilisateur sur Netskope, reportez-vous au guide du plugin Risk Exchange.
- Allez à Risk Exchange > Actions, et cliquez sur Add Action Configuration..
- Select une règle de gestion.
- Select le plugin CyberArk en tant que configuration.
- Pour Action, sélectionnez No Action.
- Cliquez sur Save.
Valider le plugin CyberArk
Valider sur Cloud Exchange
Pour valider la configuration, rendez-vous à Risk Exchange > Logging pour consulter les journaux.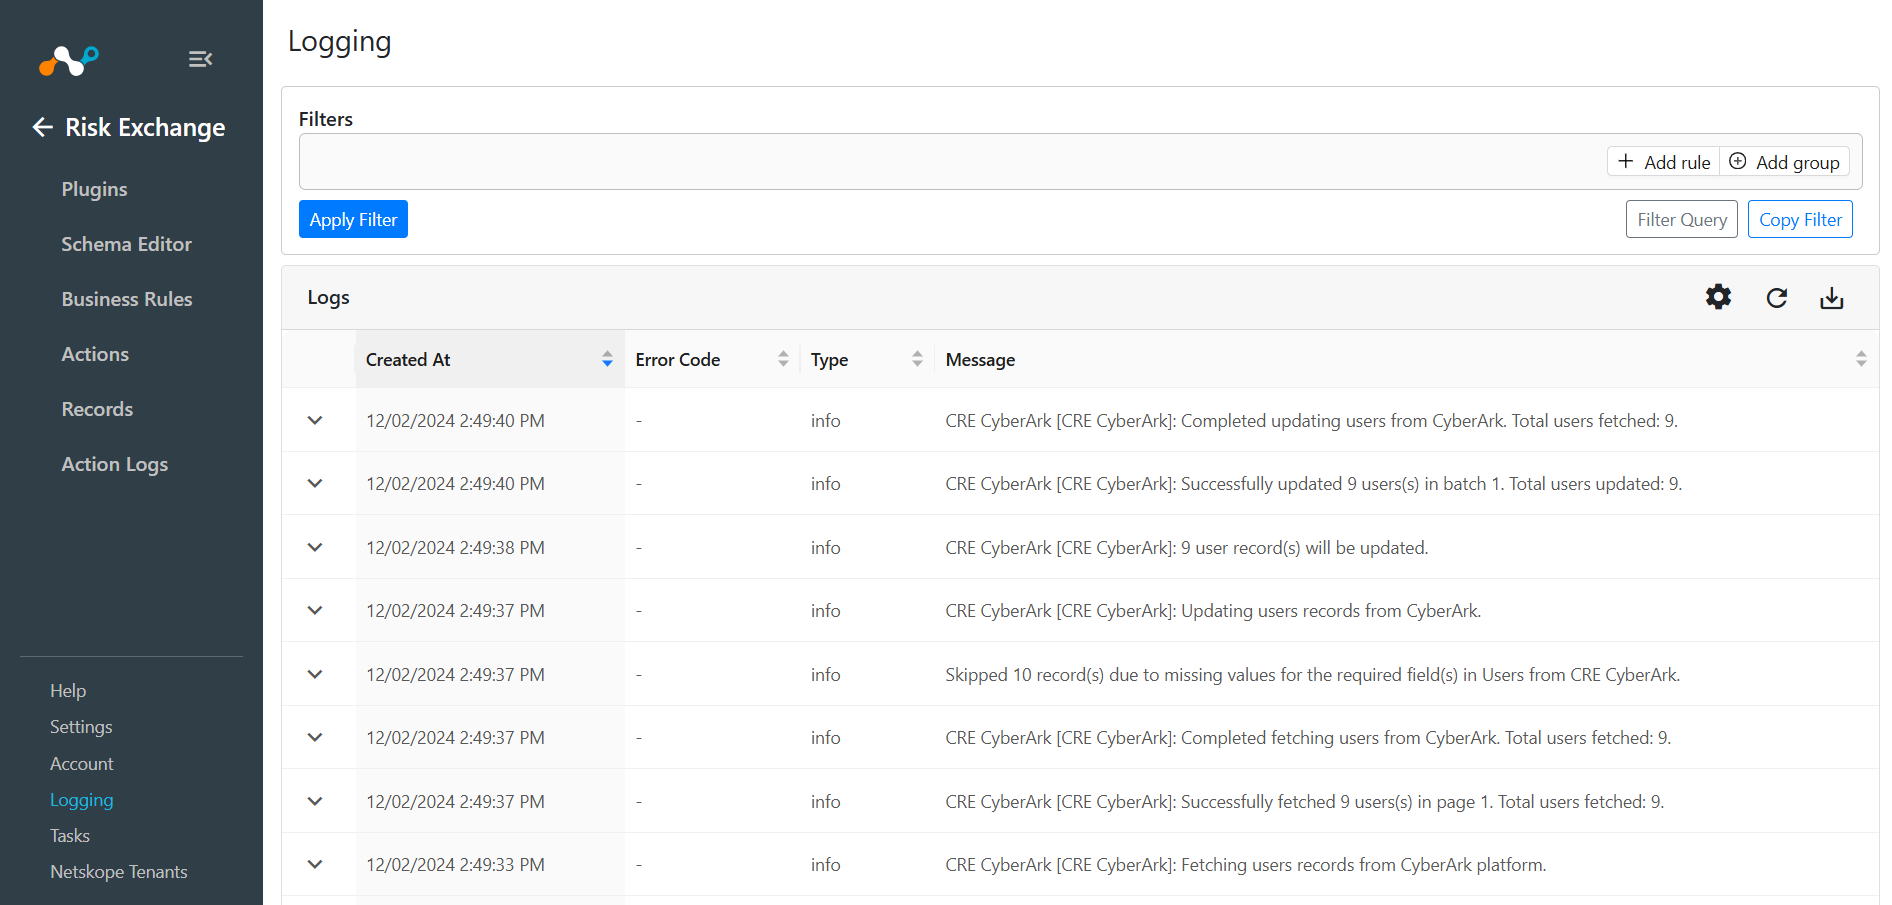
Pour consulter les enregistrements des utilisateurs, rendez-vous à Risk Exchange > Records .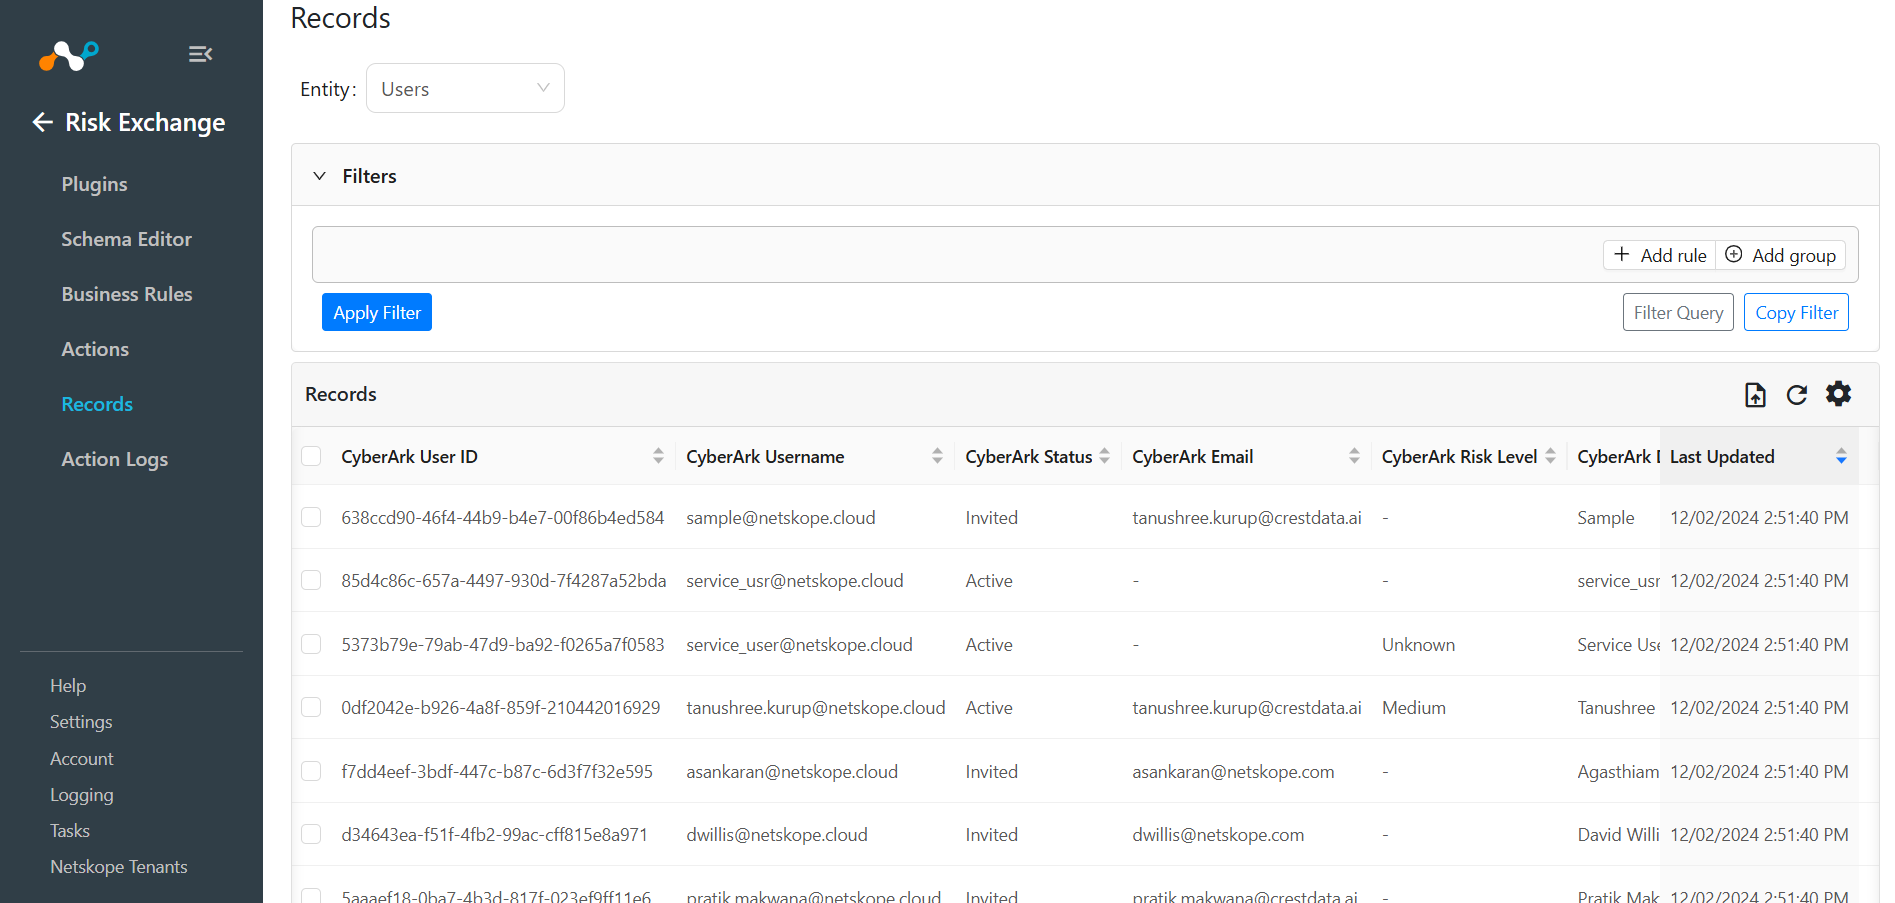
Pour l'action Ajouter au rôle :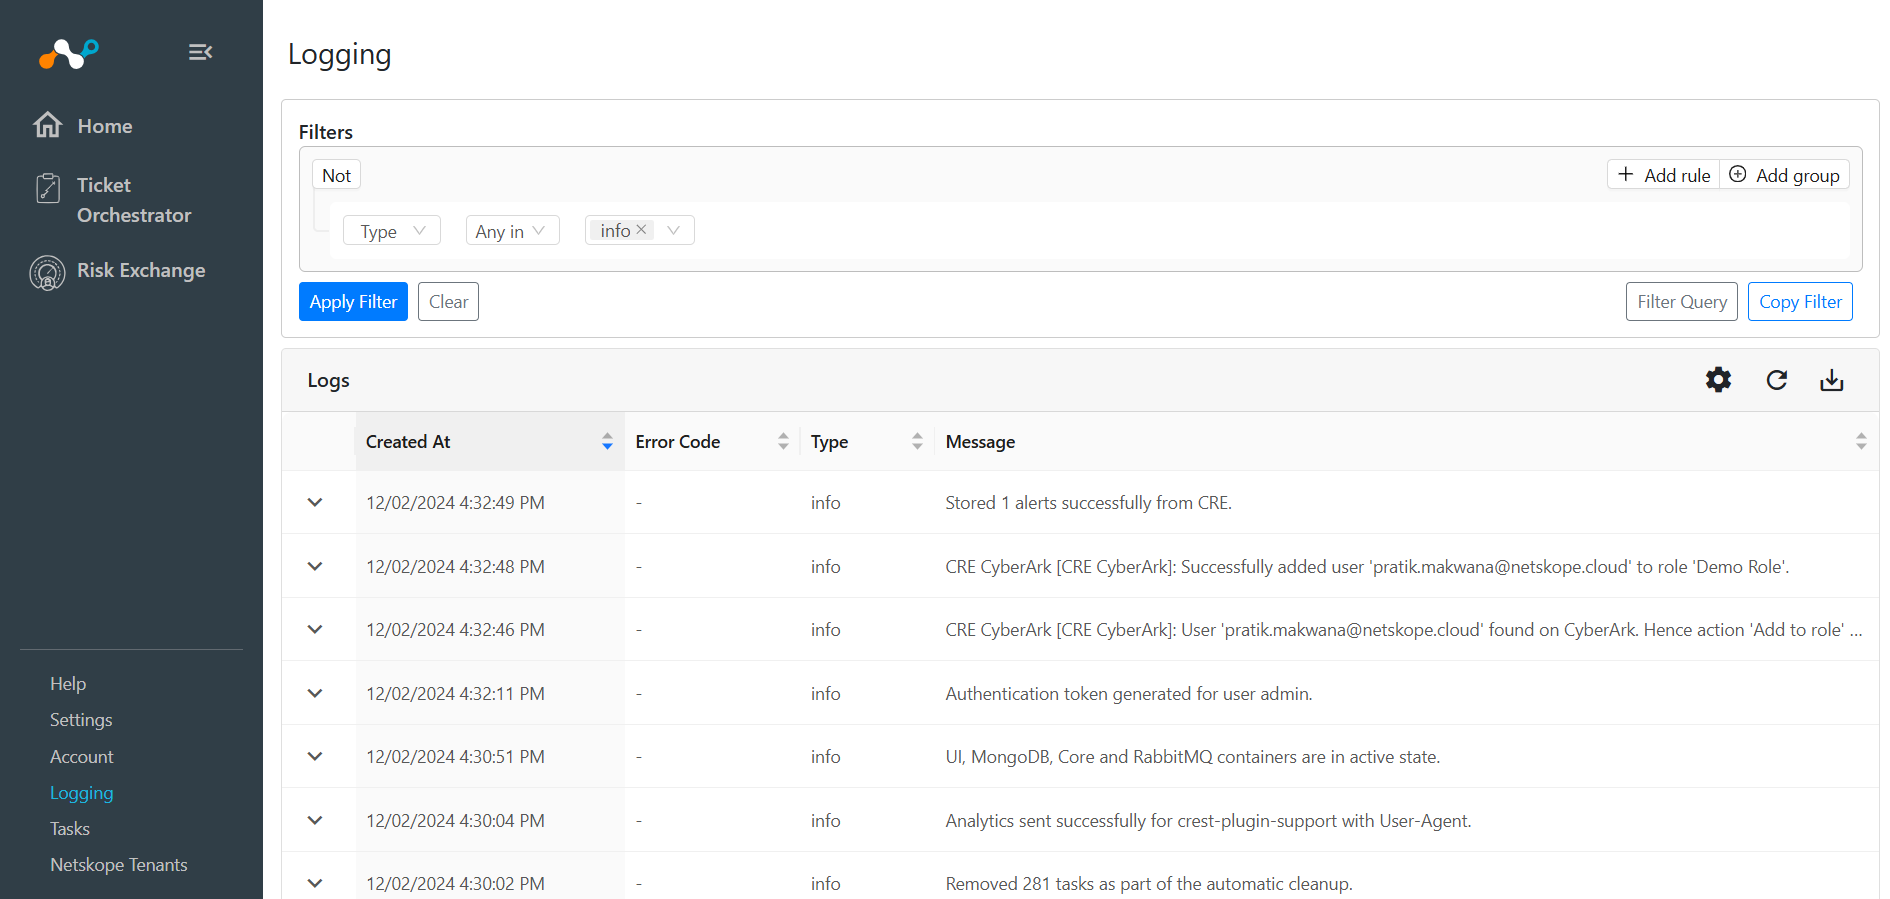
Pour l'action Supprimer du rôle :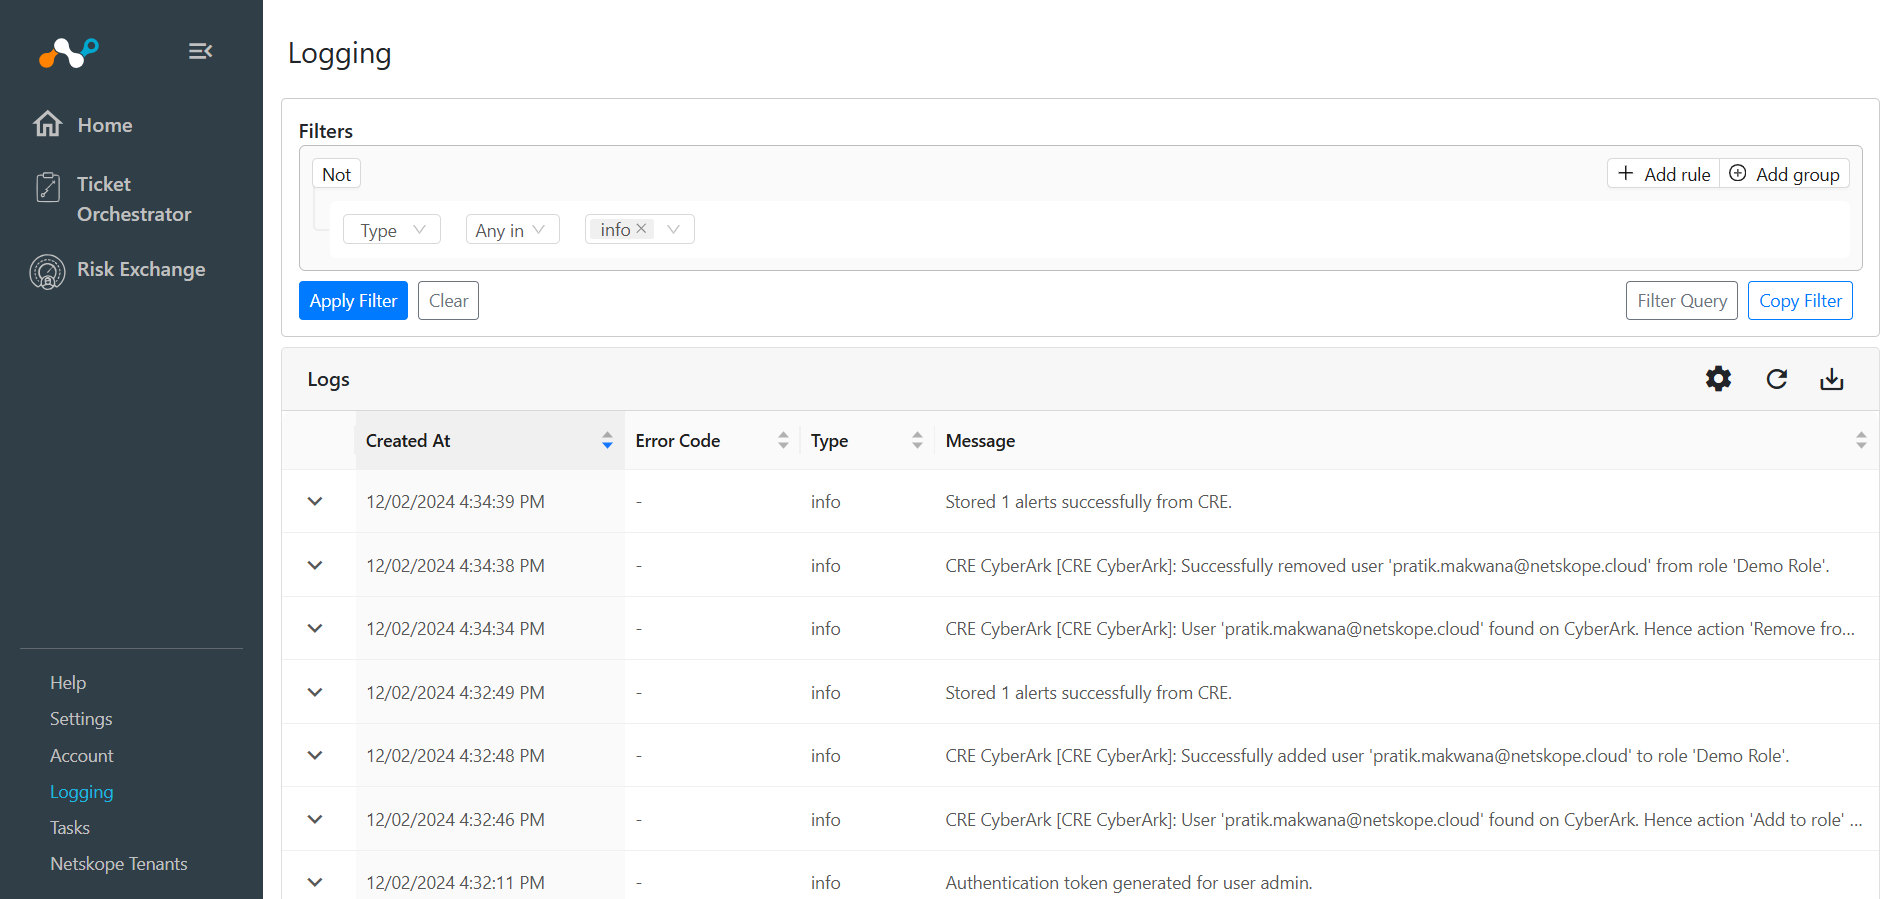
Si l'option « Approbation requise » est activée lors de la configuration de l'action, assurez-vous de fournir l'approbation depuis la page « Journal des actions » affichée ici en sélectionnant les entrées d'approbation en attente et en cliquant sur le bouton d'approbation.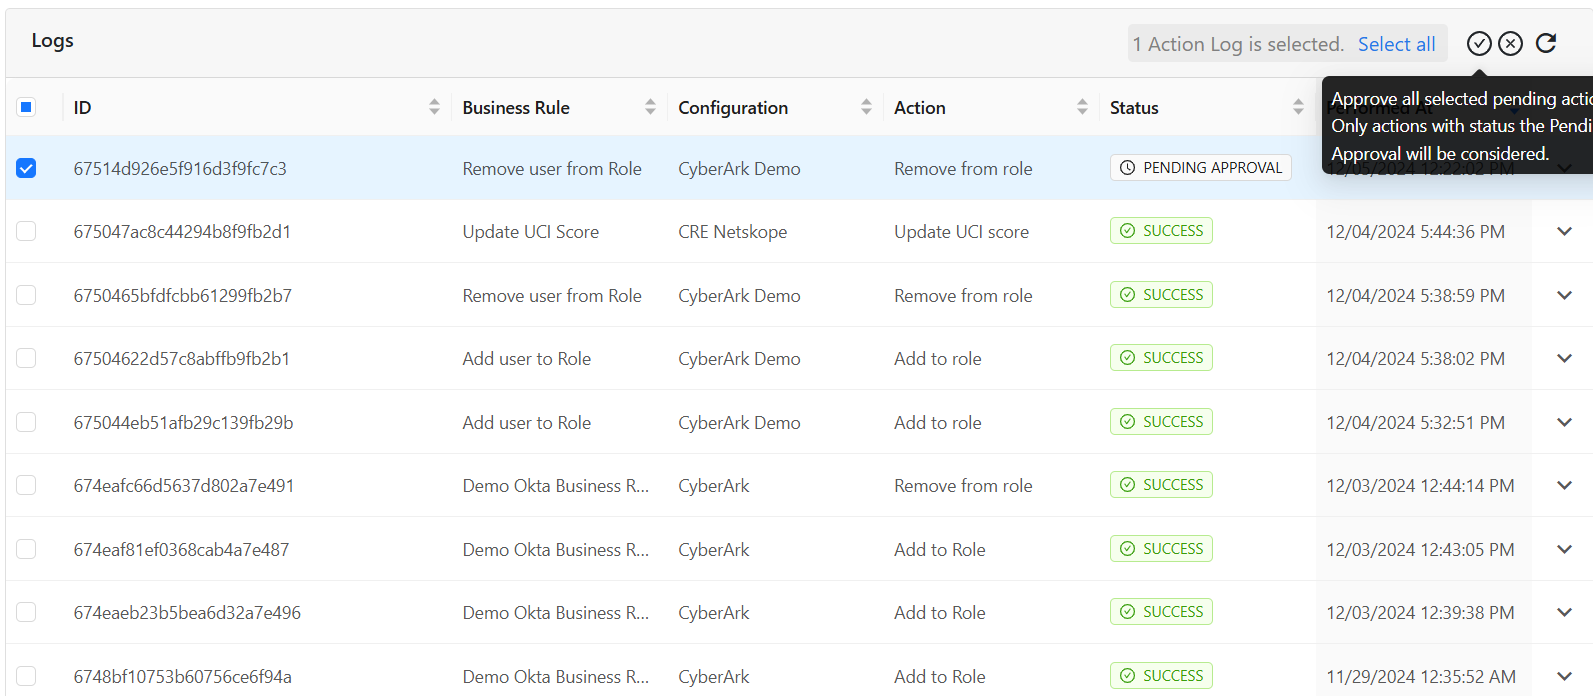
Valider sur CyberArk
Pour vérifier les données utilisateur reçues, rendez-vous à Core Services > Users.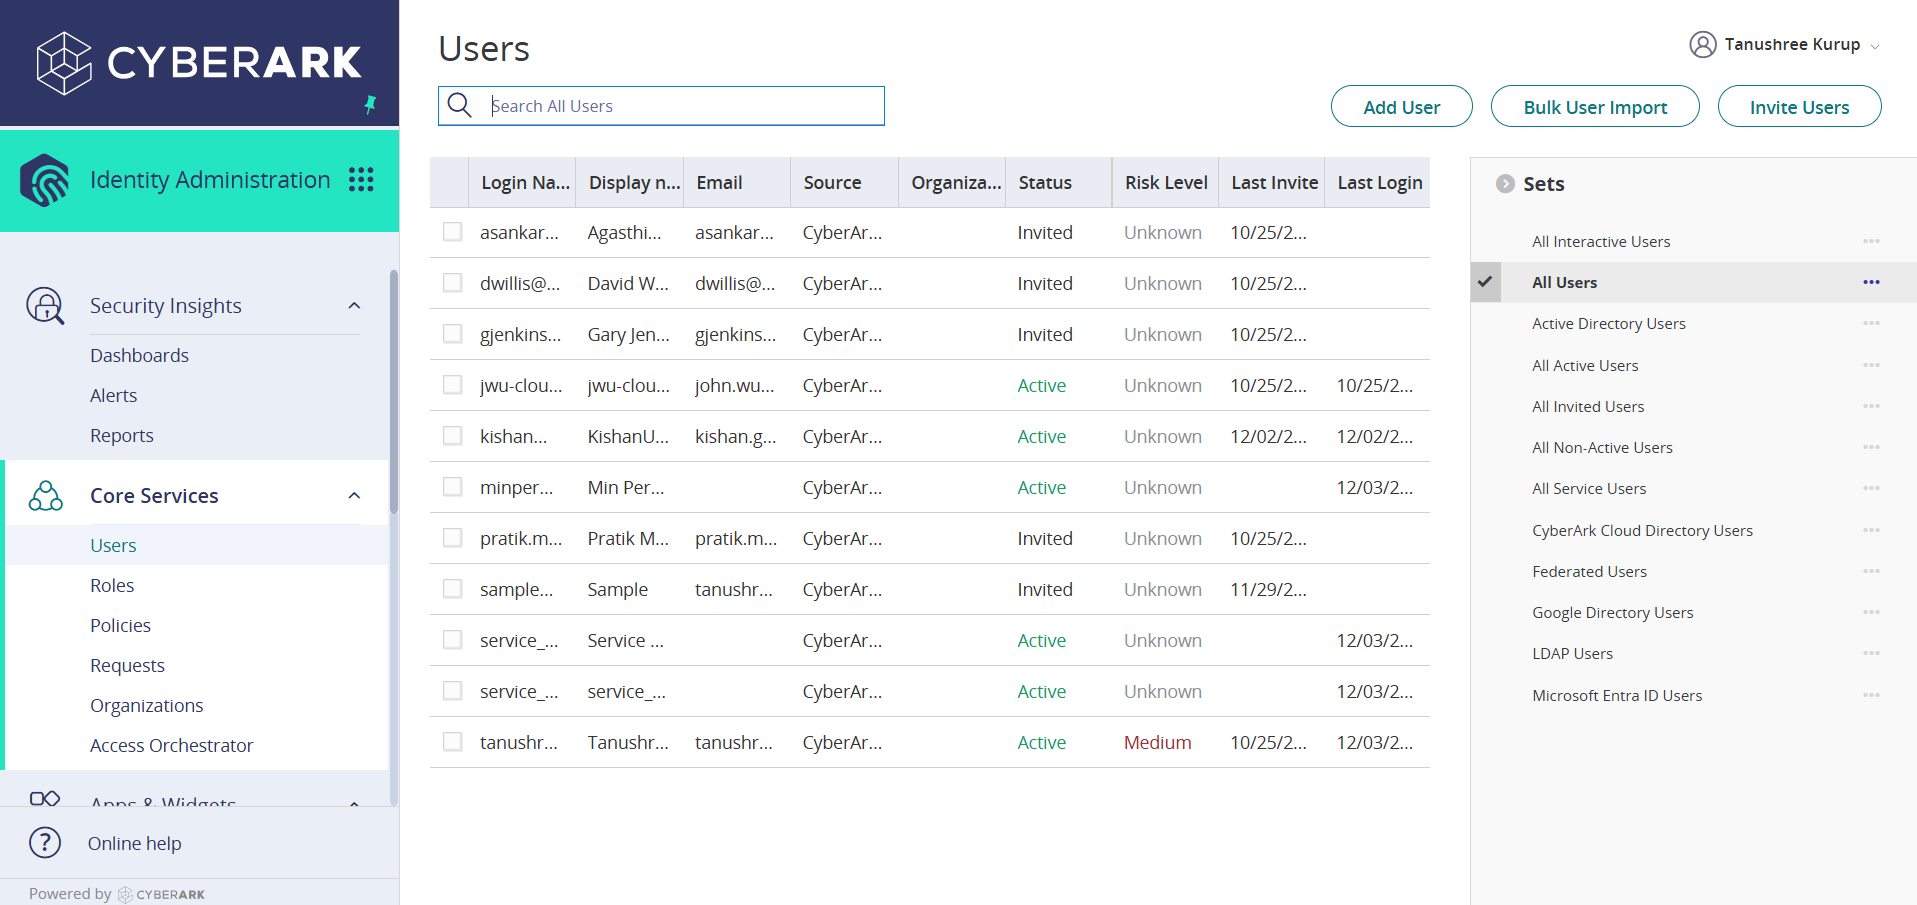
Pour l'action Ajouter au rôle :
Vous pouvez consulter la liste des membres du rôle sous Core services > Roles > <Role-Name>.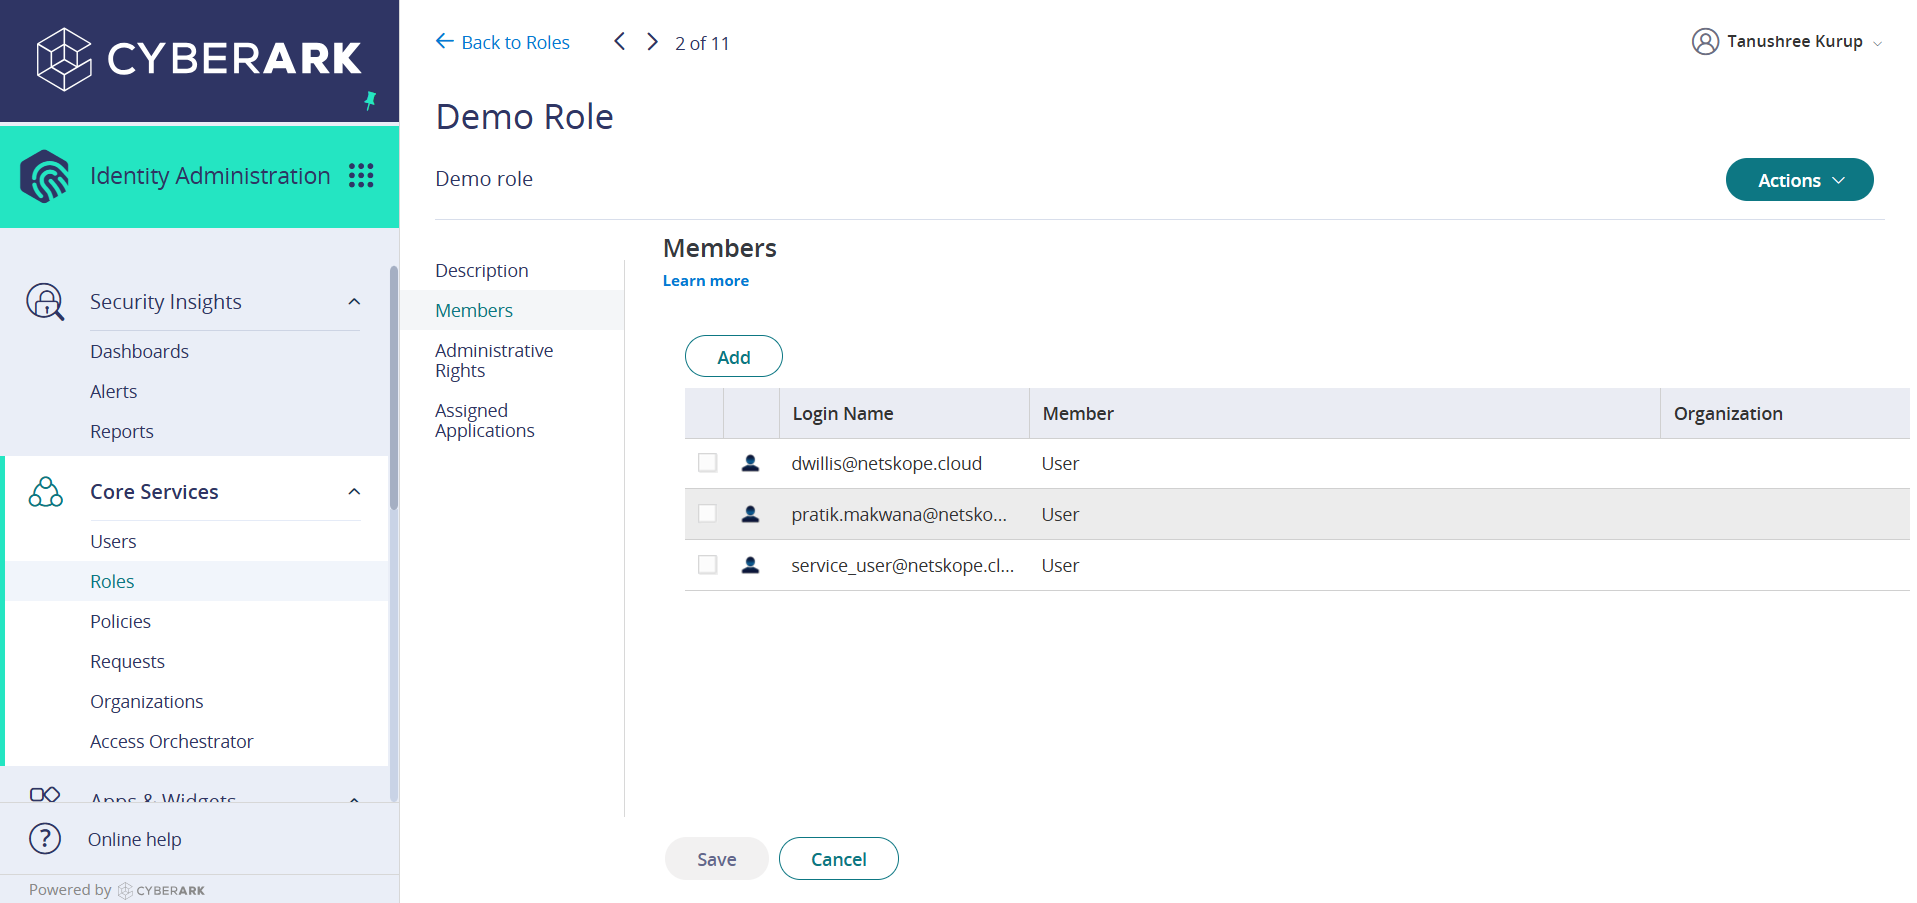
Pour l'action « Retirer du rôle », vous pouvez effectuer cette validation sur la même page.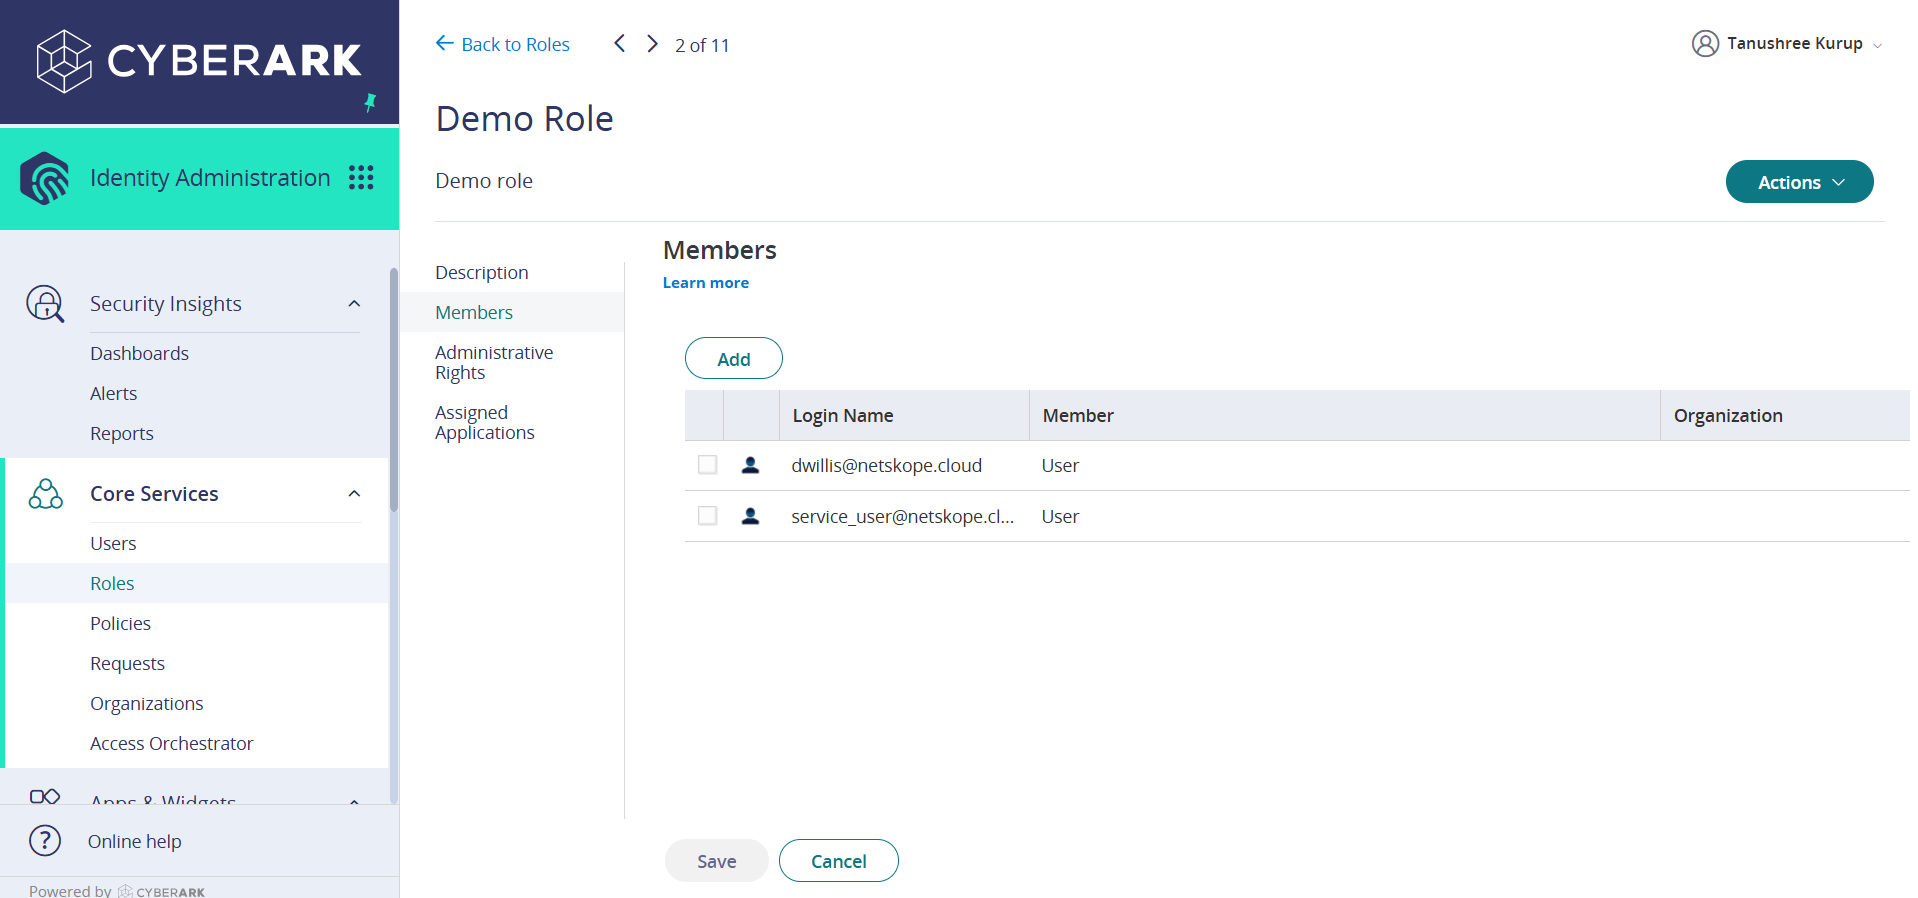
Dépannage du plugin CyberArk
Impossible de récupérer les rôles lors de la configuration de l'action Ajouter au rôle
Lors de la configuration du plugin, aucun rôle n'est récupéré dans l'action Add to Role, cela peut être dû à l'une des raisons suivantes.
- Aucun rôle n'est disponible sur la plateforme CyberArk.
- Autorisation insuffisante de l'utilisateur.
What to do:
Pour le premier point, aucun rôle n'est disponible sur la plateforme CyberArk, vérifiez si le rôle est présent sur le CyberArk ou non, en suivant ces étapes :
- Connectez-vous à CyberArk et allez à Admin Portal.
- Allez sur Roles sous Core Services et vérifiez la liste des rôles.
Si aucun rôle n'est répertorié, cela signifie que la plateforme elle-même n'a pas de rôle disponible. Créez donc un rôle New à l'aide d'une configuration d'action sur Cloud Exchange, ou directement sur la plateforme CyberArk.
Si le rôle est présent sur CyberArk mais qu'il n'est pas tiré/réalisé dans la configuration de l'action, cela peut être dû au fait que l'autorisation de l'utilisateur n'est pas suffisante. Vérifiez les droits d'utilisateur requis pour le plugin.
L'action est ignorée pour l'utilisateur
Voici les scénarios dans lesquels l'action n'est pas effectuée :
- Les utilisateurs ne sont pas présents sur CyberArk.
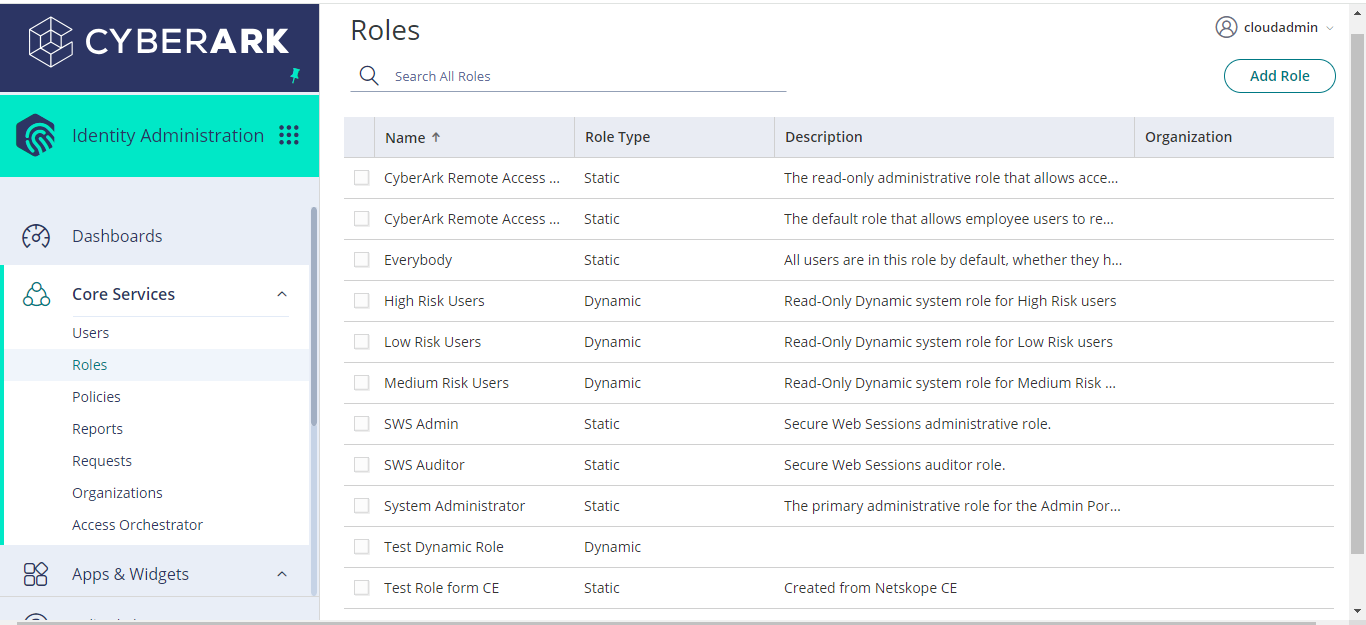
- Rôles sur CyberArk avec accès en lecture seule
- Les groupes sur CyberArk ont un rôle dynamique
Si des journaux d'une action effectuée avec succès pour l'ajout d'un utilisateur à un rôle/groupe sont reçus dans Cloud Exchange, mais que les utilisateurs ne sont pas réellement ajoutés aux groupes, cela peut être dû au fait que le type de rôle est dynamique. L'action ne sera pas non plus effectuée si le groupe dispose d'un accès en lecture seule.
Vous recevrez une erreur similaire à celle affichée ci-dessous si le groupe est dynamique avec un accès en lecture seule.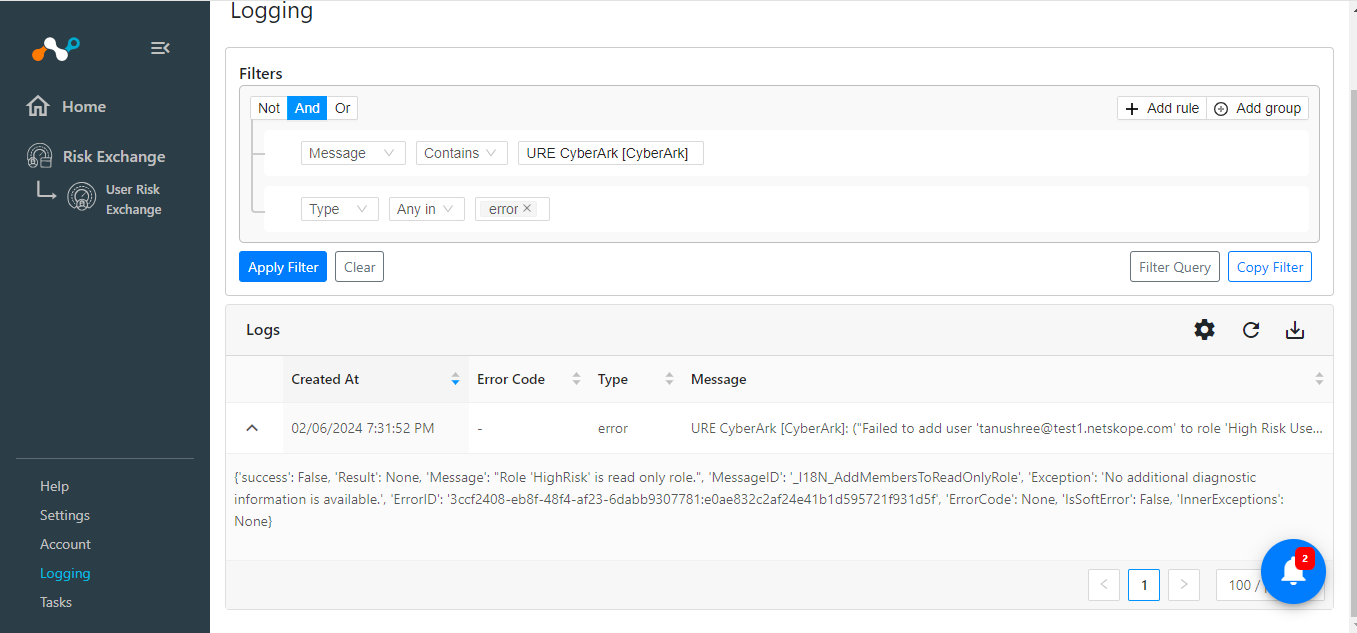
De plus, CyberArk n'autorise pas l'exécution d'actions sur ces rôles. Elles seront disponibles sur la plateforme CyberArk et dans Cloud Exchange, mais ces actions ne seront pas effectuées pour ces rôles même s'ils sont statiques et non en lecture seule.
- Utilisateurs Admin CyberArk Remote Access
- SWS Admin
- Auditeur SWS
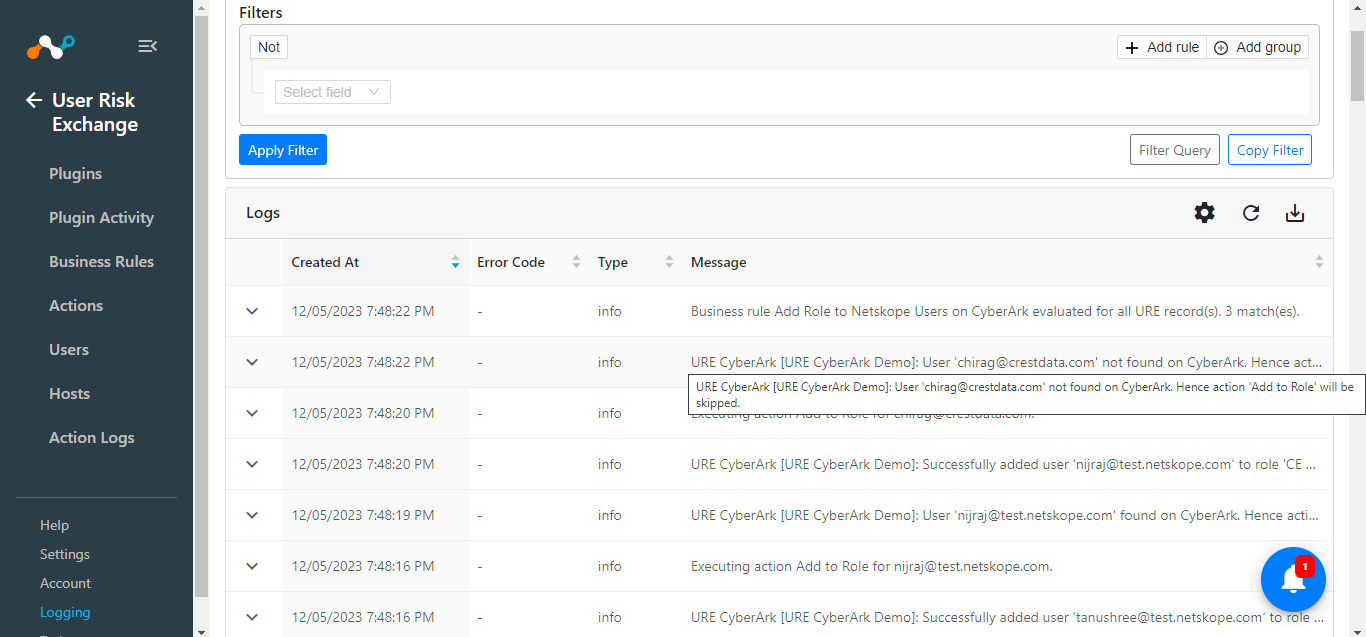
What to do: Vérifiez le domaine de l'utilisateur sur la page Utilisateurs de Cloud Exchange et vérifiez le suffixe ajouté sur la plateforme CyberArk. Le plugin CyberArk n'effectue les actions d'ajout et de suppression de rôle que sur les utilisateurs correspondant à la règle métier présente sur la plateforme CyberArk. Les utilisateurs sont mis en correspondance en fonction de leur nom d'utilisateur, qui est une combinaison de (utilisateur + domaine). Par conséquent, vous devez vous assurer de créer le même domaine (suffixe) sur CyberArk que leur domaine de messagerie pour que les actions soient effectuées.
Dans Cloud Exchange, accédez à Risk Exchange > Users.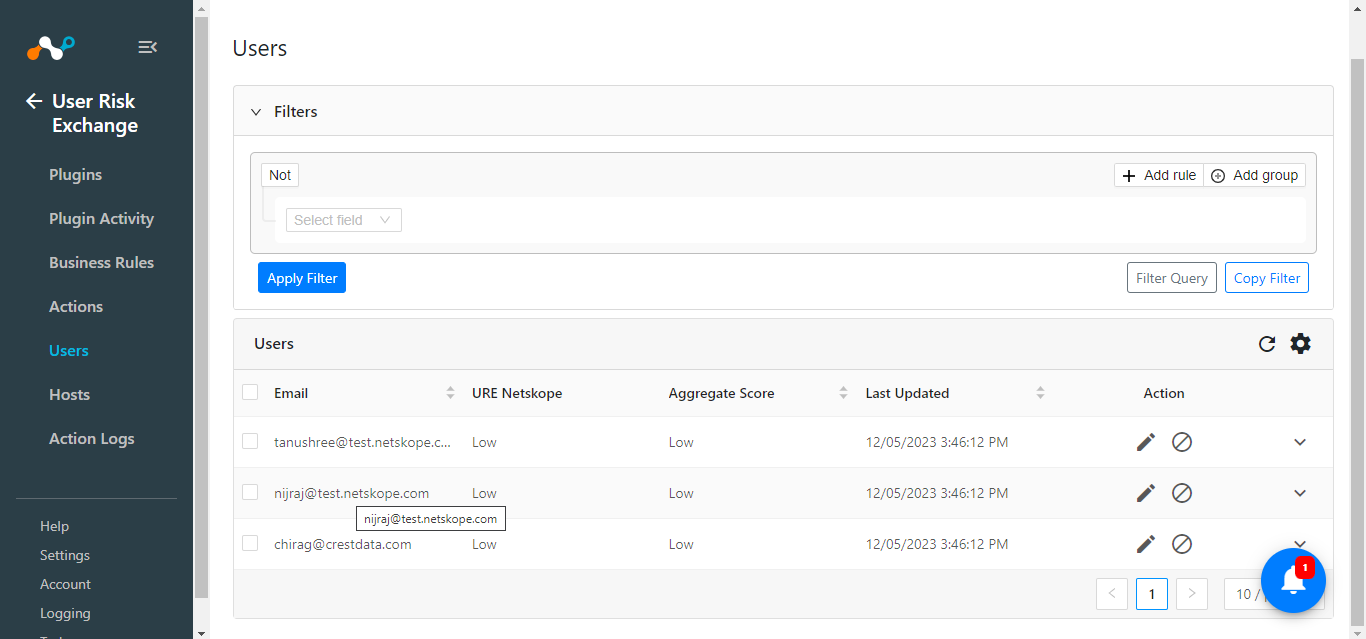
Dans CyberArk, cliquez sur l'utilisateur listé sous Tous les utilisateurs (Core Services > Users > All Users).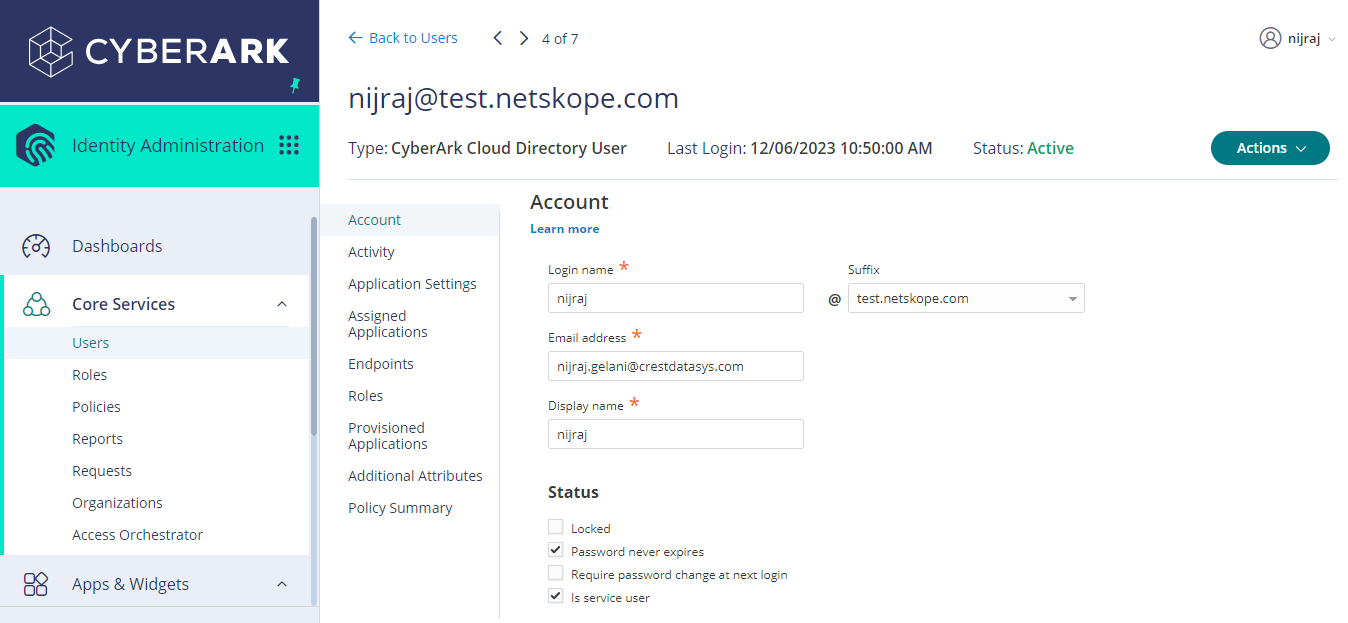
Vérifiez le suffixe et comparez-le avec le domaine de l'utilisateur présent sur Cloud Exchange.
Par exemple : si l’adresse e-mail de l’utilisateur récupérée dans Cloud Exchange est de la forme Netskope, le domaine (suffixe) créé sur la plateforme Cyber doit être Netskope.
Si le domaine et le suffixe ne correspondent pas, l'utilisateur n'est pas considéré comme présent sur CyberArk et l'action ne sera pas effectuée.