
Utilisez un profil DLP (Prévention des pertes de données) pour définir le contenu sensible à inspecter et l'action à entreprendre en cas de correspondance avec ce profil. La page suivante contient la procédure complète et les limitations de la DLP (Prévention des pertes de données) pour les applications privées.
Avant de commencer
- Activez les droits NPA DLP (Prévention des pertes de données) requis.
- Configurez une politique d'accès aux applications correspondante.
Configurer les politiques de prévention des pertes de données
Netskope Private Access prend en charge l'application de la prévention des pertes de données (DLP) aux applications privées en utilisant les politiques en temps réel de Private App Access. Utilisez cette configuration pour inspecter et protéger les données sensibles pour l'accès Browser Access et Client aux applications privées. Pour l'accès par navigateur (Browser Access), vous pouvez également limiter la politique à des activités de navigateur spécifiques. Pour plus d'informations sur la création de profils, de règles et d'identificateurs DLP (Prévention des pertes de données), consultez Data Loss Prevention.
Conditions préalables
- Assurez-vous qu'un éditeur est déjà configuré.
- Pour l'accès par navigateur, confirmez qu'un proxy inverse SAML IdP pour les applications privées est configuré.
- Pour l'accès au navigateur, vérifiez que l'application privée est configurée pour l'accès au navigateur.
- Créez le profil DLP (Prévention des pertes de données) que vous souhaitez appliquer avant de créer la politique
Configurer une politique DLP (Prévention des pertes de données) pour les applications privées
- Allez sur Policies > Real-time Protection et créez ou modifiez une politique Private App Access. Le cadre plus large des politiques en temps réel prend en charge la prévention des pertes de données (DLP) et la protection contre les menaces, et inclut Private App Segment Access comme type de politique.
- Pour Source, sélectionnez les utilisateurs ou les groupes auxquels la politique s'applique et définissez Access Method sur Browser Access, Client, ou les deux, en fonction du cas d'utilisation.
- Pour la destination, sélectionnez le(s) segment(s) de l'application privée. Assurez-vous que les activités spécifiques sont configurées pour pouvoir définir un profil de prévention de la perte de données.
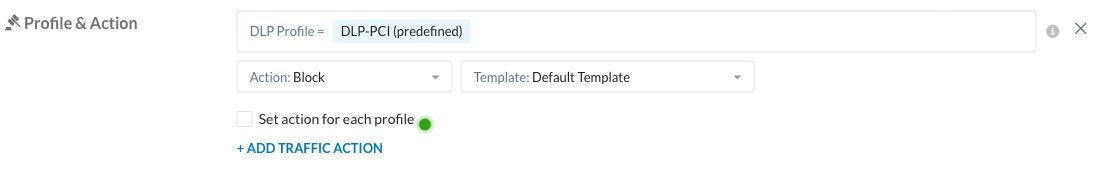
- Pour Profile & Action, sélectionnez Add Profile et choisissez le(s) profil(s) DLP (Prévention des pertes de données) requis.
- Choisissez l’action d’exécution, nommez la politique, puis cliquez sur Save.
- Ce DLP Policy inspecte uniquement le trafic ; il n'accorde pas l'accès à l'application privée. Créez a separate Private App Access Policy avec une action Allow pour la même application et les mêmes utilisateurs, et placez-la après cette règle DLP (Prévention des pertes de données) dans l'ordre de vos politiques afin que le profil DLP (Prévention des pertes de données) soit appliqué. (À partir de R142, cet ordre n'a plus d'importance.)
Notes complémentaires
- Pour NPA Browser Access DLP, seules les applications privées HTTP and HTTPS sont prises en charge. AnyApp Browser Access Les applications telles que RDP/SSH ne sont pas prises en charge pour la prévention des pertes de données (DLP).
- Pour NPA Client Access DLP, seuls HTTP and HTTPS et port 80 and 443 sont pris en charge.
- Transaction events are not generated pour le trafic DLP , même lorsque les événements de transaction sont activés pour le trafic Web.
- Consultez la page Types de fichiers pris en charge pour l'inspection du contenu pour connaître la couverture des formats de fichier.
- OCR est une fonction Advanced DLP dans Netskope en général, mais OCR est not supported pour NPA.
Validation
Après avoir sauvegardé la politique, testez l'accès à l'application privée avec un contenu représentatif qui devrait déclencher le profil DLP (Prévention des pertes de données) sélectionné. Confirmez le résultat attendu de l'application et examinez les alertes ou incidents DLP (Prévention des pertes de données) qui en résultent.
Related Topics
- Appliquer la DLP pour les NPA Browser Access Private Apps pour les conditions préalables spécifiques à l'accès par navigateur et au contexte hérité.
- Data Loss Prevention / À propos de la DLP (Prévention des pertes de données) pour les profils, les règles, les identificateurs et les incidents.
- Types de fichiers pris en charge pour l'inspection du contenu pour la couverture des formats de fichiers.
Actions du profil et comportement de l'éditeur
L’éditeur fournit Alert, Allow et Block pour la configuration de l’inspection DLP (Prévention des pertes de données). Choisissez Block lorsque le contenu sensible correspondant ne doit pas être transféré, et sélectionnez le modèle de notification requis. Si différents profils nécessitent des actions différentes, sélectionnez Set action for each profile et configurez l’action de chaque profil affiché.
Si Activités est inactif avant qu'un profil ne soit ajouté, sélectionnez Add Profile > DLP Profile, acceptez la confirmation requise pour l'activité, puis sélectionnez les activités requises. Avant d'enregistrer, vérifiez que les activités sélectionnées et le profil correspondent ensemble à la portée d'inspection prévue.
L'action Allow au sein d'une configuration d'inspection ne remplace pas la politique d'accès aux applications requise dans R142. Après l'enregistrement, vérifiez l'ordre des politiques applicables et cliquez sur Apply Changes.
DLP Limitations
- L'inspection du client prend en charge le trafic HTTP et HTTPS sur les ports 80 et 443.
- La DLP (Prévention des pertes de données) d'accès par navigateur prend en charge les applications privées HTTP et HTTPS. Les sessions RDP et SSH AnyApp Browser Access ne sont pas prises en charge pour la DLP (Prévention des pertes de données).
- Les balises d'application privée ne sont pas prises en charge pour la fonction DLP (Prévention des pertes de données) de Browser Access dans le cadre documenté ; sélectionnez des segments individuels.
- NPA ne prend pas en charge l'inspection OCR dans ce workflow documenté.
- Aucun événement de transaction n'est généré pour le trafic NPA DLP (Prévention des pertes de données), même s'ils sont activés pour le trafic Web.
- La prise en charge des formats de fichier, les limites de taille de fichier, la détection des activités et les exceptions spécifiques à l'accès au navigateur s'appliquent toujours. Consultez Types de fichiers pris en charge pour l'inspection du contenu et Appliquer la DLP (Prévention des pertes de données) pour les applications privées d'accès par navigateur NPA.
Pour la configuration des profils, des règles, des identifiants et des incidents DLP (Prévention des pertes de données), consultez la section Data Loss Prevention.
Valider l'inspection
En plus de la validation ci-dessus, suivez la liste de contrôle de validation d'inspection. Testez le contenu correspondant et non correspondant pour l'activité configurée et les contraintes de fichiers.