

Ce document explique comment configurer le plugin ExtraHop Reveal(x) 360 v1.1.1 avec le module Threat Exchange de la plateforme Netskope Cloud Exchange. Ce plugin récupère l'adresse IP (ipv4) et le nom d'hôte du contrevenant à partir de la page Détections de la plateforme ExtraHop. Le plugin ne permet pas de partager des indicateurs avec la plateforme ExtraHop Reveal(x) 360.
Conditions préalables
Pour compléter cette configuration, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- Une liste d'URL configurée sur le locataire Netskope.
- Un locataire Netskope Cloud Exchange avec le plugin Tenant et le plugin Threat Exchange déjà configurés.
- Compte ExtraHop Reveal(x) 360 avec accès API activé.
- Connectivité à l'hôte suivant : ExtraHop Reveal(x) 360 login URL. Exemple : https://extrahop-bd.cloud.extrahop.com/.
Prise en charge du plugin ExtraHop Reveal(x) 360
Ce plugin récupère l'adresse IP (ipv4) et le nom d'hôte du contrevenant à partir de la page Détections de la plateforme ExtraHop. Le plugin ne permet pas de partager des indicateurs avec la plateforme ExtraHop Reveal(x) 360.
| Types d'indicateurs prédéfinis | Types d'indicateurs partagés |
|---|---|
| IPv4, Hostname | Non pris en charge |
Mises en correspondance
Mappages de traction
| Champs de Cloud Exchange | Champs ExtraHop |
|---|---|
| Value | valeur_objet, nom d'hôte |
| Type | IPv4, hostname |
| Sévérité | risk_score |
| Comments | Id: “id”, Score de risque : "risk_score", Type : "type",Informations sur les matrices : "mitre_tactics", Description : "description" |
| Firstseen | mod_time |
| Lastseen | mod_time |
Cartographie de la gravité
| Gravité de Cloud Exchange | Sévérité de l'extra-saut |
|---|---|
| LOW | 1 à 30 |
| MEDIUM | 31 à 79 |
| HIGH | 80 à 99 |
| UNKNOWN | other |
Permissions
- L'accès à l'API REST et la génération d'identifiants doivent être activés pour le système. Pour plus de détails, consultez la documentation ExtraHop Reveal(x) 360 ici.
- Accès à l'API.
| Functionality | Permissions |
|---|---|
| Indicateurs de traction | Accès au système > Lecture seule. Accès au module NDR > Accès complet. |
Détails de l'API
Les API REST d'ExtraHop Reveal(x) 360 ont été utilisées pour authentifier les informations d'identification et extraire les données d'ExtraHop Reveal(x) 360.
Liste des API utilisées
| Détail de l'API | Méthode | Point final de l'API |
|---|---|---|
| Generate Token | PUBLIER | /oauth2/token |
| Indicateurs de traction | PUBLIER | /api/v1/detections/search |
Generate Token
API Endpoint: https://extrahop-bd.api.cloud.extrahop.com/oauth2/token?grant_type=client_credentials
Method: PUBLIER
Parameters:
grant_type : client_credentials
Headers:
Content-Type : application/x-www-form-urlencoded
Autorisation Base <identifiant du client et secret du client encodés: <base64 encoded client id and client secret separated by colon>en base64 et séparés par deux points.>
Sample API Response:
{
"access_token": "eyJraWQiOiJkbndoem42RUNpaW9mSDRSTWdVV0FlZ1lhRHMrVlRDeDhXN1dJZnpVYjZjPSIsImFsZyI6********mZGhkcXR0dWM5aXFwc2pndWxzaXEifQ.pw-cbQTSVC1HlRdl_v63si5Jvz6fILbT-wFWua-AEBvk-GXGMXBUKCYs4g-ZvnWnSpcfsMAJZTTOO-05qpbnYE-K3N7qOQ",
"expires_in": 600,
"token_type": "Bearer"
}
Tirer les données
API Endpoint: https://extrahop-bd.api.cloud.extrahop.com/api/v1/detections/search
Method: PUBLIER
Parameters: Aucun
Body:
{
"offset": 0,
"limit": 1,
"mod_time": 1696524883357,
"filter": {
"risk_score_min": 0
},
"sort": [
{
"direction": "asc",
"field": "mod_time"
}
]
}
Sample API Response
[
{
“id”: 21474836485,
“start_time”: 1696521252445,
“update_time”: 1696521252445,
“end_time”: 1696521252445,
“mod_time”: 1696524883357,
“title”: “ET POLICY Commande Ipconfig dans le trafic SMB – Mouvement latéral possible”,
“description”: “Le système ExtraHop a observé une activité correspondant aux valeurs de règle de l'ID de signature (SID) 2027185 :\n\n * Flux : [tcp] any → interne 445\n * Charge utile : `/SMB.*(?i)ipconfig(?-i)/s`\n\n\nRègle Créé le : 11/04/2019 \n\n\n”,
“risk_score”: 45,
“type”: “ids_bad_unknown”,
“recommended_factors”: [],
“recommended”: false,
“categories”: [
“sec”,
“sec.ids”
],
“properties”: {
“sid”: “2027185”
},
“participants”: [
{
“role”: “offender”,
“object_id”: 12884901896,
“object_type”: “périphérique”,
“object_value”: “10.1.0.86”,
“hostname”: “pc2.i.rx.tours”,
“id”: 2171,
“external”: false,
“scanner_service”: null
},
{
“role”: “victim”,
“object_id”: 12884901899,
“object_type”: “périphérique”,
“object_value”: “10.1.0.238”,
“hostname”: “pc3.i.rx.tours”,
“id”: 2174,
“external”: false,
“scanner_service”: null
}
],
“ticket_id”: null,
“assignee”: null,
“status”: null,
“resolution”: null,
“mitre_tactics”: [],
“mitre_techniques”: [],
“appliance_id”: 5,
“is_user_created”: false
}
]
Matrice de performance
Voici la lecture des performances effectuée après avoir tiré 100K IoCs sur une instance CE de grande taille avec les spécifications ci-dessous.
| Description | Specifications |
|---|---|
| Détails de la pile | Taille : Grand RAM : 32 GO CPU : 16 cœurs |
| Indicateurs tirés de ExtraHop Reveal(x) 360 | ~14K per minute |
Agent utilisateur
netskope-ce-6.0.0-cte-extrahop-reveal(x)-360-v1.1.1
Workflow
- Obtenez votre URL de base ExtraHop Reveal(x) 360, votre ID client et votre secret client.
- Configurez le plugin ExtraHop Reveal(x) 360.
- Configurez une règle de gestion pour ExtraHop Reveal(x) 360.
- Configurez le partage entre ExtraHop Reveal(x) 360 et Threat Exchange.
- Validez le plugin ExtraHop Reveal(x) 360.
Regardez une vidéo
Cliquer sur « play » pour regarder une vidéo.
Obtenez votre URL de base ExtraHop Reveal(x) 360, votre ID client et votre secret client.
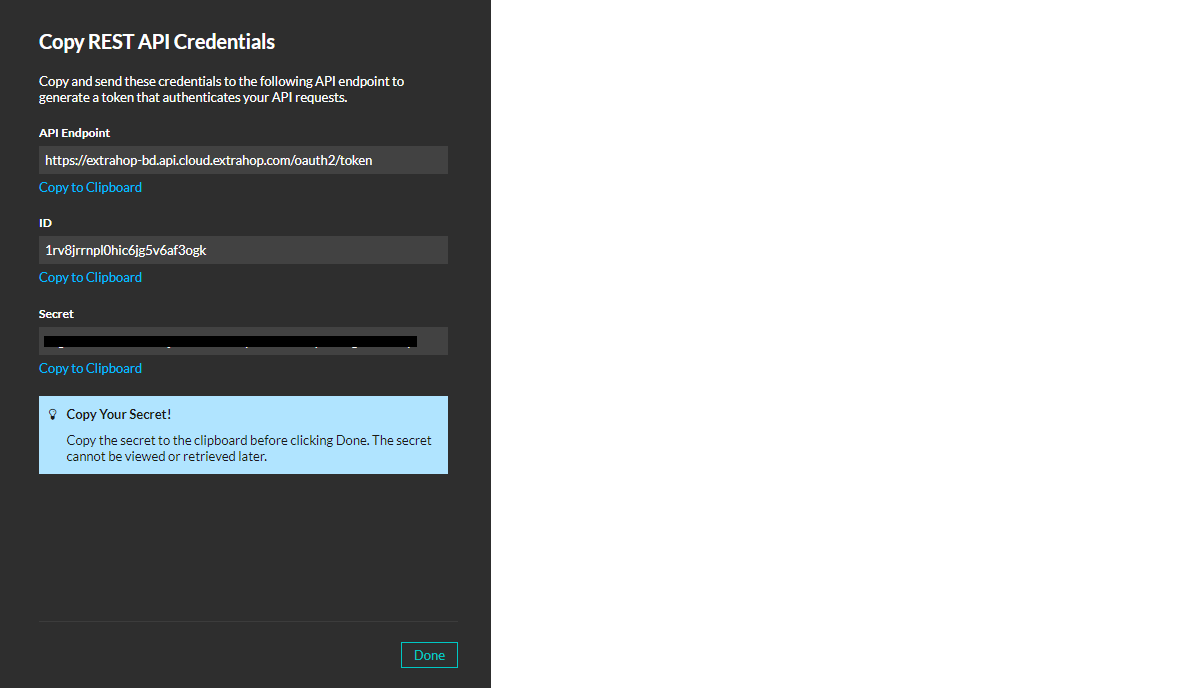
- Dans ExtraHop Reveal(x) 360, allez à Settings > API Access.

- Faites défiler vers le bas et cliquez sur Create Credentials.

- Saisissez un nom pour vos identifiants Rest API et fournissez cet accès.
- Accès au système > Lecture seule.
- Accès au module NDR > Accès complet.

- Cliquez sur Save.
- Copiez le point de terminaison de l'API et supprimez le oath2/token. Il s'agit de l'URL de base du plugin.
- Copiez l'identifiant et le secret. Ce secret ne sera plus visible par la suite, alors notez-le.
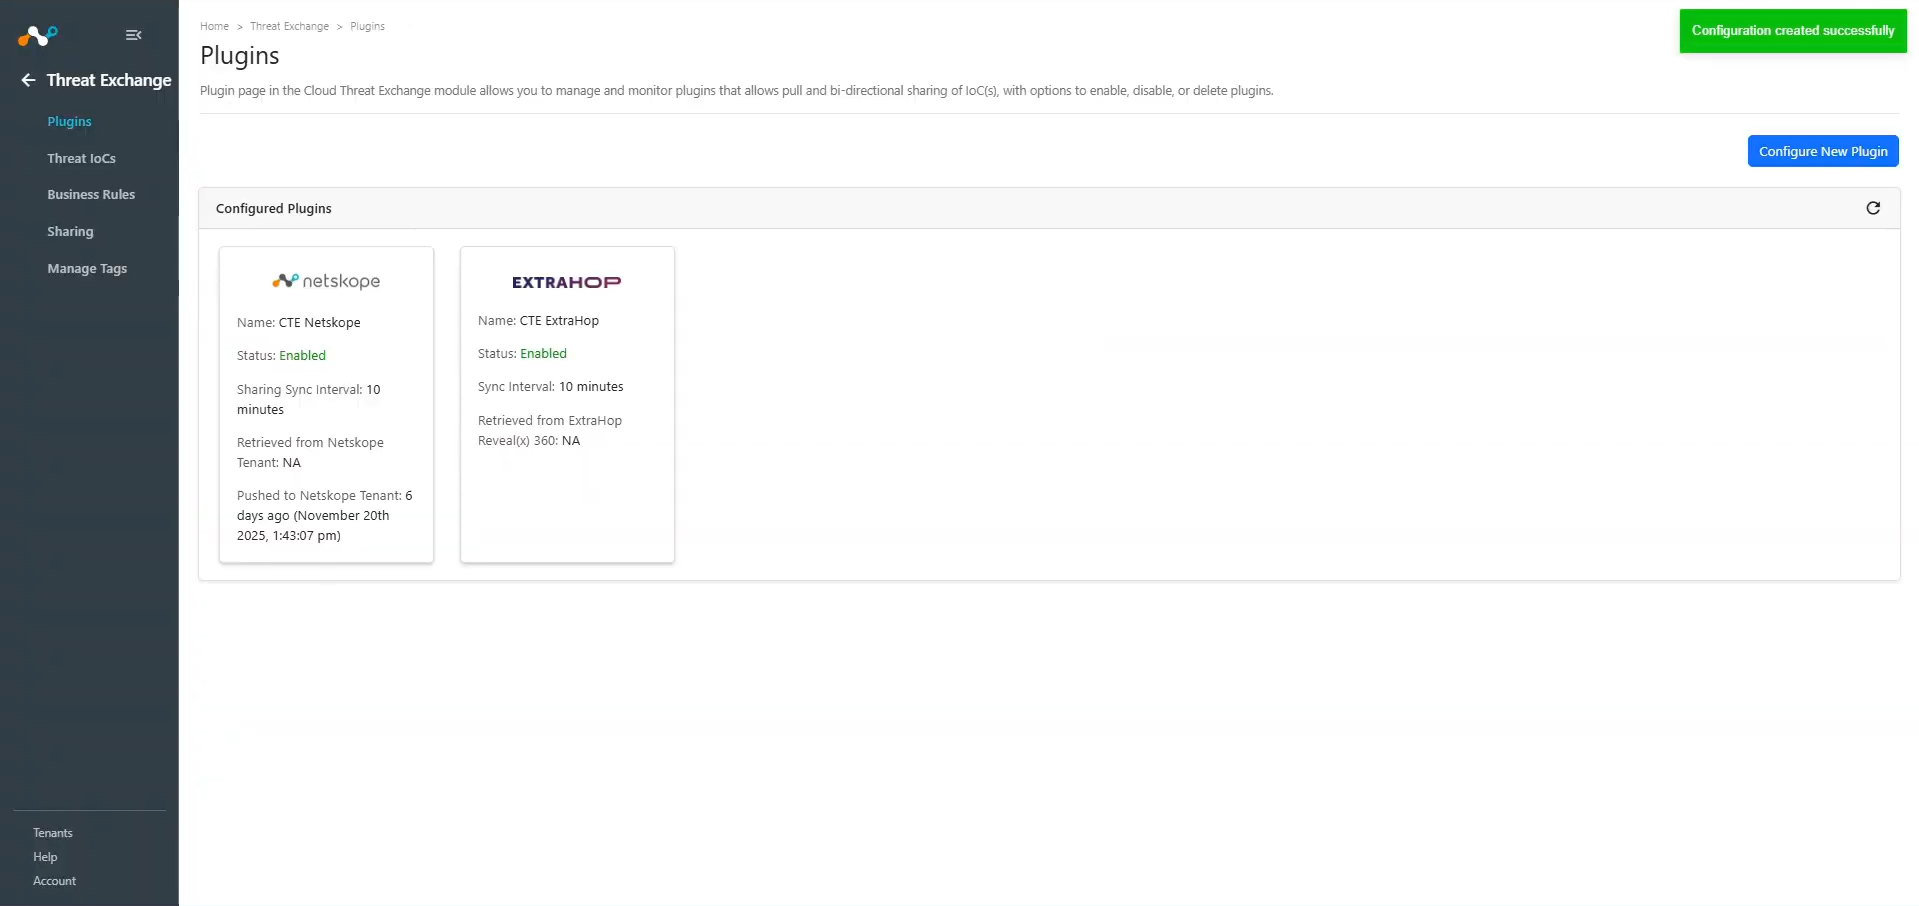
Configurer le plugin ExtraHop Reveal(x) 360
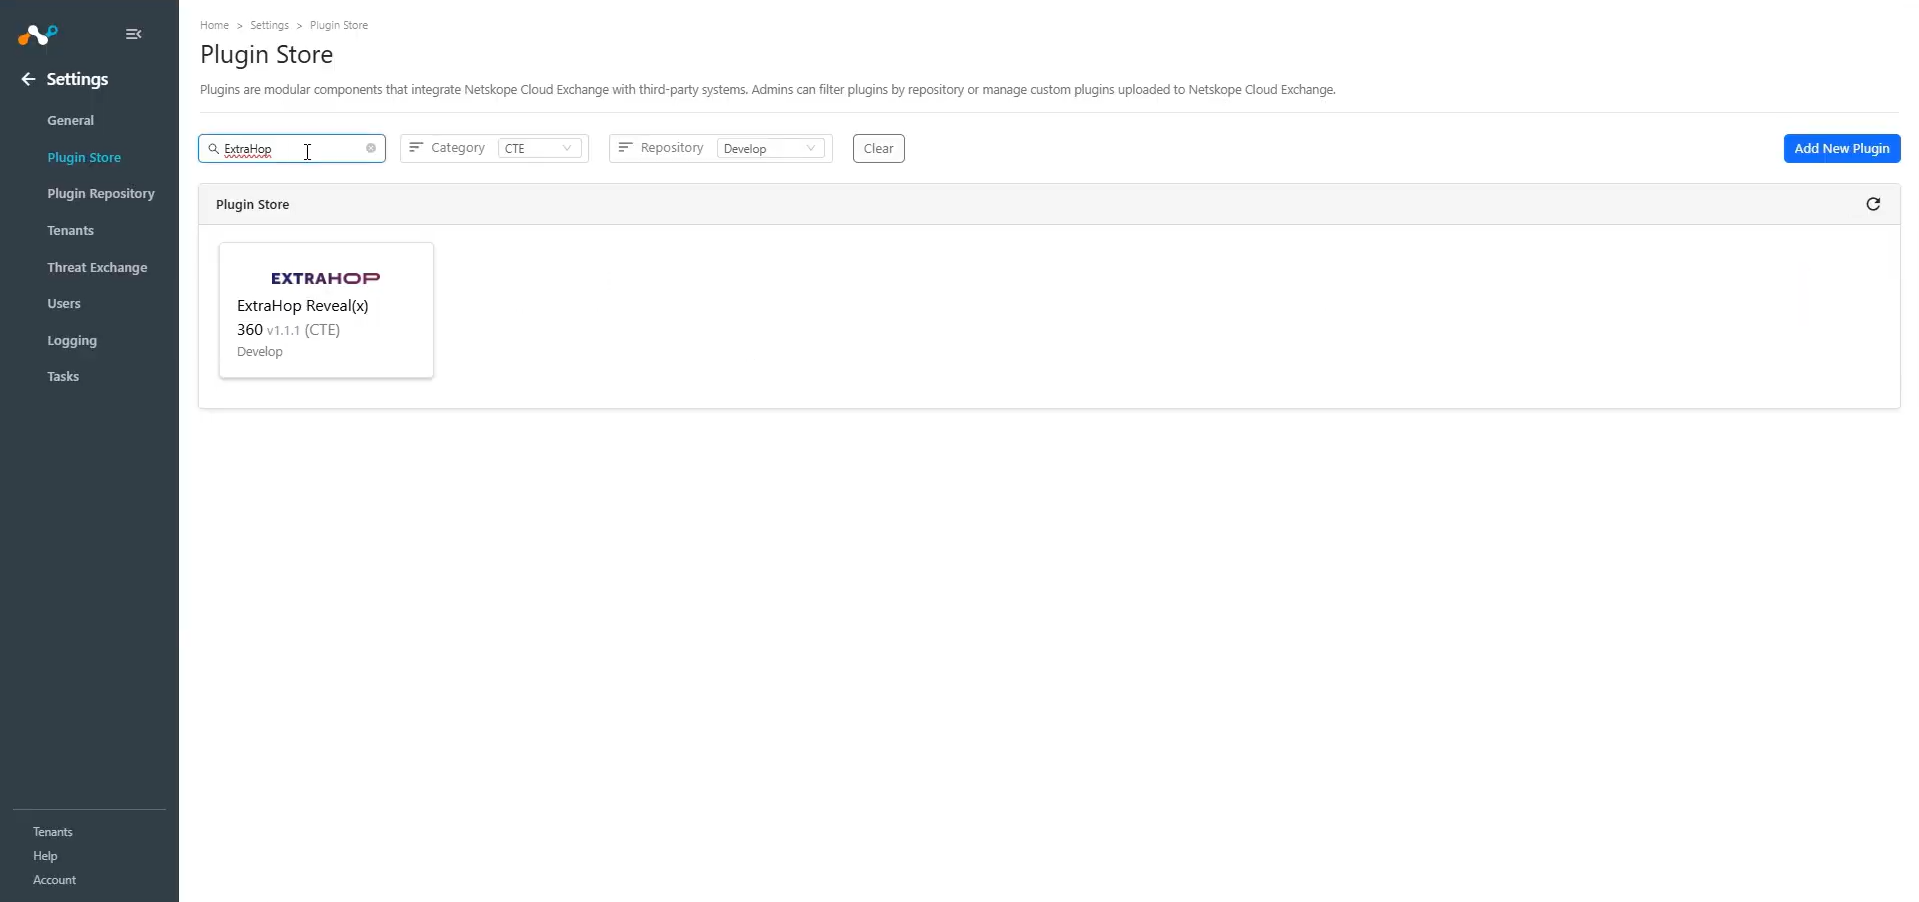
- Dans Cloud Exchange, allez sur Settings > Plugin Store. Recherchez et sélectionnez le plugin CTE ExtraHop Reveal(x) 360 v1.1.1 (CTE).
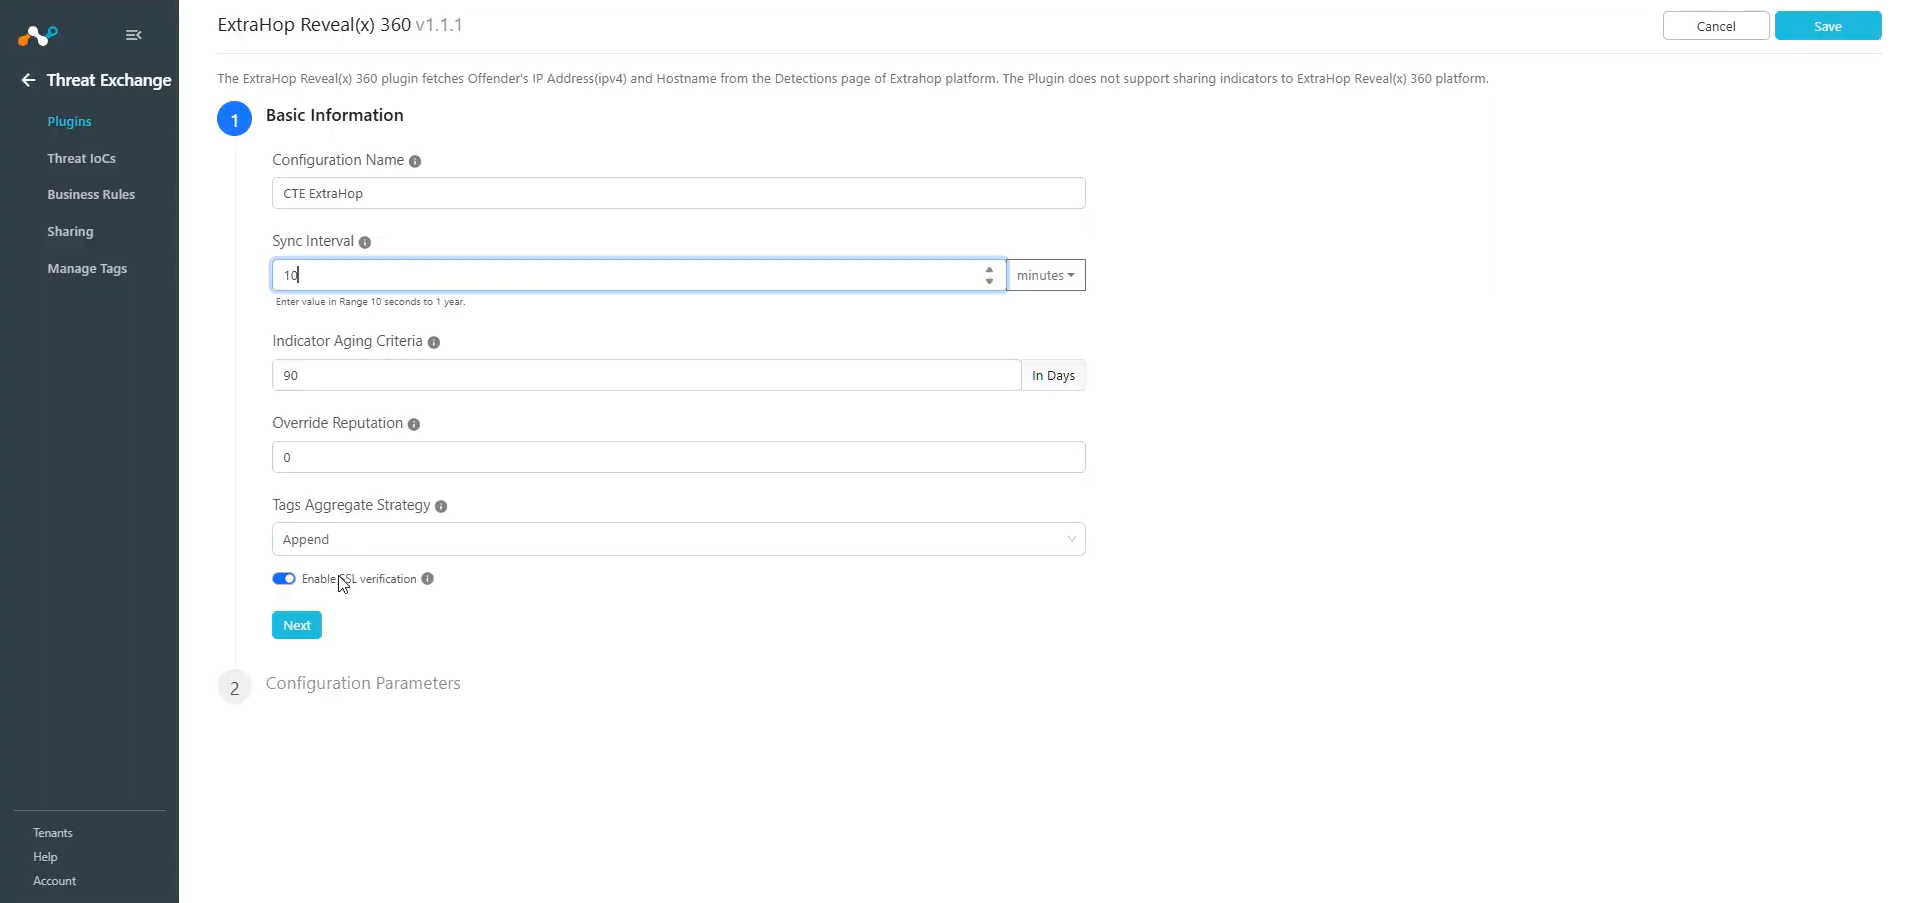
- Saisissez les informations de base :
- Configuration Name: Nom unique pour la configuration
- Sync Interval: Laissez la valeur par défaut.
- Aging Criteria: Durée d'expiration du plugin en jours. (Valeur par défaut : 90)
- Override Reputation: Définissez une valeur pour remplacer la réputation des indicateurs reçus de cette configuration.
- Enable SSL Validation: Activer la validation du certificat SSL.
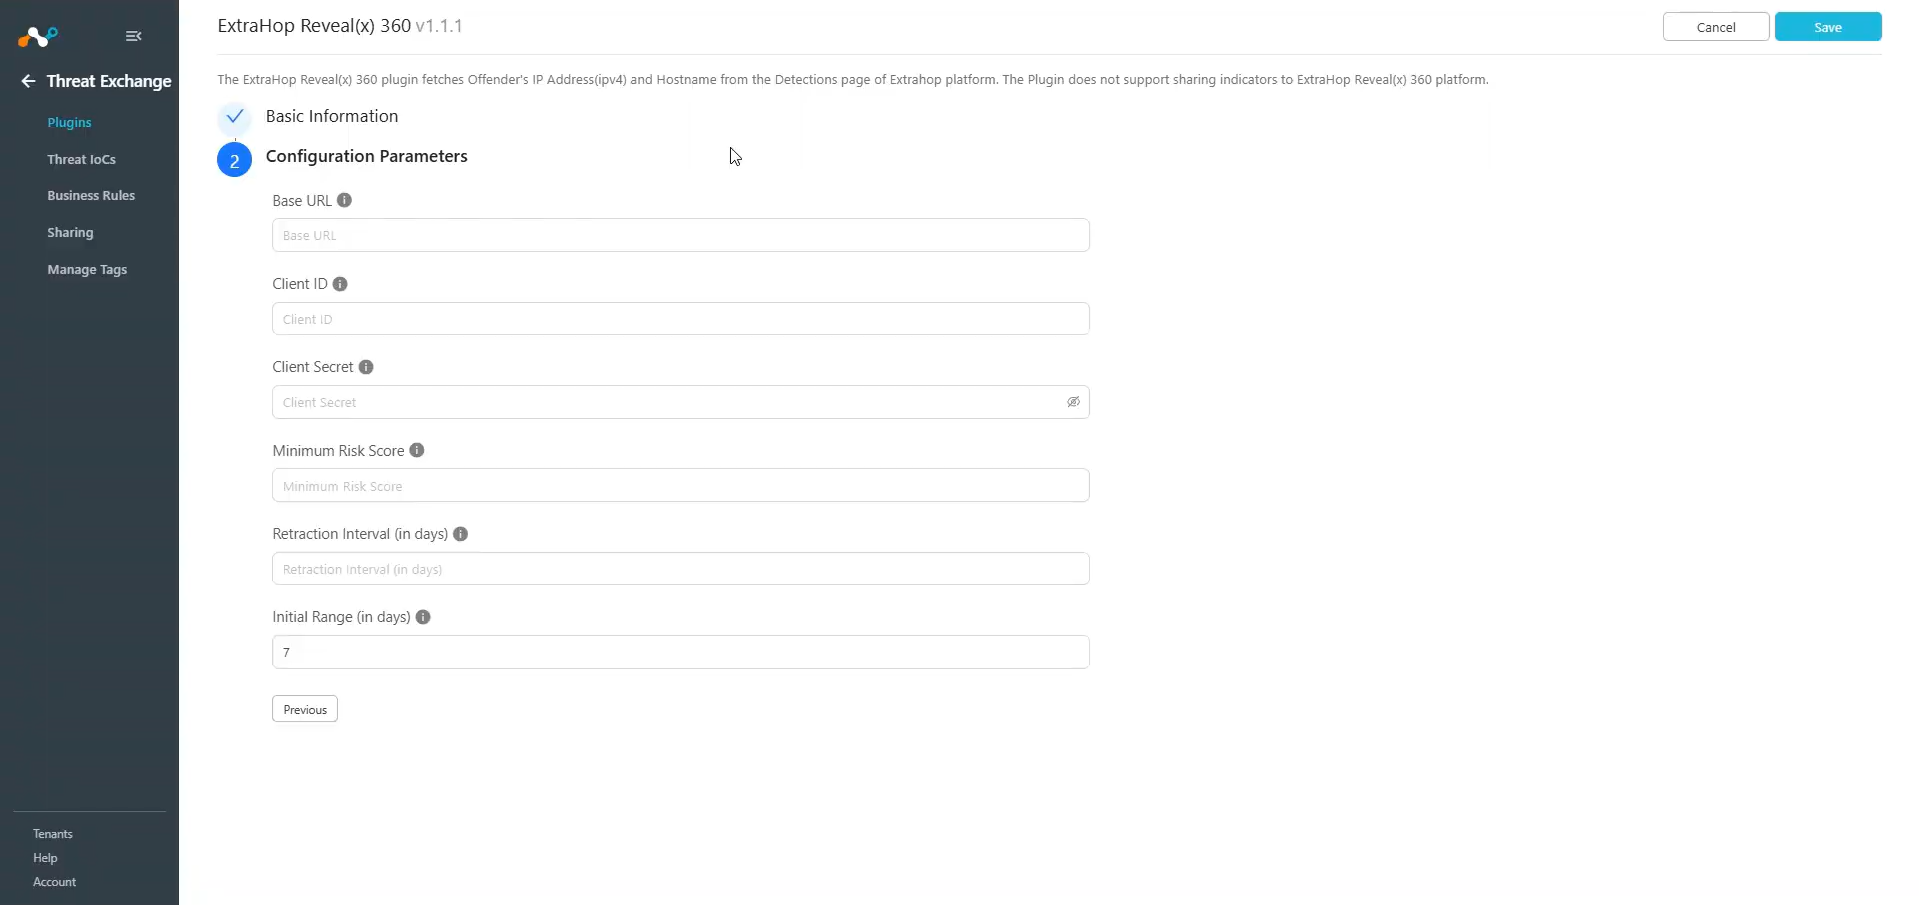
- Cliquez sur Next et entrez les paramètres de configuration :
- Base URL: URL de base de l'API ExtraHop Reveal(x) 360. Cette URL de base est affichée sur la page d'accès à l'API Reveal(x) 360 sous Point de terminaison de l'API. L'URL de base ne doit pas inclure /oauth/token.
- Client ID: ID API ExtraHop Reveal(x) 360.
- Client Secret: ExtraHop Reveal(x) 360 API Secret.
- Minimum Risk Score: Seuls les indicateurs de gravité supérieure ou égale à la valeur spécifiée seront récupérés. Select une valeur comprise entre 0 et 99. Si aucune valeur n’est fournie, tous les indicateurs seront récupérés.
- Retraction Interval: Intervalle de rétraction (en jours) pour exécuter la rétraction des IoC pour les indicateurs ExtraHop. Remarque : ce paramètre ne sera pris en compte que si la rétractation des indicateurs de compromission (IoC) est activée dans les paramètres d’échange de menaces.
- Initial Range: Nombre de jours pour extraire les données de la première exécution.
- Cliquez sur Save.
Configurer une règle de gestion Threat Exchange pour ExtraHop Reveal(x) 360
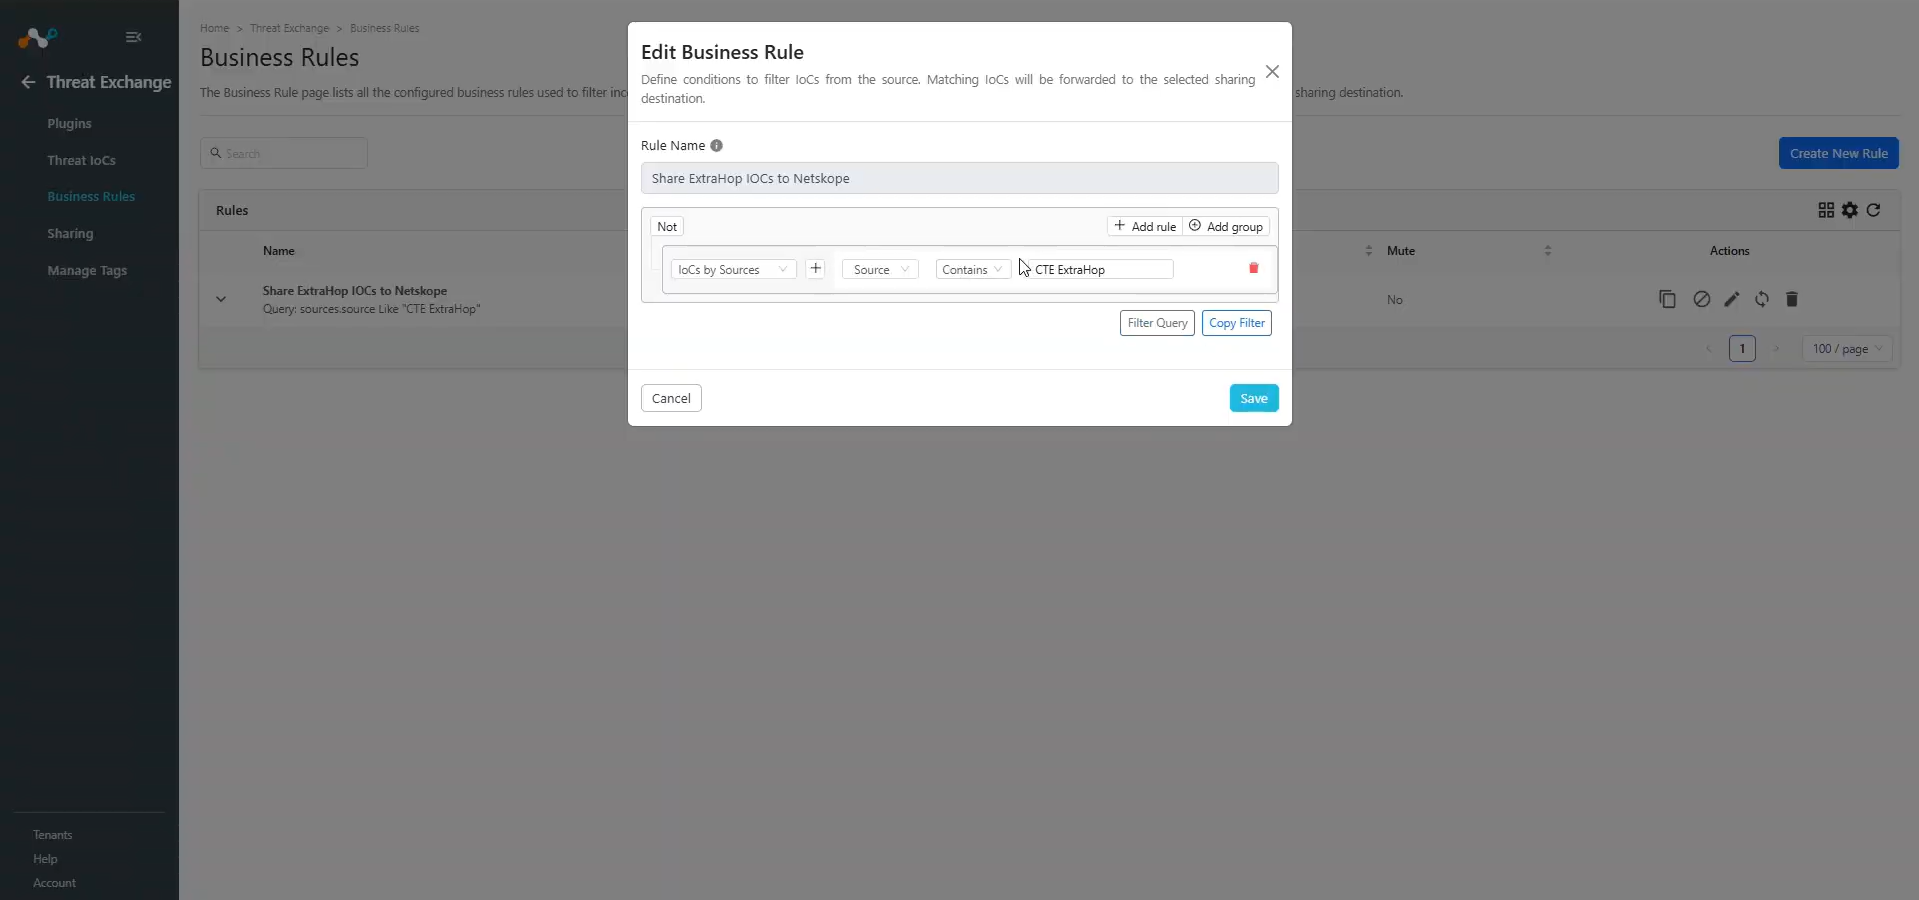
Pour partager des indicateurs récupérés dans ExtraHop Reveal(x) 360 vers Cloud Exchange, vous devez disposer d'une règle de gestion qui filtrera les indicateurs que vous souhaitez partager.
- Dans Threat Exchange, allez dans Business Rules et Create New Rule.
- Ajoutez le filtre en fonction de vos exigences et cliquez sur Save.
Configurer le partage pour le plugin ExtraHop Reveal(x) 360
Pour partager les IoCs du plugin ExtraHop Reveal(x) 360 avec Netskope :
- Dans Threat Exchange, allez à Sharing et cliquez sur Add Sharing Configuration.
- Select votre configuration source (ExtraHop Reveal(x) 360), une règle de gestion, la configuration de destination (Netskope) et la cible. Select le nom de la liste IoC existante ou créez une liste IoC New.
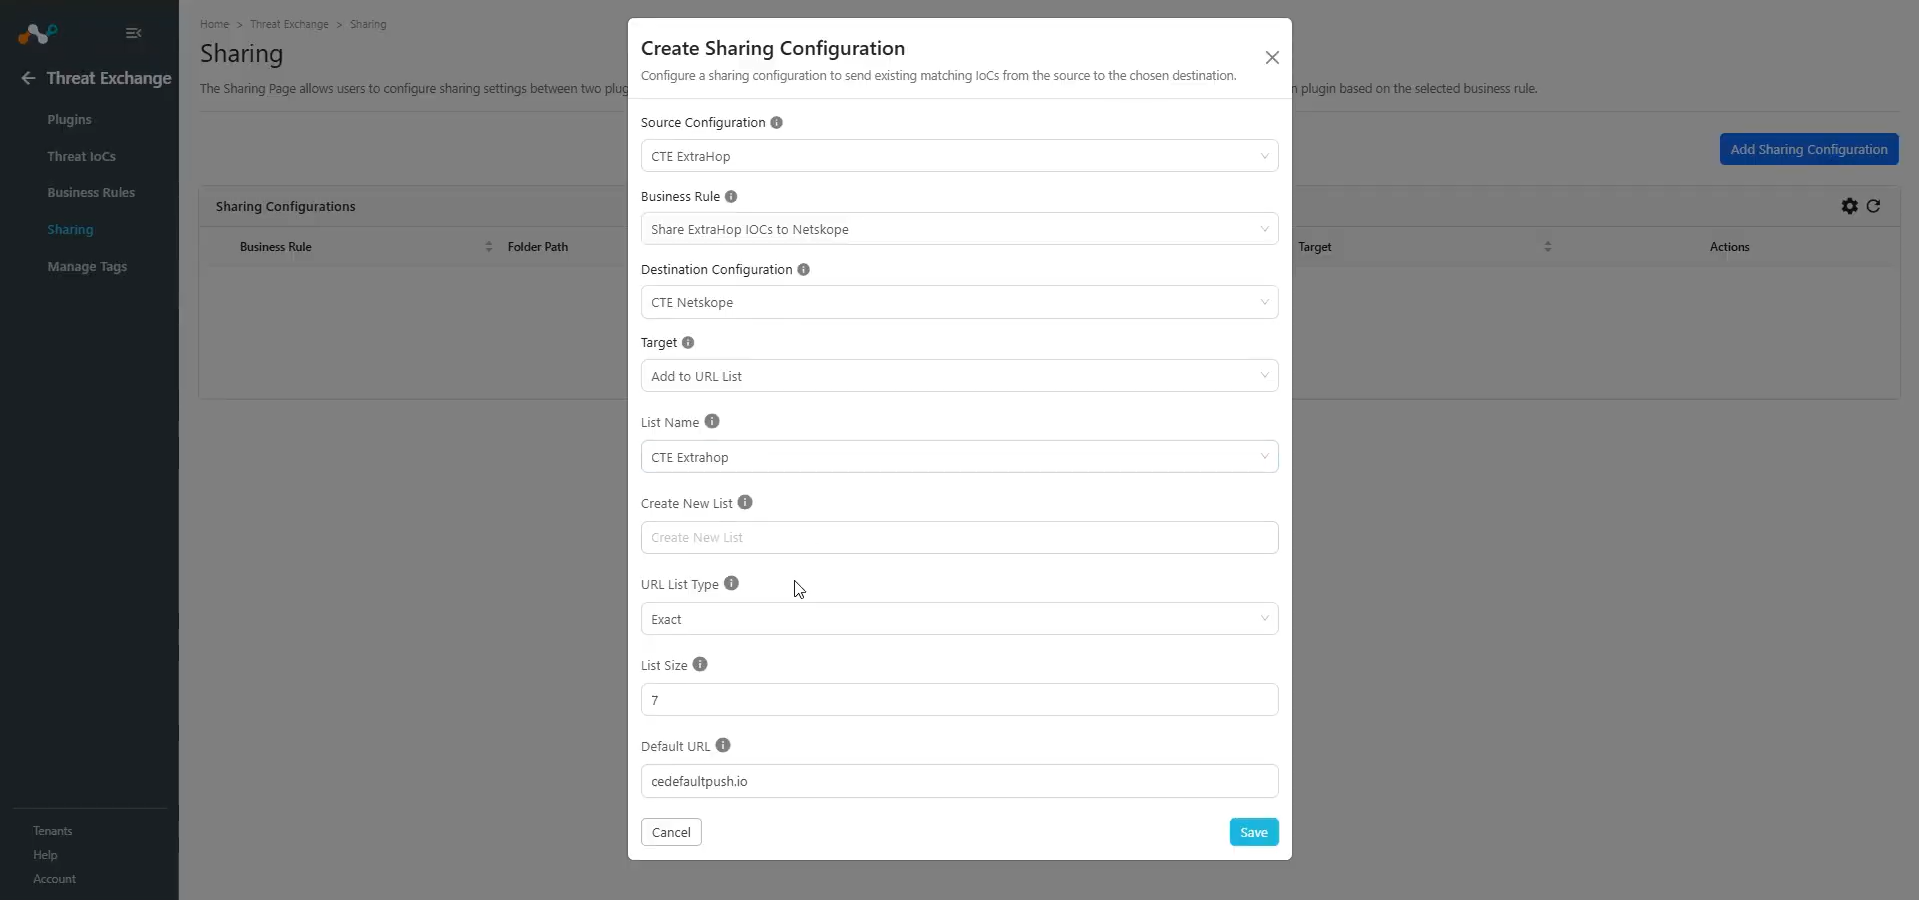
- Cliquez sur Save.
Validez le plugin ExtraHop Reveal(x) 360
Valider le retrait
Vous pouvez vérifier l'extraction des IoC du plugin en allant sur Logging et en vérifiant les journaux extraits du plugin ExtraHop Reveal(x) 360.

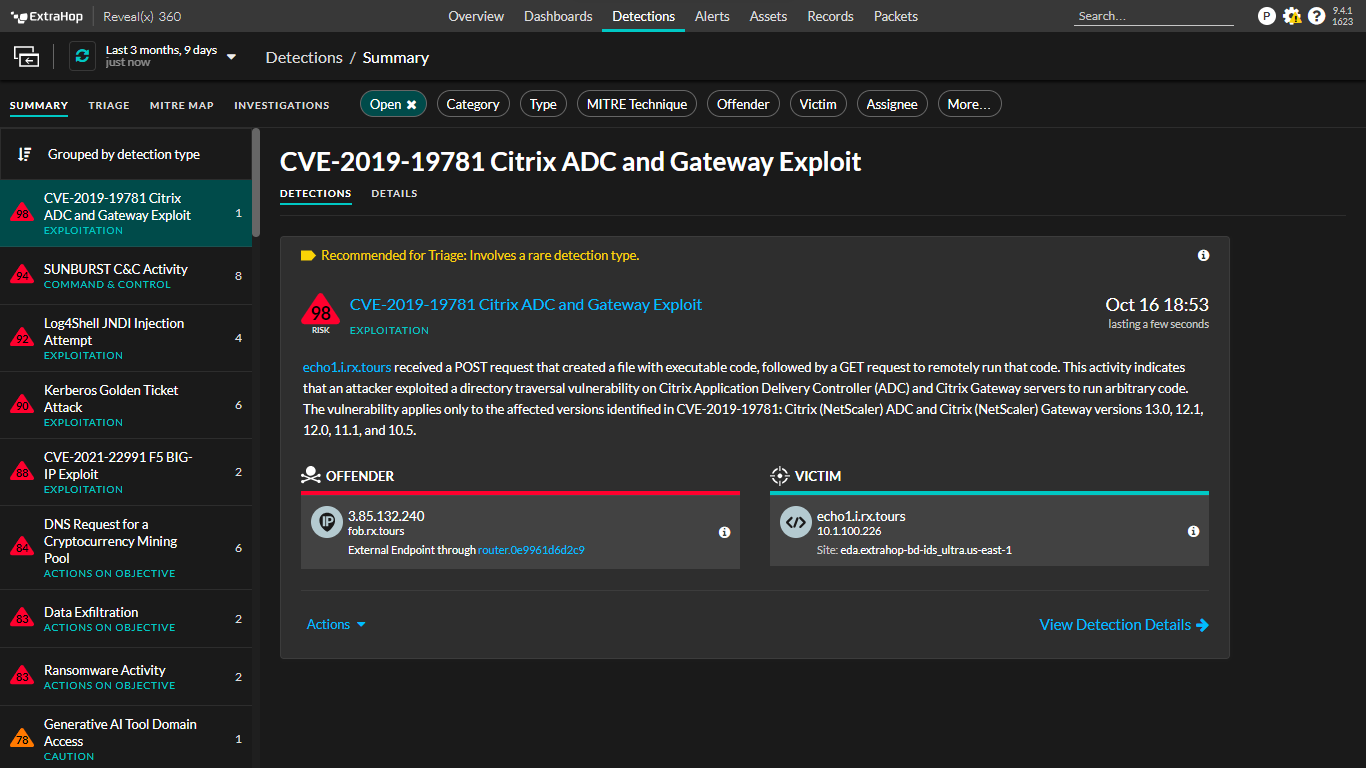
Vous pouvez vérifier les données extraites stockées dans Cloud Exchange à l'adresse Threat Exchange > Threat IoCs. Recherchez les IoCs tirés du plugin.
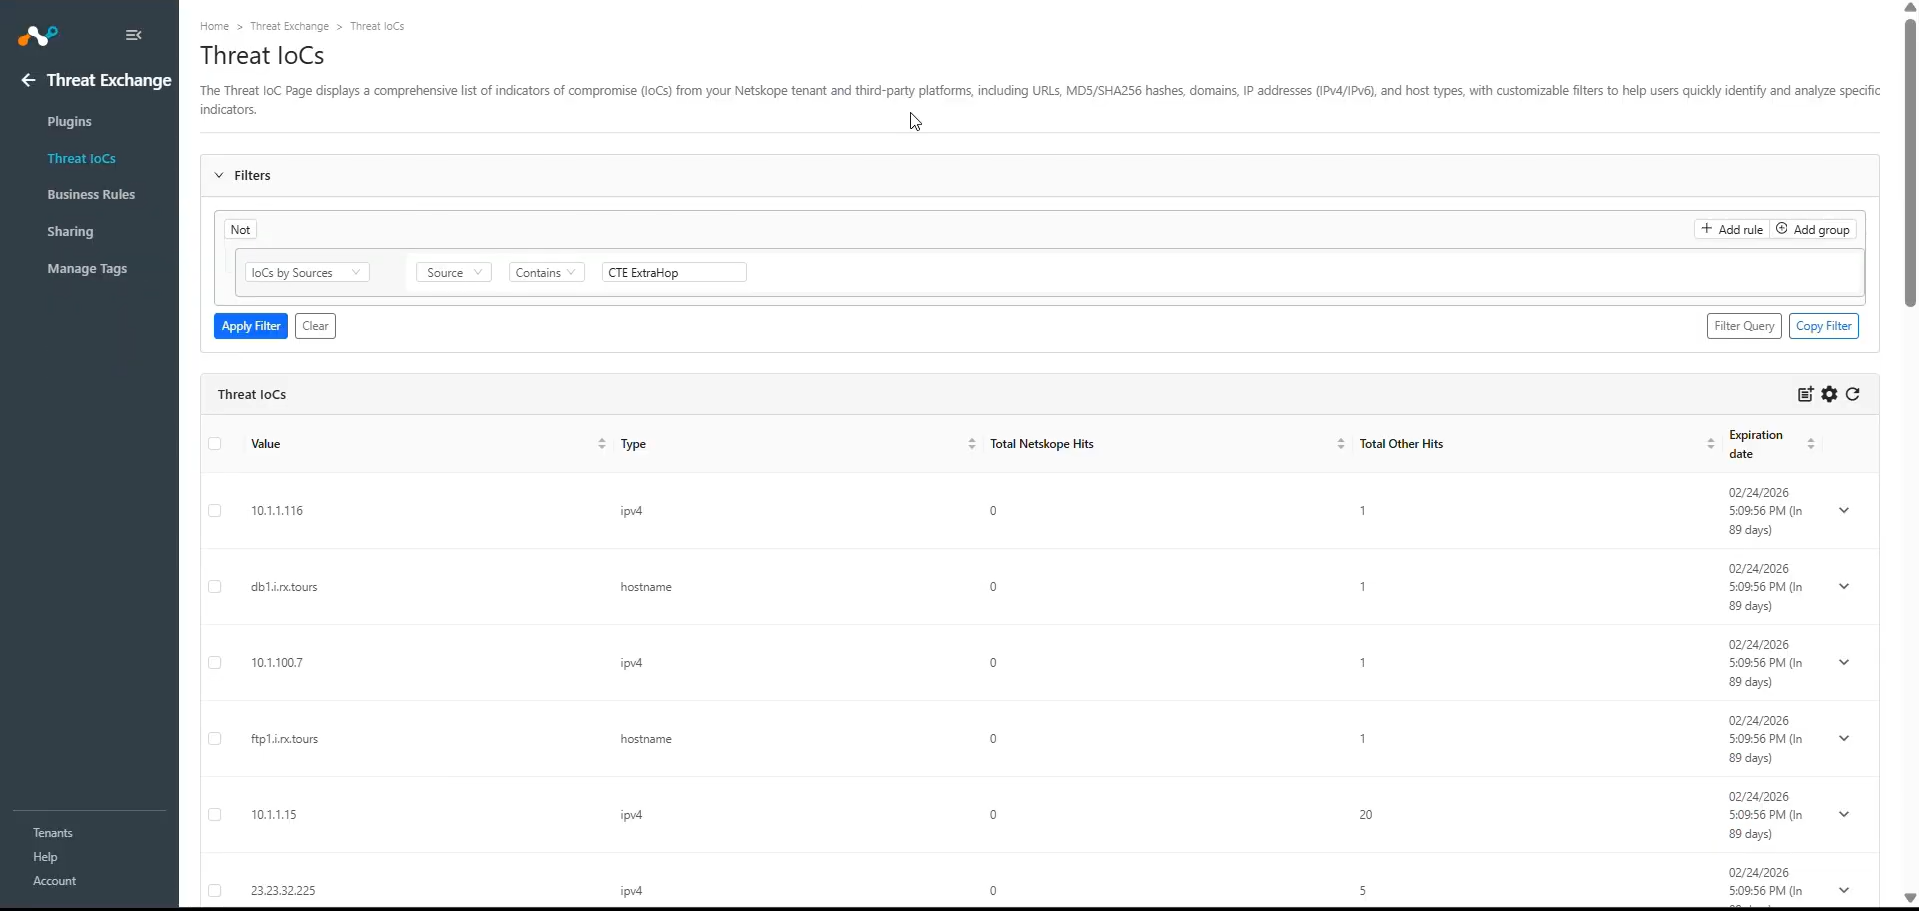
Vous pouvez également filtrer les IoC en fonction des balises.
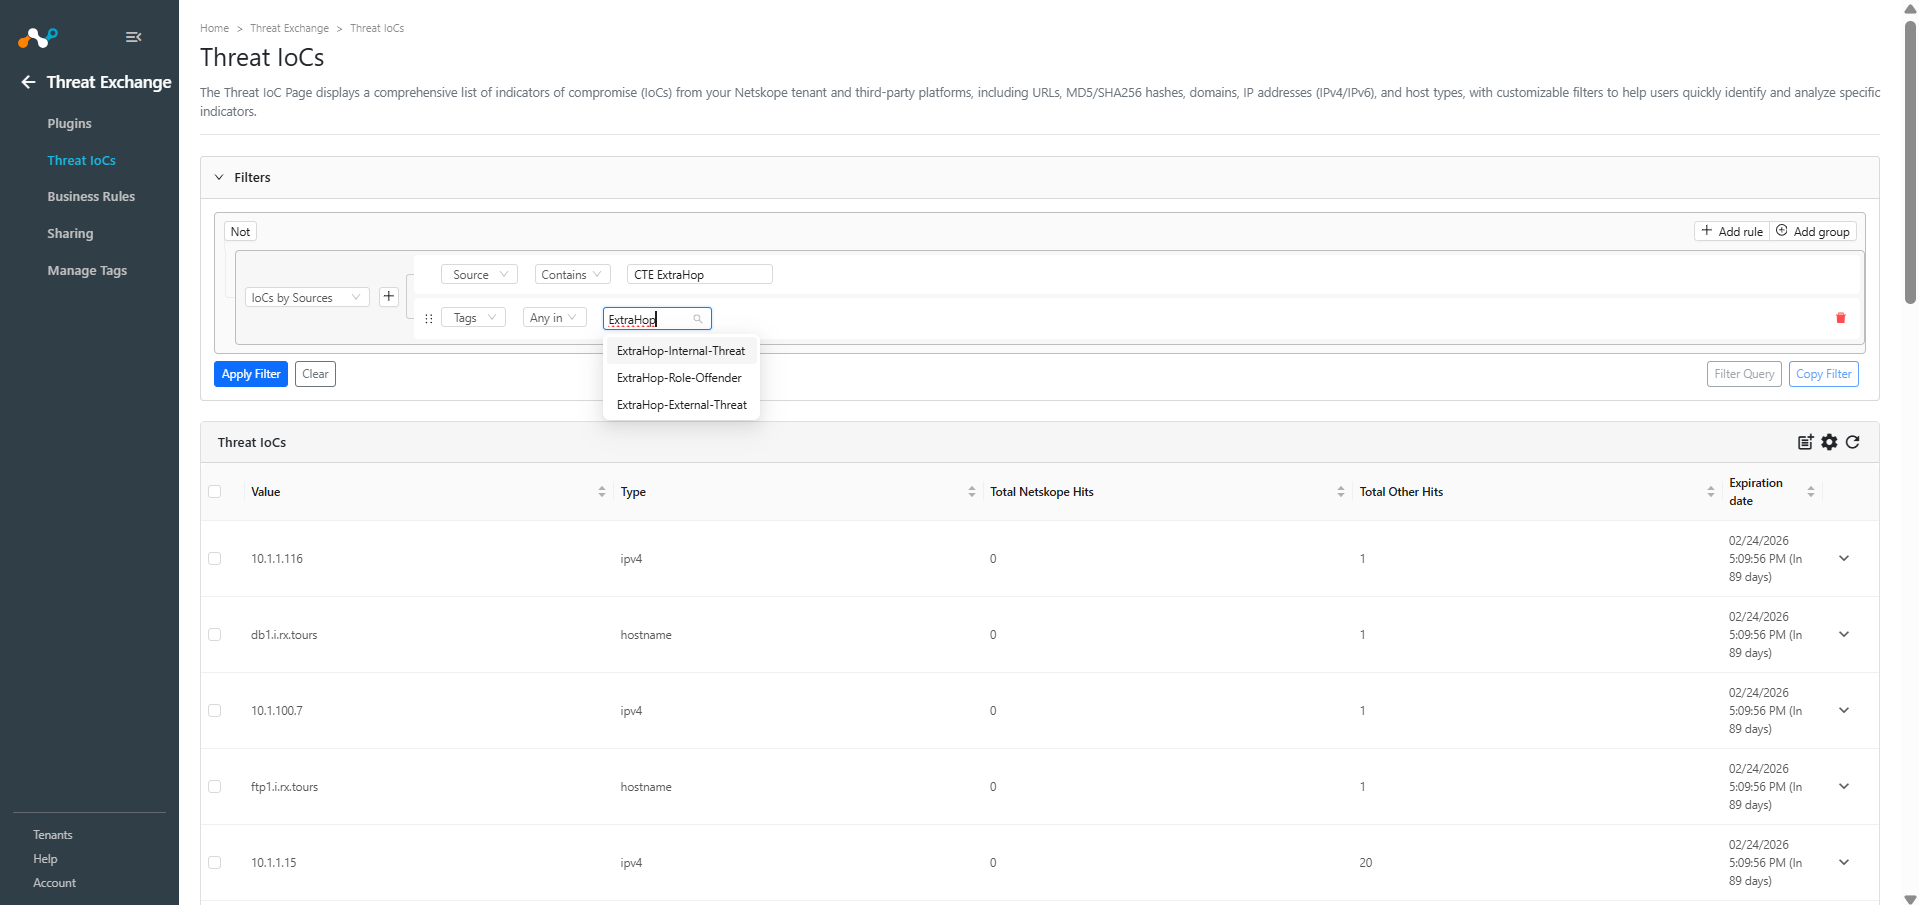
Pour vérifier l'extraction à partir de la plate-forme ExtraHop Reveal(x) 360, connectez-vous à la plate-forme ExtraHop Reveal(x) 360 et accédez à l'onglet Détections. Vous verrez les détections. Le plugin extrait le nom d'hôte du délinquant et l'adresse IP des détections.
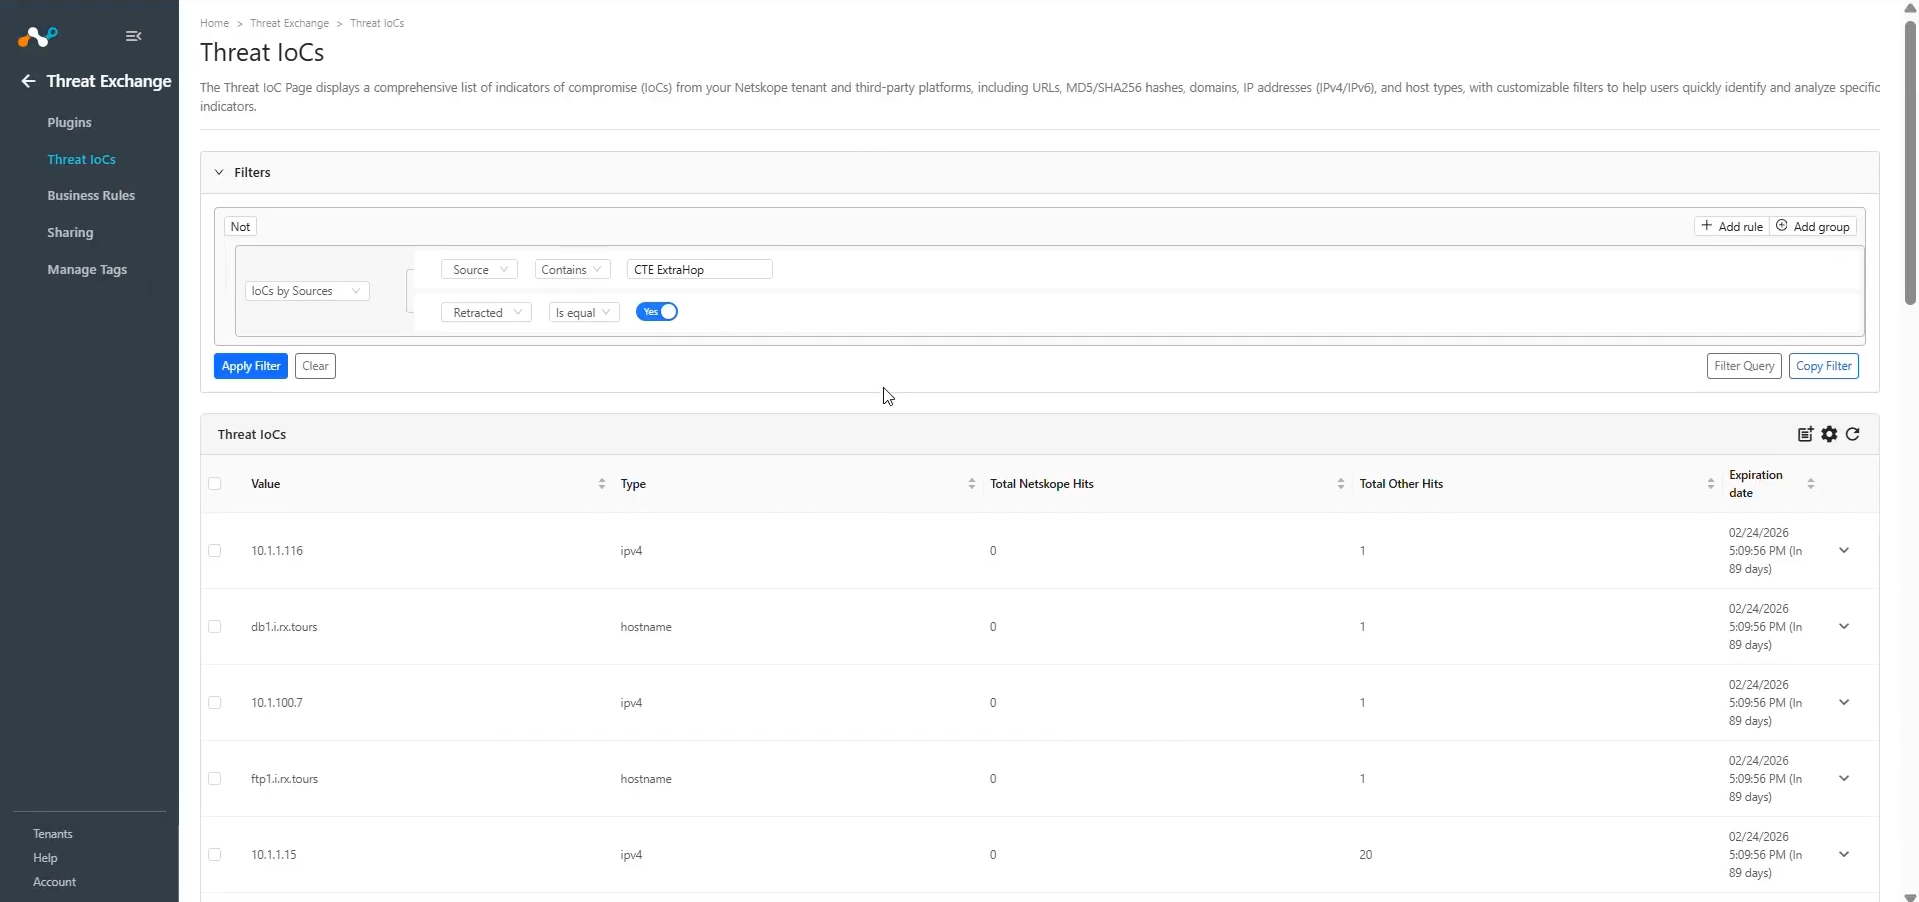
Pour vérifier les IoCs rétractés dans Cloud Exchange, allez sur Threat IoCs et recherchez les IoCs dont la valeur de rétractation est Yes : sources.retracted Is equal true.
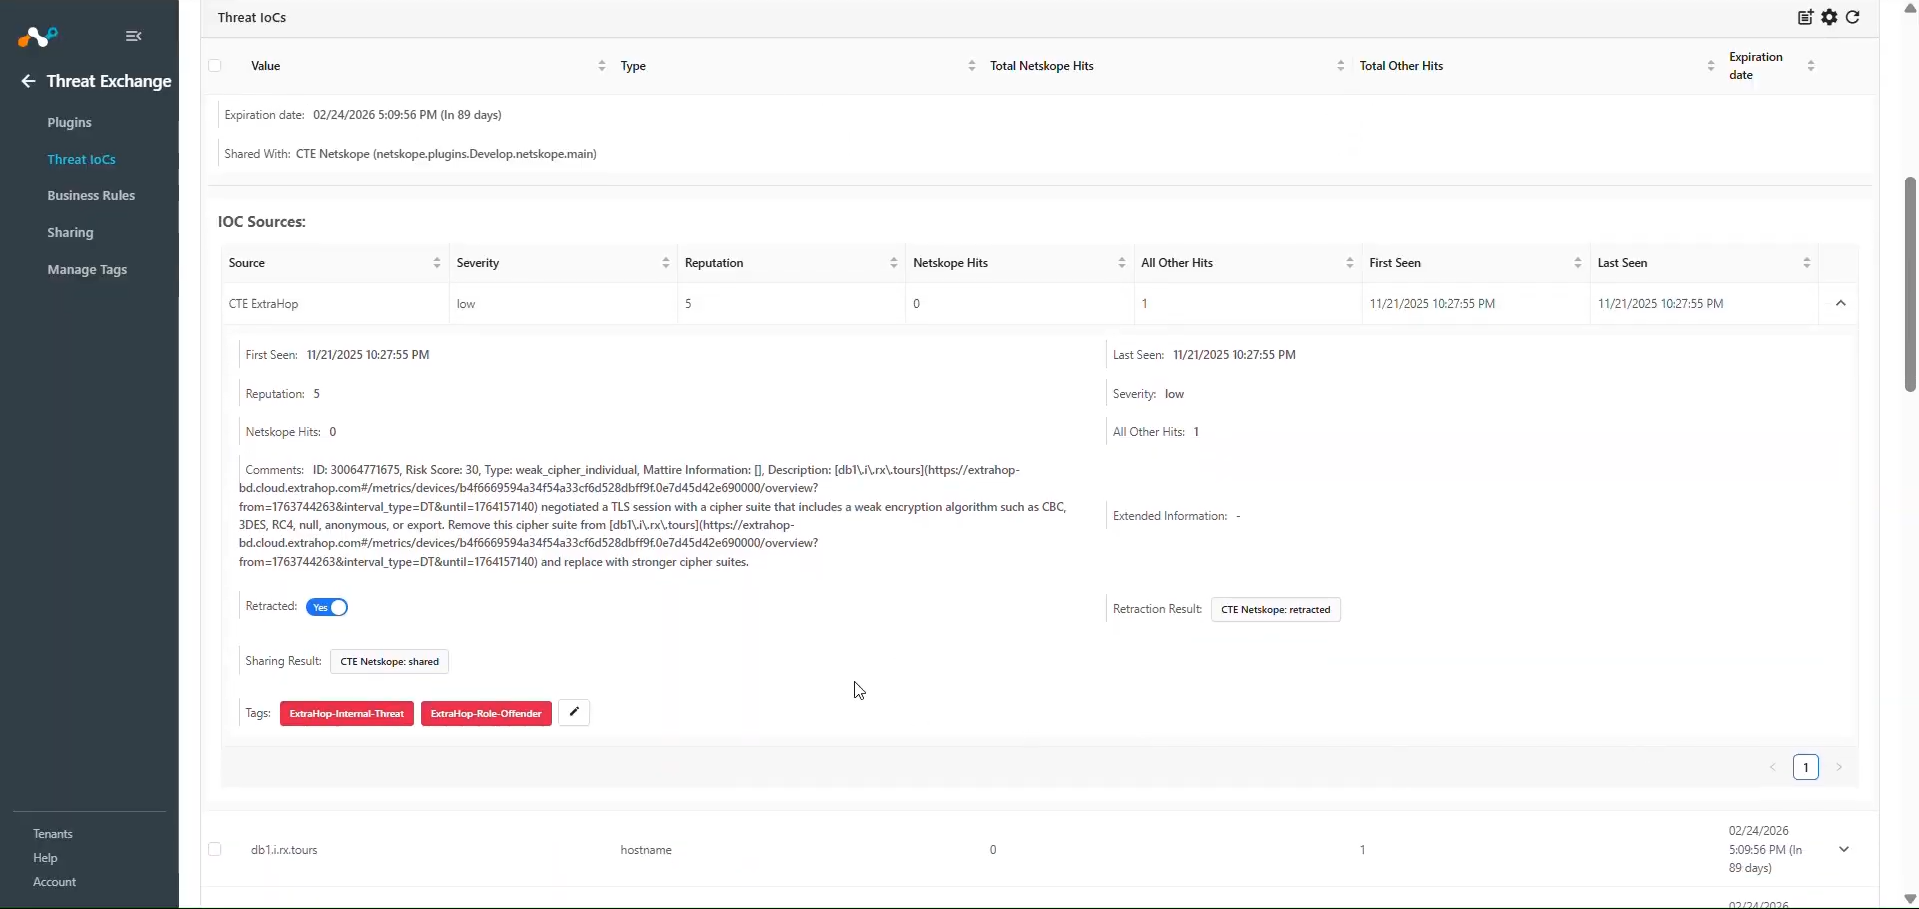
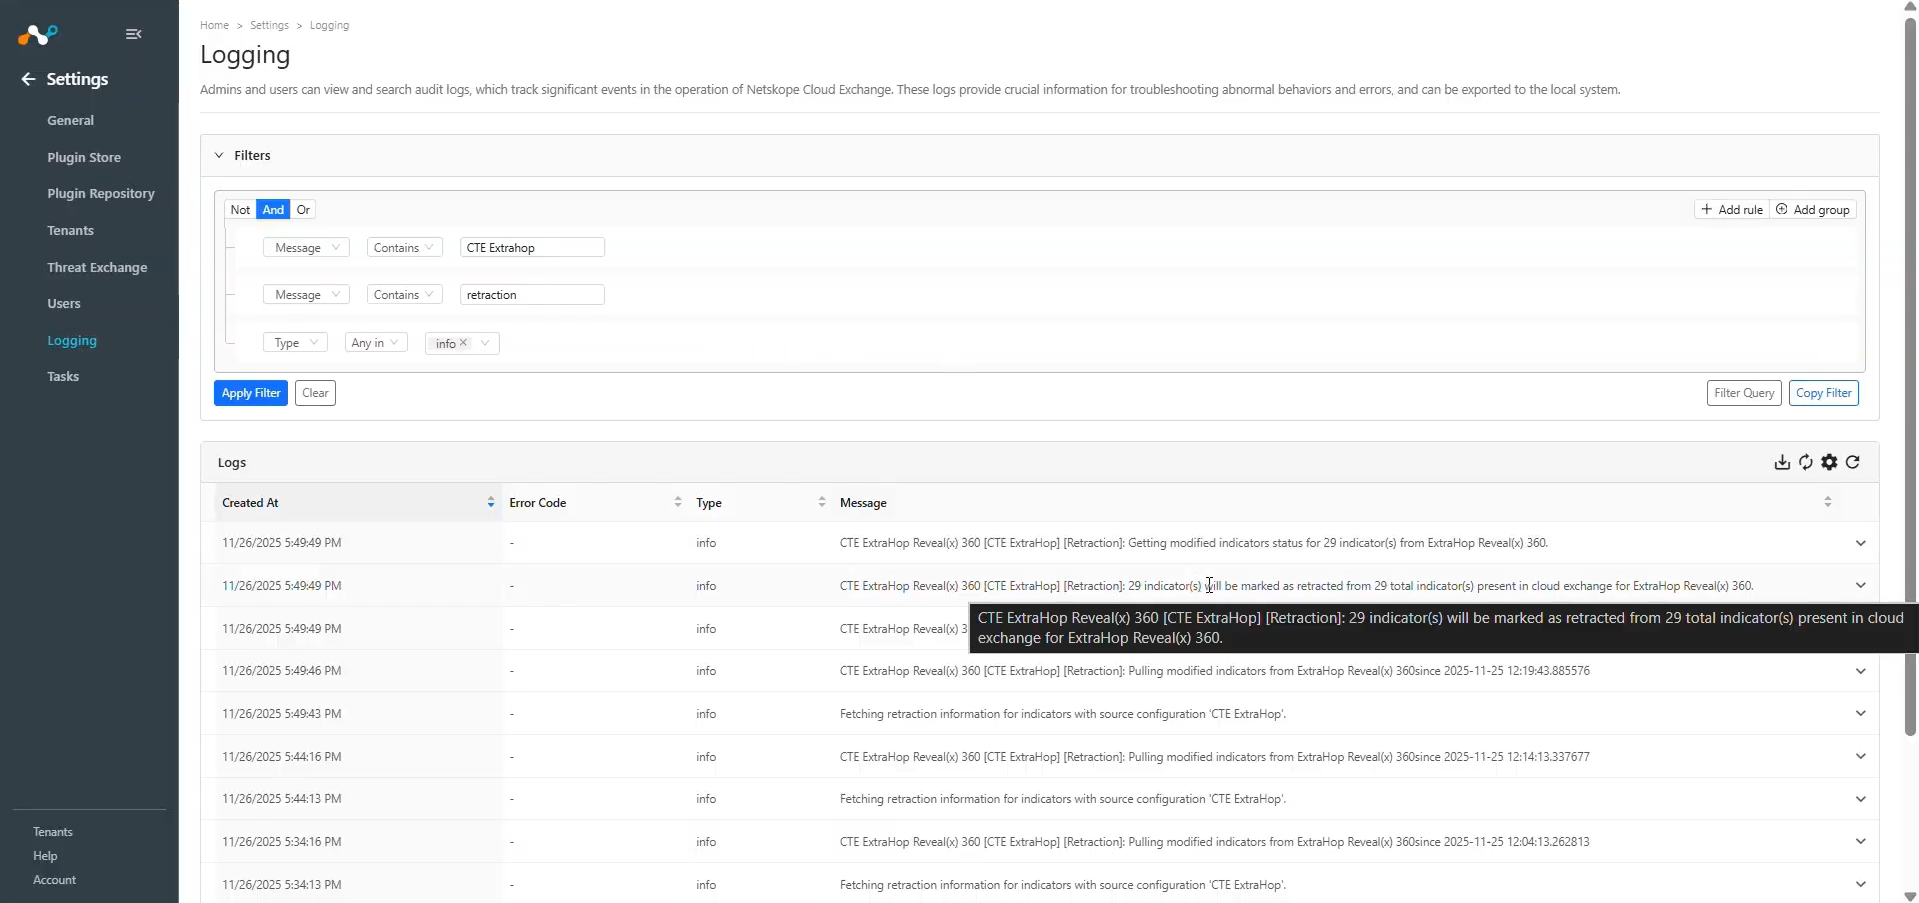
Vous pouvez également vérifier la rétractation de l'IoC via les journaux de Cloud Exchange. Allez sur Logging et cherchez : message Like "extrahop" && message Like "Rectracted".
Valider le push
Le plugin ExtraHop Reveal(x) 360 ne prend pas en charge la poussée des IoC.
Vous pouvez envoyer les IoC extraits de l'ExtraHop Reveal(x) 360 à Netskope ou à tout autre plugin tiers pris en charge par Threat Exchange. Reportez-vous à la section Retrait de l'IoC.
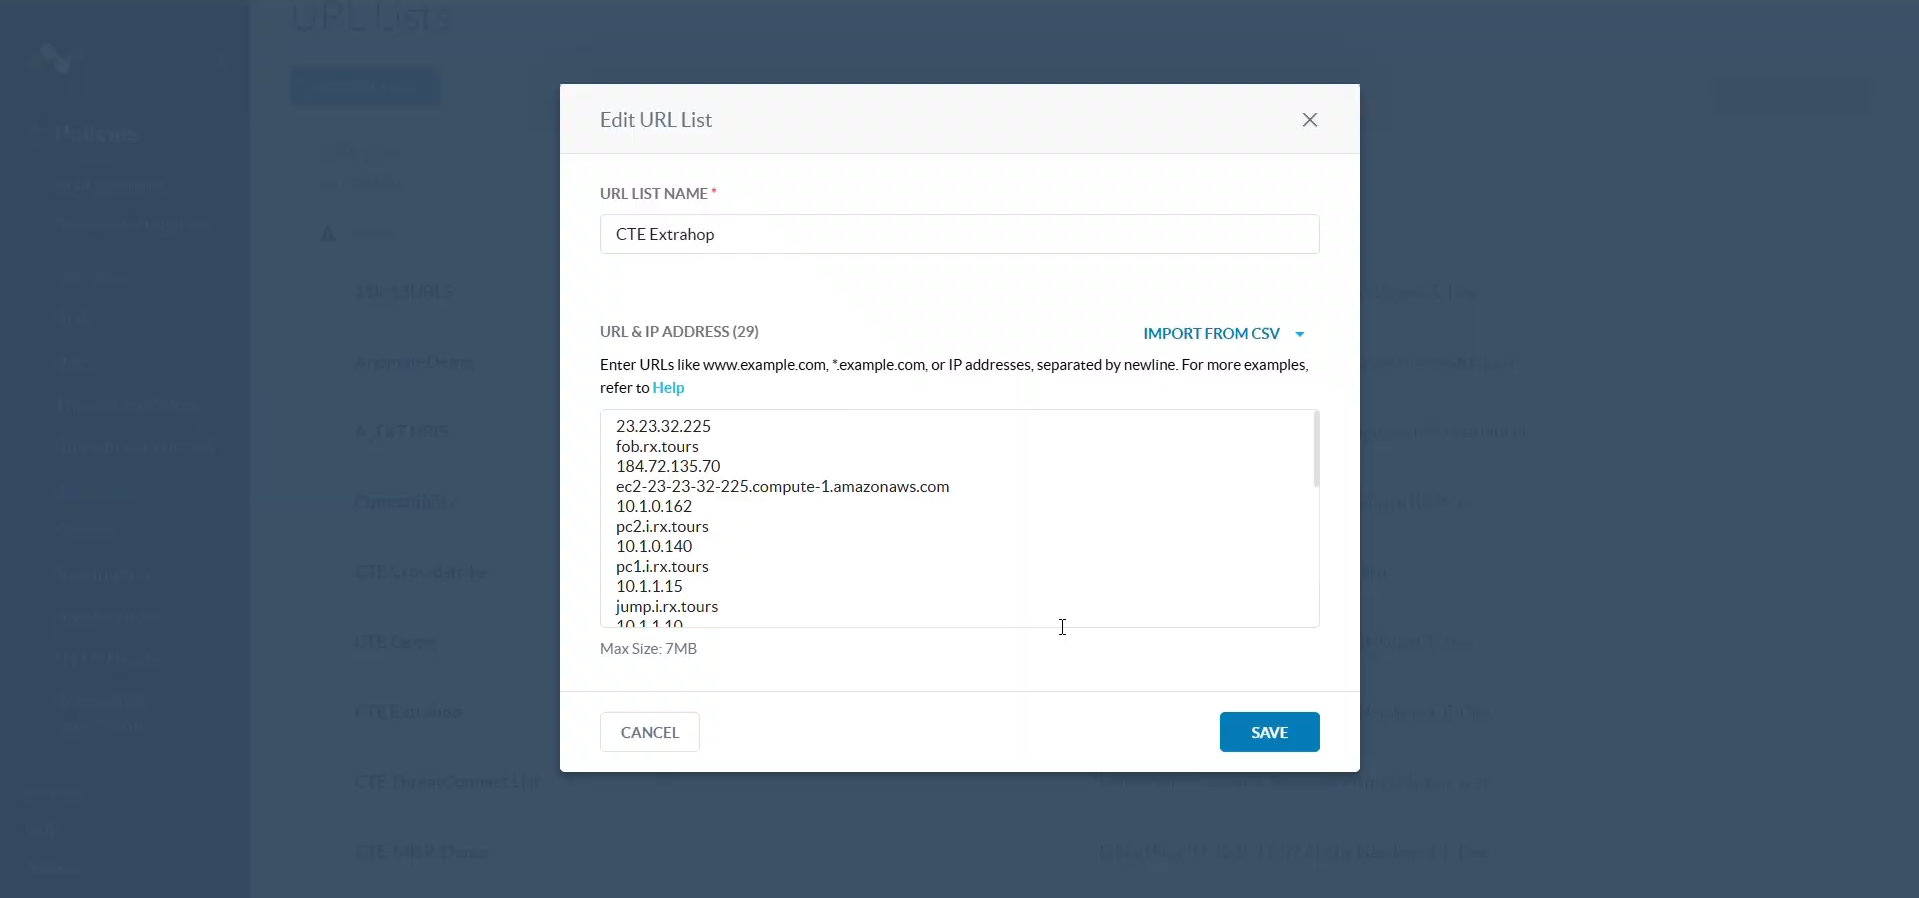
Voici les IoCs partagés avec Netskope avant qu'ils ne soient rétractés dans Cloud Exchange.
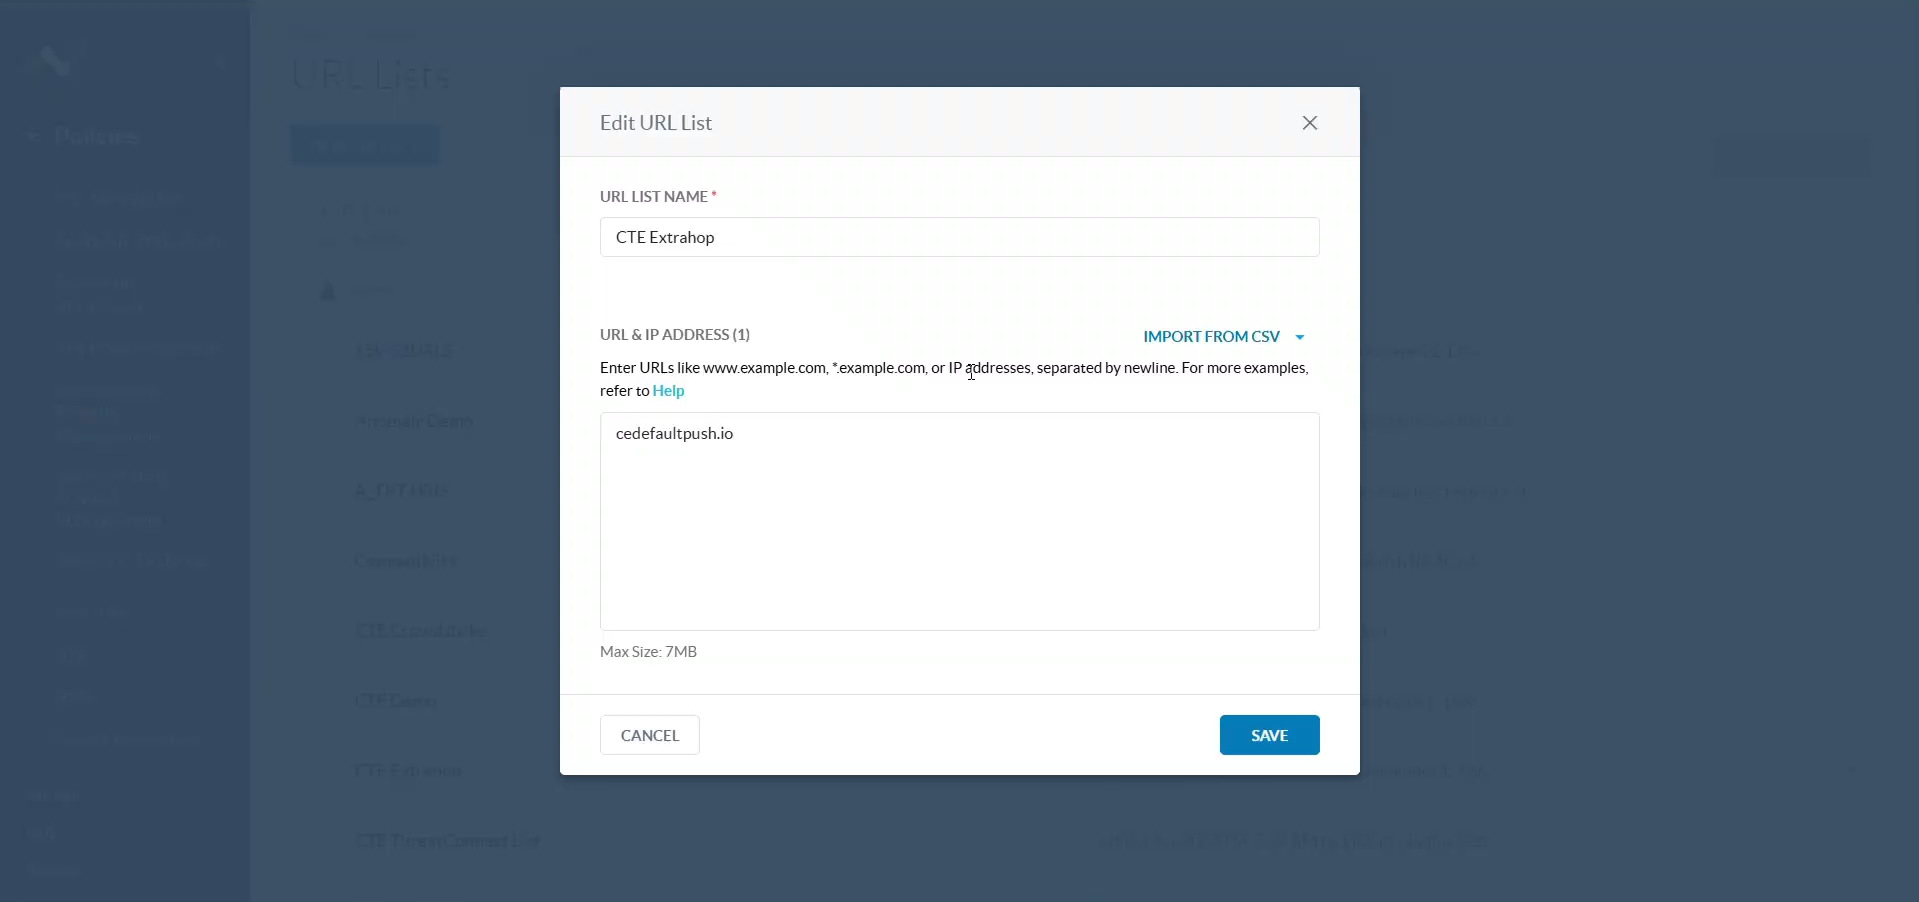
Les IoC marqués comme rétractés dans Cloud Exchange seront également rétractés des locataires Netskope s'ils sont partagés.
Dépannage du plugin ExtraHop Reveal(x) 360
Impossible d'extraire des IoCs du plugin
Si vous n'êtes pas en mesure d'extraire des IoC du plugin, cela peut être dû à l'une des raisons suivantes :
- Les IoC ne sont pas du tout disponibles pour la traction.
- Les détections présentes sur ExtraHop Reveal(x) 360 ne contiennent pas d'informations sur l'auteur de l'infraction, c'est-à-dire la valeur de l'objet ou le nom d'hôte.
- Il n'y a aucune détection sur ExtraHop Reveal(x) 360 correspondant à la sévérité sélectionnée sur la page de configuration.
What to do: Pour résoudre ce problème, suivez les étapes suivantes :
- Les IoC ne sont pas du tout disponibles pour le pulling. Connectez-vous à la plateforme ExtraHop Reveal(x) 360 et accédez à l'onglet Détection. Vous verrez les détections et, dans la section des contrevenants, le nom d'hôte et l'adresse IP des détections.
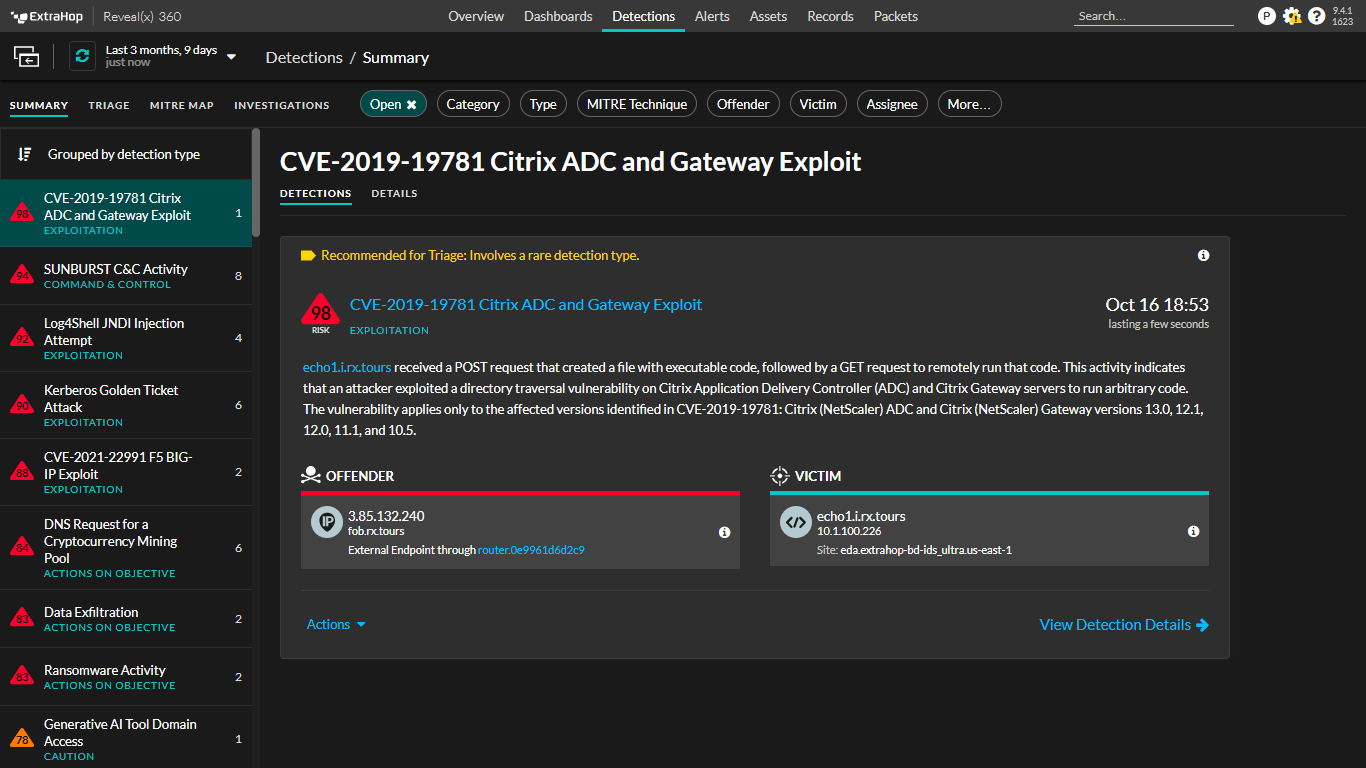
- Les détections présentes sur ExtraHop Reveal(x) 360 ne contiennent pas d'informations sur l'auteur de l'infraction telles que la valeur de l'objet ou le nom d'hôte. Vérifiez sous Détections si les détections présentes sur la plate-forme contiennent des informations sur le délinquant (nom d'hôte ou adresse IP). Les détections ne seront récupérées que si elles présentent au moins l'une de ces caractéristiques.
- Il n'y a aucune détection sur ExtraHop Reveal(x) 360 correspondant à la sévérité sélectionnée sur la page de configuration.